

















Bewährte Verfahren für Cloud-Sicherheit helfen Unternehmen, ihre Cloud-Infrastruktur zu schützen, indem sie Branchenstandards einhalten und Lösungen für Cloud-Sicherheit einsetzen. Auch wenn diese Maßnahmen nicht jeden Angriff verhindern können, stärken sie die Abwehr Ihres Unternehmens und schützen Ihre Daten. Sie können Ihre Sicherheitslage in der Cloud verbessern, indem Sie die wichtigsten Tipps befolgen und die größten Probleme der Cloud-Sicherheit sowie deren Lösungen verstehen.
Hier finden Sie eine kostenlose Checkliste, die Ihnen als Leitfaden für die empfohlenen Verfahren zur Cloud-Sicherheit dient. Klicken Sie auf das Bild, um die Datei herunterzuladen, und passen Sie anschließend Ihre eigene Liste an die Anforderungen Ihres Unternehmens an.
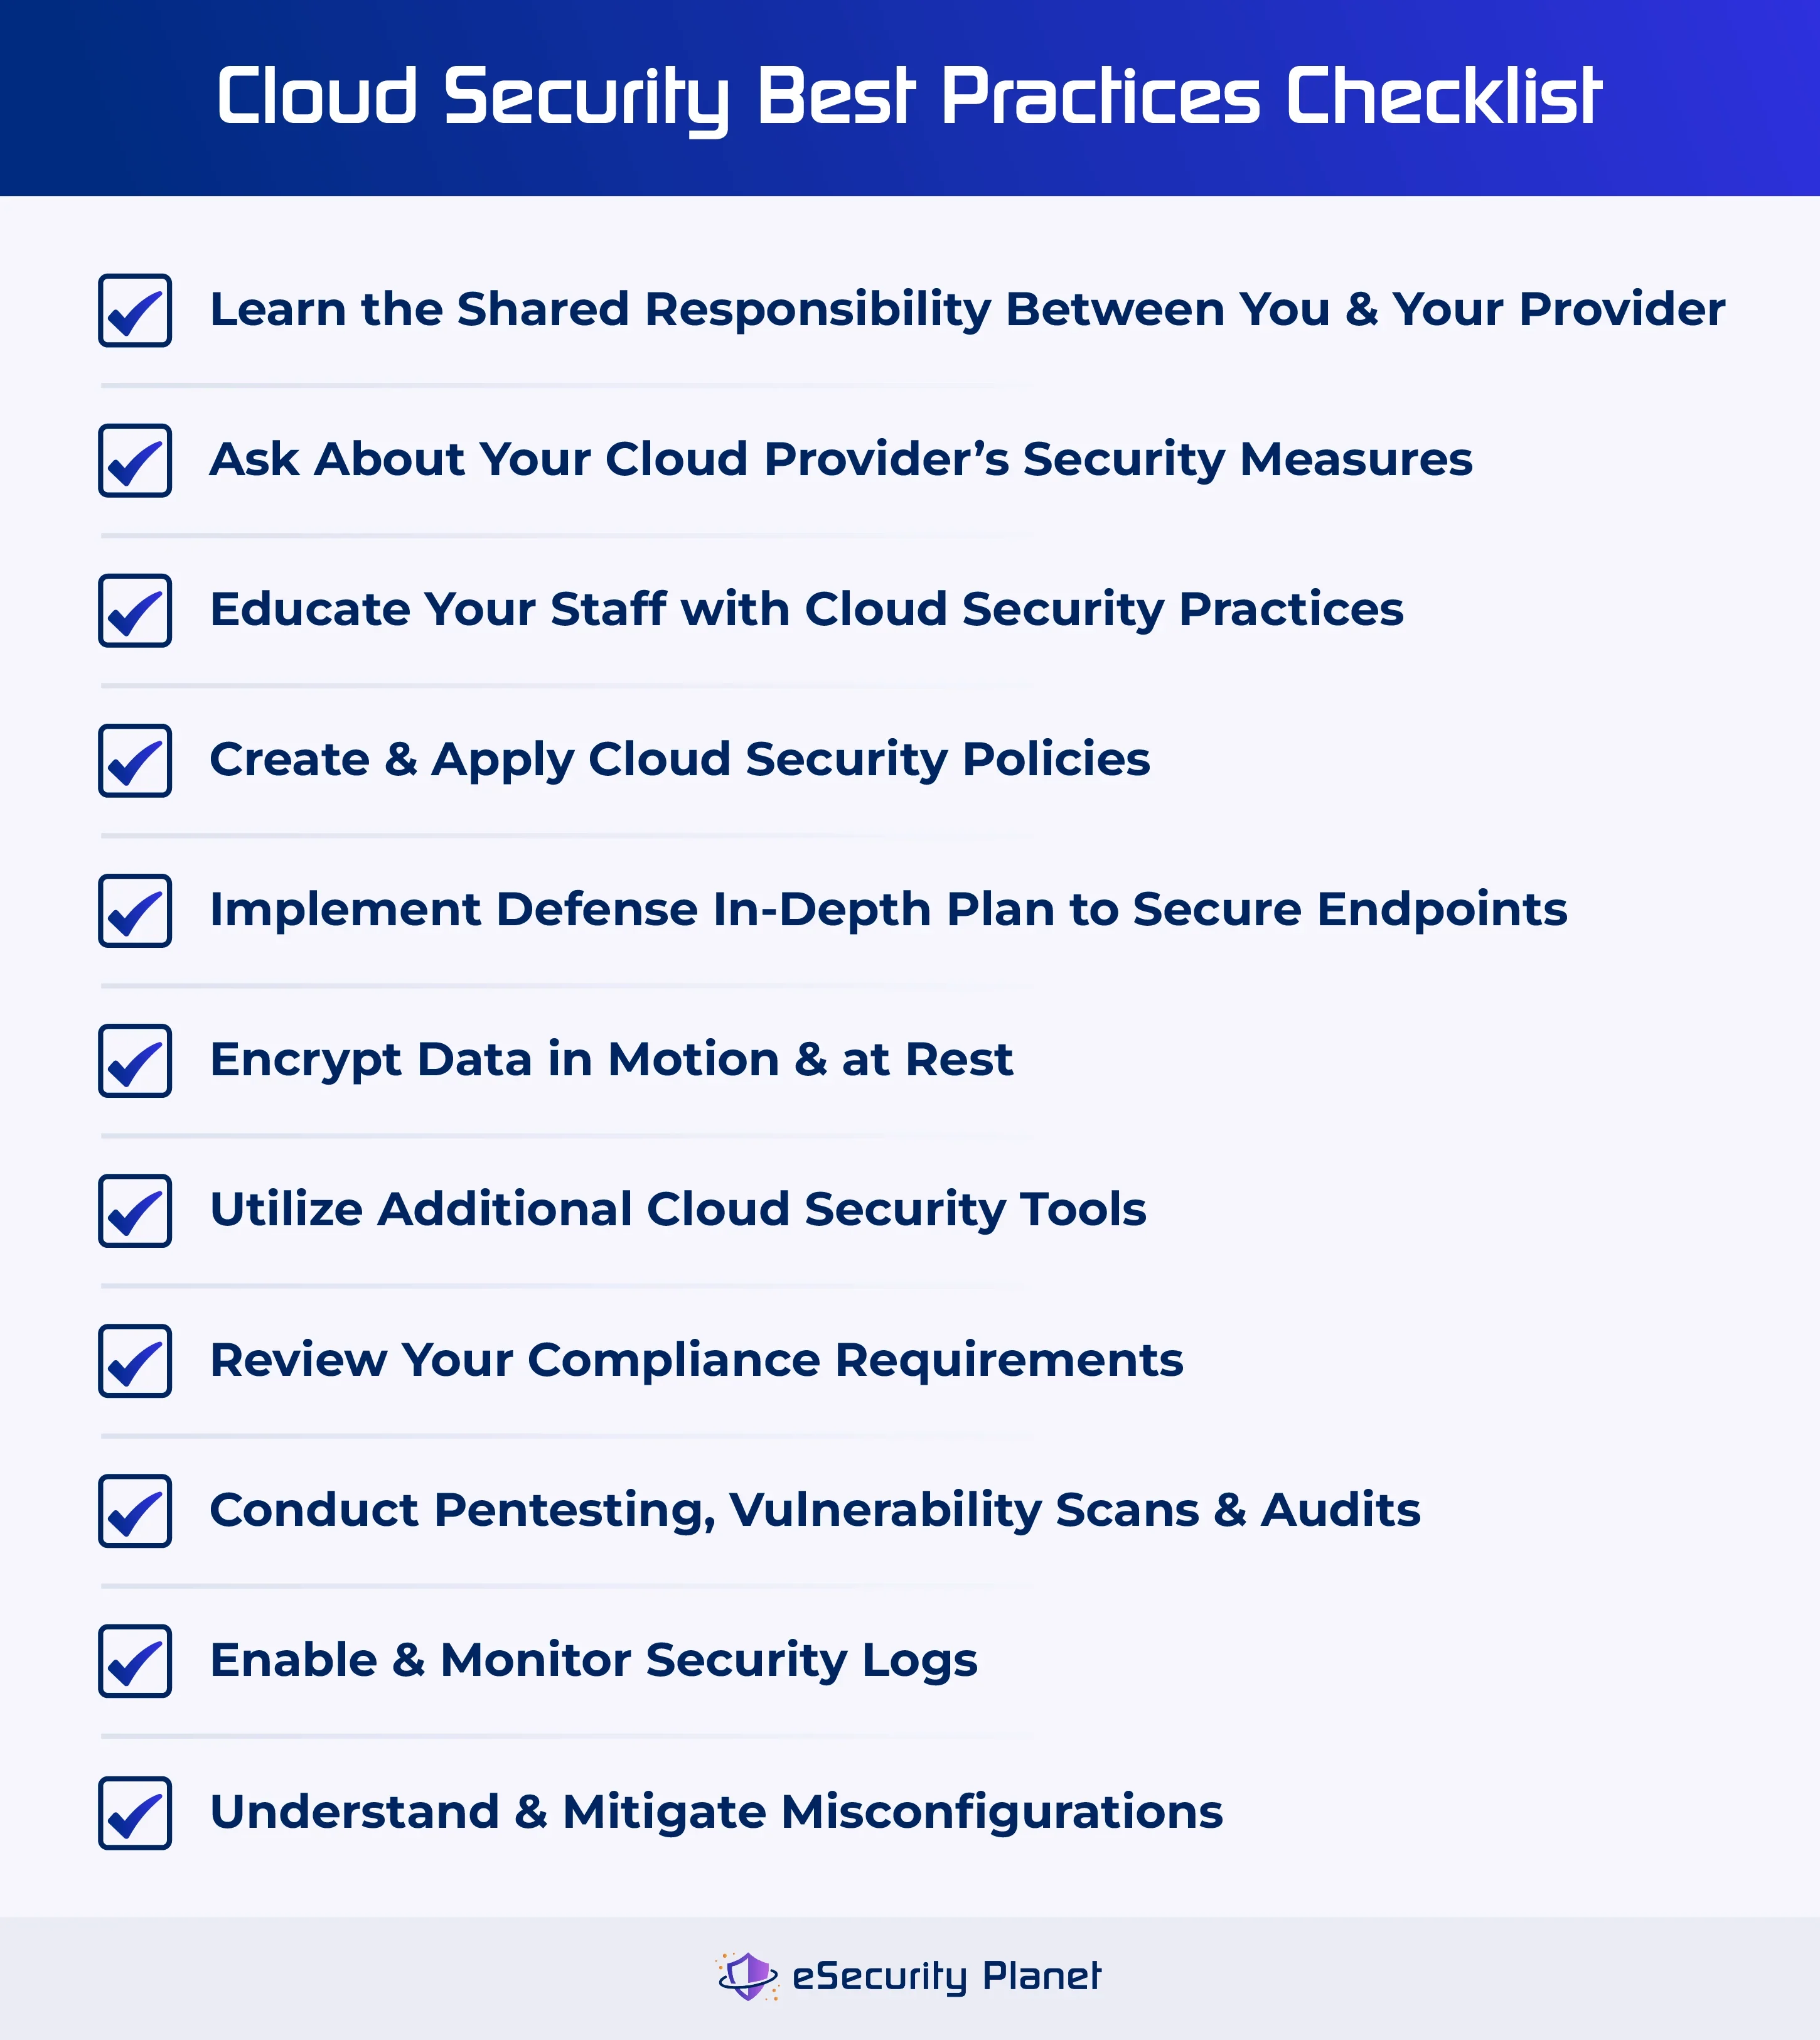
- Verstehen Sie Ihr Modell der geteilten Verantwortung
- Stellen Sie Ihrem Cloud-Anbieter detaillierte Sicherheitsfragen
- Schulen Sie Ihre Mitarbeiter
- Richtlinien für Cloud-Sicherheit etablieren und durchsetzen
- Sichern Sie Ihre Endgeräte
- Daten während der Übertragung und im Ruhezustand verschlüsseln
- Zusätzliche Tools für Cloud-Sicherheit integrieren
- Überprüfen Sie Ihre Compliance-Anforderungen genau
- Führen Sie Penetrationstests, Schwachstellenscans und Audits durch
- Aktivieren und überwachen Sie Sicherheitsprotokolle
- Verstehen und beheben Sie Fehlkonfigurationen
- Was sind die größten Probleme bei der Cloud-Sicherheit?
- Häufig gestellte Fragen (FAQs)
- Kurz gesagt: Setzen Sie starke Maßnahmen für die Cloud-Sicherheit um
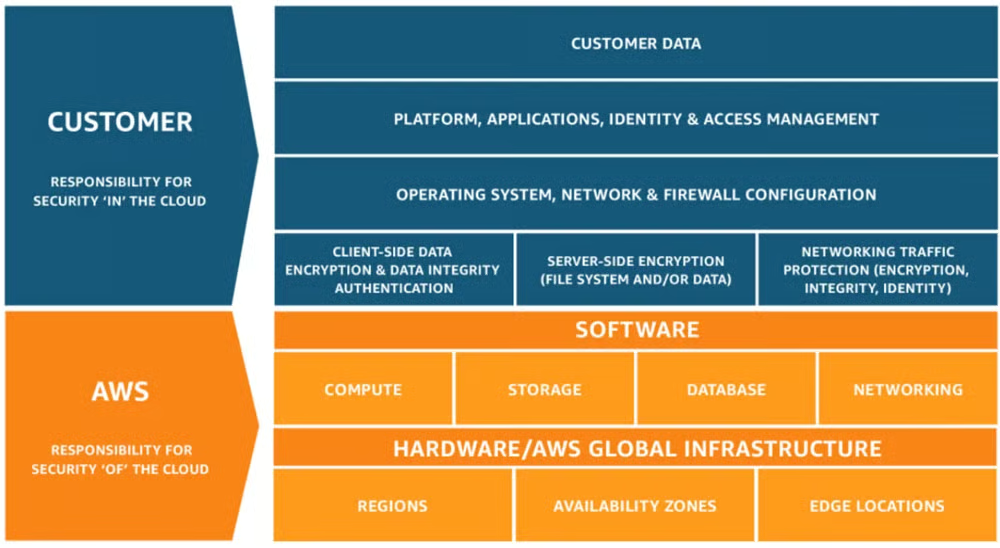
Verstehen Sie Ihr Modell der geteilten Verantwortung
Das Modell der geteilten Verantwortung legt Sicherheitsverantwortlichkeiten für den Cloud-Anbieter und den Kunden fest. Der Anbieter schützt die Cloud-Infrastruktur, während der Kunde Daten, Anwendungen und Konfigurationen schützt. In diesem Rahmen können Unternehmen die Cloud-Sicherheit effizient verwalten und Risiken reduzieren, indem sie Verantwortlichkeiten klar definieren und detaillierte Sicherheitsrichtlinien einhalten.
Führende IaaS- und PaaS-Anbieter stellen Dokumentationen bereit, in denen Rollen für verschiedene Bereitstellungsszenarien definiert werden. Prüfen Sie bei der Bewertung von Cloud-Anbietern die gängigen Sicherheitsregeln, um Missverständnisse und Fehlkommunikation zu minimieren, die zu laxen Sicherheitskontrollen und unbemerkten Vorfällen führen können. Solange Sie Ihren Teil beitragen, indem Sie Verschlüsselung implementieren und Verbindungen sowie Einstellungen korrekt konfigurieren, sind Ihre Daten im Allgemeinen sicher.
Stellen Sie Ihrem Cloud-Anbieter detaillierte Sicherheitsfragen
Stellen Sie Ihren Public-Cloud-Anbietern detaillierte Fragen zu den vorhandenen Sicherheitsmaßnahmen und -prozessen, um Lücken oder Schwachstellen in den Sicherheitsprozessen des Anbieters zu erkennen. Dieses Vorgehen gewährleistet die Einhaltung gesetzlicher Vorgaben und prüft, ob die Maßnahmen des Anbieters mit den spezifischen Sicherheitsanforderungen Ihres Unternehmens übereinstimmen.
Es liegt nahe anzunehmen, dass führende Anbieter die Sicherheit angemessen handhaben, häufig durch den Einsatz von Zero-Trust-Sicherheit. Dennoch können sich Techniken und Verfahren erheblich unterscheiden. Um zu verstehen, wie ein bestimmter Cloud-Anbieter im Vergleich abschneidet, sollten Sie eine Vielzahl von Fragen stellen, darunter:
- Standort: Wo befinden sich die Server des Anbieters geografisch?
- Sicherheitsprotokoll: Wie sieht das Protokoll des Anbieters für vermutete Sicherheitsvorfälle aus?
- Wiederherstellungsmaßnahmen: Wie sieht der Notfallwiederherstellungsplan des Anbieters aus?
- Schutz: Welche Maßnahmen setzt der Anbieter zum Schutz von Zugriffskomponenten ein?
- Kundensupport: Welchen Umfang an technischem Support ist der Anbieter bereit zu leisten?
- Penetrationstests: Wie lauten die Ergebnisse der jüngsten Penetrationstests des Anbieters?
- Verschlüsselung:Verschlüsselt der Anbieter Daten während der Übertragung und im Ruhezustand?
- Zugriff durch den Anbieter:Welche Rollen des Anbieters haben Zugriff auf meine Cloud-Daten?
- Authentifizierung:Welche Authentifizierungsmethoden und -tools unterstützt der Anbieter?
- Compliance:Welche Compliance-Anforderungen unterstützt oder erfüllt der Anbieter?
Was, wenn Ihr Cloud-Anbieter keine wirksame Sicherheit bietet?
Wenn Ihr Cloud-Anbieter keinen ausreichenden Schutz bietet, riskiert Ihr Unternehmen Datenschutzverletzungen, Ausfallzeiten und Compliance-Probleme. Unzureichende Sicherheit kann zu unbefugtem Zugriff, Datendiebstahl und Datenverlust. Eine mangelhafte Notfallwiederherstellung und Reaktion auf Vorfälle können zu längeren Ausfallzeiten und größeren Schäden führen. Eingeschränkter Support erschwert das Risikomanagement, und die Nichteinhaltung von Compliance-Standards kann aufsichtsrechtliche Strafen und rechtliche Probleme nach sich ziehen.
Um diese Probleme anzugehen, sollten Sie die folgenden Maßnahmen erwägen:
- Beauftragen Sie externe Spezialisten:Lassen Sie Infrastruktur und Abläufe von externen Sicherheitsexperten bewerten.
- Prüfen Sie SLAs und Verträge:Definieren Sie Sicherheits-, Datenschutz- und Verantwortlichkeiten für die Reaktion auf Vorfälle klar.
- Verbessern Sie Ihre Sicherheit:Setzen Sie Verschlüsselung, Zugriffsbeschränkungen und Überwachung ein, um Defizite des Anbieters auszugleichen.
- Sichern Sie wichtige Daten:Nutzen Sie einen alternativen Cloud-Anbieter oder eine lokale Infrastruktur, um Datenverluste zu vermeiden und die Geschäftskontinuität sicherzustellen.
- Ziehen Sie andere Anbieter in Betracht:Wenn Ihr derzeitiger Anbieter Ihre Sicherheits- und Compliance-Anforderungen nicht erfüllen kann, prüfen Sie Alternativen.
Sie stehen gerade erst am Anfang der Cloud-Sicherheit für Ihr Unternehmen? Sehen Sie sich die führenden Unternehmen für Cloud-Sicherheit an, die die wichtigsten Lösungen, Funktionen und mehr von Cloud-Anbietern vorstellen.
Schulen Sie Ihre Mitarbeiter
Mitarbeiterschulungen vermitteln Angestellten die Standards der Cybersicherheit. Gut geschulte Mitarbeiter können Unternehmen dabei unterstützen, sensible Daten zu schützen und die Sicherheit von Cloud-Diensten vor unbefugtem Zugriff durch Hacker zu gewährleisten, indem sie Bedrohungen erfolgreich erkennen und darauf reagieren. Wenden Sie die folgenden Methoden an, um Ihre Schulungsprogramme zu verwalten:
- Sensibilisieren Sie für die Risiken von Schatten-IT:Informieren Sie Mitarbeiter über die Folgen der Nutzung nicht autorisierter Tools, die potenzielle Schwachstellen offenlegen, Sicherheitsvorkehrungen aushebeln und die Datenintegrität gefährden können.
- Bieten Sie umfassende Schulungen zur Cybersicherheit an:Behandeln Sie Themen wie das Erkennen potenzieller Bedrohungen, die Einrichtung sicherer Passwörter, das Erkennen von Social-Engineering-Angriffen und das Verständnis von Risikomanagement.
- Bieten Sie Sicherheitspersonal spezielle Schulungen an:Stellen Sie sicher, dass Ihr Sicherheitspersonal über neue Risiken und wirksame Gegenmaßnahmen auf dem Laufenden ist, um robuste Sicherheitsprotokolle aufrechtzuerhalten.
- Fördern Sie Verantwortlichkeit durch regelmäßige Gespräche:Legen Sie Sicherheitsstandards fest, befassen Sie sich mit Datenschutz und Passwortverwaltung und fördern Sie einen offenen Dialog über den Wert von Sicherheitsvorschriften.
Diese Methoden können Ihre Sicherheitslage verbessern und gleichzeitig das Risiko von Datenschutzverletzungen und Cybervorfällen senken. Außerdem schützen sie die Marke des Unternehmens und gewährleisten die Einhaltung von Branchenstandards.
Richtlinien für Cloud-Sicherheit etablieren und durchsetzen
Eine Richtlinie für Cloud-Sicherheit ist eine Reihe schriftlicher Vorgaben, in denen festgelegt wird, wer Cloud-Dienste nutzen darf, wie sie zu verwenden sind und welche Daten in der Cloud gespeichert werden dürfen. Außerdem beschreibt sie die Sicherheitssoftware und -tools, die Mitarbeiter zum Schutz von Daten und Anwendungen verwenden müssen. Diese Regeln gewährleisten einheitliche Sicherheitsmaßnahmen im gesamten Unternehmen, reduzieren die mit der Cloud-Einführung verbundenen Risiken und schützen sensible Daten vor unerwünschtem Zugriff oder Datenschutzverletzungen.
Damit Sie wirksame Richtlinien für Cloud-Sicherheit erstellen können, finden Sie hier einen Auszug aus unserer Vorlage mit den wichtigsten Abschnitten einer solchen Richtlinie. Rufen Sie das vollständige Dokument auf, laden Sie eine Kopie herunter und passen Sie es an, indem Sie auf das Bild unten klicken:
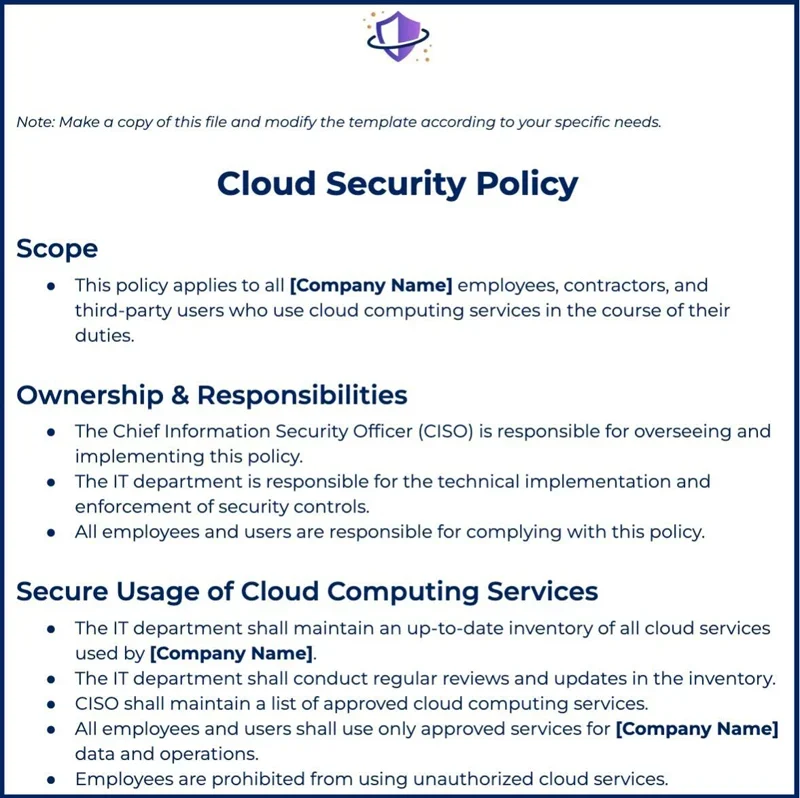
Passen Sie die Abschnitte Ihrer Richtlinien unbedingt an die spezifischen Geschäftsregeln und Abläufe Ihres Unternehmens an.
Sichern Sie Ihre Endgeräte
Endgeräte wie Laptops, Desktop-Computer, Mobilgeräte und Tablets dienen als Zugangspunkt für Benutzer, die mit cloudbasierten Apps und Daten arbeiten. Sie sind direkt mit der Cloud verbunden, weshalb es äußerst wichtig ist, sie zu sichern, um unbefugten Zugriff, Datenschutzverletzungen und andere Cybersicherheitsprobleme zu vermeiden. Überprüfen und verbessern Sie Ihre Verfahren zur Endgerätesicherheit regelmäßig, um Risiken wirksam zu minimieren und die cloudbasierten Daten zu schützen.
Setzen Sie dazu einen umfassenden Defense-in-Depth-Plan um, der Firewalls, Anti-Malware, Angriffserkennung und Zugriffskontrolle abdeckt. Angesichts der Komplexität der Endgerätesicherheit können automatisierte Sicherheitstools wie Endpoint Detection and Response (EDR) und Endpoint-Protection-Plattformen (EPP) dazu beitragen, Ihre Sicherheit zu verbessern. Weitere erwägenswerte Kontrollen sind Patch-Management, Endgeräteverschlüsselung, VPNs, die Prävention von Insider-Bedrohungen und mehr.
Wenn Sie nach weiteren Maßnahmen zur Verbesserung Ihrer Sicherheit suchen, sehen Sie sich die besten Patch-Management-Tools und -Lösungen an und informieren Sie sich über ihre Unterschiede, wichtigsten Funktionen und mehr.
Daten während der Übertragung und im Ruhezustand verschlüsseln
Bei der Verschlüsselung ruhender Daten werden Daten geschützt, die auf physischen oder digitalen Speichermedien wie Festplatten oder Servern gespeichert sind, und für alle ohne den richtigen Entschlüsselungsschlüssel unlesbar gemacht. Sie können die von Ihrem Cloud-Service-Provider bereitgestellten Verschlüsselungsfunktionen nutzen oder Daten vor der Speicherung in der Cloud mit Verschlüsselungslösungen von Drittanbietern verschlüsseln.
Bei der Verschlüsselung von Daten während der Übertragung werden Daten geschützt, während sie über ein Netzwerk übertragen werden, etwa bei der Übermittlung von Daten zwischen Geräten oder beim Zugriff auf Cloud-Dienste. Vergewissern Sie sich, dass Daten während der Übertragung mithilfe sicherer Kommunikationsprotokolle wie Secure Sockets Layer (SSL) oder Transport Layer Security (TLS) verschlüsselt werden. Diese Protokolle verschlüsseln Daten während der Übertragung, um das Abfangen durch Unbefugte zu verhindern.
Entdecken Sie die Vorteile und wichtigsten Funktionen der besten Verschlüsselungssoftware und -tools, die für mehr Datensicherheit sorgen können.
Zusätzliche Tools für Cloud-Sicherheit integrieren
Bei diesem bewährten Verfahren werden die Abläufe für Cloud-Sicherheit durch zusätzliche Technologien wie Identity and Access Management (IAM), Systeme zur Angriffserkennung und -prävention (IDPS) sowie Cloud Access Security Broker (CASB) erweitert. Der Einsatz dieser Tools verbessert die Sicherheitsebenen und sorgt für eine stärkere Abwehr potenzieller Angriffe und Schwachstellen in Cloud-Umgebungen.
Lösung für Identity and Access Management
Eine IAM-Lösung reduziert das Risiko unbefugten Zugriffs in der Public-Cloud-Sicherheit. IAM-Systeme erstellen und verwalten Benutzeridentitäten und Berechtigungen und stellen sicher, dass nur autorisierte Benutzer auf Ressourcen zugreifen können. Setzen Sie umfassende IAM-Methoden ein, um die Sicherheit zu verbessern, sensible Daten zu schützen und die Einhaltung gesetzlicher Vorgaben in Cloud-Umgebungen sicherzustellen. Ziehen Sie die folgenden IAM-Lösungen in Betracht:
- JumpCloud:JumpCloud wurde als insgesamt beste IAM-Lösung ausgezeichnet und bietet einen vollständigen Funktionsumfang für Identitäts-, Zugriffs- und Gerätemanagement. Die Plattform ist für die ersten 10 Benutzer und 10 Geräte kostenlos. Die vollständige JumpCloud-Plattform kostet 15 US-Dollar pro Benutzer und Monat.
- Okta Workforce Identity:Die IAM-Lösung von Okta eignet sich besonders für große Unternehmen, die die Sicherheit ihrer Drittanbieter verwalten. Workforce-IAM-Optionen kosten ab 1.500 US-Dollar pro Jahresvertrag. Darüber hinaus bietet Okta eine individuelle Preisgestaltung je nach gewünschten Funktionen.
- OneLogin: Diese Lösung eignet sich am besten für Entwickler, die IAM in ihre Anwendungen integrieren. Der Professional-Tarif von OneLogin mit MFA, Verwaltung des Identitätslebenszyklus sowie erweiterten Verzeichnis- und SSO-Funktionen kostet ab 8 US-Dollar pro Benutzer und Monat. Es wird eine 30-tägige kostenlose Testversion angeboten.
Entdecken Sie weitere beste Lösungen für Identity and Access Management in unserem ausführlichen Vergleich, in dem wir ihre wichtigsten Funktionen, Preise und mehr vorstellen.
Systeme zur Angriffserkennung und -prävention
Systeme zur Angriffserkennung und -prävention (IDPS) sind Sicherheitstools, die den Netzwerkverkehr überwachen, analysieren und darauf reagieren und dadurch die Netzwerksicherheit eigenständig oder in Verbindung mit anderen Tools verbessern. Große Cloud-Anbieter stellen eigene IDPS- und Firewall-Dienste bereit, die durch Cybersicherheitsoptionen aus ihren eigenen Marktplätzen ergänzt werden. Hier sind einige der führenden IDPS, die Sie sich ansehen können:
- Atomic OSSEC: Wir empfehlen OSSEC für mittlere und große Unternehmen. Für kleinere Teams wird jedoch auch ein kostenloses Open-Source-IDS angeboten. Atomic OSSEC bietet eine 14-tägige kostenlose Testversion. Die Lösung kostet 55 US-Dollar pro Endpunkt oder System bei einer Lizenzlaufzeit von einem Jahr.
- Trellix IPS: Diese Sicherheitsplattform bietet eine breite Palette an Funktionen für Sicherheit auf Unternehmensebene. Sie umfasst erweiterte Sicherheitsfunktionen wie DDoS-Prävention, Bot-Erkennung und die Quarantäne von Hosts. Für eine individuelle Preisgestaltung können Sie das Vertriebsteam kontaktieren.
- Check Point Quantum: Das IPS-Produkt von Check Point eignet sich am besten für NGFW-Umgebungen. Quantum bietet außerdem Berichtsfunktionen, Erkennung von Schwachstellen, Richtlinienkonfiguration und mehr. Für individuelle Preise und eine kostenlose Testversion können Sie das Vertriebsteam kontaktieren.
Bewerten Sie die besten Systeme zur Angriffserkennung und -prävention einschließlich ihrer besonderen Funktionen, um starke Maßnahmen für die Cloud-Sicherheit Ihres Unternehmens zu gewährleisten.
Cloud Access Security Broker und Lösungen für Cloud-Sicherheit
CASB sind speziell entwickelte Lösungen zur Umsetzung von Cloud-Sicherheitsstandards. Sie eignen sich ideal für Unternehmen, die mehrere Cloud-Dienste verschiedener Anbieter nutzen, und können unzulässige App-Aktivitäten verfolgen. Ziehen Sie auch andere Cloud-Tools wie cloud-native Anwendungen (CNAPP), Plattformen zum Schutz von Workloads (CWPP) und Cloud Security Posture Management (CSPM) in Betracht, um Cloud-Infrastrukturen und -Daten zu schützen. Sehen Sie sich einige unserer empfohlenen Lösungen für Cloud-Sicherheit an:
- Proofpoint’s CASB: Diese Lösung eignet sich am besten für Unternehmen, die eine auf Benutzer und DLP ausgerichtete Lösung suchen. Zu den wichtigsten Funktionen gehören die Erkennung von Schatten-IT-Aktivitäten und die Verwaltung von SaaS-Apps von Drittanbietern. Kontaktieren Sie den Vertrieb für eine kostenlose Live-Demo und individuelle Angebote.
- Orca Security’s CWPP: Der CWPP-Dienst von Orca ist ideal, wenn Sie nach erweiterten Funktionen für Cloud-Konfigurationen suchen. Zu den zusätzlichen Funktionen gehören Schwachstellenmanagement und Compliance-Überwachung. Für ein individuelles Angebot können Sie den Vertrieb kontaktieren.
- Crowdstrike’s CNAPP: Falcon Cloud Security umfasst CWP, CSPM, CIEM und Containersicherheit in einem einzigen CNAPP-Angebot. Die Lösung bietet erweiterten Bedrohungsschutz in Cloud-Umgebungen. Die jährlichen Kosten betragen ab 300 US-Dollar pro Falcon-Go-Bundle.
- Palo Alto’s CSPM: Prisma Cloud ist unsere erste Wahl für eine CSPM-Lösung und bietet einen vollständigen Funktionsumfang für hybride, Multi-Cloud- und cloud-native Umgebungen. Kontaktieren Sie den Vertrieb für individuelle Preise oder fordern Sie eine 30-tägige kostenlose Testversion an.
Erfahren Sie, was andere Tools für Cloud-Sicherheit wie CSPM, CWPP, CIEM und CNAPP bieten, einschließlich ihrer Vorteile, Funktionen, Preise und mehr.
Überprüfen Sie Ihre Compliance-Anforderungen genau
Prüfen Sie vor der Einrichtung eines neuen Cloud-Computing-Dienstes Ihre spezifischen Compliance-Anforderungen und stellen Sie sicher, dass ein Dienstanbieter Ihre Anforderungen an die Datensicherheit erfüllt. Die Einhaltung von Vorgaben hat bei der Cloud-Sicherheit höchste Priorität. Aufsichtsbehörden machen Ihr Unternehmen für Verstöße gegen Vorschriften verantwortlich, selbst wenn das Sicherheitsproblem beim Cloud-Anbieter entstanden ist. Hier sind einige Richtlinien zur Überprüfung Ihrer Compliance:
- Prüfen Sie Branchenvorschriften: Stellen Sie die Einhaltung der Rechtsvorschriften sicher, die den Erwerb und Schutz personenbezogener Daten (PII) in bestimmten Branchen regeln.
- Berücksichtigen Sie geografische Vorschriften: Berücksichtigen Sie besondere Compliance-Anforderungen für Organisationen, die in bestimmten geografischen Gebieten tätig sind oder dort Daten speichern.
- Bewerten Sie Datensicherheitsstandards: Überprüfen Sie Datensicherheitsstandards und bewährte Verfahren genau, um die Privatsphäre von Verbrauchern zu schützen und Datenlecks zu verhindern.
- Holen Sie Rechtsberatung ein: Wenden Sie sich an Rechtsexperten oder Compliance-Fachleute, um ein umfassendes Verständnis aller geltenden Compliance-Regeln zu gewährleisten und diese einzuhalten.
Sehen Sie sich die besten Tools für das Third-Party Risk Management (TPRM) an, die umfassende Bewertungen und eine Überwachung der Compliance von Drittanbietern ermöglichen.
Führen Sie Penetrationstests, Schwachstellenscans und Audits durch
Audits, Penetrationstests und Schwachstellentests umfassen die Bewertung von Schutzmaßnahmen, um Schwachstellen aufzudecken und die Einhaltung von Branchenstandards sicherzustellen. Diese Verfahren helfen Ihnen, Schwachstellen proaktiv zu erkennen und zu beheben, die Abwehr gegen Cyberbedrohungen zu stärken und die Integrität und Sicherheit Ihrer Systeme und Daten zu gewährleisten. Ziehen Sie die folgenden bewährten Verfahren in Betracht:
- Führen Sie Penetrationstests durch: Bewerten Sie die Wirksamkeit bestehender Lösungen für Cloud-Sicherheit. Ermitteln Sie Schwachstellen, die die Sicherheit von Daten und Apps in der Cloud gefährden könnten.
- Führen Sie Schwachstellenscans durch: Verwenden Sie Cloud-Schwachstellenscanner, um Fehlkonfigurationen und andere Probleme zu erkennen und dadurch die Sicherheitslage der Cloud-Umgebung zu verbessern.
- Führen Sie regelmäßige Sicherheitsprüfungen durch: Bewerten Sie alle Sicherheitsanbieter und Kontrollen, um deren Leistungsfähigkeit zu beurteilen. Stellen Sie sicher, dass sie die vereinbarten Sicherheitsbedingungen und -standards einhalten.
- Überprüfen Sie Zugriffsprotokolle: Stellen Sie sicher, dass nur autorisierte Benutzer auf sensible Daten und Cloud-Apps zugreifen können, und verbessern Sie dadurch Zugriffskontrollen und Datenschutzmaßnahmen.
Aktivieren und überwachen Sie Sicherheitsprotokolle
Aktivieren Sie die Protokollierung in Ihren Cloud-Diensten und gehen Sie dann noch einen Schritt weiter, indem Sie diese Daten in ein System für das Sicherheitsinformations- und Ereignismanagement (SIEM) zur zentralen Überwachung und Reaktion übertragen. Die Protokollierung hilft Systemadministratoren und Sicherheitsteams, Benutzeraktivitäten zu überwachen und nicht genehmigte Änderungen und Aktivitäten zu erkennen – ein Vorgang, der manuell nicht möglich wäre. Dadurch können vorbeugende Maßnahmen und Anpassungen zur Verbesserung der Sicherheit ergriffen werden.
Verwenden Sie die folgenden Strategien zur Verwaltung Ihrer Sicherheitsprotokolle:
- Aktivieren Sie die Protokollierung mit zentraler Überwachung: Importieren Sie Protokolldaten zur zentralen Überwachung in ein SIEM-System, um Sicherheitsprobleme effektiv zu erkennen und darauf zu reagieren.
- Verbessern Sie die Sicherheitstransparenz: Überwachen Sie das Benutzerverhalten und erkennen Sie unzulässige Änderungen und Aktivitäten. So erhalten Sie Einblicke, die manuell nur schwer zu gewinnen sind.
- Erleichtern Sie die Reaktion auf Vorfälle: Verwenden Sie detaillierte Protokolle, um im Fall einer Sicherheitsverletzung eine klare Aufzeichnung der Aktivitäten eines Angreifers zu liefern, damit Schäden schnell behoben und begrenzt werden können.
- Verfolgen Sie Änderungen und Fehlkonfigurationen: Nutzen Sie eine gute Protokollierung, um Änderungen zu verfolgen, die zu Schwachstellen führen können, und übermäßige Zugriffsberechtigungen zu erkennen.
- Nutzen Sie die Tools von Cloud-Anbietern: Importieren Sie CloudTrail-Protokolldateien zur Analyse in einen AWS CloudTrail Lake oder ein SIEM-Produkt eines Drittanbieters, um die Tools des Cloud-Anbieters richtig einzusetzen.
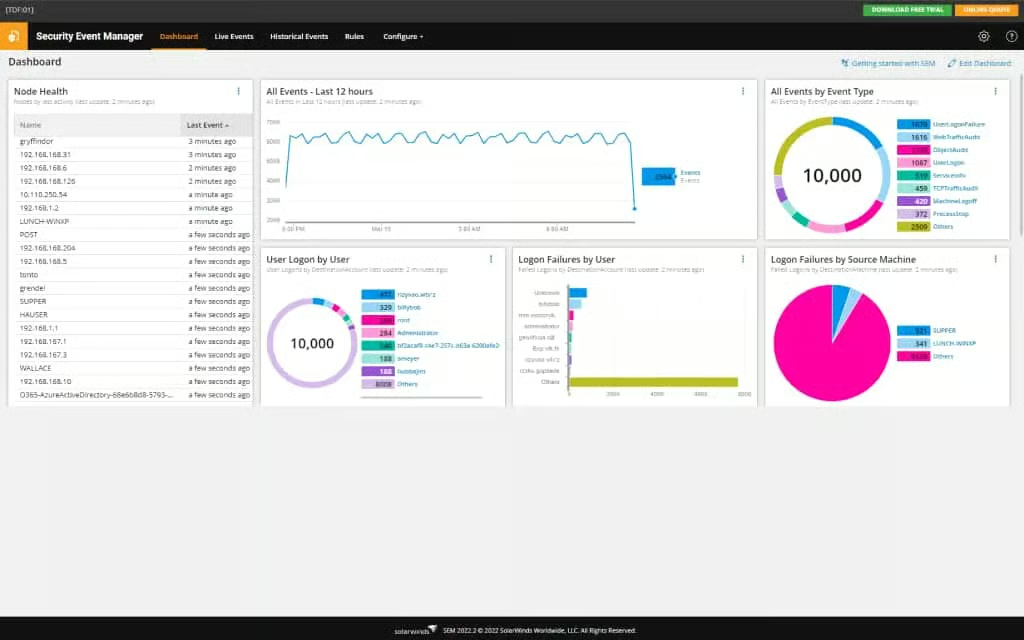
Erfahren Sie, wie Security Data Lakes die Grenzen von SIEM überwinden und sich nahtlos in verschiedene Datenquellen wie Protokolle, Ereignisse und Bedrohungsdaten-Feeds integrieren.
Verstehen und beheben Sie Fehlkonfigurationen
Die Behebung von Fehlkonfigurationen umfasst proaktive Maßnahmen, um Fehler in Storage-Buckets, APIs, Verbindungen, offenen Ports, Berechtigungen und Verschlüsselung zu verhindern. Umfangreiche Standardberechtigungen in Cloud-Diensten wie AWS-S3-Buckets können erhebliche Sicherheitslücken darstellen, wenn sie nicht angemessen eingeschränkt werden. Fehlkonfigurationen ermöglichen es Angreifern, Schwachstellen auszunutzen. Reduzieren Sie Fehlkonfigurationen mit den folgenden Maßnahmen:
- Konfigurieren Sie Buckets individuell: Passen Sie jeden Bucket oder jede Bucket-Gruppe manuell an, um angemessene Sicherheitseinstellungen sicherzustellen und unerwünschten Zugriff zu verhindern.
- Arbeiten Sie mit Entwicklungsteams zusammen: Arbeiten Sie eng mit Entwicklungsteams zusammen, um sicherzustellen, dass die Konfigurationen von Web-Cloud-Adressen korrekt sind und Sicherheitsstandards erfüllen.
- Vermeiden Sie Standardzugriffsrechte: Verwenden Sie niemals Standardzugriffsrechte, da sie übermäßige Berechtigungen gewähren und Sicherheitsprobleme verursachen können.
- Definieren Sie Zugriffsebenen für Benutzer: Legen Sie die erforderlichen Zugriffsebenen für Benutzer fest (nur Ansicht oder Bearbeitung) und konfigurieren Sie jeden Bucket entsprechend.
- Setzen Sie das Prinzip der geringsten Berechtigung um: Gewähren Sie Benutzern nur die Berechtigungen, die sie zur Erledigung ihrer Aufgaben benötigen, um das Risiko von Datenlecks zu verringern.
Was sind die größten Probleme bei der Cloud-Sicherheit?
Zu den häufigsten Problemen bei der Cloud-Sicherheit gehören Fehlkonfigurationen, unnötiger oder unbefugter Zugriff, Schwächen in den Lösungen von Cloud-Anbietern und Fehler von Mitarbeitern. Um diese Probleme bei der Migration Ihres Unternehmens in die Cloud zu reduzieren, überdenken Sie Ihre netzwerkzentrierte Vorstellung von Sicherheit und entwickeln Sie die Architektur für die dezentrale Cloud neu. Im Folgenden erfahren Sie, wie einige der größten Probleme bei der Cloud-Sicherheit entstehen und mit welchen Methoden sie sich beheben lassen.
Fehlkonfigurationen in der Cloud
Fehlkonfigurationen in Cloud-Einstellungen sind eine häufige Ursache für Sicherheitslücken. Diese Fehler können unerwünschten Zugriff auf kritische Daten, Dienste oder Anwendungen ermöglichen. Menschliche Fehler oder Versäumnisse bei der Einrichtung und Verwaltung von Cloud-Ressourcen können zu Fehlkonfigurationen führen.
So beheben Sie dieses Problem
Gehen Sie wie folgt vor, um Probleme durch Fehlkonfigurationen in der Cloud zu beheben:
- Automatisieren Sie die Erkennung: Richten Sie Tools ein, die automatisch Konfigurationsabweichungen und Abweichungen von erwarteten Zuständen erkennen.
- Überwachen Sie Änderungen und die Zusammenarbeit: Nutzen Sie Versionskontrollsysteme für Infrastrukturcode, um Änderungen nachzuverfolgen und die Zusammenarbeit zu erleichtern.
- Integrieren Sie eine automatisierte Codeanalyse: Nutzen Sie automatisierte Codeanalysetools in Ihrer CI/CD-Pipeline, um Fehler frühzeitig im Entwicklungsprozess zu erkennen.
- Überwachen Sie Konfigurationsänderungen: Richten Sie Warnmeldungen ein, um unbefugte Änderungen zu erkennen und schnell auf verdächtige Aktivitäten zu reagieren.
- Nutzen Sie Sicherheitsscan-Tools: Nutzen Sie für Infrastructure as Code (IaC) entwickelte Sicherheitsscan-Tools, um Fehlkonfigurationen zu erkennen und zu beheben.
Unnötiger und unbefugter Zugriff
Wenn Benutzer oder Anwendungen übermäßige oder ungerechtfertigte Zugriffsrechte erhalten, kann dies zu Schwachstellen in Ihrer Cloud-Umgebung führen. Datenschutzverletzungen, Datenverlust und andere Sicherheitsvorfälle können die Folge eines unbefugten Zugriffs sein.
So beheben Sie dieses Problem
Nutzen Sie diese Methoden, um unnötige Zugriffe zu verwalten:
- Implementieren Sie die Just-in-Time-Bereitstellung (JIT) von Zugriffen: Gewähren Sie Benutzern nur dann Zugriff, wenn sie ihn benötigen, und nur für den kürzestmöglichen Zeitraum.
- Setzen Sie das Prinzip der geringsten Berechtigung durch: Gewähren Sie standardmäßig nur minimale Berechtigungen. Beschränken Sie, wer auf Ihre kritischen Ressourcen zugreifen kann.
- Überprüfen und entziehen Sie Zugriffsrechte regelmäßig: Führen Sie regelmäßige Prüfungen durch, um überflüssige Zugangsdaten zu ermitteln und zu löschen.
- Nutzen Sie die automatische Rezertifizierung von Zugriffen: Richten Sie automatisierte Mechanismen ein, um Zugriffsrechte regelmäßig zu validieren und zu rezertifizieren.
- Schränken Sie die laterale Bewegung durch die Segmentierung Ihres Netzwerks ein: Teilen Sie das Netzwerk auf, um unbefugten Zugriff zwischen verschiedenen Bereichen einzuschränken und die laterale Bewegung von Angreifern zu verhindern.
Schwachstellen von Cloud-Anbietern
Obwohl Cloud-Service-Provider einen starken Schutz bieten, sind sie nicht immun gegen Bedrohungen. Angreifer nutzen häufig Schwachstellen von Cloud-Anbietern, um Zugriff auf Kundendaten oder -dienste zu erhalten. Zu diesen Schwachstellen können Softwarefehler, Berechtigungsprobleme oder infrastrukturelle Mängel gehören.
So beheben Sie dieses Problem
Wenden Sie diese Lösungen an, um Schwachstellen von Cloud-Anbietern zu beheben:
- Bewerten Sie die Sicherheitsfunktionen: Bewerten und vergleichen Sie die Sicherheitsangebote und -funktionen der Anbieter. Stellen Sie sicher, dass sie den Sicherheitsanforderungen Ihres Unternehmens entsprechen.
- Implementieren Sie eine Multi-Cloud- oder Hybrid-Strategie: Vermeiden Sie eine Anbieterbindung, indem Sie einen Multi-Cloud- oder Hybrid-Cloud-Ansatz in Betracht ziehen.
- Erstellen Sie eine Backup-Strategie: Verringern Sie das Risiko von Ausfällen oder Unterbrechungen beim Anbieter, indem Sie einen Backup-Plan entwickeln.
- Überwachen Sie Sicherheitsupdates der Anbieter: Halten Sie sich über Sicherheitsupdates und Fehlerbehebungen der Anbieter auf dem Laufenden, damit Sie Schwachstellen schnell beheben können.
- Prüfen Sie Ihre Verträge mit Anbietern: Überprüfen und aktualisieren Sie Verträge mit Cloud-Anbietern sowie Service-Level-Agreements (SLAs) regelmäßig und stellen Sie sicher, dass sie den Sicherheitserwartungen entsprechen.
Fehler von Mitarbeitern
Fehler von Mitarbeitern stellen eine große Bedrohung für die Cloud-Sicherheit dar, da sie unbeabsichtigt vertrauliche Daten offenlegen oder Opfer von Phishing-Angriffen werden können. Um die Wahrscheinlichkeit solcher Vorfälle zu verringern und die allgemeine Sicherheitslage zu verbessern, müssen Mitarbeiter umfassend geschult und für potenzielle Gefahren sensibilisiert werden.
So beheben Sie dieses Problem
Probieren Sie diese Methoden aus, um Probleme durch Fehler von Mitarbeitern zu bewältigen:
- Bieten Sie umfassende Schulungen zur Cybersicherheit an: Bieten Sie umfassende und kollaborative Schulungen an, damit Mitarbeiter die Best Practices für Cybersicherheit und die Reaktion auf Sicherheitsvorfälle verstehen.
- Etablieren Sie Verantwortlichkeit und Meldewege: Schaffen Sie eine Kultur der Verantwortlichkeit und ermutigen Sie Mitarbeiter, Sicherheitsvorfälle oder Bedenken umgehend zu melden.
- Implementieren Sie sichere Passwortvorgaben: Setzen Sie Passwortvorgaben durch, die Benutzerfreundlichkeit und Sicherheit in Einklang bringen.
- Nutzen Sie RBAC und die Prinzipien der geringsten Berechtigung: Beschränken Sie den Zugriff auf vertrauliche Daten und Systeme mithilfe rollenbasierter Zugriffskontrolltools.
- Führen Sie Phishing-Simulationen durch: Schulen Sie Mitarbeiter darin, Phishing-Versuche zu erkennen und darauf zu reagieren.
Häufig gestellte Fragen (FAQs)
Was sind die wichtigsten Elemente einer starken Strategie für Cloud-Sicherheit?
Eine starke Strategie für Cloud-Sicherheit umfasst die Datenverschlüsselung zum Schutz vertraulicher Informationen, IAM zur effektiven Verwaltung von Zugriffen und die Sicherheitsüberwachung zur Erkennung von Bedrohungen. Sie sollte außerdem Prüfungen zur Einhaltung von Compliance-Vorgaben, Datensicherungen für mehr Ausfallsicherheit, Schulungen von Mitarbeitern zur Sensibilisierung, das Risikomanagement von Anbietern zur Überwachung von Drittanbietern und das Patch-Management zur schnellen Behebung von Schwachstellen umfassen.
Wie können Sie Cloud-Umgebungen sicherer machen?
Befolgen Sie zur Verbesserung der Cloud-Sicherheit die branchenweit anerkannten Best Practices. Entwickeln Sie robuste Zugriffskontrollen, verschlüsseln Sie Daten, aktualisieren Sie Systeme regelmäßig, führen Sie Sicherheitsbewertungen durch, setzen Sie eine starke Authentifizierung durch, überwachen Sie auf Anomalien, schulen Sie Benutzer und etablieren Sie klare Protokolle für die Reaktion auf Vorfälle, um potenzielle Bedrohungen erfolgreich zu bewältigen.
Was sind die Cloud-Sicherheitsstandards?
Cloud-Sicherheitsstandards bilden die Grundlage für den Schutz von Daten, digitalen Ressourcen und geistigem Eigentum vor böswilligen Angriffen und Sicherheitsrisiken in Cloud-Umgebungen. Dazu gehören auch nationale, internationale und kommunale Standards wie ISO, PCI DSS, HIPAA und GDPR, die besondere Anforderungen an Cloud-Systeme stellen.
Kurz gesagt: Setzen Sie starke Maßnahmen für die Cloud-Sicherheit um
Cloud-Sicherheit ist eine gemeinsame Verantwortung. Wenn Sie sich das Wissen über Best Practices und die effektivsten Sicherheitsstrategien aneignen, können Sie sich sicher in der Cloud-Landschaft bewegen. Die Umsetzung starker Maßnahmen für die Cloud-Sicherheit in Kombination mit den maximalen Sicherheitsvorkehrungen Ihres Cloud-Sicherheitsanbieters kann Ihre Cloud-Umgebung schützen. Wenn Ihre bestehenden Methoden für die Cloud-Sicherheit jedoch nicht ausreichen, sollten Sie zusätzliche Sicherheitsebenen in Anspruch nehmen.
Integrieren Sie Ihre Lösungen für Cloud-Sicherheit in die führenden Secure-Access-Service-Edge-Anbieter (SASE), um Ihre Netzwerksicherheit, Transparenz und Bedrohungserkennung in Cloud-Umgebungen zu verbessern.