

















Les bonnes pratiques en matière de sécurité cloud aident les entreprises à protéger leur infrastructure cloud en respectant les normes du secteur et en utilisant des solutions de sécurité cloud. Même si ces mesures ne permettent pas d’empêcher toutes les attaques, elles renforcent les défenses de votre entreprise afin de protéger vos données. Vous pouvez améliorer votre niveau de sécurité cloud en suivant les meilleurs conseils et en comprenant les principaux problèmes de sécurité cloud, ainsi que les moyens de les surmonter.
Voici une checklist gratuite qui vous servira de guide pour appliquer les bonnes pratiques recommandées en matière de sécurité cloud. Cliquez sur l’image pour télécharger le fichier, puis personnalisez votre propre liste en fonction des besoins de votre entreprise.
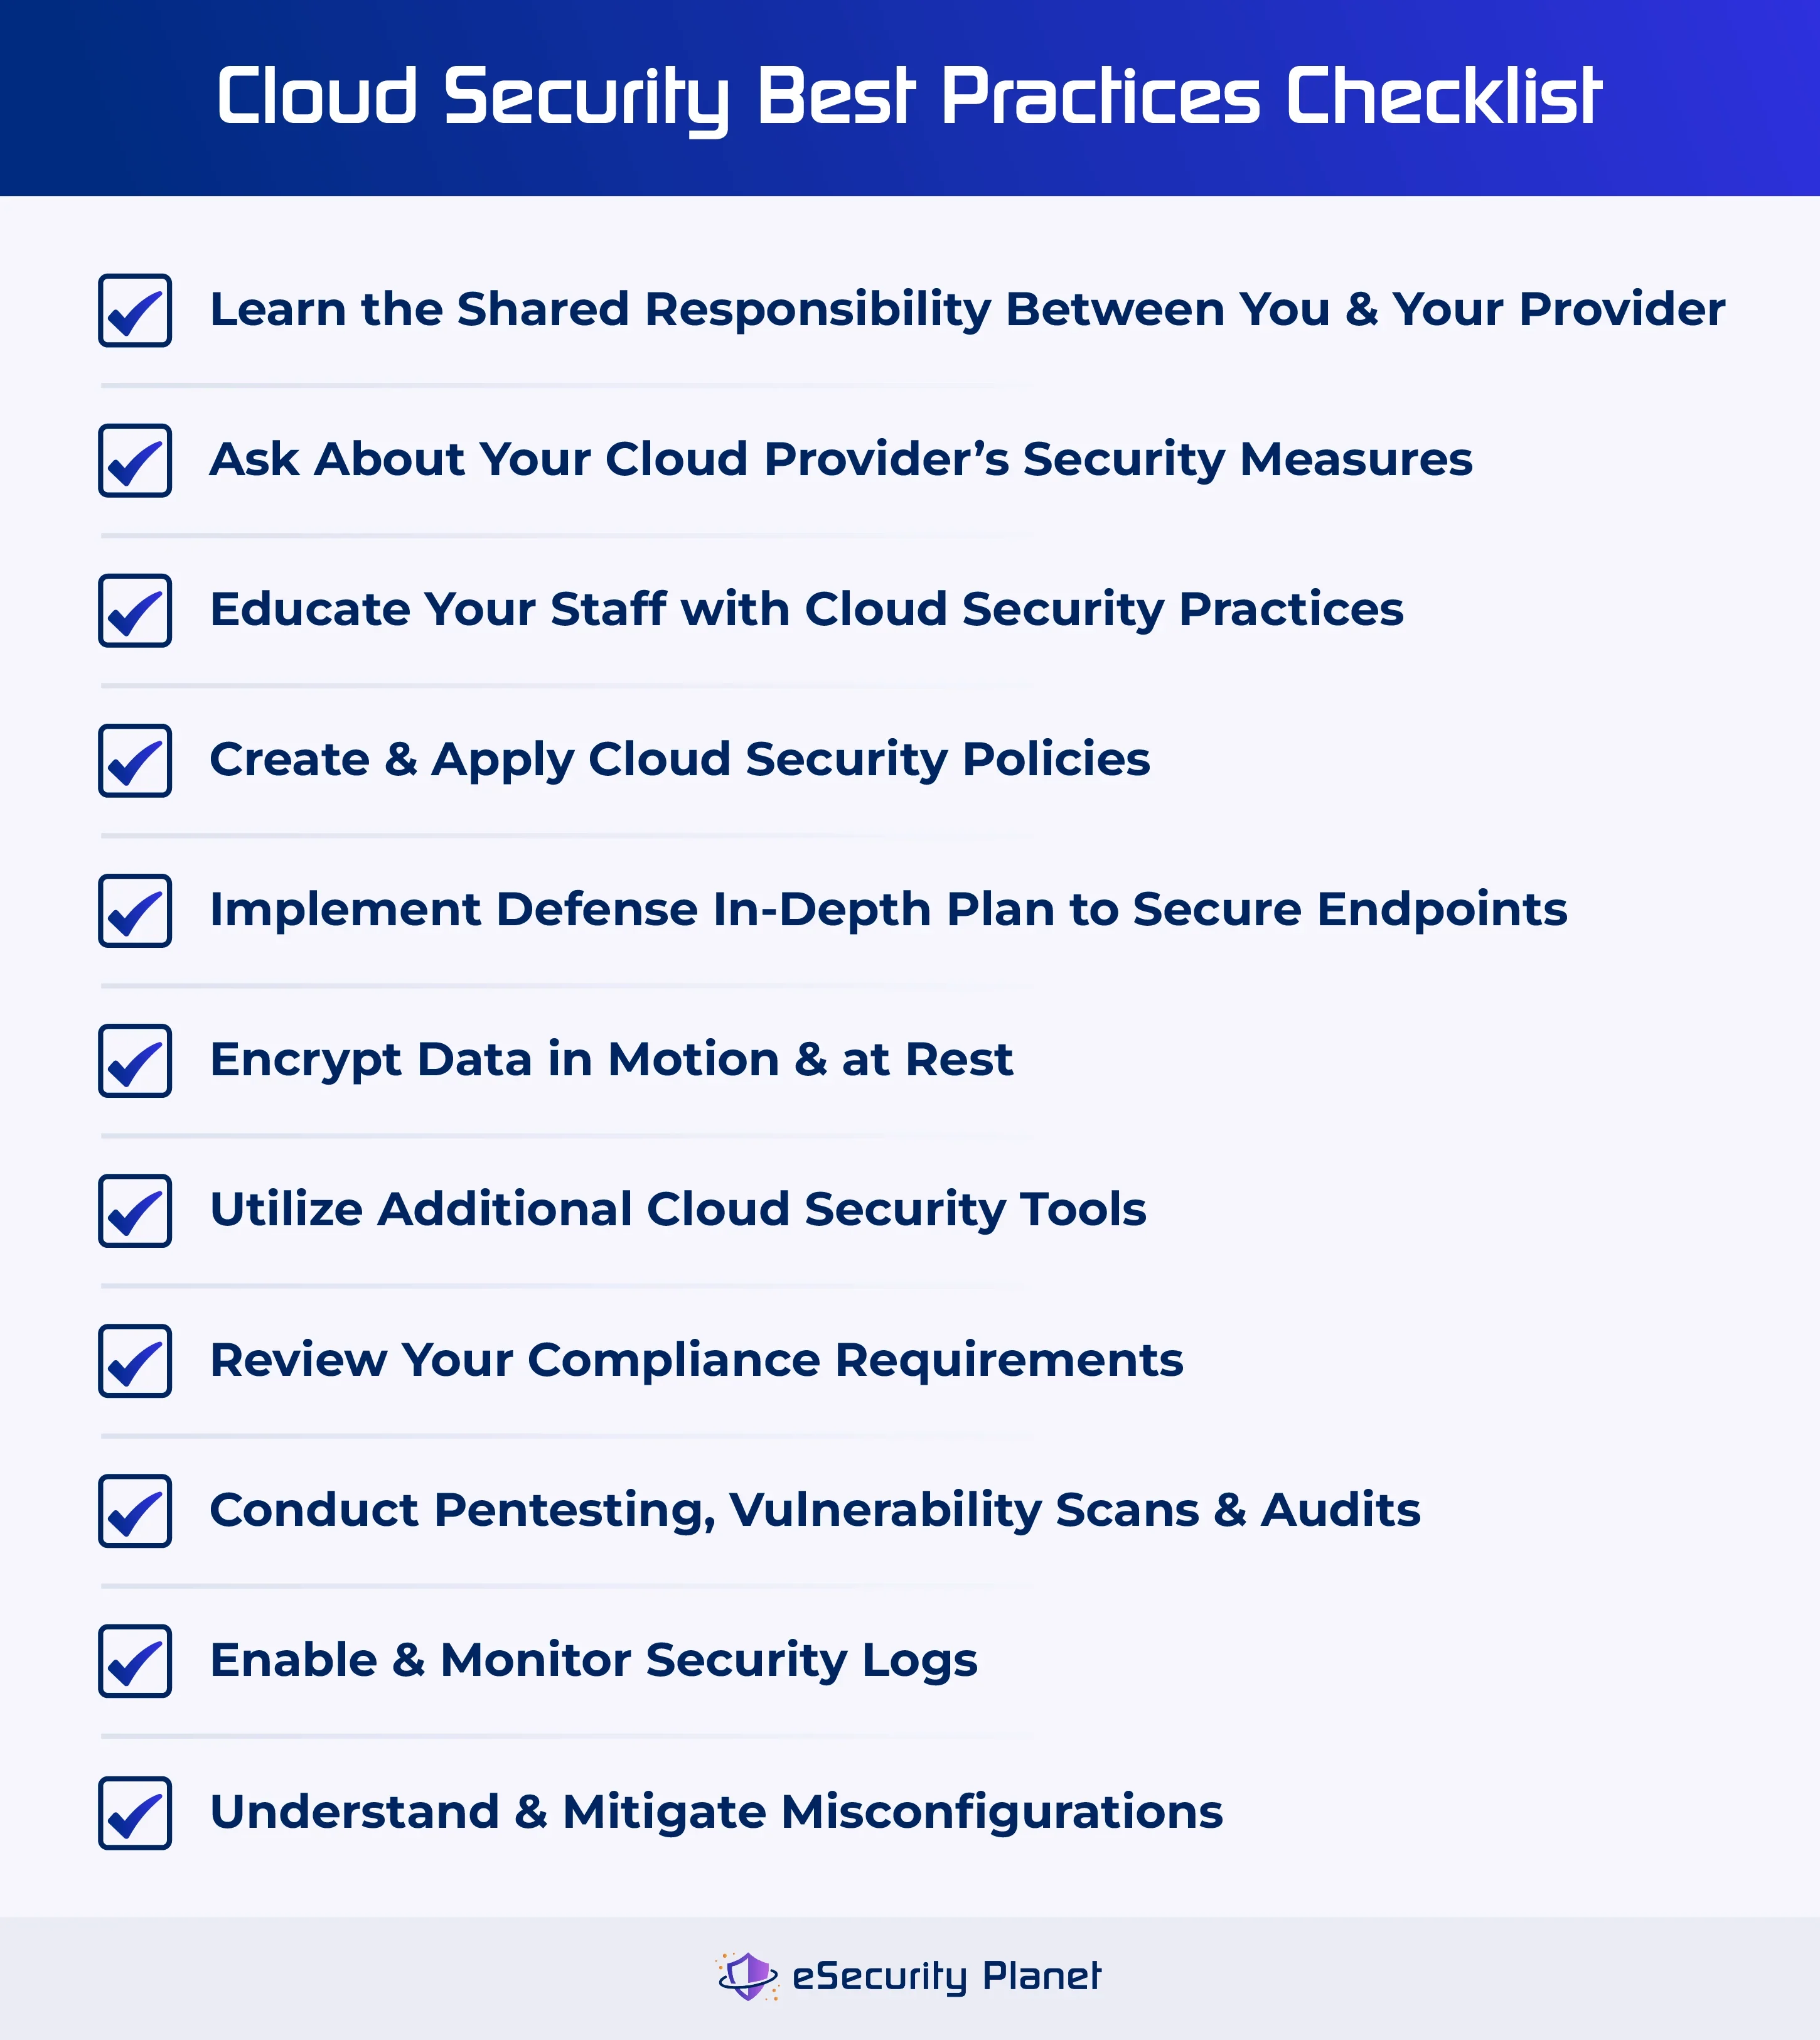
- Comprendre votre modèle de responsabilité partagée
- Posez des questions détaillées sur la sécurité à votre fournisseur cloud
- Formez votre personnel
- Établissez et appliquez des politiques de sécurité cloud
- Sécurisez vos terminaux
- Chiffrez les données en mouvement et au repos
- Intégrez des outils de sécurité cloud supplémentaires
- Vérifiez une nouvelle fois vos exigences de conformité
- Effectuez des tests d’intrusion, des analyses de vulnérabilités et des audits
- Activez et surveillez les journaux de sécurité
- Comprenez les erreurs de configuration et atténuez leurs effets
- Quels sont les principaux problèmes de sécurité cloud ?
- Foire aux questions (FAQ)
- En conclusion : appliquez des pratiques de sécurité cloud robustes
Comprendre votre modèle de responsabilité partagée
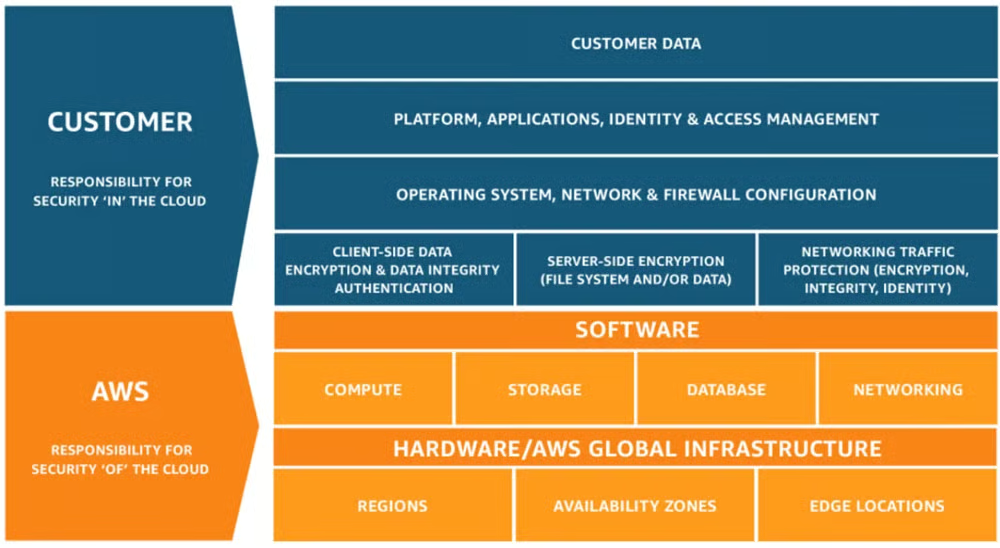
Le modèle de responsabilité partagée définit les responsabilités en matière de sécurité du fournisseur cloud et du client. Le fournisseur protège l’infrastructure cloud, tandis que le client protège les données, les applications et les configurations. Dans ce cadre, les entreprises peuvent gérer efficacement la sécurité cloud et réduire les risques en définissant clairement les responsabilités et en respectant des politiques de sécurité détaillées.
Les principaux fournisseurs IaaS et PaaS fournissent une documentation qui définit les rôles dans différentes situations de déploiement. Lorsque vous évaluez des fournisseurs cloud, vérifiez les règles de sécurité communes afin de réduire les erreurs de communication et les idées fausses, qui peuvent entraîner un relâchement des contrôles de sécurité et empêcher la détection de certains incidents. Tant que vous assumez votre part en mettant en œuvre le chiffrement et en configurant correctement les connexions et les paramètres, vos données seront généralement sécurisées.
Posez des questions détaillées sur la sécurité à votre fournisseur cloud
Posez à vos fournisseurs de cloud public des questions détaillées sur les mesures et les processus de sécurité qu’ils ont mis en place afin d’identifier les éventuelles lacunes ou faiblesses de leurs processus de sécurité. Cette pratique garantit la conformité réglementaire et vérifie que les mesures du fournisseur correspondent aux exigences de sécurité propres à votre organisation.
Il est facile de partir du principe que les principaux fournisseurs gèrent correctement la sécurité, notamment en appliquant une approche de sécurité Zero Trust, mais les techniques et les pratiques peuvent être très différentes. Pour comprendre comment se positionne un fournisseur cloud donné, vous devez poser un large éventail de questions, notamment :
- Emplacement : Où les serveurs du fournisseur sont-ils situés géographiquement ?
- Protocole de sécurité : Quel est le protocole du fournisseur en cas d’incident de sécurité présumé ?
- Mesures de restauration : Quel est le plan de reprise après sinistre du fournisseur ?
- Protection : Quelles mesures le fournisseur a-t-il mises en place pour protéger les composants d’accès ?
- Assistance client : Quel niveau d’assistance technique le fournisseur est-il disposé à fournir ?
- Tests d’intrusion : Quels sont les résultats des tests d’intrusion les plus récents du fournisseur ?
- Chiffrement : Le fournisseur chiffre-t-il les données en transit et au repos ?
- Accès du fournisseur : Quels rôles du fournisseur ont accès à mes données cloud ?
- Authentification : Quelles méthodes et quels outils d’authentification le fournisseur prend-il en charge ?
- Conformité : À quelles exigences de conformité le fournisseur se conforme-t-il ou apporte-t-il son soutien ?
Que faire si votre fournisseur cloud n’offre pas une sécurité efficace ?
Si votre fournisseur cloud n’assure pas un niveau de sécurité suffisant, votre entreprise s’expose à des violations de données, à des interruptions de service et à des problèmes de conformité. Une sécurité insuffisante peut entraîner des accès illégaux, des vols de données et une perte de données. Une reprise après sinistre et une réponse aux incidents insuffisantes peuvent entraîner des interruptions prolongées et aggraver les dommages. Une assistance limitée entrave la gestion des risques, et le non-respect des normes de conformité peut entraîner des sanctions réglementaires et des problèmes juridiques.
Pour répondre à ces préoccupations, envisagez les mesures suivantes :
- Faites appel à des spécialistes externes : Évaluez l’infrastructure et les opérations avec des professionnels externes de la sécurité.
- Examinez les SLA et les contrats : Définissez clairement les responsabilités en matière de sécurité, de protection des données et de réponse aux incidents.
- Améliorez votre sécurité : Utilisez le chiffrement, limitez les accès et mettez en place une surveillance pour compenser les lacunes du fournisseur.
- Sauvegardez les données essentielles : Appuyez-vous sur un autre fournisseur cloud ou sur une infrastructure sur site pour éviter la perte de données et garantir la continuité des activités.
- Envisagez d’autres fournisseurs : Si votre fournisseur actuel ne peut pas répondre à vos exigences de sécurité et de conformité, étudiez les solutions alternatives.
Vous commencez tout juste à mettre en place la sécurité cloud dans votre entreprise ? Découvrez les meilleures entreprises de sécurité cloud qui présentent les principales solutions des fournisseurs cloud, leurs fonctionnalités clés et bien plus encore.
Formez votre personnel
La formation du personnel consiste à sensibiliser les employés aux normes de cybersécurité. Un personnel bien formé peut aider les entreprises à protéger les données sensibles et à maintenir la sécurité des services cloud contre les accès non autorisés de pirates, en reconnaissant efficacement les menaces et en y répondant. Appliquez les méthodes suivantes pour gérer vos programmes de formation des employés :
- Mettez l’accent sur les risques liés à l’informatique fantôme : Sensibilisez les employés aux conséquences de l’utilisation d’outils non autorisés, qui peuvent révéler des failles susceptibles de compromettre les mesures de protection et de menacer l’intégrité des données.
- Proposez une formation complète à la sensibilisation à la cybersécurité : Abordez notamment la détection des menaces potentielles, la création de mots de passe robustes, la reconnaissance des attaques d’ingénierie sociale et la compréhension de la gestion des risques.
- Proposez une formation spécialisée au personnel de sécurité : Veillez à ce que votre personnel de sécurité soit informé des nouveaux risques et des mesures d’atténuation efficaces afin de maintenir des protocoles de sécurité robustes.
- Favorisez la responsabilisation grâce à des échanges réguliers : Établissez des normes de sécurité, abordez la confidentialité des données et la gestion des mots de passe, et encouragez le dialogue ouvert sur l’importance des réglementations en matière de sécurité.
Ces méthodes peuvent améliorer votre niveau de sécurité tout en réduisant le risque de violations de données et d’incidents cyber. Elles protègent également l’image de marque de l’entreprise et garantissent le respect des normes du secteur.
Établissez et appliquez des politiques de sécurité cloud
Une politique de sécurité cloud est un ensemble de directives écrites qui précisent qui peut utiliser les services cloud, comment les utiliser et quelles données peuvent être stockées dans le cloud. Elle décrit également les logiciels et outils de sécurité que le personnel doit utiliser pour protéger les données et les applications. Ces règles garantissent des mesures de sécurité cohérentes dans toute l’entreprise, réduisent les risques liés à l’adoption du cloud et protègent les données sensibles contre les accès indésirables ou les violations.
Pour vous aider à établir des politiques de sécurité cloud efficaces, voici un extrait de notre modèle présentant les principales sections d’une politique de sécurité cloud. Accédez au document complet, téléchargez-en une copie et personnalisez-le en cliquant sur l’image ci-dessous :
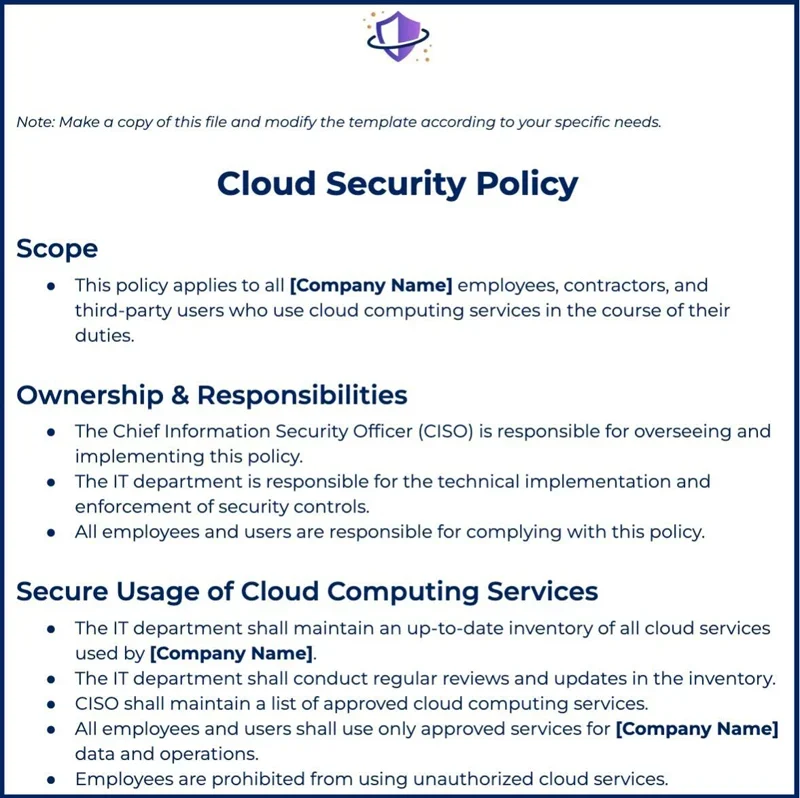
Veillez à adapter les sections de vos politiques aux règles et procédures propres à votre organisation.
Sécurisez vos terminaux
Les terminaux, tels que les ordinateurs portables, les ordinateurs de bureau, les appareils mobiles et les tablettes, servent de passerelle aux utilisateurs pour accéder aux applications et aux données cloud. Ils sont directement connectés au cloud : il est donc essentiel de les sécuriser pour éviter les accès non autorisés, les violations de données et autres problèmes de cybersécurité. Examinez et améliorez régulièrement vos procédures de sécurité des terminaux afin de réduire efficacement les risques et de protéger les données cloud qu’ils hébergent.
Pour ce faire, mettez en œuvre une stratégie complète de défense en profondeur couvrant les pare-feu, les solutions anti-malware, la détection des intrusions et le contrôle des accès. Compte tenu de la complexité de la sécurité des terminaux, les outils de sécurité automatisés tels que les solutions de détection et de réponse sur les terminaux (EDR) et les plateformes de protection des terminaux (EPP) peuvent contribuer à renforcer votre sécurité. Parmi les autres contrôles à envisager figurent la gestion des correctifs, le chiffrement des terminaux, les VPN, la prévention des menaces internes, et bien plus encore.
Si vous recherchez des mesures supplémentaires pour renforcer votre sécurité, découvrez les meilleurs outils et solutions de gestion des correctifs et comparez leurs différences, leurs fonctionnalités clés et bien plus encore.
Chiffrez les données en mouvement et au repos
Le chiffrement des données au repos consiste à protéger les données stockées sur des dispositifs de stockage physiques ou numériques, tels que des disques durs ou des serveurs, et à les rendre illisibles pour toute personne ne disposant pas de la clé de déchiffrement appropriée. Vous pouvez utiliser les fonctions de chiffrement fournies par votre fournisseur de services cloud ou recourir à des solutions de chiffrement tierces pour chiffrer les données avant leur stockage dans le cloud.
Le chiffrement des données en mouvement consiste à protéger les données lorsqu’elles circulent sur un réseau, par exemple lors de leur transmission entre des appareils ou de l’accès à des services cloud. Vérifiez que les données en transit sont chiffrées à l’aide de protocoles de communication sécurisés, tels que Secure Sockets Layer (SSL) ou Transport Layer Security (TLS). Ces protocoles chiffrent les données pendant leur transmission afin d’empêcher leur interception par des personnes non autorisées.
Découvrez les avantages et les fonctionnalités clés des meilleurs logiciels et outils de chiffrement qui peuvent vous offrir une sécurité renforcée des données.
Intégrez des outils de sécurité cloud supplémentaires
Cette bonne pratique consiste à renforcer les procédures de sécurité cloud avec des technologies supplémentaires telles que la gestion des identités et des accès (IAM), les systèmes de détection et de prévention des intrusions (IDPS) et les courtiers de sécurité des accès cloud (CASB). L’utilisation de ces outils renforce les couches de sécurité et offre une meilleure protection contre les attaques potentielles et les vulnérabilités des environnements cloud.
Solution de gestion des identités et des accès
Une solution IAM réduit le risque d’accès non autorisés dans le cadre de la sécurité des clouds publics. Les systèmes IAM créent et gèrent les identités et les autorisations des utilisateurs, afin de garantir que seuls les utilisateurs autorisés puissent accéder aux ressources. Adoptez des techniques IAM complètes pour améliorer la sécurité, protéger les données sensibles et garantir la conformité réglementaire dans les environnements cloud. Envisagez les solutions IAM suivantes :
- JumpCloud : Classé comme notre meilleure solution IAM globale, JumpCloud offre un ensemble complet de fonctionnalités de gestion des identités, des accès et des appareils. La plateforme est gratuite pour les 10 premiers utilisateurs et les 10 premiers appareils. La plateforme JumpCloud complète coûte 15 dollars US par utilisateur et par mois.
- Okta Workforce Identity : La solution IAM d’Okta convient particulièrement aux grandes entreprises qui gèrent la sécurité de leurs fournisseurs tiers. Les options IAM Workforce coûtent au moins 1 500 dollars US par contrat annuel. Okta propose également une tarification personnalisée en fonction des fonctionnalités souhaitées.
- OneLogin: Cette solution convient particulièrement aux développeurs qui intègrent une solution IAM à leurs applications. Le forfait Professional de OneLogin, qui inclut l’authentification multifacteur, la gestion du cycle de vie des identités ainsi que des fonctionnalités avancées d’annuaire et d’authentification unique, coûte au moins 8 dollars US par utilisateur et par mois. Une période d’essai gratuite de 30 jours est proposée.
Découvrez d’autres solutions de gestion des identités et des accès dans notre analyse approfondie, qui présente leurs fonctionnalités clés, leurs tarifs et bien plus encore.
Systèmes de détection et de prévention des intrusions
Les systèmes de détection et de prévention des intrusions (IDPS) sont des outils de sécurité qui surveillent, analysent et traitent le trafic réseau, améliorant ainsi la sécurité réseau de manière autonome ou en association avec d’autres outils. Les principaux fournisseurs cloud proposent leurs propres services d’IDPS et de pare-feu, complétés par des solutions de cybersécurité disponibles sur leurs marketplaces. Voici quelques-uns des meilleurs IDPS que vous pouvez découvrir :
- Atomic OSSEC: Nous recommandons OSSEC aux entreprises moyennes et grandes, mais cette solution propose également un IDS gratuit et open source pour les petites équipes. Atomic OSSEC offre une période d’essai gratuite de 14 jours et coûte 55 dollars US par terminal ou système dans le cadre d’une licence d’un an.
- Trellix IPS: Cette plateforme de sécurité offre un large éventail de fonctionnalités conçues pour la sécurité des entreprises. Elle propose notamment des fonctions avancées de prévention des attaques DDoS, de détection des bots et de mise en quarantaine des hôtes. Contactez son équipe commerciale pour obtenir un tarif personnalisé.
- Check Point Quantum: Le produit IPS de Check Point convient particulièrement aux environnements NGFW. Quantum propose également des fonctions de génération de rapports, de détection des vulnérabilités, de configuration des politiques et bien plus encore. Contactez son équipe commerciale pour obtenir un tarif personnalisé et bénéficier d’une période d’essai gratuite.
Évaluez les meilleurs systèmes de détection et de prévention des intrusions ainsi que leurs fonctionnalités uniques, afin de garantir une sécurité cloud renforcée à votre entreprise.
Courtiers de sécurité des accès cloud et solutions de sécurité cloud
Les CASB sont des solutions spécialement conçues pour mettre en œuvre des normes de sécurité cloud. Elles conviennent idéalement aux entreprises qui utilisent plusieurs services cloud provenant de nombreux fournisseurs et permettent de suivre les activités illégales des applications. Envisagez également d’utiliser d’autres outils cloud, tels que les plateformes de protection des applications cloud natives (CNAPP), les plateformes de protection des workloads (CWPP) et la gestion de la posture de sécurité cloud (CSPM), afin de protéger les infrastructures et les données cloud. Découvrez quelques-unes de nos solutions de sécurité cloud recommandées :
- CASB de Proofpoint: Cette solution convient particulièrement aux entreprises à la recherche d’une solution axée sur les utilisateurs et la prévention des pertes de données (DLP). Ses principales fonctionnalités incluent la détection des activités liées à l’informatique fantôme et la gestion des applications SaaS tierces. Contactez le service commercial pour bénéficier d’une démonstration en direct gratuite et obtenir un devis personnalisé.
- CWPP d’Orca Security: Le service CWPP d’Orca convient parfaitement aux entreprises qui recherchent des fonctionnalités avancées de configuration cloud. Il propose également la gestion des vulnérabilités et la surveillance de la conformité. Contactez le service commercial pour obtenir un devis personnalisé.
- CNAPP de Crowdstrike: Falcon Cloud Security intègre CWP, CSPM, CIEM et la sécurité des conteneurs au sein d’une seule offre CNAPP. Cette solution assure une protection avancée contre les menaces dans les environnements cloud. Le tarif annuel est d’au moins 300 dollars US par bundle Falcon Go.
- CSPM de Palo Alto: Prisma Cloud est notre premier choix en matière de solution CSPM. Elle offre un ensemble complet de fonctionnalités pour les environnements hybrides, multicloud et cloud natifs. Contactez le service commercial pour obtenir un tarif personnalisé ou demandez une période d’essai gratuite de 30 jours.
Découvrez ce que les autres outils de sécurité cloud tels que les CSPM, CWPP, CIEM et CNAPP proposent, notamment leurs avantages, leurs fonctionnalités, leurs tarifs et bien plus encore.
Vérifiez une nouvelle fois vos exigences de conformité
Avant de mettre en place un nouveau service de cloud computing, examinez vos exigences spécifiques en matière de conformité et assurez-vous que le fournisseur de services répondra à vos besoins en matière de sécurité des données. Le respect de la conformité constitue une priorité majeure de la sécurité cloud. Les autorités de réglementation tiendront votre entreprise responsable de toute infraction réglementaire, même si le problème de sécurité trouve son origine chez le fournisseur cloud. Voici quelques recommandations pour vérifier votre conformité :
- Examinez les réglementations de votre secteur : Assurez-vous de respecter les lois régissant l’acquisition et la protection des informations permettant d’identifier une personne (PII) dans les secteurs concernés.
- Tenez compte des réglementations géographiques : Répondez à toute exigence de conformité particulière applicable aux organisations qui exercent leurs activités ou stockent leurs données dans certaines zones géographiques.
- Évaluez les normes de sécurité des données : Pour protéger la vie privée des consommateurs et prévenir les violations de données, vérifiez attentivement les normes de sécurité des données et les bonnes pratiques.
- Demandez un avis juridique : Consultez des experts juridiques ou des professionnels de la conformité afin de bien comprendre toutes les règles de conformité applicables et de vous assurer de les respecter.
Découvrez les meilleurs outils de gestion des risques liés aux tiers (TPRM) qui peuvent vous fournir des évaluations complètes et assurer le suivi de la conformité des fournisseurs tiers.
Effectuez des tests d’intrusion, des analyses de vulnérabilités et des audits
Les audits, les tests d’intrusion et les tests de vulnérabilité consistent à évaluer les mesures de protection afin de détecter les failles et de garantir la conformité aux normes du secteur. Ces pratiques vous aident à détecter et à corriger les vulnérabilités de manière proactive, à renforcer vos défenses contre les cybermenaces et à garantir l’intégrité et la sécurité de vos systèmes et de vos données. Envisagez les pratiques recommandées suivantes :
- Effectuez des tests d’intrusion: Évaluez l’efficacité des solutions de sécurité cloud existantes. Identifiez les faiblesses susceptibles de compromettre la sécurité des données et des applications dans le cloud.
- Effectuez des analyses de vulnérabilités: Utilisez des scanners de vulnérabilités cloud pour détecter les erreurs de configuration et autres problèmes, améliorant ainsi la posture de sécurité de l’environnement cloud.
- Effectuez régulièrement des audits de sécurité : Évaluez tous les fournisseurs et contrôles de sécurité afin d’évaluer leurs capacités. Assurez-vous qu’ils respectent les conditions et les normes de sécurité convenues.
- Examinez les audits des journaux d’accès : Vérifiez que seuls les utilisateurs autorisés ont accès aux données sensibles et aux applications cloud, renforçant ainsi les contrôles d’accès et les mesures de protection des données.
Activez et surveillez les journaux de sécurité
Activez la journalisation dans vos services cloud, puis allez plus loin en intégrant ces données à un système de gestion des informations et des événements de sécurité (SIEM) pour assurer une surveillance et une réponse centralisées. La journalisation aide les administrateurs système et les équipes de sécurité à surveiller l’activité des utilisateurs et à détecter les modifications et activités non autorisées, une tâche impossible à accomplir manuellement. Elle permet de prendre des mesures préventives et d’effectuer des ajustements pour améliorer la sécurité.
Pour gérer vos journaux de sécurité, appliquez les stratégies suivantes :
- Activez la journalisation avec une surveillance centralisée : Importez les données de journalisation dans un système SIEM pour assurer une surveillance centralisée et détecter et traiter efficacement les problèmes de sécurité.
- Améliorez la visibilité sur la sécurité : Surveillez le comportement des utilisateurs et détectez les modifications et activités illégales, afin d’obtenir des informations difficiles à recueillir manuellement.
- Facilitez la réponse aux incidents : Utilisez des journaux détaillés pour conserver une trace claire de l’activité des attaquants, accélérer la remédiation et limiter les dommages en cas de violation de sécurité.
- Suivez les modifications et les erreurs de configuration : Utilisez une journalisation efficace pour suivre les modifications susceptibles d’entraîner des vulnérabilités et détecter les autorisations d’accès excessives.
- Utilisez les outils des fournisseurs cloud : Importez les fichiers journaux CloudTrail dans AWS CloudTrail Lake ou dans un produit SIEM tiers à des fins d’analyse, afin d’utiliser efficacement les outils du fournisseur cloud.
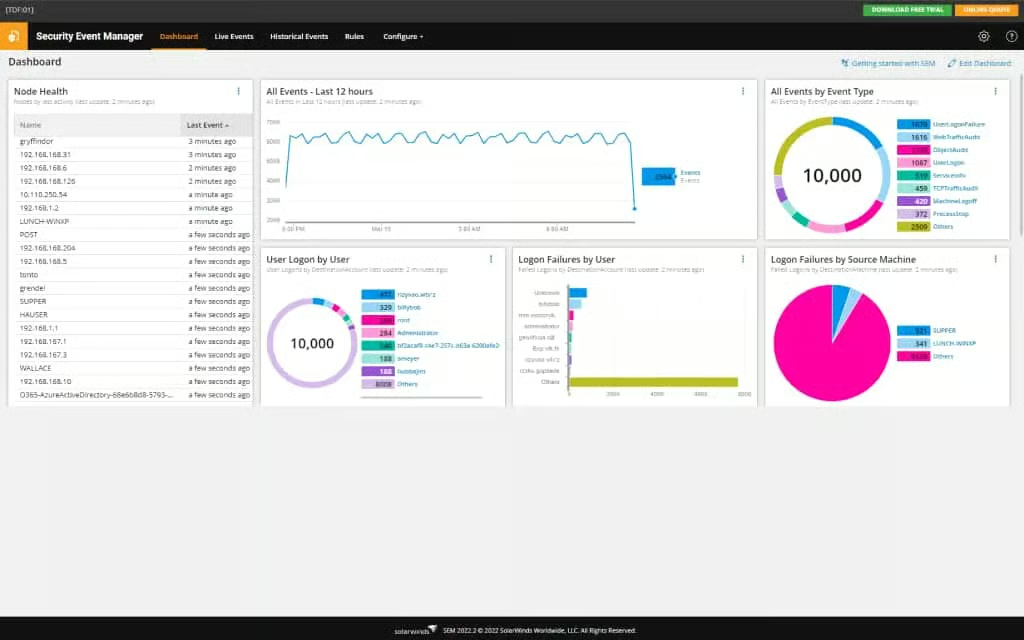
Découvrez comment les lacs de données de sécurité remédient aux limites des SIEM en s’intégrant de manière transparente à diverses sources de données, notamment les journaux, les événements et les flux de renseignements sur les menaces.
Comprenez les erreurs de configuration et atténuez leurs effets
La correction des erreurs de configuration consiste à prendre des mesures proactives pour prévenir les erreurs dans les buckets de stockage, les API, les connexions, les ports ouverts, les autorisations et le chiffrement. Les droits étendus accordés par défaut dans les services cloud, tels que les buckets AWS S3, peuvent présenter d’importantes vulnérabilités de sécurité s’ils ne sont pas correctement restreints. Les erreurs de configuration permettent à des acteurs malveillants d’exploiter les vulnérabilités. Réduisez les erreurs de configuration en prenant les mesures suivantes :
- Configurez vous-même les buckets : Ajustez manuellement chaque bucket ou groupe de buckets afin de garantir des paramètres de sécurité adéquats et d’empêcher les accès indésirables.
- Collaborez avec les équipes de développement : Travaillez en étroite collaboration avec les équipes de développement afin de vous assurer que les configurations des adresses web cloud sont correctes et respectent les normes de sécurité.
- Évitez les droits d’accès par défaut : N’utilisez jamais les droits d’accès par défaut, car ils peuvent accorder des privilèges excessifs et poser des problèmes de sécurité.
- Définissez les niveaux d’accès des utilisateurs : Déterminez les niveaux d’accès nécessaires pour les utilisateurs (lecture seule ou modification) et configurez chaque bucket en conséquence.
- Appliquez le principe du moindre privilège : Accordez aux utilisateurs uniquement les autorisations dont ils ont besoin pour accomplir leurs tâches, afin de réduire le risque de violation des données.
Quels sont les principaux problèmes de sécurité cloud ?
Parmi les problèmes de sécurité cloud les plus courants figurent les erreurs de configuration, les accès inutiles ou non autorisés, les faiblesses des solutions des fournisseurs cloud et les erreurs des employés. Pour réduire ces problèmes lors de la migration de votre entreprise vers le cloud, repensez votre conception de la sécurité centrée sur le réseau et réorganisez votre architecture pour l’adapter au cloud décentralisé. Voici comment certains des principaux problèmes de sécurité cloud surviennent et quelles sont les principales méthodes pour y remédier.
Erreurs de configuration cloud
Les erreurs de configuration des paramètres cloud constituent une source courante de vulnérabilités de sécurité. Ces erreurs peuvent permettre un accès indésirable à des données, services ou applications critiques. Les erreurs humaines ou les oublis lors de la configuration et de l’administration des ressources cloud peuvent entraîner des erreurs de configuration.
Comment remédier à ce problème
Pour remédier aux erreurs de configuration cloud, procédez comme suit :
- Automatisez la détection : Configurez des outils pour identifier automatiquement les dérives de configuration et les écarts par rapport aux états attendus.
- Surveillez les modifications et la collaboration : Utilisez des systèmes de contrôle des versions pour le code d’infrastructure afin de suivre les modifications et de collaborer.
- Intégrez l’analyse automatisée du code : Utilisez des outils d’analyse du code dans votre pipeline CI/CD pour détecter rapidement les erreurs au cours du processus de développement.
- Surveillez les modifications de configuration : Configurez des alertes pour détecter toute modification non autorisée et réagir rapidement à toute activité suspecte.
- Utilisez des outils d’analyse de sécurité : Utilisez des outils d’analyse de sécurité conçus pour l’infrastructure as code (IaC) afin de détecter et de corriger les erreurs de configuration.
Accès inutile et non autorisé
Accorder aux utilisateurs ou aux applications des droits d’accès excessifs ou injustifiés peut entraîner des vulnérabilités dans votre environnement cloud. Les accès non autorisés peuvent être à l’origine de violations de données, de pertes de données et d’autres incidents de sécurité.
Comment remédier à ce problème
Utilisez les méthodes suivantes pour gérer les accès inutiles :
- Mettez en œuvre l’attribution des accès juste à temps (JIT) : Accordez aux utilisateurs un accès uniquement lorsqu’ils en ont besoin et pour la durée la plus courte possible.
- Appliquez le principe du moindre privilège : Accordez par défaut un minimum d’autorisations. Limitez les personnes pouvant accéder à vos ressources critiques.
- Examinez et révoquez régulièrement les accès : Effectuez des audits périodiques pour identifier et supprimer les identifiants d’accès superflus.
- Utilisez la recertification automatique des accès : Configurez des mécanismes automatisés pour valider et recertifier régulièrement les privilèges d’accès.
- Limitez les mouvements latéraux en segmentant votre réseau : Divisez le réseau afin de restreindre les accès non autorisés entre ses différentes parties et d’empêcher les mouvements latéraux des attaquants.
Faiblesses des fournisseurs cloud
Bien que les fournisseurs de services cloud offrent des protections de sécurité robustes, ils ne sont pas à l’abri des menaces. Les attaquants exploitent souvent les failles des fournisseurs cloud pour accéder aux données ou aux services des clients. Ces failles peuvent notamment être liées à des défauts logiciels, à des problèmes d’autorisations ou à des défaillances de l’infrastructure.
Comment remédier à ce problème
Appliquez les solutions suivantes pour remédier aux faiblesses des fournisseurs cloud :
- Évaluez les capacités de sécurité : Évaluez et comparez les offres et les capacités de sécurité des fournisseurs. Assurez-vous qu’elles répondent aux exigences de sécurité de votre entreprise.
- Mettez en œuvre une stratégie multicloud ou hybride : Évitez la dépendance à un fournisseur en envisageant une approche multicloud ou cloud hybride.
- Créez une stratégie de sauvegarde : Réduisez les risques liés aux pannes ou aux interruptions de service d’un fournisseur en élaborant un plan de sauvegarde.
- Surveillez les mises à jour de sécurité des fournisseurs : Tenez-vous informé des mises à jour et des correctifs de sécurité des fournisseurs afin de pouvoir remédier rapidement aux vulnérabilités.
- Vérifiez vos contrats avec les fournisseurs : Examinez et mettez régulièrement à jour les contrats conclus avec les fournisseurs cloud ainsi que les accords de niveau de service (SLA), et assurez-vous qu’ils correspondent à vos exigences de sécurité.
Erreurs des employés
Les erreurs des employés représentent une menace importante pour la sécurité cloud, car elles peuvent exposer involontairement des données sensibles ou rendre les employés vulnérables aux attaques de phishing. Pour réduire le risque de tels incidents et améliorer la posture de sécurité globale, les employés doivent suivre une formation complète et être davantage sensibilisés aux dangers potentiels.
Comment remédier à ce problème
Essayez les méthodes suivantes pour remédier aux erreurs des employés :
- Maintenez une formation approfondie à la cybersécurité : Proposez une formation approfondie et collaborative afin d’aider le personnel à comprendre les bonnes pratiques de cybersécurité et la réponse aux incidents de sécurité.
- Établissez une culture de responsabilisation et de signalement : Instaurez une culture de responsabilisation et encouragez les employés à signaler rapidement les incidents ou les problèmes de sécurité.
- Mettez en place des règles de mot de passe sécurisées : Appliquez des règles de mot de passe qui concilient facilité d’utilisation et sécurité.
- Utilisez le RBAC et les principes du moindre privilège : Restreignez l’accès aux données et aux systèmes sensibles à l’aide d’outils de contrôle d’accès basé sur les rôles.
- Réalisez des simulations de phishing : Formez le personnel à identifier les tentatives de phishing et à y répondre.
Foire aux questions (FAQ)
Quels sont les éléments clés d’une stratégie de sécurité cloud robuste ?
Une stratégie de sécurité cloud robuste comprend le chiffrement des données pour protéger les informations sensibles, la gestion des identités et des accès (IAM) pour gérer efficacement les accès, ainsi qu’une surveillance de la sécurité pour détecter les menaces. Elle doit également inclure des audits pour garantir la conformité, la sauvegarde des données pour assurer la résilience, la formation des employés pour renforcer la sensibilisation, la gestion des risques liés aux fournisseurs pour superviser les tiers et la gestion des correctifs pour remédier rapidement aux vulnérabilités.
Comment renforcer la sécurité des environnements cloud ?
Pour améliorer la sécurité cloud, suivez les bonnes pratiques reconnues par le secteur. Pour remédier efficacement aux menaces potentielles, mettez en place des contrôles d’accès robustes, chiffrez les données, mettez régulièrement les systèmes à jour, effectuez des évaluations de sécurité, imposez une authentification forte, surveillez les anomalies, sensibilisez les utilisateurs et établissez des protocoles clairs de réponse aux incidents.
Quelles sont les normes de sécurité cloud ?
Les normes de sécurité cloud constituent le socle de la protection des données, des actifs numériques et de la propriété intellectuelle contre les attaques malveillantes et les menaces de sécurité dans les environnements cloud. Elles comprennent également des normes fédérales, internationales et municipales telles que ISO, PCI DSS, HIPAA et le RGPD, qui définissent des exigences spécifiques pour les systèmes cloud.
En conclusion : appliquez des pratiques de sécurité cloud robustes
La sécurité cloud relève d’une responsabilité partagée, et vous pouvez aborder sereinement l’univers du cloud en vous dotant des connaissances nécessaires sur les bonnes pratiques et les stratégies de sécurité les plus efficaces. L’adoption de pratiques de sécurité cloud robustes, associée aux mesures de sécurité maximales de votre fournisseur de sécurité cloud, peut contribuer à sécuriser votre environnement cloud. Toutefois, lorsque vos méthodes de sécurité cloud existantes montrent leurs limites, recherchez des couches supplémentaires de protection.
Intégrez vos solutions de sécurité cloud aux meilleurs fournisseurs de solutions Secure Access Service Edge (SASE) pour renforcer la sécurité de votre réseau, votre visibilité et votre détection des menaces dans les environnements cloud.