

















Dieser Leitfaden richtet sich an Sicherheitsteams, SOC-Analysten, DevOps-Ingenieure und IT-Administratoren, die im Jahr 2026 die Transparenz in der Cloud, die Bedrohungserkennung und die betriebliche Überwachung verbessern möchten. Er stellt die besten Cloud-Log-Management-Dienste, wichtige Plattformfunktionen und entscheidende Faktoren vor, die bei der Auswahl der passenden Lösung für Ihre Umgebung zu berücksichtigen sind.
- Die wichtigsten Erkenntnisse zu Cloud-Log-Management-Lösungen im Jahr 2026
- Vergleich der besten Cloud-Log-Management-Dienste
- ManageEngine Log360
- Sumo Logic
- New Relic
- Sematext Logs
- Datadog
- SolarWinds
- Die 5 wichtigsten Funktionen von Cloud-Log-Management-Diensten
- So haben wir die besten Cloud-Log-Management-Dienste bewertet
- Häufig gestellte Fragen (FAQs)
- Fazit: Optimieren Sie den Betrieb mit Cloud-Log-Management-Lösungen
Die wichtigsten Erkenntnisse zu Cloud-Log-Management-Lösungen im Jahr 2026
- Cloud-Log-Management-Dienste helfen Unternehmen dabei, große Mengen an Logdaten in Cloud- und hybriden Umgebungen zu zentralisieren, zu analysieren und zu schützen.
- Kernfunktionen wie Echtzeitwarnungen, fortschrittliche Sicherheitsanalysen und Log-Navigation können die Bedrohungserkennung und die Reaktion auf Vorfälle verbessern.
- Viele Cloud-Log-Management-Plattformen lassen sich in SIEM-, Monitoring- und Cloud-Infrastruktur-Tools integrieren und schaffen so eine umfassendere betriebliche Transparenz.
- Sicherheitsteams sollten Cloud-Log-Management-Lösungen anhand von Skalierbarkeit, Integrationen, Analysefunktionen, Preistransparenz und Aufbewahrungsoptionen bewerten.
- Moderne Cloud-Log-Management-Plattformen können dazu beitragen, die mittlere Lösungszeit (MTTR) zu verkürzen und gleichzeitig Compliance und betriebliche Effizienz zu verbessern.
Cloud-Log-Management bezeichnet die umfassende Verarbeitung von Logdaten, einschließlich Erzeugung, Aggregation, Speicherung, Analyse, Archivierung und Löschung. Die besten Log-Management-Dienste ermöglichen durch nahtlose Integration, sicheren Umgang mit Logs, fortschrittliche Sicherheitsanalysen und mehr eine effizientere Fehlerbehebung und Betriebsführung. Um Sie bei der Auswahl einer idealen Cloud-Log-Management-Lösung zu unterstützen, haben wir die besten Optionen und ihre Anwendungsfälle bewertet.
Hier sind die sechs besten Cloud-Log-Management-Dienste, die Sie in Betracht ziehen sollten:
- ManageEngine: Bester Cloud-Log-Management-Dienst insgesamt
- Sumo Logic: Beste Option für eine einheitliche Kontrolle des Log-Managements
- New Relic: Am zugänglichsten und transparenteste Preisstruktur
- Sematext Logs: Beste Option für eine reibungslose Aggregation von Logdaten
- Datadog: Beste Lösung für die automatisierte Erkennung von Log-Anomalien
- SolarWinds: Bester Dienst für eine schnelle Reaktion auf Sicherheitsvorfälle
Vergleich der besten Cloud-Log-Management-Dienste
Informieren Sie sich weiter unten über die unterschiedlichen Angebote, Stärken und Funktionen der einzelnen Dienste.
| Log-Navigation | Integration und Kompatibilität | Echtzeitwarnungen und Benachrichtigungen | Fortschrittliche Sicherheitsanalysen | Dauerhaft kostenloser Tarif | Preise des Standardtarifs | |
|---|---|---|---|---|---|---|
| ManageEngine Log360 | Ja | Integrationen mit 12 wichtigen Drittanbieter-Apps und -Anbietern | Ja | Add-on | Ja, mit einer Speicherkapazität von 50 GB/Jahr. | Ab 25 US-Dollar/Monat. |
| Sumo Logic | Ja | Über 150 Apps und native Integrationen | Ja | Add-on | Ja, mit einer Speicherkapazität von 1 GB/Tag. | Ab 3,00 US-Dollar/GB. |
| New Relic | Ja | Integrationen mit über 700 Technologien | Ja | Ja | Ja, mit einer Speicherkapazität von 100 GB Speicher/Monat. | Ab 10 US-Dollar/Nutzer, zuzüglich 0,30 US-Dollar/GB nach einer Datenaufnahme von 100 GB. |
| Sematext Logs | Ja | Über 100 Apps und native Integrationen | Ja | Ja | Ja, mit einer Speicherkapazität von 500 MB/Tag. | Ab 45 US-Dollar/Monat. Der Pro-Tarif beginnt bei 54 US-Dollar/Monat. |
| Datadog | Ja | Integrationen mit über 650 Technologien | Ja | Add-on | Nein, aber es bietet eine 14-tägige kostenlose Testphase. | Ab 0,10 US-Dollar/GB/Monat, zuzüglich 1,70 US-Dollar/Monat für eine 15-tägige Log-Aufbewahrung. |
| SolarWinds | Ja | Unterstützung von Anwendungslogs aus AWS, Azure und hybriden Clouds | Ja | Ja | Nein, aber es bietet eine 30-tägige kostenlose Testphase. | Ab 279 US-Dollar/Monat. |
Hinweis: Sofern nicht anders angegeben, sind alle Preise ohne Vertragsbindung und nutzungsabhängig.
ManageEngine Log360
Bester Cloud-Log-Management-Dienst insgesamt
Gesamtbewertung: 4,6/5
- Kernfunktionen: 4.2/5
- Kosten: 5/5
- Zusätzliche Funktionen: 5/5
- Kundensupport: 3.9/5
- Benutzerfreundlichkeit: 5/5
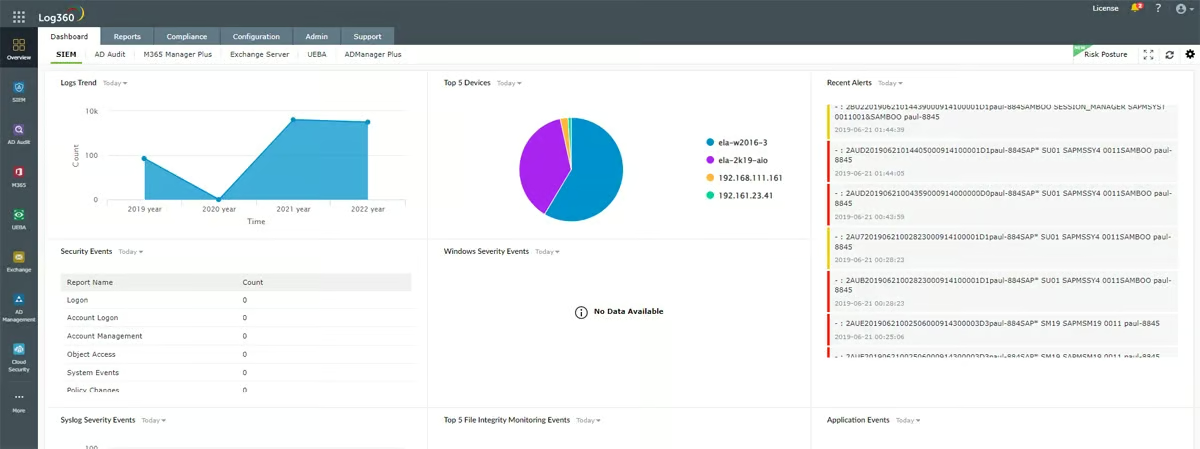
ManageEngine Log360 ist eine umfassende SIEM-Lösung, die Log-Management, die Überwachung von Active-Directory-Änderungen, Cloud-Sicherheit, Compliance-Management, Vorfallerkennung, Reaktion auf Vorfälle, Threat Hunting und Sicherheitsorchestrierung umfasst. Die Plattform gewährleistet die Einhaltung gesetzlicher Vorschriften durch einsatzbereite Berichtsvorlagen und beinhaltet ein starkes Framework zur Überwachung und Durchsetzung von Compliance-Anforderungen.
Obwohl ManageEngine Security Orchestration, Automation and Response (SOAR) zur schnellen Fehlerbehebung bei Logs einsetzt, reduziert die Ergänzung von Trace-Kontext zu Logs durch SolarWinds die mittlere Reparaturzeit erheblich.
Preise
- Dauerhaft kostenloser Tarif: Unterstützt 50 GB Speicher pro Jahr
- Basistarif: 300+ US-Dollar pro Jahr
- Individuelle Tarife: Preis auf Anfrage
Wichtige Funktionen
- Überwachung von Active-Directory-Änderungen: Bietet Echtzeitüberwachung und -prüfung wichtiger AD-Aktualisierungen. Verfolgt verdächtiges Nutzerverhalten und entschärft Gefahren proaktiv.
- Cloud-Sicherheit: Verschafft Einblick in AWS, Azure, Salesforce und Google Cloud Platform. Überwacht Änderungen an der Cloud-Infrastruktur zum Schutz der Daten.
- Compliance-Management: Gewährleistet die Einhaltung gesetzlicher Vorschriften durch einsatzbereite Berichtsvorlagen. Warnungen bei Compliance-Verstößen ermöglichen ein proaktives Management.
- Vorfallerkennung: Nutzt die Echtzeit-Korrelation von Ereignissen zur Identifizierung von Bedrohungen. Ermöglicht den Empfang von Benachrichtigungen zu gesperrten IP-Adressen und URLs. Nutzt User and Entity Behavior Analytics (UEBA) und Bedrohungsanalysen zur Erkennung fortschrittlicher Bedrohungen.
- Reaktion auf Vorfälle: Nutzt einen automatisierten Vorfallprozess, um auf Sicherheitsprobleme zu reagieren.
- Log-Management: Sammelt Logs aus verschiedenen Quellen. Analysiert Logs in Dashboards, um Angriffe zu erkennen. Führt mithilfe von Log-Forensik Untersuchungen nach Angriffen durch.
- Sicherheitsorchestrierung, Automatisierung und Reaktion (SOAR): Sammelt Sicherheitsdaten aus mehreren Plattformen und zeigt sie in einer einzigen Konsole an. Mithilfe von Prozesseinstellungen automatisiert es die Reaktion auf erkannte Vorfälle.
- Threat Hunting: Sucht nach fortschrittlichen Sicherheitsbedrohungen. Ermöglicht die Reaktion auf Ereignisse in Echtzeit und die Suche in Logs.
Vorteile
- Bietet automatisierte Compliance-Berichte und Warnungen zur Erfüllung gesetzlicher Vorgaben.
- Bietet Flexibilität bei der Bereitstellung.
- Die Cloud-Sicherheitsfunktion unterstützt mehrere Cloud-Plattformen.
- Automatisierte Reaktionen auf Vorfälle und Korrelation verbessern die Bedrohungserkennung und -behebung.
- Bietet umfassende Transparenz in AWS, Azure, Salesforce und Google Cloud Platform.
Nachteile
- Die potenzielle Komplexität kann kleine Unternehmen mit weniger Ressourcen überfordern.
- Für die Anpassung von Funktionen oder Berichten sind möglicherweise umfassendere Plattformkenntnisse erforderlich.
- Eine Log-Aufbewahrung von 90 Tagen kann für einige Unternehmen zu knapp bemessen sein.
Sumo Logic
Beste Option für eine einheitliche Kontrolle des Log-Managements
Gesamtbewertung: 4,1/5
- Kernfunktionen: 4.8/5
- Kosten: 3.9/5
- Zusätzliche Funktionen: 3.7/5
- Kundensupport: 3.9/5
- Benutzerfreundlichkeit: 4.3/5
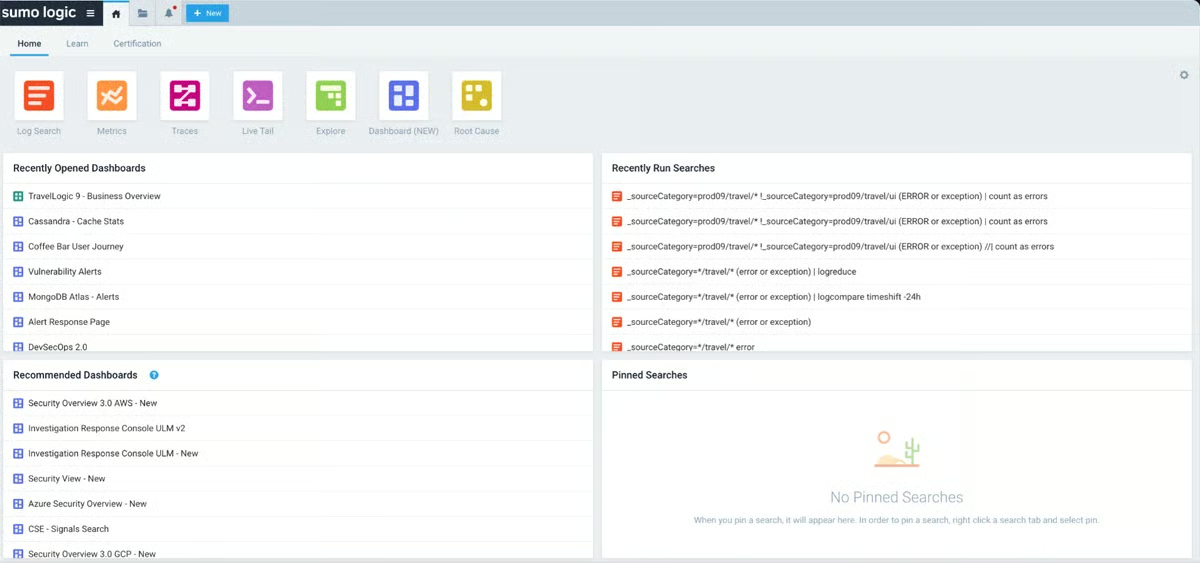
Sumo Logic bietet eine umfassende Log-Management-Lösung, die unabhängig von der Umgebung (Cloud, On-Premises oder hybrid) den gesamten Software-Stack abdeckt. Sie verwaltet große Mengen an Maschinendaten effizient und verbessert so die Abläufe moderner Unternehmen. Die integrierten Log- und Metriklösungen von Sumo Logic beschleunigen die Anwendungsbereitstellung, ermöglichen die Überwachung in Echtzeit und verbessern Sicherheit und Compliance.
Sumo Logic berechnet die Kosten auf Grundlage der aufgenommenen Gigabyte, wodurch der Dienst teurer ist als andere Lösungen auf dem Markt. Wenn Sie nach einer günstigeren nutzungsabhängigen Preisgestaltung pro Gigabyte suchen, sehen Sie sich New Relic an.
Preise
- Dauerhaft kostenloser Tarif: Unterstützt eine Log-Kapazität von 1 GB pro Tag
- Essentials-Tarif: 3+ US-Dollar pro aufgenommenem Gigabyte
- Individuelle Tarife: Preis auf Anfrage
- Kostenlose Testphase: 30 Tage
Wichtige Funktionen
- Automatische Erkennung des Log-Levels: Implementiert die automatische Erkennung des Log-Levels und das Zuverlässigkeitsmanagement mithilfe von SLI und SLO, was zu einer effizienten Log-Analyse führt.
- Plattformfunktionen von A bis Z: Die Plattform bietet schnelle Verbindungen zu Slack, PagerDuty, AWS Lambda und ServiceNow sowie fortschrittliche Funktionen wie Anomalie-Regeln, Bedrohungsinformationen und Entitätsbeziehungsgraphen.
- Cloud-Log-Management: Unterstützt AWS-, Azure- und GCP-Konnektoren mit nur einem Klick sowie integrierte Musteranalyse, Anomalieerkennung und prädiktive Analysen für beispiellose Einblicke in cloudbasierte Maschinendaten.
- Globale Informationen: Ermöglicht ein fundierteres Verständnis von Logdaten, indem die Analyse von Logdaten durch weltweite Konfidenzwerte und GEO/IP-Abfragen erweitert wird.
- Multi-Cloud-Unterstützung: Ermöglicht Echtzeittransparenz in AWS, Azure und GCP sowie in über 150 Apps und bietet so sofortige Transparenz und Anpassungsfähigkeit an Multi-Cloud-Umgebungen.
- Observability: Bietet bessere Einblicke durch die Überwachung von Anwendungen und Infrastruktur, Multi-Cloud-Observability und Real User Monitoring (RUM).
- Mehrstufige Datenanalyse: Bietet mehrstufige Datenanalysen mit anpassbarer Aufbewahrung von Logdaten und gewährleistet so Skalierbarkeit und Anpassungsfähigkeit an eine Vielzahl von Anforderungen an die Datenanalyse.
- Einheitliches Log-Management: Umfasst Echtzeitwarnungen und maschinelles Lernen zur Unterstützung bei der Problemlösung. Die zentralisierten Sicherheits- und Compliance-Tools vereinfachen die Überwachung und optimieren so das Log-Management.
Vorteile
- Sumo Logic bietet einen umfangreichen Funktionsumfang und nahtlose Integrationen.
- Bietet umfassendes Monitoring und RUM für bessere Einblicke in die Anwendungsleistung.
- Die Log-Aufbewahrung im Standardtarif beträgt ein Jahr.
- Verfügt über eine Funktion mit unbegrenzter Kapazität, mit der sich Logs skalieren lassen, ohne eine Überschreitung der Kapazitätsgrenzen befürchten zu müssen.
- Bietet PCI-, SOC-, CSA-, ISO- und HIPAA-Zertifizierungen.
Nachteile
- Bereitstellungen im großen Maßstab mit langen Anforderungen an die Datenaufbewahrung können teuer sein.
- Für neue Nutzer erfordert der umfassende Funktionsumfang eine gewisse Einarbeitungszeit.
- Die Abrechnung pro verbrauchtem Gigabyte ist teurer als bei anderen Anbietern.
New Relic
Am zugänglichsten und transparenteste Preisstruktur
Gesamtbewertung: 4,5/5
- Kernfunktionen: 4.5/5
- Kosten: 5/5
- Zusätzliche Funktionen: 4.8/5
- Kundensupport: 3.9/5
- Benutzerfreundlichkeit: 4.3/5
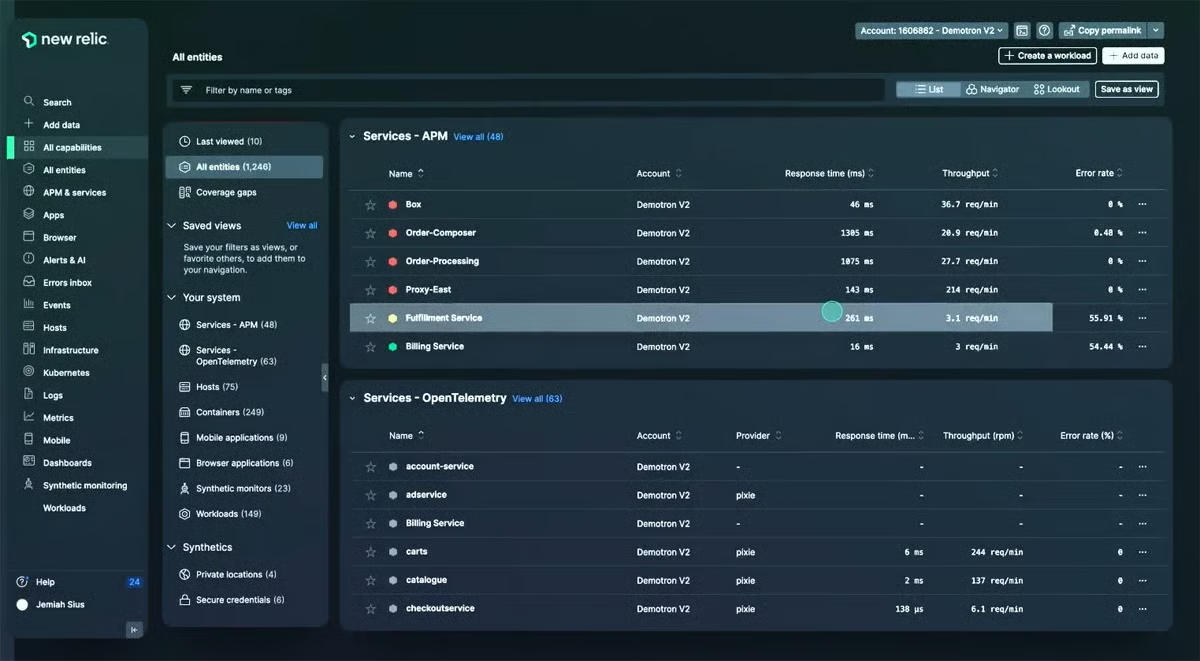
Das Cloud-Log-Management von New Relic vereinfacht die Log-Überwachung durch die Aggregation von Logs an einem einzigen zentralen Ort und reduziert so das Wechseln zwischen Bildschirmen. Es bietet Entwicklerteams einfache Möglichkeiten, Erkenntnisse mit weniger technikaffinen Kollegen zu teilen, und eignet sich daher ideal für die Abkehr von ELK-Stacks. Dank der unkomplizierten Kostenverwaltung ist es eine hervorragende Option für Unternehmen, die bei Log-Management-Lösungen Wert auf transparente Preise legen.
New Relic ist nicht PCI-konform, während der Service für FedRAMP- und HIPAA-Konformität „Data Plus“ erfordert, das nur im höchsten Enterprise-Tarif verfügbar ist. ManageEngine Log 360 bietet ohne zusätzliche Kosten eine konformere Lösung.
Preise
- Dauerhaft kostenloser Tarif: Unterstützt 100 GB Datenaufnahme pro Monat
- Standardtarif: 10+ US-Dollar pro Nutzer und Monat mit 0,30 US-Dollar/GB über das kostenlose Limit von 100 GB hinaus
- Data Plus: 0,50 US-Dollar/GB Datenaufnahme
- Individuelle Tarife: Preis auf Anfrage
Wichtige Funktionen
- Fortschrittliche Fehlerbehebung: Verwendet JOINs und Lookups, um geschäftskritische Vorfälle in einer einzigen Abfrage mit Logs und anderen Daten zu beheben.
- Sofortige Transparenz bei skalierbarem Volumen: Suchergebnisse werden innerhalb von Sekunden zurückgegeben, sodass Logs nicht indiziert werden müssen. Die Datenpartitionierung segmentiert Daten und ermöglicht eine anpassbare Transparenz.
- Integration: Die Log-Weiterleitung nutzt Open-Source-Lösungen von Fluentd, Fluent Bit und Logstash. Die Integration mit AWS, Azure und anderen Diensten ermöglicht eine reibungslose Datenerfassung. Für agentenloses Log-Management sendet der Dienst Syslog-Daten an den TCP-Endpunkt von New Relic.
- Flexible Log-Aufbewahrung: Bietet eine Anpassung der Log-Aufbewahrung auf Grundlage spezifischer Anforderungen für eine längere Datenspeicherung.
- Integration maschinellen Lernens: Nutzt maschinelles Lernen, um Muster und Ausreißer in Ihren Logdaten in Echtzeit zu erkennen. Die Analyse von Logdaten wird durch den Einsatz maschineller Lernverfahren zur proaktiven Problemerkennung verbessert.
- Zuverlässigkeit und Support: Bietet eine 30-tägige Log-Aufbewahrung, Abfragen, Alarme, AIOps und schnelle Reaktionen durch maschinell unterstützte Log-Analyse.
- Benutzerfreundliche Oberfläche: Bietet Entwicklerteams benutzerfreundliche Funktionen, um Erkenntnisse mit weniger technikaffinen Geschäftsteams zu teilen.
- Automatisierte Warnungen: Verbessert das Monitoring durch automatische Benachrichtigungen, die Nutzer in Echtzeit auf potenzielle Bedrohungen hinweisen.
Vorteile
- Skalierbare Lösungen zu einem Bruchteil der Kosten anderer Plattformen.
- Bietet eine einfache Konfiguration für den unkomplizierten Import von Logdaten aus verschiedenen Quellen.
- Klare und planbare Kosten durch transparente nutzerbasierte Preise.
- Die Problemlösung wird durch blitzschnelle Antworten und ML-gestützte Log-Analyse optimiert.
- Geeignet für Softwareentwicklungsteams, die von ELK-Stacks umsteigen.
Nachteile
- Unternehmen müssen ihre Ausgaben möglicherweise kontrollieren, wenn sie das kostenlose Limit von 100 GB überschreiten.
- Die standardmäßige 30-tägige Log-Aufbewahrung kann für einige große Unternehmen unzureichend sein.
- Der Compliance-Service ist in höheren Tarifen verfügbar.
Sematext Logs
Beste Option für eine reibungslose Aggregation von Logdaten
Gesamtbewertung: 4,1/5
- Kernfunktionen: 4.3/5
- Kosten: 3.3/5
- Zusätzliche Funktionen: 4.5/5
- Kundensupport: 3.9/5
- Benutzerfreundlichkeit: 5/5
Sematext Logs ist eine zentrale Logging-Plattform, die Logs aus zahlreichen Quellen, darunter Anwendungen und Microservices, aggregiert, strukturiert und analysiert. Sematext bietet funktionsreiche Lösungen für Cloud-Umgebungen mit ELK-Stack-Integration. Die Plattform bietet DevOps-Teams und IT-Administratoren durch schnelle Log-Analysen und Maßnahmen zur Fehlerbehebung einen umfassenden Einblick und ist damit eine gute Wahl für Unternehmen, die eine nahtlose Log-Aggregation und ein effektives Log-Management suchen.
Der Standardtarif von Sematext bietet nur eine 15-tägige Log-Aufbewahrung. Wenn Sie nach einem Standardtarif mit längerer Log-Aufbewahrung suchen, empfiehlt sich Sumo Logic.
Preise
- Dauerhaft kostenloser Tarif: Unterstützt eine 7-tägige Log-Aufbewahrung und ein tägliches Volumen von 500 MB
- Standardtarif: 45+ US-Dollar pro Monat
- Pro-Tarif: 54+ US-Dollar pro Monat
- Individuelle Tarife: Preis auf Anfrage
- Kostenlose Testphase: 14 Tage
Wichtige Funktionen
- Erweiterte Datenfilterung: Ermöglicht eine schnelle Suche mit booleschen Operatoren und präzisen Feldverweisen, um relevante Informationen in großen Logdatensätzen schnell zu finden.
- Zentrale Log-Speicherung: Logs werden zentral aggregiert, um eine schnellere Analyse in Cloud-Umgebungen zu ermöglichen.
- Kollaborative Zugriffskontrolle: Die rollenbasierte Zugriffskontrolle (RBAC) ermöglicht eine präzise Steuerung des Nutzerzugriffs und damit ein sicheres Log-Management in kollaborativen Cloud-Umgebungen.
- Effizientes Management von Log-Abfragen: Speichert, versieht und verwendet Suchvorgänge erneut, um eine effektive Log-Analyse zu ermöglichen und den schnellen Zugriff auf wichtige Daten zu optimieren.
- ELK-Hosting-Lösung: Nutzt die Elasticsearch API und Kibana, ohne dass die Infrastruktur verwaltet werden muss. Dadurch entfallen Komplikationen und Sie können sich auf die Log-Analyse konzentrieren.
- Integration externer Systeme: Gewährleistet die Interoperabilität mit zahlreichen Log-Sammlern für eine flexible Log-Erfassung und ermöglicht eine nahtlose Erfassung von Logs aus verschiedenen Quellen in Cloud-Umgebungen.
- Live-Tail: Bietet sofortige Transparenz über Logdaten in dynamischen Systemen.
- Schutz von Logdaten: Verschlüsselte Kanäle und Zugriffskontrollen gewährleisten Sicherheit und Compliance.
Vorteile
- Logs aus verschiedenen Quellen werden in Echtzeit aggregiert und analysiert.
- Bietet flexible Preismodelle für verschiedene Anforderungen.
- Integrationsmöglichkeiten mit einer umfangreichen Liste von Log-Sammlern und Systemen.
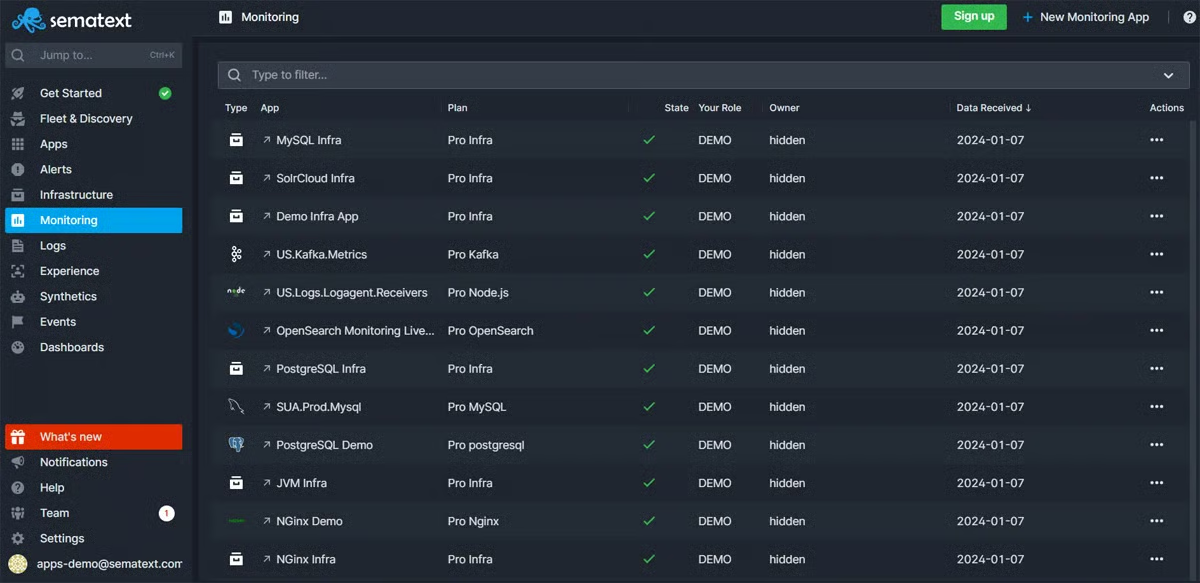
- Bietet eine interaktive Demo des Dashboards und der Prozesse zur Log-Überwachung.
- Die präzise Steuerung von Nutzerrollen und Berechtigungen unterstützt eine skalierbare Verwaltung von Logs.
Nachteile
- Die Verfügbarkeit von ML-Integration und Multi-Cloud-Funktionen wird nicht ausdrücklich angegeben.
- Für erweiterte Funktionen ist eine Einarbeitungszeit oder ein gewisses Maß an technischen Kenntnissen erforderlich.
- Je nach Umfang kann die Lösung erhebliche Ressourcen beanspruchen und dadurch die Leistung beeinträchtigen.
Datadog
Am besten für die automatisierte Erkennung von Log-Anomalien
Gesamtbewertung: 3,7/5
- Kernfunktionen: 4.4/5
- Kosten: 3/5
- Zusätzliche Funktionen: 4.3/5
- Kundensupport: 3.4/5
- Benutzerfreundlichkeit: 3.7/5
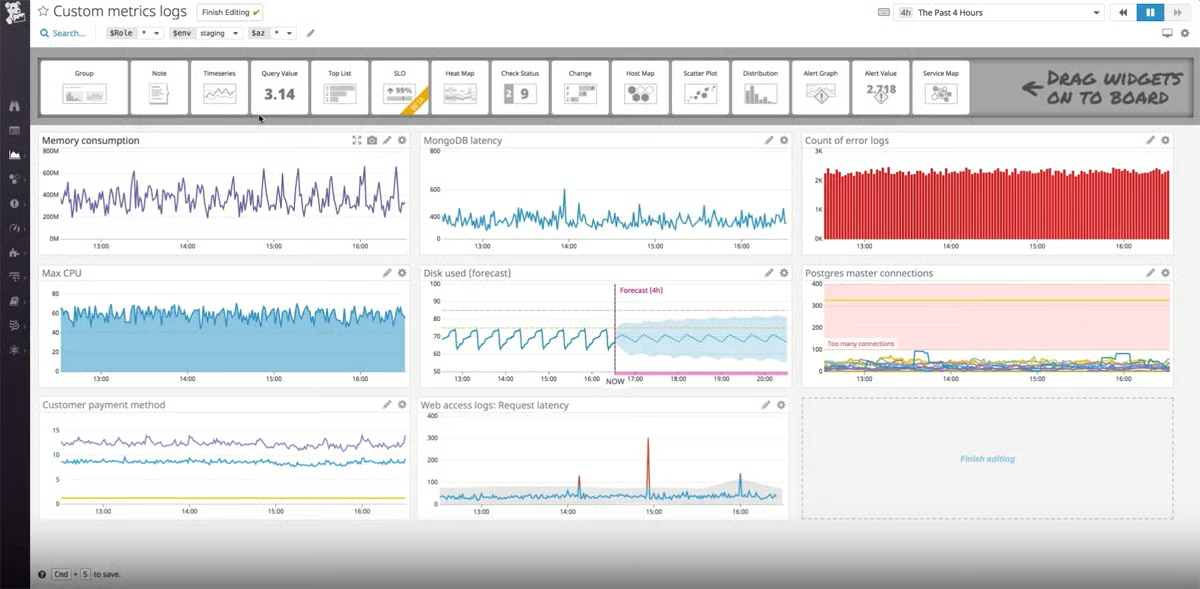
Datadog erfüllt verschiedenste Anforderungen von Unternehmen mit skalierbaren Log-Management-Funktionen wie Log-Verarbeitung, Anreicherung und unbegrenztem Logging. Die Plattform ermöglicht es Nutzern, Logs mithilfe interaktiver Dashboards, Log-Mustern und der automatisierten Erkennung von Log-Anomalien einfach zu untersuchen. Dabei kommen Verfahren des maschinellen Lernens und statistische Analysen zum Einsatz, um ein Basisverhalten zu ermitteln.
Der komplexe Tarifplan von Datadog kann erfordern, dass Nutzer ihre Nutzung kontinuierlich überwachen. Für einen transparenteren Tarifplan siehe Sematext Logs.
Preise
- Standardmäßige Log-Aufnahme: 0,10+ US-Dollar pro GB und Monat
- Log-Rehydrierung: 1,70 US-Dollar pro Monat bei 15-tägiger Aufbewahrung
- Individuelle Tarife: Preis auf Anfrage
- Kostenlose Testphase: 14 Tage
Wichtige Funktionen
- Individuelle Verarbeitung und Parser: Passt die Log-Verarbeitung an spezifische Anforderungen an.
- Sicherheit auf Enterprise-Niveau: Bietet Sicherheitsfunktionen auf Enterprise-Niveau und ist vollständig in die RBAC-Funktionen von Datadog integriert.
- Integrierte Korrelation: Korreliert Logs mit APM-Traces mit einem einzigen Klick. Ermöglicht eine einfache Navigation von Dashboards zu relevanten Logs.
- Log-Analyse und Dashboarding: Erstellt personalisierte Log-Analysen und Dashboards.
- Logging ohne Grenzen: Kann alle Logs aufnehmen, live verfolgen und archivieren. Aus allen Logs werden Metriken zur Trendverfolgung generiert. Stellt Audit-Logs aus komprimierten Archiven wieder her.
- Log-Verarbeitung und -Anreicherung: Nutzt vorkonfigurierte Pipelines zur Log-Verarbeitung. Erstellt strukturierte Datensätze aus Rohdaten von Logs. Fügt Logs individuelle Referenzdaten hinzu. Log Forwarding zentralisiert das Routing von Logs.
- Rehydrierung und Archivierung: Archiviert in AWS S3, Azure Blob Storage und Google Cloud Storage. Mit Log Rehydration kann auf archivierte Logs zugegriffen werden.
- Skalierbares Log-Management: Für den Zugriff auf Logdaten steht eine präzise RBAC-Steuerung zur Verfügung. Die Lösung kann in Echtzeit Millionen von Logs verarbeiten.
Vorteile
- Unterstützt die PCI- und HIPAA-Konformität.
- Bietet umfassende Log-Analysen und anpassbare Dashboards.
- Die Plattform erkennt mithilfe von Watchdog Insights automatisch Log-Anomalien.
- Die Möglichkeit, Logs in Cloud-Speicher zu rehydrieren, erweitert die Audit-Funktionen.
- Bietet umfassenden Support für mehr als 650 Integrationen von Herstellern.
Nachteile
- Das Preismodell führt je nach Nutzungsmustern und Aufbewahrungsbedarf zu unterschiedlichen Kosten.
- Unternehmen sollten On-Demand-Kosten kontinuierlich sorgfältig überwachen.
- Für die Einrichtung in großen Umgebungen ist möglicherweise technischer Support erforderlich.
[missing image]
SolarWinds
Beste Option für eine schnelle Reaktion auf Sicherheitsvorfälle
Gesamtbewertung: 4/5
- Kernfunktionen: 4.3/5
- Kosten: 3.2/5
- Zusätzliche Funktionen: 4.3/5
- Kundensupport: 3.9/5
- Benutzerfreundlichkeit: 5/5
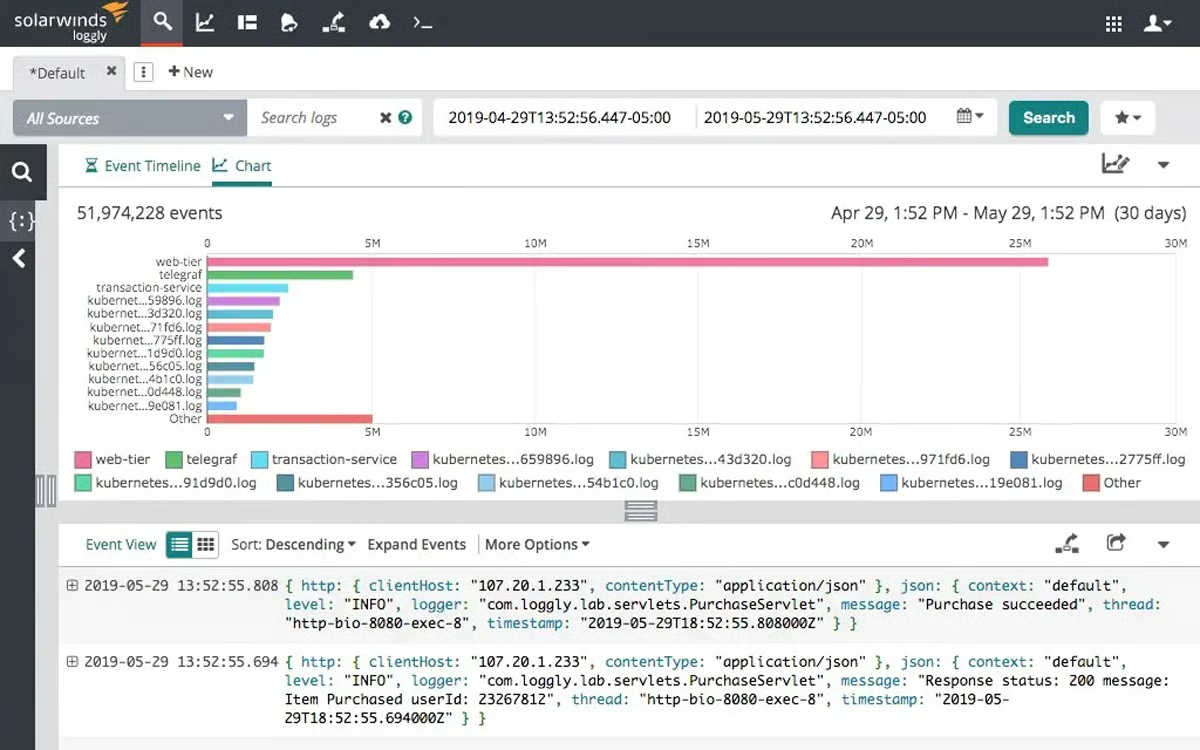
SolarWinds Loggly bietet durch Zeitreihen-Performance-Statistiken und Log-Management umfassende Observability und verkürzt dadurch die Zeit zur Identifizierung und Behebung von Performance-Problemen. Skalierbare Technologie ermöglicht es IT-Teams, intelligent zu wachsen, Probleme schnell zu diagnostizieren und die Mean Time to Repair (MTTR) zu reduzieren. Mit teilbaren Visualisierungen, kontextbezogenen Suchfunktionen und Surround Search beschleunigt die Plattform die Fehlerbehebung.
SolarWinds bietet zwar Integrationen mit wichtigen Cloud-Diensten, verfügt aber nach wie vor über weniger native Integrationen als einige Wettbewerber. Lösungen mit vielfältigen Integrationen finden Sie bei Datadog.
Preise
- Standardtarif: 3.348+ US-Dollar jährlich
- Individuelle Tarife: Preis auf Anfrage
- Kostenlose Testphase: 30 Tage
Wichtige Funktionen
- Automatisierte Integration mit Azure und AWS: End-to-End-Performance-Metriken, Traces und Logs erstrecken sich über eine Vielzahl von Diensten und Integrationen und ermöglichen eine schnellere Behebung von Problemen mit der Anwendungs-Performance in Azure und AWS.
- Kontextbezogene Suche und geteilte Visualisierungen: Beschleunigt die Fehlerbehebung durch vollständige und geteilte Visualisierungen über alle Logs und Daten hinweg. Durch kontextbezogene Suche lassen sich Probleme schnell identifizieren.
- Kontinuierliche Einblicke: Liefert proaktive, kontinuierliche Einblicke in AWS-, Azure- und Hybrid-Cloud-Systeme und ermöglicht so eine schnelle Problemlösung sowie eine Verkürzung der Mean Time to Repair (MTTR).
- Ausnahmenbasierte Analysen: Verwaltet Ausnahmen, indem mithilfe von Log-Formaten und analytischen Suchfunktionen Abweichungen von der Norm erkannt werden.
- Schnelle Reparatur: Identifiziert und kommuniziert Grundursachen so schnell wie möglich und gewährleistet dadurch maximale Verfügbarkeit für Anwendungen, Dienste und die zugehörige Infrastruktur.
- Skalierbare Technologie für Unternehmenswachstum: Ermöglicht IT-Teams ein umsichtiges Wachstum, indem sie dynamisch skalierbare Infrastruktur, Anwendungen und Dienste bereitstellt. Reduziert die MTTR und beschleunigt die Fehlerbehebung über den gesamten Stack hinweg.
- Nutzungsmuster erkennen und historische Analysen durchführen: Identifiziert Nutzungsmuster in Apps, Diensten und der Infrastruktur, indem Nutzer-Logs und Infrastrukturdaten über einen längeren Zeitraum analysiert werden.
- Integration von Trace-Kontext: Integriert Trace-Kontext in Logs, um die Auswirkungen verdächtiger Log-Zeilen auf die Performance von Anwendungen und Diensten zu verstehen und die Zeit für die Fehlerbehebung zu verkürzen.
Vorteile
- Die Funktion zur Integration von Trace-Kontext in Logs reduziert die Mean Time to Repair deutlich.
- Einheitliche Log-Überwachung für umfassende Einblicke.
- Schnelle Problemerkennung und Kommunikation der Grundursachen.
- Skalierbare Technologie unterstützt das dynamische Wachstum von Unternehmen.
- Bietet geteilte Visualisierungen und kontextbezogene Suchfunktionen für eine effektive Fehlerbehebung.
Nachteile
- Einige erweiterte Cloud-Funktionen erfordern möglicherweise zusätzliche Konfiguration.
- Im Vergleich zu anderen Lösungen stehen nur eingeschränkte Optionen der kostenlosen Version zur Verfügung.
- Preisangaben und Tarifdetails fehlen.
Die 5 wichtigsten Funktionen von Cloud-Log-Management-Diensten
Effektives Cloud-Log-Management beruht auf wichtigen Funktionen wie Log-Navigation, Integration und Kompatibilität, Echtzeit-Warnfunktionen, Log-Sicherheit und Zugriffsmanagement sowie erweiterten Sicherheitsanalysen. Diese Funktionen bieten Unternehmen vollständige Kontrolle und Einblick in ihre Logdaten.
Log-Navigation
Log-Navigation bezeichnet die Möglichkeit, einfach durch Logdaten zu navigieren sowie Logs anhand bestimmter Kriterien oder Zeiträume zu suchen und zu filtern. Eine effiziente Log-Navigation ermöglicht eine schnelle Fehlerbehebung und Problemerkennung. Sie beschleunigt das Auffinden nützlicher Informationen in riesigen Mengen von Logdaten und senkt die Mean Time to Resolution (MTTR).
Integration und Kompatibilität
Dazu gehören die nahtlose Integration in zahlreiche Plattformen, Dienste und Datenquellen, sodass das Log-Management-System eine große Bandbreite an Log-Typen aufnehmen und verarbeiten kann. Integration ist für eine umfassende Log-Erfassung in heterogenen IT-Umgebungen entscheidend. Kompatibilität gewährleistet, dass die Log-Management-Lösung reibungslos mit vorhandenen Systemen zusammenarbeitet und so eine einheitliche Transparenz sowie schnellere Analysen ermöglicht.
Echtzeit-Warnungen und Benachrichtigungen
Nutzer können Benachrichtigungen anhand festgelegter Kriterien einrichten und werden umgehend informiert, wenn bestimmte Ereignisse oder Anomalien auftreten. Eine proaktive Reaktion auf Vorfälle erfordert die schnelle Erkennung von Problemen durch Echtzeit-Warnungen. Dies ermöglicht eine zeitnahe Reaktion, die die Auswirkungen potenzieller Probleme auf die System-Performance und Sicherheit reduziert.
Log-Sicherheit und Zugriffsmanagement
Log-Sicherheit und Zugriffsmanagement umfassen die Sicherung von Logdaten durch Verschlüsselung und Zugriffskontrollen sowie die Gewährleistung, dass nur autorisierte Nutzer Logs anzeigen oder ändern können. Der Schutz von Logdaten gewährleistet die Integrität und Sicherheit sensibler Informationen. Zugriffskontrollen verhindern unbefugten Zugriff, schützen vor potenziellen Sicherheitsverletzungen und stellen die Einhaltung von Datenschutzbestimmungen sicher.
Erweiterte Sicherheitsanalysen
Erweiterte Sicherheitsanalysen untersuchen Logdaten, erkennen Trends und identifizieren mithilfe komplexer Algorithmen und Methoden potenzielle Sicherheitsbedrohungen. Diese Funktion verbessert die Fähigkeit der Log-Management-Lösung, Anomalien zu erkennen, fortschrittliche Sicherheitsmaßnahmen bereitzustellen und das Risiko von Sicherheitsvorfällen zu reduzieren.
So haben wir die besten Cloud-Log-Management-Dienste bewertet
Für unsere umfassende Bewertung der führenden Cloud-Log-Management-Dienste haben wir einen systematischen Ansatz verwendet und fünf Kategorien gebildet: Kosten, Kernfunktionen, zusätzliche Funktionen, Support und Benutzerfreundlichkeit – jeweils mit wichtigen Unterkriterien. Auf Grundlage der Bewertung spezifischer Unterkriterien für jeden Dienst auf unserer Liste haben wir Kategorienbewertungen von eins bis fünf vergeben, um eine ausgewogene Beurteilung zu gewährleisten.
Kernfunktionen – 25 %
Hier werden wichtige Faktoren wie Log-Navigation, Integrationsfunktionen, Echtzeit-Warnungen, Log-Sicherheit, Datenverarbeitung, Visualisierungstools und ausgefeilte Sicherheitsanalysen sowie die standardmäßige Anzahl an Tagen für die Log-Aufbewahrung untersucht.
Sieger in dieser Kategorie: Sumo Logic
Kosten – 20 %
Bei den Kosten werden Faktoren wie die Verfügbarkeit kostenloser Testphasen, transparente Preisstrategien, anpassbare Produktpakete und die allgemeine Wettbewerbsfähigkeit auf dem Markt betrachtet.
Sieger in dieser Kategorie: Mehrere Sieger
Zusätzliche Funktionen – 20 %
Bewertet werden zusätzliche, aber wertvolle Funktionen wie benutzerdefinierte Dashboards, Anomalieerkennung, Echtzeit-Datenstreaming, Compliance-Konformität, Empfehlungen zur Ressourcenoptimierung und Unterstützung für das Multi-Cloud-Management.
Sieger in dieser Kategorie: ManageEngine
Kundensupport – 20 %
Bewertet werden die Erreichbarkeit und Wirksamkeit von Kundenservice-Kanälen wie Live-Chat und die Reaktionsfähigkeit per E-Mail sowie die Qualität von Dokumentationen, Demos und Schulungsmaterialien.
Sieger in dieser Kategorie: Mehrere Sieger
Benutzerfreundlichkeit – 15 %
Diese Kategorie untersucht den Automatisierungsgrad, Ressourcen der Wissensdatenbank, die für die Einrichtung erforderlichen technischen Kenntnisse sowie die Attraktivität und Intuitivität der Administrationsoberfläche.
Sieger in dieser Kategorie: Mehrere Sieger
Häufig gestellte Fragen (FAQs)
Was ist Cloud-Log-Management?
Cloud-Log-Management ist der Prozess der Erfassung, Speicherung, Analyse, Überwachung und Sicherung von Logdaten, die von Cloud-Infrastruktur, Anwendungen, Endpunkten und Netzwerksystemen erzeugt werden.
Warum ist Cloud-Log-Management wichtig?
Cloud-Log-Management hilft Unternehmen, die Transparenz über Systemaktivitäten zu verbessern, Bedrohungen schneller zu erkennen, betriebliche Probleme zu beheben, Compliance-Anforderungen zu erfüllen und Workflows zur Reaktion auf Vorfälle zu optimieren.
Auf welche Funktionen sollten Unternehmen bei Cloud-Log-Management-Diensten achten?
Zu den wichtigsten Funktionen gehören zentrale Log-Erfassung, Echtzeit-Warnungen, erweiterte Analysen, Such- und Filterfunktionen, Integrationen, Zugriffskontrollen, automatisierte Aufbewahrungsrichtlinien und Tools zur Sicherheitsüberwachung.
Wie verbessert Cloud-Log-Management die Sicherheit?
Cloud-Log-Management-Plattformen können verdächtige Aktivitäten erkennen, Anomalien identifizieren, Warnungen auslösen, forensische Untersuchungen unterstützen und Sicherheitsteams eine bessere Transparenz über verteilte Umgebungen hinweg bieten.
Was ist der Unterschied zwischen Log-Management und SIEM?
Log-Management konzentriert sich auf die Erfassung, Speicherung und Analyse von Logdaten, während SIEM-Plattformen Log-Management mit Korrelation, Bedrohungserkennung, Sicherheitsanalysen und Funktionen zur Untersuchung von Vorfällen kombinieren.
Können Cloud-Log-Management-Plattformen in vorhandene Sicherheitstools integriert werden?
Ja. Die meisten Cloud-Log-Management-Dienste lassen sich in SIEMs, EDR-/XDR-Plattformen, Cloud-Anbieter, Monitoring-Lösungen, Ticketing-Systeme und DevOps-Tools integrieren, um die betriebliche Transparenz und Automatisierung zu verbessern.
Was sind häufige Anwendungsfälle für Cloud-Log-Management?
Zu den häufigsten Anwendungsfällen gehören Bedrohungserkennung, Compliance-Überwachung, Fehlerbehebung, Performance-Überwachung, forensische Untersuchungen, Überwachung der Cloud-Infrastruktur und Audit-Logging.
Wie helfen Echtzeit-Warnungen Sicherheitsteams?
Echtzeit-Warnungen helfen Sicherheitsteams, verdächtiges Verhalten, betriebliche Probleme oder Richtlinienverstöße schnell zu erkennen, Reaktionszeiten zu verkürzen und die Auswirkungen von Sicherheitsvorfällen zu minimieren.
Welche Rolle spielt die Log-Aufbewahrung für die Compliance?
Richtlinien zur Log-Aufbewahrung helfen Unternehmen, regulatorische und branchenspezifische Anforderungen zu erfüllen, indem Audit-Trails, Sicherheitsaufzeichnungen und Betriebsdaten für festgelegte Zeiträume aufbewahrt werden.
Wie sollten Unternehmen eine Cloud-Log-Management-Lösung auswählen?
Bei der Auswahl einer Cloud-Log-Management-Plattform sollten Unternehmen Skalierbarkeit, Preise, Integrationen, Analysefunktionen, Bereitstellungsflexibilität, Optionen für die Datenaufbewahrung, Compliance-Unterstützung und Benutzerfreundlichkeit bewerten.
Fazit: Optimieren Sie den Betrieb mit Cloud-Log-Management-Lösungen
Die Implementierung moderner Cloud-Log-Management-Lösungen ist ein solider erster Schritt für Unternehmen, die ihre Reaktionsfähigkeit und Sicherheitslage verbessern möchten. Wählen Sie sorgfältig die Lösung aus, die am besten auf Ihre Anforderungen zugeschnitten ist, um die Vorteile vollständig zu nutzen und Ihr Unternehmen dabei zu unterstützen, digitale Abläufe nahtlos und sicher zu optimieren. Nutzen Sie außerdem kostenlose Testphasen, dauerhaft kostenlose Tarife oder angebotene Demos, um Ihren bevorzugten Dienst vor dem Kauf auszuprobieren.
Für mehr Sicherheit und eine bessere Bedrohungserkennung sollten Sie die Integration von SIEM-Tools in Ihr Cloud-Log-Management erwägen.
Dieser Artikel wurde ursprünglich im Januar 2024 veröffentlicht und zuletzt im Mai 2026 aktualisiert.