

















Eine Cloud-Sicherheitsbewertung ist ein Prozess zur Analyse der Cloud-Infrastruktur einer Organisation, um Sicherheitsprobleme zu erkennen und zu entschärfen. Dazu gehören auch das Erkennen von Schwachstellen, die Bewertung der Ausnutzbarkeit des Netzwerks, die Entwicklung präventiver Strategien sowie die Festlegung geeigneter Sicherheitsstufen und Governance-Strukturen. Für eine gründliche Sicherheitsbewertung müssen Sie zunächst Ihre Cloud-Umgebung verstehen, sich angemessen vorbereiten und wichtige Best Practices einhalten.
- Warum benötigen Sie eine Cloud-Sicherheitsbewertung?
- Die Grundlagen der Cloud-Sicherheitsbewertung verstehen
- Vorbereitung auf eine Cloud-Sicherheitsbewertung
- Checkliste für die Cloud-Sicherheitsbewertung
- Cloud-Sicherheitsbewertung in 10 Schritten durchführen
- Best Practices und Empfehlungen für Cloud-Sicherheitsbewertungen
- Häufig gestellte Fragen (FAQs)
- Fazit: Bewerten Sie Ihre Cloud-Sicherheitslage jetzt
Warum benötigen Sie eine Cloud-Sicherheitsbewertung?
Die Bewertung Ihrer Cloud-Sicherheitslage stellt sicher, dass die Organisation Netzwerke und Ressourcen korrekt konfiguriert und damit deren Sicherheit gewährleistet und aktuelle Bedrohungen ausschließt. Die umfassende Bewertung erkennt Schwachstellen in der Architektur der Organisation und gibt präzise Empfehlungen zur Stärkung der Abwehr und zur Verbesserung künftiger Fähigkeiten. Führen Sie eine Cloud-Sicherheitsbewertung durch, wenn Ihr Unternehmen Folgendes benötigt:
- Risiken minimieren: Nutzen Sie leistungsstarke cloudbasierte Teststrategien, um Cloud-Gefahren systematisch zu erkennen, zu analysieren und zu verwalten.
- Versehentliche Fehlkonfigurationen begrenzen: Implementieren Sie die in der Bewertung empfohlenen spezifischen Konfigurationsänderungen. Begrenzen Sie die Angriffsfläche bei der Migration in die Cloud.
- Übersehene Benachrichtigungen verhindern: Verbessern Sie Ihre Fähigkeit, Sicherheitsverletzungen zu erkennen und darauf zu reagieren, damit kleinere Fehler in Ihrer Cloud nicht zu größeren Angriffen führen.
- Resilienz verbessern: Befolgen Sie die Empfehlungen des Bewertungsteams, damit sich Ihr Unternehmen schneller und effizienter von Cloud-Sicherheitsverletzungen erholen kann.
- Geschwindigkeit erhöhen: Führen Sie effiziente Cloud-Sicherheitstests mit parallelen Scans an mehreren Standorten durch und verkürzen Sie so die Dauer der Sicherheitstests, wenn Ihre Cloud-Infrastruktur wächst.
- Frühere Sicherheitsverletzungen erkennen: Erkennen Sie Abweichungen vom Normalzustand in Ihrer Cloud-Konfiguration, die auf frühere Sicherheitsverletzungen hindeuten können, auch wenn dies keine vollständige Bewertung einer Kompromittierung darstellt.
- Effizienz der Kontoverwaltung optimieren: Vereinfachen Sie Identitätsarchitekturen, um den Zeitaufwand Ihres Unternehmens für die Verwaltung von Konten und Berechtigungen zu reduzieren.
- Compliance sicherstellen: Schaffen Sie ein ausgewogenes Verhältnis zwischen Compliance und Sicherheit, um Ihr Unternehmen vor Sanktionen und anderen negativen Folgen zu schützen.
- Finanzielle Resilienz stärken: Implementieren Sie proaktive Strategien, die zu erheblichen Kostensenkungen für den Cloud-Betrieb Ihres Unternehmens führen.
- Lösungen skalieren: Nutzen Sie skalierbare Lösungen – entweder intern oder von vertrauenswürdigen Anbietern –, um mit dem Wachstum und den Zielen Ihres Unternehmens in der Cloud Schritt zu halten.
- Qualität bewahren: Erstellen Sie präzise und verständliche Daten, die die Cloud-Sicherheitslage Ihres Unternehmens klar darstellen.
Die Grundlagen der Cloud-Sicherheitsbewertung verstehen
Diese Kernaspekte einer Cloud-Sicherheitsbewertung sollten den Prozess der Sicherheitsbewertung, Identität und Zugriff, Netzwerksicherheit, Sicherheit der Datenspeicherung, Reaktion auf Vorfälle, Plattformsicherheit und Workload-Schutz abdecken. Sie sollten die grundlegenden Aspekte der Cloud-Sicherheit für eine gründliche Untersuchung der Cloud-Infrastruktur Ihrer Organisation verstehen. Dies hilft dabei, Sicherheitsbedrohungen zu erkennen und zu entschärfen und so eine sichere Cloud-Umgebung zu schaffen. Hier sind einige Grundlagen:
- Umfassende Sicherheitsbewertung: Führen Sie Interviews durch und analysieren Sie Daten, um die vorhandenen Sicherheitsmaßnahmen für die Cloud-Infrastruktur zu bewerten, einschließlich bestehender Richtlinien, Kontrollen und potenzieller Lücken.
- Identitäts- und Zugriffssteuerung: Überprüfen Sie Methoden zur Identitäts- und Zugriffssteuerung, etwa Benutzerrollen, Kontoeinstellungen und Richtlinien für die Schlüsselverwaltung, um sicherzustellen, dass nur autorisierte Benutzer auf sensible Cloud-Ressourcen zugreifen können.
- Netzwerkabwehrmechanismen: Untersuchen Sie Firewall-Konfigurationen und Netzwerksegmentierung auf Schwachstellen. Eine geeignete Segmentierung und Firewall-Konfiguration tragen dazu bei, unbefugten Zugriff und Datenlecks zu reduzieren.
- Schutz der Datenspeicherung: Bewerten Sie die Sicherheit Ihrer Cloud-Speicherlösung oder ihrer Alternativen, einschließlich Objektspeicher, Blockspeicher und Daten-Snapshots, um unbefugten Zugriff und Datenverlust zu verhindern.
- Protokolle zur Reaktion auf Vorfälle: Analysieren Sie Richtlinien und Verfahren für die Reaktion auf Cloud-Sicherheitsvorfälle. Wirksame Protokolle sollten eine schnelle und effiziente Reaktion auf Sicherheitsverletzungen sowie die anschließende Wiederherstellung gewährleisten.
- Plattformdienste: Überprüfen Sie die Sicherheitseinstellungen fortschrittlicher Cloud-Dienste bestimmter Anbieter, um sicherzustellen, dass Datenbankdienste, Machine-Learning-Plattformen und andere spezialisierte Dienste sicher konfiguriert sind.
- Workload-Schutz: Untersuchen Sie die Sicherheitsprotokolle für virtuelle Server, gehostete Container, Funktionen und serverlose Anwendungen. Berücksichtigen Sie alle spezifischen Anforderungen jedes Workloads, um die allgemeine Sicherheit von Cloud-Workloads zu gewährleisten.
Vorbereitung auf eine Cloud-Sicherheitsbewertung
Beginnen Sie zur Vorbereitung auf eine Cloud-Sicherheitsbewertung mit der Analyse Ihrer bestehenden Infrastruktur und Sicherheitsmaßnahmen. Dies kann Ihnen helfen, Ihre Ziele leichter zu definieren. Stellen Sie Ressourcen bereit und legen Sie einen bestimmten Zeitraum für die Bewertung fest. Prüfen Sie schließlich Ihr Budget, um Grenzen festzulegen und zu ermitteln, welche Lösungen zu Ihrem Unternehmen passen. Diese Schritte gewährleisten einen gründlichen und effektiven Bewertungsprozess.
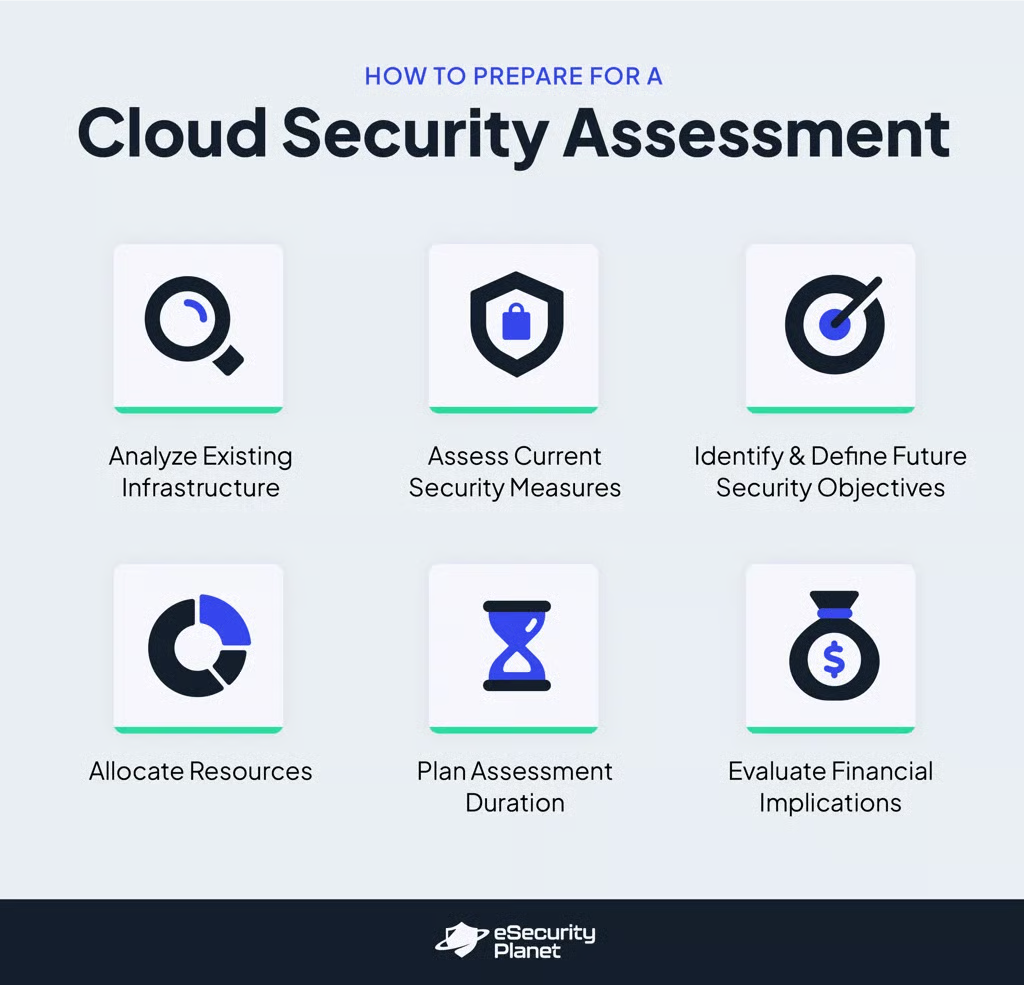
Bestehende Infrastruktur analysieren
Berücksichtigen Sie Ihren IT-Stack und bewerten Sie die verwendeten Cloud-Dienste. Prüfen Sie die Leistung und Bereitstellung Ihrer Sicherheitskontrollen. Nutzen Sie geeignete Cloud-Bewertungstools, um die Elemente, die die Sicherheit beeinflussen, umfassend zu verstehen.
Aktuelle Sicherheitsmaßnahmen bewerten
Beginnen Sie mit der Analyse Ihrer aktuellen Abwehrmaßnahmen, um die in Ihrer Cloud-Umgebung vorhandenen Sicherheitsmechanismen zu ermitteln und zu dokumentieren. Identifizieren Sie anschließend Lücken oder Schwachstellen in Ihrem aktuellen Sicherheitssystem, um festzustellen, in welchen Bereichen Verbesserungen erforderlich sind.
Künftige Sicherheitsziele identifizieren und definieren
Bestimmen Sie den angestrebten Zustand Ihrer Cloud-Infrastruktur auf Grundlage Ihrer aktuellen und künftigen Anforderungen. Legen Sie die Sicherheitsverfahren und -kontrollen fest, die erforderlich sind, um diesen künftigen Zustand zu erreichen, und stellen Sie sicher, dass sie mit den Unternehmenszielen übereinstimmen.
Ressourcen bereitstellen
Stellen Sie die erforderlichen Ressourcen bereit, um sich auf die Bewertung zu konzentrieren, ohne andere Aktivitäten und Abläufe zu gefährden. Räumen Sie der Bewertung einen bestimmten Zeitraum ein, damit sie die erforderliche Zeit und Aufmerksamkeit erhält.
Bewertungsdauer planen
Planen Sie 10–15 % Ihrer Zeit für die Abbildung Ihrer bestehenden Umgebung, 65–70 % für die Bewertung der aktuellen Umgebung und 10–15 % für die Planung des künftigen Zustands ein. Bereiten Sie sich darauf vor, Ihren Zeitplan auf Grundlage der Bewertungsergebnisse anzupassen, um eine gründliche Prüfung zu gewährleisten.
Finanzielle Auswirkungen bewerten
Machen Sie sich mit der Kostendynamik vertraut und planen Sie Ihr Budget sorgfältig, indem Sie Bewertungstools auswählen, die innerhalb Ihres Budgets ein gutes Preis-Leistungs-Verhältnis bieten. Stellen Sie sicher, dass das Budget für Ihre Ressourcen- und Sicherheitsanforderungen mit Ihrer finanziellen Leistungsfähigkeit übereinstimmt. Führen Sie eine Kosten-Nutzen-Analyse der Sicherheitstools und -dienste durch. Vergewissern Sie sich anschließend, dass die von Ihnen ausgewählten Lösungen innerhalb Ihres Budgets liegen und gleichzeitig Ihre Sicherheitsanforderungen erfüllen.
Checkliste für die Cloud-Sicherheitsbewertung
Verwenden Sie eine Checkliste für die Cloud-Sicherheitsbewertung, um Ihre Cloud-Sicherheitslage systematisch zu bewerten und einen umfassenden Schutz Ihrer Cloud-Umgebung sicherzustellen. Damit Sie eine Checkliste für Ihre eigene Sicherheitsbewertung erstellen können, finden Sie hier einen Ausschnitt aus unserer anpassbaren Vorlage. Klicken Sie auf das Bild unten, um es herunterzuladen, eine eigene Kopie zu erstellen und sie nach Bedarf zu bearbeiten. Lesen Sie anschließend den folgenden Abschnitt, um zu verstehen, wie die in der Checkliste enthaltenen Aufgaben ausgeführt werden.
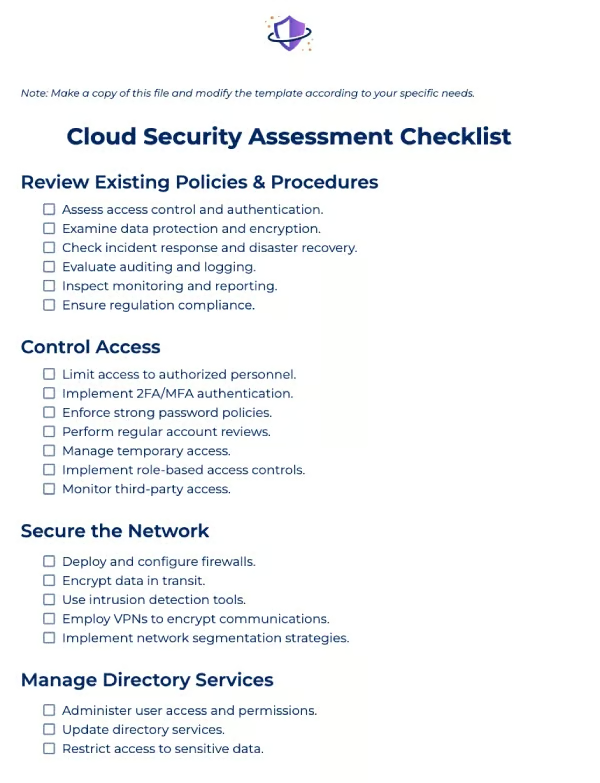
Bestehende Richtlinien und Verfahren prüfen
Implementieren Sie die unten aufgeführten Methoden.
- Zugriffssteuerung und Authentifizierung bewerten: Bewerten Sie Richtlinien zur Einschränkung des Benutzerzugriffs und Authentifizierungstechniken wie die Multi-Faktor-Authentifizierung (MFA).
- Prüfen Sie den Datenschutz und die Verschlüsselung: Stellen Sie sicher, dass die Regeln die Verschlüsselung von Daten im Ruhezustand und bei der Übertragung sowie Verfahren zum Datenschutz umfassen.
- Reaktion auf Vorfälle und Notfallwiederherstellung prüfen: Überprüfen Sie, ob Verfahren für den Umgang mit Sicherheitsereignissen und die Wiederherstellung nach Notfällen vorhanden sind.
- Auditing und Protokollierung bewerten: Stellen Sie sicher, dass die Richtlinien Protokollierungs- und Auditing-Techniken zur Überwachung und Aufzeichnung von Aktionen umfassen.
- Überwachung und Berichterstattung prüfen: Überprüfen Sie die Regeln, einschließlich der regelmäßigen Überwachung und Berichterstattung über Sicherheitsereignisse.
- Einhaltung von Vorschriften sicherstellen: Stellen Sie sicher, dass die Richtlinien den einschlägigen Branchenvorschriften und -standards entsprechen.
Zugriff kontrollieren
Verwalten Sie den Zugriff mithilfe der folgenden Ansätze:
- Zugriff auf autorisiertes Personal beschränken: Stellen Sie sicher, dass der Zugriff ausschließlich auf autorisierte Personen beschränkt ist.
- Authentifizierung implementieren Sie Authentifizierung: Überprüfen Sie, ob für alle Konten die Zwei-Faktor-Authentifizierung oder MFA aktiviert ist.
- Strenge Passwortrichtlinien durchsetzen: Stellen Sie sicher, dass jeder Benutzer des Unternehmens strenge Passwortstandards erfüllt.
- Regelmäßige Kontenprüfungen durchführen: Stellen Sie sicher, dass der Administrator Benutzerkonten überprüft und inaktive sowie nicht autorisierte Konten deaktiviert.
- Temporären Zugriff verwalten: Überprüfen Sie die Protokolle für die Gewährung und Beendigung temporärer Zugriffsrechte.
- Rollenbasierte Zugriffssteuerungen implementieren: Beschränken Sie den Zugriff auf sensible Daten anhand der beruflichen Rolle.
- Zugriff durch Dritte überwachen: Untersuchen Sie die vorhandenen Kontrollen und Einschränkungen für den Zugriff externer Anbieter.
Netzwerk absichern
Überprüfen Sie Ihre Netzwerksicherheit, indem Sie Folgendes tun:
- Firewalls bereitstellen und konfigurieren: Bewerten Sie die Installation und Konfiguration von Firewalls, die Ihre Cloud-Umgebung schützen.
- Daten während der Übertragung verschlüsseln: Verwenden Sie Verschlüsselungstools, um die Sicherheit zu gewährleisten und unbefugten Zugriff auf Daten zu verhindern, während diese zwischen Standorten übertragen werden.
- Tools zur Angriffserkennung einsetzen: Stellen Sie die Bereitstellung von IDPS sicher, um den Netzwerkverkehr auf verdächtiges Verhalten zu überwachen und unerwünschten Zugriff zu verhindern.
- Fernzugriff absichern: Verwenden Sie VPNs zur Verschlüsselung der Kommunikation und gewährleisten Sie so einen sicheren und privaten Fernzugriff auf Ihr Netzwerk.
- Strategien zur Netzwerksegmentierung implementieren: Isolieren Sie kritische Daten, um das Risiko unrechtmäßiger Zugriffe zu senken und potenzielle Schäden zu begrenzen.
Verzeichnisdienste verwalten
Stellen Sie zur Verwaltung von Verzeichnisdiensten sicher, dass Sie die folgenden Verfahren befolgt haben:
- Benutzerzugriff und Berechtigungen verwalten: Stellen Sie sicher, dass Verzeichnisdienste den Benutzerzugriff und die Berechtigungen steuern.
- Aktualisieren Sie Verzeichnisdienste: Planen Sie regelmäßige Intervalle zur Überprüfung und Anpassung Ihrer Verzeichnisdienste ein.
- Zugriff auf sensible Daten beschränken: Überprüfen Sie, ob Ihre Berechtigungskontrollen den Zugriff auf vertrauliche Informationen und Systeme begrenzen.
Datenverlust verhindern und Backups sicherstellen
Ergreifen Sie die folgenden Maßnahmen:
- Sensible Daten klassifizieren: Ermitteln und kategorisieren Sie sensible Daten, um sicherzustellen, dass sie das erforderliche Schutzniveau erhalten und regulatorische Standards erfüllen.
- Daten im Ruhezustand verschlüsseln: Verschlüsseln Sie sensible Daten, die auf Geräten oder Servern gespeichert sind, um unbefugten Zugriff zu verhindern und die Datenintegrität zu wahren.
- Eine Backup-Richtlinie erstellen: Entwickeln Sie eine umfassende Backup-Strategie für die schnelle und erfolgreiche Datenwiederherstellung im Falle einer Katastrophe oder eines Datenverlusts.
- Backup-Speicher sichern: Speichern Sie Backups sicher an einem externen Standort. Nutzen Sie Verschlüsselungs- und physische Sicherheitsmaßnahmen, um unbefugten Zugriff und Datenschutzverletzungen zu verhindern.
Sicherheitsbetrieb verbessern
Führen Sie die unten aufgeführten Aufgaben durch:
- Sicherheitswarnungen überwachen und untersuchen: Stellen Sie sicher, dass Sie Sicherheitswarnungen regelmäßig überwachen und prüfen, um potenzielle Risiken zu erkennen und zu behandeln.
- Ereignisse melden und eskalieren: Stellen Sie sicher, dass Sie Sicherheitsvorfälle umgehend melden und angemessen eskalieren, damit sie schnell und erfolgreich gelöst werden können.
- Auf Vorfälle reagieren und sie beheben: Entwickeln Sie eine klare Methodik für die Reaktion auf Sicherheitsvorfälle und deren Behebung, um Schäden zu begrenzen und den normalen Betrieb wiederherzustellen.
Methoden zur Datenverschlüsselung überprüfen
Stellen Sie starke Verschlüsselung und Datenschutz sicher, indem Sie die folgenden Maßnahmen durchführen:
- Daten im Ruhezustand sichern: Verwenden Sie branchenübliche Verfahren zur Verschlüsselung von auf Geräten gespeicherten Daten, um unbefugten Zugriff zu verhindern.
- Daten während der Übertragung schützen: Verschlüsseln Sie Daten während der Übertragung über Netzwerke, um das Abhören und unerwünschten Zugriff zu verhindern.
- Verschlüsselungsschlüssel verwalten: Etablieren Sie ein umfassendes Verfahren zur Verwaltung von Verschlüsselungsschlüsseln. Stellen Sie sicher, dass sie geschützt und nur für autorisierte Benutzer verfügbar sind.
Status der Cloud-Sicherheit überwachen
Befolgen Sie die folgenden Verfahren:
- Sicherheitsereignisse und Protokolle überwachen: Überwachen Sie Sicherheitsereignisse und Protokolle kontinuierlich, um potenzielle Vorfälle schnell zu erkennen und darauf zu reagieren.
- Führen Sie Compliance-Audits durch: Führen Sie regelmäßig Audits durch, um sicherzustellen, dass Sie Branchen- und regulatorische Standards erfüllen und gleichzeitig ein hohes Sicherheitsniveau aufrechterhalten.
- Sicherheitskontrollen aktualisieren: Bewerten und überarbeiten Sie Sicherheitskontrollen regelmäßig, um mit der sich wandelnden Bedrohungslandschaft Schritt zu halten und Schutzmaßnahmen zu verbessern.
Cloud-Sicherheitsbewertung in 10 Schritten durchführen
Nachdem Sie eine Checkliste für die Cloud-Sicherheitsbewertung erstellt haben, können Sie die Bewertung nun beginnen, indem Sie Grenzen festlegen, Anforderungen identifizieren und Verantwortlichkeiten definieren. Bewerten Sie potenzielle Risiken und Sicherheitsmaßnahmen, wählen Sie Testmethoden aus und führen Sie Umgebungstests durch. Um eine wirksame Sicherheit zu gewährleisten, dokumentieren und melden Sie die Ergebnisse, entwickeln Sie Verfahren zur Behebung, überprüfen und verbessern Sie die Pläne und setzen Sie die Überwachung und Bewertungen fort.
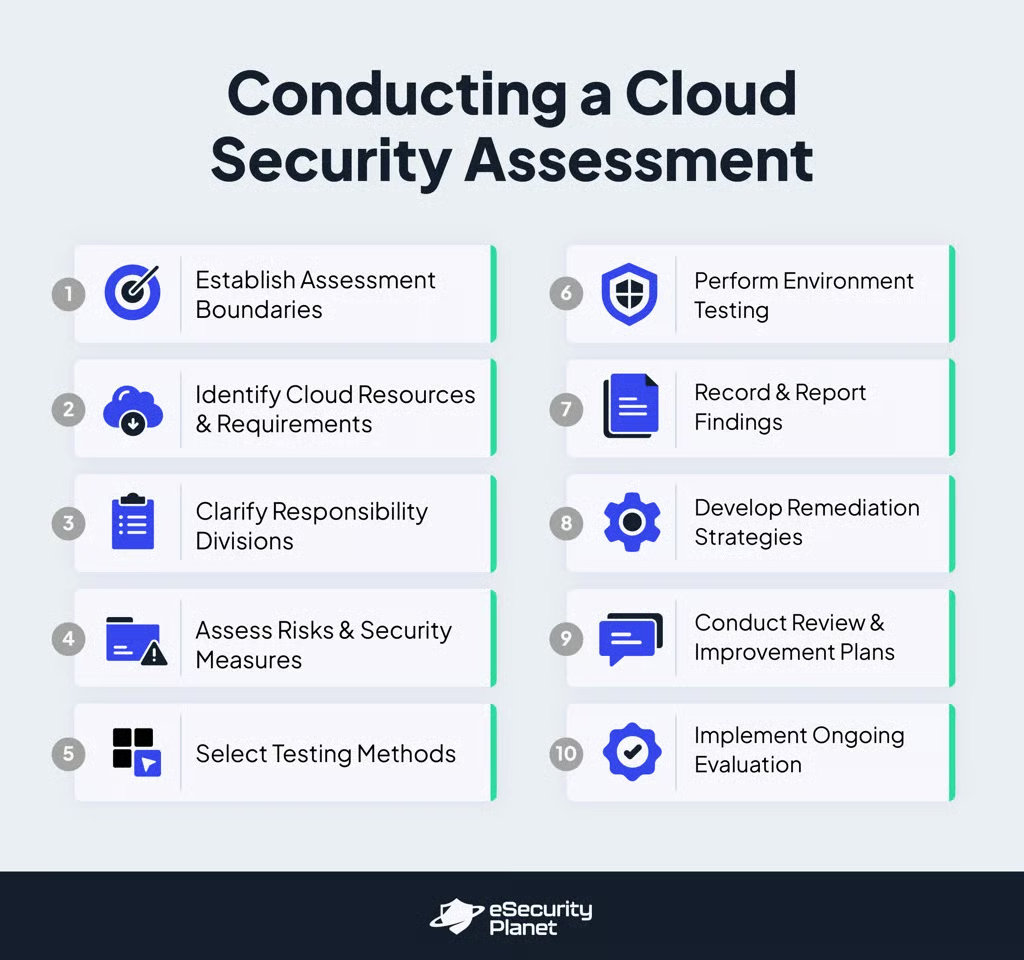
Grenzen der Bewertung festlegen
Definieren Sie den Umfang, indem Sie die Cloud-Ressourcen, Apps und Daten festlegen, die analysiert werden sollen. Setzen Sie konkrete Sicherheitsziele, die mit der Strategie Ihres Unternehmens verknüpft sind, und verwenden Sie Frameworks wie OWASP SAMM oder AWS CIS, um eine vollständige Abdeckung sicherzustellen. Legen Sie Grenzen fest und stimmen Sie diese mit gesetzlichen Anforderungen und Branchenstandards ab.
Cloud-Ressourcen und Anforderungen identifizieren
Listen Sie alle Cloud-Ressourcen einschließlich Daten und Konfigurationen auf. Untersuchen Sie diese Ressourcen auf Schwachstellen und sammeln Sie Informationen zu Setups, Netzwerkarchitektur und Zugriffssteuerungen. Ermitteln Sie anhand von Compliance-Frameworks und Unternehmensrichtlinien die Sicherheitsanforderungen, um sicherzustellen, dass Ihre Cloud-Infrastruktur sicher und konform ist.
Verantwortlichkeiten klären
Setzen Sie sich mit Ihrem Cloud-Anbieter in Verbindung, um dessen Modell der geteilten Verantwortung besser zu verstehen. Um Lücken zu vermeiden, definieren Sie Sicherheitsrollen sowohl für Anbieter als auch für Unternehmen. Legen Sie interne Verantwortlichkeiten für Cloud-Sicherheitstests fest und bestimmen Sie, wie die Einhaltung von Sicherheitsrichtlinien und -pflichten sichergestellt wird.
Risiken und Sicherheitsmaßnahmen bewerten
Bewerten Sie die mit jeder Ressource und Schwachstelle verbundenen Risiken und priorisieren Sie sie nach ihren Auswirkungen. Untersuchen Sie bestehende Sicherheitsmechanismen, um ihre Wirksamkeit zu bestimmen. Erstellen Sie ein Risikobewertungssystem und Bedrohungsmodelle, die Ihre Bewertung unterstützen, wobei Sie sich auf cloud-spezifische Gefahren und maßgeschneiderte Testverfahren konzentrieren.
Testmethoden auswählen
Wählen Sie geeignete Sicherheitstestmethoden aus, wie etwa:
- Schwachstellenbewertung: Sie verwendet automatisierte Tools, um bekannte Probleme zu erkennen.
- Penetrationstests: Dabei werden Angriffe simuliert, um ausnutzbare Schwachstellen zu identifizieren.
- Quellcodeanalyse: Sie überprüft den Code auf Sicherheitsprobleme.
- Dynamische Analyse: Sie identifiziert Probleme während der tatsächlichen Nutzung.
- Konfigurationsanalyse: Sie erkennt Konfigurationsprobleme.
Umgebungstests durchführen
Führen Sie Schwachstellenbewertungen und Penetrationstests durch, um potenzielle Bedrohungen und Schwachstellen zu identifizieren. Verwenden Sie mehrere Ansätze:
- Black-Box: Tests ohne vorherige Informationen über die Umgebung.
- Gray-Box: Verwendet begrenzte Kenntnisse, um Bedrohungen durch Insider zu simulieren.
- White-Box: Bewertet mit vollständigen Informationen, um spezifische Schwachstellen zu identifizieren.
Ergebnisse dokumentieren und melden
Dokumentieren Sie alle während der Tests festgestellten Schwachstellen, Fehlkonfigurationen und potenziellen Exploits. Stellen Sie konkrete Empfehlungen zur Behebung und Zusammenfassungen für die Führungsebene bereit, damit die Stakeholder die Ergebnisse, Risiken und geschäftlichen Auswirkungen verstehen.
Strategien zur Behebung entwickeln
Erstellen Sie einen prioritätsbasierten Plan zur Behebung der identifizierten Schwachstellen. Nehmen Sie Vorschläge zur Verbesserung der Zugriffssteuerungen, zur Durchführung zusätzlicher Tests und zur Überarbeitung von Sicherheitsplänen auf. Arbeiten Sie mit Entwicklungsteams zusammen, um Korrekturen umzusetzen, und stellen Sie deren Wirksamkeit durch erneute Tests sicher.
Überprüfungs- und Verbesserungspläne durchführen
Führen Sie nach den Tests eine Bewertung durch, um Erkenntnisse und Verbesserungsmöglichkeiten zu identifizieren. Aktualisieren Sie Ihren Cloud-Sicherheitsplan, um neue Technologien, Risiken und Best Practices aufzunehmen. Nutzen Sie die gesammelten Informationen, um künftige Bewertungen und die allgemeine Sicherheitslage zu verbessern.
Laufende Bewertung umsetzen
Betrachten Sie Cloud-Sicherheitsbewertungen als kontinuierlichen Prozess. Bleiben Sie über sich entwickelnde Bedrohungen auf dem Laufenden, indem Sie Ihre Bewertungsprozesse regelmäßig überprüfen und aktualisieren. Setzen Sie eine kontinuierliche Überwachung ein, etwa durch Angriffserkennungssysteme und Threat Intelligence, um die Sicherheit der Cloud-Umgebung und ihre Resilienz sicherzustellen.
Best Practices und Empfehlungen für Cloud-Sicherheitsbewertungen
Zu den empfohlenen Verfahren für Cloud-Sicherheitsbewertungen gehören die Prüfung von Dokumentationen, die Durchführung von Interviews sowie die Durchführung automatisierter und manueller Tests. Erstellen Sie auf Grundlage der Ergebnisse konkrete Empfehlungen, stimmen Sie sich zu Ihren Ergebnissen ab und nutzen Sie Cloud-Sicherheitsdienste. Automatisieren und integrieren Sie außerdem Sicherheitstestprozesse, um die Effizienz und Wirksamkeit bei der Umsetzung robuster Cloud-Sicherheitsmaßnahmen zu verbessern.
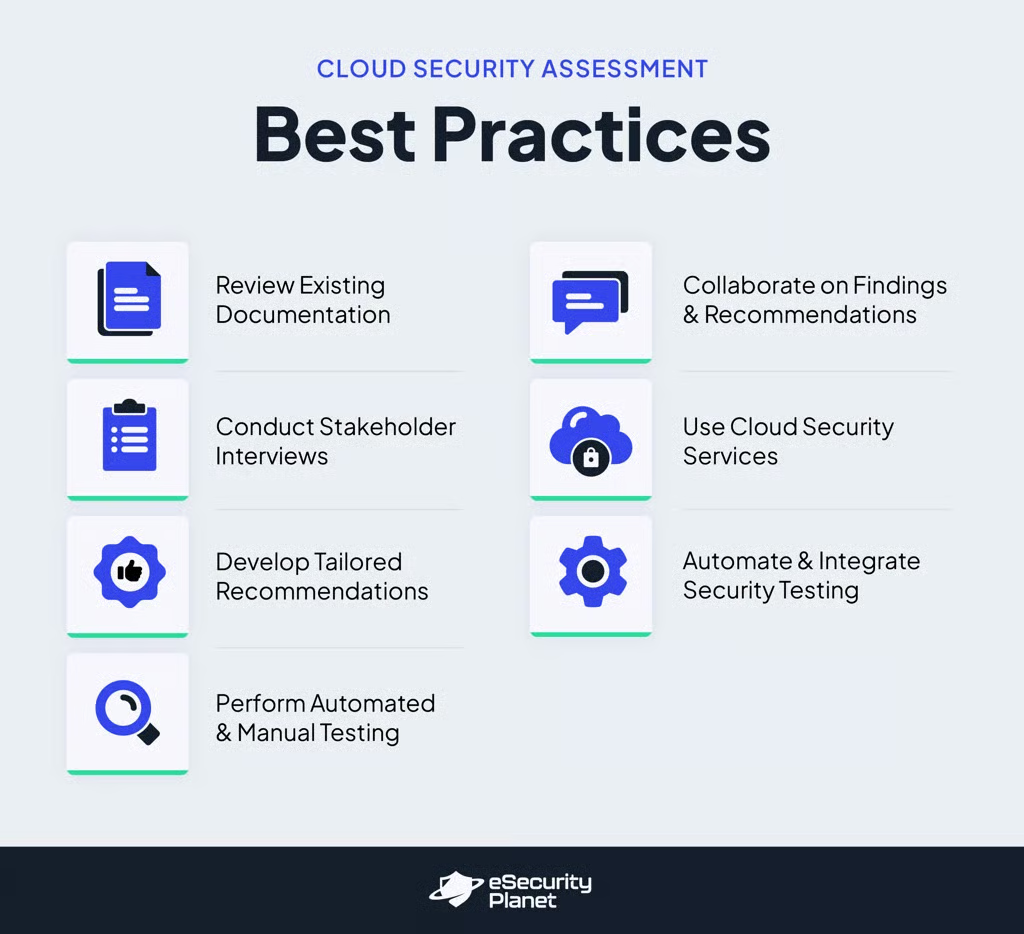
Bestehende Dokumentation prüfen und Stakeholder-Interviews durchführen
Beginnen Sie mit der Analyse der aktuellen Dokumentation und führen Sie Interviews mit wichtigen Stakeholdern, um die Geschäftsziele des Kunden, die Cloud-Architektur und geplante Änderungen besser zu verstehen. Dadurch wird sichergestellt, dass die Bewertung auf die individuellen Anforderungen und künftigen Anpassungen zugeschnitten ist.
Automatisierte und manuelle Tests durchführen
Verwenden Sie automatisierte Tools, um nach Fehlkonfigurationen und Unregelmäßigkeiten in der Cloud-Umgebung zu suchen. Ergänzen Sie dies durch manuelle Tests, um potenzielle Angriffsvektoren zu ermitteln. Die Kombination dieser Methoden ermöglicht eine umfassende Prüfung, bei der sowohl technische Mängel als auch Sicherheitslücken aufgedeckt werden, die automatisierte Tools möglicherweise übersehen, und führt so zu einer umfassenderen Bewertung der Sicherheitslage der Cloud.
Maßgeschneiderte Empfehlungen entwickeln
Analysieren Sie die während der Tests entdeckten Schwachstellen und Probleme, um maßgeschneiderte Empfehlungen zu entwickeln. Stellen Sie diese anderen Sicherheitsteams vor. Stellen Sie sicher, dass sie spezifische Risiken adressieren und mit den Anforderungen und Sicherheitszielen des Kunden übereinstimmen.
Ergebnisse und Empfehlungen gemeinsam bearbeiten
Überprüfen Sie die Ergebnisse und Empfehlungen mit internen Stakeholdern, erläutern Sie sie umfassend und beantworten Sie alle Fragen. Dieser kollaborative Ansatz gewährleistet ein umfassendes Verständnis der Probleme und Empfehlungen und erleichtert die wirksame Umsetzung der vorgeschlagenen Maßnahmen und Lösungen. Fördern Sie eine offene Kommunikation, um eine gemeinsame Ausrichtung zu schaffen und Fragen oder Missverständnisse auszuräumen.
Cloud-Sicherheitsdienste nutzen
Nutzen Sie spezialisierte Cloud-Sicherheitsdienste, um Ihre Sicherheit zu verbessern. Führen Sie eine Reaktion auf Vorfälle durch, um Sicherheitsverletzungen zu analysieren und Reaktionsstrategien umzusetzen. Führen Sie Kompromittierungsbewertungen durch, um aktuelle oder frühere Sicherheitsverletzungen zu identifizieren. Simulieren Sie Red-Team-/Blue-Team-Übungen, um Abwehrmaßnahmen mit kontrollierten, gezielten Angriffen zu testen und weiterzuentwickeln. Dies gewährleistet umfassende Sicherheit und Bereitschaft für künftige Bedrohungen.
Sicherheitstests automatisieren und integrieren
Automatisieren Sie Schwachstellenscans, Codeanalysen und Sicherheitsprüfungen, um eine einheitliche Abdeckung und zeitnahe Reaktionen sicherzustellen. Integrieren Sie diese Technologien in CI/CD-Pipelines, um Schwachstellen frühzeitig zu erkennen. Dieser Prozess ermöglicht eine sofortige Behebung und gewährleistet ein hohes Sicherheitsniveau über den gesamten Entwicklungslebenszyklus hinweg.
Für einen stärkeren Ansatz zum Cloud-Schutz integrieren Sie diese spezifischen Best Practices für Sicherheitsbewertungen in die übergreifenden Best Practices für die Cloud-Sicherheit.
Häufig gestellte Fragen (FAQs)
Was ist eine Checkliste für die Cloud-Sicherheit?
Eine Checkliste für die Cloud-Sicherheit kann Sie bei der Prüfung und Vorbereitung auf Cloud-Sicherheitsbewertungen unterstützen. Mehrere Teams arbeiten zusammen, um Sicherheitsregeln zu entwickeln oder zu prüfen, Daten zu schützen, die Compliance zu überprüfen und das Vertrauen der Kunden zu bewahren. Dieses Tool bietet einen Leitfaden für sicheren Cloud-Zugriff und bewertet die Wirksamkeit aktueller Sicherheitsmaßnahmen.
Was sind die 4 Arten von Cloud-Sicherheitskontrollen?
Es gibt vier Haupttypen von Cloud-Sicherheitskontrollen. Abschreckende Kontrollen sollen Angreifer abschrecken, indem sie auf die Konsequenzen destruktiven Verhaltens hinweisen. Präventive Kontrollen stärken die Abwehr, indem sie Maßnahmen wie MFA und sichere Programmiertechniken umsetzen. Detektive Kontrollen nutzen Techniken wie Intrusion-Detection-Systeme, um Bedrohungen zu erkennen und darauf zu reagieren. Korrektive Kontrollen begrenzen den Schaden, indem sie Systeme neu starten und infizierte Server isolieren.
Was ist in einer Cloud-Sicherheitsbewertung enthalten?
Eine Cloud-Sicherheitsbewertung kann die Bewertung der Datenverschlüsselung während der Übertragung und im Ruhezustand, die Implementierung strenger Zugriffssteuerungen, die Nutzung der Multi-Faktor-Authentifizierung sowie die Konfiguration von Protokollierung und Überwachung umfassen. Dazu gehören auch die Anwendung von Sicherheitspatches, die Entwicklung eines Plans zur Reaktion auf Vorfälle, die Sicherstellung der Compliance, die Einrichtung von Strategien für Datensicherung und -wiederherstellung, die Bewertung der Sicherheit von Anbietern sowie die Schulung von Mitarbeitern in Sicherheitsfragen.
Fazit: Bewerten Sie Ihre Cloud-Sicherheitslage jetzt
Eine Cloud-Sicherheitsbewertung ist grundlegend für die gesamte Cloud-Sicherheit, muss jedoch regelmäßig gepflegt, überwacht und aktualisiert werden. Nutzen Sie die verfügbaren Technologien, um Bewertungen zu beschleunigen, und integrieren Sie sie in Ihre übergreifende Cloud-Sicherheitsstrategie. Diese Methode verbessert den Schutz Ihrer Cloud-Umgebungen, indem sie sicherstellt, dass sich Sicherheitsmaßnahmen an neu auftretende Bedrohungen und Änderungen in Ihrer Cloud-Architektur anpassen.
Auf die Cloud-Sicherheitsbewertung folgt das Cloud-Sicherheitsmanagement. Verwalten und pflegen Sie Ihre Cloud-Infrastruktur, indem Sie unseren Leitfaden zu den Arten, Strategien, Risiken und Best Practices des Cloud-Sicherheitsmanagements lesen.