

















Sie glauben, die Cloud sei automatisch sicher? Denken Sie noch einmal darüber nach.
Während Unternehmen ihre Verlagerung in die Cloud beschleunigen, wird die Bedrohungslandschaft zunehmend komplexer. Eine einzige Fehlkonfiguration, ein schwaches Zugangsdaten-Set oder eine übersehene Schwachstelle kann zu Datenschutzverletzungen, Verstößen gegen Compliance-Vorgaben und einem Verlust des Kundenvertrauens führen.
Ich habe diesen Leitfaden erstellt, um Ihnen die wesentlichen Säulen der Cloud-Sicherheit vorzustellen. Dazu gehören Zugriffskontrollen, Verschlüsselung, Compliance und kontinuierliche Überwachung. Ganz gleich, ob Sie eine Multi-Cloud-Umgebung verwalten oder gerade erst mit der Cloud beginnen: Das Verständnis dieser Grundlagen ist entscheidend, um Ihre Daten zu schützen und langfristige Widerstandsfähigkeit sicherzustellen.
SIEHE: Cloud-Sicherheitsrichtlinie (TechRepublic Premium)
Namhafte Anbieter von Cloud-Sicherheit
Die Umsetzung solider Cloud-Sicherheitspraktiken ist zwar unverzichtbar, doch die richtigen Tools machen den entscheidenden Unterschied. Die folgenden Anbieter sind für zuverlässige Cybersicherheitslösungen bekannt, die einen sicheren Cloud-Betrieb unterstützen – von der Bedrohungsabwehr über den Identitätsschutz bis hin zur sicheren Zugriffsverwaltung:
- McAfee: Bietet cloudnative Sicherheitsdienste mit Schwerpunkt auf Bedrohungserkennung, sicherem Zugriff und Schutz vor Datenverlust in hybriden Umgebungen.
- Bitdefender: Bietet fortschrittlichen Bedrohungsschutz und Verhaltensanalysen für Cloud-Workloads, virtuelle Maschinen und Container.
- Keeper: Ist auf Passwortverwaltung und privilegierte Zero-Trust-Zugriffskontrollen spezialisiert, um Risiken durch kompromittierte Zugangsdaten zu reduzieren.
- Malwarebytes: Bietet schlanken, aber leistungsstarken Schutz für Endgeräte und Server in cloudverbundenen Umgebungen.
Lesen Sie unseren Leitfaden, um Strategien zur Verbesserung der Sicherheit in den verschiedenen Cloud-Umgebungstypen.
10 Grundlagen der Cloud-Sicherheit
Die Kernfunktionen des NIST-Cybersicherheits-Frameworks – Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen – bilden zusammen mit den zentralen Komponenten des NIST-Cloud-Sicherheitsmodells, etwa Sicherheitskontrollen, Risikobewertungen und Plänen zur Reaktion auf Vorfälle, einen umfassenden Ansatz für Cloud-Sicherheit.
Im Einklang mit den NIST-Standards haben wir im Folgenden 10 Grundlagen der Cloud-Sicherheit aufgeführt, die Ihnen eine solide Basis zum Schutz von Cloud-Systemen bieten.
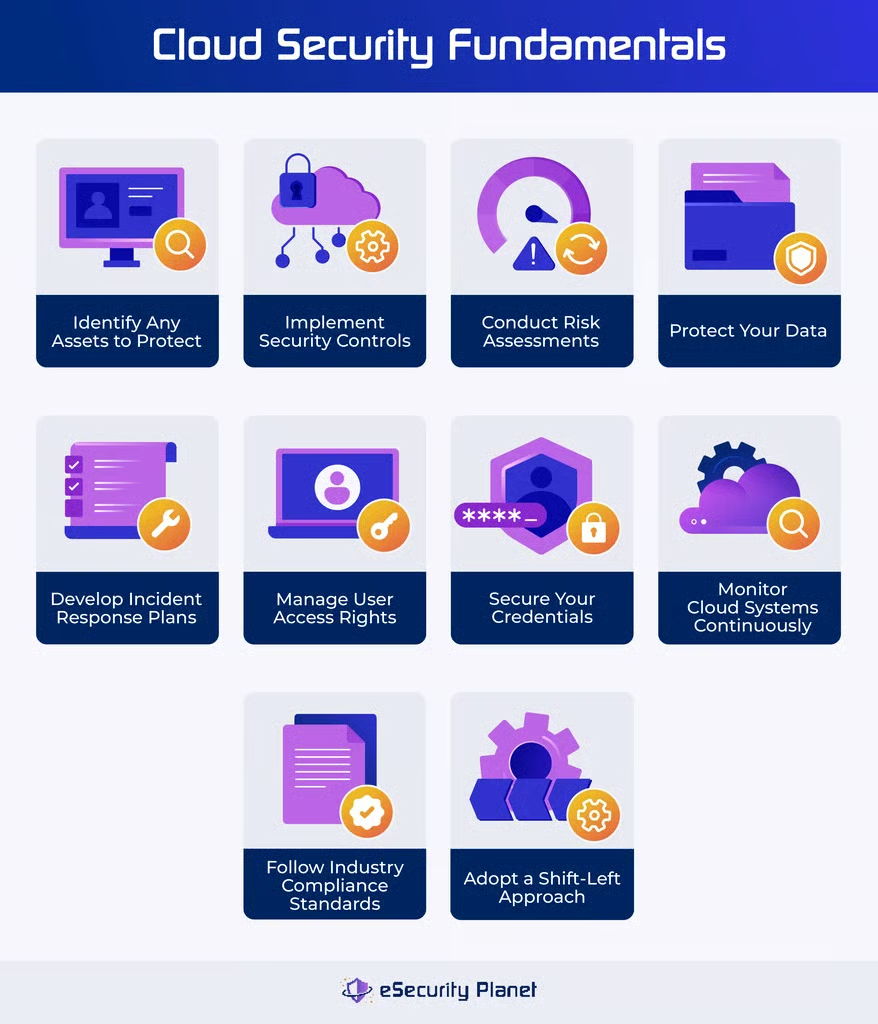
Zu schützende Assets identifizieren
Der erste Schritt der Kernfunktion „Identifizieren“ im NIST-Cybersicherheits-Framework besteht darin, wichtige Komponenten wie Daten, Apps und Ressourcen zu erkennen und zu priorisieren, die in der Cloud geschützt werden müssen. Das Verständnis der zentralen Komponenten ermöglicht es Unternehmen, Ressourcen effektiv zuzuweisen und geeignete Sicherheitsmaßnahmen zu ergreifen, um potenzielle Risiken zu minimieren.
Sie können die zu schützenden Assets mit den folgenden Schritten ermitteln:
- Asset-Inventar erstellen: Erstellen Sie eine detaillierte Liste der in der Cloud gespeicherten Daten, Apps und Ressourcen.
- Daten klassifizieren: Kategorisieren Sie Daten nach ihrer Sensibilität, Bedeutung und den regulatorischen Anforderungen. Bestimmen Sie die Bedeutung jedes Elements und die wahrscheinlichen Auswirkungen einer Kompromittierung.
- Risiken bewerten: Berücksichtigen Sie potenzielle Bedrohungen für jedes Asset, etwa für Vertraulichkeit, Integrität und Verfügbarkeit.
- Stakeholder einbeziehen: Konsultieren Sie relevante Beteiligte, um wichtige Assets für den Geschäftsbetrieb zu identifizieren.
- Ergebnisse dokumentieren: Halten Sie die ermittelten Assets, ihre Klassifizierung und die Gründe für ihre Priorisierung fest.
Sicherheitskontrollen implementieren
Entwickeln Sie Richtlinien, Verfahren und Technologien zum Schutz von Cloud-Assets, darunter Zugriffskontrollen, Verschlüsselung und Netzwerksicherheit. Bewerten Sie die Sicherheitsfunktionen der Cloud-Anbieter. Berücksichtigen Sie die physische Sicherheit von Rechenzentren, den Schutz vor Netzwerkangriffen, die Datenverschlüsselung und robuste Zugriffskontrollen, um unbefugten Zugriff auf Daten und Anwendungen zu verhindern.
Berücksichtigen Sie die folgenden Methoden zur Überprüfung Ihrer Sicherheitskontrollen:
- Physische Sicherheit gewährleisten: Überprüfen Sie die Sicherheitsmaßnahmen des Rechenzentrums, etwa Überwachung, Zugriffskontrollen und den Einsatz von Sicherheitskräften, um unerwünschten Zugriff zu verhindern.
- Starke Netzwerksicherheit einsetzen: Verwenden Sie Firewalls, Systeme zur Angriffserkennung und weitere Sicherheitsmaßnahmen, um Malware, DDoS-Angriffe und unbefugten Netzwerkzugriff zu verhindern.
- Daten verschlüsseln: Stellen Sie sicher, dass Daten im Ruhezustand und bei der Übertragung verschlüsselt sind. Wandeln Sie Daten in unlesbaren Geheimtext um, der nur mit dem richtigen Entschlüsselungsschlüssel dechiffriert werden kann.
- Zugriffskontrollen verwalten: Implementieren Sie starke Maßnahmen zur Benutzer-authentifizierung. Setzen Sie ein umfassendes Berechtigungsmanagement ein, damit nur autorisierte Benutzer auf wichtige Systemdaten und Apps zugreifen können.
- Compliance überprüfen: Bewerten Sie regelmäßig die Einhaltung von Sicherheitsprozessen und setzen Sie sie durch, einschließlich physischer und netzwerkbezogener Sicherheit, Datenverschlüsselung und Zugriffskontrollen.
Risikobewertungen durchführen
Ermitteln, bewerten und analysieren Sie potenzielle Risiken und Schwachstellen, die die Sicherheit und Integrität von Daten und Anwendungen in der Cloud-Umgebung gefährden könnten. NIST empfiehlt umfassende Risikobewertungen, die Unternehmen Einblicke in ihre gesamte Risikoexposition ermöglichen, Maßnahmen zur Risikominderung priorisieren und geeignete Sicherheitsvorkehrungen zur Begrenzung der Wahrscheinlichkeit und Auswirkungen möglicher Sicherheitsvorfälle umsetzen lassen.
Befolgen Sie diese Maßnahmen:
- Ziele und Umfang festlegen: Legen Sie die Ziele und Grenzen der Risikobewertung fest, einschließlich der Assets, Prozesse und Cloud-Umgebungen, die untersucht werden.
- Bedrohungen und Schwachstellen identifizieren: Führen Sie eine Untersuchung durch, um cloudbezogene Bedrohungen und Schwachstellen zu identifizieren. Berücksichtigen Sie Faktoren wie Gefährdung, Fehlkonfigurationen und Insider-Bedrohungen.
- Auswirkungen und Wahrscheinlichkeit bewerten: Bestimmen Sie die möglichen Auswirkungen und die Wahrscheinlichkeit der identifizierten Risiken auf den Geschäftsbetrieb, die Datenintegrität und die Einhaltung regulatorischer Vorgaben.
- Risiken priorisieren: Ordnen Sie erkannte Risiken nach Schweregrad, Eintrittswahrscheinlichkeit und potenziellen Auswirkungen. Konzentrieren Sie sich zuerst auf Hochrisikobereiche, um die schwerwiegendsten Bedrohungen zu reduzieren.
- Maßnahmen zur Risikominderung implementieren: Etablieren Sie Maßnahmen wie Sicherheitspatches, Zugriffskontrollen und Datenverschlüsselung. Überwachen Sie Risiken regelmäßig, um wirksame Strategien zur Risikominderung sicherzustellen.
Benutzerzugriffsrechte verwalten
Die Verwaltung von Benutzerzugriffsrechten umfasst die Regulierung und Beschränkung von Benutzeridentitäten und Berechtigungen, damit nur autorisierte Benutzer auf sensible Cloud-Ressourcen zugreifen können. Zu den bewährten Methoden für mehr Sicherheit und zur Verhinderung unbefugten Zugriffs gehören die Beschränkung des Zugriffs auf autorisierte Benutzer, die Durchsetzung robuster Passwortrichtlinien und die Implementierung der Multi-Faktor-Authentifizierung (MFA).
Setzen Sie diese Strategien ein:
- Zugriffskontrollen implementieren: Erstellen Sie Systeme zur Verwaltung des Benutzerzugriffs, etwa Authentifizierungsverfahren und Berechtigungsmanagement, um sicherzustellen, dass nur autorisierte Personen auf sensible Cloud-Ressourcen zugreifen können.
- Aktivitäten regelmäßig überwachen: Überwachen Sie Benutzeraktionen und Systemaktivitäten in der Cloud-Umgebung kontinuierlich, um verdächtiges Verhalten oder unbefugte Zugriffsversuche in Echtzeit zu erkennen und Sicherheitsprobleme schnell zu beheben.
- Datenverschlüsselung durchsetzen: Verwenden Sie Verschlüsselungsverfahren, um Daten im Ruhezustand und bei der Übertragung in der Cloud zu sichern. So verhindern Sie unbefugten Systemzugriff und wahren die Vertraulichkeit und Integrität der Daten.
- Sicherheitsrichtlinien aktualisieren: Überprüfen und aktualisieren Sie Sicherheitsrichtlinien und -verfahren regelmäßig, damit sie neuen Bedrohungen und regulatorischen Anforderungen entsprechen. Stellen Sie sicher, dass die Sicherheitsmaßnahmen wirksam und konform bleiben.
- Mitarbeiter im sicheren Zugriffsmanagement schulen: Bieten Sie den Mitarbeitern umfassende Schulungen zur Sensibilisierung für Sicherheit an. Vermitteln Sie ihnen bewährte Methoden zum Schutz von Daten und Systemen in der Cloud und planen Sie regelmäßige Schulungsprogramme.
Um Sie bei der Bewältigung des Aufwands für die Zugriffsverwaltung zu unterstützen, entdecken Sie in unserem umfassenden Einkaufsleitfaden die besten IAM-Tools.
Pläne zur Reaktion auf Vorfälle entwickeln
- Erstellen Sie Pläne, um schnell auf Sicherheitsverletzungen oder Cyberangriffe zu reagieren und sie zu bewältigen, Schäden zu minimieren und eine schnelle Wiederherstellung sicherzustellen. Pläne zur Reaktion auf Vorfälle beschreiben die Schritte zur Identifizierung von Vorfällen, Bewertung ihres Schweregrads, Eindämmung von Bedrohungen und Wiederherstellung des normalen Betriebs. So erstellen Sie eine wirksame Strategie zur Reaktion auf Vorfälle:Ein Incident-Response-Team bestimmen:
- Bilden Sie ein dediziertes Team, das für die Organisation und Durchführung von Maßnahmen zur Reaktion auf Vorfälle verantwortlich ist. Beziehen Sie Personen mit den erforderlichen technischen Kenntnissen und Entscheidungsbefugnissen ein.Reaktionsprozesse erstellen:
- Dokumentieren Sie die Schritte, die als Reaktion auf verschiedene Arten von Sicherheitsvorfällen einzuleiten sind, einschließlich Ihrer Strategien für Erkennung, Eindämmung und Beseitigung sowie der Wiederherstellungspläne für den Fall eines Angriffs.Regelmäßige Übungen durchführen:
- Verwenden Sie simulierte Übungen und Planspiele, um die Wirksamkeit der Pläne zur Reaktion auf Vorfälle zu bewerten. Zeigen Sie Verbesserungsmöglichkeiten auf und machen Sie die Teammitglieder mit ihren Rollen und Aufgaben vertraut.Kommunikationskanäle einrichten:
- Richten Sie Kommunikationskanäle und -protokolle zur Meldung von Problemen ein. Tauschen Sie Informationen zwischen Teammitgliedern aus, koordinieren Sie Reaktionsmaßnahmen und halten Sie Stakeholder auf dem Laufenden.Pläne überprüfen und aktualisieren:
Berücksichtigen Sie Erkenntnisse aus früheren Vorfällen und gehen Sie auf neu auftretende Risiken und Schwachstellen ein. Arbeiten Sie mit Ihrem Team zusammen, um zwischenzeitlich vorgenommene Änderungen an der Organisationsstruktur in die Pläne aufzunehmen. Halten Sie sich über neue Tools auf dem Laufenden, die Sie künftig einsetzen können.Lesen Sie unseren Leitfaden, um mehr über Funktion, Komponenten und Tipps zur Erstellung eines Plans zur Reaktion auf Vorfälle
zu erfahren.
Ihre Daten schützen
Um unbefugten Zugriff und Datenverlust zu verhindern, empfiehlt NIST die Umsetzung von Datenschutzmaßnahmen wie Verschlüsselung, regelmäßigen Backups und sicheren Speichermethoden. Dieses zentrale Konzept der Cloud-Sicherheit gewährleistet die Vertraulichkeit, Integrität und Verfügbarkeit sensibler, in der Cloud gespeicherter Daten und verringert dadurch die Risiken im Zusammenhang mit Datenschutzverletzungen, Cyberangriffen und Datenverlusten.
- Probieren Sie diese Ansätze zum Datenschutz aus:Sichere Cloud-Speicherpraktiken: Verwenden Sie sichere Speicherlösungen
- mit Zugriffsbeschränkungen, Audit-Funktionen und Prüfungen der Datenintegrität.Verschlüsselung einsetzen:
- Verschlüsseln Sie ruhende und übertragene Daten mit starken Verschlüsselungsverfahren, damit sie für unbefugte Benutzer unlesbar sind.Regelmäßige Backups implementieren:
- Richten Sie automatisierte Backup-Systeme ein, um regelmäßig Kopien von in der Cloud gespeicherten Daten zu erstellen und im Falle eines Datenverlusts oder einer Beschädigung wiederherzustellen.Zugriffskontrollen durchsetzen:
- Implementieren Sie robuste Zugriffskontrollen und Authentifizierungsverfahren, um den Zugriff auf sensible Daten einzuschränken.Datenzugriffe überwachen:
Setzen Sie Protokollierungs- und Überwachungstools ein, um Benutzeraktivitäten und Datenzugriffe in Echtzeit zu verfolgen und so verdächtige Aktivitäten schnell zu erkennen.
Zugangsdaten absichern
- Das Absichern von Zugangsdaten ist eine Methode, um zu verhindern, dass sensible Zugriffsschlüssel, Passwörter und andere Authentifizierungsinformationen öffentlich auf Websites, in Repositories oder Kubernetes-Dashboards offengelegt werden. Um die Integrität und Sicherheit von Benutzerauthentifizierungsdaten in Cloud-Umgebungen zu gewährleisten, erstellen Sie strenge Passwortrichtlinien, verwenden Sie sichere Speichermethoden, ändern Sie Zugangsdaten regelmäßig und setzen Sie Zugriffsbeschränkungen durch.Strenge Passwortrichtlinien implementieren:
- Verhindern Sie das Erraten von Passwörtern oder Brute-Force-Angriffe, indem Sie komplexe Passwortkriterien wie eine Mindestlänge und eine Vielfalt an Zeichen vorschreiben.Sichere Speichermethoden einsetzen:
- Verschlüsseln und hashen Sie Passwörter und andere Authentifizierungsdaten, um deren Sicherheit zu gewährleisten.Zugangsdaten regelmäßig ändern:
- Aktualisieren Sie Passwörter und Zugriffsschlüssel regelmäßig, damit kompromittierte Zugangsdaten kein langfristiges Sicherheitsrisiko darstellen.Zugriffskontrollen durchsetzen:
- Entwickeln und implementieren Sie mithilfe von Tools für Identity and Access Management (IAM) granulare Zugriffsberechtigungen, die Benutzerrechte anhand von Rollen und Verantwortlichkeiten beschränken.MFA voraussetzen:
Implementieren Sie zusätzliche Verifizierungsmethoden über Passwörter hinaus, um eine weitere Schutzebene bereitzustellen und das Risiko von Diebstahl oder Missbrauch von Zugangsdaten zu verringern.Wenn Sie nach einem Tool mit Funktionen suchen, mit denen Sie den Zugriff für jedes Gerät und jeden Benutzer optimal überprüfen können, lesen Sie unseren Testbericht zu den führenden Lösungen zur Netzwerkzugriffskontrolle (NAC)
.
Cloud-Systeme kontinuierlich überwachen
- Die kontinuierliche Überwachung umfasst die regelmäßige Kontrolle von Cloud-Systemen, um verdächtige Aktivitäten oder Anomalien zu erkennen und eine schnelle Reaktion auf Sicherheitsbedrohungen zu ermöglichen. Unternehmen mit einer aufmerksamen Überwachung können Sicherheitsvorfälle schnell erkennen und beheben und so deren Auswirkungen minimieren. Im Folgenden finden Sie einige Möglichkeiten, die Überwachung umzusetzen und einfach aufrechtzuerhalten:Automatisierte Überwachungstools einsetzen:
- Richten Sie automatisierte Überwachungslösungen ein, um Cloud-Systeme kontinuierlich auf Abweichungen vom typischen Verhalten zu untersuchen.Implementieren Sie Systeme zur Angriffserkennung (IDS):
- Richten Sie IDS-Tools zur Überwachung des Netzwerkverkehrs ein. Erkennen Sie potenzielle Sicherheitsverletzungen oder unbefugte Zugriffe in Echtzeit.Protokollverwaltung und -analyse aktivieren:
- Erfassen und analysieren Sie Protokolldaten aus Cloud-Diensten, Apps und Infrastrukturkomponenten, um Sicherheitsvorfälle, Anomalien und potenzielle Bedrohungen zu erkennen.Verwenden Sie Systeme für das Security Information and Event Management (SIEM):
- Erfassen, korrelieren und analysieren Sie Sicherheitsereignisdaten aus mehreren Quellen mithilfe von SIEM.Warnungen und Benachrichtigungen einrichten:
Richten Sie automatisierte Warnungen und Benachrichtigungen ein, um Sicherheitsteams über Anomalien oder verdächtige Aktivitäten zu informieren.
Branchenstandards für Compliance befolgenDie Einhaltung von Compliance-Standards
- der Branche stellt sicher, dass Ihr Unternehmen die für seinen Sektor und die Sensibilität seiner Daten geltenden Vorschriften einhält. Gesundheitsorganisationen müssen HIPAA erfüllen, während Banken PCI DSS einhalten müssen. Machen Sie sich mit diesen Standards vertraut, um sicherzustellen, dass Ihr Cloud-Anbieter Ihre Anforderungen an gemeinsame Bereitstellungen, Testverfahren und regelmäßige Compliance-Bewertungen erfüllt.Geltende Standards ermitteln:
- Ermitteln Sie, ob Compliance-Anforderungen für Ihre Branche und Ihr geografisches Gebiet gelten, etwa HIPAA, DSGVO oder PCI DSS.Compliance-Status bewerten:
- Bewerten Sie den aktuellen Compliance-Status Ihrer Organisation und halten Sie etwaige Lücken oder Mängel fest, die behoben werden müssen.Erforderliche Kontrollen implementieren:
- Erfüllen Sie die in den geltenden Compliance-Standards festgelegten Anforderungen, indem Sie geeignete Sicherheitskontrollen und -verfahren einsetzen.Regelmäßig überwachen und prüfen:
- Überprüfen Sie die kontinuierliche Einhaltung der geltenden Vorschriften. Verfolgen Sie Änderungen der Anforderungen, um Ihre Methoden entsprechend anzupassen.Compliance-Aktivitäten dokumentieren:
Führen Sie detaillierte Aufzeichnungen über Compliance-Aktivitäten, einschließlich Richtlinien, Verfahren, Auditberichte und Nachweise für implementierte Sicherheitskontrollen.
Einen Shift-Left-Ansatz verfolgen
- Der Shift-Left-Ansatz für Cloud-Sicherheit umfasst die frühzeitige Einbindung von Sicherheitspraktiken und -überlegungen in den Softwareentwicklungszyklus, anstatt Sicherheitsfragen erst später oder nach der Bereitstellung zu behandeln. Bei dieser Methode wird Sicherheit in jede Phase des Entwicklungsprozesses integriert. Dadurch können Unternehmen Sicherheitsprobleme früher erkennen und entschärfen, Schwachstellen minimieren und ihre allgemeine Cloud-Sicherheitslage verbessern.Schulungen zur Cloud-Sicherheit implementieren:
- Bieten Sie Entwicklern und Stakeholdern umfassende Schulungen zur Cloud-Sicherheit an. Konzentrieren Sie sich auf das Bewusstsein für cloud-spezifische Gefahren und bewährte Methoden, um bereits bei der Projekterstellung eine sicherheitsbewusste Kultur zu fördern.Anforderungen an die Cloud-Sicherheit definieren:
- Beziehen Sie Anforderungen an die Cloud-Sicherheit in die Phasen der Projektplanung und des Entwurfs ein. Stellen Sie sicher, dass Cloud-Sicherheit bereits in der Phase der Softwarespezifikation berücksichtigt und während des gesamten Prozesses beibehalten wird.Tests der Cloud-Sicherheit automatisieren:
- Erkennen Sie Schwachstellen mithilfe automatisierter Tools für Cloud-Sicherheitstests frühzeitig im Entwicklungszyklus. Bewerten Sie mithilfe von Tools und Skripten die Sicherheitslage Ihrer Cloud-Umgebung, Apps und Infrastruktur.Cloud-Sicherheit in DevOps-Prozesse integrieren:
- Fördern Sie die Zusammenarbeit zwischen Entwicklungs-, Betriebs- und Sicherheitsteams. Automatisieren Sie Cloud-Sicherheitsrichtlinien und gewährleisten Sie kontinuierliche Sicherheit während des gesamten Lebenszyklus der Entwicklung von Cloud-Anwendungen.Cloud-native Sicherheitstools und -dienste verwenden:
Nutzen Sie cloud-native Tools Ihres Cloud-Dienstanbieters, um Ihre Sicherheitslage zu verbessern, etwa AWS GuardDuty, Azure Security Center oder Google Cloud Security Command Center.Um Datenzugänglichkeit und Sicherheit in Einklang zu bringen und Agilität zu gewährleisten, erfordert die korrekte Umsetzung der Grundlagen der Cloud-Sicherheit maßgeschneiderte Lösungen für IaaS, PaaS und SaaS
. Suchen Sie nach Diensten, die öffentliche, hybride und private Cloud-Plattformen verwalten und gleichzeitig betriebliche Einblicke und Sicherheitskontrollen bereitstellen, um die Skalierung Ihres Unternehmens und Ihre sich wandelnden Anforderungen effizient zu unterstützen.Lesen Sie unseren umfassenden Leitfaden zu den führenden Active-Directory-Sicherheitstools für Auditing, Überwachung und Schutz in Ihrem gesamten Netzwerk.
5 häufige Herausforderungen der Cloud-Sicherheit
Die Cloud bietet zwar Sicherheitsvorteile, doch Herausforderungen bleiben bestehen. Dazu gehören KI-gestützte Angriffe, Einschränkungen bei technischen Ressourcen, die Anpassung an neue Technologien, die Komplexität von Cloud-Umgebungen und die Sicherstellung der Compliance. Die Bewältigung dieser Herausforderungen erfordert strenge Sicherheitsregeln und eine regelmäßige Überwachung, um Bedrohungen richtig zu verwalten und Cloud-Ressourcen und -Dienste zu schützen.
KI-gestützte AngriffeKI-gestützte Angriffe nutzen mithilfe ausgefeilter Algorithmen Schwachstellen aus und stellen eine erhebliche globale Bedrohung dar. Laut der Umfrage 2024 State of Cloud-Native Security
von Palo Alto sind 61 % der Unternehmen über diese Angriffe besorgt. Die Studie, die die Ansichten von 2.800 Cybersicherheitsexperten umfasst, konzentriert sich auf wichtige Entscheidungen, die die Cloud-native Sicherheit prägen.So bewältigen Sie diese Herausforderung:
Implementieren Sie verbesserte Erkennungssysteme, investieren Sie in KI-gestützte Cybersicherheitslösungen und fördern Sie eine cybersicherheitsbewusste Kultur. Bleiben Sie den sich entwickelnden Angriffsmethoden voraus, um sensible Daten zu schützen und das Vertrauen in die Cloud zu erhalten.
Technische und ressourcenbezogene EinschränkungenAufgrund der vielfältigen Beschaffenheit von Cloud-Umgebungen stehen Unternehmen vor der Herausforderung, eine einheitliche Sicherheit über mehrere Cloud-Plattformen hinweg bereitzustellen. Laut dem 2024 Cloud Security Report von Fortinet und Cybersecurity Insiders
stellen technologische Einschränkungen (52 %) und Ressourcenbeschränkungen (49 %) erhebliche Hindernisse für die Cloud-Einführung dar.So bewältigen Sie diese Herausforderung:
Investieren Sie in maßgeschneiderte cloud-native Sicherheitslösungen und verwenden Sie Automatisierungstools, um das Sicherheitsmanagement zu verbessern. Arbeiten Sie mit Managed Security Service Providern (MSSPs) zusammen, um interne Kompetenzen zu ergänzen.
Schwierigkeiten bei der Anpassung an schnelle technologische VeränderungenDas schnelle Aufkommen neuer Cloud-Computing-Technologien
erfordert ständige Aktualisierungen und Weiterentwicklungen. Dadurch wird es für Unternehmen schwierig, mit den sich entwickelnden Risiken und Sicherheitsmaßnahmen Schritt zu halten. Diese Veränderungen können neue Sicherheitsprobleme mit sich bringen und Unternehmen dazu zwingen, ihre Sicherheitssysteme kontinuierlich zu aktualisieren, um neu auftretende Bedrohungen wirksam zu bekämpfen.So bewältigen Sie diese Herausforderung:
Konzentrieren Sie sich auf kontinuierliche Mitarbeiterschulungen und setzen Sie Automatisierungstechnologien ein, um Sicherheitsabläufe zu beschleunigen. Bauen Sie aktive Partnerschaften mit Cloud-Dienstanbietern und Sicherheitsanbietern auf, um über neue Trends und bewährte Verfahren informiert zu bleiben.
Komplexität und Fragmentierung in Cloud-Umgebungen
Moderne Cloud-Infrastrukturen sind komplex und fragmentiert und umfassen zahlreiche Dienste, Plattformen und Konfigurationen. Diese Komplexität erschwert die Aufrechterhaltung einheitlicher Sicherheits- und Governance-Standards in zahlreichen Cloud-Umgebungen.So bewältigen Sie diese Herausforderung:
Setzen Sie zentralisierte Verwaltungslösungen ein, die Transparenz und Kontrolle über unterschiedliche Cloud-Ressourcen bieten. Die Standardisierung von Sicherheitsregeln und -konfigurationen über Cloud-Plattformen hinweg sowie häufige Audits und Automatisierung können die Verwaltung vereinfachen und die effiziente Umsetzung von Sicherheitsmaßnahmen gewährleisten.
Compliance-BedenkenDer 2024 Cloud Security Report von Cybersecurity Insiders
zufolge zögern 59 % der Befragten aufgrund von Sicherheits- und Compliance-Bedenken, Multi-Cloud einzusetzen. Sich weiterentwickelnde Vorschriften, Unterschiede zwischen internationalen und branchenspezifischen Standards, technologische Fortschritte und die dezentrale Natur von Cloud-Umgebungen tragen allesamt zu diesen Problemen bei.So bewältigen Sie diese Herausforderung:
Prüfen Sie Cloud-Sicherheitstechnologien und -lösungen, die Compliance automatisch verwalten. Diese Lösungen können Compliance-Verfahren verbessern, indem sie Cloud-Umgebungen kontinuierlich überwachen, Lücken erkennen und automatisch Korrekturmaßnahmen durchführen.
5 häufige Lösungen für Cloud-SicherheitMit der Weiterentwicklung des Cloud Computing entwickelt sich auch die Cloud-Sicherheit weiter. Dabei weisen relativ neue Lösungen wie CSPM, CWPP, CIEM, CNAPP und CASB
auf unterschiedliche Sicherheitsbereiche hin. Wenn Sie verstehen, was diese Tools leisten, können Sie Ihre Cloud-Umgebungen mithilfe einer geeigneten Lösung besser vor neuen Bedrohungen schützen. Jede Lösung befasst sich mit einem bestimmten Aspekt der Cloud-Sicherheit und wurde für spezifische Sicherheitsprobleme und -anforderungen der Cloud entwickelt.
Lösung für Cloud Security Posture Management (CSPM)
CSPM-Tools überwachen, identifizieren, bewerten und beheben Sicherheits- und Compliance-Schwachstellen in Cloud-Infrastrukturen kontinuierlich in Echtzeit. CSPM, das häufig zusammen mit anderen Cloud-Sicherheitstechnologien eingesetzt wird, unterstützt die schnelle Erkennung und Behebung von Fehlkonfigurationen. Eigenständige CSPM-Lösungen ermöglichen die effektive Erkennung und Behebung von Fehlkonfigurationen in der Cloud für kleine und große Unternehmen.Empfohlene Lösung:
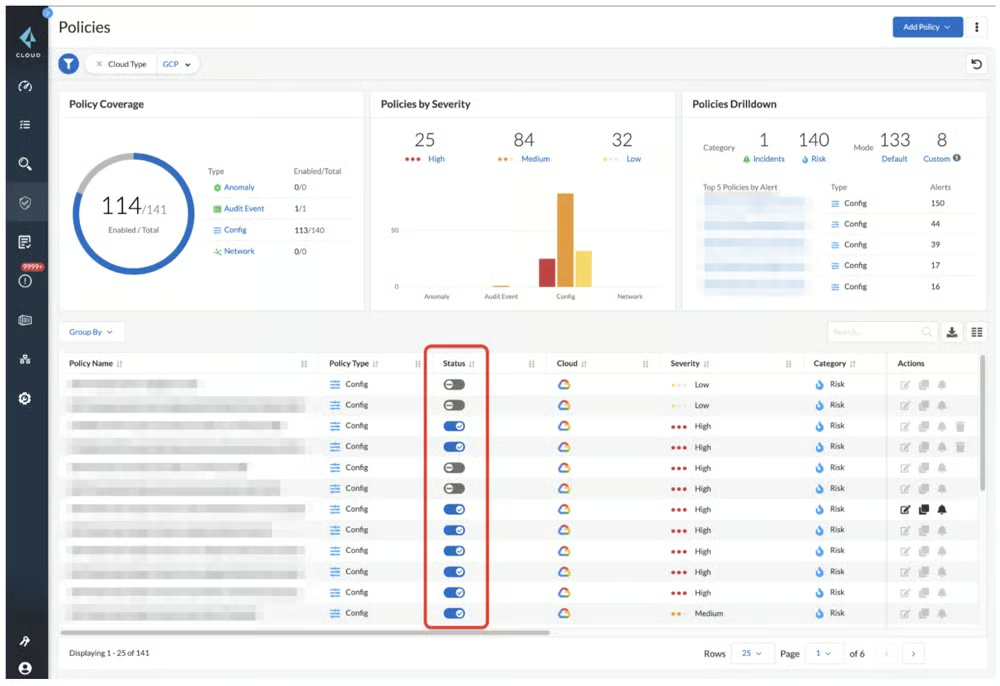
Palo Alto Networks besuchenEntdecken Sie weitere alternative Lösungen in unserem umfassenden Leitfaden zu den führenden CSPM-Tools, der auch deren wichtigste Funktionen, Vorteile und mehr behandelt.
Plattformen zum Schutz von Cloud-Workloads (CWPP)
CWPP schützt Cloud-Workloads vor zahlreichen Bedrohungen, darunter Malware, Ransomware, DDoS-Angriffe, Fehlkonfigurationen, Insider-Bedrohungen und Datenschutzverletzungen. CWPP-Lösungen bieten eine einheitliche Transparenz und Verwaltung für physische Systeme, virtuelle Maschinen, Container und serverlose Anwendungen. Sie verbessern die Sicherheitslage und verringern das Risiko von Sicherheitsvorfällen, was sie für cloudbasierte Anwendungen unverzichtbar macht.Empfohlene Lösung:
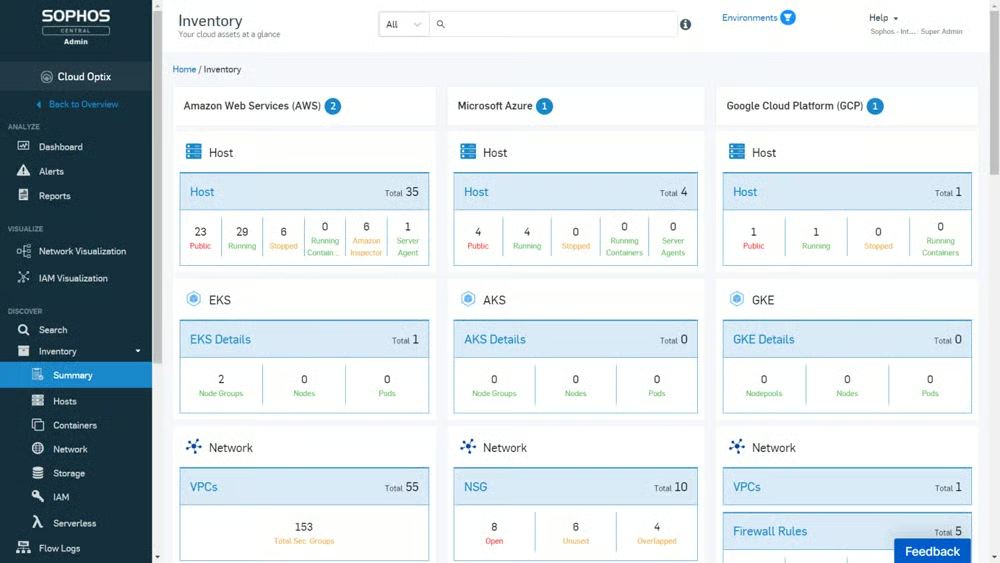
Sophos besuchenSehen Sie sich die vollständige Liste unserer führenden Plattformen zum Schutz von Cloud-Workloads an, um die für Sie geeignetste Lösung zu bewerten.
Lösung für Cloud-Infrastructure-Entitlement-Management (CIEM)
CIEM-Sicherheitslösungen nutzen Datenanalysen und maschinelles Lernen, um Anomalien zu erkennen, Benutzerberechtigungen zu verwalten und Data Governance durchzusetzen. So können Unternehmen in Cloud-Umgebungen systematisch strenge Zugriffskontrollen und Zero-Trust-Regeln implementieren. Sie lösen Probleme wie die Nachverfolgung von Berechtigungen, begrenzte Cloud-Kapazitäten, kontinuierliche Bewertungen, automatisierte Behebung, Skalierbarkeit und Multi-Cloud-Unterstützung.Empfohlene Lösung:
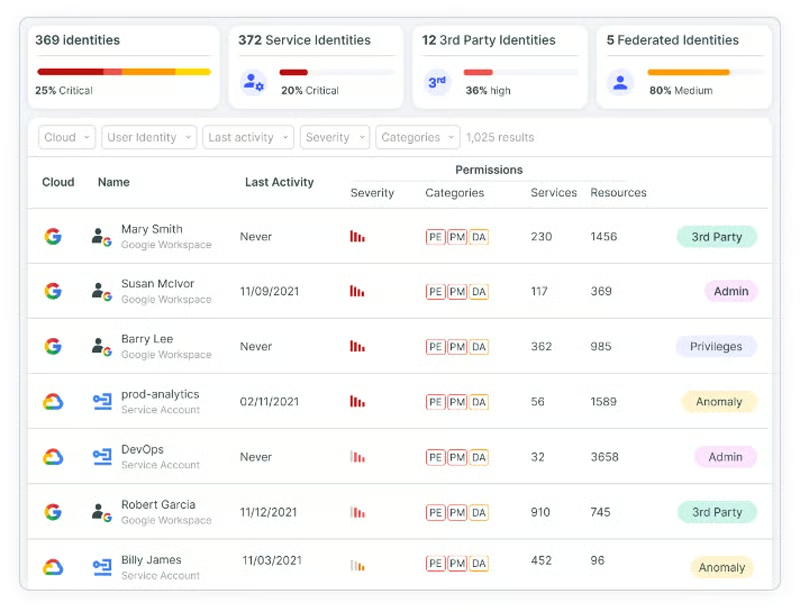
Tenable besuchen
Cloud-native Plattformen zum Schutz von Anwendungen (CNAPP)
CNAPP bietet Unternehmen umfassende Funktionen, um ihre Cloud-Anwendungen und -Workloads vor Sicherheitsbedrohungen zu schützen. CNAPPs bieten umfassenden Schutz vor Bedrohungen und Schwachstellen für Cloud-Workloads, Anwendungen, Identitätsmanagement, Entwicklungsumgebungen und mehr, indem sie mehrere Cloud-Sicherheitstechnologien wie CWPP, CSPM, CIEM und IAC-Scanning kombinieren.Empfohlene Lösung:
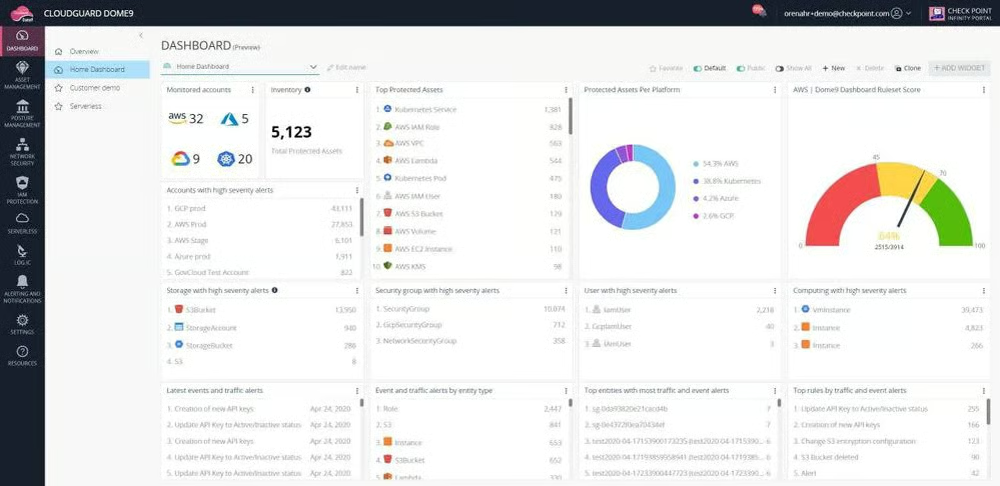
Check Point besuchenLesen Sie unseren vollständigen Leitfaden zu den besten cloud-nativen Plattformen zum Schutz von Anwendungen auf dem Markt und bewerten Sie die für Ihr Unternehmen am besten geeignete Plattform.
Tools für Cloud Access Security Broker (CASB)
Eine CASB-Lösung verbindet Benutzer mit Cloud-Diensten, schützt Daten und setzt Sicherheitsvorschriften durch. CASBs entwickeln sich zu Secure Access Service Edge (SASE)-Technologien weiter. Sie beheben Schwachstellen jenseits des Netzwerkperimeters, etwa bei Edge Computing, IoT, Mobilgeräten, der Cloud und mehr. Für Unternehmen, die der Risikominderung bei SaaS-Anwendungen und Schatten-IT Priorität einräumen, bieten eigenständige CASBs essenziellen Schutz.Empfohlene Lösung:
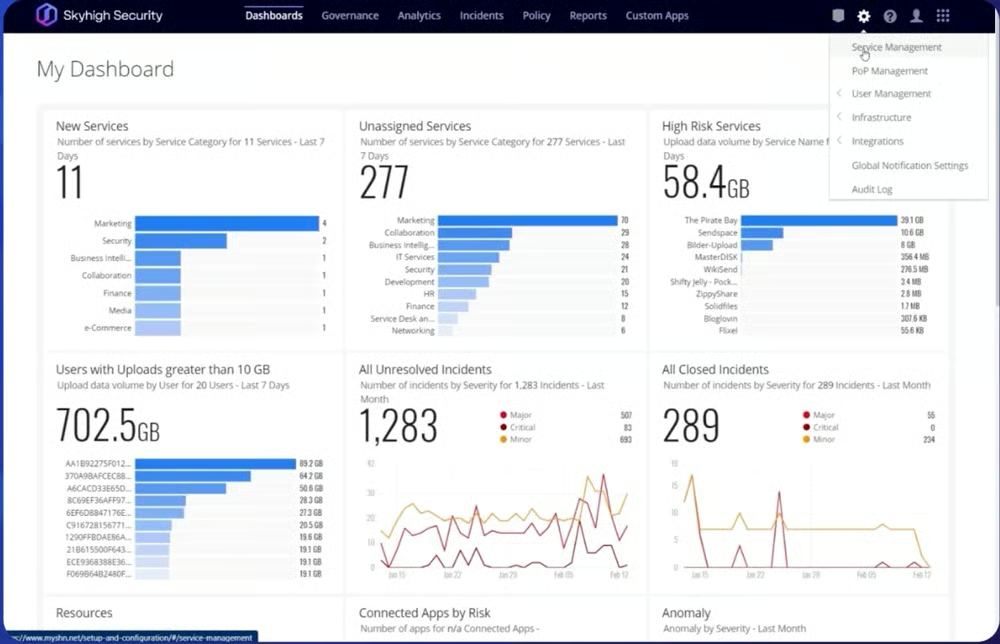
Skyhigh Security besuchenLesen Sie unseren umfassenden Leitfaden zu den führenden Cloud-Access-Security-Broker-Lösungen, um ihre Unterschiede und die Angebote der einzelnen Lösungen kennenzulernen.
Fazit: Eine solide Strategie für die grundlegende Cloud-Sicherheit entwickeln
Da immer mehr Unternehmen fortschrittliche Multi-Cloud-Architekturen implementieren, unterstreichen die anhaltenden Probleme mit der Cloud-Sicherheit die Bedeutung der Umsetzung grundlegender Prinzipien der Cloud-Sicherheit.
Um die Sicherheit einer Cloud-Umgebung zu gewährleisten, sollten Sie sich auf kritische Bereiche wie Datensicherheit, Compliance, Infrastruktursicherheit, IAM und Sicherheitsüberwachung mit Disaster Recovery konzentrieren. Bewerten Sie Ihre aktuellen Sicherheitsmaßnahmen, identifizieren Sie Schwachstellen und entwickeln Sie wirksame Pläne zur Behebung.Neben den oben genannten Lösungen können Sie Ihrer Netzwerkinfrastruktur eine zusätzliche Sicherheitsebene hinzufügen, indem Sie eine Lösung für sicheren Fernzugriff