

















Dieser Leitfaden richtet sich an Cloud-Sicherheitsteams, IT-Verantwortliche und Sicherheitsadministratoren, die im Jahr 2026 die Transparenz, den Datenschutz und die Compliance in modernen Cloud-Umgebungen verbessern möchten. Er erläutert, wie Cloud-Sicherheitsmanagement funktioniert, welche zentralen Cloud-Sicherheitsstrategien und -Tools es gibt und welche Best Practices zur Absicherung von Cloud-Infrastruktur und -Betrieb beitragen.
- Wichtige Punkte zum Cloud-Sicherheitsmanagement im Jahr 2026
- So funktioniert Cloud-Sicherheitsmanagement
- 3 Arten des Cloud-Sicherheitsmanagements
- Vorteile des Cloud-Sicherheitsmanagements
- Herausforderungen des Cloud-Sicherheitsmanagements
- 5 Strategien für das Cloud-Sicherheitsmanagement
- 3 Top-Tools für das Cloud-Sicherheitsmanagement
- Häufig gestellte Fragen (FAQs)
- Fazit: Verbessern Sie Ihre Strategien mit Cloud-Sicherheitsmanagement
Wichtige Punkte zum Cloud-Sicherheitsmanagement im Jahr 2026
- Cloud-Sicherheitsmanagement hilft Unternehmen, Cloud-Daten, -Anwendungen und -Infrastruktur vor Cyberbedrohungen und Fehlkonfigurationen zu schützen.
- Zu den zentralen Cloud-Sicherheitsprozessen gehören Risikobewertung, Zugriffskontrolle, Verschlüsselung, Sicherheitsüberwachung, Incident Response und Compliance-Management.
- Cloud-Sicherheitstools wie CSPM-, CWPP- und CNAPP-Plattformen können die Transparenz erhöhen, die Überwachung automatisieren und Cloud-Sicherheitsrisiken reduzieren.
- Ein wirksames Cloud-Sicherheitsmanagement erfordert einen Ansatz der geteilten Verantwortung zwischen Unternehmen und Cloud-Service-Provider.
- Starke Cloud-Sicherheitsstrategien helfen Unternehmen, ihre Resilienz zu verbessern, Compliance aufrechtzuerhalten und die Gefährdung durch unbefugten Zugriff und Datenschutzverletzungen zu reduzieren.
Cloud-Sicherheitsmanagement bezeichnet den Prozess, Cloud-Daten und -Betrieb mithilfe einer Reihe von Cloud-Strategien, -Tools und -Praktiken vor Angriffen und Schwachstellen zu schützen. Der Cloud-Sicherheitsmanager und das IT-Team sind in der Regel für die Verwaltung der Cloud-Sicherheit verantwortlich. So können Unternehmen ihre Cloud-Technologien effektiv nutzen und zugleich eine sichere und effiziente Infrastruktur aufrechterhalten – eine entscheidende Praxis, da die Cloud-Nutzung weiter zunimmt.
So funktioniert Cloud-Sicherheitsmanagement
Unter der Leitung des Cloud-Sicherheitsmanagers und des IT-Teams beginnt das Cloud-Sicherheitsmanagement mit der Bewertung und Identifizierung von Sicherheitsanforderungen und -Tools. Anschließend richtet das IT-Team Zugriffskontrollen und Methoden zur Datenverschlüsselung ein, gefolgt von der Konfiguration der Netzwerksicherheit und der Überwachung von Cloud-Aktivitäten. Danach entwickelt und implementiert das IT-Team Pläne für die Reaktion auf Sicherheitsvorfälle, während der Manager die Compliance sicherstellt.
Ein wirksames Cloud-Sicherheitsmanagement funktioniert durch eine Kombination aus technischen Kontrollen, Regeln und Verfahren, die festlegen, wie Ihre Cloud-Ressourcen genutzt und geschützt werden. Dies ist eine gemeinsame Verantwortung des Nutzers, des Sicherheitsteams und des Anbieters. Das Cloud-Sicherheitsmanagement umfasst die folgenden zentralen Prozesse zum Schutz der Cloud-Umgebung Ihres Unternehmens:
- Risikobewertung: Beginnen Sie damit, die von Ihnen genutzten Cloud-Services zu identifizieren und Sicherheit sowie potenzielle Risiken zu bewerten.
- Zugriffskontrolle: Legen Sie Benutzerrechte fest, um den Zugriff auf vertrauliche Informationen einzuschränken, und aktualisieren Sie diese bei Bedarf.
- Datenverschlüsselung: Stellen Sie sicher, dass Ihre Daten während der Übertragung und im Ruhezustand geschützt sind, um unbefugten Zugriff zu verhindern.
- Netzwerksicherheit: Verwalten und schützen Sie Verbindungen, damit legitimer Datenverkehr möglich ist und verdächtige Aktivitäten eingeschränkt werden.
- Sicherheitsüberwachung: Überwachen Sie Cloud-Aktivitäten kontinuierlich, um Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren.
- Incident Response: Erstellen und durchsetzen Sie Pläne, um schnell auf Sicherheitsverletzungen zu reagieren, Schäden zu begrenzen und den normalen Betrieb wiederherzustellen.
- Compliance: Überprüfen Sie, ob Sie alle regulatorischen und rechtlichen Standards für Cloud-Sicherheit erfüllen.
Ihr Cloud-Sicherheitsteam muss die nativen Sicherheitseinstellungen in jeder Anwendung bewerten und aktualisieren. Verwalten Sie alle Benutzer und Geräte, um sicherzustellen, dass nur autorisierte Geräte und Personen auf Daten und Services zugreifen können. Verschaffen Sie sich anschließend durch Berichte und Überwachung einen Überblick über die Cloud-Aktivitäten, um das Risikomanagement und die operative Kontrolle zu verbessern.
Cloud-Sicherheitsmanagement umfasst drei Arten, die sich jeweils auf die Absicherung unterschiedlicher Cloud-Funktionen konzentrieren. Um den Nutzen des Cloud-Sicherheitsmanagements zu maximieren und seine Herausforderungen zu bewältigen, sollten Sie wirksame Strategien und maßgeschneiderte Cloud-Sicherheitstools einsetzen.
3 Arten des Cloud-Sicherheitsmanagements
Es gibt drei Kategorien des Cloud-Sicherheitsmanagements: Cloud-Datenbanksicherheit, Cloud-Migrationssicherheit und Cloud-Datenbankverwaltung. Die Cloud-Datenbanksicherheit konzentriert sich auf den Schutz von Daten, die in Cloud-Datenbanken gespeichert sind. Die Cloud-Migrationssicherheit schützt Daten und Anwendungen während der Übertragung in Cloud-Umgebungen. Die Cloud-Datenbankverwaltung umfasst schließlich die Überwachung der Speicherung, Organisation und Zugänglichkeit von Daten in Cloud-Datenbanken, um die Leistung zu maximieren.
Cloud-Datenbanksicherheit
Cloud-Datenbanksicherheit schützt Daten in Cloud-Umgebungen vor Datenschutzverletzungen, DDoS-Angriffen, Viren und unbefugtem Zugriff. Dazu kommen Verschlüsselung, Zugriffskontrollen, Überwachung und Audits zum Einsatz. Zugriffskontrollen beschränken den Benutzerzugriff, Verschlüsselung schützt die Vertraulichkeit und Überwachung erkennt ungewöhnliche Aktivitäten. Zur Verbesserung von Sicherheit und Resilienz zählen außerdem Datenmaskierung, Patch-Management, Notfallwiederherstellung und Backups.
Die Cloud-Datenbanksicherheit konzentriert sich hauptsächlich auf die folgenden Cloud-Sicherheitsfunktionen:
- Verschlüsselung: Gewährleistet die Vertraulichkeit und den Schutz der in Cloud-Datenbanken gespeicherten Daten.
- Zugriffskontrolle: Regelt den Zugriff auf Cloud-Daten, um den Zugriff unbefugter Benutzer zu minimieren.
- Audits und Überwachung: Erkennt verdächtige Datenbankaktivitäten, damit rechtzeitig eingegriffen werden kann.
Um Best Practices für die Cloud-Datenbanksicherheit richtig anzuwenden, sollten Sie das Modell der geteilten Verantwortung kennenlernen. Machen Sie sich mit dem Umfang der Sicherheitsverantwortung von Ihnen und Ihrem Anbieter vertraut. Fragen Sie anschließend Ihren Cloud-Anbieter nach seinen Sicherheitsverfahren und -praktiken, um zu überprüfen, ob diese Ihren Anforderungen entsprechen. Formulieren Sie Richtlinien für die Nutzung von Cloud-Services und Sicherheitsverfahren und verwenden Sie nach Möglichkeit automatisierte Durchsetzungsmechanismen.
Cloud-Migrationssicherheit
Cloud-Migrationssicherheit bezeichnet den Prozess, traditionelle Programme, IT-Ressourcen und digitale Assets vollständig oder teilweise in die Cloud zu verlagern. Dazu kann der Wechsel von einer Cloud zu einer anderen oder die Implementierung einer Multi-Cloud-Architektur gehören. Cloud-Migrationssicherheit schützt Daten und Anwendungen während der Migration und wahrt ihre Vertraulichkeit und Integrität.
Sie zielt auf die sichere Abwicklung der folgenden Cloud-Vorgänge:
- Datenmigration: Erstellt eine solide Planung des Migrationsprozesses sowie von Zeitplänen, Rollen und Verantwortlichkeiten.
- Datenübertragung: Prüft und verwendet sichere Protokolle, um zu bestätigen, dass alle Daten während der Übertragung und im Ruhezustand verschlüsselt sind.
- Identitäts- und Zugriffsmanagement (IAM): Legt Richtlinien fest, um den Datenzugriff zu kontrollieren und Benutzeridentitäten zu authentifizieren.
Als Best Practice sollten Sie zusätzliche Sicherheitsmaßnahmen in Betracht ziehen, um Datenbeschädigung und unerwünschten Zugriff zu verhindern. Konfigurieren Sie die Control Plane zur Verwaltung von Baselines und zur ständigen Synchronisierung mit der Data Plane. Sie können außerdem das Pay-as-you-go-Modell der Cloud nutzen, um Kosten zu senken, während Sie Ihre On-Premises-Daten in die Cloud migrieren.
Cloud-Datenverwaltung
Cloud-Datenverwaltung umfasst die Speicherung von Unternehmensdaten in externen Rechenzentren, die von Cloud-Anbietern wie AWS oder Microsoft Azure betrieben werden. Diese Methode bietet automatisierte Backups, professionellen Support und den Fernzugriff von überall. Zu den Vorteilen gehören automatisierte Backups, fachkundige Unterstützung und Fernzugriff, wodurch die Datenverwaltung vereinfacht und die Zugänglichkeit und Zuverlässigkeit des Unternehmens verbessert werden.
Die Ziele der Cloud-Datenverwaltung konzentrieren sich auf die folgenden Aspekte:
- Datensicherung und -wiederherstellung: Unterstützt die Erstellung einer Kopie Ihrer Daten und von Wiederherstellungsplänen für den Fall einer Datenbeschädigung oder eines Datenverlusts.
- Datenintegration: Verwaltet die Synchronisierung von Daten über verschiedene Cloud- und On-Premises-Systeme hinweg.
- Data Governance: Unterstützt die Durchsetzung von Data-Governance-Richtlinien und cloud-spezifischen regulatorischen Anforderungen.
Um eine effektive Cloud-Datenverwaltung sicherzustellen, sollten Sie zunächst einen Plan entwickeln. Definieren Sie darin den Umfang und das Bereitstellungsmodell, legen Sie Zugriffsbeschränkungen fest und vergleichen Sie verschiedene Ansätze zur Datenverarbeitung. Überwachen Sie Daten, indem Sie ihre Gültigkeit prüfen, sie bereinigen und ihre Qualität sicherstellen, damit Analysen und Entscheidungen auf einer verlässlichen Grundlage beruhen. Speichern Sie regelmäßig Kopien Ihrer Daten, um Verluste zu verhindern, die Verfügbarkeit sicherzustellen und automatisierte Datenkopien zu überprüfen.
Vorteile des Cloud-Sicherheitsmanagements
Cloud-Sicherheitsmanagement ermöglicht eine effektivere Überwachung, die Verwaltung von Benutzern und Geräten, einen verbesserten Datenschutz, eine einfachere Durchsetzung von Richtlinien und eine dynamische Skalierbarkeit. Dadurch können Sie Ihre Infrastruktur effektiv überwachen, Personen sicher verwalten, Daten umfassend schützen, Richtlinien konsequent durchsetzen und Sicherheitsmaßnahmen nahtlos an die Entwicklung Ihres Unternehmens anpassen.
Erweiterte Überwachungsmöglichkeiten
Dank umfassender Überwachungsmöglichkeiten kann Ihr IT-Personal per Fernzugriff auf ein Dashboard zugreifen, um die Sicherheit Ihrer gesamten Cloud-Infrastruktur zu bewerten. So lassen sich potenzielle Bedrohungen und Schwachstellen von jedem Ort aus in Echtzeit überwachen. Die bessere Zugänglichkeit ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle, verbessert die allgemeine Sicherheitslage und verringert die Wahrscheinlichkeit von Datenschutzverletzungen oder Systemkompromittierungen.
Bequeme Benutzer- und Geräteverwaltung
Durch die richtige Anwendung des Cloud-Sicherheitsmanagements lassen sich Geräte und Benutzer von jedem Ort aus sicher verwalten. Dadurch werden Bedenken hinsichtlich Malware auf benutzereigenen Geräten in Remote-Arbeitsumgebungen ausgeräumt. Durch die effiziente Verwaltung von Zugriffs- und Sicherheitsrichtlinien reduzieren Sie die Risiken durch unrechtmäßigen Zugriff oder kompromittierte Geräte und schaffen eine starke und sichere Cloud-Umgebung.
Verbesserter Datenschutz
Ein verbesserter Datenschutz schützt Ihre Daten vor Bedrohungen, indem starke Maßnahmen wie Zugriffsbeschränkungen und Bedrohungserkennung eingesetzt werden. Diese Schutzvorkehrungen stellen sicher, dass nur autorisierte Personen auf vertrauliche Daten zugreifen können, und überwachen gleichzeitig aktiv potenzielle Sicherheitsverletzungen. Cloud-Sicherheitsmanagement reduziert das Risiko von Datenschutzverletzungen und gewährleistet zugleich die Integrität und Vertraulichkeit der digitalen Assets Ihres Unternehmens.
Verbesserte Durchsetzung interner und externer Sicherheitsrichtlinien
Indem Sie die Umsetzung interner und externer Sicherheitsrichtlinien und -standards verbessern, steigern Sie auch Ihre Fähigkeit, Richtlinienverstöße schnell zu erkennen und zu beheben. Dieser proaktive Ansatz für das Cloud-Sicherheitsmanagement schützt Ihr Unternehmen, indem er Sicherheitslücken identifiziert und schließt, bevor sie schwerwiegender werden. So halten Sie hohe Sicherheitsstandards ein und gewährleisten die Compliance mit Branchenanforderungen.
Dynamische Skalierbarkeit und Flexibilität
Cloud-Sicherheitsmanagement ermöglicht es Ihnen, Ihre Sicherheitsmaßnahmen unkompliziert an die Entwicklung Ihres Unternehmens anzupassen. So können Sie auf neue Bedrohungen und veränderte Anforderungen reagieren, ohne umfangreiche Änderungen an der Infrastruktur vornehmen zu müssen. Indem Sie Ihre Sicherheitsprozesse problemlos erweitern, stellen Sie sicher, dass Ihr Unternehmen bei der Bewältigung von Bedrohungen resilient und anpassungsfähig bleibt und kontinuierliches Wachstum und Innovation unterstützt.
Herausforderungen des Cloud-Sicherheitsmanagements
Komplexe Datenverfolgung, Sicherheitsbedenken in Multi-Tenant-Umgebungen, Schwierigkeiten bei der Zugriffsbeschränkung und mögliche Fehlkonfigurationen von Assets stellen Herausforderungen dar, die das Cloud-Sicherheitsmanagement bewältigen muss. Um die Datenintegrität wirksam zu schützen und Bedrohungen zu verhindern, sind eine regelmäßige Überwachung, starke Sicherheitsmaßnahmen und ein proaktives Management erforderlich.
Komplexe Datenverfolgung
Eine komplexe Datenverfolgung führt zu Problemen, da Drittanbieter Cloud-Services hosten, was die Überwachung erschwert und den Abruf von Audit-Trail-Protokollen erforderlich macht. Dies beeinflusst Data-Governance- und Compliance-Initiativen und erhöht das Risiko von Datenschutzverletzungen und Verstößen gegen regulatorische Vorgaben. Um dem entgegenzuwirken, sollten Sie klare Prozesse für die Datenverfolgung entwickeln, Audit-Protokolle regelmäßig prüfen und den Austausch mit Anbietern aufrechterhalten, damit wichtige Erkenntnisse zur Datennutzung bereitgestellt werden.
Sicherheitsrisiken in Multi-Tenant-Umgebungen
Multi-Tenant-Umgebungen bergen durch potenzielle böswillige Angriffe Sicherheitsrisiken, die Datenintegrität und Systemstabilität gefährden. Auch Kollateralschäden sind ein Problem, da ein Angriff auf einen Mandanten andere beeinträchtigen kann. Um weitreichende Folgen zu vermeiden, sollten Sie starke Sicherheitsmaßnahmen wie Verschlüsselung und Zugriffskontrollen einsetzen und regelmäßig auf ungewöhnliche Aktivitäten achten.
Komplexität der Zugriffsbeschränkung
Probleme durch die Komplexität von Zugriffsbeschränkungen entstehen bei der Verwaltung des Zugriffs zwischen On-Premises- und Cloud-Umgebungen, da nahtlose Übergänge und die Einhaltung von BYOD-Richtlinien erforderlich sind. Diese Komplexität kann zu unerwünschtem Zugriff und Sicherheitsverletzungen führen. Entwickeln Sie daher klare Zugriffsprotokolle, setzen Sie BYOD-Richtlinien konsequent durch und nutzen Sie Lösungen für das Identitäts- und Zugriffsmanagement, um eine einheitliche Zugriffskontrolle über mehrere Umgebungen hinweg zu erreichen.
Mögliche Fehlkonfiguration von Assets
Ohne sorgfältige Verwaltung und schnelle Behebung durch dedizierte Teams können Fehlkonfigurationen von Assets ausnutzbare Schwachstellen verursachen. Um die Netzwerksicherheit zu gewährleisten, sollten Sie strenge Prozesse für das Konfigurationsmanagement einsetzen, häufige Audits durchführen und Fehler so schnell wie möglich beheben.
5 Strategien für das Cloud-Sicherheitsmanagement
Mit Strategien für das Cloud-Sicherheitsmanagement wie der Durchführung von Audits, der Festlegung von Schutzmaßnahmen, der Verwaltung und Überwachung von Benutzern sowie dem Einsatz von Cloud-Sicherheitstools können Sie die Vorteile der Cloud-Technologie maximieren und gleichzeitig Risiken minimieren. Durch die Umsetzung dieser Verfahren schützen Sie vertrauliche Daten, gewährleisten Compliance und halten Ihren Betrieb reibungslos am Laufen. Berücksichtigen Sie einige dieser grundlegenden Strategien für ein effektives Cloud-Sicherheitsmanagement.
Sicherheitsaudits durchführen
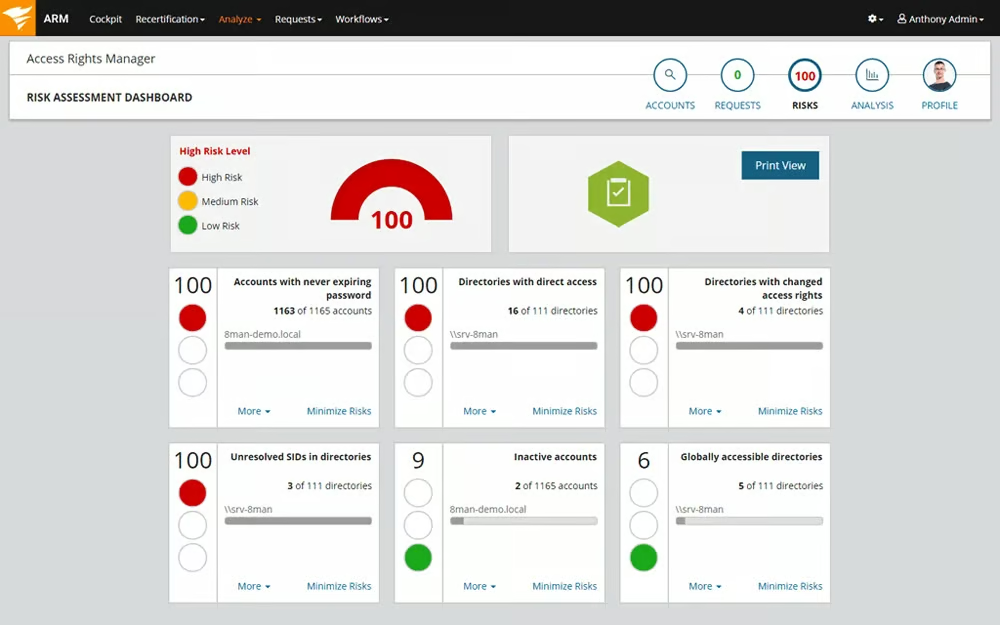
Sicherheitsaudits schützen die Integrität Ihrer Cloud-Infrastruktur. Dazu werden Ihre cloudbasierten Produkte und Services regelmäßig auf potenzielle Sicherheitslücken geprüft. Wenn Sie diese Maßnahmen regelmäßig durchführen, können Sie Sicherheitslücken erkennen und beheben:
- Ziele definieren: Legen Sie Umfang und Ziele des Audits entsprechend regulatorischen Standards und Geschäftszielen fest.
- Kontrollen bewerten: Überprüfen Sie die aktuellen Sicherheitskontrollen und Konfigurationen Ihres Unternehmens für Cloud-Assets.
- Nach Schwachstellen suchen: Verwenden Sie Scan-Software, um potenzielle Sicherheitslücken und Schwachstellen zu finden.
- Protokolle prüfen: Analysieren Sie Zugriffsdatensätze auf unrechtmäßige Zugriffsversuche und identifizieren Sie verdächtige Aktivitäten.
- Änderungen und Behebungen überwachen: Erstellen Sie eine Strategie zur Behebung, implementieren Sie Sicherheitsmaßnahmen und überwachen Sie kontinuierlich Änderungen und Schwachstellen.
Hier ist ein Überblick über die Durchführung von Sicherheitsaudits mit dem Auditing-Tool von SolarWinds:
Geeignete Schutzstufen festlegen
Die Implementierung geeigneter Schutzstufen bedeutet, Ihrem IT-Sicherheitspersonal die vollständige Kontrolle über die Sicherheitseinstellungen cloudbasierter Anwendungen zu geben und diese auf die höchstmögliche Sicherheitsstufe zu konfigurieren. Dies schützt vor Cyberangriffen, unrechtmäßigem Zugriff und Datenschutzverletzungen. Setzen Sie die folgenden Sicherheitsmaßnahmen ein, um vertrauliche Daten zu schützen, die Einhaltung regulatorischer Vorgaben sicherzustellen und die Resilienz Ihrer Cloud-Cybersicherheit insgesamt zu stärken:
- Sicherheitsrichtlinien definieren: Erstellen Sie umfassende Sicherheitsregeln, die die erforderlichen Sicherheitsstufen und Anforderungen für cloudbasierte Anwendungen festlegen.
- Zugriffskontrollen zuweisen: Gewähren Sie Benutzern und Rollen geeignete Zugriffsberechtigungen und beschränken Sie den Zugriff gemäß dem Prinzip der geringsten Berechtigung auf die erforderlichen Ressourcen.
- Verschlüsselung implementieren: Vertrauliche Daten während der Übertragung und im Ruhezustand sichern, um sie vor unbefugtem Zugriff oder Abfangen zu schützen.
- Tools zur Bedrohungserkennung implementieren: Technologien zur Bedrohungserkennung und -überwachung einsetzen, um potenzielle Sicherheitsrisiken in Echtzeit zu erkennen und darauf zu reagieren.
- Regelmäßige Sicherheitsüberprüfungen durchführen: Die Wirksamkeit von Sicherheitsmaßnahmen bewerten, Schwachstellen erkennen und die Einhaltung von Sicherheitsregeln und -vorschriften sicherstellen.
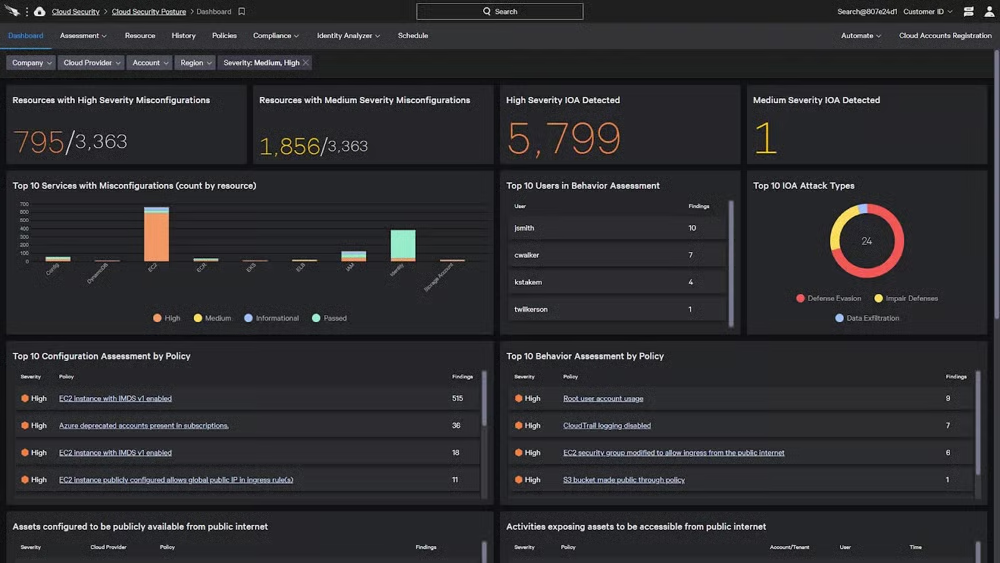
Verwenden Sie Tools, um Ihre Sicherheitseinstellungen einfach zu konfigurieren. Sehen Sie sich dieses Beispiel von CrowdStrike an:
Benutzer und Geräte verwalten
Stellen Sie sicher, dass nur autorisierte Geräte auf Ihr Netzwerk und Ihre Daten zugreifen, und legen Sie Kontrollen auf Benutzerebene fest, um den Datenzugriff angemessen zu beschränken. Indem Sie Zugriffsberechtigungen an die Anforderungen der jeweiligen Rolle anpassen, optimieren Sie die betriebliche Effizienz und schützen gleichzeitig Datenintegrität, Vertraulichkeit und Compliance in Ihrer Cloud-Umgebung. Hier sind einige Möglichkeiten zur Verwaltung von Benutzern und Endgeräten:
- Rollenbasierte Zugriffskontrolle (RBAC) implementieren: Zugriffsberechtigungen auf Grundlage der Rollen und Verantwortlichkeiten der Benutzer zuweisen, damit diese nur auf die für ihre Aufgaben erforderlichen Daten zugreifen.
- Multi-Faktor-Authentifizierung (MFA) durchsetzen: Zusätzliche Authentifizierungsfaktoren wie Passwörter und biometrische Merkmale verlangen, um die Sicherheit zu erhöhen und unbefugten Benutzerzugriff zu verhindern.
- Lösungen für die Verwaltung mobiler Geräte (MDM) einsetzen: MDM-Lösungen einsetzen, um auf Cloud-Ressourcen zugreifende mobile Geräte zu verwalten und zu sichern. Sicherheitsrichtlinien und Verschlüsselung durchsetzen.
- Zugriffskontrollen regelmäßig aktualisieren: Zugriffskontrollen regelmäßig überprüfen und aktualisieren, um Änderungen der Benutzerrollen zu berücksichtigen. Dadurch wird die fortlaufende Übereinstimmung mit den Sicherheitsanforderungen sichergestellt.
- Geräteaktivitäten mit Tools verfolgen: Überwachungstools verwenden, um Benutzer- und Geräteaktivitäten in Echtzeit zu verfolgen. Verdächtiges Verhalten oder Sicherheitsvorfälle zeitnah erkennen und darauf reagieren.
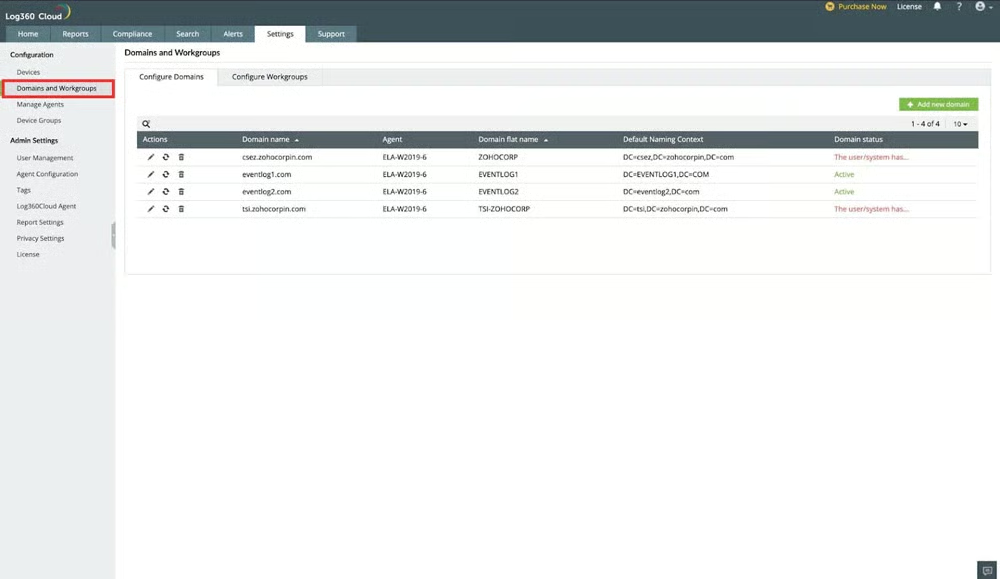
So sieht die Benutzer- und Geräteverwaltung mit einem Überwachungstool von ManageEngine aus:
Benutzeraktivitäten überwachen
Bei dieser Strategie werden Berichte geprüft, um Benutzerinteraktionen in Ihrer Cloud-Umgebung zu verfolgen. Dies kann Einblicke in Sicherheitsprobleme und Compliance-Verstöße liefern. Durch die Transparenz über Benutzeraktivitäten können Unternehmen mögliche Sicherheitsbedrohungen in Echtzeit erkennen und eindämmen und so ihre Sicherheitslage insgesamt verbessern. Führen Sie die folgenden Schritte aus, um umgehend auf Sicherheitsvorfälle zu reagieren und gleichzeitig Datenintegrität, Vertraulichkeit und Compliance sicherzustellen:
- Überwachungsziele definieren: Die genauen Benutzeraktionen und Verhaltensweisen bestimmen, die gemäß den Sicherheits- und Compliance-Standards überwacht werden sollen.
- Überwachungstools auswählen: Tools und Software auswählen, die Benutzeraktionen verfolgen und detaillierte Ergebnisse generieren können.
- Überwachungsparameter konfigurieren: Überwachungsparameter und Schwellenwerte festlegen, um relevante Benutzerprotokolle aufzuzeichnen und ungewöhnliche Muster zu erkennen, die auf eine Sicherheitsbedrohung hindeuten können.
- Überwachte Daten analysieren: Überwachungsberichte regelmäßig prüfen und analysieren, um Muster, Anomalien und potenzielle Sicherheitsbedrohungen in den Benutzeraktivitäten zu erkennen.
- Präventive Sicherheitsmaßnahmen ergreifen: Erkannte Sicherheitsprobleme beheben, beispielsweise durch die Änderung von Zugriffskontrollen oder die Einleitung von Verfahren zur Incident Response, wenn nötig.
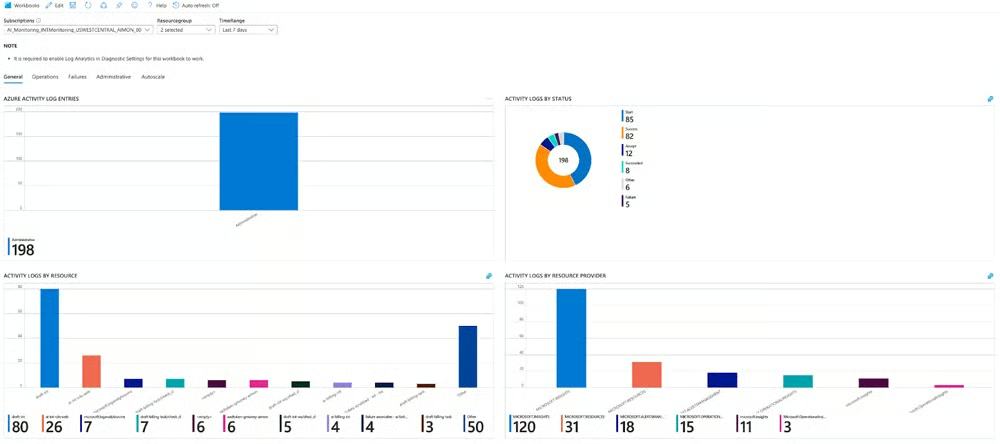
Dies ist das typische Szenario für die Aktivitätsüberwachung mit Microsoft Azure:
Cloud-Sicherheitstools verwenden
Verwenden Sie Cloud-Sicherheitslösungen, um Ihre Strategie für das Cloud-Sicherheitsmanagement zu stärken. Dazu gehören Lösungen zur Bedrohungserkennung und Verschlüsselung sowie Systeme für das Identitäts- und Zugriffsmanagement. Durch die Integration dieser Lösungen in Ihre Cloud-Umgebung können Sie die Bedrohungserkennung verbessern, Zugriffsregeln durchsetzen und die Vertraulichkeit von Daten schützen. Bewerten Sie Cloud-Sicherheitslösungen anhand der folgenden Schritte:
- Sicherheitsanforderungen bewerten: Die Sicherheitsanforderungen Ihres Unternehmens bewerten und Bereiche identifizieren, in denen Cloud-Sicherheitsprodukte bei der Behebung von Schwachstellen und Bedrohungen helfen können.
- Verfügbare Optionen recherchieren: Nach Cloud-Sicherheitslösungen suchen, die Ihre Sicherheitsanforderungen erfüllen, und dabei Funktionen, Kompatibilität und Reputation berücksichtigen.
- Ausgewählte Tools implementieren: Ihre Cloud-Sicherheitsprodukte gemäß den Spezifikationen des Herstellers und bewährten Verfahren bereitstellen und konfigurieren.
- In bestehende Systeme integrieren: Neue Cloud-Sicherheitstechnologien mit der vorhandenen Sicherheitsinfrastruktur und bestehenden Prozessen kombinieren, um einen reibungslosen Betrieb sicherzustellen.
- Tools überwachen und optimieren: Leistung und Wirksamkeit der Cloud-Sicherheitstools kontinuierlich überwachen und Konfigurationen sowie Prozesse nach Bedarf anpassen.
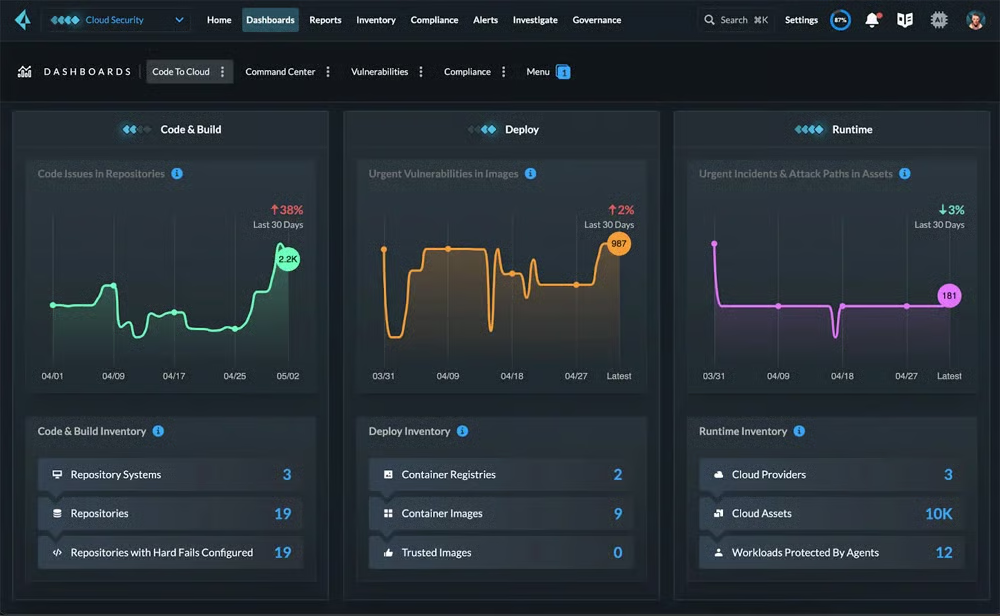
Die meisten Cloud-Sicherheitstools öffnen standardmäßig ihre Dashboard-Ansicht, wie dieses Beispiel von Prisma Cloud zeigt:
Sehen Sie sich unseren Leitfaden zu den Grundlagen der Cloud-Sicherheit an, um robustere Strategien für das Cloud-Sicherheitsmanagement zu verstehen und zu entwickeln.
3 Top-Tools für das Cloud-Sicherheitsmanagement
Die Wahl des richtigen Anbieters für das Cloud-Sicherheitsmanagement ist entscheidend für umfassenden Schutz, Kosteneffizienz und die Einhaltung regulatorischer Vorgaben. Wenn Sie einen Cloud-Service-Provider auswählen, prüfen Sie dessen Sicherheitsrichtlinien und -prozesse sorgfältig, um sicherzustellen, dass Ihre vertraulichen Daten angemessen geschützt sind. Verwenden Sie zur einfacheren Verwaltung gängige Cloud-Sicherheitstools wie CWPP, CSPM oder CNAPP. Nachfolgend finden Sie unseren empfohlenen Anbieter für jede Lösung.
Cloud Workload Protection Platform (CWPP)
CWPP schützt vor einer Vielzahl von Bedrohungen, darunter Malware und Datenschutzverletzungen. Die Plattform bietet eine einheitliche Übersicht und Verwaltung physischer Computer, virtueller Maschinen (VMs), Container und serverloser Anwendungen und verbessert dadurch die Cloud-Sicherheit. Der Einsatz von CWPP verbessert die Sicherheitslage, indem Risiken begrenzt und die Auswirkungen von Sicherheitsvorfällen reduziert werden.
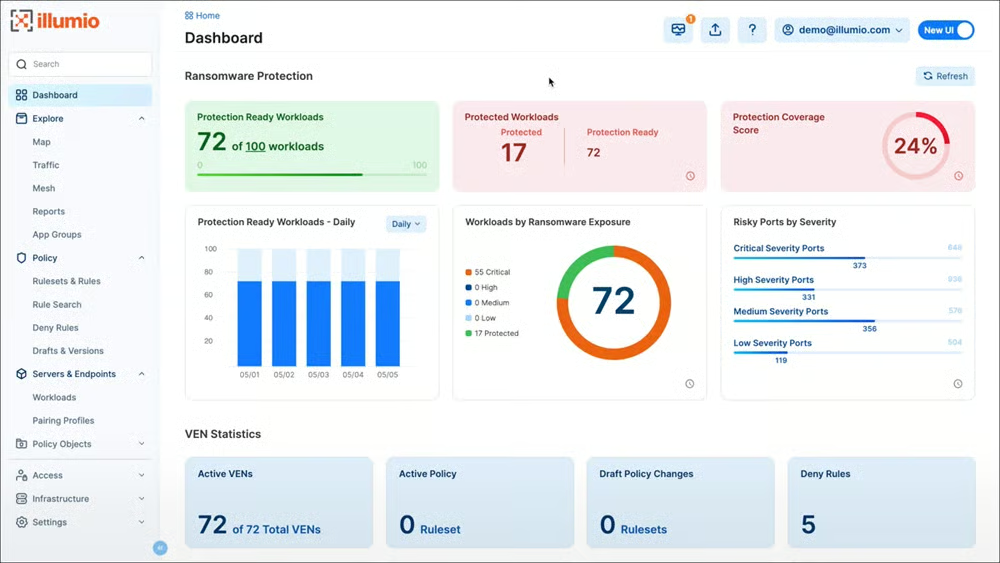
Unsere empfohlene Lösung: Illumio Core zeichnet sich durch fortschrittliche Mikrosegmentierung aus und bietet eine granulare Cloud-Sicherheitskontrolle sowie Bedrohungserkennung in Echtzeit. Die Lösung bietet umfassende Transparenz über Workloads und passt sich an schwankende Workloads an. Damit eignet sie sich für Unternehmen, die die Sicherheit ihrer Cloud-Workloads verbessern möchten. Illumio Core kostet ab 7.080 US-Dollar pro Jahr für 50 geschützte Workloads und 25 Ports.
Entdecken Sie weitere alternative Plattformen zum Schutz von Cloud-Workloads und vergleichen Sie die Vorteile, wichtigsten Funktionen, Preise und mehr der einzelnen Lösungen.
Cloud Security Posture Management (CSPM)
CSPM-Tools überwachen, bewerten und beheben Sicherheits- und Compliance-Probleme in Cloud-Systemen in Echtzeit. Diese Tools sind zusammen mit CWPP und CIEM wesentliche Bestandteile umfassender CNAPPs. Die Möglichkeit, Fehlkonfigurationen in der Cloud schnell zu erkennen und zu beheben, macht eigenständige CSPM-Lösungen zu nützlichen Tools für Unternehmen jeder Größe.
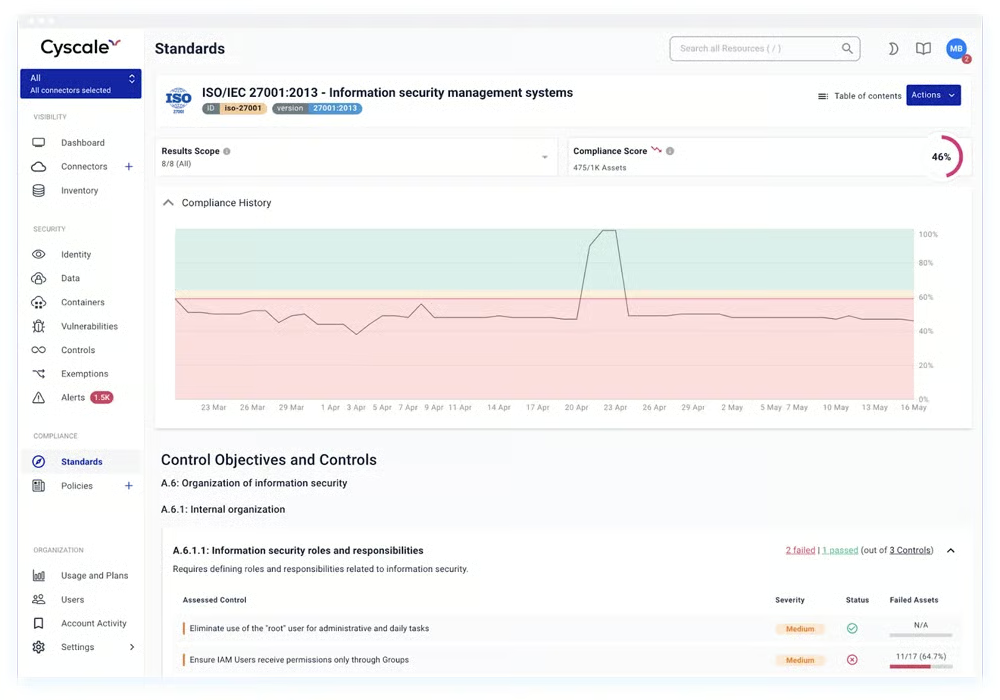
Unsere empfohlene Lösung: Cyscale ist auf Cloud-Sicherheits-Mapping spezialisiert und unterstützt AWS-, Azure-, Google-Cloud- und Alibaba-Umgebungen. Mit den Mapping-Funktionen von Cyscale können Unternehmen Sicherheits- und Compliance-Risiken effizienter visualisieren und verwalten. Der Pro-Tarif kostet 10.000 US-Dollar für ein 12-monatiges Abonnement, das über den Azure Marketplace bis zu 1.000 Assets umfasst.
Lesen Sie unsere umfassende Bewertung der verschiedenen Tools für Cloud Security Posture Management, um deren Funktionen, Vorteile und Kosten zu beurteilen.
Cloud-Native Application Protection Platform (CNAPP)
CNAPP ist eine Komplettlösung zum Schutz von Cloud-Anwendungen und Workloads vor verschiedenen Sicherheitsbedrohungen. Durch die Kombination verschiedener Cloud-Sicherheitsfunktionen wie CWPP, CSPM und CIEM gewährleistet CNAPP Schutz auf mehreren Ebenen. Dazu gehören Workloads, Anwendungen, Identitätsmanagement und Entwicklungsumgebungen, sodass eine Vielzahl von Bedrohungen und Schwachstellen in cloudnativen Umgebungen abgedeckt wird.
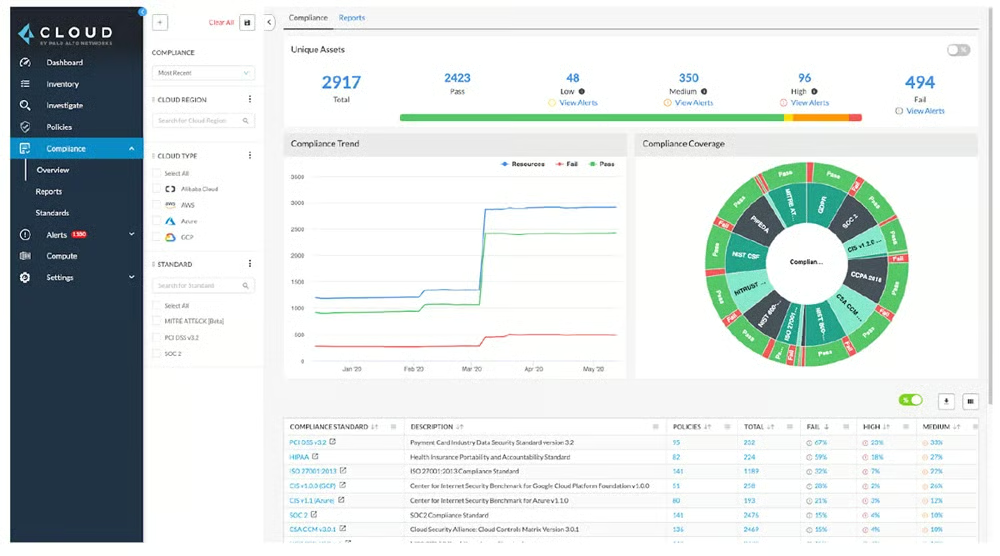
Unsere empfohlene Lösung: Prisma Cloud von Palo Alto Networks bietet umfassende Funktionen für die Sicherheit cloudnativer Anwendungen. Die CNAPP-Lösung bietet Full-Stack-Schutz für Cloud-Umgebungen und fördert die Zusammenarbeit zwischen Sicherheits- und DevOps-Teams. Prisma Cloud CNAPP eignet sich für Unternehmen, die eine proaktive Sicherheit cloudnativer Anwendungen benötigen. Die Preise beginnen bei 9.000 US-Dollar pro Jahr für 100 Guthaben der Business Edition.
Vergleichen Sie die führenden Plattformen zum Schutz cloudnativer Anwendungen auf dem Markt anhand unseres vollständigen Einkaufsleitfadens, der ihre besonderen Funktionen, Kosten sowie Vor- und Nachteile behandelt.
Häufig gestellte Fragen (FAQs)
Was ist Cloud-Sicherheitsmanagement?
Cloud-Sicherheitsmanagement ist der Prozess, Cloud-Umgebungen, Anwendungen und Daten mithilfe von Sicherheitstools, Richtlinien, Überwachung und betrieblichen Verfahren zu schützen. Es hilft Unternehmen, Cyberrisiken zu reduzieren und gleichzeitig einen sicheren und konformen Cloud-Betrieb aufrechtzuerhalten.
Warum ist Cloud-Sicherheitsmanagement wichtig?
Cloud-Sicherheitsmanagement hilft Unternehmen, vertrauliche Daten zu schützen, Fehlkonfigurationen zu reduzieren, Bedrohungen zu erkennen, die Einhaltung regulatorischer Vorgaben sicherzustellen und die Transparenz über Cloud-Umgebungen und Workloads zu verbessern.
Was sind die wichtigsten Komponenten des Cloud-Sicherheitsmanagements?
Zu den Kernkomponenten gehören Zugriffskontrolle, Datenverschlüsselung, Risikobewertung, Netzwerksicherheit, Sicherheitsüberwachung, Incident Response, Compliance-Management und Cloud-Konfigurationsmanagement.
Was ist das Modell der geteilten Verantwortung in der Cloud-Sicherheit?
Das Modell der geteilten Verantwortung legt fest, welche Sicherheitsverantwortlichkeiten beim Cloud-Anbieter und welche beim Kunden liegen. Anbieter sichern typischerweise die Cloud-Infrastruktur, während Kunden für die Absicherung von Workloads, Identitäten, Konfigurationen und Daten verantwortlich sind.
Was sind CSPM-, CWPP- und CNAPP-Tools?
- CSPM-Tools (Cloud Security Posture Management) identifizieren Fehlkonfigurationen in der Cloud und Compliance-Risiken.
- CWPP-Lösungen (Cloud Workload Protection Platform) sichern Workloads wie VMs, Container und Server.
- CNAPP-Tools (Cloud-Native Application Protection Platform) bündeln mehrere Cloud-Sicherheitsfunktionen in einer einheitlichen Plattform.
Wie unterstützt Cloud-Sicherheitsmanagement die Compliance?
Cloud-Sicherheitsmanagement hilft Unternehmen, regulatorische und branchenspezifische Anforderungen zu erfüllen, indem Sicherheitsrichtlinien durchgesetzt, Aktivitäten überwacht, vertrauliche Daten verschlüsselt und Audit- sowie Compliance-Berichte erstellt werden.
Welchen häufigen Cloud-Sicherheitsrisiken sind Unternehmen ausgesetzt?
Zu den häufigen Risiken gehören falsch konfigurierte Cloud-Einstellungen, unbefugter Zugriff, unsichere APIs, schwache Identitätskontrollen, nicht gepatchte Workloads, Shadow IT und Datenpreisgabe durch unzureichendes Zugriffsmanagement.
Wie können Unternehmen die Transparenz über ihre Cloud-Sicherheit verbessern?
Unternehmen können die Transparenz verbessern, indem sie in Multi-Cloud- und Hybridumgebungen eine zentrale Überwachung, die Erkennung von Cloud-Assets, Protokollierung, automatisierte Warnmeldungen, Sicherheitsanalysen und Tools für das Sicherheitsstatusmanagement implementieren.
Was ist Cloud-Migrationssicherheit?
Bei der Sicherheit der Cloud-Migration geht es darum, Anwendungen, Workloads und Daten während der Verlagerung von Systemen aus einer On-Premises-Infrastruktur oder zwischen Cloud-Umgebungen zu schützen. Dazu gehören Verschlüsselung, IAM-Kontrollen, sichere Datenübertragung und Überwachung.
Was sind Best Practices für das Cloud-Sicherheitsmanagement?
Zu den Best Practices gehören die Durchsetzung von Zugriffen nach dem Prinzip der geringsten Berechtigung, die Aktivierung von MFA, die Verschlüsselung von Daten im Ruhezustand und während der Übertragung, die kontinuierliche Überwachung von Cloud-Aktivitäten, die Pflege von Backups, die Automatisierung von Patches sowie die regelmäßige Überprüfung von Cloud-Konfigurationen und -Berechtigungen.
Fazit: Verbessern Sie Ihre Strategien mit Cloud-Sicherheitsmanagement
Ein internes Cloud-Sicherheitsmanagement unter der Leitung eines dedizierten Managers gibt Unternehmen vollständige Kontrolle über ihre Strategien für die Cloud-Sicherheit. Mit dem passenden Wissen, den richtigen Verfahren und geeigneten Technologien können Sie vertrauliche Daten schützen und einen kontinuierlichen Cloud-Betrieb sicherstellen. Kombinieren Sie diese Strategien mit den allgemeinen Best Practices für die Cloud-Sicherheit, um ein sichereres und geschützteres Cloud-Ökosystem zu schaffen.
Sehen Sie sich unseren Leitfaden zu den Best Practices und Tipps für die Cloud-Sicherheit an, um Ihre Strategien für das Cloud-Sicherheitsmanagement weiter zu verbessern.
Dieser Artikel wurde ursprünglich im Mai 2024 veröffentlicht und im Mai 2026 aktualisiert.