

















クラウドセキュリティのベストプラクティスは、業界標準に準拠し、クラウドセキュリティソリューションを活用することで、企業がクラウドインフラを保護するのに役立ちます。こうした対策ですべての攻撃を防げるとは限りませんが、これらの実践によってビジネスの防御体制を強化し、データを保護できます。主要なヒントを実践し、クラウドセキュリティにおける最大の課題とその克服方法を理解することで、クラウドセキュリティ体制を改善できます。
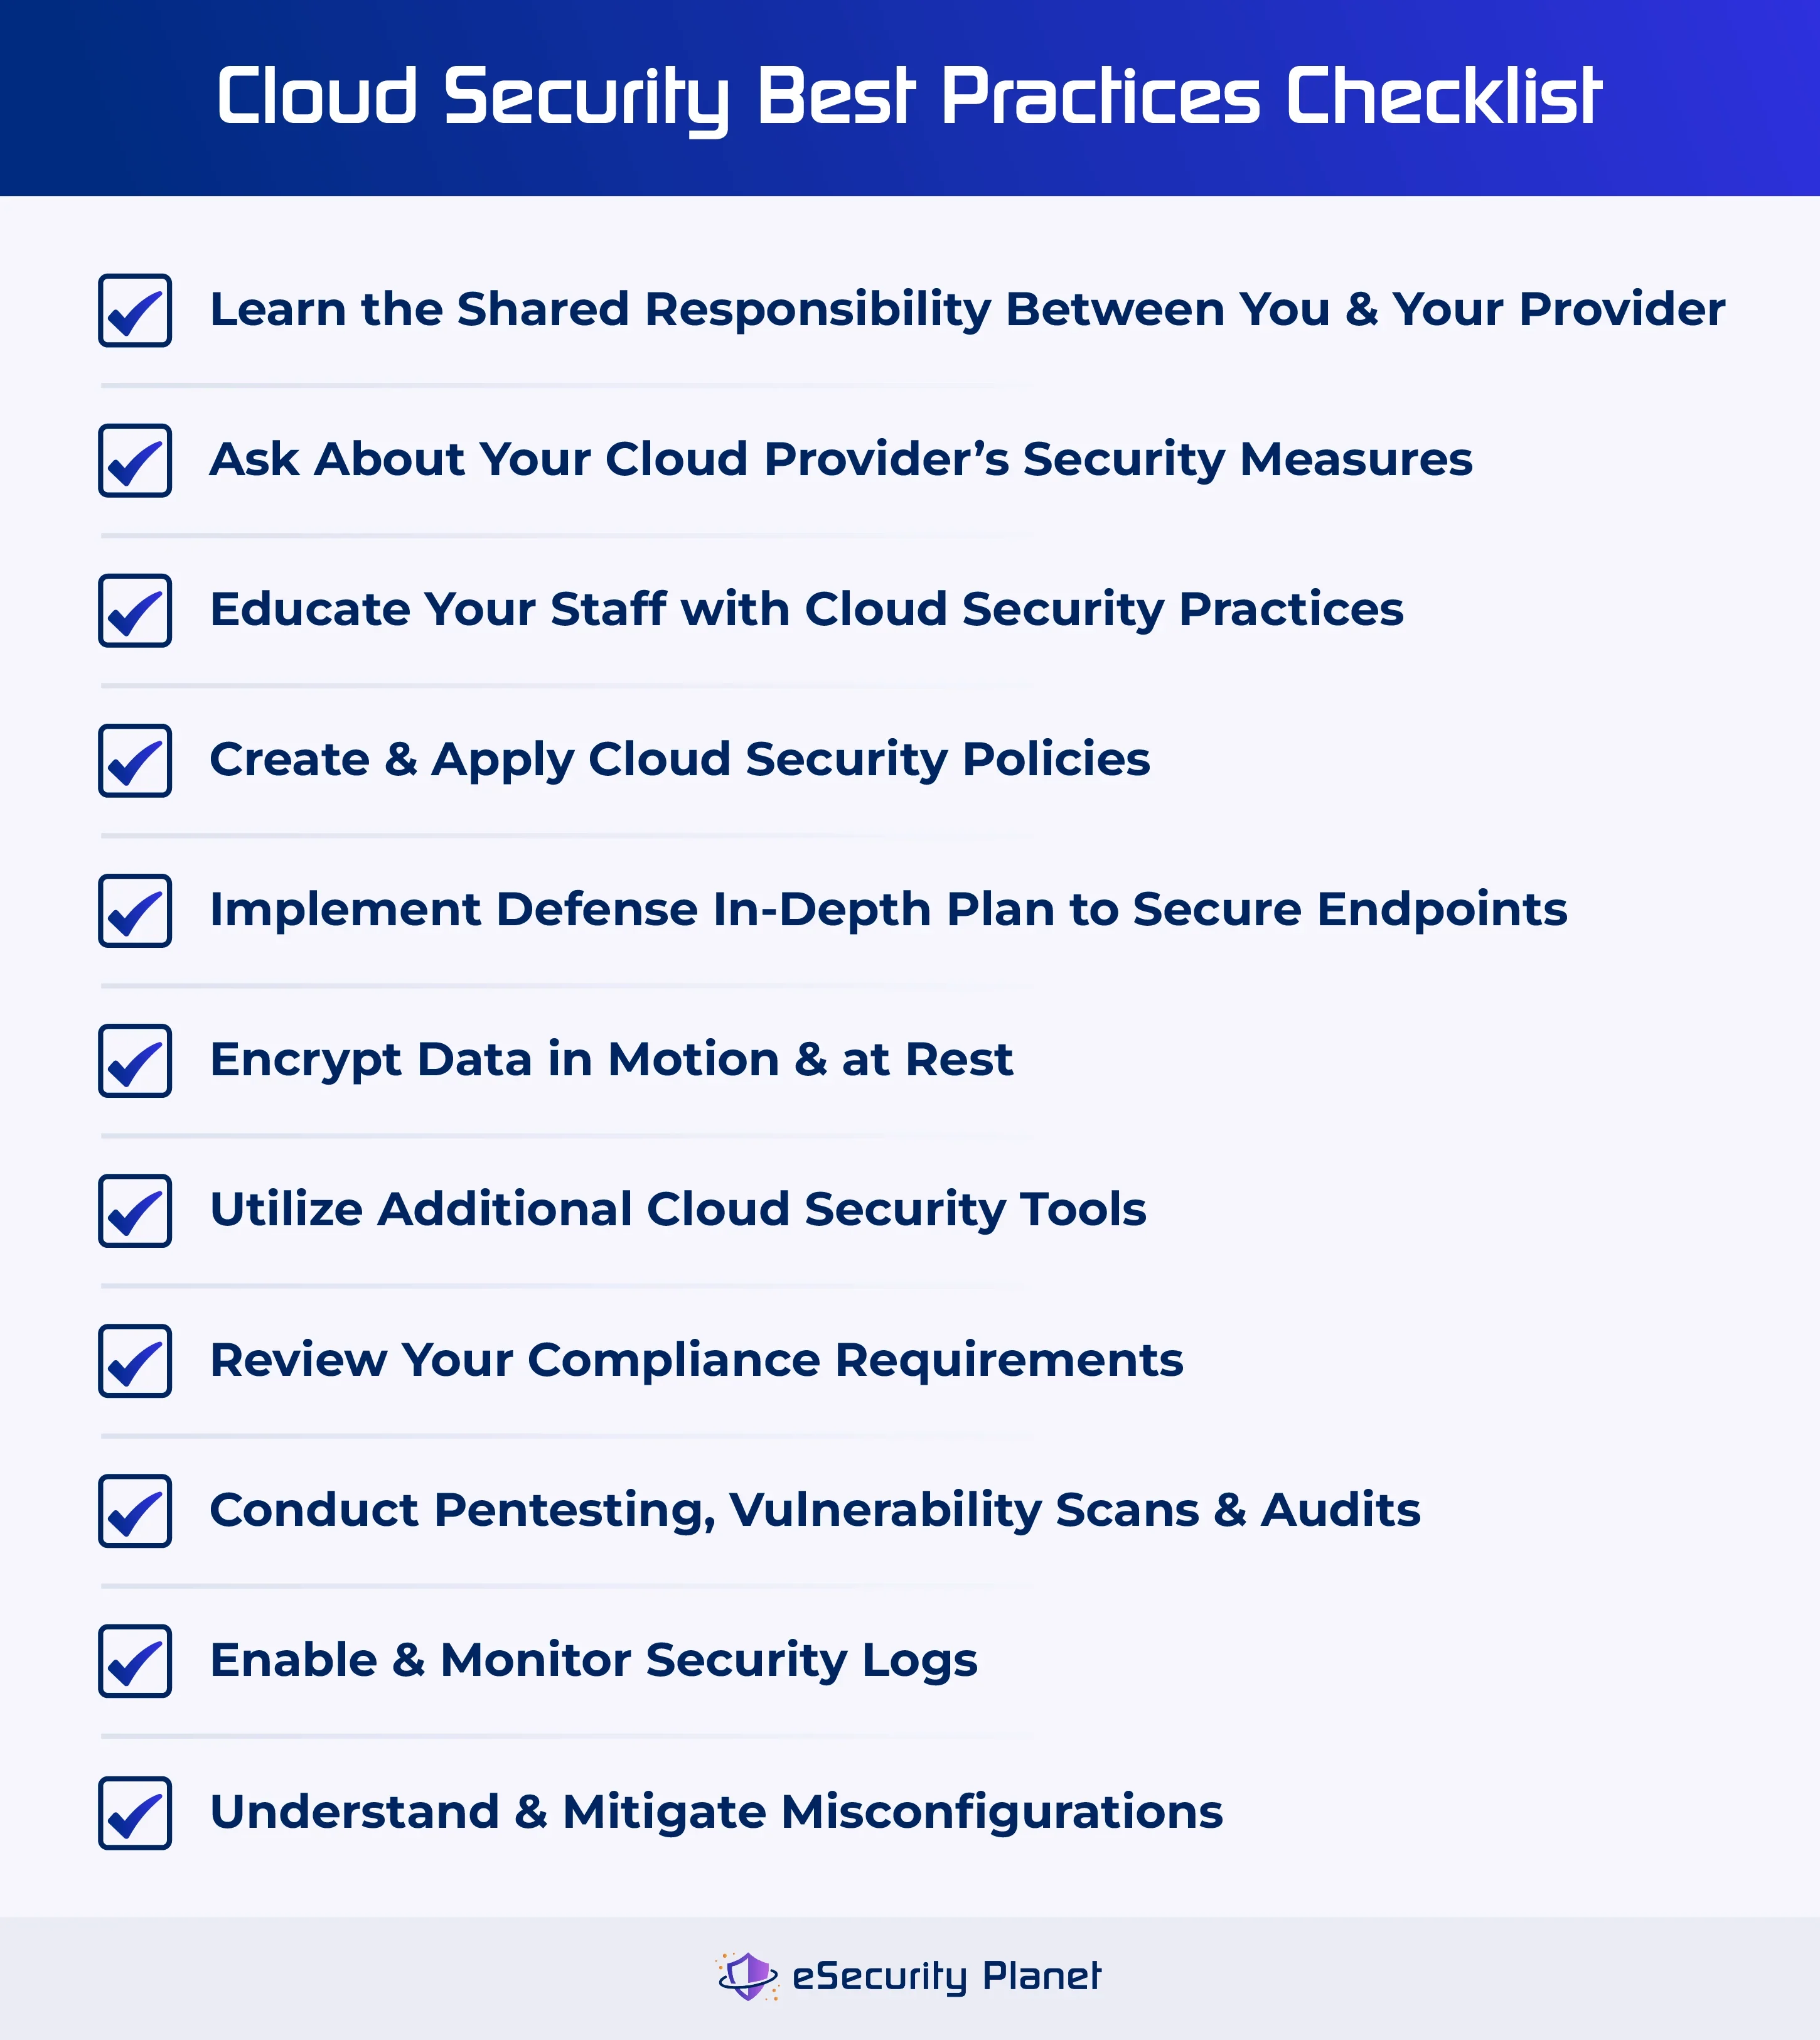
推奨されるクラウドセキュリティのベストプラクティスをまとめた無料チェックリストを、ガイドとしてご利用ください。画像をクリックしてファイルをダウンロードし、ビジネスのニーズに合わせて独自のリストにカスタマイズしましょう。
共有責任モデルを理解する
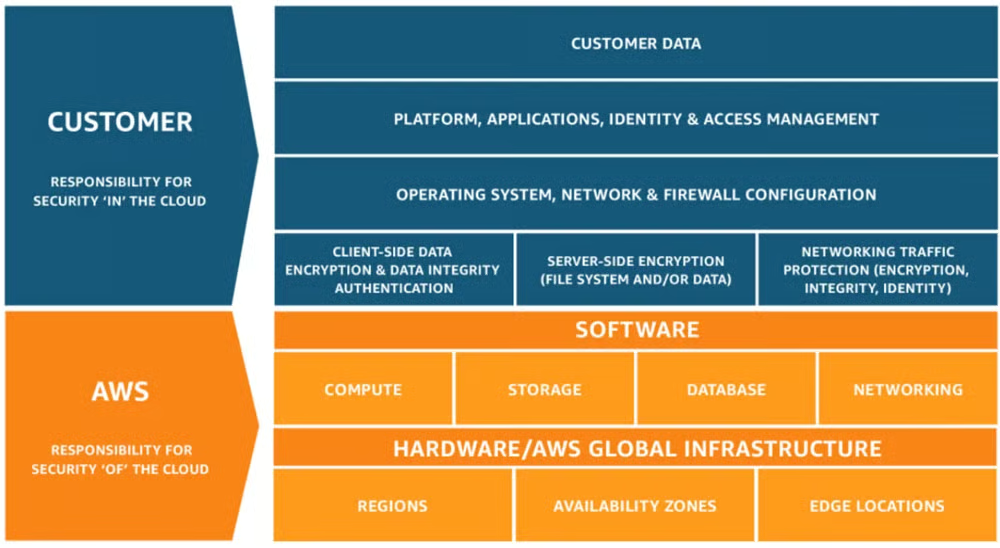
クラウドの共有責任モデルは、クラウドプロバイダーと顧客のセキュリティ責任を定めます。プロバイダーはクラウドインフラを保護し、顧客はデータ、アプリケーション、設定を保護します。この枠組みにより、企業は責任を明確に定義し、詳細なセキュリティポリシーを遵守することで、クラウドセキュリティを効率的に管理し、リスクを低減できます。
主要なIaaSおよびPaaSプロバイダーは、さまざまな導入状況における役割を定義するためのドキュメントを提供しています。クラウドベンダーを評価する際は、共通のセキュリティルールを確認し、意思疎通の不足や誤解を最小限に抑えましょう。こうした問題は、セキュリティ制御の不備や、インシデントの見過ごしにつながる可能性があります。暗号化を実装し、接続と設定を適切に構成するなど、自分の責任を果たしている限り、データは通常、安全に保護されます。
クラウドプロバイダーに詳細なセキュリティの質問をする
パブリッククラウドベンダーに、導入しているセキュリティ対策やプロセスについて詳しく質問し、ベンダーのセキュリティプロセスに抜け穴や弱点がないか確認しましょう。これにより、規制への準拠を確保するとともに、ベンダーの対策が自社固有のセキュリティ要件に沿っているかを確認できます。
大手ベンダーならセキュリティを適切に処理していると考えがちです。多くの場合、ゼロトラストセキュリティを採用することで対応していますが、技術や実践方法は大きく異なる場合があります。特定のクラウドプロバイダーを比較評価するには、次のように幅広い質問をする必要があります。
- 所在地:プロバイダーのサーバーは地理的にどこにありますか?
- セキュリティプロトコル:セキュリティインシデントが疑われる場合、プロバイダーはどのようなプロトコルに従いますか?
- 復旧対策:プロバイダーの災害復旧計画はどのようなものですか?
- 保護:プロバイダーはアクセスコンポーネントを保護するために、どのような対策を講じていますか?
- 顧客サポート:プロバイダーはどの程度の技術サポートを提供する用意がありますか?
- ペネトレーションテスト:プロバイダーが直近に実施したペネトレーションテストの結果はどうでしたか?
- 暗号化:プロバイダーは転送中および保存中のデータを暗号化していますか?
- プロバイダーのアクセス:プロバイダーのどの役割の担当者が、私のクラウドデータにアクセスできますか?
- 認証:プロバイダーはどのような認証方式やツールをサポートしていますか?
- コンプライアンス:プロバイダーはどのようなコンプライアンス要件をサポートまたは遵守していますか?
クラウドプロバイダーのセキュリティが不十分な場合は?
クラウドプロバイダーが十分なセキュリティを提供できなければ、企業はデータ侵害、ダウンタイム、コンプライアンス上の問題にさらされます。セキュリティが不十分だと、不正アクセス、データ窃取、データ損失につながる可能性があります。十分でない災害復旧やインシデント対応は、ダウンタイムの長期化や被害の拡大を招きます。サポートが限られているとリスク管理が妨げられ、コンプライアンス基準を遵守しなければ、規制上の罰則や法的問題につながる可能性があります。
こうした懸念に対処するには、次の行動を検討してください。
- 第三者の専門家を雇う:外部のセキュリティ専門家とともに、インフラと運用を評価します。
- SLAと契約を精査する:セキュリティ、データ保護、インシデント対応に関する責任を明確に定義します。
- セキュリティを改善する:暗号化、アクセス制限、監視を利用して、プロバイダーの不備を補います。
- 重要なデータをバックアップする:データ損失を防ぎ、事業継続性を確保するため、代替のクラウドプロバイダーまたはオンプレミスインフラを活用します。
- 他のプロバイダーを検討する:現在のプロバイダーがセキュリティとコンプライアンスの要件を満たせない場合は、代替サービスを探します。
ビジネスでクラウドセキュリティを始めたばかりですか?主要なクラウドセキュリティ企業をチェックして、クラウドベンダーの主要ソリューションや主な機能などをご覧ください。
スタッフをトレーニングする
スタッフのトレーニングでは、従業員にサイバーセキュリティの基準を教育します。十分な訓練を受けたスタッフは、脅威を適切に認識して対応することで、企業が機密データを保護し、ハッカーによる不正アクセスからクラウドサービスのセキュリティを維持するのを支援できます。従業員向けトレーニングプログラムを管理するには、次の方法を実践してください。
- シャドーITのリスクを重視する:セキュリティ対策を損ない、データの完全性を脅かす可能性のある問題を露呈しかねない、許可されていないツールの使用がもたらす結果を従業員に教育します。
- 徹底したサイバーセキュリティ意識向上トレーニングを実施する:潜在的な脅威の発見、強力なパスワードの設定、ソーシャルエンジニアリング攻撃の認識、リスク管理の理解などを扱います。
- セキュリティ担当者向けに専門的なトレーニングを実施する:強固なセキュリティプロトコルを維持するため、セキュリティ担当者が新たなリスクと効果的な緩和策について常に最新の知識を持つようにします。
- 定期的な話し合いを通じて説明責任を促す:セキュリティ基準を確立し、データプライバシーとパスワード管理に取り組み、セキュリティ規制の価値についてオープンな対話を促します。
これらの方法により、データ侵害やサイバーインシデントのリスクを低減しながら、セキュリティ体制を改善できます。また、企業ブランドを保護し、業界標準への準拠を維持できます。
クラウドセキュリティポリシーを策定・施行する
クラウドセキュリティポリシーとは、誰がクラウドサービスを利用できるか、どのように利用するか、クラウドに保存できるデータは何かを定めた文書化されたガイドラインです。また、データやアプリケーションを保護するためにスタッフが使用すべきセキュリティソフトウェアとツールも規定します。これらのルールにより、社内全体で一貫したセキュリティ対策を実施し、クラウド導入に伴うリスクを低減し、機密データを望ましくないアクセスや侵害から保護できます。
効果的なクラウドセキュリティポリシーの策定に役立つよう、クラウドセキュリティポリシーの主要セクションをまとめたテンプレートの一部をご紹介します。画像をクリックして全文書にアクセスし、コピーをダウンロードしてカスタマイズしてください。
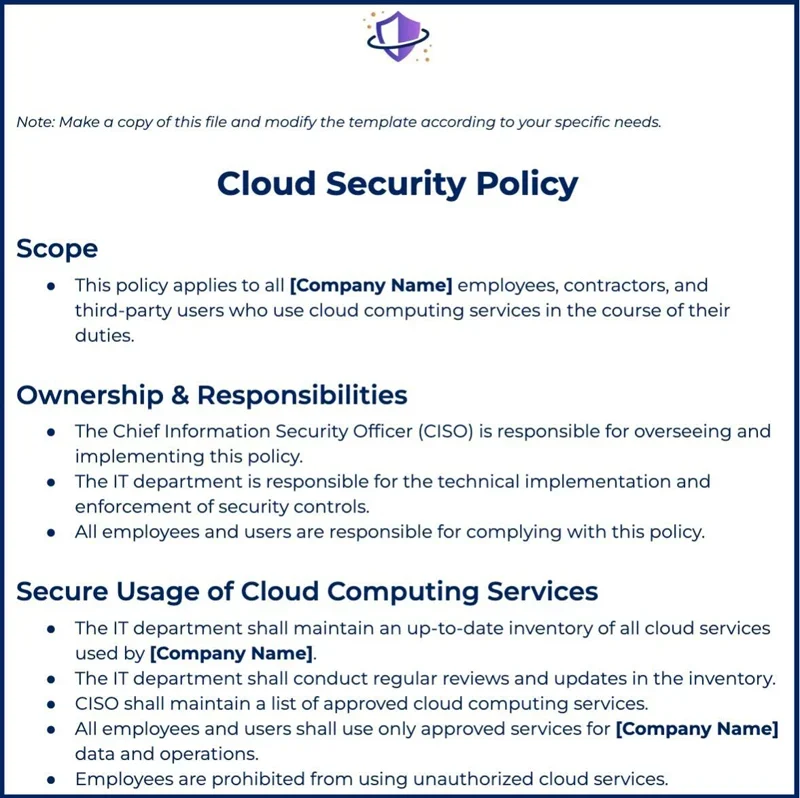
組織固有のビジネスルールや手順に基づいて、ポリシーの各セクションを必ず調整してください。
エンドポイントを保護する
ノートパソコン、デスクトップ、モバイルデバイス、タブレットなどのエンドポイントは、ユーザーがクラウドベースのアプリやデータを利用するためのゲートウェイとして機能します。エンドポイントはクラウドに直接接続されるため、不正アクセス、データ侵害、その他のサイバーセキュリティ上の問題を避けるには、確実に保護することが非常に重要です。エンドポイントセキュリティの手順を定期的に見直して改善し、リスクを効果的に最小化してクラウド上のデータを保護しましょう。
そのために、次の対策を網羅した包括的な多層防御計画を実施します:ファイアウォール, 自動化されたセキュリティツール(EDR)やエンドポイント保護プラットフォーム(EPP)などが、セキュリティの強化に役立つ可能性があります。その他に検討すべき対策には、パッチ管理、エンドポイント暗号化、VPN、内部脅威の防止などがあります。
セキュリティをさらに強化する対策をお探しなら、最適なパッチ管理ツールとソリューションを確認し、それぞれの違いや主な機能などをご覧ください。
転送中および保存中のデータを暗号化する
保存データの暗号化とは、ハードドライブやサーバーなどの物理またはデジタルストレージデバイスに保存されたデータを保護し、適切な復号鍵を持たない人が読み取れない状態にすることです。クラウドサービスプロバイダーが提供する暗号化機能を利用するか、第三者の暗号化ソリューションを使って、クラウドに保存する前にデータを暗号化できます。
転送中のデータを暗号化するとは、デバイス間でデータを送信するときやクラウドサービスにアクセスするときなど、ネットワーク上を移動するデータを保護することです。SSL(セキュアソケットレイヤー)やTLS(トランスポート層セキュリティ)などの安全な通信プロトコルを使用し、転送中のデータが暗号化されていることを確認してください。これらのプロトコルは送信中にデータを暗号化し、権限のない第三者による傍受を防ぎます。
データセキュリティをさらに強化できる最適な暗号化ソフトウェアとツールのメリットと主な機能をご覧ください。
クラウドセキュリティツールを追加で導入する
このベストプラクティスでは、IDおよびアクセス管理(IAM)、侵入検知・防止システム(IDPS)、クラウドアクセスセキュリティブローカー(CASB)などの追加技術によって、クラウドセキュリティ対策を拡充します。これらのツールを使用するとセキュリティレイヤーが強化され、クラウド環境における潜在的な攻撃や脆弱性に対する防御力が高まります。
ID・アクセス管理ソリューション
IAMソリューションを導入すると、パブリッククラウドのセキュリティにおける不正アクセスのリスクを低減できます。IAMシステムはユーザーIDと権限を作成・管理し、許可されたユーザーだけがリソースにアクセスできるようにします。包括的なIAMの手法を導入してセキュリティを向上させ、機密データを保護し、クラウド環境における規制遵守を確保しましょう。次のIAMソリューションを検討してください。
- JumpCloud:総合的に最も優れたIAMソリューションに選ばれたJumpCloudは、ID、アクセス、デバイス管理のための包括的な機能を提供します。プラットフォームは最初の10ユーザーと10台のデバイスまで無料です。JumpCloudのフルプラットフォームは、ユーザー1人あたり月額15ドルです。
- Okta Workforce Identity:OktaのIAMソリューションは、第三者ベンダーのセキュリティを管理する大企業に最適です。Workforce IAM Optionsの料金は、年間契約で1,500ドル以上です。希望する機能に応じたカスタム料金も提供しています。
- OneLogin: このソリューションは、アプリケーションにIAMを統合する開発者に最適です。MFA、IDライフサイクル管理、高度なディレクトリ機能とSSO機能を備えたOneLoginのProfessionalプランは、ユーザー1人あたり月額8ドル以上です。30日間の無料トライアルを利用できます。
その他の最適なID・アクセス管理ソリューションを詳しくレビューした記事で、主な機能や料金などをご紹介しています。
侵入検知・防止システム
侵入検知・防止システム(IDPS)は、ネットワークトラフィックを監視、分析、対応するセキュリティツールで、ネットワークセキュリティを単独で、または他のツールと組み合わせて向上させます。主要なクラウドプロバイダーは独自のIDPSやファイアウォールサービスを提供しており、自社マーケットプレイスのサイバーセキュリティ製品によって機能を拡張できます。ここでは、検討すべき代表的なIDPSをご紹介します。
- Atomic OSSEC: 中規模および大規模企業にはOSSECをおすすめしますが、小規模チーム向けには無料のオープンソースIDSも提供しています。Atomic OSSECには14日間の無料トライアルがあり、料金は1年間のライセンスでエンドポイントまたはシステム1台あたり55ドルです。
- Trellix IPS: このセキュリティプラットフォームは、エンタープライズレベルのセキュリティ向けに設計された幅広い機能を提供します。DDoS防御、ボット検知、ホストの隔離など、高度なセキュリティ機能を利用できます。カスタム料金については営業チームにお問い合わせください。
- Check Point Quantum: Check PointのIPS製品は、NGFW環境に最適です。Quantumは、レポート機能、脆弱性検知、ポリシー設定なども提供します。カスタム料金や無料トライアルについては営業チームにお問い合わせください。
独自の機能を備えた最適な侵入検知・防止システムを評価して、ビジネスに強固なクラウドセキュリティ対策を確保しましょう。
クラウドアクセスセキュリティブローカーとクラウドセキュリティソリューション
CASBは、複数のプロバイダーが提供する複数のクラウドサービスを利用し、不正なアプリのアクティビティを追跡できる企業に適した、クラウドセキュリティ基準の導入に特化したソリューションです。また、クラウドインフラストラクチャとデータを保護するため、クラウドネイティブアプリケーション(CNAPP)、ワークロード保護プラットフォーム(CWPP)、クラウドセキュリティポスチャ管理(CSPM)など、他のクラウドツールの利用も検討してください。おすすめのクラウドセキュリティソリューションをいくつかご紹介します。
- ProofpointのCASB: このソリューションは、ユーザー保護とDLPを重視する企業に最適です。主な機能には、シャドーITアクティビティの検知やサードパーティSaaSアプリの管理などがあります。無料のライブデモとカスタム見積もりについては、営業チームにお問い合わせください。
- Orca SecurityのCWPP: OrcaのCWPPサービスは、高度なクラウド設定機能を求めている場合に最適です。その他の機能には、脆弱性管理やコンプライアンス監視などがあります。カスタム見積もりについては営業チームにお問い合わせください。
- CrowdstrikeのCNAPP: Falcon Cloud Securityは、CWP、CSPM、CIEM、コンテナセキュリティを単一のCNAPP製品として提供します。このソリューションは、クラウド環境で高度な脅威防御を実現します。料金はFalcon Goバンドル1つあたり年間300ドル以上です。
- Palo AltoのCSPM: Prisma Cloudは、ハイブリッド、マルチクラウド、クラウドネイティブ環境向けに幅広い機能を提供するCSPMソリューションとして、当社が最もおすすめする製品です。カスタム料金については営業チームにお問い合わせいただくか、30日間の無料トライアルをお申し込みください。
他のクラウドセキュリティツールであるCSPM、CWPP、CIEM、CNAPPが提供するメリットや機能、料金などについてもご覧ください。
コンプライアンス要件を再確認する
新しいクラウドコンピューティングサービスを導入する前に、自社固有のコンプライアンス要件を確認し、サービスプロバイダーがデータセキュリティのニーズを満たすことを確認してください。コンプライアンスの維持は、クラウドセキュリティにおける最重要課題です。セキュリティ上の問題がクラウドプロバイダーに起因する場合でも、規制当局は規制違反について企業に責任を負わせます。コンプライアンスを確認する方法として、次のガイドラインを参考にしてください。
- 業界規則を確認する:特定の業界における個人を特定できる情報(PII)の取得と保護を規定する法律を遵守します。
- 地域の規制を考慮する:特定の地域で事業を展開している、またはデータを保存している組織に固有のコンプライアンス要件に対応します。
- データセキュリティ基準を評価する:消費者のプライバシーを保護し、データ侵害を防ぐため、データセキュリティ基準とベストプラクティスを再確認します。
- 法的助言を求める:適用されるすべてのコンプライアンス規則を十分に理解し、遵守できるよう、法律の専門家またはコンプライアンスの専門家に相談します。
包括的な評価と監視を提供できる最適な第三者リスク管理(TPRM)ツールをチェックして、第三者ベンダーのコンプライアンスを確認しましょう。
ペネトレーションテスト、脆弱性スキャン、監査を実施する
監査、ペネトレーションテスト、脆弱性テストでは、保護対策を評価して欠陥を発見し、業界標準への準拠を確認します。これらの実践により、脆弱性をプロアクティブに検出して対処し、サイバー脅威への防御を強化するとともに、システムとデータの完全性およびセキュリティを確保できます。次の推奨対策を検討してください。
- 実施するペネトレーションテスト:既存のクラウドセキュリティソリューションの有効性を評価します。クラウド上のデータやアプリのセキュリティを脅かす可能性のある弱点を特定します。
- 実行する脆弱性スキャン:クラウド脆弱性スキャナーを使用して設定ミスなどの問題を検出し、クラウド環境のセキュリティ体制を改善します。
- 定期的なセキュリティ監査を実施する:すべてのセキュリティプロバイダーと管理策を評価し、その能力を確認します。合意したセキュリティ条件と基準を遵守していることを確認します。
- アクセスログ監査を確認する:許可されたユーザーだけが機密データやクラウドアプリにアクセスできることを確認し、アクセス制御とデータセキュリティ対策を強化します。
セキュリティログを有効化・監視する
クラウドサービスでロギングを有効にし、さらにそのデータをセキュリティ情報イベント管理(SIEM)システムに取り込んで一元的に監視・対応します。ロギングにより、システム管理者とセキュリティチームはユーザーアクティビティを監視し、未承認の変更やアクティビティを検出できます。これは手作業では実現できないプロセスです。これにより、セキュリティを改善するための予防策や調整が可能になります。
セキュリティログを管理するには、次の戦略を実施します。
- 一元監視を伴うロギングを有効にする:ロギングデータをSIEMシステムに取り込み、一元的に監視してセキュリティ上の問題を効果的に検出・対応します。
- セキュリティの可視性を高める:ユーザーの行動を監視し、不正な変更やアクティビティを検出することで、手作業では得にくい知見を得ます。
- インシデント対応を促進する:詳細なログを使用して攻撃者の活動を明確に記録し、セキュリティ侵害が発生した際の迅速な修復と被害の抑制に役立てます。
- 変更と設定ミスを追跡する:適切なロギングを行い、脆弱性につながる可能性のある変更を追跡し、過剰なアクセス権限を検出します。
- クラウドプロバイダーのツールを活用する:クラウドプロバイダーのツールを適切に活用するため、分析用にCloudTrailのログファイルをAWS CloudTrail Lakeまたは第三者のSIEM製品に取り込みます。
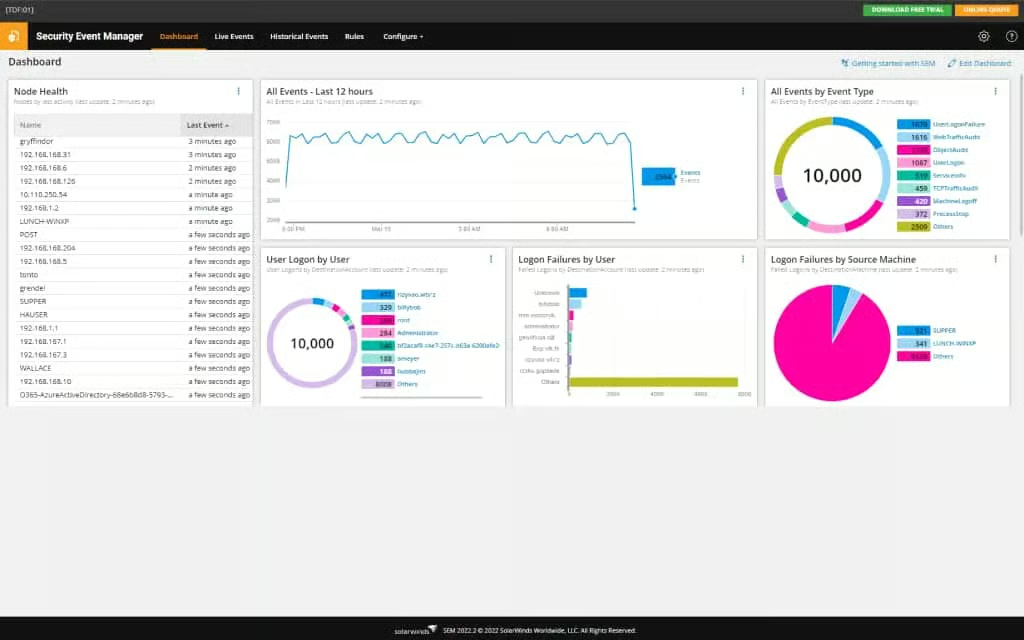
さまざまなデータソースとシームレスに統合することで、セキュリティデータレイクがSIEMの制限に対処する方法を、ログ、イベント、脅威インテリジェンスフィードなどを含めてご覧ください。
設定ミスを理解し、軽減する
対処するには、設定ミスへのプロアクティブな対策が必要です。ストレージバケット、API、接続、開放ポート、権限、暗号化におけるエラーを防止します。AWS S3バケットなどのクラウドサービスにおけるデフォルトの広範な権限は、適切に制限しなければ重大なセキュリティ脆弱性を招く可能性があります。設定ミスによって、悪意のある攻撃者は脆弱性を悪用できます。次の対策を講じて設定ミスを減らしましょう。
- バケットを手動で設定する:各バケットまたはバケットグループを手動で調整し、十分なセキュリティ設定を確保して望ましくないアクセスを防ぎます。
- 開発チームと連携する:緊密に連携する開発チームが、Webクラウドアドレスの設定が正しく、セキュリティ基準を満たしていることを確認します。
- デフォルトのアクセス権を避ける:過剰な権限を付与してセキュリティ上の問題を招く可能性があるため、デフォルトのアクセス権は決して使用しないでください。
- ユーザーのアクセスレベルを定義する:必要なユーザーアクセスレベル(閲覧のみまたは編集)を決定し、それに応じて各バケットを設定します。
- 最小権限の原則を導入する:データ侵害のリスクを低減するため、ユーザーにはタスクの完了に必要な権限だけを付与します。
クラウドセキュリティにおける最大の問題とは?
クラウドセキュリティにおける最も一般的な問題には、設定ミス、不要または不正なアクセス、クラウドベンダーのソリューションの脆弱性、従業員のミスなどがあります。ビジネスをクラウドに移行する際にこれらの問題を減らすには、ネットワーク中心のセキュリティという考え方を見直し、分散型クラウド向けに再設計します。ここでは、クラウドセキュリティにおける最大の問題がどのように発生するのか、また対処するための主な方法をご紹介します。
クラウドの設定ミス
クラウド設定のミスは、セキュリティ脆弱性の一般的な原因です。こうしたミスにより、重要なデータ、サービス、アプリケーションへの望ましくないアクセスが可能になる場合があります。クラウドリソースの設定や管理中に発生した人的ミスや見落としが、設定ミスにつながる可能性があります。
この問題を克服する方法
クラウドの設定ミスに対処するには、次の対策を講じます。
- 検出を自動化する:設定ドリフトや想定状態からの逸脱を自動的に特定するツールを設定します。
- 変更とコラボレーションを監視する:インフラストラクチャコードにバージョン管理システムを使用して、変更を追跡し、共同作業を行います。
- 自動コード分析を統合する:CI/CDパイプラインにコード分析ツールを使用して、開発プロセスの早い段階でエラーを検出します。
- 設定変更を監視する:不正な変更を検出するアラートを設定し、疑わしいアクティビティに迅速に対応します。
- セキュリティスキャンツールを使用する:Infrastructure as Code(IaC)向けに作成されたセキュリティスキャンツールを使用して、設定ミスを検出・修正します。
不要または不正なアクセス
ユーザーやアプリケーションに過剰または不適切なアクセス権を許可すると、クラウド環境に脆弱性が生じる可能性があります。不正なアクセスは、データ侵害、データ損失、その他のセキュリティインシデントにつながるおそれがあります。
この問題を克服する方法
不要なアクセスを管理するには、次の方法を使用します。
- ジャストインタイム(JIT)アクセスプロビジョニングを導入する:ユーザーが必要とするときだけ、可能な限り短い時間アクセスを付与します。
- 最小権限を徹底する:デフォルトでは最小限の権限を付与します。重要なリソースにアクセスできるユーザーを制限します。
- アクセスを定期的に確認して取り消す:定期的な監査を実施し、不要なアクセス認証情報を特定して削除します。
- アクセスの自動再認証を使用する:アクセス権限を定期的に検証・再認証する自動メカニズムを設定します。
- ネットワークをセグメント化して横方向の移動を制限する:ネットワークを分割して各領域間の不正アクセスを制限し、攻撃者の横方向の移動を防止します。
クラウドベンダーの脆弱性
クラウドサービスプロバイダーは強固なセキュリティ保護を提供していますが、脅威と無縁ではありません。攻撃者は、クラウドプロバイダーの欠陥を利用して、顧客のデータやサービスにアクセスすることがよくあります。こうした欠陥には、ソフトウェアの不具合、権限の問題、インフラストラクチャの脆弱性などが含まれます。
この問題を克服する方法
クラウドベンダーの脆弱性に対処するには、次のソリューションを適用します。
- セキュリティ機能を評価する:ベンダーのセキュリティ製品や機能を評価・比較します。自社のセキュリティ要件に適合していることを確認します。
- マルチクラウドまたはハイブリッド戦略を導入する:マルチクラウドまたはハイブリッドクラウドのアプローチを検討し、ベンダーロックインを回避します。
- バックアップ戦略を策定する:バックアップ計画を策定して、ベンダーの停止や中断のリスクを低減します。
- ベンダーのセキュリティ更新を監視する:ベンダーのセキュリティ更新や修正に関する最新情報を把握し、脆弱性に迅速に対処できるようにします。
- ベンダー契約を確認する:クラウドベンダーとの契約やサービスレベル合意(SLA)を定期的に確認・更新し、セキュリティ要件に適合していることを確認します。
従業員のミス
従業員のミスは、機密データを意図せず公開したり、フィッシング攻撃の被害に遭ったりする可能性があるため、クラウドセキュリティに大きな脅威をもたらします。このような事故の可能性を減らし、全体的なセキュリティ態勢を改善するには、従業員に包括的なトレーニングを実施し、潜在的な危険に対する認識を高める必要があります。
この問題を克服する方法
従業員のミスに対処するには、次の方法を試してください。
- 広範なサイバーセキュリティトレーニングを維持する:スタッフがサイバーセキュリティのベストプラクティスとセキュリティ対応を理解できるよう、充実した協調型のトレーニングを実施します。
- 説明責任と報告体制を確立する:説明責任を重視する文化を醸成し、セキュリティ上のインシデントや懸念を従業員が速やかに報告するよう促します。
- 安全なパスワード制限を導入する:使いやすさとセキュリティのバランスが取れたパスワード制限を徹底します。
- RBACと最小権限の原則を使用する:ロールベースアクセス制御ツールを使用して、機密データやシステムへのアクセスを制限します。
- フィッシングシミュレーションを実施する:フィッシング攻撃を特定して対応する方法を従業員に教育します。
よくある質問(FAQ)
強固なクラウドセキュリティ戦略の主要要素とは?
強固なクラウドセキュリティ戦略には、機密情報を保護するデータ暗号化、アクセスを効果的に管理するIAM、脅威を検出するセキュリティ監視が含まれます。また、コンプライアンス遵守のための監査、レジリエンスを高めるデータバックアップ、認識を高める従業員トレーニング、第三者を監督するベンダーリスク管理、脆弱性に迅速に対処するパッチ管理も含める必要があります。
クラウド環境のセキュリティを強化するには?
クラウドセキュリティを強化するには、業界で認められたベストプラクティスに従います。潜在的な脅威に効果的に対処するため、堅牢なアクセス制御を構築し、データを暗号化し、システムを定期的に更新し、セキュリティ評価を実施し、強力な認証を適用し、異常を監視し、ユーザーを教育し、明確なインシデント対応プロトコルを確立します。
クラウドセキュリティ基準とは?
クラウドセキュリティ基準は、クラウド環境における敵対的な攻撃やセキュリティ上の懸念から、データ、デジタル資産、知的財産を保護するための基盤です。また、クラウドシステムに特有の要件を定めたISO、PCI DSS、HIPAA、GDPRなど、連邦、国際、自治体の基準も含まれます。
結論:強固なクラウドセキュリティ対策を導入する
クラウドセキュリティは共有責任であり、ベストプラクティスと最も効果的なセキュリティ戦略に関する知識を身につけることで、クラウド環境を自信を持って運用できます。強固なクラウドセキュリティ対策を導入し、クラウドセキュリティプロバイダーの最大限のセキュリティ対策と組み合わせることで、クラウド環境を安全に保つことができます。ただし、既存のクラウドセキュリティ対策では不十分な場合は、セキュリティ支援のレイヤーを追加してください。
クラウドセキュリティソリューションを主要なセキュアアクセスサービスエッジ(SASE)プロバイダーと統合して、クラウド環境におけるネットワークセキュリティ、可視性、脅威検知を強化します。