

















Dieser Leitfaden richtet sich an IT-Fachleute, Sicherheitsteams und Führungskräfte, die ihre Netzwerkabwehr im Jahr 2026 stärken möchten. Er stellt die besten Tools für Netzwerksicherheit vor, um Daten zu schützen und das Gesamtrisiko für Unternehmen zu reduzieren.
Tools für Netzwerksicherheit umfassen Hardware- und Softwaretechnologien, Methoden und Richtlinien, die die Integrität des Netzwerks wahren und potenzielle Sicherheitsverletzungen verhindern. Diese Tools ermöglichen eine umfassende Strategie für Netzwerksicherheit, indem sie verschiedene Funktionen für Verschlüsselung, Firewalls, Intrusion-Detection-Systeme, Zugriffskontrolle und regelmäßige Sicherheitsaudits kombinieren. Wir haben führende Tools für Netzwerksicherheit geprüft, um Sie bei der Auswahl der am besten zu den Sicherheitsanforderungen Ihres Unternehmens passenden Lösung zu unterstützen.
Dies sind die sieben besten Tools für Netzwerksicherheit im Jahr 2026:
- ESET: Insgesamt bestes Tool für Netzwerksicherheit
- Palo Alto: Am besten für Zero-Trust-Sicherheit
- Cisco: Am besten für Netzwerkzugriffskontrolle
- Nessus: Am besten zur Erkennung von Sicherheitslücken
- Fortinet: Am besten für Kern- und NGFW-Funktionen
- Splunk: Beste Wahl für einheitliche Sicherheit
- Malwarebytes: Am besten zur Abwehr von Malware
Vergleich der besten Tools für Netzwerksicherheit
Wir haben die folgenden Tools hinsichtlich ihrer Funktionen zur Bedrohungserkennung, zur Überwachung einheitlicher Plattformen, zur Verhinderung von Datenverlust, zur Unterstützung mehrerer Betriebssysteme und der Verfügbarkeit einer kostenlosen Testversion verglichen.
| Bedrohungserkennung | Überwachung einheitlicher Plattformen | Verhinderung von Datenverlust | Unterstützung mehrerer Betriebssysteme | Kostenlose Testversion | |
|---|---|---|---|---|---|
| ESET | ✔️ | ✔️ | ➕ | ✔️ | 30 Tage |
| Palo Alto | ✔️ | ✔️ | ✔️ | ✔️ | 30 Tage |
| Cisco | ✔️ | ✔️ | ✔️ | ✔️ | 30 Tage |
| Nessus | ✔️ | ✔️ | ✔️ | ✔️ | 7 Tage |
| Fortinet | ✔️ | ✔️ | ✔️ | ✔️ | 30 Tage |
| Splunk | ✔️ | ✔️ | ✔️ | ✔️ | 14 Tage |
| Malwarebytes | ✔️ | ✔️ | ❌ | ✔️ | 14 Tage |
✔️=Ja ❌=Nein/Unklar ➕=Add-on
ESET – insgesamt bestes Tool für Netzwerksicherheit
Pros
- Transparente Preise
- Übersichtliche Benutzeroberfläche
- Funktioniert ohne Beeinträchtigung des Systems
Cons
- Das Mobile Device Management muss verbessert werden
- Nutzer berichten von gelegentlichen Problemen mit Updates
- Höhere Kosten als bei anderen Tools auf dem Markt
Gesamtbewertung: 4,4/5
- Kernfunktionen: 4.7/5
- Preise und Transparenz: 4.8/5
- Infrastrukturmerkmale: 4.7/5
- Compliance-Zertifizierungen: 4.3/5
- Benutzerfreundlichkeit und Administration: 4.5/5
- Kundensupport: 3.2/5
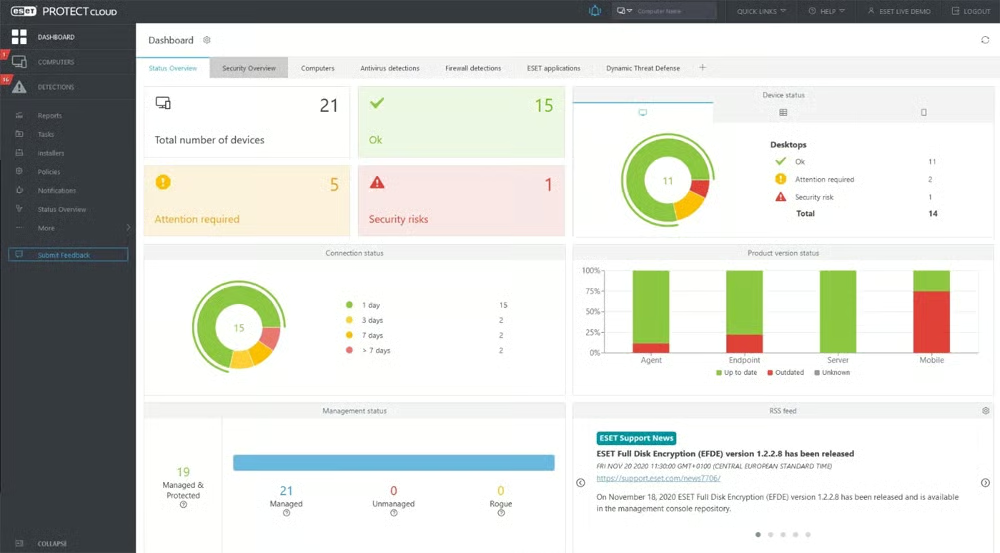
ESET ist ein global tätiges Unternehmen für digitale Sicherheit, das Zero-Day-Bedrohungen, Ransomware und gezielte Angriffe erkennt und neutralisiert, bevor sie gestartet werden. Die einheitliche Cybersecurity-Plattform ESET PROTECT schützt Endpunkte und andere potenzielle Angriffsvektoren wie Mobilgeräte, E-Mail, Online- und Cloud-Apps vollständig. Mit seiner automatisierten Komplettabwehr ist ESET unsere erste Wahl für Netzwerksicherheitlösungen für Cloud- und On-Premises-Bereitstellungen.
Preise
- Kostenlose Lösungen: Die App zur Kindersicherung und die Diebstahlschutzfunktion sind verfügbar
- ESET PROTECT Complete für Unternehmen: 288+ US-Dollar jährlich für 5 Geräte
- Preis auf Anfrage: Individuelle Tarife verfügbar
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
- Malware-Erkennung: Bietet verschiedene Techniken und Informationsquellen, um Nutzer über Malware-Vorkommnisse zu benachrichtigen.
- Firewall-Schutz: Filtert unerwünschte Inhalte heraus und schützt das Netzwerk und die Geräte vor schädlichem ein- und ausgehendem Datenverkehr.
- Endpunktschutz: Ermöglicht Nutzern, Bedrohungsdaten zu analysieren, die sich auf ihre Endgeräte beziehen.
- Compliance: Entspricht wichtigen Branchenstandards wie ISO 27001/9001, HIPAA, PCI, DSGVO, NIST und weiteren.
- Ergänzende Sicherheitstools: Bietet Schutz für Cloud-Apps, Dateiserver-Sicherheit, VPN-, WLAN-Schutz, Passwortmanager sowie Schulungen zum Sicherheitsbewusstsein.
Erfahren Sie mehr über die Funktionen und Vorteile von ESET PROTECT in unserer unabhängigen redaktionellen Bewertung der Plattform.
Screenshot
Alternativen
Während ESET einen zufriedenstellenden Kundensupport bietet, erzielt Palo Alto bei der Qualität seines Kundenservice höhere Nutzerbewertungen.
Palo Alto Networks – am besten für Zero-Trust-Sicherheit
Pros
- Stabil und zuverlässig
- Bietet zentrale Kontrolle
- Große Auswahl an Optionen für Netzwerklösungen
Cons
- Keine transparenten Preise
- Nutzer finden die Navigation in der Benutzeroberfläche schwierig
- Verbraucht umfangreiche Systemressourcen
Gesamtbewertung: 4,3/5
- Kernfunktionen: 4.6/5
- Preise und Transparenz: 2.4/5
- Infrastrukturmerkmale: 5/5
- Compliance-Zertifizierungen: 5/5
- Benutzerfreundlichkeit und Administration: 4.5/5
- Kundensupport: 4.3/5
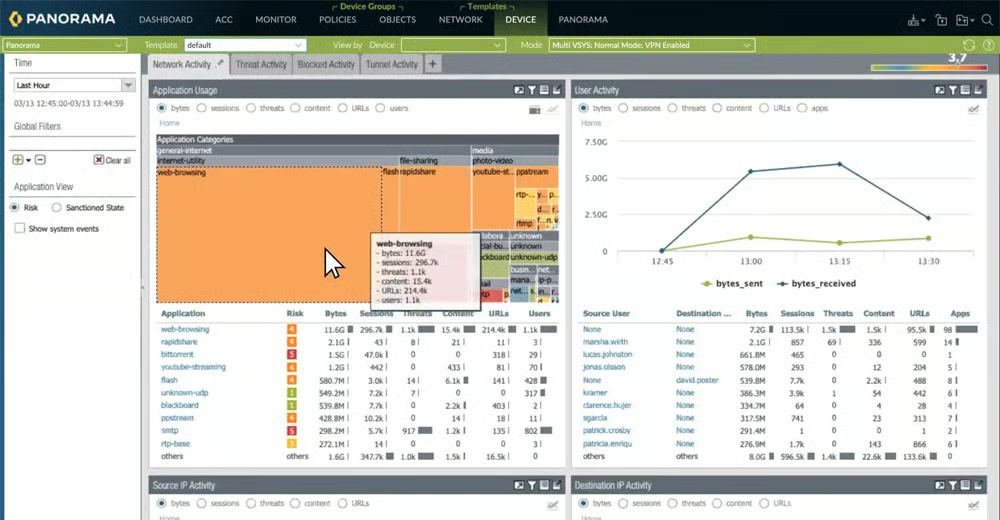
Palo Alto Networks bietet eine Suite von Technologien, mit denen Unternehmen durch Mikrosegmentierung Zero-Trust-Sicherheit erreichen können. Zero Trust wird durch die Authentifizierung von Identitäten, die Durchsetzung des Prinzips der geringsten Berechtigungen und die kontinuierliche Überwachung des Netzwerkverkehrs umgesetzt. Palo Alto Networks entwickelt weiterhin innovative Optionen für die Bereitstellung virtueller, physischer und containerisierter Firewalls, die Verwaltung der Netzwerksicherheit, cloudbasierte Sicherheitsdienste und mehr.
Preise
- Preis auf Anfrage: Individuelle Tarife und benutzerdefinierte Preise verfügbar
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
- Prävention mit mehreren Methoden: Kombiniert Malware-Strategien und maximiert den Netzwerkschutz zur Bekämpfung bekannter und unbekannter Bedrohungen.
- Einheitliche Regelbasis: Reduziert den Arbeitsaufwand durch eine einzige Regelbasis für Firewall, Bedrohungsprävention, URL-Filterung, App-Erkennung, Benutzeridentifizierung und Datenfilterung.
- Cloud-Sicherheit: Die Firewall der Palo Alto VM-Series ermöglicht es Unternehmen, Datenverluste und Angriffe sowohl in privaten als auch in öffentlichen Cloud-Umgebungen zu verhindern.
- Compliance: Entspricht ISO 27001/9001, HIPAA, PCI, DSGVO, SOC2, NIST und weiteren branchenspezifischen Compliance-Anforderungen und Vorschriften.
- Ergänzende Sicherheitstools: Bietet SASE, cloudbasierte Sicherheitsdienste, IoT-Sicherheit, 5G-Sicherheit und mehr.
Wenn Sie erfahren möchten, wie Palo Alto mit seiner Secure-Access-Service-Edge-Lösung (SASE) zentrale Kontrolle und Netzwerküberwachung ermöglicht, lesen Sie den Testbericht zu Palo Alto Prisma SASE.
Screenshot
Alternativen
Nutzer loben die Lösungen von Palo Alto im Allgemeinen für ihre Zuverlässigkeit, weisen jedoch auf eine steile Lernkurve hin. Cisco-Nutzer schätzen hingegen die Benutzeroberfläche, die trotz der komplexen Funktionen zur einfachen Bedienung beiträgt.
Cisco – am besten für Netzwerkzugriffskontrolle
Pros
- Zentrale Verwaltung
- Großer Funktionsumfang
- Für kleine bis große Unternehmen geeignet
Cons
- Keine transparenten Preise
- Nutzer berichten von gelegentlichen Integrationsproblemen
- Nutzer empfinden das Lizenzmodell als komplex
Gesamtbewertung: 4,2/5
- Kernfunktionen: 4.9/5
- Preise und Transparenz: 2.3/5
- Infrastrukturmerkmale: 5/5
- Compliance-Zertifizierungen: 5/5
- Benutzerfreundlichkeit und Administration: 5/5
- Kundensupport: 3.4/5
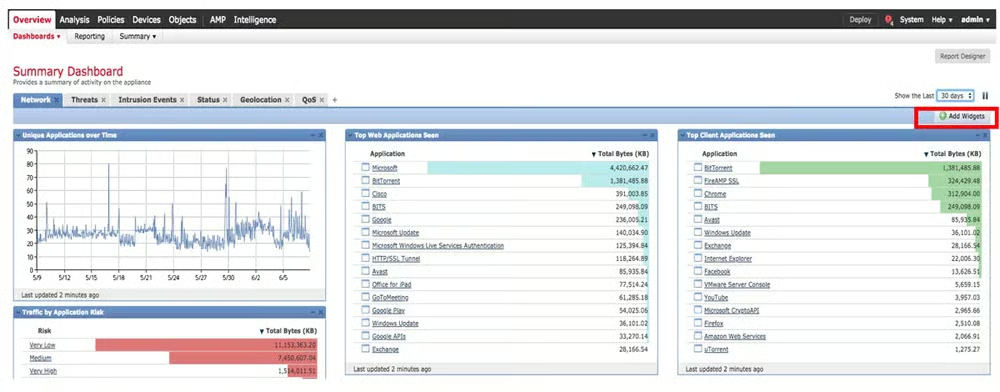
Cisco bietet über die Identity Services Engine (ISE) eine Netzwerkzugriffskontrolle (NAC). Dieses Tool ermöglicht Netzwerktransparenz und Zugriffsverwaltung, indem es Richtlinien für Geräte und Nutzer durchsetzt. Es nutzt die Daten aus Ihrem gesamten Stack, um Richtlinien durchzusetzen, Endpunkte zu verwalten und vertrauenswürdigen Zugriff bereitzustellen. Cisco bietet außerdem Lösungen für IDPS sowie für die Simulation von Sicherheitsverletzungen und Angriffen. Über Cisco Networking können Sie Lösungen bequem in Ihr Dashboard für die Netzwerkverwaltung integrieren.
Preise
- Preis auf Anfrage: Standardtarife und individuelle Preise verfügbar
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
- Zugriffsverwaltung: Vereinfacht den komplexen Prozess der Zugriffsverwaltung über die Cisco Identity Services Engine.
- Netzwerkanalyse: Erkennt mithilfe von Stealthwatch Risiken in Ihrem privaten Netzwerk, öffentlichen Clouds und verschlüsselten Kommunikationsverbindungen.
- Endpunktschutz: Stoppt Sicherheitsbedrohungen bereits am Eintrittspunkt und überwacht kontinuierlich jede Datei, die auf Ihre Endpunkte gelangt.
- Compliance: Entspricht ISO 27001/9001, HIPAA, PCI, DSGVO, SOC2, NIST und weiteren branchenspezifischen Compliance-Anforderungen und Vorschriften.
- Ergänzende Sicherheitstools: Bietet Wide Area Networking, IoT-Networking, SASE, SD-WAN und mehr.
Mit seinen Intrusion-Prevention-Systemen der nächsten Generation (NGIPS) will Cisco mehr Bedrohungen stoppen, die Malware-Erkennungsraten steigern und Einblicke in Bedrohungen liefern. Mehr über diese Lösung erfahren Sie in unserem Testbericht zu Cisco Firepower NGIPS.
Screenshot
Alternativen
Cisco bietet bereits eine große Funktionsvielfalt, doch Fortinet übertrifft Cisco mit einem breiteren Angebot grundlegender Netzwerksicherheitsfunktionen.
Nessus – am besten zur Erkennung von Sicherheitslücken
Pros
- Sehr niedrige Raten falsch-positiver Ergebnisse
- Aktive Nutzergemeinschaft
- Detaillierte Scan-Funktionen
Cons
- Tiefenscans verbrauchen viele Ressourcen
- Konfiguration muss vereinfacht werden
- Die Benutzeroberfläche kann anfangs schwierig zu beherrschen sein
Gesamtbewertung: 4/5
- Kernfunktionen: 3.6/5
- Preise und Transparenz: 4.3/5
- Infrastrukturmerkmale: 5/5
- Compliance-Zertifizierungen: 3.5/5
- Benutzerfreundlichkeit und Administration: 4.5/5
- Kundensupport: 3/5
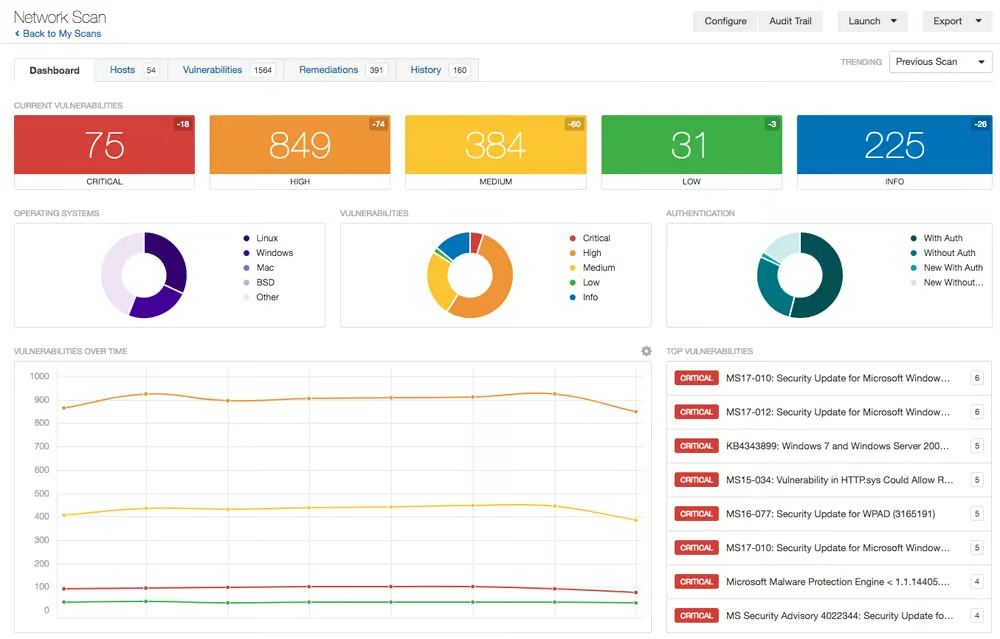
Tenable Nessus ist ein Tool zur Schwachstellenanalyse für Netzwerksicherheit, das ursprünglich als Open-Source-Projekt entstand. Heute bietet es versierten Sicherheitsteams umfangreiche Funktionen: Es erkennt Standardpasswörter, Zugriffsverweigerungsversuche, offene Mail-Relays und potenzielle Einstiegspunkte für Hacker mit außergewöhnlicher Genauigkeit. Nessus identifiziert Softwareprobleme, fehlende Updates, Malware und Fehlkonfigurationen in verschiedenen Betriebssystemen und Geräten.
Preise
- Kostenlose Edition: Tenable Nessus Essentials mit eingeschränkten Scan-Funktionen verfügbar
- Expert-Tarif: 5.990+ US-Dollar pro Jahr
- Professional-Tarif: 3.990+ US-Dollar pro Jahr
- Preis auf Anfrage: Individuelle Preise verfügbar
- Kostenlose Testversion: 7 Tage
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
- Automatisierte Scans: Führt vorab skriptbasierte Schwachstellenscans ohne Eingreifen des Bedieners durch.
- Überwachung der Konfiguration: Überwacht Konfigurationsregelsätze und Maßnahmen zur Durchsetzung von Richtlinien und dokumentiert Änderungen, um die Compliance sicherzustellen.
- Gap-Analyse: Analysiert Daten im Zusammenhang mit unzulässigen Zugriffen und der Durchsetzung von Richtlinien, um Informationen für verbesserte Authentifizierungs- und Sicherheitsmethoden bereitzustellen.
- Compliance: Entspricht ISO 27001/9001, HIPAA, PCI, NIST und weiteren branchenspezifischen Compliance-Anforderungen und Vorschriften.
- Ergänzende Sicherheitstools: Bietet Scans von Web-Apps, Cloud-Scanning, Änderungsmanagement-Tools und mehr.
Erfahren Sie mehr über die Funktionen von Nessus in unserem Überblick und Analyse des Nessus-Penetrationstesting-Produkts.
Screenshot
Alternativen
Nessus führt zwar gründliche Schwachstellenscans durch, bietet jedoch keine zusätzlichen Netzwerksicherheitsfunktionen für einen umfassenden Schutz. ESET übertrifft Nessus insgesamt und bietet ein breiteres Spektrum an Netzwerksicherheitslösungen für umfassenderen Schutz.
Fortinet – am besten für Kern- und NGFW-Funktionen
Pros
- Gut gestaltete Benutzeroberfläche
- Leistungsstarke NGFW-Funktionen
- Große Auswahl an Netzwerksicherheitslösungen
Cons
- Benutzer berichten von gelegentlichen Systemausfällen
- Lange Suchdauer in Protokollen
- Einarbeitungszeit für die Befehlszeilenschnittstelle
Gesamtbewertung: 3,9/5
- Kernfunktionen: 5/5
- Preise und Transparenz: 2.6/5
- Infrastrukturmerkmale: 5/5
- Compliance-Zertifizierungen: 2.8/5
- Benutzerfreundlichkeit und Administration: 4/5
- Kundensupport: 2.7/5
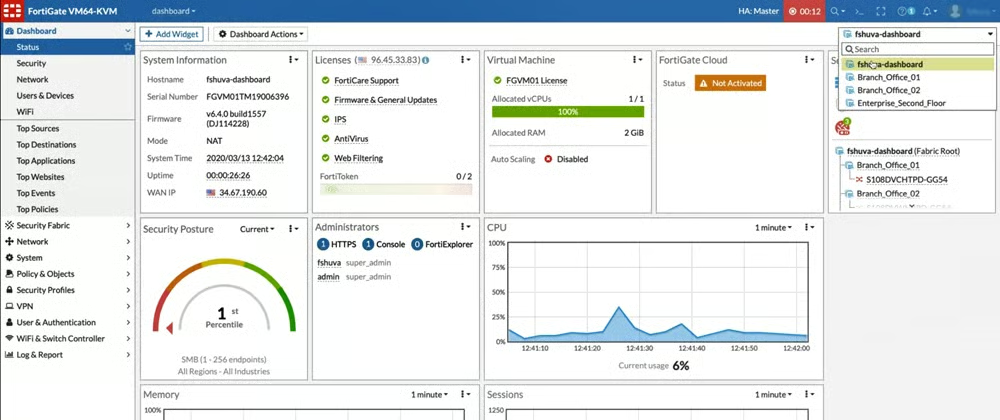
Fortinet ist seit Langem ein Firewall-Anbieter für KMU und Großunternehmen und bietet Hardware für Büros, virtuelle Maschinen und Cloud-Anwendungen (FWaaS). Die FortiGate-Lösungen von Fortinet umfassen SSL-Inspektion, automatisierten Bedrohungsschutz, die Integration in Security Fabric und die Validierung der Sicherheitseffektivität. Fortinet bietet ein umfassendes Paket an Kernfunktionen, darunter leistungsstarker Bedrohungsschutz, Firewall-Funktionen und für Unternehmen skalierbare Lösungen.
Preise
- Preis auf Anfrage: Standardtarife und individuelle Preise verfügbar
- Kostenlose Testversion: 30 Tage
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
- Modulare Lösung: Kombiniert die Funktionen mehrerer Fortinet-Produkte, die auch als eigenständige Lösungen angeboten werden.
- Umfassende Netzwerksicherheit: Bietet Bedrohungsschutz und Leistung und reduziert zugleich die Komplexität durch die FortiGate NGFW.
- Sicherheitsinformations- und Ereignismanagement: Ermöglicht Benutzern, Sicherheitsprobleme mithilfe von FortiSIEM schnell zu erkennen und zu beheben sowie Compliance-Standards zu verwalten.
- Compliance: Entspricht ISO 27001/9001, HIPAA, NIST und weiteren branchenspezifischen Compliance-Anforderungen und Vorschriften.
- Ergänzende Sicherheitstools: Bietet SASE, SD-WAN, Secure Web Gateway, DDoS-Schutz, E-Mail-Sicherheit, Sandboxing, NAC und mehr.
Wenn Sie die Unterschiede zwischen den Firewall-Produkten von Fortinet und Palo Alto im Detail kennenlernen möchten, lesen Sie unseren Vergleichstest.
Screenshot
Alternativen
Fortinet bietet vielfältige Netzwerksicherheitslösungen. Wenn Sie sich jedoch auf die einheitliche Erkennung, Untersuchung und Reaktion auf Bedrohungen konzentrieren, bietet Splunk dafür eine dedizierte Plattform.
Splunk – die beste Wahl für einheitliche Sicherheit
Pros
- Bietet ein zentrales Dashboard für alle Protokolle
- Gute Möglichkeiten für benutzerdefinierte Regeln
- Echtzeitüberwachung
Cons
- Dokumentation muss aktualisiert werden
- Benutzeroberfläche muss verbessert und um weitere Standardfunktionen ergänzt werden
- Benutzer berichten von langen Implementierungszeiten
Gesamtbewertung: 3,8/5
- Kernfunktionen: 4.4/5
- Preise und Transparenz: 2.4/5
- Infrastrukturmerkmale: 5/5
- Compliance-Zertifizierungen: 3.5/5
- Benutzerfreundlichkeit und Administration: 4.3/5
- Kundensupport: 3/5
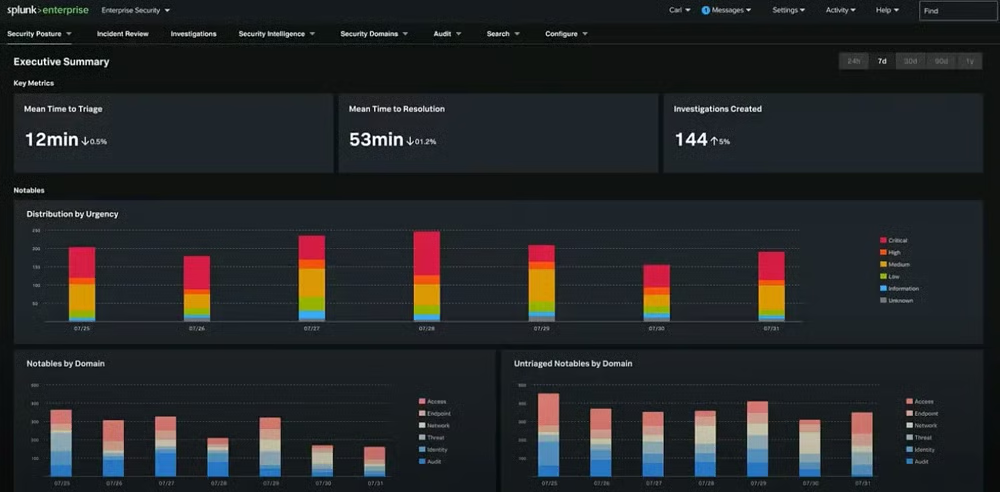
Splunk ist eine Enterprise-Lösung für große Unternehmen, die Einblicke in eine breite Palette von Sicherheitstools und -aktivitäten benötigen. Splunk zeichnet sich dank der jüngsten Weiterentwicklungen von Splunk Mission Control und Observability Cloud durch einheitliche Netzwerksicherheit aus. Unternehmen können Workflows nun optimieren und Sicherheitsanalysen (Enterprise Security), Automatisierung (SOAR) sowie Threat Intelligence verbessern. Dadurch werden die Erkennung und Reaktion auf Bedrohungen innerhalb einer einheitlichen Plattform vereinfacht.
Preise
- Preis auf Anfrage: Standardtarife und individuelle Preise verfügbar
- Kostenlose Testversion: 14 Tage
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
- Einheitliches Monitoring und Observability: Ermöglicht Einblicke in IT-Systeme durch die Kombination von Ereignismessungen, Protokollen, Traces und Metadaten aus verschiedenen IT-Systemen.
- Threat Intelligence: Speichert Wissen über verbreitete Bedrohungen und darüber, wie im Falle ihres Auftretens mit ihnen umzugehen ist.
- Incident-Management: Benachrichtigt Personen über Ereignisse und ermöglicht es ihnen, manuell einzugreifen oder eine automatische Reaktion einzuleiten.
- Compliance: Entspricht ISO 27001/9001, HIPAA, PCI, SOC2 und weiteren branchenspezifischen Compliance-Anforderungen und Vorschriften.
- Ergänzende Sicherheitstools: Bietet SIEM, SOAR, Überwachung der App-Performance, AIOps und weitere zusätzliche Sicherheitslösungen.
Möchten Sie mehr über die führende SIEM-Technologie von Splunk erfahren? Lesen Sie unseren Testbericht zu Splunk Enterprise Security (ES).
Screenshot
Alternativen
Splunk erzielt bei der Bedrohungserkennung im Allgemeinen gute Ergebnisse. Für einen verbesserten Malware-Schutz sollten Sie jedoch Malwarebytes in Betracht ziehen, das spezialisierte Lösungen zur Prävention und Behebung von Malware bietet.
Malwarebytes – am besten zur Abwehr von Malware
Pros
- Einfache Überwachung über eine zentrale Verwaltung
- Erkennt und entfernt Malware-Apps effektiv
- Schnelle Scans
Cons
- Echtzeitschutz muss verbessert werden
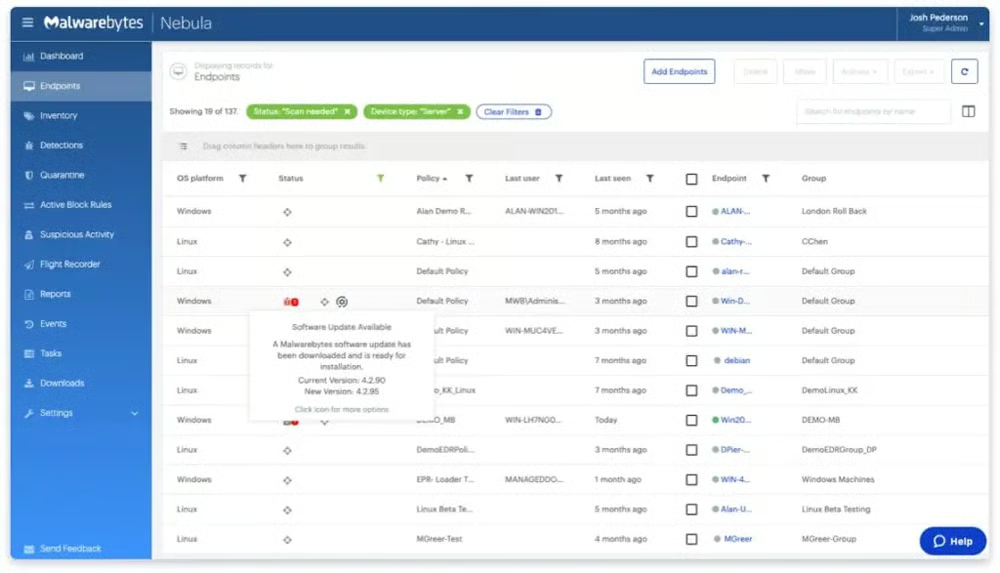
- Benutzer berichten von Problemen beim Aktualisieren von Installationen
- Kosten pro Endpunkt relativ hoch
Gesamtbewertung: 3,8/5
- Kernfunktionen: 3.6/5
- Preise und Transparenz: 3.3/5
- Infrastrukturmerkmale: 5/5
- Compliance-Zertifizierungen: 3/5
- Benutzerfreundlichkeit und Administration: 5/5
- Kundensupport: 3/5
Malwarebytes bietet neben umfassendem Anti-Malware-Schutz auch fortschrittliche Netzwerksicherheit. Die Endpunktsicherheitslösungen nutzen zahlreiche Schutzebenen, Threat Intelligence und menschliche Expertise, um Unternehmen vor Ransomware, Viren und anderen Bedrohungen zu schützen. Der Identitätsdiebstahlschutz von Malwarebytes sorgt für zuverlässige Sicherheit, indem er Benutzer schnell über erkannte Datenschutzverletzungen informiert und so eine rasche Behebung ermöglicht.
Preise
- Core-Tarif: 69+ US-Dollar pro Endpunkt und Jahr
- Advanced-Tarif: 79+ US-Dollar pro Endpunkt und Jahr
- Elite-Tarif: 99+ US-Dollar pro Endpunkt und Jahr
- Ultimate-Tarif: 119+ US-Dollar pro Endpunkt und Jahr
- Preis auf Anfrage: Individuelle Preise verfügbar
- Kostenlose Testversion: 14 Tage
- Kostenlose Demo: Kontaktieren Sie uns zur Terminvereinbarung
Wichtige Funktionen
- Firewall: Überwacht Datenpakete und schützt Endgeräte vor einer Vielzahl von Angriffen und Malware-Bedrohungen.
- Endpunktschutz: Ermöglicht Benutzern, für ihre Endgeräte relevante Threat-Intelligence-Daten zu untersuchen.
- Automatisierte Behebung: Spart Zeit bei der manuellen Behebung von Problemen und behandelt gängige Vorfälle der Netzwerksicherheit schnell.
- Compliance: Entspricht wichtigen Compliance-Vorschriften wie ISO 27001/9001, PCI, SOC2 und NIST.
- Ergänzende Sicherheitstools: Bietet Sicherheitsvisualisierung, App-Blockierung, DNS-Filterung und weitere zusätzliche Sicherheitstools.
Lesen Sie unseren Vergleichsleitfaden zu den Funktionen von Malwarebytes zur Erkennung und Entfernung bösartiger Bedrohungen.
Screenshot
Alternativen
Die Schwachstellen- und Patch-Management-Dienste von Malwarebytes sind relativ neu. Wenn Sie eine seit Langem etablierte Lösung bevorzugen, sollten Sie Nessus in Betracht ziehen, das für seinen hervorragenden Support und seine umfassenden Funktionen zur Erkennung von Schwachstellen bekannt ist.
Die 5 wichtigsten Funktionen von Tools für die Netzwerksicherheit
Netzwerksicherheit stützt sich für einen umfassenden Schutz auf eine Vielzahl von Tools. Zu den wichtigsten Funktionen gehören die Simulation von Sicherheitsverletzungen und Angriffen, Endpoint Detection and Response, Identitäts- und Zugriffsverwaltung, Systeme zur Erkennung und Verhinderung von Eindringversuchen sowie Netzwerkzugriffskontrolle.
Simulation von Sicherheitsverletzungen und Angriffen (BAS)
Die Simulation von Sicherheitsverletzungen und Angriffen ahmt reale Cyberangriffe nach und ähnelt damit manuellen Penetrationstests und Red-Teaming. Dank Echtzeitwarnungen und -transparenz können Administratoren aufkommende Bedrohungen in unterschiedlichen Infrastrukturumgebungen, einschließlich Cloud- und SD-WAN-Frameworks, schnell bewältigen. So werden ein proaktiver Schutz und eine Verbesserung der Sicherheitslage gewährleistet.
Endpoint Detection and Response (EDR)
EDR ähnelt dem Schwachstellenmanagement, da es Bedrohungen an den Einstiegspunkten der Benutzer erkennt und eindämmt. Es bietet eine umfassende Sicherheit ähnlich wie IAM-, NAC- und Tools für das Privileged Access Management (PAM), verfügt jedoch zusätzlich über Funktionen wie Data Loss Prevention (DLP), Patchen und Anwendungs-Whitelisting für einen verbesserten Schutz.
Identitäts- und Zugriffsverwaltung (IAM)
IAM ist ein System, das Zugriffsrichtlinien dynamisch verwaltet. IAM funktioniert mit allen Identitätsprotokollen und lässt sich nahtlos mit CASB-, EDR- und WAF-Systemen verbinden. Dabei liefert es Einblicke in Geräte-, Sitzungs- und Identitätsdaten, um eine zuverlässige Sicherheit und effektive Zugriffsverwaltung in verschiedenen Umgebungen zu gewährleisten.
Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDPS)
IDPS durchsuchen Systeme mithilfe signatur- oder anomaliebasierter Erkennungstechniken nach Eindringversuchen. IDPS bietet Funktionen zur Bedrohungserkennung, intelligenten Alarmierung und automatisierten Blockierung, um Sicherheitsbedrohungen schnell zu erkennen und zu neutralisieren und so einen starken Schutz vor bösartigen Aktivitäten zu gewährleisten.
Netzwerkzugriffskontrolle (NAC)
NAC ist eine Lösung zur Richtlinienverwaltung, die eine ordnungsgemäße Konfiguration von Endpunkten gewährleistet. NAC ist in SIEM, NGFW und andere Systeme integriert, bewertet Endpunkte, ermöglicht den Zugriff und setzt Sicherheitsrichtlinien durch. Dadurch verbessert NAC die Netzwerksicherheit, indem es den Netzwerkzugriff von Geräten überprüft und kontrolliert. Zu den Funktionen von NAC gehören die Durchsetzung von Compliance-Regeln, eine bessere Transparenz des Netzwerks und die Begrenzung der Risiken durch nicht autorisierte Geräte.
So haben wir die besten Tools für die Netzwerksicherheit bewertet
Wir bewerteten die führenden Tools zur Netzwerküberwachung anhand einer standardisierten Bewertungsmethode mit sechs grundlegenden Kriterien. Für jedes Kriterium ermittelten wir Unterkriterien, die für unsere Bewertung und Punktevergabe verwendet wurden und zur Gesamtbewertung der Produkte beitrugen. Wir wählten die sieben Tools mit den höchsten Punktzahlen aus. Anhand der Ergebnisse sowie weiterführender Recherchen bestimmten wir die Einsatzbereiche der einzelnen Produkte.
Bewertungskriterien
Wir legten sechs wesentliche Kriterien fest, um die führenden Tools für die Netzwerksicherheit objektiv zu bewerten. Die Kernfunktionen wurden aufgrund ihrer grundlegenden Bedeutung am stärksten gewichtet. Es folgten Preise und Netzwerksicherheitsinfrastruktur, um praktische Einsatzmöglichkeiten und erweiterte Funktionen abzubilden. Auch Compliance, Benutzerfreundlichkeit und Administration sowie die Qualität des Kundensupports wurden im Hinblick auf die betriebliche Effizienz berücksichtigt.
- Kernfunktionen (25 %): Wir überprüften die wesentlichen Funktionen jedes Tools für die Netzwerksicherheit, darunter die Simulation von Sicherheitsverletzungen und Angriffen, Cloud Access Security Broker (CASB), EDR, IAM, IDPS, Mobile Threat Defense und mehr.
- Gewinner des Kriteriums: Fortinet
- Preise und Transparenz (20 %): Dieses Kriterium berücksichtigt Faktoren wie die Verfügbarkeit kostenloser Testversionen, die Zugänglichkeit und Verständlichkeit der Preise, die Flexibilität des Preismodells, das Angebot kostenloser Tarife und die Verfügbarkeit kostenloser Demos.
- Gewinner des Kriteriums: ESET
- Merkmale der Netzwerksicherheitsinfrastruktur (20 %): Wir überprüften die Merkmale jedes Tools anhand seiner Systemintegrationen, der Kompatibilität mit mehreren Plattformen, der einheitlichen Plattformüberwachung, der Zero-Trust-Sicherheit, der Skalierbarkeit sowie der Sicherung und Wiederherstellung.
- Gewinner des Kriteriums:Mehrere Gewinner
- Compliance-Zertifizierungen (15 %): Wir berücksichtigten Zertifizierungen wie ISO 27001 und 9001, HIPAA, PCI DSS, DSGVO, SOC2 und NIST sowie die Verfügbarkeit bestimmter Compliance-Frameworks.
- Gewinner des Kriteriums:Mehrere Gewinner
- Benutzerfreundlichkeit und Administration (10 %): Diese Kategorie wird anhand der Intuitivität der Benutzeroberfläche, der Bereitstellung eines zentralen Administrationsbereichs für optimierte Abläufe sowie der Bewertungen auf Plattformen wie G2 und Capterra hinsichtlich Benutzerfreundlichkeit und Einrichtung gemessen.
- Gewinner des Kriteriums:Mehrere Gewinner
- Kundensupport (10 %): Dieses Kriterium misst die Servicequalität, einschließlich der Verfügbarkeit von Unterstützung per Live-Chat, Telefon und E-Mail, der Qualität von Dokumentation, Demos und Schulungsmaterialien sowie der von Benutzern auf G2 und Capterra bewerteten Supportqualität.
- Gewinner des Kriteriums: Palo Alto Networks
Häufig gestellte Fragen (FAQs)
Was ist Enterprise-Netzwerksicherheit?
Enterprise-Netzwerksicherheit ist ein weit gefasster Begriff, der eine Reihe von Technologien, Geräten und Prozessen umfasst. Einige Experten definieren sie einfach als eine Reihe von Konfigurationen zum Schutz der Integrität, Vertraulichkeit und Verfügbarkeit von Daten in einem Unternehmensnetzwerk. Dazu gehört die Bereitstellung von Software und Hardware, um Schwachstellen zu minimieren und schnell auf Sicherheitsbedrohungen zu reagieren, wobei der Schwerpunkt auf wirksamen Reaktionsmechanismen und Präventionsmaßnahmen gegen Cyberangriffe liegt.
Wofür werden diese Tools für die Netzwerksicherheit eingesetzt?
Produkte für die Netzwerksicherheit erfüllen mehrere Funktionen, indem sie die Netzwerkinfrastruktur, Daten und Ressourcen eines Unternehmens vor verschiedenen Cyberangriffen schützen. Diese Tools arbeiten zusammen und bilden einen mehrschichtigen Sicherheitsansatz, der das Unternehmensnetzwerk vor einer Vielzahl von Cyberbedrohungen und Schwachstellen schützt. Neben den oben genannten führenden Tools für die Netzwerksicherheit finden Sie hier einige weitere Tools für die Netzwerksicherheit und ihre Funktionen:
- Data Loss Prevention (DLP): Überwacht und verwaltet die Datenbewegungen im gesamten Netzwerk, um die unrechtmäßige Übertragung oder das Abfließen sensibler Daten zu verhindern.
- Virtuelle private Netzwerke (VPNs): Verschlüsseln den Netzwerkverkehr und gewährleisten eine sichere Kommunikation zwischen Remote-Benutzern und dem Unternehmensnetzwerk, während sensible Daten vor dem Abfangen geschützt werden.
- Firewalls: Dienen als Barriere zwischen dem internen Netzwerk und externen Bedrohungen und verwalten den ein- und ausgehenden Datenverkehr gemäß festgelegten Sicherheitsregeln.
- Antiviren- und Anti-Malware-Software: Erkennt und entfernt gefährliche Software (Malware) aus Systemen und verhindert so unerwünschten Zugriff und Datenschutzverletzungen.
- Sicherheitsinformations- und Ereignismanagement (SIEM): Sammelt, analysiert und korreliert Sicherheitsereignisdaten aus verschiedenen Quellen, um Sicherheitsvorfälle effizienter zu erkennen und darauf zu reagieren.
- Cloud Access Security Broker (CASB): Überwacht und verwaltet den Zugriff auf Cloud-Dienste und gewährleistet Datensicherheit, Compliance und Bedrohungsschutz.
- Mobile Threat Defense: Konzentriert sich auf den Schutz mobiler Geräte vor Bedrohungen wie Malware, Phishing und Netzwerkangriffen und gewährleistet gleichzeitig den Schutz von Daten und Privatsphäre der Benutzer.
Was sind die häufigsten Herausforderungen bei der Nutzung von Tools für die Netzwerksicherheit?
Zu den häufigen Herausforderungen bei der Einführung von Lösungen für die Netzwerksicherheit gehören die Integration in Ihre bestehenden Systeme, die Schwierigkeit, aus einer großen Auswahl verfügbarer Tools zu wählen, und der Umgang mit der zunehmenden Komplexität bei der Expansion Ihres Unternehmens.
- Integration mit anderen Systemen: Viele Unternehmen verfügen bereits über etablierte IT-Systeme wie Netzwerkinfrastruktur, Endgeräte und Cloud-Dienste. Die Integration neuer Sicherheitstools in bestehende Systeme kann schwierig sein.
- Tool-Überlastung: Der Cybersicherheitsmarkt bietet eine vielfältige Auswahl an Tools und Lösungen, die jeweils einen bestimmten Bereich der Netzwerksicherheit abdecken. Die Vielzahl der Optionen kann bei Unternehmen jedoch zu Verwirrung und Unsicherheit führen.
- Komplexitätsmanagement: Wenn Unternehmen expandieren und sich weiterentwickeln, können ihre Netzwerksicherheitsumgebungen komplexer werden. Die Verwaltung mehrerer Sicherheitstools, Konfigurationen und Regeln über verschiedene Netzwerkinfrastrukturen hinweg erhöht die Komplexität.
Fazit: Verbessern Sie Ihre Abwehr mit Tools für die Netzwerksicherheit
Die Aufrechterhaltung der Integrität der Netzwerksicherheit ist für jedes Unternehmen von entscheidender Bedeutung. Unternehmen müssen verschiedene Technologien kombinieren, um innerhalb ihrer Budgetgrenzen einen optimalen Schutz zu erreichen. Zugriffskontrolle, Threat Intelligence, Erkennung und Verhinderung von Eindringversuchen, Data Loss Prevention, E-Mail-Sicherheit, Endpunktsicherheit, Schwachstellenscans und Patch-Management spielen allesamt eine Rolle beim Schutz des Netzwerks und seiner Daten.
Da nahezu jeder Aspekt des Geschäfts zunehmend digital wird, minimiert Software für die Netzwerksicherheit die Auswirkungen von Cyberangriffen. Berücksichtigen Sie Ihre Sicherheitsprioritäten und nutzen Sie die verfügbaren kostenlosen Testversionen und Tarife, um herauszufinden, welches Tool für Sie am besten geeignet ist.
indem Sie Best Practices für Firewalls, da diese häufig die erste Verteidigungslinie gegen Cyberbedrohungen bilden.