

















Dieser Leitfaden richtet sich an IT-Experten, Geschäftsinhaber und sicherheitsbewusste Nutzer, die ihre drahtlosen Netzwerke besser schützen möchten. Er erklärt WLAN-Sicherheitsstandards von WEP bis WPA3 und zeigt praktische Schritte, um sie 2026 abzusichern.
Stellen Sie sich Ihr WLAN wie ein offenes Fenster in Ihr Unternehmen vor. Kundendaten, Rechnungen und vertrauliche Strategien könnten jedem offengelegt werden, der über das nötige Wissen verfügt.
Das ist die Realität ungesicherter drahtloser Netzwerke. Dieser Leitfaden räumt mit dem Fachjargon auf und zeigt Ihnen genau, wie Sie Ihr WLAN absichern. Von älteren Standards wie WEP bis zum aktuellen WPA3 lernen Sie die praktischen Schritte kennen, mit denen Sie Ihr Netzwerk und Ihr Unternehmen schützen.
- Wie funktioniert die Sicherheit drahtloser Netzwerke?
- 4 Arten von Sicherheitsprotokollen für drahtlose Netzwerke
- 5 Möglichkeiten, WLAN-Netzwerke abzusichern
- Sicherheit drahtloser Netzwerke in bestimmten Umgebungen
- 4 Authentifizierungsmechanismen zur Absicherung drahtloser Netzwerke
- Was ist Wi-Fi-Sicherheitssoftware?
- 4 Arten von Geräten zur WLAN-Netzwerksicherheit
- 5 häufige Bedrohungen für die WLAN-Sicherheit
- Werkzeuge zur Überwachung und Verwaltung drahtloser Netzwerke
- Welches Sicherheitsprotokoll für drahtlose Netzwerke sollten Sie wählen?
Wie funktioniert die Sicherheit drahtloser Netzwerke?
Die Sicherheit drahtloser Netzwerke schafft mehrere Verteidigungsebenen, indem sie Verschlüsselung, Authentifizierung, Zugriffskontrolle, Gerätesicherheit und Angriffserkennung kombiniert, um unbefugten Zugriff abzuwehren und die Netzwerksicherheit. Der Prozess beginnt mit der Aktivierung der Verschlüsselungsverfahren des drahtlosen Netzwerks, etwa WPA2 oder WPA3, um Datenübertragungen zu verschleiern. Dadurch sind die Daten für Unbefugte nicht lesbar, selbst wenn sie abgefangen werden.
Nutzer oder Geräte, die eine Verbindung zum Netzwerk herstellen möchten, müssen ihre Identität bestätigen, um die Rechtmäßigkeit der Verbindungsanfrage zu bestätigen – in der Regel durch ein Passwort. Anschließend legen Zugriffskontrollregeln fest, welche Nutzer oder Geräte auf das Netzwerk zugreifen dürfen und welchen Zugriff sie abhängig von Nutzerrollen, Gerätetypen und ausdrücklich erteilten Berechtigungen erhalten.
Der Prozess wird fortgesetzt, indem Netzwerkgeräte abgesichert werden: durch die Pflege von Antivirensoftware, die Aktualisierung von Betriebssystemen und die Einschränkung der Nutzung von Administratorkonten, um unerwünschten Zugriff zu verhindern. Die integrierten Systeme zur Angriffserkennung und -abwehr (IDPS) und andere Werkzeuge überwachen das Netzwerk auf ungewöhnliche Aktivitäten oder Sicherheitsverletzungen. Diese Systeme erkennen unbefugte Zugriffsversuche, Malware-Infektionen und andere Bedrohungen in Echtzeit und reagieren darauf.
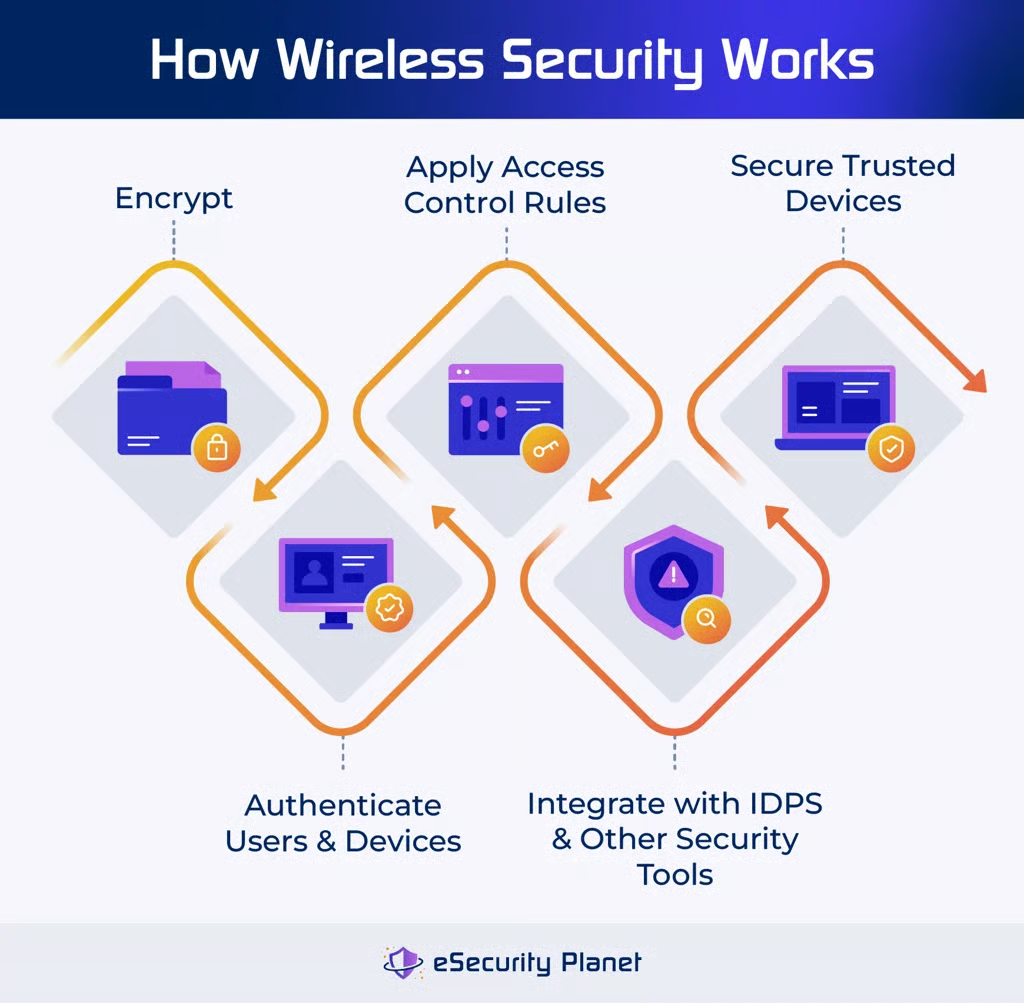
Konkret umfasst die Sicherheit drahtloser Netzwerke Folgendes:
- Verschlüsselung implementieren: Daten werden in einen Code umgewandelt, der nur von autorisierten Nutzern mit dem passenden Schlüssel gelesen werden kann.
- Nutzer und Geräte authentifizieren: Die Identitäten von Personen und Geräten, die eine Verbindung zum Netzwerk herstellen möchten, werden überprüft.
- Zugriffskontrollregeln anwenden: Es wird festgelegt, welche Nutzer oder Geräte eine Verbindung zum Netzwerk herstellen dürfen und welchen Umfang beziehungsweise welche Stufe des Zugriffs sie erhalten.
- Geräte absichern: Vertrauenswürdige Geräte, die sich mit einem Netzwerk verbinden, werden identifiziert, und Richtlinien in anderen integrierten Sicherheitstools werden festgelegt.
- IDPS und andere Werkzeuge integrieren: Verdächtige Aktivitäten und Sicherheitsverletzungen im Netzwerk werden erkannt und blockiert.
Die Sicherheit drahtloser Netzwerke begegnet den Schwachstellen, die entstehen, wenn Netzwerkdaten per Funk übertragen werden, verhindert das Abfangen von Daten und schützt die Sicherheit und Verfügbarkeit des Netzwerks. Um besser zu verstehen, wie die Sicherheit drahtloser Netzwerke funktioniert, sehen Sie sich die verschiedenen Verschlüsselungsprotokolle an, die in drahtlosen Netzwerken eingesetzt werden.
4 Arten von Sicherheitsprotokollen für drahtlose Netzwerke
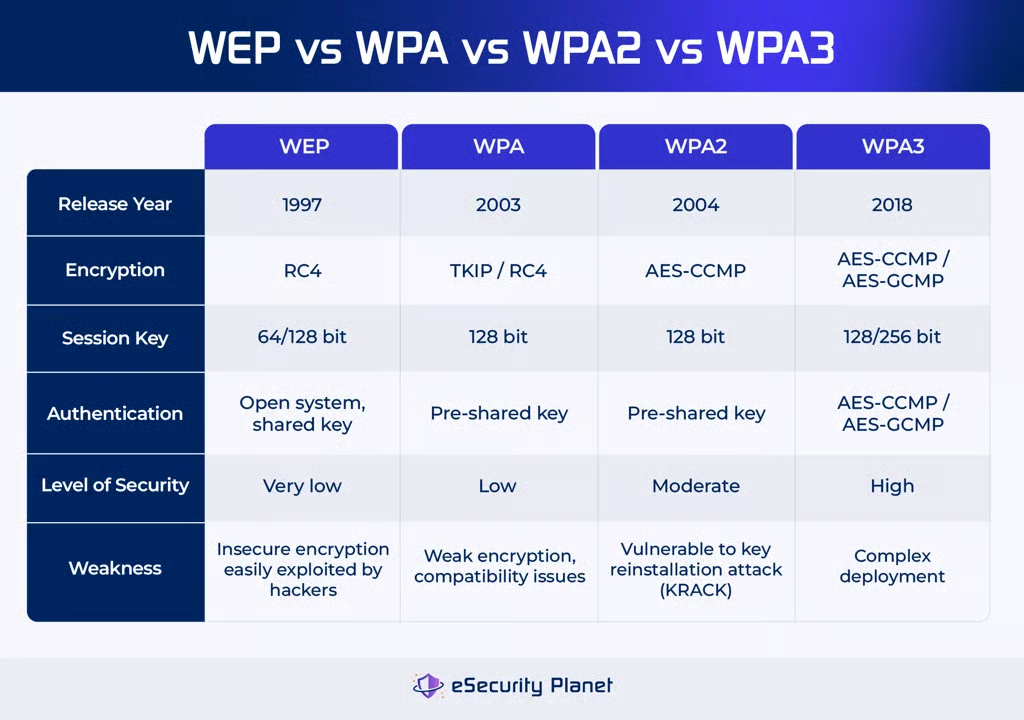
WEP, WPA, WPA2 und WPA3 sind die vier Arten von Sicherheitsprotokollen für drahtlose Netzwerke, die jeweils ein höheres Sicherheitsniveau bieten.
WPA2, das AES-Verschlüsselung verwendet, ist weit verbreitet. WPA3 bietet jedoch zusätzliche Sicherheitsfunktionen, darunter eine stärkere Verschlüsselung und einen verbesserten Schutz vor Angriffen. Diese Protokolle bestimmen den Zugriffsumfang für Nutzer und Geräte. Unabhängig vom verwendeten Protokoll benötigen Sie eine starke Sicherheitslösung, um drahtlose Netzwerke und sensible Daten zu schützen.
Wired Equivalent Privacy (WEP)
WEP wurde 1997 entwickelt und sollte drahtlose Netzwerke mithilfe von Verschlüsselung und Zugriffsbeschränkungen absichern. Die Verwendung der unsicheren RC4-Verschlüsselung und einer Authentifizierung mit gemeinsamem Schlüssel machte Netzwerke jedoch angreifbar. WEP bot zunächst eine mit kabelgebundenen Netzwerken vergleichbare Verschlüsselung, doch seine Schwachstellen wurden von Hackern umfassend ausgenutzt, wodurch es obsolet wurde.
Die Einstellung des Protokolls führte zu robusteren Alternativen wie WPA (Wi-Fi Protected Access). Trotz seiner Schwächen erregten die Einfachheit und die weite Verbreitung von WEP zunächst Aufmerksamkeit. Seine inhärenten Schwachstellen überschatteten jedoch schließlich die Vorteile und unterstrichen, wie wichtig die kontinuierliche Aktualisierung von Sicherheitsstandards für drahtlose Netzwerke ist.
Wi-Fi Protected Access (WPA)
WPA wurde 2003 eingeführt und erwies sich als wirksamer Nachfolger von WEP, da es dessen Schwachstellen behob. WPA verwendet das Verschlüsselungsprotokoll Temporal Key Integrity Protocol (TKIP), um die Schlüsselverwaltung und Integritätsprüfungen zu verbessern. Es gibt zwei Modi: WPA-Personal für Heimnetzwerke und WPA-Enterprise für Unternehmen, die RADIUS-Server einsetzen.
Die 128-Bit-Verschlüsselung von WPA bietet einen besseren Schutz als die schwächeren Verschlüsselungsstandards von WEP. Dennoch ist sie deutlich schwächer als WPA2, was zu potenziellen Schwachstellen und Kompatibilitätsproblemen führt. Die Einführung von WPA kann außerdem Hardwareänderungen erfordern, was für Nutzer älterer Geräte problematisch ist.
Wi-Fi Protected Access II (WPA2)
WPA2 wurde 2004 veröffentlicht und ist ein weiterer Sicherheitsstandard für drahtlose Netzwerke. Er nutzt das Verschlüsselungsverfahren AES und bietet damit einen robusten Schutz. Zu den Vorteilen gegenüber WPA gehören eine bessere Verwaltung und eine geringere Anfälligkeit für Angriffe. WPA2 ist als Industriestandard weit verbreitet und gewährleistet die Interoperabilität von Geräten.
Schwachstellen wie der Key-Reinstallation-Angriff (KRACK) stellen jedoch ein Sicherheitsrisiko dar. Für die meisten Heimnetzwerke ist WPA2 geeignet, doch in Unternehmensumgebungen, in denen ausgefeiltere Angriffe häufiger vorkommen, treten Schwierigkeiten auf. Außerdem müssen ältere Geräte ohne WPA2-Unterstützung möglicherweise aufgerüstet werden.
Trotz dieser Probleme wird WPA2 weiterhin eingesetzt – begleitet von laufenden Bemühungen, wachsenden Bedrohungen und Schwachstellen entgegenzuwirken.
Wi-Fi Protected Access III (WPA3)
WPA3 wurde 2018 eingeführt und bietet eine verbesserte Verschlüsselung, einen besseren Schutz vor Wörterbuch-Brute-Force-Angriffen sowie eine vereinfachte Gerätekonfiguration über Wi-Fi Easy Connect. Trotz dieser Verbesserungen verläuft die Verbreitung schleppend. WPA3 gibt es in drei Varianten: WPA3-Personal für den Heimgebrauch, WPA3-Enterprise für Unternehmen und Wi-Fi Enhanced Open für Netzwerke ohne Passwortschutz.
WPA3 verbessert zwar die allgemeine Netzwerksicherheit, bringt aber auch Nachteile mit sich, darunter eine komplexe Bereitstellung, eine geringe Akzeptanz bei den Nutzern und Kompatibilitätsprobleme mit älteren Geräten und Ausrüstungen. Trotz seiner Vorteile ist WPA3 noch nicht flächendeckend im Einsatz. Der Wechsel von älteren Sicherheitsprotokollen zu diesem moderneren Standard vollzieht sich daher langsam.
5 Möglichkeiten, WLAN-Netzwerke abzusichern
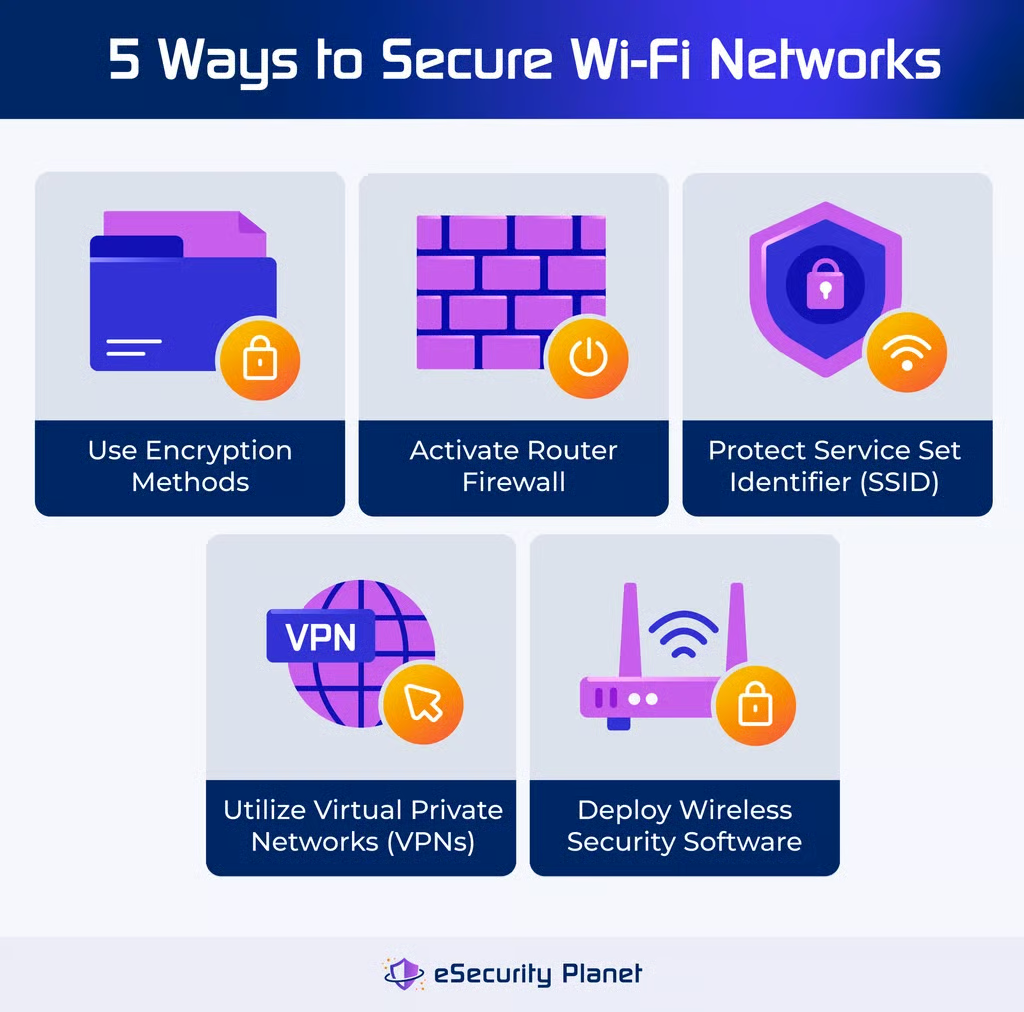
Schützen Sie Ihr WLAN vor unbefugtem Zugriff, indem Sie Verschlüsselungsverfahren, Firewall-Tools, Software zum Schutz der SSID, VPN-Software und Sicherheitssoftware für drahtlose Netzwerke einsetzen. Diese Maßnahmen verringern die Wahrscheinlichkeit erfolgreicher Sicherheitsverletzungen und erhöhen die Sicherheit und Integrität Ihres Netzwerks und wichtiger Daten.
Verschlüsselungsverfahren verwenden
Verschlüsselung verschleiert Netzwerkdaten und erschwert es Unbefugten, auf wichtige Informationen zuzugreifen. Verschlüsseln Sie Ihr WLAN mit den Standards WPA2 oder WPA3, um Ihre Daten zu schützen. Aktualisieren Sie auf die neuesten Verschlüsselungsprotokolle, um maximale Netzwerksicherheit und Schutz vor potenziellen Bedrohungen und Datenlecks zu gewährleisten.
Router-Firewall aktivieren
Aktivieren Sie die Firewall Ihres Routers, um zusätzlichen Schutz vor Viren, Malware und Hackern zu bieten. Überprüfen Sie ihren Status in den Router-Einstellungen, um die Abwehr Ihres Netzwerks zu stärken. Segmentieren Sie sensible Bereiche Ihres Netzwerks für mehr Sicherheit und erwägen Sie, auf allen verbundenen Geräten Firewalls zu installieren, um einen umfassenden Schutz zu gewährleisten.
Service Set Identifier (SSID) schützen
Um drahtlose Netzwerke abzusichern, sollten Sie persönliche Informationen wie Ihren Nachnamen aus der SSID heraushalten. Verwenden Sie ungewöhnliche Angaben, um es Hackern zu erschweren, Ihr Netzwerk mit Methoden wie Evil-Twin-Angriffen ins Visier zu nehmen. Auch das Verbergen der SSID verringert die Gefahr, Opfer bösartiger Zugangspunkte und unbefugter Zugriffe zu werden, und verbessert so die allgemeine Sicherheit Ihres drahtlosen Netzwerks.
Virtuelle private Netzwerke (VPNs) nutzen
Ein VPN schützt Ihr WLAN, indem es Ihre Daten verschlüsselt und sie für potenzielle Lauschangreifer in öffentlichen WLANs unlesbar macht. Achten Sie auf VPNs mit der branchenüblichen AES-256-Verschlüsselung und erhöhen Sie die Sicherheit zusätzlich durch zuverlässige Open-Source-Protokolle. Viele VPN-Apps bieten weitere Datenschutzfunktionen wie Werbeblockierung, Split-Tunneling und die Nutzung eines doppelten VPNs, die Sicherheit und Datenschutz des gesamten Netzwerks verbessern.
Sicherheitssoftware für drahtlose Netzwerke einsetzen
Sicherheitssoftware für drahtlose Netzwerke verbessert die WLAN-Sicherheit durch Funktionen wie Leistungsanalyse, Netzwerkscans, Standortanalysen, Spektrumanalyse, Heatmaps, Audits, Datenverkehrsanalyse, Paketsniffing, Penetrationstests, Überwachung und Verwaltung. Mit diesen Funktionen können Nutzer Schwachstellen identifizieren, unerwünschte Zugriffe erkennen und wirksame Sicherheitsmaßnahmen ergreifen, um ihre WLAN-Netzwerke vor potenziellen Bedrohungen und Sicherheitsverletzungen zu schützen.
Sicherheit drahtloser Netzwerke in bestimmten Umgebungen
Die Sicherheit drahtloser Netzwerke unterscheidet sich je nach Umgebung, etwa bei WLANs zu Hause, in Unternehmen und in öffentlichen Netzwerken. Zum Schutz vor Bedrohungen erfordert jeder Standort maßgeschneiderte Vorsichtsmaßnahmen.
WLAN zu Hause absichern
Die Absicherung von WLAN-Netzwerken zu Hause schützt nicht nur Ihre persönlichen Daten, sondern gewährleistet auch eine stabile und zuverlässige Netzwerkverbindung. Mit den folgenden Tipps können Sie Ihr Heim-WLAN stärken und potenzielle Sicherheitsrisiken verringern:
- Sichere Passwörter: Erstellen Sie ein starkes WLAN-Passwort und aktualisieren Sie es regelmäßig, um unbefugten Zugriff zu verhindern.
- Geräte überprüfen: Überprüfen Sie verbundene Geräte regelmäßig auf ungewöhnliche Aktivitäten oder unbefugten Zugriff.
- Router-Zugangsdaten überprüfen: Rufen Sie die Weboberfläche des Routers auf, wählen Sie die Verwaltungseinstellungen und ändern Sie den Standardbenutzernamen und das Standardpasswort.
- Geräte aktualisieren: Halten Sie die Router-Firmware und verbundene Geräte auf dem neuesten Stand, um Schwachstellen zu vermeiden und eine optimale Sicherheit zu gewährleisten.
- Router optimal positionieren: Positionieren Sie den Router strategisch, um eine maximale Abdeckung und möglichst geringe Signalstörungen zu erreichen.
Drahtlose Netzwerke in Unternehmen absichern
Wirksame Sicherheitsmaßnahmen für drahtlose Netzwerke schützen vor Cyberangriffen und gewährleisten gleichzeitig die Einhaltung gesetzlicher Vorgaben und das Vertrauen der Kunden. Im Folgenden finden Sie einige wichtige Möglichkeiten, Unternehmensnetzwerke zu stärken und potenzielle Sicherheitsbedrohungen zu mindern:
- Das Teilen von Passwörtern beschränken: Teilen Sie Passwörter nur mit den zuständigen Personen und ändern Sie sie regelmäßig, um die Sicherheit zu gewährleisten.
- Verschlüsselungsprotokolle aktualisieren: Ersetzen Sie die veraltete WEP-Verschlüsselung durch modernere Protokolle wie WPA2/WPA3, um die Netzwerksicherheit zu verbessern.
- Unternehmens- und Gastnetzwerke segmentieren: Leiten Sie Gast- und unternehmensfremde Aktivitäten in separate Netzwerke, um die sensiblen Daten Ihres Unternehmens zu schützen.
- Firewalls installieren: Setzen Sie Firewalls ein, um potenziell bösartige Programme zu erkennen und zu verhindern.
- DHCP-Verbindungen beschränken: Überprüfen und löschen Sie unzulässige Geräte regelmäßig und erwägen Sie die Zusammenarbeit mit einem Anbieter für Netzwerksicherheit, um umfassende Lösungen für die Netzwerksicherheit zu erhalten.
Öffentliche Netzwerke absichern
Da öffentliche WLAN-Hotspots in Cafés, Flughäfen und anderen öffentlichen Orten immer häufiger verfügbar sind, müssen Nutzer proaktiv Maßnahmen zum Schutz ihrer digitalen Privatsphäre und Sicherheit ergreifen. Hier sind fünf grundlegende Tipps für sicheres Surfen in öffentlichen Netzwerken.
- Eine Antivirensoftware: Installieren und aktualisieren Sie Antivirensoftware, um Malware-Bedrohungen in öffentlichen WLAN-Netzwerken zu erkennen und Sie davor zu warnen.
- Zugriff auf sensible Informationen vermeiden: Greifen Sie in ungeschützten öffentlichen Netzwerken nicht auf vertrauliche Informationen oder Apps zu, selbst wenn Sie ein VPN verwenden.
- VPNs verwenden: Aktivieren Sie Ihr VPN, um die Datenübertragung über öffentliche WLANs zu verschlüsseln und Privatsphäre und Sicherheit durch einen geschützten Datentunnel zu gewährleisten.
- Seien Sie vorsichtig bei Phishing-E-Mails: Seien Sie vorsichtig beim Prüfen von E-Mail-Inhalten, der Validierung verdächtiger Links und der Bestätigung der Absenderidentität.
- Dateifreigabe oder automatische Verbindungen deaktivieren: Deaktivieren Sie automatische Verbindungseinstellungen und Dateifreigabefunktionen auf Geräten, um unbefugten Zugriff in öffentlichen WLAN-Netzwerken zu verhindern.
4 Authentifizierungsmechanismen zur Absicherung drahtloser Netzwerke
Authentifizierungsmechanismen erhöhen die Sicherheit, indem sie von Nutzern verlangen, ihre Identität mithilfe verschiedener Verfahren zu bestätigen, darunter die Multi-Faktor-Authentifizierung (MFA), Single Sign-On (SSO), passwortbasierte Authentifizierung und passwortlose Authentifizierung.
Multi-Faktor-Authentifizierung (MFA)
MFA ist eine Sicherheitsmaßnahme, bei der zwei oder mehr Identitätsnachweise erforderlich sind, etwa ein Passwort plus ein physischer Token oder biometrische Daten. Sie erhöht die Sicherheit durch zusätzliche Verifizierungsstufen über Passwörter hinaus, verringert das Risiko unbefugten Zugriffs und wirkt Cyberbedrohungen wie Phishing und Datendiebstahl von Zugangsdaten entgegen. Zu den MFA-Alternativen gehören auch Authentifizierungs-Apps, E-Mails und SMS.
Single Sign-On (SSO)
SSO ermöglicht es Nutzern, sich sofort bei einer Anwendung anzumelden und auf andere Anwendungen auf zahlreichen Plattformen und in verschiedenen Domänen zuzugreifen. Dadurch verringert sich der Bedarf an mehreren Anmeldungen, was die Nutzererfahrung und Effizienz verbessert. Eine zentrale Domäne übernimmt die Authentifizierung und teilt die Sitzung mit anderen Domänen, wobei sich bestimmte Protokolle in der Handhabung der Sitzungsfreigabe unterscheiden können.
Passwortbasierte Authentifizierung
Bei der passwortbasierten Authentifizierung wird die Identität eines Nutzers überprüft, indem er seinen Benutzernamen und sein Passwort angeben muss. Diese Zugangsdaten werden mit den in der Systemdatenbank gespeicherten Daten verglichen. Stimmen sie überein, wird der Zugriff gewährt. Die Authentifizierung ist für Nutzer zwar einfach, erfordert jedoch zusätzliche technische Schritte, um Sicherheit und Zugriffskontrolle aufrechtzuerhalten.
Passwortlose Authentifizierung
Bei der passwortlosen Authentifizierung wird die herkömmliche Passworteingabe durch neuere, sicherere Verfahren ersetzt. Biometrische Verfahren prüfen beispielsweise einzigartige Merkmale wie Gesichtszüge. Andere nutzen Besitzfaktoren wie Einmalpasscodes. Die passwortlose Authentifizierung erhöht die Sicherheit, indem sie Passwörter überflüssig macht und stattdessen auf biometrische Daten, Besitzfaktoren und per E-Mail zugestellte Magic Links setzt.
Was ist Wi-Fi-Sicherheitssoftware?
Wi-Fi-Sicherheitsprodukte sind Werkzeuge, die drahtlose Netzwerke und Geräte vor Cybergefahren wie Hackern, Datenabfang und unbefugtem Zugriff schützen. Sie verschlüsseln Datenübertragungen, setzen Zugriffskontrollen durch und erkennen und stoppen schädliche Aktivitäten. Nutzer installieren und konfigurieren diese Produkte auf ihren WLAN-Routern oder anderen Netzwerkgeräten. Neuere, in Cloud-Plattformen integrierte Lösungen bieten erweiterten Schutz vor Sicherheitsverletzungen.
Wi-Fi-Sicherheitssoftware umfasst Werkzeuge zum Testen der WLAN-Sicherheit und -Leistung. Diese Werkzeuge verwenden Tests und Analysen, um den Status eines WLAN-Netzwerks zu bewerten. Sie können Schwachstellen lokalisieren, Netzwerkgeschwindigkeit und -stabilität überwachen, unerwünschte Access Points erkennen und den allgemeinen Zustand des Netzwerks bewerten. Im Folgenden finden Sie einige der führenden WLAN-Sicherheitsplattformen auf dem Markt:
- Wireshark: Bester Open-Source-Netzwerkprotokollanalysator (kostenloser Download)
- AccessAgility WiFi Scanner: Am besten für die Integration von Werkzeugen geeignet (Startpreis ab 100 US-Dollar)
- TamoGraph Site Survey: Bestes Softwaretool für WLAN-Standortanalysen (Startpreis ab 500 US-Dollar)
4 Arten von Geräten zur WLAN-Netzwerksicherheit
Es gibt vier Kategorien von Geräten zur WLAN-Netzwerksicherheit: aktive, passive, präventive und UTM-Geräte. Aktive Geräte verwalten den Datenverkehr, passive Geräte erkennen Bedrohungen, präventive Geräte suchen nach Schwachstellen und UTM-Systeme bündeln mehrere Sicherheitsfunktionen, um umfassenden Schutz zu bieten.
Aktives Gerät
Aktive Geräte funktionieren ähnlich wie ihre kabelgebundenen Gegenstücke, sind jedoch für drahtlose Umgebungen ausgelegt. Dazu gehören Firewalls, Antiviren- und Inhaltsfiltergeräte. Firewalls filtern ein- und ausgehenden drahtlosen Datenverkehr, verhindern unerwünschten Zugriff und erkennen schädliche Pakete. Antivirenscanner überprüfen drahtlose Verbindungen kontinuierlich auf Malware-Bedrohungen. Inhaltsfiltergeräte beschränken den Zugriff auf bestimmte Websites oder Inhalte und setzen Sicherheitsrichtlinien durch.
Passives Gerät
Passive Geräte wie Systeme zur Angriffserkennung verbessern die Sicherheit drahtloser Netzwerke, indem sie den Netzwerkverkehr auf verdächtige Aktivitäten überwachen. Sie untersuchen Datentrends und Anomalien, um potenzielle Gefahren wie unbefugte Zugriffsversuche oder die Übertragung von Malware zu erkennen. Indem sie solche Vorkommnisse identifizieren und melden, liefern diese Geräte wichtige Erkenntnisse, die Netzwerkadministratoren sofortige Maßnahmen zur Verringerung von Sicherheitsrisiken und zur Absicherung des Netzwerks ermöglichen.
Präventives Gerät
Präventive Geräte wie Penetrationstest-Tools und Systeme zur Schwachstellenbewertung verbessern die Sicherheit drahtloser Netzwerke, indem sie aktiv nach potenziellen Sicherheitslücken suchen. Diese Geräte führen vollständige Untersuchungen der Netzwerkinfrastruktur durch und entdecken Schwachstellen, die Angreifer ausnutzen könnten. Präventive Geräte stärken das Netzwerk gegen Cyberbedrohungen, indem sie Sicherheitslücken erkennen und beheben, bevor sie ausgenutzt werden, und verringern so die Wahrscheinlichkeit von Sicherheitsverletzungen.
Unified-Threat-Management-System (UTM-System)
UTM-Systeme schützen drahtlose Netzwerke, indem sie zahlreiche Sicherheitsfunktionen in einem einzigen Hardwaregerät bündeln. Diese am Netzwerkperimeter positionierten Geräte fungieren als Gateways und bieten umfassenden Schutz vor Malware, unbefugtem Eindringen und anderen Sicherheitsbedrohungen. UTM-Appliances integrieren zahlreiche Sicherheitsdienste wie Firewall, Anti-Malware und Angriffserkennung, um die Wartung zu vereinfachen und den Gesamtschutz zu verbessern.
5 häufige Bedrohungen für die WLAN-Sicherheit
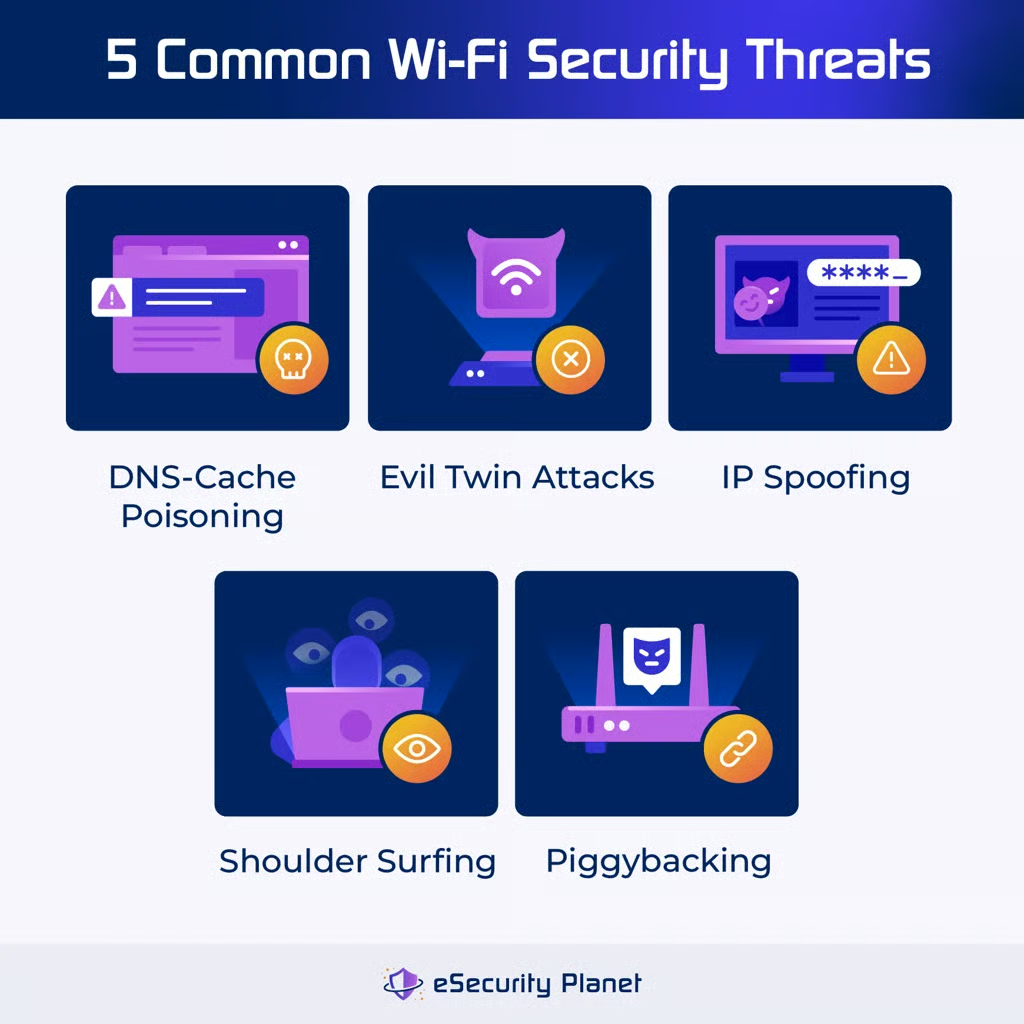
DNS-Cache-Poisoning, Evil-Twin-Angriffe, IP-Spoofing, Trittbrettfahren und Shoulder Surfing stellen erhebliche Risiken für die WLAN-Sicherheit dar. Das Erkennen und Eindämmen dieser WLAN-Sicherheitsbedrohungen ist entscheidend für den Schutz von Netzwerken und sensiblen Daten.
DNS-Cache-Poisoning
DNS-Cache-Poisoning tritt auf, wenn ein Hacker die Adresse einer legitimen Website durch eine gefälschte ersetzt, sodass Besucher unwissentlich mit der bösartigen Website interagieren. Dies kann zu Datendiebstahl oder einer Dienstverweigerung führen. Bedrohungsakteure nutzen Schwachstellen, um Server zu imitieren oder Caching-Server mit gefälschten Antworten zu überfluten.
Schutzmaßnahmen: Die Kontrolle von DNS-Servern, die Beschränkung von Abfragen über offene Ports und der Einsatz von DNS-Software mit integrierten Sicherheitsfunktionen tragen dazu bei, das Risiko von DNS-Poisoning-Angriffen zu verringern.
Evil-Twin-Angriffe
Evil-Twin-Angriffe nutzen Schwachstellen öffentlicher WLANs aus, indem sie legitime Netzwerke imitieren. Bedrohungsakteure erstellen gefälschte WLAN-Access-Points und verleiten Menschen dazu, sich unbeabsichtigt zu verbinden. Opfer geben möglicherweise persönliche Daten preis, die Hacker anschließend stehlen.
Schutzmaßnahmen: Um sich zu schützen, meiden Sie ungesicherte WLANs und verwenden Sie stattdessen passwortgeschützte persönliche Hotspots, achten Sie auf Warnmeldungen, deaktivieren Sie automatische Verbindungen, melden Sie sich in öffentlichen WLANs nicht bei privaten Konten an, nutzen Sie die Multi-Faktor-Authentifizierung, besuchen Sie HTTPS-Websites und verwenden Sie ein VPN für verschlüsselte Datenübertragungen.
IP-Spoofing
IP-Spoofing tritt auf, wenn ein Angreifer die ursprüngliche IP-Adresse eines Pakets durch eine gefälschte ersetzt und dabei häufig eine legitime Quelle imitiert. Diese Täuschungsmethode kann für kriminelle Zwecke wie Identitätsdiebstahl eingesetzt werden. Während des Angriffs fängt der Hacker den TCP-Handshake ab und sendet eine gefälschte Bestätigung mit der Adresse seines Geräts und einer gefälschten IP-Adresse.
Schutzmaßnahmen: Zu den Methoden gehören die Überwachung von Netzwerken auf ungewöhnliche Aktivitäten, der Einsatz stärkerer Verfahren zur Identitätsprüfung, Firewall-Schutz, der Umstieg auf IPv6, die Implementierung von Ingress- und Egress-Filtern sowie die Nutzung von Deep Packet Inspection (DPI).
Trittbrettfahren
Beim Trittbrettfahren in WLAN-Netzwerken wird durch die Ausnutzung unverschlüsselter Signale unerwünschter Internetzugriff erlangt. Diese auch als WLAN-Schmarotzen bekannte Aktivität gefährdet die Netzwerksicherheit und kann Internetverbindungen verlangsamen.
Schutzmaßnahmen: Um nicht Opfer von Trittbrettfahrern zu werden, schützen Sie WLAN-Netzwerke mit starken Passwörtern, achten Sie auf ungewöhnliche Aktivitäten und erwägen Sie die Nutzung eines virtuellen privaten Netzwerks (VPN) zur Verschlüsselung in öffentlichen WLAN-Netzwerken. Verwenden Sie starke, einzigartige Passwörter und seien Sie wachsam gegenüber verdächtigen Personen in der Nähe von WLAN-Access-Points.
Shoulder Surfing
Shoulder Surfing tritt auf, wenn jemand wichtige Informationen stiehlt, während Sie an öffentlichen Orten elektronische Geräte verwenden. Angreifer versuchen, sensible Informationen wie Kreditkartennummern und Passwörter zu erlangen, um Identitätsdiebstahl oder Finanzkriminalität zu begehen.
Schutzmaßnahmen: Um Shoulder Surfing zu verhindern, verwenden Sie schwierige und einzigartige Passwörter, vermeiden Sie die Wiederverwendung von Passwörtern für mehrere Konten, aktivieren Sie die Zwei-Faktor-Authentifizierung und nutzen Sie beim Verbinden mit öffentlichen WLAN-Netzwerken ein virtuelles privates Netzwerk (VPN). Diese Schutzmaßnahmen helfen, unbefugten Zugriff und die Gefährdung persönlicher Daten zu verhindern.
Informieren Sie sich über die wichtigsten WLAN-Sicherheitsbedrohungen, um über die häufigsten Schwachstellen und ihre möglichen Auswirkungen auf dem Laufenden zu bleiben.
Werkzeuge zur Überwachung und Verwaltung drahtloser Netzwerke
Die Überwachung und Verwaltung von Netzwerken umfasst verschiedene Werkzeuge, etwa für Netzwerkerkennung, Leistung, Sicherheit und Compliance. Sie können das am besten geeignete Werkzeug bestimmen, indem Sie die Größe Ihres Netzwerks, Ihr Budget, den gewünschten Funktionsumfang und die Kenntnisse Ihres IT-Teams bewerten.
Werkzeuge zur Netzwerkerkennung
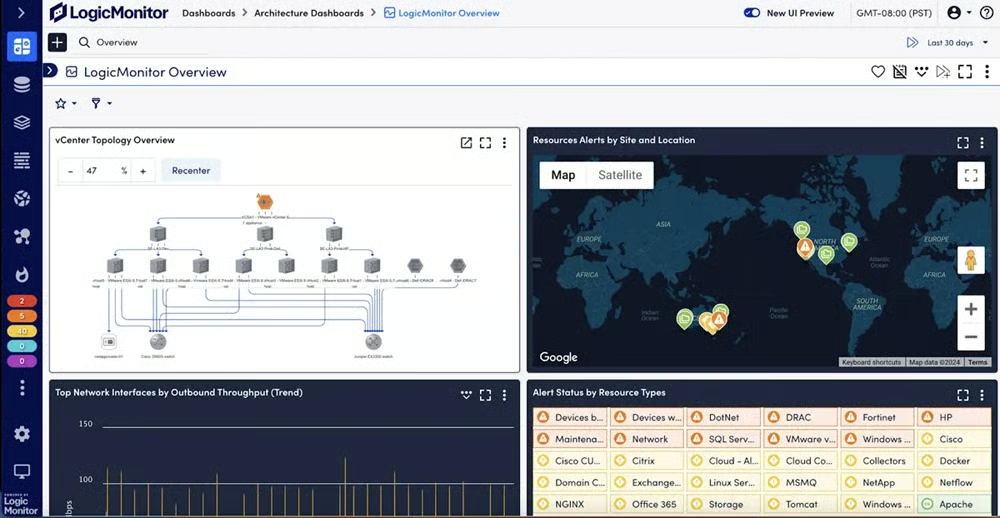
Werkzeuge zur Netzwerkerkennung tragen zur Absicherung drahtloser Netzwerke bei, indem sie die Netzwerktopologie und Geräte scannen und abbilden. Sie verwenden Protokolle wie SNMP, ICMP, ARP und LLDP, um drahtlose Knoten zu identifizieren. Diese Werkzeuge zeigen die Netzwerktopologie an und erkennen Änderungen oder Anomalien. So liefern sie umfassende Daten für eine effektive Netzwerkverwaltung und -überwachung.
Empfohlenes Werkzeug: LogicMonitor ist eine cloudbasierte Plattform zur Überwachung der Infrastruktur, die sich auf grundlegende Netzwerküberwachungsdienste konzentriert. Sie bietet automatische Geräteerkennung, Warnungen auf Basis maschinellen Lernens, Überwachung des Hardwarezustands, Netzwerk-Mapping, Integrationen und Datenverkehrsanalyse. Nutzer können eine 14-tägige kostenlose Testversion nutzen, um die Möglichkeiten der Plattform zu erkunden.
Software für Netzwerkleistung und -verfügbarkeit
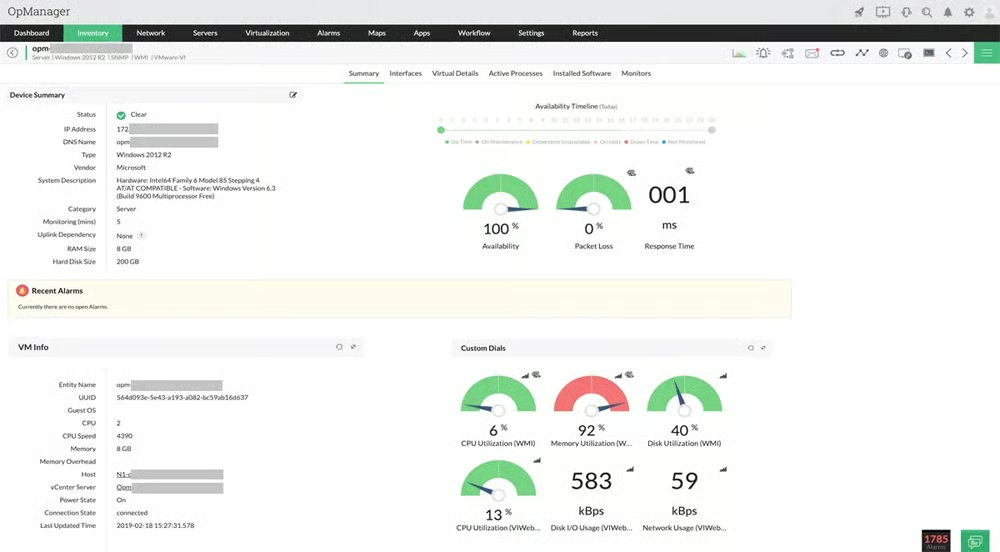
Werkzeuge für Netzwerkleistung und -verfügbarkeit bewerten Netzwerkqualität, Geschwindigkeit, Zuverlässigkeit und Kapazität und identifizieren dabei Engpässe, Ausfälle und Unterbrechungen. Sie prüfen Kennzahlen wie Bandbreite, Latenz, Paketverlust, Jitter, Durchsatz und Signalstärke, um Administratoren über Anomalien zu informieren. Diese Werkzeuge sorgen für eine stabile und effiziente Netzwerkinfrastruktur, indem sie Probleme schnell beheben und so eine optimale Leistung und Verfügbarkeit gewährleisten.
Empfohlenes Werkzeug: ManageEngine ist ein Netzwerküberwachungswerkzeug, das sich bei der Analyse des Datenverkehrs, der Überwachung der Netzwerkleistung und der Verwaltung von Firewalls, IP-Adressen und Switch-Ports auszeichnet. OpManager Plus bietet umfassende Netzwerkanalysen, während Site24x7 sich auf die Überwachung der Anwendungsleistung und von Websites konzentriert. Nutzer können mit einer kostenlosen Edition von OpManager beginnen oder eine 30-tägige kostenlose Testversion nutzen.
Werkzeuge für WLAN-Sicherheit und Compliance
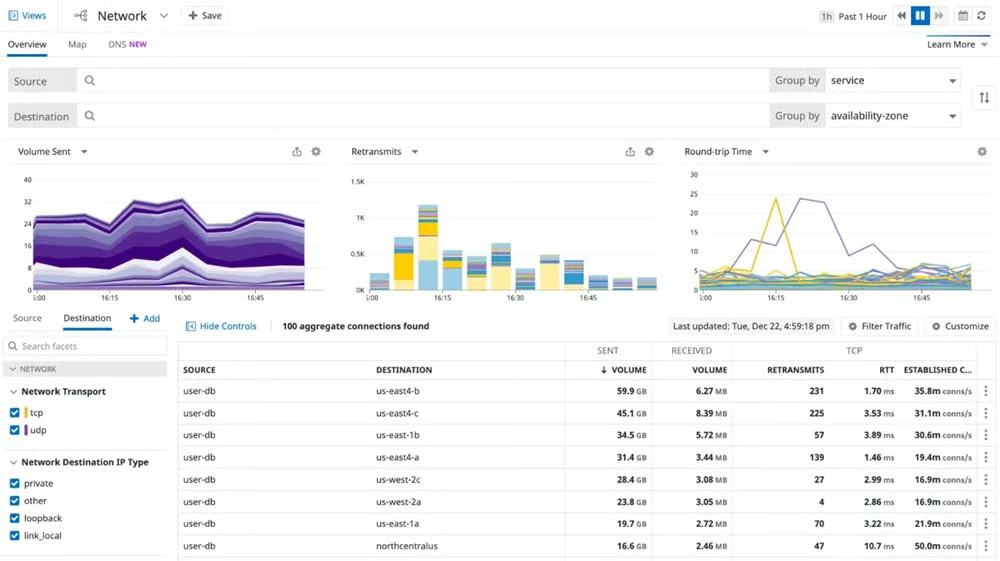
Werkzeuge für WLAN-Sicherheit und Compliance schützen Netzwerke vor unbefugtem Zugriff, bösartigen Angriffen, Datenschutzverletzungen und Verstößen gegen gesetzliche Vorgaben. Sie suchen nach Schwachstellen, überwachen Netzwerkverkehr und -verhalten, erkennen und verhindern Eindringversuche und verschlüsseln und authentifizieren Daten. Außerdem prüfen sie die Einhaltung und erstellen Berichte, um die Konformität mit gesetzlichen Standards und Branchenvorschriften zu bestätigen und so umfassenden Schutz zu gewährleisten.
Empfohlenes Werkzeug: Datadog ist für seine leistungsfähigen Funktionen zur Netzwerksicherheit und Einhaltung gesetzlicher Vorgaben bekannt, insbesondere in stark regulierten Branchen. Zum Schutz des Datenschutzes und zur Einhaltung gesetzlicher Vorgaben verwendet es starke Verschlüsselung, rollenbasierte Zugriffskontrollen und umfassende Audit-Trails. Es bietet eine 14-tägige kostenlose Testversion.
Suchen Sie nach weiteren Alternativen für Netzwerksicherheitswerkzeuge? Sehen Sie sich unsere Übersicht der führenden Werkzeuge zur Netzwerküberwachung an.
Welches Sicherheitsprotokoll für drahtlose Netzwerke sollten Sie wählen?
Wenn Sie die Wahl haben, sollten Sie immer WPA3 wählen. Es ist das derzeit sicherste verfügbare Protokoll und bietet stärkere Verschlüsselung, besseren Schutz vor Brute-Force-Angriffen sowie mehr Sicherheit für öffentliche Geräte und IoT-Geräte.
Wird WPA3 von Ihrem Router oder Ihren Geräten nicht unterstützt, ist WPA2 die nächstbeste Wahl und sollte mit einem starken Passwort aktiviert werden. Vermeiden Sie WPA und verlassen Sie sich niemals auf WEP, da beide veraltet und leicht kompromittierbar sind.
Kurz gesagt: Entscheiden Sie sich nach Möglichkeit für WPA3, greifen Sie nur bei Bedarf auf WPA2 zurück und ersetzen Sie alle Netzwerkgeräte, die ausschließlich ältere Standards unterstützen. Diese einfache Entscheidung kann den Unterschied zwischen einem Netzwerk ausmachen, das sich sicher anfühlt, und einem, das tatsächlich sicher ist.
Während kein einzelnes Werkzeug 100 % Sicherheit garantieren kann, wird empfohlen, Ihre Strategie zur Netzwerksicherheit damit zu beginnen, sich über Netzwerksicherheitslösungen zu informieren und sie umzusetzen.
Matt Gonzales hat zu diesem Artikel beigetragen.