













ネットワークセキュリティアーキテクチャとは、堅牢で安全なネットワークを設計するための正式なプロセスを提供する戦略です。効果的に実装することで、あらゆる組織においてデータスループット、システムの信頼性、全体的なセキュリティが向上します。本記事では、ネットワークセキュリティアーキテクチャの構成要素、目標、ベストプラクティス、フレームワーク、実装、メリットに加え、ネットワークセキュリティアーキテクチャについてさらに学べる場所を解説します。
ネットワークセキュリティアーキテクチャの構成要素
ネットワークセキュリティアーキテクチャの基本的な構成要素は、ネットワークの中核要素、それらを保護するセキュリティ要素、および関連するセキュリティ要素で構成されます。
ネットワーク要素
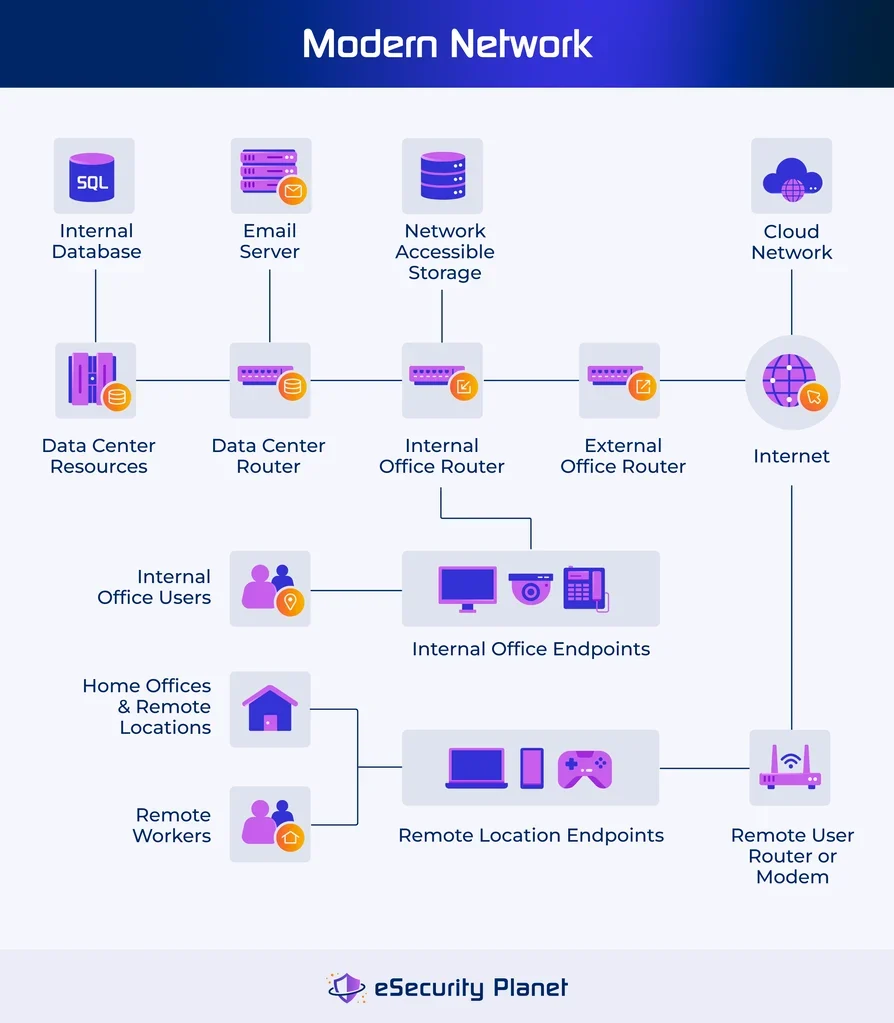
ネットワークは物理資産と仮想資産を接続し、それらの間のデータフローを制御します。基本的なネットワークの主な要素は次のとおりです。
- ネットワーク機器:デバイス間のデータフローを制御し、通常は物理スイッチと仮想スイッチ、有線または無線ルーター、モデム、ハブなどで構成されます。
- サーバー:ローカルネットワーク、クラウドネットワーク、データセンターネットワークで強力なコンピューティングとストレージを提供し、サービス(Active Directory、DNS、メール、データベース、アプリ)を実行します。
- エンドポイント:人間のユーザーやコンピューターサービスによるアクセスを可能にし、一般的にはPC、ノートPC、モノのインターネット(IoT)、運用技術(OT)などが含まれます。
- ストレージ:保存されたユーザーデータやアプリケーションデータを格納します。ほかの要素(サーバーなど)と統合したり、クラウドストレージやネットワーク接続ストレージ(NAS)として分離したりできます。
- クラウドインフラストラクチャ:サービスとして提供される環境(ソフトウェア、プラットフォーム、インフラストラクチャ)に存在する、ネットワークコンポーネントの仮想化版で構成されます。
- ユーザー、サービス、アプリケーション:エンドポイント経由でネットワークに接続し、ネットワーク接続を通じてほかのネットワーク資産やデータに接続します。
セキュリティ要素
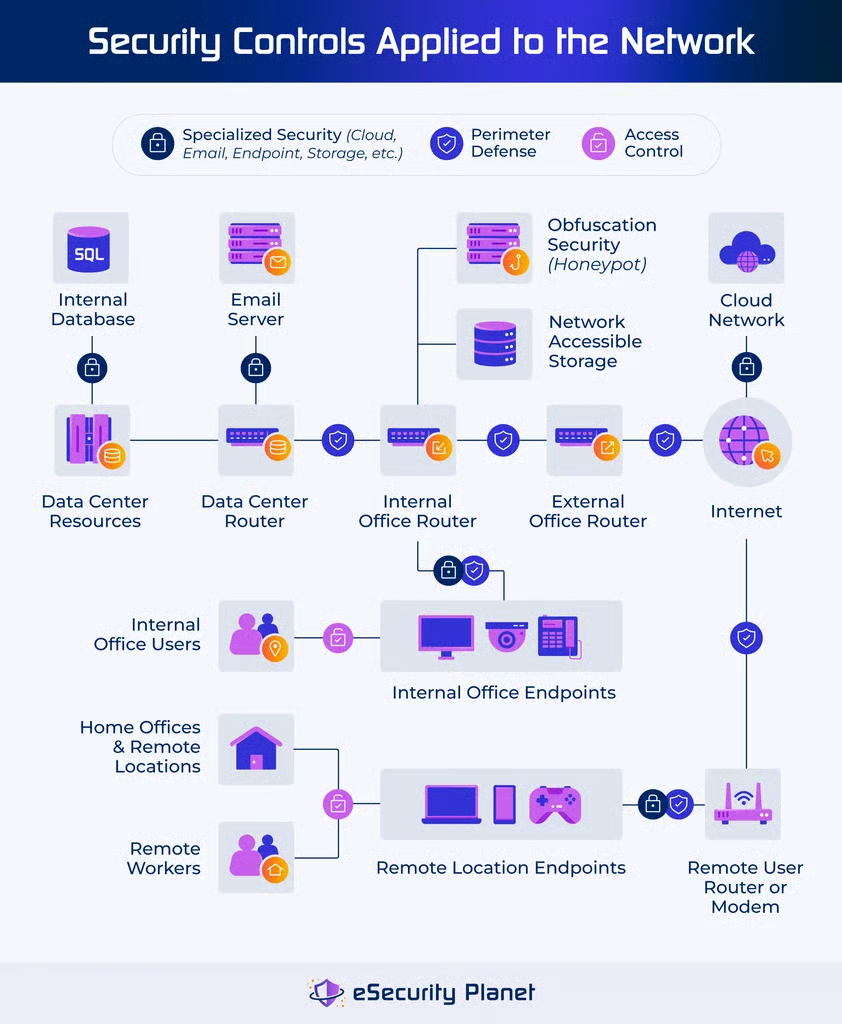
セキュリティ要素は、ネットワークの各コンポーネント、ネットワークアクセス、データ通信を保護します。セキュリティ要素には、不正侵入への防御(境界防御とアクセス制御)、攻撃者を欺く手法(欺瞞防御)、特定の資産(サービス、クラウド、アプリケーション、仮想資産、エンドポイント、ネットワーク)向けの専用制御が含まれます。
境界防御
境界防御は、ネットワークの境界で脅威を遮断します。従来、この技術では外部トラフィックを暗黙に信頼せず、内部トラフィックを暗黙に信頼していました。ゼロトラスト技術も境界防御として機能しますが、トラフィックや接続を暗黙に信頼せず、各資産に個別に適用されます。境界セキュリティツールには次のものがあります。
- ファイアウォール:トラフィックをフィルタリングし、アクセスを監視します。ファイアウォールのルールとポリシーに基づいて、ネットワーク、ネットワークセグメント、またはさまざまな種類のファイアウォールで保護された資産を制御します。
- 次世代ファイアウォール(NGFW):高度なパケット分析機能によって、マルウェアや既知の悪意あるサイトを遮断し、ファイアウォール全般のセキュリティを向上させます。
- ファイアウォール・アズ・ア・サービス(FWaaS):クラウドでホストされるスケーラブルな保護を、すべてのリソース(ネットワーク、支社、リモートユーザーなど)に対して企業全体に展開します。
- ネットワークセキュリティポリシー管理(NSPM):ネットワークのファイアウォール、ルーター、その他の機器全体に適用するポリシーの制御と管理を一元化します。
- 統合脅威管理(UTM):複数の境界セキュリティ機能とアプリケーションセキュリティ機能を、小規模・中規模企業(SME)に適したアプライアンスに統合します。
アクセス制御
アクセス制御は、ユーザー、システム、アプリケーションを検証し、そのアクセス権を定義するための認証・認可制御を追加します。これらの制御には次のものがあります。
- Active Directory(AD):組織の基本的なアクセス制御として、ユーザー、グループ、パスワードを管理し、ほかの多くのセキュリティツールの基盤となります。
- アイデンティティアクセス管理(IAM):ADやその他の軽量ディレクトリアクセスプロトコル(LDAP)ツールを管理する機能を簡素化、一元化、拡張します。
- 多要素認証(MFA):生体認証、デバイス証明書、認証アプリなど、少なくとも2つ(2FA)以上の方法を使ってユーザーを認証します。
- ネットワークアクセス制御(NAC):侵害の兆候、パッチの欠落、その他の問題がないかデバイスを検査し、ネットワークへのアクセスを許可する前に隔離できます。
- 特権アクセス管理(PAM):管理者の認証情報や機密システムなど、特権リソースへのアクセスを制御する、IAMの専門的な形態を提供します。
- 仮想プライベートネットワーク(VPN):ファイアウォールやサーバーアプリケーションへの暗号化接続を通じて、リモートユーザーや支社からネットワークリソースへのアクセスを安全にします。
- 仮想デスクトップインフラストラクチャ(VDI):追加の保護機能を備えた完全に管理された環境の仮想デスクトップにより、VPNやリモートデスクトップアクセスを置き換えます。
- ゼロトラストネットワークアクセス(ZTNA):ユーザー、場所、アクセス時間、要求された資産に基づき、ネットワーク資産へのアクセスをより細かく制御できます。
欺瞞・難読化防御
欺瞞および難読化の手法は、ネットワーク資産を発見から隠し、探索を阻止したり、おとりを使ってアラートを発生させたりします。これらの手法には、組み込みのソフトウェア機能(ファイアウォール、オペレーティングシステムなど)や、次のような難読化防御を実現する専用ツールを使用できます。
- ハニーポット:攻撃者を誘い込む標的として、正規の情報を一切含まない、複数ある類似の欺瞞技術の1つです。攻撃を早期検知するためのアラートを発生させます。
- ポートノッキング:複数の特定パケットまたは特別な単一パケット認証(SPA)によるコードが提供されるまで、通信(検出を含む)用のポートを閉じます。
- プロキシ:直接通信をソフトウェアまたはハードウェアの仲介に置き換え、プロキシの背後にある資産(サーバー、エンドポイント、セグメントなど)が発見されるのを隠します。
サービスセキュリティ
サービスセキュリティは、ネットワーク内のシステムサービスに対する専用の制御を適用します。サービスセキュリティの例には次のものがあります。
- ADセキュリティ:Active Directoryにセキュリティ層を追加し、不要なアクセスや権限レベルを排除するとともに、不正な変更を検出し、ADに対するその他の攻撃を阻止します。
- 通信プロトコル(TCP、HTTPSなど):コンピューター間の接続に暗号化プロトコルやその他のセキュリティ対策を適用します。
- 動的ホスト構成プロトコル(DHCP)スヌーピング:リソースに割り当てられたIPアドレスを追跡し、信頼できないデバイスやIPアドレスのスプーフィングを検出します。
- ドメインネームシステム(DNS)セキュリティ:Webサイトへのアクセスに使われるDNS情報を破壊したり、DNSリクエストを傍受したりする試みからDNSサービスを保護します。
クラウドセキュリティ
クラウドセキュリティは、クラウドリソースを保護するための専用のセキュリティツールと手法を提供します。多くのネットワークセキュリティツールは仮想化されたクラウド環境に展開できますが、専用ツールは次のような用途に合わせたセキュリティ機能を提供します。
- クラウドアクセスセキュリティブローカー(CASB):クラウドでホストされたリソースへの直接ログインを、保護された単一のCASBアクセスに置き換え、認証情報の漏えいによる脅威を軽減します。
- クラウドファイアウォール:サービスとしてのインフラストラクチャ(IaaS)またはサービスとしてのプラットフォーム(PaaS)環境のクラウドベースネットワークを保護するため、クラウドベースのファイアウォールを実装します。
- クラウドインフラストラクチャエンタイトルメント管理(CIEM):ユーザー、システム、アプリによるクラウドリソースへのアクセスを制御し、コンプライアンス、リスク、セキュリティを管理します。
- クラウドネイティブアプリケーション保護(CNAP)プラットフォーム:クラウドネイティブで統合されたセキュリティにより、アプリケーションとクラウドリソースを保護します。
- クラウドセキュリティポスチャー管理(CSPM):展開済みのクラウド環境におけるギャップや設定ミスを発見し、アクセスを保護し、コンプライアンス・ポリシーを適用します。
- クラウドワークロード保護プラットフォーム(CWPP):クラウド内のアプリケーション、アプリケーションコンポーネント(データベースなど)、アプリケーションインフラストラクチャ(コンテナなど)を監視・保護します。
- セキュアアクセスサービスエッジ(SASE):ローカル、リモート、クラウドの資産向けセキュリティ制御と、ソフトウェア定義広域ネットワーク(SD-WAN)のネットワーク制御を組み合わせます。
- セキュアサービスエッジ(SSE):ローカル、リモート、クラウドの資産にセキュリティ制御を適用し、堅牢なセキュリティ保護と監視の範囲をローカルネットワークの外側まで拡張します。
アプリケーションセキュリティ
アプリケーションセキュリティは、オンプレミス、データセンター、クラウドベースのネットワーク内にあるアプリケーションの保護に重点を置きます。これらのツールには次のものがあります。
- アプリケーション・プログラミング・インターフェース(API)セキュリティ:API接続リクエストと通信を検査し、アプリケーション間の接続を保護します。
- データベースファイアウォール:データベースへのトラフィックを検査し、不正アクセスを阻止するとともに、データベース攻撃に対する専用の防御を提供します。
- データベースセキュリティ:データベースへのアクセス、データの整合性、データベースに対する特殊な攻撃を保護するため、さまざまなセキュリティ制御を適用します。
- メールセキュリティ:メールや添付ファイルに隠されたウイルスや攻撃を検出し、スパムをブロックするほか、組織から送信されたメールを認証します。
- セキュアメールゲートウェイ(SEG):メールや添付ファイル向けの専用の検査・セキュリティ機能を備えた物理アプライアンスまたは仮想アプライアンスとして展開します。
- セキュアWebゲートウェイ(SWG):ユーザーがメールにアクセスしたり、SaaSやクラウドリソースに接続したり、Webサイトを閲覧したりする際に、ネットワークとユーザーを一元的に保護します。
- Webアプリケーションファイアウォール(WAF):Webサイトやアプリにアプリケーション層の保護を提供し、特殊な攻撃や不正アクセスを阻止します。
仮想化セキュリティ
仮想化セキュリティツールは、仮想環境を保護するか、物理資産を保護するための仮想化環境を作成します。例として次のものがあります。
- ブラウザー分離:エンドポイント上に仮想化コンテナを作成し、潜在的なマルウェア攻撃を含むブラウザーのコンテンツを物理エンドポイント環境から分離します。
- コンテナファイアウォール:コードとともに展開し、オンデマンドアクセスを保護するとともに、コンテナとその内容への通信を監視します。
- コンテナセキュリティ:さまざまな脅威検知、脆弱性スキャン、トラフィック監視、インシデント対応機能を使って、コンテナを攻撃から保護します。
- サンドボックス:セキュリティを強化した仮想デスクトップ環境を生成し、不審なファイルを起動してマルウェアの有無をテストしたり、マルウェアの挙動を観察したりします。
- SD-WAN:ソフトウェアを使って、物理ネットワークや場所に依存しない仮想ネットワーク、ネットワークセグメント、さらにはマイクロセグメンテーションを作成します。
- 仮想デスクトップインフラストラクチャ(VDI):完全に分離・制御されたリモートユーザーアクセス向けに、仮想デスクトップインフラストラクチャまたはVDIアズ・ア・サービス(VDaaS)を提供します。
エンドポイントセキュリティ
エンドポイントセキュリティは、ネットワークに接続された物理および仮想エンドポイントを保護します。セキュリティ制御には次のものがあります。
- ウイルス対策(AV):既知の悪意あるファイルシグネチャのデータベースに基づいてマルウェアをスキャンし、一般的な攻撃に対する基本的な防御を提供します。
- デバイス管理:最低限のセキュリティレベルを維持し、次のようなソリューションを通じてリモートデバイス上のアプリを制御します。エンタープライズモビリティ管理(EMM)などのソリューションです。
- エンドポイント検知・対応(EDR):エンドポイントアクティビティのよりインテリジェントな分析と自動修復により、AVより高度なセキュリティを提供します。
- エンドポイント保護プラットフォーム(EPP):検証済みの侵害指標、メモリ監視、その他のマルウェア検出技術によって、AVの保護機能を強化します。
- ホストベースのファイアウォール:ルーターなどの特定のデバイス上、またはエンドポイントコンピューターやサーバーのオペレーティングシステム内に、仮想化されたファイアウォール保護を提供します。
- モノのインターネット(IoT)セキュリティ:IoT、オペレーションテクノロジー(OT)、その他の同様のカテゴリーのエンドポイントを保護するための、さまざまなツールと手法を包含します。
ネットワークセキュリティ
ネットワークセキュリティツールは、ネットワーク上の資産間の接続を監視・保護し、特定のネットワーク攻撃から防御します。これらには次のものがあります。
- 分散型サービス拒否(DDoS)防御:システムに過負荷をかけ、リソースへのアクセスを拒否するよう設計されたネットワーク上のDDoS攻撃を検出・制御します。
- 侵入検知システム(IDS):ネットワークパケットを検査して悪意あるアクティビティや侵害指標を検出し、セキュリティチームにアラートを生成します。
- 侵入防御システム(IPS/IDPS):IDSに自動的なパケットのブロックや隔離を追加し、ネットワークトラフィックをよりプロアクティブに防御します。
- ネットワークパケットブローカー(NPB):パケットを自動的に監視し、フィルタリングして分配することで、負荷分散、効率、分析を向上させます。
- ネットワーク監視:IDPSの対象を接続されたデバイスにまで拡張し、運用上の問題だけでなく悪意ある活動についても、挙動、トラフィック負荷、コンポーネントの健全性を追跡します。
- セグメンテーションまたはマイクロセグメンテーション:ネットワークを分離し、異なる権限やアクセスルールを適用したり、ネットワーク内を横方向に探索する試みを阻止したりします。
関連するセキュリティ要素
関連するセキュリティ要素はネットワークに特化したものではありませんが、ネットワークは次のような制御を適用することでメリットを得られます。
- データ損失防止(DLP):機密データ(規制対象データ、個人情報、企業秘密)が外部に持ち出される可能性を検出し、アラートを生成するか、試みをプロアクティブに阻止します。
- データ保護:次のような方法を使って、データ侵害や窃取から保護します。暗号化ツール、トークン化、データマスキング技術により、漏えいしたデータを外部の人間が読み取れない状態にします。
- ディザスターリカバリ:冗長化とデータバックアップによるレジリエンスの向上を実装し、避けられないデバイス障害、サイバーセキュリティ攻撃、自然災害からの復旧力を高めます。
- ITセキュリティポリシー:セキュリティ制御の実装が成功したかどうかを測定するために使用できるベンチマーク、目標、基準を定めます。
- ガバナンス、リスク、コンプライアンス(GRC)管理:セキュリティ目標を、データまたは組織に適用されるビジネス目標や規制要件と整合させます。
- 監視およびインシデント対応:攻撃、デバイス障害、その他のインシデントカテゴリーを検知・対応し、悪影響を軽減して復旧を早めます。
- パッチおよび脆弱性管理:資産にメンテナンスの原則を適用し、セキュリティ制御の侵害やネットワークセキュリティの意図しない隙間を防ぎます。
- ペネトレーションテスト:セキュリティ制御をテストして、正しく実装されていることを検証し、脆弱性を検出するとともに、リスク軽減の目標に対して十分なセキュリティ制御が整備されていることを確認します。
- 脅威インテリジェンスフィード:ベンダーの発表や攻撃者の挙動を監視し、セキュリティツールを更新したり、最新の脅威、標的、トレンドをセキュリティチームに知らせたりします。
- サイバーセキュリティトレーニング:攻撃を認識し、詐欺を回避し、侵害やデータ損失から身を守るための基本的なベストプラクティスを従業員に教育します。
ネットワークセキュリティアーキテクチャの6つの目標
ネットワークセキュリティアーキテクチャは、リスク、データの機密性、データの整合性、データの可用性、効果的な制御、測定可能な取り組みに重点を置いた6つの主要な目標または原則に基づき、セキュリティ要素とネットワーク要素を厳格かつ意図的に対応付けます。
合理的かつ適切なリスクを受け入れる
合理的かつ適切なリスクを受け入れるという目標は、完全なセキュリティが不可能であることを認識するものです。その代わりに、リスク分析と許容度に基づいてリスクを許容可能なレベルまで低減するセキュリティ制御を実装するため、妥当な予算を投じます。
データの機密性を確保する
データの機密性という目標は、データを不正または不適切なアクセスから保護します。適切なユーザーだけが必要なときに正しいデータへアクセスできるよう、アクセスを制限し、伝送を保護し、データストレージを保護します。
データの整合性を確保する
データの整合性では、データが変更されていない状態を維持し、意図的な変更だけを許可することに重点を置きます。整合性を検証するため、データの破損を含め、不正な変更がないかを一貫して確認します。
データの可用性を維持する
データの可用性には、必要なときにデータへアクセスできる状態を維持することが求められます。この目標を達成するには、破損したデータを復旧するための効果的なディザスターリカバリ計画に加え、高負荷時にも継続的な可用性を確保するためのシステムのスケーラビリティと冗長性が必要です。
効果的な制御を実装する
効果的な制御には、意図したとおりに、時間が経過しても一貫して機能するセキュリティ対策が必要です。ネットワークセキュリティアーキテクチャの他の目標を損なうことなく、バイパス、回避、改ざんを防止できる、使いやすいセキュリティ制御を実装します。
測定可能な取り組みを適用する
測定可能な取り組みという目標には、テスト可能で検証可能なセキュリティ制御が必要です。この制御要件を満たすため、確立した制御が意図したとおりに機能することを検証するペネトレーションテストを実施し、コンプライアンスやステークホルダーへの報告を目的としたセキュリティ状況レポートを発行します。
安全なネットワークアーキテクチャの8つのベストプラクティス
ネットワークセキュリティアーキテクチャの目標は何をすべきかを定義しますが、ベストプラクティスはそれらの目標を効果的に実装する方法を示します。ベストプラクティスは1つ以上の目標に対応し、反復的な計画を起点として、他のベストプラクティスを強化します。その他には、集中管理、従業員トレーニング、多層防御、効率的な設計、最小権限アクセス、レジリエンス、テストがあります。
反復的な計画
反復的な計画は、合理的かつ適切なリスクを受け入れるという目標に対応します。計画をビジネス目標やリスクと結び付け、検証可能な主要目標とマイルストーンを設定します。将来のインシデントやテスト結果を次の反復に反映し、既存の計画を調整または追加します。
集中管理
集中管理は、一貫したセキュリティ対策によってデータの整合性と効果的な制御という目標を促進します。少数の専門家に集中させることで、リスクを招く場当たり的で一貫性のないセキュリティを排除できます。
サイバーセキュリティトレーニング
サイバーセキュリティトレーニングは、組織全体で効果的な制御を確保します。従業員向けの一般的なトレーニングにより、主要な脅威やトレンドを認識するセキュリティ重視の組織を構築できます。セキュリティツールに関する具体的なトレーニングは、導入の障壁を減らし、その有効性を高めます。
多層防御
多層防御では、単一のセキュリティ制御が機能しなくなる可能性を前提とします。追加のセキュリティレイヤーによって効果的な制御を実装し、侵害、ゼロデイ脆弱性、ツール障害に対する追加の備えを加えることで、データの機密性を確保します。
経済的な設計
経済的な設計は、制御の有効性を高めます。経済的な設計の要素には、資産の利用率を最大化する仮想化、テストしやすいコンポーネントへの簡素化、攻撃対象領域の最小化があります。
最小権限アクセス
最小権限アクセスは、非特権(パブリック、DMZ)から最も高い特権(トップシークレット)まで、指定されたアクセスレベルを通じてデータの機密性を確保します。最小権限では、デフォルトでアクセスを拒否し、きめ細かなアクセス制御を実現するため、機能を操作対象のオブジェクトから分離する必要があります。同様に、リソースはセキュリティレベルごとに分離し、信頼レベル間にセキュリティ制御を適用します。
レジリエンス
レジリエンスは、ディザスターリカバリ計画とも呼ばれ、データの可用性を維持します。データのバックアップと復旧プロセスはレジリエンスの主要な要素ですが、障害発生時に備え、運用とセキュリティデバイスの冗長性も必要です。
テスト
テストは、脆弱性スキャン、ログ分析、監視を通じて測定可能な取り組みを実現します。破損したデータ、デバイス障害、侵害の兆候を検出すると、インシデント対応メカニズムが作動し、被害を抑え、ネットワークを復旧し、反復的な計画に必要な情報を提供します。
強固なネットワークセキュリティアーキテクチャの構築方法
強固なネットワークセキュリティアーキテクチャは、定期的な検査と改善を反復するプロセスによって、組織のニーズを満たすようセキュリティツールを効果的に適用します。各ベストプラクティスについて組織の現状から始め、達成すべき目標状態を定め、リスクに基づいて改善の優先順位を付けます。
ベストプラクティスは、変化するニーズを満たすための基本的な選択肢から高度な選択肢までをカバーします。具体的に「最善」のソリューションは、導入されているネットワークアーキテクチャ、利用可能なリソース、リスク許容度に完全に依存するため、状況によって異なります。
基本から高度までの反復的な計画
効果的な反復的計画では、運用目標、ビジネスリスク、セキュリティ目標を文書化した計画の中でバランスよく扱います。テストによって目標を検証し、インシデントからのフィードバックを調整に活用します。
基本的な反復計画は、既存の制御を文書化し、目標と目的を記録するための基本的なITポリシーを作成することに重点を置きます。まずリスク登録簿を作成し、パッチ管理または脆弱性管理ポリシーを策定して、そこから拡充します。
改善に向けた最初の反復は年1回から始められますが、四半期ごと、またはそれ以上の頻度で更新する方が妥当なことが多いでしょう。予定された更新に加えて、各セキュリティインシデント、制御の障害、大きなネットワーク変更をきっかけに、既存のポリシー、リスク値、計画を見直す必要があります。
高度な反復計画では、リスク登録簿やリスク管理ツールをプロセスに正式に組み込みます。ガバナンス、リスク、コンプライアンス(GRC)ツールは、追加の保護レイヤーを適用すべき、最も価値の高いデータやシステム、または最も大きな損害をもたらすデータやシステムの優先順位付けに役立ちます。
基本から高度までの集中管理
効果的な集中管理では、重要な意思決定を専門家に委ね、ネットワーク全体と接続された資産に一貫した結果をもたらします。
基本的な集中管理では、ネットワーク機器とファイアウォール用の管理モジュールを導入し、既存インフラストラクチャを集中管理します。導入と管理を容易にするため、クラウドベースのネットワーク・アズ・ア・サービス(NaaS)、ファイアウォール・アズ・ア・サービス(FWaaS)、または集中管理されたインフラストラクチャを提供するゼロトラストネットワークアクセス(ZTNA)サービスの導入を検討します。
高度な集中管理では、SD-WAN、SASE、SSEなどの統合技術を通じて、オンプレミス、リモート、クラウドのリソースを管理します。最も高度な組織では、集中管理された、よりきめ細かなゼロトラストの実装も検討します。
基本から高度までのサイバーセキュリティトレーニング
効果的なサイバーセキュリティトレーニングは、セキュリティ脅威に対する全体的な認識を高め、既存のセキュリティ制御への理解とその有効性を向上させます。サイバーセキュリティトレーニングは、基本的なユーザーにも高度なセキュリティ専門家にも等しく適用し、それぞれのニーズに合わせる必要があります。
基本的なサイバーセキュリティトレーニングでは、フィッシングやランサムウェアなどの一般的な問題について学ぶサイバーセキュリティトレーニングコースを利用します。ITチーム向けのトレーニングは、基本的なツールのトレーニングからサイバーセキュリティ認定資格まで及びます。脅威フィードも基本的なサイバーセキュリティトレーニングの範囲に含まれます。
高度なサイバーセキュリティトレーニングでは、セキュリティ専門家や関係するセキュリティ担当外の従業員を対象に、より実践的なトレーニングを行います。机上演習やシミュレーション攻撃(レッド、ブルー、またはパープルチーミング)を利用して、貴重な経験を積み、ストレス下で制御やプロセスをテストします。
基本から高度までの多層防御
効果的な多層防御は、セキュリティ制御を強化することで単一障害点を防ぎ、潜在的な攻撃者の負担を増やします。また、人員や手順にも適用されるため、内部脅威を軽減するには、極めて機密性の高い作業に複数の担当者を必要とするべきです。
基本的な多層防御では、重要かつ価値の高い資産から始めて複数の制御を適用し、予算と時間に応じて他の制御を追加します。例えば、既存のセキュリティスタックに加えて、データセンターにMFA、Webアプリケーションファイアウォール、ハニーポットを追加することが考えられます。
高度な多層防御では、ネットワーク全体と関連資産に、さらに多くの防御レイヤーや、より高度な防御を継続的に検討・導入します。例えば、EDRでウイルス対策を置き換え、SASEで統合されていないファイアウォールやCASBなどを置き換えることが考えられます。
基本から高度までの経済的な設計
経済的な設計は、シンプルさによってコンポーネントの価値を最大化し、コストを最小化します。攻撃対象領域を縮小すれば、監視のコストと複雑さも同様に低減できます。さらに、経済的な設計は運用データのスループットを高め、高い可用性を維持します。
基本的な経済的設計では、既存アーキテクチャの改善から始めることが多くなります。既存の制御、運用、セキュリティプロセスを調査し、簡素化と統合によって時間を確保し、費用を削減できる機会を探します。
高度な経済的設計では、速度と一貫性を高めるために、自動化(AIを活用する場合もあります)を導入することがあります。クラウド環境ではコードを使用し、仮想化されたサーバー、コンテナ、ネットワーク、セキュリティ制御を大規模かつオンデマンドで効率的に展開します。
基本から高度までの最小権限アクセス
最小権限アクセスは、ユーザーやアプリケーションが想定されたタスクを実行するために必要な最小限のリソースだけを付与することで、リソースやデータの悪用を防ぎます。また、セキュリティレベルを管理するツールも保護・監視する必要があります。
基本的な最小権限アクセスでは、ユーザー、グループ、アプリ、APIアクセスの割り当てと定期的なメンテナンスが必要です。Active Directoryのセキュリティツールを適用して、メンテナンスを簡素化し、予期しない変更や不正な変更がないかADを監視します。
高度な最小権限アクセスでは、IAMまたはPAMツールから始めて、大規模なアクセスを管理します。ゼロトラストでは、最小権限をきめ細かく実装し、ユーザーごと、データリクエストごと、資産へのアクセスごとに明示的な信頼を要求します。
基本から高度までのレジリエンス
効果的なレジリエンスは、システム、制御、サービスの障害を予測し、運用を維持または迅速に復旧する方法を整備します。この要件には、ネットワークのパフォーマンスを高め、システムの負荷を軽減する運用コンポーネント(ロードバランサーなど)も含まれます。
基本的なレジリエンスでは、ファイアウォール、ルーター、データサーバーなどの主要コンポーネントのデータバックアップと冗長化から始めます。基本的なDDoS防御とロードバランサーも、Webサイト、アプリケーションサーバー、主要ネットワークを保護するために早期に適用される制御です。
高度なレジリエンスでは、データだけでなく、セキュリティ設定やルーター構成などもバックアップし、より包括的で堅牢な復旧のためにディザスターリカバリソリューションを導入します。内部のインシデント対応チームを追加して、迅速な対応と復旧の早期化を実現します。
基本から高度までのテスト
効果的なテストは、セキュリティ制御の有効性を検証し、障害を継続的に監視し、システムの状態を記録してレポートを作成します。これにより、コンプライアンス監査、インシデント調査、反復的な計画の改善に向けた詳細なフィードバックが得られます。
基本的なテストでは、脆弱性スキャン、ログ分析と監視から始めます。小規模なチームでは、脆弱性管理アズ・ア・サービス(VMaaS)、マネージド検知・対応(MDR)、またはマネージドセキュリティサービスプロバイダー(MSSP)への全面的な外部委託を選ぶこともあります。
高度なテストでは、より厳格なペネトレーションテストが必要です。成長する組織では、増加する情報とインシデントを管理するため、セキュリティ情報・イベント管理または監視(SIEM)ソリューションやセキュリティオペレーションセンター(SOC)を導入することもあります。
ネットワークセキュリティアーキテクチャのフレームワーク
正式なネットワークセキュリティアーキテクチャのフレームワークは、ベストプラクティスを体系化し、共通の用語を提供してチームを連携させるために開発されたモデルと手法を提供します。また、参加者に実績のある成功の手順を示します。
フレームワークはビジネス全体と結び付き、特定の制御を特定のビジネスコンポーネントやリスクに関連付けます。最も普及しているフレームワークはベンダーに依存せず、政府、非営利の標準化団体、IT専門家の団体によって作成されています。
Check Point Enterprise Security Framework(CESF)
ベンダー固有のCheck Point Enterprise Security Framework(CESF)は、ゼロトラストの概念とSherwood Applied Business Security Architecture(SABSA)を組み合わせたものです。Check Pointはこのフレームワークに沿って顧客を導き、マネージドサービスを提供します。
Control Objectives for Information Technologies(COBIT)5
ISACA COBIT 5フレームワークは、自己指導、トレーニング、実務担当者向けの4段階の認定資格に加え、トレーナー認定のための無料リソースを提供します。COBITは他のフレームワークに統合できるよう設計されており、ビジネスロジック、プロセス要件、リスクに重点を置いています。
Department of Defense(米国)Architecture Framework(DoDAF)
米国のDepartment of Defense Architecture Framework(DoDAF)は、運用と情報セキュリティを結び付けます。また、複数組織でのデータ共有要件に対応するため、独立したITネットワーク間のセキュリティを調整し、相互運用性の問題を管理します。
Federal Enterprise Architecture Framework(FEAF)
米国のFederal Enterprise Architecture Framework(FEAF)は、目的と統合された制御を開発するための構造を提供します。このフレームワークでは、「識別と検証」「調査と活用」「定義と計画」「投資と実行」「実施と測定」の5段階を使用します。
NATO Architecture Framework Version 4(NAFv4)
北大西洋条約機構(NATO)は、軍事およびビジネス用途向けのアーキテクチャフレームワークの第4版を公開しました。これはISO/IEC/IEEEの国際標準に準拠したエンタープライズアーキテクチャを提供し、NATO加盟国が共通のフレームワークを利用できるよう支援します。
The Open Group Architecture Framework(TOGAF)
Open Groupは、925以上のベンダー、コンサルティング、学術などの組織で構成されており、Open Groupアーキテクチャフレームワーク(TOGAF)は、アーキテクチャ開発を初期段階から継続的に進めるための、安定した持続性のある基盤を提供します。多くの企業がこのフレームワークを導入しており、同団体は実務担当者、ツール、製品向けにさまざまな認定プログラムを提供しています。
Sherwood Applied Business Security Architecture(SABSA)
Sherwood Applied Business Security Architecture(SABSA)は、リスク管理と情報保証のためのセキュリティサービスの設計、提供、サポートを支援します。専門組織であるSABSA Instituteが、継続的な開発、トレーニング、認定を管理しています。
ネットワークセキュリティアーキテクチャの4つのメリット
ネットワークセキュリティアーキテクチャを表面的に導入するだけでは、成果よりも作業が増える可能性があります。しかし、ベストプラクティスを厳格に追求することで、インシデント対応と運用を改善し、規制上の義務を果たし、インシデントによる被害を軽減できます。
インシデント対応を改善する
攻撃やデバイス障害など、インシデントにはさまざまな種類がありますが、ベストプラクティスによって、拡大を抑制し、レジリエンスを高め、障害を能動的に監視するための制御を追加できます。これらの機能を組み合わせることで、迅速な検知、対応、復旧が可能になります。
運用を改善する
ベストプラクティスは通常、セキュリティ対策として導入されますが、情報システムの集中化、簡素化、厳格なテストにもつながります。このプロセスの結果、運用も合理化され、ボトルネックが解消され、ダウンタイムが短縮されます。
規制上の義務を果たす
規制では、セキュリティ制御を整備し、それを証明するレポートを作成することが求められます。正式なネットワークセキュリティアーキテクチャは、制御をデータやシステムに結び付け、規制や監査への準拠に必要な制御が有効であることを検証するテストとレポートを提供します。
インシデントによる被害を軽減する
ベストプラクティスは、単一の制御障害による被害を抑えるセキュリティ層を追加し、厳格なテストによってギャップや見落とされた問題を確認します。インシデントの数を減らすトレーニングと、より迅速な復旧を可能にするレジリエンスを組み合わせることで、被害を引き起こすインシデントの数と、単一の事象による全体的な被害を軽減できます。
ネットワークセキュリティアーキテクチャについてさらに学ぶには
ネットワークセキュリティアーキテクチャの概要は、世界各地の大学のコンピューターサイエンス課程で学ぶことができます。より対象を絞った教育を受けるには、次のようなオンラインコースを受講してください。
- Coursera:ネットワークセキュリティの入門から、クラウドインフラストラクチャの設計とセキュリティに関する高度な講座まで、240以上のオンラインコースを提供しています。
- edX:Linux Foundation、Check Point、Oracle、AWS、Purdue Universityなどが提供する、ネットワークセキュリティアーキテクチャ関連の21コースを提供しています。
- Udemy:COBITやTOGAFに特化したコースを含め、ネットワークセキュリティアーキテクチャ関連のオンラインコースを1万以上提供しています。
さらに、既存のスキルを証明し、キャリア形成に役立つサイバーセキュリティ認定資格も検討してください。ネットワークセキュリティアーキテクチャに関する主な認定資格には、次のものがあります。
- Certified Network Defense Architect(CNDA):既存のCertified Ethical Hacker(CEH)資格を拡張し、政府や軍事関連の職務に必要な追加資格を付与します。
- GIAC Defensible Security Architecture(GDSA):中堅レベルのセキュリティ専門家向けに、DoDが承認した認定資格と、それに関連するSANSのトレーニングを提供します。
- Information Systems Security Architecture Professional(ISSAP):ISC2が設計したプログラムを通じて、ITエグゼクティブがシステムアーキテクトになるための準備をします。
結論:安全なビジネスのためにネットワークセキュリティアーキテクチャを導入する
正式なネットワークセキュリティアーキテクチャは、ビジネスリスクに結び付いた継続的改善のための体系的なアプローチを実現します。これらのフレームワークとベストプラクティスを導入して、他のビジネス部門が脅威を理解し、計画に貢献し、セキュリティイニシアチブを支援できるようにします。
より専門的なネットワークセキュリティアーキテクチャについて詳しく知るには、クラウドセキュリティのベストプラクティスとヒントをお読みください。