













ゼロトラストとは、ネットワークはすでに侵害されていると想定し、ユーザーやデバイスをデフォルトでは信頼しないセキュリティフレームワークだ。「決して信頼せず、常に検証する」という理念に従い、厳格なアクセス制御を実施することで、組織は攻撃対象領域とデータ侵害のリスクを低減できる。現代のデータ運用とセキュリティプラクティスの進化に伴い、ゼロトラストは従来のファイアウォールによる境界防御モデルに代わる形で、ITセキュリティを再定義する。
特にリモートワーク環境でゼロトラストアーキテクチャを導入すれば、ユーザー認証とデバイスの状態要件に基づいてアクセスを制限し、侵害が成功した場合に生じる潜在的な被害を最小化するとともに、ネットワーク活動の可視性を高められる。
ゼロトラストの仕組み
ゼロトラストは、リソースの保護と、ユーザーと資産の間の信頼の継続的な評価に重点を置く。認証、認可、アクセス管理、運用、相互接続するインフラやネットワークを包含し、企業のリソースとデータをエンドツーエンドで保護するアプローチを提供する。
ゼロトラストを導入する企業は、ネットワークが侵害されているという前提で運用すること、職務上必要な範囲でユーザーに最小限のネットワークアクセスを付与すること、リソースへのすべての要求を検証することという3つの柱に従う。
- 侵害を前提とするゼロトラストでは、ネットワークはすでに侵害されており、すべてのユーザーとデバイスを信頼したり、ネットワーク資産やリソースへのアクセスを暗黙的に許可したりしてはならないと想定する。
- 最小権限の原則に従うユーザーには、業務を完了するために必要な最小限の権限だけを付与する。ゼロトラストでは、脅威やネットワーク侵害は組織の内外から発生し得ると考える。
- 暗黙のアクセスを一切許可しないいかなるリソースやネットワークトラフィックも本質的に信頼してはならず、内部デバイスか外部デバイスかを問わず、ネットワークへのアクセス権を付与する前に、すべての接続要求を検証・確認する必要がある。これは認証と継続的な監視によって実現できる。
従来のサイバーセキュリティ対策を導入している組織にとって、これは文化の変化のように思えるかもしれない。しかし企業は、この考え方と適切なツールを組み合わせることで、現代の脅威から効果的に自らを守れる。
ゼロトラストの基本原則とは?
米国国立標準技術研究所(NIST)の刊行物SP 800-207は、ゼロトラストアーキテクチャ(ZTA)の導入に関する指針となる7つの基本原則を定めている。デバイスをリソースとして扱うこと、すべてのネットワークトラフィックを保護すること、あらゆるセッションでユーザー認証を必須とすること、リソースへのアクセス権を定義すること、資産とネットワークを常時監視すること、適切な条件下でのみアクセスを許可すること、データを頻繁に収集・確認することなどが含まれる。
すべてのデータソースとサービスをリソースとみなす
この原則では、ネットワーク上のデバイスの規模や種類、データの送信先や転送先にかかわらず、ネットワーク上でデータを送信し、企業環境にアクセスできるデバイスはリソースであると定める。さらに、企業に属するリソースへアクセスできる場合、個人所有のデバイスもリソースとして分類できる。
ネットワークの場所にかかわらず通信を保護する
アクセスを要求するデバイスの場所が、信頼を意味してはならない。企業ネットワーク内にあるデバイスからのアクセス要求は、他のネットワークからのアクセス要求や通信と同じセキュリティ要件を満たす必要がある。
つまり、要求元が内部デバイスか外部デバイスかにかかわらず、すべての通信を利用可能な最も安全な方法で行うべきだ。これにより、データの機密性と完全性を保護し、送信元の認証を実現できる。
セッションごとにリソースへのアクセスを許可する
この原則は、業務を完了するために必要な最小限の権限だけをユーザーに付与するという、最小権限の原則に従う。NISTはこれをさらに発展させ、リソースへのアクセスを許可する前に、すべての要求を評価するよう求めている。つまり、あるリソースに対する認証と認可によって、別のリソースへのアクセスまで自動的に許可されるわけではない。
リソースへのアクセス権を定義するポリシーを策定する
リソース、アクセスを必要とするユーザー、各ユーザーに割り当てるべき権限レベルを適切に定義すれば、組織はリソースをより適切に保護できる。さらに、クライアントのIDには、ユーザーアカウントまたはサービスIDと、企業がそのアカウントに割り当てた関連属性を含められる。属性には次のものがある。
- デバイス特性インストール済みソフトウェアのバージョン、ネットワーク上の場所、要求日時、過去に観測された挙動、インストール済み認証情報などの情報。
- 行動属性自動化されたユーザーとデバイスの分析、および観測された利用パターンからの測定偏差などが含まれる。
- ポリシー組織がユーザー、データ資産、アプリケーションに割り当てる属性に基づくアクセスルールの集合。
- 環境属性要求元のネットワーク上の場所、時刻、報告された進行中の攻撃などの要素。
これらのルールと属性は、ビジネス上のニーズと許容可能なリスクレベルによって決まる。そのため、リソースやデータの機密性に応じて、リソースへのアクセスや操作権限のポリシーは変わり得る。さらに、可視性とアクセス可能性の双方を制限するため、最小権限の原則が適用される。
資産の完全性とセキュリティ状態を監視・測定する
NISTは、いかなる資産も本質的に信頼すべきではなく、企業はリソースへの要求があるたびに資産のセキュリティ状態を評価すべきだとしている。さらに、ZTAを導入する企業は、デバイスとアプリケーションの状態を監視するための継続的診断・緩和(CDM)などのシステムを構築し、必要に応じてパッチや修正を適用すべきだ。
既知の脆弱性やパッチの未適用など、診断チェックに不合格となった資産やデバイス、また企業が管理していない資産やデバイスは、「安全」とみなされたデバイスに比べて、アクセスを制限するか、ネットワークリソースへのすべての接続を遮断すべきだ。
認証と認可を徹底する
ゼロトラストは、アクセスの取得、脅威のスキャンと評価、適応、信頼の継続的な再評価を繰り返すサイクルだ。そのため、ZTAを導入する企業には、ID・認証情報・アクセス管理(ICAM)および資産管理システムが整備されていることが求められる。これには次のようなものがある。
- 多要素認証(MFA):一部またはすべての企業リソースにアクセスする際、ユーザーに2つ以上の認証手段の提示を求める。ユーザーの取引内容によっては、再認証と再認可も行う。
- 継続的な監視システムは、ITシステム、デバイス、ネットワーク全体にわたるユーザー活動をリアルタイムで監視し、定義された基準から逸脱する異常な挙動を管理者に警告しなければならない。
- ポリシーの適用異常な活動が検出された場合に実施するセキュリティ対策。例えば、通常の勤務時間外にリソースを要求したユーザーに対して時間ベースのアラートを発し、セキュリティチームに通知する。
組織は、セキュリティ、可用性、使いやすさ、費用対効果のバランスを実現するため、これらのシステムの活用に努めるべきだ。
データを収集・確認する
企業は、ネットワークトラフィックやアクセス要求を含む資産のセキュリティ状態に関するデータを収集・処理し、得られた知見をポリシーの策定と適用の改善に活用すべきだ。資産の保護を強化するには、インフラに関する情報を可能な限り収集し、制御をテストして弱点を特定する。
ゼロトラストは継続的なプロセスであり、特定のツールや製品を導入するだけで実現するものではない。しかし、組織が直面する一般的なサイバーセキュリティ上の課題のいくつかから、組織を守るのに役立つ。
ゼロトラストは現代のサイバーセキュリティ脅威にどう対処するか
侵害はすでに発生していると想定し、7つの基本原則に従うことで、ゼロトラストは次のように現代の脅威に対処できる。
- フィッシング攻撃とランサムウェア攻撃を低減するゼロトラストは、デバイス、ユーザーの役割、アクセスレベルにかかわらず、ユーザー権限を制限し、追加の検証手順を要求することで、フィッシング攻撃を防止できる。
- 内部脅威を最小化する最小権限を実装し、ユーザー活動を積極的に監視することで、ゼロトラストは内部ユーザーによる潜在的な脅威を検出・防止できる。
- 攻撃者の足掛かりを縮小するすべてのリソースについてユーザーアクセスを検証し、MFAと継続的な監視を実施することで、攻撃者や高度持続的脅威(APT)の実行者が侵害されたネットワークへアクセスするのを制限、あるいは阻止できる。
ゼロトラストは、必要な範囲に限ってユーザーのアクセスを許可し、ネットワーク上のすべてのリソースを常時監視することで、攻撃者の侵入口を減らし、攻撃が成功した場合の影響を軽減する。
ゼロトラストに関する誤解
企業はゼロトラストを導入しているが、その導入に苦労する原因となる大きな誤解が2つある。
- 小規模組織にゼロトラストは必要ないゼロトラストは小規模組織にとって複雑すぎる、あるいは不要だと考える人もいる。しかし実際には、ゼロトラストは規模を問わずあらゆる組織にとって重要だ。ゼロトラストセキュリティの導入には計画が必要だが、長期的にはセキュリティ管理を簡素化できる。
- ゼロトラストは製品中心であるゼロトラストに関する最大の誤解は、それがツールだということだ。しかしゼロトラストはフレームワークであり、フレームワークには考え方とインフラの変革が必要となる。この意識改革は、ツールを導入することと同じくらい重要だ。
ゼロトラストの考え方を採用するには、IT担当者は、境界や信頼できるネットワークはもはや存在せず、すべてがデフォルトで侵害されていると想定するという概念を受け入れなければならない。ユーザー、デバイス、テクノロジー、ポリシー、手順を含む包括的なアプローチと詳細な保護計画を策定すべきだ。
例えば、組織全体を単一の検査ポイントでスクリーニングするファイアウォールやゲートウェイ、侵入検知・防御ソリューション(IDPS)だけでなく、認可、認証、マルウェア検知、エンドポイント、コンテナ、アプリケーションの監視にも注力する。
ZTAの目標は、従来の防御レイヤーに代わる、中央で管理しローカルに展開できる保護レイヤーを戦略的に構築することだ。各アプリケーション、コンテナ、データベース、システムは、それぞれ単独で完全に機能する防御の城となる必要がある。
実践的なゼロトラスト戦略を導入する4つのステップ
適切な考え方を身につけたら、ゼロトラスト戦略を実装する段階だ。そのためには、重要な資産と攻撃対象領域を特定し、それらを保護する制御を実装し、ゼロトラストポリシーを定義し、ネットワーク活動を継続的に監視する。
1. リソースと攻撃対象領域を特定する
ネットワークインフラにかかわらず、まず取り組むべきは攻撃対象領域の定義だ。重要なサービスやアプリケーション、資産、データなど、保護が必要なすべての領域に注目する。
- 機密データを保護する顧客や従業員のデータ、その他の機密情報を、権限のないユーザーや攻撃者にアクセスされないよう、制御とセキュリティ対策を実装して保護する。
- 重要なアプリケーションを特定する日常の業務やビジネスプロセスで重要な役割を果たすアプリケーションやサービスを特定し、保護する。
- 物理資産を監視する医療機器、POS(販売時点情報管理)端末、産業用制御システムとそのコンポーネント、その他の重要インフラを特定し、保護・監視する。
2. アーキテクチャを構築する
重要な資産を特定したら、攻撃対象領域を最小化するようアーキテクチャを設計する。万能なソリューションはないが、すべてのソリューションが「決して信頼せず、常に検証する」という概念に従わなければならない。
ゼロトラストアーキテクチャには、以下の一般的な仕組みを組み込むべきだ。
- 最小権限を実装する職務の遂行に必要なリソースだけにアクセスを制限し、不要なネットワークや資産への広範なアクセスを可能にするサービスやアプリケーションを制限する。
- 多要素認証(MFA)を使用する多要素認証を使用すると、ユーザー認証に追加の層が加わり、悪意ある攻撃者によるユーザー認証情報の窃取と、それを利用したネットワーク認証を防げる。
- ユーザーとデバイスのポリシーを作成するユーザーとデバイスに「ヘルスチェック」の実行を求める。すべてのデバイス、OS、アプリケーションは、ネットワークやリソースへのアクセスを許可される前に、必要最低限の正常性を満たさなければならない。
- 定期的なチェックを実施する定期的な監査と評価を行い、ネットワークへの変更を検証し、デバイスとアプリケーションが正常に動作していることを確認する。さらに、カバレッジの不足を特定し、脆弱性や設定ミスを発見して修正済みであることを確認し、ネットワーク全体のセキュリティ状態を明確に把握する。
3. ゼロトラストポリシーを作成する
重要な資産を特定し、アーキテクチャを構築したら、ゼロトラストポリシーを文書化する。ゼロトラスト戦略の原則と、ID検証、ネットワークインフラ、アクセス制御、データセキュリティ、担当者への期待事項など、各要素の詳細を明確に定義する。
- ID・アクセス管理(IAM):ポリシーのこのセクションでは、組織におけるユーザー認証・認可の方法、ユーザー検証プロセス、ロールベースのアクセス制御について詳述する。
- ネットワークセグメンテーション各ネットワークセグメントのネットワークゾーン、IP範囲、セグメンテーションの詳細、ユーザーとデバイスのアクセス権を記載する。
- デバイス管理OS、アプリケーションのバージョン、パッチなど、デバイス情報を文書化する。
- データ保護暗号化方式、ユーザー権限、アクセス制御を記載する。
- コンプライアンス要件HIPAAやPCI-DSSなど、ポリシーが準拠すべき標準や規制を列挙する。また、これらの標準を遵守するために必要な従業員研修や評価も記載する。
効果的なポリシーを作成するには、アクセスを求めるすべてのユーザー、デバイス、アプリケーション、サービス、その他のリソースについて、誰が、何を、いつ、どこで、なぜ、どのようにアクセスするのかを確認する。
4. ネットワークを継続的に監視する
ネットワーク監視ツールを使用してネットワーク上のアクティビティを継続的に監視することで、ITチームとセキュリティチームはネットワーク活動を把握し、潜在的な問題の通知を受け、ネットワーク全体の健全性に関する情報を収集できる。
- トラフィックを分析する: リアルタイムでネットワークとユーザーのアクションに関する詳細なログを収集し、ベースライン、パターン、異常を把握する。
- セキュリティチームに警告する: ネットワーク監視ツールは、ネットワーク上の疑わしいアクティビティやユーザーの異常な行動を担当者に警告できる。
- 洞察を得る: 組織はレポートツールを使用して、ゼロトラスト戦略の有効性を評価し、改善の機会を見つけられる。
ゼロトラストの実装を徹底的にテストし、すべてのインフラが特定されて対処されていること、ポリシーが作成されていること、そしてツール、サービス、アプリケーションが、ギャップや脆弱性を生じさせることなく組織のネットワークに統合されていることを確認する。
利用可能な最適なネットワーク監視ツールについて、機能や市場の他製品との比較などの詳細情報を確認する。
ゼロトラストアーキテクチャのメリット
ZTAを導入すると、ログ記録と検証の要件が増加する一方で、潜在的な攻撃経路を大幅に減らし、内部および外部の悪意ある活動を検知できる可能性を高められる。
- 攻撃対象領域を縮小する: 「最小権限」の原則に従い、デバイスやリソースへのアクセスを厳格に制御することで、攻撃対象領域を縮小するとともに、侵害に成功された場合の被害も抑えられる。
- セキュリティを向上させる:ネットワーク上のユーザーとデバイスのアクセスを継続的に監視・記録することで可視性が高まり、組織のセキュリティ態勢に良い影響を与える。
ZTAは、堅牢なセキュリティツールと実装可能な機能を備えているため、従来のセキュリティ手法を大幅に改善するものだ。例えば組織は、IAM、ネットワークアクセス制御(NAC)、MFAチェックなどの機能をアーキテクチャに組み込み、デバイスの送信元IPアドレスを調べたり、ユーザーのデバイスが侵害されている可能性がないかチェックしたりできる。
ゼロトラストの課題と考慮事項
組織は常にリソース上の課題に直面しており、それが以下に挙げるゼロトラストの主な課題につながる可能性がある。
- 既存インフラを置き換える: ZTAは、ユーザーのサブグループや重要な資産に対して導入できる。しかし、複数のテクノロジーを維持すると、IT担当者やセキュリティ担当者のコストと負担が増える可能性がある。理想的には、重複するツールや旧式の機器をサポートする複雑さを最小限に抑えるため、ZTAによって従来のセキュリティの要素全体(ネットワークアクセス、認証など)を置き換えるべきだ。
- 十分な予算を確保する: ZTAベンダーは、自社のソリューションによって複数の個別製品やサービス、それらを支えるインフラを置き換えられるため、ZTAを導入すると長期的には経費を削減できると説明している。しかし実際には、これははるかに複雑な計算になる。
- 先を見越して計画する:従来のITセキュリティツールの多くは、まだ何年も使用でき、ほとんどの組織にはゼロからやり直す余裕がない。ITマネージャーとセキュリティマネージャーは、置き換える予定のない現在のインフラと統合できるZTAツールを分析し、費用対効果の高い移行を実現しなければならない。
ZTAの導入には多くのメリットがある一方で、レガシーコンポーネントのアップグレードや補完的な制御の構築が連鎖的に必要となる可能性があり、これは困難でコストもかかる。ITマネージャーとセキュリティマネージャーは、さまざまなゼロトラストソリューションを徹底的に検討し、事前にベンダーと協力して、この可能性を特定し計画を立てるべきだ。
ゼロトラストソリューションのベスト3
ゼロトラストソリューションを探す際には、真の価値を提供する製品がある一方で、誇大宣伝にすぎない製品もある。ソリューションの真の価値は、組織が自社のインフラと導入するソリューションの機能をどれだけ理解しているかによって決まる。選択肢は数多くあるが、特に注目すべきものはNordLayer、Twingate、ManageEngine AD360の3つだ。
NordLayer
NordLayerは、ゼロトラストの原則を体現したターンキー型のSASE・ゼロトラストソリューションを提供しており、ユーザー、デバイス、接続の認証を重視している。「何も信頼せず、すべてを検証する」アプローチに従い、IAMとネットワークセグメンテーションを統合して堅牢なセキュリティを確立する。
NordLayerには複数のプランがあり、Liteバージョンはユーザー1人当たり月額8ドルから利用できる。ただし、他のプランはより多くの機能を備え、ユーザー1人当たり月額11ドルおよび14ドルからとなっている。また、最低50ユーザーの組織向けに、ユーザー1人当たり月額7ドルのEnterpriseオプションもある(すべて年払いの場合の料金)。
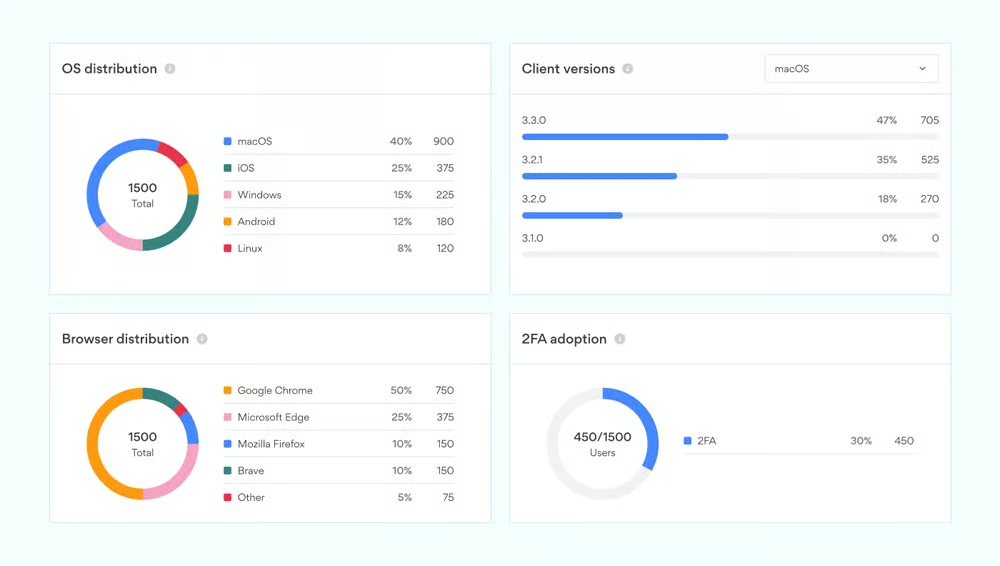
Twingate
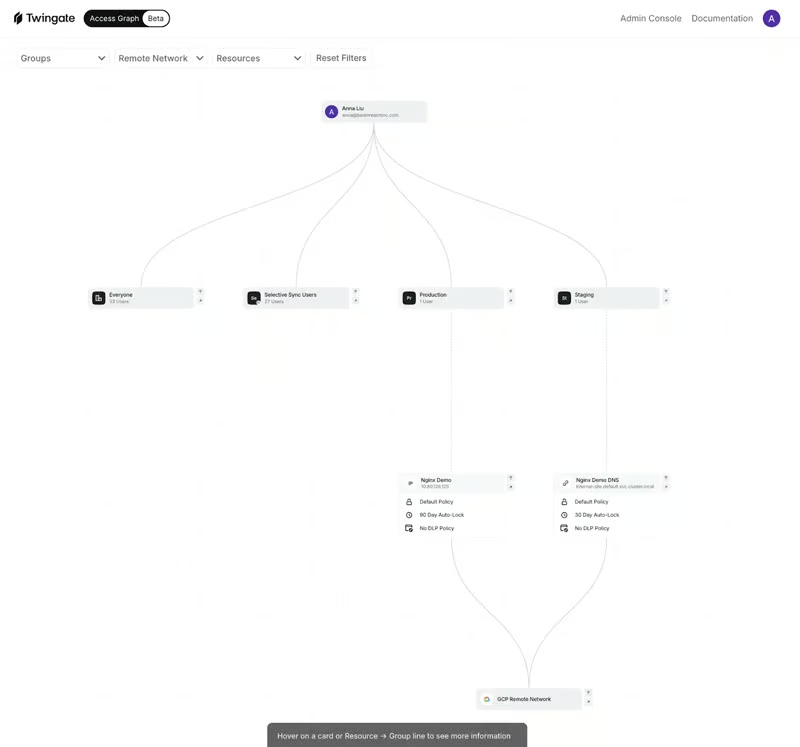
Twingateは、急成長する企業が使いやすさやパフォーマンスを損なうことなく、安全なゼロトラストネットワークアクセスソリューションを容易に導入できるよう、多段階認証プロセスを提供している。TwingateのIdentity-First Networkingソリューションは、エンタープライズグレードのセキュリティとコンシューマーグレードのユーザー体験を組み合わせたものだ。
Twingateには無料プランがあるが、他のプランと比べて機能は非常に限られている。他のプランは、Teamライセンスがユーザー1人当たり月額5ドルから、Businessライセンスがユーザー1人当たり月額10ドルまでとなっている(年払いの場合)。
ManageEngine AD360
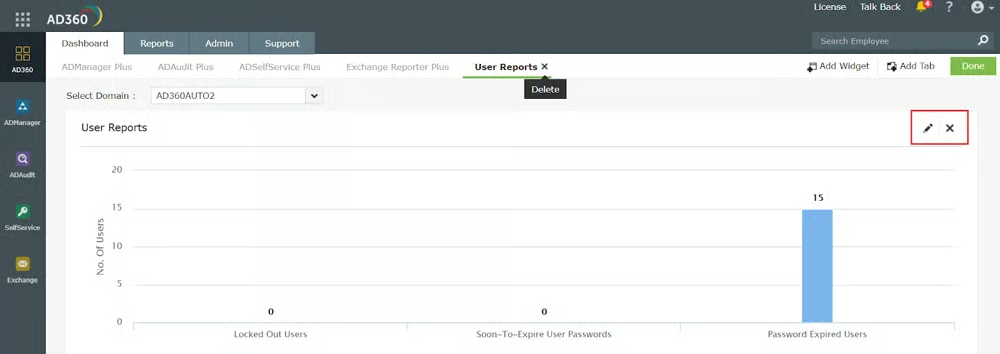
ManageEngine AD360は、組織によるユーザーIDの管理と保護、IDガバナンスの促進、コンプライアンスの確保を支援する統合IAMソリューションだ。主な機能には、安全なシングルサインオン、IDライフサイクル管理の自動化、過去の監査レポートなどがある。
ManageEngineのWebサイトでは料金を確認できない。ただし、顧客は同社に問い合わせて見積もりを依頼できる。
6つのカテゴリーにわたるゼロトラストソリューション80件の包括的な一覧として、当社の最適なゼロトラストソリューションの記事をご覧ください。
結論:ゼロトラストは文化の変革だが、成果をもたらす
Cloud Security Alliance(CSA)の調査では、経営幹部の77%がゼロトラストへの支出を増やす予定であることが分かった。しかしITチームとセキュリティチームは、大規模な投資を行う前に、現在のインフラと保護すべき重要な資産を十分に把握し、具体的かつ明確な目標を定めなければならない。そして、決して信頼せず、常に検証することが重要だ。ゼロトラストの原則を適切に実装して受け入れることで、組織のセキュリティ態勢に大きな影響を与え、より効率的でレジリエントなネットワーク環境を構築できる。
次に、ゼロトラストを使用してネットワークのIAMを強化する方法を学ぶ。