

















このガイドは、2026年にリスクの検知と修正対応を強化したいITリーダー、セキュリティチーム、脆弱性管理の担当者を対象としています。ネットワーク、エンドポイント、クラウド環境、Webアプリケーション全体の可視性を高めるために、組織が評価すべき主要な機能と、最適な脆弱性スキャンツールを紹介します。
2026年の脆弱性スキャンツールに関するポイント
- 脆弱性スキャンツールは、攻撃者に悪用される前に、適用されていないパッチ、設定ミス、公開されたアプリケーション、ネットワークのセキュリティ上の弱点を組織が特定できるよう支援します。
- 最新の脆弱性スキャナーは、実行可能な修正ガイダンス、深刻度のスコアリング、ITおよびセキュリティのワークフローとの連携機能を提供します。
- Tenable、Wiz、Invicti、Nmapなどの主要ツールは、ネットワーク、クラウドインフラ、コンテナ、Webアプリケーションなど、幅広い環境に対応しています。
- 組織では、エンドポイント、アプリケーション、クラウド資産全体のカバレッジを高めるため、複数の脆弱性スキャンツールを併用することがよくあります。
- 効果的な脆弱性スキャンは、チームがリスクを継続的に検知、優先順位付け、修正できるよう支援し、全体的なセキュリティ体制を強化します。
脆弱性スキャン(vulscan)ツールは、資産をスキャンして、適用されていないパッチ、設定ミス、公開されたアプリケーションの脆弱性、修正が必要なネットワークのセキュリティ問題を特定します。主要なvulscanツールは、脆弱性の実行可能な一覧と、その種類や深刻度など重要性を理解するためのコンテキストを提供し、全体的なセキュリティ体制を強化します。最適な脆弱性スキャンソリューションを選べるよう、主要な選択肢とそのユースケースを評価しました。
検討すべき主要なvulscanツール7選は次のとおりです。
- Tenable:総合的に最適な脆弱性スキャナーで、エンタープライズ向けvulscanの選択肢
- Invicti:包括的なWebサイトおよびアプリケーション(Webアプリ)スキャンに最適
- StackHawk:小規模なDevOpsチーム向けのエントリーレベルWebアプリスキャナーとして最適
- Nmap:ITインフラとポートの無料スキャンに最適なオープンソースツール
- ConnectSecure:サービスプロバイダー向けの基本的なインフラスキャンに最適
- Vulnerability Manager Plus:エントリーレベルのエンドポイントおよびサーバースキャナーとして最適
- Wiz:クラウド、コンテナ、Infrastructure as Code向けの専門ツールとして最適
主要な脆弱性スキャンツールを比較
各ツールのスキャンオプションやその他の主要な特徴を以下で確認してください。
| 脆弱性スキャナー | 実施するvulscan | 複雑さ | エージェント | 主な機能 |
|---|---|---|---|---|
| Tenable | • ネットワーク、エンドポイント、サーバー • Webサイトおよびアプリケーション • IoT | 高いが、事前設定済みテンプレートにより軽減 | オプション | • 47,000を超える固有の資産とアプリをスキャン • Tenableの調査により、ゼロデイ脆弱性が追加されることが多い |
| Invicti | Webサイトおよびアプリケーション | 高 | なし | • 自動かつ継続的なスキャン • DAST、IAST、SCAテスト |
| StackHawk | Webサイトおよびアプリケーション | 低(DASTに特化したツール) | なし | • 1つのアプリに対して無制限の無料DASTスキャンを提供 • CI/CD、Slack、GitHubとの連携 |
| Nmap | ネットワーク、エンドポイント、サーバー | 高いが、スクリプトライブラリにより簡素化 | なし | • ホストをすばやく検出 • 無料ツール |
| ConnectSecure | ネットワーク、エンドポイント、サーバー | 低(ITインフラに特化したツール) | あり | • マルチテナントのスキャンとレポート • 自動アラートとチケット生成 |
| Vulnerability Manager Plus | ネットワーク、エンドポイント、サーバー | 低(ITインフラに特化したツール) | あり | • サポート終了、ピアツーピア、サードパーティ製ソフトウェアの脆弱性をデバイスからスキャン • 無料プランを提供 |
| Wiz | クラウドおよびコンテナ | 低(ITインフラに特化したツール) | なし | • クラウドおよびKubernetesネイティブの脆弱性スキャナー • Infrastructure as Code(IaC)をスキャン |
このトップ7リストの作成方法について詳しくは、以下の選定プロセスをご覧ください。
Tenable ― 総合的かつ最も統合性に優れたエンタープライズ向け脆弱性スキャンツール
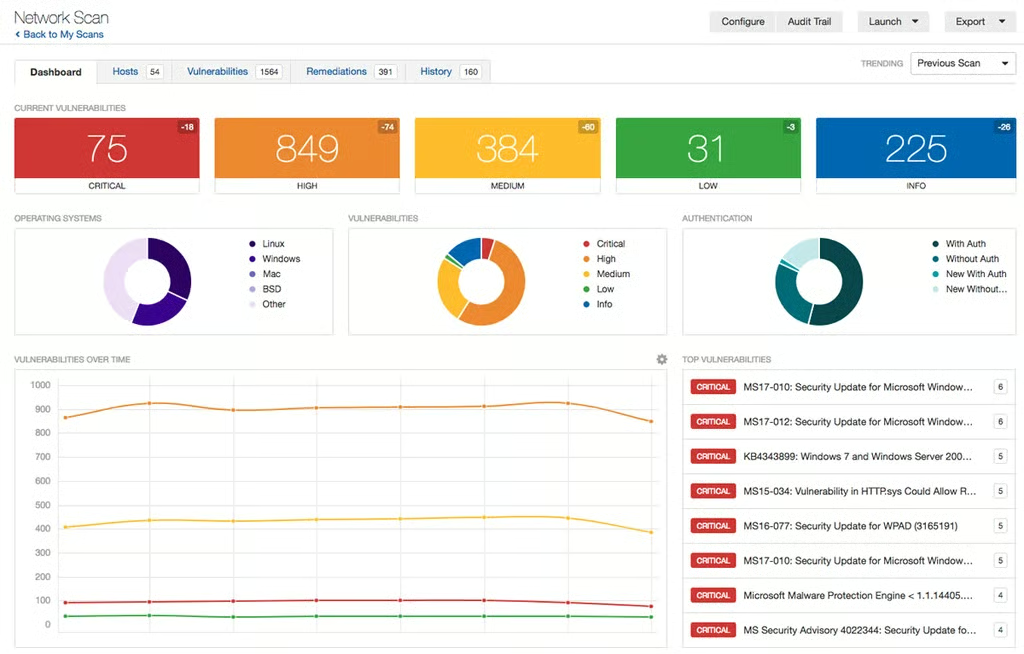
Tenableは、人気のNessus脆弱性スキャンツールを基盤に、47,000種類の固有のIT、IoT、OT、オペレーティングシステム、アプリケーションを評価する、エンタープライズ規模の統合された脆弱性検知を実現します。ネットワークセキュリティとWebサイトおよびアプリケーション(Webアプリ)の脆弱性スキャン機能を統合して提供し、独自の調査によってゼロデイ脆弱性を発見するとともに、独自の脅威インテリジェンスフィードを支えています。
長所
- ITインフラだけでなく、Webサイトやアプリケーションも1つのツールでスキャンできる
- エグゼクティブダッシュボードと強力なフィルタリングで、検出結果を詳細に調査できる
- 社内開発の脅威インテリジェンスにより、ゼロデイ脆弱性を警告
短所
- スキャンの全機能を利用するには複数のライセンスが必要
- 誤検知ではなく見逃しが発生することや、API連携が限定的であることを訴えるユーザーがいる
- 学習曲線が急で無料スキャンも限られるため、エントリーレベルのニーズには不向き
料金
Tenableは、複数年契約の割引がある年間サブスクリプション形式で製品を提供しています。Nessusのネットワーク脆弱性スキャンには3つのバージョンがあり、Webアプリケーションスキャンには別のライセンスが必要です。
- Tenable Web App Scanning:5ドメインで年間6,300ドルから
- Nessus Essential:無料。ただしスキャンできるのは16個のIPアドレスに限られ、コンプライアンスチェック、コンテンツ監査、テクニカルサポートは含まれない
- Nessus Professional:無制限のITおよび設定評価で年間3,990ドルから。高度なサポートとオンデマンドトレーニングのオプションもある
- Nessus Expert:年間5,990ドルから。Nessus Professionalを基盤に、外部攻撃対象領域の検出、Infrastructure as Code(IaC)スキャンなどを追加
Tenableは、複数年契約の割引がある年間サブスクリプション形式で製品を提供しています。Nessusのネットワーク脆弱性スキャンには3つのバージョンがあり、Webアプリケーションスキャンには別のライセンスが必要です。
主な機能
- 事前設定済みテンプレートで迅速な開始を可能に
- 自動フルスキャンを実行し、新たに追加されたすべての脆弱性を検出
- 継続的なスキャンで脆弱性とコンプライアンス設定を確認
- マルチテナントオプションと、ITサービスプロバイダー向けのカスタマイズ可能なテンプレート
- 自動アラートをSecurity Incident and Event Management(SIEM)ツール向けに提供
ギャラリー
詳しくは、エンタープライズ向け脆弱性スキャンツールに関する記事をご覧ください。TenableとIntruder、Qualysなどを比較しています。
Invicti ― Webサイトおよびアプリケーションの脆弱性スキャンに最適
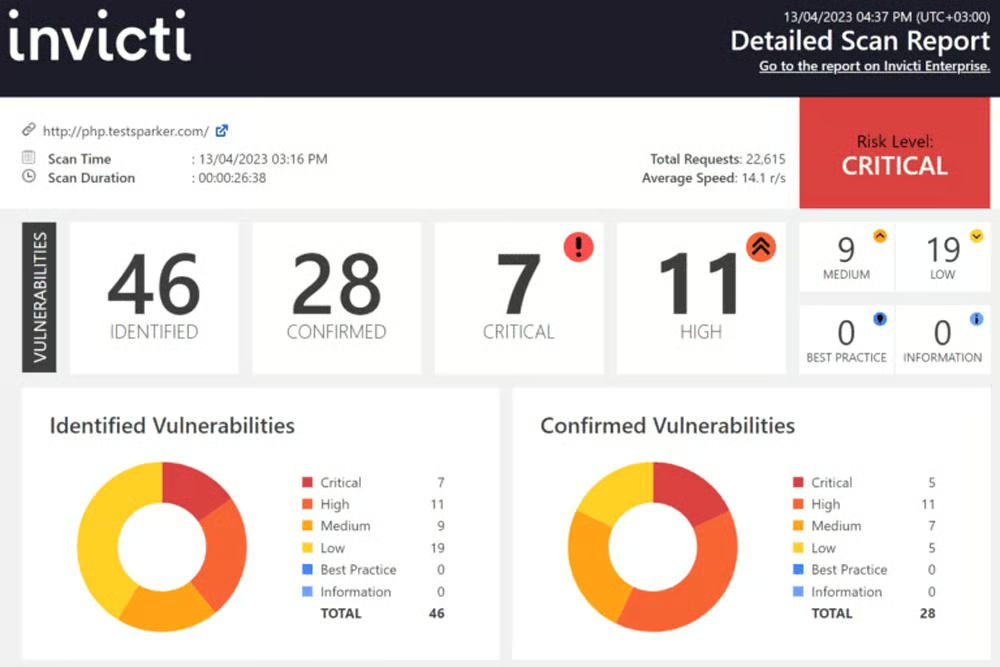
Invictiは、Webサイトとアプリケーションの脆弱性スキャンを最も包括的に提供し、業界で最も少ない誤検知によって無駄な時間を削減します。この堅牢なスキャナーは、オンプレミスまたはSaaSでホストされた自動スキャンに対応し、標準的な開発パイプラインツールと連携して効率的なワークフローを実現します。かつてNetsparkerとして知られていたInvictiは、Webアプリスキャンの多様性と結果の品質の両面で、引き続き業界をリードしています。
長所
- 設定ファイルの設定ミスを検出
- 誤検知を積極的に削減し、エクスプロイトの証拠を提示
- パイプラインツールや課題管理ツール(Jenkins、Jira、GitHubなど)と連携
短所
- 学習曲線が急だとユーザーから指摘されている
- 多要素認証テストが効果的でないと顧客から指摘されている
- 大規模なWebアプリケーションではスキャンが遅いとユーザーから指摘されている
料金
Invictiは料金情報を公開しておらず、ユーザーシート数とスキャン対象のWebサイト数に基づいてライセンスを設定しています。ライセンスには次の3つのレベルがあります。
- Standard:1ユーザー向けのデスクトップスキャナーをオンプレミスにインストール可能
- Team License:継続的な複数ユーザーアクセスに加え、組み込みワークフローツール、PCIコンプライアンス、資産検出の機能を提供
- Enterprise:ホスト型およびオンプレミスのデプロイメント、カスタムワークフロー、専任のテクニカルサポートにアクセスできるライセンス
主な機能
- 自動かつ継続的なスキャンでWebサイト、アプリケーション、APIのインベントリを更新
- DAST、IAST、SCAオプションにより、動的アプリケーションセキュリティテスト(DAST)、インタラクティブアプリケーションセキュリティテスト(IAST)、ソフトウェアコンポジション解析(SCA)を実施
- 動的入力ページと複雑なパスをクロールフォーム送信、OAuth2、NTLM/Kerberos、多段階フォーム、パスワード保護領域などで認証された
- 継続的なアップデートにより、このエンタープライズツールの機能を定期的に拡張
ギャラリー
最適なWebアプリ脆弱性スキャンツールの選択肢について詳しくは、InvictiとAppScan、Burp Suiteなどを比較した記事をご覧ください。
StackHawk ― エントリーレベルのWebアプリスキャナーとして最適
StackHawkはスキャンの選択肢がより限定的ですが、無料プランを提供しており、小規模または経験の浅いDevOpsチームが脆弱性スキャン機能を使い始めるのに役立ちます。このDASTに特化したスキャナーは、CI/CD自動化およびSlackと連携して検出結果をトリアージし、迅速な修正を可能にします。Webアプリスキャンに不慣れなチームは、StackHawkの無料プランで経験を積み、ワークフローを構築し、成長後もStackHawkを使い続けることができます。
長所
- 無料プランでは1つのアプリケーションを無制限にスキャンでき、堅牢なエントリーレベル機能を利用可能
- 最も低価格の有料プランから、無制限のアプリケーションを無制限にスキャン可能
- すべてのバージョンに適用される機能を継続的に追加
短所
- Dockerインフラの利用と知識が必要
- 無料版ではメールによるサポートのみ提供
- 複数のアプリケーションには有料ライセンスが必要
料金
StackHawkには4つのライセンスレベルがあり、月払いが可能です。年間契約の場合は割引も受けられます。
- 無料プラン:1つのアプリケーションに対するDASTスキャンを有効にし、CI/CDで自動化可能
- Proプラン:開発者1人あたり月額42ドル(最低5人)で、無制限スキャン、拡張された連携機能、カスタムテストデータ、メールまたはSlackによるカスタマーサポートを提供
- Enterpriseプラン:開発者1人あたり月額59ドルで、シングルサインオン、ロールベースの権限、スキャン結果へのAPIアクセス、専用Slackサポート、プレミアムなZoomサポートのオプションを追加
- カスタム料金:大規模な開発チーム向けにボリュームディスカウントを利用可能
主な機能
- DevSecOps連携により、CI/CD、GitHub、Slackと連携して修正対応を迅速化
- APIサポートにより、REST、GraphQL、SOAPとの連携とAPIセキュリティテストに対応
- カスタムスキャン検出により、より高度なスキャンオプションを利用可能
- cURLベースの再現条件により、アラートが発生した脆弱性を再現して分析
ギャラリー
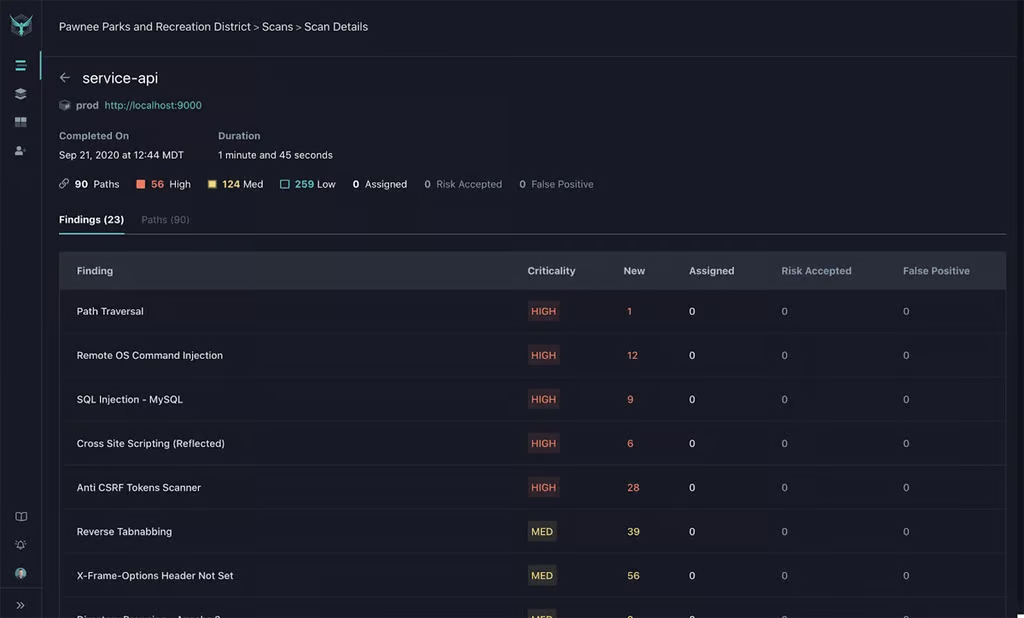
中小企業(SMB)に適した、最適なWebアプリ脆弱性スキャンツールおよびエントリーレベルの脆弱性スキャンツールに関する記事では、StackHawkを詳しく解説しています。これらの記事では、StackHawkとDastardly、Detectify、Zapなどを比較しています。
Nmap ― ITインフラおよびポートのオープンソーススキャナーとして最適
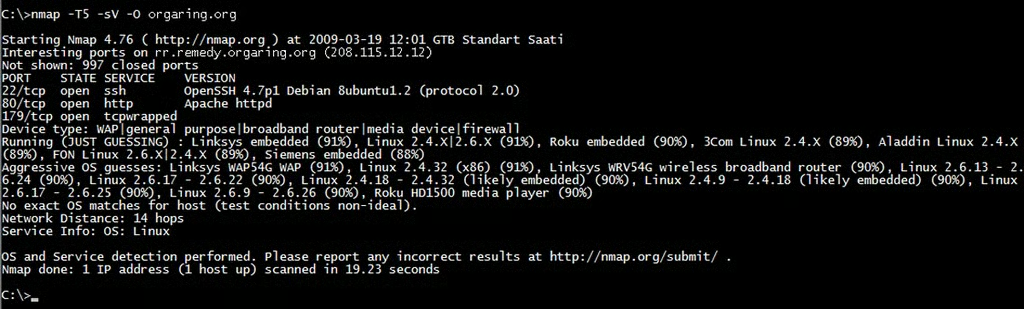
Nmap 事前設定済みの脆弱性スキャンスクリプトを組み込んでおり、対象範囲内の各IPアドレスで開いているポートを体系的にスキャンし、設定ミスや脆弱性の可能性を検出します。オープンソースツールであるため、迅速かつ無料で軽量なネットワークセキュリティソリューションを提供し、他の自動デプロイメントおよびスキャンスクリプトにも容易に組み込めます。倫理的なハッカーにも悪意のあるハッカーにも愛用されているNmapは、攻撃者から見える可能性のある脆弱性を垣間見せます。
長所
- 大規模なユーザーベースと活発なコミュニティサポートを持つ無料のオープンソースツール
- システム上の開いているポートをすばやくスキャンし、利用可能なTCP/UDPサービスを特定
- ポートを調査し、実行中のプロトコル、アプリケーション、バージョン番号を特定
短所
- 顧客向けの正式なサポートがない
- 効果的に使用するには、IT知識とプログラミングに関する一定の専門知識が必要
- チケット管理プラットフォームや管理ツールに結果を統合するにはプログラミングが必要
料金
Nmapはオープンソースツールであり、エンドユーザーは無料で利用できます。商用ツールに組み込む場合にのみライセンスが必要です。
主な機能
- ホストをすばやく検出して、ネットワーク上で利用可能なIPアドレスと開いているポートを特定
- TCP/IPスタックの特性を利用してデバイスのオペレーティングシステムを推測
- 開発済みスクリプト500以上により、ネットワーク検出と脆弱性評価を強化
- カスタムNmapスクリプトにより、強力な自動化および統合機能を提供
ギャラリー
Nmapについて詳しくは、オープンソースの脆弱性スキャンツールに関する記事をご覧ください。NmapとOpenVAS、OpenSCAPなどを比較しています。
ConnectSecure ― マネージドサービスプロバイダー向けの基本的なインフラスキャンツールとして最適
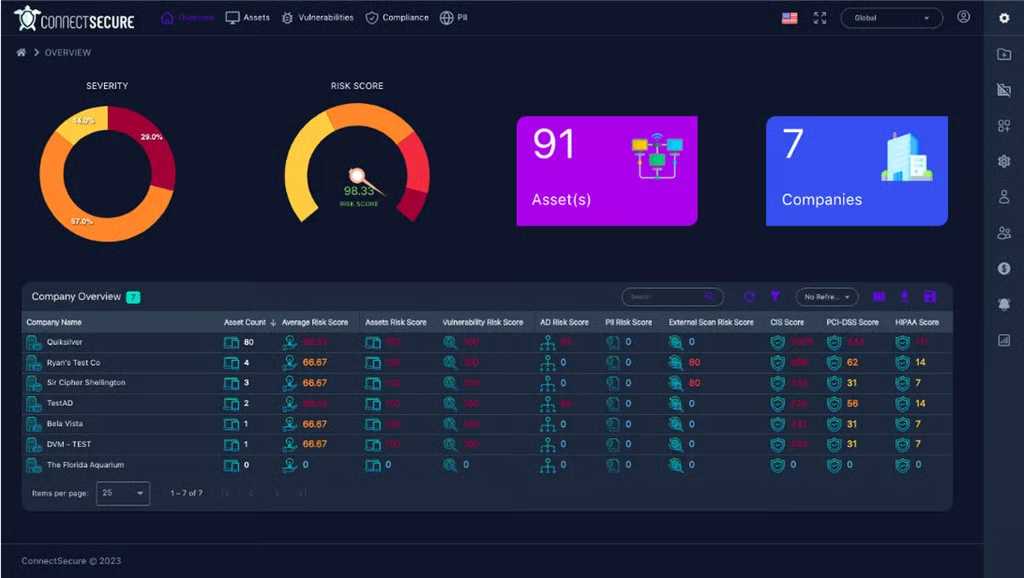
ConnectSecureは、マネージドITサービスプロバイダー(MSP)およびマネージドITセキュリティサービスプロバイダー(MSSP)が、定額料金、マルチテナント機能、パートナー経由での提供に注力している点を評価して選択する脆弱性スキャナーです。エンドポイント(Windows、MacOS、Linux)、サーバー、ネットワーク機器、プリンター、モバイルデバイス(モバイルデバイス管理との統合を通じて)の脆弱性とコンプライアンス問題をスキャンします。
長所
- 一般的なシンプルなIT環境で想定されるデバイス(エンドポイント、サーバー、基本的なネットワーク機器)の大部分を十分にカバー
- カスタマイズ可能なレポートにより、プロバイダーまたは顧客のブランドを付けたレポートを作成可能
- パッチの適用や脆弱性の優先順位付けなど、基本的なチケット生成や脆弱性管理のオプションを提供
短所
- 複雑なクラウド環境、コンテナ、IoTなどをスキャンする必要がある、より複雑なニーズや環境には適さない可能性がある
- 大半の機能でエージェントの導入が必要
- 脆弱性管理などの追加機能により、導入と設定が複雑になる可能性がある
料金
ConnectSecureでは14日間の無料トライアルと、4段階の定額料金プランを提供しています。
- 最大1,500台:月額299ドル
- 1,501~2,500台:月額399ドル
- 2,501~5,000台:月額599ドル
- 5,001~7,500台:月額899ドル
- 7,501~10,000台:月額1,199ドル
- 10,000台超:要問い合わせ
主な機能
- マルチテナント機能により、優先順位付けされたマルチクライアントレポートや、ホワイトラベルのオプションを備えたロールベースのカスタマイズレポートを作成可能
- 視覚的なクライアントダッシュボードにより、クライアント向けに分かりやすくカスタマイズ可能な、非技術者向けの自動レポートを提供
- 堅牢な連携オプションにより、一般的なチケット管理システム(ConnectWise、SyncroMSPなど)やコミュニケーションツール(メール、Slack、Microsoft Teams)と連携
- 堅牢な資産・脅威管理オプションにより、資産の検出、パッチの展開、コンプライアンス管理、脅威と脆弱性の優先順位付けに対応
ギャラリー
当社のMSP/MSSP向け脆弱性スキャンツールに関する記事では、RapidFire VulScanやSyxsense Security Scannerなどの競合製品も取り上げています。
Vulnerability Manager Plus ― エントリーレベルのエンドポイントおよびサーバースキャナーとして最適
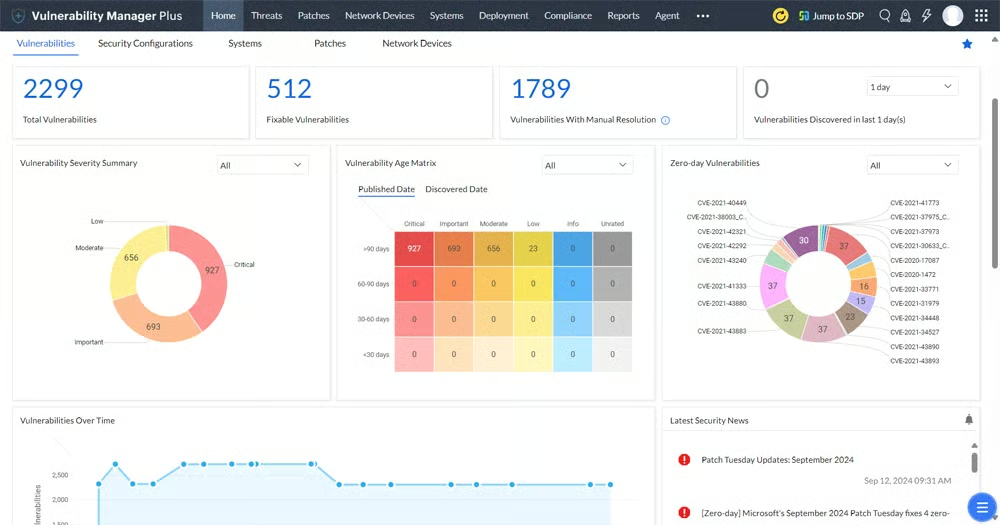
無料トライアルと無料プランを提供するManageEngineのVulnerability Manager Plusは、小規模なITチームが最小限の投資でエンドポイントデバイスやWebサーバーの脆弱性スキャンを始めるのに役立ちます。他のManageEngineツールとの連携により、組織の成熟度や機能の向上に合わせて将来的に拡張できます。無料プランを利用すれば、最小規模のチームでも、将来の成長に向けたサポートを確保しながら、脆弱性スキャンおよび管理プログラムを構築できます。
長所
- 脆弱性評価、コンプライアンス、パッチ管理、システムセキュリティ設定を1つのツールに統合
- 簡単なセットアップ、低コスト、日常的なITニーズへの対応により、入門者にも使いやすい
- すべてのIT資産を対象とした開放ポートの検出
短所
- サードパーティ製のチケット管理ツールや脆弱性管理ツールとの幅広い連携オプションを提供していない
- クラウドへの自動デプロイには対応せず、コンテナ、IoT、Webアプリもスキャンできない
- 即時のパッチ展開には制限がある可能性がある
料金
ManageEngineはVulnerability Manager Plusの3つのエディションを提供しており、いずれも1人の技術者を対象とする年間ライセンスで、 有料プランでは無料トライアルを利用できます。ネットワークデバイスのスキャンには追加ライセンスが必要になる場合があります。
- Vulnerability Manager Plus Free:最大20台のワークステーションと5台のサーバーをスキャン可能
- Vulnerability Manager Plus Professional:最大100台のワークステーションをスキャンでき、695ドルから
- Vulnerability Manager Plus Enterprise:100台のワークステーションで1,195ドルから。監査コンプライアンス、パッチ管理、リモートシャットダウンのスケジュール設定などを追加
主な機能
- オペレーティングシステムとサードパーティ製ソフトウェアのスキャンにより、サポート終了ソフトウェア、ピアツーピアソフトウェア、未適用の脆弱性を検出
- 設定上の脆弱性を検出し、デフォルト認証情報、ファイアウォールの設定ミス、開放共有、ユーザー権限の問題をスキャン
- 基本的なWebサーバー脆弱性スキャンにより、未使用のWebページ、設定ミスのあるHTTPヘッダー/オプション、期限切れの証明書などを検出
ギャラリー
中小企業(SMB)に適した最適なエントリーレベル脆弱性スキャンツールについての記事もご覧ください。Vulnerability Manager PlusとTenable Nessus Essentials、GFI Languardを比較しています。
Wiz ― クラウドおよびコンテナスキャン向けの専門ツールとして最適
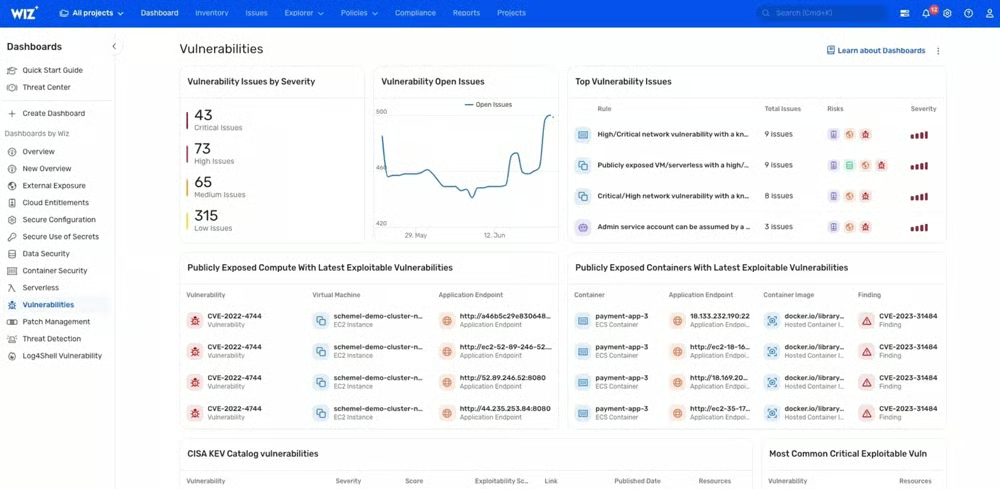
Wizは、マルチクラウド、Platform-as-a-Service(PaaS)、Kubernetesコンテナ、その他のクラウドインフラ向けに、業務に影響を与えたり、アクティブなワークロードやプロセスからリソースを奪ったりすることなく、専門的な脆弱性スキャンを提供します。仮想化リソースにネイティブ接続して、最新クラスのIT資産に対する、極めて対象を絞った脆弱性検出を実現します。
長所
- エージェントレススキャンにより、コンテナや仮想マシンのリソースを消費しない
- クラウドインフラ向けのクラウドネイティブソリューション
- スキャンをCI/CDワークフローに直接統合し、効率的なDevSecOps運用を実現
短所
- セットアップが煩雑で面倒になる可能性があるとの報告がある
- 連携が困難または不完全な場合がある
- スキャンのアクションをプロジェクトごとに設定する必要があり、複製できない
料金
Wizは料金を公開していませんが、環境内で稼働する課金対象のクラウドワークロード数に基づくカスタム見積もりを提供しています。AWS Marketplaceでは、12カ月間のCloud Infrastructure Security Platform契約の開始価格として、Wiz Essentialsが24,000ドル、クラウドの検出・対応などの機能を備えたWiz Advancedが38,000ドルと記載されています。
主な機能
- ネイティブなクラウド接続により、AWS、Azure、Google、Oracle、Alibabaに接続
- Kubernetesの組み込みサポートにより、複数のプラットフォームに対応
- Infrastructure as Codeのスキャンおよびクラウドインフラの権限管理
- ゼロデイ脆弱性を組み込みWizの調査チームが発見した脆弱性に対応
ギャラリー
クラウドとデータレイク向けの専門的な脆弱性スキャンツールに関する記事では、その他の専門ソリューションを紹介しています。
最適な脆弱性スキャナーの評価方法
この脆弱性スキャナーのトップリストは、主要な脆弱性スキャンカテゴリーにおける最適なソリューションの調査に基づいています。脆弱性スキャンツールを探す購入者は主に、既存のセキュリティスタックやITチケット処理にインストールまたは統合できるスタンドアロンソリューションを求めています。
そのため、選定基準は主にスタンドアロン型の脆弱性スキャンツールに重点を置いていますが、一部のエントリーレベルの脆弱性管理ツールも検討し、脆弱性スキャン機能だけを基準に評価しました。選定基準では、脆弱性スキャン機能を他のツール、たとえばペネトレーションテスト、資産管理、パッチ管理などに組み込んだソリューションは除外しています。
残ったツールから最適な選択肢を選ぶため、スキャン対象資産、ユーザーのスキル、価格とライセンス、スキャン機能、連携、カスタマーサポートという、購入の意思決定に関連する主要な基準を検討しました。
スキャン対象資産
vulscanツールがスキャンする資産の種類が、ツールを分類する最初の基準となりました。そもそも、Webアプリスキャナーとネットワークスキャナーを直接比較しても、スキャン内容に大きな違いがあるため、うまくいかないことが少なくありません。そこで、Webサイトとアプリケーション、ITインフラ、専門的なスキャンニーズ(IoT、クラウド、コンテナなど)に基づいてツールを比較グループに分類しました。
ユーザーのスキル
比較にあたっては、ユーザーのスキル、習熟度、リソースも次の考慮事項としました。たとえば、国際銀行(エンタープライズ)の高度なニーズと、小規模な高校(エントリーレベルまたはSMB)のシンプルで合理化されたニーズを比較することはできません。さらに、マルチテナントやカスタマイズされたレポートなど、マネージドサービスプロバイダーに特有のニーズも考慮しました。
価格とライセンス
価格は、あらゆる購入決定において重要な考慮事項です。製品を比較する際は、価格と機能の比率、料金の透明性、必須およびオプションのライセンスに関する詳細情報の有無、年間またはボリュームディスカウント、無料トライアルの有無を考慮しました。
スキャン機能
すべてのツールについて、中核となるスキャン機能、脆弱性情報の品質、誤検知に関する情報を評価しました。インフラスキャナーについては、IoT、ネットワーク機器、コンテナなど、現代の環境にあるさまざまなデバイスのスキャンをサポートしているかを基準に評価しました。Webアプリスキャナーについては、スキャンの種類(DAST、IASTなど)、CI/CD連携、APIスキャン、Webフォーム、パスワード、依存関係のサポートを基準に比較しました。
連携
脆弱性スキャンツールは、スムーズな導入と展開のため、既存のプロセスと連携できなければなりません。連携に関しては、インストールと管理のしやすさ、展開オプション(SaaS、オンサイト、Dockerコンテナなど)、自動化、既存のITチケット管理システムまたはセキュリティインシデントおよびイベント管理(SIEM)ソリューションへの脆弱性のエクスポートを考慮しました。
カスタマーサポート
誰もがいつかはサポートを必要とするため、カスタマーサポートについては、対応時間、さまざまな連絡手段(電話、Slackなど)、プレミアムサポートの選択肢を考慮しました。また、さまざまなサービスプロバイダーや再販業者のニーズを考慮するため、このカテゴリーには販売チャネルパートナー向けのサポートも含めました。
よくある質問(FAQ)
脆弱性スキャンツールにはなぜこれほど多くの種類があるのか?
最初の脆弱性スキャナーはローカルネットワークデバイスをテストするものであり、現在もそのニーズは残っています。しかし、IT資産の範囲が拡大するにつれ、特定の資産に注力する専門ベンダーや、すでに複雑なツールに新機能を追加するエンタープライズベンダーの開発が進んでいます。
一方、脆弱性管理に対する普遍的なニーズから、他のツール(ペネトレーションテスト、エンドポイントセキュリティなど)に脆弱性スキャン機能を組み込んだり、既存の脆弱性スキャナーに管理・修復機能を追加したりする動きも生まれています。
脆弱性スキャンとは?
脆弱性スキャンとは、システム、アプリケーション、ネットワーク、クラウド環境全体にわたって、セキュリティ上の弱点、未適用のパッチ、設定ミス、公開されたサービスを特定するプロセスです。
脆弱性スキャンツールはなぜ重要なのか?
脆弱性スキャナーは、攻撃者に悪用される前に組織が弱点を能動的に検出できるよう支援し、侵害、ランサムウェア、コンプライアンス違反のリスクを低減します。
脆弱性スキャナーはどのような資産を評価できるのか?
最新の脆弱性スキャナーは、ネットワーク、サーバー、エンドポイント、IoTデバイス、Webアプリケーション、コンテナ、クラウド環境、Infrastructure as Code(IaC)のデプロイメントを評価できます。
組織は脆弱性スキャンツールにどのような機能を求めるべきか?
主な機能には、自動スキャン、リスクの優先順位付け、修復ガイダンス、チケット管理およびSIEMツールとの連携、クラウドとコンテナのサポート、レポート、誤検知の削減などがあります。
エンタープライズ環境に最適な脆弱性スキャナーは?
Tenableは、幅広い資産をカバーし、高度な脆弱性インテリジェンスとスケーラブルな展開オプションを備えているため、エンタープライズ向けの強力な脆弱性スキャンソリューションとして広く認識されています。
Webアプリケーションに最適な脆弱性スキャナーは?
Invictiは包括的なWebアプリケーションスキャン向けに設計されており、DAST、IAST、ソフトウェア構成分析(SCA)機能をサポートしています。
組織は複数の脆弱性スキャナーを使用できるか?
はい。多くの組織では、異なる種類の資産に対する可視性を高め、結果を比較して、より正確に修復の優先順位を付けるために、複数のスキャンツールを使用しています。
オープンソースの脆弱性スキャナーは今も有用か?
はい。Nmapのようなツールは、ネットワーク検出、ポートスキャン、基本的な脆弱性評価において、特に小規模な組織や補助的なテストで、今も有用です。
脆弱性スキャンはどのくらいの頻度で実行すべきか?
組織は、最新のセキュリティ体制を維持するため、特にインフラの変更、ソフトウェアのアップデート、クラウドへのデプロイ、新たな脆弱性の公表後などに、定期的に脆弱性スキャンを実行すべきです。
脆弱性スキャンはパッチ管理と同じなのか?
脆弱性スキャンはパッチ管理と同じではありません。パッチによって修正できる脆弱性もありますが、その他の脆弱性は、ファイアウォールやセキュリティツールの設定ミス、あるいはソフトウェア作成時に危険なオプションを意図的に選択したことなどに起因します。脆弱性スキャンは別途実行する必要がありますが、パッチのインストールを確認するために利用することもできます。
リソースに制約のあるチーム向けに、多くのツールでは機能を試すための無料トライアルを提供しています。社内での脆弱性スキャンの管理が難しい場合は、脆弱性管理サービス(VMaaS)、MSP、またはMSSPを利用してタスクを委託し、重大な脆弱性を迅速に検出・修正できる体制を整えることを検討してください。
結論:脆弱性スキャンが重要なセキュリティプロセスを開始し、完了させる
強固なセキュリティ体制は、攻撃者に悪用される前に脆弱性を迅速に特定して解決できるかどうかにかかっています。脆弱性スキャナーは検出プロセスを開始し、追加のスキャンによってサイクルを完了させます。最終スキャンでは、脆弱性が排除されたことを確認し、経営幹部、関係者、コンプライアンス監査人に資産の安全性を証明するレポートを作成します。脆弱性スキャナーは、弱点を能動的に検出することで、サイバー脅威に対するネットワークセキュリティを強化します。
詳しくは脆弱性評価の実施方法をご覧ください。
この記事は2025年2月に公開され、2026年5月に更新されました。