













L’architecture de la sécurité réseau est une stratégie qui fournit des processus formels pour concevoir des réseaux robustes et sécurisés. Une mise en œuvre efficace améliore le débit des données, la fiabilité des systèmes et la sécurité globale de toute organisation. Cet article présente les composants, les objectifs, les bonnes pratiques, les cadres, la mise en œuvre et les avantages de l’architecture de la sécurité réseau, ainsi que les ressources permettant d’en savoir plus sur le sujet.
- Composants de l’architecture de la sécurité réseau
- Les 6 objectifs de l’architecture de sécurité réseau
- 8 bonnes pratiques pour une architecture réseau sécurisée
- Comment créer une architecture de sécurité réseau robuste
- Cadres de l’architecture de sécurité réseau
- 4 avantages d’une architecture de sécurité réseau
- Où en savoir plus sur l’architecture de sécurité réseau
- En résumé : mettez en œuvre une architecture de sécurité réseau pour une entreprise sécurisée
Composants de l’architecture de la sécurité réseau
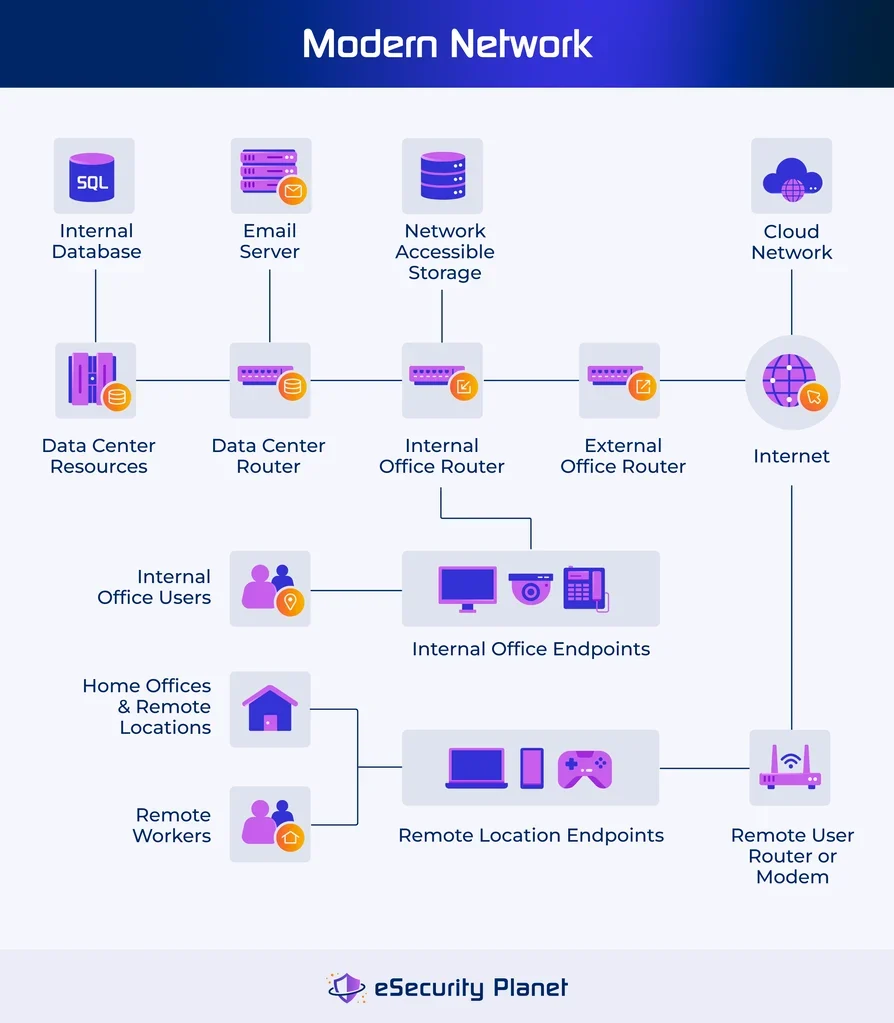
Les composants fondamentaux de l’architecture de la sécurité réseau comprennent les éléments centraux du réseau, les éléments de sécurité qui les protègent et les éléments de sécurité associés.
Éléments du réseau
Les réseaux relient les actifs physiques et virtuels et contrôlent les flux de données entre eux. Les éléments de base d’un réseau fondamental comprennent :
- Équipements réseau : contrôlent les flux de données entre les appareils et comprennent généralement des commutateurs physiques et virtuels, des routeurs filaires ou sans fil, des modems et des concentrateurs.
- Serveur : fournit une puissance de calcul et un stockage importants dans les réseaux locaux, cloud et de centres de données pour exécuter des services (Active Directory, DNS, messagerie, bases de données, applications).
- Point de terminaison : permet l’accès des utilisateurs humains et des services informatiques et comprend généralement les PC, les ordinateurs portables, les appareils de l’Internet des objets (IoT) et les technologies opérationnelles (OT).
- Stockage : contient les données utilisateurs et applicatives au repos ; il peut être intégré à d’autres éléments (serveur, etc.) ou isolé sous la forme d’un stockage cloud ou relié au réseau (NAS).
- Infrastructure cloud : se compose des versions virtualisées des composants réseau qui résident dans des environnements « as-a-service » (logiciels, plateformes, infrastructures).
- Utilisateur, service et application : se connectent au réseau via des points de terminaison, puis se relient par l’intermédiaire de connexions réseau à d’autres actifs et données du réseau.
Éléments de sécurité
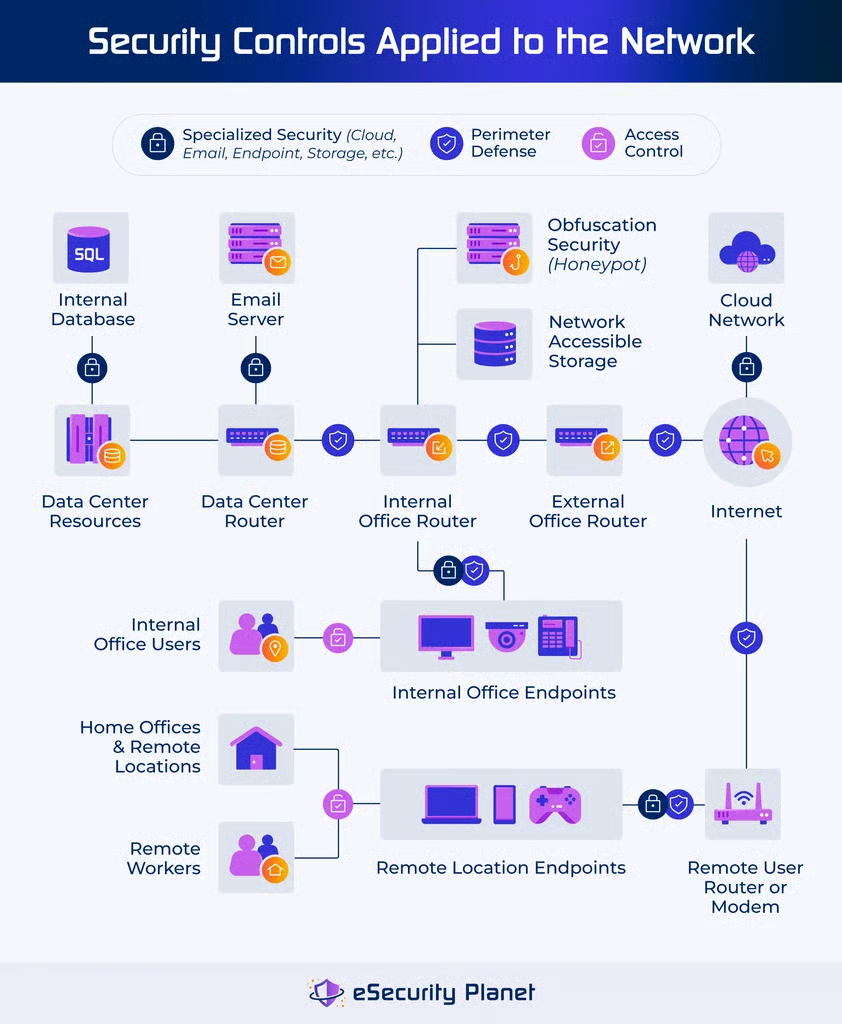
Les éléments de sécurité protègent chaque composant du réseau, les accès au réseau et les transmissions de données. Ils comprennent les défenses contre les accès non autorisés (défense périmétrique et contrôle d’accès), les techniques destinées à tromper les attaquants (défense par obscurcissement) et les contrôles spécialisés pour des actifs spécifiques (services, clouds, applications, actifs virtuels, points de terminaison et réseaux).
Défense périmétrique
La défense périmétrique bloque les menaces à la périphérie du réseau. Traditionnellement, cette technologie considère implicitement le trafic externe comme non fiable et le trafic interne comme fiable. Technologie Zero Trust agit également comme une défense périmétrique, mais elle s’applique séparément à chaque actif, sans accorder de confiance implicite à un trafic ou à une connexion. Les outils de sécurité périmétrique comprennent :
- Pare-feu : filtrent le trafic et surveillent les accès en fonction de règles de pare-feu et de politiques pour le réseau, le segment de réseau ou les actifs protégés par différents types de pare-feu.
- Pare-feu de nouvelle génération (NGFW) : améliorent la sécurité générale d’un pare-feu grâce à des capacités avancées d’analyse des paquets afin de bloquer les logiciels malveillants et les sites connus pour être malveillants.
- Pare-feu en tant que service (FWaaS) : déploie une protection évolutive hébergée dans le cloud à l’échelle de l’entreprise pour toutes les ressources (réseaux, agences, utilisateurs distants, etc.).
- Gestion des politiques de sécurité réseau (NSPM) : centralise le contrôle et la gestion des politiques à appliquer sur les pare-feu, routeurs et autres équipements du réseau.
- Gestion unifiée des menaces (UTM) : regroupe plusieurs fonctions de sécurité périmétrique et applicative dans une appliance adaptée aux petites et moyennes entreprises (PME).
Contrôle d’accès
Les contrôles d’accès ajoutent des mécanismes d’authentification et d’autorisation afin de vérifier les utilisateurs, les systèmes et les applications et de définir leurs accès. Ces contrôles comprennent :
- Active Directory (AD) : gère les utilisateurs, les groupes et les mots de passe comme contrôle d’accès fondamental d’une organisation et comme base de la plupart des autres outils de sécurité.
- Gestion des identités et des accès (IAM) : simplifie, centralise et étend les capacités de gestion d’AD et d’autres outils utilisant le protocole LDAP (Lightweight Directory Access Protocol).
- Authentification multifacteur (MFA) : utilise au moins deux méthodes (2FA) ou davantage pour authentifier un utilisateur, par exemple la biométrie, les certificats d’appareil ou les applications d’authentification.
- Contrôle d’accès au réseau (NAC) : inspecte les appareils et peut les mettre en quarantaine avant d’autoriser leur accès au réseau, afin de détecter les signes de compromission, les correctifs manquants et d’autres problèmes.
- Gestion des accès à privilèges (PAM) : fournit une forme spécialisée d’IAM qui contrôle l’accès aux ressources à privilèges, comme les identifiants d’administrateur et les systèmes sensibles.
- Réseaux privés virtuels (VPN) : sécurisent l’accès des utilisateurs distants ou des agences aux ressources réseau grâce à des connexions chiffrées vers des pare-feu ou des applications serveur.
- Infrastructure de postes de travail virtuels (VDI) : remplace l’accès par VPN ou bureau à distance par des postes de travail virtuels dans des environnements entièrement contrôlés et dotés de protections supplémentaires.
- Accès réseau Zero Trust (ZTNA) : permet un contrôle plus précis de l’accès aux actifs réseau en fonction des utilisateurs, des emplacements, de l’heure d’accès et de l’actif demandé.
Défenses par le leurre et l’obscurcissement
Les techniques de leurre et d’obscurcissement dissimulent les actifs réseau pour empêcher leur découverte, bloquent l’exploration ou utilisent des leurres pour déclencher des alertes. Ces techniques peuvent exploiter des fonctions logicielles intégrées (aux pare-feu, systèmes d’exploitation, etc.) ou des outils spécialisés afin de fournir des défenses par obscurcissement, notamment :
- Honeypots : fournissent aux attaquants des cibles attrayantes qui ne contiennent aucune information valide, parmi plusieurs technologies de leurre similaires, afin de déclencher des alertes et de détecter rapidement les attaques.
- Frappe de ports: ferme les ports de communication (y compris ceux utilisés pour la détection) jusqu’à la réception d’un code transmis au moyen de plusieurs paquets spécifiques ou d’une autorisation spéciale en un seul paquet (SPA).
- Serveurs mandataires : remplacent la communication directe par un intermédiaire logiciel ou matériel qui dissimule la découverte des actifs (serveurs, points de terminaison, segments, etc.) derrière le proxy.
Sécurité des services
La sécurité des services s’applique aux contrôles spécialisés des services système présents sur le réseau. Elle comprend notamment :
- Sécurité d’AD : ajoute des couches de sécurité à Active Directory afin d’éliminer les accès ou niveaux d’autorisation superflus, de détecter les modifications non autorisées et de bloquer d’autres attaques contre AD.
- Protocoles de communication (TCP, HTTPS, etc.) : appliquent des protocoles de chiffrement et d’autres mesures de sécurité aux connexions entre ordinateurs.
- Inspection du protocole DHCP (Dynamic Host Configuration Protocol) : suit les adresses IP attribuées aux ressources afin de détecter les appareils non fiables et l’usurpation d’adresse IP.
- Sécurité du système de noms de domaine (DNS) : protège le service DNS contre les tentatives de corruption des informations DNS utilisées pour accéder aux sites web ou intercepter les requêtes DNS.
Sécurité du cloud
La sécurité du cloud fournit des outils et des techniques ciblés pour protéger les ressources cloud. Si de nombreux outils de sécurité réseau peuvent être déployés dans des environnements cloud virtualisés, des outils spécialisés offrent des fonctions de sécurité adaptées, notamment :
- Courtier de sécurité d’accès au cloud (CASB) : remplace les connexions directes aux ressources hébergées dans le cloud par un accès CASB unique et protégé afin d’atténuer les risques liés aux identifiants divulgués.
- Pare-feu cloud : mettent en œuvre des pare-feu cloud pour protéger les réseaux cloud dans les environnements d’infrastructure en tant que service (IaaS) ou de plateforme en tant que service (PaaS).
- Gestion des droits de l’infrastructure cloud (CIEM) : gère la conformité, les risques et la sécurité grâce à un accès contrôlé des utilisateurs, des systèmes et des applications aux ressources cloud.
- Protection des applications cloud natives (CNAP) : sécurisent les applications et les ressources cloud grâce à une sécurité native du cloud et intégrée.
- Gestion de la posture de sécurité du cloud (CSPM) : détecte les lacunes et les erreurs de configuration, sécurise les accès et applique les politiques de conformité dans les environnements cloud déployés.
- Plateformes de protection des charges de travail cloud (CWPP) : surveillent et sécurisent les applications, leurs composants (bases de données, etc.) et leur infrastructure (conteneurs, etc.) dans le cloud.
- Périphérie des services d’accès sécurisé (SASE) : combinent les contrôles réseau du réseau étendu défini par logiciel (SD-WAN) avec des contrôles de sécurité pour les actifs locaux, distants et cloud.
- Périphérie des services sécurisés (SSE) : applique des contrôles de sécurité aux actifs locaux, distants et cloud afin d’étendre une protection et une surveillance robustes au-delà du réseau local.
Sécurité des applications
La sécurité des applications se concentre sur la protection des applications au sein des réseaux locaux, des centres de données et des réseaux cloud. Ces outils comprennent notamment :
- Interface de programmation d’applications (API) : sécurise les connexions entre les applications en inspectant les requêtes de connexion aux API et les communications.
- Pare-feu de base de données : inspecte le trafic destiné aux bases de données, bloque les accès non autorisés et fournit des défenses spécialisées contre les attaques visant les bases de données.
- Sécurité des bases de données : applique divers contrôles de sécurité spécialisés afin de protéger l’accès aux bases de données, l’intégrité des données et de lutter contre les attaques spécifiques aux bases de données.
- Sécurité des e-mails : détecte les virus ou les attaques dissimulés dans les e-mails et les pièces jointes, bloque le spam ou authentifie les e-mails provenant d’une organisation.
- Passerelle de messagerie sécurisée (SEG) : se déploie sous la forme d’une appliance physique ou virtuelle dotée de fonctions spécialisées d’inspection et de sécurité pour les e-mails et les pièces jointes.
- Passerelles web sécurisées (SWG) : fournissent une protection unifiée aux réseaux et aux utilisateurs qui accèdent à leurs e-mails, se connectent à des ressources SaaS ou cloud ou naviguent sur des sites web.
- Pare-feu d’applications web (WAF) : fournit une protection au niveau applicatif pour les sites web et les applications afin de bloquer les attaques spécialisées et les accès non autorisés.
Sécurité virtualisée
Les outils de sécurité virtualisés protègent les environnements virtuels ou créent des environnements virtualisés pour protéger les actifs physiques. Ils comprennent notamment :
- Isolation du navigateur : crée des conteneurs virtualisés sur un point de terminaison afin d’isoler le contenu du navigateur, notamment les attaques potentielles de logiciels malveillants, de l’environnement physique du point de terminaison.
- Pare-feu de conteneurs : se déploient avec le code afin de protéger les accès à la demande et de surveiller les communications avec les conteneurs et leur contenu.
- Sécurité des conteneurs : protège les conteneurs contre les attaques grâce à diverses fonctions de détection des menaces, d’analyse des vulnérabilités, de surveillance du trafic et de réponse aux incidents.
- Sandboxing : génère un environnement de bureau virtuel doté d’une sécurité renforcée pour lancer des fichiers suspects afin de rechercher la présence de logiciels malveillants ou d’observer leur comportement.
- SD-WAN : utilise des logiciels pour créer des réseaux virtuels, des segments réseau et même une microsegmentation indépendamment des réseaux physiques et des emplacements.
- Infrastructure de postes de travail virtuels (VDI) : fournit une infrastructure de postes de travail virtuels ou une infrastructure VDI en tant que service (VDaaS) pour un accès distant des utilisateurs entièrement isolé et contrôlé.
Sécurité des points de terminaison
La sécurité des points de terminaison protège les points de terminaison physiques et virtuels connectés au réseau. Les contrôles de sécurité comprennent notamment :
- Antivirus (AV) : recherche les logiciels malveillants à partir d’une base de données de signatures de fichiers connus comme malveillants afin de fournir une défense de base contre les attaques courantes.
- Gestion des appareils : maintient des niveaux de sécurité minimaux et contrôle les applications sur les appareils distants grâce à la gestion de la mobilité d’entreprise (EMM) et à des solutions similaires.
- Détection et réponse sur les points de terminaison (EDR) : fournit une sécurité plus avancée que l’AV grâce à une analyse plus intelligente de l’activité des points de terminaison et à une remédiation automatisée.
- Plateforme de protection des points de terminaison (EPP) : renforce la protection antivirus grâce à des indicateurs de compromission vérifiés, à la surveillance de la mémoire et à d’autres techniques de détection des logiciels malveillants.
- Pare-feu basés sur l’hôte : fournissent une protection par pare-feu virtualisée sur un appareil spécifique, tel qu’un routeur, ou au sein du système d’exploitation d’un ordinateur ou d’un serveur faisant office de point de terminaison.
- Internet des objets (IoT) : englobe divers outils et techniques destinés à sécuriser l’IoT, la technologie opérationnelle (OT) et d’autres catégories similaires de points de terminaison.
Sécurité réseau
Les outils de sécurité réseau surveillent et sécurisent les connexions entre les actifs du réseau et protègent contre des attaques réseau spécifiques. Ils comprennent notamment :
- Déni de service distribué (DDoS) : détecte et contrôle les attaques DDoS visant les réseaux et conçues pour surcharger les systèmes et empêcher l’accès aux ressources.
- Systèmes de détection des intrusions (IDS) : inspectent les paquets réseau à la recherche d’activités malveillantes et d’indicateurs de compromission afin de générer des alertes pour les équipes de sécurité.
- Systèmes de prévention des intrusions (IPS/IDPS) : ajoutent au système IDS le blocage ou la mise en quarantaine automatisés des paquets pour assurer une défense plus proactive du trafic réseau.
- Courtier de paquets réseau (NPB) : assure la surveillance automatisée des paquets afin de les filtrer et de les distribuer pour améliorer l’équilibrage de charge, l’efficacité et l’analyse.
- Surveillance du réseau : étend les fonctions de l’IDPS aux appareils connectés afin de suivre leur comportement, les charges de trafic et l’état des composants, tant pour résoudre les problèmes d’exploitation que pour détecter les activités malveillantes.
- Segmentation ou microsegmentation : cloisonne les réseaux afin d’appliquer différentes autorisations et règles d’accès ou de bloquer les tentatives d’exploration latérale du réseau.
Éléments de sécurité connexes
Les éléments de sécurité connexes ne s’appliquent pas spécifiquement aux réseaux, mais ceux-ci bénéficient de la mise en œuvre de contrôles tels que :
- Protection contre la perte de données (DLP) : détecte l’exfiltration potentielle de données sensibles (données réglementées ou personnelles, secrets d’entreprise) afin de générer des alertes ou de bloquer préventivement les tentatives.
- Protection des données : protège contre les fuites ou les vols grâce à des outils de chiffrement, à la tokenisation ou à des techniques de masquage des données qui rendent les données exposées illisibles pour les personnes extérieures.
- Reprise après sinistre : met en œuvre la redondance et des sauvegardes de données pour améliorer la résilience face aux défaillances inévitables des appareils, aux cyberattaques ou aux catastrophes naturelles.
- Politiques de sécurité informatique : établissent des références, des objectifs et des normes pouvant servir à mesurer la réussite de la mise en œuvre des contrôles de sécurité.
- Gestion de la gouvernance, des risques et de la conformité (GRC) : aligne les objectifs de sécurité sur les objectifs métier et les exigences réglementaires applicables aux données ou à l’organisation.
- Surveillance et réponse aux incidents : détectent et traitent les attaques, les défaillances des appareils et les autres catégories d’incidents afin de réduire leurs effets négatifs et d’accélérer la reprise.
- Gestion des correctifs et des vulnérabilités : applique des principes de maintenance aux actifs afin d’éviter la compromission des contrôles de sécurité ou l’apparition involontaire de failles dans la sécurité du réseau.
- Tests d’intrusion : testent les contrôles de sécurité pour vérifier leur mise en œuvre correcte, détecter les vulnérabilités et confirmer qu’ils sont suffisants pour atteindre les objectifs de réduction des risques.
- Flux de renseignements sur les menaces : surveillent les annonces des fournisseurs et le comportement des attaquants afin de mettre à jour les outils de sécurité ou d’informer les équipes de sécurité des menaces, cibles et tendances les plus récentes.
- Formation à la cybersécurité : sensibilise les employés aux bonnes pratiques de base pour reconnaître les attaques, éviter les escroqueries et se protéger contre les fuites ou les pertes de données.
Les 6 objectifs de l’architecture de sécurité réseau
L’architecture de sécurité réseau associe les éléments de sécurité aux éléments du réseau de manière rigoureuse et intentionnelle, sur la base des six objectifs ou principes clés axés sur les risques, la confidentialité des données, l’intégrité des données, la disponibilité des données, l’efficacité des contrôles et la mesurabilité des efforts.
Accepter un niveau de risque raisonnable et approprié
L’objectif consistant à accepter un niveau de risque raisonnable et approprié reconnaît qu’une sécurité parfaite est impossible. Il faut plutôt consacrer des budgets raisonnables à la mise en œuvre de contrôles de sécurité qui réduisent les risques à des niveaux acceptables, sur la base de l’analyse et de la tolérance au risque.
Garantir la confidentialité des données
L’objectif de confidentialité des données consiste à protéger les données contre les accès non autorisés ou inappropriés. Limitez les accès, sécurisez les transmissions et protégez le stockage des données afin que les utilisateurs autorisés puissent accéder uniquement aux données appropriées lorsqu’ils en ont besoin.
Garantir l’intégrité des données
L’intégrité des données vise à préserver des données inchangées et à n’autoriser que les modifications intentionnelles. Pour vérifier cette intégrité, recherchez systématiquement les modifications non autorisées, y compris la corruption des données.
Maintenir la disponibilité des données
La disponibilité des données exige que celles-ci restent accessibles lorsque cela est nécessaire. Cet objectif nécessite des plans efficaces de reprise après sinistre pour récupérer les données corrompues, ainsi que des systèmes évolutifs et redondants afin d’assurer une disponibilité continue en période de forte demande.
Mettre en œuvre des contrôles efficaces
Des contrôles efficaces nécessitent des mesures de sécurité qui fonctionnent comme prévu, de manière constante dans le temps. Mettez en œuvre des contrôles de sécurité utilisables qui empêchent le contournement, la neutralisation ou la falsification sans compromettre les autres objectifs de l’architecture de sécurité réseau.
Appliquer des efforts mesurables
L’objectif de mesurabilité des efforts nécessite des contrôles de sécurité testables et vérifiables. Pour satisfaire à cette exigence, réalisez des tests d’intrusion afin de vérifier que les contrôles établis fonctionnent comme prévu et produisez des rapports sur l’état de la sécurité à des fins de conformité et d’information des parties prenantes.
8 bonnes pratiques pour une architecture réseau sécurisée
Les objectifs de l’architecture de sécurité réseau définissent ce qu’il faut faire, mais les bonnes pratiques indiquent comment mettre efficacement ces objectifs en œuvre. Les bonnes pratiques répondent à un ou plusieurs objectifs et renforcent les autres, à commencer par la planification itérative. D’autres visent le contrôle centralisé, la formation des employés, la défense en profondeur, la conception économique, l’accès à moindres privilèges, la résilience et les tests.
Planification itérative
La planification itérative répond à l’objectif consistant à accepter un niveau de risque raisonnable et approprié. Reliez les plans aux objectifs métier et aux risques afin de définir des objectifs clés et des jalons vérifiables. Les incidents futurs et les résultats des tests alimentent les itérations suivantes pour ajuster ou compléter les plans existants.
Contrôle centralisé
Le contrôle centralisé favorise l’intégrité des données et l’efficacité des contrôles grâce à des mesures de sécurité cohérentes. La centralisation autour d’un petit nombre d’experts élimine les pratiques de sécurité improvisées et incohérentes, qui introduisent des risques.
Formation à la cybersécurité
La formation à la cybersécurité garantit l’efficacité des contrôles dans toute l’organisation. Une formation générale des employés crée une organisation sensibilisée à la sécurité, consciente des principales menaces et tendances. Une formation spécifique aux outils de sécurité réduit les obstacles à leur adoption et améliore leur efficacité.
Défense en profondeur
La défense en profondeur part du principe que n’importe quel contrôle de sécurité peut échouer. Des couches de sécurité supplémentaires mettent en œuvre des contrôles efficaces et garantissent la confidentialité des données en ajoutant une protection supplémentaire contre les compromissions, les vulnérabilités zero-day ou les défaillances des outils.
Conception économique
La conception économique améliore l’efficacité des contrôles. Elle comprend la virtualisation pour optimiser l’utilisation des actifs, la simplification en composants faciles à tester et la réduction de la surface d’attaque.
Accès à moindres privilèges
L’accès à moindres privilèges garantit la confidentialité des données grâce à des niveaux d’accès définis, du niveau non privilégié (public, DMZ) au niveau le plus privilégié (top secret). Par défaut, l’accès à moindres privilèges doit être refusé, et les fonctions doivent être séparées des objets sur lesquels elles agissent afin d’assurer un contrôle d’accès granulaire. De même, les ressources doivent être séparées en fonction de leur niveau de sécurité, avec des contrôles de sécurité appliqués entre les niveaux de confiance.
Résilience
La résilience, également appelée planification de la reprise après sinistre, maintient la disponibilité des données. Les sauvegardes de données et les processus de récupération sont cités comme des composants clés de la résilience, mais celle-ci nécessite également la redondance des opérations et des appareils de sécurité en cas de défaillance.
Tests
Les tests produisent des efforts mesurables grâce aux analyses de vulnérabilités, à l’analyse des journaux ou à la surveillance. La détection de données corrompues, d’une défaillance d’appareil ou d’indicateurs de compromission déclenche les mécanismes de réponse aux incidents afin de limiter les dommages, de rétablir le réseau et de fournir les informations nécessaires à la planification itérative.
Comment créer une architecture de sécurité réseau robuste
Une architecture de sécurité réseau robuste applique efficacement les outils de sécurité pour répondre aux besoins d’une organisation dans le cadre d’un processus itératif d’inspection et d’amélioration régulières. Commencez par évaluer l’état actuel de l’organisation pour chaque bonne pratique, déterminez l’état cible à atteindre et hiérarchisez les améliorations en fonction des risques.
Les bonnes pratiques couvrent un éventail d’options élémentaires et avancées pour répondre à l’évolution des besoins. La solution « optimale » variera, car elle dépend entièrement de l’architecture réseau en place, des ressources disponibles et de l’appétence au risque.
Planification itérative, de l’élémentaire à l’avancée
Une planification itérative efficace équilibre les objectifs opérationnels, les risques métier et les objectifs de sécurité dans un plan écrit. Les tests vérifient les objectifs et les incidents fournissent des informations utiles pour les ajustements.
Planification itérative de base se concentre sur la documentation des contrôles existants et la création de politiques informatiques fondamentales permettant de documenter les buts et les objectifs. Commencez par un registre des risques et rédigez une politique de gestion des correctifs ou de gestion des vulnérabilités et développez-la à partir de là.
Les premières itérations d’amélioration peuvent commencer annuellement, mais une mise à jour trimestrielle ou plus fréquente constitue généralement une cadence plus raisonnable. En plus des mises à jour planifiées, chaque incident de sécurité, défaillance d’un contrôle et modification importante du réseau doit déclencher un examen des politiques, des niveaux de risque et des plans existants.
Planification itérative avancée intègre officiellement les registres des risques ou les outils de gestion des risques au processus. Les outils de gestion de la gouvernance, des risques et de la conformité (GRC) aident à hiérarchiser les données et les systèmes les plus précieux ou les plus dommageables afin d’ajouter des couches de protection supplémentaires.
Contrôle centralisé, de l’élémentaire à l’avancé
Un contrôle centralisé efficace confie les décisions critiques à des experts et produit des résultats cohérents dans l’ensemble du réseau et de ses actifs associés.
Contrôle centralisé de base déploie des modules de gestion pour les équipements réseau et les pare-feu afin d’administrer centralement l’infrastructure existante. Pour faciliter le déploiement et la gestion, envisagez de déployer un réseau cloud en tant que service (NaaS), un pare-feu en tant que service (FWaaS) ou des services d’accès réseau Zero Trust (ZTNA) fournissant une infrastructure centralisée et gérée.
Contrôle centralisé avancé gérera les ressources locales, distantes et cloud au moyen d’une technologie unificatrice telle que SD-WAN, SASE ou SSE. Les organisations les plus sophistiquées envisageront également des mises en œuvre Zero Trust centralisées et plus granulaires.
Formation à la cybersécurité, de l’élémentaire à l’avancée
Une formation à la cybersécurité efficace améliore la sensibilisation globale aux menaces de sécurité et approfondit la compréhension et l’efficacité des contrôles de sécurité existants. Elle doit s’appliquer aussi bien aux utilisateurs de base qu’aux professionnels de la sécurité avancés et être adaptée à leurs besoins.
Formation de base à la cybersécurité utilise des cours de formation à la cybersécurité pour sensibiliser aux problèmes courants tels que l’hameçonnage et les rançongiciels. La formation des équipes informatiques va de la formation de base aux outils jusqu’à la certification en cybersécurité. Les flux de renseignements sur les menaces relèvent également de la formation de base à la cybersécurité.
Formation avancée à la cybersécurité utilise une formation plus pratique pour les professionnels de la sécurité et les employés concernés qui ne travaillent pas dans la sécurité. Utilisez des exercices sur table ou des attaques simulées (équipes rouges, bleues ou violettes) pour acquérir une expérience précieuse et tester les contrôles et les processus sous pression.
Défense en profondeur, de l’élémentaire à l’avancée
Une défense en profondeur efficace empêche tout point de défaillance unique en renforçant les contrôles de sécurité et accroît le travail nécessaire aux attaquants potentiels. Elle s’applique également aux personnes et aux procédures : les tâches hautement sensibles doivent donc nécessiter l’intervention de plusieurs personnes afin de limiter les menaces internes.
Défense en profondeur de base applique plusieurs contrôles, en commençant par les actifs essentiels et de grande valeur, puis en ajoutant d’autres contrôles selon les budgets et le temps disponibles. Par exemple, en plus de la pile de sécurité existante, un centre de données peut ajouter une authentification multifacteur supplémentaire, un pare-feu d’applications web et un honeypot.
Défense en profondeur avancée continue d’explorer et d’adopter des couches de défense supplémentaires ou des mécanismes plus sophistiqués dans l’ensemble du réseau et des actifs associés. Par exemple, l’EDR peut remplacer l’antivirus et le SASE peut remplacer les pare-feu non intégrés, le CASB et d’autres outils.
Conception économique, de l’élémentaire à l’avancée
Les conceptions économiques maximisent la valeur des composants et réduisent les coûts grâce à la simplicité. La réduction de la surface d’attaque diminue également les coûts et la complexité de la surveillance. En outre, les conceptions économiques augmentent le débit des données opérationnelles afin de maintenir une haute disponibilité.
Conceptions économiques de base commencent souvent par des améliorations de l’architecture existante. Examinez les contrôles, les opérations et les processus de sécurité existants afin de repérer les possibilités de gagner du temps et de réduire les dépenses grâce à la simplification et à la consolidation.
Conception économique avancée peut déployer l’automatisation, parfois alimentée par l’IA, pour améliorer la vitesse et la cohérence. Les environnements cloud utilisent du code pour déployer efficacement des serveurs virtualisés, des conteneurs, des réseaux et des contrôles de sécurité à grande échelle et à la demande.
Accès à moindres privilèges, de l’élémentaire à l’avancé
L’accès à moindres privilèges empêche l’utilisation abusive des ressources ou des données en accordant uniquement les ressources minimales nécessaires à l’utilisateur ou à l’application pour effectuer les tâches attendues. Il faut également protéger et surveiller les outils qui gèrent les niveaux de sécurité.
Accès à moindres privilèges de base nécessite l’attribution et la maintenance régulière des utilisateurs, des groupes, des applications et des accès aux API. Appliquez les outils de sécurité Active Directory pour simplifier la maintenance et surveiller AD afin de détecter les modifications inattendues ou non autorisées.
Accès à moindres privilèges avancé commence par des outils IAM ou PAM pour gérer les accès à grande échelle. Le modèle Zero Trust met en œuvre une version granulaire des moindres privilèges, qui exige une confiance explicite pour chaque utilisateur, chaque demande de données et chaque accès à un actif.
Résilience, de l’élémentaire à l’avancée
Une résilience efficace anticipe les défaillances des systèmes, des contrôles ou des services et élabore des méthodes pour maintenir les opérations ou rétablir rapidement le fonctionnement. Cette exigence inclut également les composants opérationnels (répartiteurs de charge, etc.) qui améliorent les performances du réseau et réduisent la charge des systèmes.
Résilience de base commence par les sauvegardes de données et la redondance des composants essentiels tels que les pare-feu, les routeurs et les serveurs de données. La protection DDoS de base et les répartiteurs de charge feront également partie des premiers contrôles appliqués pour protéger les sites web, les serveurs d’applications et les réseaux essentiels.
Résilience avancée sauvegardera davantage que les seules données (paramètres de sécurité, configurations des routeurs, etc.) et déploiera des solutions de reprise après sinistre pour une récupération plus complète et robuste. Ajoutez des équipes internes de réponse aux incidents afin d’assurer une intervention rapide et d’accélérer la reprise.
Tests, de l’élémentaire à l’avancé
Des tests efficaces vérifient l’efficacité des contrôles de sécurité, surveillent en continu les défaillances, consignent l’état des systèmes et génèrent des rapports. Ils fournissent des informations détaillées pour les audits de conformité, les enquêtes sur les incidents et les améliorations de la planification itérative.
Tests de base commencent par des analyses de vulnérabilités, analyses des journaux et surveillance. Les petites équipes peuvent préférer externaliser entièrement la gestion des vulnérabilités en tant que service (VMaaS), la détection et réponse gérées (MDR) ou les fournisseurs de services de sécurité gérés (MSSP).
Tests avancés nécessitent des tests d’intrusion. Les organisations en croissance peuvent également adopter des solutions de gestion des informations et des événements de sécurité ou de surveillance (SIEM) ou des centres opérationnels de sécurité (SOC) pour gérer le volume croissant d’informations et d’incidents.
Cadres de l’architecture de sécurité réseau
Les cadres formels d’architecture de sécurité réseau fournissent des modèles et des méthodes conçus pour formaliser les bonnes pratiques, établir une terminologie commune et aligner les équipes. Ils donnent également aux participants des recettes éprouvées pour réussir.
Les cadres s’intègrent à l’ensemble de l’entreprise et relient des contrôles précis à des composants métier et à des risques spécifiques. Les cadres les plus populaires sont indépendants des fournisseurs et créés par des gouvernements, des organismes de normalisation à but non lucratif et des associations de professionnels de l’informatique.
Check Point Enterprise Security Framework (CESF)
Le cadre propre au fournisseur Check Point Enterprise Security Framework (CESF) combine les concepts de Zero Trust et de la Sherwood Applied Business Security Architecture (SABSA). Check Point accompagne ses clients dans l’utilisation du cadre et fournit des services gérés.
Control Objectives for Information Technologies (COBIT) 5
Le cadre ISACA COBIT 5 fournit des ressources gratuites pour l’autoformation, la formation et quatre niveaux de certification des praticiens, et certifie également les formateurs. COBIT est conçu pour s’intégrer à d’autres cadres et se concentre sur la logique métier, les exigences des processus et les risques.
Department of Defense (US) Architecture Framework (DoDAF)
Le Department of Defense Architecture Framework (DoDAF) relie les opérations à la sécurité de l’information. Il coordonne également la sécurité et gère les problèmes d’interopérabilité entre des réseaux informatiques indépendants afin de répondre aux exigences de partage de données entre plusieurs organisations.
Federal Enterprise Architecture Framework (FEAF)
Le Federal Enterprise Architecture Framework (FEAF) fournit une structure permettant de développer des contrôles intégrés aux objectifs. Le cadre repose sur cinq étapes : identifier et valider, étudier et exploiter, définir et planifier, investir et exécuter, puis réaliser et mesurer.
NATO Architecture Framework Version 4 (NAFv4)
L’Organisation du traité de l’Atlantique nord (OTAN) a publié sa quatrième version de son cadre d’architecture destiné aux usages militaires et commerciaux. Il fournit une architecture d’entreprise alignée sur les normes internationales ISO/IEC/IEEE afin d’aider les membres de l’OTAN à adopter un cadre commun.
The Open Group Architecture Framework (TOGAF)
Plus de 925 organisations de fournisseurs, de conseil, du monde universitaire et autres composent l’Open Group, et le cadre d’architecture de l’Open Group (TOGAF) fournit une structure stable et durable pour le développement initial et continu de l’architecture. De nombreuses entreprises déploient ce cadre, et l’organisation propose divers programmes de certification pour les praticiens, les outils et les produits.
Sherwood Applied Business Security Architecture (SABSA)
La Sherwood Applied Business Security Architecture (SABSA) aide à concevoir, fournir et prendre en charge des services de sécurité pour la gestion des risques et la garantie de l’information. Le SABSA Institute dédié gère le développement continu, la formation et la certification.
4 avantages d’une architecture de sécurité réseau
Une adoption superficielle de l’architecture de sécurité réseau peut entraîner davantage de travail que de résultats. Toutefois, une mise en œuvre rigoureuse des bonnes pratiques améliore la réponse aux incidents et les opérations, permet de respecter les obligations réglementaires et réduit les dommages causés par les incidents.
Améliorer la réponse aux incidents
Malgré les nombreux types d’incidents possibles (attaque, défaillance d’un appareil, etc.), les bonnes pratiques ajoutent des contrôles pour limiter la propagation, améliorer la résilience et surveiller activement les défaillances. Ensemble, ces capacités permettent une détection, une réponse et une reprise rapides.
Améliorer les opérations
Bien qu’elles soient généralement mises en œuvre dans le cadre de la sécurité, les bonnes pratiques centralisent, simplifient et testent également les systèmes d’information de manière rigoureuse. Grâce à ce processus, les opérations sont elles aussi rationalisées, les goulets d’étranglement éliminés et les temps d’arrêt réduits.
Respecter les obligations réglementaires
Les réglementations exigent que des contrôles de sécurité soient en place et que des rapports le prouvent. Une architecture formalisée de sécurité réseau relie les contrôles aux données et aux systèmes, et fournit les tests et les rapports nécessaires pour vérifier l’efficacité des contrôles et assurer la conformité aux réglementations et aux audits.
Réduire les dommages causés par les incidents
Les bonnes pratiques ajoutent des couches de sécurité qui limitent les dommages liés à la défaillance d’un contrôle unique, tandis que des tests rigoureux détectent les lacunes et les problèmes négligés. Associés à une formation visant à réduire le nombre d’incidents et à une résilience permettant de récupérer plus rapidement, ces éléments réduisent le nombre d’incidents causant des dommages ainsi que les dommages globaux liés à un événement donné.
Où en savoir plus sur l’architecture de sécurité réseau
Vous pouvez découvrir l’architecture de sécurité réseau à un niveau général dans les cursus d’informatique des universités du monde entier. Pour une formation plus ciblée, suivez un cours en ligne, comme ceux proposés par :
- Coursera: Propose plus de 240 cours en ligne, des initiations pour débutants à la sécurité réseau jusqu’à des formations avancées sur la conception et la sécurité des infrastructures cloud.
- edX: Propose 21 cours liés à l’architecture de sécurité réseau, dispensés par la Linux Foundation, Check Point, Oracle, AWS, Purdue University et d’autres organismes.
- Udemy: Propose plus de 10 000 cours en ligne liés à l’architecture de sécurité réseau, notamment des cours consacrés spécifiquement à COBIT et à TOGAF.
Envisagez également une certification en cybersécurité qui peut valider les compétences existantes et contribuer au développement d’une carrière. Parmi les certifications notables en architecture de sécurité réseau figurent :
- Certified Network Defense Architect (CNDA): Cette certification complète une certification existante de Certified Ethical Hacker (CEH) par des qualifications supplémentaires pour les fonctions gouvernementales et militaires.
- GIAC Defensible Security Architecture (GDSA): Fournit une certification approuvée par le DoD pour les professionnels de la sécurité à mi-carrière, ainsi que la formation SANS associée.
- Information Systems Security Architecture Professional (ISSAP): Prépare les cadres informatiques à devenir architectes systèmes grâce à un programme conçu par ISC2.
En résumé : mettez en œuvre une architecture de sécurité réseau pour une entreprise sécurisée
Une architecture formelle de sécurité réseau fournit une approche systématique de l’amélioration continue, fondée sur les risques métier. Mettez en œuvre ces cadres et ces bonnes pratiques pour aider les autres unités métier à comprendre les menaces, à contribuer à la planification et à soutenir les initiatives de sécurité.
Pour obtenir des informations plus spécialisées sur l’architecture de sécurité réseau, consultez les bonnes pratiques et les conseils en matière de sécurité cloud.