

















Le protocole RDP (Remote Desktop Protocol) est depuis longtemps indispensable à la gestion des services informatiques et à l’accès à distance. Pourtant, entre de mauvaises mains, les attaques RDP et les vulnérabilités liées aux logiciels de bureau à distance constituent une menace grave.
Ces dernières années, de nombreuses études ont montré à quel point les systèmes RDP sont vulnérables dans les organisations qui ne prennent pas de précautions supplémentaires en matière de cybersécurité. Les serveurs RDP pouvant accéder aux appareils distants et les gérer, y compris les clients sensibles, la menace posée par les attaques RDP ne saurait être sous-estimée. Les solutions de bureau à distance étant très répandues chez les acteurs de l’informatique et les fournisseurs de services managés (MSP), les clients en aval peuvent être exposés, comme l’a Kaseya en 2021.
Cet article examine le protocole de bureau à distance, le fonctionnement des attaques RDP, les bonnes pratiques de défense, la fréquence actuelle des attaques RDP et les moyens employés par les éditeurs de logiciels de bureau à distance pour sécuriser leurs clients.
Sommaire
- Qu’est-ce que le protocole de bureau à distance (RDP) ?
- Que sont les attaques RDP ?
- Comment fonctionnent les attaques RDP ?
- Se défendre contre les attaques RDP
- Exemples d’attaques RDP marquantes
- Logiciels de bureau à distance et cybersécurité
- Solutions de bureau à distance sécurisées
- L’importance de la supervision et de la gestion à distance
- Qu’est-ce que le protocole de bureau à distance (RDP) ?
- Que sont les attaques RDP ?
- Comment fonctionnent les attaques RDP ?
- Se défendre contre les attaques RDP : bonnes pratiques
- Exemples d’attaques RDP marquantes
- Logiciels de bureau à distance et cybersécurité
- Solutions de bureau à distance sécurisées
- L’importance de la supervision et de la gestion à distance
Qu’est-ce que le protocole de bureau à distance (RDP) ?
Disponible sur les serveurs Windows depuis le début du siècle, le protocole de bureau à distance (RDP) Microsoft est le protocole propriétaire qui permet à un administrateur d’accéder aux appareils distants et de les gérer. Le RDP est très utilisé pour le support technique informatique et par les MSP, car il permet à un hôte de prendre le contrôle de la machine d’un client exécutant le logiciel client afin de résoudre les problèmes et d’effectuer un dépannage.
Bien que le RDP soit un protocole Microsoft, de nombreuses solutions commerciales de bureau à distance offrent des fonctionnalités de sécurité supplémentaires aux entreprises, des grands groupes aux PME.
Que sont les attaques RDP ?
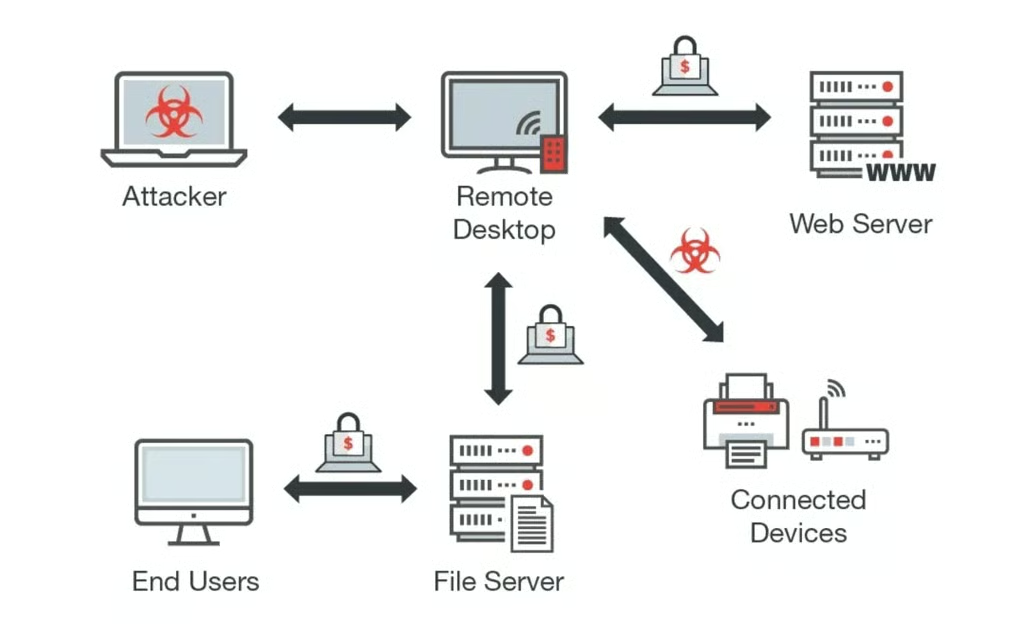
Les attaques RDP sont des tentatives menées par des acteurs malveillants pour accéder à un hôte de bureau à distance ou aux privilèges administrateur d’un client, à des fins de reconnaissance, de commande et contrôle et de déplacement latéral. Grâce au contrôle administratif d’un système de bureau à distance, les attaquants peuvent faire tout ce qu’ils veulent ou accéder à toutes les données auxquelles l’administrateur ou un utilisateur final donné a accès. Les attaques RDP sont souvent difficiles à détecter, car l’acteur malveillant n’a besoin d’aucune intervention de l’utilisateur pour agir.
En savoir plus : Meilleurs outils de supervision réseau
Comment fonctionnent les attaques RDP ?
Intrusion : attaques de l’homme du milieu et par force brute
Les intrusions RDP résultent généralement de deux méthodes d’attaque : des tentatives d’authentification par force brute ou une attaque de l’homme du milieu (MITM). L’influence sensible des logiciels de bureau à distance sur d’autres appareils signifie que la gestion des identités et des accès (IAM), la sécurité des mots de passe et l’authentification multifacteur sont essentielles à la gestion des risques.
Reconnaissance
Après avoir obtenu les identifiants d’authentification adéquats et acquis un accès initial aux appareils des clients, les attaquants sont incités à naviguer prudemment dans les réseaux victimes. Cette période de reconnaissance est caractéristique des attaques les plus sophistiquées, car les menaces persistantes avancées peuvent évaluer les accès qui leur sont accordés, analyser l’activité du réseau et tenter d’étendre leurs accès.
Séjours prolongés et exécution de l’attaque
Comme dans le cas de SolarWinds en 2020, les acteurs malveillants dissimulés n’hésitent pas à rester plusieurs mois durant la phase de reconnaissance. Ces séjours peuvent entraîner une exposition prolongée aux données sensibles des clients ou à des informations propriétaires, ou leur laisser suffisamment de temps pour parcourir le réseau client d’un fournisseur de services managés.
En se déplaçant latéralement dans l’infrastructure informatique de la victime, les acteurs malveillants peuvent élever leurs privilèges, propager des logiciels malveillants, exfiltrer des données et perturber les services informatiques, comme dans le cas d’attaques par rançongiciel. Tant que les acteurs ne sont pas détectés, le calendrier des attaques reste entre les mains de l’attaquant.
À lire aussi : Meilleures suites et logiciels de sécurité Internet
Se défendre contre les attaques RDP : bonnes pratiques
- Authentification multifacteur et exigences strictes concernant les identifiants d’accès
- Établir des politiques de verrouillage des comptes en cas de tentatives par force brute
- Contrôle d’accès basé sur les rôles (RBAC) pour les consoles RDP
- Pare-feu-Restrictions de l’accès RDP fondées sur le pare-feu
- N’autoriser que les connexions avec l’authentification au niveau du réseau (NLA)
- Gestion des correctifs pour supprimer les vulnérabilités connues
- Réseau privé virtuel (VPN) pour protéger le trafic des appareils clients
- Fermer le port TCP 3389 pour les appareils n’utilisant pas le RDP
- Microsegmentation et modèles d’accès réseau zero trust
Exemples d’attaques RDP marquantes
Appel à Robinhood
En novembre 2021, un tiers non autorisé a appelé un employé du service client de Robinhood et a, par ingénierie sociale, obtenu l’accès aux systèmes du service client de l’entreprise. La société de courtage financier en ligne a contenu l’intrusion, après quoi l’acteur malveillant a exigé le paiement d’une rançon. Bien qu’aucune information financière d’utilisateur n’ait été divulguée, les adresses e-mail de plus de 5 millions d’utilisateurs et les noms de 2 millions d’entre eux ont été obtenus.
Ranongiciel SamSam : un logiciel malveillant spécialisé dans le RDP
Entre 2016 et 2018, la souche de logiciel malveillant SamSam a fait des attaques RDP par force brute un élément essentiel de ses attaques contre plusieurs organisations publiques. En exploitant les vulnérabilités de serveurs mal sécurisés, les pirates basés en Iran ont pu obtenir un accès, se déplacer latéralement, chiffrer les systèmes informatiques et exiger le paiement d’une rançon.
| Attaques en 2018 | Organisation victime |
|---|---|
| Janvier | Ville de Farmington, Nouveau-Mexique |
| Février | Département des Transports du Colorado (CDOT) |
| Mars | Ville d’Atlanta, Géorgie |
| Juillet | LabCorp, société américaine de laboratoires cliniques |
| Septembre | Port de San Diego, États-Unis |
Le Colorado pris de court
Deux ans après l’attaque contre l’agence des transports du Colorado, le Colorado Sun a revisité la manière dont SamSam s’était infiltré dans le CDOT, les conséquences immédiates et les mesures prises depuis pour renforcer la sécurité. Un dimanche de février 2018, le bureau du RSSI du Colorado a installé un serveur temporaire pour tester un nouveau processus métier dans le cloud. Quelques jours plus tard, les systèmes informatiques ont commencé à dysfonctionner, avec l’apparition de messages de rançon.
L’administrateur système n’avait pas configuré les contrôles de sécurité standard lors de l’installation du serveur en question. Par ailleurs, le serveur suspect était connecté au domaine du CDOT avec un compte administrateur et à Internet. Comme l’a déclaré la RSSI Debbi Blyth : « Le serveur a été découvert presque immédiatement par les attaquants. » Après 40 000 tentatives, SamSam avait accès au réseau central du CDOT et pouvait l’explorer.
En savoir plus: Comparer les meilleures plateformes de veille sur les menaces
Logiciels de bureau à distance et cybersécurité
À mesure que les fonctionnalités de bureau à distance ont dépassé le protocole de Microsoft, de nombreux éditeurs de logiciels se livrent concurrence pour répondre aux besoins de la génération du travail numérique. Les logiciels de bureau à distance permettent aux clients de développer leurs opérations informatiques distantes, d’intégrer des applications essentielles et de sécuriser les communications des clients et du personnel.
Voici quelques-unes des principales fonctionnalités et solutions de cybersécurité proposées par les fournisseurs leaders du marché.
Fonctionnalités des logiciels de bureau à distance
- Communications chiffrées utilisant TLS, l’échange de clés publiques et privées RSA et AES 256
- Gestion des identités et des accès et contrôle d’accès réseau, notamment l’SSO et l’authentification multifacteur (MFA)
- Gestion des sessions, des vidéos et des journaux pour les audits
- Prise en charge des exigences spécifiques de conformité réglementaire et de reporting
- Cycle de mise à jour fiable supprimant les bogues et les vulnérabilités connues
À lire aussi: Meilleures solutions de sécurité des bases de données
Solutions de bureau à distance sécurisées
- BeyondTrust
- Check Point
- ConnectWise
- N-able
- Splashtop
BeyondTrust
L’entreprise de cybersécurité BeyondTrust est spécialisée dans la gestion des accès à privilèges (PAM), la sécurité cloud et l’accès à distance sécurisé. Pour les logiciels de bureau à distance, BeyondTrust propose Remote Support, qui fournit les fonctionnalités essentielles d’assistance informatique, et Privileged Remote Access, qui permet de contrôler, gérer et auditer l’accès aux systèmes informatiques critiques.
Outre un contrôle d’accès granulaire basé sur les rôles, BeyondTrust PRA crée des pistes d’audit et des données de forensique des sessions pour les rapports de conformité. Les fonctionnalités de sécurité supplémentaires comprennent le stockage sécurisé des mots de passe à privilèges, la sécurité des infrastructures cloud et virtuelles, ainsi que des intégrations avec les gestionnaires existants des informations et des événements de sécurité (SIEM).
Check Point
Check Point est un fournisseur historique de solutions de sécurité pour les entreprises qui intègre des fonctionnalités d’accès à distance à chacun de ses pare-feu de nouvelle génération (NGFW). Pour l’ère du travail et des opérations à distance, Check Point Remote Access VPN offre une gestion centralisée et une administration des politiques permettant de contrôler l’accès aux réseaux d’entreprise.
Le VPN d’accès à distance offre une sécurité renforcée grâce au chiffrement des données transmises, à l’analyse de conformité des systèmes et à l’authentification multifacteur. Le portail SSL VPN pour l’accès depuis le web et le VPN IPsec pour l’accès aux réseaux d’entreprise prennent en charge les appareils Windows, macOS, iOS et Android afin de garantir l’accès et la sécurité dans des environnements informatiques variés.
En savoir plus: Meilleurs systèmes de détection et de prévention des intrusions | Guide de l’IDPS
ConnectWise
ConnectWise propose un portefeuille de solutions pour les MSP couvrant la supervision à distance, la gestion d’entreprise, les services intégrés, la cybersécurité et bien plus encore. Dans sa plateforme unifiée de supervision et de gestion, ConnectWise Control est une solution d’accès à distance sécurisée destinée aux MSP, aux services d’assistance, aux travailleurs distants et aux équipes informatiques.
La solution de ConnectWise inclut un ensemble de fonctionnalités et d’outils de sécurité intégrés afin de donner aux clients le contrôle nécessaire sur les données sensibles. En interne, cela comprend un contrôle d’accès basé sur les rôles, la journalisation des vidéos et de l’activité des sessions, la possibilité de l’héberger soi-même, l’audit au niveau du serveur et le chiffrement AES-256 de toutes les données transmises. Les fonctionnalités de sécurité supplémentaires comprennent des restrictions de connexion par adresse IP, des délais d’expiration des sessions, l’authentification à deux facteurs et le verrouillage des comptes en cas d’attaques par force brute.
N-able
N-able – anciennement SolarWinds MSP entre 2013 et 2021 – possède plus de deux décennies d’expérience dans les outils intégrés de supervision et de gestion destinés aux entreprises. Les outils de supervision et de gestion à distance (RMM), de gestion des tickets et d’accès à distance de N-able sont des solutions bien connues des vétérans du secteur, mais l’entreprise a également renforcé ses capacités de sécurité au cours des dernières années.
En partenariat avec SentinelOne, N-able a lancé ses solutions de détection et de réponse sur les terminaux (EDR) et de gestion des mots de passe en 2019. Parmi les autres outils de cybersécurité proposés figurent filtrage DNS, chiffrement des disques, sauvegardes, et sécurité de la messagerie pour les infrastructures reposant sur Microsoft. La plateforme N-central est la solution la plus complète : elle regroupe ces fonctionnalités dans une console unique qui gère des centaines de milliers d’appareils.
Splashtop
Splashtop est un éditeur spécialisé dans les logiciels d’accès et de support à distance, proposant des solutions sur site et dans le cloud pour les particuliers, les petites entreprises et les grandes organisations.
Avec 30 millions d’utilisateurs finaux et 200 000 entreprises clientes, Splashtop propose un large éventail de fonctionnalités de sécurité pour répondre aux besoins variés des organisations privées et publiques qui gèrent des données sensibles. Adapté aux clients soumis à des exigences réglementaires strictes, Splashtop est conforme aux normes SOC 2 et RGPD et prend en charge les cadres de reporting de conformité pour HIPAA, PCI, FERPA et ISO 27001.
Les fonctionnalités de sécurité essentielles comprennent le chiffrement TLS 1,2 et AES 256 bits, l’authentification à deux facteurs, les journaux de sessions et d’activité, ainsi que l’authentification des appareils et des serveurs proxy. La version Enterprise de Splashtop va plus loin en matière de contrôle administratif, avec une intégration SSO, un accès à distance planifié, un contrôle d’accès basé sur les groupes et le provisionnement automatique des utilisateurs.
À lire aussi: Meilleures solutions de sécurité XDR | Détection et réponse étendues
L’importance de la supervision et de la gestion à distance
Alors que les infrastructures informatiques continuent de se développer et que les opérations à distance pour les travailleurs et les systèmes critiques deviennent plus acceptables, les capacités de supervision et de gestion à distance sont essentielles à prendre en compte. Plusieurs grands fournisseurs de solutions de supervision et de gestion à distance intègrent naturellement des logiciels de bureau à distance, des intégrations avec des systèmes de sécurité tiers et des fonctionnalités supplémentaires pour protéger les données d’entreprise.
Les attaques RDP restent une menace dangereuse. Il est donc essentiel que les organisations, petites ou grandes, qui utilisent des systèmes de bureau à distance suivent les bonnes pratiques présentées ci-dessus et renforcent leur sécurité lorsque cela est nécessaire.