

















Le développement des réseaux étendus définis par logiciel (SD-WAN) a offert aux administrateurs d’entreprise une flexibilité comparable à celle de la virtualisation pour gérer les réseaux et les utilisateurs distribués à l’échelle mondiale.
Les réseaux étendus ont considérablement évolué au fil des décennies, et l’arrivée du cloud, edge computing et de l’virtualisation ne fait qu’accroître la complexité de la gestion des réseaux modernes. Alors que les entreprises adoptent des environnements informatiques hybrides, le SD-WAN et les outils associés forment une offre Secure Access Service Edge (SASE) qui fournit aux entreprises les dernières capacités pour optimiser les WAN et sécuriser les workloads hybrides.
L’émergence des technologies SD-WAN et SASE regroupées a conduit de nombreux fournisseurs à proposer à leurs clients à la fois un routage avancé et des solutions de sécurité réseau. Les spécialistes des réseaux comme Cisco et Aruba, filiale de HPE, investissent davantage le domaine de la sécurité. De leur côté, les fournisseurs de sécurité réseau comme Fortinet et Palo Alto Networks étendent leurs capacités réseau.
Cet article présente les principaux fournisseurs de SD-WAN pour la sécurité des entreprises et explique comment chacun répond aux risques grâce à des fonctions de sécurité intégrées ou à des capacités intégrées.
Accéder à :
- Les meilleures solutions SD-WAN pour la cybersécurité des entreprises
- Mentions honorables : les solutions Secure SD-WAN
- Qu’est-ce qu’une solution SD-WAN ?
- Fonctionnalités des solutions SD-WAN
- Comment fonctionne le SD-WAN ?
- SD-WAN et SASE
- Comment choisir une solution SD-WAN sécurisée
Les meilleures solutions SD-WAN pour la cybersécurité des entreprises
| Aruba | Barracuda Networks |
|---|---|
| Cato Networks | Cisco |
| Fortinet | Juniper Networks |
| Open Systems | Palo Alto Networks |
| Versa Networks | VMware |
Aruba
Lancée en 2002 et spécialisée dans les réseaux sans fil, Aruba Networks a connu un tel succès que l’entreprise a été rachetée par Hewlett-Packard en 2015. Déjà un choix de premier plan pour le SD-WAN, la filiale de HPE a renforcé sa position sur le marché en faisant l’acquisition du fournisseur de sécurité Cape Networks en 2018 et du spécialiste des WAN Silver Peak Systems en 2020.
La plateforme SD-WAN Aruba EdgeConnect Enterprise répond à plusieurs problèmes courants des entreprises, notamment l’optimisation des WAN, la gestion multicloud, les performances des applications cloud et la sécurité de l’edge au cloud. EdgeConnect Enterprise intègre notamment un pare-feu, le cloisonnement et des fonctions de contrôle des applications. Avec Aruba, les clients peuvent également associer la couverture SD-WAN aux solutions de sécurité de l’entreprise pour les réseaux privés virtuels (VPN), le contrôle d’accès au réseau (NAC) et la gestion unifiée des menaces (UTM).
Fonctionnalités : Aruba EdgeConnect Enterprise SD-WAN
- Conçu pour les architectures de sécurité zero trust et SASE
- Détection et prévention des intrusions fondées sur l’identité (IDPS) et contrôle d’accès
- Intégrations automatisées avec les principaux fournisseurs de sécurité hébergés dans le cloud
- Protection intégrée contre les menaces, notamment les attaques par DDoS, hameçonnage et rançongiciel
- Visibilité sur les appareils clients grâce à des techniques de découverte et de profilage fondées sur l’IA
Barracuda Networks
Le premier fournisseur traditionnel de cybersécurité présenté est Barracuda Networks, régulièrement reconnu pour ses solutions de sécurité des e-mails, ses pare-feu de nouvelle génération (NGFW), sa sécurité des applications web et ses sauvegardes. Le produit Secure SD-WAN du fournisseur fait partie des solutions de protection réseau de Barracuda, aux côtés de l’accès zero trust, de la sécurité industrielle pour les réseaux OT et les réseaux IoT, ainsi que de la SASE.
Le pare-feu Barracuda CloudGen et Secure SD-WAN offrent les avantages attendus des réseaux définis par logiciel, associés aux capacités de sécurité d’entreprise du fournisseur. CloudGen WAN est un service SASE mondial reposant sur Azure ; le pare-feu CloudGen propose quant à lui un pare-feu avancé pour les workloads hybrides actuels.
Fonctionnalités : Barracuda CloudGen Firewall et Secure SD-WAN
- Protection contre les menaces avec analyse des contenus web, des e-mails et des transferts de fichiers à la recherche de logiciels malveillants
- Azure AD pour l’authentification à deux facteurs et les services d’annuaire
- Système de prévention des intrusions pour la gestion de l’exposition réseau en temps réel
- Filtrage des URL pour bloquer les applications et contenus web malveillants provenant des ressources réseau
- Gérer le contrôle d’accès, les escalades de privilèges, attaques XSS et injections SQL
Cato Networks
Le plus jeune choix de SD-WAN sécurisé est Cato Networks, fournisseur de technologies SASE. En 2015, les cofondateurs à l’origine de Check Point, Imperva et Incapsula ont lancé l’une des startups de cybersécurité les plus en vue de ces dernières années. L’entreprise basée dans le cloud propose un portefeuille plus étendu, qui inclut la sécurité en tant que service (SECaaS), l’accès à distance sécurisé et la gestion de l’infrastructure cloud, complétant ainsi son approche SASE.
Les administrateurs peuvent déployer, configurer et surveiller un éventail de contrôles réseau et le trafic depuis le portail Cato Edge SD-WAN. Les modèles edge de Cato intègrent un déploiement zero-touch, qui fournit instantanément un état opérationnel dès la connexion à une source d’alimentation et à une adresse IP. Avec les solutions de sécurité d’entreprise de Cato basées dans le cloud, les clients peuvent également opter en interne pour un pare-feu en tant que service (FWaaS), un courtier de sécurité d’accès au cloud (CASB), une passerelle web sécurisée (SWG), une détection et réponse gérées (MDR), et bien plus encore.
Fonctionnalités : Cato Edge SD-WAN et SASE
- Moteur d’inspection approfondie des paquets (DPI) doté d’une bibliothèque tierce robuste et d’algorithmes de ML
- Règles réseau tenant compte de l’identité, avec routage fondé sur des règles et sélection dynamique des chemins
- Atténuation des pertes de paquets pour se protéger contre les attaques visant les postes de travail à distance et la VoIP
- Sockets primaire et secondaire via VRRP pour une commutation transparente et une haute disponibilité
- Recherche avancée des événements réseau et de sécurité grâce à un entrepôt de données hébergé par Cato
Cisco
Le géant des réseaux et de l’informatique Cisco est un leader incontesté des solutions SD-WAN sécurisées. En plus de ses plus de 200 acquisitions en quatre décennies, Cisco a racheté l’innovateur du marché du SD-WAN Viptela en 2017, confirmant ainsi son engagement en faveur des solutions réseau fondées sur Internet. Comme d’autres fournisseurs, Cisco reconnaît que la sécurisation du SD-WAN passe par l’adoption de la SASE pour ses clients.
Les solutions SD-WAN de Cisco sont disponibles sous forme d’abonnement ou de routeurs SD-WAN sur site. Grâce à la solution de sécurité cloud de l’entreprise — Cisco Umbrella, anciennement OpenDNS —, les clients peuvent ajouter une couverture prenant en charge les fonctionnalités FWaaS, CASB et SWG. Les administrateurs peuvent rapidement connecter et établir une structure overlay SD-WAN avec la console Cisco vManage.
Fonctionnalités : Cisco SD-WAN
- Sécurité edge intégrée, notamment le chiffrement, le filtrage des URL et la protection contre les logiciels malveillants
- Connectivité des succursales indépendante du cloud, optimisation des SaaS et intégrations IaaS
- NGFW d’entreprise tenant compte des applications, IPS Snort et sandboxing
- Microsegmentation et gestion des règles fondée sur l’identité
- Firmware autoréparateur pour empêcher l’exploitation des vulnérabilités
Fortinet
Le fournisseur de cybersécurité historique Fortinet est un leader du SD-WAN qui s’appuie sur son portefeuille de sécurité réseau existant pour doter les clients de réseaux étendus. La solution Fortinet Secure SD-WAN comprend de nombreuses fonctionnalités couvrant le déploiement hybride, le routage, la sécurité, la redondance et l’orchestration. Le NGFW du spécialiste de la sécurité réseau, FortiGate, place les renseignements sur les menaces de FortiGuard au centre de l’ensemble.
Grâce à une plateforme accélérée par ASIC, les administrateurs peuvent gérer le routage avancé, l’administration du NGFW et la priorisation des applications depuis la solution unifiée de Fortinet pour le SD-WAN. L’étendue des spécifications produits de Fortinet est impressionnante, avec des solutions pour les appliances de cloud public et privé, de hub et de succursale, destinées aux bureaux à domicile, aux petites et moyennes entreprises et aux grandes entreprises.
Fonctionnalités : Fortinet Secure SD-WAN
- Options de segmentation micro, macro, VDOM à tâche unique et multi-VDOM
- Antivirus, filtrage web, inspection SSL et contrôle des applications pour la sécurité web
- Tunnels VPN dynamiques site à site prenant en charge un éventail d’algorithmes de chiffrement
- Correction d’erreurs directe (FEC) pour la compensation des pertes de paquets et la duplication
- API RESTful pour le provisionnement zero-touch, la configuration, la génération de rapports et les intégrations
Juniper Networks
Fondé en 1996, Juniper Networks couvre toute la gamme des équipements réseau, mais avec l’acquisition de NetScreen Technologies en 2004, le fournisseur possède également près de deux décennies d’expérience dans le domaine de la cybersécurité. Le portefeuille de sécurité de Juniper comprend des pare-feu et une protection avancée contre les menaces (ATP). L’ATP propose une longue liste de fonctionnalités d’entreprise, notamment des renseignements sur les menaces, le profilage des risques, le contrôle d’accès au réseau et le sandboxing des logiciels malveillants.
Grâce aux Session Smart Routers (SSR) de Juniper, les clients bénéficient d’un SD-WAN piloté par l’IA pour gérer le routage et la sécurité réseau. Le FWaaS de Juniper est fourni avec la solution Secure Edge de l’entreprise et comprend une protection contre les logiciels malveillants, un filtrage web et des systèmes de prévention des intrusions (IPS). Les administrateurs peuvent également automatiser la conception, le déploiement et la gestion de réseaux couvrant des environnements informatiques hybrides avec les solutions SDN de Juniper.
Fonctionnalités : Juniper Session Smart Routers et SASE
- Architecture de sécurité par locataire pour la prise en compte des comportements dans la gestion
- Conçue pour respecter les principes zero trust de Forrester et du NIST
- Prise en charge du chiffrement AES-256 et de l’authentification HMAC-SHA-256
- Conforme à la norme PCI DSS, à l’ICSA et à la norme FIPS 140-2
- Liste de contrôle d’accès (ACL) contextuelle pour authentifier les utilisateurs
Open Systems
Open Systems possède plus de trois décennies d’expérience dans le domaine de la cybersécurité et se spécialise dans le MDR, la sécurité cloud et les intégrations pour les services de sécurité de Microsoft. Ce partenaire de distribution primé aide ses clients à évaluer et à activer l’infrastructure de sécurité de Microsoft via le cloud ou des offres de services gérés.
Originaire de Zurich, en Suisse, le SD-WAN d’Open Systems s’intègre à l’offre SASE complète du fournisseur, qui comprend notamment la détection et la réponse réseau (NDR), des sandbox cloud, le CASB, le SWG et le ZTNA. Les trois plans de services SASE du fournisseur de cybersécurité incluent tous la gestion du cycle de vie des actifs, la conception d’architecture et le conseil, ainsi que le SD-WAN, avec la possibilité d’ajouter une liste d’autres outils.
Fonctionnalités : Open Systems Secure SD-WAN et SASE
- Filtrage DNS pour la protection, l’analyse et l’authentification du trafic web de bout en bout
- Surveillance des applications pour agir sur l’utilisation du trafic réseau et le contrôle de la bande passante
- Chiffrement automatique de site à site pour l’ensemble du trafic et routage avancé
- L’outil SASE Atlas surveille et analyse l’état en temps réel des connexions réseau
- Inspection hybride des paquets pour une mise en correspondance rapide et efficace des applications à des fins de visibilité
Palo Alto Networks
Fondé en 2005, Palo Alto Networks est un fournisseur majeur de sécurité réseau, dont la réputation s’étend à ses capacités SD-WAN. Les solutions de ce fournisseur destiné aux entreprises couvrent les opérations de sécurité, les renseignements sur les menaces, les réseaux zero trust, la sécurité cloud et le SASE.
Palo Alto Networks figure dans cette liste pour ses solutions Prisma Access et SD-WAN, regroupées afin de fournir aux administrateurs des capacités optimisées de mise en réseau et de sécurité pour les réseaux hybrides d’entreprise. Les technologies SASE de Prisma Access comprennent notamment le SWG, le CASB, le FWaaS et la gestion autonome de l’expérience numérique (ADEM). Parmi les intégrations notables de Prisma SD-WAN figurent AWS, Azure, Google Cloud Platform, Microsoft Teams et ServiceNow.
Fonctionnalités : Palo Alto Networks Prisma Access et SD-WAN
- Pare-feu cloud proposant le filtrage des URL, le sandboxing et la prévention des menaces
- Principes zero trust tels que la vérification continue de la confiance et l’accès avec le moins de privilèges possible
- Apprentissage automatique et analyse statique pour se prémunir contre les menaces fondées sur le web
- Analyse des contrôles en ligne et fondés sur des API, ainsi que des politiques contextuelles pour les applications SaaS
- Okyo Enterprise Edition pour sécuriser les employés travaillant depuis leur domicile
Versa Networks
Dix ans après son lancement, Versa Networks est un leader de la technologie SD-WAN dans le cadre de l’approche SASE du fournisseur. Versa propose tous les éléments nécessaires — points de terminaison, appliances, passerelles cloud et contrôleurs — permettant aux entreprises de déployer des réseaux dans des environnements informatiques sur site, cloud et hybrides.
La liste des capacités SASE de Versa comprend l’accès réseau zero trust (ZTNA), le CASB, le FWaaS, l’isolation des navigateurs à distance (RBI) et l’analyse en temps réel. Avec l’essor des appareils IoT et des connexions depuis le domicile, la solution SASE de Versa élabore des politiques de sécurité fondées sur l’identité, le contexte et les sessions de communication plutôt que sur la périphérie physique traditionnelle.
Fonctionnalités : Versa SASE
- Le moteur d’inspection approfondie des paquets (DPI) reconnaît automatiquement plus de 3 600 applications
- Proxy DNS avec aiguillage du trafic SD-WAN, échange de routes MP-BGP et haute disponibilité avec conservation d’état
- Réduction des pertes de paquets grâce à l’évitement des liaisons, à la réplication des paquets et à la FEC
- Analyse continue et évaluation des risques liés aux sessions de communication
- Options d’encapsulation du chiffrement de superposition pour VXLAN ou MPLS/GRE et IPsec dynamique
VMware
Le pionnier de la virtualisation VMware continue de consolider sa position de fournisseur d’infrastructures informatiques pour les entreprises et de leader du secteur émergent du SD-WAN. Dans le cadre des solutions d’infrastructure cloud et edge computing du fournisseur, les entreprises peuvent évaluer les produits VMware pour fusionner la mise en réseau étendue, la sécurité et le traitement depuis une console cloud centralisée.
La solution VMware SD-WAN regroupe les passerelles de serveurs réseau, les appliances edge computing pour entreprises et l’orchestrateur SD-WAN de l’entreprise afin de permettre une gestion à l’échelle de l’entreprise. L’approche SASE de VMware donne aux clients accès à des outils de sécurité ZTNA, SWG et CASB. Les administrateurs peuvent également déployer des fonctions réseau virtuelles (VNF) sous forme de machines virtuelles pour les rôles réseau courants avec VMware.
Fonctionnalités : VMware SD-WAN et SASE
- Politiques prédéfinies ou personnalisables pour prioriser les applications du réseau d’entreprise
- Prévention des pertes de données (DLP) et isolation des navigateurs à distance (RBI) pour la sécurité web
- Conforme et prêt pour la certification PCI DSS 3.2
- Approche fondée sur l’identité, l’emplacement et le contexte pour accorder les autorisations
- Analyses et automatisation fondées sur l’IA et le ML pour exploiter les renseignements sur le réseau
Mentions honorables : les solutions Secure SD-WAN
| Aryaka | Bigleaf | Citrix |
|---|---|---|
| Forcepoint | Huawei | Infiot |
| LANCOM | Lumen | Netskope |
| Nuage Networks | Oracle | Peplink |
| Riverbed | Sangfor | Zscaler |
Qu’est-ce qu’une solution SD-WAN ?
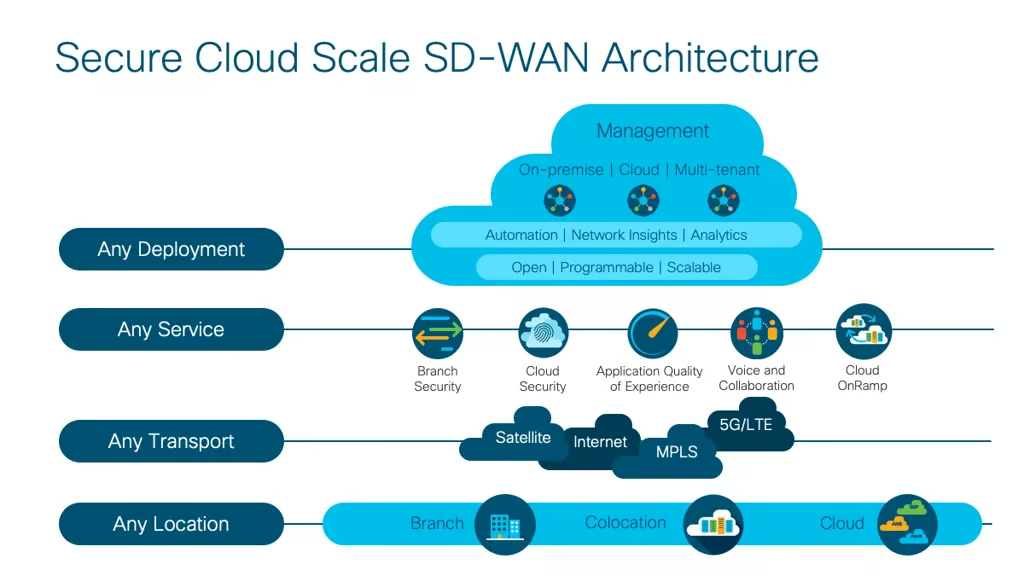
Un réseau étendu défini par logiciel (SD-WAN) est la dernière architecture réseau permettant de gérer et d’optimiser les bureaux et réseaux d’entreprise dans des environnements informatiques hybrides depuis une console cloud centralisée.
Contrairement aux WAN traditionnels, qui faisaient transiter tout le trafic par un réseau central ou un centre de données, le SD-WAN permet aux administrateurs de connecter les appareils sur site aux applications SaaS et d’améliorer les performances pour les utilisateurs locaux. En séparant le plan de données du plan de contrôle, le SD-WAN offre aux entreprises davantage de flexibilité pour optimiser leurs WAN et sécuriser les réseaux cloud, edge computing et IoT.
Parmi les autres caractéristiques fondamentales du SD-WAN figurent la prise en charge de la sélection dynamique des chemins, de plusieurs types de connexions (MPLS, fibre, 4G LTE et 5G) et des intégrations de sécurité tierces via une interface centralisée.
Fonctionnalités des solutions SD-WAN
- Console centralisée proposant la gestion de la configuration de l’architecture SD-WAN
- IPsec et VPN pour l’authentification et le chiffrement des paquets web
- Prise en compte des applications pour suivre et contrôler le trafic et la bande passante concernés
- Protection du trafic web, notamment par l’inspection SSL et le filtrage des URL
- Connectivité agrégée pour équilibrer la charge et réduire les temps d’arrêt
- Mise en cache en périphérie pour optimiser les performances des applications
- Protection contre les menaces avec antivirus et détection des menaces standard
Comment fonctionne le SD-WAN ?
Les solutions SD-WAN comprennent des appliances matérielles préconfigurées pour les réseaux edge computing, les sites distants, les succursales et les centres de données, ainsi que les logiciels conçus pour connecter les capacités SD-WAN et en assurer la prise en charge.
Les entreprises peuvent acheter le matériel nécessaire pour les différents segments WAN, brancher ces appliances et accéder presque instantanément à la configuration des opérations réseau. Les administrateurs peuvent se familiariser avec les systèmes et les commandes SD-WAN via la console cloud. Bien que la plupart des solutions soient dotées d’un certain niveau de préconfiguration, des modifications supplémentaires sont indispensables pour répondre aux exigences spécifiques de l’entreprise en matière de mise en réseau et de sécurité.
SD-WAN et SASE
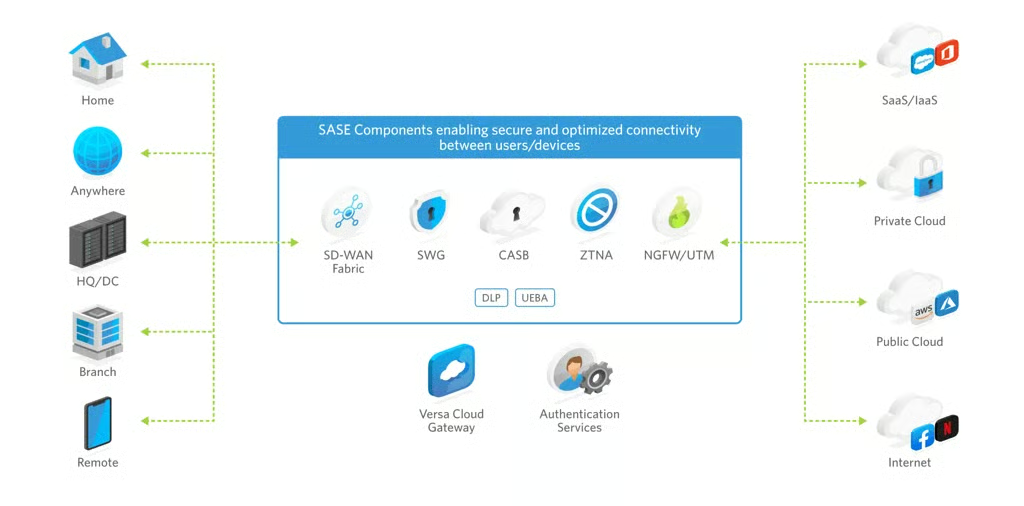
Le SD-WAN est antérieur de quelques années à l’appellation Secure Access Service Edge et constitue un composant déclaré des architectures SASE. Alors que le SD-WAN couvre la gestion de diverses distributions de WAN, le routage avancé et l’optimisation du réseau, le SASE est un cadre global de services informatiques couvrant les architectures réseau hybrides les plus récentes.
Le SD-WAN joue un rôle essentiel en tant que logiciel permettant de virtualiser des réseaux matériels distants et d’offrir des capacités de gestion avancées. Les autres composants du SASE correspondent à ce que Gartner appelle le Security Service Edge (SSE).
Le Security Service Edge (SSE)
Défini par Gartner comme « une convergence de services de sécurité réseau fournis depuis une plateforme cloud conçue à cet effet », le SSE est un sous-ensemble du SASE qui couvre tout ce qui se trouve en dehors de l’infrastructure de périphérie WAN.
Les outils de sécurité standard présents dans les architectures SSE comprennent notamment :
- Isolation des navigateurs
- Courtier de sécurité d’accès au cloud (CASB)
- Gestion de la posture de sécurité cloud (CSPM)
- Prévention des pertes de données (DLP)
- Protection des données
- Chiffrement et déchiffrement
- Pare-feu en tant que service (FWaaS)
- Passerelle web sécurisée (SWG)
- Accès réseau zero trust (ZTNA)
Comment choisir une solution SD-WAN sécurisée
Étant donné que le SASE et le SD-WAN sont des solutions complètes pour les réseaux d’entreprise, le choix du fournisseur est difficile. Par rapport aux réseaux traditionnels, les composants SASE sont largement définis par logiciel, ce qui aide les entreprises à réduire leurs coûts matériels tout en permettant une mise en réseau informatique avancée. Les entreprises intéressées peuvent choisir parmi plusieurs modèles aux fonctionnalités variables pour les nœuds de centre de données, de succursale et de bureau, ce qui peut entraîner un investissement initial important.
Parce que le SASE regroupe un ensemble de services critiques pour les entreprises et les organisations, les clients doivent avoir la plus grande confiance dans la gamme de services du fournisseur pour l’infrastructure et la sécurité de la périphérie WAN.
Le SASE n’est pas une solution SOC gérée, mais il place plusieurs œufs dans le même panier. Il n’existe pas de réponse unique pour diversifier les fournisseurs tiers ; cependant, l’étendue du SASE exige des entreprises qu’elles évaluent attentivement la valeur ajoutée et les éventuelles lacunes du service. Bien que complet, le SASE reste une composante d’une architecture de sécurité plus vaste qui comprend la détection et la réponse sur les points de terminaison (EDR) et XDR, la surveillance du réseau, les gestionnaires des informations et des événements de sécurité (SIEM), ainsi que la gestion des risques.