

















Les prochaines années seront marquées par une forte hausse des dépenses des acteurs du channel. Selon Jay McBain, analyste chez Forrester Research, les dépenses consacrées à l’informatique et aux télécommunications représenteront environ 7 000 milliards de dollars US d’ici 2030. Le channel devrait en capter au moins un tiers.
La concurrence est féroce. Avec environ un demi-million de VAR actuellement en activité et quelque 75 000 MSP, quelles possibilités d’expansion se présentent ? Pour beaucoup, la réponse est la sécurité : il n’existe après tout que 10 000 MSSP actuellement en activité. Et une récente étude de l’Enterprise Strategy Group (ESG) souligne que la cybersécurité devrait être le principal domaine de hausse des dépenses informatiques en 2022.
Selon ESG, 69 % des organisations prévoient d’augmenter leurs dépenses de cybersécurité en 2022. Quelque 29 % déclarent que ces dépenses resteront à peu près au même niveau qu’en 2021. Les 2 % restants comptent réduire leurs dépenses de cybersécurité en 2022 par rapport à 2021. Dans cette enquête, les dépenses de cybersécurité devancent d’autres domaines porteurs comme le cloud et l’intelligence artificielle (IA).
« Cette étude montre que les cybermenaces telles que les rançongiciels sont devenues une priorité majeure pour les dirigeants et les conseils d’administration », a déclaré Jon Oltsik, analyste chez ESG.
Entre l’attention accrue portée à la cybersécurité en 2021, avec des attaques très médiatisées visant notamment SolarWinds et Colonial Pipeline, et la persistante pénurie de compétences en cybersécurité, de nombreuses entreprises ne sont pas en mesure de se défendre correctement, ce qui alimente la demande croissante de services de sécurité.
Alors, comment les MSP — ou, plus largement, toute entreprise souhaitant ajouter des services de cybersécurité à son offre — peuvent-ils réussir leur transition vers la sécurité et ajouter le statut de fournisseur de services de sécurité managés (MSSP) à leurs activités ? Avant de se lancer, il est important de comprendre les facteurs qui animent le marché, de se familiariser avec le grand nombre d’outils disponibles, d’étudier le marché et de choisir un point de départ simple — un domaine recherché par sa clientèle actuelle.
À lire également : Les meilleurs fournisseurs de services de sécurité managés (MSSP)
Des acheteurs guidés par les menaces
La sécurité se distingue nettement des autres domaines de l’informatique. Le contexte actuel est largement marqué par la panique, la menace d’une catastrophe imminente et le désespoir. 54 % des répondants à l’enquête d’ESG ont déclaré que les principaux facteurs à l’origine des dépenses technologiques étaient le renforcement de la cybersécurité et l’amélioration de la résilience face aux attaques. La menace d’un danger cyber imminent était donc bien plus importante que les autres enjeux urgents de l’entreprise. 64 % ont reconnu avoir payé une rançon pour récupérer l’accès à des données, des applications ou des systèmes. Sans surprise, 46 % ont indiqué que la protection contre les rançongiciels figurait parmi leurs cinq principales priorités de dépenses.
Les rançongiciels ont beau être omniprésents, ils ne constituent même pas le vecteur d’attaque le plus courant contre une organisation. L’hameçonnage, les logiciels malveillants classiques et les attaques par déni de service distribué (DDoS) sont plus fréquents. Se précipiter pour déployer une protection contre les rançongiciels peut donc correspondre aux gros titres du moment, mais pas nécessairement aux besoins réels des utilisateurs.
Comprendre les multiples facettes de la sécurité
L’entreprise moderne utilise un nombre apparemment infini d’outils de sécurité, au premier rang desquels figurent les outils antivirus et antimalware, les passerelles de messagerie et filtres antispam, les systèmes de détection et de prévention des intrusions (IDPS), les pare-feu, les systèmes de gestion des informations et des événements de sécurité (SIEM), la veille sur les menaces, l’analytique de sécurité, la détection et réponse sur les terminaux (EDR), la protection des données, le contrôle d’accès au réseau (NAC), la gestion des identités et des accès (IAM) et bien d’autres.
Certains de ces outils peuvent être particulièrement complexes — et le deviennent davantage à mesure que l’analytique comportementale et l’IA sont intégrées à un nombre croissant de produits. La détection fondée sur les signatures ne suffit plus. Tout MSP qui se lance dans les services de sécurité managés devrait choisir une solution qui ne dépasse pas les compétences dont il dispose déjà.
Dans de nombreux cas, les éditeurs acceptent volontiers de fournir des services de sécurité à un MSP. Ceux-ci peuvent être commercialisés sous sa propre marque, comme s’il s’agissait de ses services. Le MSP assure le support de premier niveau et peut transmettre les problèmes plus complexes à un partenaire spécialisé en sécurité. Il s’agit probablement du modèle économique le plus simple pour débuter. Plutôt que de réinventer la roue et de développer vos propres outils de sécurité, appuyez-vous sur un fournisseur expérimenté. La plupart des fournisseurs et prestataires de sécurité informatique proposent des remises intéressantes aux MSP et aux MSSP afin de leur permettre d’intégrer ces services à leur propre offre de manière rentable. Les conditions et modalités varient considérablement d’un fournisseur à l’autre.
Les meilleurs outils et services de cybersécurité pour les MSSP
Voici quelques domaines de produits et de services que les futurs MSSP peuvent envisager comme base de leur propre offre. Notez que nombre de ces outils se déclinent en plusieurs domaines. Les services MDR, par exemple, incluent souvent des services de sécurité réseau, et inversement. Les catégories ci-dessous sont larges, et de nombreux fournisseurs couvrent plusieurs d’entre elles.
Détection et réponse sur les terminaux
L’EDR est un outil de gestion centralisée des terminaux (ordinateurs portables, appareils mobiles, serveurs et même appareils IoT pour certains produits), utilisé pour gérer les menaces pesant sur les appareils d’une organisation et y répondre. Il est généralement associé à des plateformes de protection des terminaux, appelées EPP, qui s’apparentent à des outils antivirus de niveau entreprise.
L’EDR est appelé MDR (détection et réponse managées) lorsqu’il est fourni sous forme de service. Certains fournisseurs utilisent également le terme détection et réponse étendues (XDR), une appellation récente qui désigne généralement le regroupement de toutes les offres d’un fournisseur de sécurité au sein d’une plateforme unifiée. Voici quelques fournisseurs d’EDR ciblant les MSP :
Sophos Intercept X with XDR synchronise la sécurité des terminaux, des serveurs, des pare-feu et des messageries. Il offre une vue globale de l’environnement d’une organisation, avec des fonctions d’analyse pour la détection, l’investigation et la réponse aux menaces.
Les appliances pare-feu Sophos XGS Series peuvent identifier et bloquer les menaces avancées connues et potentielles, notamment les rançongiciels. Les MSP peuvent installer ces appareils sur les sites de leurs clients afin de renforcer la sécurité de leurs autres offres.
Trend Micro Managed XDR est un service managé intégré couvrant les messageries, les terminaux, les serveurs, les charges de travail cloud et les réseaux. Les MSP peuvent choisir les services de supervision à proposer parmi un éventail de solutions pour les messageries, les terminaux, les serveurs, les charges de travail cloud et la sécurité réseau.
CrowdStrike Falcon Prevent associe un antivirus à d’autres technologies de prévention, comme l’EDR (Falcon Insight), pour assurer la visibilité sur les terminaux, et à Falcon Discover pour identifier et éliminer les activités malveillantes.
SentinelOne propose aux MSP des services de protection des terminaux fondés sur l’IA. Ceux-ci comprennent : la prévention, la détection et la réponse automatisées aux menaces ; la remédiation automatisée pour mettre fin aux processus malveillants, déconnecter et isoler les appareils infectés, et restaurer les événements afin de maintenir les terminaux dans un état sain ; ainsi que l’analytique de sécurité effectuée sur les agents installés sur les terminaux.
Lookout Mobile Endpoint Security prend en charge les appareils iOS, Android et Chrome OS. Il peut détecter les menaces connues et inconnues et y répondre.
Fortinet couvre la sécurité réseau, la sécurité cloud, la sécurité des applications, la sécurité des accès, ainsi que les fonctions de centre des opérations réseau (NOC) et de centre des opérations de sécurité (SOC). L’entreprise est surtout connue pour ses pare-feu, mais elle propose également l’un des produits EDR les moins coûteux du marché.
Malwarebytes Endpoint Security comprend un tableau de bord permettant aux partenaires de gérer de manière centralisée les comptes clients et les politiques d’accès, ainsi que de demander de l’assistance si nécessaire.
IBM Security Managed Detection and Response Services incluent la détection des menaces, une réponse rapide, la veille sur les menaces, la chasse aux menaces, l’automatisation fondée sur l’IA et l’analyse humaine sur les réseaux et les terminaux dans des environnements multicloud.
À lire également : Les meilleures solutions de détection et de réponse sur les terminaux (EDR)
Protection contre les attaques DDoS
AT&T DDoS Defense s’attaque aux attaques virulentes susceptibles de mettre hors service des réseaux entiers, des sites web, voire des pays dans les cas extrêmes.
NetScout propose un portefeuille de produits et de services de protection contre les attaques DDoS permettant aux organisations de personnaliser une solution, hébergée dans le cloud ou sur site. NetScout Arbor Edge Defense, par exemple, est installé sur le site du client afin de détecter et de bloquer automatiquement tous les types d’attaques DDoS.
À lire également : Les 8 meilleurs fournisseurs de services de protection contre les attaques DDoS
Sécurité réseau
Les offres de sécurité réseau d’AT&T fournissent aux MSP ce dont ils ont besoin pour contribuer à protéger et à connecter les clients ainsi que leurs utilisateurs, leurs données et leurs applications, sur site, à distance ou dans le cloud. AT&T propose également des services d’accès distant sécurisé et de passerelle web sécurisée.
Verizon Managed Security Services couvrent les pare-feu au niveau applicatif, le filtrage des contenus, les passerelles de sécurité de la messagerie, la sécurité des terminaux, la détection et la prévention des intrusions, les intrusions réseau et la gestion unifiée des menaces (UTM) dans une offre de services où les MSP peuvent sélectionner ceux qu’ils souhaitent déployer.
CenturyLink Unified Protection and Compliance Service utilise une passerelle matérielle SonicWALL pour se protéger contre les attaques externes. Ce service permet également aux utilisateurs distants de se connecter au réseau en toute sécurité via VPN. Un antivirus imposé par la passerelle est inclus.
Cybereason MDR Core assure la supervision du réseau, l’analyse des causes profondes et la réponse guidée, en plus de la sécurité des terminaux, très appréciée, proposée par l’entreprise. D’autres services ajoutent la détection, le triage, la remédiation et l’analyse des menaces.
Cisco Identity Services Engine permet une approche dynamique et automatisée de l’application des politiques et simplifie la mise en place d’un contrôle sécurisé de l’accès au réseau. Il automatise également la segmentation réseau.
Barracuda Web Security Gateway permet aux organisations de tirer parti des applications et des outils en ligne
sans s’exposer aux menaces véhiculées par le web (comme l’hameçonnage). Il associe la protection contre les logiciels espions, les logiciels malveillants et les virus à un moteur de politiques et de reporting.
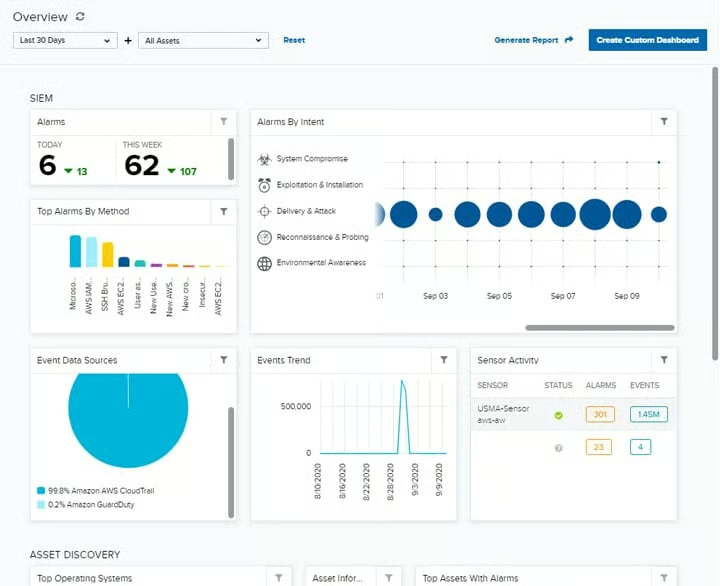
À lire également : Les meilleurs outils et solutions de sécurité réseau pour les entreprises
Analyse des vulnérabilités et gestion des correctifs
Syxsense Active Secure propose l’analyse des vulnérabilités, la gestion des correctifs des serveurs et des terminaux, ainsi que la sécurité des terminaux. Il permet aux équipes informatiques de prévenir les cyberattaques en analysant les problèmes d’autorisation, la mise en œuvre de la sécurité et l’état de l’antivirus.
Rapid7 Managed Vulnerability Management permet de confier les exigences opérationnelles d’un programme d’analyse des vulnérabilités aux experts de Rapid7.
Automox propose la gestion des correctifs et le renforcement de la sécurité des terminaux. Il permet une connectivité continue pour les terminaux locaux, hébergés dans le cloud et distants, sans nécessiter d’infrastructure sur site.
À lire également : Les meilleurs outils de gestion des vulnérabilités
Protection des données
FalconStor Backup as a Service (BaaS) inclut la sauvegarde et la déduplication des données. Une deuxième copie de la sauvegarde est automatiquement transmise hors site vers le centre de données du MSP ou un cloud public pour assurer une protection hors site.
Druva assure la protection et la gestion des données dans le cloud. Un programme spécial est proposé aux MSP afin de réduire l’infrastructure nécessaire à la fourniture de services de protection et de sauvegarde des données, avec une protection contre les rançongiciels incluse.
MSP360 (anciennement Cloudberry) propose des solutions permettant aux MSP de protéger les terminaux Windows, macOS et Linux, ainsi que les comptes Microsoft 365 et G Suite, grâce à des solutions de sauvegarde sécurisée des données, avec la possibilité de restaurer rapidement les données en cas d’attaque par rançongiciel.
L’appliance Barracuda Backup-MSP est une solution tout-en-un par abonnement qui simplifie la sauvegarde et la récupération des données en cas de menaces avancées, de sinistres et d’erreurs humaines. Également disponible en version virtuelle, l’appliance peut servir les clients exploitant des environnements physiques, virtuels et multisites depuis une console de gestion centralisée.
NovaBACKUP Cloud (anciennement xSP) est une solution tout-en-un de services de sauvegarde et de récupération pour les MSP, conçue pour rendre la protection des données plus simple et plus fiable pour les fournisseurs de services.
À lire également : Les meilleures solutions de sauvegarde contre les rançongiciels
Contrôle d’accès
Ivanti MobileIron vérifie chaque utilisateur, appareil, application, réseau et menace avant d’accorder un accès sécurisé aux ressources de l’entreprise. Les MSP qui proposent la gestion des appareils auraient tout intérêt à tirer parti de tels services.
Twingate remplace les VPN historiques par une solution réseau fondée d’abord sur l’identité, qui associe une sécurité de niveau entreprise à une expérience utilisateur grand public. Elle peut être configurée en moins de 15 minutes et s’intègre à tous les principaux fournisseurs cloud et fournisseurs d’identité.
Micro Focus propose une solution d’authentification unique permettant aux utilisateurs de s’authentifier une seule fois et d’accéder à toutes leurs applications web, quel que soit leur emplacement. Il s’agit d’une bonne manière de proposer une expérience d’authentification unique aux utilisateurs qui exploitent des applications SaaS.
Réponse aux incidents
KnowBe4 PhishER est une plateforme web qui fait office de service d’urgence contre l’hameçonnage afin d’identifier les messages signalés par les utilisateurs et d’y répondre. Elle aide à déterminer rapidement quels messages sont légitimes et lesquels ne le sont pas, ainsi qu’à les analyser et à les hiérarchiser.
Secureworks utilise sa plateforme de prévention, de détection et de réponse aux menaces, Taegis XDR, comme outil de réponse aux incidents. Elle peut détecter les menaces et hiérarchiser dynamiquement celles qui présentent le plus grand risque pour l’organisation.
Kaspersky Lab met ses experts à disposition pour résoudre les incidents de sécurité, limiter les dommages qui en résultent et empêcher la propagation de l’attaque. Ces services vont de l’enquête sur les incidents à l’élimination des menaces.
Cynet Incident Response associe son expérience de l’analyse de sécurité aux technologies d’investigation et de sécurité de Cynet360 afin d’obtenir des résultats rapides et précis. L’équipe de sécurité de Cynet, disponible 24 h/7, agit comme une extension de l’équipe du client, mène toute analyse nécessaire et veille à ce que rien ne soit négligé.
À lire également : Les meilleurs outils et logiciels de réponse aux incidents
Proposer ce dont vos clients ont besoin
Les fournisseurs et services présentés ci-dessus ne constituent qu’un échantillon des outils disponibles que les MSP peuvent potentiellement utiliser pour lancer leurs propres services. Beaucoup peuvent être proposés sous marque blanche et vendus comme des services propres à un MSSP. D’autres peuvent être exploités avec peu d’efforts en partenariat avec le fournisseur. Certains sont des services plus lourds pouvant être sollicités lorsque les menaces de sécurité dépassent le niveau de compétence du personnel du MSP.
Le choix du fournisseur dépend de l’attractivité des partenariats proposés aux MSP ainsi que des besoins de la base d’utilisateurs existante. L’approche la plus pertinente consiste à déterminer les besoins actuels des clients en matière de sécurité et à proposer une solution qui y réponde.
À lire ensuite : Choisir un service de sécurité managé : MDR, pare-feu et SIEM