

















Das Remote Desktop Protocol (RDP) ist seit Langem unverzichtbar für das IT-Service-Management und den Fernzugriff. In den falschen Händen stellen RDP-Angriffe und Schwachstellen im Zusammenhang mit Remote-Desktop-Software jedoch eine erhebliche Bedrohung dar.
Die vergangenen Jahre brachten eine Flut an Forschungsergebnissen hervor, die zeigen, wie anfällig RDP-Systeme für Unternehmen sind, die keine zusätzlichen Cybersicherheitsmaßnahmen ergreifen. Da RDP-Server-Hosts auf entfernte Geräte, einschließlich sensibler Clients, zugreifen und diese verwalten können, lässt sich die von RDP-Angriffen ausgehende Bedrohung kaum überschätzen. Da Remote-Desktop-Lösungen bei IT- und Managed Service Providern (MSP) weit verbreitet sind, können nachgelagerte Kunden gefährdet sein, wie Kaseya 2021 erfahren musste.
Dieser Artikel befasst sich mit dem Remote Desktop Protocol, der Funktionsweise von RDP-Angriffen, bewährten Abwehrmaßnahmen, der Verbreitung von RDP-Angriffen heute und damit, wie Anbieter von Remote-Desktop-Software ihre Kunden schützen.
Inhaltsverzeichnis
- Was ist das Remote Desktop Protocol (RDP)?
- Was sind RDP-Angriffe?
- Wie funktionieren RDP-Angriffe?
- Schutz vor RDP-Angriffen
- Beispiele für bemerkenswerte RDP-Angriffe
- Remote-Desktop-Software und Cybersicherheit
- Sichere Remote-Desktop-Lösungen
- Die Bedeutung von Remote Monitoring und Management
- Was ist das Remote Desktop Protocol (RDP)?
- Was sind RDP-Angriffe?
- Wie funktionieren RDP-Angriffe?
- Schutz vor RDP-Angriffen: Best Practices
- Beispiele für bemerkenswerte RDP-Angriffe
- Remote-Desktop-Software und Cybersicherheit
- Sichere Remote-Desktop-Lösungen
- Die Bedeutung von Remote Monitoring und Management
Was ist das Remote Desktop Protocol (RDP)?
Seit der Jahrhundertwende auf Windows-Servern verfügbar, ist das Remote Desktop Protocol (RDP) das Microsofts proprietäre Protokoll, mit dem ein Administrator auf entfernte Geräte zugreifen und diese verwalten kann. RDP ist im technischen IT-Support und bei MSPs weit verbreitet, da es einem Host ermöglicht, den Rechner eines Kunden zu übernehmen, auf dem eine Client-Software zur Problemlösung und Fehlerbehebung ausgeführt wird.
Obwohl RDP ein Protokoll von Microsoft ist, bieten viele kommerzielle Remote-Desktop-Softwarelösungen zusätzliche Sicherheitsfunktionen für Unternehmen bis hin zu KMU.
Was sind RDP-Angriffe?
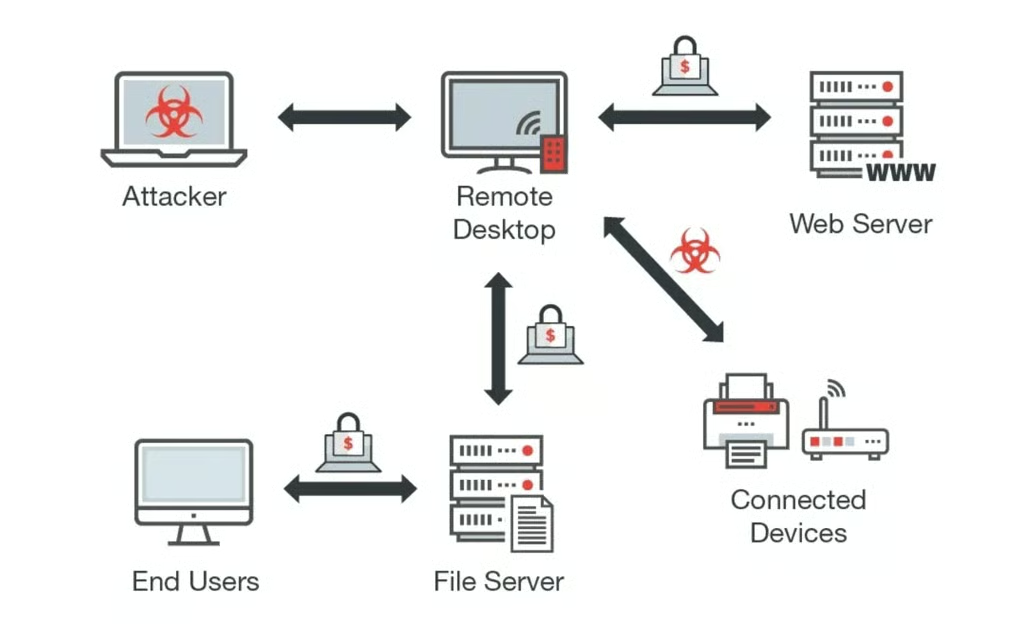
RDP-Angriffe sind Versuche von Bedrohungsakteuren, auf die Administratorrechte eines Remote-Desktop-Hosts oder -Clients zuzugreifen, um Aufklärung, Befehls- und Kontrollaktivitäten sowie laterale Bewegungen durchzuführen. Mit administrativer Kontrolle über ein Remote-Desktop-System können Täter alles tun oder auf alle Daten zugreifen, die dem Administrator oder einem bestimmten Endbenutzer zur Verfügung stehen. RDP-Angriffe sind oft schwer zu erkennen, da der Bedrohungsakteur keine Benutzereingaben benötigt, um aktiv zu werden.
Mehr lesen: Die besten Tools zur Netzwerküberwachung
Wie funktionieren RDP-Angriffe?
Eindringen: Man-in-the-Middle- und Brute-Force-Angriffe
RDP-Eindringversuche sind in der Regel auf zwei Angriffsmethoden zurückzuführen: Brute-Force-Authentifizierungsversuche oder einen Man-in-the-Middle-Angriff (MITM). Der sensible Einfluss von Remote-Desktop-Software auf andere Geräte bedeutet, dass Identitäts- und Zugriffsmanagement (IAM), Passwortsicherheit, und Multi-Faktor-Authentifizierung für Risikomanagement entscheidend sind.
Aufklärung
Nachdem Angreifer die richtigen Authentifizierungsdaten erhalten und ersten Zugriff auf Client-Geräte erlangt haben, besteht für sie ein Anreiz, sich vorsichtig durch die Netzwerke der Opfer zu bewegen. Diese Aufklärungsphase ist ein fester Bestandteil der ausgefeiltesten Angriffe, da Advanced Persistent Threats ihren autorisierten Zugriff bewerten, die Netzwerkaktivität scannen und versuchen können, ihre Zugriffsrechte auszuweiten.
Langer Verbleib und Ausführung des Angriffs
Wie im Fall von SolarWinds im Jahr 2020 haben getarnte Bedrohungsakteure keine Angst davor, während der Aufklärung monatelang unentdeckt zu bleiben. Diese langen Verweilzeiten können eine verlängerte Aussetzung sensibler Kundendaten oder proprietärer Informationen bedeuten oder genügend Zeit bieten, das Kundennetzwerk eines Managed Service Providers zu durchforsten.
Durch laterale Bewegungen in der IT-Infrastruktur eines Opfers können Bedrohungsakteure ihre Rechte ausweiten, Malware, Daten abziehen und IT-Dienste wie bei Ransomware-Angriffen stören. Solange die Akteure unentdeckt bleiben, bestimmen die Täter den Zeitpunkt der Angriffe.
Lesen Sie auch: Die besten Internetsicherheitssuiten und -software
Schutz vor RDP-Angriffen: Best Practices
- Multi-Faktor-Authentifizierung und komplexe Anforderungen an Zugangsdaten
- Kontosperrungsrichtlinien für Brute-Force-Versuche einrichten
- Rollenbasierte Zugriffskontrolle (RBAC) für RDP-Konsolen
- Firewall-basierte Einschränkungen des RDP-Zugriffs
- Nur Verbindungen mit Network Level Authentication (NLA) zulassen
- Patch-Management zum Entfernen bekannter Schwachstellen
- Virtuelles Privates Netzwerk (VPN) zum Abschirmen des Datenverkehrs von Client-Geräten
- TCP-Port 3389 für Geräte schließen, die kein RDP verwenden
- Mikrosegmentierung und Zero Trust-Netzwerkzugriffsmodelle
Beispiele für bemerkenswerte RDP-Angriffe
Ein Anruf bei Robinhood
Im November 2021 rief ein unbefugter Dritter einen Robinhood-Kundendienstmitarbeiter an und erlangte durch Social Engineering, Zugriff auf die Kundendienstsysteme des Unternehmens. Der Online-Finanzbroker konnte den Eindringling abwehren, woraufhin der Bedrohungsakteur eine Erpressungszahlung forderte. Obwohl keine Finanzinformationen von Nutzern durchgesickert waren, wurden die E-Mail-Adressen von mehr als 5 Millionen Nutzern und 2 Millionen Namen erbeutet.
SamSam-Ransomware: Auf RDP spezialisierte Malware
Zwischen 2016 und 2018 machte die Malware SamSam Brute-Force-RDP-Angriffe zu einem festen Bestandteil ihrer Attacken auf mehrere öffentliche Einrichtungen. Durch das Ausnutzen schwacher Server-Schwachstellen konnten die im Iran ansässigen Hacker Zugriff erlangen, sich lateral bewegen, IT-Systeme verschlüsseln und Lösegeldzahlungen fordern.
| Angriffe im Jahr 2018 | Opferorganisation |
|---|---|
| Januar | Stadt Farmington, New Mexico |
| Februar | Colorado Department of Transportation (CDOT) |
| März | Stadt Atlanta, Georgia |
| Juli | LabCorp, US-amerikanisches Unternehmen für klinische Labordiagnostik |
| September | US-Hafen von San Diego |
Colorado wird hereingelegt
Zwei Jahre nach dem Angriff auf die Verkehrsbehörde von Colorado hat die Colorado Sun erneut untersucht, wie SamSam in das CDOT eingedrungen war, welche unmittelbaren Folgen der Angriff hatte und welche Schritte seither zur Verbesserung der Sicherheit unternommen wurden. An einem Sonntag im Februar 2018 richtete das Büro des CISO von Colorado einen temporären Server ein, um einen neuen cloudbasierten Geschäftsprozess zu testen. Wenige Tage später begannen IT-Systeme auszufallen und Lösegeldnachrichten zu erscheinen.
Der Systemadministrator hatte bei der Installation des betreffenden Servers keine standardmäßigen Sicherheitskontrollen konfiguriert. Gleichzeitig war der verdächtige Server mit einem Administratorkonto und dem Internet verbunden – und damit auch mit der CDOT-Domäne. Wie CISO Debbi Blyth es formulierte: „Der Server wurde fast unmittelbar von den Angreifern entdeckt.“ Nach 40.000 Versuchen hatte SamSam Zugriff und konnte das Kernnetzwerk des CDOT erkunden.
Weiterlesen: Die führenden Threat-Intelligence-Plattformen im Vergleich
Remote-Desktop-Software und Cybersicherheit
Da die Funktionen von Remote-Desktop-Software über das Protokoll von Microsoft hinausgewachsen sind, konkurrieren zahlreiche Softwareanbieter darum, die Anforderungen der Generation des digitalen Arbeitsplatzes zu erfüllen. Remote-Desktop-Software ermöglicht es Kunden, den Betrieb ihrer entfernten IT-Umgebungen zu skalieren, wichtige Anwendungen zu integrieren und die Kommunikation für Kunden und Mitarbeiter abzusichern.
Im Folgenden finden Sie einige der grundlegenden Cybersicherheitsfunktionen und -lösungen führender Anbieter.
Funktionen von Remote-Desktop-Software
- Verschlüsselte Kommunikation mit TLS, RSA-Public-Key-Verfahren und AES 256
- Identitäts- und Zugriffsmanagement sowie Netzwerkzugriffskontrolle, einschließlich SSO und MFA
- Sitzungs-, Video- und Protokollverwaltung für routinemäßige und gezielte Audits
- Unterstützung spezifischer gesetzlicher Compliance- und Berichtspflichten
- Zuverlässiger Update-Zyklus zur Beseitigung von Fehlern und bekannten Schwachstellen
Lesen Sie auch: Die besten Lösungen für Datenbanksicherheit
Sichere Remote-Desktop-Lösungen
- BeyondTrust
- Check Point
- ConnectWise
- N-able
- Splashtop
BeyondTrust
Das Cybersicherheitsunternehmen BeyondTrust ist auf Privileged-Access-Management (PAM), Cloud-Sicherheit und sicheren Fernzugriff spezialisiert. Für Remote-Desktop-Software bietet BeyondTrust Remote Support mit grundlegenden Helpdesk-Funktionen sowie Privileged Remote Access zur Kontrolle, Verwaltung und Prüfung des Zugriffs auf kritische IT-Systeme.
Zusätzlich zu einer granularen rollenbasierten Zugriffskontrolle erstellt BeyondTrust PRA Prüfpfade und Sitzungsforensik für Compliance-Berichte. Zu den zusätzlichen Sicherheitsfunktionen gehören die Verwaltung privilegierter Passwörter in Tresoren, die Absicherung von Cloud- und virtuellen Infrastrukturen sowie Integrationen in bestehende Security Information and Event Manager (SIEM).
Check Point
Check Point ist ein erfahrener Anbieter von Unternehmenssicherheit, der Fernzugriffsfunktionen in jede Next-Generation-Firewall (NGFW) integriert. Für die Generation des mobilen Arbeitens und Betriebs bietet Check Point Remote Access VPN eine zentrale Verwaltung und Richtlinienadministration zur Kontrolle des Zugriffs auf Unternehmensnetzwerke.
Das Remote-Access-VPN ermöglicht höhere Sicherheit durch die Verschlüsselung übertragener Daten, Compliance-Scans der Systeme und Multi-Faktor-Authentifizierung. Das SSL-VPN-Portal für webbasierten Zugriff und das IPsec-VPN für den Zugriff auf Unternehmensnetzwerke unterstützen Windows, macOS, iOS, und Android-Geräte und gewährleisten so Zugriff und Sicherheit in unterschiedlichen IT-Umgebungen.
Weiterlesen: Die besten Systeme zur Erkennung und Verhinderung von Eindringversuchen | Leitfaden zu IDPS
ConnectWise
ConnectWise bietet ein Portfolio von MSP-Lösungen für Remote Monitoring, Geschäftsmanagement, integrierte Dienste, Cybersicherheitsmaßnahmen und mehr. Im Rahmen des einheitlichen Monitoring- und Management-Stacks des Unternehmens ist ConnectWise Control eine sichere Fernzugriffslösung für MSPs, Helpdesks, Remote-Mitarbeiter und IT-Teams.
Die Lösung von ConnectWise umfasst ein Paket integrierter Sicherheitsfunktionen und -tools, die Kunden die notwendige Kontrolle über sensible Daten geben. Dazu gehören intern eine rollenbasierte Zugriffskontrolle, die Protokollierung von Videos und Sitzungsaktivitäten, die Möglichkeit zum Self-Hosting, Audits auf Serverebene und eine AES-256-Verschlüsselung für alle übertragenen Daten. Zu den zusätzlichen Sicherheitsfunktionen gehören Einschränkungen für IP-Anmeldungen, Sitzungs-Timeouts, 2FA und Kontosperren zum Schutz vor Brute-Force-Angriffen.
N-able
N-able – zwischen 2013 und 2021 ehemals SolarWinds MSP – verfügt über mehr als zwei Jahrzehnte Erfahrung mit integrierten Monitoring- und Management-Tools für Unternehmen. Die Remote-Monitoring- und -Management-Tools (RMM), Ticketing- und Fernzugriffstools von N-able sind Branchenveteranen vertraute Lösungen, doch das Unternehmen hat seine Sicherheitsfunktionen in den vergangenen Jahren ebenfalls erweitert.
Durch die Partnerschaft mit SentinelOne brachte N-able seine Endpoint-Detection-and-Response- (EDR) und Passwortmanagementlösungen 2019 auf den Markt. Zu den weiteren angebotenen Cybersicherheitstools gehören DNS-Filterung, Festplattenverschlüsselung, Backups und E-Mail-Sicherheit für Microsoft-orientierte Infrastrukturen. Die N-central-Plattform ist die umfassendste Lösung und bündelt diese Funktionen in einer einzigen Konsole, die Hunderttausende Geräte verwaltet.
Splashtop
Splashtop ist ein auf Fernzugriff und Support spezialisiertes Softwareunternehmen mit On-Premises- und cloudbasierten Lösungen für Einzelpersonen, kleine Unternehmen und Organisationen jeder Größe.
Splashtop bedient 30 Millionen Endnutzer und 200.000 Unternehmen und bietet eine Vielzahl von Sicherheitsfunktionen, um den unterschiedlichen Anforderungen privater und öffentlicher Organisationen gerecht zu werden, die mit sensiblen Daten arbeiten. Für Kunden mit strengen regulatorischen Anforderungen geeignet, ist Splashtop SOC 2- und DSGVO-konform und unterstützt Compliance-Berichtsframeworks für HIPAA, PCI, FERPA und ISO 27001.
Zu den wesentlichen Sicherheitsfunktionen gehören TLS 1.2- und AES-256-Bit-Verschlüsselung, 2FA, Sitzungs- und Aktivitätsprotokolle sowie die Authentifizierung von Geräten und Proxyservern. Splashtop Enterprise bietet noch mehr administrative Kontrolle und umfasst die SSO-Integration, geplanten Fernzugriff, eine gruppenbasierte Zugriffskontrolle und die automatische Bereitstellung von Benutzern.
Lesen Sie auch: Die besten XDR-Sicherheitslösungen | Extended Detection and Response
Die Bedeutung von Remote Monitoring und Management
Während die IT-Infrastruktur weiter wächst und der Remote-Betrieb für Mitarbeiter und kritische Systeme zunehmend akzeptiert wird, sind Funktionen für Remote Monitoring und Management unverzichtbar. Mehrere führende Anbieter von RMM-Lösungen integrieren selbstverständlich Remote-Desktop-Software, Integrationen in führende Drittanbieter-Sicherheitssysteme und zusätzliche Funktionen zum Schutz von Unternehmensdaten.
RDP-Angriffe bleiben eine gefährliche Bedrohung. Daher ist es für kleine wie große Organisationen, die Remote-Desktop-Systeme einsetzen, von entscheidender Bedeutung, die oben genannten Best Practices zu befolgen und die Sicherheit dort zu erhöhen, wo es nötig ist.