

















リモートデスクトッププロトコル(RDP)は長年、ITサービス管理とリモートアクセスに欠かせない存在だった。しかし、悪意ある者の手に渡れば、RDP攻撃や脆弱性など、リモートデスクトップソフトウェアに関連する問題は深刻な脅威となる。
近年は、追加のサイバーセキュリティ対策を講じていない組織にとって、RDPシステムがいかに脆弱かを示す研究が相次いで発表されている。RDPサーバーホストはリモートデバイス(機密性の高いクライアントを含む)にアクセスして管理できるため、RDP攻撃の脅威は決して過小評価できない。リモートデスクトップソリューションはIT部門やマネージドサービスプロバイダー(MSP)で広く利用されているため、下流の顧客もリスクにさらされる可能性がある。これはKaseyaが2021年に経験した事例からも明らかだ。
この記事では、リモートデスクトッププロトコル、RDP攻撃の仕組み、防御のベストプラクティス、現在のRDP攻撃の広がり、そしてリモートデスクトップソフトウェアベンダーが顧客をどのように保護しているかを解説する。
目次
- リモートデスクトッププロトコル(RDP)とは?
- RDP攻撃とは?
- RDP攻撃はどのように行われるのか?
- RDP攻撃への防御
- 注目すべきRDP攻撃の事例
- リモートデスクトップソフトウェアとサイバーセキュリティ
- 安全なリモートデスクトップソリューション
- リモート監視・管理の重要性
リモートデスクトッププロトコル(RDP)とは?
世紀の変わり目以来、Windowsサーバーで利用されているリモートデスクトッププロトコル(RDP)は、Microsoftが開発した独自プロトコルであり、管理者がリモートデバイスにアクセスして管理できるようにするものだ。RDPは、問題の解決やトラブルシューティングのため、クライアントソフトウェアを実行している顧客のマシンをホスト側が引き継げることから、ITのテクニカルサポートやMSPで広く利用されている。
RDPはMicrosoftのプロトコルだが、多くの商用リモートデスクトップソフトウェアソリューションは、企業から中小企業までを対象に、追加のセキュリティ機能を提供している。
RDP攻撃とは?
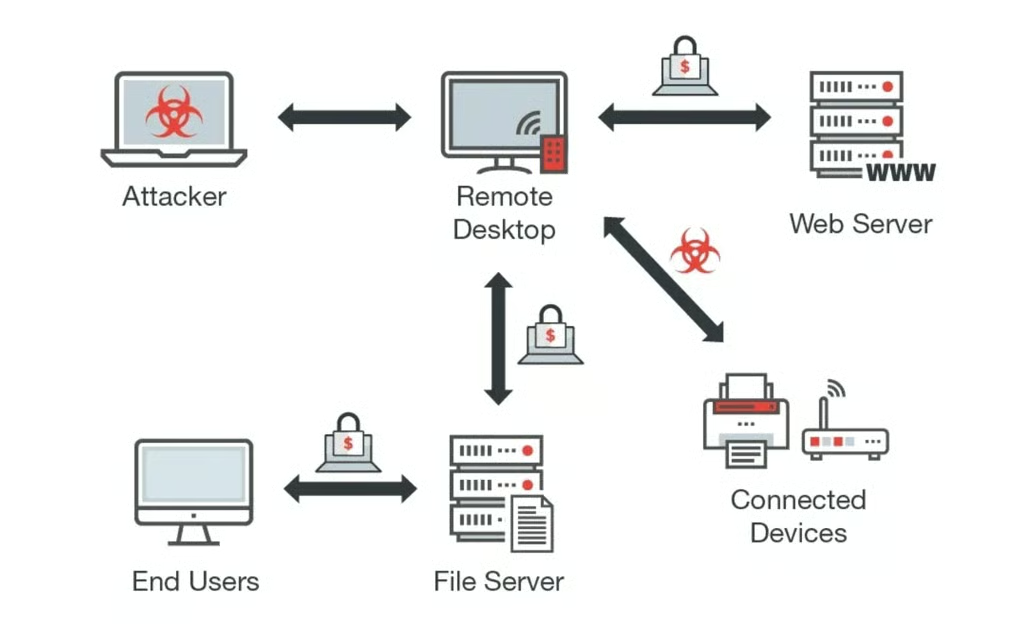
RDP攻撃とは、脅威アクターが偵察、指揮統制、ラテラルムーブメントを目的に、リモートデスクトップのホストやクライアントの管理者権限へアクセスしようとする行為だ。リモートデスクトップシステムを管理者として制御できれば、攻撃者は管理者や特定のエンドユーザーが利用できるあらゆるデータにアクセスするなど、何でも実行できる。RDP攻撃は、脅威アクターが活動を開始するのにユーザーの入力を必要としないため、検知が難しい場合が多い。
詳しく読む:ネットワーク監視ツールのベスト製品
RDP攻撃はどのように行われるのか?
侵入:中間者攻撃とブルートフォース攻撃
RDPへの侵入は通常、攻撃者による2つの手法、すなわちブルートフォース認証の試行または中間者(MITM)攻撃の結果として発生する。リモートデスクトップソフトウェアが他のデバイスに及ぼす影響は大きいため、ID・アクセス管理(IAM)、パスワードセキュリティ、多要素認証はリスク管理に不可欠だ。
偵察
適切な認証情報を入手し、クライアントデバイスへの初期アクセスを得た後、攻撃者は慎重に被害者のネットワーク内を移動しようとする。この偵察期間は最も高度な攻撃に共通するものであり、高度持続的脅威は許可されたアクセス権を評価し、ネットワークアクティビティをスキャンし、アクセス権の昇格を試みる。
長期潜伏と攻撃の実行
2020年のSolarWindsの事例のように、正体を隠した脅威アクターは、偵察中に数カ月にわたって潜伏することをいとわない。このような長期滞在により、機密性の高い顧客データや専有情報が長期間さらされたり、マネージドサービスプロバイダーの顧客ネットワークを調べるのに十分な時間を与えられたりする可能性がある。
被害者のITインフラ全体をラテラルムーブメントで移動すれば、脅威アクターは権限を昇格させ、マルウェアを拡散し、データを抽出し、ランサムウェア攻撃のようにITサービスを妨害することもできる。アクターが検知されない限り、攻撃のタイミングは攻撃者の思いのままだ。
こちらも読む:インターネットセキュリティスイート&ソフトウェアのベスト製品
RDP攻撃への防御:ベストプラクティス
- 多要素認証と複雑なアクセス認証情報の要件
- ブルートフォース攻撃に備えたアカウントロックアウトポリシーの設定
- RDPコンソールに対するロールベースアクセス制御(RBAC)
- ファイアウォールベースのRDPアクセス制限
- ネットワークレベル認証(NLA)を使用した接続のみを許可
- パッチ管理による既知の脆弱性の除去
- 仮想プライベートネットワーク(VPN)によるクライアントデバイスのトラフィックの保護
- RDPを使用していないデバイスではTCPポート3389を閉じる
- マイクロセグメンテーションとゼロトラストネットワークアクセスモデル
注目すべきRDP攻撃の事例
Robinhoodへの侵入
2021年11月、無許可の第三者がRobinhoodのカスタマーサポート担当者に電話をかけ、ソーシャルエンジニアリングによって、同社のカスタマーサポートシステムにアクセスした。オンライン金融仲介業者は侵入を封じ込め、その時点で脅威アクターは恐喝金を要求した。ユーザーの金融情報は流出しなかったものの、500万人を超えるユーザーのメールアドレスと200万人の氏名が取得された。
SamSamランサムウェア:RDPに特化したマルウェア
2016年から2018年にかけて、マルウェアの一種であるSamSamは、複数の公的機関への攻撃でブルートフォースによるRDP攻撃を主要な手法として利用した。サーバーの脆弱性を悪用し、イランを拠点とするハッカーはアクセスを得て横展開し、暗号化し、身代金を要求した。
| 2018年の攻撃 | 被害組織 |
|---|---|
| 1月 | ニューメキシコ州ファーミントン市 |
| 2月 | コロラド州運輸局(CDOT) |
| 3月 | ジョージア州アトランタ市 |
| 7月 | LabCorp(米国の臨床検査会社) |
| 9月 | 米国サンディエゴ港 |
コロラド州、攻撃の実態を追う
コロラド州運輸局への攻撃から2年後、Colorado Sunは再検証し、CDOTにSamSamが侵入した経緯、直後の影響、そしてセキュリティ強化のためにその後講じられた対策を明らかにした。2018年2月の日曜日、コロラド州CISO室は、新しいクラウドベースの業務プロセスをテストするため、一時的なサーバーをセットアップした。数日後、ITシステムが機能不全に陥り、続いて身代金を要求するメッセージが表示された。
システム管理者は、問題のサーバーをインストールする際に標準的なセキュリティ制御を設定しなかった。一方、その疑わしいサーバーは管理者アカウントとインターネットを介してCDOTのドメインに接続されていた。CISOのDebbi Blyth氏は、「サーバーは攻撃者によってほぼ即座に発見された」と述べている。4万回の試行を経て、SamSamはCDOTの中核ネットワークを探索できるアクセス権を得た。
詳しく読む:主要な脅威インテリジェンスプラットフォームを比較
リモートデスクトップソフトウェアとサイバーセキュリティ
リモートデスクトップの機能がMicrosoftのプロトコルの枠を超えて拡大する中、さまざまなソフトウェアベンダーがデジタルワークプレース世代のニーズに応えようと競い合っている。リモートデスクトップソフトウェアを利用すれば、クライアントはリモートIT運用を拡張し、不可欠なアプリケーションを統合するとともに、クライアントや従業員との通信を保護できる。
以下では、主要プロバイダーが提供する基本的なサイバーセキュリティ機能とソリューションを紹介する。
リモートデスクトップソフトウェアの機能
- TLS、RSA公開鍵・秘密鍵交換、AES 256を使用した暗号化通信
- ID・アクセス管理とネットワークアクセス制御(SSOやMFAを含む)
- セッション、動画、ログ管理による通常および対象を絞った監査。
- 特定の規制上のコンプライアンスおよび報告要件への対応
- 既知のバグや脆弱性を除去する信頼性の高いアップデートサイクル
こちらも読む:主要なデータベースセキュリティソリューション
安全なリモートデスクトップソリューション
- BeyondTrust
- Check Point
- ConnectWise
- N-able
- Splashtop
BeyondTrust
サイバーセキュリティ企業のBeyondTrustは、特権アクセス管理(PAM)、クラウドセキュリティ、安全なリモートアクセスを専門としている。リモートデスクトップソフトウェアとして、BeyondTrustは基本的なヘルプデスク機能を備えたRemote Supportと、重要なITシステムへのアクセスを制御、管理、監査するPrivileged Remote Accessを提供している。
きめ細かなロールベースアクセス制御に加え、BeyondTrust PRAはコンプライアンス報告用の監査証跡とセッションフォレンジックを作成する。そのほかのセキュリティ機能には、特権パスワードの保管、クラウドおよび仮想インフラストラクチャのセキュリティ、既存のセキュリティ情報イベント管理(SIEM)との統合がある。
Check Point
Check Pointは、あらゆる次世代ファイアウォール(NGFW)にリモートアクセス機能を統合している、老舗のエンタープライズセキュリティベンダーだ。リモートワークとリモート運用の時代に向けて、Check Point Remote Access VPNは、企業ネットワークへのアクセスを制御するための一元管理とポリシー管理を提供する。
Remote Access VPNは、送信データの暗号化、システムのコンプライアンススキャン、多要素認証によって、より堅牢なセキュリティを実現する。Webベースのアクセス向けSSL VPNポータルと、企業ネットワークアクセス向けIPsec VPNは、Windows、macOS、iOS、Androidデバイスをサポートし、多様なIT環境でのアクセスとセキュリティを確保する。
詳しく読む:最高の侵入検知・防止システム | IDPSガイド
ConnectWise
ConnectWiseは、リモート監視、ビジネス管理、統合サービス、サイバーセキュリティなどに対応するMSP向けソリューションのポートフォリオを提供している。同社の統合監視・管理スタックの下で、ConnectWise ControlはMSP、ヘルプデスク、リモートワーカー、ITチーム向けの安全なリモートアクセスソリューションとなっている。
ConnectWiseのソリューションには、機密データに対して必要な制御をクライアントに提供する、セキュリティ機能とツールの包括的なセットが組み込まれている。具体的には、ロールベースアクセス制御、動画とセッションアクティビティのログ記録、自社ホスティングのオプション、サーバーレベルの監査、送信データをすべて対象とするAES-256暗号化などだ。そのほかのセキュリティ機能には、IPログイン制限、セッションタイムアウト、2FA、ブルートフォース攻撃に備えたアカウントロックアウトがある。
N-able
N-ableは、2013年から2021年まではSolarWinds MSPという名称だった企業で、エンタープライズ組織向けの統合監視・管理ツールに関して20年以上の経験を持つ。N-ableのリモート監視・管理(RMM)、チケット管理、リモートアクセスツールは業界のベテランにとってなじみ深いソリューションだが、同社はここ数年でセキュリティ機能も拡張している。
N-ableはSentinelOneと提携し、エンドポイント検知・対応(EDR)とパスワード管理ソリューションを2019年に開始した。そのほかに提供しているサイバーセキュリティツールには、DNSフィルタリング、ディスク暗号化、バックアップ、メールセキュリティなどがあり、Microsoft中心のインフラに対応している。N-centralプラットフォームは最も包括的なソリューションで、これらの機能を単一のコンソールにまとめ、数十万台のデバイスを管理する。
Splashtop
Splashtopは、個人、小規模企業、エンタープライズ組織向けに、オンプレミス型とクラウドベースのソリューションを提供する、リモートアクセスおよびサポート専業のソフトウェア企業だ。
3,000万人のエンドユーザーと20万社にサービスを提供するSplashtopは、機密データを管理する民間・公的組織の多様なニーズに応える、幅広いセキュリティ機能を提供している。厳格な規制要件があるクライアントにも適しており、SplashtopはSOC 2およびGDPRに準拠し、HIPAA、PCI、FERPA、ISO 27001にも対応するコンプライアンス報告フレームワークをサポートしている。
基本的なセキュリティ機能には、TLS 1.2およびAES 256ビット暗号化、2FA、セッション・アクティビティログ、デバイスとプロキシサーバーの認証などがある。Enterprise Splashtopではさらに管理制御を強化し、SSO統合、スケジュール設定されたリモートアクセス、グループベースのアクセス制御、自動ユーザープロビジョニングを提供している。
こちらも読む:主要なXDRセキュリティソリューション | 拡張検知・対応
リモート監視・管理の重要性
ITインフラが拡大を続け、従業員や重要システムのリモート運用がより受け入れられるようになる中、リモート監視・管理機能は不可欠な検討事項となっている。主要なRMMソリューションベンダーの多くは、当然ながらリモートデスクトップソフトウェア、主要なサードパーティーのセキュリティシステムとの統合、企業データを保護する追加機能を備えている。
RDP攻撃は依然として危険な脅威であるため、リモートデスクトップシステムを利用する大小の組織は、上記のベストプラクティスに従い、必要に応じてセキュリティを強化することが極めて重要だ。