

















Dans la course aux solutions de cybersécurité complètes, le produit connu sous le nom de détection et réponse réseau (NDR) est à la fois une solution autonome et un composant central de l’XDR.
Alors que les solutions plus anciennes comme les antivirus, les pare-feu et la détection et réponse sur les terminaux (EDR) se sont longtemps concentrées sur les menaces au périmètre du réseau, la vocation de la NDR est de surveiller les menaces malveillantes et d’agir contre elles menaces au sein des réseaux de l’organisation à l’aide de l’intelligence artificielle (IA) et de l’analyse par apprentissage automatique (ML).
Edward Snowden et la compromission de la NSA en 2013, ainsi que des dizaines d’autres cauchemars, témoignent de la menace croissante des menaces internes dans un univers d’environnements informatiques variés. Aujourd’hui, les acteurs extérieurs maîtrisant les techniques d’ingénierie sociale comme les membres du personnel mécontents font peser des risques sur les données sensibles lorsque les architectures réseau n’intègrent pas de microsegmentation ni d’analyse avancée du trafic réseau (NTA).
Cet article présente les principales solutions de détection et de réponse réseau dans ce secteur émergent, explique ce qu’est la NDR et les critères à prendre en compte dans une solution NDR.
Voir également les principaux outils de surveillance réseau
Principales solutions de détection et de réponse réseau
- Bricata
- Cisco
- Darktrace
- Exeon
- ExtraHop
- Gigamon
- Vectra
Cisco
Près de 40 ans après ses débuts dans la Silicon Valley, Cisco reste l’un des principaux fournisseurs mondiaux de solutions informatiques et de cybersécurité. Le portefeuille Cisco Secure est particulièrement vaste et comprend des pare-feu de nouvelle génération (NGFW), MFA, gestion des vulnérabilités, ainsi que la protection contre les attaques DDoS. Outre ses solutions d’analyse du cloud, des logiciels malveillants et des journaux, l’acquisition de Lancope en 2015 a conduit au développement de sa solution NDR, Cisco Secure Network Analytics. Conçu pour détecter les menaces réseau et agir contre elles plus rapidement, Cisco SNA peut être déployé sous forme de service cloud-based, de machine virtuelle ou d’appliance sur site.
Fonctionnalités de Cisco Secure Network Analytics
- Détection des menaces liées aux logiciels malveillants sans signature, internes et chiffrés.
- Adoption de politiques par groupe et rapports pour auditer et visualiser les communications.
- Module de visibilité réseau AnyConnect (NVM) pour les données de télémétrie des terminaux.
- Analyse des logiciels malveillants sans déchiffrement pour les menaces chiffrées avancées.
- Intégrations avec Akamai, Exabeam, Google, LogRhythm, Radware et Sumo Logic.
Darktrace
Célébrant son dixième anniversaire en 2023, Darktrace était l’une des start-up de cybersécurité à la croissance la plus rapide, malgré un parcours plus mouvementé depuis son introduction à la Bourse de Londres en 2019. La gamme de solutions Darktrace couvre le durcissement, la détection et la réponse pour les environnements informatiques hybrides, notamment la solution NDR du fournisseur, Darktrace DETECT, pour les applications, les e-mails, le zero trust, les technologies opérationnelles (OT), et bien plus encore. Aujourd’hui, cette entreprise basée à Cambridge, au Royaume-Uni, place l’intelligence artificielle au premier plan de ses services de sécurité pour plus de 7 400 entreprises dans 110 pays.
Fonctionnalités de Darktrace DETECT
- IA à autoapprentissage pour comprendre, sécuriser et optimiser les interactions réseau.
- Analyse de milliers de métriques pour détecter les techniques connues et inconnues de logiciels malveillants.
- Intégrations avec AWS, Cisco, Fortinet, Microsoft, Okta, Rapid7 et ServiceNow.
ExtraHop Networks
Lancée en 2007, la réussite d’ExtraHop en tant que fournisseur de cybersécurité fondée sur l’IA a conduit à son acquisition en juillet 2021 par Bain Capital pour 900 millions de dollars US. Originaire de Seattle, dans l’État de Washington, ExtraHop Reveal(x) 360 propose une plateforme unifiée de renseignement sur les menaces pour les environnements informatiques hybrides et multicloud. Les trois solutions NDR principales d’ExtraHop couvrent la sécurité du cloud, la sécurité réseau et les opérations informatiques. Qu’il s’agisse d’AWS, de Google Cloud ou d’Azure, ExtraHop offre à ses clients une sécurité cloud native et une visibilité complète sur les charges de travail cloud.
Fonctionnalités d’ExtraHop Reveal(x)
- Surveillance des données et des charges de travail sensibles pour prévenir les fuites de données.
- Détection des déplacements latéraux et des attaques de la chaîne d’approvisionnement logicielle et des vulnérabilités.
- Analyse comportementale et fondée sur des règles pour détecter les menaces connues et inconnues et y répondre.
- Identification plus rapide des menaces et des activités inhabituelles afin de répondre aux vulnérabilités et de les corriger.
- Intégrations avec Check Point, Citrix, CrowdStrike, IBM, Palo Alto Networks et Splunk.
Vectra AI
Fondée en 2012, Vectra se distingue déjà sur le marché de la NDR en proposant des services de détection et de réponse managés (MDR), ainsi que sa plateforme de détection et de réponse aux menaces. Les solutions de cette entreprise basée à San José couvrent les surfaces d’attaque de tous les principaux services cloud, des centres de données, et de Microsoft 365, avec une gestion spécialisée des menaces liées aux rançongiciels, aux attaques de la chaîne d’approvisionnement, aux fuites de données et à la compromission de comptes. Les entreprises disposent d’un vaste choix d’intégrations pour des outils comme l’EDR, le SIEM, le renseignement sur les menaces et le Secure Access Service Edge (SASE).
Fonctionnalités de la plateforme de détection et de réponse aux menaces de Vectra
- Capture des données du cloud public, des applications SaaS, de l’ identité, du réseau et de l’EDR à des fins d’analyse.
- Multiples techniques de modélisation par IA pour auditer les charges de travail réseau.
- Hiérarchisation des menaces et des risques pour éclairer les actions et les investigations des administrateurs.
- Options de réponse automatisées et manuelles pour sécuriser les réseaux en temps réel.
- Intégration avec AWS, Azure, Juniper, Pentera, SentinelOne, VMware et Zscaler.
Bricata
Lancée en 2014, Bricata est un autre fournisseur spécialisé dans les fonctionnalités NDR, dont le succès a attiré l’attention d’OpenText, qui a racheté ce fournisseur du Maryland en novembre 2021. Alors qu’OpenText poursuit sa frénésie d’acquisitions (notamment en rachetant Micro Focus cette semaine), la plateforme NDR de nouvelle génération de Bricata continue d’offrir aux administrateurs de sécurité une visibilité sur les comportements des utilisateurs, des appareils, des systèmes et des applications au sein des réseaux. En plus d’un contexte et d’alertes en temps réel, Bricata propose à ses clients des outils avancés de criminalistique numérique et de recherche de menaces pour tirer le meilleur parti des investigations et des actions de remédiation.
Fonctionnalités de la NDR nouvelle génération de Bricata
- Fondée sur des logiciels et indépendante du matériel, avec une tarification basée sur la consommation.
- Inspection par signature, identification des logiciels malveillants fondée sur le ML et détection des anomalies.
- Analyse automatisée des menaces avec des workflows hiérarchisés pour intervenir rapidement.
- Extraction et stockage des métadonnées pour les investigations et les utilisations futures.
- Partenaires technologiques : Cylance, Elastic, Garland, OISF, Proofpoint et Splunk.
Gigamon
Fondée en 2004, Gigamon évolue depuis longtemps dans le domaine de la visibilité réseau, avec un portefeuille qui se compose aujourd’hui de solutions de renseignement sur le trafic et de visibilité du cloud, des réseaux et des centres de données. Au sein de sa gamme de sécurité réseau, Gigamon ThreatINSIGHT est la solution NDR cloud du fournisseur pour la détection et la réponse haute fidélité face aux adversaires. La présence d’un connecteur pour presque toutes les autres principales solutions NDR témoigne notamment de la solidité de Gigamon. Ses principaux partenaires de l’alliance technologique sont nombreux, avec 60 des meilleurs fournisseurs pour gérer les performances réseau, les vulnérabilités et l’infrastructure cloud. Auparavant cotée en bourse (NYSE:GIMO), Gigamon a été rachetée par un fonds de capital-investissement pour 1,6 milliard de dollars US en 2016.
Fonctionnalités de Gigamon ThreatINSIGHT
- Inspection du trafic chiffré et des déplacements latéraux pour tout appareil, réseau et flux.
- Triage et investigation Omnisearch avec jusqu’à 365 jours de métadonnées réseau.
- Réglage continu de la détection et contrôle qualité avec l’unité Gigamon Applied Threat Research (ATR).
- Diagnostics des capteurs et du trafic par l’intermédiaire des équipes Gigamon Technical Success et SaaS Ops.
- Intégrations avec AWS, Cisco, CrowdStrike, FireEye, New Relic, Nutanix et Riverbed.
Exeon Analytics
Autre fournisseur NDR en devenir, Exeon propose des solutions avancées d’analyse de sécurité pour protéger les environnements informatiques et OT. Lancée en 2016 sur le campus de l’École polytechnique fédérale de Suisse, l’entreprise basée à Zurich propose ExeonTrace, qui analyse de manière transparente les données de journaux liées à la sécurité provenant de l’infrastructure existante. Grâce à une visibilité complète, Exeon peut aider ses clients à identifier les fuites de données, les appareils mal configurés, le shadow IT et les services inhabituels. Même si Exeon mentionne la possibilité de connecter des systèmes SIEM, EDR et IDPS, la liste des connecteurs n’était pas immédiatement disponible.
Fonctionnalités d’ExeonTrace
- Déploiement rapide ne nécessitant ni capteurs ni agents.
- Évaluation des menaces fondée sur l’IA pour hiérarchiser les investigations.
- Visualisations axées sur les informations, notamment une carte mondiale des sources de trafic.
- Analyse des données de journaux réseau pour une solution légère, par opposition à la mise en miroir d’un trafic riche en données.
Solutions NDR à mention honorable
| Arista Networks | Blue Hexagon | Broadcom Symantec |
|---|---|---|
| Corelight | Fidelis | Hillstone Networks |
| LogRhythm | Lumu | Progress Flowmon |
| Stamus Networks | Threatbook | VMware |
Qu’est-ce que la détection et la réponse réseau ?
Les solutions de détection et de réponse réseau (NDR) complètent des outils comme l’EDR et le SIEM pour analyser et détecter le trafic réseau malveillant. Dans la nouvelle génération de l’analyse du trafic réseau (NTA), les solutions NDR proposent des techniques fondées sur l’IA et le ML pour évaluer les dernières attaques sans signature et les schémas de trafic inhabituels. Lorsque des menaces sont détectées, les solutions NDR alertent les administrateurs afin qu’ils interviennent ou automatisent des mesures préventives préconfigurées.
Fonctionnalités de la NDR
- Modélisation cognitive pour surveiller et analyser les tactiques, techniques et procédures (TTP).
- Vue en temps réel et historique du trafic pour enquêter sur les comportements suspects.
- Visibilité contextuelle, analyses avancées et identification des IoC pour la recherche de menaces.
- Fonctionnalité avancée de détection intégrée, avec possibilité d’affiner la gestion de la configuration.
- Intégration avec l’EDR, le SIEM, le SOAR et d’autres solutions de sécurité réseau.
Sécurité réseau et NDR
La NDR est un outil de sécurité réseau complémentaire, qui s’ajoute à quelques autres systèmes critiques d’une architecture de cybersécurité d’entreprise :
- Sécurité du cloud
- Détection et réponse sur les endpoints (EDR)
- Systèmes de détection et de prévention des intrusions (IDPS)
- Analyse du trafic réseau (NTA)
- Pare-feu de nouvelle génération (NGFW)
- Gestion des informations et des événements de sécurité (SIEM)
- Orchestration, automatisation et réponse en matière de sécurité (SOAR)
- Analyse du comportement des utilisateurs et des entités (UEBA)
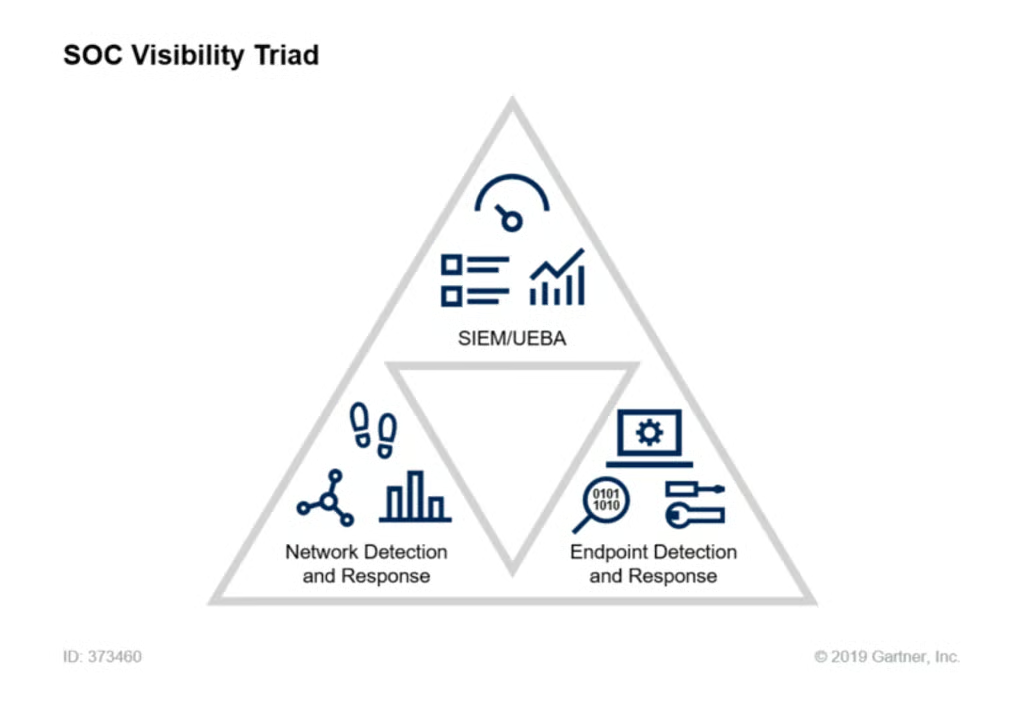
En 2015, Anton Chuvakin, directeur de recherche chez Gartner, a présenté le cadre conceptuel de ce qui allait devenir la « triade de visibilité du SOC ». Dans une rétrospective, publiée en 2020, Chuvakin explique pourquoi les journaux (via le SIEM), les données des endpoints (via l’EDR ou l’XDR) et les données réseau (via la NTA et la NDR) sont essentiels à la visibilité de la sécurité.
Comment choisir une solution NDR
En tant que solution de sécurité émergente, la NDR ne devrait pas constituer la première priorité des entreprises qui développent leur infrastructure de cybersécurité. Cela dit, les solutions de détection et de réponse réseau présentées ci-dessus offrent de nombreuses possibilités aux entreprises disposant d’une posture de cybersécurité bien établie.
Même si les fournisseurs de solutions NDR proposent de regrouper d’autres outils de sécurité réseau, notamment au sein des portefeuilles robustes de fournisseurs comme Cisco et Sangfor, l’un des principaux critères reste la facilité d’intégration aux systèmes de sécurité existants pour le SIEM et l’EDR. Comme la plupart des entreprises ne partent pas de zéro, les fournisseurs de solutions NDR doivent s’efforcer d’assurer l’interopérabilité avec les principaux produits de sécurité réseau.
Dans un marché très concurrentiel des solutions de cybersécurité, la NDR est une solution de plus en plein essor. Seul l’avenir dira à quel point le public qu’elle servira sera spécialisé. Il faudra suivre l’évolution du secteur de la NDR dans les années à venir et voir si elle survivra en tant que solution et marché autonomes, ou si elle sera absorbée par des frameworks plus complets comme l’XDR.