

















Les problèmes de sécurité du cloud désignent les menaces, les risques et les défis présents dans l’environnement cloud. Les menaces sont des attaques actives qui ciblent les faiblesses des systèmes. Les risques comprennent les dommages potentiels causés par les cybermenaces et les vulnérabilités. Les défis correspondent aux lacunes et aux obstacles qui empêchent d’assurer une bonne sécurité. Pour lutter contre ces problèmes de sécurité du cloud, élaborez une stratégie de sécurité cloud robuste qui traite ces trois aspects afin d’offrir une protection complète.
4 principales menaces pour la sécurité du cloud
Les menaces pour la sécurité du cloud désignent tout dommage susceptible d’être causé à vos systèmes cloud. En défendant activement vos ressources cloud, vous les protégez contre les menaces involontaires ou intentionnelles qui exploitent les faiblesses pour détruire ou voler des données. La gestion des menaces vise à atténuer ces dangers afin de protéger efficacement les ressources cloud. Parmi les principales menaces pour la sécurité du cloud figurent les attaques DDoS, les logiciels malveillants dans les compartiments de stockage cloud, les menaces internes et les attaques APT.
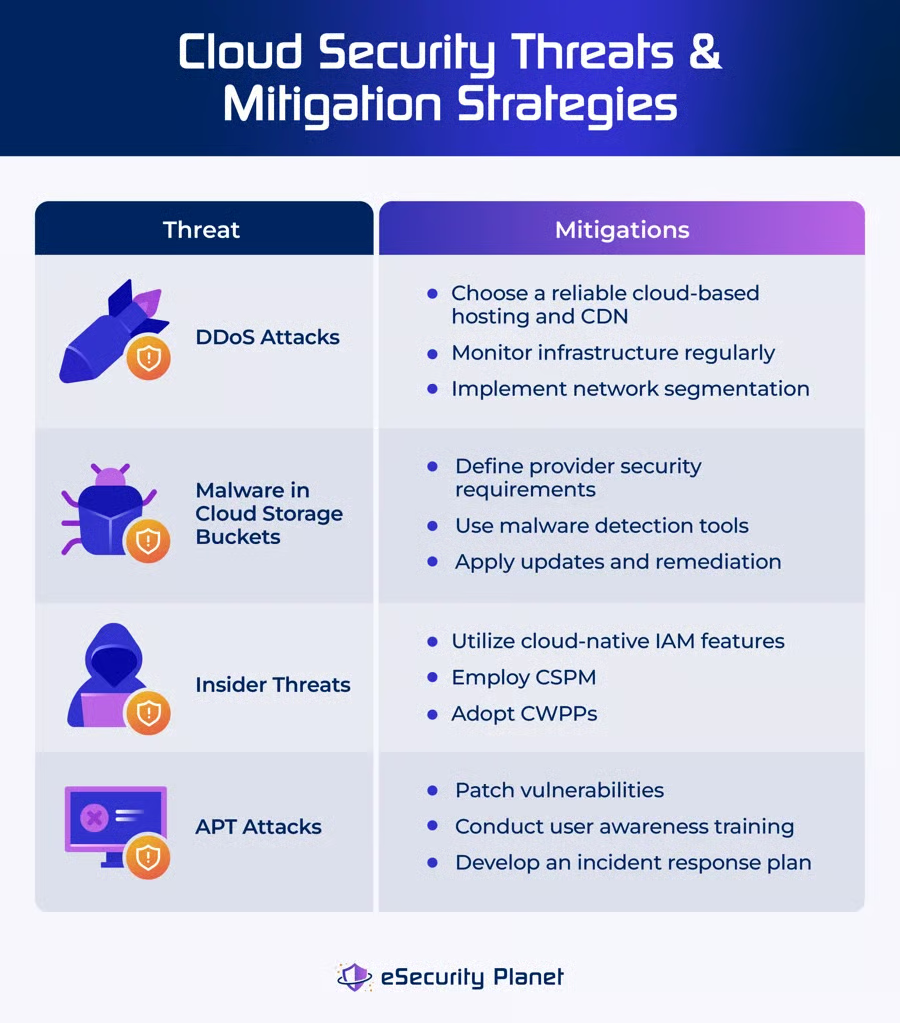
Attaques par déni de service distribué (DDoS)
Les attaques DDoS submergent les services cloud de trafic, les rendant inaccessibles aux utilisateurs. Elles saturent les réseaux ou les applications avec plus de connexions qu’ils ne peuvent en gérer, ce qui entraîne d’importantes perturbations et pertes financières. Les attaques DDoS utilisent plusieurs appareils infectés répartis sur différents réseaux pour constituer un botnet. Ce botnet est un ensemble de machines infectées par des logiciels malveillants qui coordonnent l’attaque.
Appliquez les stratégies suivantes pour atténuer les attaques DDoS :
- Choisissez un hébergement cloud adapté : sélectionnez un fournisseur disposant d’une large bande passante et de réseaux de diffusion de contenu (CDN). Masquez l’adresse IP du serveur web d’origine et limitez l’accès à l’aide d’un pare-feu.
- Surveillez l’infrastructure en continu : vérifiez régulièrement la capacité du système, le trafic et les composants essentiels de l’infrastructure, comme les pare-feu, afin de détecter les anomalies.
- Appliquez une segmentation du réseau : séparez les réseaux internes et externes et isolez les systèmes essentiels afin d’atténuer l’impact des attaques.
Pour vous aider à choisir une solution qui réduit l’impact des attaques DDoS dans votre entreprise, consultez notre guide d’achat des meilleurs fournisseurs de services de protection contre les DDoS.
Logiciels malveillants dans les compartiments de stockage cloud
Les logiciels malveillants menacent les compartiments de stockage cloud en raison de mauvaises configurations, de données infectées et de l’hameçonnage. Ils se propagent via des paramètres non sécurisés, qui permettent l’importation de contenus malveillants, l’utilisation de logiciels non corrigés, l’exploitation d’applications vulnérables et des attaques visant la chaîne d’approvisionnement impliquant des dépendances tierces stockées dans ces compartiments.
Voici comment réduire l’impact des logiciels malveillants dans les compartiments de stockage cloud :
- Mettez en place des outils de détection des logiciels malveillants : utilisez l’analyse heuristique et la détection par signatures pour identifier les logiciels malveillants connus et inconnus.
- Définissez des exigences de sécurité pour les fournisseurs : n’autorisez l’accès qu’à des fournisseurs tiers de confiance qui disposent d’un historique de sécurité éprouvé et des certifications adéquates.
- Appliquez les mises à jour et donnez la priorité aux mesures correctives : maintenez vos logiciels et vos dépendances à jour. Hiérarchisez les mesures correctives en fonction de la sensibilité des données.
Lisez notre guide sur les solutions de stockage cloud les plus sécurisées et découvrez les principales fonctionnalités, les tarifs et les avantages de chaque solution.
Menaces internes
Les menaces internes dans le cloud surviennent lorsque des personnes disposant d’un accès autorisé aux services cloud d’une entreprise, comme des employés, des sous-traitants ou des partenaires, abusent de leurs privilèges pour nuire activement à l’entreprise. Cela peut se produire par le partage de données ou un sabotage intentionnel, comme la suppression de données ou l’installation de logiciels malveillants. L’accès à distance propre au cloud complique la détection et la protection, ce qui accroît la surface d’attaque potentielle.
Réduisez le risque de menaces internes en appliquant les méthodes suivantes :
- Utilisez les fonctionnalités IAM natives du cloud : utilisez une gestion renforcée des identités et des accès (IAM) pour appliquer le principe du moindre privilège et empêcher les vecteurs de menace interne.
- Mettez en œuvre le CSPM : utilisez des systèmes de gestion de la posture de sécurité du cloud (CSPM) pour détecter les menaces, les mauvaises configurations et les tentatives d’accès indésirables.
- Adoptez les CWPP : utilisez des plateformes de protection des workloads cloud (CWPP) pour détecter et empêcher les activités suspectes sur l’ensemble des workloads cloud.
Consultez notre liste des meilleures entreprises et fournisseurs de sécurité cloud afin de comparer les solutions susceptibles de vous aider à atténuer les menaces internes.
Attaques par menace persistante avancée (APT)
Une menace persistante avancée (APT) est une cyberattaque ciblée et prolongée au cours de laquelle un intrus accède à un réseau tout en restant indétecté. Les APT cherchent à dérober des informations critiques et à conserver un accès à long terme. Elles sont minutieusement planifiées et souvent menées par des groupes disposant de ressources importantes, qui utilisent des méthodes telles que l’hameçonnage ciblé, l’exploitation de vulnérabilités zero-day, les attaques par point d’eau et le vol d’identifiants pour compromettre des cibles de premier plan.
Essayez les mesures suivantes pour prévenir les attaques APT :
- Corrigez immédiatement les vulnérabilités : maintenez les logiciels à jour en appliquant les correctifs dès que possible et en effectuant régulièrement des analyses de vulnérabilités afin d’identifier et de corriger celles-ci avant qu’elles ne soient exploitées.
- Organisez des formations de sensibilisation des utilisateurs : intégrez un programme de formation ciblé au processus d’intégration et aux procédures de travail afin que les employés puissent se familiariser avec les techniques d’ingénierie sociale, les risques d’hameçonnage et les bonnes pratiques de sécurité cloud.
- Surveillez et élaborez un plan de réponse aux incidents : assurez une surveillance continue pour détecter rapidement les comportements suspects et créez une stratégie solide de réponse aux incidents afin de résoudre rapidement les failles de sécurité.
4 principaux risques liés à la sécurité du cloud
Un risque de sécurité cloud résulte de la combinaison de la probabilité qu’une menace survienne et de la vulnérabilité du système. Les risques liés au cloud comprennent les API non sécurisées, les mauvaises configurations, la concentration des services cloud et une surface d’attaque mal gérée. Bien qu’il soit presque impossible d’éliminer complètement les risques, il est possible de les maîtriser pour qu’ils restent dans les limites de tolérance de l’entreprise grâce à des évaluations, des réglementations et l’élaboration de plans en cas de menace.
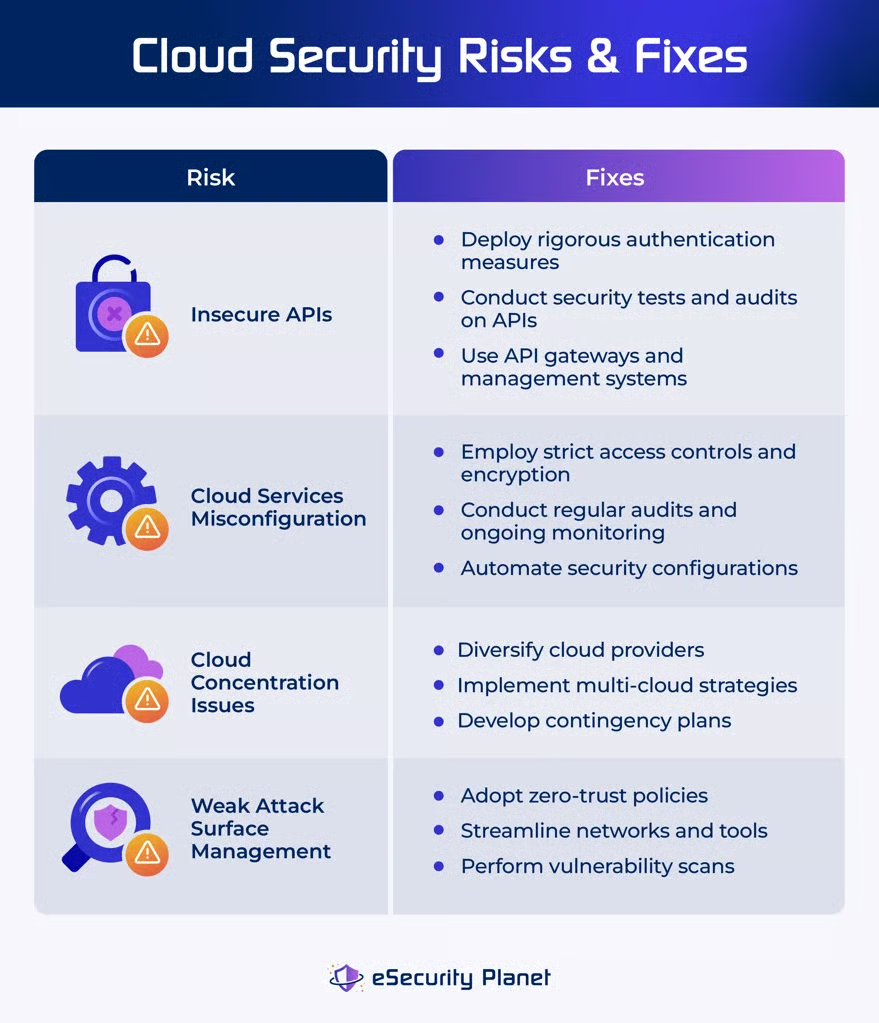
API non sécurisées
Une interface de programmation d’applications (API) non sécurisée dans les services cloud permet les accès non autorisés et les fuites de données. Les API assurent une intégration fluide entre les services cloud, mais si elles ne sont pas correctement sécurisées, elles deviennent des points d’entrée pour les attaquants. Les risques liés à la sécurité des API peuvent concerner une authentification faible, la validation des entrées, le chiffrement, les autorisations, la gestion des erreurs et la limitation du débit.
Traitez les API non sécurisées en appliquant les pratiques suivantes :
- Mettez en place des mesures de sécurité complètes : déployez de manière continue une authentification, une autorisation et une validation des entrées rigoureuses, ainsi que des tests et une surveillance de la sécurité des API.
- Effectuez régulièrement des tests de sécurité et des audits des API : détectez et corrigez rapidement les problèmes à l’aide de techniques comme les tests d’intrusion, les revues de code et les évaluations des vulnérabilités.
- Utilisez des passerelles et des systèmes de gestion des API : réduisez le risque de vulnérabilités dans les API individuelles en centralisant les fonctions de sécurité telles que l’authentification, la limitation du débit et le chiffrement.
Consultez notre guide pour renforcer la sécurité de vos API grâce aux meilleures solutions et outils de sécurité des API et découvrez notamment leurs fonctionnalités et leurs avantages.
Mauvaise configuration des services cloud
La mauvaise configuration des services cloud survient lorsque les paramètres cloud sont incorrects, ce qui entraîne des failles de sécurité et des accès non autorisés à des données critiques. Il s’agit d’une source courante de fuites de données, souvent causées par des problèmes de configuration. Des informations sensibles sont alors exposées sur l’internet public, ce qui entraîne une atteinte à la réputation et des pertes financières.
Pour réduire les risques liés aux mauvaises configurations de vos services cloud, appliquez les mesures suivantes :
- Appliquez des contrôles d’accès stricts et le chiffrement : utilisez des mécanismes rigoureux de contrôle des accès et de chiffrement pour protéger les données sensibles contre les accès indésirables.
- Effectuez des audits réguliers et une surveillance continue : détectez et corrigez les mauvaises configurations à l’aide de solutions d’audit et de surveillance.
- Automatisez les configurations de sécurité : utilisez des outils d’automatisation pour fournir des configurations cohérentes et sûres dans les services cloud et réduire les risques d’erreur humaine et de mauvaise configuration.
Plongez dans notre guide complet sur la gestion des configurations cloud pour mieux comprendre comment elle peut résoudre les problèmes de mauvaise configuration dans le cloud.
Risques liés à la concentration des services cloud
Le risque de concentration des services cloud survient lorsqu’une entreprise dépend excessivement de quelques fournisseurs cloud clés. Cette dépendance accroît les perturbations potentielles causées par la défaillance d’un seul fournisseur. Avec peu d’options, les entreprises rencontrent des difficultés à réduire ce risque tout en profitant des avantages du cloud. Les conséquences potentielles comprennent un impact généralisé en cas d’incident, une forte dépendance aux fournisseurs qui limite les possibilités technologiques et des manquements à la conformité réglementaire dus à des restrictions variables.
Les stratégies suivantes peuvent réduire les risques liés à la concentration des services cloud :
- Diversifiez vos fournisseurs cloud : réduisez votre dépendance en répartissant les risques entre plusieurs fournisseurs cloud et minimisez l’impact de la défaillance de l’un d’entre eux.
- Mettez en œuvre des stratégies multicloud : répartissez les workloads et les services sur plusieurs plateformes cloud afin d’assurer la redondance et la résilience face aux perturbations.
- Élaborez des plans d’urgence : créez des plans de continuité soigneusement préparés pour faire face rapidement aux pannes majeures des services cloud.
Gestion insuffisante de la surface d’attaque
Une gestion insuffisante de la surface d’attaque survient lorsque les vulnérabilités d’un système ne sont pas correctement détectées et atténuées. Elle résulte de l’incapacité à identifier, tester et surveiller les points d’accès potentiels, tels que les appareils, les utilisateurs et les failles logicielles. Ses conséquences comprennent un risque accru de fuites de données, d’accès non autorisés et de cyberattaques en raison de vulnérabilités non détectées, qui mettent en danger l’intégrité du système, la confidentialité et la posture de sécurité globale.
Résolvez les problèmes liés à une gestion insuffisante de la surface d’attaque grâce aux conseils suivants :
- Adoptez des politiques de confiance zéro : limitez les accès illégitimes en adoptant une sécurité Zero Trust, qui garantit que seuls les utilisateurs autorisés peuvent accéder aux réseaux. Cela réduit les points d’entrée et renforce l’infrastructure contre les cyberattaques.
- Rationalisez les réseaux et les outils : supprimez les logiciels, programmes et équipements inutiles, réduisez les erreurs et diminuez la surface d’attaque afin d’empêcher les accès non autorisés aux données de votre entreprise.
- Effectuez des analyses de vulnérabilités : analysez régulièrement les réseaux pour détecter et corriger les vulnérabilités, assurer la visibilité sur la surface d’attaque et protéger les réseaux cloud et sur site contre toute exploitation.
Consultez notre analyse approfondie des meilleurs logiciels de gestion de la surface d’attaque ainsi que de leurs avantages, de leurs principales fonctionnalités et de leurs tarifs.
4 principaux défis de la sécurité du cloud
Les défis de la sécurité du cloud désignent les difficultés auxquelles une entreprise est confrontée lorsqu’elle protège ses systèmes cloud contre les attaquants et les intrusions. Ces défis découlent des faiblesses et des complexités de l’architecture cloud, mettant ainsi vos ressources en danger. La gestion des défis liés au cloud consiste à détecter et à corriger les problèmes, notamment lors de la migration des systèmes, afin de garantir la mise en place de mesures de sécurité robustes.
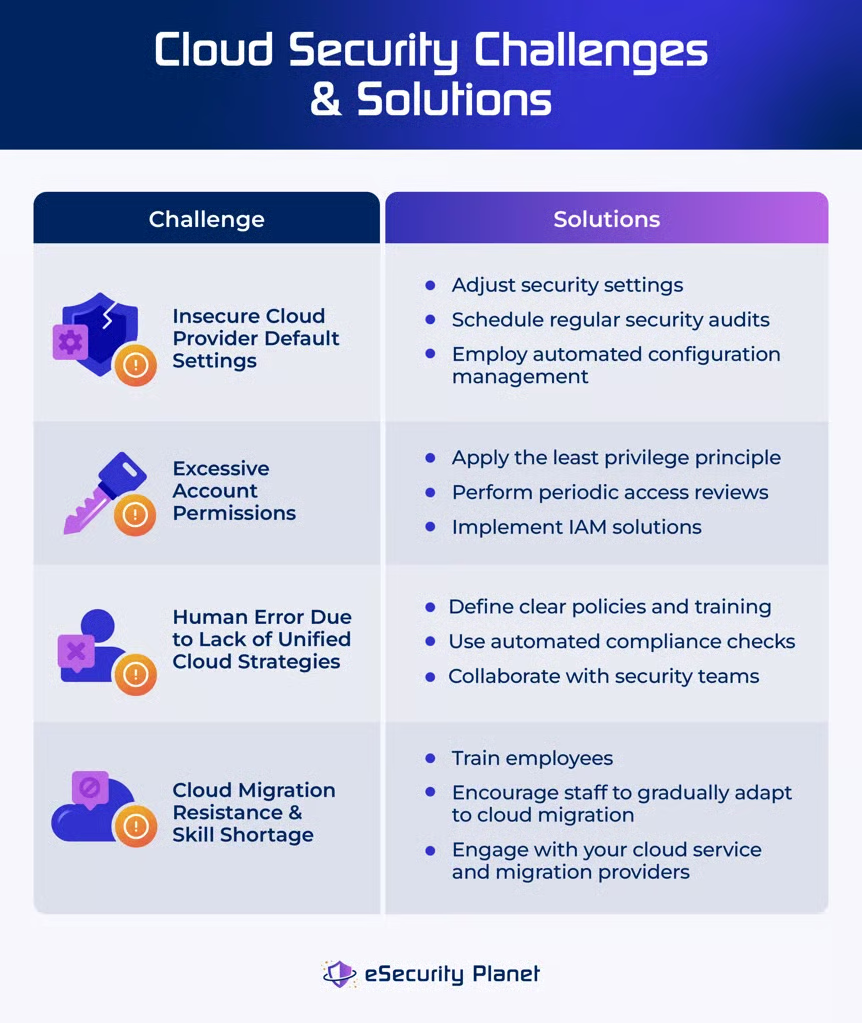
Paramètres par défaut non sécurisés des fournisseurs cloud
Les paramètres de sécurité par défaut non sécurisés des fournisseurs cloud surviennent lorsque les règles de sécurité d’une entreprise ne répondent pas à ses exigences. Rapport 2023 de Crowdstrike sur les risques liés au cloud a révélé que 36 % des mauvaises configurations signalées sont dues à des paramètres par défaut non sécurisés. Cela peut entraîner la publication d’instantanés, l’ouverture de bases de données et la négligence de l’infrastructure cloud, exposant ainsi des données sensibles à des acteurs malveillants et créant un risque de vol, de destruction ou de falsification des données.
Voici comment corriger les paramètres des fournisseurs cloud qui ne sont pas sécurisés :
- Personnalisez les paramètres de sécurité : adaptez les paramètres par défaut du fournisseur cloud aux besoins de sécurité de l’entreprise afin d’assurer une protection efficace contre les vulnérabilités potentielles et les accès illégitimes.
- Effectuez régulièrement des audits de sécurité : planifiez des audits réguliers afin d’identifier et de corriger les paramètres par défaut non sécurisés. Veillez à ce que les configurations restent conformes aux bonnes pratiques de sécurité et aux règles de l’entreprise.
- Mettez en place une gestion automatisée des configurations : utilisez des technologies automatisées pour gérer et appliquer les configurations de sécurité. Veillez à ce que les paramètres de sécurité soient cohérents dans tous les environnements cloud.
Autorisations de compte excessives
Les autorisations de compte excessives surviennent lorsque les entreprises accordent aux comptes utilisateurs davantage de droits que nécessaire, augmentant ainsi le risque de failles de sécurité. Les attaquants qui exploitent ces privilèges peuvent causer des dommages importants, notamment l’exfiltration et la destruction de données, la modification du code, les déplacements latéraux, la persistance et l’élévation de privilèges. Cela augmente la probabilité d’incidents de sécurité et compromet l’intégrité et la confidentialité des systèmes.
Envisagez les méthodes suivantes pour résoudre les problèmes liés aux autorisations de compte excessives :
- Appliquez le principe du moindre privilège : limitez les comptes utilisateurs aux seules autorisations nécessaires à l’exercice de leurs fonctions et de leurs rôles.
- Effectuez régulièrement des contrôles des accès : examinez périodiquement les autorisations des utilisateurs afin de détecter et de supprimer les droits inutiles.
- Utilisez des solutions de gestion des identités et des accès : mettez en œuvre des solutions IAM pour centraliser et automatiser la gestion des accès des utilisateurs et appliquer des autorisations granulaires.
Découvrez quelle solution de gestion des identités et des accès offre les fonctionnalités et les atouts les mieux adaptés à votre entreprise.
Erreurs humaines dues à l’absence de stratégies cloud unifiées
L’absence de stratégie cloud unifiée et les erreurs humaines sont des défis cloud interdépendants. Les erreurs humaines, telles que les mauvaises configurations ou l’incapacité à respecter les réglementations de sécurité, résultent souvent d’un manque d’instructions claires et de techniques unifiées de gestion des ressources cloud. Une approche fragmentée de la gestion du cloud augmente le risque d’erreur humaine, car le personnel peut involontairement négliger certaines mesures de sécurité en l’absence de directives et de contrôles uniformes.
Réduisez les erreurs humaines dues à l’absence de stratégies cloud unifiées en appliquant les pratiques suivantes :
- Fournissez des politiques et des formations claires : définissez des politiques de sécurité détaillées et dispensez régulièrement des formations au personnel sur les bonnes pratiques de sécurité du cloud. Réduisez le risque d’erreur humaine en surveillant l’application de vos politiques cloud.
- Mettez en œuvre des contrôles de conformité automatisés : utilisez des outils automatisés pour surveiller en permanence la conformité des environnements cloud aux normes de sécurité. Réduisez l’impact des erreurs humaines en appliquant des stratégies unifiées.
- Encouragez la collaboration interfonctionnelle : encouragez la collaboration entre les équipes informatiques, de sécurité et DevOps afin de créer des stratégies cloud unifiées qui privilégient à la fois la rapidité et la sécurité. Alignez les objectifs et réduisez le risque d’approches fragmentées.
Résistance à la migration vers le cloud et pénurie de compétences
La résistance à la migration vers le cloud est souvent motivée par la crainte de ne pas maîtriser les nouvelles technologies. Le manque de compétences correspond à une pénurie de personnes compétentes possédant des connaissances en matière de migration vers le cloud. Cette pénurie renforce la résistance en limitant l’accès aux compétences cloud essentielles et entrave l’adoption et la mise en œuvre réussies des solutions cloud. Elle affecte le calendrier et la qualité de la migration vers le cloud, ainsi que l’agilité et la compétitivité de l’entreprise.
Appliquez les approches suivantes pour réduire la résistance à la migration vers le cloud et la pénurie de compétences au sein de votre entreprise :
- Investissez dans la formation des employés : formez votre personnel informatique actuel aux stratégies et aux technologies de migration vers le cloud. Dispensez des formations régulières afin que les employés restent au fait des dernières avancées du cloud computing.
- Développez les talents en interne : permettez au personnel d’acquérir progressivement des compétences en matière de migration vers le cloud. Encouragez la collaboration interfonctionnelle et le partage des connaissances afin d’accroître l’expertise des différents services.
- Établissez des partenariats stratégiques avec des fournisseurs : collaborez avec des fournisseurs de services cloud et des prestataires de migration afin d’accéder à des connaissances et à des ressources externes. Utilisez l’assistance des fournisseurs pour la formation, le conseil et l’accompagnement tout au long du processus de migration.
Comment élaborer une stratégie robuste de sécurité du cloud
Une stratégie robuste de sécurité du cloud comprend des mesures exhaustives pour traiter efficacement les menaces, les risques et les défis. Une stratégie solide repose sur une planification complète des ressources de l’entreprise, l’évaluation des risques, la réponse aux menaces et des méthodes de sécurité des conteneurs. Enfin, elle doit répondre aux défis culturels et techniques en déployant des solutions et des programmes de formation qui renforcent la sensibilisation à la sécurité et rationalisent les opérations de sécurité.
Développez une stratégie et des ressources cloud complètes pour l’entreprise
Avant de migrer vers le cloud, élaborez une stratégie cloud complète pour l’entreprise et mobilisez les ressources nécessaires afin d’atténuer les risques associés à l’utilisation publique, non autorisée ou non déclarée du cloud. Cette stratégie garantit une transition sécurisée et réglementée, alignée sur les objectifs de l’entreprise, tout en réduisant les risques liés aux pratiques cloud non approuvées. Voici comment commencer :
- Évaluez l’état actuel de la sécurité cloud de votre entreprise : évaluez l’utilisation actuelle du cloud. Détectez les déploiements non autorisés ou non identifiés et évaluez les risques associés.
- Définissez des objectifs stratégiques : fixez des buts et des objectifs explicites pour l’adoption du cloud, conformes aux priorités de l’entreprise et aux contraintes réglementaires.
- Élaborez un cadre de gouvernance : créez des politiques et des procédures pour réglementer l’utilisation du cloud, notamment le provisionnement, le contrôle des accès et la conformité.
Mettez en œuvre un modèle de traitement des risques
Appliquez un modèle de traitement des risques couvrant les domaines de l’agilité, de la disponibilité, de la sécurité, des fournisseurs et de la conformité afin d’évaluer les risques cloud de manière transparente. Ce modèle facilite la prise de décision éclairée en examinant minutieusement les risques et en définissant clairement les exigences de sécurité. En traitant les vulnérabilités dans ces différents domaines, les entreprises peuvent gérer efficacement les risques cloud tout en garantissant leur alignement sur les objectifs généraux de sécurité. Suivez les étapes suivantes :
- Définissez les domaines de risque : adaptez chaque domaine afin qu’il représente les préoccupations et les objectifs de sécurité spécifiques à l’environnement cloud de l’entreprise.
- Évaluez les risques cloud : utilisez des outils et des procédures d’évaluation des risques pour mesurer et hiérarchiser les risques en fonction de leur gravité et de leurs conséquences potentielles.
- Élaborez des stratégies d’atténuation : mettez en œuvre des mesures préventives pour atténuer les risques prioritaires, notamment en améliorant les processus de sécurité, en créant des contrôles des accès et en assurant la conformité.
Utilisez des outils et des solutions de sécurité cloud
Mettez en œuvre des solutions de sécurité cloud telles qu’une plateforme de protection des charges de travail cloud (CWPP), la gestion des politiques de sécurité cloud (CSPM) et la gestion des droits sur l’infrastructure cloud (CIEM). Ces solutions surveillent, détectent, préviennent et gèrent en continu les menaces sophistiquées, les mauvaises configurations, les compromissions d’identités et les comportements malveillants dans les environnements hybrides et multicloud. Suivez les pratiques ci-dessous dans l’ordre :
- Sélectionnez les solutions appropriées : recherchez et sélectionnez des solutions de sécurité cloud, telles que CWPP, CSPM et CIEM, qui répondent à vos exigences de sécurité spécifiques.
- Déployez les solutions choisies : mettez en œuvre les solutions de sécurité recommandées dans les environnements hybrides et multicloud.
- Mettez régulièrement à jour et entretenez les outils : maintenez vos outils à jour afin de traiter efficacement les nouvelles menaces et vulnérabilités de sécurité.
Comparez les différences entre CSPM vs CWPP vs CIEM vs CNAPP afin de déterminer quelle solution de sécurité cloud est la mieux adaptée à vos besoins.
Mettez en œuvre des mesures de sécurité des conteneurs
Les mesures de sécurité des conteneurs nécessitent le déploiement d’outils et de mécanismes robustes pour détecter, évaluer et contrer les menaces au sein des environnements conteneurisés. Cela assure la sécurité continue des conteneurs en détectant et en atténuant les menaces tout au long de leur cycle de vie, de leur création à leur mise hors service. Ces mesures protègent contre les failles et les vulnérabilités de l’architecture cloud. Appliquez les mesures de sécurité suivantes :
- Déployez des outils de sécurité des conteneurs : surveillez les attaques et protégez-vous contre celles-ci à l’aide de solutions de sécurité spécialisées conçues pour les environnements conteneurisés.
- Mettez en œuvre l’analyse des conteneurs : analysez régulièrement les images et les déploiements de conteneurs afin de détecter les vulnérabilités et de maintenir la conformité en matière de sécurité.
- Utilisez la protection à l’exécution : utilisez des mesures de sécurité à l’exécution pour surveiller les opérations des conteneurs en temps réel et détecter les activités suspectes.
Renforcez la sécurité de vos conteneurs grâce aux meilleures solutions et outils de sécurité des conteneurs et de Kubernetes.
Maintenez la sensibilisation des employés à la sécurité du cloud
En tenant les employés informés des bonnes pratiques de sécurité du cloud, des risques émergents et des nouvelles technologies, les entreprises peuvent les aider à prendre des décisions éclairées et à contribuer activement au maintien d’un environnement cloud sûr. Cette formation continue garantit que le personnel reste conscient des risques, adaptable et prêt à répondre correctement aux nouveaux problèmes de sécurité. Appliquez les stratégies suivantes dans votre entreprise :
- Intégrez des programmes de formation à votre stratégie de sécurité : créez et mettez en œuvre des programmes de formation couvrant des pratiques telles que la protection des données, le contrôle des accès, le chiffrement et la détection des menaces.
- Proposez régulièrement des ateliers : proposez chaque mois des formations, des webinaires et des séminaires sur la sécurité du cloud. Tenez le personnel informé des dernières tendances, des dangers et des technologies.
- Encouragez la certification et le développement des compétences : encouragez le personnel à obtenir des certifications et à participer à des programmes de développement des compétences afin d’améliorer ses connaissances en matière de sécurité du cloud.
Pour faciliter la mise en œuvre de vos programmes de formation en cybersécurité, lisez notre avis sur les meilleures formations en cybersécurité pour les employés.
En résumé : prévenez les problèmes de sécurité du cloud grâce à une stratégie solide
Pour gérer efficacement les problèmes liés au cloud, vous devez évaluer soigneusement les méthodes de prévention et de correction en tenant compte du budget et de votre tolérance au risque. Cette prise de décision stratégique doit être intégrée à votre plan global de sécurité du cloud afin de garantir une approche équilibrée de la cybersécurité. Les problèmes liés au cloud sont inévitables, mais vous pouvez réduire l’impact négatif associé à ces risques, menaces et défis en mettant en œuvre une stratégie cloud solide.
Pour combler les lacunes en matière de sécurité du cloud, les outils DevSecOps intègrent la sécurité à tous les niveaux du workflow, des processus de développement à ceux de déploiement. Consultez notre analyse approfondie des meilleurs outils DevSecOps, qui présente leurs cas d’utilisation, leurs principales fonctionnalités et bien plus encore.