

















Vous pensez que le cloud est automatiquement sécurisé ? Détrompez-vous.
À mesure que les entreprises accélèrent leur migration vers le cloud, le paysage des menaces se complexifie. Une simple mauvaise configuration, un identifiant faible ou une vulnérabilité négligée peut entraîner des violations de données, des manquements à la conformité et une perte de confiance des clients.
J’ai rédigé ce guide pour vous présenter les piliers essentiels de la sécurité cloud. Il s’agit notamment des contrôles d’accès, du chiffrement, de la conformité et de la surveillance continue. Que vous gériez un environnement multicloud ou que vous commenciez tout juste votre parcours dans le cloud, comprendre ces fondamentaux est essentiel pour protéger vos données et garantir une résilience à long terme.
À LIRE : Politique de sécurité cloud (TechRepublic Premium)
Les principaux fournisseurs de solutions de sécurité cloud
La mise en œuvre de pratiques solides en matière de sécurité cloud est essentielle, mais disposer des bons outils peut faire toute la différence. Les fournisseurs suivants sont réputés pour proposer des solutions de cybersécurité fiables qui favorisent des opérations cloud sécurisées, de la prévention des menaces à la protection des identités et à la gestion des accès sécurisés :
- McAfee : propose des services de sécurité natifs du cloud axés sur la détection des menaces, la sécurisation des accès et la prévention des pertes de données dans les environnements hybrides.
- Bitdefender : fournit une protection avancée contre les menaces et des analyses comportementales pour les charges de travail cloud, les machines virtuelles et les conteneurs.
- Keeper : se spécialise dans la gestion des mots de passe et les contrôles d’accès privilégiés zero trust afin de réduire les risques liés aux identifiants.
- Malwarebytes : fournit une protection légère mais puissante des terminaux et des serveurs dans les environnements connectés au cloud.
Consultez notre guide pour découvrir les stratégies permettant de renforcer la sécurité des différents types d’environnements cloud.
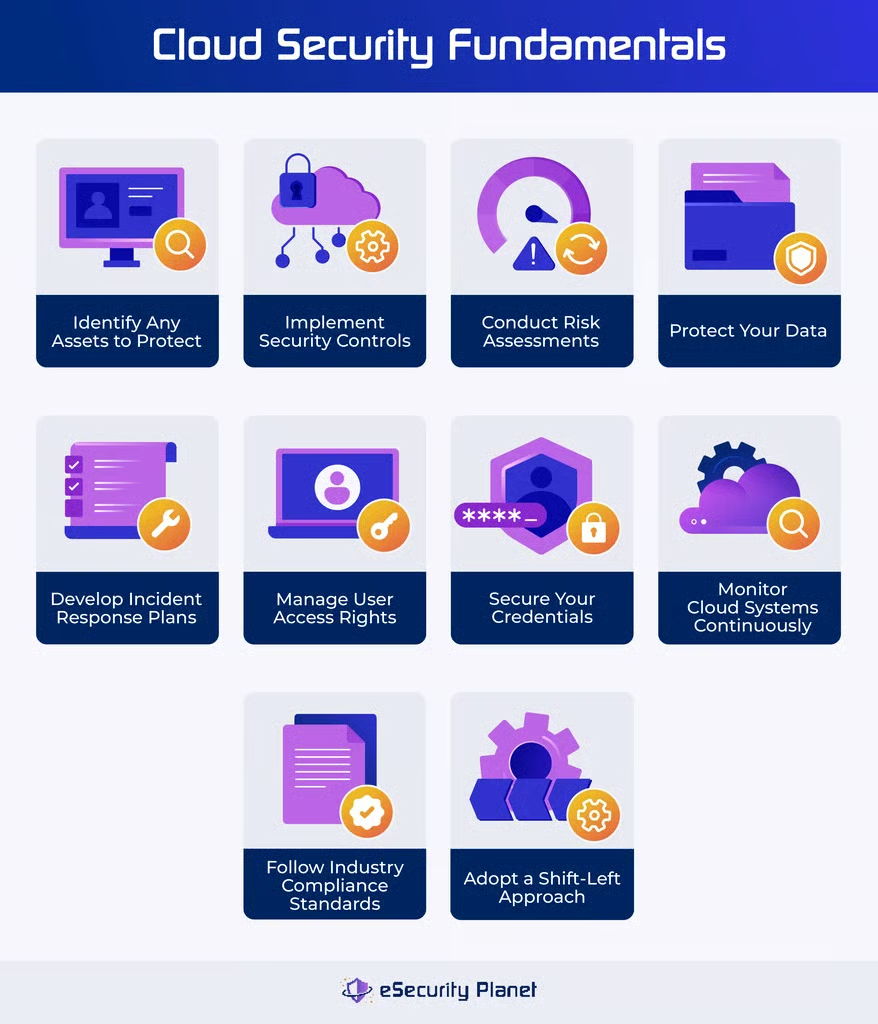
10 fondamentaux de la sécurité cloud
Les fonctions essentielles du cadre de cybersécurité du NIST — identifier, protéger, détecter, répondre et rétablir — combinées aux principaux composants du modèle de sécurité cloud du NIST, tels que les contrôles de sécurité, les évaluations des risques et les plans de réponse aux incidents, entre autres, forment une approche complète de la sécurité cloud.
En accord avec les normes du NIST, nous avons répertorié ci-dessous 10 fondamentaux de la sécurité cloud afin de vous fournir une base solide pour protéger les systèmes cloud.
Identifier les actifs à protéger
La première étape de la fonction essentielle « identifier » du cadre de cybersécurité du NIST consiste à reconnaître et à hiérarchiser les composants essentiels, tels que les données, les applications et les ressources, qui doivent être protégés dans le cloud. Comprendre ces composants clés permet aux entreprises d’allouer efficacement leurs ressources et d’adopter des mesures de sécurité adaptées pour atténuer les risques potentiels.
Vous pouvez déterminer les actifs à protéger en suivant les étapes ci-dessous :
- Créer un inventaire des actifs : Dressez une liste détaillée des données, applications et ressources stockées dans le cloud.
- Classer les données : Classez les données selon leur sensibilité, leur importance et les exigences réglementaires. Déterminez l’importance de chaque élément et l’impact probable en cas de compromission.
- Évaluer les risques : Tenez compte des menaces potentielles pesant sur chaque actif, notamment en matière de confidentialité, d’intégrité et de disponibilité.
- Recueillir l’avis des parties prenantes : Consultez les parties concernées afin d’identifier les actifs importants pour les opérations de l’entreprise.
- Documenter les conclusions : Tenez à jour la liste des actifs découverts, leur classification et la justification de leur niveau de priorité.
Mettre en place des contrôles de sécurité
Élaborez des politiques, des méthodes et des technologies pour protéger les actifs cloud, notamment en matière de contrôle des accès, de chiffrement et de sécurité réseau. Évaluez les fonctionnalités de sécurité des fournisseurs cloud. Tenez compte de la sécurité physique des centres de données, de la protection contre les attaques réseau, du chiffrement des données et de contrôles d’accès robustes pour empêcher tout accès non autorisé aux données et aux applications.
Envisagez d’appliquer les méthodes suivantes pour vérifier vos contrôles de sécurité :
- Garantir la sécurité physique : Vérifiez les mesures de sécurité du centre de données, telles que la vidéosurveillance, les contrôles d’accès et la présence d’agents de sécurité, afin d’empêcher les accès indésirables.
- Appliquer une sécurité réseau renforcée : Utilisez des pare-feu, des systèmes de détection des intrusions et d’autres mesures de sécurité pour empêcher les logiciels malveillants, les attaques DDoS et les accès réseau non autorisés.
- Chiffrer les données : Veillez à ce que les données soient chiffrées au repos et en transit. Convertissez les données en texte chiffré illisible, qui ne peut être déchiffré qu’avec la clé de déchiffrement appropriée.
- Gérer les contrôles d’accès : Mettez en œuvre des mesures robustes d’authentification des utilisateurs. Appliquez une gestion rigoureuse des autorisations afin que seuls les utilisateurs autorisés puissent accéder aux données et applications système importantes.
- Vérifier la conformité : Évaluez et faites régulièrement respecter la conformité aux processus de sécurité, notamment en matière de sécurité physique et réseau, de chiffrement des données et de contrôles d’accès.
Réaliser des évaluations des risques
Identifiez, évaluez et analysez les risques et vulnérabilités potentiels susceptibles de compromettre la sécurité et l’intégrité des données et des applications dans l’environnement cloud. Le NIST recommande des évaluations complètes des risques qui permettent aux entreprises de mieux comprendre l’ensemble de leur exposition aux risques, de hiérarchiser les activités d’atténuation et de mettre en œuvre des mesures de sécurité adaptées afin de limiter la probabilité et l’impact d’éventuels incidents de sécurité.
Suivez les mesures suivantes :
- Définir les objectifs et le périmètre : Décrivez les objectifs et les limites de l’évaluation des risques, notamment les actifs, les processus et les environnements cloud qui seront examinés.
- Identifier les menaces et les vulnérabilités : Réalisez une étude pour identifier les menaces et vulnérabilités propres au cloud. Tenez compte de facteurs tels que l’exposition, les mauvaises configurations et les menaces internes.
- Évaluer l’impact et la vraisemblance : Déterminez l’impact potentiel et la probabilité des risques identifiés sur les opérations de l’organisation, l’intégrité des données et la conformité réglementaire.
- Hiérarchiser les risques : Classez les risques détectés selon leur gravité, leur probabilité de survenue et leur impact potentiel, en vous concentrant d’abord sur les domaines à haut risque afin de réduire les menaces les plus graves.
- Mettre en œuvre des mesures d’atténuation : Mettez en place des méthodes telles que les correctifs de sécurité, les contrôles d’accès et le chiffrement des données. Surveillez régulièrement les risques afin de garantir l’efficacité des stratégies d’atténuation.
Gérer les droits d’accès des utilisateurs
La gestion des droits d’accès des utilisateurs consiste à réglementer et à restreindre les identités et les autorisations des utilisateurs, afin de garantir que seuls les utilisateurs autorisés puissent accéder aux ressources cloud sensibles. Pour renforcer la sécurité et empêcher les accès non autorisés, les bonnes pratiques consistent notamment à limiter l’accès aux utilisateurs autorisés, à appliquer des politiques robustes de mots de passe et à mettre en œuvre l’authentification multifacteur (MFA).
Appliquez les stratégies suivantes :
- Mettre en œuvre des contrôles d’accès : Créez des systèmes de gestion des accès utilisateurs, tels que des techniques d’authentification et une gestion des autorisations, afin de garantir que seules les personnes autorisées puissent accéder aux ressources cloud sensibles.
- Surveiller régulièrement les activités : Surveillez en continu les actions des utilisateurs et l’activité des systèmes dans l’environnement cloud afin de détecter en temps réel les comportements suspects ou les tentatives d’accès non autorisées, ce qui permet de réagir rapidement aux problèmes de sécurité et de les atténuer.
- Appliquer le chiffrement des données : Utilisez des techniques de chiffrement pour sécuriser les données au repos et en transit dans le cloud, afin d’empêcher les accès non autorisés aux systèmes et de préserver la confidentialité et l’intégrité des données.
- Mettre à jour les politiques de sécurité : Réexaminez et mettez régulièrement à jour les politiques et procédures de sécurité pour suivre l’évolution des menaces et des exigences réglementaires. Veillez à ce que les mesures de sécurité restent efficaces et conformes.
- Former le personnel à la sécurisation des accès : Dispensez au personnel une formation approfondie de sensibilisation à la sécurité. Apprenez-lui les bonnes pratiques pour protéger les données et les systèmes dans le cloud, et planifiez régulièrement des sessions de formation.
Pour vous aider à gérer la complexité de la gestion des accès, découvrez les meilleurs outils IAM dans notre guide d’achat complet.
Élaborer des plans de réponse aux incidents
Créez des plans pour répondre rapidement aux violations de sécurité ou aux cyberattaques et les gérer, afin de limiter les dommages et de garantir un rétablissement rapide. Les plans de réponse aux incidents décrivent les étapes permettant d’identifier les incidents, d’évaluer leur gravité, d’atténuer les menaces et de rétablir les opérations normales. Voici comment élaborer une stratégie efficace de réponse aux incidents :
- Identifier une équipe de réponse aux incidents : Formez une équipe dédiée chargée d’organiser et de mener les actions de réponse aux incidents. Incluez des personnes disposant des compétences techniques nécessaires et du pouvoir de décision requis.
- Créer des processus de réponse : Documentez les étapes à suivre en réponse aux différents types d’incidents de sécurité, notamment vos stratégies de détection, de confinement et d’éradication, ainsi que vos plans de reprise en cas d’attaque.
- Réaliser régulièrement des exercices : Utilisez des simulations et des exercices sur table pour évaluer l’efficacité des plans de réponse aux incidents. Repérez les points à améliorer et familiarisez les membres de l’équipe avec leurs rôles et responsabilités.
- Établir des canaux de communication : Créez des canaux et des protocoles de communication pour signaler les problèmes. Partagez les informations entre les membres de l’équipe, coordonnez les activités de réponse et tenez les parties prenantes informées.
- Examiner et mettre à jour les plans : Intégrez les enseignements tirés des incidents précédents et traitez les risques et vulnérabilités émergents. Collaborez avec votre équipe pour mettre à jour les changements intervenus dans la structure organisationnelle. Tenez-vous au courant des nouveaux outils que vous pourriez utiliser à l’avenir.
Consultez notre guide pour en savoir plus sur la fonction, les composants et les conseils pour créer un plan de réponse aux incidents.
Protéger vos données
Pour empêcher les accès non autorisés et les pertes de données, le NIST recommande de mettre en œuvre des mesures de protection des données, notamment le chiffrement, les sauvegardes régulières et des méthodes de stockage sécurisé. Ce concept essentiel de la sécurité cloud garantit la confidentialité, l’intégrité et la disponibilité des données sensibles stockées dans le cloud, réduisant ainsi les risques associés aux violations de données, aux cyberattaques et aux incidents de perte de données.
Essayez les approches suivantes pour protéger vos données :
- Adopter des pratiques de stockage cloud sécurisées : Utilisez des solutions de stockage sécurisé qui intègrent des restrictions d’accès, des fonctions d’audit et des contrôles d’intégrité des données.
- Chiffrer les données : Chiffrez les données au repos et en transit à l’aide de techniques de chiffrement robustes afin de les rendre illisibles pour les utilisateurs non autorisés.
- Mettre en œuvre des sauvegardes régulières : Configurez des systèmes de sauvegarde automatisés pour produire régulièrement des copies des données stockées dans le cloud et les restaurer en cas de perte ou de corruption des données.
- Appliquer des contrôles d’accès : Mettez en œuvre des contrôles d’accès et une authentification robustes pour restreindre l’accès aux données sensibles.
- Surveiller l’accès aux données : Déployez des outils de journalisation et de surveillance pour suivre en temps réel l’activité des utilisateurs et l’accès aux données, afin d’identifier rapidement les activités suspectes.
Sécuriser les identifiants
La sécurisation des identifiants consiste à empêcher l’exposition publique de clés d’accès sensibles, de mots de passe et d’autres informations d’authentification sur des sites web, des référentiels ou des tableaux de bord Kubernetes. Pour préserver l’intégrité et la sécurité des données d’authentification des utilisateurs dans les environnements cloud, créez des politiques de mots de passe robustes, utilisez des mécanismes de stockage sécurisé, renouvelez régulièrement les identifiants et imposez des restrictions d’accès.
- Mettre en œuvre des politiques de mots de passe robustes : Évitez le devinage des mots de passe et les attaques par force brute en imposant des critères complexes, tels qu’une longueur minimale et une variété de caractères.
- Sécuriser vos méthodes de stockage : Chiffrez et hachez les mots de passe ainsi que les autres données d’authentification afin de garantir leur sécurité.
- Renouveler les identifiants : Mettez régulièrement à jour les mots de passe et les clés d’accès afin d’éviter que des identifiants compromis ne représentent un risque de sécurité à long terme.
- Appliquer des contrôles d’accès : Concevez et mettez en œuvre des autorisations d’accès granulaires qui limitent les droits des utilisateurs en fonction de leurs rôles et responsabilités, à l’aide d’outils de gestion des identités et des accès (IAM).
- Exiger l’authentification multifacteur (MFA) : Mettez en œuvre des méthodes de vérification supplémentaires au-delà des mots de passe afin d’ajouter une couche de protection et de réduire le risque de vol ou d’utilisation abusive des identifiants.
Si vous recherchez un outil doté de fonctionnalités capables de vous aider au mieux à vérifier les accès de chaque appareil et de chaque utilisateur, consultez notre avis sur les meilleures solutions de contrôle d’accès réseau (NAC).
Surveiller les systèmes cloud en continu
La surveillance continue consiste à surveiller régulièrement les systèmes cloud afin de détecter les activités suspectes ou les anomalies et de réagir rapidement aux menaces de sécurité. Les organisations qui assurent une surveillance attentive peuvent détecter et traiter rapidement les incidents de sécurité, en limitant leur impact. Voici plusieurs façons de mettre en place et de maintenir facilement cette surveillance :
- Appliquer des outils de surveillance automatisés : Configurez des solutions de surveillance automatisées pour examiner en continu les systèmes cloud et détecter les écarts par rapport au comportement habituel.
- Implémentez des systèmes de détection des intrusions (IDS) : Configurez des outils IDS pour surveiller le trafic réseau. Détectez en temps réel les failles de sécurité potentielles ou les accès non autorisés.
- Activer la gestion et l’analyse des journaux : Recueillez et analysez les données de journalisation provenant des services cloud, des applications et des composants d’infrastructure afin de détecter les incidents de sécurité, les anomalies et les menaces potentielles.
- Utilisez des systèmes de gestion des informations et des événements de sécurité (SIEM): Recueillez, corrélez et analysez les données d’événements de sécurité provenant de plusieurs sources au moyen d’un SIEM.
- Établir des alertes et des notifications : Configurez des alertes et des notifications automatisées pour avertir les équipes de sécurité en cas d’anomalie ou d’activité suspecte.
Suivre les normes de conformité du secteur
Le respect des normes de conformité du secteur garantit que votre entreprise respecte les réglementations propres à son secteur et à la sensibilité de ses données. Les établissements de santé doivent se conformer à la norme HIPAA, tandis que les établissements bancaires doivent respecter la norme PCI DSS. Tenez compte de ces normes pour vous assurer que votre fournisseur cloud répond à vos besoins en matière de déploiement collaboratif, de procédures de test et d’évaluations fréquentes de la conformité.
- Identifier les normes applicables : Déterminez si des exigences de conformité s’appliquent à votre secteur et à votre zone géographique, comme HIPAA, le RGPD ou PCI DSS.
- Évaluer l’état de conformité : Évaluez la situation actuelle de votre organisation en matière de conformité, en recensant les lacunes ou les failles à corriger.
- Mettre en œuvre les contrôles nécessaires : Répondez aux exigences indiquées dans les normes de conformité applicables en utilisant des contrôles et des procédures de sécurité appropriés.
- Surveiller et auditer régulièrement : Vérifiez en continu votre conformité aux réglementations applicables. Suivez toute modification des exigences afin d’adapter vos méthodes.
- Documenter les activités de conformité : Conservez des archives détaillées des activités de conformité, notamment les politiques, les procédures, les rapports d’audit et les preuves des contrôles de sécurité mis en œuvre.
Adopter une approche shift-left
L’approche shift-left appliquée à la sécurité cloud consiste à intégrer les pratiques et les considérations de sécurité plus tôt dans le cycle de développement logiciel, plutôt que de traiter les problèmes de sécurité ultérieurement ou après le déploiement. Cette méthode intègre la sécurité à chaque étape du processus de développement. Les entreprises peuvent ainsi identifier et atténuer plus tôt les problèmes de sécurité, réduire les vulnérabilités et améliorer leur posture globale de sécurité cloud.
- Mettre en œuvre une formation à la sécurité cloud : Dispensez aux développeurs et aux parties prenantes une formation complète à la sécurité cloud. Sensibilisez-les aux risques propres au cloud et aux bonnes pratiques afin de favoriser une culture de la sécurité dès la création du projet.
- Définir les besoins en matière de sécurité cloud : Intégrez les besoins de sécurité cloud aux phases de planification et de conception du projet. Veillez à ce que la sécurité cloud soit prise en compte dès l’étape de définition des spécifications logicielles et maintenue tout au long du projet.
- Automatiser les tests de sécurité cloud : Détectez rapidement les vulnérabilités au cours du cycle de développement à l’aide d’outils automatisés de test de sécurité cloud. Évaluez la posture de votre environnement cloud, de vos applications et de votre infrastructure au moyen d’outils et de scripts.
- Intégrer la sécurité cloud aux processus DevOps : Favorisez la collaboration entre les équipes de développement, d’exploitation et de sécurité. Automatisez les politiques de sécurité cloud et assurez une sécurité continue tout au long du cycle de développement des applications cloud.
- Utiliser des outils et services de sécurité cloud natifs : Exploitez les outils cloud natifs de votre fournisseur de services cloud pour améliorer votre posture de sécurité, tels qu’AWS GuardDuty, Azure Security Center ou Google Cloud Security Command Center.
Pour concilier accessibilité des données et sécurité, et garantir agilité et flexibilité, la mise en œuvre adéquate des principes fondamentaux de la sécurité cloud nécessite des solutions adaptées pour les IaaS, PaaS et SaaS. Recherchez des services qui gèrent les plateformes cloud publiques, hybrides et privées, tout en fournissant des informations opérationnelles et des contrôles de sécurité afin de soutenir efficacement la croissance de l’entreprise et l’évolution de vos besoins.
Consultez notre guide complet sur les meilleurs outils de sécurité Active Directory pour l’audit, la surveillance et la protection de l’ensemble de votre réseau.
5 défis courants de la sécurité cloud
Bien que le cloud offre des avantages en matière de sécurité, des défis subsistent. Parmi ceux-ci figurent les attaques assistées par l’IA, les contraintes en matière de ressources techniques, l’adaptation aux nouvelles technologies, la complexité des environnements cloud et le respect des exigences de conformité. Pour relever ces défis, il faut appliquer des règles de sécurité strictes et assurer une surveillance régulière afin de gérer correctement les menaces et de sécuriser les actifs et services cloud.
Attaques assistées par l’IA
Les attaques assistées par l’IA exploitent les vulnérabilités au moyen d’algorithmes sophistiqués et représentent une menace mondiale importante. Selon l’enquête de Palo Alto intitulée 2024 State of Cloud-Native Security, 61 % des entreprises s’inquiètent de ces attaques. Cette étude, qui recueille l’avis de 2 800 experts en cybersécurité, porte sur les décisions essentielles qui façonnent la sécurité cloud native.
Comment relever ce défi : Mettez en œuvre des systèmes de détection améliorés, investissez dans des solutions de cybersécurité assistées par l’IA et développez une culture de la cybersécurité. Gardez une longueur d’avance sur l’évolution des stratégies d’attaque afin de protéger les données sensibles et de préserver la confiance dans le cloud.
Limites techniques et contraintes de ressources
En raison de la diversité des environnements cloud, les organisations ont du mal à assurer une sécurité cohérente sur plusieurs plateformes cloud. Selon le Fortinet and Cybersecurity Insiders’ 2024 Cloud Security Report, les contraintes technologiques (52 %) et les limites en matière de ressources (49 %) constituent des obstacles importants à l’adoption du cloud.
Comment relever ce défi : Investissez dans des solutions de sécurité cloud natives adaptées et utilisez des outils d’automatisation pour améliorer la gestion de la sécurité. Collaborez avec des fournisseurs de services de sécurité managés (MSSP) afin de compléter les compétences internes.
Difficulté à s’adapter aux évolutions technologiques rapides
L’émergence rapide de nouvelles technologies de cloud computing exige des mises à niveau et des développements constants. Il est donc difficile pour les entreprises de suivre l’évolution des risques et des mesures de sécurité. Ces changements peuvent faire apparaître de nouveaux problèmes de sécurité, ce qui oblige les entreprises à mettre continuellement à jour leurs systèmes de sécurité pour lutter efficacement contre les menaces émergentes.
Comment relever ce défi : Misez sur la formation continue du personnel et employez des technologies d’automatisation pour accélérer les opérations de sécurité. Établissez des partenariats actifs avec des fournisseurs de services cloud et des fournisseurs de solutions de sécurité afin de rester informé des tendances émergentes et des bonnes pratiques.
Complexité et fragmentation des environnements cloud
Les infrastructures cloud modernes sont complexes et fragmentées, avec de nombreux services, plateformes et configurations. Cette complexité complique le maintien d’une sécurité et d’une gouvernance uniformes dans plusieurs environnements cloud.
Comment relever ce défi : Appliquez des solutions de gestion centralisée qui offrent une visibilité et un contrôle sur des ressources cloud diverses. La standardisation des règles et des configurations de sécurité sur les plateformes cloud, ainsi que la réalisation d’audits fréquents et l’automatisation, peuvent simplifier la gestion et garantir une mise en œuvre efficace des mesures de sécurité.
Problèmes de conformité
Le Cybersecurity Insiders’ 2024 Cloud Security Report indique que 59 % des personnes interrogées hésitent à utiliser le multicloud en raison de problèmes de sécurité et de conformité. L’évolution des réglementations, les différences entre les normes internationales et sectorielles, les progrès technologiques et la nature décentralisée des environnements cloud contribuent tous à ces problèmes.
Comment relever ce défi : Recherchez des technologies et des solutions de sécurité cloud qui gèrent automatiquement la conformité. Ces solutions peuvent améliorer les procédures de conformité en surveillant en permanence les environnements cloud, en détectant les lacunes et en prenant automatiquement les mesures correctives.
5 solutions courantes de sécurité cloud
À mesure que le cloud computing évolue, la sécurité cloud évolue elle aussi, avec des solutions relativement récentes telles que les CSPM, CWPP, CIEM, CNAPP et CASB qui désignent des domaines de sécurité distincts. Comprendre le rôle de ces outils peut vous aider à protéger correctement vos environnements cloud contre les menaces émergentes en choisissant une solution adaptée. Chaque solution répond à un aspect distinct de la sécurité cloud et est conçue pour satisfaire des besoins et des préoccupations spécifiques en la matière.
Solution de gestion de la posture de sécurité cloud (CSPM)
Les outils CSPM surveillent, identifient, évaluent et traitent en temps réel les vulnérabilités de sécurité et de conformité dans les infrastructures cloud. Le CSPM, qui fonctionne souvent de concert avec d’autres technologies de sécurité cloud, contribue à détecter et à corriger rapidement les erreurs de configuration. Les solutions CSPM autonomes assurent une détection et une correction efficaces des erreurs de configuration cloud pour les petites comme pour les grandes entreprises.
Solution recommandée : Le CSPM Prisma Cloud de Palo Alto offre plusieurs avantages distinctifs, notamment un déploiement flexible, de nombreuses intégrations tierces, une détection des menaces pilotée par le machine learning et des fonctions d’analyse du code. Il propose des solutions complètes de sécurité et de conformité, à partir de 18 000 dollars US pour un abonnement de 12 mois sur AWS Marketplace. Vous pouvez profiter de la démonstration de Prisma Cloud et de son essai gratuit de 30 jours pour évaluer directement ses fonctionnalités.
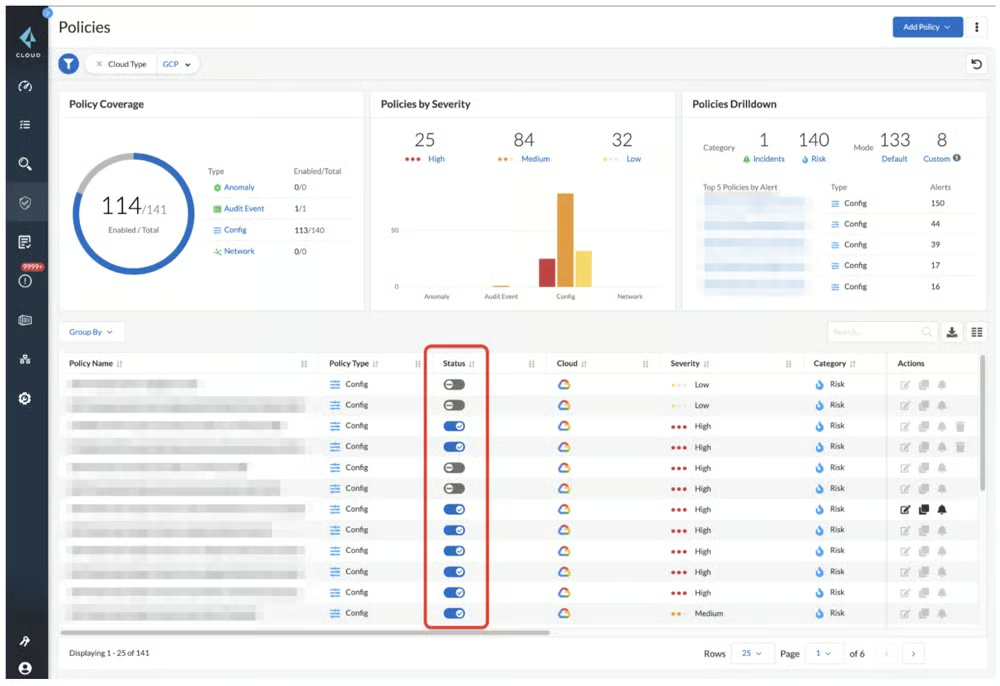
Découvrez d’autres solutions dans notre guide complet sur les meilleurs outils CSPM, qui présente également leurs principales fonctionnalités, leurs avantages et bien plus encore.
Plateformes de protection des charges de travail cloud (CWPP)
Le CWPP protège les charges de travail cloud contre un grand nombre de menaces, notamment les logiciels malveillants, les rançongiciels, les attaques DDoS, les erreurs de configuration, les menaces internes et les violations de données. En offrant une visibilité et une administration unifiées des systèmes physiques, des machines virtuelles, des conteneurs et des applications serverless, les solutions CWPP améliorent la posture de sécurité et réduisent le risque d’incidents de sécurité, ce qui les rend essentielles pour les applications cloud.
Solution recommandée : Sophos Cloud Workload Protection est une solution facile à utiliser qui s’appuie sur Intercept X Advanced for Server pour intégrer efficacement les fonctionnalités de CSPM et de Sophos Cloud Optix Standard. Elle renforce la sécurité en protégeant les services cloud essentiels et en s’intégrant facilement aux agents de serveur Sophos dans AWS, Azure et GCP. Contactez le service commercial de Sophos pour obtenir des devis personnalisés et demander un essai gratuit.
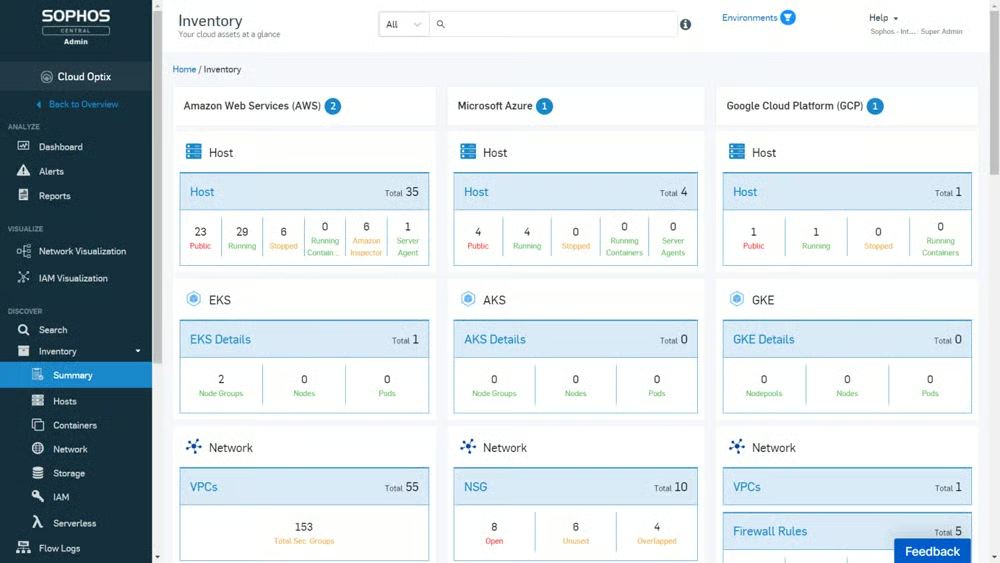
Consultez la liste complète de nos meilleures plateformes de protection des charges de travail cloud pour évaluer la solution la plus adaptée à vos besoins.
Solution de gestion des droits d’accès cloud (CIEM)
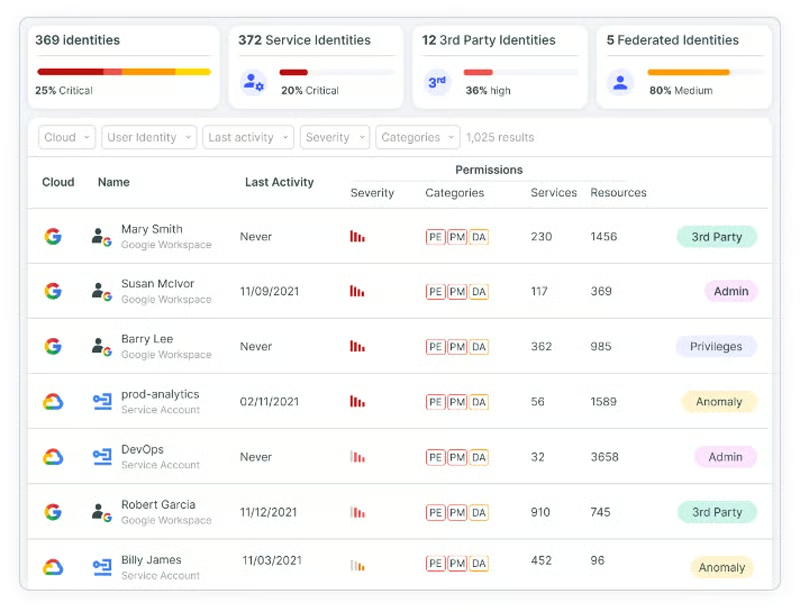
Les solutions de sécurité CIEM s’appuient sur l’analyse des données et le machine learning pour détecter les anomalies, gérer les droits des utilisateurs et appliquer la gouvernance des données. Elles permettent ainsi aux entreprises de mettre systématiquement en œuvre des contrôles d’accès stricts et des règles de confiance zéro dans les environnements cloud. Elles répondent à des problématiques telles que le suivi des droits, la capacité cloud limitée, l’évaluation continue, la correction automatisée, l’évolutivité et la prise en charge de plusieurs clouds.
Solution recommandée : Tenable CIEM fournit une solution complète pour gérer en toute sécurité les identités humaines et de service dans les environnements cloud. Elle représente visuellement l’ensemble des identités et des droits, en s’appuyant sur une analyse automatisée pour révéler et hiérarchiser avec précision et contextualisation les risques tels que les autorisations excessives et les combinaisons dangereuses. Vous pouvez contacter le service commercial de Tenable pour demander une démonstration gratuite et un devis personnalisé.
Plateformes de protection des applications cloud natives (CNAPP)
CNAPP fournit aux entreprises toutes les fonctionnalités nécessaires pour protéger leurs applications et leurs charges de travail cloud contre les menaces de sécurité. Les solutions CNAPP offrent une protection complète contre les menaces et les vulnérabilités visant les charges de travail cloud, les applications, la gestion des identités, les environnements de développement et bien plus encore, en combinant plusieurs technologies de sécurité cloud telles que CWPP, CSPM, CIEM et l’analyse IAC.
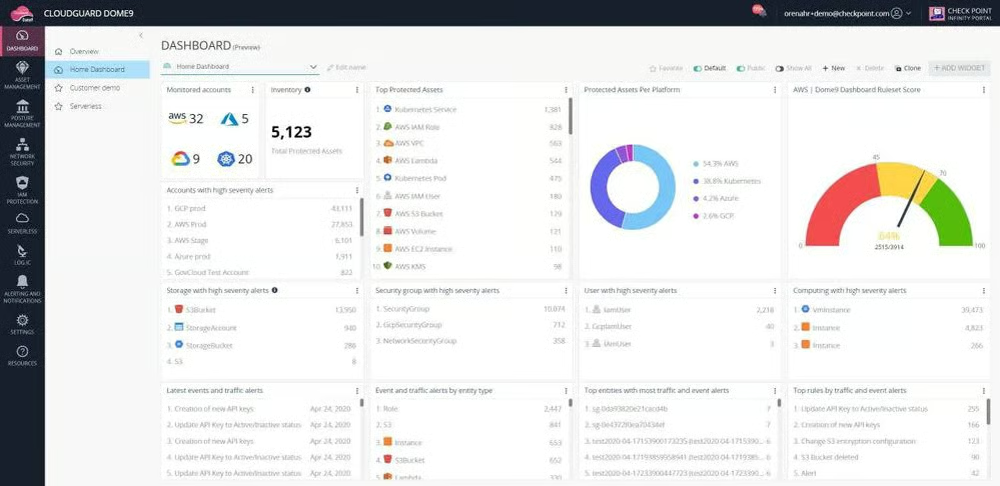
Solution recommandée : Check Point CloudGuard se distingue par la robustesse de sa sécurité des conteneurs et de sa protection au runtime, ce qui en fait une option intéressante pour les entreprises souhaitant renforcer la sécurité des applications cloud natives. En tant que plateforme unifiée, CloudGuard CNAPP permet d’appliquer des politiques cohérentes chez les différents fournisseurs cloud, tout en donnant la priorité à la prévention. Sur AWS Marketplace, le prix pour 25 actifs commence à 625 dollars US par mois.
Consultez notre guide complet sur les meilleures plateformes de protection des applications cloud natives du marché et évaluez la plateforme la mieux adaptée à votre entreprise.
Outils de courtier de sécurité d’accès au cloud (CASB)
Une solution CASB connecte les utilisateurs aux services cloud, protège les données et applique les réglementations de sécurité. Les CASB évoluent vers la technologie Secure Access Service Edge (SASE). Ils remédient aux vulnérabilités qui dépassent le périmètre réseau, notamment dans l’edge computing, l’IoT, les environnements mobiles et le cloud. Pour les entreprises qui accordent la priorité à la réduction des risques liés aux applications SaaS et au shadow IT, les CASB autonomes offrent une protection essentielle.
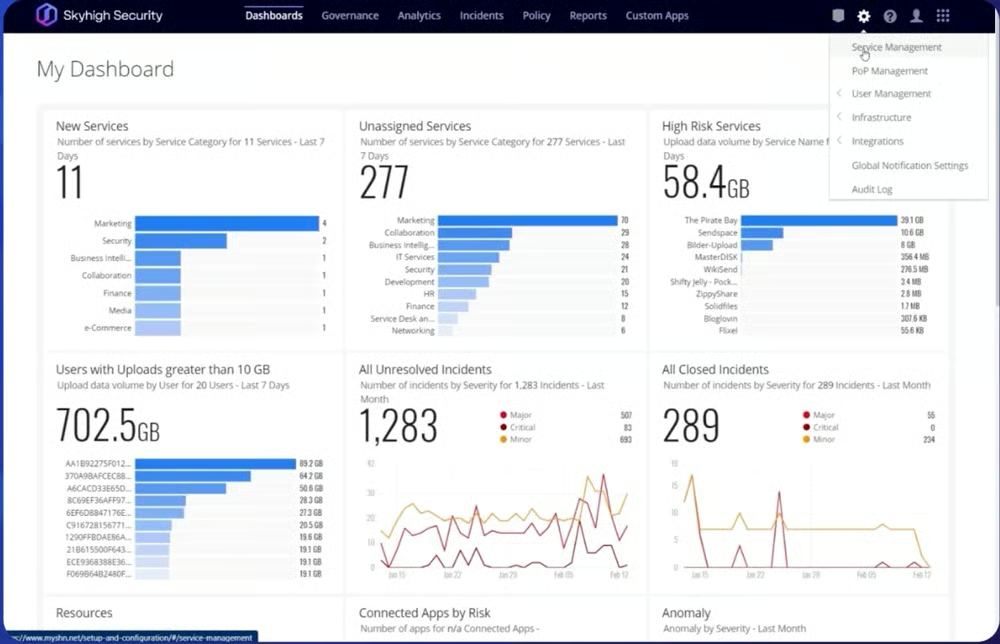
Solution recommandée : Skyhigh Security CASB se distingue par ses restrictions d’accès, la mise en place de règles de prévention des pertes de données et le blocage des téléchargements indésirables vers les appareils personnels. Il se connecte facilement à un large éventail d’applications d’entreprise et de systèmes de gestion des identités, en utilisant des proxys directs et inverses pour un déploiement en ligne. Skyhigh propose trois forfaits : Essential, Advanced et Complete, avec des démonstrations et une tarification personnalisée disponibles sur demande.
Consultez notre guide complet sur les meilleures solutions de courtier de sécurité d’accès au cloud pour connaître leurs différences et ce que chaque solution propose.
En résumé : Élaborer une stratégie solide fondée sur les fondamentaux de la sécurité cloud
À mesure que les entreprises adoptent des architectures multicloud avancées, la persistance des problèmes de sécurité cloud souligne l’importance de mettre en œuvre les principes fondamentaux de la sécurité cloud.
Pour sécuriser un environnement cloud, concentrez-vous sur des domaines critiques tels que la sécurité des données, la conformité, la sécurité de l’infrastructure, la gestion des identités et des accès (IAM), ainsi que la surveillance de la sécurité et la reprise après sinistre. Évaluez vos mesures de sécurité actuelles, identifiez les faiblesses et élaborez des plans de correction efficaces.
Outre les solutions mentionnées ci-dessus, vous pouvez également ajouter une couche de sécurité supplémentaire à votre infrastructure réseau en adoptant une solution d’accès distant sécurisé.