

















La sécurité du cloud public désigne les protections mises en place pour sécuriser les données et les ressources dans des environnements cloud partagés par plusieurs utilisateurs ou organisations.
Dans les environnements de cloud public, les responsabilités en matière de sécurité sont généralement partagées entre le fournisseur de services cloud et le client selon le modèle de responsabilité partagée, le fournisseur étant chargé de sécuriser l’infrastructure cloud, tandis que le client est responsable de la gestion des accès, des connexions et de la sécurité des applications, ainsi que du stockage, du transfert et de la sauvegarde des données utilisées dans le cloud.
Les principaux fournisseurs de services cloud ont généralement affiché un bon niveau de sécurité, si bien que les utilisateurs du cloud peuvent avoir relativement confiance dans la sécurité de leurs données et de leurs applications, à condition de bien remplir leur part du contrat. Dans cet article, nous examinerons la sécurité du cloud public, notamment son fonctionnement, les responsables de chaque aspect de la sécurité, les normes pertinentes, les méthodes de sécurisation, les risques courants à prendre en compte et les différences entre la sécurité du cloud public et celle du cloud privé.
À lire aussi : 13 bonnes pratiques et conseils pour la sécurité du cloud
- Comment fonctionne la sécurité du cloud public
- Qui est responsable de la sécurisation du cloud public ?
- Normes de sécurité du cloud public
- Bonnes pratiques de sécurité du cloud public
- Les 7 principaux risques liés à la sécurité du cloud public
- En quoi la sécurité est-elle gérée différemment dans les clouds public et privé ?
- En résumé : sécuriser les clouds publics
Comment fonctionne la sécurité du cloud public
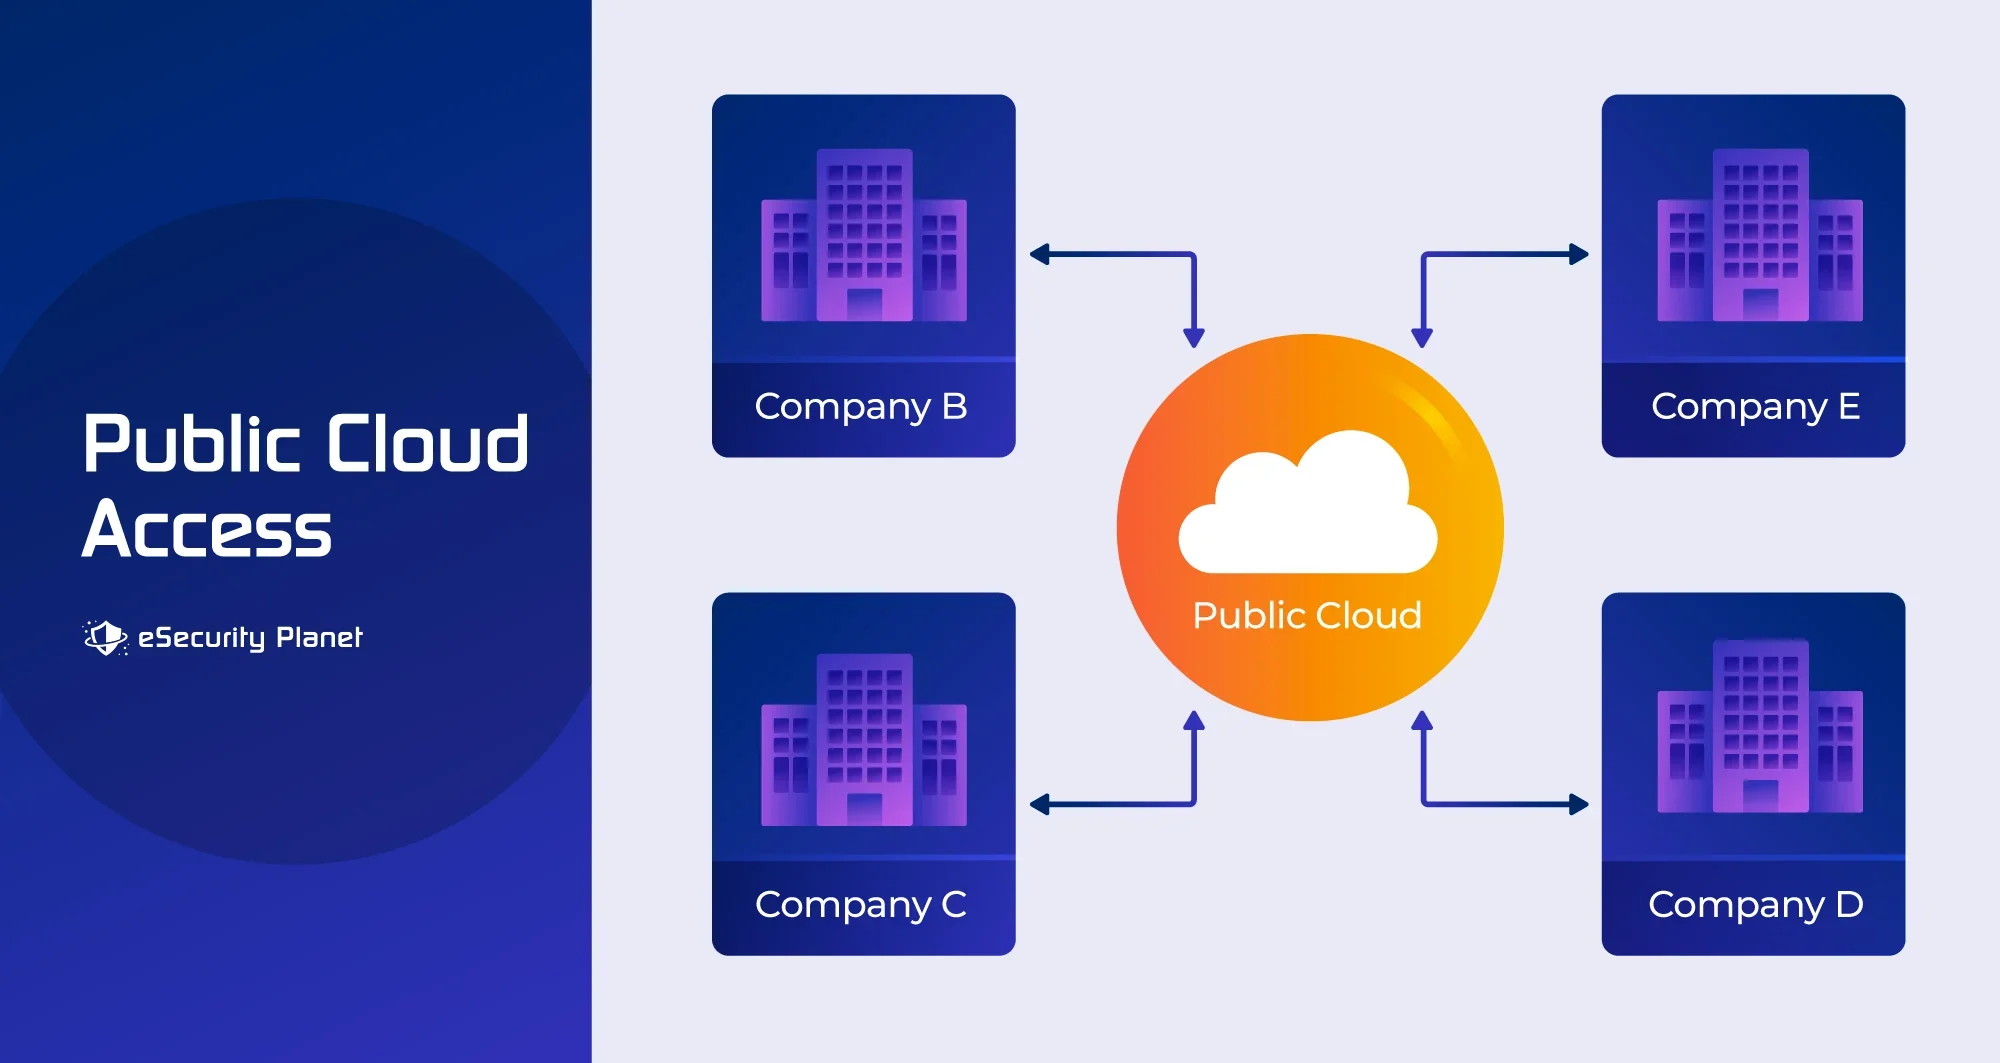
Les organisations peuvent considérablement améliorer la sécurité de leurs données et applications dans le cloud en traitant six aspects clés de la sécurité du cloud public : le chiffrement des données, le contrôle des accès, les pare-feu et la sécurité réseau, la surveillance de la sécurité, ainsi que l’application des correctifs et les mises à niveau de sécurité. Associées au respect des bonnes pratiques et des normes de sécurité, ces mesures de protection établissent une architecture de sécurité solide pour les environnements de cloud public.
Chiffrement des données
Les fournisseurs de cloud public mettent en œuvre de solides mécanismes de chiffrement pour protéger les données au repos, et les utilisateurs doivent également activer le chiffrement des données en transit.
- Le chiffrement des données en transit garantit la confidentialité des informations lors de leur transmission sur les réseaux. Il empêche les parties non autorisées d’intercepter et d’accéder aux données sensibles pendant leur envoi. À cette fin, des méthodes de chiffrement robustes telles que l’AES-256 sont souvent utilisées.
- Le chiffrement des données au repos garantit la sécurité des informations stockées dans le cloud. Même si une personne accède au serveur cloud ou aux dispositifs de stockage, elle ne pourra pas accéder aux données tant que les clés de chiffrement ne lui auront pas été fournies. Les services cloud proposent souvent des technologies de chiffrement robustes pour protéger les données stockées.
Contrôle des accès
- Dans le cloud public, le contrôle des accès consiste à déterminer qui peut accéder à quelles ressources. Les organisations peuvent utiliser des systèmes IAM pour concevoir et appliquer des contrôles d’accès. Les autorisations sont attribuées aux utilisateurs en fonction de leur poste et de leurs responsabilités. Le principe du moindre privilège est respecté : les utilisateurs ne reçoivent que le niveau minimal d’accès nécessaire à l’exercice de leurs fonctions.
- L’authentification garantit que les utilisateurs sont bien ceux qu’ils prétendent être, généralement au moyen de noms d’utilisateur et de mots de passe ou de l’authentification multifacteur (MFA).
- L’autorisation détermine les actions que les utilisateurs sont autorisés à effectuer après leur authentification.
Pare-feu et sécurité réseau
- Les pare-feu servent de barrière entre les ressources cloud et les réseaux externes dans un environnement de cloud public. Ils filtrent le trafic réseau entrant et sortant, en l’autorisant ou en le bloquant selon des critères de sécurité prédéfinis. Les pare-feu sont utilisés pour protéger les ressources cloud contre les accès non autorisés et les menaces potentielles telles que les attaques par déni de service distribué (DDoS).
- Les clouds privés virtuels (VPC), qui sont des réseaux logiquement séparés au sein de l’environnement cloud, sont fréquemment proposés par les opérateurs de cloud public. Les VPC permettent aux entreprises d’isoler leurs ressources cloud, ce qui améliore la sécurité du réseau cloud en gérant le flux de trafic entre elles et en créant un niveau d’isolation supplémentaire.
Surveillance de la sécurité
- La surveillance continue consiste à observer l’activité dans le cloud en temps réel. Elle comprend notamment la surveillance des connexions des utilisateurs, de l’accès aux ressources et du trafic. Les événements et incidents de sécurité sont consignés et évalués afin de détecter et de traiter le plus rapidement possible les risques de sécurité potentiels.
- Les systèmes de détection des intrusions (IDS) peuvent analyser le trafic à la recherche de signes d’activités suspectes ou malveillantes.
- Les outils SIEM recueillent et corrèlent les données de sécurité provenant de diverses sources afin de fournir une vue d’ensemble de la sécurité et de permettre une réaction rapide aux incidents de sécurité. Les solutions SIEM peuvent être relativement faciles à utiliser dans le cloud, car les fournisseurs de services cloud proposent des journaux que les systèmes SIEM peuvent ingérer et analyser, généralement moyennant un coût supplémentaire.
Correctifs et mises à jour de sécurité
- La sécurité de l’infrastructure sous-jacente, qui comprend les serveurs, les hyperviseurs et les équipements réseau, relève de la responsabilité des fournisseurs de cloud public. L’application régulière de correctifs et la mise à niveau de ces composants sont nécessaires pour corriger les vulnérabilités connues et garantir la sécurité de l’environnement cloud.
- Bien que l’infrastructure soit gérée par le fournisseur cloud, les utilisateurs sont responsables de la mise à jour de leurs machines virtuelles (VM) et de leurs applications. Le fait de ne pas mettre à jour les machines virtuelles et les programmes peut les exposer à des vulnérabilités de sécurité connues.
Qui est responsable de la sécurisation du cloud public ?
Le fournisseur cloud et le client se partagent les responsabilités en matière de sécurité du cloud public comme suit :
- Fournisseur cloud : le fournisseur est responsable de la protection de l’infrastructure sous-jacente, de la sécurité physique et de la disponibilité du service. Cela comprend la sécurité des centres de données, la maintenance du matériel et la sécurité réseau.
- Client : le client est responsable de la sécurisation de ses données et de ses applications dans l’environnement cloud. Cela comprend la définition des paramètres de sécurité, le contrôle des limites d’accès et le chiffrement des données.
Normes de sécurité du cloud public
Les normes et certifications de sécurité sont essentielles pour garantir que les fournisseurs cloud maintiennent un niveau de sécurité élevé, suivent les bonnes pratiques et offrent de la transparence aux consommateurs. Les organisations doivent considérer la conformité du fournisseur à ces critères comme un élément déterminant lors du choix d’un fournisseur de cloud public, afin de protéger leurs données et de respecter les exigences réglementaires.
Pour témoigner de leur engagement en matière de sécurité, les fournisseurs de cloud public se conforment à de nombreuses normes et certifications de sécurité, telles que ISO 27001, SOC 2 et PCI DSS. Ces normes définissent des politiques relatives à la sécurité des données, à la conformité et à la gestion des risques.
- ISO 27001 est une norme internationale qui établit et maintient un système de management de la sécurité de l’information (SMSI) afin de protéger les données et les actifs dans les environnements de cloud public.
- SOC 2 (Service Organization Control 2) est un ensemble de critères utilisés pour évaluer la sécurité, la disponibilité, l’intégrité du traitement, la confidentialité et la protection des données dans les services de cloud public. Il est fréquemment utilisé pour évaluer les mesures de sécurité des fournisseurs de services cloud.
- PCI DSS (Payment Card Industry Data Security Standard) est un ensemble d’exigences de sécurité que doivent respecter les entreprises qui traitent des données de cartes de paiement, notamment celles qui utilisent des environnements de cloud public, afin de sécuriser les informations sensibles des titulaires de cartes.
Les fournisseurs de cloud public alignent leurs mesures et processus de sécurité sur les critères définis par ces normes. ISO 27001 exige par exemple des évaluations détaillées des risques, tandis que SOC 2 impose des restrictions d’accès rigoureuses et des processus de réponse aux incidents. Des auditeurs tiers contrôlent et analysent les fournisseurs afin de vérifier leur conformité à ces critères. Les clients ont souvent accès aux résultats de ces audits, ce qui témoigne de la transparence et de la responsabilité des fournisseurs.
La conformité à ces exigences est un processus continu. Pour conserver leurs certifications, les entreprises de cloud public doivent constamment réexaminer et améliorer leurs politiques de sécurité. Cela garantit que la sécurité reste une priorité majeure. Le respect des normes et certifications établies donne aux consommateurs l’assurance que leurs données et applications stockées dans le cloud public sont protégées de manière sécurisée et conforme. Il facilite également la conformité réglementaire des clients des secteurs fortement réglementés.
Avantages de l’adoption des normes de sécurité du cloud public
- Le respect des normes du secteur réduit le risque de failles de sécurité et de divulgation de données.
- De nombreuses entreprises sont soumises à des réglementations propres à leur secteur (par exemple, la santé ou la finance) qui imposent des normes de sécurité strictes. Le recours à un fournisseur cloud conforme peut aider les entreprises réglementées à simplifier leurs processus de mise en conformité.
- Les clients peuvent évaluer les mesures de sécurité d’un fournisseur cloud avant de souscrire à ses services en ayant accès aux rapports d’audit et aux documents de certification.
- Savoir qu’un fournisseur cloud satisfait à des exigences de sécurité élevées rassure les entreprises lorsqu’elles confient leurs données au cloud.
Bonnes pratiques de sécurité du cloud public
L’infrastructure d’un fournisseur cloud héberge les environnements de cloud public, souvent dans des centres de données répartis dans le monde entier. Les mesures de sécurité physique, les restrictions d’accès rigoureuses, l’isolation des données, l’infrastructure partagée avec séparation logique, le chiffrement, le respect des exigences de conformité et la surveillance constante contribuent tous à la sécurité d’un environnement de cloud public.
Pour renforcer la sécurité dans un environnement de cloud public :
- Utilisez une authentification forte. Ajoutez une couche de protection supplémentaire aux connexions des utilisateurs en utilisant l’authentification multifacteur (MFA).
- Mettez à jour et appliquez des correctifs régulièrement. Pour vous protéger contre les vulnérabilités connues, maintenez tous les logiciels et applications à jour.
- Surveillez vos ressources cloud en continu pour détecter les comportements suspects et configurez des alertes en cas de violation potentielle de la sécurité.
- Créez et appliquez des règles de sécurité et des processus qui encadrent l’utilisation du cloud par votre organisation.
- Classez les données et appliquez les règles de sécurité appropriées en fonction de leur degré de sensibilité.
- Formez le personnel aux bonnes pratiques de sécurité du cloud et aux risques potentiels.
Les outils de sécurité du cloud ont considérablement évolué au fil des ans. Pour en savoir plus, consultez CSPM vs CWPP vs CIEM vs CNAPP : quelles différences ?
Les 7 principaux risques liés à la sécurité du cloud public
Voici sept des principaux risques de sécurité du cloud public — et les mesures que vous pouvez prendre pour les prévenir.
1. Fuites de données
Une fuite de données se produit lorsque des personnes ou entités non autorisées accèdent à des données sensibles ou confidentielles stockées dans le cloud public. Il peut s’agir du vol ou de la divulgation de données sensibles, telles que des informations client, des dossiers financiers ou de la propriété intellectuelle. Voici quelques techniques pour faire face aux fuites de données :
- Chiffrez les données en transit et au repos afin d’empêcher tout accès non autorisé, même en cas de fuite.
- Des restrictions d’accès strictes et des techniques d’authentification des utilisateurs peuvent contribuer à garantir que seules les personnes autorisées accèdent aux données sensibles.
- Surveillez et auditez en continu les ressources cloud afin de détecter et de traiter le plus rapidement possible toute activité suspecte.
- Les données doivent être classées en fonction de leur degré de sensibilité, et les informations extrêmement sensibles doivent être soumises à des restrictions de sécurité plus strictes.
- Une stratégie de réponse aux incidents doit être élaborée afin de gérer et de réduire les effets des fuites de données lorsqu’elles surviennent.
2. Contrôles d’accès inadéquats
Des contrôles d’accès inadéquats impliquent des autorisations ou des rôles utilisateur mal définis, qui offrent aux personnes ou aux applications un accès plus large que nécessaire, ce qui peut exposer des données ou permettre des actions illégales. Voici quelques solutions :
- Appliquez le principe du moindre privilège afin de garantir que les utilisateurs et les programmes disposent uniquement des accès nécessaires à l’accomplissement de leurs tâches.
- Auditez régulièrement les restrictions d’accès afin de détecter et de corriger les erreurs de configuration.
- Utilisez des systèmes de gestion des identités et des accès (IAM) pour appliquer des règles d’accès cohérentes.
- Formez les employés et les utilisateurs afin qu’ils comprennent et appliquent les principes et politiques de contrôle d’accès.
3. API et interfaces cloud non sécurisées
Les attaquants peuvent exploiter des interfaces cloud et des API non sécurisées pour obtenir un accès non autorisé aux ressources cloud, modifier des données ou lancer des attaques.
- Testez régulièrement les API afin d’y détecter d’éventuelles vulnérabilités et suivez les bonnes pratiques de sécurité.
- Utilisez une passerelle d’API, qui sert de couche de sécurité et de surveillance pour vos API.
- Mettez en place des limites de débit pour les API et une limitation du débit afin d’éviter toute utilisation abusive des API.
- L’authentification et les restrictions d’accès doivent être utilisées pour protéger les API et les interfaces de gestion du cloud.
4. Piratage de comptes
Le piratage de compte se produit lorsqu’un attaquant obtient un accès non autorisé au compte cloud d’un utilisateur en volant ou en devinant ses identifiants de connexion. Voici comment l’éviter :
- Rendez l’authentification multifacteur (MFA) obligatoire afin d’ajouter un niveau de protection supplémentaire aux comptes utilisateur ; il convient également d’utiliser des mots de passe complexes et uniques.
- Sensibilisez les utilisateurs à l’importance des mots de passe robustes et aux dangers des tentatives d’hameçonnage.
- Surveillez en continu les comptes utilisateur afin de détecter les comportements suspects et les accès indésirables.
5. Journalisation et surveillance insuffisantes
Une journalisation et une surveillance insuffisantes compliquent la détection et le traitement en temps utile des événements et anomalies de sécurité. Voici comment y remédier :
- Utilisez des outils SIEM pour centraliser et analyser les journaux de sécurité.
- Surveillez les activités du réseau et des systèmes afin de détecter toute anomalie.
- Configurez des notifications d’incident de sécurité et automatisez les réponses lorsque cela est possible.
6. Attaques par déni de service distribué (DDoS)
Les attaques DDoS submergent les services cloud de trafic, les rendant inaccessibles aux utilisateurs légitimes. Pour les prévenir, procédez comme suit :
- Utilisez les services d’atténuation des attaques DDoS proposés par votre fournisseur cloud.
- Mettez en place un filtrage du trafic et une limitation du débit afin de prévenir le trafic malveillant.
- Utilisez un réseau de diffusion de contenu (CDN) pour répartir le trafic et absorber les attaques DDoS.
7. Perte de données
La perte de données désigne la suppression, la corruption ou la perte involontaire de données stockées dans le cloud. Voici comment l’éviter :
- Sauvegardez les données régulièrement afin d’éviter toute perte irréversible.
- Créez des politiques de conservation des données qui définissent la durée de stockage des données.
- Utilisez des fonctionnalités de gestion des versions pour récupérer des données après des modifications ou suppressions involontaires.
- Utilisez les outils de prévention des pertes de données (DLP) et formez le personnel à manipuler les données avec précaution et à respecter les politiques en vigueur.
En quoi la sécurité est-elle gérée différemment dans les clouds public et privé ?
La sécurité du cloud public repose sur une approche de responsabilité partagée, dans laquelle le fournisseur cloud est responsable de la sécurité de l’infrastructure, tandis que le client doit protéger ses données et ses applications dans le cloud. Les clouds publics offrent évolutivité et flexibilité, mais ils doivent être configurés avec soin.
La sécurité du cloud privé, en revanche, offre aux entreprises une plus grande flexibilité et davantage de possibilités de personnalisation, au prix de responsabilités de sécurité accrues et de dépenses potentiellement plus élevées. Le choix entre cloud public et cloud privé doit reposer sur les besoins propres à l’organisation, sa tolérance au risque et ses exigences de conformité.
| Aspect | Sécurité du cloud public | Sécurité du cloud privé |
|---|---|---|
| Contrôle | Le contrôle de l’infrastructure sous-jacente est limité, l’accent étant davantage mis sur la protection des données et des applications. | Contrôle accru de l’ensemble de la pile d’infrastructure. |
| Coût et complexité | La tarification à l’usage est généralement économique, mais des frais cachés peuvent s’appliquer si elle n’est pas gérée efficacement. | Peut être plus coûteux en raison de l’investissement initial et des dépenses d’exploitation récurrentes. |
| Protection des données | Le chiffrement et la protection des données sont gérés par les fournisseurs cloud, mais les clients doivent les configurer correctement. | Les utilisateurs ont un accès direct aux méthodes de chiffrement et de sécurisation des données. |
| Maintenance de l’infrastructure | Les fournisseurs cloud assurent la maintenance de l’infrastructure. | Responsabilité complète de la maintenance de l’infrastructure. |
| Propriété de l’infrastructure | Les fournisseurs cloud possèdent et gèrent le matériel. | L’utilisateur ou un fournisseur tiers possède et gère le matériel. |
| Sécurité du réseau | Le fournisseur cloud propose des fonctionnalités et des services de sécurité réseau. | Les utilisateurs sont responsables de la configuration et de la gestion des mesures de sécurité du réseau. |
| Sécurité physique | Les fournisseurs cloud garantissent la sécurité physique des centres de données. | Les utilisateurs sont responsables des mesures de sécurité physique, notamment du contrôle de l’accès aux centres de données. |
| Conformité réglementaire | Les efforts de mise en conformité peuvent être influencés par les certifications du fournisseur cloud. | Permet de mettre en œuvre certains contrôles de sécurité afin de respecter les normes réglementaires. |
| Isolation des ressources | Repose sur les méthodes d’isolation du fournisseur cloud, ainsi que sur une configuration supplémentaire par le client. | Offre une isolation plus forte entre les différentes parties de l’infrastructure. |
| Modèle de responsabilité | Modèle de responsabilité partagée, le fournisseur cloud prenant en charge la sécurité de l’infrastructure. | Les utilisateurs sont davantage responsables de la sécurité, y compris de celle de l’infrastructure. |
| Évolutivité et flexibilité | L’évolutivité et la flexibilité sont assurées, permettant d’augmenter ou de réduire facilement les ressources selon les besoins. | L’évolutivité dans un environnement de cloud privé est souvent limitée aux ressources allouées. |
| Configuration de la sécurité | Les configurations de sécurité nécessitent une mise en place et une configuration rigoureuses par le client. | Les dispositifs de sécurité peuvent être adaptés aux besoins de l’entreprise. |
| Mises à jour de sécurité et gestion des correctifs | Le fournisseur cloud gère l’application des correctifs de sécurité à l’infrastructure sous-jacente. | L’utilisateur est responsable de l’installation des mises à jour et des correctifs de sécurité. |
En résumé : sécuriser les clouds publics
La sécurité du cloud public est un domaine dynamique et en constante évolution, qui nécessite une attention continue et une capacité d’adaptation aux nouvelles menaces. Les organisations peuvent adopter le cloud public en toute confiance si elles comprennent la notion de responsabilité partagée, appliquent les bonnes pratiques de sécurité et se tiennent informées des nouvelles exigences de sécurité. À mesure que la technologie progresse, nos mesures de sécurité du cloud doivent elles aussi évoluer afin de protéger nos actifs numériques dans un contexte en perpétuelle mutation.
À lire ensuite :