

















Ce guide s’adresse aux équipes chargées de la sécurité cloud, aux responsables informatiques et aux administrateurs de la sécurité qui souhaitent améliorer la visibilité du cloud, la protection des données et la conformité dans les environnements cloud modernes en 2026. Il explique le fonctionnement de la gestion de la sécurité cloud, les principales stratégies et outils de sécurité cloud, ainsi que les bonnes pratiques pour sécuriser l’infrastructure et les opérations cloud.
- Points clés sur la gestion de la sécurité cloud en 2026
- Fonctionnement de la gestion de la sécurité cloud
- 3 types de gestion de la sécurité cloud
- Avantages de la gestion de la sécurité cloud
- Défis de la gestion de la sécurité cloud
- 5 stratégies de gestion de la sécurité cloud
- 3 outils incontournables pour la gestion de la sécurité cloud
- Foire aux questions (FAQ)
- En résumé : renforcez vos stratégies grâce à la gestion de la sécurité cloud
Points clés sur la gestion de la sécurité cloud en 2026
- La gestion de la sécurité cloud aide les organisations à protéger leurs données, applications et infrastructures cloud contre les cybermenaces et les erreurs de configuration.
- Les principaux processus de sécurité cloud comprennent l’évaluation des risques, le contrôle des accès, le chiffrement, la surveillance de la sécurité, la réponse aux incidents et la gestion de la conformité.
- Les outils de sécurité cloud tels que les plateformes CSPM, CWPP et CNAPP peuvent améliorer la visibilité, automatiser la surveillance et réduire les risques liés à la sécurité cloud.
- Une gestion efficace de la sécurité cloud repose sur une approche de responsabilité partagée entre l’organisation et le fournisseur de services cloud.
- Des stratégies de sécurité cloud solides aident les organisations à renforcer leur résilience, à maintenir leur conformité et à réduire leur exposition aux accès non autorisés et aux violations de données.
La gestion de la sécurité cloud est le processus qui consiste à protéger les données et les opérations cloud contre les attaques et les vulnérabilités au moyen d’un ensemble de stratégies, d’outils et de pratiques cloud. Le responsable de la sécurité cloud et l’équipe informatique sont généralement chargés de gérer la sécurité cloud. Cela permet aux entreprises d’exploiter efficacement les capacités de leurs technologies cloud tout en conservant une infrastructure sûre et performante — une pratique essentielle à mesure que l’adoption du cloud progresse.
Fonctionnement de la gestion de la sécurité cloud
Sous la direction du responsable de la sécurité cloud et de l’équipe informatique, la gestion de la sécurité cloud commence par l’évaluation et l’identification des exigences et des outils de sécurité. Ensuite, l’équipe informatique met en place les contrôles d’accès et les méthodes de chiffrement des données, puis configure la sécurité du réseau et surveille les activités cloud. Elle élabore et applique ensuite des plans de réponse aux incidents, tandis que le responsable veille au respect de la conformité.
Une gestion de la sécurité cloud efficace repose entièrement sur une combinaison de contrôles techniques, de règles et de procédures qui précisent comment utiliser et protéger vos ressources cloud. Il s’agit d’une responsabilité partagée entre l’utilisateur, l’équipe de sécurité et le fournisseur. La gestion de la sécurité cloud couvre les principaux processus suivants, destinés à protéger l’environnement cloud de votre organisation :
- Évaluation des risques : Commencez par identifier les services cloud que vous utilisez et évaluer les exigences et les risques potentiels en matière de sécurité.
- Contrôle des accès : Définissez les droits des utilisateurs afin de limiter l’accès aux informations sensibles et mettez-les à jour si nécessaire.
- Chiffrement des données : Assurez-vous que vos données sont protégées pendant leur transfert et lorsqu’elles sont stockées afin d’empêcher tout accès non autorisé.
- Sécurité du réseau : Gérez et protégez les connexions pour autoriser le trafic légitime tout en limitant les activités suspectes.
- Surveillance de la sécurité : Surveillez en permanence l’activité cloud afin de détecter les menaces et d’y répondre en temps réel.
- Réponse aux incidents : Créez et appliquez des plans permettant de réagir rapidement aux failles de sécurité, de limiter les dommages et de rétablir les opérations normales.
- Conformité : Vérifiez que vous respectez toutes les normes réglementaires et légales applicables à la sécurité cloud.
Votre équipe chargée de la sécurité cloud doit évaluer et mettre à jour les paramètres de sécurité natifs de chaque application. Gérez tous les utilisateurs et appareils afin de vous assurer que seuls les appareils et les individus autorisés ont accès aux données et aux services. Obtenez ensuite une vue d’ensemble de l’activité cloud grâce aux rapports et à la surveillance, afin d’améliorer la gestion des risques et le contrôle opérationnel.
La gestion de la sécurité cloud comprend trois types, chacun étant consacré à la sécurisation de fonctions cloud différentes. Pour maximiser ses avantages et relever ses défis, appliquez des stratégies efficaces et des outils de sécurité cloud adaptés.
3 types de gestion de la sécurité cloud
Il existe trois catégories de gestion de la sécurité cloud : la sécurité des bases de données cloud, la sécurité des migrations cloud et la gestion des bases de données cloud. La sécurité des bases de données cloud vise à protéger les données stockées dans les bases de données cloud. La sécurité des migrations cloud protège les données et les applications lors de leur transfert vers les environnements cloud. Enfin, l’administration des bases de données cloud consiste à superviser le stockage, l’organisation et l’accessibilité des données dans les bases de données cloud afin d’optimiser les performances.
Sécurité des bases de données cloud
La sécurité des bases de données cloud protège les données contre les fuites, les attaques DDoS, les virus et les accès non autorisés dans les environnements cloud. Elle utilise le chiffrement, les contrôles d’accès, la surveillance et les audits pour protéger les données. Les contrôles d’accès limitent l’accès des utilisateurs, le chiffrement protège la confidentialité et la surveillance détecte les activités inhabituelles. Pour renforcer la sécurité et la résilience, d’autres approches comprennent le masquage des données, la gestion des correctifs, la reprise après sinistre et la sauvegarde.
La sécurité des bases de données cloud se concentre principalement sur les fonctions de sécurité cloud suivantes :
- Chiffrement : Maintient la confidentialité et la protection des données stockées dans les bases de données cloud.
- Contrôle des accès : Régule l’accès aux données cloud afin de limiter l’accès des utilisateurs non autorisés.
- Audits et surveillance : Détecte les activités suspectes dans les bases de données afin de permettre une intervention rapide.
Pour appliquer correctement les bonnes pratiques de sécurité des bases de données cloud, découvrez le modèle de responsabilité partagée. Comprenez l’étendue des responsabilités de sécurité qui vous incombent, ainsi qu’à votre fournisseur. Demandez ensuite à votre fournisseur cloud quelles sont ses procédures et pratiques de sécurité afin de vérifier qu’elles répondent à vos besoins. Rédigez des politiques décrivant l’utilisation des services cloud et les procédures de sécurité, et utilisez autant que possible des méthodes d’application automatisées.
Sécurité des migrations cloud
La sécurité des migrations cloud est le processus qui consiste à déplacer des programmes traditionnels, des ressources informatiques et des actifs numériques vers le cloud, totalement ou partiellement. Il peut s’agir de passer d’un cloud à un autre ou de mettre en œuvre une architecture multicloud. La sécurité des migrations cloud protège les données et les applications pendant le transfert, en préservant leur confidentialité et leur intégrité.
Elle vise à sécuriser la gestion des opérations cloud suivantes :
- Migration des données : Élabore des plans détaillés du processus de migration, des échéances, des rôles et des responsabilités.
- Transfert des données : Vérifie et utilise des protocoles sécurisés afin de garantir que toutes les données en transit et au repos sont chiffrées.
- Gestion des identités et des accès (IAM) : Établit des politiques pour contrôler l’accès aux données et authentifier les identités des utilisateurs.
Parmi les bonnes pratiques, envisagez d’appliquer des mesures de sécurité supplémentaires pour empêcher la corruption des données et les accès indésirables. Configurez le plan de contrôle pour gérer les référentiels et maintenir une synchronisation constante avec le plan de données. Vous pouvez également tirer parti du modèle de paiement à l’usage du cloud pour réduire les coûts lors de la migration de vos données sur site vers le cloud.
Gestion des données cloud
La gestion des données cloud consiste à stocker les données de l’entreprise dans des centres de données distants gérés par des fournisseurs cloud tels qu’AWS ou Microsoft Azure. Cette technique fournit des sauvegardes automatisées, une assistance professionnelle et un accès à distance depuis n’importe où. Ses avantages comprennent les sauvegardes automatisées, l’assistance d’experts et l’accès à distance, qui simplifient tous l’administration des données et améliorent l’accessibilité et la fiabilité de l’entreprise.
La gestion des données cloud se concentre sur les aspects suivants :
- Sauvegarde et récupération des données : Aide à créer une copie de vos données et des plans de récupération en cas de corruption ou de perte de données.
- Intégration des données : Gère la synchronisation des données entre différents systèmes cloud et sur site.
- Gouvernance des données : Favorise l’application des politiques de gouvernance des données et des exigences réglementaires propres au cloud.
Pour garantir une gestion efficace des données cloud, commencez par élaborer un plan. Définissez notamment le périmètre et le modèle de déploiement, établissez des restrictions d’accès et comparez différentes approches du traitement des données. Surveillez les données en les validant, en les nettoyant et en vérifiant leur qualité afin de garantir la précision des analyses et de la prise de décision. Prenez l’habitude d’enregistrer régulièrement des copies de vos données pour éviter les pertes, garantir leur disponibilité et vérifier les copies automatisées.
Avantages de la gestion de la sécurité cloud
La gestion de la sécurité cloud offre une surveillance plus efficace, une meilleure gestion des utilisateurs et des appareils, une protection renforcée des données, une application simplifiée des politiques et une évolutivité dynamique. Ces fonctionnalités permettent de surveiller efficacement votre infrastructure, de gérer les personnes en toute sécurité, de protéger les données de manière complète, d’appliquer strictement les politiques et de modifier facilement les mesures de sécurité à mesure que votre organisation évolue.
Fonctionnalités avancées de surveillance
Grâce à de vastes fonctionnalités de surveillance, votre personnel informatique peut accéder à distance à un tableau de bord pour évaluer la sécurité de l’ensemble de votre infrastructure cloud. Il peut ainsi surveiller les menaces et les faiblesses potentielles en temps réel, depuis n’importe quel endroit. Une accessibilité accrue permet de réagir rapidement aux incidents de sécurité, d’améliorer la posture de sécurité globale et de réduire le risque de violation des données ou de compromission des systèmes.
Gestion pratique des utilisateurs et des appareils
Une gestion de la sécurité cloud correctement appliquée permet de gérer les appareils et les utilisateurs en toute sécurité depuis n’importe quel endroit. Elle répond aux préoccupations concernant les logiciels malveillants présents sur les appareils appartenant aux utilisateurs dans les environnements de travail à distance. En gérant efficacement les accès et les politiques de sécurité, vous réduisez les risques associés aux accès illégaux ou aux appareils compromis, et créez un environnement cloud sécurisé.
Protection renforcée des données
Une protection accrue des données les met à l’abri des menaces grâce à la mise en place de mesures solides telles que la restriction des accès et la détection des menaces. Ces mesures garantissent que seules les personnes autorisées peuvent accéder aux données sensibles, tout en surveillant activement les éventuelles violations. La gestion de la sécurité cloud réduit le risque de violation des données tout en garantissant l’intégrité et la confidentialité des actifs numériques de votre organisation.
Meilleure application des politiques de sécurité internes et externes
En améliorant la mise en œuvre des politiques et normes de sécurité internes et externes, vous renforcez également votre capacité à détecter et à résoudre rapidement les violations des politiques. Cette approche proactive de la gestion de la sécurité cloud protège votre organisation en identifiant et en corrigeant les vulnérabilités avant qu’elles ne deviennent plus graves. Vous maintenez ainsi des normes de sécurité élevées et garantissez la conformité aux exigences du secteur.
Évolutivité et flexibilité dynamiques
La gestion de la sécurité cloud vous permet de modifier facilement vos mesures de sécurité à mesure que votre entreprise se développe. Vous pouvez ainsi répondre aux menaces émergentes et à l’évolution des exigences sans devoir apporter de changements majeurs à l’infrastructure. En développant progressivement vos processus de sécurité, vous garantissez que votre organisation reste résiliente et adaptable face aux menaces, tout en favorisant une croissance et une innovation continues.
Défis de la gestion de la sécurité cloud
Le suivi complexe des données, les problèmes de sécurité liés aux environnements mutualisés, la complexité des restrictions d’accès et les erreurs potentielles de configuration des actifs constituent autant de défis auxquels la gestion de la sécurité cloud doit répondre. Pour protéger efficacement l’intégrité des données et prévenir les menaces, ces défis nécessitent une surveillance régulière, des mesures de sécurité solides et une gestion proactive.
Suivi complexe des données
Le suivi complexe des données pose problème, car des fournisseurs tiers hébergent les services cloud, ce qui complique la surveillance et impose de récupérer les journaux de piste d’audit. Cela a une incidence sur les initiatives de gouvernance des données et de conformité, tout en augmentant le risque de violation des données et de non-conformité réglementaire. Pour y remédier, élaborez des processus clairs de suivi des données, vérifiez régulièrement les journaux d’audit et veillez à ce que les fournisseurs fournissent des informations essentielles sur l’utilisation des données.
Risques de sécurité dans les environnements mutualisés
Les environnements mutualisés
posent des risques de sécurité liés à d’éventuelles attaques malveillantes, qui menacent l’intégrité des données et la stabilité des systèmes. Les dommages collatéraux constituent un problème, car une attaque visant un locataire peut en affecter d’autres. Pour éviter des conséquences étendues, mettez en place des mesures de sécurité solides telles que le chiffrement et les contrôles d’accès, et surveillez régulièrement les activités inhabituelles.
Complexité des restrictions d’accès
Des problèmes de complexité des restrictions d’accès apparaissent lors de la gestion des accès entre les environnements sur site et cloud, car celle-ci exige des transitions fluides et le respect des politiques BYOD. Cette complexité peut entraîner des accès indésirables et des failles de sécurité. Pour les prévenir, élaborez des protocoles d’accès clairs, appliquez strictement les politiques BYOD et utilisez des solutions de gestion des identités et des accès afin d’unifier le contrôle des accès dans les différents environnements.
Risque d’erreur de configuration des actifs
5 stratégies de gestion de la sécurité cloud
Grâce à des stratégies de gestion de la sécurité cloud telles que la réalisation d’audits, la définition des niveaux de protection, la gestion et la surveillance des utilisateurs et l’utilisation d’outils de sécurité cloud, vous pouvez maximiser les avantages de la technologie cloud tout en réduisant les risques. La mise en œuvre de ces procédures vous permettra de protéger les données sensibles, de garantir la conformité et de maintenir le bon fonctionnement de vos opérations. Découvrez quelques-unes de ces stratégies de base pour gérer efficacement la sécurité cloud.
Effectuer des audits de sécurité
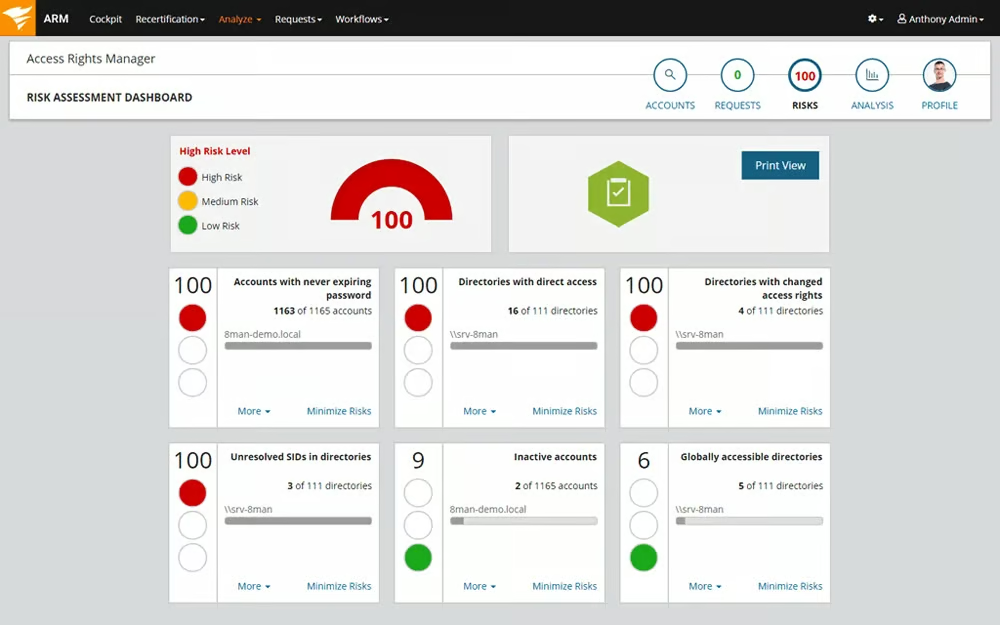
Les audits de sécurité protègent l’intégrité de votre infrastructure cloud. Ils consistent à analyser régulièrement vos produits et services basés sur le cloud afin de détecter d’éventuelles failles de sécurité. En appliquant régulièrement les mesures suivantes, vous pouvez identifier et corriger les vulnérabilités :
- Définir les objectifs : Déterminez le périmètre et les objectifs de l’audit conformément aux normes réglementaires et aux objectifs de l’entreprise.
- Évaluer les contrôles : Examinez les contrôles et les configurations de sécurité actuels de votre organisation pour les actifs cloud.
- Rechercher les vulnérabilités : Utilisez des logiciels d’analyse pour détecter les failles et vulnérabilités de sécurité potentielles.
- Examiner les journaux : Analysez les journaux d’accès pour repérer les tentatives d’accès illégales et identifier les activités suspectes.
- Surveiller les changements et les correctifs : Créez une stratégie de correction, mettez en œuvre des mesures de sécurité et surveillez constamment les changements et les vulnérabilités.
Voici un aperçu de la réalisation d’audits de sécurité à l’aide de l’outil d’audit de SolarWinds :
Définir les niveaux de protection appropriés
La mise en place de niveaux de protection appropriés consiste à donner à votre personnel chargé de la sécurité informatique un contrôle complet des paramètres de sécurité des applications cloud et à les configurer au niveau de sécurité le plus élevé. Cela offre une protection contre les cyberattaques, les accès illégaux et les violations de données. Déployez ces mesures de sécurité pour protéger les données sensibles, garantir la conformité réglementaire et renforcer la résilience globale de votre cybersécurité cloud :
- Définir les politiques de sécurité : Créez des règles de sécurité complètes qui précisent les niveaux et les exigences de sécurité requis pour les applications cloud.
- Attribuer les contrôles d’accès : Accordez les autorisations d’accès appropriées aux utilisateurs et aux rôles tout en limitant l’accès aux ressources nécessaires, conformément au principe du moindre privilège.
- Mettre en œuvre le chiffrement : Sécurisez les données sensibles en transit et au repos afin de les protéger contre les accès non autorisés ou les interceptions.
- Mettre en œuvre des outils de détection des menaces : Utilisez des technologies de détection et de surveillance des menaces pour découvrir les risques de sécurité potentiels et y répondre en temps réel.
- Effectuer régulièrement des contrôles de sécurité : Évaluez l’efficacité des mesures de sécurité, découvrez les vulnérabilités et veillez au respect des règles et réglementations de sécurité.
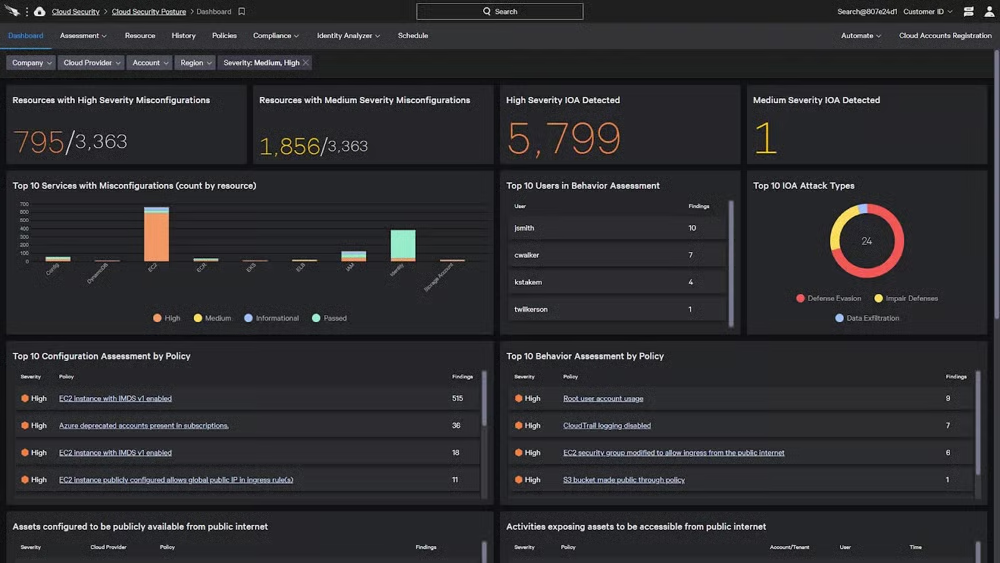
Utilisez des outils pour configurer facilement vos paramètres de sécurité. Voici un exemple de CrowdStrike :
Gérer les utilisateurs et les appareils
Veillez à ce que seuls les appareils autorisés accèdent à votre réseau et à vos données, en définissant des contrôles au niveau des utilisateurs pour limiter l’accès aux données de manière appropriée. En alignant les autorisations d’accès sur les exigences des rôles, vous optimisez l’efficacité opérationnelle tout en préservant l’intégrité, la confidentialité et la conformité des données dans votre environnement cloud. Voici quelques méthodes pour gérer les utilisateurs et les appareils des utilisateurs finaux :
- Mettre en œuvre un contrôle des accès basé sur les rôles (RBAC) : Attribuez les autorisations d’accès en fonction des rôles et des responsabilités des utilisateurs afin de veiller à ce qu’ils n’accèdent qu’aux données nécessaires à leurs tâches.
- Imposer l’authentification multifacteur (MFA) : Exigez des facteurs d’authentification supplémentaires, tels que des mots de passe et des données biométriques, afin de renforcer la sécurité et d’empêcher les accès non autorisés des utilisateurs.
- Utiliser des solutions de gestion des appareils mobiles (MDM) : Utilisez des solutions MDM pour gérer et sécuriser les appareils mobiles qui accèdent aux ressources cloud. Appliquez des politiques de sécurité et le chiffrement.
- Mettre régulièrement à jour les contrôles des accès : Examinez et mettez régulièrement à jour les contrôles des accès afin de tenir compte de l’évolution des rôles des utilisateurs. Cela garantit un alignement continu sur les exigences de sécurité.
- Suivre les activités des appareils à l’aide d’outils : Utilisez des outils de surveillance pour suivre en temps réel l’activité des utilisateurs et des appareils. Détectez rapidement tout comportement suspect ou incident de sécurité et réagissez-y.
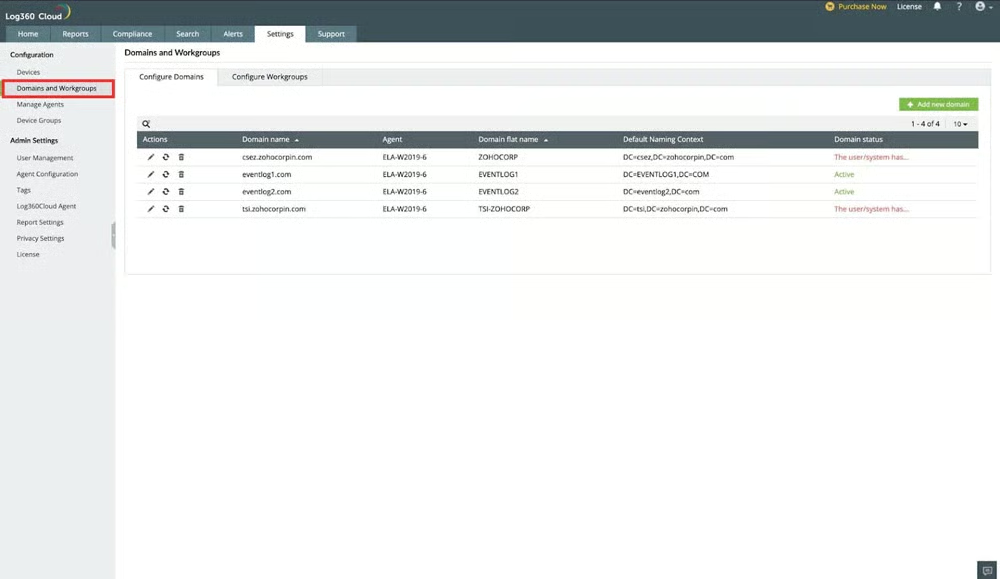
Voici à quoi ressemble la gestion des utilisateurs et des appareils à l’aide d’un outil de surveillance de ManageEngine :
Surveiller les activités des utilisateurs
Cette stratégie consiste à consulter des rapports pour suivre les interactions des utilisateurs dans votre environnement cloud, ce qui peut fournir des informations sur les problèmes de sécurité et les violations de conformité. En gagnant en visibilité sur l’activité des utilisateurs, les entreprises peuvent détecter et atténuer les menaces de sécurité potentielles en temps réel, améliorant ainsi leur niveau global de sécurité. Suivez ces étapes pour répondre immédiatement aux incidents de sécurité tout en garantissant l’intégrité, la confidentialité et la conformité des données :
- Définir les objectifs de la surveillance : Déterminez précisément les actions et les comportements des utilisateurs à surveiller conformément aux normes de sécurité et de conformité.
- Sélectionner les outils de surveillance : Choisissez des outils et des logiciels capables de suivre les actions des utilisateurs et de générer des résultats détaillés.
- Configurer les paramètres de surveillance : Définissez les paramètres et les seuils de surveillance afin d’enregistrer les journaux pertinents des utilisateurs et de détecter les schémas inhabituels pouvant indiquer une menace de sécurité.
- Analyser les données surveillées : Examinez et analysez régulièrement les rapports de surveillance afin de détecter les tendances, les anomalies et les menaces de sécurité potentielles dans l’activité des utilisateurs.
- Prendre des mesures de sécurité préventives : Répondez aux problèmes de sécurité identifiés, par exemple en modifiant les contrôles des accès ou en lançant les procédures de réponse aux incidents lorsque cela est nécessaire.
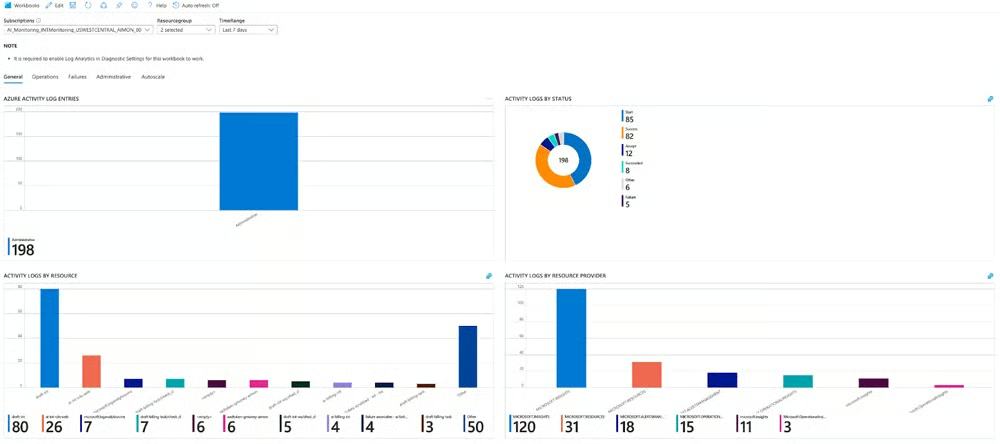
Voici le scénario type de surveillance des activités à l’aide de Microsoft Azure :
Utiliser des outils de sécurité cloud
Utilisez des solutions de sécurité cloud pour renforcer votre stratégie de gestion de la sécurité cloud. Ces outils comprennent des solutions de détection des menaces et de chiffrement, ainsi que des systèmes de gestion des identités et des accès. L’intégration de ces solutions dans votre environnement cloud vous permet d’améliorer la détection des menaces, d’imposer des règles d’accès et de protéger la confidentialité des données. Évaluez les solutions de sécurité cloud en suivant ces étapes :
- Évaluer les besoins en matière de sécurité : Évaluez les besoins de votre organisation en matière de sécurité et identifiez les domaines dans lesquels les produits de sécurité cloud peuvent contribuer à remédier aux faiblesses et aux menaces.
- Étudier les options disponibles : Recherchez des solutions de sécurité cloud qui répondent à vos exigences de sécurité, en tenant compte de leurs fonctionnalités, de leur compatibilité et de leur réputation.
- Mettre en œuvre les outils sélectionnés : Déployez et configurez vos produits de sécurité cloud conformément aux spécifications du fabricant et aux bonnes pratiques.
- Intégrer les systèmes actuels : Combinez les nouvelles technologies de sécurité cloud avec l’infrastructure et les processus de sécurité existants afin de garantir un fonctionnement fluide.
- Surveiller et optimiser les outils : Surveillez en continu les performances et l’efficacité des outils de sécurité cloud, en modifiant les configurations et les processus si nécessaire.
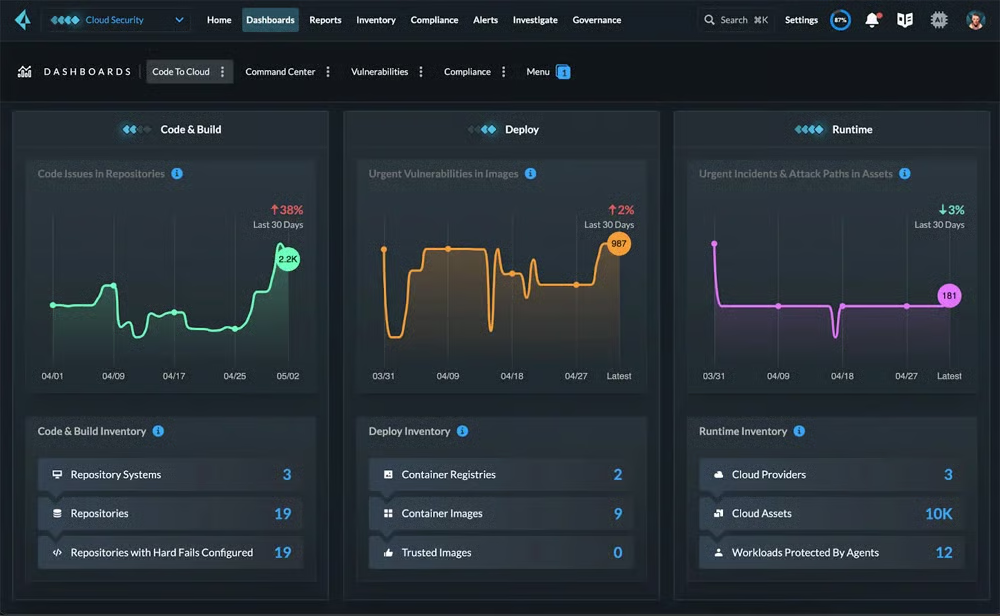
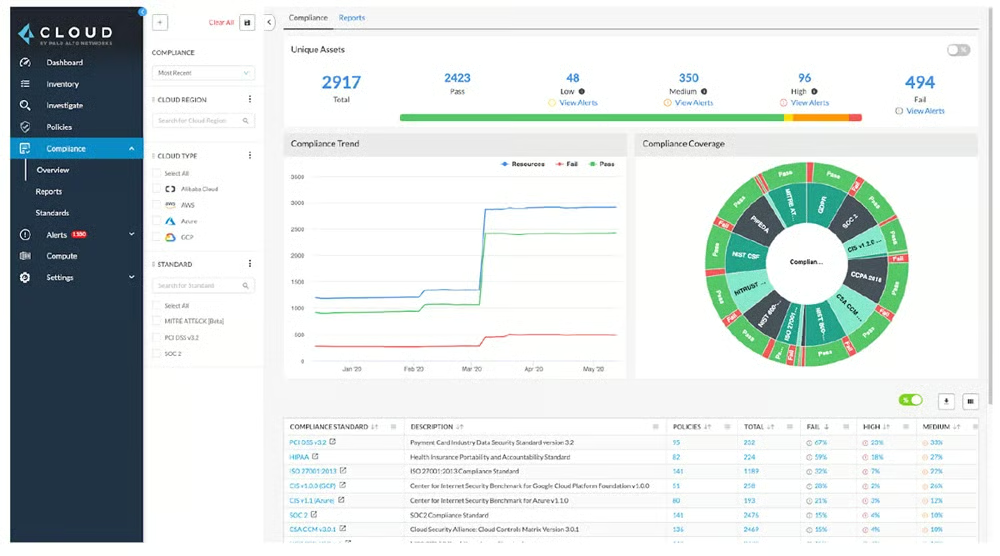
La plupart des outils de sécurité cloud s’ouvrent généralement sur leur tableau de bord, comme celui-ci de Prisma Cloud :
Consultez notre guide sur les fondamentaux de la sécurité cloud pour comprendre et élaborer des stratégies de gestion de la sécurité cloud plus robustes.
3 outils incontournables pour la gestion de la sécurité cloud
Choisir le bon fournisseur de gestion de la sécurité cloud est essentiel pour assurer une protection complète, une maîtrise des coûts et la conformité réglementaire. Lors de la sélection d’un fournisseur de services cloud, examinez attentivement ses politiques et processus de sécurité afin de vérifier que vos données sensibles sont correctement protégées. Pour faciliter la gestion, utilisez des outils courants de sécurité cloud tels que CWPP, CSPM ou CNAPP. Découvrez ci-dessous le fournisseur que nous recommandons pour chaque solution.
Plateforme de protection des charges de travail cloud (CWPP)
CWPP protège contre diverses menaces, notamment les logiciels malveillants et les violations de données. Elle offre une visibilité et une administration unifiées des ordinateurs physiques, des machines virtuelles (VM), des conteneurs et des applications sans serveur, renforçant ainsi la sécurité cloud. L’adoption de CWPP améliore le niveau de sécurité en limitant les risques et en réduisant l’impact des incidents de sécurité.
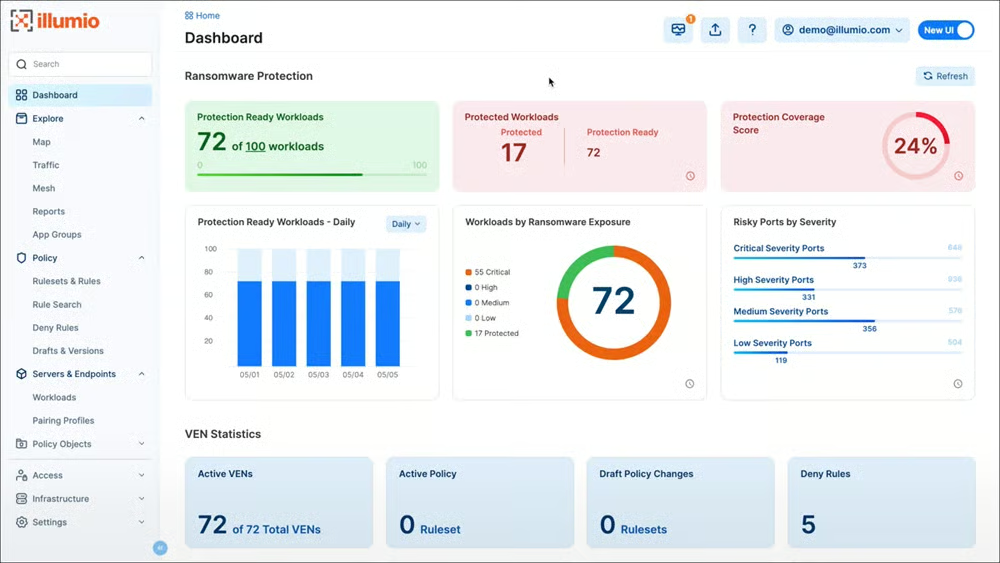
Notre solution recommandée : Illumio Core excelle dans la microsegmentation avancée en fournissant un contrôle granulaire de la sécurité cloud et une détection des menaces en temps réel. Elle offre une visibilité importante sur les charges de travail et s’adapte à leur évolution, ce qui la rend adaptée aux organisations souhaitant améliorer la sécurité de leurs charges de travail cloud. Illumio Core est proposée à partir de 7 080 dollars US par an pour 50 charges de travail protégées et 25 ports.
Découvrez d’autres plateformes de protection des charges de travail cloud et comparez les avantages, les fonctionnalités clés, les tarifs et bien plus encore de chaque solution.
Gestion de la posture de sécurité cloud (CSPM)
CSPM surveille, évalue et résout en temps réel les problèmes de sécurité et de conformité dans les systèmes cloud. Ces outils, avec CWPP et CIEM, sont des composants essentiels des CNAPP complètes. La capacité à détecter et à corriger rapidement les erreurs de configuration cloud fait des solutions CSPM autonomes des outils utiles pour les entreprises de toutes tailles.
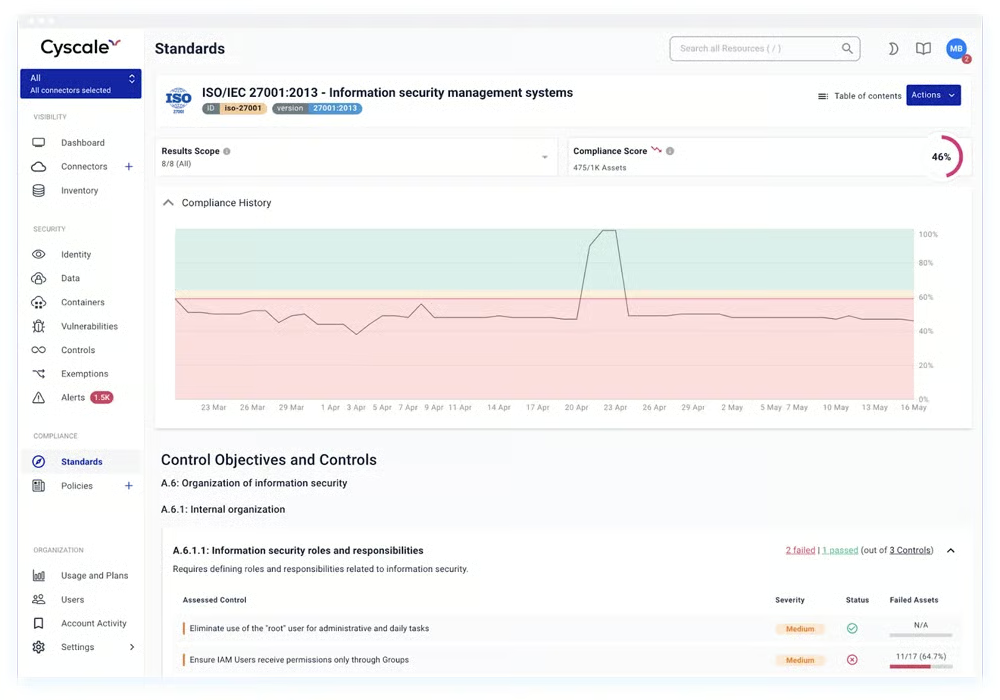
Notre solution recommandée : Cyscale est spécialisée dans la cartographie de la sécurité cloud et prend en charge les environnements AWS, Azure, Google Cloud et Alibaba. Les fonctionnalités de cartographie de Cyscale permettent aux entreprises de visualiser et de gérer plus efficacement les risques de sécurité et de conformité. Le forfait Pro coûte 10 000 dollars US pour un abonnement de 12 mois comprenant jusqu’à 1 000 actifs via Azure Marketplace.
Lisez notre analyse complète des différents outils de gestion de la posture de sécurité cloud pour évaluer leurs fonctionnalités, leurs avantages et leur coût.
Plateforme de protection des applications cloud natives (CNAPP)
CNAPP est une solution tout-en-un destinée à protéger les applications et les charges de travail cloud contre diverses menaces de sécurité. En combinant différentes fonctionnalités de sécurité cloud, telles que CWPP, CSPM et CIEM, CNAPP assure une protection à plusieurs niveaux. Cela inclut les charges de travail, les applications, la gestion des identités et les environnements de développement, afin de traiter un large éventail de menaces et de vulnérabilités dans les environnements cloud natifs.
Notre solution recommandée : Prisma Cloud by Palo Alto Networks offre des fonctionnalités complètes de sécurité des applications cloud natives. Sa solution CNAPP fournit une protection complète de l’ensemble de la pile pour les environnements cloud et favorise la collaboration entre les équipes de sécurité et de DevOps. Prisma Cloud CNAPP convient aux entreprises qui ont besoin d’une sécurité proactive des applications cloud natives. Les prix commencent à 9 000 dollars US par an pour 100 crédits Business Edition.
Comparez les principales plateformes de protection des applications cloud natives disponibles sur le marché en consultant notre guide d’achat complet, qui présente leurs fonctionnalités distinctes, leur coût, leurs avantages et leurs inconvénients.
Foire aux questions (FAQ)
Qu’est-ce que la gestion de la sécurité cloud ?
La gestion de la sécurité cloud est le processus de protection des environnements cloud, des applications et des données au moyen d’outils et de politiques de sécurité, de la surveillance et de pratiques opérationnelles. Elle aide les organisations à réduire les cyberrisques tout en maintenant des opérations cloud sécurisées et conformes.
Pourquoi la gestion de la sécurité cloud est-elle importante ?
La gestion de la sécurité cloud aide les organisations à protéger les données sensibles, à réduire les erreurs de configuration, à détecter les menaces, à maintenir la conformité réglementaire et à améliorer la visibilité sur les environnements et les charges de travail cloud.
Quels sont les principaux composants de la gestion de la sécurité cloud ?
Ses principaux composants comprennent le contrôle des accès, le chiffrement, l’évaluation des risques, la sécurité du réseau, la surveillance de la sécurité, la réponse aux incidents, la gestion de la conformité et la gestion de la configuration cloud.
Qu’est-ce que le modèle de responsabilité partagée dans la sécurité cloud ?
Le modèle de responsabilité partagée définit les responsabilités de sécurité qui incombent au fournisseur cloud et celles qui relèvent du client. Les fournisseurs sécurisent généralement l’infrastructure cloud, tandis que les clients sont responsables de la sécurisation des charges de travail, des identités, des configurations et des données.
Que sont les outils CSPM, CWPP et CNAPP ?
- Les outils CSPM (Cloud Security Posture Management) identifient les erreurs de configuration cloud et les risques de conformité.
- Les solutions CWPP (Cloud Workload Protection Platform) sécurisent les charges de travail telles que les VM, les conteneurs et les serveurs.
- Les outils CNAPP (Cloud-Native Application Protection Platform) regroupent plusieurs fonctionnalités de sécurité cloud au sein d’une plateforme unifiée.
Comment la gestion de la sécurité cloud contribue-t-elle à la conformité ?
La gestion de la sécurité cloud aide les organisations à satisfaire aux exigences réglementaires et sectorielles en appliquant des politiques de sécurité, en surveillant les activités, en chiffrant les données sensibles et en générant des rapports d’audit et de conformité.
Quels sont les risques courants liés à la sécurité cloud auxquels les organisations sont confrontées ?
Les risques courants comprennent les paramètres cloud mal configurés, les accès non autorisés, les API non sécurisées, les contrôles faibles des identités, les charges de travail non corrigées, le shadow IT et l’exposition des données due à une mauvaise gestion des accès.
Comment les organisations peuvent-elles améliorer la visibilité sur la sécurité cloud ?
Les organisations peuvent améliorer leur visibilité en mettant en œuvre une surveillance centralisée, la découverte des actifs cloud, la journalisation, des alertes automatisées, l’analyse de sécurité et des outils de gestion de la posture dans les environnements multicloud et hybrides.
Qu’est-ce que la sécurité de la migration cloud ?
La sécurité de la migration cloud vise à protéger les applications, les charges de travail et les données lors du déplacement des systèmes depuis une infrastructure sur site ou entre des environnements cloud. Elle comprend le chiffrement, les contrôles IAM, le transfert sécurisé des données et la surveillance.
Quelles sont les bonnes pratiques en matière de gestion de la sécurité cloud ?
Les bonnes pratiques comprennent l’application du principe du moindre privilège, l’activation de la MFA, le chiffrement des données au repos et en transit, la surveillance continue de l’activité cloud, la maintenance de sauvegardes, l’automatisation de l’application des correctifs et l’examen régulier des configurations et des autorisations cloud.
En résumé : renforcez vos stratégies grâce à la gestion de la sécurité cloud
Une gestion de la sécurité cloud en interne, encadrée par un responsable dédié, donne aux entreprises un contrôle complet sur leurs stratégies de sécurité cloud. Vous pouvez protéger les données sensibles et garantir la continuité des opérations cloud en vous appuyant sur les connaissances, les techniques et les technologies appropriées. Combinez ces stratégies avec les bonnes pratiques générales de sécurité cloud afin de créer un écosystème cloud plus sûr et plus sécurisé.
Consultez notre guide sur les bonnes pratiques et conseils en matière de sécurité cloud pour améliorer davantage vos stratégies de gestion de la sécurité cloud.
Cet article a été initialement publié en mai 2024 et mis à jour en mai 2026.