

















Ce guide s’adresse aux professionnels de l’informatique, aux propriétaires d’entreprise et aux utilisateurs soucieux de leur sécurité qui souhaitent mieux protéger leurs réseaux sans fil. Il explique les normes de sécurité Wi-Fi, de WEP à WPA3, et fournit des étapes pratiques pour les sécuriser en 2026.
Imaginez votre Wi-Fi comme une fenêtre ouverte sur votre entreprise. Les données clients, les factures et les stratégies confidentielles pourraient toutes être exposées à quiconque possède les connaissances nécessaires.
C’est la réalité des réseaux sans fil non sécurisés. Ce guide va à l’essentiel et vous montre exactement comment verrouiller votre Wi-Fi. Des anciennes normes comme WEP à la toute dernière version WPA3, vous apprendrez les mesures pratiques à prendre pour protéger votre réseau et votre entreprise.
- Comment fonctionne la sécurité sans fil ?
- 4 types de protocoles de sécurité des réseaux sans fil
- 5 façons de sécuriser les réseaux Wi-Fi
- La sécurité sans fil dans des environnements spécifiques
- 4 mécanismes d’authentification pour sécuriser les réseaux sans fil
- Qu’est-ce qu’un logiciel de sécurité Wi-Fi ?
- 4 types d’appareils de sécurité des réseaux Wi-Fi
- 5 menaces courantes pour la sécurité Wi-Fi
- Outils de surveillance et de gestion des réseaux sans fil
- Quel protocole de sécurité des réseaux sans fil choisir ?
Comment fonctionne la sécurité sans fil ?
La sécurité sans fil crée plusieurs niveaux de défense en combinant chiffrement, authentification, contrôle d’accès, sécurité des appareils et détection des intrusions afin de se défendre contre les accès illégaux et de garantir la sécurité du réseau. Le processus commence par l’activation des méthodes de chiffrement du réseau sans fil, comme WPA2 ou WPA3, afin de brouiller les transferts de données. Grâce à cette étape, les données sont illisibles pour les personnes non autorisées, même si elles sont interceptées.
Les utilisateurs ou appareils souhaitant se connecter au réseau sont invités à vérifier leur identité afin de confirmer la légitimité de la demande de connexion, généralement au moyen d’un mot de passe. Les règles de contrôle d’accès précisent ensuite quels utilisateurs ou appareils sont autorisés à accéder au réseau, ainsi que leur niveau d’accès, en fonction des rôles des utilisateurs, du type d’appareil et des droits d’accès explicitement définis.
Le processus se poursuit par la sécurisation des appareils du réseau : il faut maintenir les logiciels antivirus à jour, actualiser les systèmes d’exploitation et limiter l’utilisation des identifiants administrateur afin d’empêcher les accès indésirables. Les systèmes de détection et de prévention des intrusions (IDPS) et les autres outils surveillent le réseau afin de détecter toute activité inhabituelle ou faille de sécurité. Ces systèmes détectent les tentatives d’accès non autorisées, les infections par des logiciels malveillants et d’autres menaces, puis y répondent en temps réel.
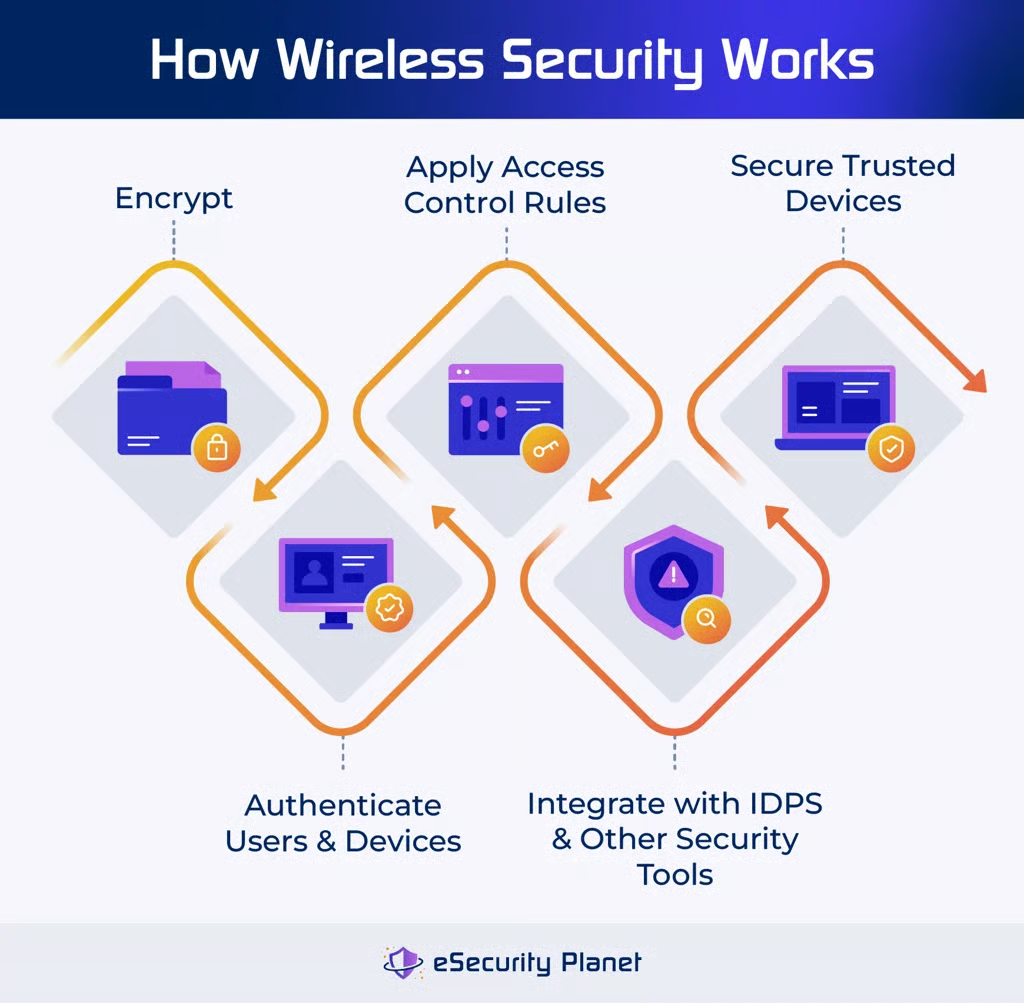
Plus précisément, la sécurité sans fil comprend les éléments suivants :
- Mettre en œuvre le chiffrement : Convertit les données en un code lisible uniquement par les utilisateurs autorisés disposant de la clé appropriée.
- Authentifier les utilisateurs et les appareils : Traite les identités vérifiées des personnes et des appareils qui tentent de se connecter au réseau.
- Appliquer les règles de contrôle d’accès : Définit quels utilisateurs ou appareils peuvent se connecter au réseau et quel degré ou niveau d’accès leur est accordé.
- Sécuriser les appareils : Consiste notamment à identifier les appareils de confiance qui se connectent à un réseau et à définir des politiques dans les autres outils de sécurité intégrés.
- Intégrer les IDPS et autres outils : Détecte et bloque les activités suspectes et les failles de sécurité sur le réseau.
La sécurité sans fil traite les vulnérabilités liées au transfert des données d’un réseau sans fil par ondes radio, garantit que les données ne sont pas interceptées et protège la sécurité et la disponibilité du réseau. Pour mieux comprendre le fonctionnement de la sécurité sans fil, découvrez les différents protocoles de chiffrement utilisés dans les réseaux sans fil.
4 types de protocoles de sécurité des réseaux sans fil
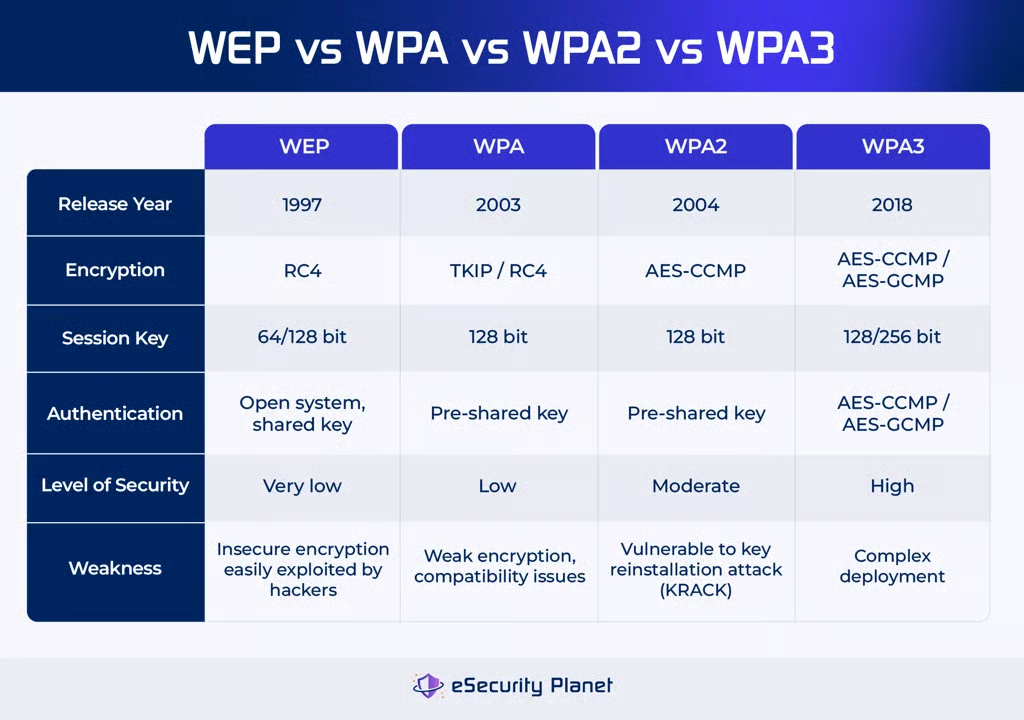
WEP, WPA, WPA2 et WPA3 sont les quatre types de protocoles de sécurité des réseaux sans fil, chacun offrant un niveau de sécurité croissant.
WPA2, qui utilise le chiffrement AES, est couramment employé. WPA3 offre toutefois des fonctionnalités de sécurité supplémentaires, notamment un chiffrement plus puissant et une meilleure protection contre les attaques. Ces protocoles déterminent le niveau d’accès des utilisateurs et des appareils. Quel que soit le protocole utilisé, une sécurité solide est nécessaire pour protéger les réseaux sans fil et les données sensibles.
Wired Equivalent Privacy (WEP)
Développé en 1997, le WEP a été conçu pour sécuriser les réseaux sans fil grâce au chiffrement et à la restriction des accès. Toutefois, sa dépendance au chiffrement RC4, peu sûr, et à l’authentification par clé partagée rendait les réseaux vulnérables aux attaques. Bien que le WEP ait initialement fourni un chiffrement comparable à celui des réseaux filaires, ses failles ont été largement exploitées par les pirates, le rendant obsolète.
L’abandon de ce protocole a donné naissance à des solutions plus robustes, comme le WPA (Wi-Fi Protected Access). Malgré ses défauts, la simplicité du WEP et son adoption généralisée lui ont d’abord valu une grande attention, mais ses vulnérabilités intrinsèques ont finalement éclipsé ses avantages, soulignant l’importance de mettre constamment à jour les normes de sécurité sans fil.
Wi-Fi Protected Access (WPA)
Lancé en 2003, le WPA s’est imposé comme un successeur efficace du WEP en corrigeant ses défauts. Il utilise le protocole de chiffrement TKIP (Temporal Key Integrity Protocol) afin d’améliorer la gestion des clés et les contrôles d’intégrité. Il existe en deux modes : WPA-Personal pour les réseaux domestiques et WPA-Enterprise pour les entreprises utilisant des serveurs RADIUS.
Le chiffrement 128 bits du WPA offre une meilleure protection que les normes de chiffrement plus faibles du WEP. Il reste toutefois nettement moins robuste que WPA2, ce qui peut entraîner des failles et des problèmes de compatibilité. L’adoption du WPA peut également nécessiter des modifications matérielles, ce qui pose problème aux utilisateurs disposant d’équipements anciens.
Wi-Fi Protected Access II (WPA2)
Lancé en 2004, le WPA2 est une autre norme de sécurité sans fil qui s’appuie sur la technique de chiffrement AES pour fournir une protection robuste. Ses avantages par rapport au WPA comprennent une meilleure administration et une moindre vulnérabilité aux attaques. Le WPA2 est largement adopté comme norme du secteur, garantissant l’interopérabilité des appareils.
Cependant, des vulnérabilités comme l’attaque par réinstallation de clé (KRACK) constituent un risque de sécurité. Bien qu’il convienne à la plupart des réseaux domestiques, des difficultés apparaissent dans les environnements professionnels, où les attaques sophistiquées sont plus fréquentes. En outre, les équipements anciens incompatibles avec WPA2 peuvent nécessiter une mise à niveau.
Malgré ces problèmes, le WPA2 reste utilisé, tandis que des efforts se poursuivent pour répondre aux menaces et aux faiblesses croissantes.
Wi-Fi Protected Access III (WPA3)
Lancé en 2018, le WPA3 offre un chiffrement renforcé, une meilleure protection contre les attaques par force brute fondées sur des dictionnaires et une configuration simplifiée des appareils grâce à Wi-Fi Easy Connect. Malgré ces améliorations, son adoption généralisée reste lente. Le WPA3 existe en trois versions : WPA3-Personal pour les particuliers, WPA3-Enterprise pour les organisations et Wi-Fi Enhanced Open pour les réseaux non protégés par mot de passe.
Bien qu’il renforce la sécurité globale des réseaux, il présente certains inconvénients, notamment une mise en œuvre complexe, une faible adoption par les utilisateurs et des problèmes de compatibilité avec les anciens appareils et équipements. Malgré ses avantages, le déploiement à grande échelle du WPA3 n’a pas encore eu lieu, ce qui témoigne d’une transition lente des anciens protocoles de sécurité vers cette norme plus moderne.
5 façons de sécuriser les réseaux Wi-Fi
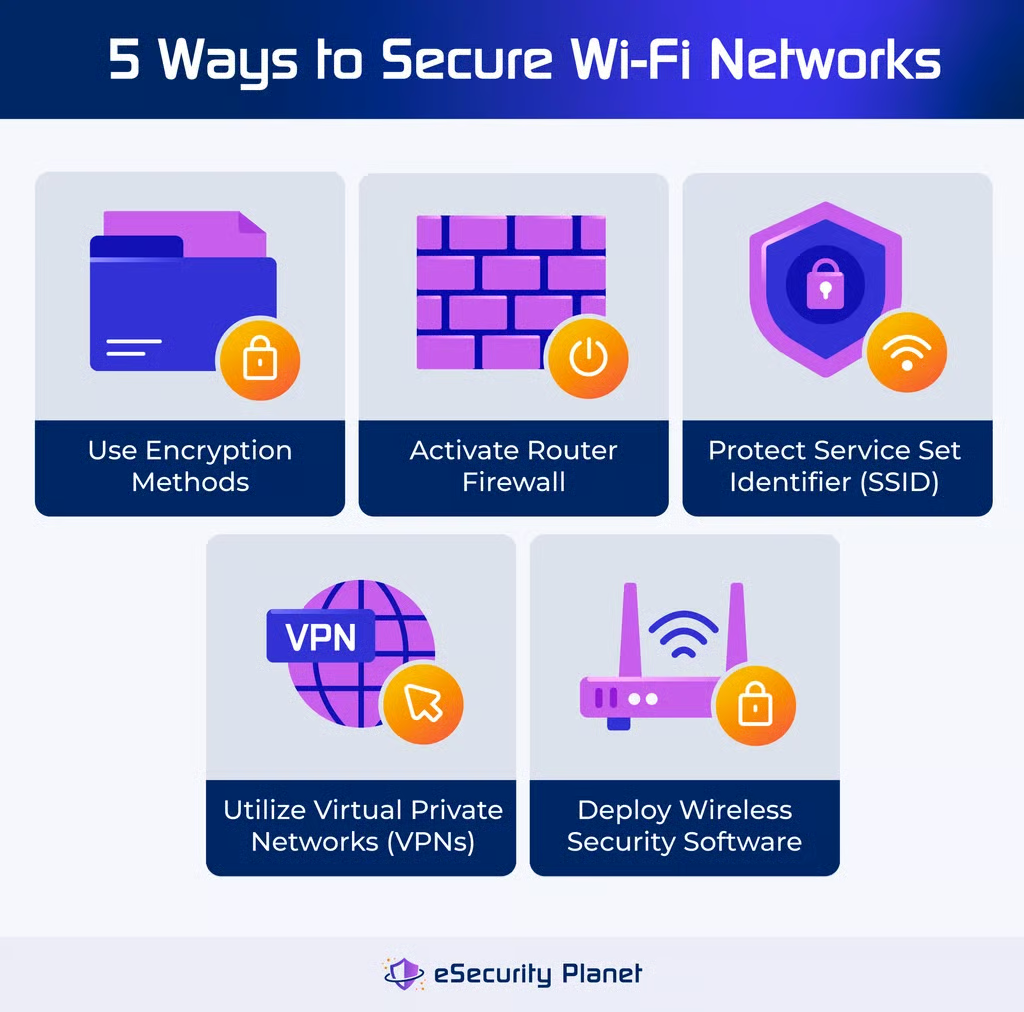
Protégez votre réseau Wi-Fi contre les accès non autorisés en utilisant des méthodes de chiffrement, des outils pare-feu, des logiciels de sécurisation du SSID, des logiciels VPN et des logiciels de sécurité sans fil. Ces mesures réduisent la probabilité de failles de sécurité réussies et renforcent la sûreté et l’intégrité de votre réseau et de vos données critiques.
Utiliser des méthodes de chiffrement
Le chiffrement brouille les données du réseau, rendant plus difficile l’accès des utilisateurs non autorisés aux informations importantes. Chiffrez votre réseau Wi-Fi à l’aide des normes WPA2 ou WPA3 pour protéger vos données. Utilisez les protocoles de chiffrement les plus récents afin de maximiser la sécurité du réseau et sa protection contre les menaces potentielles et les fuites de données.
Activer le pare-feu du routeur
Activez le pare-feu de votre routeur afin de renforcer la protection contre les virus, les logiciels malveillants et les pirates. Vérifiez son état dans les paramètres du routeur pour renforcer les défenses de votre réseau. Segmentez les zones sensibles de votre réseau pour accroître la sécurité et envisagez d’installer des pare-feu sur tous les appareils connectés afin d’assurer une protection complète.
Protéger l’identifiant de votre réseau sans fil (SSID)
Pour sécuriser les réseaux sans fil, évitez d’inclure des informations personnelles comme votre nom de famille dans votre SSID. Utilisez des informations inhabituelles afin de compliquer le ciblage de votre réseau par les pirates au moyen de techniques telles que les attaques Evil Twin. Masquer votre SSID réduit également le risque d’être victime de points d’accès malveillants et d’accès non autorisés, améliorant ainsi la sécurité globale de votre réseau sans fil.
Exploiter les réseaux privés virtuels (VPN)
Un VPN protège votre réseau Wi-Fi en chiffrant vos données, les rendant illisibles pour les personnes susceptibles de les intercepter sur les réseaux Wi-Fi publics. Recherchez des VPN qui utilisent le chiffrement AES-256 standard du secteur et renforcez la sécurité en employant des protocoles open source fiables. De nombreuses applications VPN proposent des fonctionnalités supplémentaires de protection de la vie privée, comme le blocage des publicités, le split tunneling et le double VPN, qui améliorent la sécurité et la confidentialité globales du réseau.
Déployer un logiciel de sécurité sans fil
Les logiciels de sécurité sans fil renforcent la sécurité des réseaux Wi-Fi en intégrant des fonctions telles que l’analyse des performances, l’analyse du réseau, les études de site, l’analyse du spectre, la cartographie thermique, les audits, l’analyse du trafic, le reniflage de paquets, les tests d’intrusion, la surveillance et la gestion. Grâce à ces fonctionnalités, les utilisateurs peuvent identifier les vulnérabilités, détecter les accès indésirables et adopter des mesures de sécurité efficaces pour protéger leurs réseaux Wi-Fi contre les menaces et les failles potentielles.
La sécurité sans fil dans des environnements spécifiques
La sécurité sans fil varie selon les environnements, notamment les réseaux Wi-Fi domestiques, les réseaux sans fil professionnels et les réseaux publics. Pour se protéger contre les menaces, chaque situation nécessite des mesures de précaution adaptées.
Sécuriser le Wi-Fi domestique
Sécuriser les réseaux Wi-Fi à domicile protège non seulement vos informations personnelles, mais garantit également une connexion réseau stable et fiable. Voici quelques conseils pour renforcer votre réseau Wi-Fi domestique et réduire les risques de sécurité potentiels :
- Sécuriser les mots de passe : Créez un mot de passe Wi-Fi robuste et mettez-le régulièrement à jour afin d’éviter les accès non autorisés.
- Vérifier les appareils : Vérifiez régulièrement les appareils connectés afin de détecter toute activité inhabituelle ou tout accès non autorisé.
- Vérifier les identifiants du routeur : Accédez à l’interface web du routeur, sélectionnez les paramètres d’administration et modifiez l’identifiant et le mot de passe par défaut.
- Mettre à jour les appareils : Maintenez à jour le micrologiciel du routeur et les appareils associés afin de prévenir les vulnérabilités et de garantir une sécurité optimale.
- Placer le routeur au meilleur endroit : Placez stratégiquement le routeur afin d’obtenir une couverture maximale et une interférence minimale du signal.
Sécuriser les réseaux sans fil professionnels
La mise en œuvre de mesures efficaces de sécurité des réseaux sans fil protège contre les cyberattaques tout en garantissant la conformité réglementaire et la confiance des clients. Voici quelques moyens essentiels de renforcer les réseaux professionnels et d’atténuer les menaces de sécurité potentielles :
- Limiter le partage des mots de passe : Ne partagez les mots de passe qu’avec le personnel concerné et modifiez-les régulièrement afin de garantir la sécurité.
- Mettre à niveau les protocoles de chiffrement : Pour améliorer la sécurité du réseau, remplacez le chiffrement WEP obsolète par des protocoles plus modernes comme WPA2/WPA3.
- Segmenter les réseaux professionnels et invités : Pour protéger les données sensibles de votre entreprise, dirigez l’activité des invités et les activités non professionnelles vers des réseaux distincts.
- Installer des pare-feu : Exploitez les pare-feu pour détecter et empêcher les programmes potentiellement malveillants.
- Limiter les connexions DHCP : Validez et supprimez régulièrement les appareils illégitimes et envisagez de collaborer avec un fournisseur de solutions de sécurité réseau pour bénéficier d’une protection complète.
Sécuriser les réseaux publics
Avec la multiplication des points d’accès Wi-Fi publics dans les cafés, les aéroports et autres lieux publics, les utilisateurs doivent prendre des mesures proactives pour protéger leur confidentialité et leur sécurité numériques. Voici cinq conseils essentiels pour naviguer de manière sûre et sécurisée sur les réseaux publics.
- Utiliser un logiciel antivirus: Installez et mettez à jour un logiciel antivirus afin de détecter les risques liés aux logiciels malveillants sur les réseaux Wi-Fi publics et de vous en avertir.
- Éviter d’accéder aux informations sensibles : N’accédez à aucune information ni application confidentielle sur des réseaux publics non protégés, même si vous utilisez un VPN.
- Utiliser des VPN : Activez votre VPN pour chiffrer la transmission des données sur les réseaux Wi-Fi publics, en préservant la confidentialité et la sécurité grâce à l’établissement d’un tunnel sécurisé pour le transfert des données.
- Méfiez-vous des e-mails de phishing : Soyez prudent lorsque vous examinez le contenu des e-mails, vérifiez les liens suspects et confirmez l’identité de l’expéditeur.
- Désactiver le partage de fichiers ou la connexion automatique : Désactivez les paramètres de connectivité automatique et les fonctions de partage de fichiers sur les appareils afin d’éviter les accès non autorisés sur les réseaux Wi-Fi publics.
4 mécanismes d’authentification pour sécuriser les réseaux sans fil
Les mécanismes d’authentification renforcent la sécurité en obligeant les utilisateurs à valider leur identité à l’aide de différentes méthodes, notamment l’authentification multifacteur (MFA), l’authentification unique (SSO), l’authentification par mot de passe et l’authentification sans mot de passe.
Authentification multifacteur (MFA)
L’authentification multifacteur est une mesure de sécurité qui nécessite au moins deux preuves d’identité, par exemple un mot de passe associé à un jeton physique ou à des données biométriques. Elle améliore la sécurité en ajoutant des étapes de vérification au-delà des mots de passe, ce qui réduit le risque d’accès non autorisé et permet de lutter contre des cybermenaces telles que le phishing et le vol d’identifiants. Les alternatives à la MFA comprennent également les applications d’authentification, les e-mails et les SMS.
Authentification unique (SSO)
L’authentification unique permet aux utilisateurs de se connecter instantanément à une application et d’accéder à d’autres applications sur de nombreuses plateformes et de nombreux domaines. Cela réduit le besoin de connexions multiples, améliorant ainsi l’expérience utilisateur et l’efficacité. Un domaine central gère l’authentification et partage la session avec d’autres domaines, mais les protocoles spécifiques peuvent différer dans leur gestion du partage de session.
Authentification par mot de passe
L’authentification par mot de passe valide l’identité d’un utilisateur en lui demandant de fournir à la fois son nom d’utilisateur et son mot de passe. Ces identifiants sont comparés aux données enregistrées dans la base de données du système et, s’ils correspondent, l’accès est accordé. Bien que l’authentification soit simple pour les utilisateurs, elle nécessite des étapes techniques supplémentaires pour maintenir la sécurité et le contrôle des accès.
Authentification sans mot de passe
L’authentification sans mot de passe remplace la saisie traditionnelle d’un mot de passe par des méthodes plus récentes et plus sécurisées. Les données biométriques, par exemple, analysent des caractéristiques uniques telles que les traits du visage. D’autres méthodes utilisent des facteurs de possession, comme les codes à usage unique. L’authentification sans mot de passe améliore la sécurité en éliminant le besoin de mots de passe et en s’appuyant plutôt sur les données biométriques, les facteurs de possession et les liens magiques envoyés par e-mail.
Qu’est-ce qu’un logiciel de sécurité Wi-Fi ?
Les produits de sécurité Wi-Fi sont des outils qui protègent les réseaux et les appareils sans fil contre les cybermenaces telles que les pirates informatiques, l’interception des données et les accès non autorisés. Ils chiffrent les transmissions de données, appliquent les contrôles d’accès et détectent et bloquent les activités malveillantes. Les utilisateurs installent et configurent ces éléments sur leurs routeurs Wi-Fi ou autres appareils réseau. Les solutions plus récentes intégrées aux plateformes cloud offrent une protection avancée contre les intrusions.
Les logiciels de sécurité Wi-Fi comprennent les outils de test de la sécurité et des performances Wi-Fi. Ces outils utilisent des tests et des analyses pour évaluer l’état d’un réseau Wi-Fi. Ils peuvent localiser les vulnérabilités, surveiller la vitesse et la stabilité du réseau, détecter les points d’accès indésirables et évaluer l’état général du réseau. Voici quelques-unes des principales plateformes de sécurité Wi-Fi du marché :
- Wireshark : Meilleur analyseur de protocoles réseau open source (téléchargement gratuit)
- AccessAgility WiFi Scanner : Idéal pour l’intégration d’outils (prix de départ : 100 $ US et plus)
- TamoGraph Site Survey : Meilleur outil logiciel d’étude de site sans fil (prix de départ : 500 $ US et plus)
4 types d’appareils de sécurité des réseaux Wi-Fi
Il existe quatre catégories d’appareils de sécurité des réseaux Wi-Fi : actifs, passifs, préventifs et UTM. Les appareils actifs gèrent le trafic, les appareils passifs détectent les menaces, les appareils préventifs recherchent les faiblesses et les systèmes UTM combinent plusieurs activités de sécurité pour assurer une protection complète.
Appareil actif
Bien qu’ils fonctionnent de manière similaire à leurs équivalents filaires, les appareils actifs sont conçus pour les environnements sans fil. Ils comprennent les pare-feu, les antivirus et les appareils de filtrage de contenu. Les pare-feu filtrent le trafic sans fil entrant et sortant, empêchent les accès indésirables et détectent les paquets malveillants. Les analyseurs antivirus recherchent en continu les menaces de logiciels malveillants sur les connexions sans fil. Les appareils de filtrage de contenu limitent l’accès à certains sites web ou contenus tout en faisant respecter les règles de sécurité.
Appareil passif
Les appareils passifs, tels que les équipements de détection des intrusions, améliorent la sécurité des réseaux sans fil en surveillant le trafic réseau à la recherche d’activités suspectes. Ils examinent les tendances et les anomalies des données afin de détecter les dangers potentiels, comme les tentatives d’accès non autorisé ou les transmissions de logiciels malveillants. En identifiant ces situations et en générant des rapports à leur sujet, ces appareils fournissent des informations essentielles qui permettent aux responsables réseau d’agir immédiatement pour réduire les risques de sécurité et sécuriser le réseau.
Appareil préventif
Les appareils préventifs, tels que les outils d’intrusion et les équipements d’évaluation des vulnérabilités, améliorent la sécurité des réseaux sans fil en recherchant activement les failles de sécurité potentielles. Ils examinent entièrement l’infrastructure réseau et découvrent les failles que des attaquants pourraient exploiter. Les appareils préventifs renforcent le réseau contre les cybermenaces en détectant et en corrigeant les défauts de sécurité avant leur exploitation, ce qui réduit la probabilité d’intrusions.
Système de gestion unifiée des menaces (UTM)
Les systèmes UTM protègent les réseaux sans fil en combinant de nombreuses fonctions de sécurité au sein d’un seul appareil matériel. Situés à la périphérie du réseau, ces appareils font office de passerelles et offrent une protection complète contre les logiciels malveillants, les intrusions illégales et autres menaces de sécurité. Les équipements UTM intègrent plusieurs services de sécurité, tels qu’un pare-feu, un système antimalware et un système de détection des intrusions, afin de simplifier la maintenance et d’améliorer la protection globale.
5 menaces courantes pour la sécurité Wi-Fi
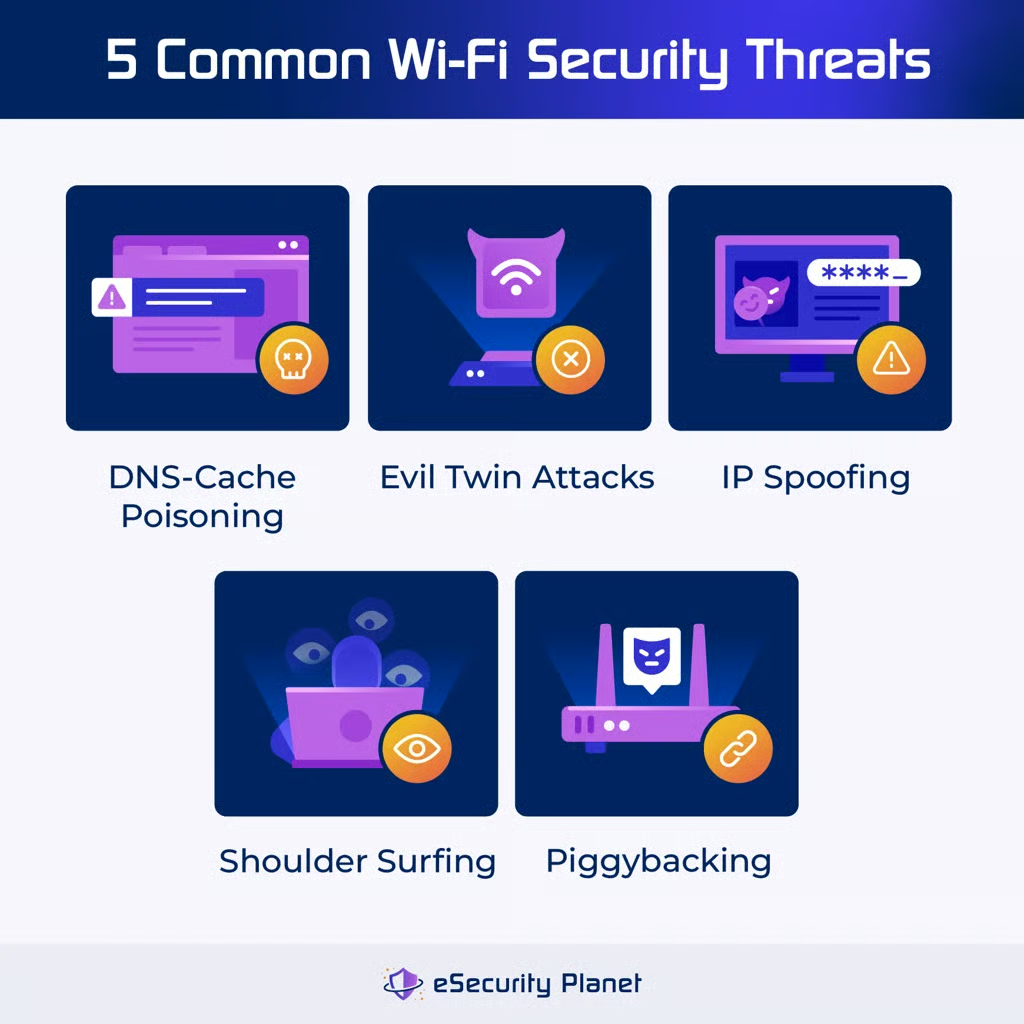
L’empoisonnement du cache DNS, les attaques de type Evil Twin, l’usurpation d’adresse IP, le parasitage de réseau et le shoulder surfing représentent tous des risques importants pour la sécurité Wi-Fi. Il est essentiel d’identifier et d’atténuer ces menaces de sécurité Wi-Fi pour protéger les réseaux et les données sensibles.
Empoisonnement du cache DNS
L’empoisonnement du cache DNS se produit lorsqu’un pirate remplace l’adresse d’un site web légitime par celle d’un site imposteur, ce qui amène les visiteurs à interagir à leur insu avec le site malveillant. Cela peut entraîner un vol de données ou un déni de service. Les acteurs malveillants exploitent des vulnérabilités pour usurper l’identité de serveurs ou submerger les serveurs de cache de réponses frauduleuses.
Stratégies de défense : Le contrôle des serveurs DNS, la limitation des requêtes sur les ports ouverts et l’adoption d’un logiciel DNS doté de fonctions de sécurité intégrées contribuent à réduire le risque d’attaques par empoisonnement DNS.
Attaques de type Evil Twin
Les attaques de type Evil Twin exploitent les failles des réseaux Wi-Fi publics en usurpant l’identité de réseaux légitimes. Les acteurs malveillants créent de faux points d’accès Wi-Fi pour inciter les utilisateurs à s’y connecter involontairement. Les victimes peuvent alors fournir des informations personnelles que les pirates récupèrent.
Stratégies de défense : Pour vous protéger, évitez les réseaux Wi-Fi non sécurisés et utilisez plutôt des points d’accès personnels protégés par mot de passe, surveillez les notifications d’avertissement, désactivez les fonctions de connexion automatique, évitez de vous connecter à des comptes privés sur les réseaux Wi-Fi publics, utilisez l’authentification multifacteur, consultez des sites web HTTPS et utilisez un VPN pour chiffrer la transmission des données.
Usurpation d’adresse IP
L’usurpation d’adresse IP se produit lorsqu’un attaquant remplace l’adresse IP d’origine d’un paquet par une fausse adresse, usurpant souvent l’identité d’une source légitime. Cette méthode trompeuse peut être utilisée à des fins criminelles, comme le vol d’identité. Au cours de l’attaque, le pirate intercepte la poignée de main TCP et envoie une fausse confirmation avec l’adresse de son appareil et une adresse IP falsifiée.
Stratégies de défense : Parmi les méthodes possibles figurent la surveillance des réseaux à la recherche d’activités inhabituelles, l’utilisation de méthodes plus robustes de vérification d’identité, la protection par pare-feu, la transition vers IPv6, la mise en œuvre du filtrage entrant et sortant et l’utilisation de l’inspection approfondie des paquets (DPI).
Parasitage de réseau
Le parasitage des réseaux Wi-Fi consiste à obtenir un accès indésirable à Internet en exploitant des signaux non chiffrés. Cette activité, également appelée squattage Wi-Fi, compromet la sécurité du réseau et peut ralentir les connexions Internet.
Stratégies de défense : Pour éviter d’être victime de parasitage, protégez les réseaux Wi-Fi avec des mots de passe robustes, surveillez toute activité inhabituelle et envisagez d’utiliser un réseau privé virtuel (VPN) pour chiffrer les communications sur les réseaux Wi-Fi publics. Utilisez des mots de passe robustes et uniques et restez attentif aux personnes suspectes à proximité des points d’accès Wi-Fi.
Shoulder surfing
Le shoulder surfing se produit lorsqu’une personne vole des informations critiques pendant que vous utilisez des appareils électroniques dans des lieux publics. Les attaquants cherchent à obtenir des informations sensibles, telles que des numéros de carte bancaire et des mots de passe, afin de commettre un vol d’identité ou une fraude financière.
Stratégies de défense : Pour prévenir le shoulder surfing, utilisez des mots de passe complexes et uniques, évitez de réutiliser les mots de passe pour plusieurs comptes, activez l’authentification à deux facteurs et utilisez un réseau privé virtuel (VPN) lorsque vous vous connectez à des réseaux Wi-Fi publics. Ces mesures de protection contribuent à empêcher les accès non autorisés et la compromission des informations personnelles.
Découvrez les principales menaces pour la sécurité Wi-Fi afin de rester informé des vulnérabilités courantes et de leur impact potentiel.
Outils de surveillance et de gestion des réseaux sans fil
La surveillance et la gestion des réseaux comprennent plusieurs outils, notamment pour la découverte, les performances, la sécurité et la conformité des réseaux. Vous pouvez déterminer l’outil le plus adapté en évaluant la taille de votre réseau, votre budget, les fonctionnalités souhaitées et l’expertise de votre équipe informatique.
Outils de découverte du réseau
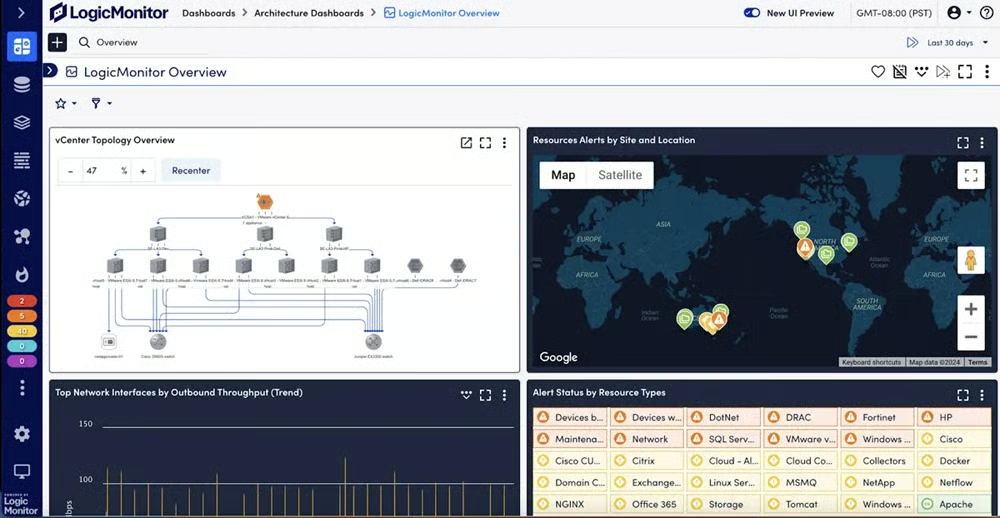
Les outils de découverte du réseau contribuent à sécuriser les réseaux sans fil en analysant et en cartographiant la topologie et les appareils du réseau. Ils utilisent des protocoles tels que SNMP, ICMP, ARP et LLDP pour identifier les nœuds sans fil. Ces outils affichent la topologie du réseau et détectent les changements ou les anomalies, fournissant ainsi des données complètes pour administrer et surveiller efficacement le réseau.
Outil recommandé : LogicMonitor est une plateforme cloud de surveillance de l’infrastructure qui se concentre sur les services de base de surveillance des réseaux. Elle fournit la découverte automatique des appareils, des alertes issues de l’apprentissage automatique, la surveillance de l’état des équipements, la cartographie du réseau, des intégrations et l’analyse du trafic. Les utilisateurs peuvent profiter d’un essai gratuit de 14 jours pour découvrir ses fonctionnalités.
Logiciel de performances et de disponibilité des réseaux
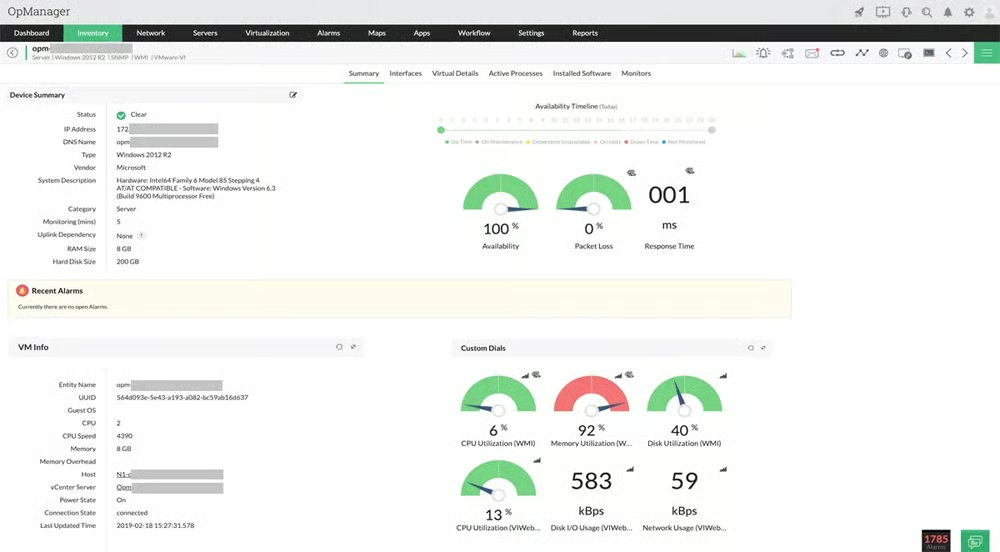
Les outils de performances et de disponibilité des réseaux évaluent la qualité, la vitesse, la fiabilité et la capacité du réseau tout en identifiant les goulots d’étranglement, les défaillances et les pannes. Ils évaluent des indicateurs tels que la bande passante, la latence, la perte de paquets, la gigue, le débit et la puissance du signal afin d’alerter les administrateurs en cas d’anomalie. Ces outils maintiennent une infrastructure réseau stable et efficace en traitant rapidement les problèmes et en garantissant des performances et une disponibilité optimales.
Outil recommandé : ManageEngine est un outil de surveillance des réseaux qui excelle dans l’analyse du trafic, le suivi des performances du réseau et la gestion des pare-feu, des adresses IP et des ports de commutateurs. OpManager Plus fournit une analyse approfondie du réseau, tandis que Site24x7 se concentre sur les performances des applications et la surveillance des sites web. Les utilisateurs peuvent commencer avec l’édition gratuite d’OpManager ou profiter d’un essai gratuit de 30 jours.
Outils de sécurité et de conformité des réseaux sans fil
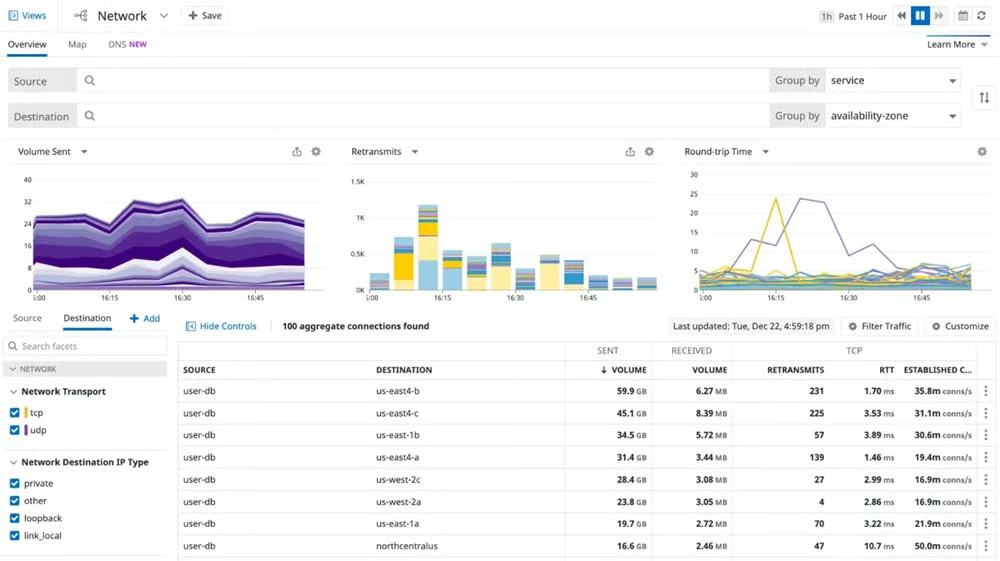
Les outils de sécurité et de conformité des réseaux sans fil protègent les réseaux contre les accès non autorisés, les attaques malveillantes, les violations de données et les infractions réglementaires. Ils recherchent les vulnérabilités, suivent le trafic et le comportement du réseau, identifient et empêchent les intrusions, et chiffrent et authentifient les données. Ils effectuent également des audits et préparent des rapports pour vérifier la conformité aux normes réglementaires et aux règles du secteur, afin d’assurer une protection complète.
Outil recommandé : Datadog est reconnu pour ses solides capacités en matière de sécurité des réseaux et de conformité réglementaire, notamment dans les secteurs fortement réglementés. Pour garantir la confidentialité des données et la conformité réglementaire, il utilise un chiffrement robuste, des contrôles d’accès fondés sur les rôles et des journaux d’audit complets. Il propose une période d’essai gratuit de 14 jours.
Vous recherchez d’autres alternatives d’outils de sécurité réseau ? Consultez notre analyse des meilleurs outils de surveillance des réseaux.
Quel protocole de sécurité des réseaux sans fil choisir ?
Si vous en avez la possibilité, choisissez toujours WPA3. Il s’agit du protocole le plus sécurisé actuellement disponible : il offre un chiffrement plus robuste, une meilleure protection contre les attaques par force brute et une sécurité renforcée pour les appareils publics et les appareils IoT.
Si WPA3 n’est pas pris en charge par votre routeur ou vos appareils, WPA2 constitue le meilleur choix suivant et doit être activé avec un mot de passe robuste. Évitez d’utiliser WPA et ne vous fiez jamais à WEP, car ces deux protocoles sont obsolètes et facilement compromis.
En bref, optez pour WPA3 chaque fois que possible, utilisez WPA2 uniquement si nécessaire et remplacez tout équipement réseau qui ne prend en charge que les anciennes normes. Cette décision simple peut faire la différence entre un réseau qui semble sûr et un réseau qui l’est réellement.
Bien qu’aucun outil unique ne puisse garantir une sécurité à 100 %, il est recommandé de commencer votre stratégie de sécurité du réseau en vous renseignant sur les solutions de sécurité du réseau et en les mettant en œuvre.
Matt Gonzales a contribué à cet article.