

















Ein Benutzer ruft beim Helpdesk an und meldet, dass sein System ausgefallen ist. Bei der Untersuchung stellen Sie fest: Es handelt sich um Ransomware. Die Dateien auf den Servern sind verschlüsselt und tragen die Endung „.locked“. Auf den Desktops liegen Lösegeldforderungen.
Kein Problem, einfach wiederherstellen, oder? Sie haben den Disaster-Recovery-(DR-)Standort, Backups und Storage-Area-Network-(SAN-)Snapshots. Sie sollten mindestens drei Möglichkeiten zur Wiederherstellung haben.
Während Sie eine Möglichkeit nach der anderen ausprobieren, wächst der Druck in Ihrer Magengrube, denn Sie erleben das schlimmste Gefühl in der IT: die Erkenntnis, dass Sie kein Backup für die Wiederherstellung haben. Sie dachten, Sie hätten SAN-Snapshots – Ihre schnellste Wiederherstellungsoption –, doch Snapshot-Erstellung und SAN-Replikation wurden deaktiviert. Sie suchen nach Ihrer kalten Replik an Ihrem DR-Standort, doch wie Ihre Produktionsserver wurde auch sie von der Ransomware verschlüsselt. Ihre Backups, der Backup-Server und der gesamte Backup-Speicher – alles von Ransomware verschlüsselt.
Wie hätte sich das verhindern lassen?
Während Sicherheitsteams wichtige präventive Maßnahmen auf mehreren Ebenen einsetzen, müssen auch Resilienzmaßnahmen in einer Architektur implementiert werden, um die Auswirkungen von Ransomware-Angriffen auf Ihre Backups zu reduzieren. Unveränderliche Backups, Segmentierung, der Schutz von Zugangsdaten und der Schutz des Administratorzugriffs auf Systeme sind für die Wiederherstellung entscheidend.
Zu guter Letzt müssen Sie Ihre Wiederherstellungsumgebung schützen. Die Wahrscheinlichkeit ist hoch, dass sich der Angreifer noch in Ihrer Umgebung befindet und Ihre Wiederherstellungsversuche vereiteln kann.
Hier erfahren Sie also, was Sie wirklich brauchen, um für die Wiederherstellung nach einem Ransomware-Angriff gerüstet zu sein – aus der Sicht eines Mannes, der sich diesen Herausforderungen stellen musste.
1. Vom Netz getrennte, unveränderliche Backups
Da Angreifer immer raffinierter vorgehen, werden unveränderliche Backups unverzichtbar. Unveränderliche Backups können weder geändert noch überschrieben werden. Das ist ein neues Konzept. In der Vergangenheit wurden bei den meisten Backups die ältesten Sicherungen in einer Rotation überschrieben. Unveränderliche Backups erlauben das Anhängen weiterer Daten, doch jedes in das Backup geschriebene Datenbit wird eingefroren – ähnlich wie beim Schreibschutz einer alten Kassettenaufnahme. Erinnern Sie sich noch daran?
Air Gapping bedeutet, dass das Backup nicht live in Ihrem Netzwerk verfügbar ist. Ein netzwerkgebundenes Storage-Gerät (NAS) oder ein SAN-Snapshot in Ihrem Netzwerk ist nicht vom Netz getrennt. Air Gapping verhindert, dass der Angreifer Ihre Backups löscht oder beschädigt.
Bei jedem Ransomware-Vorfall der vergangenen drei Jahre hat der Angreifer Backups im Netzwerk beschädigt. Wichtig ist: Disaster-Recovery-(DR-)Standorte sind aufgrund eines aktiven VPN zwischen Produktions- und DR-Standort üblicherweise nicht vom Netz getrennt. Im Laufe der Jahre habe ich viele Ransomware-Vorfälle erlebt, bei denen auch der DR-Standort verschlüsselt wurde. Häufig ist der DR-Standort sogar der Einstiegspunkt des Angreifers.
Unternehmen haben Millionen US-Dollar in DR-Standorte investiert. Bei Naturkatastrophen sind DR-Standorte effektiv, bei Ransomware-Angriffen jedoch nicht – es sei denn, weitere Maßnahmen wie eine Segmentierung schützen die Disaster-Recovery-Umgebung.
Die meisten Backup-Lösungen sind ab Werk nicht unveränderlich
Inzwischen gibt es zahlreiche Lösungen, die für sich beanspruchen, unveränderlich zu sein. Einige sind es, aber die meisten Lösungen sind ab Werk nicht unveränderlich. Um die Unveränderlichkeit sicherzustellen, müssen Sie zusätzliche Schritte zur Konfiguration und Architektur Ihres Speichers unternehmen. Die Backup-Lösungen AirGapd von Airiam und Data Protection von Rubrik sind für ihre Unveränderlichkeit bekannt. Die meisten anderen Lösungen behaupten, unveränderlich zu sein – sind für die Unveränderlichkeit aber vom Zielspeicher, etwa einem Amazon-S3-Bucket, abhängig.
2. Segmentierung
Wenn ein Angreifer Zugriff auf Ihr Netzwerk erlangt, führt er zunächst eine Aufklärung durch, um seine nächsten Ziele zu ermitteln. Bedrohungsakteure können nichts hacken, was sie nicht sehen können.
Dazu muss Ihr IT-Team mithilfe virtueller lokaler Netzwerke (VLANs) eine Segmentierung zwischen Servern, Speicher- und Backup-Umgebungen implementieren und den Datenverkehr zwischen VLANs überprüfen, wobei dieser Datenverkehr als nicht vertrauenswürdig behandelt wird. Der gesamte Datenverkehr zwischen VLANs sollte durch eine Firewall geleitet werden. Diese Maßnahmen verkleinern Ihre Angriffsfläche, indem sie die für den Bedrohungsakteur sichtbaren Bereiche reduzieren.
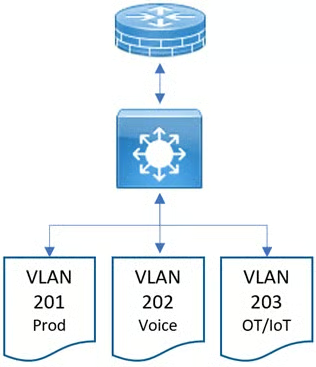
Dieser Prozess steht im Widerspruch zu den üblichen Plänen der meisten Netzwerkadministratoren, die Firewalls am Netzwerkrand einsetzen (Abbildung 1) und einen schnellen Switch im LAN verwenden, um den Datenverkehr zwischen VLANs weiterzuleiten. Bei dieser Konfiguration übernehmen die Switches, die Daten wesentlich schneller weiterleiten können, diese Aufgabe. Der Nachteil: Der Datenverkehr wird in der Regel nicht von einer Firewall analysiert, sofern er nicht durch eine Firewall geleitet wird. Das bedeutet, dass sich ein Angreifer im Netzwerk ungehindert bewegen kann.
Die ideale Situation, in vereinfachter Form dargestellt in Abbildung 2, besteht darin, den gesamten zwischen VLANs fließenden Datenverkehr durch eine Firewall zu leiten. Erhöht das die Latenz? Solange die Firewall für den Datenverkehr in Ihrem Netzwerk ausreichend dimensioniert und auf die jeweiligen Datenverkehrsarten abgestimmt ist, sollte der Effekt vernachlässigbar sein. Das Problem ist: Firewalls, die diesen Datenverkehr mit dieser Geschwindigkeit verarbeiten können, sind teuer. Im Idealfall wird der LAN-Datenverkehr durch teure Firewalls geleitet. In größeren Unternehmen kann es sich dabei um ein Firewall-Fabric statt um eine einzelne Firewall handeln. Firewalls haben allein nur einen begrenzten Durchsatz.
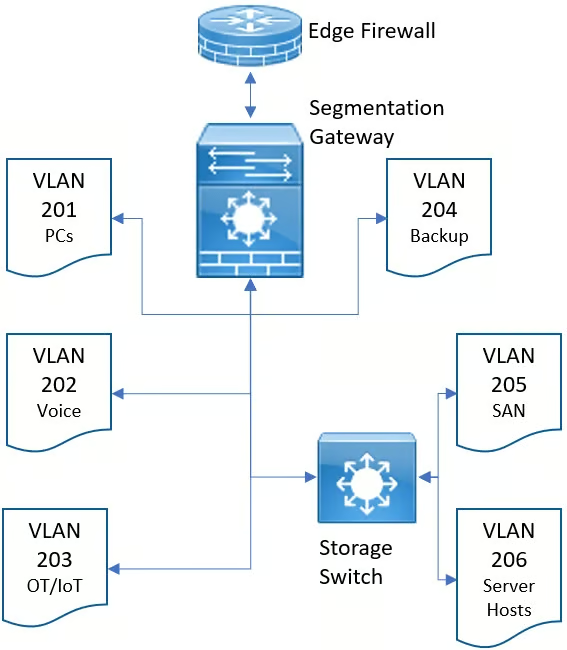
Netzwerkadministratoren sollten das Zero-Trust-Konzept eines Segmentierungs-Gateways implementieren, das eine Firewall-Inspektion durchführt und eine richtlinienbasierte Segmentierung und Kontrolle auf Layer 7 ergänzt, basierend auf dem Zugriff von Benutzern, Geräten und Anwendungen. Aus Stabilitätsgründen und um die Firewall vom gesamten SAN-Speicherverkehr zu entlasten, kann sich der Netzwerkadministrator dennoch dafür entscheiden, den Speicherverkehr auf einem schnellen Storage-Switch zu belassen. Beachten Sie, dass Abbildung 2 stark vereinfacht ist. Die meisten Netzwerkadministratoren werden dem Purdue-Modell für die ICS-Sicherheit innerhalb des OT-/IoT-LANs folgen. Die Betrachtung dieses Segmentierungs-Gateways bringt Ihre Organisation einer Zero-Trust-Architektur näher.
NDR und IDS im Vergleich zu Firewalls und Segmentierungs-Gateways
Ein Mittelweg für Unternehmen, die sich kein Fabric aus schnellen, teuren Firewalls und Segmentierungs-Gateways leisten können, besteht in der Implementierung von Lösungen zur Netzwerk-Erkennung und -Reaktion (NDR) sowie von Intrusion-Detection-Systemen (IDS).
Indem ein Netzwerk-TAP (Test Access Point) oder SPAN (gespiegelter Port) an ein IDS- oder NDR-Gerät weitergeleitet wird, lässt sich verdächtiger Datenverkehr erkennen und eine Reaktion in Ihrem Netzwerk auslösen. Diese Reaktion kann darin bestehen, einen Port zu deaktivieren, eine Sitzung zu beenden, einen Host zu isolieren oder einen Benutzer zu blockieren. Heutzutage wird diese Automatisierung üblicherweise von einem System für Extended Detection and Response (XDR) oder Security Orchestration, Automation and Response (SOAR) durchgeführt.
Neben der VLAN-Segmentierung und dem Hinzufügen von Sicherheitsrichtlinien für das Segmentierungs-Gateway ist es entscheidend, die Zugriffssteuerungslisten (ACLs) zwischen den Netzwerken zu beschränken. Kein VLAN sollte uneingeschränkten Zugriff auf ein anderes VLAN haben. Im Fall von Abbildung 2 würde ich den Zugriff auf das Backup-VLAN 204 von allen anderen VLANs außer dem VLAN 206 für Server-Hosts verhindern. Bei Veeam würde ich ausschließlich Datenverkehr zwischen den Veeam-Backup-Proxys, dem Veeam-Backup-Server, VMware vCenter und dem Backup-Speicher zulassen. Jeder andere Datenverkehr zum Backup-Netzwerk sollte blockiert werden.
Selbst wenn Sie über eine alte Netzwerkarchitektur ohne irgendwelche Next-Generation-Komponenten verfügen, sollten Sie in der Lage sein, eine grundlegende Segmentierung mit VLANs und Zugriffssteuerungslisten (ACLs) zu implementieren.
Mehr über Firewalls, Mikrosegmentierung, NDR und IDS-Produkte
3. Authentifizierung schützen
Wenn Backup-Server an die Domäne angebunden sind, vCenter für SSO gegenüber der Domäne konfiguriert ist und der SAN-Speicher für die LDAP-Authentifizierung gegenüber der Domäne eingerichtet ist, sind Backups, Hosts und SAN ausnahmslos kompromittiert. Eine zentrale Authentifizierung für alle IT-Ressourcen vereinfacht zwar die IT-Verwaltung erheblich, erleichtert aber auch die Arbeit des Angreifers. Durch die Kompromittierung der Domäne kann der Angreifer sämtliche anderen IT-Ressourcen zerstören, einschließlich Servern, Speicher und Backups.
Halten Sie die gesamte Infrastruktur von Active Directory oder einer anderen zentralen Authentifizierung fern. Schützen Sie die Zugangsdaten für diese Systeme in einem Passwortmanager oder einem Zugangsdaten-Tresor (etwa Azure Key Vault oder AWS Secrets Manager). Das ist für Speicherschlüssel und Zertifikate ebenso wichtig. Amazon-AWS-S3-Zugangsdaten und Azure-Blob-Zugriffsschlüssel müssen in einem Zugangsdaten-Tresor geschützt werden, damit der Angreifer sie nicht einfach abfangen und Ihnen den Tag verderben kann.
Wenn Sie in Ihrer Backup-Lösung oder Speicherumgebung Verschlüsselung verwenden, kann eine Kopie Ihres Verschlüsselungsschlüssels in Ihrem Schlüsseltresor Ihre Rettung sein, wenn der Zugriff auf alle anderen Systeme ausgefallen ist. Verwenden Sie Tresore für alle Ihre Geheimnisse. Ich habe erlebt, dass Menschen ihre Backups nicht wiederherstellen konnten, weil sie den Backup-Verschlüsselungsschlüssel nicht an einem sicheren Cloud-Speicherort abgelegt hatten. Bewahren Sie ebenso die Zugangsdaten für Ihre Cloud-Backup-Lösungen in Ihrem Schlüsseltresor auf – nicht in irgendeiner Passwortdatei auf Ihrer IT-Freigabe. Wenn der Angreifer das Passwort für Ihre Cloud-Backup-Lösung abfängt, kann er Ihre Backups stören oder zerstören und sogar Ihr Konto kündigen. Betrachten Sie Ihre Benutzernamen und Passwörter als ebenso wertvoll wie jedes andere Kronjuwel in Ihrem Netzwerk.
4. Administrative Arbeitsstationen
Ihre Administratoren – ob Cloud-Administrator, Datenbankadministrator (DBA) oder IT-Generalist – bewahren normalerweise Geheimnisse auf ihren Arbeitsstationen auf. Ich habe das häufig in SSH-Profilen mit Schlüsseln für den Zugriff auf VMs in Amazon AWS gesehen. Ein Entwickler oder Cloud-Administrator kann SSH-Schlüssel auf seiner Arbeitsstation haben, die als Zugangsdaten dienen.
Außerdem ist der Zugriff auf Umgebungen häufig auf die Laptops oder Desktops der Administratoren beschränkt. Alles kann durch Firewalls geschützt sein, aber der Zugriff auf die VMware-Umgebung kann auf die IP-Adresse der Administrator-Arbeitsstation beschränkt sein. Angreifer, die eine interne Aufklärung durchführen, können die Administratoren in einem Netzwerk identifizieren und dies anhand der LinkedIn-Profile der Administratoren bestätigen. Sie wissen: Wenn sie Bobs Rechner hacken, erhalten sie Zugriff auf die Server- und Backup-Umgebungen – und genau das tun sie. So verschaffen sich Bedrohungsakteure häufig Zugriff auf Ihr SAN und sogar auf Ihre Endpoint-Detection-and-Response-(EDR)- oder Antiviren-Konsole. Ihre Administratoren haben aktive, angemeldete Sitzungen. Der Angreifer muss lediglich den Browser öffnen und beliebige Änderungen vornehmen.
Die Lehre daraus: Die Ressourcen der Administratoren müssen ebenso gründlich geschützt werden wie die Ressourcen Ihrer Führungskräfte. Mindestens müssen kontinuierliche Protokollierung, EDR und Multifaktor-Authentifizierung (MFA) für den Zugriff auf diese Administrationsrechner eingerichtet sein. Idealerweise gibt es Zero-Trust-Network-Access-(ZTNA-) oder Security-Service-Edge-(SSE)-Lösungen, die den Administrator bei jedem Zugriffsversuch auf besonders geschützte administrative Ressourcen zu einer erneuten Authentifizierung zwingen. Diese Ressourcen sind das schwache Glied, nach dem der Bedrohungsakteur sucht, und der Zugriff auf diesen Administrationsrechner ist häufig seine Goldgrube.
5. Vorbei ist es erst, wenn es wirklich vorbei ist
Der nächste Vorfall tritt ein, und Sie sind bestens auf die Wiederherstellung vorbereitet. Ihre Backups sind geschützt, und Sie können sie wiederherstellen. Sie kommen schnell zurück, bringen Ihre Organisation innerhalb von vier Stunden wieder online, klopfen sich selbst auf die Schulter und krönen sich zum Helden des Tages.
Doch am Abend werden Ihre Rechner erneut angegriffen. Was ist passiert?
Zwei Dinge haben Sie versäumt. Erstens müssen Sie Ihre Wiederherstellung schützen. Zweitens müssen Sie verstehen, wie der ursprüngliche Angriff erfolgt ist, damit Sie daraus lernen und die Lücken und Einstiegspunkte schließen können. Auch wenn Sie sich erholt haben, hat der Angreifer wahrscheinlich noch Zugriff auf Ihr Netzwerk.
Hier ist eine Checkliste, mit der Sie Eindämmungsmaßnahmen ergreifen können, um den Angreifer wirksam auszusperren.
- Implementieren Sie EDR und eine aktive Überwachung, um Command-and-Control-(C2-)Kommunikation zu erkennen. EDR sollte außerdem helfen, Backdoors und Remote-Access-Trojaner (RATs) aufzuspüren, die der Bedrohungsakteur zurückgelassen hat.
- Stellen Sie sicher, dass Ihre Edge-Firewalls zur Next-Generation-Kategorie gehören und aktiv nach eingehenden Netzwerkangriffen suchen und diese durch Abonnements für Intrusion Prevention stoppen. Diese beiden Maßnahmen kann jeder verstärken, ohne die Art des Angriffs zu verstehen.
- Verstehen Sie den Angriffsvektor, um die entscheidenden nächsten Schritte einzuleiten. Müssen Sie die E-Mail-Sicherheit verbessern? Das VPN abschalten? Offene Remote-Desktop-(RDP-)Dienste schließen? Die Website abschalten, bis Sie eine kritische Schwachstelle behoben haben? Verschaffen Sie sich die Gewissheit, dass die Tür für den Angreifer nicht sperrangelweit offensteht.
- Wenn Sie Opfer eines Angriffs geworden sind, gehen Sie davon aus, dass Ihre Zugangsdaten kompromittiert wurden. Als Standard setzt unser Team die Passwörter aller Benutzer-, Administrator- und Systemkonten zurück und rolliert das „Golden Ticket“ von Active Directory zweimal.
- Erzwingen Sie MFA für alle interaktiven Konten. Wenn sich ein Benutzer oder Administrator irgendwo anmeldet, sollte eine MFA-Abfrage erfolgen. Die Härtung von Active Directory mithilfe der Kontrollen des Center for Information Security (CIS) ist ein sinnvoller letzter Schritt. Verschärfen Sie Passwortrichtlinien, SMB-Signierung, Zertifikatsanforderungen usw.
- Stellen Sie die Wiederherstellung in einer Quarantäneumgebung durch. Der Angreifer oder seine Automatisierung kann Ihre wiederhergestellten Systeme erneut infizieren, während Sie sie aus Backups wiederherstellen. Stellen Sie sie in einem isolierten Quarantäne-VLAN wieder her. Sobald die Wiederherstellung vollständig abgeschlossen ist, können Sie die VLANs auf die Produktionsumgebung umstellen. Eine Wiederherstellung in einer kompromittierten Umgebung gefährdet Ihre Wiederherstellung und kann zu einem Teufelskreis aus Angriff und Wiederherstellung führen.
Ich habe Dutzende Geschichten aus der Praxis, die jedes hier besprochene Konzept untermauern, und könnte vermutlich irgendwann ein Buch schreiben. Fürs Erste ist es mir wichtig, Sicherheits- und IT-Experten überall dabei zu helfen, ihre Widerstandsfähigkeit gegen diese Angriffe zu verbessern. Sie werden in naher Zukunft Opfer eines Ransomware-Angriffs werden, falls das nicht bereits geschehen ist. Entscheidend wird Ihre Fähigkeit sein, sich davon zu erholen.
Anmerkung der Redaktion: Der Autor war beim MITRE ResilienCyCon des vergangenen Monats als Redner vertreten (siehe Sie werden kompromittiert – seien Sie vorbereitet).