

















Die wachsende Zahl von Beschäftigten im Homeoffice stellt Unternehmen vor die Herausforderung, kostengünstige und sichere Internetverbindungen für den Fernzugriff und die Arbeit von zu Hause bereitzustellen. Drei der häufigsten Ansätze für den Fernzugriff sind virtuelle Desktop-Infrastrukturen (VDIs), virtuelle private Netzwerke (VPNs) und das Remote Desktop Protocol (RDP).
Jeder dieser Ansätze bringt eigene Sicherheitsherausforderungen mit sich und erfordert entsprechende Sicherheitskontrollen. Wer die Unterschiede zwischen VPNs, VDI und RDP versteht, kann besser entscheiden, wie sich Beschäftigte im Homeoffice am sichersten mit Unternehmensressourcen verbinden. Hinweis: Fernzugriff kann sich auch auf Software beziehen, die IT-Supportdienste bereitstellt. Hier geht es jedoch ausschließlich darum, Beschäftigten im Homeoffice eine möglichst sichere Verbindung zu ermöglichen.
Im Folgenden gehen wir näher darauf ein; hier zunächst ein Überblick über die einzelnen Ansätze und ihren jeweils besten Anwendungsfall:
- VPN: Ideal für Unternehmen, die Wert auf direkte Kontrolle über lokale Hardware legen und eine Verbindung zu lokalen Ressourcen benötigen, sowie für Einzelpersonen, denen Datenschutz und Sicherheit wichtig sind
- VDI: Ideal für einen standardisierten, skalierbaren Fernzugriff
- RDP: Gilt nicht mehr als sichere Verbindungsmethode
Virtuelles privates Netzwerk (VPN)
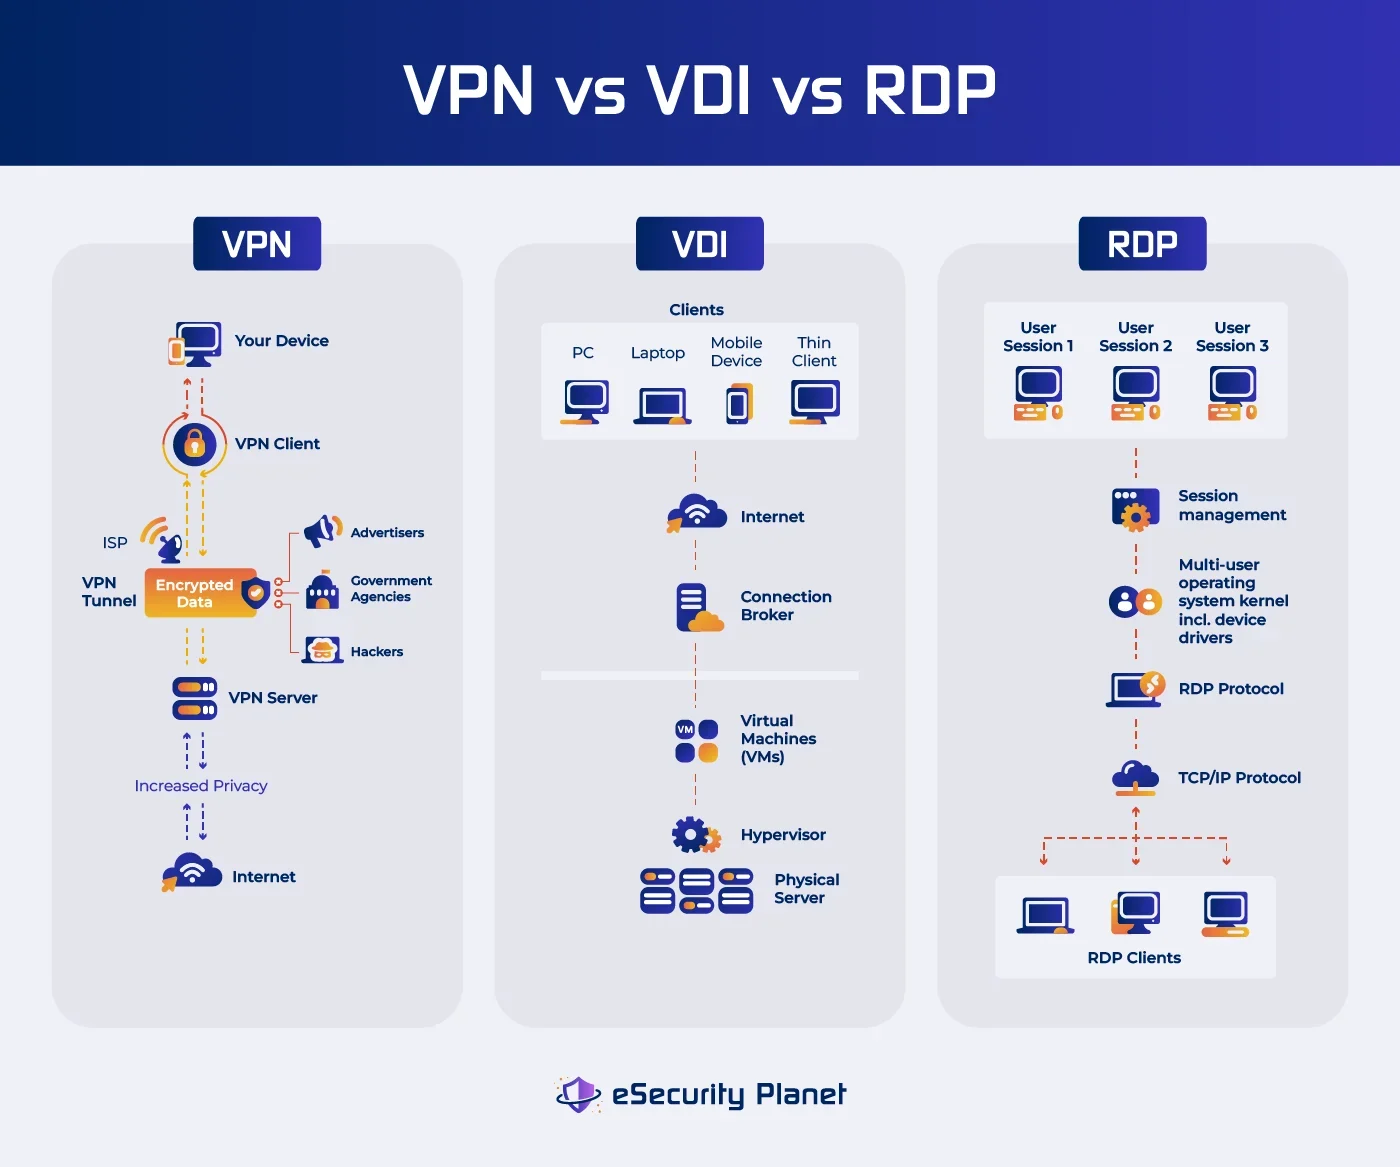
Virtuelle private Netzwerke (VPNs) bieten zusätzlichen Schutz für Ihre Apps und Internetverbindungen – unabhängig davon, ob Sie ein persönliches VPN oder eines verwenden, das auf einem Server in Ihrem Unternehmen gehostet wird. Ein VPN schützt Ihre Internetverbindung und Daten vor neugierigen Blicken, Hackern und anderen schädlichen Aktivitäten. Dazu richtet es einen sicheren Tunnel zwischen dem Benutzer und dem Unternehmensnetzwerk ein und verschlüsselt die übertragenen Daten. Diese Verschlüsselung trägt dazu bei, dass vertrauliche Informationen während der Übertragung über das Internet privat und sicher bleiben.
VPNs sind eine gute Wahl für Unternehmen, die Verschlüsselungsfunktionen hohe Priorität einräumen – vorausgesetzt, sie setzen zusätzliche Sicherheitsmaßnahmen wie eine geeignete Zugriffskontrolle und Überwachung ein.
Lesen Sie auch:
- Die besten VPN-Lösungen für Unternehmen
- Was ist sicherer Fernzugriff?
- 16 Best Practices für die Sicherheit beim Fernzugriff
Funktionsweise eines VPNs
Ein VPN leitet Ihren Internetverkehr über einen entfernten Server des VPN-Anbieters oder möglicherweise über einen Server in Ihrem eigenen Unternehmen. Wenn Sie über ein VPN eine Verbindung zum Internet herstellen, werden Ihre Daten durch einen verschlüsselten Tunnel geleitet. Dadurch wird es Dritten erschwert, Ihre Online-Aktivitäten oder sogar Ihren Standort abzufangen oder zu entschlüsseln.
- Ihre Daten werden verschlüsselt, bevor sie Ihr Gerät verlassen, sobald Sie eine Verbindung zu einer Website oder einem Dienst herstellen. Diese Verschlüsselung stellt sicher, dass abgefangene Daten ohne die Entschlüsselungsschlüssel nicht gelesen werden können.
- Die verschlüsselten Daten werden anschließend an den VPN-Server gesendet. Dieser kann sich in einer anderen Stadt oder sogar in einem anderen Land als Ihr aktueller Standort befinden.
- Sobald die Daten am VPN-Server eingegangen sind, werden sie entschlüsselt und an ihr vorgesehenes Ziel weitergeleitet. Die von Ihnen besuchte Website oder der Dienst sieht statt Ihrer eigenen IP-Adresse die IP-Adresse des VPN-Servers, wodurch Ihre Privatsphäre gewahrt bleibt.
Vorteile eines VPNs
- Bei der Verwendung eines VPNs können Sie Dateien sicher übertragen, da Sie wissen, dass Ihre Daten während der gesamten Übertragung geschützt sind.
- VPNs ermöglichen Ihnen den Internetzugang, ohne verfolgt zu werden. Ihre Online-Aktivitäten werden über einen VPN-Server geleitet, der Ihre IP-Adresse verbirgt und es Websites und Onlinediensten erschwert, Ihre Surfgewohnheiten oder Ihren Standort zu überwachen.
- VPN-Dienste schützen Ihre IP-Adresse, Passwörter, Ihren Standort sowie andere identifizierende Informationen vor Hackern und Organisationen, die Daten sammeln. So schützen sie Sie vor potenziellen Risiken im Internet und sorgen dafür, dass Ihre persönlichen Informationen privat und sicher bleiben.
- Ein VPN bietet eine starke Abwehr gegen Überwachung und Profiling durch Unternehmen, wenn Sie Bedenken hinsichtlich ihrer Methoden zur Datenerfassung haben und Ihre Informationen privat halten möchten.
- Bei der Verbindung mit öffentlichen WLAN-Netzwerken, die häufig Ziele von Cyberangriffen sind, bieten VPNs eine zusätzliche Sicherheitsebene. Ihre kritischen Daten, einschließlich Passwörtern und Finanzinformationen, werden dank der Verschlüsselung durch ein VPN vor potenziellen Hackern geschützt.
- VPN-Dienste sind preisgünstig, da monatliche Abonnements mit geringen Gebühren verfügbar sind. Dadurch werden die Sicherheits- und Datenschutzvorteile eines VPNs einer größeren Nutzergruppe zugänglich.
- VPNs sind benutzerfreundlich. Auch wenn Sie mit dem Thema Datenschutz und Internetsicherheit nicht vertraut sind, lassen sich VPN-Programme meist einfach bedienen.
- VPNs sind vielseitig einsetzbar, da sie auf verschiedensten Geräten verwendet werden können, darunter Computer, Smartphones, Tablets und sogar Router. Diese Anpassungsfähigkeit hilft Ihnen, Ihre Online-Aktivitäten auf mehreren Plattformen und Geräten zu schützen.
- VPNs ermöglichen Ihnen den Zugriff auf Ressourcen und Dienste, die in Ihrer Region möglicherweise eingeschränkt oder verboten sind, indem sie Ihre IP-Adresse verbergen und Ihnen die Auswahl des Standorts des verwendeten VPN-Servers ermöglichen.
- VPNs können Ihnen helfen, die Zahl der gezielten Werbeanzeigen, die Sie online sehen, zu reduzieren. Ihre tatsächliche IP-Adresse wird verborgen, wodurch es für Werbetreibende schwieriger wird, Sie anhand Ihrer Online-Aktivitäten zu verfolgen und gezielt anzusprechen.
Nachteile
- Die Verschlüsselungstechnik, mit der VPNs Ihre Daten schützen, kann zu langsameren Internetverbindungen führen. Diese Verschlüsselung erfordert zusätzliche Verarbeitung, was Verzögerungen bei der Datenübertragung und gelegentlich Verbindungsabbrüche zur Folge hat.
- Während die meisten Geräte in der Regel mit gängigen VPNs kompatibel sind, kann die Einrichtung eines VPNs auf älteren oder weniger verbreiteten Betriebssystemen Schwierigkeiten bereiten. Dieses Problem kann frühere Versionen von macOS, iOS, Linux, Android und Windows betreffen.
- VPNs sollen den Datenschutz im Internet verbessern, können Ihre Identität unter bestimmten Umständen jedoch trotzdem preisgeben. DNS-Leaks oder plötzliche VPN-Verbindungsabbrüche können beispielsweise Ihre tatsächliche IP-Adresse offenlegen und dadurch Ihre Privatsphäre gefährden. Selbst bei Funktionen wie dem Schutz vor DNS-Leaks und Kill-Switches können Ihre Daten kompromittiert werden.
- VPNs können für einige Unternehmen vorteilhaft und skalierbar sein, eignen sich jedoch nicht für jede Situation. Viele VPNs sind nicht darauf ausgelegt, den massiven und kontinuierlichen Netzwerkverkehr zu bewältigen, auf den Unternehmen angewiesen sind. Dies kann zu Engpässen führen, wenn gleichzeitiger oder paralleler Datenverkehr an bestimmten Punkten gebündelt wird. Die Behebung dieses Problems kann hohe Investitionen erfordern, die nicht für jedes Unternehmen möglich sind.
- Wie bei jedem Fernzugriff werden die betreffenden Verbindungen ebenfalls anfällig, wenn ein Benutzerendgerät kompromittiert wird. Daher sind Endgerätesicherheit, Zero-Trust-Kontrollen und Verhaltensüberwachung wichtig, um Sicherheitsverletzungen zu verhindern und einzudämmen.
Wer sollte ein VPN verwenden?
VPNs sind vielseitige Werkzeuge, die sich für unterschiedlichste Benutzer eignen und sowohl Einzelpersonen als auch Unternehmen Vorteile bieten:
- Beschäftigte im Homeoffice
- Datenschutzbewusste Personen
- Nutzer öffentlicher WLAN-Netzwerke
- Nutzer, die Zugriff auf geografisch eingeschränkte Inhalte benötigen
- Unternehmen und Konzerne mit Angeboten für die Arbeit im Homeoffice und hybride Arbeitsmodelle
- Personen in Regionen mit starker Zensur oder Überwachung, die auf das offene Internet zugreifen möchten
Lesen Sie auch: NSA und CISA veröffentlichen Leitfaden zur Auswahl und Absicherung von VPNs
Virtuelle Desktop-Infrastruktur (VDI)
VDI ermöglicht es Unternehmen, virtualisierte Desktop-Umgebungen innerhalb einer zentralisierten Serverarchitektur oder in der Cloud zu entwickeln und zu verwalten. Benutzer können dadurch von verschiedensten Geräten, darunter Laptops, Tablets und Thin Clients, remote auf ihren individuellen Desktop zugreifen, während die eigentliche Berechnung und Datenspeicherung auf einem Server erfolgt. Mit dieser Methode erhalten Benutzer flexibel und sicher Zugriff auf eine Desktop-Umgebung, ohne an ein bestimmtes physisches Gerät oder einen bestimmten Standort gebunden zu sein. VDI eignet sich ideal für Unternehmen, die Wert auf Anpassungsfähigkeit und standardisierte Umgebungen für ihre Beschäftigten im Homeoffice legen.
Virtuelle Desktop-Infrastrukturen bieten umfangreichere Sicherheitsfunktionen. So verschafft sich ein Angreifer durch das Hacken eines virtuellen Desktops weder Zugang zur Firewall noch zum Netzwerk, und es ist keine Hardware vorhanden, die Hacker anpingen könnten. VDI-Implementierungen werden jedoch meist von Drittanbietern verwaltet, da selbst verwaltete Instanzen teuer und schwierig zu betreiben sind.
Funktionsweise von VDI
Der VDI-Prozess umfasst mehrere zentrale Komponenten:
- Ein leistungsstarker Server enthält eine Reihe virtueller Maschinen (VMs), von denen jede die Desktop-Umgebung eines einzelnen Benutzers darstellt. Diese virtuellen Maschinen sind voneinander getrennt, wodurch die Privatsphäre der Benutzer und die Datensicherheit geschützt werden.
- Der Hypervisor ist eine Softwareschicht, die die Erstellung, Zuweisung und den Betrieb der virtuellen Maschinen des Servers steuert. Er stellt sicher, dass jede VM Ressourcen optimal nutzt und eine hohe Leistung erbringt.
- Jeder Benutzer erhält einen virtuellen Desktop, der einer herkömmlichen physischen Desktop-Umgebung nachempfunden ist. Dazu gehören Betriebssystem, Apps, Einstellungen und Daten.
- Benutzer können über Fernzugriffsprotokolle von Clientgeräten wie Laptops oder Mobilgeräten auf ihre virtuellen Desktops zugreifen. Diese Protokolle übertragen Bildschirmänderungen, Tastatureingaben und Mausbewegungen und ermöglichen so die Kommunikation zwischen Client und virtuellem Desktop.
- Zentral gesteuerte und verwaltete virtuelle Desktops ermöglichen es IT-Managern, neue Arbeitsplätze bereitzustellen, Software zu aktualisieren und Sicherheitskontrollen durchzusetzen.
Vorteile von VDI
Obwohl eine sorgfältige Vorbereitung und anfängliche Investitionen erforderlich sind, machen die Vorteile von VDI diese Lösung zu einer praktikablen Wahl für Unternehmen, die sichere und anpassbare Optionen für das Remote-Computing suchen.
- IT-Abteilungen können Software-Upgrades, Sicherheitspatches und Benutzerprofile effizienter von einem zentralen Ort aus verwalten und so den Verwaltungsaufwand minimieren.
- Daten werden im Rechenzentrum oder in der Cloud gespeichert, wodurch das Risiko von Datenverlust durch Gerätediebstahl oder den Ausfall lokaler Hardware sinkt. Außerdem lassen sich Daten mit starken Sicherheitsmaßnahmen besser schützen.
- Benutzer können von verschiedensten Geräten auf ihre virtuellen Desktops zugreifen, was mehr Flexibilität bei der Arbeit im Homeoffice ermöglicht.
- VDI optimiert Hardwareressourcen, indem die Serverkapazität auf mehrere virtuelle Desktops verteilt wird, was zu einer höheren Ressourcenauslastung und Kosteneinsparungen führt.
- Unternehmen können ihre Kapazitäten einfach nach oben oder unten skalieren, indem sie je nach Bedarf virtuelle Desktops hinzufügen oder entfernen und so auf veränderte Anforderungen der Belegschaft reagieren.
Nachteile
- Die Implementierung von VDI erfordert eine sorgfältige Planung, Investitionen in Hardware und Kenntnisse über Virtualisierungsmethoden – alternativ kann die Aufgabe an einen VDI-Anbieter ausgelagert werden.
- VDI kann zwar langfristig zu Kostensenkungen führen, doch die anfänglichen Ausgaben können erheblich sein.
- VDI ist stark auf eine stabile und schnelle Netzwerkverbindung angewiesen. Langsame oder instabile Verbindungen können die Benutzererfahrung und die Leistung beeinträchtigen.
- Die Serverauslastung sowie der Ressourcenbedarf verschiedener Apps und Benutzer können sich auf die Leistung auswirken.
Wer sollte VDI verwenden?
VDI eignet sich besonders für:
- Organisationen, die standardisierte Desktop-Umgebungen, höhere Sicherheit sowie zentrale Verwaltung und Kontrolle benötigen.
- Unternehmen mit Beschäftigten im Homeoffice oder verteilten Teams, die von verschiedenen Standorten und Geräten aus sicheren Zugriff auf Desktop-Ressourcen benötigen.
- Branchen wie das Gesundheitswesen, das Finanzwesen und die Rechtsbranche, in denen Datensicherheit und die Einhaltung gesetzlicher Vorgaben entscheidend sind.
- Vorübergehend beschäftigte oder Vertragsmitarbeiter, die Zugriff auf kontrollierte Umgebungen benötigen, ohne die Datenintegrität zu gefährden.
- Organisationen, die robuste Lösungen zur Notfallwiederherstellung suchen, um den Betrieb auch bei unvorhergesehenen Katastrophen aufrechtzuerhalten.
Remote Desktop Protocol (RDP)
Das Remote Desktop Protocol (RDP) ist ein von Microsoft entwickeltes proprietäres Protokoll, mit dem Benutzer von einem anderen Standort aus auf einen Computer oder Server zugreifen und ihn bedienen können, als befänden sie sich physisch vor Ort. Dies sorgt für eine reibungslose und vertraute Benutzererfahrung. Mit RDP können Benutzer mit einem entfernten System kommunizieren, als säßen sie davor, und erhalten Zugriff auf die Programme, Dateien und Ressourcen des entfernten Computers.
Für Unternehmen, die direkte Kontrolle über entfernte Computersysteme wünschen, ist RDP eine kostengünstige Option, gilt inzwischen jedoch allgemein als unsicher.
Sicherheitsprobleme von RDP
In den Standardeinstellungen verwenden ältere RDP-Versionen keine Verschlüsselung für die Übertragung von Zugangsdaten und Sitzungsschlüsseln. Dadurch ist das Protokoll anfällig für Man-in-the-Middle-Angriffe, bei denen ein Angreifer alle Informationspakete abfangen und einsehen kann. Administratoren können die Verschlüsselung auf der Transportschicht aktivieren, um dieses Problem zu entschärfen – das ist jedoch nur der Anfang der Probleme.
Eine wesentliche Schwachstelle sind die Zugangsdaten. RDP-Sitzungen speichern Zugangsdaten häufig im Arbeitsspeicher, wo sie von einem Angreifer gestohlen werden können, der sich Zugriff verschafft. Doch auch ohne direkten Zugriff haben Angreifer mit Credential Stuffing oft Erfolg. Dabei verwenden sie gestohlene Zugangsdaten auf anderen Websites, auf denen Benutzer möglicherweise Passwörter wiederverwendet haben. Administratoren verwalten RDP in der Regel nicht, sodass Benutzer ihre Zugangsdaten selbst wählen können.
Außerdem halten viele Benutzer ihre RDP-Software nicht auf dem neuesten Stand. Eineinhalb Jahre nachdem Microsoft Patches für die RDP-Sicherheitslücke BlueKeep veröffentlicht hatte, entdeckten Forscher Hunderttausende RDP-Geräte, die ungepatcht und anfällig waren. Angreifer nehmen häufig offene Firewall-Ports ins Visier, die üblicherweise für RDP verwendet werden, um exponierte Schwachstellen auszunutzen und sich sowohl Zugang zum Endgerät als auch zum Netzwerk zu verschaffen.
Diese Sicherheitslücken lassen sich jedoch eindämmen. Administratoren können Multi-Faktor-Authentifizierung (MFA) oder Single Sign-on (SSO) verwenden, um Probleme durch schwache Zugangsdaten oder RDP-Desktop-Passwörter zu reduzieren. Außerdem können sie verwaltet werden, um die Sicherheit der Benutzerauthentifizierung zu verbessern.
Um Angriffe auf die Firewall einzuschränken, lassen sich IP-Adressbereiche auf genehmigte Standorte begrenzen. Dieser Ansatz ist jedoch arbeitsintensiv. Für jeden unterwegs befindlichen Mitarbeiter muss in jedem Hotel, an jedem Flughafen und in jedem Café eine neue IP-Adresse auf die Positivliste gesetzt und später wieder entfernt werden, wenn der Mitarbeiter weiterzieht. Es ist einfacher, RDP stattdessen durch einen sicheren Tunnel zu leiten.
Weiterführend: Remote-Desktop-Angriffe und Sicherheitsprobleme beheben
Funktionsweise von RDP
RDP basiert auf einem Client-Server-Modell:
- Client: Dies ist das Gerät des Benutzers, das mithilfe einer RDP-Clientanwendung eine Verbindung zu einem entfernten System herstellt. Der Client überträgt Tastatur- und Mauseingaben sowie Bildschirmänderungen an den entfernten Server.
- Server: Der entfernte Computer, der als Server bezeichnet wird, empfängt die eingehende RDP-Verbindung. Er verarbeitet die Eingaben des Clients und aktualisiert den Bildschirm entsprechend, wodurch dem Benutzer eine einheitliche Erfahrung geboten wird.
- Benutzerinteraktion: Der Benutzer kann mit dem entfernten System interagieren, Aktivitäten ausführen, auf Apps zugreifen und mit Dateien arbeiten, als befände er sich physisch vor Ort.
Vorteile von RDP
- Mit RDP können Benutzer aus der Ferne zugreifen und leistungsstarke Computer oder Server nutzen, auch von weniger leistungsfähigen Clientgeräten aus.
- IT-Administratoren können entfernte Systeme von einem zentralen Ort aus überwachen und verwalten, wodurch sich Wartung und Upgrades effizienter gestalten lassen.
- Benutzer können die Rechenleistung entfernter Systeme nutzen, ohne in leistungsstarke Hardware investieren zu müssen.
- RDP bietet eine einheitliche und vertraute Computing-Umgebung, über die Benutzer aus der Ferne auf ihre bevorzugten Apps und Einstellungen zugreifen können.
Nachteile
RDP bietet zwar Vorteile wie eine effiziente Ressourcennutzung und zentrale Kontrolle, doch mögliche Sicherheitsbedrohungen und die Abhängigkeit vom Netzwerk müssen sorgfältig geprüft und verwaltet werden:
- Ohne strenge Kontrollen und geeignete Konfigurationen kann RDP Systeme Sicherheitslücken aussetzen. Unbefugter Zugriff auf RDP-Sitzungen kann zu Datenschutzverletzungen und anderen Cybergefahren führen.
- RDP ist auf eine stabile und schnelle Netzwerkverbindung angewiesen. Langsame oder instabile Verbindungen können zu Verzögerungen und einer mangelhaften Benutzererfahrung führen.
- Zwar sind RDP-Clients für verschiedene Betriebssysteme verfügbar, doch manche Geräte sind möglicherweise nicht vollständig mit bestimmten Protokollfunktionen kompatibel.
Wer sollte RDP verwenden?
RDP ist kostengünstiger und komfortabler, birgt jedoch größere Sicherheitsrisiken. Für Interessierte gibt es einige mögliche Einsatzszenarien.
- Mit RDP können IT-Administratoren Server verwalten und technische Probleme von überall aus beheben.
- Teams, die Benutzern oder Kunden Fernunterstützung bieten und Probleme beheben müssen, können von RDP profitieren.
- Gemeinsames Arbeiten auf entfernten Systemen, etwa für Teams, die bei Projekten direkten Zugriff auf bestimmte Software oder Ressourcen benötigen.
- Entwickler, die zu Test- und Programmierzwecken auf Entwicklungsumgebungen oder Server zugreifen müssen. Auch hier sind strenge Sicherheitskontrollen ratsam.
- Organisationen, die auf Softwareanwendungen angewiesen sind, die ressourcenintensiv sind oder spezielle Konfigurationen erfordern.
Wer sollte keine dieser Lösungen verwenden?
VPNs, VDI und RDP sind zwar nützliche Lösungen für den Fernzugriff, eignen sich aber möglicherweise nicht für viele Organisationen, bei denen besondere Faktoren zu berücksichtigen sind, etwa erhebliche Compliance-Anforderungen, ausgefeilte Cyberbedrohungen, begrenzte Budgets, technologische Komplexität oder besondere Zugriffsanforderungen. Wenn diese Technologien nicht mit ihren Zielen oder Einschränkungen vereinbar sind, müssen Organisationen ihre individuelle Situation prüfen und alternative Optionen untersuchen.
VPN
- Organisationen in stark regulierten Branchen wie dem Gesundheits- und Finanzwesen müssen möglicherweise strenge Vorschriften für Datenverwaltung und Datenschutz einhalten. VPNs bieten zwar Verschlüsselung, doch bestimmte Vorgaben erfordern strengere Sicherheitsmaßnahmen.
- Behörden und große Organisationen, die bevorzugte Ziele für fortgeschrittene Cyberangriffe sind, benötigen möglicherweise komplexere Sicherheitslösungen wie Zero-Trust-Architekturen oder spezielle Cybersicherheitstools.
- Für Organisationen, die häufig gleichzeitig eine große Zahl von Remote-Benutzern versorgen, können VPNs zu einem Engpass im Netzwerkverkehr führen. Wenn die Netzwerkressourcen einer Organisation begrenzt sind, leidet die Leistung.
VDI
- Die Implementierung von VDI erfordert erhebliche Anfangsinvestitionen in Hardware, Software, Infrastruktur oder Dienste. Diese anfänglichen Kosten können für kleinere Unternehmen mit begrenzten finanziellen Mitteln zu hoch sein.
- Die Einrichtung und Verwaltung von VDI kann kompliziert sein und IT-Fachkenntnisse sowie dedizierte Ressourcen erfordern. Organisationen, denen die erforderlichen technischen Fähigkeiten fehlen, können bei Einrichtung und Wartung vor Schwierigkeiten stehen.
- VDI kann für Unternehmen mit gelegentlichem Fernzugriffsbedarf überdimensioniert sein, da es sich besser für Situationen eignet, in denen Fernzugriff dauerhaft erforderlich ist.
RDP
- Cyberkriminelle haben RDP ins Visier genommen, um Schwachstellen auszunutzen und Angriffe zu starten. Organisationen mit schwachen Sicherheitsmaßnahmen können bei der Verwendung von RDP größeren Risiken ausgesetzt sein.
- Ohne geeignete Sicherheitsmaßnahmen kann die Freigabe von RDP im öffentlichen Internet zu Brute-Force-Angriffen und unrechtmäßigen Zugriffsversuchen führen.
- RDP-Benutzer haben möglicherweise nicht das gleiche Maß an Kontrolle über das entfernte System wie bei physischem Zugriff. Diese Einschränkung kann ihre Möglichkeiten begrenzen, bestimmte Anwendungen zu installieren oder bestimmte Tätigkeiten auszuführen.
Die richtige sichere Lösung für den Fernzugriff auswählen
Berücksichtigen Sie Faktoren wie das erforderliche Sicherheitsniveau, die Art der Aufgaben im Fernzugriff und die Geräte, die Ihre Benutzer verwenden werden. Die Beratung durch IT-Spezialisten und die Berücksichtigung möglicher Skalierbarkeitsprobleme können bei der Auswahl helfen. Letztlich hängt die beste Wahl von den spezifischen Umständen, Anforderungen und Zielen Ihrer Organisation ab. Im Folgenden finden Sie einige Empfehlungen und Überlegungen zur Auswahl des passenden sicheren Fernzugriffs für Ihre Organisation.
- Bewerten Sie die Sensibilität der Daten, auf die aus der Ferne zugegriffen wird, sowie das erforderliche Schutzniveau.
- Vergleichen Sie die Kosten für die Bereitstellung und Wartung von VPN-, VDI- oder RDP-Lösungen.
- Berücksichtigen Sie sowohl die anfänglichen Kosten (Hardware, Software und Lizenzen) als auch die laufenden Betriebskosten.
- Erwägen Sie Pilotprojekte oder Machbarkeitsnachweise mit einer kleineren Benutzergruppe, um die Leistung und Benutzererfahrung der gewählten Lösung zu bewerten.
- Prüfen Sie, wie effektiv sich die einzelnen Lösungen mit Tools für Zusammenarbeit und Kommunikation verbinden lassen, sofern diese wichtig sind.
- Prüfen Sie, ob Ihre Benutzer Ressourcen von verschiedenen Orten und Geräten oder hauptsächlich von einem einzigen Standort aus erreichen müssen.
- Ermitteln Sie, auf welche Ressourcen (Anwendungen, Dateien und Datenbanken) Remote-Benutzer zugreifen müssen.
- Berücksichtigen Sie die Benutzererfahrung. Prüfen Sie, ob die Benutzer vollständige Desktop-Umgebungen oder nur Zugriff auf spezielle Anwendungen benötigen.
- Berücksichtigen Sie die geplante Expansion Ihrer Organisation und wie gut die gewählte Lösung erweitert werden kann, um steigenden Anforderungen an den Fernzugriff gerecht zu werden.
- Ermitteln Sie, ob Sie externe Unterstützung benötigen oder ob Ihr IT-Team die Installation verwalten kann.
- Ermitteln Sie, ob Ihre IT-Umgebung die Anforderungen von VPN, VDI oder RDP erfüllen kann, und berücksichtigen Sie dabei Aspekte wie Serverkapazität und Netzwerkbandbreite.
- Ermitteln Sie die Anzahl der Remote-Benutzer und ihre organisatorischen Zuständigkeiten.
- Prüfen Sie die Glaubwürdigkeit und Vertrauenswürdigkeit der Anbieter, die VPN-, VDI- oder RDP-Lösungen bereitstellen.
- Prüfen Sie die Risikofaktoren im Zusammenhang mit den einzelnen Lösungen. Berücksichtigen Sie Aspekte wie die Offenlegung von Daten, Sicherheitslücken und die möglichen Auswirkungen von Ausfallzeiten.
- Prüfen Sie die Standorte Ihrer Remote-Benutzer. Aufgrund von Netzwerkverzögerungen oder Verbindungseinschränkungen können einige Lösungen für Benutzer an bestimmten Standorten besser funktionieren.
- Prüfen Sie die technischen Kompetenzen Ihrer Organisation für die Bereitstellung, Verwaltung und Unterstützung der gewählten Lösung.
- Machen Sie sich mit allen branchenspezifischen Compliance-Vorschriften vertraut, die Ihr Unternehmen einhalten muss.
Berücksichtigen Sie schließlich eine Kombination dieser Lösungen, um die Anforderungen der verschiedenen Anwendungsfälle Ihrer Organisation zu erfüllen. Beispielsweise VPN für den sicheren Zugriff auf Dateien und Anwendungen, VDI für standardisierte Desktop-Umgebungen und RDP für technische Unterstützung.
Fazit: Sichere Fernzugriffslösungen an Ihre Anforderungen anpassen
Die beste Lösung für den Fernzugriff zu finden, ist ein entscheidender erster Schritt, damit Ihre Organisation ihr volles Potenzial ausschöpfen kann. Ganz gleich, ob Sie verschlüsselte Verbindungen mit einem VPN priorisieren, flexible und standardisierte Umgebungen mit Virtual Desktop Infrastructure (VDI) wünschen oder sich für die direkte Verwaltung mit Remote Desktop Protocol (RDP) entscheiden: Es ist entscheidend, Ihre Lösung an die spezifischen Anforderungen Ihrer Organisation anzupassen. Unabhängig von der gewählten Option sind strenge Sicherheitskontrollen und Best Practices unerlässlich.
Lesen Sie als Nächstes: Sicherheit bei der Arbeit im Homeoffice: Prioritäten und Projekte
Dieser Beitrag aktualisiert einen im November 2021 veröffentlichten Artikel von Chad Kime