

















Im Wettlauf um umfassende Cybersicherheitslösungen ist das als Network Detection and Response (NDR) bekannte Produkt sowohl eine eigenständige Lösung als auch eine zentrale Komponente von XDR.
Während ältere Lösungen wie Antivirensoftware, Firewalls und Endpoint Detection and Response (EDR) sich lange auf Bedrohungen am Netzwerkperimeter konzentriert haben, besteht das Ziel von NDR darin, bösartige Bedrohungen innerhalb von Unternehmensnetzwerken mithilfe von Analysen durch künstliche Intelligenz (KI) und maschinelles Lernen (ML) zu überwachen und auf sie zu reagieren.
Edward Snowden und der NSA-Datendiebstahl von 2013 sowie Dutzende anderer Albträume weisen auf die wachsende Bedrohung durch Bedrohungen von innen für eine Vielzahl von IT-Umgebungen hin. Heute stellen sowohl Außenstehende mit den richtigen Social-Engineering-Kenntnissen als auch unzufriedene Mitarbeiter ein Risiko für sensible Daten dar, wenn Netzwerkarchitekturen keine Mikrosegmentierung und fortschrittliche Netzwerkanalyse (NTA) implementieren.
Dieser Artikel befasst sich mit den führenden Network-Detection-and-Response-Lösungen in diesem noch jungen Markt, mit der Funktionsweise von NDR und mit den Kriterien für die Auswahl einer NDR-Lösung.
Siehe auch die Top-Tools zur Netzwerküberwachung.
Top-Lösungen für Network Detection and Response
- Bricata
- Cisco
- Darktrace
- Exeon
- ExtraHop
- Gigamon
- Vectra
Cisco
Fast 40 Jahre nach seiner Gründung im Silicon Valley ist Cisco weiterhin einer der weltweit führenden Anbieter von IT- und Cybersicherheitslösungen. Das Cisco-Secure-Portfolio ist riesig und umfasst Next-Generation-Firewalls (NGFW), MFA, Schwachstellenmanagement und DDoS-Schutz. Neben Analyselösungen für Cloud, Malware und Protokolle führte die Übernahme von Lancope durch Cisco im Jahr 2015 zur Entwicklung der NDR-Lösung Cisco Secure Network Analytics. Cisco SNA wurde für die schnellere Erkennung von Netzwerkbedrohungen und Reaktionen darauf entwickelt und kann als Cloud-basierter Dienst, als virtuelle Maschine oder als Appliance vor Ort bereitgestellt werden.
Funktionen von Cisco Secure Network Analytics
- Erkennung von signaturloser Malware, Insider-Bedrohungen und verschlüsselter Malware.
- Gruppenbasierte Richtlinienübernahme und Berichte zur Prüfung und Visualisierung der Kommunikation.
- Das AnyConnect Network Visibility Module (NVM) für Telemetriedaten von Endpunkten.
- Malwareanalyse ohne Entschlüsselung für fortschrittliche verschlüsselte Bedrohungen.
- Integrationen mit Akamai, Exabeam, Google, LogRhythm, Radware und Sumo Logic.
Darktrace
Darktrace, das 2023 sein zehnjähriges Bestehen feierte, war eines der am schnellsten wachsenden Cybersicherheits-Start-ups – allerdings verlief die Entwicklung seit dem Börsengang an der London Stock Exchange im Jahr 2019 turbulenter. Das Lösungsportfolio von Darktrace deckt die Absicherung, Erkennung und Reaktion für hybride IT-Umgebungen ab, einschließlich der NDR-Lösung Darktrace DETECT für Anwendungen, E-Mail, Zero Trust, Operational Technology (OT) und mehr. Heute stellt das im britischen Cambridge ansässige Unternehmen künstliche Intelligenz in den Mittelpunkt seiner Sicherheitsdienste für mehr als 7.400 Unternehmen in 110 Ländern.
Funktionen von Darktrace DETECT
- Selbstlernende KI zum Verstehen, Absichern und Optimieren von Netzwerkinteraktionen.
- Analyse Tausender Kennzahlen zur Erkennung bekannter und unbekannter Malware-Techniken.
- Integrationen mit AWS, Cisco, Fortinet, Microsoft, Okta, Rapid7 und ServiceNow.
ExtraHop Networks
ExtraHop wurde 2007 gegründet. Der Erfolg des KI-basierten Cybersicherheitsanbieters führte im Juli 2021 zu seiner Übernahme durch Bain Capital für 900 Millionen US-Dollar. Das aus Seattle im US-Bundesstaat Washington stammende Unternehmen bietet mit ExtraHop Reveal(x) 360 eine einheitliche Plattform für Bedrohungsinformationen in hybriden und Multi-Cloud-IT-Umgebungen. Die drei zentralen NDR-Lösungen von ExtraHop decken Cloud-Sicherheit, Netzwerksicherheit und IT-Betrieb ab. Unabhängig davon, ob AWS, Google Cloud oder Azure zum Einsatz kommt, bietet ExtraHop seinen Kunden Cloud-native Sicherheit und umfassende Transparenz in Cloud-Workloads.
Funktionen von ExtraHop Reveal(x)
- Überwachung sensibler Daten und Workloads zur Verhinderung von Datenlecks.
- Erkennung lateraler Bewegungen sowie von Angriffen auf die Software-Lieferkette und Schwachstellen.
- Verhaltens- und regelbasierte Analysen zur Erkennung und Abwehr bekannter und unbekannter Bedrohungen.
- Schnellere Identifizierung von Bedrohungen und ungewöhnlichen Aktivitäten, um auf Schwachstellen zu reagieren und diese zu beheben.
- Integrationen mit Check Point, Citrix, CrowdStrike, IBM, Palo Alto Networks und Splunk.
Vectra AI
Vectra wurde 2012 gegründet und hebt sich im NDR-Markt bereits deutlich ab. Das Unternehmen bietet Managed Detection and Response (MDR) sowie eine Plattform zur Erkennung und Abwehr von Bedrohungen. Die Lösungen des in San Jose ansässigen Unternehmens decken die Angriffsflächen aller wichtigen Cloud-Dienste, Rechenzentren und von Microsoft 365 ab und bieten ein spezialisiertes Bedrohungsmanagement für Ransomware, Angriffe auf die Lieferkette, Datenlecks und die Übernahme von Konten. Unternehmen können aus zahlreichen Integrationen für Tools wie EDR, SIEM, Bedrohungsinformationen und Secure Access Service Edge (SASE) wählen.
Funktionen der Vectra Threat Detection and Response Platform
- Erfassung von Daten aus Public Cloud, SaaS, Identitäten, Netzwerken und EDR zur Analyse.
- Mehrere KI-Modellierungstechniken zur Prüfung von Netzwerk-Workloads.
- Priorisierung von Bedrohungen und Risiken zur Unterstützung von Administratoren bei Maßnahmen und Untersuchungen.
- Automatisierte und manuelle Reaktionsmöglichkeiten zur Echtzeitabsicherung von Netzwerken.
- Integration mit AWS, Azure, Juniper, Pentera, SentinelOne, VMware und Zscaler.
Bricata
Bricata wurde 2014 gegründet und ist ein weiterer Anbieter, der auf NDR-Funktionen spezialisiert ist und mit seinen Erfolgen die Aufmerksamkeit von OpenText auf sich zog. OpenText übernahm den in Maryland ansässigen Anbieter im November 2021. Während OpenText seine Übernahmeserie fortsetzt (insbesondere durch die Übernahme von Micro Focus in dieser Woche), bietet Bricatas NDR-Plattform der nächsten Generation Sicherheitsadministratoren weiterhin Einblick in das Verhalten von Benutzern, Geräten, Systemen und Anwendungen innerhalb von Netzwerken. Zusätzlich zu Kontext und Warnmeldungen in Echtzeit bietet Bricata seinen Kunden fortschrittliche Forensik- und Threat-Hunting-Tools, um Untersuchungen und Maßnahmen zur Behebung optimal zu unterstützen.
Funktionen von Bricata Next-Gen NDR
- Softwarebasiert und hardwareunabhängig mit verbrauchsabhängiger Preisgestaltung.
- Signaturprüfung, ML-basierte Malware-Bewertung und Anomalieerkennung.
- Automatisierte Analyse von Bedrohungen mit priorisierten Workflows für schnelle Reaktionen.
- Extraktion und Speicherung von Metadaten für Untersuchungen und die spätere Verwendung.
- Technologiepartner mit Cylance, Elastic, Garland, OISF, Proofpoint und Splunk.
Gigamon
Gigamon ist seit seiner Gründung im Jahr 2004 seit Langem im Bereich der Netzwerktransparenz tätig. Das Portfolio umfasst heute Traffic-Intelligence sowie Transparenz in Cloud-, Netzwerk- und Rechenzentrumsumgebungen. In seinem Netzwerksicherheits-Stack ist Gigamon ThreatINSIGHT die cloudbasierte NDR-Lösung des Unternehmens zur zuverlässigen Erkennung und Abwehr von Angreifern. Ein Beleg für die Stärke von Gigamon als NDR-Lösung ist die Tatsache, dass das Unternehmen als Konnektor für nahezu jede andere führende NDR-Lösung dient. Die größere Gruppe seiner Technologie-Allianzpartner ist mit 60 der besten Anbieter für das Management von Netzwerkperformance, Schwachstellen und Cloud-Infrastruktur umfangreich. Gigamon war zuvor ein börsennotiertes Unternehmen (NYSE:GIMO) und wurde 2016 von einer Private-Equity-Gesellschaft für 1,6 Milliarden US-Dollar übernommen.
Funktionen von Gigamon ThreatINSIGHT
- Untersuchung verschlüsselten Datenverkehrs und lateraler Bewegungen für jedes Gerät, Netzwerk und jeden Datenfluss.
- Omnisearch-Triage und -Untersuchung mit bis zu 365 Tagen Netzwerkmetadaten.
- Kontinuierliche Optimierung der Erkennung und Qualitätssicherung mit der Gigamon Applied Threat Research (ATR) Unit.
- Sensor- und Traffic-Diagnose durch die Teams für technischen Erfolg und SaaS-Betrieb von Gigamon.
- Integrationen mit AWS, Cisco, CrowdStrike, FireEye, New Relic, Nutanix und Riverbed.
Exeon Analytics
Der aufstrebende NDR-Anbieter Exeon bietet fortschrittliche Sicherheitsanalysen zum Schutz von IT- und OT-Umgebungen. Das 2016 auf dem Campus der Eidgenössischen Technischen Hochschule in Zürich gegründete Unternehmen analysiert mit ExeonTrace nahtlos sicherheitsrelevante Protokolldaten aus der bestehenden Infrastruktur. Mit umfassender Transparenz kann Exeon Kunden dabei unterstützen, Datenlecks, fehlkonfigurierte Geräte, Schatten-IT und ungewöhnliche Dienste zu identifizieren. Exeon weist zwar auf die Möglichkeit hin, SIEM-, EDR- und IDPS-Systeme anzubinden, doch die Liste der Konnektoren war nicht unmittelbar verfügbar.
Funktionen von ExeonTrace
- Schnelle Bereitstellung, für die weder Sensoren noch Agents erforderlich sind.
- KI-basierte Bewertung von Bedrohungen zur Priorisierung von Untersuchungen.
- Erkenntnisbasierte Visualisierungen, darunter eine Weltkarte der Traffic-Quellen.
- Analyse von Netzwerkprotokolldaten als schlanke Lösung im Vergleich zur datenintensiven Spiegelung des Datenverkehrs.
NDR-Lösungen mit besonderer Erwähnung
| Arista Networks | Blue Hexagon | Broadcom Symantec |
|---|---|---|
| Corelight | Fidelis | Hillstone Networks |
| LogRhythm | Lumu | Progress Flowmon |
| Stamus Networks | Threatbook | VMware |
Was ist Network Detection and Response?
Lösungen für Network Detection and Response (NDR) ergänzen Tools wie EDR und SIEM zur Analyse und Erkennung von schädlichem Netzwerkverkehr. Als nächste Generation der Network Traffic Analysis (NTA) bieten NDR-Lösungen KI- und ML-basierte Verfahren zur Bewertung der neuesten signaturlosen Angriffe und ungewöhnlicher Verkehrsmuster. Werden Bedrohungen erkannt, warnen NDR-Lösungen Administratoren, damit diese handeln oder vorkonfigurierte Präventivmaßnahmen automatisieren können.
NDR-Funktionen
- Kognitive Modellierung zur Überwachung und Analyse von Taktiken, Techniken und Vorgehensweisen (TTP).
- Echtzeit- und historische Ansicht des Datenverkehrs zur Untersuchung verdächtigen Verhaltens.
- Kontextbasierte Transparenz, fortschrittliche Analysen und IoC-Identifizierung für Threat-Hunting.
- Integrierte fortschrittliche Erkennung mit der Möglichkeit zur Feinabstimmung des Konfigurationsmanagements.
- Integration mit EDR, SIEM, SOAR und anderen Netzwerksicherheitslösungen.
Netzwerksicherheit und NDR
NDR ist ein ergänzendes Netzwerksicherheitstool und Teil einer Reihe weiterer kritischer Systeme für eine unternehmensweite Cybersicherheitsarchitektur:
- Cloud-Sicherheit
- Endpoint Detection and Response (EDR)
- Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDPS)
- Network Traffic Analysis (NTA)
- Firewalls der nächsten Generation (NGFW)
- Security Information and Event Management (SIEM)
- Security Orchestration, Automation and Response (SOAR)
- Analyse des Benutzer- und Entitätsverhaltens (UEBA)
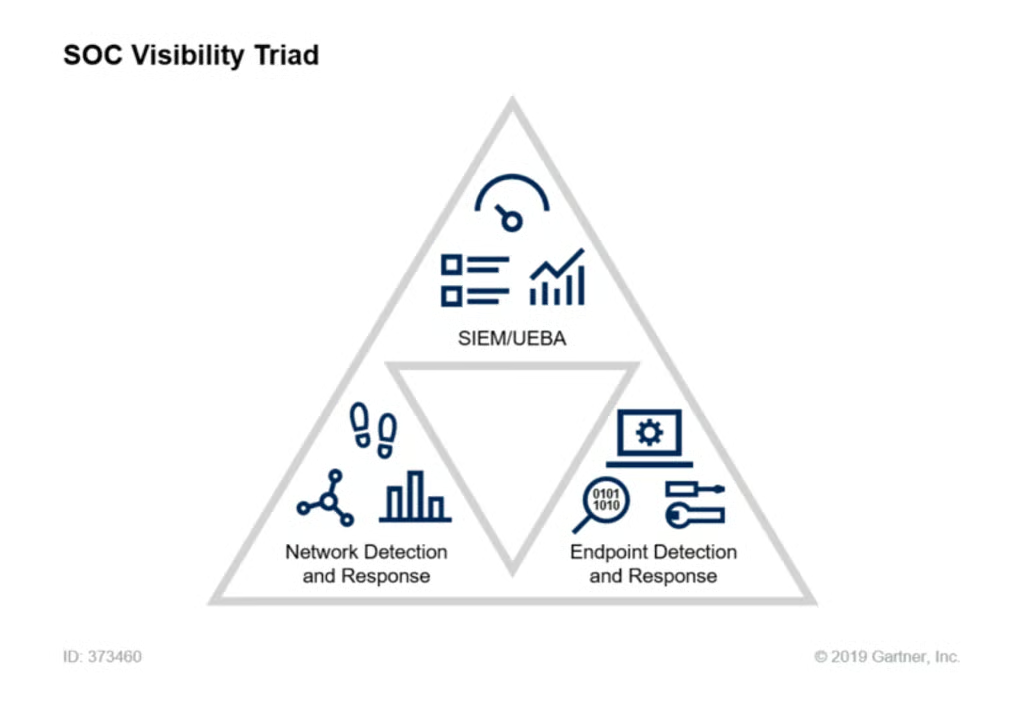
2015 führte Anton Chuvakin, Research Director bei Gartner, das konzeptionelle Rahmenwerk für das ein, was später als „SOC-Sichtbarkeitstriad“ bekannt werden sollte. In einer 2020 veröffentlichten Rückschau erläutert Chuvakin, warum Protokolle (über SIEM), Endpunktdaten (über EDR oder XDR) und Netzwerkdaten (über NTA und NDR) für die Sicherheitstransparenz entscheidend sind.
So wählen Sie eine NDR-Lösung aus
Als aufkommende Sicherheitslösung sollte NDR für Unternehmen, die ihre Cybersicherheitsinfrastruktur aufbauen, nicht die erste Priorität sein. Dennoch bieten die oben genannten Lösungen für Network Detection and Response Unternehmen mit einer gut etablierten Cybersicherheitsstrategie zahlreiche Möglichkeiten.
NDR-Anbieter bieten zwar die Möglichkeit, weitere Netzwerksicherheitstools zu bündeln, darunter umfangreiche Portfolios von Anbietern wie Cisco und Sangfor, doch ein wichtiger Aspekt bleibt die einfache Integration in bestehende Sicherheitssysteme für SIEM und EDR. Da die meisten Unternehmen nicht bei null anfangen, müssen NDR-Anbieter die Interoperabilität mit den führenden Netzwerksicherheitsprodukten sicherstellen.
In einem von Cybersicherheitslösungen geprägten, stark umkämpften Markt ist NDR eine weitere Technologie, die an Bedeutung gewinnt. Erst die Zeit wird zeigen, wie groß die Nische sein wird, die sie bedient. Es bleibt abzuwarten, wie sich der NDR-Sektor in den kommenden Jahren entwickelt und ob NDR als eigenständige Lösung und eigener Markt Bestand hat oder von umfassenderen Frameworks wie XDR absorbiert wird.