

















包括的なサイバーセキュリティソリューションの提供競争が激化する中、ネットワーク検知・対応(NDR)として知られる製品は、単独のソリューションであると同時に、XDRの中核コンポーネントでもある。
ウイルス対策、ファイアウォール、エンドポイント検知・対応(EDR)などの従来型ソリューションが長年にわたってネットワーク境界の脅威に重点を置いてきたのに対し、NDRは人工知能(悪意ある脅威)を用い、組織内ネットワークに存在するAI)と機械学習(ML)による分析を通じて監視し、対処することを目的としている。
2013年のエドワード・スノーデンによる暴露やNSAへの侵入をはじめ、数多くの悪夢のような事件は、あらゆるIT環境で内部の脅威が増大していることを示している。ネットワークアーキテクチャにマイクロセグメンテーションや高度なネットワークトラフィック分析(NTA)が実装されていない場合、今日では、適切なソーシャルエンジニアリング能力を持つ外部者と、不満を抱えた従業員の双方が機密データにリスクをもたらす。
本記事では、成長途上にあるネットワーク検知・対応分野の主要ソリューション、NDRとは何か、そしてNDRソリューションを選ぶ際の検討事項を解説する。
こちらも参照:主要ネットワーク監視ツール
ネットワーク検知・対応ソリューションの主要製品
- Bricata
- Cisco
- Darktrace
- Exeon
- Extrahop
- Gigamon
- Vectra
Cisco
シリコンバレーで創業してから約40年が経った現在も、Ciscoは世界有数のIT・サイバーセキュリティソリューションプロバイダーであり続けている。Cisco Secureポートフォリオは非常に広範で、次世代ファイアウォール(NGFW)、MFA、脆弱性管理、DDoS防御などを含む。クラウド、マルウェア、ログ向けの分析ソリューションに加え、Ciscoによる2015年のLancopeの買収を契機に、NDRソリューションであるCisco Secure Network Analyticsが開発された。ネットワークの脅威をより迅速に検知して対処できるよう設計されたCisco SNAは、クラウドベースのサービス、仮想マシン、オンプレミスアプライアンスとして導入できる。
Cisco Secure Network Analyticsの機能
- シグネチャレス、内部関係者、暗号化マルウェアの脅威を検知。
- グループベースのポリシーを適用し、通信を監査・可視化するレポートを作成。
- エンドポイントのテレメトリーデータを取得するAnyConnect Network Visibility Module(NVM)。
- 高度な暗号化脅威を対象に、復号せずマルウェアを分析。
- Akamai、Exabeam、Google、LogRhythm、Radware、Sumo Logicと統合。
Darktrace
2023年に創業10周年を迎えたDarktraceは、2019年のロンドン証券取引所への上場後、より波乱に満ちた道のりを歩んできたものの、最も急速に成長したサイバーセキュリティ・スタートアップの1社だった。Darktraceのソリューション群は、ベンダーのNDRソリューションであるDarktrace DETECTを含め、ハイブリッドIT環境向けに堅牢化、検知、対応をカバーしており、アプリケーション、メール、ゼロトラスト、運用技術(OT)などに対応する。英国ケンブリッジを拠点とする同社は現在、110カ国の7,400社を超える企業向けセキュリティサービスで、人工知能を最優先に据えている。
Darktrace DETECTの機能
- ネットワークの通信を理解し、保護、最適化する自己学習型AI。
- 既知および未知のマルウェア手法を分析するため、数千の指標を解析。
- AWS、Cisco、Fortinet、Microsoft、Okta、Rapid7、ServiceNowと統合。
ExtraHop Networks
2007年に創業したExtraHopは、AIベースのサイバーセキュリティベンダーとして成功を収め、2021年7月にはBain Capitalによる買収につながった。買収額は9億米ドルだった。ワシントン州シアトル発のExtraHop Reveal(x) 360は、ハイブリッドおよびマルチクラウドIT環境向けの統合型脅威インテリジェンスプラットフォームだ。ExtraHopの3つの中核NDRソリューションは、クラウドセキュリティ、ネットワークセキュリティ、IT運用をカバーする。AWS、Google Cloud、Azureのいずれであっても、ExtraHopは顧客にクラウドネイティブセキュリティと、クラウドワークロードの包括的な可視性を提供する。
ExtraHop Reveal(x)の機能
- 機密データとワークロードを監視し、データ侵害を防止。
- 横方向の移動、ソフトウェアサプライチェーン攻撃、脆弱性を検知。
- 既知および未知の脅威を検知・対応する、振る舞いおよびルールベースの分析。
- 脅威や異常な活動をより迅速に特定し、脆弱性への対応と修正を実施。
- Check Point、Citrix、CrowdStrike、IBM、Palo Alto Networks、Splunkと統合。
Vectra AI
2012年に創業したVectraは、マネージド検知・対応(MDR)と脅威検知・対応プラットフォームを提供し、NDR市場ですでに存在感を示している。サンノゼを拠点とする同社のソリューションは、主要なクラウドサービス、データセンター、Microsoft 365の攻撃対象領域をカバーし、ランサムウェア、サプライチェーン攻撃、データ侵害、アカウント侵害に特化した脅威管理にも対応する。企業は、EDR、SIEM、脅威インテリジェンス、Secure Access Service Edge(SASE)などのツール向けに、多数の統合機能から選択できる。
Vectra Threat Detection and Response Platformの機能
- パブリッククラウド、SaaS、ID、ネットワーク、EDRのデータを取得して分析。
- ネットワークワークロードを監査する複数のAIモデリング手法。
- 管理者の対応と調査に役立つ、脅威およびリスクの優先順位付け。
- ネットワークをリアルタイムで保護する自動・手動の対応オプション。
- AWS、Azure、Juniper、Pentera、SentinelOne、VMware、Zscalerと統合。
Bricata
2014年に創業したBricataは、NDR機能を専門とするもう1つのベンダーで、OpenTextの注目を集めるほどの成功を収め、同社は買収した。OpenTextが買収攻勢を続ける中(特に今週のMicro Focusの買収が挙げられる)、Bricataの次世代NDRプラットフォームは、ネットワーク内部のユーザー、デバイス、システム、アプリケーションの振る舞いをセキュリティ管理者が可視化できるようにしている。Bricataは、リアルタイムのコンテキストとアラートに加え、高度なフォレンジックおよび脅威ハンティングツールを顧客に提供し、調査と修復対応を最大限に活用できるようにしている。
Bricata Next-Gen NDRの機能
- ソフトウェアベースで、ハードウェアを問わず、従量課金の料金体系。
- シグネチャ検査、MLベースのマルウェア判定、異常検知。
- 脅威を自動分析し、優先順位付けしたワークフローで迅速に対応。
- 調査や将来の利用に向けてメタデータを抽出・保存。
- Cylance、Elastic、Garland、OISF、Proofpoint、Splunkと技術面で連携。
Gigamon
2004年に創業したGigamonは、長年にわたりネットワーク可視化に取り組み、現在ではトラフィックインテリジェンス、クラウド、ネットワーク、データセンターの可視化で構成されるポートフォリオを展開している。同社のネットワークセキュリティスタックに含まれるGigamon ThreatINSIGHTは、高精度な攻撃者の検知と対応を実現するクラウドベースのNDRソリューションだ。GigamonがNDRソリューションとして強みを持つ証拠の1つは、他の主要NDR製品のほぼすべてに接続できることだ。より広範な技術アライアンスパートナーも充実しており、管理に関する優れたベンダー60社と連携しているネットワークパフォーマンス、脆弱性、クラウドインフラを対象とする。かつては上場企業(NYSE:GIMO)だったGigamonは、2016年にプライベートエクイティに16億米ドルで買収された。
Gigamon ThreatINSIGHTの機能
- あらゆるデバイス、ネットワーク、フローを対象に、暗号化トラフィックと横方向の移動を検査。
- 最大365日分のネットワークメタデータを用いたOmnisearchによるトリアージと調査。
- Gigamon Applied Threat Research(ATR)部門による継続的な検知チューニングと品質保証。
- GigamonのテクニカルサクセスおよびSaaS Opsチームによるセンサーとトラフィックの診断。
- AWS、Cisco、CrowdStrike、FireEye、New Relic、Nutanix、Riverbedと統合。
Exeon Analytics
成長途上にあるもう1つのNDRベンダーであるExeonは、IT環境とOT環境を保護する高度なセキュリティ分析を提供している。スイス連邦工科大学のキャンパスから2016年に立ち上がったチューリッヒ拠点の同社は、ExeonTraceによって既存インフラからセキュリティ関連のログデータをシームレスに分析する。包括的な可視性により、Exeonは顧客によるデータ漏えい、設定ミスのあるデバイス、シャドーIT、異常なサービスの特定を支援できる。ExeonはSIEM、EDR、IDPSシステムへの接続機能に言及しているが、コネクターの一覧はすぐには確認できなかった。
ExeonTraceの機能
- センサーやエージェントを必要としない迅速な導入。
- 調査の優先順位付けに役立つ、AIベースの脅威スコアリング。
- トラフィックソースのグローバルマップなど、インサイトに基づく可視化。
- データ量の多いトラフィックミラーリングに対し、軽量なソリューションを実現するネットワークログデータ分析。
注目すべきNDRソリューション
| Arista Networks | Blue Hexagon | Broadcom Symantec |
|---|---|---|
| Corelight | Fidelis | Hillstone Networks |
| LogRhythm | Lumu | Progress Flowmon |
| Stamus Networks | Threatbook | VMware |
ネットワーク検知・対応とは?
ネットワーク検知・対応(NDR)ソリューションは、EDRやSIEMなどのツールを補完し、悪意あるネットワークトラフィックを分析・検知する。次世代のネットワークトラフィック分析(NTA)において、NDRソリューションはAIおよびMLベースの手法を用いて、最新のシグネチャレス攻撃や異常なトラフィックパターンを評価する。脅威が検知されると、NDRソリューションは管理者に警告し、事前設定された予防措置を実行するよう促すか、自動化する。
NDRの機能
- 戦術、技術、手順(TTP)を監視・分析するコグニティブモデリング。
- 疑わしい振る舞いを調査するための、トラフィックのリアルタイムおよび履歴ビュー。
- 脅威ハンティングのための、コンテキストに基づく可視性、高度な分析、IoCの特定。
- 組み込みの高度な検知機能と、構成管理をきめ細かく調整する能力。
- EDR、SIEM、SOAR、その他のネットワークセキュリティソリューションとの統合。
ネットワークセキュリティとNDR
NDRはネットワークセキュリティを補完するツールであり、企業のサイバーセキュリティアーキテクチャを構成する、その他の重要なシステム群に加わる。
- クラウドセキュリティ
- エンドポイント検知・対応(EDR)
- 侵入検知・防御システム(IDPS)
- ネットワークトラフィック分析(NTA)
- 次世代ファイアウォール(NGFW)
- セキュリティ情報・イベント管理(SIEM)
- セキュリティオーケストレーション、自動化、対応(SOAR)
- ユーザーおよびエンティティの振る舞い分析(UEBA)
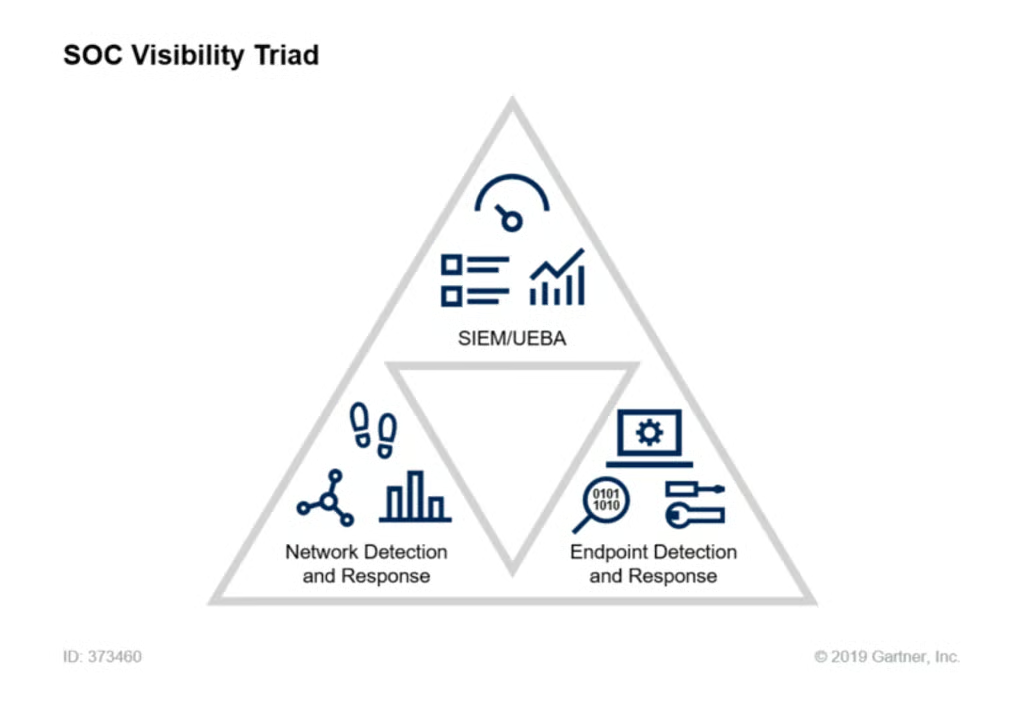
2015年、GartnerのリサーチディレクターであるAnton Chuvakinは、後に「SOC可視化のトライアド」と呼ばれる概念的枠組みを提唱した。2020年の回顧記事で、Chuvakinは、ログ(SIEM経由)、エンドポイントデータ(EDRまたはXDR経由)、ネットワークデータ(NTAおよびNDR経由)が、セキュリティ可視化に不可欠であると説明している。
NDRソリューションの選び方
新たに登場したセキュリティソリューションであるNDRは、サイバーセキュリティインフラを構築する企業にとって、最優先事項にすべきではない。とはいえ、上記のネットワーク検知・対応ソリューションは、サイバーセキュリティ態勢を十分に確立している企業に多くのメリットをもたらす。
NDRベンダーは、CiscoやSangforのようなベンダーが提供する充実したポートフォリオを含め、他のネットワークセキュリティツールをバンドルする機会を提供している。一方で、SIEMやEDRなど既存のセキュリティシステムとの統合のしやすさは、依然として重要な検討事項だ。大半の組織はゼロから始めるわけではないため、NDRベンダーは主要なネットワークセキュリティ製品との相互運用性を追求しなければならない。
サイバーセキュリティソリューションがひしめく市場で、NDRもまた成長を続ける分野の1つだ。どれほどニッチな層に対応することになるのかは、時間がたたなければ分からない。今後数年間でNDR分野がどのように進化するのか、また、単独のソリューションおよび市場として存続するのか、それともXDRのようなより包括的なフレームワークに吸収されるのかに注目したい。