

















ソフトウェア定義型広域ネットワーク(SD-WAN)の発展により、企業の管理者は仮想化に近い柔軟性を得て、世界中に分散するネットワークやユーザーを管理できるようになりました。
広域ネットワークは数十年にわたって大きく進化してきましたが、クラウド、エッジ、そして仮想ワークロードの登場によって、現代のネットワーク管理はさらに複雑化しています。組織がハイブリッドIT環境を導入する中、SD-WANと各種ツールは、WANの最適化とハイブリッドなエンタープライズワークロードの保護に必要な最新機能を組織に提供するセキュアアクセスサービスエッジ(SASE)ソリューションを形成しています。
SD-WANとSASEの技術が一体化して普及したことで、多くのベンダーが高度なルーティングとネットワークセキュリティの両方をクライアントに提供するようになりました。CiscoやHPEのArubaなどネットワーク専門ベンダーは、セキュリティ分野へさらに進出しています。一方、FortinetやPalo Alto Networksなどのネットワークセキュリティベンダーは、ネットワーク機能を拡張しています。
本記事では、エンタープライズセキュリティ向けの主要なSD-WANベンダーと、それぞれが組み込みセキュリティ機能や統合機能によってセキュリティ上のリスクにどのように対処しているかを紹介します。
ジャンプ先:
- エンタープライズサイバーセキュリティ向けSD-WANソリューションのトップ製品
- 注目すべきセキュアSD-WANソリューション
- SD-WANソリューションとは?
- SD-WANソリューションの機能
- SD-WANの仕組み
- SD-WANとSASEの比較
- セキュアなSD-WANソリューションの選び方
エンタープライズサイバーセキュリティ向けSD-WANソリューションのトップ製品
| Aruba | Barracuda Networks |
|---|---|
| Cato Networks | Cisco |
| Fortinet | Juniper Networks |
| Open Systems | Palo Alto Networks |
| Versa Networks | VMware |
Aruba
2002年に設立され、無線ネットワークを専門としていたAruba Networksは、2015年にHewlett-Packardに買収されました。すでにSD-WANの有力な選択肢だった同社は、2018年にセキュリティベンダーのCape Networksを、2020年にWAN専門企業のSilver Peak Systemsを買収し、市場での地位を高めました。
Aruba EdgeConnect Enterprise SD-WANプラットフォームは、WANの最適化、マルチクラウド管理、クラウドアプリケーションのパフォーマンス、エッジからクラウドまでのセキュリティなど、企業組織が直面する一般的な問題に対応します。EdgeConnect Enterpriseには、重要な機能としてファイアウォール、セグメンテーション、アプリケーション制御機能が搭載されています。Arubaでは、SD-WANのカバレッジを同社の仮想プライベートネットワーク(VPN)、ネットワークアクセス制御(NAC)、統合脅威管理(UTM)などのセキュリティソリューションと組み合わせることもできます。
機能:Aruba EdgeConnect Enterprise SD-WAN
- 設計:ゼロトラストおよびSASEセキュリティフレームワーク向け
- IDベースの侵入検知・防御(IDPS)とアクセス制御
- 主要なクラウドホスティング型セキュリティベンダーとの自動統合
- 以下に対する統合脅威防御:DDoS、フィッシング、およびランサムウェア攻撃
- 以下によるクライアントデバイスの分析情報:AIベースの検出・プロファイリング技術
Barracuda Networks
最初に取り上げる従来型のサイバーセキュリティベンダーはBarracuda Networksです。同社は、メールセキュリティ、次世代ファイアウォール(NGFW)、Webアプリケーションセキュリティ、バックアップで一貫して高い評価を得ています。同社のSecure SD-WAN製品は、ゼロトラストアクセス、OT向け産業セキュリティとIoTネットワーク向けのセキュリティ、SASEとともに、BarracudaのNetwork Protectionソリューションに含まれています。
Barracuda CloudGen FirewallとSecure SD-WANは、ソフトウェア定義型ネットワークに期待されるメリットと、同社のエンタープライズセキュリティ機能を提供します。CloudGen WANはAzure上に構築されたグローバルなSASEサービスです。一方、CloudGen Firewallは、今日のハイブリッドワークロードに対応する高度なファイアウォールを提供します。
機能:Barracuda CloudGen FirewallとSecure SD-WAN
- 以下を対象とする脅威防御:マルウェアスキャン(Webコンテンツ、メール、ファイル転送)
- Azure ADによる二要素認証とディレクトリサービス
- 侵入防止システムによるリアルタイムのネットワーク露出状況管理
- ネットワークリソースへの悪意あるアプリケーションやWebコンテンツのアクセスをブロックするURLフィルタリング
- アクセス制御、権限昇格、XSS攻撃、およびSQLインジェクションを管理します。
Cato Networks
2015年、Check Point、Imperva、およびIncapsulaの共同創業者が、近年最も注目を集めるサイバーセキュリティスタートアップの1社を立ち上げました。同社はクラウドベースで、より幅広いポートフォリオには、サービスとしてのセキュリティ(SECaaS)、セキュアリモートアクセス、クラウドインフラ管理などが含まれ、SASEアプローチを補完しています。
管理者は、Cato Edge SD-WANポータルから、さまざまなネットワーク制御やトラフィックを導入、設定、監視できます。Catoのエッジモデルはゼロタッチ導入に対応しており、電源とIPアドレスに接続するだけで、すぐに運用を開始できます。Catoのクラウドベースのエンタープライズセキュリティソリューションでは、ファイアウォール・アズ・ア・サービス(FWaaS)、クラウドアクセスセキュリティブローカー(CASB)、セキュアWebゲートウェイ(SWG)、マネージド検知・対応(MDR)などを社内で利用することもできます。
機能:Cato Edge SD-WANとSASE
- 堅牢なサードパーティライブラリとMLアルゴリズムを備えたディープパケットインスペクション(DPI)エンジン
- ポリシーベースルーティングと動的パス選択に対応する、ID認識型のネットワークルール
- 以下に対するパケットロス軽減:リモートデスクトップおよびVoIP攻撃
- シームレスな切り替えと高可用性を実現する、VRRPによるプライマリおよびセカンダリソケット
- Catoがホストするデータウェアハウスによるネットワークおよびセキュリティイベントの高度なハンティング
Cisco
ネットワークおよびITの巨人であるCiscoは、セキュアSD-WANソリューション分野で誰もが認めるリーダーです。40年間で200件を超える買収を行ってきた同社は、2017年にSD-WAN市場の革新企業であるViptelaを買収し、インターネットベースのネットワークソリューションへの取り組みを確固たるものにしました。Ciscoは他のベンダーと同様に、SD-WANのセキュリティ確保には、クライアントがSASEへ移行する必要があると認識しています。
CiscoのSD-WANソリューションは、サブスクリプションまたはオンプレミス型のSD-WANルーターとして利用できます。同社のクラウドセキュリティソリューションであるCisco Umbrella(旧OpenDNS)を通じて、FWaaS、CASB、SWGの機能を追加できます。管理者はCisco vManageコンソールを使って、SD-WANのオーバーレイファブリックをすばやく接続・確立できます。
機能:Cisco SD-WAN
- 以下を含むエッジセキュリティを内蔵:暗号化、URLフィルタリング、マルウェア対策
- クラウドに依存しない拠点接続、SaaSの最適化、およびIaaS統合
- アプリケーション認識型のエンタープライズNGFW、Snort IPS、およびマルウェアサンドボックス
- マイクロセグメンテーションとIDベースのポリシー管理
- 脆弱性の悪用を防ぐ自己修復型ファームウェア
Fortinet
サイバーセキュリティの老舗ベンダーであるFortinetは、既存のネットワークセキュリティポートフォリオを基盤として、クライアントの広域ネットワークを実現するSD-WANのリーダーです。Fortinet Secure SD-WANソリューションには、ハイブリッド導入、ルーティング、セキュリティ、冗長性、オーケストレーションに対応する多くの機能が備わっています。同社のネットワークセキュリティイノベーションであるNGFW、FortiGateの中核には、FortiGuardの脅威インテリジェンスが組み込まれています。
管理者はASICアクセラレーション対応プラットフォームを使用して、FortinetのSD-WAN向け統合ソリューションから、高度なルーティング、NGFW管理、アプリケーションの優先順位付けを管理できます。Fortinetの製品仕様は幅広く、プライベートクラウドおよびパブリッククラウド、ハブ、ホームオフィス・中小企業・大企業向けの拠点アプライアンスに対応するソリューションを提供しています。
機能:Fortinet Secure SD-WAN
- マイクロ、マクロ、単一タスクVDOM、マルチVDOMのセグメンテーションオプション
- アンチウイルス、Webフィルタリング、SSLインスペクション、Webセキュリティ向けアプリケーション制御
- さまざまな暗号化アルゴリズムに対応するサイト間動的VPNトンネル
- 以下のための前方誤り訂正(FEC):パケットロスの補償と複製
- ゼロタッチプロビジョニング、設定、レポート作成、統合に対応するRESTful API
Juniper Networks
1996年に設立されたJuniper Networksは、ネットワークハードウェア全般を手がけていますが、2004年にNetScreen Technologiesを買収したことで、サイバーセキュリティ分野でも約20年の実績を有しています。Juniperのセキュリティポートフォリオには、ファイアウォールや高度な脅威防御(ATP)が含まれます。ATPには、脅威インテリジェンス、リスクプロファイリング、ネットワークアクセス制御、マルウェアサンドボックスなど、エンタープライズ向けの幅広い機能があります。
JuniperのSession Smart Routers(SSR)を通じて、クライアントはAIを活用したSD-WANによって、ルーティングとネットワークセキュリティを管理できます。JuniperのFWaaSは同社のSecure Edgeソリューションに含まれ、マルウェア対策、Webフィルタリング、侵入防止システム(IPS)を提供します。管理者はJuniperのSDNソリューションを使って、ハイブリッドIT環境にまたがるネットワークの設計、導入、管理を自動化することもできます。
機能:Juniper Session Smart RoutersとSASE
- 以下を対象とするテナントベースのセキュリティアーキテクチャ:行動認識に基づく管理
- ForresterとNISTのゼロトラスト原則を満たすように設計
- AES-256暗号化およびHMAC-SHA-256認証に対応
- 準拠:PCI DSS、ICSA、FIPS 140-2
- ユーザー認証に使用するコンテキスト固有のアクセス制御リスト(ACL)
Open Systems
Open Systemsはサイバーセキュリティ分野で30年以上の経験を有し、MDR、クラウドセキュリティ、Microsoftセキュリティサービスとの統合を専門とし、クラウドまたはマネージドサービスの形でMicrosoftのセキュリティインフラストラクチャの評価と有効化を支援しています。受賞歴のあるチャネルパートナーとして、クライアントを支援しています。
スイスのチューリッヒを拠点とするOpen SystemsのSD-WANは、ネットワーク検知・対応(NDR)、クラウドサンドボックス、CASB、SWG、ZTNAを含む同社の完全なSASEバンドルの一部です。サイバーセキュリティベンダーが提供する3つすべてのSASEサービスプランには、アセットライフサイクル管理、アーキテクチャ設計とコンサルティング、SD-WANが含まれ、その他のツールも追加できます。
機能:Open Systems Secure SD-WANとSASE
- エンドツーエンドのWebトラフィック保護、スキャン、認証に対応するDNSフィルター
- ネットワークトラフィックの使用状況に基づく対応とネットワークトラフィックの使用状況と制御、帯域幅の管理を可能にするアプリケーション監視
- すべてのトラフィックに対するサイト間自動暗号化と高度なルーティング
- ネットワーク接続のリアルタイムの健全性を監視・分析するSASE Atlasツール
- 可視性を確保するための、高速かつ効率的なアプリケーションマッチングを実現するハイブリッドパケットインスペクション
Palo Alto Networks
2005年に設立されたPalo Alto Networksは、SD-WANの機能でも高い評価を得ている、ネットワークセキュリティの大手プロバイダーです。同社のソリューションは、セキュリティオペレーション、脅威インテリジェンス、ゼロトラストネットワーク、クラウドセキュリティ、SASEをカバーしています。
Palo Alto Networksがこのリストに選ばれたのは、Prisma AccessとSD-WANのソリューションを組み合わせ、エンタープライズのハイブリッドネットワーク向けに最適化されたネットワーク機能とセキュリティ機能を管理者に提供しているためです。Prisma AccessのSASEテクノロジーには、SWG、CASB、FWaaS、自律型デジタルエクスペリエンス管理(ADEM)が含まれます。Prisma SD-WANの注目すべき統合先には、AWS、Azure、Google Cloud Platform、Microsoft Teams、ServiceNowがあります。
機能:Palo Alto Networks Prisma AccessとSD-WAN
- URLフィルタリング、サンドボックス、脅威防御を提供するクラウドベースのファイアウォール
- 継続的な信頼性検証や最小権限アクセスなどのゼロトラスト原則
- Webベースの脅威から保護する機械学習と静的解析
- SaaSアプリ向けのインラインおよびAPIベースの制御と、コンテキストに応じたポリシーの分析
- Okyo Enterprise Editionによる在宅勤務従業員のセキュリティ確保
Versa Networks
サービスの開始から10年を経て、Versa Networksは、SASEに対する同社のアプローチの一環として、SD-WANテクノロジーのリーダーとなっています。Versaは、エンドポイント、アプライアンス、クラウドゲートウェイ、コントローラーのすべてを提供し、企業がオンプレミス、クラウド、ハイブリッドIT環境全体にネットワークを導入できるようにしています。
VersaのSASE機能には、ゼロトラストネットワークアクセス(ZTNA)、CASB、FWaaS、リモートブラウザー分離(RBI)、リアルタイム分析が含まれます。IoTデバイスや在宅勤務の接続が急増する中、Versa SASEソリューションは、従来の物理的なエッジではなく、ID、コンテキスト、通信セッションに基づいてセキュリティポリシーを構築します。
機能:Versa SASE
- 3,600を超えるアプリケーションを自動認識するディープパケットインスペクション(DPI)エンジン
- SD-WANトラフィックステアリング、MP-BGPルート交換、ステートフルHAに対応するDNSプロキシ
- リンク回避、パケット複製、FECによるパケットロスの削減
- 通信セッションの継続的な分析とリスク評価
- VXLANまたはMPLS/GRE向けのオーバーレイ暗号化カプセル化オプションと動的IPsec
VMware
仮想化の先駆者であるVMwareは、エンタープライズITインフラストラクチャプロバイダーとしての地位を固め続けるとともに、発展途上のSD-WAN分野におけるリーダーでもあります。同社のクラウドおよびエッジインフラストラクチャソリューションでは、中央のクラウドコンソールから、広域ネットワーク、セキュリティ、処理を統合するVMware製品を評価できます。
VMwareのSD-WANソリューションは、同社のネットワークサーバーゲートウェイ、エンタープライズエッジアプライアンス、SD-WAN Orchestratorをバンドルし、企業全体の管理を可能にします。VMwareのSASEアプローチにより、クライアントはZTNA、SWG、CASBのセキュリティツールを利用できます。管理者はVMwareを使って、一般的なネットワークの役割向けに仮想ネットワーク機能(VNF)をVMとして導入することもできます。
機能:VMware SD-WANとSASE
- ビジネスネットワークアプリケーションの優先順位付けに対応する、事前定義またはカスタマイズ可能なポリシー
- データ損失防止(DLP)とWebセキュリティ向けのリモートブラウザー分離(RBI)
- PCI DSS 3.2に準拠し、認証取得に対応
- 認可付与のためのID、場所、コンテキストベースのアプローチ
- ネットワークインテリジェンスを活用するAIおよびMLベースの分析と自動化
注目すべきセキュアSD-WANソリューション
| Aryaka | Bigleaf | Citrix |
|---|---|---|
| Forcepoint | Huawei | Infiot |
| LANCOM | Lumen | Netskope |
| Nuage Networks | Oracle | Peplink |
| Riverbed | Sangfor | Zscaler |
SD-WANソリューションとは?
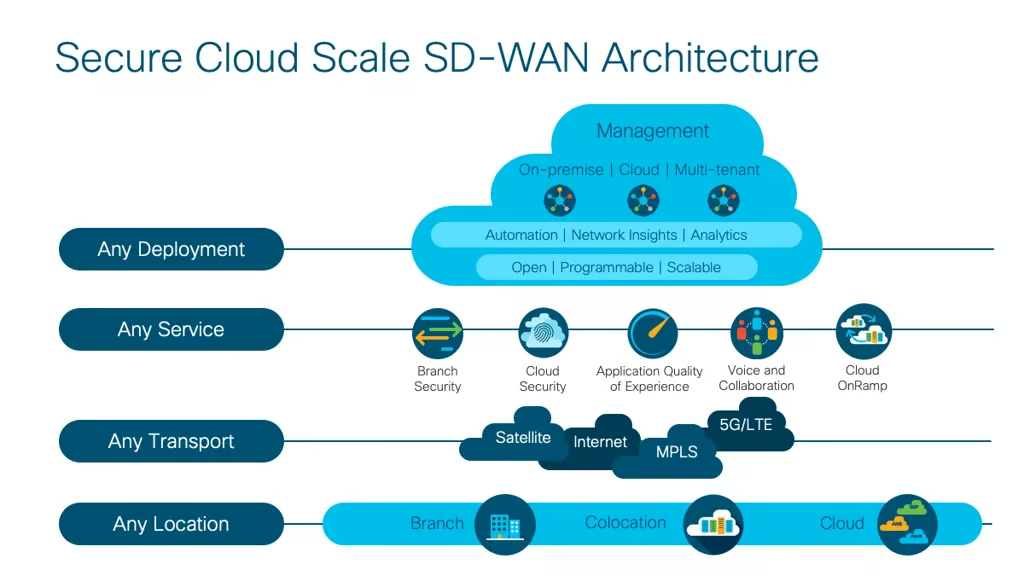
ソフトウェア定義広域ネットワーク(SD-WAN)は、中央のクラウドコンソールからハイブリッドIT環境全体のエンタープライズオフィスとネットワークを管理・最適化する、最新のネットワークアーキテクチャです。
すべてのトラフィックをコアネットワークまたはデータセンター経由でバックホールしていた従来のWANとは異なり、SD-WANでは、管理者がオンプレミスデバイスをSaaSアプリケーションに接続し、ローカルユーザーのパフォーマンスを向上させることができます。データプレーンと制御プレーンを分離することで、SD-WANは組織にWANを最適化し、クラウド、エッジ、IoTネットワークを保護する柔軟性をもたらします。
その他の基本的なSD-WANの特性として、動的パス選択、複数の接続タイプ(MPLS、ファイバー、4G LTE、5G)への対応、中央インターフェースを介したサードパーティ製セキュリティとの統合などが挙げられます。
SD-WANソリューションの機能
- SD-WANアーキテクチャ全体の構成管理を提供する中央コンソール
- Webパケットの認証と暗号化に対応するIPsecとVPN
- 関連するトラフィックと帯域幅を追跡・制御するアプリケーション認識
- SSLインスペクションやURLフィルタリングを含むWebトラフィック保護
- 負荷分散とダウンタイム削減のための接続集約
- アプリケーションパフォーマンスを最適化するエッジキャッシュ
- 標準的なアンチウイルスと脅威検知による脅威防御
SD-WANの仕組み
SD-WANソリューションには、エッジネットワーク、リモート拠点、支社、データセンター向けの事前構成済みハードウェアアプライアンスと、SD-WANの機能を接続・サポートするために設計されたソフトウェアが含まれます。
組織はさまざまなWANセグメントに必要なハードウェアを購入してアプライアンスを接続するだけで、ネットワーク運用を構成できる状態にほぼ即座に移行できます。管理者はクラウドコンソールを通じて、SD-WANシステムと制御機能に習熟できます。ほとんどのソリューションには一定レベルの事前構成が施されていますが、組織固有のネットワークおよびセキュリティ要件に合わせた追加変更が不可欠です。
SD-WANとSASEの比較
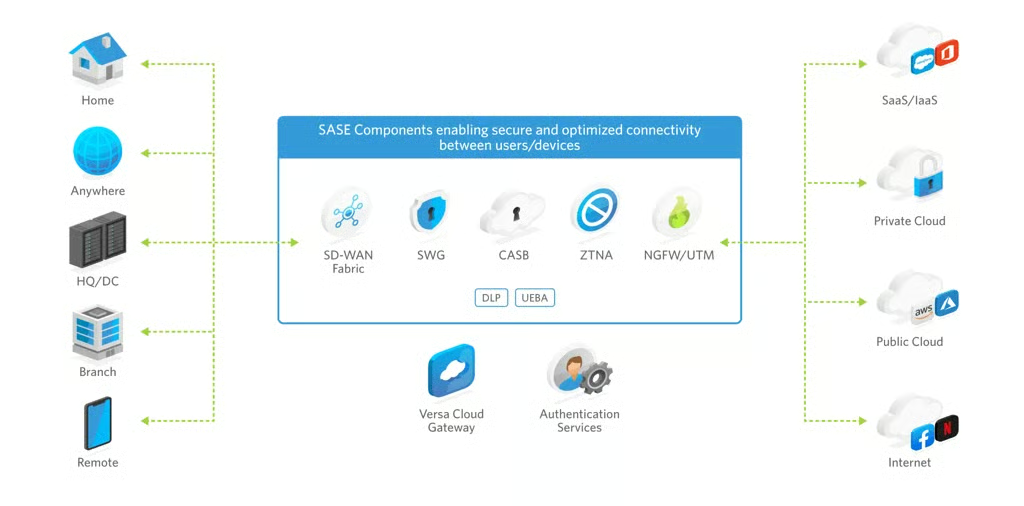
SD-WANは、セキュアアクセスサービスエッジという名称が付けられる数年前から存在し、SASEアーキテクチャの明確な構成要素となっています。SD-WANがWANのさまざまな分散、先進的なルーティング、ネットワーク最適化を管理するのに対し、SASEは最新のハイブリッドネットワークアーキテクチャを包括するITサービスの総称です。
SD-WANは、遠隔地のハードウェアネットワークの仮想化と高度な管理機能を実現するソフトウェアとして、重要な役割を果たします。その他のSASEコンポーネントは、Gartnerがセキュリティサービスエッジ(SSE)と呼ぶものです。
セキュリティサービスエッジ(SSE)
Gartnerが「専用に構築されたクラウドプラットフォームから提供されるネットワークセキュリティサービスの融合」と定義するSSEは、WANエッジインフラストラクチャ以外のすべてを対象とするSASEのサブセットです。
SSEフレームワークに含まれる標準的なセキュリティツールには、次のものがあります。
- ブラウザー分離
- クラウドアクセスセキュリティブローカー(CASB)
- クラウドセキュリティポスチャ管理(CSPM)
- データ損失防止(DLP)
- データ保護
- 暗号化と復号
- Firewall-as-a-Service(FWaaS)
- セキュアWebゲートウェイ(SWG)
- ゼロトラストネットワークアクセス(ZTNA)
セキュアなSD-WANソリューションの選び方
SASEとSD-WANはエンタープライズネットワーク向けの包括的なソリューションであるため、ベンダーの選択は容易ではありません。従来のネットワークと比較すると、SASEのコンポーネントは大部分がソフトウェア定義であり、高度なITネットワーク機能を実現しながら、組織によるハードウェアコストの削減を支援します。関心のある組織は、データセンター、拠点、オフィスのノード向けに、機能が異なる複数のモデルから選択できますが、いずれも初期投資が大きくなる可能性があります。
SASEは企業や組織にとって重要な幅広いサービスを組み合わせるため、クライアントはWANエッジインフラストラクチャとセキュリティ向けにベンダーが提供するサービス群を全面的に信頼できなければなりません。
SASEはマネージドSOCソリューションではありませんが、複数の要素を1つのバスケットにまとめることになります。サードパーティベンダーを分散させるための唯一の正解はありません。しかし、SASEは対象範囲が広いため、組織は付加価値とサービスの不足部分を理解するよう注意を払う必要があります。包括的ではあるものの、SASEは、エンドポイント検知・対応(EDR)やXDR、ネットワーク監視、セキュリティイベント情報管理(SIEM)、リスク管理を含む、より大規模なセキュリティアーキテクチャの一部にとどまります。