

















La sécurité du cloud hybride est un cadre destiné à protéger les données et les applications dans un environnement informatique qui inclut à la fois des clouds privés et publics. Elle combine des ressources sur site et des ressources cloud pour répondre aux besoins informatiques diversifiés d’une organisation tout en garantissant un haut niveau de sécurité. Cette approche de l’informatique cloud permet aux entreprises de bénéficier de l’évolutivité et de la flexibilité des clouds publics tout en conservant les données sensibles dans leur propre infrastructure。
Alors que de plus en plus d’entreprises adoptent des modèles de cloud hybride pour répondre à leurs différents besoins informatiques, la sécurisation de la frontière entre ces environnements est devenue cruciale, faisant de la sécurité du cloud hybride une priorité absolue pour garantir la protection, la conformité et la résilience dans un écosystème numérique en constante évolution.
Consultez nos guides sur la sécurité du cloud public et la sécurité du cloud privé
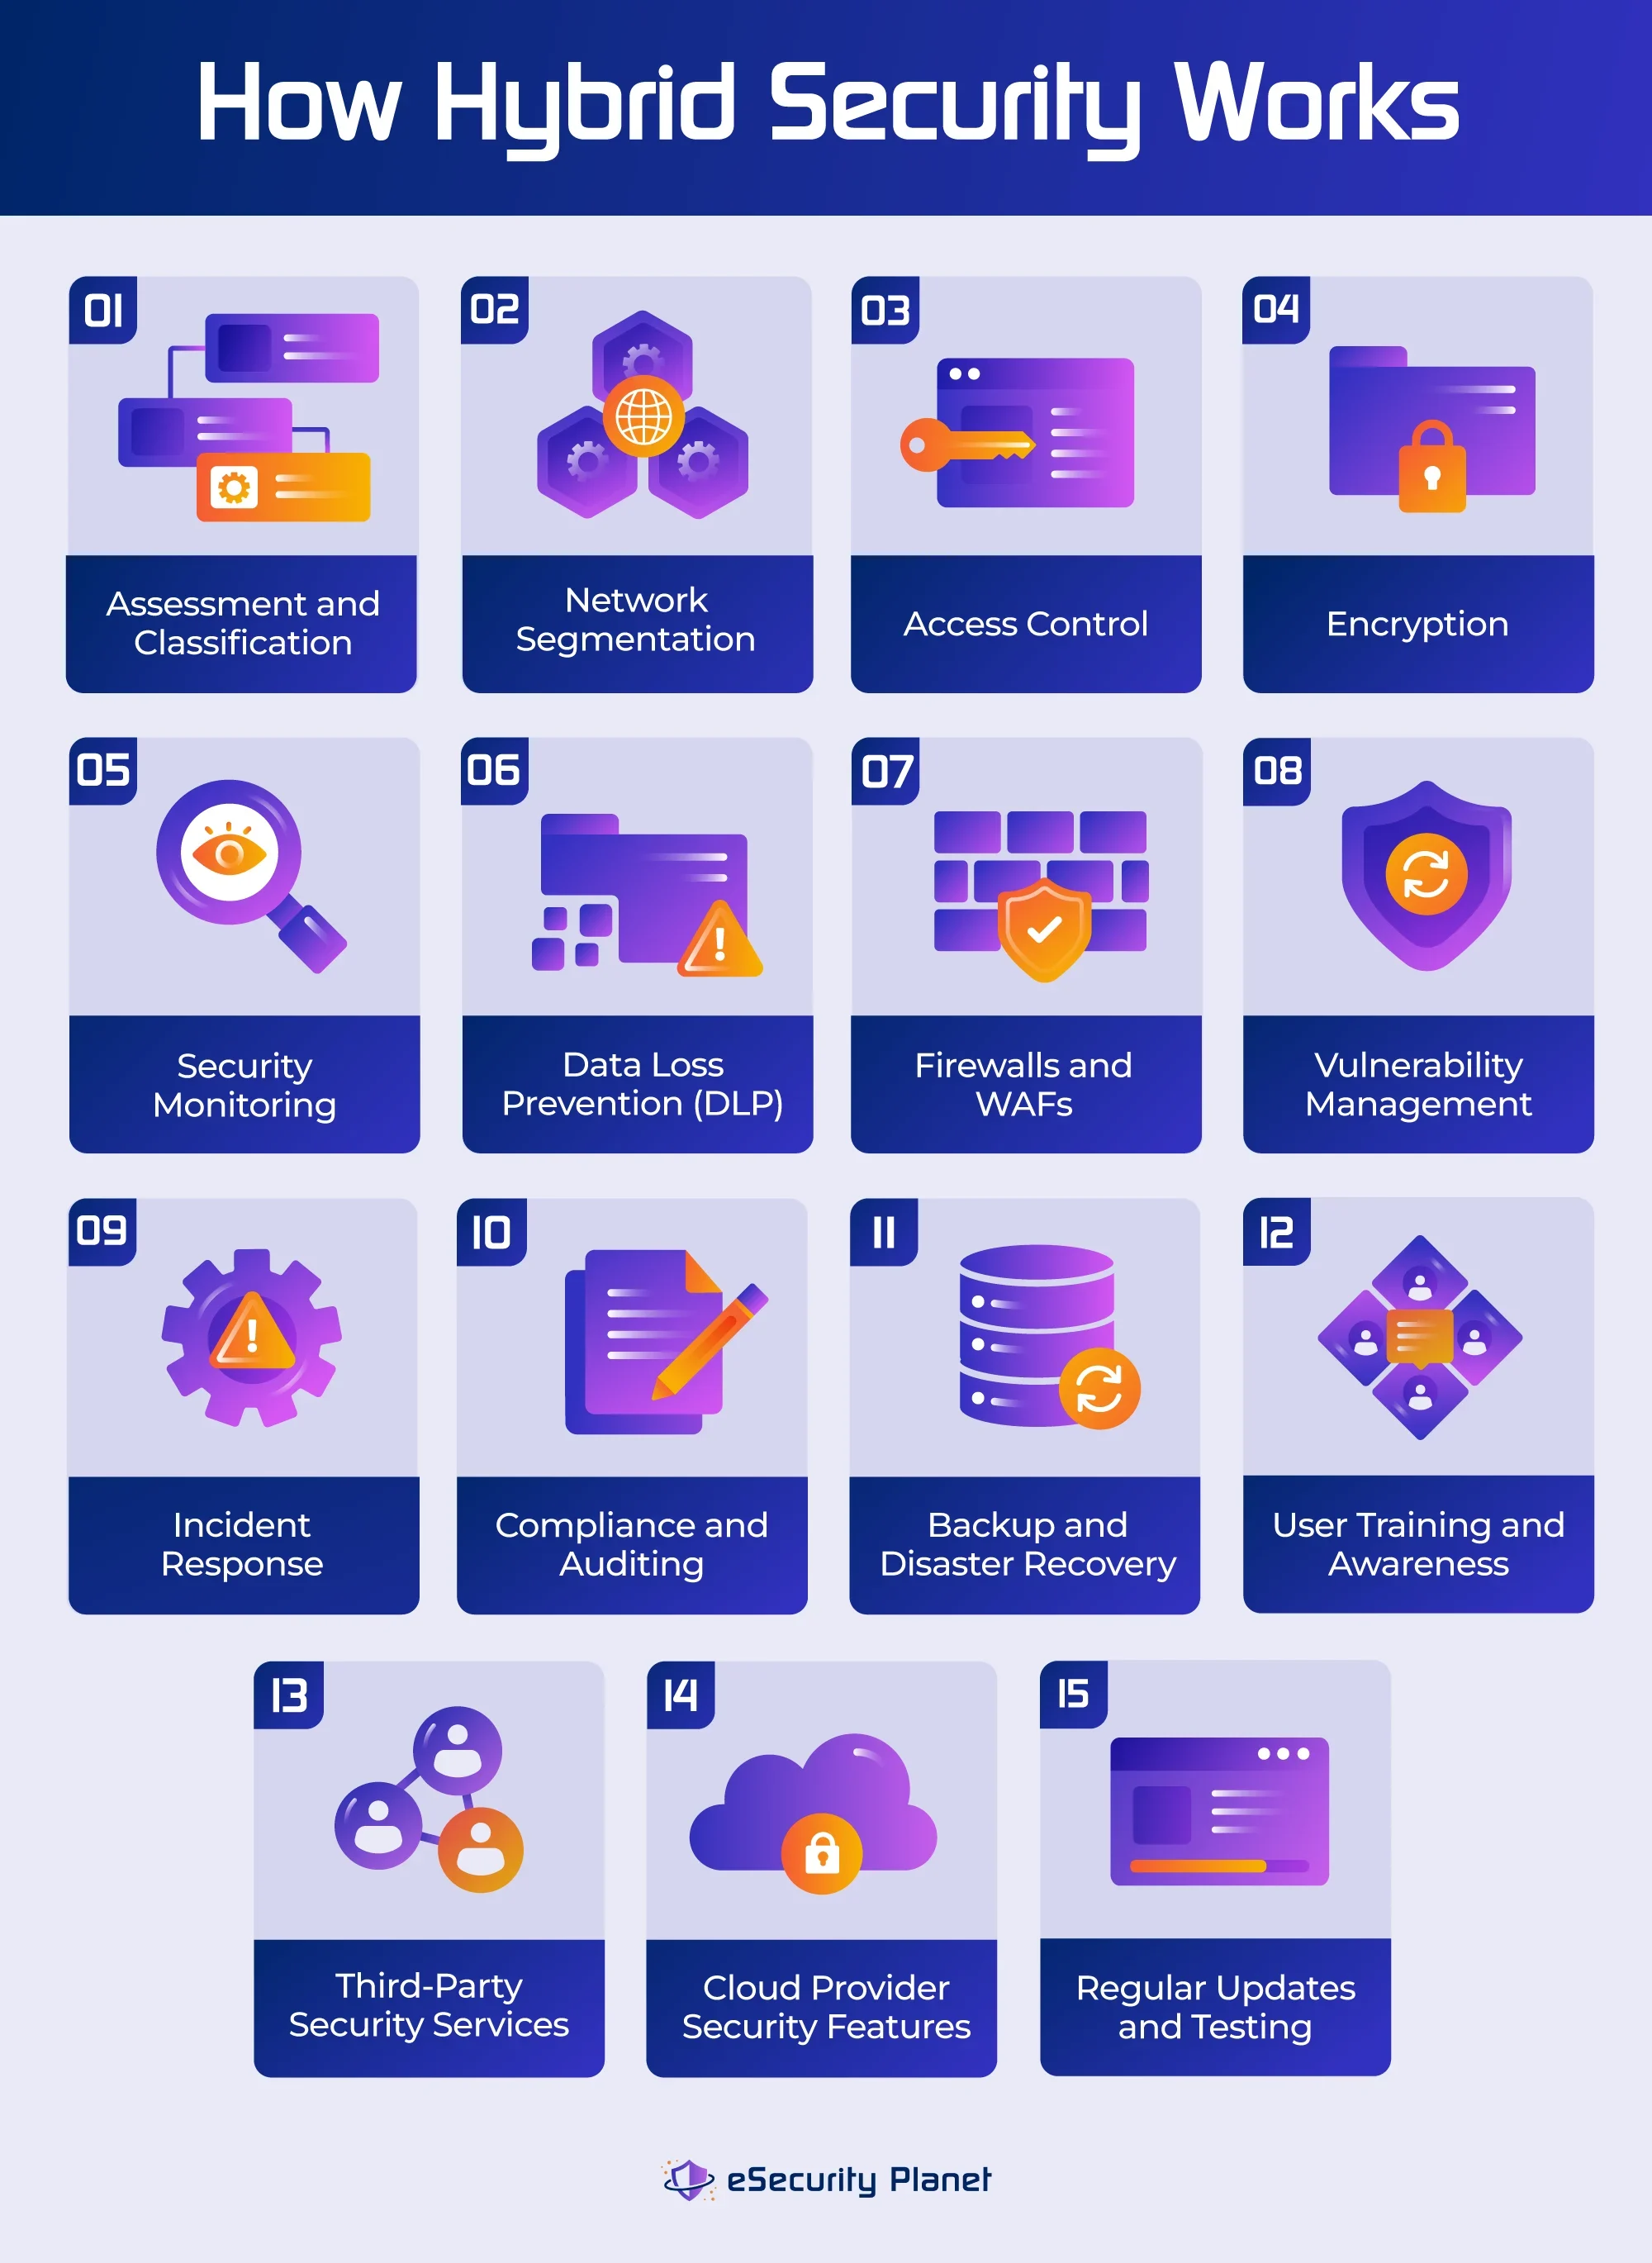
Fonctionnement de la sécurité du cloud hybrideLa sécurité du cloud hybride associe les contrôles et pratiques sur site à des solutions spécifiques au cloud, renforçant la protection des données et des applications entre les environnements. Elle commence par l’analyse et la catégorisation des données, puis s’appuie sur des mesures de sécurité personnalisées. Elle suit généralement les bonnes pratiques de sécurité réseau et de sécurité cloud
- :La segmentation
- du réseau réduit la surface d’attaque.Le contrôle d’accès basé sur les rôles (RBAC) et l’authentification multifacteur (MFA
- ) régulent l’accès aux ressources.Le chiffrement
- protège les données en transit comme au repos.
- La surveillance continue de la sécurité identifie les menaces et y répond en temps réel.La prévention des pertes de données (DLP
- ) empêche les transferts de données indésirables.Les pare-feu et les pare-feu d’applications web (WAF
- ) filtrent le trafic réseau.L’évaluation et la gestion
- des vulnérabilités corrigent les failles et les erreurs de configuration des systèmes.Les stratégies de réponse aux incidents
- garantissent une gestion et une résolution efficaces des compromissions.Des audits de conformité
- sont réalisés régulièrement afin de vérifier que les exigences sont respectées.Les procédures de sauvegarde et de reprise après sinistre
- garantissent que les données sont toujours disponibles.La formation des employés
- améliore leur compréhension des pratiques optimales.
- La synchronisation des données est essentielle dans les architectures de cloud hybride pour garantir la cohérence entre les infrastructures. La connexion des clouds privés, des systèmes existants et des clouds publics via Internet ou des réseaux privés garantit une circulation fluide des données et des applications. Un outil de gestion unique facilite la supervision, car la gestion indépendante de nombreux environnements cloud peut être complexe en raison des différences entre les API, les SLA et les fonctionnalités des différents fournisseurs. Il fournit une interface centralisée permettant de contrôler et de surveiller efficacement les ressources du cloud hybride.
- Lorsque les exigences de sécurité, de confidentialité et de conformité régionale sont respectées, le stockage ou la sauvegarde des données critiques sur des serveurs cloud améliore les capacités de reprise après sinistre. Plusieurs sauvegardes permettent de gérer les données même face à des événements imprévus tels que les catastrophes naturelles. Comme les opérations basées sur le cloud peuvent être étendues et contrôlées depuis n’importe où, elles assurent la continuité des activités en situation de crise.
- Pour simplifier le processus de conformité, les organisations devraient mettre en place un système centralisé de conformité et d’audit qui utilise des technologies automatisées pour surveiller et communiquer l’état de conformité de leur environnement de cloud hybride.
- tels que les appareils et les points d’accès des utilisateurs. Bien que le cloud computing ait révolutionné la sécurité des entreprises, les points de terminaison peuvent toujours constituer un maillon faible. Il est essentiel de protéger les données qui transitent par ces appareils et entre eux.
- Elle offre une couverture complète, notamment des ressources open source, comblant ainsi une lacune critique en matière de cybersécurité. La relation de Trend Micro avec Snyk offre une couverture spécifique des ressources open source, ce qui en fait une bonne option pour les entreprises qui s’appuient déjà sur l’open source.
améliore leur compréhension des pratiques optimales.
Composants de la sécurité du cloud hybride
- Ces composants fonctionnent ensemble pour établir une stratégie complète de sécurité du cloud hybride, mais les composants précis et leur configuration varient selon les besoins de sécurité de l’organisation et les services cloud qu’elle utilise.Sécurité des API : La sécurité des API
- vise à empêcher les accès indésirables aux interfaces de programmation d’applications en mettant en place des processus d’authentification et d’autorisation adéquats.Sauvegarde et reprise après sinistre :
- Les plans de sauvegarde des données et de reprise après sinistre garantissent la disponibilité des données et la continuité des activités en cas de perte de données ou de panne de service.Fonctionnalités de sécurité cloud natives :
- Les fonctionnalités de sécurité cloud natives, telles que les groupes de sécurité, la gestion des clés et la détection des menaces, sont des outils et services intégrés proposés par les fournisseurs cloud pour améliorer la sécurité des ressources cloud.Outils de conformité et d’audit : Les outils de conformité et d’audit tels que GRC
- aident les entreprises à respecter les règles applicables et les normes sectorielles en veillant au respect des politiques de sécurité et à l’audit et à la documentation de la conformité.Prévention des pertes de données (DLP) :
- Les outils DLP surveillent et gèrent les flux de données afin d’éviter le partage ou la fuite illégale de données sensibles.Chiffrement :
- Le chiffrement des données et leur dissimulation dans un format sécurisé et illisible, aussi bien pendant leur transit (au moyen de protocoles tels que SSL/TLS) qu’au repos, empêche les accès indésirables.Pare-feu et pare-feu d’applications web (WAF) : Les pare-feu
- régulent le trafic réseau et protègent contre les menaces externes, tandis que les WAF protègent les applications web en surveillant et en filtrant les requêtes HTTP/HTTPS susceptibles de présenter des menaces.Gestion des identités et des accès (IAM) : Les solutions IAM
- contrôlent les accès et les autorisations des utilisateurs, afin que seuls les utilisateurs et systèmes autorisés puissent interagir avec les ressources des clouds publics et privés.Systèmes de détection et de prévention des intrusions (IDS et IPS) : Les IDS et IPS
- surveillent tous deux le trafic réseau à la recherche de signes d’activité suspecte ou malveillante ; les IDS identifient les risques de sécurité et les IPS les empêchent activement.Authentification multifacteur (MFA) :
- La MFA ajoute un niveau de protection supplémentaire en exigeant des utilisateurs plusieurs types d’authentification, comme un mot de passe et un code à usage unique envoyé par SMS sur leur appareil mobile.Segmentation du réseau : Il s’agit de partitionner votre réseau en segments isolés, généralement à l’aide de pare-feu et de réseaux locaux virtuels
- , afin de contrôler et de protéger le flux de trafic entre les environnements cloud publics et privés.Gestion des informations et des événements de sécurité (SIEM) : Le SIEM
- centralise la collecte, le traitement et la génération de rapports à partir des journaux des systèmes cloud et sur site, contribuant à détecter les événements de sécurité et à y répondre.Programmes de formation et de sensibilisation des utilisateurs :
- Ces programmes forment les utilisateurs et le personnel aux bonnes pratiques de sécurité et leur apprennent à reconnaître et à éviter les risques courants tels que l’hameçonnage.Gestion des vulnérabilités :
Cette pratique consiste à analyser régulièrement les systèmes à la recherche de vulnérabilités, à les classer par ordre de priorité selon leur niveau de risque et à appliquer des correctifs et des mises à jour pour atténuer les risques de sécurité connus.
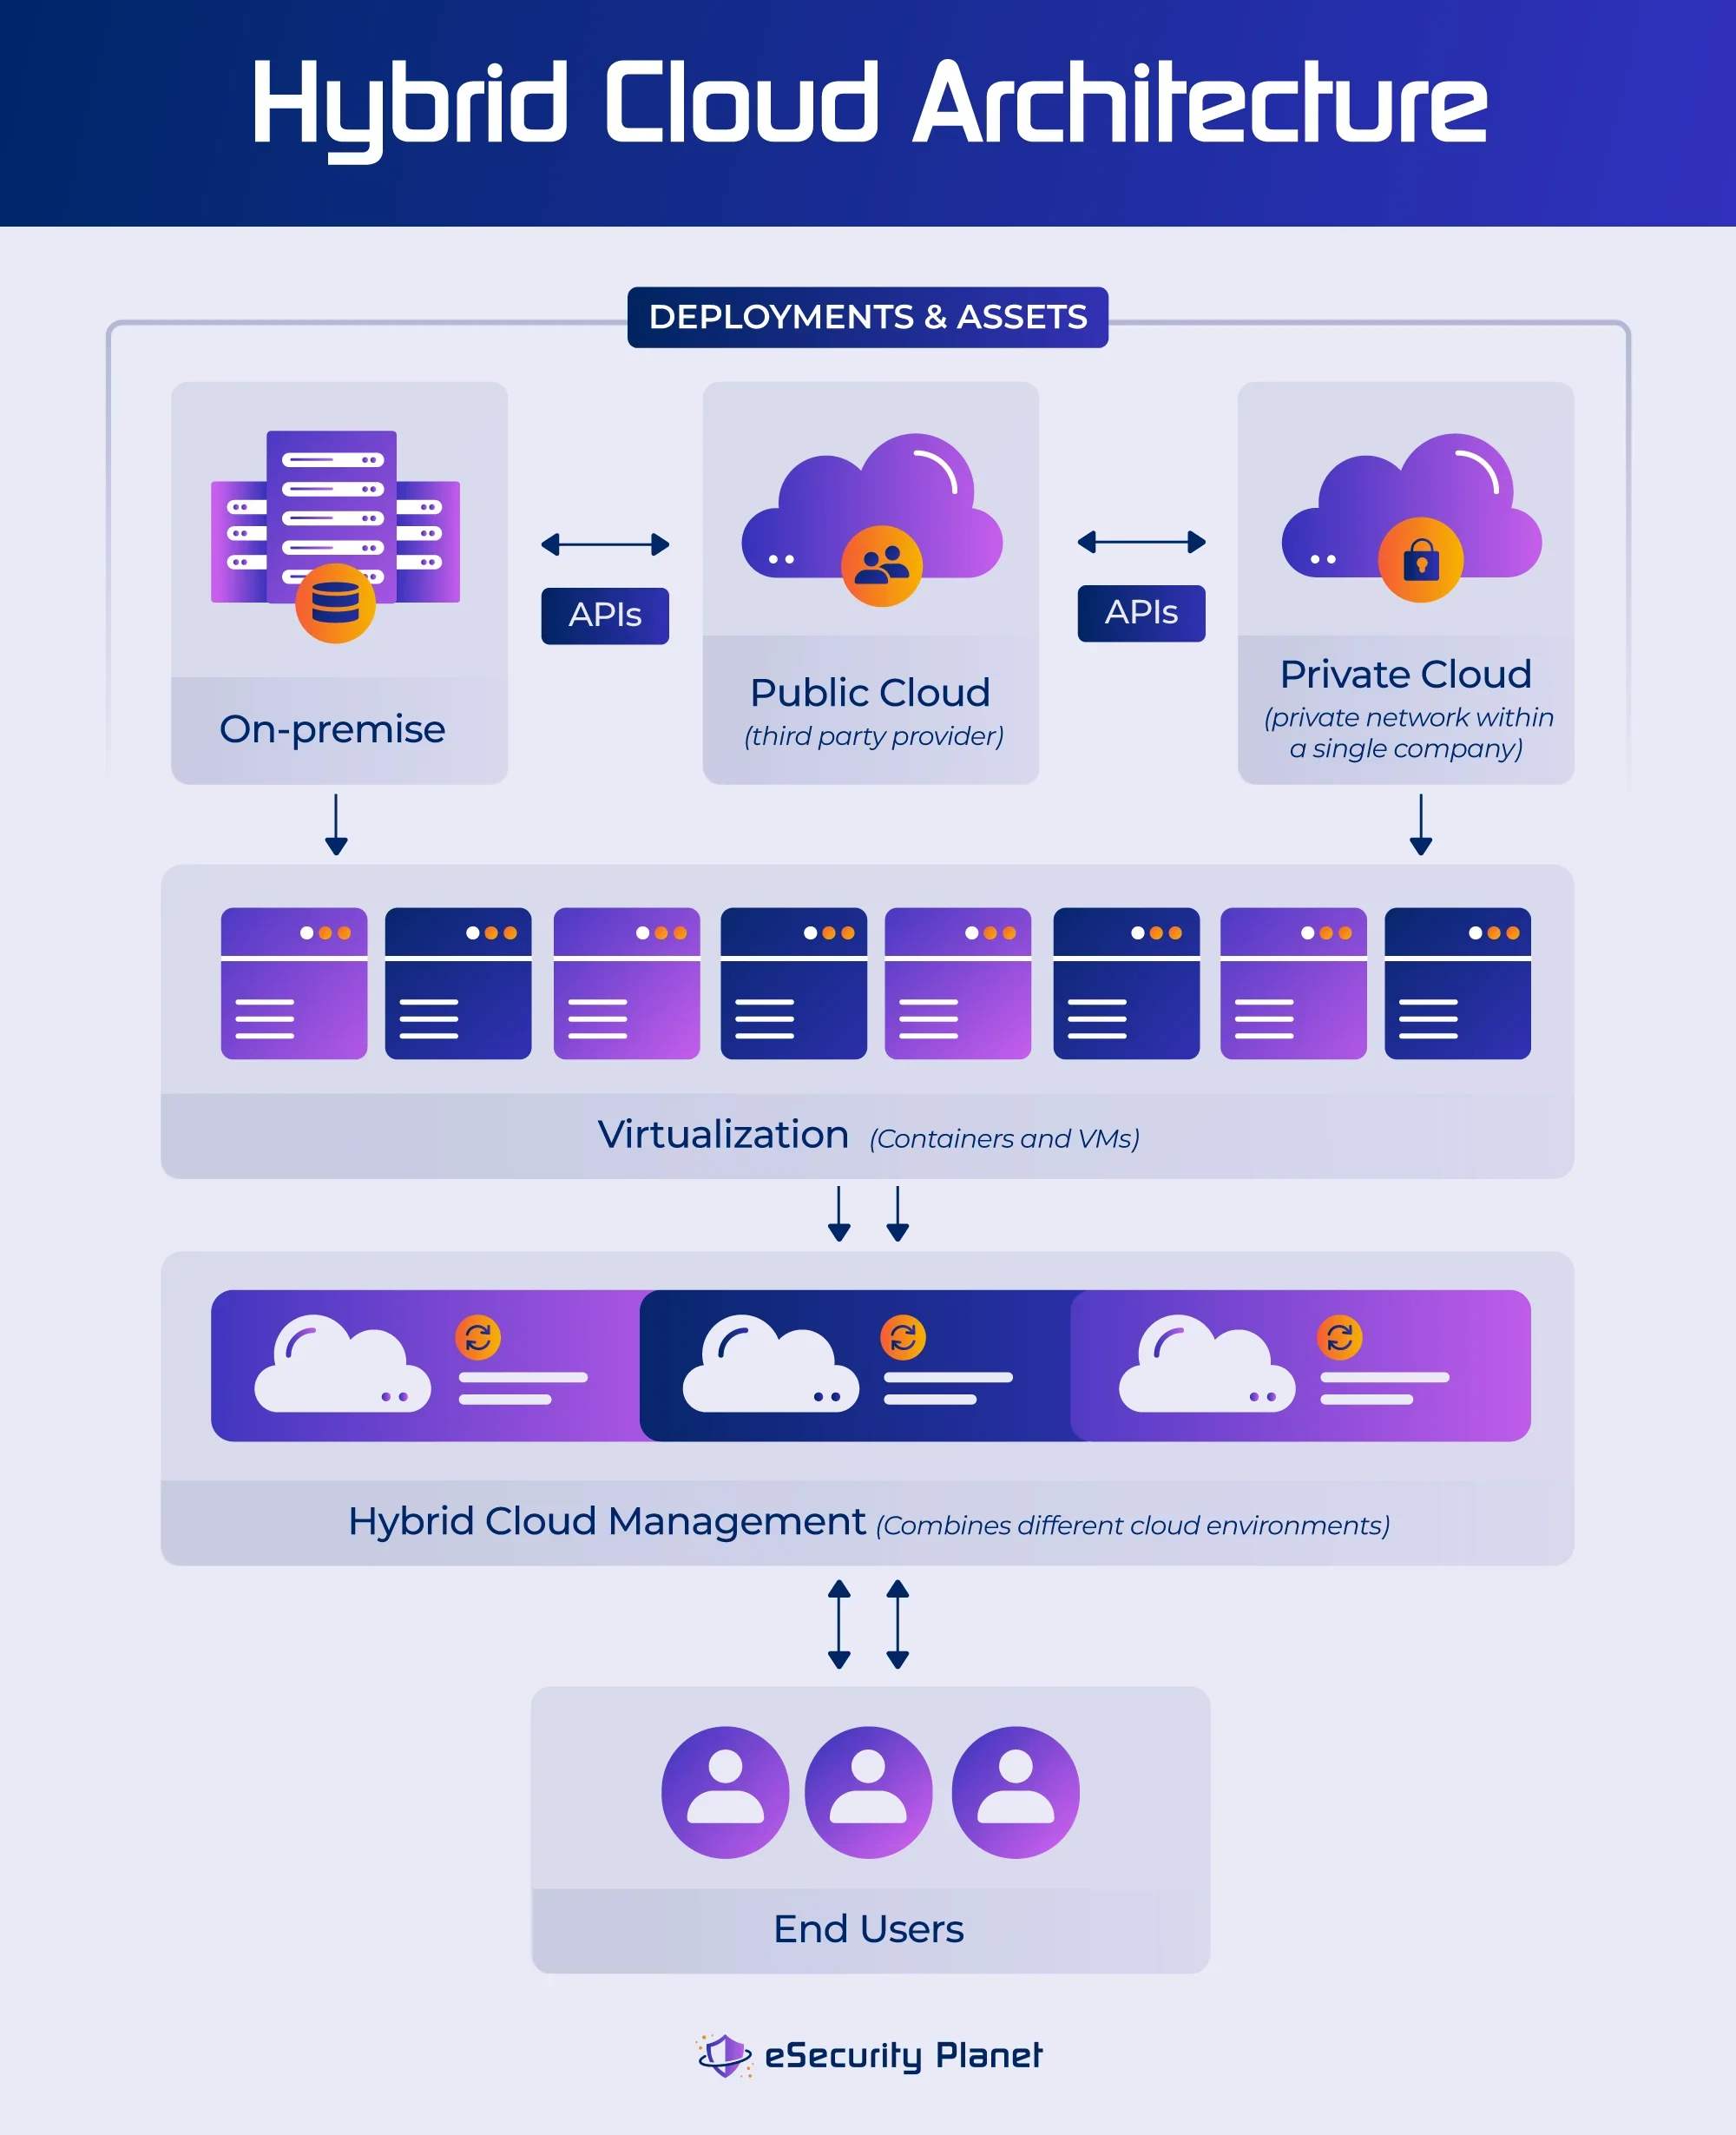
Architecture de sécurité du cloud hybride expliquée
Une architecture de cloud hybride consiste principalement à intégrer différents types de technologies cloud et sur site pour répondre aux besoins spécifiques d’une organisation. Voici quelques exemples d’architectures de sécurité du cloud hybride.
Cloud hybride sur site
Dans ce cas, une entreprise combine son centre de données ou son infrastructure sur site avec un cloud public. Certaines charges de travail, applications ou données peuvent être hébergées sur les propres serveurs de l’organisation, tandis que d’autres peuvent être déportées vers un fournisseur de cloud public tel qu’AWS, Azure ou Google Cloud.
Cloud hybride avec un cloud public et un cloud privé
Les entreprises peuvent ici combiner un cloud public avec un cloud privé, qui peut être hébergé dans un centre de données dédié. Elles utilisent le cloud public pour certains processus et services, mais conservent un cloud privé pour les données plus sensibles ou les applications critiques.
Environnements de cloud hybride complexes
Dans des configurations plus complexes, les entreprises peuvent combiner plusieurs fournisseurs de cloud public, des clouds privés et des technologies sur site. Elles peuvent ainsi sélectionner l’environnement le plus adapté à chaque charge de travail, application ou type de données.
La synchronisation des données est essentielle dans les architectures de cloud hybride pour garantir la cohérence entre les infrastructures. La connexion des clouds privés, des systèmes existants et des clouds publics via Internet ou des réseaux privés garantit une circulation fluide des données et des applications. Un outil de gestion unique facilite la supervision, car la gestion indépendante de nombreux environnements cloud peut être complexe en raison des différences entre les API, les SLA et les fonctionnalités des différents fournisseurs. Il fournit une interface centralisée permettant de contrôler et de surveiller efficacement les ressources du cloud hybride.
6 avantages de la sécurité du cloud hybride
Une infrastructure de cloud hybride offre aux entreprises une solution évolutive, adaptable et économique qui donne la priorité à la protection des données, à la confidentialité et à la reprise après sinistre. Cette approche assure la continuité des activités et l’adaptation à l’évolution des besoins en permettant une allocation fluide des ressources et une maîtrise des coûts.
1. Flexibilité
Les clouds hybrides offrent une grande flexibilité aux entreprises ayant des besoins et des points de terminaison variés. Ils permettent de passer facilement des serveurs sur site aux serveurs cloud en fonction des besoins. Vous pouvez gérer votre infrastructure à votre propre rythme et réagir rapidement à l’évolution de la demande.
2. Gestion des dépenses
La mise en place et la gestion de centres de données sur site peuvent être coûteuses. En transférant les activités gourmandes en ressources vers le cloud, une approche de cloud hybride peut permettre de réduire les coûts. Les fournisseurs cloud facturent en fonction de la consommation, ce qui peut diminuer les coûts d’infrastructure et de maintenance, notamment pour les entreprises qui doivent répondre à une demande fluctuante. La surveillance en temps réel et des options de facturation claires facilitent le contrôle des dépenses.
3. Solutions agiles et évolutives
Une architecture hybride est extrêmement évolutive et permet l’expansion de l’entreprise en ajoutant ou en supprimant des serveurs cloud selon les besoins. Les employés peuvent se connecter au système du bureau au moyen de différents appareils sans matériel supplémentaire. Selon la demande, les opérations peuvent être augmentées ou réduites afin d’optimiser les coûts.
4. Contrôle et confidentialité des données
De grandes quantités de données peuvent être stockées et analysées dans le cloud. Pour se prémunir contre les cyberattaques, les systèmes cloud intègrent de puissantes fonctionnalités de sécurité telles que le chiffrement, les pare-feu, l’authentification et les sauvegardes de données. La sécurité des données est améliorée par des fonctionnalités de confidentialité comme le masquage des numéros et les identifiants d’appelants dynamiques. Les solutions hybrides permettent de conserver les données sensibles dans des clouds privés tout en gardant les données générales sur des serveurs publics.
5. Cloud bursting
Le « cloud bursting » permet d’étendre les charges de travail à un cloud public lors des pics de demande, puis de les réduire sur le serveur d’origine. Cette solution de location de ressources permet d’économiser du temps et de l’argent tout en s’adaptant à l’évolution des charges de travail.
6. Reprise après sinistre et continuité des activités
Lorsque les exigences de sécurité, de confidentialité et de conformité régionale sont respectées, le stockage ou la sauvegarde des données critiques sur des serveurs cloud améliore les capacités de reprise après sinistre. Plusieurs sauvegardes permettent de gérer les données même face à des événements imprévus tels que les catastrophes naturelles. Comme les opérations basées sur le cloud peuvent être étendues et contrôlées depuis n’importe où, elles assurent la continuité des activités en situation de crise.
5 défis de la sécurité du cloud hybride
Par rapport aux méthodes de sécurité classiques, la sécurisation d’un environnement de cloud hybride présente des défis spécifiques, notamment pour les entreprises soumises à des exigences réglementaires strictes et disposant de procédures bien établies. Les points de vigilance comprennent notamment :
1. Responsabilité partagée en matière de sécuritéIl est important de comprendre la responsabilité partagée
de votre entreprise et des fournisseurs de services cloud. Les fournisseurs cloud protègent l’infrastructure, mais les clients doivent protéger leurs données et leurs applications.Comment relever ce défi : Pour protéger les données et les applications, assurez-vous que les fournisseurs peuvent satisfaire aux exigences réglementaires et intégrez des stratégies de continuité des activités
et de reprise après sinistre dans les accords de niveau de service (SLA). Maintenez également des contrôles stricts sur les accès et les autres erreurs fréquentes en matière de sécurité cloud.
2. Gestion des incidents
Lorsque des problèmes surviennent dans l’infrastructure d’un fournisseur de services cloud, un travail d’équipe est nécessaire pour les résoudre. Des difficultés peuvent notamment être causées par le mélange de données dans les systèmes multicloud, l’influence de la confidentialité des données sur l’analyse des journaux et les divergences dans la définition de ce qui constitue un événement.Comment relever ce défi :
Pour réduire les temps d’arrêt et l’exposition des données, les entreprises devraient définir des plans explicites de réponse aux incidents, incluant les méthodes de communication, et vérifier leur conformité avec les politiques du fournisseur cloud.
3. Sécurité des applications
Les applications cloud sont vulnérables à différents risques de sécurité, et toute une gamme de produits répond à certains aspects de ce problème, tels que la sécurité du cycle de développement logiciel, l’authentification, la conformité, la surveillance et la gestion des risques. Leur gestion séparée peut être difficile sur le plan logistique. Recherchez donc des solutions qui intègrent différents rôles de sécurité.Comment relever ce défi : Les organisations devraient adopter une approche DevSecOps
en matière de sécurité et l’intégrer au cycle de développement des applications. L’utilisation d’outils automatisés de test de sécurité et la réalisation fréquente de revues de code contribuent à protéger l’intégrité des applications.
4. Protection des données
Comme les données sensibles sont dispersées dans plusieurs environnements dans le cadre de la sécurité du cloud hybride, des procédures de sécurité et une surveillance cohérentes sont nécessaires pour prévenir les expositions et les fuites de données.Comment relever ce défi :
L’adoption d’une approche de sécurité centrée sur les données, reposant notamment sur le chiffrement des données, leur classification, des restrictions d’accès et des solutions de prévention des pertes de données, peut contribuer à protéger les informations sensibles, quel que soit leur emplacement de stockage.
5. Conformité et audit
L’obligation de suivre des normes différentes dans de nombreux environnements cloud fait de la conformité et de l’audit des enjeux de la sécurité du cloud hybride, qui exigent des processus complexes de surveillance, de reporting et de respect des exigences.Comment relever ce défi :
Pour simplifier le processus de conformité, les organisations devraient mettre en place un système centralisé de conformité et d’audit qui utilise des technologies automatisées pour surveiller et communiquer l’état de conformité de leur environnement de cloud hybride.
Bonnes pratiques et recommandations pour optimiser la sécurité du cloud hybride
Même si les configurations spécifiques peuvent varier, l’adoption de ces bonnes pratiques aide les entreprises à atténuer les risques et à répondre efficacement aux défis de sécurité.
Chiffrer et inspecter le trafic
Le chiffrement des données en transit, suivi de leur examen, garantit la confidentialité des informations sensibles pendant leur transmission tout en permettant de détecter d’éventuels risques ou failles de sécurité. La sécurité est ainsi assurée aux deux extrémités.
Surveiller et auditer les configurations
La surveillance et l’audit continus des configurations aident à détecter les écarts par rapport aux normes et politiques de sécurité définies, garantissant ainsi que le système de cloud hybride reste conforme et sûr. Surveillez et auditez régulièrement les paramètres de tous vos clouds et centres de données. Les erreurs de configuration, qui sont souvent dues à des erreurs humaines, constituent une source majeure de vulnérabilités. L’automatisation est une technique utile pour garantir la sécurité des configurations.
Effectuer des analyses de vulnérabilités
Les analyses de vulnérabilités mettent au jour les failles potentielles du système et permettent de les corriger rapidement afin de renforcer la sécurité contre les acteurs malveillants. Effectuez régulièrement des contrôles de vulnérabilités pour détecter les points faibles de votre infrastructure. Utilisez des solutions automatisées qui hiérarchisent les vulnérabilités en fonction de leur profil de risque afin de garantir une correction efficace et réussie.
Appliquer les correctifs de sécuritéL’application régulière des mises à jour de sécurité permet de maintenir les logiciels et les systèmes à jour, de corriger les vulnérabilités connues et d’améliorer le niveau de sécurité de l’infrastructure de cloud hybride. En réduisant la période entre la publication du correctif
et son déploiement, la fenêtre d’opportunité pour d’éventuelles cyberattaques est réduite.
Appliquer une sécurité zero trustPour réduire le risque d’accès non autorisé ou de déplacement latéral par des attaquants, la sécurité zero trust
impose une authentification forte et des règles d’accès qui considèrent tous les utilisateurs et appareils comme des entités non fiables. Mettez en œuvre des principes de sécurité fondés sur le zero trust, qui privilégient les accès avec le moins de privilèges possible et une authentification forte.
Disposer d’un plan de reprise
Créez une stratégie de réponse efficace en cas de compromission de la sécurité. En cas de faille de sécurité ou de sinistre, un plan de reprise précise comment restaurer les services et les données tout en réduisant au minimum les temps d’arrêt et les pertes de données, et en garantissant la continuité des activités. Le stockage des sauvegardes séparément de la source de données originale réduit le risque de point de défaillance unique et accélère les opérations de correction.
Sécuriser les points de terminaisonLes solutions de sécurité des points de terminaison, telles que EDR et l’authentification multifacteur, empêchent les accès illégaux et les fuites de données en sécurisant les points de terminaison
tels que les appareils et les points d’accès des utilisateurs. Bien que le cloud computing ait révolutionné la sécurité des entreprises, les points de terminaison peuvent toujours constituer un maillon faible. Il est essentiel de protéger les données qui transitent par ces appareils et entre eux.
3 principaux fournisseurs de solutions de sécurité du cloud hybride
Le paysage de la sécurité du cloud hybride ne cesse de s’étendre, et plusieurs grandes entreprises proposent désormais des solutions complètes pour protéger vos données et vos applications dans les environnements hybrides. Voici trois des principales solutions de sécurité du cloud hybride à envisager.
1. AcronisAcronis Cyber Protect Cloud
se spécialise dans la fourniture de services complets visant à protéger les données dans différents environnements, notamment dans les configurations de cloud hybride, ce qui en fait une bonne option pour les organisations souhaitant sécuriser et gérer leurs données dans des environnements complexes, multicloud et sur site.Fonctionnalités clés :
Acronis inclut des technologies antivirus, antimalware et anti-rançongiciel basées sur l’IA pour prévenir les menaces de manière proactive, ainsi que l’application de correctifs à sécurité intégrée, la sauvegarde à des fins d’investigation et la protection continue des données.Services :
Sauvegarde et restauration des données, outils de cybersécurité contre les logiciels malveillants, les rançongiciels et autres menaces, ainsi que services de stockage et de gestion des données.Offre unique :
Protection basée sur l’IA, technologie blockchain et protection intégrée des données.
2. Skyhigh SecurityCloud Native Application Protection Platform de Skyhigh
propose une solution tout-en-un pour sécuriser les applications cloud natives, avec une approche fondée sur les risques tenant compte du contexte des applications et des données.Fonctionnalités clés : Le CNAPP
de Skyhigh examine en temps réel les charges de travail, les données et l’infrastructure afin de détecter les erreurs de configuration, les vulnérabilités logicielles et les données sensibles. Pour assurer une sécurité complète, il se protège contre les écarts de configuration, automatise les évaluations et prend en charge les charges de travail éphémères grâce à la création de listes d’autorisation d’applications, au renforcement des charges de travail, à la surveillance de l’intégrité et à l’analyse de prévention des pertes de données sur site (DLP).Services :
Offre un ensemble unifié de contrôles reposant sur une plateforme intégrée, une assistance client et des conseils d’experts.Offre unique : Skyhigh (anciennement McAfee MVISION) est une plateforme pionnière qui intègre le contexte des applications et des données, en combinant la gestion de la posture de sécurité du cloud (CSPM) pour l’infrastructure cloud public et la plateforme de protection des charges de travail cloud (CWPP
) pour la protection des applications sur les machines virtuelles, les instances de calcul et les conteneurs.
3. Trend Micro Cloud OneTrend Micro Cloud One
prend largement en charge les fournisseurs de cloud public (AWS, Google Cloud, Azure), les clouds privés basés sur VMware et le stockage sur site.Fonctionnalités clés : Trend Micro propose une analyse des vulnérabilités fondée sur l’IA et le ML, un programme de chasse aux bugs pour se préparer aux attaques zero-day, les contributions de 15 centres de recherche internationaux, des services de détection et de réponse gérées
ainsi qu’une protection des applications cloud natives et des intégrations polyvalentes via des API natives. L’automatisation avancée améliore la détection des vulnérabilités et la surveillance de la conformité.Services :
La plateforme propose des services de détection et de réponse gérées, d’analyse des menaces et d’assistance professionnelle.Offre unique :
Elle offre une couverture complète, notamment des ressources open source, comblant ainsi une lacune critique en matière de cybersécurité. La relation de Trend Micro avec Snyk offre une couverture spécifique des ressources open source, ce qui en fait une bonne option pour les entreprises qui s’appuient déjà sur l’open source.
En conclusion : renforcez votre sécurité grâce au cloud hybride
Partenaires à l’honneur : logiciels de cybersécuritéÀ lire ensuite :