

















Les clouds privés évitent l’environnement partagé des clouds publics et sont donc considérés comme plus sûrs, mais les utilisateurs doivent toujours prendre des mesures pour garantir la sécurité de leur cloud privé.
La sécurité du cloud privé désigne l’ensemble des techniques, technologies et exigences utilisées pour protéger les données et les ressources dans un environnement de cloud privé. Nous allons examiner les fondamentaux de la sécurité du cloud privé, son objectif, ses avantages, ses défis et ses différences avec la sécurité du cloud public.
À lire également : La sécurité du cloud public expliquée : tout ce qu’il faut savoir
- Quel est l’objectif d’un cloud privé ?
- Fonctionnement des clouds privés
- Normes de sécurité du cloud privé
- Les 7 principaux avantages de la sécurité du cloud privé
- 8 défis et risques courants liés à la sécurité du cloud privé
- 10 solutions de sécurité du cloud privé
- Quelle est la différence entre la sécurité du cloud privé et celle du cloud public ?
- En résumé : renforcez votre stratégie de sécurité du cloud privé
Quel est l’objectif d’un cloud privé ?
Les clouds privés peuvent être hébergés dans un centre de données sur site ou exploités par un fournisseur de services tiers, mais ils ont pour caractéristique commune d’éviter la « multitenance » des fournisseurs de services cloud publics. Les clouds privés sont adaptés à une entreprise particulière et offrent donc un meilleur contrôle des mesures de sécurité. Ils constituent un très bon choix pour les données et applications sensibles et réglementées, même s’ils nécessitent un haut niveau d’expertise et des investissements importants.
La sécurité du cloud privé consiste donc à appliquer les bonnes pratiques et les contrôles nécessaires pour protéger les données des environnements de cloud privé contre les accès indésirables, les fuites de données et les cybermenaces, tout en garantissant les normes les plus strictes en matière de confidentialité et de protection des données. En définitive, l’objectif fondamental de la sécurité du cloud privé est de permettre aux entreprises de tirer parti du cloud computing privé tout en préservant l’intégrité et la sécurité de leurs actifs essentiels.
Fonctionnement des clouds privés
Les clouds privés fournissent un environnement spécialisé de cloud computing dédié à une seule organisation, généralement soumise à des exigences élevées en matière de sécurité. La cybersécurité y est intégrée dès le départ grâce à une combinaison de mesures de sécurité physique, de segmentation du réseau, de chiffrement, de restrictions d’accès, de surveillance et d’autres dispositifs de sécurité. Voici les étapes de la mise en place d’un cloud privé ; nombre de ces éléments sont conçus en tenant compte de la sécurité.
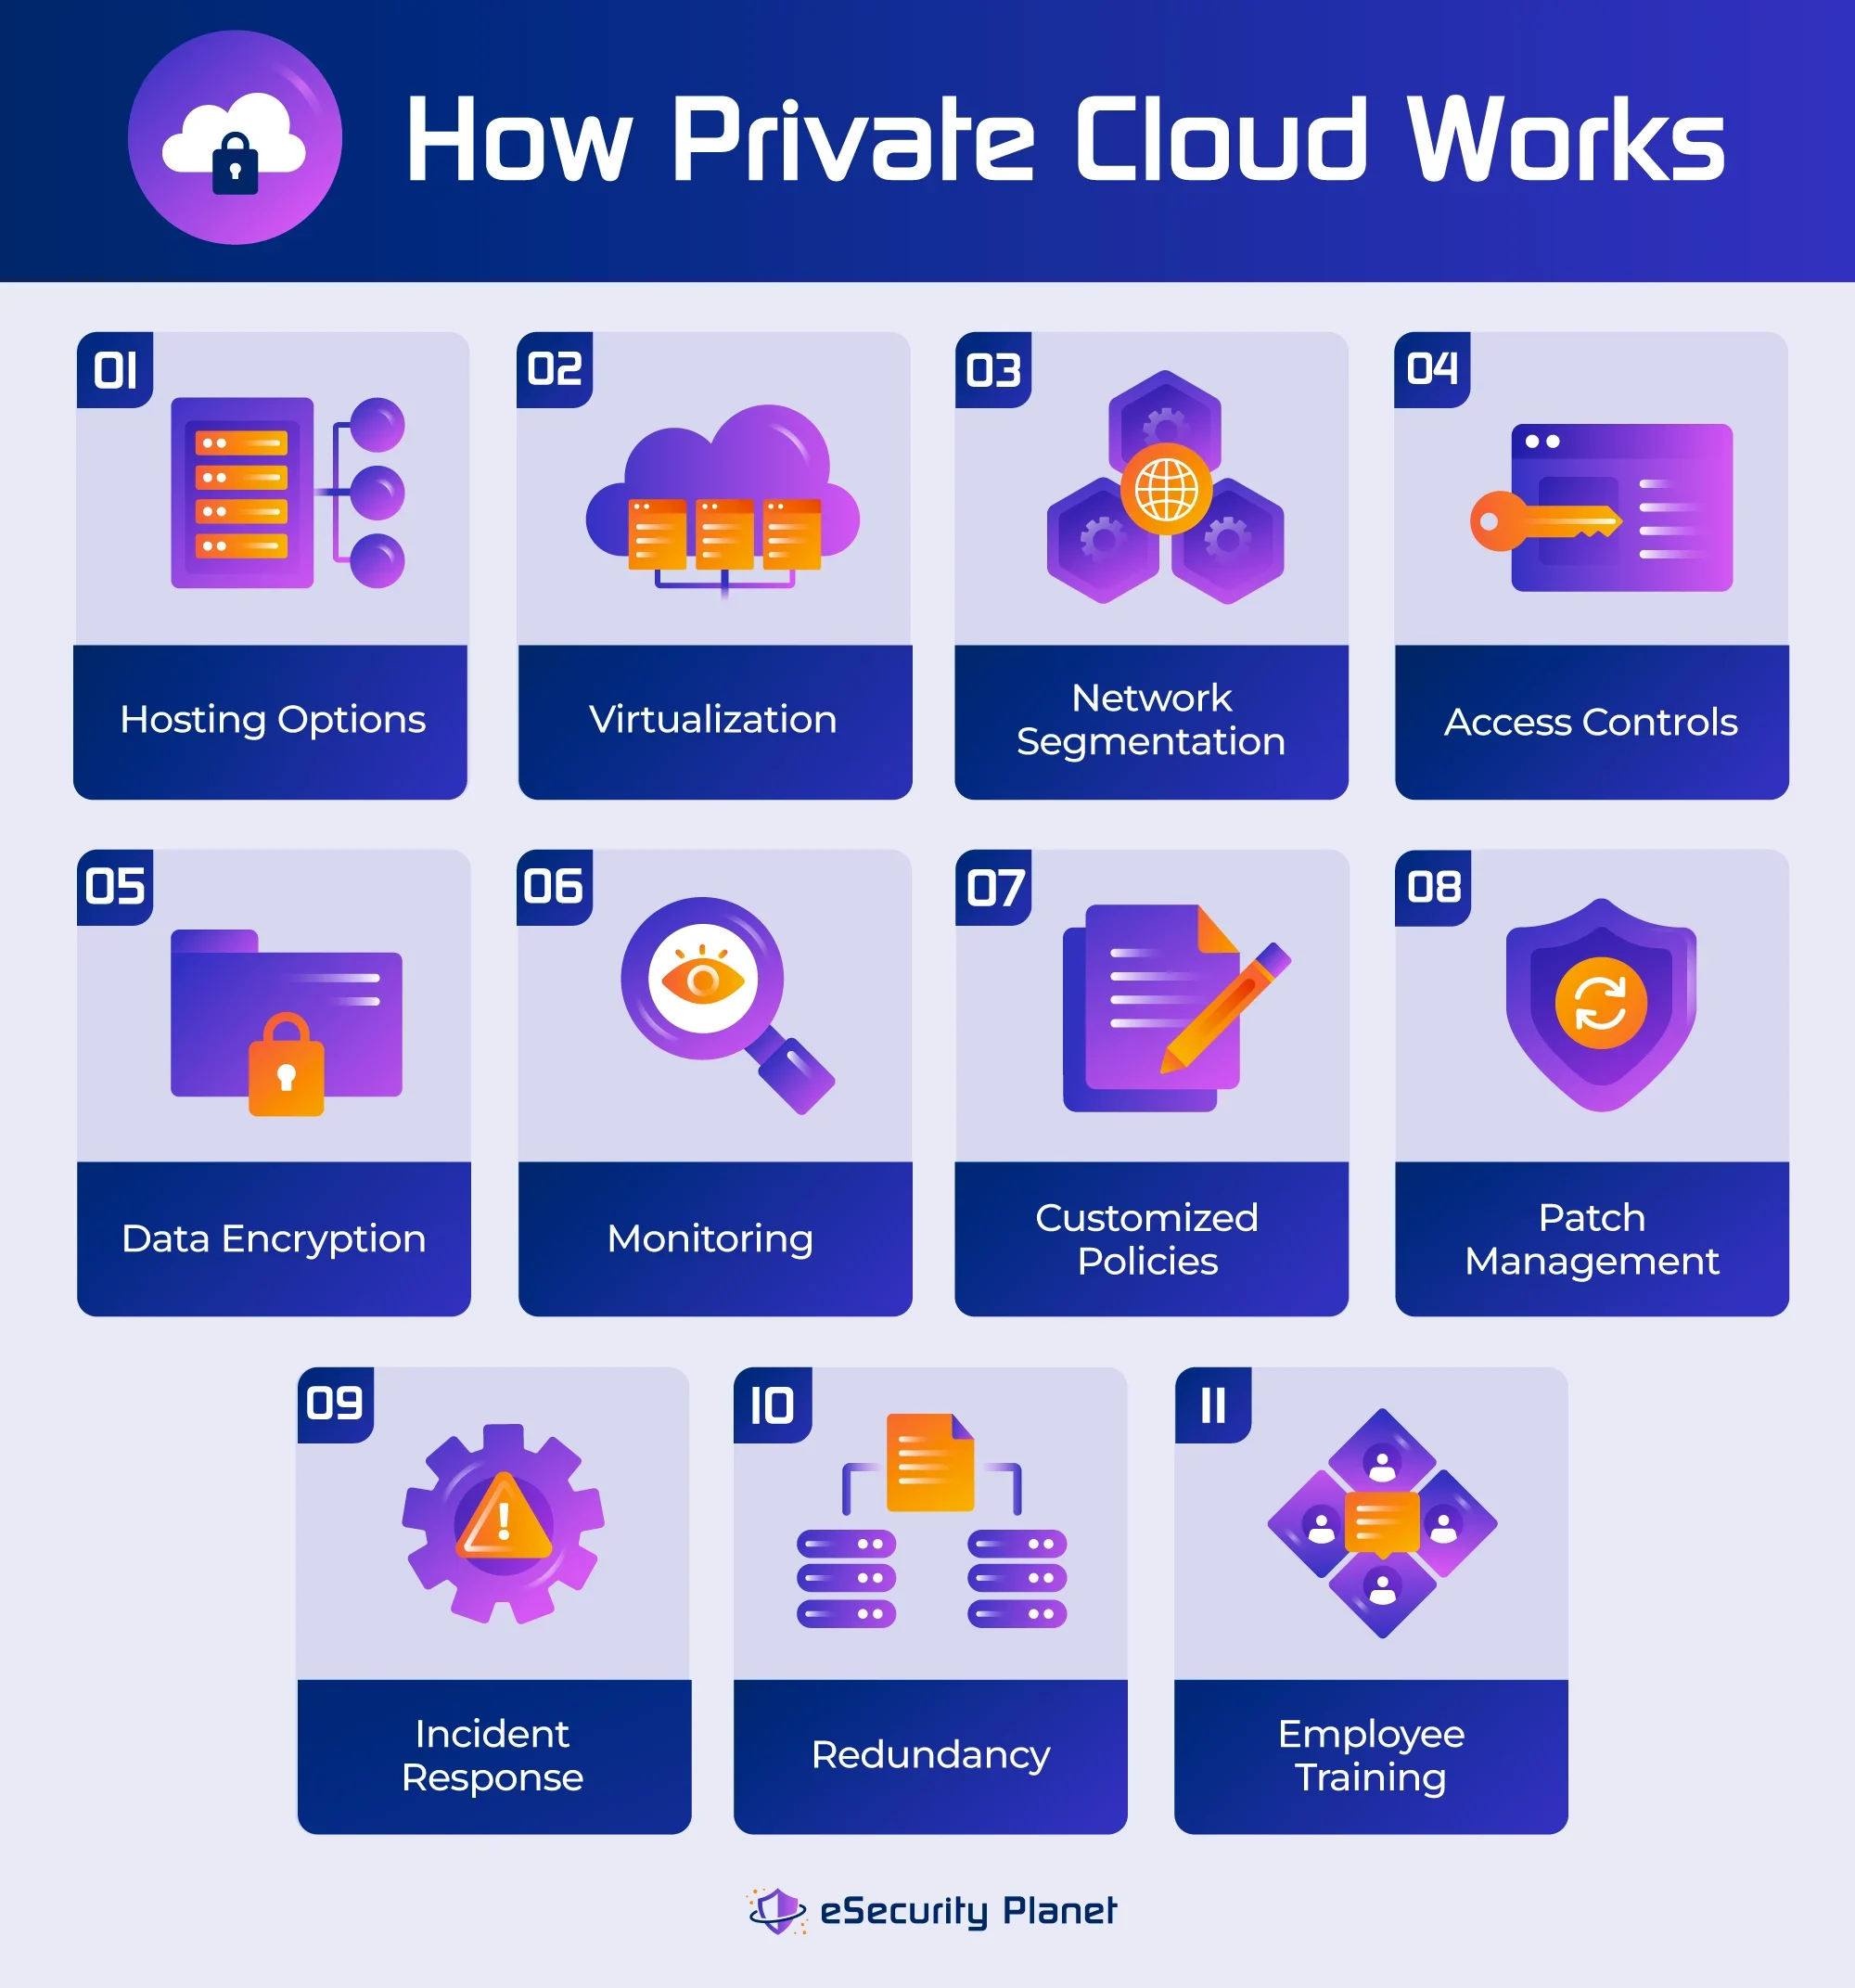
- Mettre en place une infrastructure de cloud privé : Le processus commence par la mise en place d’une infrastructure de cloud privé. Les configurations de cloud privé peuvent être hébergées sur site ou par des fournisseurs de services cloud tiers.
- Optimiser la virtualisation : Les technologies de virtualisation telles que VMware, Hyper-V et les conteneurs sont utilisées dans les clouds privés pour offrir davantage de flexibilité dans l’allocation et l’isolation des ressources.
- Mettre en œuvre la segmentation du réseau : Les VLAN assurent la segmentation du réseau, ce qui limite la surface d’attaque et contribue à faire respecter les politiques de sécurité. Les règles de sécurité, les restrictions d’accès et les pare-feu peuvent être personnalisés pour chaque VLAN.
- Définir les règles d’accès : Les contrôles d’accès, tels que l’authentification, les contrôles d’accès fondés sur les rôles et la gestion des autorisations, limitent l’accès aux données et aux ressources sensibles.
- Chiffrer les données sensibles : Grâce à une gestion sécurisée des clés, le chiffrement des données protège les données en transit et au repos. Pour éviter tout déchiffrement indésirable, les clés de chiffrement sont gérées de manière sécurisée.
- Surveiller les journaux et les activités : Des technologies complètes et continues de surveillance et de journalisation détectent les activités et génèrent des alertes en cas de violation potentielle de la sécurité. Des journaux détaillés sont conservés à des fins d’audit et d’analyse forensique.
- Personnaliser les politiques pour garantir la conformité : Les politiques de sécurité du cloud privé sont adaptées aux besoins spécifiques d’une organisation et à ses exigences en matière de conformité. Ces politiques peuvent être conformes à des normes de conformité propres au secteur, telles que HIPAA ou PCI DSS, et inclure des procédures pour faire respecter les obligations de conservation, d’audit et de reporting des données.
- Appliquer les correctifs : La gestion des correctifs est essentielle pour corriger les vulnérabilités, maintenir la sécurité et maintenir l’infrastructure et les applications du cloud privé à jour avec les dernières mises à jour de sécurité.
- Mettre en œuvre une réponse aux incidents : Un plan de réponse aux incidents couvre les processus de détection, de confinement, d’atténuation et de récupération après une violation de la sécurité. La stratégie comprend également des canaux de communication pour tenir chaque partie prenante informée. Cela garantit une prise en charge rapide des violations de sécurité.
- Garantir les mécanismes de basculement : Les systèmes de redondance et de reprise après sinistre garantissent une haute disponibilité et la continuité des données. En cas de défaillance matérielle ou de catastrophe, des systèmes redondants et des sauvegardes de données sont maintenus afin de réduire les temps d’arrêt et les pertes de données.
- Former l’équipe : La formation des employés à la sécurité et les programmes de sensibilisation donnent aux employés les connaissances nécessaires pour contribuer à maintenir un environnement de cloud privé sécurisé, notamment en matière de prévention du hameçonnage et de gestion des données sensibles.
À lire également : 13 bonnes pratiques et conseils pour la sécurité du cloud
Normes de sécurité du cloud privé
Pour les entreprises qui exploitent des environnements de cloud privé, les exigences en matière de sécurité et de confidentialité des données ainsi que les implications juridiques sont des préoccupations majeures. Le respect de ces normes et de ces lois est essentiel pour éviter les problèmes juridiques, protéger les données sensibles et préserver la confiance des parties prenantes et des clients.
Des normes telles qu’ISO 27001 et NIST SP 800-53 témoignent d’un engagement en faveur de la sécurité des données et peuvent être nécessaires pour les activités liées aux administrations publiques. HIPAA et PCI DSS imposent des normes strictes de sécurité et de confidentialité respectivement aux entreprises de santé et de traitement des paiements. Le RGPD impose des exigences de protection des données et de la vie privée aux entreprises qui gèrent les données de citoyens de l’Union européenne, quel que soit leur lieu d’implantation, et d’autres gouvernements ont adopté des restrictions similaires, comme le CCPA de la Californie. FISMA impose des obligations de reporting en matière de sécurité aux fournisseurs de cloud privé qui servent des agences gouvernementales. Sarbanes-Oxley (SOX) et plusieurs autres lois sur la protection des données exigent des contrôles d’accès stricts et des normes de traitement des données.
Les clouds privés doivent respecter de nombreuses normes de sécurité et bonnes pratiques afin d’offrir aux utilisateurs le niveau de sécurité le plus élevé. Les mesures de sécurité courantes comprennent :
- Restrictions d’accès pour limiter les personnes pouvant accéder aux services de cloud privé et ce qu’elles peuvent y faire une fois à l’intérieur
- Données chiffrées en transit et au repos afin de prévenir davantage les accès indésirables
- Segmentation qui divise un réseau en segments plus petits afin de réduire la surface d’attaque et d’empêcher les attaquants de se déplacer latéralement
- Techniques complètes de surveillance et de journalisation pour détecter les problèmes de sécurité et y répondre
À lire également : CSPM, CWPP, CIEM ou CNAPP : quelles différences ?
Les 7 principaux avantages de la sécurité du cloud privé
La sécurité du cloud privé peut offrir à votre organisation une meilleure confidentialité des données, une conformité réglementaire, un contrôle accru, de meilleures performances, des possibilités de personnalisation et de solides garanties de continuité des activités. Ces avantages potentiels font des clouds privés sécurisés une option attrayante pour les entreprises soumises à des exigences strictes en matière de sécurité et à des obligations légales, car ils leur permettent de protéger les données sensibles tout en conservant le contrôle et la flexibilité de leur infrastructure cloud.
1. Une confidentialité accrue des données
Les systèmes de cloud privé offrent une meilleure confidentialité des données que les clouds publics. Dans un cloud privé, les données sont conservées et traitées au sein de l’infrastructure spécialisée de l’organisation, ce qui réduit le risque d’accès illégal ou de divulgation des données. Cette confidentialité accrue est particulièrement importante pour les entreprises qui traitent des données sensibles ou confidentielles, telles que des informations financières ou des dossiers médicaux personnels.
2. Conformité réglementaire
Les clouds privés permettent aux entreprises de mettre en place des mesures de sécurité adaptées à leurs exigences réglementaires spécifiques. Cela est particulièrement important dans les secteurs soumis à des normes strictes, tels que la santé (HIPAA), la finance (SOX, FFIEC, GLBA) et le traitement des paiements (PCI DSS). Les solutions de sécurité du cloud privé peuvent être adaptées pour répondre à ces critères de conformité, réduisant ainsi le risque de non-conformité et les éventuelles sanctions associées.
3. Un contrôle accru
Les propriétaires de clouds privés exercent un contrôle total sur leur infrastructure cloud, notamment sur le matériel, les logiciels et les règles de sécurité. Ce niveau de contrôle permet aux entreprises de créer et de déployer des solutions de sécurité adaptées à leurs besoins spécifiques et à leur tolérance au risque. Les clouds privés permettent également de réagir rapidement aux risques et aux incidents de sécurité.
4. De meilleures performances
Les clouds privés fournissent souvent des ressources dédiées et garanties pour assurer des performances constantes et prévisibles des applications et des charges de travail. À l’inverse, les clouds publics peuvent rencontrer des problèmes de performance en raison du partage des ressources entre plusieurs utilisateurs. De meilleures performances sont essentielles pour les applications exigeant un traitement rapide des données et une latence minimale.
5. Personnalisation
Les clouds privés peuvent être adaptés aux besoins spécifiques des applications, des charges de travail et de la sécurité. Les organisations peuvent modifier les solutions de sécurité afin de protéger leurs actifs les plus importants tout en s’adaptant à l’évolution des menaces. Cette personnalisation permet aux entreprises de trouver le juste équilibre entre sécurité et exigences opérationnelles.
6. Un risque réduit de « voisins bruyants »
Dans un environnement de cloud public, plusieurs utilisateurs partagent la même infrastructure physique, ce qui peut entraîner des problèmes de performance causés par des « voisins bruyants ». Les clouds privés réduisent en revanche ce risque, car les ressources sont exclusivement réservées à une seule entreprise, ce qui garantit des performances constantes et élimine les interruptions.
7. Continuité des activités
De nombreuses infrastructures de cloud privé disposent d’options efficaces de reprise après sinistre et de sauvegarde. Ces fonctionnalités de sécurité garantissent la disponibilité des données et la continuité des activités en cas d’événements imprévus tels que des défaillances matérielles, des catastrophes naturelles ou des cyberattaques. Par rapport aux clouds publics, les clouds privés offrent souvent des options de reprise après sinistre plus étendues, permettant aux entreprises de se remettre rapidement des interruptions.
8 défis et risques courants liés à la sécurité du cloud privé
Les systèmes de cloud privé présentent plusieurs avantages en matière de sécurité, mais ils comportent également un certain nombre de défis. Il est essentiel que les entreprises comprennent ces problèmes afin d’élaborer des plans de sécurité efficaces. Pour y répondre, il faut combiner solutions technologiques, améliorations des processus et planification stratégique.
1. Coût
La mise en place et la maintenance d’une infrastructure de cloud privé peuvent être coûteuses en raison des dépenses initiales importantes liées au matériel, aux logiciels, aux ressources du centre de données et au personnel expérimenté. Les coûts opérationnels récurrents, tels que la maintenance et les mises à niveau de sécurité, augmentent le coût total de possession.
Comment relever ce défi : Réalisez une analyse coûts-avantages d’un cloud privé afin d’estimer le coût total de possession et de le comparer aux avantages. Étudiez des méthodes de maîtrise des coûts telles que les logiciels open source, l’optimisation des ressources et les services de cloud privé gérés proposés par des fournisseurs.
2. Compétences requises
La gestion d’un système de cloud privé nécessite des connaissances et une expérience approfondies des technologies cloud, de la virtualisation et de la sécurité. De nombreuses entreprises peuvent éprouver des difficultés à trouver et à fidéliser des employés qualifiés, ce qui peut affecter l’efficacité de leurs mesures de sécurité.
Comment relever ce défi : Investissez dans la formation du personnel informatique et dans des programmes de certification pour l’aider à acquérir les compétences nécessaires en matière de technologies cloud, de virtualisation et de sécurité. Envisagez de recruter des professionnels pour prendre en charge certaines responsabilités d’administration du cloud ou de collaborer avec des fournisseurs de services gérés. Favorisez également la mobilité interne et développez vos propres talents chaque fois que possible.
3. Évolutivité
Les clouds privés disposent de ressources limitées, contrairement aux clouds publics, dont l’évolutivité est pratiquement illimitée. Faire évoluer une infrastructure de cloud privé peut être complexe et coûteux, en particulier pendant les périodes de forte demande.
Comment relever ce défi : Pour éviter les problèmes de performance, les entreprises doivent d’abord créer une conception évolutive permettant d’ajouter des ressources en fonction des besoins. Mettez en œuvre des technologies d’automatisation et d’orchestration afin de distribuer dynamiquement les ressources en fonction de la demande. Envisagez des solutions de cloud hybride, qui vous permettraient d’utiliser les ressources du cloud public pendant les périodes de forte demande.
4. Erreurs de configuration de sécurité
Les erreurs humaines ou les erreurs de configuration peuvent entraîner des failles de sécurité. Des restrictions d’accès, des règles de pare-feu ou des paramètres de chiffrement mal configurés peuvent accidentellement exposer des données sensibles ou créer des failles de sécurité exploitables par des attaquants.
Comment relever ce défi : Utilisez des technologies d’automatisation de la sécurité et de gestion de la configuration afin de maintenir des configurations cohérentes et sécurisées. Réalisez régulièrement des audits de sécurité et des évaluations des vulnérabilités afin de détecter et de corriger les erreurs de configuration.
5. Point de défaillance unique
Des points de défaillance uniques peuvent apparaître si un cloud privé n’est pas conçu en tenant compte de la redondance. En l’absence de stratégies de basculement et de redondance, des défaillances matérielles ou d’autres perturbations affectant des composants clés peuvent entraîner une interruption de service et une perte de données.
Comment relever ce défi : Concevez le cloud privé en tenant compte de la redondance, notamment en prévoyant des mécanismes de basculement et des paramètres de haute disponibilité, afin de faire face à cette difficulté. Utilisez l’équilibrage de charge pour répartir et ajuster le trafic entre plusieurs serveurs ou centres de données.
6. Problèmes de conformité
Il peut être difficile d’assurer et de maintenir la conformité aux règles et réglementations relatives à la confidentialité et à la sécurité des données. Les entreprises doivent vérifier que leurs mesures de sécurité du cloud privé respectent notamment des normes comme HIPAA, PCI DSS, RGPD, SOX et bien d’autres.
Comment relever ce défi : Tenez-vous au fait des réglementations et des normes en vigueur dans votre secteur et votre région géographique. Consultez des spécialistes de la conformité ou des auditeurs afin d’analyser et de confirmer le niveau de conformité de votre cloud privé. Envisagez d’utiliser des outils GRC pour automatiser autant que possible.
7. Complexité de l’intégration
Il peut être difficile d’intégrer un cloud privé aux systèmes et applications existants sur site. Maintenir la sécurité et garantir un flux de données fluide lors des tentatives d’intégration peut constituer un défi.
Comment relever ce défi : Planifiez les activités d’intégration en faisant intervenir des équipes transversales afin de garantir un flux de données fluide. Mettez en œuvre des API sécurisées et des protocoles pour le partage de données entre les systèmes. Pour une infrastructure dont vous êtes propriétaire, garantir l’interopérabilité du matériel et des logiciels relève de votre contrôle et de votre responsabilité. Si vous utilisez un fournisseur de services cloud, assurez-vous que les infrastructures sont compatibles. Faites également appel à des consultants si nécessaire. Pour un projet aussi coûteux et critique, mieux vaut faire les choses correctement.
8. Surveillance et réponse aux incidents
Les problèmes de sécurité, tels que les accès illégaux ou les violations de données, nécessitent des systèmes de surveillance approfondis et des procédures de réponse aux incidents clairement définies.
Comment relever ce défi : Déployez des solutions fiables de surveillance et de journalisation offrant une visibilité en temps réel sur votre infrastructure de cloud privé afin de faire face à cette difficulté. Si vous utilisez l’infrastructure d’un fournisseur de services, activez et ingérez tous les journaux disponibles, puis surveillez-les au moyen d’une solution SIEM. Élaborez une stratégie de réponse aux incidents définissant clairement les rôles et les responsabilités, ainsi que les canaux de communication et les méthodes de remédiation.
À lire également : SIEM, SOAR ou XDR : quelles différences ?
10 solutions de sécurité du cloud privé
Les fournisseurs suivants font partie de ceux qui proposent des solutions de sécurité pour le cloud privé ; certains hébergent des clouds privés tout en offrant des fonctionnalités de sécurité supplémentaires dans le cadre de ces offres.
Amazon VPC
Idéal pour : Évolutivité et flexibilité
Fonctionnalités clés : Amazon Virtual Private Cloud offre évolutivité, flexibilité et accès à un large éventail de services, d’API et d’outils AWS, fournissant aux entreprises d’importantes ressources et une expérience cloud unifiée.
Cisco
Idéal pour : Expertise réseau
Fonctionnalités clés : Cisco offre son expertise et ses capacités d’optimisation des réseaux, ainsi qu’une intégration fluide des clouds privés et publics, avec un accent mis sur la sécurité et les performances réseau.
Dell Apex Private Cloud
Idéal pour : Solutions de cloud privé personnalisées
Fonctionnalités clés : Dell fournit des solutions complètes de cloud privé, notamment des outils de gestion du cloud, des logiciels de sécurité, des services de conseil et des options de cloud privé virtuel adaptées aux besoins spécifiques des entreprises.
HPE
Idéal pour : Personnalisation et intégration
Fonctionnalités clés : Hewlett Packard Enterprise offre une forte capacité de personnalisation, une intégration fluide entre les clouds privés et publics, ainsi qu’un fort accent mis sur la sécurité afin de garantir la protection des données et la conformité.
IBM
Idéal pour : Flexibilité et normes ouvertes
Fonctionnalités clés : Les offres de cloud privé d’IBM reposent sur des frameworks open source et mettent l’accent sur la flexibilité et les normes ouvertes, avec un large éventail de solutions d’infrastructure et de gestion du cloud privé.
Microsoft
Idéal pour : Intégration à l’écosystème Microsoft
Fonctionnalités clés : Microsoft offre une intégration étroite à l’écosystème Microsoft et à Azure Stack pour les déploiements de cloud privé sur site, avec un accent mis sur les scénarios de cloud hybride, la sécurité et la conformité.
NetApp
Idéal pour : Stockage et gestion des données
Fonctionnalités clés : NetApp est spécialisé dans le stockage, la gestion et la protection des données, et offre une évolutivité ainsi qu’une gestion fluide des données entre les environnements sur site et cloud.
Oracle
Idéal pour : Clouds privés évolutifs
Fonctionnalités clés : Oracle propose un Private Cloud Appliance évolutif pour les charges de travail mixtes ainsi qu’une suite complète de solutions de cloud privé, comprenant des services d’infrastructure, d’applications et d’intégration.
Red Hat
Idéal pour : Environnements open source
Fonctionnalités clés : Red Hat fournit des solutions de cloud privé open source basées sur Red Hat OpenStack et Virtualization, offrant flexibilité, personnalisation et intégration aux technologies open source.
VMware
Idéal pour : Virtualisation et gestion du cloud
Fonctionnalités clés : VMware propose des logiciels de virtualisation largement utilisés, de solides fonctionnalités de gestion du cloud et un éventail de solutions de cloud privé et hybride, notamment VMware Cloud Foundation pour optimiser les déploiements de cloud privé.
Quelle est la différence entre la sécurité du cloud privé et celle du cloud public ?
Le tableau ci-dessous met en évidence certaines des principales différences entre la sécurité du cloud public et celle du cloud privé.
| Aspect | Sécurité du cloud privé | Sécurité du cloud public |
|---|---|---|
| Contrôle des données | Contrôle total des données et de l’infrastructure | modèle de responsabilité partagée |
| Multilocation | Une seule entreprise | Partagé entre plusieurs entreprises |
| Souplesse en matière de conformité | Adaptable aux exigences de conformité | Personnalisation limitée pour la conformité |
| Coût | Mise en place et entretien initiaux plus coûteux | Modèle à l’usage, potentiellement moins coûteux |
| Allocation des ressources | Ressources spécialisées | Ressources partagées entre plusieurs locataires |
| Évolutivité | Évolutivité limitée | Grande évolutivité et flexibilité |
| Responsabilité de la sécurité | L’utilisateur est entièrement responsable de la sécurité | Le fournisseur de cloud et l’utilisateur partagent les responsabilités |
En résumé : renforcez votre stratégie de sécurité du cloud privé
Les clouds privés offrent aux entreprises un contrôle, une confidentialité et une sécurité supérieurs à ceux dont elles bénéficieraient dans un cloud public. Si les clouds publics présentent leurs propres défis — notamment un coût plus élevé —, les avantages d’un cloud privé peuvent l’emporter sur ses inconvénients, en particulier pour les entreprises soumises à des exigences strictes en matière de sécurité et de conformité. Comprendre les enjeux complexes de la sécurité du cloud privé et les contrôles disponibles est essentiel pour les entreprises qui souhaitent tirer le meilleur parti d’un environnement cloud agile tout en protégeant leurs données.
À lire ensuite :