

















ハイブリッドクラウドセキュリティとは、プライベートクラウドとパブリッククラウドの両方を含むコンピューティング環境で、データとアプリケーションを保護するためのフレームワークです。強固なセキュリティを確保しながら、オンプレミスとクラウドベースのリソースを組み合わせ、組織の多様なコンピューティングニーズに対応します。このクラウドコンピューティングのアプローチにより、企業はパブリッククラウドがもたらす拡張性と柔軟性を活用しつつ、機密データを自社のインフラ内に保持できます。
さまざまなコンピューティングニーズに対応するため、ハイブリッドクラウドモデルを採用する企業が増える中、こうした環境間の境界を保護することが極めて重要になっています。そのため、変化し続けるデジタルエコシステムで保護、コンプライアンス、レジリエンスを確保するうえで、ハイブリッドクラウドセキュリティは最優先事項となっています。
以下のガイドもご覧ください:パブリックおよびプライベートクラウドセキュリティ
ハイブリッドクラウドセキュリティの仕組み
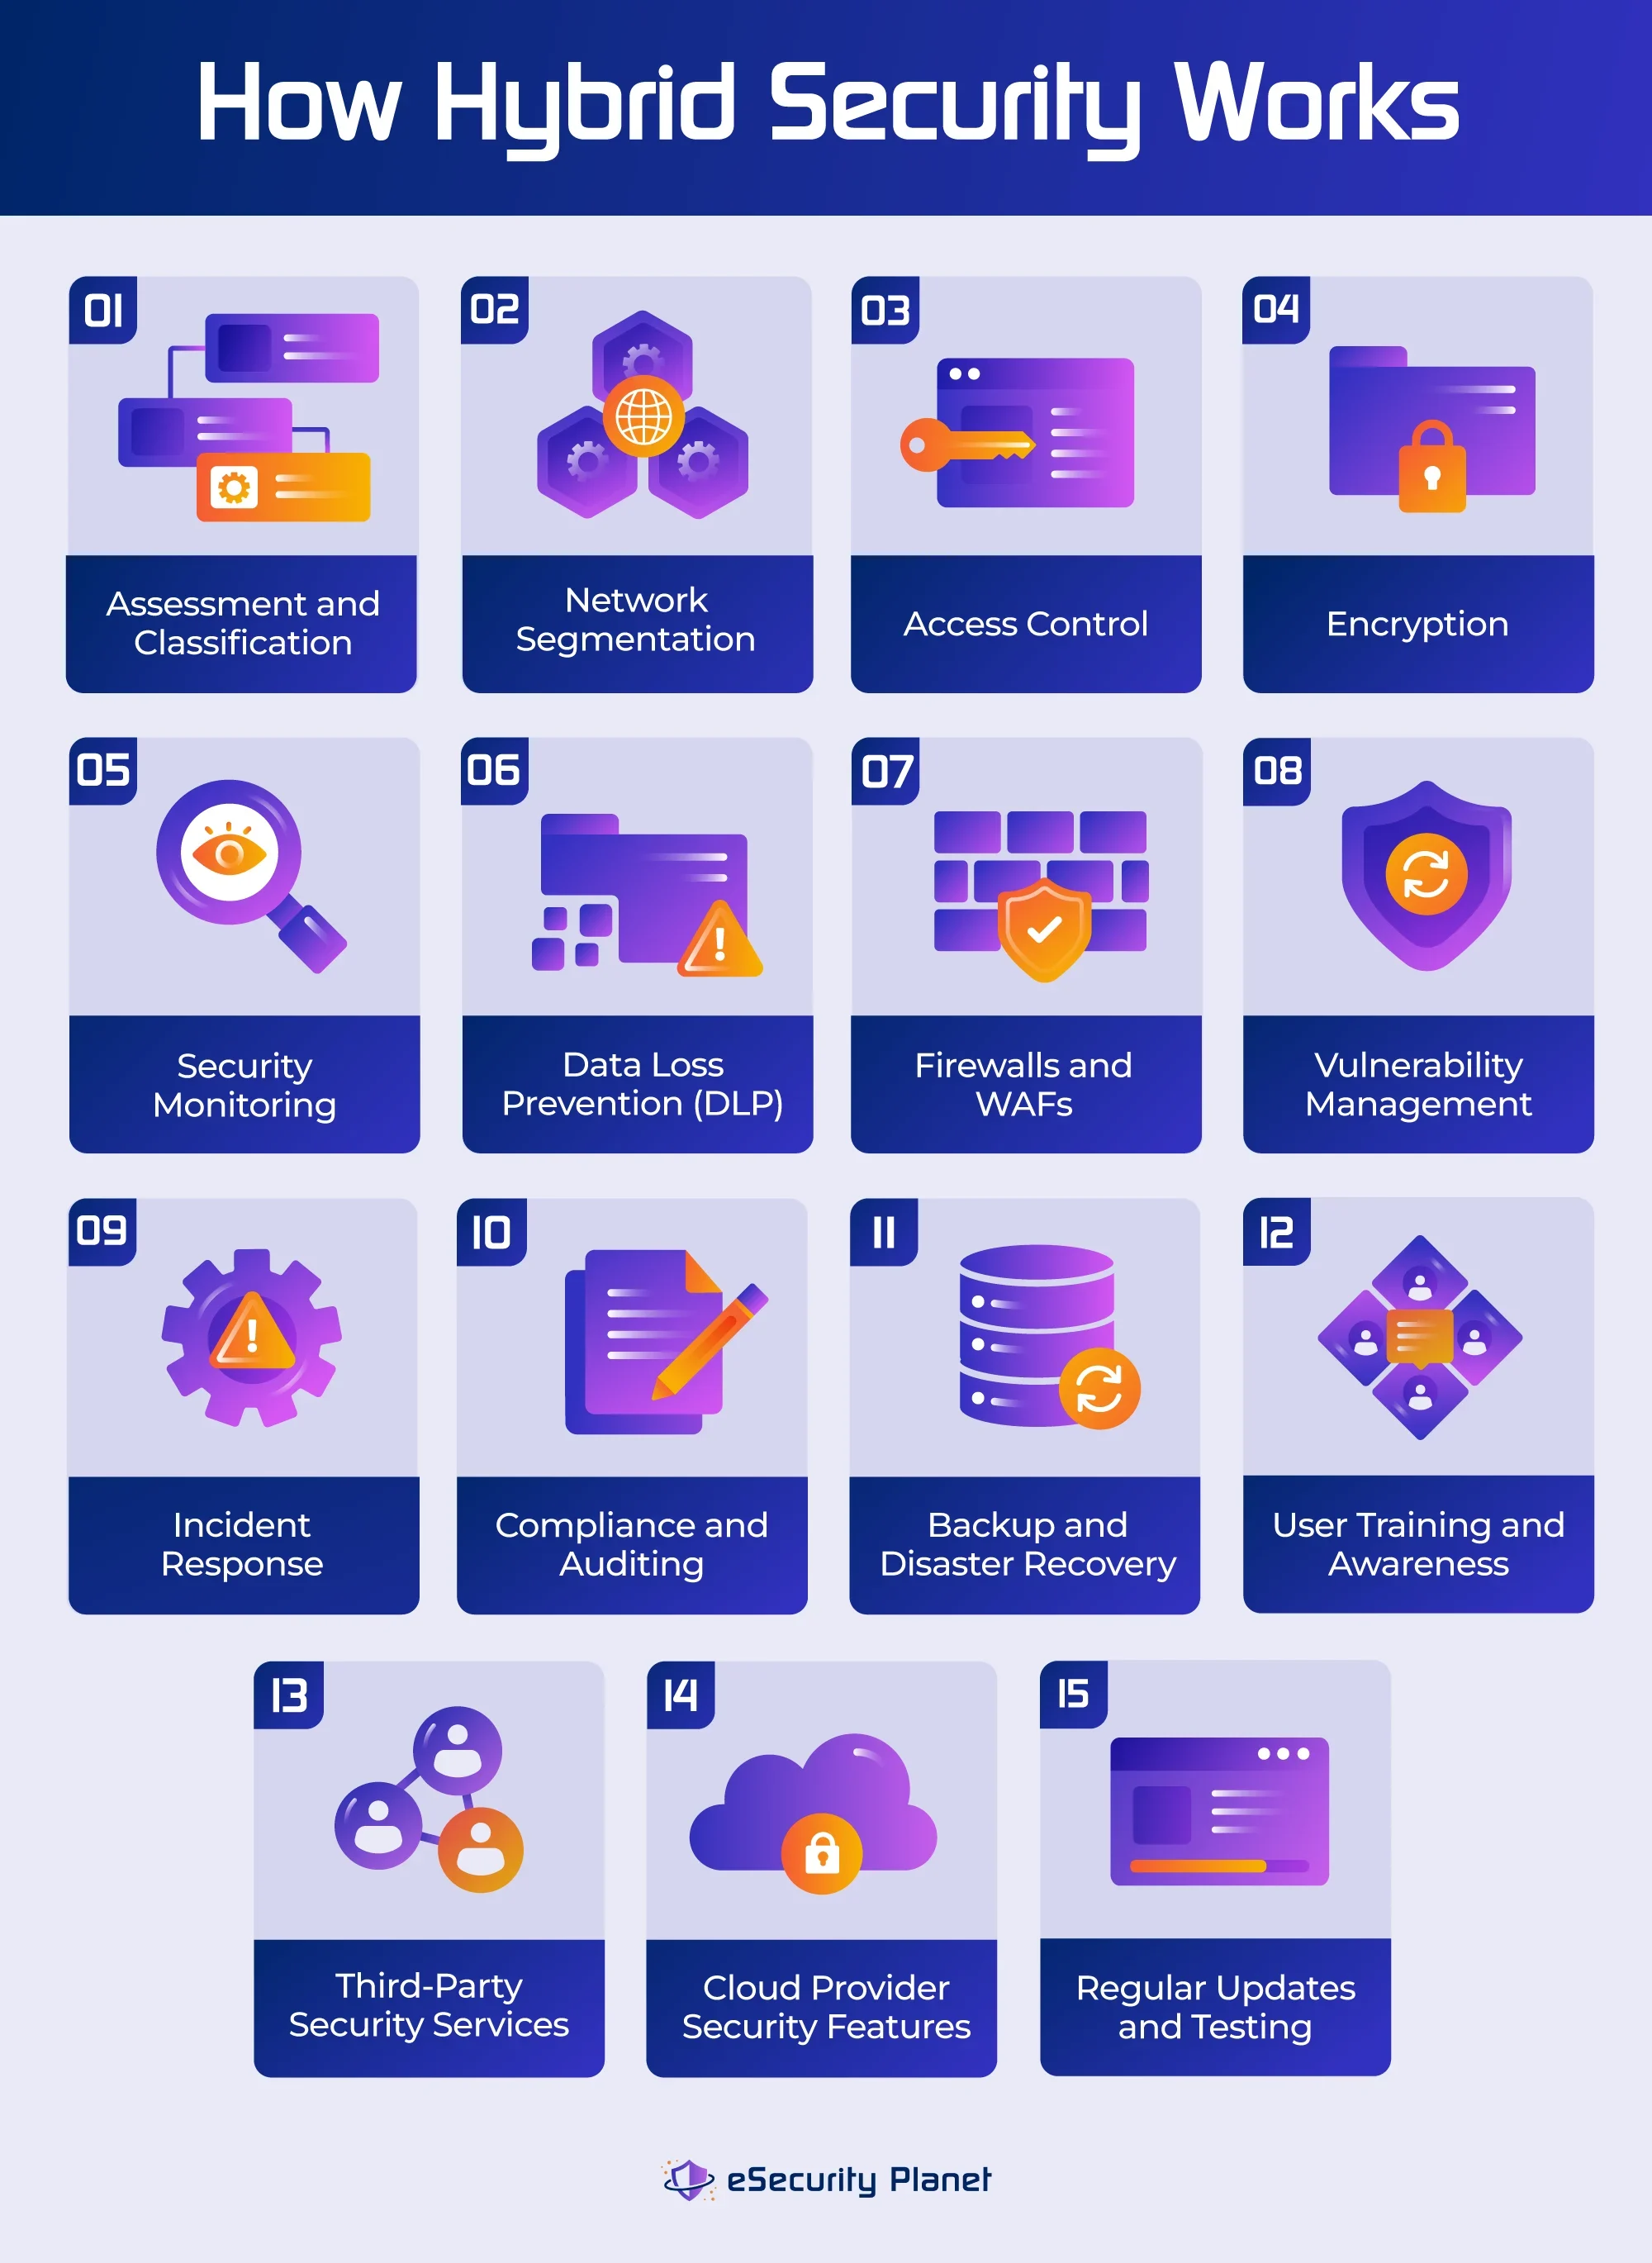
ハイブリッドクラウドセキュリティは、オンプレミスの制御や実践とクラウド固有のソリューションを組み合わせ、環境間のデータとアプリケーションの保護を強化します。まずデータを分析・分類し、そこからカスタマイズしたセキュリティ対策へと進みます。一般に、ハイブリッドクラウドセキュリティは次のネットワークセキュリティとクラウドセキュリティのベストプラクティスに従います:
- ネットワークセグメンテーションにより、攻撃対象領域を縮小します。
- ロールベースアクセス制御(RBAC)と多要素認証(MFA)により、リソースへのアクセスを管理します。
- 暗号化により、転送中と保存時のデータを保護します。
- 継続的なセキュリティ監視により、脅威をリアルタイムで特定し、対応します。
- データ損失防止(DLP)により、望ましくないデータ転送を防ぎます。
- ファイアウォールとWebアプリケーションファイアウォール(WAF)により、ネットワークトラフィックをフィルタリングします。
- 脆弱性の評価と管理により、システムの欠陥や設定ミスに対処します。
- インシデント対応戦略により、侵害を効果的に管理し、復旧できるようにします。
- コンプライアンス監査を定期的に実施し、要件が満たされていることを確認します。
- バックアップとディザスタリカバリの手順により、データを常に利用可能な状態に保ちます。
- 従業員向けトレーニングにより、最適な実践方法への理解を深めます。
ハイブリッドクラウドセキュリティの構成要素
これらの構成要素が連携して、完全なハイブリッドクラウドセキュリティ戦略を構築します。ただし、具体的な構成要素とその設定は、組織のセキュリティニーズや利用するクラウドサービスによって異なります。
- APIセキュリティ:APIセキュリティは、適切な認証・認可プロセスを確立し、アプリケーション・プログラミング・インターフェースへの望ましくないアクセスを防ぐことに重点を置きます。
- バックアップとディザスタリカバリ:データのバックアップとディザスタリカバリ計画により、データの損失やサービス障害が発生した場合でも、データの可用性と事業継続性を確保します。
- クラウドネイティブセキュリティ機能:セキュリティグループ、鍵管理、脅威検出などのクラウドネイティブセキュリティ機能は、クラウドリソースのセキュリティを高めるためにクラウドプロバイダーが提供する組み込みのツールやサービスです。
- コンプライアンスおよび監査ツール:コンプライアンスおよび監査ツールは、GRCなどを通じて、セキュリティポリシーが遵守され、コンプライアンスが監査・文書化されるようにすることで、企業が適用される規則や業界標準を順守できるよう支援します。
- データ損失防止(DLP):DLPツールは、機密データの不正な共有や漏えいを防ぐため、データフローを監視・管理します。
- 暗号化:データを暗号化し、転送中(SSL/TLSなどのプロトコルを介する場合)と保存時の両方で、安全で解読不能な形式に変換することで、望ましくないアクセスを防ぎます。
- ファイアウォールとWebアプリケーションファイアウォール(WAF):ファイアウォールはネットワークトラフィックを制御し、外部の脅威から防御します。一方、WAFは潜在的な脅威からのHTTP/HTTPSリクエストを監視・フィルタリングして、Webアプリケーションを保護します。
- IDおよびアクセス管理(IAM):IAMソリューションはユーザーのアクセスと権限を制御し、パブリッククラウドとプライベートクラウドの双方で、認証されたユーザーとシステムだけがリソースを操作できるようにします。
- 侵入検知システム(IDS)および侵入防止システム(IPS):IDSとIPSはいずれも、疑わしい活動や悪意ある活動の兆候がないかネットワークトラフィックを監視します。IDSがセキュリティリスクを特定するのに対し、IPSはリスクを能動的に防止します。
- 多要素認証(MFA):MFAは、パスワードやモバイルデバイスにSMSで送信されるワンタイムコードなど、複数の認証手段をユーザーに求めることで、保護をさらに強化します。
- ネットワークセグメンテーション:これは、通常はファイアウォールと仮想LANを使ってネットワークを分離されたセグメントに分割し、パブリッククラウドとプライベートクラウドの環境間を流れるトラフィックを管理・保護するプロセスです。
- セキュリティ情報およびイベント管理(SIEM):SIEMは、クラウドとオンプレミスの両方のシステムからログデータを収集、処理、報告する機能を統合し、セキュリティイベントの検知と対応を支援します。
- ユーザートレーニングおよび意識向上プログラム:これらのプログラムは、セキュリティのベストプラクティスについてユーザーやスタッフを教育し、フィッシングなどの一般的なリスクを認識して回避できるよう訓練します。
- 脆弱性管理:システムの脆弱性を定期的にスキャンし、リスクプロファイルに基づいて優先順位を付け、既知のセキュリティリスクを軽減するための修正やアップデートを実施します。
ハイブリッドクラウドセキュリティアーキテクチャを解説
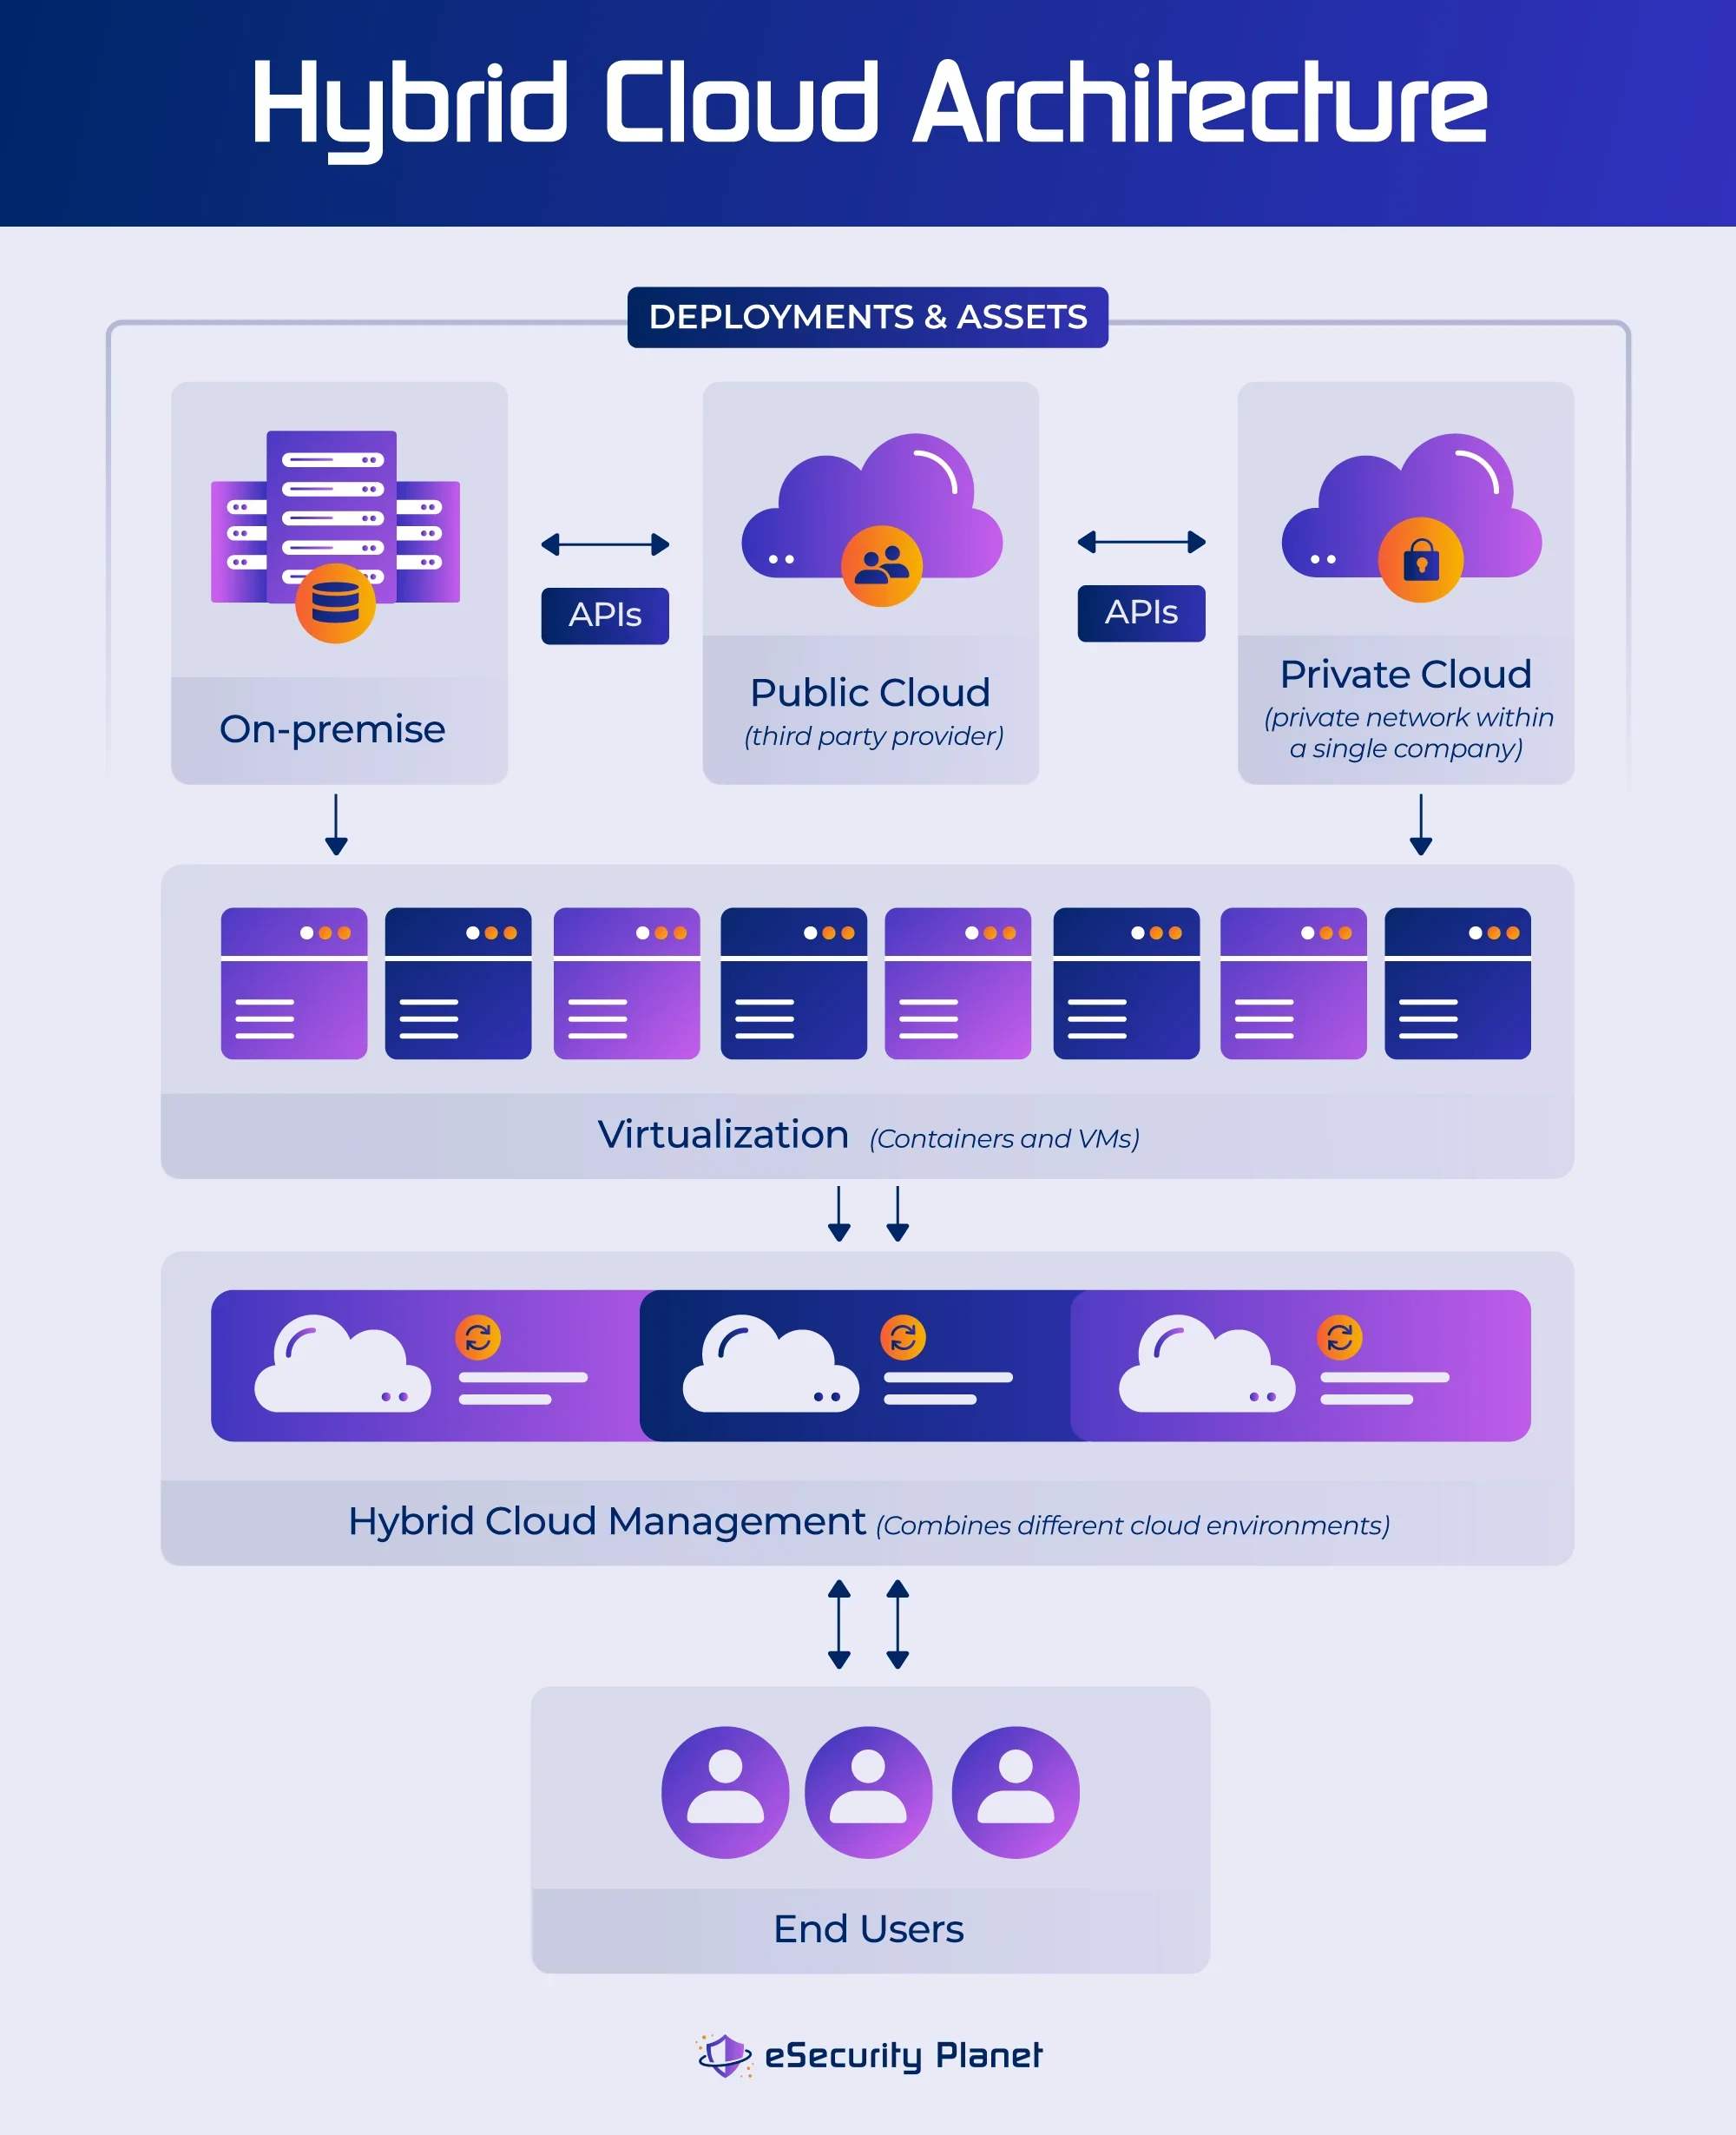
ハイブリッドクラウドアーキテクチャでは、主に異なる種類のクラウド技術とオンプレミス技術を統合し、組織固有のニーズに対応します。ハイブリッドクラウドセキュリティアーキテクチャの例を以下に示します。
オンプレミス型ハイブリッドクラウド
この場合、企業はオンプレミスのデータセンターまたはインフラをパブリッククラウドと組み合わせます。一部のワークロード、アプリ、データは組織独自のサーバーでホストし、その他はAWS、Azure、Google Cloudなどのパブリッククラウドプロバイダーにオフロードできます。
パブリッククラウドとプライベートクラウドによるハイブリッドクラウド
ここでは、企業は専用データセンターに設置できるプライベートクラウドと、パブリッククラウドを組み合わせます。一部の処理やサービスにはパブリッククラウドを使用し、より機密性の高いデータやミッションクリティカルなアプリケーションはプライベートクラウドに保持します。
複雑なハイブリッドクラウド環境
企業は、より複雑な構成において、複数のパブリッククラウドプロバイダー、プライベートクラウド、オンプレミス技術を組み合わせることがあります。これにより、各ワークロード、アプリケーション、データタイプに最適な環境を選択できます。
ハイブリッドクラウドアーキテクチャでは、インフラ間の一貫性を確保するため、データ同期が不可欠です。プライベートクラウド、レガシーシステム、パブリッククラウドをインターネットまたはプライベートネットワークで接続することで、データとアプリケーションをシームレスに連携させられます。単一の管理ツールを使えば監視を容易にできます。異なるプロバイダー間ではAPI、SLA、機能が異なるため、複数のクラウド環境を個別に管理するのは複雑になり得るためです。これにより、ハイブリッドクラウドリソースを効果的に制御・監視するための一元化されたインターフェースが実現します。
ハイブリッドクラウドセキュリティの6つのメリット
ハイブリッドクラウドインフラは、データ保護、プライバシー、ディザスタリカバリを重視した、拡張性、適応性、費用対効果に優れたソリューションを企業に提供します。このアプローチでは、リソースをスムーズに割り当ててコストを管理できるため、事業継続性を確保し、変化するニーズに対応できます。
1. 柔軟性
ハイブリッドクラウドは、多様なニーズとエンドポイントを持つ企業に柔軟性を提供します。ニーズに応じて、オンプレミスサーバーとクラウドサーバーの間を容易に移行できます。自社のペースでインフラを管理し、変化するニーズにも迅速に対応できます。
2. コスト管理
オンプレミスのデータセンターの構築・管理には多額の費用がかかる可能性があります。リソースを大量に消費する業務をクラウドに移行することで、ハイブリッドクラウドは費用対効果の高いソリューションを実現できます。クラウド企業は使用量に応じて課金するため、特に変動する需要への対応を目指す企業では、インフラや保守のコストを削減できます。リアルタイム監視と明確な支払い方法も、支出の管理に役立ちます。
3. アジャイルで拡張性に優れたソリューション
ハイブリッドアーキテクチャは非常に拡張性が高く、必要に応じてクラウドサーバーを追加・削除することで事業の拡大に対応できます。従業員は追加のハードウェアなしで、さまざまなデバイスから社内システムに接続できます。需要に応じて業務を拡大・縮小し、コストを最適化できます。
4. データの制御とプライバシー
クラウドには大量のデータを保存し、分析できます。サイバー攻撃から守るため、クラウドシステムには暗号化、ファイアウォール、認証、データバックアップなどの強力なセキュリティ機能が備わっています。番号マスキングや動的発信者番号などのプライバシー機能により、データセキュリティを強化できます。ハイブリッドソリューションでは、一般的なデータをパブリックサーバーに置きながら、機密データをプライベートクラウドに保持できます。
5. クラウドバースティング
「クラウドバースティング」を利用すると、需要が急増した際にワークロードをパブリッククラウドへ拡張し、その後、元のサーバーへ縮小できます。このレンタル型のリソースソリューションは、変化するワークロードに対応しながら、コストと時間を節約します。
6. ディザスタリカバリと事業継続性
セキュリティ、プライバシー、地域のコンプライアンス要件を満たしていれば、重要なデータをクラウドサーバーに保存またはバックアップすることで、ディザスタリカバリ能力を高められます。複数のバックアップにより、自然災害など予期せぬ事象が発生してもデータを管理できます。クラウドベースの業務はどこからでも拡張・制御できるため、危機的状況における事業継続性を実現します。
ハイブリッドクラウドセキュリティの5つの課題
一般的なセキュリティ手法と比べ、ハイブリッドクラウド環境の保護には固有の課題があります。特に、厳格な規制要件や確立された手順を持つ企業では顕著です。主な懸念事項には次のようなものがあります。
1. 共有セキュリティ責任
企業とクラウドサービスプロバイダーの共有責任を理解することが重要です。クラウドプロバイダーはインフラを保護しますが、クライアントは自社のデータとアプリケーションを保護する必要があります。
この課題への対処法:データとアプリケーションを保護するため、プロバイダーが規制要件を満たせることを確認し、サービスレベルアグリーメント(SLA)に事業継続性とディザスタリカバリの戦略を盛り込みます。また、アクセスやその他のよくあるクラウドセキュリティのミスを厳格に管理します。
2. インシデント対応
クラウドサービスプロバイダーのインフラで問題が発生した場合、解決するにはチームワークが必要です。マルチクラウドシステムにおけるデータの混在、ログ分析に影響を及ぼすデータプライバシー、イベントの定義に関する相違などが、問題を引き起こす可能性があります。
この課題への対処法:ダウンタイムとデータ漏えいを抑えるため、企業はコミュニケーション方法を含む明確なインシデント対応計画を定め、クラウドプロバイダーのポリシーに準拠していることを確認する必要があります。
3. アプリケーションセキュリティ
クラウドアプリケーションはさまざまなセキュリティリスクにさらされており、ソフトウェア開発ライフサイクルのセキュリティ、認証、コンプライアンス、監視、リスク管理など、問題の特定領域に対応する多様な製品があります。これらを個別に管理するのは運用上難しいため、さまざまなセキュリティの役割を統合したソリューションを探しましょう。
この課題への対処法:組織はDevSecOpsアプローチをセキュリティに取り入れ、アプリケーション開発ライフサイクルに組み込むべきです。自動化されたセキュリティテストツールを使用し、コードレビューを頻繁に行うことで、アプリの完全性を保護できます。
4. データ保護
ハイブリッドクラウドセキュリティでは、機密データが複数の環境に分散しているため、データの漏えいや侵害を防ぐには、一貫したセキュリティ手順と監視が必要です。
この課題への対処法:データ暗号化、データ分類、アクセス制限、データ損失防止ソリューションなど、データ中心のセキュリティアプローチを採用することで、保存場所にかかわらず機密情報を保護できます。
5. コンプライアンスと監査
複数のクラウド環境で異なる基準に従う必要があるため、コンプライアンスと監査はハイブリッドクラウドセキュリティにおける課題となり、複雑な監視、報告、準拠のプロセスが求められます。
この課題への対処法:コンプライアンスプロセスを簡素化するため、組織は自動化技術を利用してハイブリッドクラウド環境のコンプライアンス状況を監視・報告する、一元化されたコンプライアンスおよび監査システムを構築すべきです。
ハイブリッドクラウドセキュリティを最大化するベストプラクティスとガイドライン
具体的な構成は異なる場合がありますが、これらのベストプラクティスを採用することで、企業はリスクを軽減し、セキュリティ課題に適切に対応できます。
トラフィックを暗号化・検査する
転送中のデータを暗号化してから検査することで、送信中も機密情報のプライバシーを確保しながら、潜在的なセキュリティリスクや侵害を発見できます。これにより、両端でセキュリティを確保できます。
構成を監視・監査する
構成を継続的に監視・監査することで、定められたセキュリティ基準やポリシーからの逸脱を検出し、ハイブリッドクラウドシステムのコンプライアンスと安全性を維持できます。すべてのクラウドとデータセンターの設定を定期的に監視・監査しましょう。設定ミスは人為的ミスの結果であることが多く、脆弱性の主な原因となります。自動化は、安全な構成を確保するための有効な手法です。
脆弱性スキャンを実行する
脆弱性スキャンによってシステムの潜在的な欠陥を明らかにし、迅速に修正することで、攻撃者に対するセキュリティを強化できます。インフラの弱点を発見するため、脆弱性チェックを定期的に実施しましょう。効率的かつ確実に修正できるよう、リスクプロファイルに基づいて脆弱性の優先順位を付ける自動化ソリューションを活用します。
セキュリティパッチを適用する
のリリースから適用までの期間を短縮することで、パッチが実際に適用されるまでの間に生じる、サイバー攻撃の機会を減らせます。
ゼロトラストセキュリティを徹底する
攻撃者による不正アクセスや横方向の移動の危険を低減するため、ゼロトラストセキュリティでは、すべてのユーザーとデバイスを信頼できない主体とみなし、強力な認証とアクセスルールを求めます。最小権限アクセスと強力な認証を優先する、ゼロトラストに基づくセキュリティ原則を実装しましょう。
復旧計画を策定する
セキュリティ侵害が発生した場合に備え、効果的な対応戦略を策定します。セキュリティ侵害や災害が発生した場合、復旧計画によって、ダウンタイムとデータ損失を最小限に抑え、事業継続性を確保しながらサービスとデータを復元する方法を定めます。バックアップストレージを元のデータソースから分離しておくと、単一障害点が発生する可能性を低減し、復旧作業を迅速化できます。
エンドポイントを保護する
エンドポイントセキュリティソリューションには、EDRや多要素認証があります。これらはデバイスやユーザーのアクセスポイントなどのエンドポイントを保護することで、不正アクセスやデータ侵害を防ぎます。クラウドコンピューティングによって企業のセキュリティは大きく変革しましたが、エンドポイントは依然として弱点になり得ます。これらのデバイスを通過するデータやデバイス間を移動するデータを保護することが重要です。
ハイブリッドクラウドセキュリティの主要ベンダー3社
ハイブリッドクラウドセキュリティの市場は拡大を続けており、現在では複数の大手企業が、ハイブリッド環境でデータとアプリを保護する包括的なソリューションを提供しています。検討すべき主要なハイブリッドクラウドセキュリティソリューションを3つ紹介します。
1. Acronis
Acronis Cyber Protect Cloudは、さまざまな環境、特にハイブリッドクラウド構成全体でデータを保護する包括的なサービスの提供を専門としています。複雑なマルチクラウド環境やオンプレミス環境でデータを保護・管理したい組織に適した選択肢です。
主な機能:Acronisには、脅威をプロアクティブに防止するAIベースのウイルス対策、マルウェア対策、ランサムウェア対策技術に加え、フェイルセーフパッチ適用、フォレンジックバックアップ、継続的なデータ保護が含まれます。
サービス:データのバックアップと復旧、マルウェア、ランサムウェア、その他の脅威に対抗するサイバーセキュリティツール、データの保存・管理サービスを提供します。
独自の提供機能:AIベースの保護、ブロックチェーン技術、統合型データ保護。
2. Skyhigh Security
Skyhigh’s Cloud Native Application Protection Platformは、クラウドネイティブアプリケーションを保護するオールインワンソリューションを提供し、アプリケーションとデータのコンテキストをリスクベースで捉えます。
主な機能:SkyhighのCNAPPは、ワークロード、データ、インフラをリアルタイムで検査し、設定ミス、ソフトウェアの脆弱性、機密データを検出します。包括的なセキュリティを実現するため、構成の逸脱を防ぎ、評価を自動化します。また、アプリケーションの許可リスト、ワークロードの強化、完全性の監視、オンプレミスのデータ損失防止(DLP)スキャンにより、短命なワークロードをサポートします。
サービス:統合プラットフォームに基づく統一された一連の制御、顧客サポート、専門家によるガイダンスを提供します。
独自の提供機能:Skyhigh(旧McAfee MVISION)は、アプリケーションとデータのコンテキストを統合する先駆的なプラットフォームです。パブリッククラウドインフラ向けのCloud Security Posture Management(CSPM)と、仮想マシン、コンピュートインスタンス、コンテナ全体でアプリケーションを保護するCloud Workload Protection Platform(CWPP)を組み合わせています。
3. Trend Micro Cloud One
Trend Micro Cloud Oneプラットフォームは、パブリッククラウドプロバイダー(AWS、Google Cloud、Azure)、VMwareベースのプライベートクラウド、オンプレミスストレージを幅広くサポートします。
主な機能:Trend Microは、AIとMLを活用した脆弱性分析、ゼロデイ攻撃への備えとなるバグ報奨金プログラム、世界15か所の研究センターからの知見、マネージド検知・対応サービス、クラウドネイティブアプリケーションの保護、ネイティブAPIによる柔軟な統合を提供します。高度な自動化により、脆弱性の検出とコンプライアンス監視を強化します。
サービス:マネージド検知・対応、脅威分析、専門家による支援をすべてプラットフォーム上で利用できます。
独自の提供機能:オープンソース資産を含む全面的なカバレッジを提供し、サイバーセキュリティにおける重要な空白を埋めます。Trend MicroとSnykの提携により、オープンソース資産を具体的にカバーできるため、すでにオープンソースに依存している企業に適した選択肢です。
結論:ハイブリッドクラウドでセキュリティを強化する
企業は、動的なワークロードや季節変動がある場合、段階的なクラウド導入が必要な場合、または不確実な将来に柔軟に対応したい場合に、ハイブリッドクラウドを検討すべきです。ハイブリッドクラウドにより、企業は自社のペースで適応できるため、大規模な変革に踏み切れない企業にも経済的な余裕と安全網をもたらします。従来のオンプレミスセキュリティの実践とクラウド固有の対策を組み合わせたハイブリッドクラウドセキュリティは、包括的な防御戦略を実現します。これにより、組織はクラウドコンピューティングのメリットを享受しながら、進化するサイバー脅威や規制コンプライアンス上の問題からデータとアプリケーションを効果的に保護できます。
次に読む: