

















Hybrid-Cloud-Sicherheit ist ein Konzept zum Schutz von Daten und Anwendungen in einer Computing-Umgebung, die sowohl private als auch öffentliche Clouds umfasst. Sie kombiniert On-Premises- und cloudbasierte Ressourcen, um den unterschiedlichen Computing-Anforderungen eines Unternehmens gerecht zu werden und gleichzeitig ein hohes Sicherheitsniveau zu gewährleisten. Dieser Ansatz des Cloud Computing ermöglicht es Unternehmen, von der Skalierbarkeit und Flexibilität öffentlicher Clouds zu profitieren und gleichzeitig sensible Daten in der eigenen Infrastruktur zu halten.
Da immer mehr Unternehmen Hybrid-Cloud-Modelle einsetzen, um ihren unterschiedlichen Computing-Anforderungen gerecht zu werden, ist der Schutz der Grenze zwischen diesen Umgebungen von entscheidender Bedeutung. Damit ist Hybrid-Cloud-Sicherheit zu einer obersten Priorität geworden, um Schutz, Compliance und Resilienz in einem sich ständig wandelnden digitalen Ökosystem zu gewährleisten.
Unsere Leitfäden zur öffentlichen und privaten Cloud-Sicherheit
- Funktionsweise von Hybrid-Cloud-Sicherheit
- Komponenten der Hybrid-Cloud-Sicherheit
- 6 Vorteile der Hybrid-Cloud-Sicherheit
- 5 Herausforderungen der Hybrid-Cloud-Sicherheit
- Best Practices und Richtlinien zur Maximierung der Hybrid-Cloud-Sicherheit
- Die 3 wichtigsten Anbieter für Hybrid-Cloud-Sicherheit
- Fazit: Sicherheit durch Hybrid Cloud verbessern
Funktionsweise von Hybrid-Cloud-Sicherheit
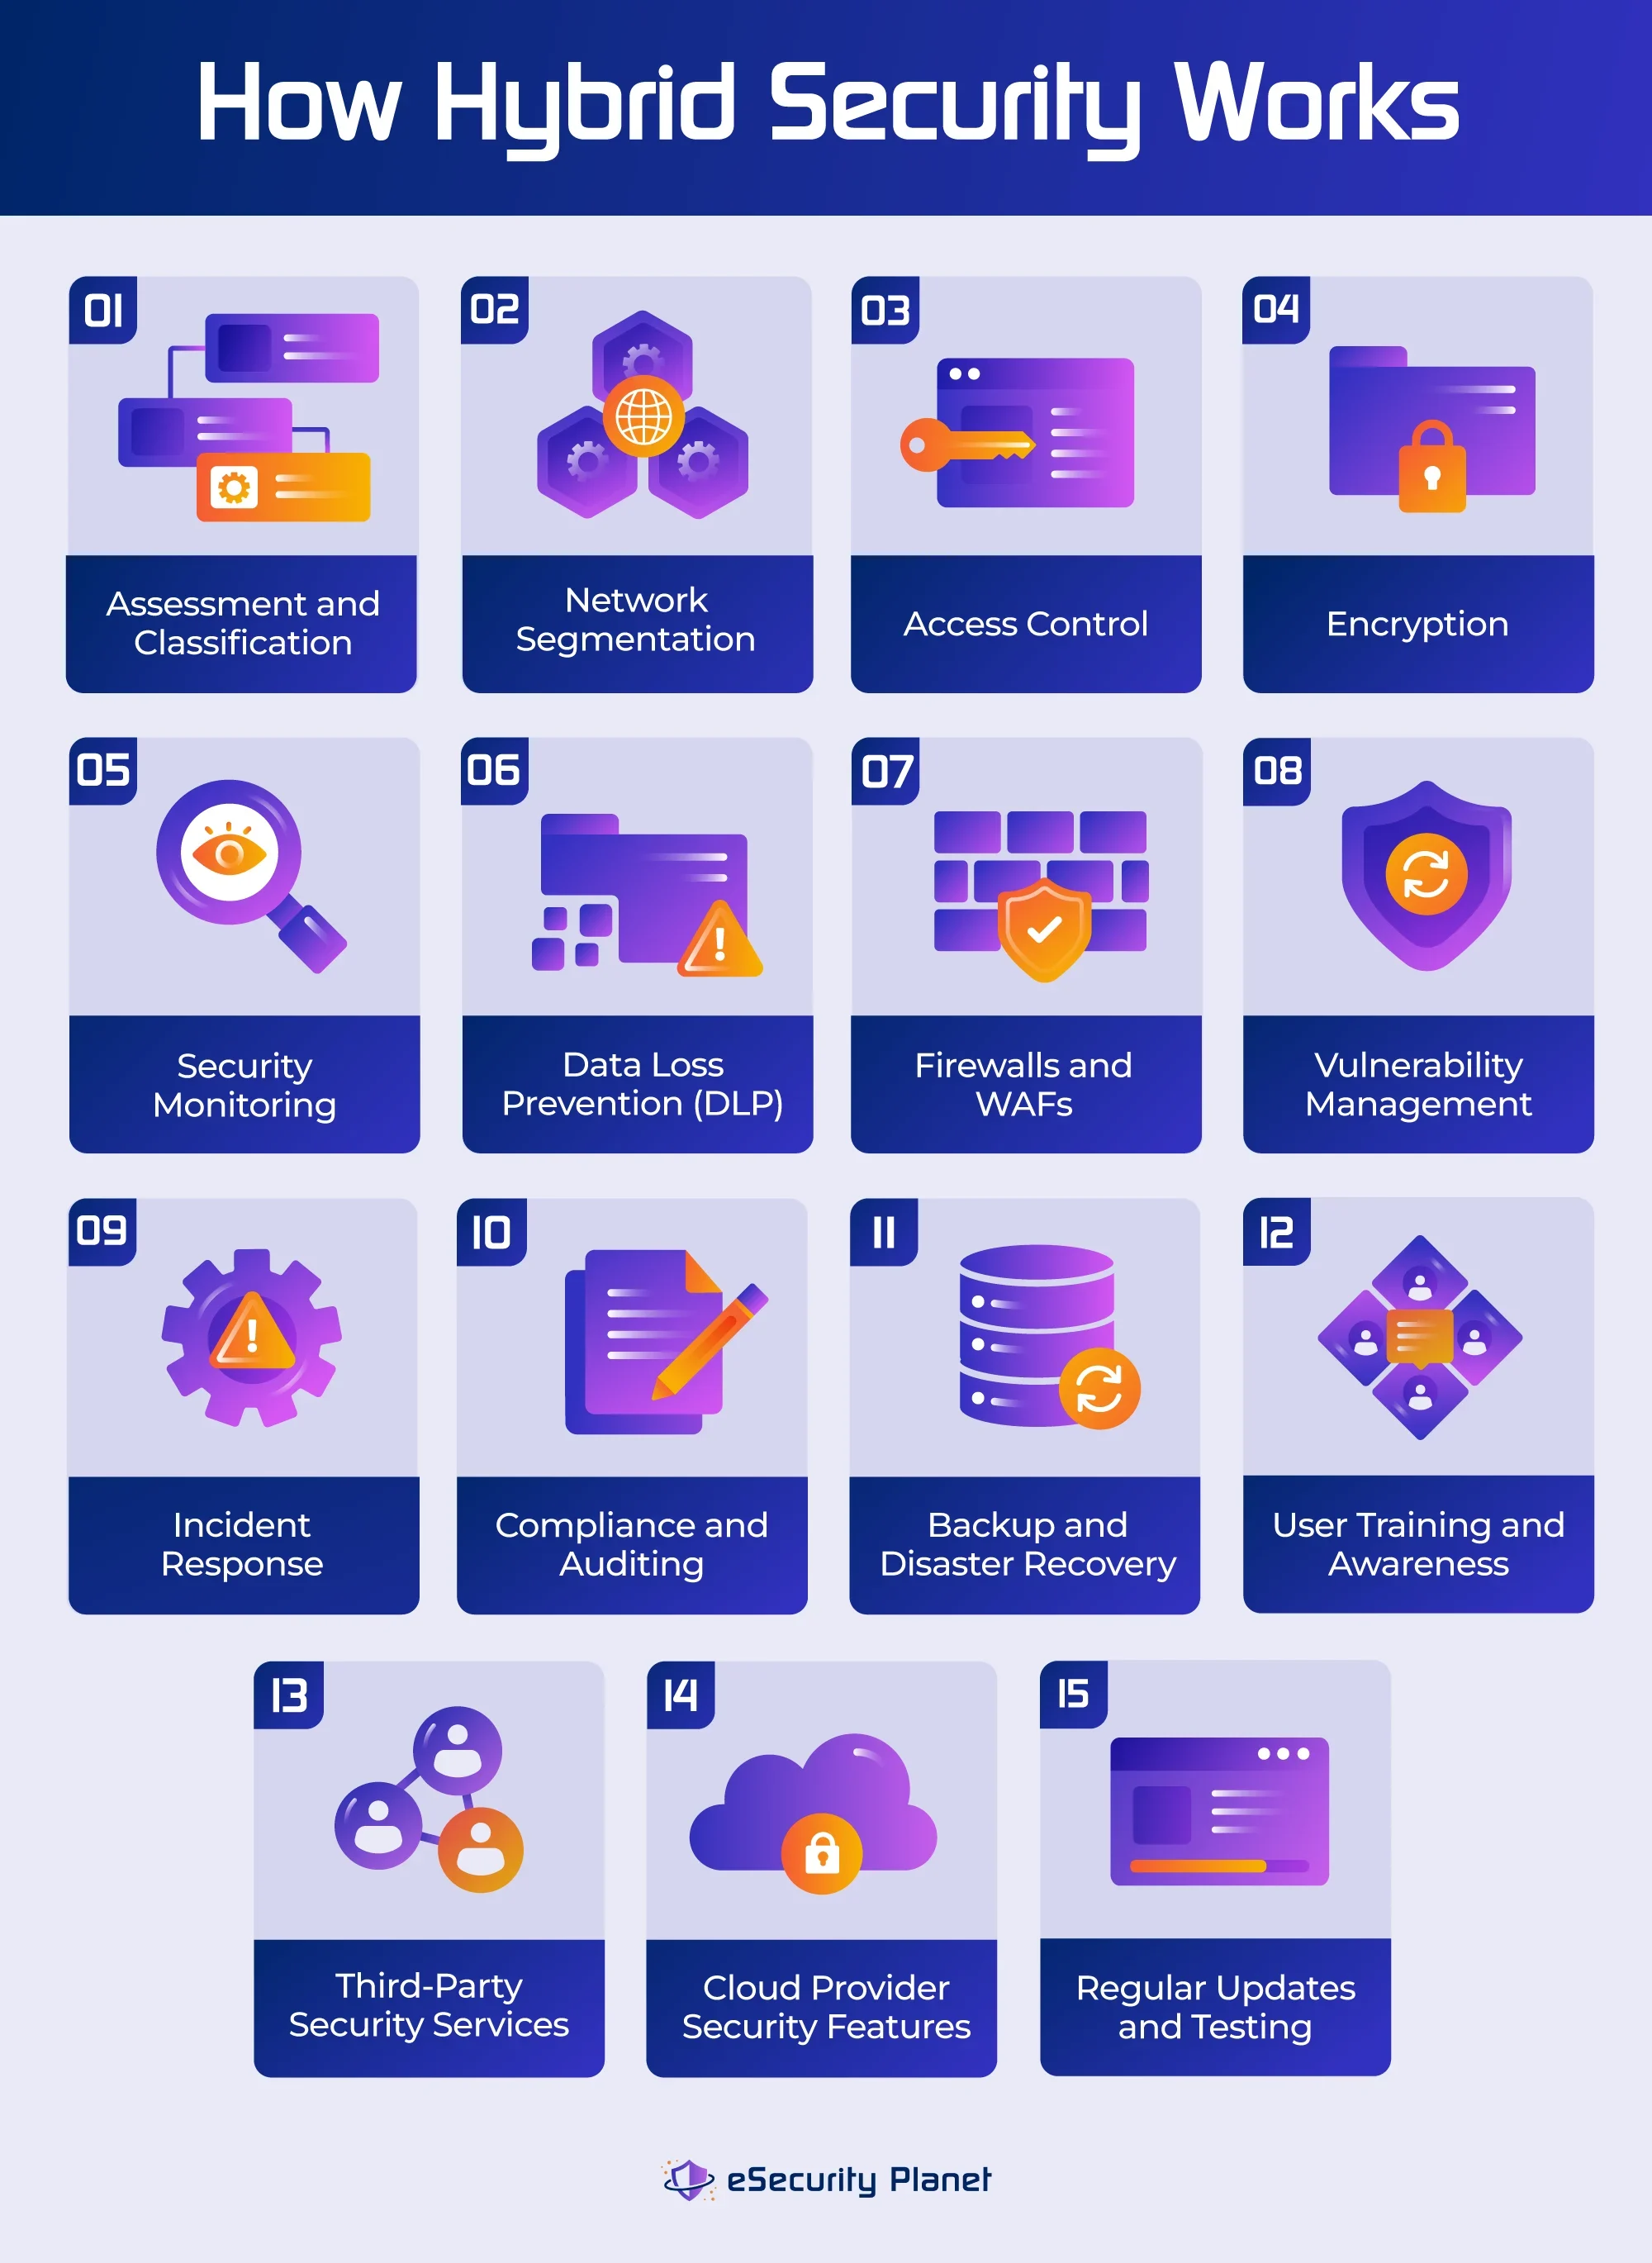
Hybrid-Cloud-Sicherheit kombiniert On-Premises-Kontrollen und -Praktiken mit cloudbasierten Lösungen und stärkt so den Schutz von Daten und Anwendungen zwischen den Umgebungen. Sie beginnt mit der Analyse und Kategorisierung von Daten und führt zu maßgeschneiderten Sicherheitsmaßnahmen. Hybrid-Cloud-Sicherheit orientiert sich im Allgemeinen an Best Practices für Netzwerksicherheit und Cloud-Sicherheit:
- Die Netzwerksegmentierung verringert die Angriffsfläche.
- Rollenbasierte Zugriffskontrolle (RBAC) und Multi-Faktor-Authentifizierung (MFA) regeln den Ressourcenzugriff.
- Verschlüsselung schützt Daten sowohl bei der Übertragung als auch im Ruhezustand.
- Kontinuierliche Sicherheitsüberwachung erkennt Bedrohungen in Echtzeit und reagiert darauf.
- Data Loss Prevention (DLP) verhindert unerwünschte Datenübertragungen.
- Firewalls und Web Application Firewalls (WAFs) filtern den Netzwerkverkehr.
- Die Bewertung und das Management von Schwachstellen beheben Systemfehler und Fehlkonfigurationen.
- Strategien zur Reaktion auf Sicherheitsvorfälle stellen sicher, dass Sicherheitsverletzungen wirksam bewältigt und behoben werden.
- Compliance-Audits werden regelmäßig durchgeführt, um die Einhaltung der Anforderungen sicherzustellen.
- Backup- und Disaster-Recovery-Verfahren stellen die ständige Verfügbarkeit von Daten sicher.
- Mitarbeiterschulungen verbessern das Verständnis optimaler Praktiken.
Komponenten der Hybrid-Cloud-Sicherheit
Diese Komponenten arbeiten zusammen, um eine umfassende Strategie für Hybrid-Cloud-Sicherheit zu schaffen. Welche Komponenten konkret eingesetzt und wie sie konfiguriert werden, hängt jedoch vom Sicherheitsbedarf des Unternehmens und den verwendeten Cloud-Diensten ab.
- API-Sicherheit: API-Sicherheit konzentriert sich darauf, unerwünschten Zugriff auf Programmierschnittstellen durch geeignete Authentifizierungs- und Autorisierungsprozesse zu verhindern.
- Backup und Disaster Recovery: Datensicherungs- und Disaster-Recovery-Pläne gewährleisten bei Datenverlust oder Dienstausfällen die Datenverfügbarkeit und Geschäftskontinuität.
- Cloud-native Sicherheitsfunktionen: Cloud-native Sicherheitsfunktionen wie Sicherheitsgruppen, Schlüsselverwaltung und Bedrohungserkennung sind integrierte Tools und Dienste von Cloud-Anbietern, die die Sicherheit von Cloud-Ressourcen verbessern.
- Compliance- und Audit-Tools: Compliance- und Audit-Tools wie GRC unterstützen Unternehmen bei der Einhaltung geltender Vorschriften und Branchenstandards, indem sie sicherstellen, dass Sicherheitsrichtlinien befolgt sowie Compliance-Prüfungen durchgeführt und dokumentiert werden.
- Data Loss Prevention (DLP): DLP-Tools überwachen und verwalten Datenflüsse, um die unrechtmäßige Weitergabe oder das Durchsickern sensibler Daten zu verhindern.
- Verschlüsselung: Die Verschlüsselung von Daten und ihre Umwandlung in ein sicheres, unlesbares Format sowohl während der Übertragung (über Protokolle wie SSL/TLS) als auch im Ruhezustand verhindert unerwünschten Zugriff.
- Firewalls und Web Application Firewalls (WAF): Firewalls regulieren den Netzwerkverkehr und schützen vor externen Bedrohungen, während WAFs Webanwendungen schützen, indem sie HTTP-/HTTPS-Anfragen auf potenzielle Bedrohungen überwachen und filtern.
- Identitäts- und Zugriffsverwaltung (IAM): IAM-Lösungen steuern Benutzerzugriffe und Berechtigungen und stellen sicher, dass nur autorisierte Benutzer und Systeme mit Ressourcen in öffentlichen und privaten Clouds interagieren können.
- Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDS und IPS): IDS und IPS überwachen den Netzwerkverkehr auf Anzeichen verdächtiger oder schädlicher Aktivitäten. Dabei identifiziert IDS Sicherheitsrisiken, während IPS sie aktiv verhindert.
- Multi-Faktor-Authentifizierung (MFA): MFA bietet zusätzlichen Schutz, indem Benutzer mehrere Authentifizierungsarten angeben müssen, etwa ein Passwort und einen einmalig per SMS an ihr Mobilgerät gesendeten Code.
- Netzwerksegmentierung: Dabei wird das Netzwerk in isolierte Segmente aufgeteilt, in der Regel mithilfe von Firewalls und virtuellen LANs, um den Datenverkehr zwischen öffentlichen und privaten Cloud-Umgebungen zu steuern und zu schützen.
- Security Information and Event Management (SIEM): SIEM führt die Erfassung, Verarbeitung und Berichterstellung von Protokolldaten aus Cloud- und On-Premises-Systemen zusammen und unterstützt so die Erkennung und Reaktion auf Sicherheitsereignisse.
- Schulungs- und Sensibilisierungsprogramme für Benutzer: Diese Programme schulen Benutzer und Mitarbeiter in bewährten Sicherheitspraktiken und zeigen ihnen, wie sie gängige Risiken wie Phishing erkennen und vermeiden.
- Schwachstellenmanagement: Dabei werden Systeme regelmäßig auf Schwachstellen geprüft, nach Risikoprofil priorisiert und durch Korrekturen und Aktualisierungen bekannte Sicherheitsrisiken eingedämmt.
Architektur der Hybrid-Cloud-Sicherheit erklärt
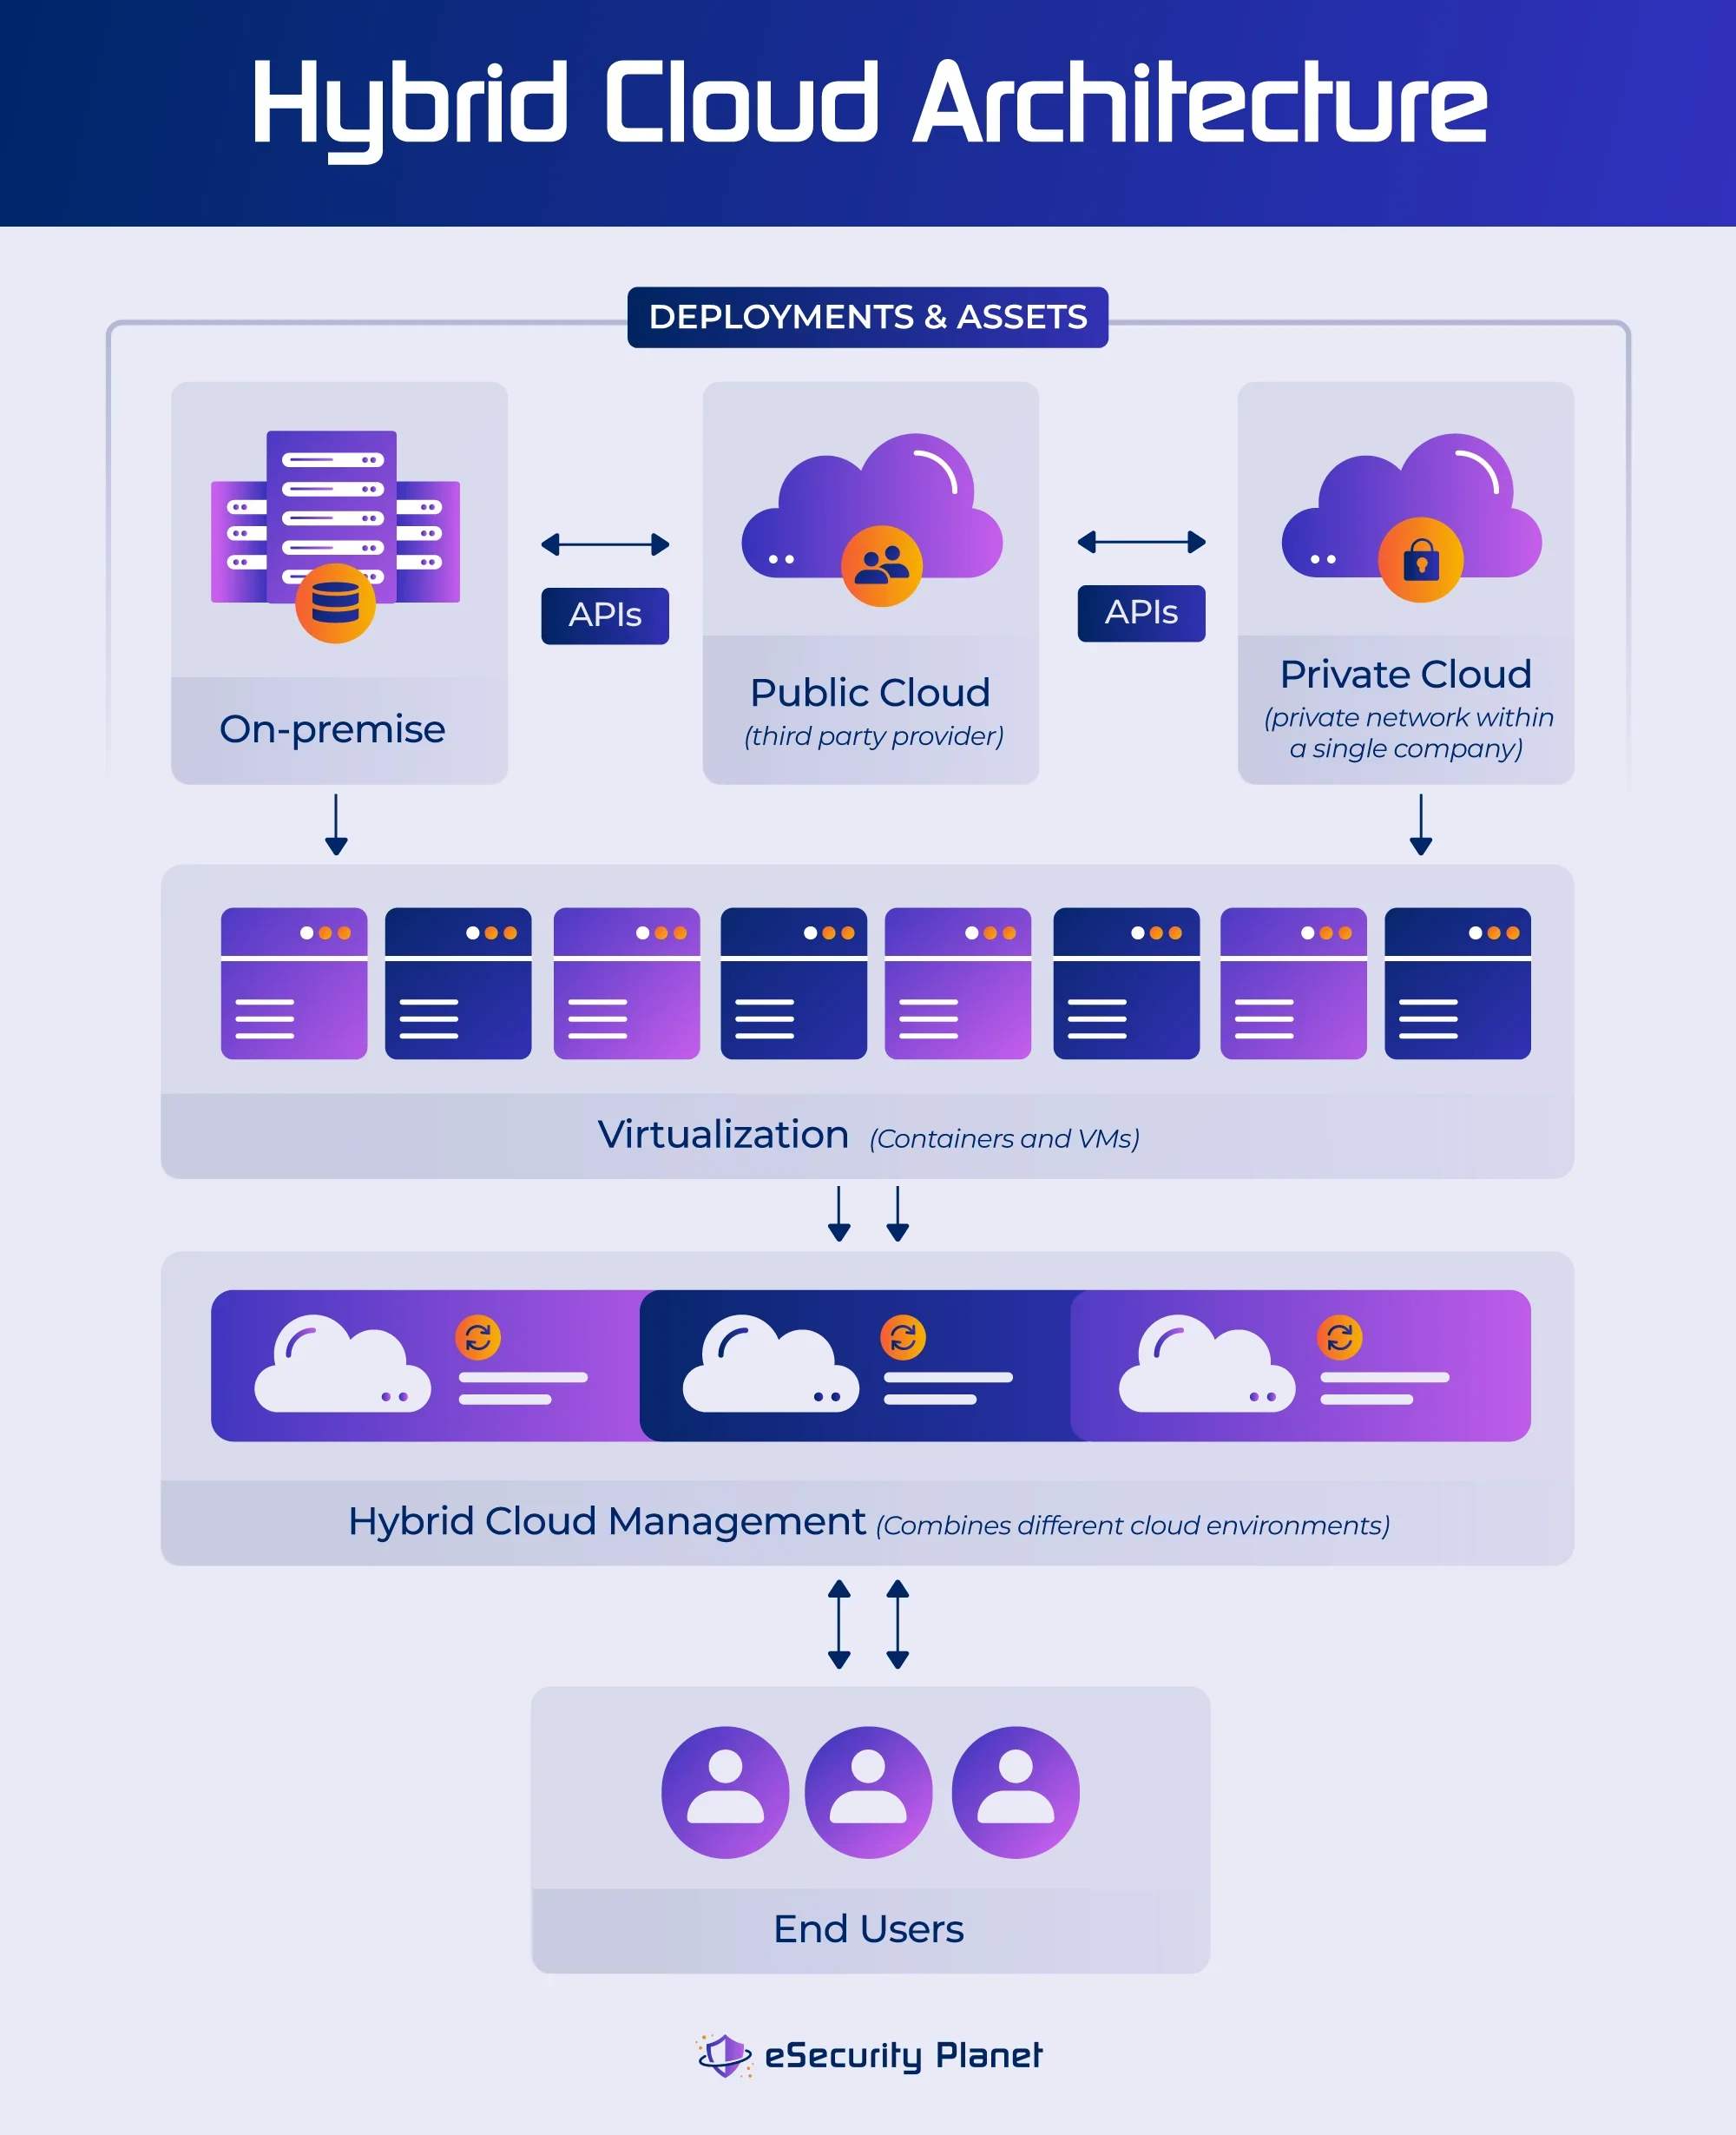
Eine Hybrid-Cloud-Architektur umfasst hauptsächlich die Integration verschiedener Cloud- und On-Premises-Technologien, um die individuellen Anforderungen eines Unternehmens zu erfüllen. Im Folgenden finden Sie Beispiele für Architekturen der Hybrid-Cloud-Sicherheit.
Hybrid Cloud mit On-Premises-Infrastruktur
In diesem Fall kombiniert ein Unternehmen sein eigenes Rechenzentrum oder seine On-Premises-Infrastruktur mit einer öffentlichen Cloud. Einige Workloads, Apps oder Daten werden möglicherweise auf den eigenen Servern des Unternehmens gehostet, während andere an einen öffentlichen Cloud-Anbieter wie AWS, Azure oder Google Cloud ausgelagert werden.
Hybrid Cloud mit öffentlicher und privater Cloud
Hier können Unternehmen eine öffentliche Cloud mit einer privaten Cloud kombinieren, die sich möglicherweise in einem dedizierten Rechenzentrum befindet. Die öffentliche Cloud wird für bestimmte Prozesse und Dienste genutzt, während eine private Cloud für sensiblere Daten oder geschäftskritische Anwendungen vorbehalten bleibt.
Komplexe Hybrid-Cloud-Umgebungen
Unternehmen können in komplexeren Konfigurationen verschiedene öffentliche Cloud-Anbieter, private Clouds und On-Premises-Technologien kombinieren. So können sie für jeden Workload, jede Anwendung oder jeden Datentyp die am besten geeignete Umgebung auswählen.
Die Datensynchronisierung ist in Hybrid-Cloud-Architekturen entscheidend, um die Konsistenz über Infrastrukturen hinweg sicherzustellen. Die Verbindung privater Clouds, älterer Systeme und öffentlicher Clouds über das Internet oder private Netzwerke gewährleistet einen nahtlosen Fluss von Daten und Anwendungen. Ein einziges Management-Tool erleichtert die Überwachung, da die unabhängige Verwaltung zahlreicher Cloud-Umgebungen aufgrund der Unterschiede bei APIs, SLAs und Funktionen verschiedener Anbieter kompliziert sein kann. Dadurch steht eine zentrale Schnittstelle zur effektiven Steuerung und Überwachung von Hybrid-Cloud-Ressourcen zur Verfügung.
6 Vorteile der Hybrid-Cloud-Sicherheit
Eine Hybrid-Cloud-Infrastruktur bietet Unternehmen eine skalierbare, anpassungsfähige und kostengünstige Lösung, bei der Datenschutz, Privatsphäre und Disaster Recovery im Vordergrund stehen. Dieser Ansatz gewährleistet Geschäftskontinuität und Anpassungsfähigkeit an veränderte Anforderungen, da er eine reibungslose Ressourcenverteilung und Kostenkontrolle ermöglicht.
1. Flexibilität
Hybrid Clouds bieten Unternehmen mit unterschiedlichsten Anforderungen und Endgeräten Flexibilität. Sie ermöglichen es, je nach Bedarf mühelos zwischen On-Premises- und Cloud-Servern zu wechseln. Die Infrastruktur lässt sich im eigenen Tempo verwalten, und auf veränderte Anforderungen kann schnell reagiert werden.
2. Kostenmanagement
Die Einrichtung und Verwaltung eigener Rechenzentren kann teuer sein. Durch die Verlagerung ressourcenintensiver Aktivitäten in die Cloud kann ein Hybrid-Cloud-Ansatz kostengünstige Lösungen ermöglichen. Cloud-Unternehmen rechnen nach Verbrauch ab, wodurch sich Infrastruktur- und Wartungskosten senken lassen, insbesondere bei Unternehmen mit schwankender Nachfrage. Echtzeitüberwachung und transparente Zahlungsoptionen unterstützen die Ausgabenkontrolle.
3. Agile und skalierbare Lösungen
Eine Hybrid-Architektur ist äußerst skalierbar und ermöglicht die Expansion eines Unternehmens, indem Cloud-Server nach Bedarf hinzugefügt oder entfernt werden. Mitarbeiter können über eine Vielzahl von Geräten auf das Bürosystem zugreifen, ohne zusätzliche Hardware zu benötigen. Je nach Nachfrage lassen sich die Abläufe hoch- oder herunterskalieren, um die Kosten zu optimieren.
4. Datenkontrolle und Datenschutz
Große Datenmengen können in der Cloud gespeichert und analysiert werden. Zum Schutz vor Cyberangriffen verfügen Cloud-Systeme über leistungsfähige Sicherheitsfunktionen wie Verschlüsselung, Firewalls, Authentifizierung und Datensicherungen. Datenschutzfunktionen wie Nummernmaskierung und dynamische Anrufer-IDs verbessern die Datensicherheit. Hybride Lösungen ermöglichen es, sensible Daten in privaten Clouds zu speichern und allgemeine Daten auf öffentlichen Servern vorzuhalten.
5. Cloud Bursting
„Cloud Bursting“ ermöglicht es, Workloads bei Nachfragespitzen auf eine öffentliche Cloud auszuweiten und anschließend wieder auf den ursprünglichen Server zurückzuskalieren. Diese Lösung mit gemieteten Ressourcen spart Geld und Zeit und passt sich gleichzeitig an wechselnde Workloads an.
6. Disaster Recovery und Geschäftskontinuität
Wenn Anforderungen an Sicherheit, Datenschutz und regionale Compliance erfüllt sind, verbessert das Speichern oder Sichern kritischer Daten auf Cloud-Servern die Disaster-Recovery-Fähigkeiten. Mehrere Backups ermöglichen die Datenverwaltung auch bei unvorhergesehenen Ereignissen wie Naturkatastrophen. Da sich cloudbasierte Abläufe von überall aus erweitern und steuern lassen, gewährleisten sie in Krisensituationen die Geschäftskontinuität.
5 Herausforderungen der Hybrid-Cloud-Sicherheit
Im Vergleich zu herkömmlichen Sicherheitsmethoden bringt der Schutz einer Hybrid-Cloud-Umgebung besondere Herausforderungen mit sich, insbesondere für Unternehmen mit strengen regulatorischen Anforderungen und etablierten Verfahren. Zu den Problembereichen gehören:
1. Geteilte Sicherheitsverantwortung
Es ist wichtig, die geteilte Verantwortung Ihres Unternehmens und der Cloud-Service-Provider zu verstehen. Cloud-Provider schützen die Infrastruktur, doch Kunden müssen ihre Daten und Anwendungen schützen.
So lässt sich diese Herausforderung bewältigen: Zum Schutz von Daten und Anwendungen sollten Sie sicherstellen, dass die Anbieter regulatorische Anforderungen erfüllen können, und Geschäftskontinuität und Disaster-Recovery-Strategien in Service-Level-Agreements (SLAs) aufnehmen. Außerdem sollten Sie den Zugriff und andere häufige Fehler bei der Cloud-Sicherheit streng kontrollieren.
2. Umgang mit Sicherheitsvorfällen
Wenn innerhalb der Infrastruktur eines Cloud-Service-Providers Probleme auftreten, ist Teamarbeit erforderlich, um sie zu lösen. Herausforderungen wie die Vermischung von Daten in Multicloud-Systemen, der Einfluss des Datenschutzes auf die Protokollanalyse und unterschiedliche Definitionen dessen, was als Ereignis gilt, können die Problemlösung erschweren.
So lässt sich diese Herausforderung bewältigen: Um Ausfallzeiten und die Gefährdung von Daten zu reduzieren, sollten Unternehmen klare Pläne zur Reaktion auf Sicherheitsvorfälle festlegen, einschließlich Kommunikationsmethoden, und überprüfen, ob diese den Richtlinien des Cloud-Providers entsprechen.
3. Anwendungssicherheit
Cloud-Anwendungen sind verschiedenen Sicherheitsrisiken ausgesetzt. Für einzelne Bereiche dieses Problems gibt es zahlreiche Produkte, etwa für die Sicherheit im Softwareentwicklungslebenszyklus, Authentifizierung, Compliance, Überwachung und Risikomanagement. Die getrennte Verwaltung dieser Lösungen kann logistisch schwierig sein. Suchen Sie daher nach Lösungen, die verschiedene Sicherheitsfunktionen integrieren.
So lässt sich diese Herausforderung bewältigen: Unternehmen sollten einen DevSecOps-Ansatz für die Sicherheit verfolgen und diese in den Lebenszyklus der Anwendungsentwicklung integrieren. Der Einsatz automatisierter Tools für Sicherheitstests und regelmäßige Code-Reviews tragen dazu bei, die Integrität von Anwendungen zu schützen.
4. Datenschutz
Da sensible Daten im Rahmen der Hybrid-Cloud-Sicherheit über mehrere Umgebungen verteilt sind, sind einheitliche Sicherheitsverfahren und Überwachung erforderlich, um Datenlecks und Sicherheitsverletzungen zu verhindern.
So lässt sich diese Herausforderung bewältigen: Ein datenzentrierter Sicherheitsansatz mit Maßnahmen wie Datenverschlüsselung, Datenklassifizierung, Zugriffsbeschränkungen und Lösungen zur Vermeidung von Datenverlust kann dazu beitragen, sensible Informationen unabhängig von ihrem Speicherort zu schützen.
5. Compliance und Auditing
Da in zahlreichen Cloud-Umgebungen unterschiedliche Standards eingehalten werden müssen, stellen Compliance und Auditing Herausforderungen für die Hybrid-Cloud-Sicherheit dar und erfordern komplexe Überwachungs-, Berichts- und Compliance-Prozesse.
So lässt sich diese Herausforderung bewältigen: Um den Compliance-Prozess zu vereinfachen, sollten Unternehmen ein zentralisiertes Compliance- und Audit-System einrichten, das automatisierte Technologien zur Überwachung und Berichterstattung über den Compliance-Status ihrer Hybrid-Cloud-Umgebung nutzt.
Best Practices und Richtlinien zur Maximierung der Hybrid-Cloud-Sicherheit
Auch wenn die konkreten Konfigurationen unterschiedlich ausfallen können, hilft die Umsetzung dieser Best Practices Unternehmen dabei, Risiken zu minimieren und Sicherheitsherausforderungen erfolgreich zu bewältigen.
Datenverkehr verschlüsseln und prüfen
Die Verschlüsselung und anschließende Prüfung von Daten während der Übertragung stellt sicher, dass sensible Informationen während der Übertragung vertraulich bleiben, und ermöglicht zugleich die Erkennung potenzieller Sicherheitsrisiken oder -verletzungen. Auf diese Weise wird die Sicherheit an beiden Enden gewährleistet.
Konfigurationen überwachen und auditieren
Die kontinuierliche Überwachung und Prüfung von Konfigurationen hilft dabei, Abweichungen von festgelegten Sicherheitsstandards und -richtlinien zu erkennen und sicherzustellen, dass das Hybrid-Cloud-System konform und sicher bleibt. Überwachen und prüfen Sie die Einstellungen in all Ihren Clouds und Rechenzentren regelmäßig. Fehlkonfigurationen, die häufig auf menschliche Fehler zurückzuführen sind, stellen eine bedeutende Schwachstellenquelle dar. Automatisierung ist eine nützliche Methode, um sichere Konfigurationen zu gewährleisten.
Schwachstellenscans durchführen
Schwachstellenscans decken potenzielle Schwachstellen im System auf und ermöglichen eine schnelle Behebung, um die Sicherheit gegenüber Angreifern zu erhöhen. Führen Sie regelmäßig Schwachstellenprüfungen durch, um Schwachstellen in Ihrer Infrastruktur aufzudecken. Nutzen Sie automatisierte Lösungen, die Schwachstellen anhand von Risikoprofilen priorisieren, um eine effiziente und erfolgreiche Behebung zu gewährleisten.
Sicherheitspatches anwenden
Durch die Verkürzung des Zeitraums zwischen der Veröffentlichung eines Patches und seiner Implementierung wird das Zeitfenster für potenzielle Cyberangriffe verkleinert. Regelmäßige Sicherheitsupdates halten Software und Systeme auf dem neuesten Stand, beheben bekannte Schwachstellen und verbessern die Sicherheitslage der Hybrid-Cloud-Infrastruktur.
Zero-Trust-Sicherheit durchsetzen
Um die Gefahr eines unbefugten Zugriffs oder einer lateralen Bewegung durch Angreifer zu verringern, erfordert Zero Trust-Sicherheit starke Authentifizierungs- und Zugriffsregeln, die alle Benutzer und Geräte als nicht vertrauenswürdige Entitäten behandeln. Implementieren Sie Sicherheitsprinzipien auf Grundlage von Zero Trust, bei denen der Zugriff mit geringsten Privilegien und eine starke Authentifizierung im Vordergrund stehen.
Einen Wiederherstellungsplan erstellen
Erstellen Sie für den Fall einer Sicherheitsverletzung eine wirksame Reaktionsstrategie. Im Falle eines Sicherheitsvorfalls oder einer Katastrophe legt ein Wiederherstellungsplan fest, wie Dienste und Daten bei gleichzeitiger Minimierung von Ausfallzeiten und Datenverlust sowie Gewährleistung der Geschäftskontinuität wiederhergestellt werden. Die getrennte Aufbewahrung von Backups und der ursprünglichen Datenquelle verringert das Risiko eines Single Point of Failure und beschleunigt die Behebung.
Endgeräte schützen
Lösungen für die Endgerätesicherheit wie EDR und Multi-Faktor-Authentifizierung verhindern unbefugten Zugriff und Datenlecks durch die Absicherung von Endgeräten wie Geräten und Benutzerzugangspunkten. Zwar hat Cloud Computing die Unternehmenssicherheit revolutioniert, doch Endgeräte können weiterhin ein schwaches Glied darstellen. Es ist entscheidend, die Daten zu schützen, die über diese Geräte und zwischen ihnen übertragen werden.
Die 3 wichtigsten Anbieter für Hybrid-Cloud-Sicherheit
Der Markt für Hybrid-Cloud-Sicherheit wächst kontinuierlich. Mehrere große Unternehmen bieten inzwischen umfassende Lösungen zum Schutz Ihrer Daten und Anwendungen in hybriden Umgebungen an. Hier sind drei der wichtigsten Lösungen für Hybrid-Cloud-Sicherheit, die Sie in Betracht ziehen sollten.
1. Acronis
Acronis Cyber Protect Cloud ist auf umfassende Dienste zum Schutz von Daten in verschiedenen Umgebungen spezialisiert, insbesondere in Hybrid-Cloud-Setups. Damit ist die Lösung eine gute Option für Unternehmen, die ihre Daten in komplexen Multi-Cloud- und On-Premises-Umgebungen schützen und verwalten möchten.
Wichtige Funktionen: Acronis umfasst KI-basierte Technologien für Antivirus-, Anti-Malware- und Anti-Ransomware-Schutz zur proaktiven Bedrohungsabwehr sowie ausfallsicheres Patchen, forensische Backups und kontinuierlichen Datenschutz.
Dienste: Datensicherung und -wiederherstellung, Cybersicherheitstools gegen Malware, Ransomware und andere Bedrohungen sowie Dienste zur Datenspeicherung und -verwaltung.
Besonderes Angebot: KI-basierter Schutz, Blockchain-Technologie und integrierter Datenschutz.
2. Skyhigh Security
Cloud Native Application Protection Platform von Skyhigh bietet eine Komplettlösung für die Absicherung cloudnativer Anwendungen, die eine risikobasierte Betrachtung des Anwendungs- und Datenkontexts umfasst.
Wichtige Funktionen: Die CNAPP von Skyhigh untersucht Workloads, Daten und Infrastruktur in Echtzeit und erkennt Fehlkonfigurationen, Softwareschwachstellen und sensible Daten. Für umfassende Sicherheit schützt sie vor Konfigurationsabweichungen, automatisiert Bewertungen und unterstützt kurzlebige Workloads durch Application-Allowlisting, Workload-Härtung, Integritätsüberwachung und On-Premises-Data-Loss-Prevention-(DLP)-Scans.
Dienste: Die Plattform bietet eine einheitliche Zusammenstellung von Kontrollen, Kundenunterstützung und fachkundiger Beratung.
Besonderes Angebot: Skyhigh (ehemals McAfee MVISION) ist eine wegweisende Plattform, die Anwendungs- und Datenkontext integriert und Cloud Security Posture Management (CSPM) für öffentliche Cloud-Infrastrukturen mit einer Cloud Workload Protection Platform (CWPP) zum Schutz von Anwendungen auf virtuellen Maschinen, Compute-Instanzen und Containern kombiniert.
3. Trend Micro Cloud One
Trend Micro Cloud One bietet umfassende Unterstützung für öffentliche Cloud-Provider (AWS, Google Cloud, Azure), private Clouds auf VMware-Basis und On-Premises-Speicher.
Wichtige Funktionen: Trend Micro bietet KI- und ML-gestützte Schwachstellenanalysen, ein Bug-Bounty-Programm zur Vorbereitung auf Zero-Day-Angriffe, Beiträge aus 15 globalen Forschungszentren, Managed-Detection-and-Response-Dienste, Schutz für cloudnative Anwendungen und vielseitige Integrationen über native APIs. Fortschrittliche Automatisierung verbessert die Erkennung von Schwachstellen und die Compliance-Überwachung.
Dienste: Über die Plattform stehen Managed Detection and Response, Bedrohungsanalysen und professionelle Unterstützung zur Verfügung.
Besonderes Angebot: Die Lösung bietet vollständige Abdeckung einschließlich Open-Source-Ressourcen und schließt damit eine kritische Lücke in der Cybersicherheit. Die Partnerschaft von Trend Micro mit Snyk ermöglicht eine gezielte Abdeckung von Open-Source-Ressourcen und macht die Lösung zu einer guten Option für Unternehmen, die bereits auf Open Source setzen.
Fazit: Sicherheit durch Hybrid Cloud verbessern
Unternehmen sollten Hybrid Clouds in Betracht ziehen, wenn sie dynamische Workloads oder saisonale Schwankungen haben, eine schrittweise Cloud-Einführung benötigen oder angesichts einer ungewissen Zukunft flexibel bleiben möchten. Hybrid Clouds ermöglichen es Unternehmen, sich in ihrem eigenen Tempo anzupassen, und bieten finanzielle Entlastung sowie ein Sicherheitsnetz für diejenigen, die vor umfassenden Veränderungen zurückschrecken. Hybrid-Cloud-Sicherheit kombiniert herkömmliche On-Premises-Sicherheitspraktiken mit cloud-spezifischen Maßnahmen und gewährleistet so eine umfassende Verteidigungsstrategie. Unternehmen können dadurch die Vorteile des Cloud Computing nutzen und gleichzeitig ihre Daten und Anwendungen wirksam vor sich entwickelnden Cyberbedrohungen und Problemen im Zusammenhang mit der Einhaltung regulatorischer Vorgaben schützen.
Weiterlesen: