

















Eine Cloud-Sicherheitsstrategie ist eine festgelegte Sammlung von Tools, Regeln und Verfahren zum Schutz von Cloud-Daten, -Anwendungen und -Infrastruktur vor Sicherheitsbedrohungen. Sie umfasst Verschlüsselung, Identitäts- und Zugriffsmanagement, Netzwerksegmentierung und Systeme zur Angriffserkennung. Der Cloud-Sicherheitsplan berücksichtigt Ihre individuellen Sicherheitsanforderungen und stimmt sie auf Ihre übergeordneten Sicherheitsziele ab, einschließlich der kontinuierlichen Überwachung von Bedrohungen und entsprechender Reaktionsmethoden.
- Die Grundlagen einer Cloud-Sicherheitsstrategie verstehen
- Warum ist eine Cloud-Sicherheitsstrategie wichtig?
- Kernkomponenten einer robusten Cloud-Sicherheitsstrategie
- 7 Schritte zum Aufbau einer robusten Cloud-Sicherheitsstrategie (+ Vorlage)
- Häufige Schwachstellen von Cloud-Sicherheitsstrategien
- Häufige Herausforderungen und Fallstricke beim Aufbau einer Cloud-Sicherheitsstrategie
- 9 Best Practices für Cloud-Sicherheitsstrategien
- Fallstudien und Beispiele aus der Praxis
- Häufig gestellte Fragen (FAQs)
- Fazit: Verbessern Sie den Schutz mit einer sicheren Cloud-Strategie
Die Grundlagen einer Cloud-Sicherheitsstrategie verstehen
Wenn Sie die Cloud-Servicetypen, die Schichten des OSI-Modells, das Prinzip der geteilten Verantwortung, Bereitstellungsmodelle und DevSecOps kennen, können Sie eine effektivere Cloud-Sicherheitsstrategie entwickeln. Sie verbessert die Reaktion Ihres Unternehmens auf Bedrohungen und ermöglicht es Ihnen, Best Practices effizienter anzuwenden. Die Beherrschung dieser Bereiche gewährleistet einen umfassenden und anpassungsfähigen Ansatz für Cloud-Sicherheit.
Cloud-Servicetypen
Cloud-Sicherheit bietet eine Vielzahl von Serviceoptionen, um unterschiedlichen Unternehmensanforderungen gerecht zu werden. Diese Cloud-Servicemodelle werden im Allgemeinen in drei Typen eingeteilt: Infrastructure as a Service (IaaS), Platform as a Service (PaaS) und Software as a Service (SaaS). Jedes dieser Modelle bietet dem Kunden unterschiedliche Ebenen von Kontrolle und Verantwortung.
- IaaS: Nutzt virtualisierte Rechenressourcen online und ermöglicht es Benutzern, Betriebssysteme, Speicher und Anwendungen zu verwalten, während der Anbieter Hardware und Netzwerk betreut.
- PaaS: Stellt eine Plattform bereit, auf der Kunden mithilfe von Anbieter-Tools Anwendungen entwickeln, ausführen und verwalten können, ohne die zugrunde liegende Infrastruktur und Middleware verwalten zu müssen.
- SaaS: Umfasst sofort einsatzbereite Softwareanwendungen über das Internet, die vollständig vom Anbieter kontrolliert werden und nur wenig Konfiguration und Wartung durch den Kunden erfordern.
Das OSI-Modell
Die Schichten des OSI-Modells helfen dabei, eine sichere Cloud-Umgebung zu entwickeln. Wenn Sie die Beziehung zwischen den Schichten des OSI-Modells und Ihrer Cloud-Sicherheitsstrategie verstehen, können Sie komplexe Sicherheitskonzepte vereinfachen, fundiertere Sicherheitsentscheidungen treffen und die Zusammenarbeit und Interaktion verbessern. Effektive Cloud-Sicherheit wird Schicht für Schicht aufgebaut. Im Folgenden wird beschrieben, wie die einzelnen Schichten des OSI-Modells mit der Cloud-Sicherheit zusammenhängen:
- Physische Schicht: Gewährleistet den physischen Schutz von Rechenzentren und schützt vor unbefugtem Zugriff und physischen Schäden.
- Sicherungsschicht: Nutzt VLANs und MAC-Filterung, um den Zugriff zu regulieren und eine sichere Kommunikation zwischen Knoten zu gewährleisten.
- Netzwerkschicht: Schützt Daten während der Übertragung und gewährleistet sichere Netzwerkpfade mithilfe von Firewalls, VPNs, und sicheren Routing-Protokollen.
- Transportschicht: Verwendet SSL/TLS, um Datenintegrität und Vertraulichkeit während der Übertragung zu gewährleisten.
- Sitzungsschicht: Verwaltet sichere Sitzungen mithilfe von Authentifizierungsprotokollen und Sitzungsverwaltungsmechanismen, um unbefugten Zugriff zu verhindern.
- Darstellungsschicht: Verwendet Verschlüsselungs- und Datenformatierungsstandards, um die Vertraulichkeit und Integrität der Daten während der Verarbeitung und Speicherung zu gewährleisten.
- Anwendungsschicht: Umfasst Sicherheitsfunktionen auf Anwendungsebene wie API-, Webanwendungs-Firewalls (WAFs) und Endpunktschutz, um Benutzerinteraktionen und Anwendungsdaten zu schützen.
Das Modell der geteilten Verantwortung
Das Modell der geteilten Verantwortung weist sowohl dem Anbieter als auch dem Kunden Aufgaben der Cloud-Sicherheit zu. Kunden schützen Daten, Anwendungen und Konfigurationen; Anbieter sichern die Infrastruktur. Das Verständnis dieser Aufgabenteilung führt zu einem guten Cloud-Sicherheitsmanagement und stellt sicher, dass jede Partei geeignete Maßnahmen zur Risikominderung umsetzt.
Cloud-Bereitstellungsmodelle
Wenn Sie die zahlreichen Arten von Cloud-Umgebungen kennen, können Sie die passende Bereitstellungsoption für die Anforderungen Ihres Unternehmens auswählen. Dies sind die fünf wichtigsten Cloud-Bereitstellungsmodelle:
- Public Cloud: Wird von Drittanbietern verwaltet, die Services über das Internet bereitstellen. Dabei teilen sich mehrere Mandanten den Serverplatz mit anderen Unternehmen.
- Private Cloud: Wird von einem einzelnen Unternehmen genutzt und kann lokal oder im Rechenzentrum eines Anbieters gehostet werden, wodurch eine interne Mandantenfähigkeit gewährleistet wird.
- Hybrid Cloud: Kombiniert mehrere Cloud-Instanzen (öffentlich oder privat) mit Portabilität und wird typischerweise durch Lösungen wie Microsoft Azure Stack oder VMware on AWS bereitgestellt.
- Multi-Cloud: Nutzt gleichzeitig mehrere öffentliche und private Clouds und verteilt Anwendungen und Daten auf mehrere Anbieter.
- Mandantenfähige Cloud: Ein Merkmal einer Public-Cloud-Architektur, das mehreren Kunden ermöglicht, dieselbe Umgebung gemeinsam zu nutzen und ihre Daten dabei voneinander getrennt zu halten.
Erfahren Sie in unserem Leitfaden, wie Sie die fünf Cloud-Umgebungstypen absichern, welche Risiken bestehen und welche Präventionsmaßnahmen möglich sind.
DevSecOps
Die Integration von Sicherheit in den SDLC ist grundlegend für die Resilienz der Cloud. DevSecOps integriert Sicherheit in Entwicklung, Bereitstellung und Betrieb und erkennt proaktiv Schwachstellen. DevSecOps fördert die Zusammenarbeit, indem Entwicklungs-, Betriebs- und Sicherheitsteams zusammengeführt werden. So entstehen sichere und zuverlässige Systeme, die mit dem Tempo moderner Unternehmen bereitgestellt werden. Diese Strategie erfüllt die Anforderungen der Cloud-Sicherheit, indem sie eine umfassende und anpassungsfähige Sicherheitskultur schafft.
Warum ist eine Cloud-Sicherheitsstrategie wichtig?
Jedes Unternehmen, das die Vorteile des Cloud Computing nutzen und seine Daten gleichzeitig sicher schützen möchte, benötigt eine sichere Cloud-Strategie. Unternehmen können ihre Vermögenswerte schützen und das Vertrauen der Verbraucher bewahren, indem sie Cyberrisiken adressieren, sich einen Wettbewerbsvorteil verschaffen, vollständige Transparenz über den gesamten Stack gewährleisten, proaktive Sicherheitsmaßnahmen ergreifen und geschäftliche Agilität ermöglichen.
- Mildert Cyberbedrohungen: Implementiert robuste Sicherheitsverfahren, um Datenschutzverletzungen, Einkommensverluste und Reputationsschäden zu verhindern. Schützt sensible Daten vor unbefugtem Zugriff.
- Verschafft einen Wettbewerbsvorteil: Betont Datenschutzmaßnahmen, die in eine gut konzipierte Cloud-Sicherheitsstrategie integriert sind, um das Kundenvertrauen zu fördern und das Unternehmen von der Konkurrenz abzuheben.
- Gewährleistet vollständige Transparenz über den gesamten Stack: Bietet vollständige Transparenz über Ihre Cloud-Infrastruktur und ermöglicht es Ihnen, Sicherheitsprobleme zu erkennen und zu beheben. Erkennt Anomalien und reagiert schnell mit einem umfassenden Überblick über alle Ressourcen.
- Setzt auf proaktive Sicherheit: Verwendet automatisierte Technologien für Schwachstellenscans und Prüfungen auf Fehlkonfigurationen, um Bedrohungen zu erkennen und zu beheben, bevor sie auftreten. Verhindert Zwischenfälle und reduziert die Schwere von Bedrohungen.
- Ermöglicht unternehmerische Agilität: Integriert neue Cloud-Services und skaliert Sicherheitsabläufe, um veränderten Geschäftsanforderungen gerecht zu werden. Bewahren Sie Flexibilität in Ihrem Sicherheitsplan, um den sich wandelnden Geschäftsanforderungen gerecht zu werden.
Kernkomponenten einer robusten Cloud-Sicherheitsstrategie
Um Ihre Cloud-Umgebung angemessen zu schützen, sollten Sie fünf zentrale Komponenten der Cloud-Sicherheitsstrategie priorisieren: Transparenz, Exposure-Management, Prävention, Erkennung und Reaktion. Durch die Konzentration auf diese Komponenten können Unternehmen eine umfassende und erfolgreiche Cloud-Sicherheitsstrategie entwickeln, um ihre Vermögenswerte und Betriebsabläufe zu schützen.
- Transparenz: Behalten Sie einen vollständigen Überblick über Ihre Cloud-Architektur, um dynamische Ressourcen effektiv zu verwalten und zu schützen. Ohne Transparenz setzen Sie sich Sicherheitsrisiken aus, da Sie nicht schützen können, was Sie nicht sehen.
- Exposure-Management: Reduziert Risiken durch die Behebung von Schwachstellen und die Koordination von IT- und Sicherheitsteams. Effektives Exposure-Management erfordert Teamarbeit, um Risiken zu priorisieren und zu reduzieren, die den Geschäftsbetrieb beeinträchtigen können.
- Präventionsmaßnahmen: Implementieren Sie Sicherheitskontrollen, die speziell für Cloud-Umgebungen entwickelt wurden. Stellen Sie bei der Umstellung auf die Cloud sicher, dass vorhandene Tools kompatibel sind und die Kontrollen aktualisiert wurden, um neue Angriffsvektoren und aufkommende Risiken zu bewältigen.
- Erkennung: Erkennen Sie Sicherheitsverletzungen schnell, um deren Schaden zu begrenzen. Angesichts des Mangels an Cybersicherheitsexperten sollten Sie automatisierte Systeme oder Drittanbieterdienste einsetzen, um Ihre Umgebung kontinuierlich zu überwachen und Unregelmäßigkeiten zu erkennen.
- Reaktion: Erstellen und pflegen Sie einen dokumentierten Reaktionsplan, der Rollen, Verantwortlichkeiten und Prozesse für den Umgang mit Sicherheitsverletzungen festlegt. Testen, überprüfen und aktualisieren Sie diese Strategie regelmäßig, um sicherzustellen, dass sie für eine erfolgreiche Ereignisbewältigung und Wiederherstellung bereit ist.
7 Schritte zum Aufbau einer robusten Cloud-Sicherheitsstrategie (+ Vorlage)
Die Erstellung einer starken Cloud-Sicherheitsstrategie erfordert einen integrierten Ansatz, der die Überprüfung Ihrer aktuellen Umgebung, die Bewertung der Kosten, die Festlegung von Sicherheitszielen, den Entwurf Ihrer Architektur, die Erstellung von Richtlinien, die Implementierung von Lösungen und kontinuierliche Tests umfasst. So werden die Daten und Anwendungen Ihres Unternehmens beim Übergang in die Cloud und während des Cloud-Betriebs geschützt.
Damit Ihre Strategie wirksam bleibt, muss sie dynamisch und an neue Services, Funktionen und Bedrohungen anpassbar sein. So entwickeln und pflegen Sie systematisch einen vollständigen Cloud-Sicherheitsplan.
Bewerten Sie Ihre aktuelle Cloud-Umgebung
Beginnen Sie mit der Bewertung des Zustands Ihres IT-Ökosystems. Ermitteln Sie Ineffizienzen und erstellen Sie eine Ausgangsbasis für den Vergleich mit der bestehenden Infrastruktur. Bestimmen Sie, welche Anwendungen für die Übertragung in die Cloud geeignet sind. Berücksichtigen Sie Speicherkapazität, Datentyp, Netzwerkumgebung und Analyseanwendungen. Diese Untersuchung hilft bei Migrationsentscheidungen und der Erstellung des Plans.
Bewerten Sie Kosten und Ressourcen
Bewerten Sie die Kosten und Ressourcen, die mit Ihrer aktuellen IT-Infrastruktur verbunden sind. Untersuchen Sie die Ausgaben für physische Server, Wartung und Personal. Vergleichen Sie diese Aufwendungen mit den potenziellen Einsparungen und Effizienzgewinnen einer Cloud-Migration. Ihre Bewertung hilft Ihrem Unternehmen, den Wechsel in die Cloud zu begründen, und zeigt mögliche Produktivitäts- und Kosteneffizienzgewinne auf.
Definieren Sie Sicherheitsziele und -anforderungen
Legen Sie abhängig von den Anforderungen Ihrer Organisation und den regulatorischen Vorgaben konkrete Sicherheitsziele und -standards fest. Definieren Sie, was Sie schützen möchten, welches Sicherheitsniveau erforderlich ist und welche Compliance-Standards erreicht werden müssen. Diese Phase stellt sicher, dass Ihr Sicherheitsplan auf die Unternehmensziele abgestimmt ist und konkrete Sicherheitsanforderungen erfüllt.
Entwerfen Sie Ihre Cloud-Sicherheitsarchitektur
Entwickeln Sie eine Sicherheitsarchitektur für Ihre Cloud-Umgebung. Berücksichtigen Sie beim Entwurf Netzwerksicherheit, Datenschutz, Identitätsmanagement und Zugriffskontrollen. Eine gut strukturierte Architektur bildet eine solide Grundlage für die Anwendung von Sicherheitsmaßnahmen und den effizienten Schutz Ihrer Cloud-Ressourcen.
Entwickeln Sie Sicherheitsrichtlinien und -verfahren
Erstellen Sie umfassende Sicherheitsrichtlinien und -verfahren, die Ihre Cloud-Abläufe unterstützen. Nehmen Sie Richtlinien zu Datensicherheit, Reaktion auf Vorfälle, Zugriffsmanagement und Compliance auf. Klare Richtlinien gewährleisten eine konsistente Anwendung von Sicherheitstechniken und helfen, Risiken systematisch zu verwalten.
Implementieren Sie Sicherheitsmaßnahmen
Implementieren Sie die in Ihrer Strategie festgelegten Sicherheitsmaßnahmen. Dazu gehört die Einführung von Technologien für Verschlüsselung, Überwachung, Schwachstellenmanagement und Bedrohungserkennung. Die Umsetzung dieser Verfahren schützt Ihre Cloud-Umgebung vor potenziellen Angriffen und Schwachstellen.
Testen und verfeinern Sie Ihre Strategie
Überprüfen und verbessern Sie Ihren Cloud-Sicherheitsplan regelmäßig, um seine Wirksamkeit zu gewährleisten. Führen Sie Schwachstellenbewertungen, Penetrationstests und simulierte Sicherheitsvorfälle durch. Nutzen Sie die Daten, um Ihre Sicherheitslage kontinuierlich zu optimieren und auf neue Bedrohungen und Veränderungen in Ihrer Cloud-Umgebung zu reagieren.
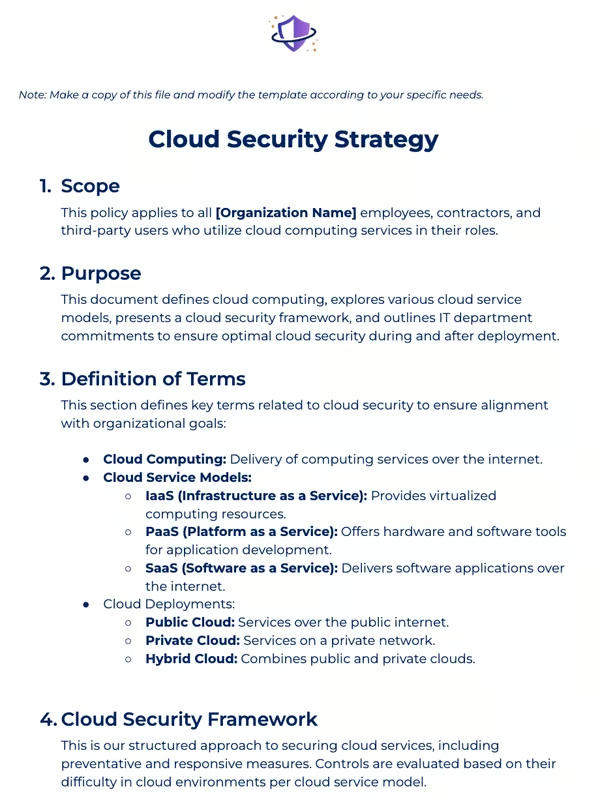
Vorlage für eine Cloud-Sicherheitsstrategie
Diese herunterladbare Vorlage unterstützt Ihr Unternehmen bei der Entwicklung einer maßgeschneiderten Cloud-Sicherheitsstrategie, die Ihre spezifischen Anforderungen erfüllt. Verwenden Sie das Dokument ganz oder teilweise als Orientierungshilfe, um Ihren eigenen Ansatz zu entwickeln. Klicken Sie auf das Bild unten, um Ihre Kopie herunterzuladen und anzupassen.
Häufige Schwachstellen von Cloud-Sicherheitsstrategien
Schwachstellen wie Datenschutzverletzungen, Fehlkonfigurationen, Insider-Bedrohungen und DDoS-Angriffe beeinträchtigen die Wirksamkeit Ihres Cloud-Sicherheitsansatzes. Unternehmen können diese Risiken reduzieren und ihre Cloud-Sicherheitslage verbessern, indem sie Präventionsmaßnahmen wie starke Zugriffskontrollen, automatisiertes Konfigurationsmanagement, effektive IAM-Richtlinien und DDoS-Schutz implementieren.
Datenschutzverletzungen
Datenschutzverletzungen entstehen auf vielfältige Weise, unter anderem durch Cyberangriffe, Insider-Bedrohungen oder Schwachstellen in Cloud-Services. Angreifer können Schwachstellen ausnutzen, um auf vertrauliche Informationen zuzugreifen, was zu einer unbefugten Offenlegung führt.
Um Datenschutzverletzungen zu vermeiden, verwenden Sie robuste Zugriffskontrollen, Verschlüsselung und kontinuierliche Überwachung. Aktualisieren Sie Sicherheitsprozesse regelmäßig und führen Sie Schwachstellenbewertungen durch, um potenzielle Fehler zu erkennen und zu beheben, bevor sie ausgenutzt werden.
Fehlkonfigurationen
Fehlkonfigurationen treten auf, wenn Cloud-Ressourcen oder -Services nicht korrekt konfiguriert sind, was in der Regel auf menschliche Fehler oder mangelndes Wissen zurückzuführen ist. Dadurch können Daten unbeabsichtigt offengelegt werden und Sicherheitsprobleme entstehen.
Um Fehlkonfigurationen zu vermeiden, verwenden Sie automatisierte Tools zur Erkennung und Behebung von Fehlern. Legen Sie Standards für das Konfigurationsmanagement fest und setzen Sie diese durch. Ermutigen Sie Ihre Mitarbeiter außerdem, Best Practices für die Einrichtung und Wartung der Cloud zu befolgen.
Insider-Bedrohungen
Insider-Bedrohungen bezeichnen rechtswidrige oder fahrlässige Handlungen von Mitarbeitern oder Auftragnehmern, die Zugriff auf Cloud-Systeme und -Daten haben. Diese Personen können vorsätzlich oder unbeabsichtigt Datenschutzverletzungen oder andere Sicherheitslücken verursachen.
Um Insider-Bedrohungen zu reduzieren, etablieren Sie strenge Richtlinien für Identitäts- und Zugriffsmanagement (IAM) wie Zugriff nach dem Prinzip der geringsten Rechte und regelmäßige Zugriffsüberprüfungen. Schulen Sie Ihre Mitarbeiter in Sicherheitspraktiken und achten Sie auf ungewöhnliches Verhalten.
DDoS-Angriffe
Distributed-Denial-of-Service-Angriffe (DDoS) überfluten Cloud-Services mit Datenverkehr und machen sie für autorisierte Benutzer unzugänglich. Angreifer setzen Botnetze ein, um Ressourcen zu überfluten und Dienstausfälle zu verursachen.
Reduzieren Sie DDoS-Angriffe durch den Einsatz von DDoS-Abwehrtechnologien und Mechanismen zur Datenverkehrsfilterung. Arbeiten Sie mit Cloud-Service-Providern zusammen, die DDoS-Abwehrdienste anbieten, und entwerfen Sie Ihre Architektur so, dass sie hohem Datenverkehr und Angriffen standhält.
Lesen Sie unseren Leitfaden zu den wichtigsten Cloud-Sicherheitsproblemen und erkennen Sie die Unterschiede zwischen Cloud-Bedrohungen, -Risiken und -Herausforderungen. Erfahren Sie, wie Sie jedes Risiko richtig verhindern und Ihren Cloud-Sicherheitsansatz verbessern.
Häufige Herausforderungen und Fallstricke beim Aufbau einer Cloud-Sicherheitsstrategie
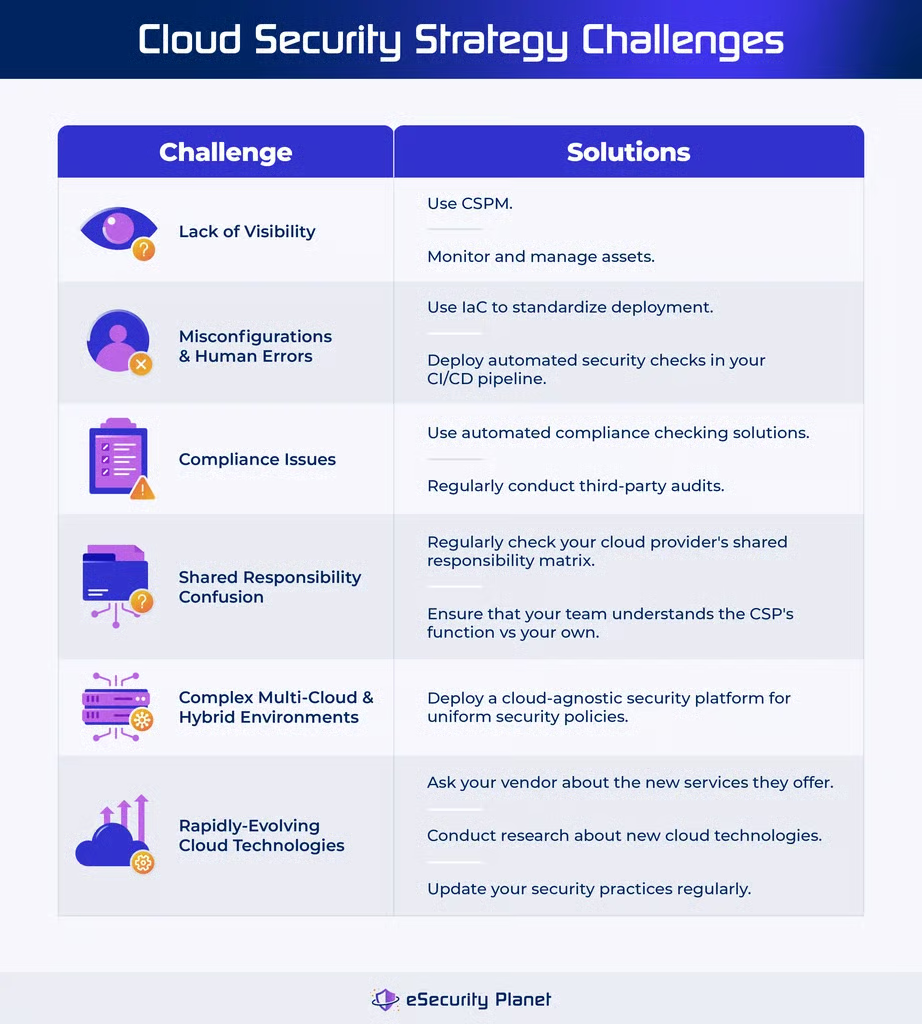
Die Erstellung einer effektiven Cloud-Sicherheitsstrategie bringt zahlreiche Herausforderungen mit sich, darunter mangelnde Transparenz, Fehlkonfigurationen und menschliche Fehler, Compliance-Probleme, Schwierigkeiten mit dem Modell der geteilten Verantwortung, komplexe Cloud-Umgebungen sowie die Anpassung an sich ständig weiterentwickelnde Cloud-Tools. Bewältigen Sie diese Probleme mit effektiven Tools und Techniken, um einen robusten Cloud-Sicherheitsplan zu entwickeln, der sich an die sich wandelnde Cloud-Landschaft anpasst und gleichzeitig Ihre Ressourcen schützt.
Mangelnde Transparenz
Unternehmen verlieren beim Wechsel in die Cloud häufig die vollständige Transparenz über ihre Ressourcen. Dies kann zu gefährdeten Endpunkten, falsch konfigurierten Ressourcen und Problemen mit Schatten-IT führen, wenn Mitarbeiter nicht autorisierte Anwendungen verwenden.
Lösung: Verwenden Sie Cloud-Sicherheitslage-Management-Tools (CSPM) , um Transparenz über Ihre Cloud-Umgebung zu erhalten. Durch die ordnungsgemäße Überwachung und Verwaltung von Cloud-Ressourcen helfen diese Technologien dabei, Sicherheitsprobleme und den allgemeinen Sicherheitsstatus der Cloud zu erkennen.
Fehlkonfigurationen und menschliche Fehler
Die Komplexität und Geschwindigkeit der Cloud-Bereitstellung können zu Einrichtungsfehlern führen, die Angreifer häufig ausnutzen. Menschliche Fehler bei der Einrichtung können ebenfalls Sicherheitslücken verursachen.
Lösung: Verwenden Sie Infrastructure as Code (IaC), um Bereitstellungen zu standardisieren und zu automatisieren. Implementieren Sie automatisierte Sicherheitsprüfungen in Ihrer CI/CD-Pipeline, um Fehlkonfigurationen vor dem Go-live zu erkennen und zu beheben.
Einhaltung regulatorischer Standards
Die Einhaltung zahlreicher Gesetze und Vorschriften kann schwierig sein, insbesondere angesichts der dynamischen Natur von Cloud-Infrastrukturen. Es kann eine Herausforderung sein, die Compliance-Vorschriften in mehreren Bereichen und Branchen einzuhalten.
Lösung: Setzen Sie automatisierte Lösungen zur Compliance-Prüfung ein, die auf individuelle regulatorische Anforderungen zugeschnitten sind. Führen Sie regelmäßig Audits durch Dritte durch, um zu überprüfen, dass Compliance-Bewertungen objektiv und vollständig sind.
Verwirrung beim Modell der geteilten Verantwortung
Das Modell der geteilten Verantwortung weist dem Cloud-Provider und dem Kunden Sicherheitsverantwortlichkeiten zu. Ein Missverständnis dieser Unterscheidung kann zu Lücken in der Sicherheitsabdeckung führen und kritische Bereiche gefährden.
Lösung: Sehen Sie regelmäßig in der Matrix zur geteilten Verantwortung Ihres Cloud-Providers nach, um Ihre Sicherheitsaufgaben zu verstehen. Stellen Sie sicher, dass Ihre Mitarbeiter die Funktion des Providers im Verhältnis zu Ihrer eigenen verstehen, damit alle Sicherheitsaspekte angemessen abgedeckt sind.
Komplexe Multi-Cloud- und Hybridumgebungen
Die Verwaltung zahlreicher Cloud-Provider oder die Kombination von On-Premises- und Cloud-Lösungen kann zu uneinheitlichen Sicherheitslagen führen und die Durchsetzung konsistenter Sicherheitsstandards erschweren.
Lösung: Implementieren Sie eine Cloud-agnostische Sicherheitsplattform, um einheitliche Sicherheitsrichtlinien über mehrere Umgebungen hinweg zu etablieren. Dieser Ansatz gewährleistet konsistenten Schutz und vereinfacht das Sicherheitsmanagement in verschiedenen Cloud- und Hybridbereitstellungen.
Sich schnell weiterentwickelnde Cloud-Technologien
Die rasche Expansion von Cloud-Services bringt neue Funktionen und potenzielle Probleme mit sich. Wer diesen Veränderungen immer einen Schritt voraus ist, gewährleistet eine sichere Cloud-Strategie.
Lösung: Fragen Sie Ihren bestehenden Anbieter oder recherchieren Sie Cloud-Sicherheitstechnologien, um neue Services und die potenziellen Risiken zu ermitteln, die sie mit sich bringen. Aktualisieren Sie Ihre Sicherheitspraktiken regelmäßig, um aufkommende Risiken zu bewältigen und proaktiv zu bleiben.
9 Best Practices für Cloud-Sicherheitsstrategien
Die Umsetzung effektiver Cloud-Sicherheitsstrategien und Best Practices schützt Ihre Daten und Apps in der Cloud. Wenn Sie Ihre Umgebung verstehen, Transparenz schaffen, Risiken erkennen, Governance-Frameworks einhalten und mehrschichtige Sicherheitslösungen implementieren, können Sie Ihre Daten und Anwendungen effektiv vor potenziellen Bedrohungen schützen.
Verstehen Sie Ihre Cloud-Umgebung
Verstehen Sie Ihre Cloud-Umgebung umfassend, bevor Sie eine Sicherheitsstrategie entwickeln. Ermitteln Sie die Arten von Daten und Anwendungen, die Sie speichern, sowie die damit verbundenen Risiken und Schwachstellen, um Ihre Sicherheitsmaßnahmen effektiv zu konzipieren.
Schaffen Sie vollständige Transparenz über die Cloud
Verschaffen Sie sich vollständigen Zugriff auf Ihre Cloud-Infrastruktur. Stellen Sie 100 % Transparenz über alle Cloud-Architekturen hinweg sicher, einschließlich teamspezifischer Normalisierung und Segmentierung. Implementieren Sie Funktionen wie RBAC, eine vollständige Bestandsaufnahme, automatisierte Erkennung und Transparenz über Konfigurationen. Durch automatisierte, kontinuierliche Transparenz können Sie den Anteil Ihrer Umgebung überwachen.
Erkennen und beheben Sie kritische Cloud-Risiken
Verstehen Sie Workload- und Cloud-Risiken, identifizieren Sie Angriffsvektoren und priorisieren Sie wichtige Probleme. Implementieren Sie Funktionen von Cloud-Tools wie Exposure-Analyse, Fehlkonfigurations- und Schwachstellenmanagement, sichere Speicherung von Geheimnissen und Analyse von Angriffspfaden. Überwachen Sie die Anzahl offener kritischer Probleme und bewerten Sie deren Gesamtabnahme im Zeitverlauf.
Erkennen Sie die häufigsten Cloud-Bedrohungen
Identifizieren Sie interne und externe Bedrohungen in Ihrer Cloud-Umgebung. Dazu gehören böswillige Insider, Hacker und Cyberkriminelle. Nutzen Sie Threat Intelligence, um potenziellen Bedrohungen immer einen Schritt voraus zu sein und Ihre Sicherheitslage entsprechend anzupassen.
Etablieren Sie ein Cloud-Governance-Framework
Erstellen Sie ein Cloud-Governance-Framework zur Überwachung von Datensicherheit, Systemintegration und Cloud-Bereitstellung. Es ermöglicht Risikomanagement, Datenschutz und die Einhaltung regulatorischer Anforderungen. Aktualisieren Sie Ihre Governance-Richtlinien regelmäßig, damit sie veränderte Compliance-Anforderungen widerspiegeln.
Setzen Sie auf einen „Shift-Left“-Ansatz
Implementieren Sie mithilfe der „Shift-Left“-Methode frühzeitig im Lebenszyklus der Anwendungsentwicklung Sicherheitsmaßnahmen. Integrieren Sie Sicherheitstests vor der Produktion, Schwachstellenscans und Compliance-Bewertungen direkt in CI/CD-Pipelines, um Probleme frühzeitig zu erkennen und zu beheben.
Implementieren Sie mehrschichtige Sicherheit
Verwenden Sie einen mehrschichtigen Sicherheitsansatz, um Ihre Cloud-Umgebung zu schützen. Setzen Sie Firewalls, Systeme zur Erkennung und Verhinderung von Eindringversuchen sowie Tools für Security Information and Event Management (SIEM) ein.
Verschlüsseln Sie Ihre Daten
Nutzen Sie Verschlüsselungstools, um sensible Daten in der Cloud zu schützen. Stellen Sie sicher, dass Daten sowohl während der Übertragung als auch im Ruhezustand verschlüsselt sind. Machen Sie dies zu einem festen Bestandteil Ihrer Sicherheitsstrategie, um unbefugten Zugriff zu verhindern.
Überwachen und prüfen Sie Ihre Infrastruktur
Überwachen und prüfen Sie Ihre Cloud-Infrastruktur regelmäßig. Überprüfen Sie Protokolle und Sicherheitswarnungen und führen Sie häufige Schwachstellenbewertungen durch, um Sicherheitsprobleme schnell zu erkennen und darauf zu reagieren.
Integrieren Sie die oben genannten Best Practices mit den allgemeinen Best Practices für Cloud-Sicherheit , um einen verbesserten Cloud-Schutz zu erreichen.
Fallstudien und Beispiele aus der Praxis
Vorfälle rund um die Cloud aus der Praxis, etwa Toyotas Datenschutzverletzung, Datenbankprobleme bei Atlassian Jira und Ausfälle bei Microsoft, verdeutlichen die entscheidende Bedeutung robuster Sicherheitsmaßnahmen. Diese Situationen zeigen, wie Lücken in der Cloud-Sicherheit schwere Störungen verursachen können.
Laut dem Cloud-Bericht 2023 von Cybersecurity Insiders sind 95 % der Sicherheitsexperten zutiefst um die Sicherheit der Public Cloud besorgt. Dies unterstreicht die Bedeutung kontinuierlicher Weiterbildung, anpassungsfähiger Lösungen und effektiver Techniken zur Bewältigung unterschätzter Gefahren. Um die Cloud-Sicherheit zu stärken, implementieren Sie umfassende Schutzmaßnahmen, investieren Sie in kontinuierliche Schulungen und passen Sie Ihre Strategien an, um Risiken und die Auswirkungen von Unterbrechungen zu reduzieren.
Toyota legte 2023 Daten von 260.000 Kunden offen
Toyota war von einer Datenschutzverletzung betroffen , die im Juni 2023 aufgrund einer falsch konfigurierten Cloud-Umgebung auftrat und Daten von 260.000 Kunden offenlegte. Der Eindringling blieb mehrere Jahre lang unentdeckt, wodurch sensible Informationen wie IDs von Geräten im Fahrzeug und Aktualisierungen von Kartendaten offengelegt wurden.
So hätte eine sichere Cloud-Strategie helfen können:
- Konfigurationsmanagement: Verwenden Sie IaC und automatisiertes Konfigurationsmanagement, um Fehlkonfigurationen zu vermeiden. Überprüfen und aktualisieren Sie die Konfigurationseinstellungen regelmäßig.
- Kontinuierliche Überwachung: Setzen Sie CSPM-Tools ein, um Konfigurationen kontinuierlich zu überwachen und Anomalien zu erkennen, die auf eine Fehlkonfiguration hindeuten können.
- Erkennung und Reaktion auf Vorfälle: Implementieren Sie effektive Techniken zur Vorfallerkennung, um Datenschutzverletzungen frühzeitig zu erkennen und die Zeit der Gefährdung zu verkürzen.
Datenbank-Upgrade beeinträchtigt Atlassian Jira
Die Projektmanagementplattform Jira von Atlassian war im Januar 2024 aufgrund von Problemen im Zusammenhang mit einem geplanten Datenbank-Upgrade von Ausfällen und einem Dienstausfall betroffen. Dies beeinträchtigte zahlreiche Jira-Services, die dadurch fast vier Stunden lang nicht verfügbar waren.
So hätte eine sichere Cloud-Strategie helfen können:
- Änderungsmanagement: Führen Sie vor der Bereitstellung umfassende Tests und Validierungen von Änderungen durch. Stellen Sie sicher, dass Ihre Backup- und Rollback-Protokolle vorhanden sind.
- Notfallwiederherstellung: Erstellen und testen Sie regelmäßig eine Strategie zur Notfallwiederherstellung, um sicherzustellen, dass Services wiederhergestellt werden und Redundanz- und Failover-Lösungen vorhanden sind.
- Performance-Überwachung: Verwenden Sie Technologien zur Performance-Überwachung, um Probleme zu erkennen und zu beheben, bevor sie Endbenutzer beeinträchtigen.
Eine Reihe von Microsoft-Ausfällen im Jahr 2024
Im Juli 2024 kam es bei Microsoft zu massiven Ausfällen, die verschiedene Azure-Services und Microsoft 365 beeinträchtigten. Am 13. Juli verursachte eine Konfigurationsaktualisierung im Azure-OpenAI-Service aufgrund der Entfernung ungenutzter Ressourcen Probleme, die sowohl Speicher- als auch Rechenressourcen betrafen. Darauf folgten am 18. und 19. Juli weitere Ausfälle, die Verbindungs- und Serviceverwaltungsoperationen in der Region „Central US“ beeinträchtigten.
Darüber hinaus führte das Problem zu Störungen auf der Statusseite von Microsoft und bei anderen Services. Diese Störungen wurden durch ein fehlerhaftes CrowdStrike-Update verschärft, das für Verwirrung über die eigentliche Ursache sorgte.
So hätte eine sichere Cloud-Strategie helfen können:
- Konfigurationsmanagement: Etablieren Sie eine robuste Strategie für das Konfigurationsmanagement, um Aktualisierungen und Änderungen systematisch zu handhaben. Verwenden Sie automatisierte Tools, um Konfigurationsänderungen vor ihrer Aktivierung zu validieren.
- Resilienz und Redundanz: Integrieren Sie Redundanz in die Cloud-Architektur, um die Servicekontinuität während Ausfällen aufrechtzuerhalten. Nutzen Sie Bereitstellungen über mehrere Regionen hinweg, um die Auswirkungen regionaler Probleme zu mindern.
- Kommunikation bei Vorfällen: Halten Sie während Ausfällen klare Kommunikationswege zu den Benutzern aufrecht. Stellen Sie allen betroffenen Benutzern zeitnahe Statusaktualisierungen bereit, einschließlich aller von Ihrem Team ergriffenen Maßnahmen zur Schadensbegrenzung.
- Redundanz- und Failover-Planung: Entwickeln Sie eine Strategie, die Redundanz- und Failover-Maßnahmen umfasst, um die Auswirkungen von Ausfällen zu reduzieren, indem eine kontinuierliche Serviceverfügbarkeit und eine automatisierte Umleitung des Datenverkehrs gewährleistet werden.
Häufig gestellte Fragen (FAQs)
Was ist eine Cloud-First-Strategie?
Ein Cloud-First-Ansatz priorisiert cloudbasierte Lösungen gegenüber einer On-Premises-Infrastruktur. Unternehmen entscheiden sich für externe Cloud-Services, anstatt ihre eigene technologische Infrastruktur aufzubauen und zu verwalten. Diese Methode nutzt die Infrastruktur des Providers, um effiziente und hochwertige Services bereitzustellen, und fördert Skalierbarkeit, Flexibilität und geringere Wartungskosten im Vergleich zu Inhouse-Lösungen.
Was sind die 4 Cs der cloudnativen Sicherheit?
Die vier Cs der cloudnativen Sicherheit – Code, Container, Cluster und Cloud – bilden eine mehrschichtige Sicherheitsstrategie. Codesicherheit umfasst den Schutz von Anwendungscode und APIs. Containersicherheit konzentriert sich auf den Schutz von Container-Runtimes wie Docker und Kubernetes. Clustersicherheit fokussiert die Infrastruktur, auf der Container ausgeführt werden. Cloud-Sicherheit gewährleistet, dass die zugrunde liegende Cloud-Infrastruktur sicher ist.
Was sind die 5 Säulen der Cloud-Sicherheit?
Cloud-Sicherheit basiert auf fünf Säulen: Identitäts- und Zugriffsmanagement (IAM), Datenverschlüsselung, Netzwerksicherheit, Compliance und Governance sowie Reaktion auf Vorfälle und Wiederherstellung.
- IAM: Verwaltet den Benutzerzugriff auf Cloud-Ressourcen, indem das Prinzip der geringsten Rechte durch Authentifizierung und Autorisierung sowie eine kontinuierliche Überwachung auf verdächtige Aktivitäten durchgesetzt wird.
- Datenverschlüsselung: Verschlüsselt ruhende und übertragene Daten, einschließlich einer Ende-zu-Ende-Verschlüsselung, und nutzt ein sicheres Schlüsselmanagement, um Daten für unbefugte Benutzer unlesbar zu halten.
- Netzwerksicherheit: Verwendet Firewalls, Virtual Private Clouds (VPCs), Netzwerksegmentierung und Sicherheitsgruppen, um unbefugten Zugriff zu verhindern und den Datenverkehr zu regulieren.
- Compliance und Governance: Stellt mithilfe von Audit-Trails, Compliance-Frameworks und automatisierten Prüfungen die Einhaltung regulatorischer Anforderungen und Branchenstandards sicher.
- Reaktion auf Sicherheitsvorfälle und Wiederherstellung: Verwaltet Sicherheitsvorfälle mithilfe von Erkennungstools, Reaktionsplänen, Kommunikationsprotokollen, Wiederherstellungsmethoden und einer nachträglichen Analyse.
Fazit: Verbessern Sie den Schutz mit einer sicheren Cloud-Strategie
Eine Cloud-Sicherheitsstrategie stellt sicher, dass Unternehmen unabhängig von Ausfällen den Betrieb aufrechterhalten. Sie bietet jedoch nur eine Schutzschicht. Integrieren Sie den Cloud-Schutz in bestehende Netzwerksicherheitsmaßnahmen, identifizieren Sie potenzielle Risiken und setzen Sie die geeigneten Technologien ein. Diese umfassende Methode bietet einen starken Schutz vor Betriebsunterbrechungen und schützt sowohl Ihre Cloud-Umgebung als auch Ihr gesamtes Netzwerk.
Erfahren Sie, wie Sie Ihre Organisation mit diesem umfassenden Leitfaden zu den Grundlagen der Cloud-Sicherheit. Erfahren Sie mehr über Datenschutz, die Einhaltung gesetzlicher Vorgaben und Zugriffskontrolle, um Herausforderungen wirksam zu bewältigen und Best Practices anzuwenden.