

















ネットワークセキュリティは、ユーザーと資産の間に保護され、監視された安全な通信を構築します。ユーザー、資産、接続を構成する要素が急速に変化しているにもかかわらず、ネットワークセキュリティの基本は変わりません。外部の脅威を阻止し、内部ネットワーク通信を保護し、内部・外部の脅威がないかネットワークを監視し、ユーザーがネットワーク内の許可された部分にのみアクセスできるようにすることです。
ネットワークセキュリティを構成する、拡大し続ける複雑で、ときに相反するテクノロジー群を安全に運用することは、セキュリティ専門家にとって常に課題となります。以下のセクションでは、こうした基本事項に加え、変化し続けるネットワークセキュリティの性質について見ていきます。
- ネットワークセキュリティの定義
- ネットワークセキュリティの仕組み
- ネットワーク層とセキュリティモデル
- ネットワークセキュリティに対する主な脅威とは?
- ネットワークを保護するためのベストプラクティス
- ネットワークセキュリティソリューションの種類
- ネットワークセキュリティのメリットとは?
- ネットワークセキュリティの6つの主要課題
- ネットワークセキュリティ分野でキャリアを始める
- まとめ:ネットワークセキュリティ
ネットワークセキュリティの定義
変化する要件やテクノロジーを理解するには、かつての単純なネットワークと、より新しく複雑なネットワークの違いを検討する必要があります。
かつての単純なネットワーク
当初の単純なネットワークでは、個々のユーザーとそのコンピューター(当初は端末)をルーターまたはスイッチに接続していました。ルーターやスイッチは、他のサーバー、ネットワークストレージ、プリンターなど、ネットワーク上の他のデバイスとの通信を仲介します。インターネットが登場すると、ネットワークには、ユーザーがワールド・ワイド・ウェブに接続する際にネットワークとユーザーを保護するファイアウォールが追加されました。
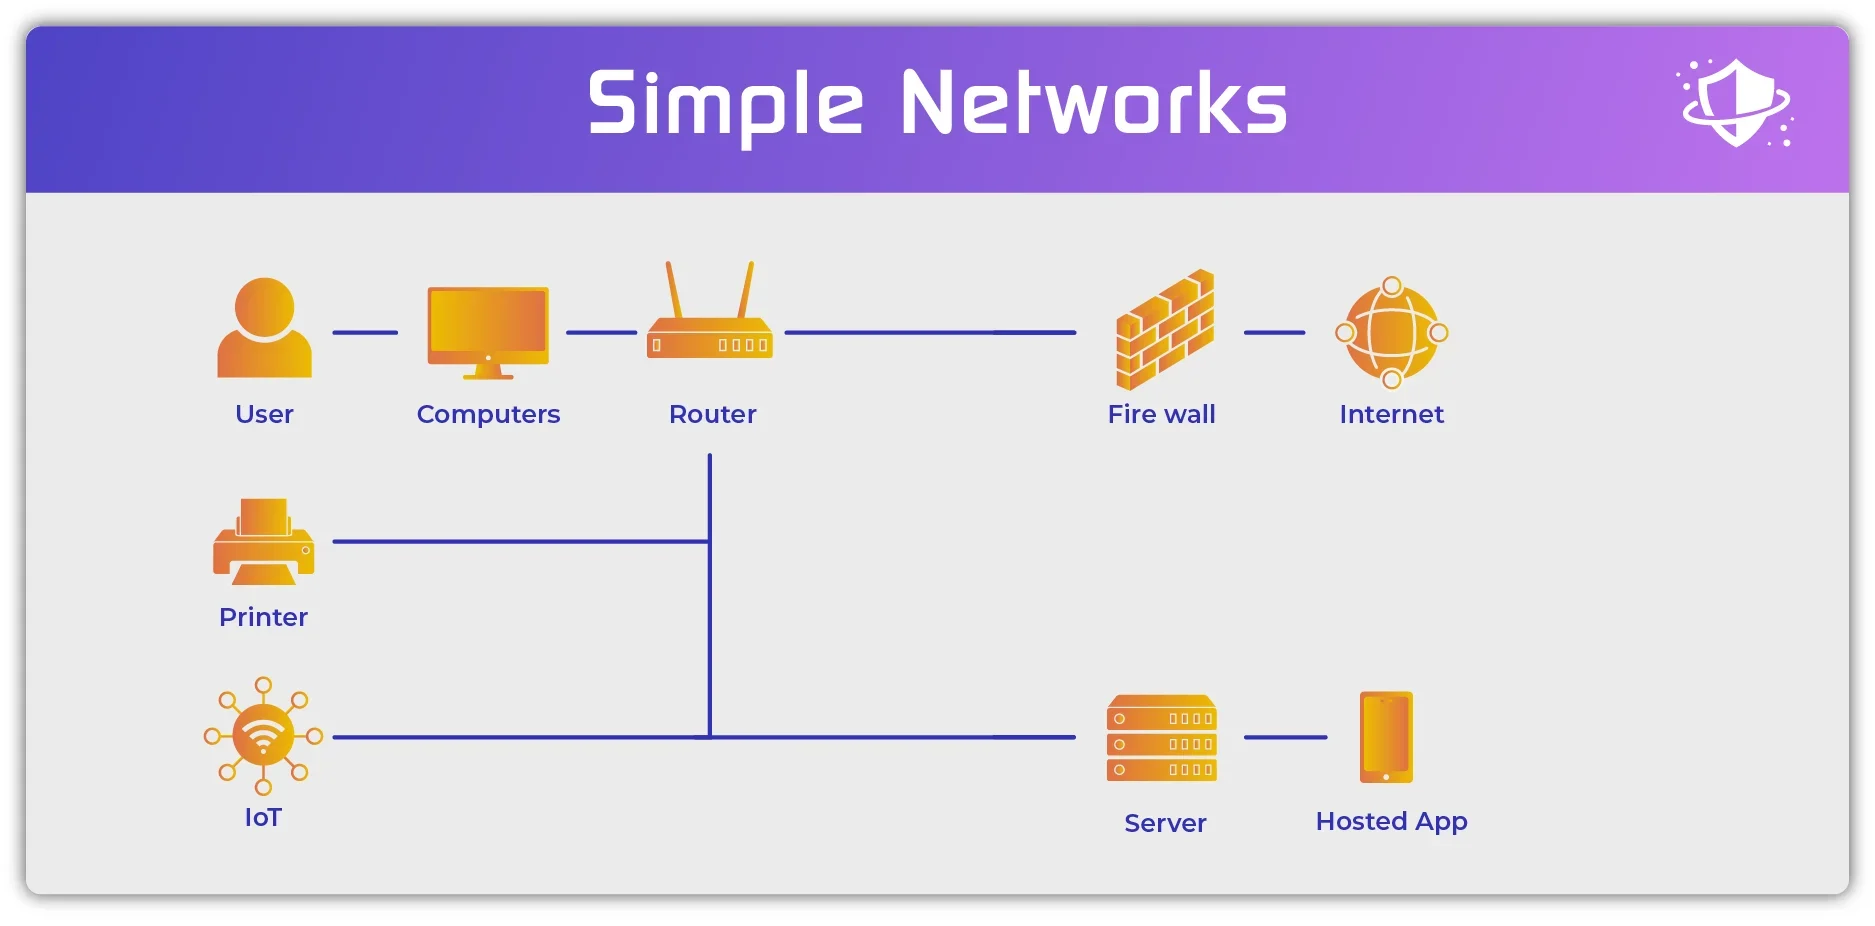
この単純な環境では、ネットワークセキュリティは次のような単純な手順に従っていました。
- ユーザーを認証する:コンピューターへのログイン(ユーザー名+パスワード)を使用
- ユーザーの権限を確認する:Active Directoryまたは同様のLightweight Directory Access Protocol(LDAP)を使用
- 承認済みのネットワークリソースとの通信を有効にする(サーバー、プリンターなど)
- ローカル通信を監視する:パッシブ型の侵入検知システム(IDS)またはアクティブ型の侵入防止システム(IPS)を使用
- ネットワーク外部への承認済み接続を監視し、未承認の接続をブロックする:ファイアウォールを使用
この構成では、必要なリソースはすべてネットワーク内にあり、ネットワーク内の通信はすべて承認済みで、すべてのユーザーが認証済みであると想定していました。しかし、現代の複雑なネットワークでは、この前提は成り立ちません。
新しい複雑なネットワーク
現代のネットワークは、当初想定されていたよりもはるかに多くのユーザー、資産、接続形態を包含しています。基本的な手順の一部は変わっていませんが、その詳細ははるかに複雑になっています。
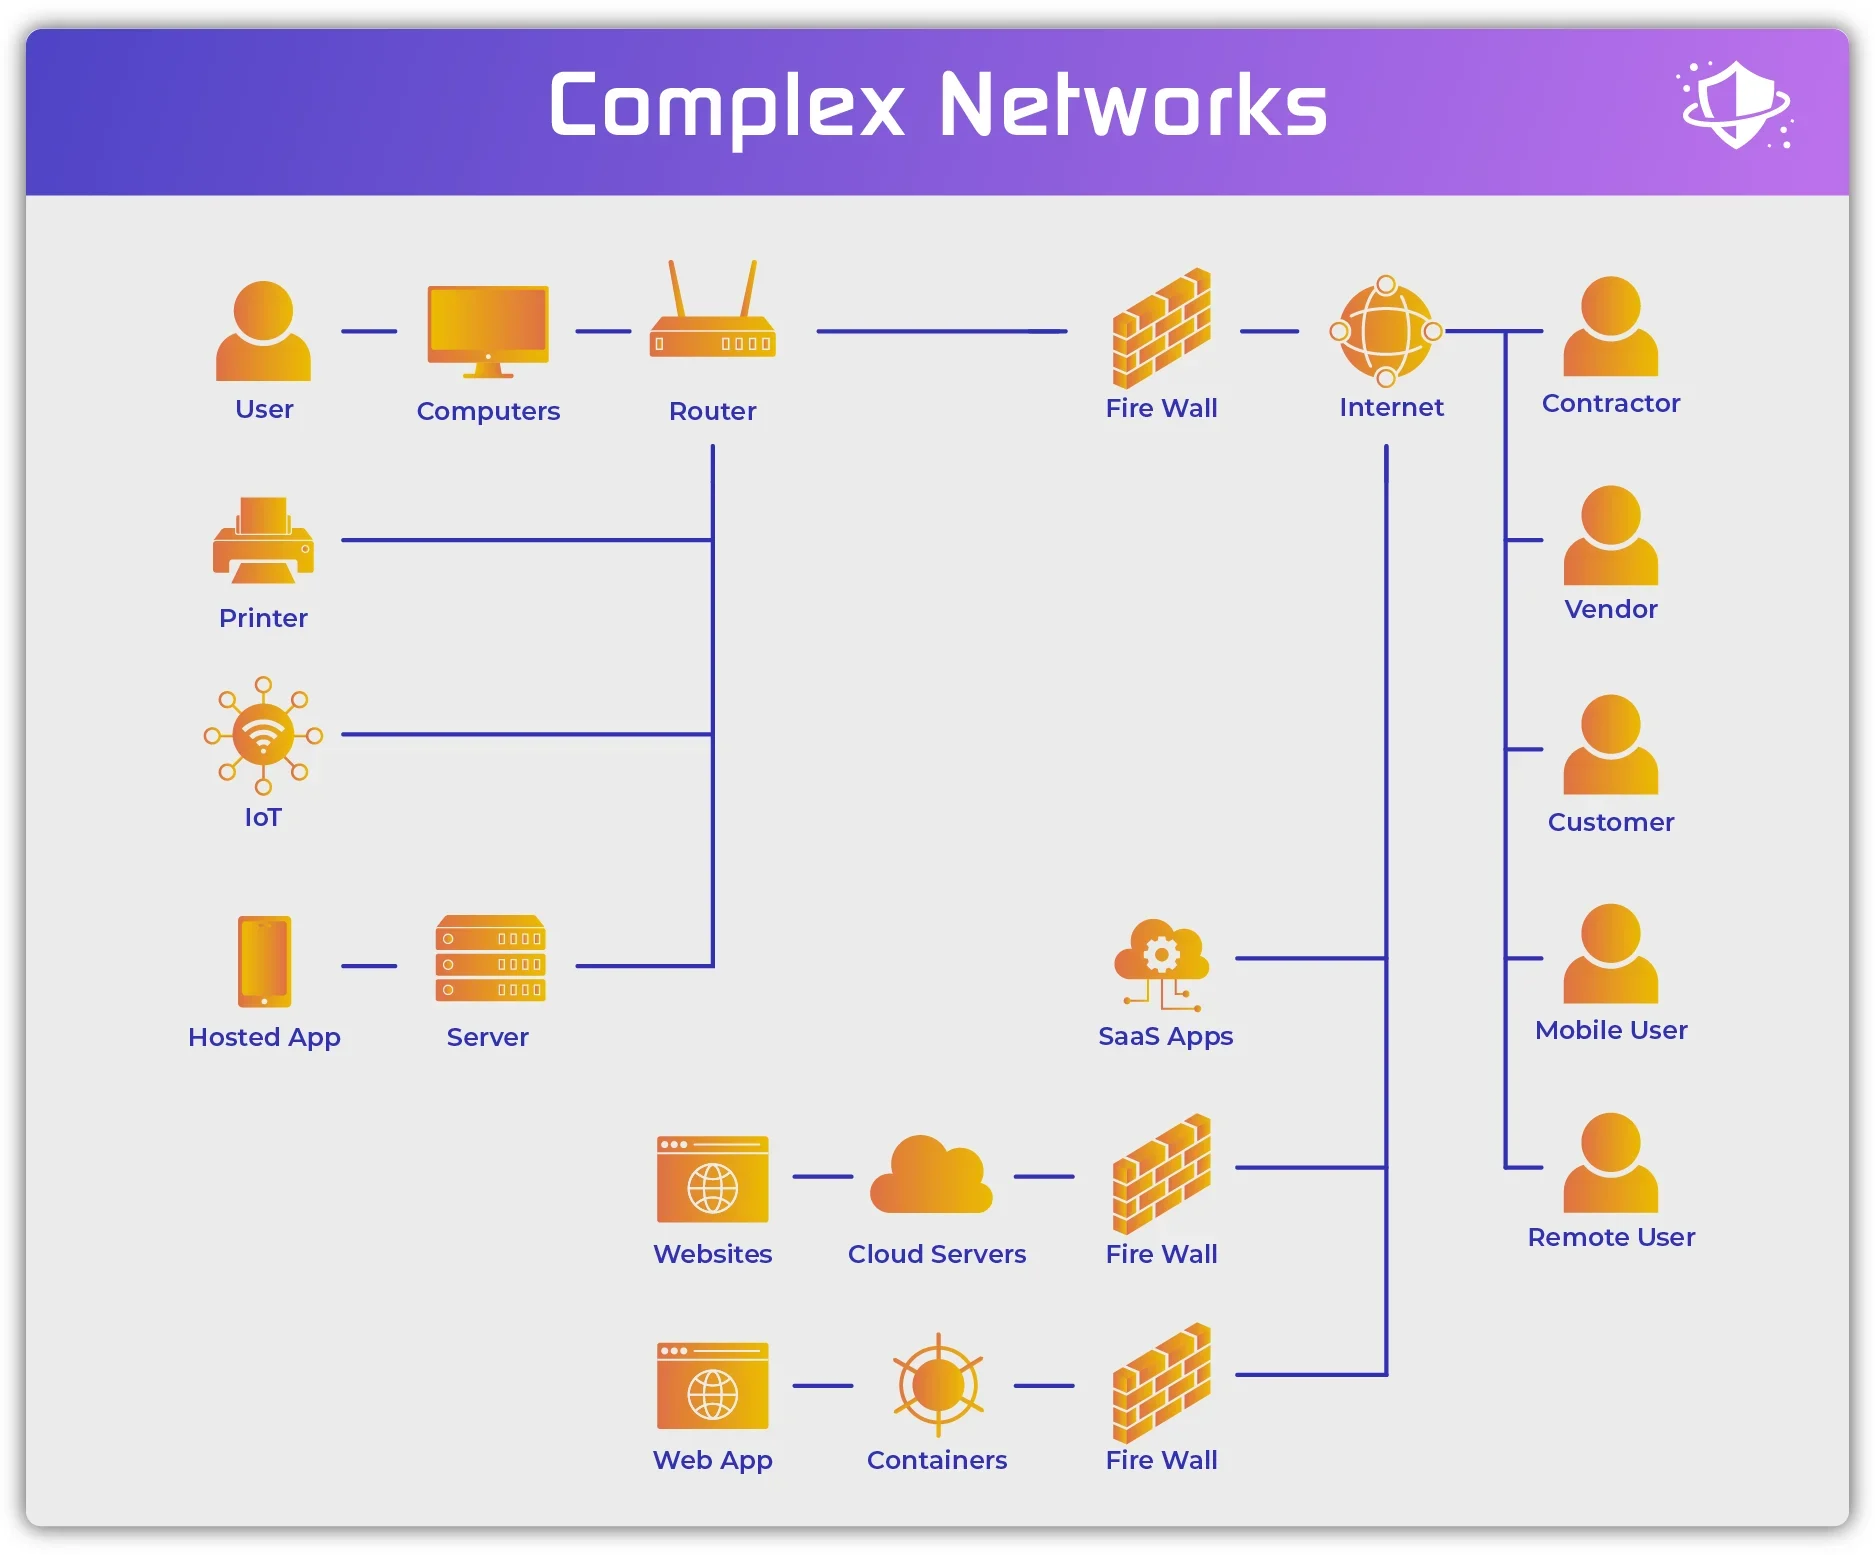
ユーザーには、現在では社内とリモートの従業員の両方が含まれます。ベンダー、顧客、請負業者も、ネットワーク内のリソースやネットワークに直接接続されたリソースに頻繁にアクセスします。アプリケーションやサービスも、ネットワーク内のデバイス、データベース、アプリケーションに直接またはAPI経由でアクティブな接続を行うため、現在ではユーザーとして機能します。
デバイスには、コンピューター、ノートパソコン、タブレット、携帯電話で構成される、企業所有のデバイスと管理外のBYODデバイスの両方が含まれます。仮想・物理サーバー、エンドポイント、コンテナは、社内のデータセンターや遠隔地の支社に配置されるほか、クラウドでホストされる場合もあります。モノのインターネット(IoT)、運用技術(OT)、産業用モノのインターネット(IIoT)も、現在ではネットワークに接続されています。
接続には、従来どおり有線の物理スイッチやルーターが含まれますが、現在では無線セルラーネットワーク、Wi-Fiネットワーク、仮想ネットワーク、クラウドネットワーク、インターネット接続も含まれます。
アクセスポイントには引き続きファイアウォールが必要ですが、仮想プライベートネットワーク(VPN)、リモートデスクトッププロトコル(RDP)、リモートリソースを利用するユーザーを保護するネットワークコントローラー(セキュアゲートウェイ、セキュアアクセスサービスエッジ(SASE)など)といった、ネットワーク外部からの接続方法が含まれることも少なくありません。
データは現在、組織全体のアプリケーション内(データベース、メールなど)、クラウドリポジトリ(S3バケット、データレイクなど)、Software-as-a-Serviceアプリケーション(CRM、ファイル共有サービスなど)、モバイルデバイス、自宅や海外のオフィスなど、さまざまな場所に存在します。ネットワークセキュリティの制御とツールは、理想的にはこれらすべての環境にあるデータを保護、監視、安全確保する必要があります。
ネットワークセキュリティの仕組み
ネットワークは、通信を目的として資産を接続します。ネットワークセキュリティは、通信の完全性と機密性を確保するとともに、ユーザーの身元、デバイスの種類、データの分類に基づいて適切な接続であることを検証します。
ネットワークセキュリティの制御
ネットワークセキュリティは、物理的、技術的、管理的な制御を実装・維持・適用することで、承認済みの利用を可能にし、脅威や不適切なネットワークリソースの利用によるアクセスを拒否します。
多くのネットワークセキュリティベンダーは、ネットワークトラフィックの承認、認証、仲介、保護、監視を行うアプリケーションを利用した技術的な制御を提供するハードウェアおよびソフトウェアソリューションに注力しています。技術的な制御は、次の方法で実装できます。
- ハードウェアアプライアンス:スイッチ、ルーター、ファイアウォールなど
- ソフトウェア:仮想ルーター、侵入防止システム(IPS)など
- 設定:ピアツーピア通信に使用されるポートを閉じる、不正な通信パケットを破棄するなど
組織には、ルーター、ケーブル、スイッチ、ファイアウォールなどのネットワーク機器へのアクセスや変更を、物理的な制御によって承認済みのものだけに限定する責任があります。ホスティング環境やコロケーション環境では、ベンダーがこの要件を実装する場合もありますが、要件が満たされていることを確認する責任は組織にあります。
すべての組織は、LDAPまたはActive Directoryにユーザー名を追加することで、少なくとも基本的な管理的な制御を実装しています。しかし、多くの組織では、より詳細なポリシーによってネットワークセキュリティの機能を強化できます。ネットワークセキュリティは技術的なツールによってポリシーを適用します。詳細なポリシーを定めることで、ユーザーグループ、ユーザー固有のニーズ、時間帯ごとの制限、その他のルールに基づくきめ細かなアクセス制御が可能になり、ネットワークへの認証やアクセスを制限したり、ネットワークの変更を許可したりできます。
通信を保護するため、ネットワーク機器はさまざまなプロトコルを使用してパケットの完全性を検証し、正しいデバイスにパケットを届けます。暗号化は、傍受からデータを保護するために常用されます。適切な接続を確保するため、ネットワークはActive Directoryまたは同様のLDAPソリューション内で定められたポリシーに基づき、ユーザー、デバイス、リソース、権限を照合します。
ネットワークセキュリティは、資産や通信への未承認アクセスを排除します。より優れたネットワークセキュリティでは、権限を超えようとする試み、承認済みユーザーの通常とは異なる行動、侵害やマルウェア活動を示す可能性のあるネットワークアクティビティを監視します。
ネットワークセキュリティが効果的かつ適切に実装されていることを検証するため、監査を実施して、ポリシーと制御が正常に実装されていることを確認する必要があります。監査はネットワークログの確認によって行われることが多いものの、ペネトレーションテストや脆弱性スキャンを使って、適切に実装・設定されているかを確認することもできます。
ネットワーク層とデータのカプセル化
「Opens Systems Interconnection(OSI)」モデルは、通信を7つの異なる層に分けます。実際にはこれらの層が曖昧になることもありますが、このモデルは概念化や標準策定に役立ちます。ネットワークセキュリティの専門家は、通信が幅広い層にわたって行われること、そしてセキュリティソリューションが何らかの形ですべての層を包含する必要があることを理解しています。
- 物理層:有線または無線信号内を流れるビット
- データリンク層:通信をデータフレーム、つまりデータの小さなまとまりに分割する。データフレームには、2つのノード間で行われる通信データの一部が含まれる。ノードとは、コンピューター、ルーター、スイッチ、ゲートウェイなど、ネットワーク内で送受信を行うデバイスを指す。フレームサイズを小さくすると、より効率的な送信とエラーチェックが可能になる
- ネットワーク層:アドレス指定、ルーティング、トラフィック制御のデータをデータフレームに追加したデータパケット
- トランスポート層:可変サイズのデータフレームをネットワーク経由でホスト間に送信し、サービス品質を維持する
- セッション層:送信側と受信側の間の通信を確立、制御、終了する
- プレゼンテーション層:暗号化、圧縮、グラフィックコマンドなどの機能を含む、データのフォーマットと変換を行う
- アプリケーション層:ブラウザーやファイル共有プログラムなど、通信を開始・受信するソフトウェアアプリケーションと直接やり取りする
インターネットプロトコルスイート(TCP/IP)では、プロトコルによって送信されるデータのカプセル化を説明する簡略化されたモデルを使用します。
- アプリケーション層:送信するデータを作成する
- トランスポート層:ホスト間通信を実行する
- インターネット層:トランスポート層のデータを取得し、ローカルネットワーク接続情報を隠すIPアドレスヘッダーでカプセル化して、最終ホストへルーティングする
- リンク層:データをフレームに分割し、フレームヘッダーとフレームフッターを追加する。送信のためにローカルネットワークリンクを管理する
セキュリティ原則:多層防御
多層防御は、あらゆるサイバーセキュリティに適用されます。この概念は、単一のセキュリティ制御だけですべての脅威に常時対処することは難しいという認識に基づいています。そのため、複数の種類の制御を実装して相互に補完させ、1つの制御が失敗してもリスクを軽減できるようにする必要があります。
最も広い意味では、多層防御は次の要素を使用します。
- データセキュリティ:保存中および転送中のデータを保護する。暗号化、データベースセキュリティ、メッセージセキュリティなど
- アプリケーションセキュリティ:ローカルおよびリモートでホストされるアプリケーションのセキュリティ(Webアプリケーションファイアウォール、ワークロードセキュリティ、ローカルアクセス制御など)
- エンドポイントセキュリティ:ウイルス対策、エンドポイント検出・対応(EDR)ツールなどによってエンドポイントを保護する
- ネットワークセキュリティ:ファイアウォール、ネットワークアクセス制御(NAC)、侵入検知システムなどを使用して、リソース間のアクセスを制御し、安全な通信を確保する
- アクセスセキュリティ:ファイアウォール、仮想プライベートネットワーク(VPN)、セキュアWebゲートウェイなどを使用して、企業ネットワーク内の資産間、さらにはクラウド資産へのアクセスを制御する
- ユーザー認証:パスワード、生体認証、多要素認証、Active Directoryなどを使用して、ユーザーを検証し、アイデンティティを認証し、アクセスレベルを承認する
- ポリシー、手順、ユーザートレーニング:期待事項、行動規則、標準、セキュリティを維持してインシデントに対処する方法について、ユーザー、ITスタッフ、セキュリティチームを教育する
これらの層に加えて、多層防御では次の要素によるすべての層の検証が必要です。
- 設計:運用上およびセキュリティ上のレジリエンスを備えた堅牢なアーキテクチャを構築する
- テスト:ペネトレーションテストと脆弱性スキャンによって、すべてのコンポーネントが正しく動作していることを検証する
- 監視:セキュリティインシデント・イベント管理(SIEM)、セキュリティオペレーションセンター(SOC)、ネットワークオペレーションセンター(NOC)によって、異常な行動、未承認の行動、悪意のある行動を監視する
- 保守:パッチ管理、旧式のテクノロジーの交換など
- トレーニング:従業員には、最新のツール、テクノロジー、戦術、制御に対応できるよう、継続的な教育が必要となる
- 監査とレポート作成:ログを確認し、主要業績評価指標(KPI)やコンプライアンスに関するレポートを作成する
セキュリティ原則:最小権限アクセス
最小権限アクセスでは、理想的には、ユーザーが業務に必要なデータ、デバイス、アプリケーションに対して、それらのリソースが必要となるまさにその時に、必要な最小限の権限レベルでのみアクセスできるようにします。もちろん、このように動的できめ細かな制御を実現することは、現在、ほとんどの組織にとって技術的に困難です。
しかし組織は、Active Directoryグループ、データベースやサーバーフォルダーの制限、デバイス制御、アクセス資格情報などを通じて、最小権限アクセスの原則を適用すべきです。多くの組織は、運用上の遅延を避けるために寛大なアクセス権を付与しがちですが、セキュリティの観点からはその逆を徹底すべきです。組織は、必要な場合に限ってアクセスを付与し、その場合でも、特定のタスクを実行するために必要な最小限のアクセスレベルにとどめるべきです。
ネットワークセキュリティに対する主な脅威とは?
ネットワークセキュリティに対する脅威は、ネットワークまたはそのデータの運用上・セキュリティ上の完全性を脅かします。脅威は、主に次のカテゴリーに分類されます。
悪意のあるユーザー
悪意のあるユーザーには、設定ミスのあるアプリケーション、ハッカー、その他の未承認ユーザーが含まれ、これらは意図的または意図せずにネットワークリソースへのアクセスを試みます。盗まれた資格情報、資格情報が有効なままの解雇された従業員、エンドポイント上のコマンド&コントロールウイルス、盗まれたノートPC、設定ミスのあるAPI接続などによって発生する可能性があります。
悪意のあるデバイス
悪意のあるデバイスには、未承認のデバイスや侵害された状態のデバイスが含まれます。未承認のデバイスには、従業員が許可されていない個人用コンピューターをイーサネットネットワークに接続するケース、マーケティング部門が会議室にWi-Fi接続のテレビを設置するケース、産業用ポンプモーターのベンダーが最新の納入品をリモート監視のために5Gセルラーネットワークへ接続するケースなど、比較的無害なものもあります。
さらに危険なデバイスとしては、オペレーティングシステムの重要なセキュリティ更新が適用されていないワークステーション、ウイルスに感染したノートPC、公共駐車場からWi-Fiネットワークに接続するハッカーのノートPCなどが挙げられます。ネットワークでは、未知の接続、通常とは異なる挙動、侵害されたデバイスを常時監視する必要があります。
悪意のあるデバイスには、ネットワークトラフィックを盗んだりリダイレクトしたりして、悪意のあるリソースへ接続させようとする攻撃も含まれます。例えば、ハッカーはパケットスニファーや、中間者攻撃を利用したフィッシングリンクを使うことがあります。また、別のハッカーは、偽装したドメインネームシステム(DNS)やIPアドレスを使って、正規の接続(Webサイト、サーバーなど)から、攻撃者が制御するエンドポイントリソースへユーザーをリダイレクトし、ログイン情報を盗んだり、エンドポイントをマルウェアに感染させたりする可能性があります。
悪意のあるトラフィック
ネットワークは、正当なユーザーを正当な資産に接続することを目的としています。しかし、マルウェアや攻撃者が組織への侵入を試みると、そのトラフィックもネットワークを通過するため、検出できる場合があります。トラフィック自体は悪意のあるものではなくても、倉庫の出荷用コンピューターが人事(HR)サーバーに接続したり、ワイヤレスセキュリティカメラがクラウド上のクレジットカード処理データベースに接続しようとしたりするなど、悪意のある意図を示唆することがあります。
悪意のある意図
内部脅威は、正当なユーザーが正当な権限を使い、未承認の行動を行うために正当な資産へ接続したときに発生します。例えば、営業担当副社長はSalesforce CRMと社内顧客データベースに正当にアクセスできますが、両方の情報源から顧客リスト全体をダウンロードすれば、転職して情報を盗もうとしている兆候と考えられます。
また、マーケティング部門のインターンが研究開発(R&D)のファイルサーバーにアクセスして開発中の知的財産(IP)をダウンロードしようとするなど、ユーザーが意図されたアクセス範囲を超えようとする場合もあります。内部脅威のすべてが悪意によるものとは限りません。IT運用担当者が誤ってファイアウォールのWebサイト許可リストを上書きし、突然すべてのインターネットトラフィックをブロックしてしまうような、不注意や単純なミスもあります。
不十分な保守
最良のセキュリティツールやアーキテクチャも、不十分な保守の実践によって弱体化します。ソフトウェア更新の実施や旧式コンポーネントの交換が遅れている組織は、攻撃の防止に苦慮します。
業務の中断
ほとんどの攻撃はエンドポイント(ユーザーのコンピューター、サーバーなど)を標的としますが、業務の中断を狙う攻撃もあります。分散型サービス拒否(DDoS)攻撃は現在、インターネットに公開されたリソースに対してより頻繁に使用されますが、攻撃者がネットワークや内部サーバーを停止させるために使うこともできます。セグメンテーションやネットワーク機器の意図しない設定ミス、悪意のある設定ミスによっても、脆弱または機能しないネットワーク接続、不安定なトラフィックフロー、その他同様の業務中断が生じる可能性があります。
関連するサイバーセキュリティの脅威
多くのサイバーセキュリティの脅威は、関連する資産を介して間接的にネットワークへ影響を及ぼします。例えば、マルウェア、スパイウェア、アドウェア、コンピューターウイルス、ボットネット、トロイの木馬などのマルウェアは、通常、ネットワーク機器(ルーター、ファイアウォールなど)やネットワークトラフィックに影響を与えません。ネットワークに影響がなければ、ネットワークの脅威ではありません。その代わり、これらの攻撃はエンドポイント(ユーザーのコンピューター、サーバー、コンテナなど)に被害を与え、エンドポイント上でホストされるアプリケーションやデータを脅かします。
ネットワークセキュリティでは、こうした攻撃の兆候を捉え、可能な限り防止するためにネットワークトラフィックを調査すべきですが、これらの攻撃を阻止する主な責任は、攻撃箇所に応じたセキュリティにあります。具体的には、メールセキュリティ(フィッシング、悪意のある添付ファイル)、アプリケーションセキュリティ(クロスサイトスクリプティング、SQLインジェクションなど)、エンドポイントセキュリティ(ウイルス対策、エンドポイント検出・対応など)、DNSセキュリティ(IPアドレスのリダイレクトなど)、Active Directoryセキュリティ(資格情報の昇格、ユーザーの追加など)です。
ネットワークを保護するためのベストプラクティス
ネットワークセキュリティのベストプラクティスは、特定のテクノロジーと制御によって、ネットワークへの主要な脅威に直接対処します。
悪意のあるユーザーを制御するためのユーザーアクセス
未承認ユーザーから保護するため、ネットワークセキュリティでは、ネットワークへの効果的なアクセス制御とリモートアクセス制御を実装する必要があります。最低限、組織はActive Directory(または同等のLDAP)、二要素認証、VPNを使用すべきです。また組織は、従業員の資格情報と雇用状態の有効化・無効化を同時に行えるよう、IT部門と人事部門の機能を連携させるべきです。
組織は、次の方法によってセキュリティをさらに強化できます。
- より詳細なアクセス制御によるユーザー管理の改善
- 多要素認証
- ネットワーク外部でホストされるOneDriveやSaaSソリューションなどのリソースへのアクセスを制御するため、リモートアクセスを改善する。安全なリモート接続によって、中間者攻撃やパケットスニッフィングなど、特定の種類のパケット傍受やパケット再ルーティング攻撃も防止できます。
- クラウドベースのVPNサービス
- セキュアWebゲートウェイ
- 更新済みのローカルVPNソリューション(RDPは使用しない)
- セキュアブラウザー
悪意のあるデバイスを制御するための資産検出
未承認または侵害されたデバイスから保護するため、組織は最低限、ネットワークに接続されたデバイスの定期的なインベントリを実施し、最新のエンドポイントウイルス対策ソフトウェアをインストールして維持し、主要な資産(財務データベース、人事ファイル、重要な知的財産など)への未承認アクセスを監視する必要があります。
組織は、次の方法によってセキュリティをさらに強化できます。
- 厳格な資産アクセス管理
- 未承認デバイスを継続的にスキャンすることで、次のツールを使用した未承認アクセスを防止できます。IT資産管理(ITAM)ツール
- ネットワークアクセス制御(NAC)ソリューションは、エンドポイント上の古いソフトウェアや脆弱なソフトウェアを検査し、修復されるまでデバイスを隔離環境へリダイレクトする
- モバイルデバイス管理(MDM)はモバイルデバイス上のアプリケーションを制限し、デバイスの脱獄、古いOS、マルウェアの有無を確認することもできる
- デバイスとアプリケーションのアクセスを制限する
- デバイスを特定のユーザーおよび特定のアクセス権に関連付ける
- 特に重要なリソースについて、接続を許可する特定の資産のホワイトリストまたは許可リストを作成する
さらに危険なデバイスとしては、オペレーティングシステムの重要なセキュリティ更新が適用されていないワークステーション、ウイルスに感染したノートPC、公共駐車場からWi-Fiネットワークに接続するハッカーのノートPCなどが挙げられます。ネットワークでは、未知の接続、通常とは異なる挙動、侵害されたデバイスを常時監視する必要があります。
悪意のあるデバイスには、ネットワークトラフィックを盗んだりリダイレクトしたりしようとする攻撃も含まれます。例えば、ハッカーはパケットスニファーやフィッシングリンクを利用した中間者攻撃によってネットワークトラフィックを盗むことができます。また、偽装したドメインネームシステム(DNS)やIPアドレスによって、正規の接続から危険で悪意のあるWebサイトやエンドポイントへユーザーをリダイレクトし、情報を盗んだり、エンドポイントをマルウェアに感染させたりすることも可能です。
悪意のあるトラフィックを制御するためのパケット分析と監視
攻撃中のネットワークトラフィックには、既知の侵害の痕跡(IoC)、既知の悪意のあるファイルシグネチャ、既知の悪意のあるURLやIPアドレスへの直接的なトラフィックが含まれる可能性があります。ファイアウォール、侵入検知システム(IDS)、侵入防止システム(IPS)、ネットワーク検出・対応(NDR)、拡張検出・対応(XDR)などのシステムは、パケットを検査して悪意のあるトラフィックを検出、ブロック、または隔離できます。
一方、トラフィック自体は悪意のあるものとして認識されなくても、セキュリティインシデント・イベント管理(SIEM)システム、セキュリティオペレーションセンター(SOC)、または同様の監視ソリューションによる監視によって、異常な接続を検出できる場合があります。下記の「悪意のある意図を制御するためのアクティビティ監視」も参照してください。
悪意のある意図を制御するためのアクティビティ監視とセグメンテーション
悪意のある、または偶発的な内部関係者による脅威活動は、次のようなツールを使用して検出できます。データ損失防止(DLP)、ユーザー・エンティティおよび行動分析(UEBA)、またはファイアウォールやIDS/IPSソリューションに組み込まれたAI強化型の行動分析を利用して検出できます。欺瞞技術は、ハニーポットなどの偽装を用いることで、悪意のある行動を取ろうとしている可能性のあるハッカーや正規ユーザーについて、事前に警告を発することができます。
ネットワークシステムに対する予期しない偶発的または悪意のある変更は、変更管理を使用することで、より迅速かつ効果的に検知できます。変更管理では、ユーザーやデバイスに関連する変更を追跡し、すべての変更が承認済みで、承認を受け、報告されていることを確認します。
ソフトウェア定義境界(SDP)、ソフトウェア定義型ワイドエリアネットワーク(SD-WAN)、ゼロトラストネットワークアクセス(ZTNA)を導入することで、組織は内部脅威を防ぐためにアクセスをきめ細かく制御できます。仮想ネットワークは、クラウドリソースや地理的に分散した場所にあるリソースまでネットワークの範囲を拡張できるだけでなく、ユーザーグループ(ベンダー、コンサルタント、マーケティング部門など)、アクセスレベル(一般ユーザー、管理者など)、さらには特定のユーザーやアプリケーションに基づくセグメンテーションとマイクロセグメンテーションを作成することもできます。アイデンティティおよびアクセス管理ツールによって適切に定義すれば、マイクロセグメンテーションによって、盗まれた認証情報がネットワークに損害を与えたり、未承認のリソースに到達したりする可能性さえも制限できます。
パッチ適用、更新、テストの制御:不十分な保守
保守関連の問題を防ぐため、組織はネットワークに対して定期的なパッチ適用、更新、テスト(脆弱性スキャン、ペネトレーションテストなど)を実施すべきです。脆弱性スキャンやペネトレーションテストでは、設定ミス、適用されていない、または誤って適用された暗号化、ずさんな暗号鍵管理、脆弱なパスワード、認証の欠如、その他の一般的な問題も検出できるはずです。
監視とレジリエンスの制御:運用の中断
運用の中断は、ネットワークオペレーションセンター(NOC)、セキュリティオペレーションセンター(SOC)、セキュリティインシデント・イベント管理(SIEM)ツールなどのソリューションによるネットワーク監視を通じて検出、軽減、または制御できます。DDoS対策ソフトウェアやその他のレジリエンス機能が、ルーターやファイアウォールなどに組み込まれている場合もあります。変更管理の追跡は、変更されたネットワーク設定に起因する中断を、セキュリティチームや運用チームが迅速に分析するうえでも役立ちます。
ソフトウェアだけでなく、物理的セキュリティやレジリエントアーキテクチャの設計も、ネットワークの中断を防ぐうえで大きな役割を果たします。負荷分散と冗長性を備えたレジリエントアーキテクチャは、初期の大規模なDDoS攻撃を吸収し、インシデント対応が業務を中断することなく攻撃を軽減する時間を確保できます。
クラウドベースのネットワークでは、組織はセキュリティ、ストレージ、コンピューティング、仮想化の各層を、モジュール式のリソースに統合するハイパースケールアーキテクチャも実装できます。このリソースは自動的かつ大規模に展開できます。ただし、ハイパースケールアーキテクチャが財務的に妥当性を欠くリソースを展開しないよう、監視も行うべきです。
詳しくは:ネットワーク保護:ネットワークを安全にする方法。
ネットワークセキュリティソリューションの種類
ネットワークセキュリティのさまざまな層や要件には、多くのツールやソリューションが役立ちます。このセクションでは、一般的なツールの概要を簡単に説明します。
クラウドアクセスセキュリティブローカー(CASB)
個別のツールとして実装する場合でも、他のツールに組み込む場合でも、クラウドアクセスセキュリティブローカー(CASB)ソリューションは、ユーザーやアプリケーションにクラウドベースの認証と認可を提供します。これらのツールは、もともとサービスとしてのソフトウェア(SaaS)アプリケーションへのアクセスを制御するために開発され、現在ではセキュアアクセスサービスエッジ(SASE)ソリューションに統合されるのが一般的です。
データ損失防止(DLP)
組織は、重要なデータを盗み出したり改ざんしたりしようとする内部および外部の脅威を検出・防止するため、データ損失防止(DLP)ソリューションを導入します。
欺瞞技術
欺瞞技術は、偽のデータリポジトリ、ユーザー、その他の資産を作成し、ITエコシステム内に配置します。攻撃者がハニーポットとも呼ばれるこれらの資産にアクセスしたり調査したりしようとすると、警告が直ちに生成され、セキュリティチームは不適切な行動を認識して対処できるようになります。
エンタープライズモビリティ管理およびモバイルデバイス管理(MDM)
ITAMソリューションと同様に、エンタープライズモビリティ管理(EMM)およびモバイルデバイス管理(MDM)ソリューションは、モバイルデバイスの管理と制御に重点を置いています。一部のエンタープライズモバイル管理(EMM)ソリューションは、デバイスだけでなく、さらなる制御のためのモバイルアプリケーション管理(MAM)も管理します。
暗号化
ネットワークが安全だと、セキュリティチームがもはや想定してはなりません。ネットワーク内外で送信されるデータは、送信中に暗号化すべきです。
拡張検出・対応(XDR)
拡張検出・対応(XDR)ツールは、エンドポイント保護とネットワークセキュリティの機能を統合し、統合型のセキュリティソリューションを提供します。ベンダーによっては、セキュリティ対応やユーザー行動分析のためのその他の機能も含まれます。
ファイアウォール
ファイアウォール技術は、ネットワークトラフィックの門番および守護者として機能します。最新のファイアウォール技術では、ディープパケットインスペクションとフィルタリングを実行して、ウイルスを検出したり、既知の悪意のあるWebサイトをブロックしたりするなど、多くの保護機能を提供できます。一般的に使用される技術には、次のものがあります。
- Firewall-as-a-Service(FWaaS)ツールは、グローバルなリーチと制御を実現するため、スケーラブルなファイアウォールをクラウド上でホストします。
- 次世代ファイアウォール(NGFW)は通常、ローカルに設置する物理または仮想アプライアンスであり、脅威検出、侵入防止、新しい種類の資産(コンテナ、IoTなど)向けの保護、脅威インテリジェンス、AI強化型分析、仮想ネットワーク向けの機能を追加します。
- 統合脅威管理(UTM)ソリューションは、ファイアウォール、セキュアWebゲートウェイ、セキュアメールゲートウェイ、リモートアクセス、侵入検知・防止機能、その他のセキュリティ機能を組み合わせます。
- Webアプリケーションファイアウォール(WAF)は、特定のWebサイト、Webサーバー、アプリケーションの前段に設置し、対象資産に合わせたセキュリティ層を追加できます。
アイデンティティおよび特権アクセス管理(IAM/PAM)
Active Directoryやその他のLDAPソリューションは大規模環境での管理が難しい場合がありますが、ネットワークセキュリティには強力なユーザー管理が必要です。アイデンティティアクセス管理(IAM)ツールによって、組織はITシステムと人事システムを統合し、従業員のオンボーディング、分類、管理、オフボーディングを迅速に行えます。特権アクセス管理(PAM)ツール(または一部のIAMツールに統合された機能)は、データ、アプリケーション、インフラストラクチャなどの主要リソースへの特権アクセスを専門に管理します。
IT資産管理(ITAM)
IT資産管理(ITAM)ツールは、ネットワークに接続された資産を評価し、標準的なデバイスのパッチ適用や更新の管理を支援します。ネットワークセキュリティのニーズに適合させるため、ITAMツールはPCやノートPCだけでなく、ネットワーク機器、クラウド資産、モノのインターネット(IoT)、産業用モノのインターネット(IIoT)、運用技術(OT)、モバイルデバイス(スマートフォン、タブレットなど)も検出できることが望まれます。
侵入検知システム/侵入防止システム(IDS/IPS)
侵入検知システム(IDS)はネットワークトラフィックを検査して悪意のある活動を検出し、ネットワークオペレーションセンター(NOC)、セキュリティオペレーションセンター(SOC)、セキュリティインシデント・イベント管理(SIEM)ツールに警告を送信します。侵入防止システムは、悪意のある、または疑わしいネットワークトラフィックを事前にブロックして隔離します。
統合型検出・防止ソリューション(IDPS)は両方の機能を提供し、IDPS機能はファイアウォールやその他のセキュリティソリューションに組み込まれることがよくあります。専門的な無線IPS(wIPS)ソリューションは、Wi-Fiネットワークの保護に重点を置いています。
多要素認証(MFA)
盗まれた認証情報からネットワークを保護するため、組織は本人確認のために少なくとも二要素認証(2FA)を必須にすべきです。SMSは、傍受、なりすまし、SIMカードのスワップ攻撃に対して脆弱であるため、特に重要なリソースでは避けるべきです。多要素認証(MFA)は、生体情報、デバイス、ユーザーなどの追加の特性を用いて本人確認を行い、ユーザーを認証します。
ネットワークアクセス制御(NAC)
ネットワークアクセス制御(NAC)ソリューションは、ネットワークに接続するすべての資産を検出し、セキュリティ要件を満たさないデバイスを隔離し、未承認のデバイスをブロックするなど、さまざまな機能を提供できます。より高度なNACソリューションでは、リスク評価、オンボーディングプロセス、イベント報告も可能になります。
ネットワークオペレーションセンター(NOC)
ネットワークオペレーションセンター(NOC)は、稼働時間や帯域幅の最大化、ボトルネックの排除など、運用上の問題に重点を置く傾向があります。しかし、NOCチームは悪意のある活動に起因する可能性のある異常なトラフィックパターンを検出できることがよくあります。
ネットワークセグメンテーション
ネットワークセグメンテーションと、さらにきめ細かなマイクロセグメンテーションによって、ネットワークを分離されたセクションに分割します。あるセグメントからのトラフィックは、セキュリティ検査を実行できるルーターやファイアウォールを通過しなければ、他のセグメントに直接流れることはありません。
ペネトレーションテスト
ネットワークやその他のITインフラストラクチャに十分なセキュリティが確保されていることを検証するため、組織はペネトレーションテストを実施できます。ペネトレーションテストでは、既存の制御の能力と有効性を検証し、組織に対する攻撃リスクを十分に低減できているかどうかを確認します。
ロールベースアクセス制御(RBAC)
ロールベースアクセス制御(RBAC)は、専門のツールとして実装することも、IAMの機能として導入することもでき、特定の役割とその要件にアクセス制御を割り当てます。
セキュアアクセスサービスエッジ(SASE)
従来、ファイアウォールはネットワークと企業資産の境界を示すものでした。しかし、現在ではクラウドリソース、リモートワーク、SaaSソリューションが利用されるため、多くの企業リソースがファイアウォールの保護範囲外に置かれています。セキュアアクセスサービスエッジ(SASE)は、セキュリティサービスエッジ(SSE)とも呼ばれ、セキュリティの範囲を拡張してクラウドリソースを包含します。
セキュアリモートアクセス
ほとんどの組織では何らかの形態のリモートワークが必要であり、ネットワークリソースへの安全なアクセスを提供する安全な方法が求められます。リモートデスクトッププロトコル(RDP)はもはや安全とは見なせないため、代わりに次のような他のソリューションを検討すべきです。
- セキュアWebゲートウェイ(SWG)技術により、社内外のネットワークユーザーは、社内外のリソースにアクセスする際、統合されたクラウドホスト型ゲートウェイの保護を利用できます。
- 仮想プライベートネットワーク(VPN)技術はエンドポイントとネットワークの間に暗号化トンネルを作成します。この技術は、クラウドベースのVPNサービスを導入しない限り、運用上の帯域幅の問題を引き起こす可能性があります。
- 仮想デスクトップインスタンス(VDI)およびDesktop-as-a-Service(DaaS)技術では、ユーザーのマシンを、すべてのアプリケーションとネットワークリソースにアクセスできるシンクライアントサービスにログインするための端末として扱います。
セキュリティインシデント・イベント管理(SIEM)
セキュリティインシデント・イベント管理(SIEM)ツールは、エンドポイント、ネットワーク機器、監視ソリューションからログとアラートを収集します。セキュリティオペレーションセンター(SOC)やマネージド検出・対応(MDR)チームのセキュリティチームは、SIEMツールを使ってアラートを分析し、進行中の攻撃を検出して阻止できます。
セキュリティオペレーションセンター(SOC)
セキュリティオペレーションセンター(SOC)はセキュリティチームを一元化し、攻撃の兆候がないかシステムを監視し、認識した脅威に対応して攻撃を阻止します。SOCはさまざまなセキュリティツールを使用して、ITインフラストラクチャ全体からアラートとログ情報を受け取ります。
ユーザー・エンティティおよび行動分析(UEBA)
専用のユーザー・エンティティおよび行動分析(UEBA)ツールや、他のツールに組み込まれたUEBA機能は、ユーザー、デバイス、データの傾向を監視して、異常かつ悪意のある行動を検出します。高度なツールでは、人工知能(AI)や機械学習(ML)を組み込んで検出を高速化できます。
仮想ネットワーク
ソフトウェア定義型境界(SDP)技術の一種であるソフトウェア定義型ワイドエリアネットワーク(SD-WAN)ソリューションは、既存の有線ネットワークのサブセクションにも、特定の資産で構成されたグローバルなネットワークにもできる仮想ネットワークを作成します。これらのツールはネットワークの範囲と定義を拡張する一方で、セキュリティおよび運用管理のための新たなツールも導入します。
脆弱性スキャン
セキュリティチームは、ITインフラストラクチャが適切に保守または設定されていると仮定することはできません。脆弱性スキャンをネットワークやその他の資産に対して実施し、適切な保守およびセキュリティレベルを確認すべきです。
ホワイトリスト
許可リストとも呼ばれるホワイトリストでは、ネットワークや特定のネットワーク資産への接続を許可するユーザー、デバイス、IPアドレス、サービスを限定的にリスト化します。ホワイトリストは、従業員の変動、新しい機器、可変のITアドレスで起動できる仮想デバイスが存在する現代の環境では、壊れやすく、維持に手間がかかる傾向があります。しかし、最も重要な資産については、ホワイトリストによってセキュリティを効果的にロックダウンできます。
ゼロトラストセキュリティ
ゼロトラストセキュリティでは、何も信頼できるものと見なしてはならないと考えます。すべてのユーザー、デバイス、アプリ、トラフィックについて、認証と認可を継続的に検証すべきです。ゼロトラストネットワークアクセス(ZTNA)は普及していますが、ネットワークセキュリティに適用できるゼロトラストのツールカテゴリーや手法の1つにすぎません。
補完的なセキュリティソリューション
ネットワークセキュリティは重要な役割を果たしますが、セキュリティスタックの他の要素から独立しているわけではありません。効果的なネットワークセキュリティは、次のような補完的なセキュリティソリューションを適切に適用・実装することに依存します。
- Active Directoryセキュリティ
- アプリケーションセキュリティ
- APIセキュリティ
- クラウドセキュリティ
- コンテナセキュリティ
- データベースセキュリティ
- デジタル著作権管理(DRM)
- DNSセキュリティ
- メールセキュリティ
- エンドポイントセキュリティ(ウイルス対策、 EDR)
- サンドボックス(調査ツール)
- ワークロードセキュリティ
- Webセキュリティ
ネットワークセキュリティのメリットとは?
効果的なネットワークセキュリティは、組織に対する2つの主要なリスク、すなわち業務の中断とデータの侵害を低減します。業務中断のリスクを低減することで、ダウンタイムやリソースにアクセスできない状態による事業損失と評判の低下から組織を守れます。
データ侵害のリスクを低減することで、次のような複数の種類のデータに起因する損害を回避できます。
- 知的財産の窃取
- 個人識別情報(PII)への損害
- 医療データ
- 顧客データ
- 財務情報(銀行口座、クレジットカード決済など)
一部のデータ窃取は将来の収益(知的財産、顧客)を脅かし、その他のデータ窃取は企業を詐欺やフィッシング攻撃(財務情報、顧客データ)にさらします。ほとんどの組織が最も懸念するのは、PII、医療データ、クレジットカード情報などの規制対象データであり、通常、正式な調査、規制当局による罰金、一般向けの通知につながります。
従業員、顧客、ベンダー、規制当局、一般の人々によって発見されたあらゆる損害は、企業の評判の低下につながります。
ネットワークセキュリティの6つの主要課題
組織のネットワークセキュリティの種類や包括性にかかわらず、すべての組織が同様の課題に直面します。これらの課題は、既存のネットワークセキュリティの実装、保守、継続的な有効性に影響します。
相反する要素のバランス
ネットワークセキュリティの実装は、運用やユーザーエクスペリエンスに影響を及ぼし、通常はパフォーマンスを低下させます。例えば、パケットを検査すると伝送遅延が生じ、ビデオや音声の通話・再生にジッターが加わる可能性があります。セキュリティチームと運用チームは、組織のリスク低減目標を満たす妥協点に到達するため、利害関係者間の相反するニーズのバランスを取る必要があります。
進化する攻撃
10年前には、IT関係者以外のほとんどの人はランサムウェアという言葉を聞いたことがありませんでした。ランサムウェアは古くからある技術ですが、長年にわたり、ハッカーにとって大規模に実行するのが難しすぎると考えられ、使われなくなっていました。攻撃者は技術を向上させ、現在ではランサムウェアは認知度の高い重大な脅威となっています。
同様の進化は、リモートワーク、SaaSアプリケーション、コンテナ、 データレイク、IoTなど、ネットワークセキュリティの対象範囲も拡大させています。進化は今後も続き、セキュリティツールは攻撃者、新たな脆弱性、新しい資産クラスに後れを取らないようにする必要があります。
暗号化
暗号化はネットワークを通過する転送中のデータに重要なセキュリティを提供しますが、現在および将来の攻撃による重大な脅威ももたらします。現在、攻撃者はマルウェアに暗号化を組み込み、悪意のあるトラフィックをネットワーク検査から保護しています。そのため、攻撃を検出するには、セキュリティ監視、エンドポイント保護、その他の技術により大きな負担がかかります。
脆弱性が明らかになるにつれ、新しいプロトコルやアルゴリズムも継続的に更新されています。古いトランスポート層セキュリティ(TLS)、伝送制御プロトコル(TCP)、その他多くの暗号化標準は、もはや使用すべきではありません。また、量子コンピューティングの登場により、他の暗号化標準もリスクにさらされています。
依存関係
あらゆる種類のセキュリティは、他のセキュリティが正しく実装されていることに依存します。ネットワークセキュリティも例外ではなく、ソフトウェア更新の漏れ、保護されていないエンドポイント、適切に分類されていないユーザーのいずれかによって、強固で効果的なネットワークセキュリティが損なわれる可能性があります。
人的ミス
インストール、保守、監視、設定の際に人がミスをすると、最善の技術も役に立たなくなります。知識のないユーザーが最も多くの問題を引き起こすことが多い一方で、管理者も単純なミスを犯します。特に、長時間勤務をしている場合や、突然の緊急事態に対応している場合はなおさらです。
人員確保の問題
ITおよびセキュリティの技術人材は不足しています。十分な人員の採用、維持、トレーニングは、ほとんどの組織にとって費用がかかり、困難な課題です。十分な人員がいなければ、組織は高価な技術ソリューションに頼るか、より高いリスクを受け入れなければならない場合があります。
第三者によるリスク
テクノロジーによって、組織とベンダー、サプライヤー、顧客との関係が緊密になり、IT環境も相互に絡み合っています。しかし、データ共有とアクセスが一般的になるにつれ、従業員以外の第三者を介した意図的または意図しないデータ侵害のリスクも高まり続けています。同様に、組織はテクノロジーのサプライチェーンにおける汚染、パッチ未適用の脆弱性、侵害されたサービスプロバイダー(ハッキングされたMSSPなど)を監視・管理する必要があります。
ネットワークセキュリティ分野でキャリアを始める
最善のネットワークセキュリティチームには、ネットワークインフラストラクチャやネットワークセキュリティツールに関する専門知識と、マルウェアおよび攻撃手法に関する深い理解があります。ネットワークセキュリティエンジニアを目指す人は、ネットワーク運用やヘルプデスクからキャリアを始めることがよくあります。基本的なネットワークとデバイス管理を理解することは、日常的な業務に対応するうえで重要です。
ペネトレーションテストやITアーキテクチャ設計も有用なスキルですが、組織によってはこれらの専門業務を外部委託します。エンドポイントセキュリティ、インシデント対応、アプリケーションセキュリティなどの関連分野も役立つ可能性がありますが、これらの専門家はより広範なセキュリティチームの一員となることが多く、通常はネットワークセキュリティに移行しません。
ネットワークセキュリティエンジニアの職に就くため、初心者はセキュリティやネットワークに関する学術的知識を証明する資格を取得すると有利です。ベンダー固有のネットワーク資格は、その技術を導入している組織にとって有用ですが、より広くベンダーに依存しない学術的なサイバーセキュリティ認定資格のほうが普遍性があります。
- ベンダー固有の認定資格
- ベンダー非依存認定資格
- CompTIA(Ethical Hacking、Network+、Security+など)
- EC Council(Certified Hacker、Network Defenderなど)
- ISACA(CISA、CISMなど)
- Offensive Security(ペネトレーションテスト)
- SANS(クラウド、セキュリティ管理、ペネトレーションテストなど)
まとめ:より広範なサイバーセキュリティ計画における重要な要素としてのネットワークセキュリティ
ネットワークセキュリティは、包括的なサイバーセキュリティスタックを支え、強化するうえで重要な役割を果たします。正式なネットワークを持たない純粋なSaaS環境を目指す組織であっても、SaaSやクラウドリソースへのアクセスを制御し、データ漏えいから保護するうえで、ネットワークセキュリティの原則は引き続き適用されます。
ただし、ネットワークセキュリティは極めて重要である一方、相互に補完するセキュリティツールで構成された完全なセキュリティスタックに統合し、十分な訓練を受けたITセキュリティチームが支え、セキュリティオペレーションチームが定期的に監視しなければなりません。優れた組織は、リスク評価、事業継続計画、セキュリティ意識向上トレーニングを取り入れることで、ネットワークセキュリティとより広範なサイバーセキュリティプログラムの両方を強化し、組織全体のセキュリティ意識と業務レジリエンスを高めます。
良くも悪くも、セキュリティ対策に終わりはありません。新たな脆弱性や攻撃手法に対応するため、常に新しいツールや技術が必要になります。組織は、ネットワークセキュリティを含むセキュリティスタックに、継続的なテスト、監視、改善を組み込まなければなりません。
ネットワークセキュリティなどについて詳しくは、以下をご覧ください: