

















暗号化はデータをスクランブル化し、復号鍵を持たない人には読み取れない状態にします。暗号化を適切に利用すれば、機密性を維持し、サイバーセキュリティ攻撃が成功した場合の被害を大幅に抑えられます。
さまざまな暗号化の種類について理解しようとすると、「暗号化の種類」という言葉が多様で一貫性のない、分かりにくい方法で使われるため、混乱しがちです。この混乱を最小限に抑えるため、本記事では暗号化の種類を説明・分類し、どの状況にどの暗号化が最適かを検討したうえで、以下のトピックを通じて暗号化を効果的に利用する方法を解説します。
暗号化の基本を知りたい方は、こちらの記事をご覧ください。暗号化とは?定義、仕組み、例。
暗号化の種類の分類
混乱を避けるため、暗号化に対して「種類」という言葉がどのように適用されるのか、また本記事でどのように扱うのかを確認しておきましょう。
- 暗号化のカテゴリーの種類では、暗号化の分類における大まかな基本カテゴリーを説明します。なかでも特に重要なのが、対称暗号と非対称暗号です。
- 暗号化アルゴリズムの種類では、データの暗号化に使われる数学的アルゴリズム(AES、RSAなど)の概要と、その意義、メリット・デメリットを説明します。
- 暗号化ツールの種類では、組織が利用できる暗号化ツールの主な分類について解説します。
いずれも暗号化の「種類」ですが、これらを混同している情報源もあり、暗号化を理解しようとする人を混乱させることがあります。本記事では、暗号化の仕組みをより分かりやすく説明し、特定のユースケースに使用すべきツールをより明確に示すため、さらに細かく区別します。
暗号化のカテゴリーの種類
暗号化のカテゴリーは、複数の暗号化アルゴリズムやツールの種類を包含する大まかな分類です。こうした概念上の区分は、アルゴリズムやツールの各系統が本質的に持つ弱点と強みを定義するのに役立ちます。
最も重要な暗号化カテゴリーは、対称暗号と非対称暗号です。この重要な暗号化概念は、現在広く使われている暗号化アルゴリズムとツールの大半を包含しており、安全な通信のために組み合わせて使用することもできます。
暗号化カテゴリーには、次のような重要なものもあります。
- 準同型暗号は、機密データや規制対象データの処理に伴い、重要性が高まっています。
- ブロック暗号は、平文を固定サイズのチャンクに分割して暗号化します。
- フォーマット保持暗号(FPE)は、データベース向けに、特定の形式と長さの要件を満たす暗号化フィールドを作成するために使われます。
- ストリーム暗号は、データがアルゴリズムを通過する際に処理する方式で、通信に使われます。
また、暗号化と関連付けられることが多いものの、実際には暗号化の種類ではないハッシュ化についても簡単に説明します。
対称暗号:速度を重視する場合に最適
対称暗号は、家の共有鍵と同じような考え方を採用します。1人または複数の人が同じ鍵を使って錠を開け、アクセスします。対称暗号もほぼ同じ仕組みで、単一の共有鍵を使ってメッセージを暗号化・復号します。
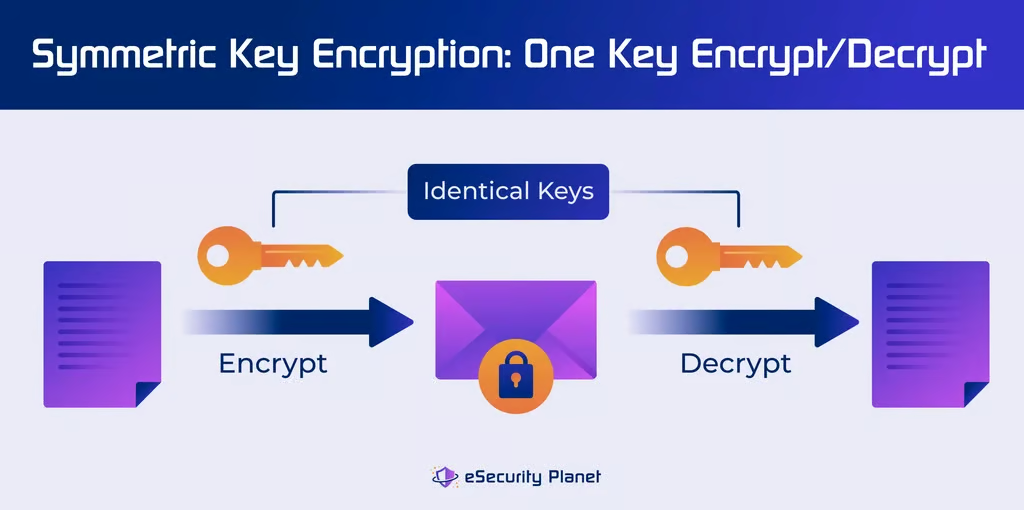
ユーザーは、パスワードマネージャーなどの安全なチャネルを通じてプライベートメッセージを共有するために、対称鍵を確立できます。しかし、対称暗号は高速な方式である一方、鍵を共有すると盗難に遭う可能性があるため、安全性は低くなります。
フィッシングやソーシャルエンジニアリングは、脅威アクターが対称鍵を入手する一般的な手段です。ただし、暗号解読や総当たり攻撃によって対称鍵暗号が破られる可能性もあります。対称暗号は、速度性能が最重要で、パスワードを安全に共有できるドライブ暗号化、Wi-Fi暗号化などのユースケースでよく使われます。
現代のアルゴリズムでは、対称鍵の弱点を補うため、可変入力、可変鍵長、複数ラウンドを使用します。
非対称暗号:共有に最適
非対称暗号は、施錠されたドアに配達物を届けるため、ドアに設けられた小さなパネルを開ける暗証コードを用意する仕組みに近いものです。非対称暗号の共有公開鍵を使って文書を暗号化できますが、復号には共有を前提としない秘密鍵が必要です。
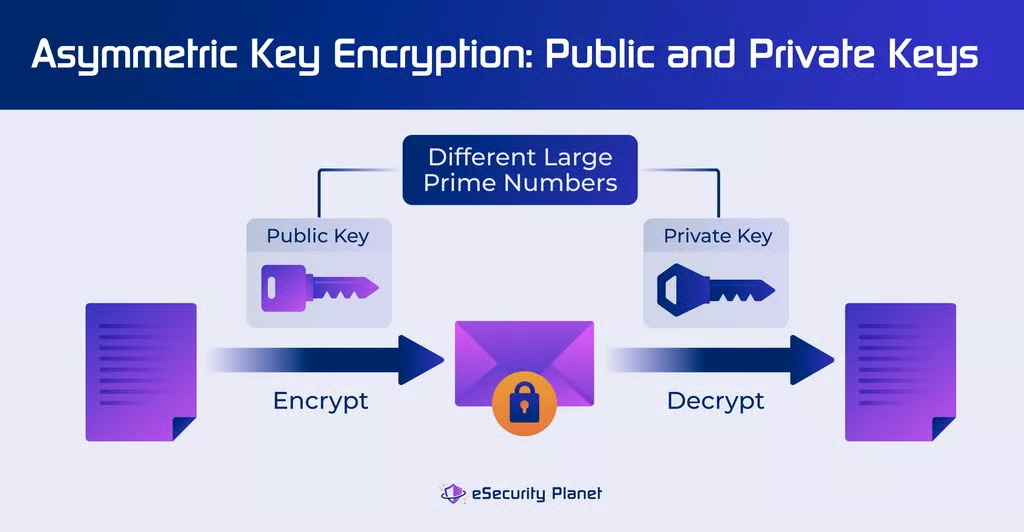
実装はより複雑でコストもかかりますが、非対称暗号は暗号鍵を盗まれるリスクにさらすことなく、分散ネットワーク上で安全な通信を実現します。非対称暗号は暗号化に複数のラウンドを使わず、可変長の大きな素数を使用します。
大きな鍵サイズと素数計算には、対称暗号よりはるかに長い処理時間がかかる場合があります。しかし、非対称アルゴリズムの公開鍵は公開できるため、暗号化ファイルをより安全に共有できます。
アルゴリズムの非対称性により、どちらの鍵でもデータを暗号化できますが、暗号化に使った同じ鍵を復号に使うことはできません。一般的な用途の例は次のとおりです。
- 送信者が受信者の公開鍵でデータを暗号化し、受信者が自分の秘密鍵でデータを復号します。
- 送信者は自分の秘密鍵でデータを暗号化して文書の出所を検証し、セキュリティのために受信者の公開鍵でデータを再暗号化します。受信者は自分の秘密鍵でメッセージにアクセスし、送信者の公開鍵でメッセージを復号します。
| 対称 | 非対称 | |
|---|---|---|
| 鍵 | 1 – 秘密 | 2 – 公開と秘密 |
| ビット | 128 – 192 – 256 | 2,048 – 4,096 |
| 速度 | 高速 | 低速 |
| オーバーヘッド | より単純で低コスト。メモリと処理能力の使用量も少ない | より複雑で高コスト。メモリと処理能力の使用量も多い |
| セキュリティリスク | 鍵の盗難に対して脆弱であり、暗号化データの共有には使用すべきでない。 量子コンピューターによって鍵を推測される可能性がある | 量子コンピューターによって鍵を推測される可能性がある |
| 例 | AES、Blowfish、3DES | DHM、RSA、ECC |
| ユースケース | フルドライブ暗号化、Wi-Fiデータ暗号化 | Webサイト通信、身元の証明 |
対称暗号+非対称暗号
ソフトウェア開発者や組織は、通信における速度と安全性をユーザーに提供するため、対称暗号と非対称暗号の両方を使うケースが増えています。代表例が、安全なWebサイト閲覧を実現する標準のトランスポート・レイヤー・セキュリティ(TLS)プロトコルです。
ハイブリッド暗号とも呼ばれるこの2つの方式の組み合わせでは、通常、非対称暗号によるユーザー間のハンドシェイクから始めて安全性を確立します。その非対称接続内で、通信当事者は対称アルゴリズムの鍵を安全に共有し、メッセージをより高速に処理できるようにします。
準同型暗号
準同型暗号を使うと、メッセージを復号せずに、暗号文に対して限定的な操作を実行できます。準同型暗号のモデルには次のものがあります。
- 部分準同型暗号(PHE)は、暗号化データに対して1つの操作を実行できるアルゴリズムに用いられます。
- やや準同型暗号(SHE)は、暗号化データに対して2つの操作を実行できるアルゴリズムに用いられます。
- 完全準同型暗号(FHE)は、暗号化データに対して最も幅広い操作を実行できるアルゴリズムに用いられます。
Google、IBM、Microsoftは引き続きFHEの機能を検討しており、機密性を維持しながら特定のデータを処理するため、オープンソースの暗号化ライブラリを公開しています。しかし、これらの技術は広く採用されたり、商用ツールに組み込まれたりするには至っていません。
ブロック暗号
暗号化アルゴリズムはデータをチャンク単位で処理し、適切な復号鍵がなければ読み取れない状態にします。ブロック暗号では、128ビットや64ビットなど、固定サイズのデータブロックを使います。多くの対称アルゴリズムはブロック暗号です。一方、非対称アルゴリズムは異なる鍵長を使うため、公開鍵と秘密鍵の間でブロック長が変わり、厳密にはブロック暗号ではありません。
暗号化する平文がブロック長より短い場合、暗号化の前にアルゴリズムによってデータがパディングされ、ブロック長に合わせられます。ブロック長を超えるデータは、暗号化前に小さなブロックに分割され、それらのブロックがブロックサイズを下回る場合はパディングされます。
ブロック暗号の弱点は、同一の完全なサイズの平文ブロックを暗号化すると、同一の暗号文ブロックが生成される可能性があることです。これにより、総当たり攻撃による鍵の検出が可能になる場合があります。アルゴリズムは、異なるブロックサイズで複数回処理するか、データに対して可変入力長のアルゴリズムを適用してから暗号化アルゴリズムで処理することで、この問題を回避します。
フォーマット保持暗号(FPE)
フォーマット保持暗号のカテゴリーは、厳格に定義された形式とフィールド長を持つレガシーデータベースにおける暗号化データの保存に対応します。こうしたデータベースでは、元データの長さを分からなくするために短い暗号文へ意図的にパディングを追加したり、文字と数字を16進コードに変換したりする多くの暗号化アルゴリズムがもたらす変化を許容できません。
例えば、社会保障番号「111-11-1111」は、平文の数値コード「049049 049049 049049 049049 049」に変換される可能性がありますが、これは9文字制限のあるデータベースでは使用できません。フォーマット保持アルゴリズムは、データベースの機能を維持できるよう、代わりにこの番号を9文字の数値文字列へ変換します。
フォーマット保持暗号では、AES(後述)のような既存の暗号化アルゴリズムを使用できます。ただし、プログラマーは通常、あまりに特殊化されているため本記事では詳しく扱わない、特別に設計されたアルゴリズムを組み込みます。その例がThorp Shuffle、可変入力長(VIL)暗号、そしてHasty Pudding Cipherです。
ストリーミング暗号
高速ルーターやスイッチを通じてデータを送信する場合、データの全体サイズは分かりません。特定のブロックサイズに達するまでデータを保存すると、処理や送信に許容できない遅延が生じる可能性があります。
ストリーミング暗号は、鍵を使ってデータを1ビットずつ暗号化することでこの問題を解決します。ストリーミング暗号は、秘密鍵を使って乱数生成器に値を入力する対称アルゴリズムです。ブロックサイズが分からないため、通常、非対称鍵をストリーミング暗号化に使うことはできません。有線同等プライバシー(WEP)とWi-Fi Protected Access(WPA)アルゴリズムは、ストリーミング暗号を組み込んでWi-Fiデータ送信を符号化します。
厳密には暗号化ではない:ハッシュ化
ファイルの完全性の検証に関連付けられることが多いものの、128ビットのメッセージダイジェストアルゴリズム(MD-5)や8個の32ビットワードからなるセキュアハッシュアルゴリズム(SHA-256)などのハッシュアルゴリズムは、ファイルのデータを変更しません。アルゴリズムはその代わりに、内容のビットを分析して、内容を表す単一の数値を作成します。
スペースを1つ追加したり、文字を1つ削除したりするだけで、ファイルのハッシュ値はまったく異なるものになります。そのため、ハッシュ値は、コピーや送信の過程でファイルが変更されていないことを検証するためによく使われます。しかし、ハッシュアルゴリズムはデータを平文のままにするため、ハッシュ化では不正アクセスからデータを保護できません。
暗号化アルゴリズムの種類
暗号化アルゴリズムは、暗号変換を実行するために必要な特定の数式と処理によって定義されます。暗号研究者はさまざまなアルゴリズムを開発していますが、本記事では、ITデータの暗号化に採用されている主要な暗号化アルゴリズムに焦点を当てます。
- DES
- 3DES
- Blowfish
- Twofish
- DHM
- RSA
- AES
- ECC
- ポスト量子
DES:データ暗号化標準
機密情報を暗号化する政府全体の標準の必要性は、早くも1973年には明らかになっていました。米国標準局(現・米国国立標準技術研究所(NIST))は、暗号方式の候補を一般から募りました。
IBMと主任暗号研究者のHorst Feistelはその後、データ暗号化標準(DES)と呼ばれるようになった対称鍵ブロック暗号アルゴリズムを提案しました。1990年代までには、総当たり攻撃に対する脆弱性と鍵長の短さから、DESは広く批判されるようになりました。
- 意義:米国初の国家暗号標準
- 長所:高速で使いやすい
- 短所:1990年代にはすでに総当たり攻撃に対して脆弱
- 用途:旧式化し、TDESに置き換えられた
| 鍵長 | ブロック長 | ラウンド数 | 構造 |
|---|---|---|---|
| 56ビット (パリティ用に1ビット追加) | 64ビット | 16 | Feistel |
TDES:トリプルデータ暗号化標準
トリプルDES(TDES、または3-DES)は、3つの異なる鍵を使い、3段階で暗号化することで、元のDES暗号化アルゴリズムを改良したものです。
- ステージ1:鍵1を使って平文データを暗号化します。
- ステージ2:鍵2を使って、ステップ1で暗号化したデータを復号し、新しい文書を作成します(元の文書が再現されるわけではなく、この形式では読み取れません)。
- ステージ3:鍵3を使って、ステップ2のデータを再暗号化し、別の暗号化文書を作成します。
対称ブロック暗号であるTDESは、DESに比べて強度が大幅に向上していますが、その後AES(下記参照)に置き換えられました。新しいアプリケーションでTDESが使われることはなくなりましたが、TDESで暗号化されたデータはレガシー環境で見られます。また、MicrosoftがOffice 365での3DESの利用を廃止したのは2019年になってからです。
- 意義:DESに置き換えられた
- 長所:DESよりはるかに強力
- 短所:総当たり攻撃や量子攻撃に対して依然として脆弱
- 用途:旧式化し、AESに置き換えられたが、ATMの暗証番号、UNIXパスワード、旧式の決済システムでは引き続き使われている
| 鍵長 | ブロック長 | ラウンド数 | 構造 |
|---|---|---|---|
| 112または168ビット | 64ビット | ステージごとに16ラウンド | Feistel |
Blowfish
Bruce Schneierは、1993年にDESに代わる対称ブロック暗号Blowfishを開発しました。Blowfish暗号化アルゴリズムは、ライセンスを必要とせず一般公開され、他の旧式の暗号化標準と比べて柔軟性、速度、耐性に優れていることで知られています。
このアルゴリズムは64ビットのブロック長を使用し、32~448ビットの鍵長で、各ブロックを16ラウンドにわたって個別に暗号化します。各ラウンドは、暗号化処理のためにデータをさらにかき混ぜる4つの処理で構成されます。この標準はブロックサイズが小さいため、4 GBを超えるファイルでの使用は推奨されません。
- 意義:初期のオープンソース暗号化ツールで、Twofishに置き換えられた
- 長所:高速で、比較的安全かつ無料
- 短所:総当たり攻撃や量子攻撃に対して脆弱で、鍵の変更時は遅い
- 用途:パスワード管理、ファイルとディスクの暗号化、旧式のSecure Shell(SSH)プロトコルツール(OpenSSH、PuTTYなど)で引き続き使用されており、LinuxやOpenBSDのオペレーティングシステムにも組み込まれている
| 鍵長 | ブロック長 | ラウンド数 | 構造 |
|---|---|---|---|
| 32~448ビット | 64ビット | 16 | Feistel |
Twofish
Twofishは、1998年に開発されたBlowfishの次世代版で、128~256ビットの鍵長、128~256ビットのブロック長、16ラウンドの暗号化を使用します。Blowfishより複雑ですが、この対称ブロック暗号は32ビットCPU向けに最適化されているため、より優れたパフォーマンスを実現できます。
Blowfishと同様に、Twofishもパブリックドメインで公開されており、アルゴリズムを無料で利用してアプリケーションに組み込むことができます。汎用ハードウェア上では速度面でAESと競合できますが、AESはAESハードウェアアクセラレーションを使うと大幅に高速化できます。
- 意義:Blowfishに置き換わったが、採用規模は依然として小さい
- 長所:Blowfishより強力な暗号化、高速なパフォーマンス
- 短所:ハードウェアアクセラレーター使用時のAESほど高速ではなく、理論上は量子総当たり攻撃に対して脆弱
- 用途:ファイルとフォルダーの暗号化
| 鍵長 | ブロック長 | ラウンド数 | 構造 |
|---|---|---|---|
| 128、192、または256ビット | 128~256ビット | 16 | Feistel |
DHM:Diffie-Hellman-Merkleが鍵交換を導入
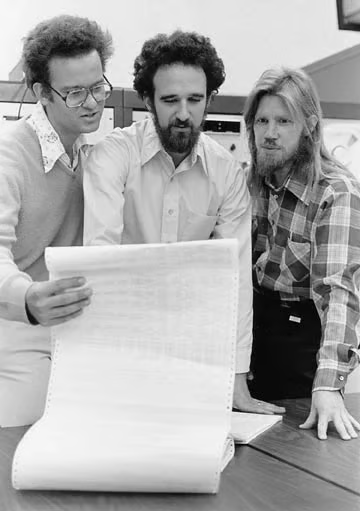
DESの公開から間もなく、3人のコンピューター科学者、Whitfield Diffie、Martin Hellman、Ralph Merkleは、1976年に公開鍵暗号と秘密鍵暗号に関する研究を発表しました。3人によるDiffie-Hellman-Merkle(DHM)鍵交換は、非対称暗号の先駆けとなり、2,048~4,096ビットというはるかに長い鍵長に対応しました。
- 意義:初めて公開された非対称暗号アルゴリズム
- 長所:対称アルゴリズムよりも安全に情報を共有できる
- 短所:広く採用されておらず、より多くのリソースを必要とし、総当たり攻撃に対して脆弱
- 用途:広く採用されていない
RSA暗号化
DHMの公開から1年後、3人の暗号研究者、Ron Rivest、Adi Shamir、Leonard Adlemanは、非対称RSA公開鍵暗号システムを開発しました。3人の革新者とMITはRSAアルゴリズムの特許を取得し、これは2000年に一般公開されるまでRSA Securityを通じて提供された独自システムでした。RSAアルゴリズムは現在も最も広く使われている公開鍵暗号システムであり、学術界以外での認証にデジタル署名という概念を導入しました。
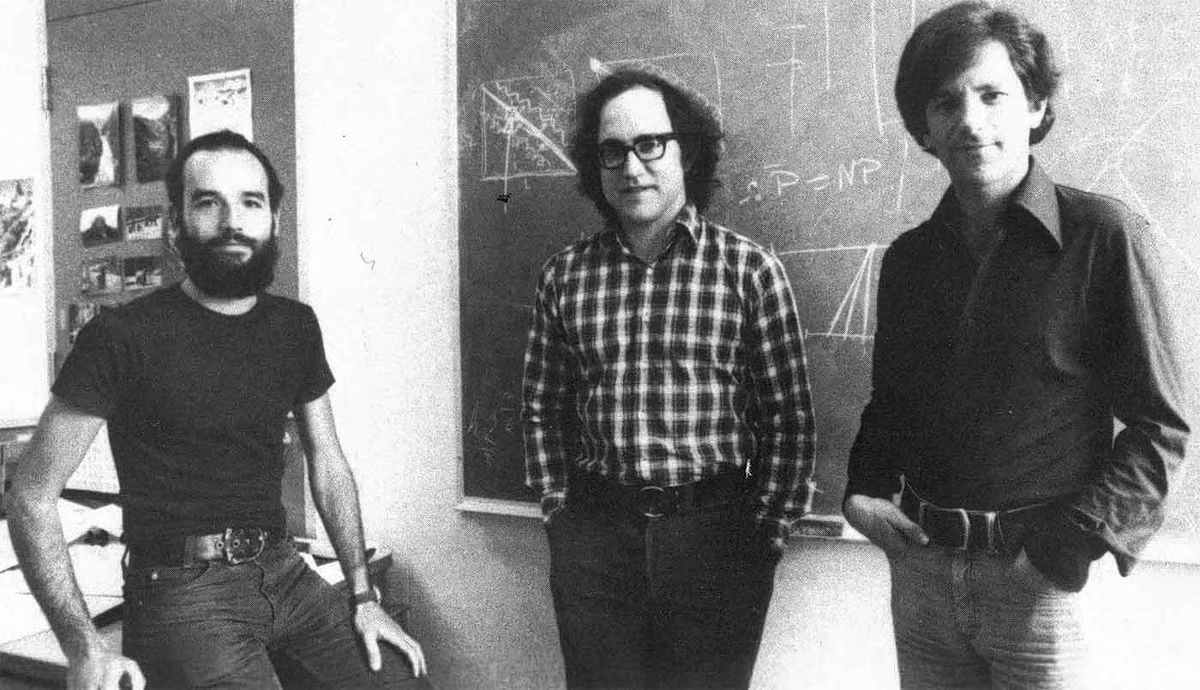
RSAは、非常に大きなランダム化された2つの素数を掛け合わせ、さらに大きな3つ目の素数を作り出します。ほとんどのコンピューターにとって、これらの素数を素早く因数分解するのは非常に困難ですが、このアルゴリズムは量子コンピューティング攻撃に対して脆弱であることが判明しており、実装時の処理速度も遅い傾向があります。このアルゴリズムは現在パブリックドメインとなっており、RSA計算サイトを使って、その仕組みを確認できます。
- 意義:初めて商用利用可能になった公開鍵・非対称アルゴリズム
- 長所:安全な共有を可能にする
- 短所:実装が遅く、総当たり攻撃(特に量子コンピューターを利用した攻撃)に対して脆弱
- 用途:安全なメッセージング、決済、小さな暗号化ファイル
AES:高度暗号化標準
1997年、NISTはDESの後継規格を求め、暗号学のコミュニティーに再び呼びかけました。オランダの2人の暗号研究者、Joan DaemenとVincent Rijmenは、最終的に採用されることになったRijndaelを提出しました。2001年までに、NISTはこれを高度暗号化標準(AES)と名付け、DESの利用を正式に置き換えました。AESは、選択可能な暗号方式のファミリーとして、より大きく異なる鍵長を提供し、20年以上経った現在も最も広く使われている標準の1つです。AESは128ビットのブロック長で、128~256ビットの鍵長を使い、10~14ラウンドにわたってデータを暗号化します。
DESとAESはいずれも対称ブロック暗号を使用しますが、AESは置換・転置ネットワークを使用します。この方式では、暗号文ブロックを確定する前に、平文を複数ラウンドの置換(S-box)と転置(P-box)に通します。同様に、クライアントやアプリケーションは、これらのS-boxとP-boxの変換を逆にすることでAESメッセージを復号できます。
ほとんどの組織は、ファイル暗号化、フルディスク暗号化、アプリケーション暗号化、Wi-Fi送信の暗号化、仮想プライベートネットワーク(VPN)暗号化、トランスポート層セキュリティ(TLS)などの暗号化プロトコルに、AESアルゴリズムのいずれかを使用しています。
- 意義:最も広く採用されている対称ブロック暗号アルゴリズム
- 長所:旧式の暗号化より安全で、非対称方式より高速
- 短所:鍵の窃取や総当たり攻撃に対して脆弱
- 用途:プロトコル、VPN、フルディスク暗号化、Wi-Fi送信の暗号化
| 鍵長 | ブロック長 | ラウンド数 | 構造 |
|---|---|---|---|
| 128、192、256ビット | 128ビット | 10, 12, 14 | SPネットワーク |
ECC:楕円曲線暗号
ワシントン大学とコロンビア大学の教授らは、1985年にそれぞれ独立して楕円曲線暗号(ECC)に関する研究を発表しましたが、広く実装されるようになったのは2000年代半ばになってからでした。RSAと同様に、ECCは非対称暗号アルゴリズムですが、素数を使用する代わりに楕円曲線を使って公開鍵と秘密鍵を生成します。
楕円曲線を使用することで、RSAよりも小さな鍵長で同等のセキュリティを実現できるため、暗号化および復号アルゴリズムをより高速に実行できます。ECCはRSAに代わる有力な選択肢となっていますが、ツイストセキュリティやサイドチャネル攻撃などの脅威に対して脆弱であることも判明しています。
- 意義:RSAに代わる、広く利用されている非対称暗号
- 長所:RSAより高速で小さな鍵長を使用し、対称暗号アルゴリズムより安全に共有できる
- 短所:ツイストセキュリティ、サイドチャネル攻撃、量子コンピューターを利用した攻撃に対して脆弱
- 用途:メールの暗号化、暗号資産のデジタル署名、インターネット通信プロトコル
次に来るものとは?ポスト量子暗号
量子コンピューターは、数学的演算ではなく量子力学に基づいており、Shorのアルゴリズムを利用して、従来のコンピューターよりはるかに高速に素因数を求めることができます。これにより、十分な規模の量子コンピューターにアクセスできる攻撃者は、公開鍵から組織の秘密鍵を特定することで、DHM、RSA、ECCなどの非対称暗号標準を破ることが可能になります。
量子コンピューターはまだ一般的に利用できませんが、その開発は近い将来に実現することが確実視されています。現在盗まれたデータは、今日の標準を使って安全に暗号化され、今後5~10年間は解読できない可能性があります。しかし、情報を盗んだ攻撃者が将来、手頃な価格の量子コンピューティングリソースにアクセスできるようになれば、暗号化は容易に破られる可能性があります。
ポスト量子暗号(PQC)とは、量子攻撃に対処し、次世代のIT環境とデータを保護するために開発された研究、アルゴリズム、ベンダーを指します。NISTと米国家安全保障局(NSA)は、量子脅威に対抗するため、2022年にアルゴリズムとリソースを公開しました。
それでも研究は初期段階にあるため、初期標準はまだ草案のままであり、連邦機関向けの完全な緩和アーキテクチャが整備されるのは2030年代になると見込まれています。現在認められている4つのアルゴリズムは次のとおりです。
- CRYSTALS-Kyber(FIPS 203)は、公開チャネルを介して量子耐性のある安全な鍵の共有を可能にするよう設計された、非対称鍵カプセル化メカニズム(KEM)標準に組み込まれたアルゴリズムを定義します。
- CRYSTALS-Dilithium(FIPS 204)は、送信元とIDを検証する量子耐性デジタル署名方式を作成するための標準に組み込まれたアルゴリズムを定義します。
- SPHINCS+(FIPS 205)は、送信元とIDを検証する、ステートレスなハッシュベースの量子耐性デジタル署名標準に組み込まれたアルゴリズムを定義します。
- FALCON(FIPS保留中)は、高速フーリエ格子に基づくアルゴリズムとデジタル署名標準を定義する予定です。
暗号化ツールの種類
情報技術では、保存中および転送中のデータを保護するためにさまざまな方法で暗号化を利用しています。暗号化の主な用途は次のとおりです。
- 暗号化データ伝送プロトコル
- フルディスク暗号化
- ファイル暗号化
- メールの暗号化
- アプリケーション組み込み型暗号化
- デジタル証明書
これらは最も頻繁に購入・導入されるソリューションですが、暗号化は、クラウドアクセスセキュリティブローカー(CASB)、次世代ファイアウォール(NGFW)、パスワードマネージャー、仮想プライベートネットワーク(VPN)、およびWebアプリケーションファイアウォール(WAF)などのセキュリティソリューションにも組み込まれています。
暗号化データ伝送プロトコル
多くの基本的なプロトコルは、ほとんどのユーザーには見えない形で普遍的な保護を提供するため、プログラムに暗号化を組み込んでいます。主なプロトコルは次のとおりです。
- DomainKeys Identified Mail(DKIM)は、送信メール内の暗号化されたテキストブロックの公開鍵をホストすることで、メール送信者を認証できるようにします。
- インターネットプロトコルセキュリティ(IPSec)は、IPパケットレベルで暗号化を提供し、複数のユーザーやホストに属するパケットのための安全なトンネルを作成します。
- Kerberosは、認証済みチケットを配布してローカルエリアネットワーク上の認証を保護・サポートすることで、中央認証・鍵配布サーバーに対するシングルサインオンとユーザー認証を提供します。
- レイヤー2トンネリングプロトコル(L2TP)は、デバイス間の暗号化トンネルを使用して、二重に暗号化されたデータ伝送のフレームワークを提供します。
- Secure/Multipurpose Internet Mail Extension(S/MIME)は、メールのセキュリティを強化します。
- Secure Shell(SSH)は、リモート端末を保護し、TCPストリームのシングルサインオンと安全なトンネリングをサポートします。
- 伝送制御プロトコル(TCP)は、デバイスとアプリケーション間の通信に暗号化、サーバー認証、クライアント認証を追加し、HTTPS接続を可能にします。
フルディスク暗号化
保存中のデータを保護するため、ハードドライブ全体を暗号化されたコンテナにカプセル化できます。この機能は、ファームウェア、オペレーティングシステム、またはオープンソース、シェアウェア、商用アプリケーションに組み込まれている場合があります。
フルディスク暗号化は、セキュリティキーがなければデバイスの内容を読み取れなくすることで、電源オフ時のデバイスやハードドライブの盗難から保護します。ただし、これらのアプリケーションは通常、対称暗号化を使用するため、盗まれた鍵に対して脆弱です。さらに、フルディスク暗号化では、デバイスの電源が入っていて、使用するためにデータが復号されている状態でのデータ窃取は防げません。
ファイル暗号化
ファイル暗号化は、デバイスの電源が入っていて、データが使用可能な状態でも保存中のデータを保護します。暗号化はフォルダー単位または個々のファイル単位で適用され、情報が必要になったときに必要に応じて復号されます。
ファイル暗号化は、フルディスク暗号化よりもユーザーの操作を多く必要とし、普遍的に適用するのが難しい傾向があります。ファイル暗号化は強力なセキュリティを追加できますが、盗まれたパスワードに対して脆弱であり、IT部門が管理者パスワードを設定できるフルディスク暗号化よりも、パスワードの紛失に対して脆弱になる可能性があります。
メールの暗号化
メールの暗号化では、暗号化されていないメールプロトコルを使用して安全に送信できるよう、メールの内容を暗号化されたコンテナに格納します。主要なメールツールにはメール暗号化のオプションが用意されていますが、導入や暗号化に関してより堅牢なオプションを備えた追加ツールを導入する組織も多くあります。
アプリケーション組み込み型暗号化
データベース、Webサイト、その他のプログラムなどのアプリケーションは、データを保護するため、プログラムに暗号化を組み込むことができます。データベースでは、フィールド、列、データベース全体のストレージインスタンスなど、最も多様な種類の暗号化を利用できます。その他の暗号化方式では、クレジットカード番号や社会保障番号など、アプリケーション全体に存在する特定の種類のデータを検出して暗号化できます。
デジタル証明書
デジタル証明書は、身元の確認や情報の暗号化・復号に使用できる、公開された鍵を提供します。証明書は常に最新の情報を維持し、有効期限が切れる前に交換する必要があります。
暗号化の種類またはアルゴリズムの選び方
暗号化の種類を選択する際、企業はまず組織のリスクに基づいてセキュリティ要件を検討する必要があります。リスクによって、財務、運用、規制の観点から組織内で最も重要なデータが明確になり、そのデータを暗号化で保護できる場所と方法の判断に役立ちます。
効果的なリスク分析には、データの適切な分類、データの所在に関する正確なインベントリー、そして最も重要なデータが組織内をどのように流れるかを正確に把握することが必要です。リスク分析によってセキュリティニーズを特定したうえで、最も一般的に使用されている、または最も適用しやすいツールの種類だけでなく、幅広い暗号化ソリューションを検討すべきです。
商用ツールで検討すべき主な機能(コストを除く)は次のとおりです。
- 一元的なポリシー管理
- ツールの速度
- 鍵管理と自動化
- ハードウェアベースの暗号アクセラレーションのサポート
- コンプライアンスに関するレポート機能
- 監視、ログ記録、監査機能
- オペレーティングシステム(OS)のサポート
- インストールと設定のプロセス
- 運用とユーザーエクスペリエンスへの影響
- 暗号化アルゴリズムの選択肢
- 旧式の暗号化のサポート
残念ながら、暗号化は、次のような要因によって機能の損失、パフォーマンスの低下、さらにはデータの損失につながる可能性があります。
- ユーザーエラー
- メモリとハードドライブの要件と利用可能なリソースの差
- インフラストラクチャーに必要な変更
- デバイスに必要な変更
インフラストラクチャーやエンドユーザーのデバイスに大幅な変更を必要とするソリューションは、通常、他の選択肢では企業のセキュリティニーズを満たせない場合にのみ使用すべきです。ツールを選択した後、組織は利用可能な複数のセキュリティアルゴリズムから選択できる場合があります。そのアルゴリズムが現行のものか廃止されたものか、検証済みか未検証か、ユースケースに適しているかを検討する必要があります。
ツールとアルゴリズムに関する検討に加え、組織は暗号化を取得する方法と経済的な影響についても検討する必要があります。
- ツールを直接購入する方法なら、一度きりの料金設定と専門的なカスタマーサポートを利用できる可能性がありますが、陳腐化したり、用途が限定されたりする可能性があります。
- オープンソースソフトウェアは通常無料ですが、専門的なカスタマーサポートがなく、導入に最も多くのリソースを必要とし、陳腐化する可能性があるほか、通常は利用方法が限定されます。
- アドオン暗号化は、特定のユースケース向けに特定のベンダーが提供するサービスであることが多く、クラウドリソースを保護するために追加される、クラウドプロバイダーのクラウドストレージ暗号化などがその例です。
- サービスとしての暗号化は、幅広い暗号化オプションを提供し、継続的に更新されるため、管理に必要な労力が最も少なくて済みます。ただし、この選択肢では、会社の秘密を外部の当事者に委ねることになります。
ツールの選定は、協力しながら反復的に進めるプロセスになります。影響を受けるユーザーを暗号化ツールのテストに参加させ、混乱やデータ損失を避けるため、導入は段階的に進めることができます。セキュリティと同様に、暗号化も用途に応じて、データベース、ローカルファイル、メール、ドライブ全体など、複数の層に適用すべきです。
まとめ:暗号化はセキュリティスタックに強固な防御層を加える
暗号化はコンプライアンス基準によって義務付けられている場合があり、顧客は重要なデータが保護と盗難防止のために暗号化されることを期待します。しかし、暗号化だけで貴重なデータを完全に保護することはできません。暗号化は非常に強力な防御層となりますが、サーバー、エンドポイント、ネットワーク接続、アプリケーションなどを保護するためのセキュリティソリューションとサービスによる、包括的なセキュリティスタックを補完するものとして適用すべきです。
暗号化についてさらに読むには、次を参照してください。
この記事はもともとSam Ingallsによって2022年5月26日に執筆・公開され、Chad Kimeによって2023年12月7日に更新されました。