

















暗号化は、数学的アルゴリズムを使ってデータを変換・符号化し、認証された当事者だけがアクセスできるようにする。
金融取引からプライベートな通信まで、あらゆるものを保護する暗号化を十分に理解することは重要だ。サイバー攻撃が巧妙化する中、暗号化は機密データを侵害や不正アクセスから守る最も効果的な手段の一つであり続けている。
このガイドでは、暗号化の基本原理、主な種類、一般的に使用されるアルゴリズムを解説し、データがどのように保護されるのか、また現代のテクノロジーにおいて暗号化がなぜ不可欠なのかを理解できるようにする。
暗号化とは?
暗号化は、データを適切な鍵でしか復号できない判読不能な形式に変換することで保護する。デバイスに保存されている場合でもネットワーク経由で送信されている場合でも、機密データの安全性を確保し、不正アクセスを防ぐ。暗号化はデータ保護の基本要素であり、オンラインバンキングから安全なメッセージングまで、あらゆる場面で利用されている。
暗号化はどのように機能する?
暗号化ではデータを暗号文に変換し、機密情報を不正アクセスから保護する。この暗号文を元の読み取り可能な平文形式に戻せるのは、特定の復号鍵を使った場合だけだ。
暗号化では、データがどのように変更されるかを決めるアルゴリズムを適用し、データを判読不能な形式に変換する。対応する復号鍵がなければ、暗号化されたデータは不正なユーザーに傍受されてもロックされたままとなる。
暗号化の種類
暗号化には主に2種類あり、それぞれ異なるセキュリティニーズに対応する。両者の主な違いは暗号化鍵と復号鍵の使い方にあり、それが速度、セキュリティ、実用的な用途に影響する。
暗号化アルゴリズム
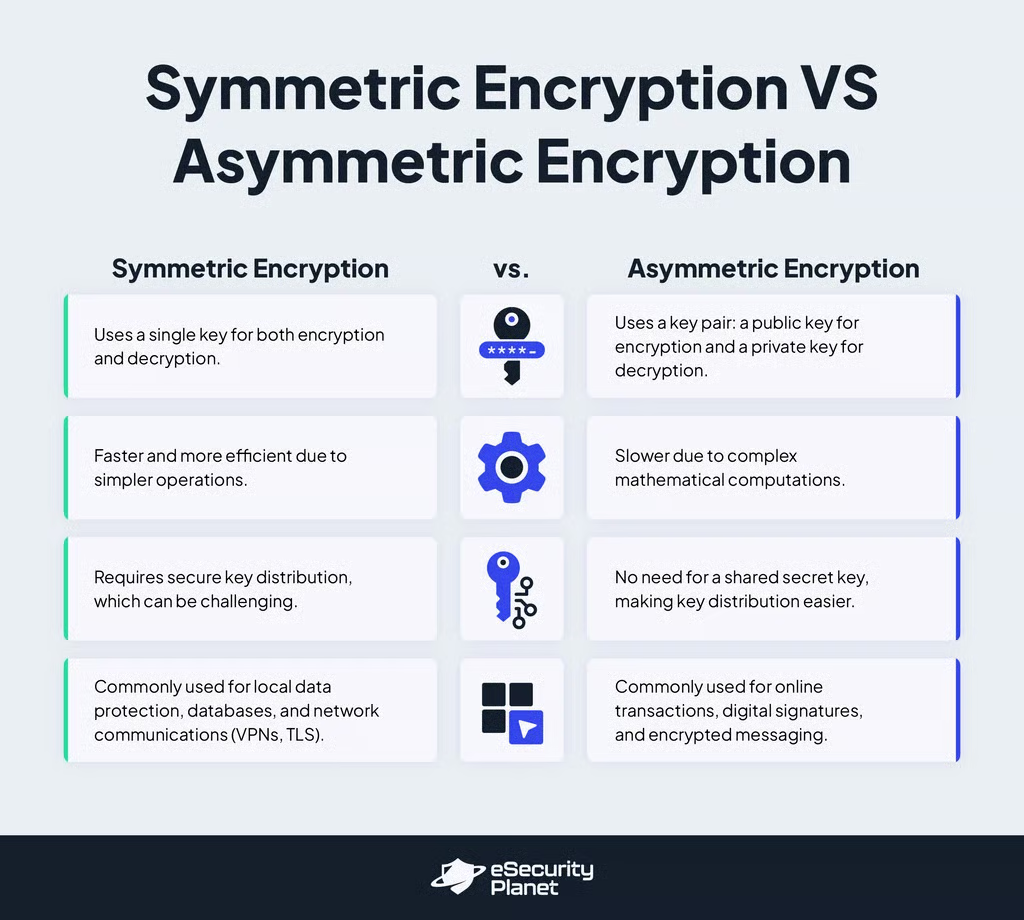
- 対称暗号化:暗号化と復号の両方に単一の鍵を使う。より単純な処理を用いるため、他の方式より効率が高く高速である。一方、安全な鍵の配布が大きな課題となる。対称暗号化は、ローカルに保存されたデータやデータベース、仮想プライベートネットワーク(VPN)やトランスポート層セキュリティ(TLS)などのネットワーク通信の保護に広く使われている。
- 非対称暗号化:暗号化用の公開鍵と復号用の秘密鍵という一対の鍵を使う方式だ。公開鍵は自由に共有できるため、誰でもメッセージを暗号化できるが、復号できるのは秘密鍵の所有者だけである。共有秘密鍵が不要になる一方、複雑な数学的計算を行うため処理速度は遅い。非対称暗号化は通常、オンライン取引、デジタル署名、暗号化メッセージの保護に利用される。
暗号化アルゴリズムは、数学的・計算的な処理によってデータを判読不能な形式に変換する。こうしたアルゴリズムは脆弱性がないか常に検証され、脆弱だと判明したものは置き換えられる。
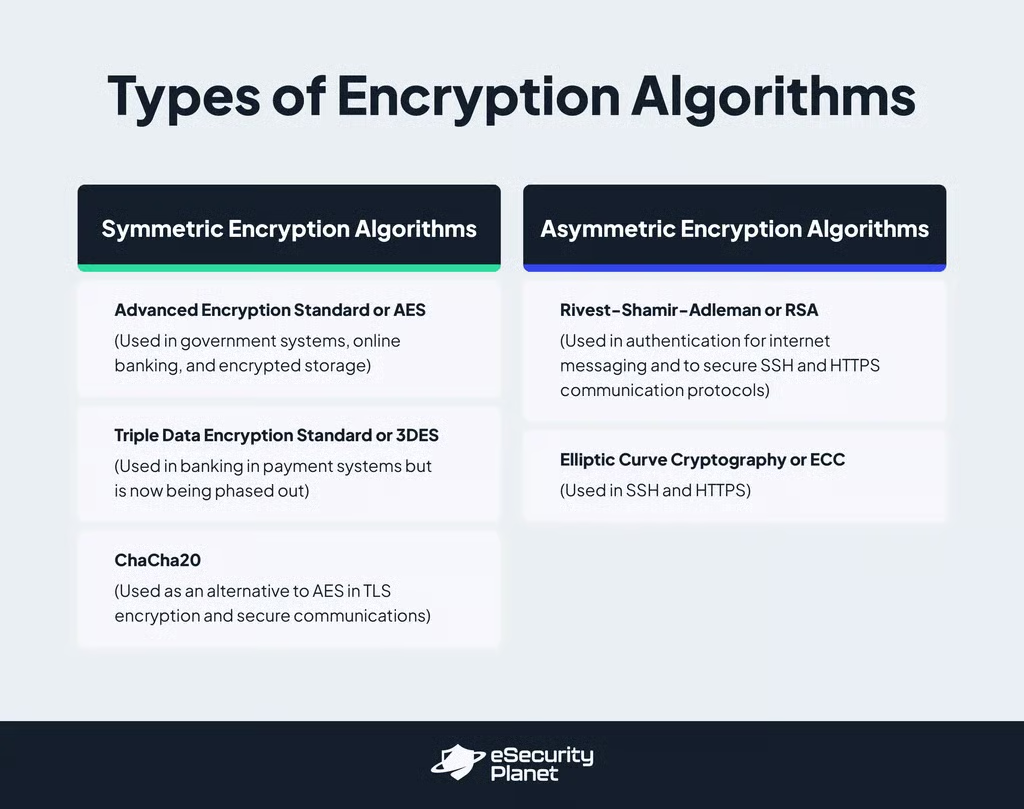
対称暗号化アルゴリズム
- Advanced Encryption Standard(AES)暗号化:データを128ビットの固定サイズのブロックに分割してかき混ぜ、128ビット、192ビット、256ビットの鍵サイズを使って保護する、安全かつ高速な暗号化アルゴリズム。AESは、高い処理速度と堅牢なセキュリティを備えるため、政府システム、オンラインバンキング、暗号化ストレージで広く使われている。
- Triple Data Encryption(3DES)暗号化:セキュリティを高めるためにDESアルゴリズムを3回適用する旧式の暗号化方式。銀行や決済システムで広く使われていたが、AESなどの新しい選択肢より低速で安全性も低いため、現在は段階的に廃止されている。
- ChaCha20:モバイルデバイスや低消費電力のハードウェアでも高速に動作するよう設計された最新の暗号化アルゴリズム。信頼性の高い防御と暗号攻撃への耐性を提供するため、TLS暗号化や安全な通信でAESの代替として広く使われている。
非対称暗号化アルゴリズム
- Rivest-Shamir-Adleman(RSA)暗号化:大きな数を素因数に分解することの難しさに基づく、広く使われている方式で、高い攻撃耐性を備える。RSAは安全性を維持するために非常に長い鍵長を必要とするため、新しい代替方式より低速だ。インターネットメッセージングの認証や、SSH、HTTPSなどの安全な通信プロトコルによく使われる。
- Elliptic Curve Cryptography(ECC)暗号化:RSAより短い鍵長で強固なセキュリティを実現する新しい暗号化アルゴリズム。必要な処理能力が少ないため、モバイルアプリ、暗号資産取引、インターネットメッセージングに適している。
暗号化のメリット
暗号化はIT環境のデータを保護し、コンプライアンス、機密性、完全性という3つの重要なメリットをもたらす。
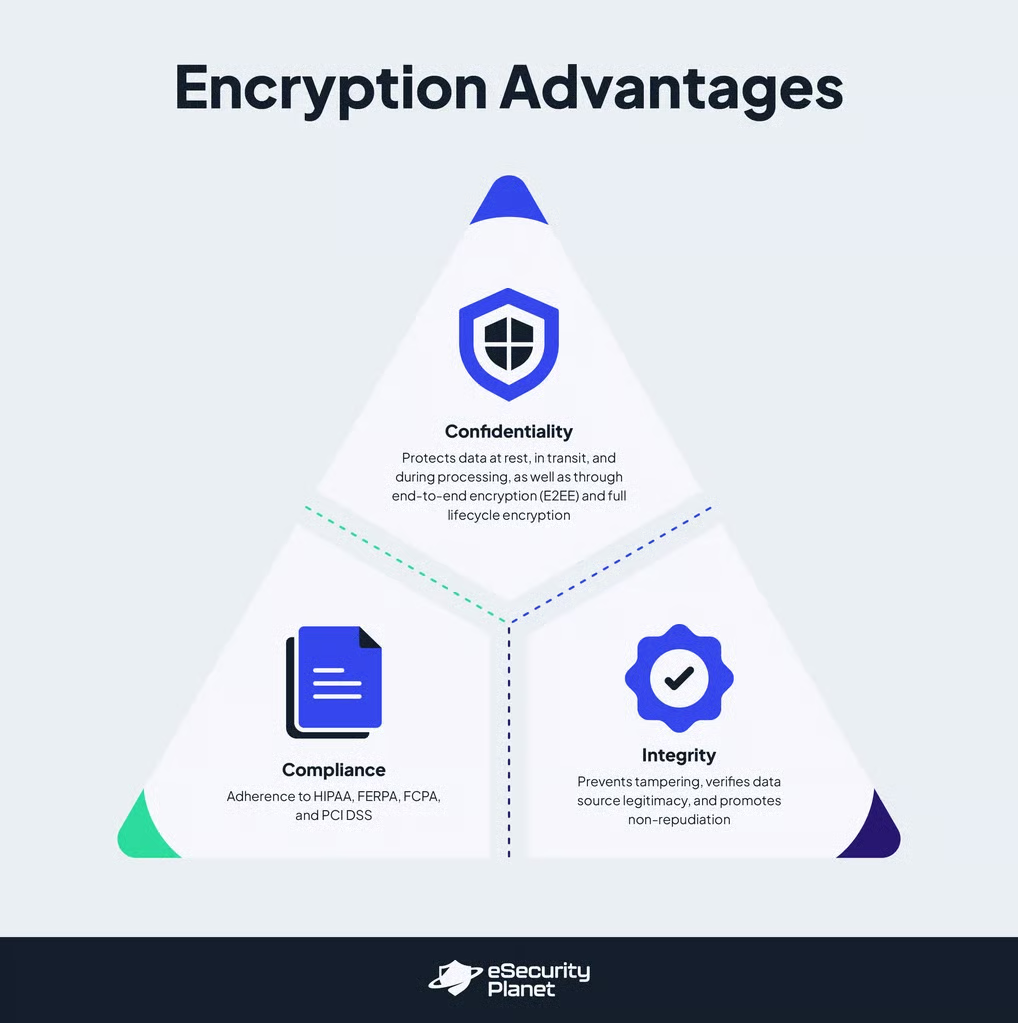
コンプライアンス
多くの規制基準では、保存中および転送中の機密データを保護するために暗号化が義務付けられている。組織はこれらの規制に準拠するため、適切な暗号化ソリューションを導入し、データを常に保護しなければならない。こうした基準の例には次のようなものがある。
- Health Insurance Portability and Accountability Act(HIPAA):患者の医療情報を保護するため、暗号化を義務付けている。
- Family Educational Rights and Privacy Act(FERPA):学生の私的な記録について、暗号化または同等のセキュリティ対策を義務付けている。
- Fair Credit Practices Act(FCPA)およびPayment Card Industry Data Security Standard(PCI DSS):いずれも金融データや個人データの安全な保存と送信を求めている。
機密性
暗号化は、データをサイバー犯罪者や不正なユーザーが読めない状態にすることで、サイバー攻撃、デバイスの紛失、通信の傍受が発生した場合でもデータ侵害を防ぐのに役立つ。データの保存、転送、利用というさまざまな段階で機密性を維持する。
- データ状態全体にわたる暗号化:ローカルデバイスやクラウドリポジトリに保存されたデータ、システム間で送信されるデータ、処理中のデータを保護し、どの段階でも不正アクセスを防ぐ。
- エンドツーエンド暗号化(E2EE):送信者から受信者までデータを暗号化したままにする。これにより、意図した受信者だけがデータを復号でき、傍受や不正アクセスを防げる。
- ライフサイクル全体の暗号化:データの作成から削除まで、その存在の全段階でデータを保護し、情報がさらされるリスクを最小限に抑える。
完全性
暗号化はデータを保護するだけでなく、その真正性と正確性も守る。データの完全性を維持することで、暗号化はデジタル通信や取引への信頼を高める。安全な送信プロトコルは暗号化によって次のことを実現する。
- 転送中の改ざんや未承認の変更を防ぐ:例えばTLS暗号化は、送信中のデータが攻撃者によって変更されるのを防ぐ。
- データソースの正当性を検証する:例えばHTTPS暗号化は、なりすましを防ぐためにWebサイトの身元が認証されていることを保証する。
- 送信者が送信における自身の役割を否認できないようにし、否認防止を実現する:暗号化された通信ログは、メッセージの送信元と配信を検証可能な証拠として示す。
暗号化の課題
暗号化はデータ保護に不可欠であり、サイバーセキュリティの重要な構成要素でもある。しかし、組織はセキュリティ態勢全体を強化するために、いくつかの潜在的な課題を克服しなければならない。
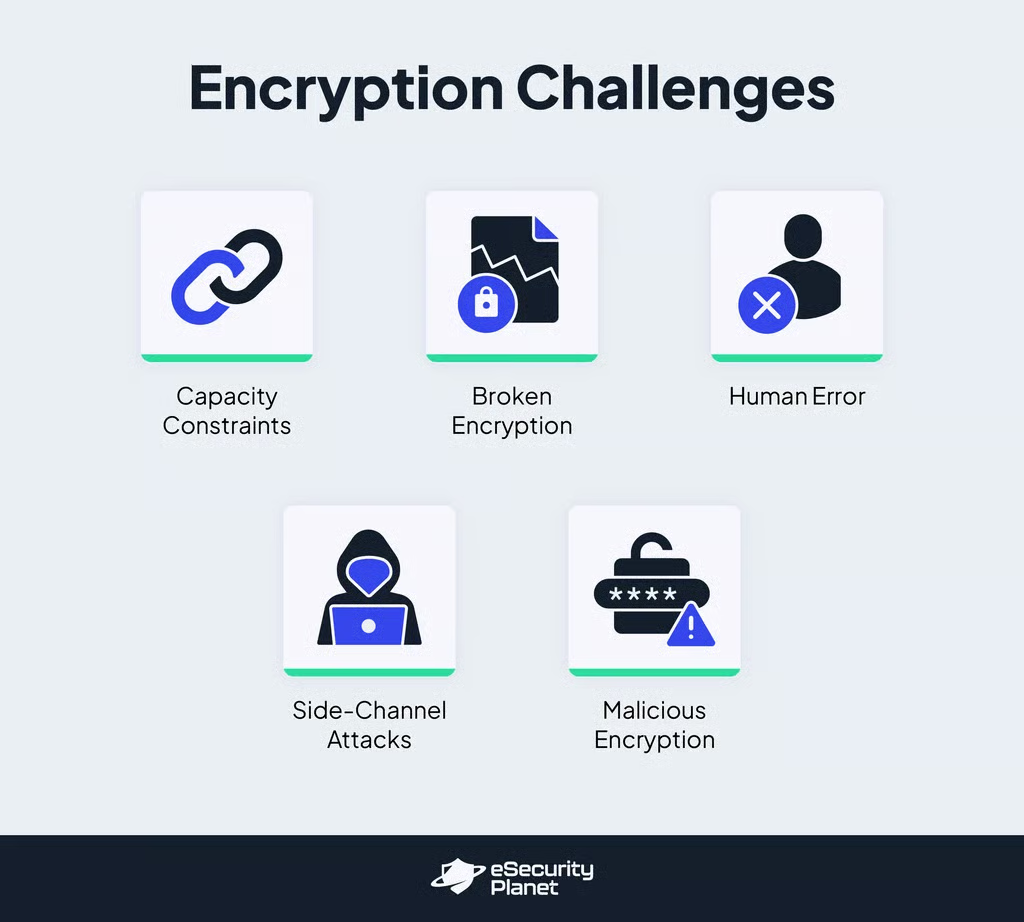
容量の制約
暗号化によるデータ保護には処理能力が必要なため、IoTデバイスやモバイルデバイスなど、リソースが限られた機器では課題となる。こうしたデバイスは効率性を重視して設計されているため、完全な暗号化は現実的でない場合がある。
携帯電話やタブレットも速度とバッテリー持続時間の両立を迫られるため、暗号化の選択肢が限られる。同様に、リソースの限られたサーバーも、高度な暗号化を施すと処理速度が低下する可能性がある。
組織は、こうした種類のデバイスから機密データへのアクセスを制限し、計算負荷を軽減する軽量暗号を導入することで、これらの問題を緩和できる。ゼロトラストアーキテクチャも、リソースが限られたデバイスが機密データを処理する前に、厳格なアクセス制御を受けるようにするのに役立つ。
破られた暗号化
暗号化は、時代遅れのアルゴリズム、総当たり攻撃、政府が義務付けるバックドアによって破られる可能性がある。
- 時代遅れのアルゴリズム:暗号化の安全性は時間とともに低下する。組織は、3DESからAESへのアップグレードなど、脆弱なアルゴリズムを置き換えるべきだ。
- 総当たり攻撃:脆弱なパスワードや短い鍵長はリスクを高める。現代の暗号化は安全だが、量子コンピューティングによって復号が高速化される可能性がある。多要素認証(MFA)と量子耐性暗号を導入することで、この脅威を緩和できる。
- 政府によるバックドア:一部の政府は暗号化のバックドアを義務付けており、攻撃者に悪用される可能性がある。多層的な暗号化方式は、情報がさらされるリスクを軽減するのに役立つ。
人的ミス
暗号化の有効性は、適切な実装に左右される。脆弱なパスワード、鍵の紛失、管理ミスは侵害につながる可能性がある。推測しやすいパスワードを選ぶユーザーもいれば、鍵を紛失してデータを復元できなくなる場合もある。
組織は、強力なパスワードポリシーを徹底し、安全な鍵管理について従業員を教育し、集中管理型の暗号化制御を利用して、こうしたリスクを低減しなければならない。IDおよびアクセス管理(IAM)ツールは、データ損失防止(DLP)ソフトウェアは不正な鍵の露出を防ぐことで、ロールベースのアクセスを強化する。
サイドチャネル攻撃
暗号化アルゴリズムが信頼できる場合でも、攻撃者は暗号化中の物理的または動作上のパターンを分析し、機密情報を抽出できる。電力消費、電磁放射、タイミングの変動から、暗号鍵やデータが漏えいする可能性がある。
こうした攻撃を緩和するには、電磁波漏えいに対するシールドや暗号ハードウェアにおける電力解析への対策など、ハードウェアベースのセキュリティ対策が必要となる。組織は、次世代ファイアウォール(NGFW)やセキュアWebゲートウェイ(SWG)を利用して暗号化トラフィックを検査し、悪意のある通信をブロックすることもできる。
悪意のある暗号化
脅威アクターは暗号化を使って脅威を隠し、業務を妨害する。ランサムウェア攻撃を仕掛けて身代金が支払われるまでデータをロックしたり、暗号化されたコマンド&コントロール(C2)トラフィックを使って検知を逃れたりする可能性がある。
ネットワーク監視ソリューション、エンドポイント検知・対応(EDR)ツール、不正な暗号化ソフトウェアを制限するポリシーは、悪意のある暗号化への対策に役立つ。ウイルス対策ソフトウェアは、ランサムウェアが拡散する前に特定して封じ込めるのに役立つ。さらに、災害復旧戦略によって、組織は身代金を支払わずに暗号化されたデータを復元できる。
暗号化に関するよくある質問(FAQ)
ファイルやメールを暗号化するとどうなる?
ファイルやメールを暗号化するとメッセージがかき混ぜられ、復号鍵がなければ解読できなくなる。そのため、ファイルやメールを傍受されても、内容は非公開かつ安全な状態に保たれ、正しい鍵を持つ人だけがアクセスできる。
暗号化はなぜ重要?
暗号化は、機密情報を不正アクセスから保護し、正しい鍵を持たない人には読めない状態にして、データ侵害を防ぐために重要だ。暗号化がなければ、機密情報がサイバー犯罪者にさらされ、個人情報の盗難、金融詐欺、企業スパイ活動につながる可能性がある。
どのようなデータを暗号化すべき?
財務データ、医療記録、生体認証情報などの個人を特定できる情報(PII)を含む機密データは暗号化すべきだ。データベースやストレージデバイス内などの保存中のデータだけでなく、メールやネットワーク経由で送信される通信など、転送中のデータを保護するうえでも暗号化は必須である。知的財産や機密性の高い業務情報も保護することが推奨される。
まとめ:暗号化を無視するのをやめ、導入を始めよう
暗号化は大企業だけのものではない。どのような組織でも、機密データを悪意のある人の手から守るための現実的な手段だ。暗号化がなければ、盗まれたデータによって金銭的損失、評判の低下、法的問題が生じる可能性がある。
暗号化には課題があるものの、セキュリティツールを使えば暗号化の管理を効率化し、データ保護を強化できる。暗号化の仕組み、実世界での用途、課題を理解することで、組織は増大するサイバー脅威に対する防御を強化できる。
暗号化を拡張検知・対応(XDR)および特権アクセス管理(PAM)ツールと組み合わせ、データセキュリティ戦略を強化しよう。組織に適したものを見つけるには、おすすめのXDRとPAMソリューションに関するガイドをお読みください。
Liz Ticongが2025年2月にこの記事を更新しました。