

















Netzwerksicherheit schafft abgeschirmte, überwachte und sichere Verbindungen zwischen Benutzern und Ressourcen. Obwohl sich die Definition von Benutzern, Ressourcen und Verbindungen rasant weiterentwickelt, bleiben die Grundlagen der Netzwerksicherheit gleich: externe Bedrohungen abwehren, die interne Netzwerkkommunikation schützen, das Netzwerk auf interne und externe Bedrohungen überwachen und sicherstellen, dass Benutzer nur auf autorisierte Teile des Netzwerks zugreifen.
Die Absicherung der wachsenden, weit verzweigten und manchmal widersprüchlichen Sammlung von Technologien, aus denen Netzwerksicherheit besteht, stellt Sicherheitsfachleute ständig vor Herausforderungen. Im Folgenden betrachten wir diese Grundlagen sowie den Wandel der Netzwerksicherheit in den folgenden Abschnitten:
- Netzwerksicherheit definiert
- So funktioniert Netzwerksicherheit
- Netzwerkschichten und Sicherheitsmodelle
- Was sind die wichtigsten Bedrohungen für Netzwerke?
- Best Practices zum Schutz Ihres Netzwerks
- Arten von Netzwerksicherheitslösungen
- Welche Vorteile bietet Netzwerksicherheit?
- 6 zentrale Herausforderungen der Netzwerksicherheit
- Eine Karriere in der Netzwerksicherheit beginnen
- Fazit: Netzwerksicherheit
- Netzwerksicherheit definiert
- So funktioniert Netzwerksicherheit
- Was sind die wichtigsten Bedrohungen für Netzwerke?
- Best Practices zum Schutz Ihres Netzwerks
- Arten von Netzwerksicherheitslösungen
- Welche Vorteile bietet Netzwerksicherheit?
- 6 zentrale Herausforderungen der Netzwerksicherheit
- Eine Karriere in der Netzwerksicherheit beginnen
- Fazit: Netzwerksicherheit als kritischer Bestandteil eines umfassenderen Cybersicherheitsplans
Netzwerksicherheit definiert
Um die sich wandelnden Anforderungen und Technologien zu verstehen, müssen wir den Unterschied zwischen den früheren einfachen Netzwerken und den neueren komplexen Netzwerken betrachten.
Ältere einfache Netzwerke
Die ursprünglichen einfachen Netzwerke verbanden einzelne Benutzer und ihre Computer (ursprünglich Terminals) mit einem Router oder Switch. Der Router oder Switch ermöglichte anschließend die Kommunikation mit den anderen Geräten im Netzwerk, etwa weiteren Servern, Netzwerkspeichern und Druckern. Als das Internet aufkam, ergänzte das Netzwerk eine Firewall, um Netzwerke und Benutzer bei der Verbindung mit dem World Wide Web zu schützen.
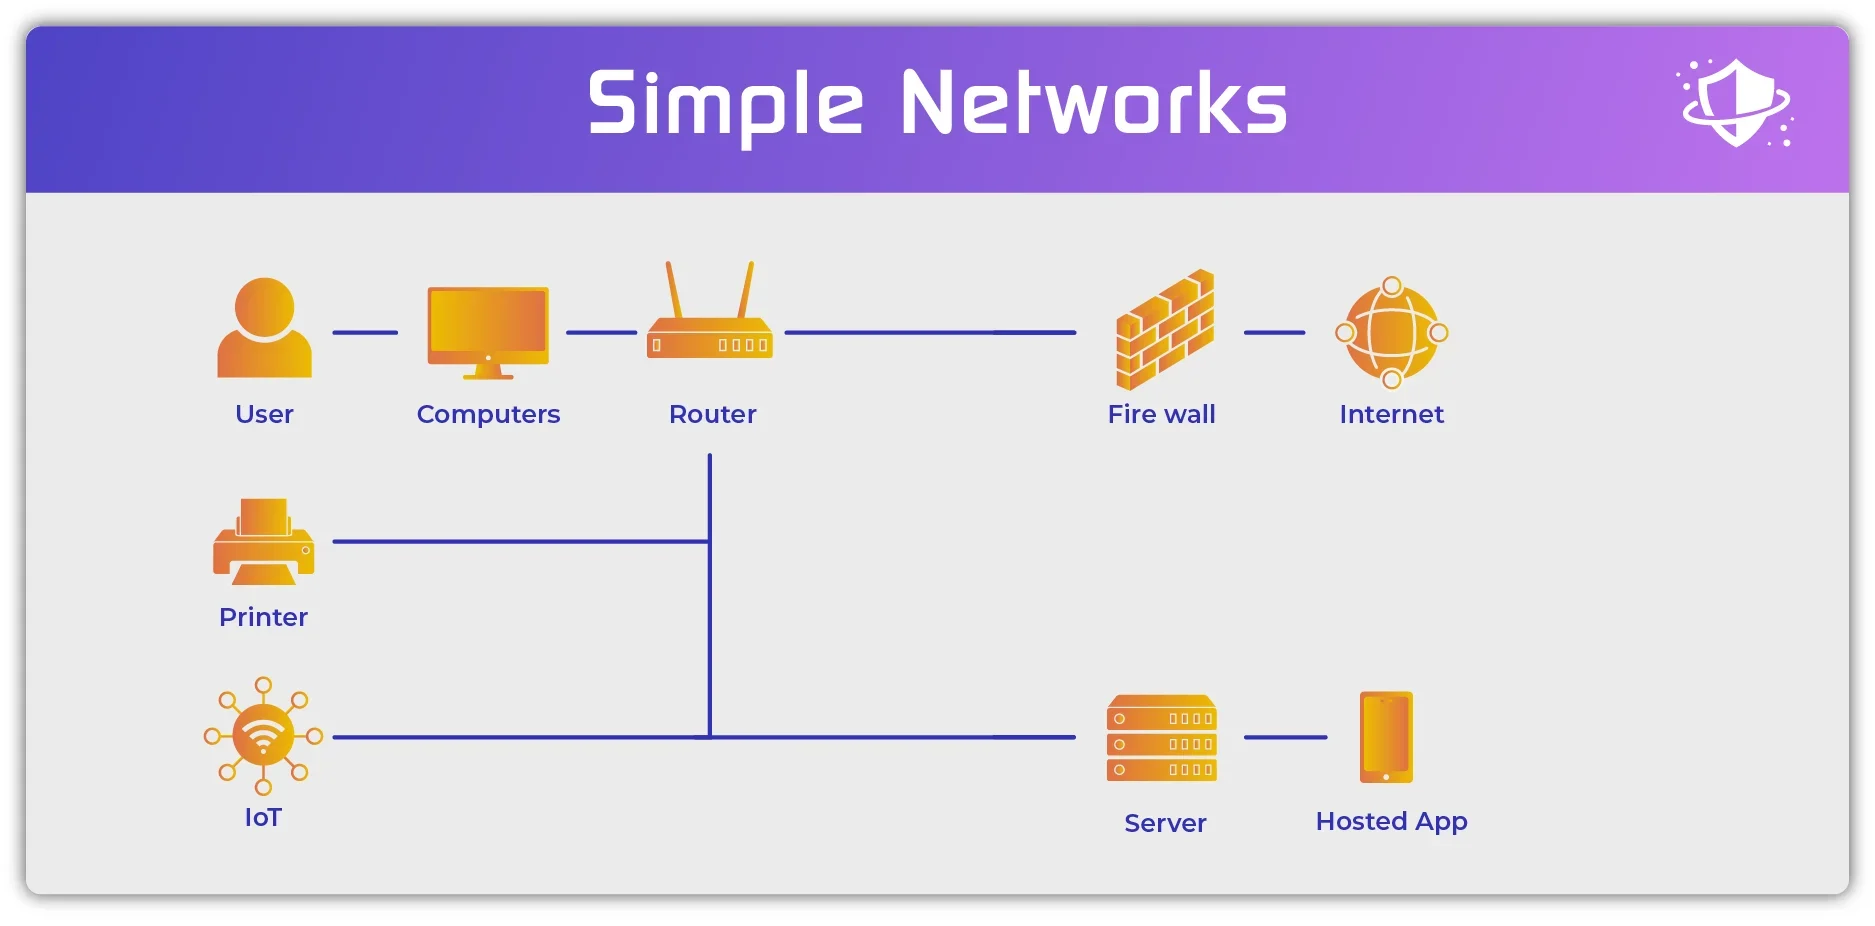
In dieser einfachen Umgebung folgte die Netzwerksicherheit einem einfachen Protokoll:
- Benutzer authentifizieren: über eine Computeranmeldung (Benutzername + Passwort)
- Berechtigungen des Benutzers prüfen: über Active Directory oder ein ähnliches Lightweight Directory Access Protocol (LDAP)
- Kommunikation mit autorisierten Netzwerkressourcen ermöglichen (Server, Drucker usw.)
- Lokale Kommunikation überwachen: mithilfe passiver Intrusion-Detection-Systeme (IDS) oder aktiver Intrusion-Prevention-Systeme (IPS)
- Autorisierte Verbindungen außerhalb des Netzwerks überwachen und nicht autorisierte blockieren: mithilfe von Firewalls
Diese Struktur setzte voraus, dass sich alle benötigten Ressourcen innerhalb des Netzwerks befanden, die gesamte Kommunikation innerhalb des Netzwerks autorisiert war und alle Benutzer authentifiziert waren. In einem komplexen modernen Netzwerk ist diese Annahme nicht mehr haltbar.
Neuere komplexe Netzwerke
Moderne Netzwerke umfassen deutlich mehr Benutzer, Ressourcen und Verbindungstypen als ursprünglich vorgesehen. Einige grundlegende Schritte bleiben gleich, doch die Details sind weitaus komplizierter geworden.
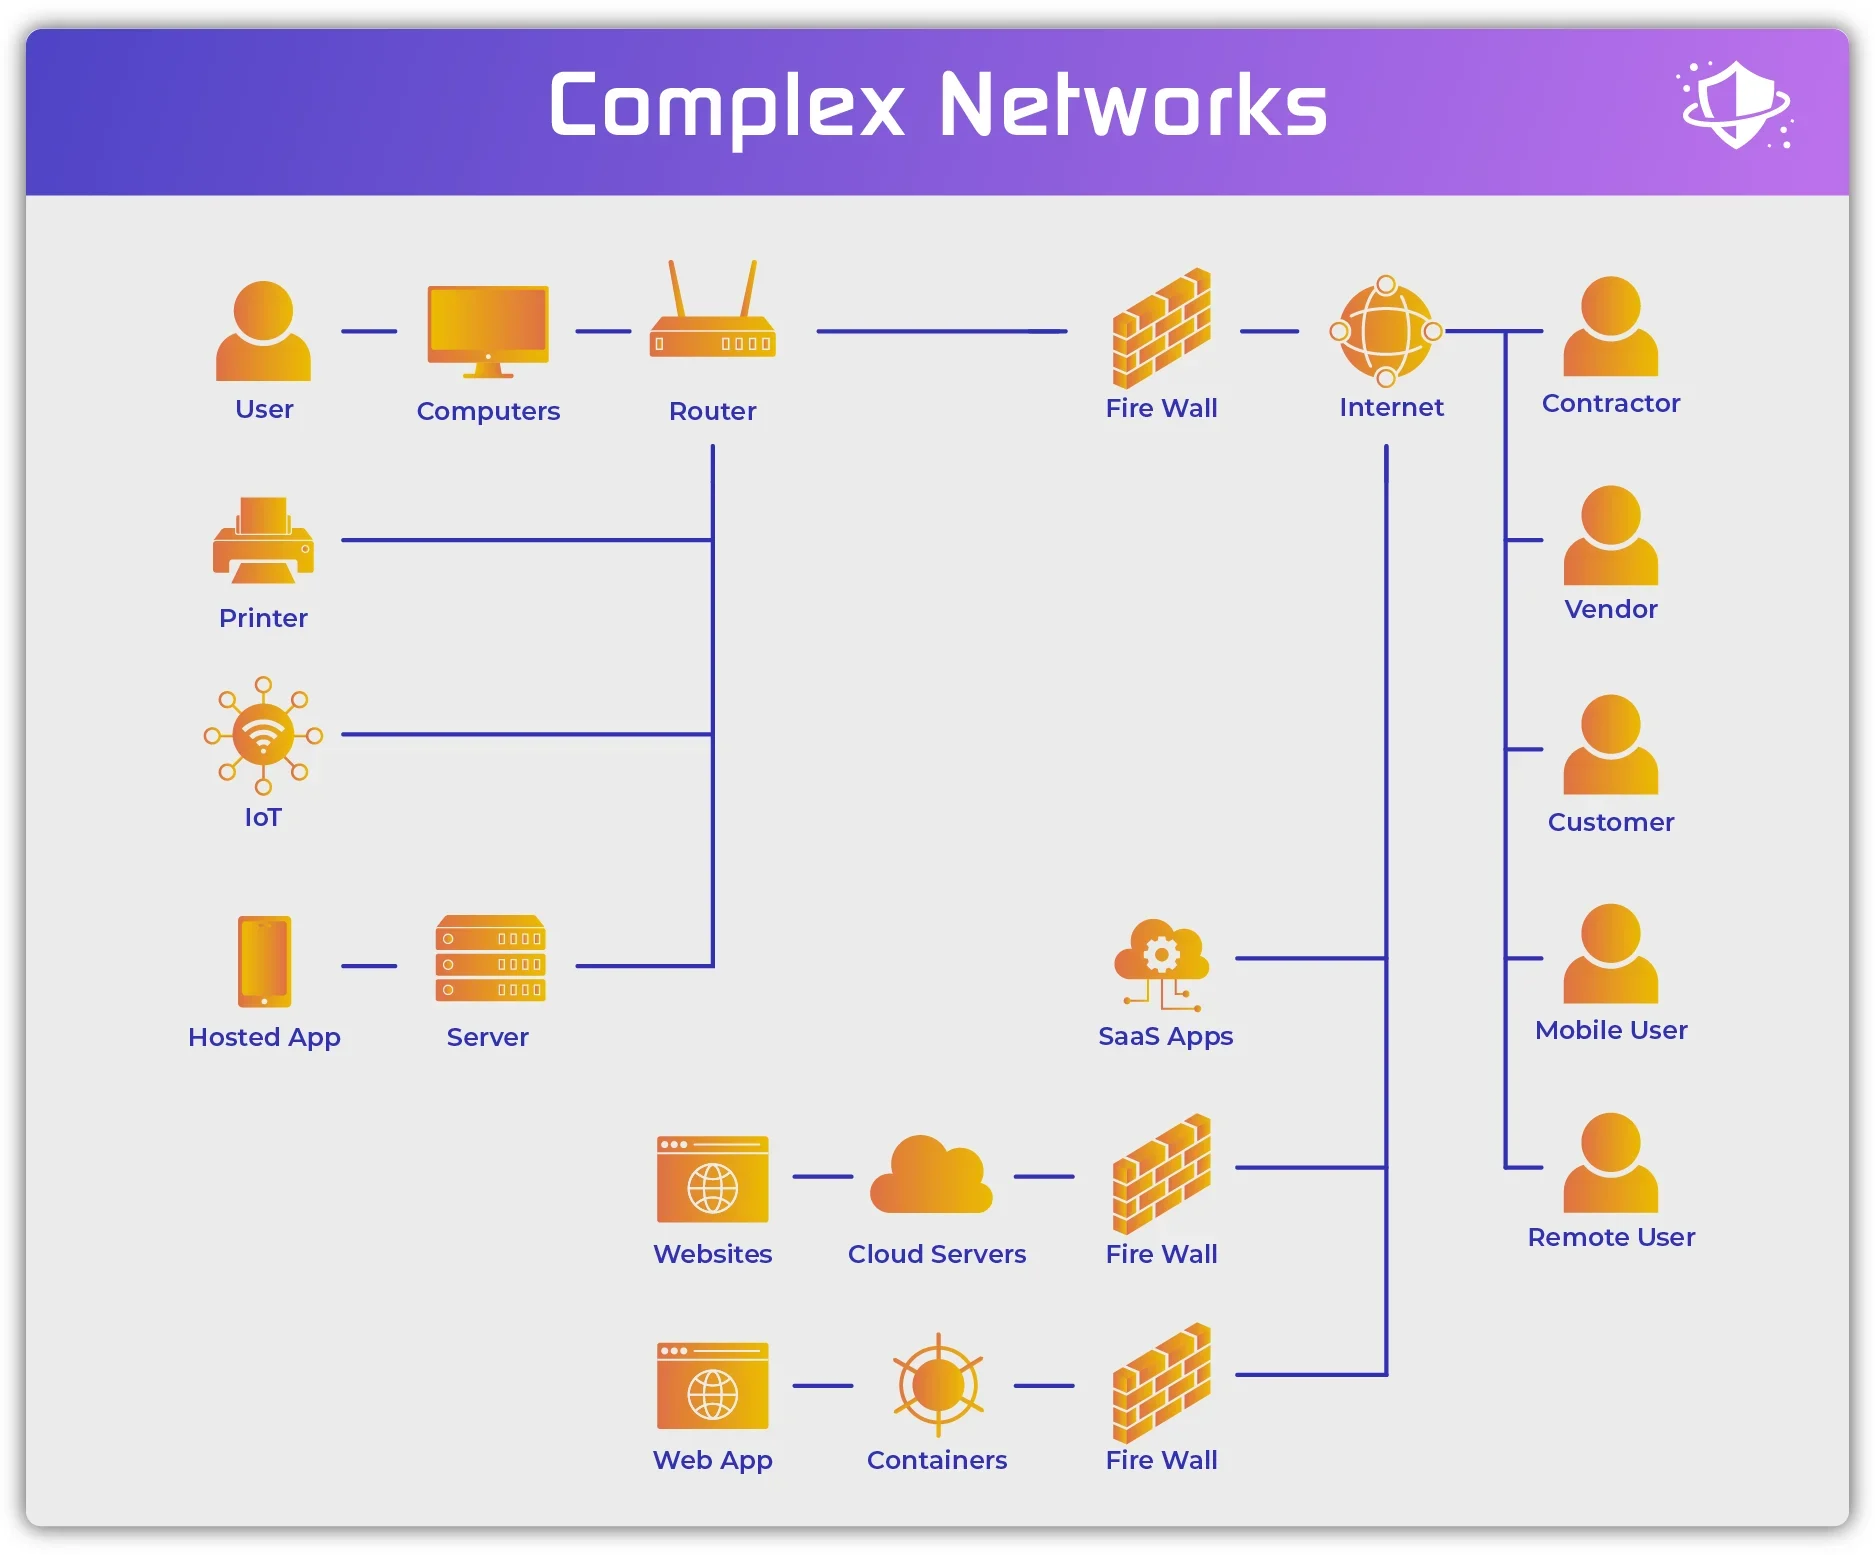
Benutzer umfassen mittlerweile sowohl lokale als auch externe Mitarbeiter. Auch Anbieter, Kunden und Auftragnehmer greifen häufig auf Ressourcen innerhalb des Netzwerks oder auf direkt damit verbundene Ressourcen zu. Anwendungen und Dienste fungieren inzwischen ebenfalls als Benutzer, da sie direkt oder über APIs aktive Verbindungen zu Geräten, Datenbanken und Anwendungen innerhalb des Netzwerks herstellen.
Geräte bestehen inzwischen sowohl aus Unternehmensgeräten als auch aus nicht kontrollierten BYOD-Geräten wie Computern, Laptops, Tablets und Mobiltelefonen. Virtuelle und physische Server, Endpunkte und Container können sich in lokalen Rechenzentren, remote in Niederlassungen oder in der Cloud befinden. Auch das Internet der Dinge (IoT), die Betriebstechnologie (OT) und das industrielle Internet der Dinge (IIoT) sind inzwischen mit Netzwerken verbunden.
Verbindungen umfassen weiterhin fest verdrahtete physische Switches und Router, aber inzwischen auch drahtlose Mobilfunknetze, WLANs, virtuelle Netzwerke, Cloud-Netzwerke und Internetverbindungen.
Zugangspunkte benötigen weiterhin Firewalls, umfassen aber häufig auch Methoden für externe Verbindungen in das Netzwerk, etwa Virtual Private Networks (VPNs), Remote Desktop Protocol (RDP) und Netzwerk-Controller zur Absicherung von Remote-Benutzern, die Remote-Ressourcen verwenden (Secure Gateways, Secure Access Service Edge (SASE) usw.).
Daten sind inzwischen im gesamten Unternehmen vorhanden: in Anwendungen (Datenbanken, E-Mail usw.), in Cloud-Repositories (S3-Buckets, Data Lakes usw.), in Software-as-a-Service-Anwendungen (CRM, Filesharing-Dienste usw.), auf Mobilgeräten sowie in heimischen und internationalen Niederlassungen und an vielen weiteren Orten. Kontrollen und Tools für die Netzwerksicherheit sollten die Daten idealerweise in all diesen Umgebungen abschirmen, überwachen und schützen.
So funktioniert Netzwerksicherheit
Netzwerke verbinden Ressourcen zum Zweck der Kommunikation. Netzwerksicherheit gewährleistet die Integrität und Vertraulichkeit der Kommunikation und überprüft geeignete Verbindungen anhand der Identität des Benutzers, des Gerätetyps und der Klassifizierung der Daten.
Kontrollen der Netzwerksicherheit
Netzwerksicherheit erfüllt diese Vorgaben durch die Implementierung, Wartung und Durchsetzung von physischen, technischen und administrativen Kontrollen , um die autorisierte Nutzung zu ermöglichen und Bedrohungen sowie eine unangemessene Nutzung von Netzwerkressourcen abzuwehren.
Die meisten Anbieter von Netzwerksicherheitslösungen konzentrieren sich darauf, Hardware- und Softwarelösungen bereitzustellen, die technische Kontrollen ermöglichen und Anwendungen zur Autorisierung, Authentifizierung, Unterstützung, zum Schutz und zur Überwachung des Netzwerkverkehrs einsetzen. Technische Kontrollen können implementiert werden durch:
- Hardware-Appliances: Switches, Router, Firewalls usw.
- Software: virtuelle Router, Intrusion-Prevention-Systeme (IPS) usw.
- Konfiguration: Schließen von Ports, die für Peer-to-Peer-Datenverkehr verwendet werden, Verwerfen fehlerhaft formatierter Kommunikationspakete usw.
Unternehmen tragen die Verantwortung dafür, dass physische Kontrollen ausschließlich autorisierte Zugriffe und Änderungen an Netzwerkgeräten wie Routern, Kabeln, Switches, Firewalls und anderen Netzwerk-Appliances ermöglichen. Diese Anforderung kann in gehosteten oder Colocation-Umgebungen von Anbietern umgesetzt werden, die Verantwortung für die Überprüfung ihrer Erfüllung verbleibt jedoch beim Unternehmen.
Alle Unternehmen implementieren zumindest rudimentäre administrative Kontrollen , indem sie Benutzernamen zu einem LDAP- oder Active-Directory-Verzeichnis hinzufügen. Viele Unternehmen können ihre Netzwerksicherheitsfunktionen jedoch durch detailliertere Richtlinien verbessern. Die Netzwerksicherheit setzt Richtlinien mithilfe technischer Tools durch, während detaillierte Richtlinien granulare Zugriffskontrollen ermöglichen, die auf Benutzergruppen, individuellen Anforderungen, zeitlichen Einschränkungen oder anderen Regeln basieren. Diese können die Authentifizierung und den Zugriff auf das Netzwerk begrenzen oder Netzwerkänderungen erlauben.
Um die Kommunikation zu sichern, verwenden Netzwerkgeräte verschiedene Protokolle, um die Integrität von Paketen zu überprüfen und Pakete an die richtigen Geräte zu übermitteln. Verschlüsselung wird regelmäßig eingesetzt, um die Daten vor dem Abfangen zu schützen. Um geeignete Verbindungen sicherzustellen, ordnen Netzwerke Benutzer, Geräte, Ressourcen und Berechtigungen anhand der in Active Directory oder ähnlichen LDAP-Lösungen festgelegten Richtlinien einander zu.
Netzwerksicherheit verhindert jeden nicht autorisierten Zugriff auf Ressourcen oder Kommunikation. Eine bessere Netzwerksicherheit überwacht Versuche, Berechtigungen zu überschreiten, ungewöhnliches Verhalten autorisierter Benutzer sowie Netzwerkaktivitäten, die auf eine Kompromittierung oder Malware-Aktivität hindeuten können.
Um die wirksame und angemessene Implementierung der Netzwerksicherheit zu überprüfen, sollte Auditing durchgeführt werden, um die erfolgreiche Umsetzung von Richtlinien und Kontrollen zu bestätigen. Häufig erfolgt das Auditing durch die Prüfung von Netzwerkprotokollen, doch auch Penetrationstests und Schwachstellen-Scans können zur Überprüfung der korrekten Implementierung und Konfiguration eingesetzt werden.
Netzwerkschichten und Datenkapselung
Das Open-Systems-Interconnection-(OSI)-Modell unterteilt die Kommunikation in sieben verschiedene Schichten. In der Praxis können diese Schichten häufig ineinander übergehen, doch das Modell unterstützt die Konzeptualisierung und Entwicklung von Standards. Fachleute für Netzwerksicherheit wissen, dass Kommunikation über das gesamte Schichtenspektrum hinweg stattfindet und Sicherheitslösungen alle Schichten auf irgendeine Weise abdecken müssen.
- Physikalische Schicht: Bits, die durch Kabel oder innerhalb drahtloser Signale fließen
- Sicherungsschicht: Zerlegt die Kommunikation in Datenrahmen oder kleinere Datenblöcke, die einen Teil der Datenkommunikation zwischen zwei Knoten enthalten – beliebigen sendenden oder empfangenden Geräten innerhalb des Netzwerks wie Computern, Routern, Switches, Gateways usw.; kleinere Rahmengrößen ermöglichen eine effizientere Übertragung und Fehlerprüfung
- Netzwerkschicht: Datenpakete, die Adressierungs-, Routing- und Verkehrssteuerungsdaten zu einem Datenrahmen hinzufügen
- Transportschicht: Datenrahmen variabler Größe werden unter Wahrung der Dienstgüte von Host zu Host über das Netzwerk übertragen
- Sitzungsschicht: Erstellt, steuert und beendet die Kommunikation zwischen Sender und Empfänger
- Darstellungsschicht: Legt die Datenformatierung und -übersetzung fest, einschließlich Funktionen wie Verschlüsselung, Komprimierung und Grafikbefehlen
- Anwendungsschicht: Direkte Interaktion mit der Softwareanwendung, die die Kommunikation initiiert und empfängt, etwa einem Browser, Filesharing-Programm usw.
Die Internetprotokollfamilie (TCP/IP) verwendet ein vereinfachtes Modell, das die Kapselung der vom Protokoll übertragenen Daten beschreibt:
- Anwendungsschicht: erstellt die zu sendenden Daten
- Transportschicht: führt die Host-zu-Host-Kommunikation durch
- Internetschicht: Nimmt die Daten der Transportschicht und kapselt sie mit einem IP-Adressheader, der Informationen über die lokale Netzwerkverbindung verbirgt, und leitet die Daten an den Zielhost weiter
- Verbindungsschicht: Zerlegt die Daten in Rahmen und fügt Rahmenheader und -footer hinzu; verwaltet die lokalen Netzwerkverbindungen für die Übertragung
Sicherheitsprinzip: Defense in Depth
Defense in Depth gilt für die gesamte Cybersicherheit. Das Konzept berücksichtigt, dass wahrscheinlich keine einzelne Sicherheitskontrolle jederzeit alle Bedrohungen abdecken kann. Stattdessen müssen mehrere Arten von Kontrollen implementiert werden, die sich gegenseitig verstärken, sodass Risiken selbst dann reduziert werden, wenn eine einzelne Kontrolle ausfällt.
Im weitesten Sinne umfasst Defense in Depth:
- Datensicherheit: schützt Daten im Ruhezustand und bei der Übertragung, etwa durch Verschlüsselung, Datenbanksicherheit, Nachrichtensicherheit usw.
- Anwendungssicherheit: Sicherheit für lokal und remote gehostete Anwendungen (Web Application Firewalls, Workload-Sicherheit, lokale Zugriffskontrollen usw.)
- Endpoint-Sicherheit: schützt Endpunkte mit Antivirensoftware, Endpoint-Detection-and-Response-(EDR)-Tools usw.
- Netzwerksicherheit: kontrolliert den Zugriff zwischen Ressourcen und gewährleistet sichere Kommunikation mithilfe von Firewalls, Network Access Control (NAC), Intrusion-Detection-Systemen usw.
- Zugriffssicherheit: Kontrolliert den Zugriff zwischen Assets innerhalb des Unternehmensnetzwerks oder sogar auf Cloud-Assets mithilfe von Firewalls, virtuellen privaten Netzwerken (VPNs), sicheren Web-Gateways, usw.
- Benutzerauthentifizierung: überprüft Benutzer, authentifiziert Identitäten und autorisiert Zugriffsebenen mithilfe von Passwörtern, biometrischen Verfahren, Multi-Faktor-Authentifizierung, Active Directory usw.
- Richtlinien, Verfahren und Benutzerschulungen: schulen Benutzer, IT-Mitarbeiter und Sicherheitsteams hinsichtlich Erwartungen, Verhaltensregeln, Standards sowie Methoden zur Aufrechterhaltung der Sicherheit und zur Behandlung von Vorfällen.
Zusätzlich zu diesen Schichten erfordert Defense in Depth die Überprüfung aller Schichten mithilfe von:
- Design: Erstellung einer robusten Architektur für betriebliche und sicherheitsbezogene Resilienz
- Tests: Überprüfung der korrekten Funktionsweise aller Komponenten durch Penetrationstests und Schwachstellen-Scans
- Überwachung: Erkennung ungewöhnlicher, nicht genehmigter und bösartiger Aktionen durch Security Information and Event Management (SIEM), Security Operations Center (SOCs) und Network Operations Center (NOCs)
- Wartung: Patch-Management, Austausch veralteter Technologien usw.
- Schulungen: Mitarbeiter müssen kontinuierlich geschult werden, um mit den neuesten Tools, Technologien, Taktiken und Kontrollen Schritt zu halten
- Auditing und Reporting: Prüfung von Protokollen, Erstellung von Berichten zu wichtigen Leistungsindikatoren (KPIs) oder zur Compliance
Sicherheitsprinzip: Zugriff mit geringstmöglichen Berechtigungen
Zugriff mit geringstmöglichen Berechtigungen bedeutet idealerweise, dass Benutzer nur auf die Daten, Geräte und Anwendungen zugreifen sollten, die sie zur Erledigung ihrer Arbeit benötigen – genau zu dem Zeitpunkt, an dem diese Ressourcen erforderlich sind, und mit dem geringstmöglichen Berechtigungsniveau. Eine derart dynamische und granulare Kontrolle ist für die meisten Unternehmen derzeit natürlich technisch nicht umsetzbar.
Dennoch sollten Unternehmen das Prinzip des Zugriffs mit geringstmöglichen Berechtigungen durch Active-Directory-Gruppen, Einschränkungen für Datenbanken und Serverordner, Gerätekontrollen, Zugriffsberechtigungen und weitere Maßnahmen durchsetzen. Viele Unternehmen neigen dazu, großzügige Zugriffsebenen zu gewähren, um betriebliche Verzögerungen zu vermeiden. Aus Sicherheitsperspektive sollte jedoch das Gegenteil gelten. Ein Unternehmen sollte Zugriff nur dann gewähren, wenn und sofern er erforderlich ist – und selbst dann sollte der gewährte Zugriff auf die für die jeweilige Aufgabe erforderliche Mindestzugriffsebene beschränkt sein.
Was sind die wichtigsten Bedrohungen für Netzwerke?
Bedrohungen für die Netzwerksicherheit gefährden die betriebliche oder sicherheitsbezogene Integrität des Netzwerks oder seiner Daten. Bedrohungen fallen in die folgenden Hauptkategorien:
Bösartige Benutzer
Zu den bösartigen Benutzern zählen falsch konfigurierte Anwendungen, Hacker und andere nicht autorisierte Benutzer, die absichtlich oder unabsichtlich versuchen, auf Netzwerkressourcen zuzugreifen. Dies kann durch gestohlene Zugangsdaten, entlassene Mitarbeiter mit weiterhin aktiven Zugangsdaten, Command-and-Control-Viren auf Endpunkten, gestohlene Laptops, falsch konfigurierte API-Verbindungen und vieles mehr geschehen.
Bösartige Geräte
Zu den bösartigen Geräten zählen nicht autorisierte Geräte oder Geräte in einem kompromittierten Zustand. Nicht autorisierte Geräte können auch vergleichsweise harmlos sein, etwa wenn ein Mitarbeiter einen nicht autorisierten privaten Computer mit dem Ethernet-Netzwerk verbindet, die Marketingabteilung einen WLAN-Fernseher in einem Konferenzraum installiert oder der Anbieter eines Industriemotors seine neueste Lieferung zur Fernüberwachung mit einem 5G-Mobilfunknetz verbindet.
Noch gefährlicher wären Arbeitsstationen, auf denen wichtige Sicherheitsupdates für das Betriebssystem fehlen, ein mit einem Virus infizierter Laptop oder der Laptop eines Hackers, der sich vom öffentlichen Parkplatz aus mit dem WLAN-Netzwerk verbindet. Netzwerke müssen kontinuierlich auf unbekannte Verbindungen, ungewöhnliches Verhalten und kompromittierte Geräte überwacht werden.
Zu den Bedrohungen durch Geräte können auch Angriffe zählen, die versuchen, Netzwerkverkehr zu stehlen oder umzuleiten, um eine Verbindung zu bösartigen Ressourcen herzustellen. Beispielsweise können Hacker Paket-Sniffer oder einen Phishing-Link für einen Man-in-the-Middle-Angriff verwenden. Andere Hacker nutzen möglicherweise gefälschte Domain Name Systems (DNS) oder IP-Adressen, um Benutzer von legitimen Verbindungen (zu Websites, Servern usw.) auf von Angreifern kontrollierte Endpunktressourcen umzuleiten und so Anmeldeinformationen zu stehlen oder den Endpunkt mit Malware zu infizieren.
Bösartiger Datenverkehr
Netzwerke sollen legitime Benutzer mit legitimen Assets verbinden. Wenn jedoch Malware oder Angreifer versuchen, in das Unternehmen einzudringen, passiert ihr Datenverkehr ebenfalls das Netzwerk und kann mitunter erkannt werden. Anderer Datenverkehr ist nicht selbst bösartig, deutet jedoch auf bösartige Absichten hin – etwa wenn sich der Versandcomputer des Lagers mit dem Server der Personalabteilung (HR) verbindet oder eine drahtlose Überwachungskamera versucht, eine cloudbasierte Datenbank zur Kreditkartenverarbeitung zu kontaktieren.
Bösartige Absichten
Insider-Bedrohungen treten auf, wenn legitime Benutzer mit legitimen Berechtigungen auf legitime Assets zugreifen, um nicht autorisierte Aktionen auszuführen. Beispielsweise hat der Vertriebsleiter legitimen Zugriff auf das Salesforce-CRM und die interne Kundendatenbank. Wenn er jedoch die vollständige Kundenliste aus beiden Quellen herunterlädt, wäre dies ein Anzeichen dafür, dass er bereit ist, den Arbeitgeber zu wechseln und die Informationen zu stehlen.
Andere Benutzer versuchen möglicherweise, ihren vorgesehenen Zugriff zu überschreiten, etwa wenn ein Marketingpraktikant versucht, auf einen Dateiserver der Forschung und Entwicklung zuzugreifen und sich in der Entwicklung befindliches geistiges Eigentum herunterzuladen. Nicht alle Insider-Bedrohungen müssen bösartig sein; manche beruhen lediglich auf Nachlässigkeit oder einfachen Fehlern – etwa wenn der IT-Betrieb versehentlich eine Website-Whitelist der Firewall überschreibt und dadurch plötzlich sämtlichen Internetverkehr blockiert.
Unzureichende Wartung
Die besten Sicherheitstools und -architekturen werden durch mangelhafte Wartungspraktiken untergraben. Unternehmen, die Softwareupdates verspätet durchführen oder veraltete Komponenten nicht ersetzen, werden Schwierigkeiten haben, Angriffe zu verhindern.
Betriebsunterbrechungen
Während die meisten Angriffe auf Endpunkte (Benutzercomputer, Server usw.) abzielen, versuchen manche Angriffe stattdessen, den Betrieb zu stören. Distributed-Denial-of-Service (DDoS)-Angriffe werden derzeit häufiger gegen aus dem Internet erreichbare Ressourcen eingesetzt, können von Angreifern jedoch auch dazu verwendet werden, Netzwerke und interne Server lahmzulegen. Unbeabsichtigte oder bösartige Fehlkonfigurationen der Segmentierung oder von Netzwerkgeräten können ebenfalls zu fragilen oder nicht funktionsfähigen Netzwerkverbindungen, instabilen Datenverkehrsflüssen und ähnlichen Betriebsunterbrechungen führen.
Verwandte Cybersicherheitsbedrohungen
Viele Cybersicherheitsbedrohungen wirken sich indirekt über verwandte Assets auf Netzwerke aus. Beispielsweise beeinflussen Malware, Spyware, Adware, Computerwürmer, Botnetze, Trojaner und ähnliche Schadprogramme normalerweise weder Netzwerkgeräte (Router, Firewalls usw.) noch den Netzwerkverkehr. Wenn etwas das Netzwerk nicht beeinträchtigt, ist es keine Netzwerkbedrohung. Stattdessen schädigen diese Angriffe Endpunkte (Benutzercomputer, Server, Container usw.) und gefährden die auf diesen Endpunkten gehosteten Anwendungen und Daten.
Obwohl die Netzwerksicherheit den Netzwerkverkehr untersuchen sollte, um Indikatoren für diese Arten von Angriffen zu erkennen und sie nach Möglichkeit zu verhindern, liegt die primäre Verantwortung für die Abwehr dieser Angriffe bei der jeweils für den Angriffspunkt zuständigen Sicherheitsdisziplin: E-Mail-Sicherheit (Phishing, bösartige Anhänge), Anwendungssicherheit (Cross-Site-Scripting, SQL-Injection usw.), Endpoint-Sicherheit (Antivirus, Endpoint Detection and Response usw.), DNS-Sicherheit (Umleitung von IP-Adressen usw.) und Active-Directory-Sicherheit (Hochstufen von Berechtigungen, Hinzufügen von Benutzern usw.).
Best Practices zum Schutz Ihres Netzwerks
Best Practices für die Netzwerksicherheit wirken den wichtigsten Bedrohungen für das Netzwerk mit spezifischen Technologien und Kontrollen unmittelbar entgegen.
Benutzerzugriff zur Kontrolle bösartiger Benutzer
Zum Schutz vor nicht autorisierten Benutzern muss die Netzwerksicherheit eine wirksame Zugriffskontrolle sowie eine wirksame Fernzugriffskontrolle für das Netzwerk implementieren. Mindestens sollte ein Unternehmen Active Directory (oder ein gleichwertiges LDAP), Zwei-Faktor-Authentifizierung und VPNs einsetzen. Unternehmen sollten außerdem IT- und HR-Funktionen koordinieren, damit Mitarbeiterzugangsdaten und Beschäftigungsstatus gleichzeitig aktiviert und deaktiviert werden.
Unternehmen können die Sicherheit verbessern durch:
- Verbessertes Benutzermanagement mit detaillierteren Zugriffskontrollen
- Multi-Faktor-Authentifizierung
- Verbesserten Fernzugriff zur Kontrolle des Zugriffs auf außerhalb des Netzwerks gehostete Ressourcen wie OneDrive, SaaS-Lösungen usw. Sichere Remoteverbindungen können außerdem bestimmte Arten des Abfangens und Umleitens von Paketen verhindern, etwa Man-in-the-Middle-Angriffe oder Packet-Sniffing-Angriffe.
- Cloudbasierte VPN-Dienste
- Sichere Web-Gateways
- Aktualisierte lokale VPN-Lösungen (kein RDP verwenden)
- Sichere Browser
Asset-Erkennung zur Kontrolle bösartiger Geräte
Zum Schutz vor nicht autorisierten oder kompromittierten Geräten müssen Unternehmen mindestens regelmäßige Bestandsaufnahmen der mit dem Netzwerk verbundenen Geräte durchführen, aktuelle Endpoint-Antivirensoftware installieren und warten sowie wichtige Assets (Finanzdatenbanken, HR-Dateien, wichtiges geistiges Eigentum usw.) auf nicht autorisierte Zugriffe überwachen.
Unternehmen können die Sicherheit verbessern durch:
- Striktes Asset-Zugriffsmanagement
- Kontinuierliche Scans nach nicht autorisierten Geräten verhindern nicht autorisierte Zugriffe mithilfe von IT-Asset-Management-Tools (ITAM)
- Network Access Control-Lösungen (NAC) prüfen Endpunkte auf veraltete oder verwundbare Software und leiten Geräte bis zur Behebung des Problems in Quarantäne um
- Mobile Device Management (MDM) beschränkt Anwendungen auf Mobilgeräten und kann außerdem den Gerätestatus auf Jailbreaking, ein veraltetes Betriebssystem oder Malware prüfen
- Geräte- und Anwendungszugriff beschränken
- Geräte bestimmten Benutzern und bestimmten Zugriffen zuordnen
- Whitelists oder Allowlists mit bestimmten Assets erstellen, die Verbindungen herstellen dürfen, insbesondere für kritische Ressourcen
Noch gefährlicher wären Arbeitsstationen, auf denen wichtige Sicherheitsupdates für das Betriebssystem fehlen, ein mit einem Virus infizierter Laptop oder der Laptop eines Hackers, der sich vom öffentlichen Parkplatz aus mit dem WLAN-Netzwerk verbindet. Netzwerke müssen kontinuierlich auf unbekannte Verbindungen, ungewöhnliches Verhalten und kompromittierte Geräte überwacht werden.
Zu den Bedrohungen durch Geräte können auch Angriffe zählen, die versuchen, Netzwerkverkehr zu stehlen oder umzuleiten. Beispielsweise können Hacker Paket-Sniffer oder einen Phishing-Link für einen Man-in-the-Middle-Angriff verwenden, um Netzwerkverkehr zu stehlen. Auch gefälschte Domain Name Systems (DNS) und IP-Adressen können Benutzer von legitimen Verbindungen auf gefährliche und bösartige Websites und Endpunkte umleiten, um Informationen zu stehlen oder den Endpunkt mit Malware zu infizieren.
Paketanalyse und Überwachung zur Kontrolle bösartigen Datenverkehrs
Während eines Angriffs kann der Netzwerkverkehr bekannte Indicators of Compromise (IoCs), bekannte bösartige Dateisignaturen oder Datenverkehr zu bekannten bösartigen URLs und IP-Adressen enthalten. Firewalls, Intrusion-Detection-Systeme (IDS), Intrusion-Prevention-Systeme (IPS), Network Detection and Response (NDR), Extended Detection and Response (XDR) und ähnliche Systeme können die Pakete untersuchen, um bösartigen Datenverkehr zu erkennen, zu blockieren oder unter Quarantäne zu stellen.
In anderen Fällen wird der Datenverkehr selbst möglicherweise nicht als bösartig erkannt, doch die Überwachung durch ein Security-Information-and-Event-Management-System (SIEM), ein Security Operations Center (SOC) oder eine ähnliche Überwachungslösung kann ungewöhnliche Verbindungen feststellen. Siehe auch weiter unten den Abschnitt „Aktivitätsüberwachung zur Kontrolle bösartiger Absichten“.
Aktivitätsüberwachung und Segmentierung zur Kontrolle bösartiger Absichten
Aktivitäten bösartiger und versehentlicher Insider-Bedrohungen können mithilfe von Tools wie Data Loss Prevention (DLP), Analysen von Benutzerentitäten und -verhalten (UEBA) oder einer durch künstliche Intelligenz erweiterten Verhaltensanalyse erkannt werden, die in Firewalls und IDS/IPS-Lösungen integriert ist. Täuschungstechnologie mit Honeypots und ähnlichen Täuschungsmethoden kann proaktive Warnmeldungen auslösen, wenn Hacker oder autorisierte Benutzer möglicherweise versuchen, bösartige Aktionen auszuführen.
Unerwartete versehentliche oder bösartige Änderungen an Netzwerksystemen werden durch den Einsatz von Change Control schneller und effektiver erkannt. Change Control erfasst Änderungen im Zusammenhang mit Benutzern und Geräten, um sicherzustellen, dass alle Änderungen autorisiert, genehmigt und gemeldet werden.
Mit dem Aufkommen von softwaredefinierten Perimetern (SDP), softwaredefinierten Weitverkehrsnetzen (SD-WAN) und Zero-Trust-Netzwerkzugriff (ZTNA) kontrollieren Organisationen den Zugriff noch granularer, um interne Bedrohungen zu verhindern. Virtuelle Netzwerke können nicht nur den Umfang eines Netzwerks erweitern, sodass es Cloud-Ressourcen oder Ressourcen an geografisch verteilten Standorten umfasst, sondern auch eine Segmentierung und Mikrosegmentierung auf Basis von Benutzergruppen (Anbieter, Berater, Marketingabteilung usw.), Zugriffsebenen (einfacher Benutzer, Administrator usw.) oder sogar bestimmten Benutzern oder Anwendungen erstellen. Wenn sie durch Tools für Identitäts- und Zugriffsmanagement angemessen definiert ist, kann die Mikrosegmentierung sogar die Fähigkeit gestohlener Zugangsdaten einschränken, das Netzwerk zu schädigen oder auf nicht autorisierte Ressourcen zuzugreifen.
Kontrollen für Patching, Aktualisierung und Tests – schlechte Wartung
Um wartungsbedingte Probleme zu verhindern, sollten Organisationen ihr Netzwerk regelmäßig patchen, aktualisieren und testen (Schwachstellen-Scans, Penetrationstests usw.). Schwachstellen-Scans und Penetrationstests sollten außerdem Fehlkonfigurationen, nicht angewandte oder falsch angewandte Verschlüsselung, nachlässiges Verschlüsselungsschlüssel-Management, schwache Passwörter, fehlende Autorisierung und andere häufige Probleme erkennen.
Kontrollen für Überwachung und Resilienz – Betriebsunterbrechungen
Betriebsunterbrechungen können durch Netzwerküberwachung mit Lösungen wie Network Operations Centern (NOCs), Security Operations Centern (SOCs) und Security-Information-and-Event-Management-Tools (SIEM) erkannt, abgeschwächt oder kontrolliert werden. Einige Anti-DDoS-Programme und andere Resilienzfunktionen sind ebenfalls in Router, Firewalls usw. integriert. Die Nachverfolgung durch Change Control kann Sicherheits- und Betriebsteams außerdem dabei helfen, Unterbrechungen, die auf geänderte Netzwerkeinstellungen zurückzuführen sind, schnell zu analysieren.
Neben Software spielen auch physische Sicherheit und das Design resilienter Architekturen eine wichtige Rolle bei der Vermeidung von Netzwerkunterbrechungen. Eine resiliente Architektur mit Lastausgleich und Redundanz kann anfängliche volumetrische DDoS-Angriffe abfangen und der Incident Response die Möglichkeit geben, den Angriff ohne Betriebsunterbrechung einzudämmen.
Für cloudbasierte Netzwerke können Organisationen außerdem eine Hyperscale-Architektur implementieren, die Sicherheits-, Speicher-, Rechen- und Virtualisierungsebenen zu einer modularen Ressource kombiniert, die automatisch und in großem Maßstab bereitgestellt werden kann. Allerdings sollte auch die Hyperscale-Architektur überwacht werden, um sicherzustellen, dass sie keine finanziell unangemessenen Ressourcen bereitstellt.
Mehr dazu: Netzwerkschutz: So sichern Sie ein Netzwerk
Arten von Netzwerksicherheitslösungen
Viele Tools und Lösungen tragen zu den verschiedenen Ebenen und Anforderungen der Netzwerksicherheit bei. Dieser Abschnitt bietet einen kurzen Überblick über gängige Tools.
Cloud Access Security Broker (CASB)
Unabhängig davon, ob sie als separates Tool implementiert oder in andere Tools integriert werden, bieten Cloud-Access-Security-Broker-Lösungen (CASB) cloudbasierte Authentifizierung und Autorisierung für Benutzer und Anwendungen. Diese Tools wurden ursprünglich zur Kontrolle des Zugriffs auf Software-as-a-Service-Anwendungen (SaaS) entwickelt und werden häufig in Secure-Access-Service-Edge-Lösungen (SASE) integriert.
Data Loss Prevention (DLP)
Organisationen implementieren Data Loss Prevention-Lösungen (DLP), um interne und externe Bedrohungen zu erkennen und zu verhindern, die versuchen, kritische Daten zu stehlen oder zu verändern.
Täuschungstechnologie
Täuschungstechnologie erstellt falsche Datenablagen, Benutzer und andere Assets und platziert sie im IT-Ökosystem. Wenn Angreifer versuchen, auf diese auch als Honeypots bezeichneten Assets zuzugreifen oder sie zu untersuchen, werden sofort Warnmeldungen generiert. So können Sicherheitsteams unangemessenes Verhalten erkennen und Maßnahmen ergreifen.
Enterprise Mobility Management und Mobile Device Management (MDM)
Ähnlich wie ITAM-Lösungen konzentrieren sich Enterprise-Mobility-Management- (EMM) und Mobile-Device-Management-Lösungen (MDM) auf die Verwaltung und Kontrolle mobiler Geräte. Einige Enterprise-Mobility-Management-Lösungen (EMM) steuern sowohl das Gerät als auch das Management mobiler Anwendungen (MAM) und ermöglichen dadurch zusätzliche Kontrolle.
Verschlüsselung
Sicherheitsteams sollten nicht länger davon ausgehen, dass Netzwerke sicher sind. Die durch Netzwerke fließenden Daten sollten für die Übertragung innerhalb und außerhalb des Netzwerks verschlüsselt werden.
Extended Detection and Response (XDR)
Extended Detection and Response-Tools (XDR) vereinen Endpoint-Schutz- und Netzwerksicherheitsfunktionen zu einer einheitlichen Sicherheitslösung. Je nach Anbieter können weitere Funktionen für die Sicherheitsreaktion oder die Verhaltensanalyse von Benutzern enthalten sein.
Firewalls
Firewall-Technologie fungiert als Torwächter und Schutz der Netzwerkkommunikation. Moderne Firewall-Technologien können eine Deep-Packet-Inspection und Filterung durchführen, um Viren zu erkennen, bekannte bösartige Websites zu blockieren und viele weitere Schutzmaßnahmen bereitzustellen. Zu den häufig eingesetzten Technologien gehören:
- Firewall-as-a-Service-Tools (FWaaS) hosten skalierbare Firewalls in der Cloud und ermöglichen globale Reichweite und Kontrolle
- Next-Generation-Firewalls (NGFW) sind meist lokale physische oder virtuelle Appliances, die Bedrohungserkennung, Intrusion Prevention, Schutz für neuere Assettypen (Container, IoT usw.), Threat Intelligence, durch künstliche Intelligenz erweiterte Analysen und Funktionen für virtuelle Netzwerke ergänzen
- Unified Threat Management-Lösungen (UTM) kombinieren Firewalls, sichere Web-Gateways, sichere E-Mail-Gateways, Fernzugriff, Funktionen zur Intrusion Detection und Prevention sowie weitere Sicherheitsfunktionen
- Web Application Firewall (WAF) kann vor bestimmten Websites, Webservern und Anwendungen installiert werden, um zusätzliche, auf das jeweilige Asset zugeschnittene Sicherheitsebenen bereitzustellen
Identitäts- und Privileged Access Management (IAM/PAM)
Active Directory und andere LDAP-Lösungen können im großen Maßstab schwierig zu verwalten sein, doch Netzwerksicherheit erfordert ein solides Benutzermanagement. Identitäts- und Zugriffsmanagement-Tools (IAM) ermöglichen es Organisationen, IT- und HR-Systeme zu integrieren, um Mitarbeiter schnell zu erfassen, zu kategorisieren, zu verwalten und aus den Systemen zu entfernen. Privileged Access Management-Tools (PAM) – oder in einige IAM-Tools integrierte Funktionen – verwalten speziell den privilegierten Zugriff auf wichtige Ressourcen: Daten, Anwendungen und Infrastruktur.
IT-Asset-Management (ITAM)
IT-Asset-Management-Tools (ITAM) erfassen die mit dem Netzwerk verbundenen Assets und helfen bei der Verwaltung von Patches und Updates auf Standardgeräten. Um den Anforderungen der Netzwerksicherheit gerecht zu werden, sollten ITAM-Tools mehr als nur PCs und Laptops erkennen. Idealerweise sollte ITAM auch Netzwerkgeräte, Cloud-Assets, das Internet der Dinge (IoT), das industrielle Internet der Dinge (IIoT), Operational Technology (OT) und mobile Geräte (Telefone, Tablets usw.) erkennen.
Intrusion-Detection-Systeme / Intrusion-Prevention-Systeme (IDS/IPS)
Intrusion-Detection-Systeme (IDS) untersuchen den Netzwerkverkehr auf bösartige Aktivitäten und senden Warnmeldungen an Network Operations Center (NOCs), Security Operations Center (SOCs) und Security-Information-and-Event-Management-Tools (SIEM). Intrusion-Prevention-Systeme blockieren und isolieren bösartigen oder verdächtigen Netzwerkverkehr proaktiv.
Kombinierte Erkennungs- und Präventionslösungen (IDPS) bieten beide Funktionen. IDPS-Funktionen sind häufig in Firewalls und andere Sicherheitslösungen integriert. Spezialisierte Wireless-IPS-Lösungen (wIPS) konzentrieren sich auf die Absicherung von WLAN-Netzwerken.
Multi-Faktor-Authentifizierung (MFA)
Um ein Netzwerk vor gestohlenen Zugangsdaten zu schützen, sollten Organisationen mindestens eine Zwei-Faktor-Authentifizierung (2FA) zur Bestätigung der Identität verlangen. SMS sollte insbesondere bei kritischen Ressourcen vermieden werden, da SMS anfällig für Abfangen, Spoofing und SIM-Karten-Austausch-Angriffe sind. Multi-Faktor-Authentifizierung (MFA) ergänzt biometrische Merkmale sowie Geräte-, Benutzer- und andere Merkmale, um Identitäten zu bestätigen und Benutzer zu authentifizieren.
Network Access Control (NAC)
Network Access Control-Lösungen (NAC) können eine Reihe von Funktionen bereitstellen: alle mit dem Netzwerk verbundenen Assets erkennen, Geräte unter Quarantäne stellen, die die Sicherheitsanforderungen nicht erfüllen, und nicht autorisierte Geräte blockieren. Anspruchsvollere NAC-Lösungen ermöglichen Risikobewertungen, Onboarding-Prozesse und Ereignisberichte.
Network Operations Center (NOC)
Network Operations Center (NOCs) konzentrieren sich in der Regel auf betriebliche Aspekte wie die Maximierung von Betriebszeit und Bandbreite sowie die Beseitigung von Engpässen. NOC-Teams können jedoch häufig ungewöhnliche Datenverkehrsmuster erkennen, die auf bösartige Aktivitäten zurückzuführen sein könnten.
Netzwerksegmentierung
Netzwerksegmentierung und die granularere Mikrosegmentierung schaffen voneinander getrennte Netzwerkbereiche. Datenverkehr aus einem Segment kann nicht direkt in andere Segmente fließen, ohne Router oder Firewalls zu passieren, die Sicherheitsprüfungen durchführen können.
Penetrationstests
Um zu überprüfen, ob Netzwerke und andere IT-Infrastrukturen ausreichend geschützt sind, können Organisationen Penetrationstests durchführen. Penetrationstests prüfen die Funktionen und Wirksamkeit vorhandener Kontrollen, um festzustellen, ob sie das Angriffsrisiko für die Organisation ausreichend reduzieren.
Rollenbasierte Zugriffskontrolle (RBAC)
Rollenbasierte Zugriffskontrolle (RBAC) kann als spezialisiertes Tool implementiert oder als Funktion in IAM eingesetzt werden, um bestimmten Rollen und ihren Anforderungen Zugriffskontrollen zuzuweisen.
Secure Access Service Edge (SASE)
Traditionell markierte die Firewall den Beginn des Netzwerks und der Unternehmensressourcen. Die moderne Nutzung von Cloud-Ressourcen, Remote-Arbeit und SaaS-Lösungen bringt jedoch viele Unternehmensressourcen außerhalb des Schutzes durch die Firewall. Secure Access Service Edge (SASE), auch als Security Service Edge (SSE) bezeichnet, erweitert den Schutz auf Cloud-Ressourcen.
Sicherer Remotezugriff
Die meisten Organisationen benötigen irgendeine Form von Remote-Arbeit und sichere Möglichkeiten, sicheren Zugriff auf Netzwerkressourcen zu gewähren. Das Remote Desktop Protocol (RDP) kann nicht länger als sicher betrachtet werden, daher sollten stattdessen andere Lösungen in Betracht gezogen werden:
- Sicheres Web-Gateway (SWG)-Technologie ermöglicht es sowohl internen als auch externen Netzwerkbenutzern, beim Zugriff auf interne und externe Ressourcen vom Schutz eines konsolidierten, in der Cloud gehosteten Gateways zu profitieren
- Virtuelle private Netzwerke (VPN)-Technologie erstellt verschlüsselte Tunnel zwischen dem Endpunkt und dem Netzwerk. Diese Technologie kann zu Problemen mit der verfügbaren Bandbreite führen, sofern keine cloudbasierten VPN-Dienste eingesetzt werden
- Die Technologie virtueller Desktop-Instanzen (VDI) und Desktop-as-a-Service (DaaS) behandelt den Rechner des Benutzers als Terminal, das sich bei einem Thin-Client-Dienst anmeldet, der Zugriff auf alle Anwendungen und Netzwerkressourcen bietet
Security Incident and Event Management (SIEM)
Security-Information-and-Event-Management (SIEM)-Tools sammeln Protokolle und Warnmeldungen von Endpunkten, Netzwerkgeräten und Überwachungslösungen. Sicherheitsteams in Security Operations Centern (SOCs) oder in Managed Detection and Response (MDR)-Teams können SIEM-Tools verwenden, um Warnmeldungen zu analysieren und laufende Angriffe zu erkennen und zu stoppen.
Security Operations Center (SOC)
Security Operations Center (SOCs) bündeln Sicherheitsteams, um Systeme auf Anzeichen von Angriffen zu überwachen, erkannte Bedrohungen zu beantworten und Angriffe zu stoppen. SOCs verwenden verschiedene Sicherheitstools, um Warnmeldungen und Protokollinformationen aus der gesamten IT-Infrastruktur zu empfangen.
Analysen von Benutzerentitäten und -verhalten (UEBA)
Dedizierte Analysen von Benutzerentitäten und -verhalten (UEBA)-Tools sowie in andere Tools integrierte UEBA-Funktionen überwachen Trends bei Benutzern, Geräten und Daten, um ungewöhnliches und bösartiges Verhalten zu erkennen. Fortschrittliche Tools können künstliche Intelligenz (KI) oder maschinelles Lernen (ML) integrieren, um die Erkennung zu beschleunigen.
Virtuelle Netzwerke
Technologien wie softwaredefinierte Perimeter (SDP), darunter softwaredefinierte Weitverkehrsnetze (SD-WAN)-Lösungen, erstellen virtuelle Netzwerke, die Teilbereiche bestehender kabelgebundener Netzwerke oder global verteilte Netzwerke bestimmter Ressourcen sein können. Diese Tools erweitern den Umfang und die Definition von Netzwerken, führen jedoch auch neue Tools für das Sicherheits- und Betriebsmanagement ein.
Schwachstellen-Scans
Sicherheitsteams können nicht von einer ordnungsgemäßen Wartung oder Konfiguration der IT-Infrastruktur ausgehen. Schwachstellen-Scans sollten in Netzwerken und anderen Ressourcen durchgeführt werden, um ein angemessenes Maß an Wartung und Sicherheit zu überprüfen.
Whitelisting
Whitelisting, auch als Allowlisting bezeichnet, erstellt begrenzte Listen zugelassener Benutzer, Geräte, IP-Adressen oder Dienste, die eine Verbindung zu einem Netzwerk oder einer bestimmten Netzwerkressource herstellen dürfen. Whitelists sind in modernen Umgebungen mit wechselnden Mitarbeitern, neuen Geräten und virtuellen Geräten, die mit variablen IT-Adressen gestartet werden können, meist fragil und aufwendig zu pflegen. Für die kritischsten Ressourcen können Whitelists die Sicherheit jedoch wirksam abschotten.
Zero-Trust-Sicherheit
Zero-Trust-Sicherheit geht davon aus, dass nichts als vertrauenswürdig angesehen werden sollte. Alle Benutzer, Geräte, Apps und Datenströme sollten kontinuierlich auf Authentifizierung und Autorisierung überprüft werden. Zero-Trust-Netzwerkzugriff (ZTNA) ist beliebt, aber nur eine von mehreren möglichen Kategorien und Techniken von Zero-Trust-Tools, die auf die Netzwerksicherheit angewendet werden können.
Komplementäre Sicherheitslösungen
Netzwerksicherheit spielt eine wichtige Rolle, ist jedoch nicht unabhängig vom übrigen Sicherheits-Stack. Eine wirksame Netzwerksicherheit hängt von der richtigen Anwendung und Implementierung komplementärer Sicherheitslösungen ab, etwa:
- Active-Directory-Sicherheit
- Anwendungssicherheit
- API-Sicherheit
- Cloud-Sicherheit
- Container-Sicherheit
- Datenbanksicherheit
- Digital Rights Management (DRM)
- DNS-Sicherheit
- E-Mail-Sicherheit
- Endpoint-Sicherheit (Antivirus, EDR)
- Sandboxing (Untersuchungstool)
- Workload-Sicherheit
- Websicherheit
Welche Vorteile bietet Netzwerksicherheit?
Eine wirksame Netzwerksicherheit verringert die beiden zentralen Risiken für die Organisation: Betriebsunterbrechungen und kompromittierte Daten. Die Verringerung des Risikos von Betriebsunterbrechungen schützt die Organisation vor Ausfallzeiten und nicht zugänglichen Ressourcen, die zu Geschäftseinbußen und einer Schädigung des Rufs führen.
Die Verringerung des Risikos kompromittierter Daten verhindert Schäden, die durch verschiedene Datentypen entstehen, etwa:
- Diebstahl geistigen Eigentums
- Schäden durch personenbezogene Daten (PII)
- Gesundheitsdaten
- Kundendaten
- Finanzinformationen (Bankkonten, Kreditkartenzahlungen usw.)
Einige Arten von Datendiebstahl bedrohen künftige Einnahmen (geistiges Eigentum, Kunden), während andere die Organisation Betrug oder Phishing-Angriffen aussetzen (Finanz- und Kundendaten). Die meisten Organisationen sind besonders besorgt über personenbezogene Daten (PII), Gesundheitsdaten, Kreditkartendaten und andere regulierte Daten, die typischerweise zu formellen Untersuchungen, behördlichen Geldbußen und öffentlichen Bekanntmachungen führen.
Alle Schäden, die von Mitarbeitern, Kunden, Anbietern, Aufsichtsbehörden oder der Öffentlichkeit bemerkt werden, schädigen den Ruf des Unternehmens.
6 zentrale Herausforderungen der Netzwerksicherheit
Unabhängig von Art und Umfang der Netzwerksicherheit einer Organisation steht jede Organisation vor ähnlichen Herausforderungen. Diese Herausforderungen wirken sich auf die Implementierung, Wartung und dauerhafte Wirksamkeit der bestehenden Netzwerksicherheit aus.
Konflikte ausbalancieren
Die Implementierung von Netzwerksicherheit kann sich auf den Betrieb und die Benutzererfahrung auswirken – typischerweise zulasten der Leistung. So kann die Paketprüfung Übertragungsverzögerungen verursachen und bei Video- und Audioanrufen oder der Wiedergabe Jitter hinzufügen. Sicherheits- und Betriebsteams müssen die Bedürfnisse der miteinander konkurrierenden Stakeholder ausbalancieren, um einen Kompromiss zu erreichen, der die Ziele der Organisation zur Risikoreduzierung erfüllt.
Sich weiterentwickelnde Angriffe
Vor zehn Jahren hatte außerhalb der IT kaum jemand von Ransomware gehört. Obwohl Ransomware schon älter ist, war sie jahrelang aus der Mode gekommen, weil Hacker sie für zu schwierig hielten, um sie in großem Maßstab einzusetzen. Angreifer verbesserten ihre Technologien, und heute stellt Ransomware eine kritische Bedrohung dar, die weithin bekannt ist.
Ähnliche Entwicklungen erweitern ebenfalls den Umfang der Netzwerksicherheit, etwa Remote-Arbeit, SaaS-Anwendungen, Container, Data Lakes, IoT usw. Die Entwicklung wird weitergehen, und Sicherheitstools müssen mit Angreifern, neuen Schwachstellen und neuen Ressourcenklassen Schritt halten.
Verschlüsselung
Verschlüsselung bietet einen wichtigen Schutz für Daten, die über das Netzwerk übertragen werden, bringt jedoch auch erhebliche Bedrohungen durch aktuelle und künftige Angriffe mit sich. Angreifer integrieren Verschlüsselung inzwischen ebenfalls in ihre Schadprogramme, um den schädlichen Datenverkehr vor der Netzwerkprüfung zu schützen. Dadurch werden Sicherheitsüberwachung, Endpoint-Schutz und andere Technologien stärker belastet, um Angriffe zu erkennen.
Neue Protokolle und Algorithmen werden ebenfalls weiterhin aktualisiert, sobald Schwachstellen bekannt werden. Ältere Versionen der Transportsicherheit (TLS), des Transmission Control Protocols (TCP) und viele verschiedene Verschlüsselungsstandards sollten nicht mehr verwendet werden, und das Aufkommen von Quantencomputing bringt weitere Verschlüsselungsstandards in Gefahr.
Abhängigkeit
Alle Arten von Sicherheit hängen davon ab, dass andere Sicherheitsmaßnahmen korrekt implementiert sind. Netzwerksicherheit bildet dabei keine Ausnahme: Jedes versäumte Softwareupdate, jeder ungeschützte Endpunkt oder jeder falsch eingestufte Benutzer kann eine starke und wirksame Netzwerksicherheit untergraben.
Menschliche Fehler
Die beste Technologie kann durch einen menschlichen Fehler bei der Installation, Wartung, Überwachung oder Konfiguration nutzlos werden. Unzureichend geschulte Benutzer verursachen zwar häufig die meisten Probleme, doch auch Administratoren unterlaufen einfache Fehler – insbesondere bei langen Arbeitszeiten oder der Reaktion auf plötzliche Notfälle.
Personalprobleme
Technische Fachkräfte für IT und Sicherheit sind stark gefragt. Die Rekrutierung, Bindung und Schulung einer ausreichenden Belegschaft stellt die meisten Organisationen vor kostspielige und schwierige Herausforderungen. Ohne ausreichend Personal müssen Organisationen möglicherweise auf teure Technologielösungen zurückgreifen oder ein höheres Risiko akzeptieren.
Risiken durch Dritte
Technologie ermöglicht engere Beziehungen und eine stärkere Verzahnung der IT zwischen einer Organisation und ihren Anbietern, Lieferanten und Kunden. Mit der zunehmenden Verbreitung von Datenaustausch und Zugriff steigt jedoch auch das Risiko einer vorsätzlichen oder unbeabsichtigten Datenpanne durch Personen außerhalb der Organisation. Ebenso müssen Organisationen versuchen, Korruption in der Technologielieferkette, ungepatchte Schwachstellen und kompromittierte Dienstanbieter (gehackte MSSPs usw.) zu überwachen und zu kontrollieren.
Eine Karriere in der Netzwerksicherheit beginnen
Die besten Teams für Netzwerksicherheit vereinen Fachwissen über Netzwerkinfrastrukturen und Netzwerksicherheitstools mit umfassender Vertrautheit mit Schadprogrammen und Angriffsmethoden. Angehende Netzwerksicherheitsingenieure beginnen häufig im Netzwerkbetrieb oder am Helpdesk. Grundlegendes Verständnis von Netzwerken und Gerätemanagement ist für die Bewältigung typischer täglicher Aufgaben entscheidend.
Penetrationstests und der Entwurf von IT-Architekturen können ebenfalls nützliche Fähigkeiten sein, doch manche Organisationen lagern diese Spezialgebiete aus. Verwandte Spezialisierungen wie Endpoint-Sicherheit, Incident Response oder Anwendungssicherheit können ebenfalls nützlich sein. Häufig bilden diese Experten jedoch das übergeordnete Sicherheitsteam und wechseln in der Regel nicht in die Netzwerksicherheit.
Um eine Stelle als Netzwerksicherheitsingenieur zu erhalten, können Berufsanfänger ihre Chancen durch Zertifikate verbessern, die akademische Kenntnisse in den Bereichen Sicherheit oder Netzwerke belegen. Herstellerspezifische Netzwerknachweise können für Organisationen nützlich sein, die diese Technologie einsetzen, doch breiter angelegte, herstellerunabhängige akademische Cybersicherheitszertifizierungen sind universeller einsetzbar.
- Herstellerspezifische Zertifikate
- AWS Advanced Networking
- Azure Network Engineer
- Cisco Networking (5 Stufen)
- Fortinet Networking Security Expert
- Google Cloud Engineer
- Juniper Networking (Design, Security, Cloud usw.)
- Palo Alto Networks
- Herstellerunabhängige Zertifizierungen
- CompTIA (Ethical Hacking, Network+, Security+ usw.)
- EC Council (Certified Hacker, Network Defender usw.)
- ISACA (CISA, CISM usw.)
- Offensive Security (Penetrationstests)
- SANS (Cloud, Sicherheitsmanagement, Penetrationstests usw.)
Fazit: Netzwerksicherheit als kritischer Bestandteil eines umfassenderen Cybersicherheitsplans
Netzwerksicherheit spielt eine wichtige Rolle bei der Unterstützung und Verstärkung eines umfassenden Cybersicherheits-Stacks. Selbst für Organisationen, die eine reine SaaS-Umgebung ohne formales Netzwerk anstreben, gelten die Prinzipien der Netzwerksicherheit weiterhin für die Zugriffskontrolle und den Schutz vor Datenlecks aus ihren SaaS- und Cloud-Ressourcen.
Allerdings muss die Netzwerksicherheit trotz ihrer enormen Bedeutung in einen vollständigen Sicherheits-Stack aus sich ergänzenden Sicherheitstools integriert, von einem gut geschulten IT-Sicherheitsteam unterstützt und regelmäßig von einem Security-Operations-Team überwacht werden. Die besten Organisationen werden sowohl die Netzwerksicherheit als auch ihr umfassenderes Cybersicherheitsprogramm außerdem durch Risikobewertungen, Pläne zur Geschäftskontinuität sowie Schulungen zum Sicherheitsbewusstsein ergänzen, um das Sicherheitsbewusstsein und die operative Resilienz im gesamten Unternehmen zu fördern.
Ob zum Guten oder zum Schlechten: Sicherheit ist niemals abgeschlossen. Neue Schwachstellen und Angriffsmethoden werden ständig neue Tools und Techniken erfordern. Organisationen müssen kontinuierliche Tests, Überwachung und Verbesserungen in ihren Sicherheits-Stack integrieren – einschließlich der Netzwerksicherheit.
Mehr zu Netzwerksicherheit und anderen Themen der Cybersicherheit finden Sie hier: