

















La sécurité réseau crée des communications protégées, surveillées et sécurisées entre les utilisateurs et les ressources. Malgré l’évolution rapide de ce que recouvrent les utilisateurs, les ressources et les connexions, les fondamentaux de la sécurité réseau restent les mêmes : bloquer les menaces externes, protéger les communications internes du réseau, surveiller le réseau pour détecter les menaces internes et externes, et veiller à ce que les utilisateurs n’accèdent qu’aux parties autorisées du réseau.
Sécuriser l’ensemble toujours plus vaste, tentaculaire et parfois contradictoire des technologies qui composent la sécurité réseau représente un défi permanent pour les professionnels de la sécurité. Nous examinerons ces fondamentaux ainsi que l’évolution de la nature de la sécurité réseau dans les sections suivantes :
- Définition de la sécurité réseau
- Fonctionnement de la sécurité réseau
- Couches réseau et modèles de sécurité
- Quelles sont les principales menaces pour la sécurité réseau ?
- Bonnes pratiques pour protéger votre réseau
- Types de solutions de sécurité réseau
- Quels sont les avantages de la sécurité réseau ?
- 6 défis fondamentaux de la sécurité réseau
- Commencer une carrière dans la sécurité réseau
- En résumé : la sécurité réseau
- Définition de la sécurité réseau
- Fonctionnement de la sécurité réseau
- Quelles sont les principales menaces pour la sécurité réseau ?
- Bonnes pratiques pour protéger votre réseau
- Types de solutions de sécurité réseau
- Quels sont les avantages de la sécurité réseau ?
- 6 défis fondamentaux de la sécurité réseau
- Commencer une carrière dans la sécurité réseau
- En résumé : la sécurité réseau, un élément essentiel d’un plan de cybersécurité plus large
Définition de la sécurité réseau
Pour comprendre l’évolution des exigences et des technologies, nous devons examiner le contraste entre les anciens réseaux simples et les réseaux modernes et complexes.
Les anciens réseaux simples
Les premiers réseaux simples reliaient les utilisateurs individuels et leurs ordinateurs (à l’origine, des terminaux) à un routeur ou à un commutateur. Le routeur ou le commutateur facilitait ensuite la communication entre les autres appareils du réseau, comme les autres serveurs, les systèmes de stockage réseau et les imprimantes. Lorsque Internet est apparu, le réseau s’est doté d’un pare-feu pour protéger les réseaux et les utilisateurs lorsqu’ils se connectaient au World Wide Web.
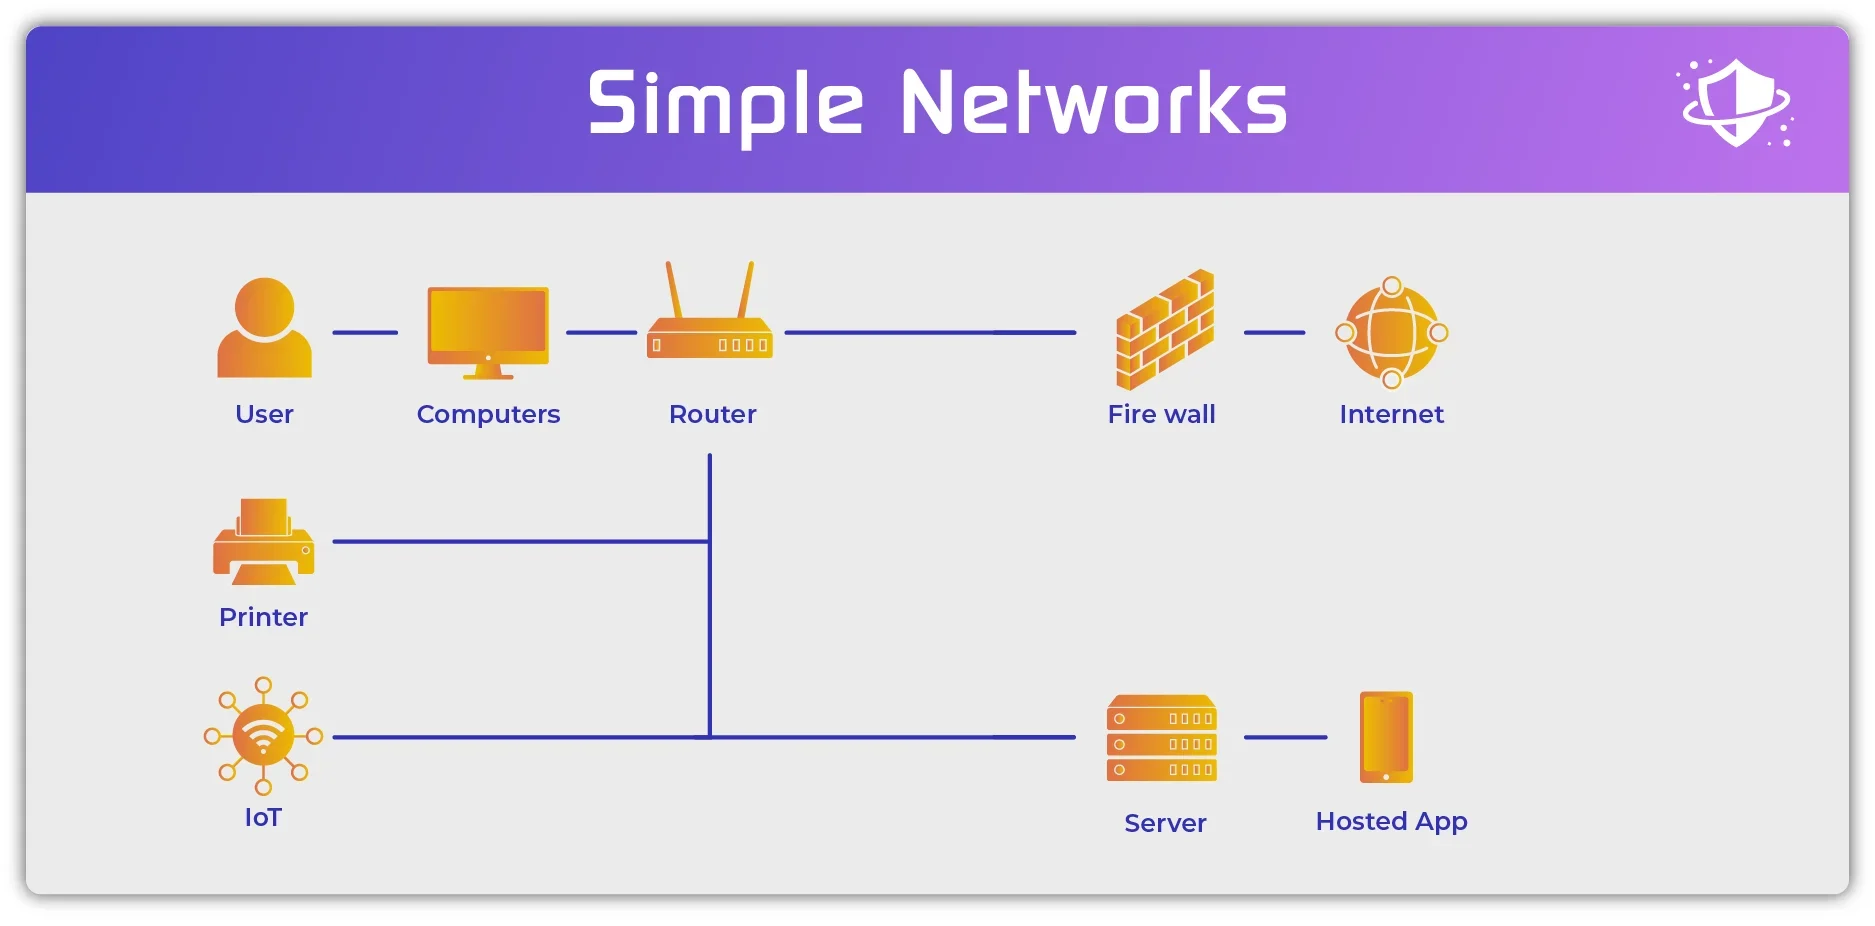
Dans cet environnement simple, la sécurité réseau suivait un protocole simple :
- Authentifier l’utilisateur : à l’aide d’une ouverture de session sur l’ordinateur (nom d’utilisateur + mot de passe)
- Vérifier les autorisations de l’utilisateur : à l’aide d’Active Directory ou d’un protocole Lightweight Directory Access Protocol (LDAP) similaire
- Activer la communication avec les ressources réseau autorisées (serveurs, imprimantes, etc.)
- Surveiller les communications locales : à l’aide de systèmes passifs de détection des intrusions (IDS) ou de systèmes actifs de prévention des intrusions (IPS)
- Surveiller les connexions autorisées et bloquer les connexions non autorisées en dehors du réseau : à l’aide de pare-feu
Cette structure supposait que toutes les ressources nécessaires se trouvaient sur le réseau, que toutes les communications au sein du réseau étaient autorisées et que tous les utilisateurs étaient authentifiés. Dans un réseau moderne et complexe, cette hypothèse ne tient plus.
Les réseaux modernes et complexes
Les réseaux modernes englobent beaucoup plus d’utilisateurs, de ressources et de types de connexions qu’on ne l’imaginait à l’origine. Certaines étapes fondamentales restent identiques, mais les détails sont devenus bien plus complexes.
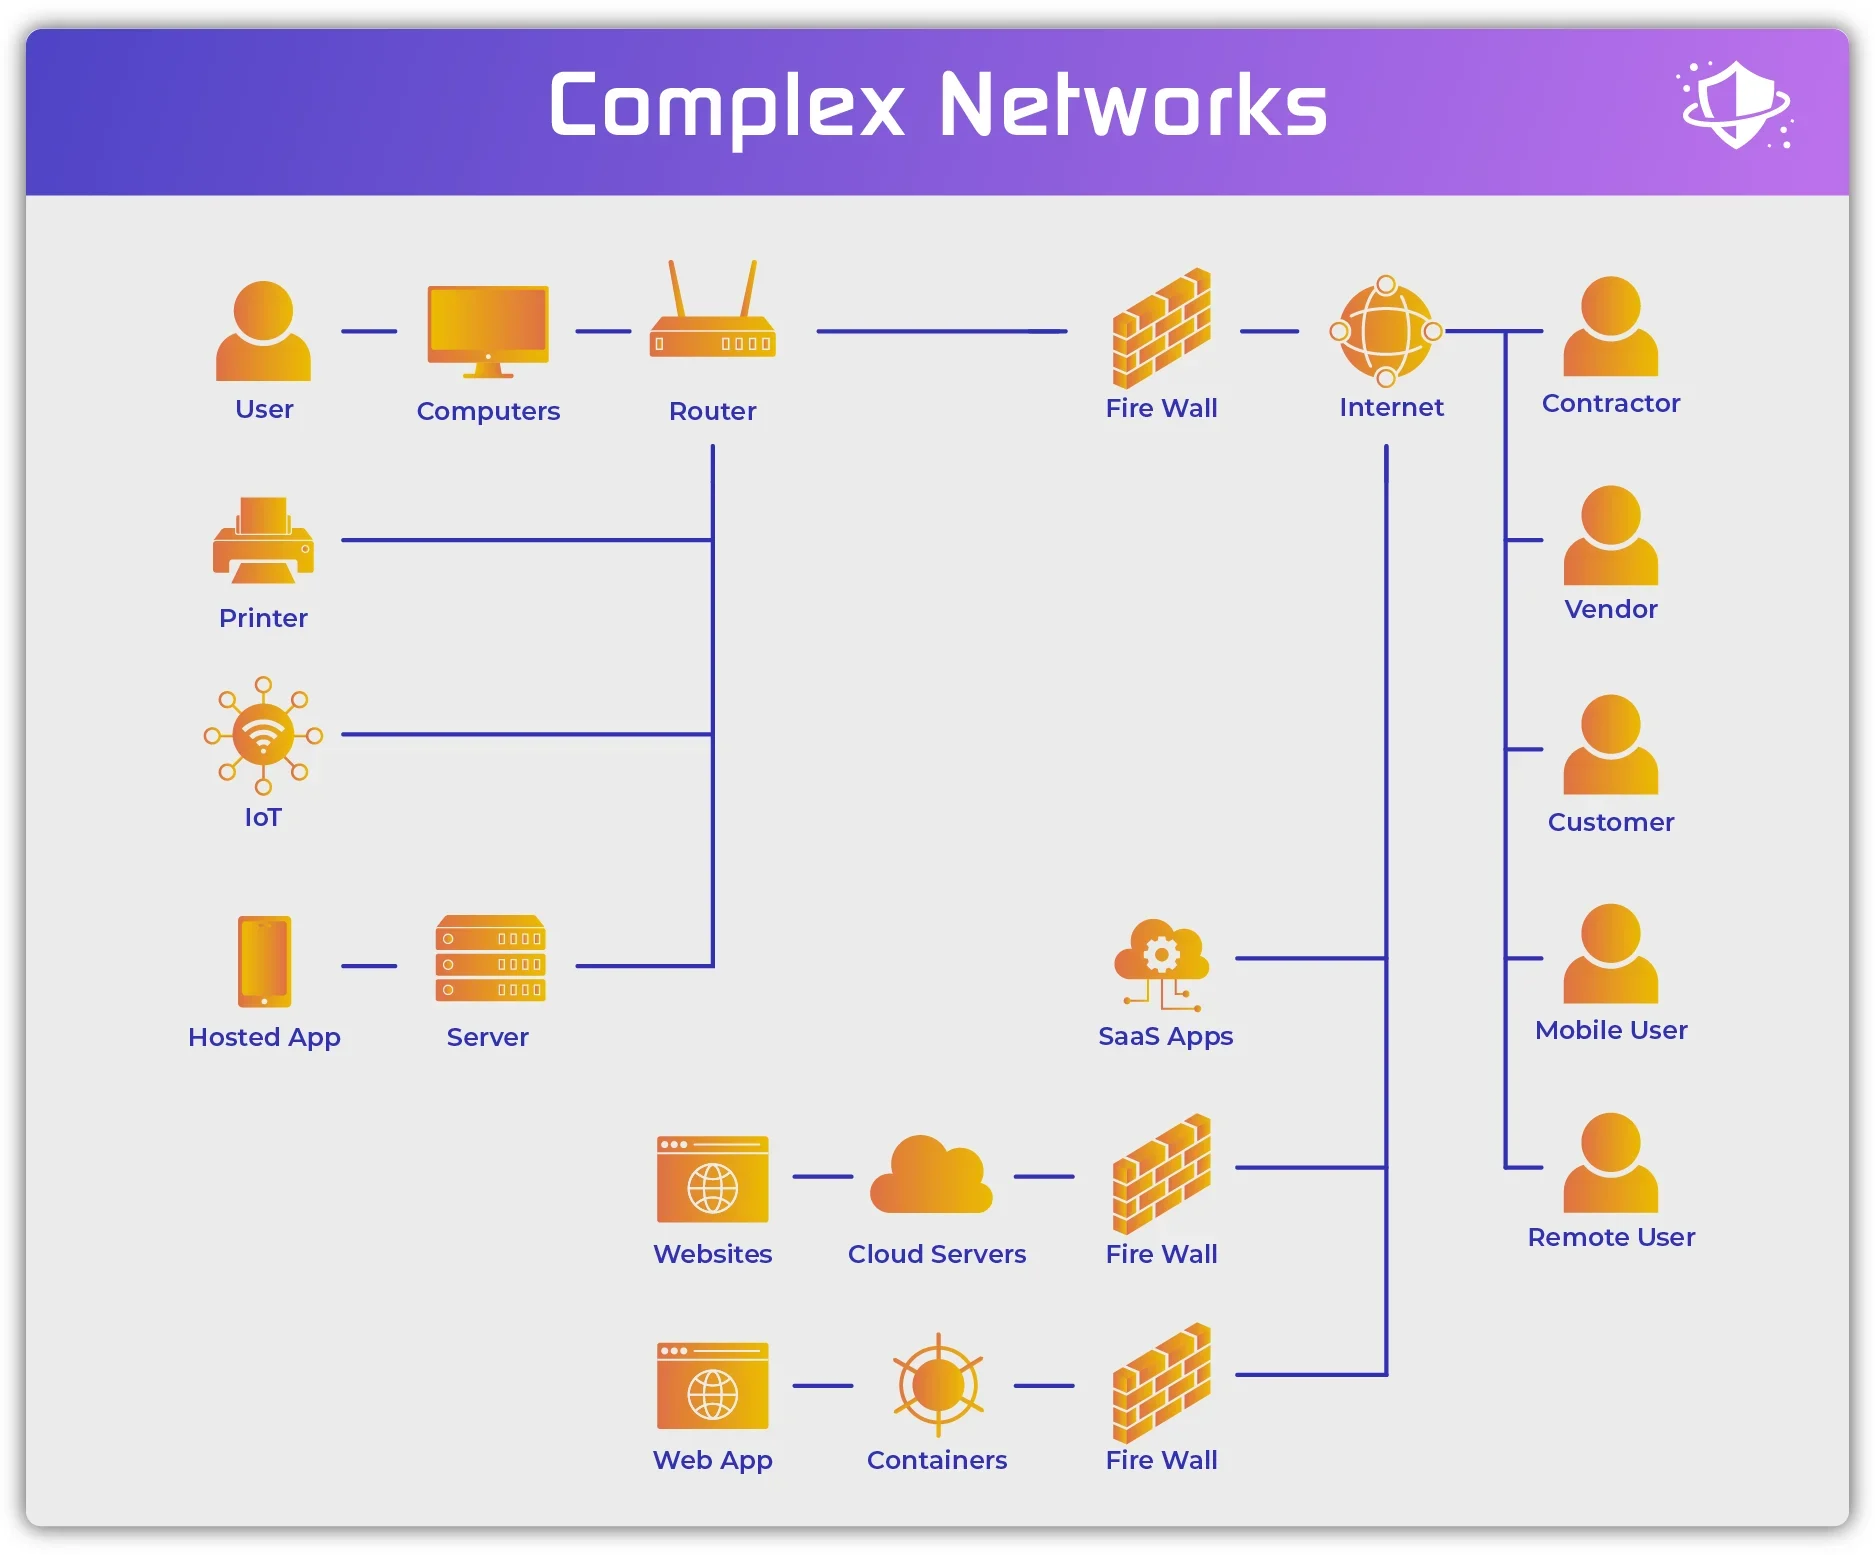
Les utilisateurs englobent désormais les employés locaux et distants. Les fournisseurs, les clients et les prestataires accèdent eux aussi fréquemment aux ressources du réseau ou qui y sont directement connectées. Les applications et les services font également office d’utilisateurs, puisqu’ils établissent des connexions actives avec des appareils, des bases de données et des applications du réseau, directement ou par l’intermédiaire d’API.
Les appareils comprennent désormais les appareils de l’entreprise et les appareils BYOD non contrôlés, notamment les ordinateurs, les ordinateurs portables, les tablettes et les téléphones mobiles. Les serveurs, points de terminaison et conteneurs, virtuels comme physiques, peuvent se trouver dans des centres de données locaux, à distance dans des agences ou être hébergés dans le cloud. L’Internet des objets (IoT), les technologies opérationnelles (OT) et l’Internet industriel des objets (IIoT) se connectent eux aussi désormais aux réseaux.
Les connexions comprennent toujours les commutateurs et routeurs physiques filaires, mais incluent désormais aussi les réseaux cellulaires sans fil, les réseaux Wi-Fi, les réseaux virtuels, les réseaux cloud et les connexions Internet.
Les points d’accès nécessitent toujours des pare-feu, mais intègrent souvent des méthodes de connexion externe au réseau, comme les réseaux privés virtuels (VPN), le protocole de bureau à distance (RDP) et des contrôleurs réseau qui sécurisent les utilisateurs distants accédant à des ressources distantes (passerelles sécurisées, Secure Access Service Edge (SASE), etc.).
Les données existent désormais dans toute l’organisation, au sein des applications (bases de données, e-mails, etc.), dans des référentiels cloud (compartiments S3, lacs de données, etc.), dans des applications Software-as-a-Service (CRM, services de partage de fichiers, etc.), sur les appareils mobiles, dans les bureaux nationaux et internationaux, et bien plus encore. Les contrôles et outils de sécurité réseau devraient idéalement protéger, surveiller et sécuriser les données dans tous ces environnements.
Fonctionnement de la sécurité réseau
Les réseaux connectent des ressources à des fins de communication. La sécurité réseau garantit l’intégrité et la confidentialité des communications, tout en vérifiant que les connexions sont appropriées selon l’identité de l’utilisateur, le type d’appareil et la classification des données.
Contrôles de sécurité réseau
La sécurité réseau remplit ces obligations grâce à la mise en œuvre, à la maintenance et à l’application de contrôles physiques, techniques et administratifs afin de faciliter les usages autorisés et de refuser l’accès aux menaces ainsi que les utilisations inappropriées des ressources réseau.
La plupart des fournisseurs de solutions de sécurité réseau se concentrent sur la fourniture de solutions matérielles et logicielles permettant d’assurer des contrôles techniques qui utilisent des applications pour autoriser, authentifier, faciliter, protéger et surveiller le trafic réseau. Les contrôles techniques peuvent être mis en œuvre par :
- Appliances matérielles : commutateurs, routeurs, pare-feu, etc.
- Logiciels : routeurs virtuels, systèmes de prévention des intrusions (IPS), etc.
- Configuration : fermeture des ports utilisés pour le trafic pair à pair, suppression des paquets de communication malformés, etc.
Les organisations ont la responsabilité de veiller à ce que les contrôles physiques garantissent que seuls les accès et les modifications autorisés concernent les équipements réseau tels que les routeurs, les câbles, les commutateurs, les pare-feu et autres appliances réseau. Cette exigence peut être mise en œuvre par les fournisseurs dans les environnements hébergés ou en colocation, mais l’organisation reste responsable de vérifier qu’elle est satisfaite.
Toutes les organisations mettent en œuvre au moins des contrôles administratifs rudimentaires en ajoutant les noms d’utilisateur à un annuaire LDAP ou à Active Directory. Toutefois, de nombreuses organisations peuvent renforcer leurs capacités de sécurité réseau grâce à des politiques plus détaillées. La sécurité réseau applique les politiques au moyen d’outils techniques, tandis que des politiques détaillées permettent des contrôles d’accès granulaires fondés sur les groupes d’utilisateurs, les besoins propres à chaque utilisateur, des restrictions liées à certains horaires ou d’autres règles susceptibles de limiter l’authentification et l’accès au réseau, ou d’autoriser les modifications du réseau.
Pour sécuriser les communications, les équipements réseau utilisent divers protocoles afin de vérifier l’intégrité des paquets et de les acheminer vers les appareils appropriés. Le chiffrement est régulièrement utilisé pour protéger les données contre l’interception. Pour garantir des connexions appropriées, les réseaux associent les utilisateurs, les appareils, les ressources et les autorisations en fonction de politiques établies dans Active Directory ou dans des solutions LDAP similaires.
La sécurité réseau empêche tout accès non autorisé aux ressources ou aux communications. Une sécurité réseau plus performante surveille les tentatives de dépassement des autorisations, les comportements inhabituels d’utilisateurs autorisés et les activités réseau susceptibles d’indiquer une compromission ou une activité malveillante.
Pour vérifier la mise en œuvre efficace et appropriée de la sécurité réseau, un audit doit être réalisé afin de confirmer la bonne mise en œuvre des politiques et des contrôles. L’audit s’effectue souvent par l’examen des journaux réseau, mais des tests d’intrusion et des analyses de vulnérabilités peuvent également servir à vérifier la mise en œuvre et la configuration adéquates.
Couches réseau et encapsulation des données
Le modèle Open Systems Interconnection (OSI) divise les communications en sept couches distinctes. En pratique, ces couches peuvent souvent se chevaucher, mais le modèle facilite la conceptualisation et l’élaboration de normes. Les professionnels de la sécurité réseau savent que les communications se déroulent sur l’ensemble des couches et que les solutions de sécurité doivent couvrir toutes les couches d’une manière ou d’une autre.
- Physique : bits circulant dans des câbles ou au sein de signaux sans fil
- Liaison de données : analyse les communications en trames de données, ou blocs de données plus petits, contenant une partie des communications entre deux nœuds : tout appareil émetteur ou récepteur du réseau, comme les ordinateurs, les routeurs, les commutateurs, les passerelles, etc. ; des trames plus petites permettent une transmission et une vérification des erreurs plus efficaces
- Réseau : paquets de données ajoutant à une trame des informations d’adressage, de routage et de contrôle du trafic
- Transport : des trames de données de taille variable sont transmises d’un hôte à l’autre sur le réseau, tout en maintenant la qualité de service
- Session : crée, contrôle et termine les communications entre l’émetteur et le récepteur
- Présentation : établit le formatage et la traduction des données, notamment les fonctions de chiffrement, de compression et de gestion des commandes graphiques
- Application : interaction directe avec l’application logicielle qui établit et reçoit les communications, comme un navigateur, un programme de partage de fichiers, etc.
La suite de protocoles Internet (TCP/IP) utilise un modèle simplifié qui décrit l’encapsulation des données transmises par le protocole :
- Application : crée les données à envoyer
- Transport : assure la communication d’un hôte à l’autre
- Internet : prend les données de la couche transport et les encapsule avec un en-tête d’adresse IP qui masque les informations de connexion au réseau local, puis achemine les données vers l’hôte final
- Liaison : divise les données en trames et ajoute des en-têtes et des pieds de trame ; gère les liaisons du réseau local pour la transmission
Principe de sécurité : défense en profondeur
La défense en profondeur s’applique à toute la cybersécurité. Ce concept reconnaît qu’aucun contrôle de sécurité unique ne peut vraisemblablement contrer toutes les menaces en permanence. Il faut au contraire mettre en œuvre plusieurs types de contrôles qui se renforcent mutuellement, afin d’atténuer les risques même si un contrôle isolé échoue.
Au sens le plus large, la défense en profondeur s’appuie sur :
- Sécurité des données : protège les données au repos et en transit, notamment grâce au chiffrement, à la sécurité des bases de données, à la sécurité des messages, etc.
- Sécurité des applications : sécurité des applications locales et hébergées à distance (pare-feu applicatifs web, sécurité des workloads, contrôles d’accès locaux, etc.)
- Sécurité des terminaux : protège les terminaux à l’aide d’antivirus, d’outils de détection et de réponse sur les terminaux (EDR), etc.
- Sécurité réseau : contrôle l’accès entre les ressources et garantit des communications sécurisées à l’aide de pare-feu, de solutions de contrôle d’accès au réseau (NAC), de systèmes de détection des intrusions, etc.
- Sécurité des accès : contrôle l’accès entre les actifs au sein du réseau de l’entreprise, voire aux actifs cloud, à l’aide de pare-feu, de réseaux privés virtuels (VPN), de passerelles web sécurisées, etc.
- Authentification des utilisateurs : vérifie les utilisateurs, authentifie les identités et autorise les niveaux d’accès à l’aide de mots de passe, de données biométriques, de l’authentification multifacteur, d’Active Directory, etc.
- Politiques, procédures et formation des utilisateurs : informe les utilisateurs, le personnel informatique et les équipes de sécurité des attentes, des règles de comportement, des normes et des méthodes permettant de maintenir la sécurité et de gérer les incidents.
En plus de ces couches, la défense en profondeur exige la vérification de toutes les couches à l’aide des éléments suivants :
- Conception : créer une architecture robuste pour assurer la résilience opérationnelle et la résilience de sécurité
- Tests : vérifier que tous les composants fonctionnent correctement grâce aux tests d’intrusion et aux analyses de vulnérabilités
- Surveillance : surveiller les actions inhabituelles, non autorisées et malveillantes grâce à la gestion des informations et des événements de sécurité (SIEM), aux centres des opérations de sécurité (SOC) et aux centres des opérations réseau (NOC)
- Maintenance : gestion des correctifs, remplacement des technologies obsolètes, etc.
- Formation : les employés doivent être formés en continu pour rester au fait des derniers outils, technologies, tactiques et contrôles
- Audit et rapports : vérification des journaux, génération de rapports sur les indicateurs clés de performance (KPI) ou la conformité
Principe de sécurité : accès avec le moindre privilège
L’accès avec le moindre privilège exige idéalement que les utilisateurs n’accèdent qu’aux données, appareils et applications nécessaires à leur travail, exactement au moment où ces ressources sont requises et avec le niveau de privilège le plus faible dont ils ont besoin. Bien entendu, un contrôle aussi dynamique et granulaire n’est actuellement pas techniquement réalisable pour la plupart des organisations.
Les organisations doivent néanmoins appliquer le principe de l’accès avec le moindre privilège au moyen de groupes Active Directory, de restrictions concernant les bases de données et les dossiers des serveurs, de contrôles des appareils, d’identifiants d’accès, entre autres. De nombreuses organisations tendent à accorder des niveaux d’accès généreux afin d’éviter les retards opérationnels, mais du point de vue de la sécurité, il convient d’adopter l’approche inverse. Une organisation ne doit accorder un accès que lorsque cela est nécessaire — et même dans ce cas, l’accès accordé doit correspondre au niveau minimal requis pour accomplir la tâche concernée.
Quelles sont les principales menaces pour la sécurité réseau ?
Les menaces pour la sécurité réseau mettent en danger l’intégrité opérationnelle ou sécuritaire du réseau ou de ses données. Les menaces relèvent des principales catégories suivantes :
Utilisateurs malveillants
Les utilisateurs malveillants comprennent les applications mal configurées, les pirates informatiques et autres utilisateurs non autorisés qui tentent, intentionnellement ou non, d’accéder aux ressources réseau. Cela peut se produire par le biais d’identifiants volés, d’employés licenciés dont les identifiants sont toujours actifs, de virus de commande et de contrôle présents sur les terminaux, d’ordinateurs portables volés, de connexions d’API mal configurées, et de bien d’autres moyens.
Appareils malveillants
Les appareils malveillants comprennent les appareils non autorisés ou ceux dont l’état a été compromis. Les appareils non autorisés peuvent être relativement inoffensifs, comme lorsqu’un employé connecte un ordinateur personnel non autorisé au réseau Ethernet, que le service marketing installe un téléviseur connecté en Wi-Fi dans une salle de conférence ou que le fournisseur du moteur d’une pompe industrielle connecte son dernier équipement livré à un réseau cellulaire 5G pour en assurer la surveillance à distance.
Les appareils beaucoup plus dangereux peuvent être des postes de travail auxquels il manque des mises à jour de sécurité critiques du système d’exploitation, un ordinateur portable infecté par un virus ou l’ordinateur portable d’un pirate se connectant au réseau Wi-Fi depuis le parking public. Les réseaux doivent surveiller en permanence les connexions inconnues, les comportements inhabituels et les appareils compromis.
Les appareils malveillants peuvent également désigner des attaques qui tentent de voler ou de rediriger le trafic réseau afin de se connecter à des ressources malveillantes. Par exemple, les pirates peuvent utiliser des analyseurs de paquets ou un lien d’hameçonnage exploitant une attaque de l’homme du milieu. D’autres pirates peuvent utiliser un système de noms de domaine (DNS) ou des adresses IP usurpés pour rediriger les utilisateurs de connexions légitimes (vers des sites web, des serveurs, etc.) vers des ressources de terminaux contrôlées par les attaquants, afin de voler les identifiants de connexion ou d’infecter le terminal avec un logiciel malveillant.
Trafic malveillant
Les réseaux sont conçus pour connecter des utilisateurs légitimes à des actifs légitimes. Toutefois, lorsque des logiciels malveillants ou des attaquants cherchent à pénétrer dans l’organisation, leur trafic transite également par le réseau et peut parfois être détecté. D’autres trafics ne sont pas malveillants en eux-mêmes, mais suggèrent plutôt des intentions malveillantes, comme lorsqu’un ordinateur d’expédition de l’entrepôt se connecte au serveur des ressources humaines (RH) ou qu’une caméra de sécurité sans fil tente de se connecter à la base de données cloud de traitement des cartes bancaires.
Intentions malveillantes
Les menaces internes surviennent lorsque des utilisateurs légitimes se connectent à des actifs légitimes pour effectuer des actions non autorisées à l’aide d’autorisations légitimes. Par exemple, le vice-président des ventes dispose d’un accès légitime au CRM Salesforce et à la base de données clients interne, mais le téléchargement de la liste complète des clients depuis chacune de ces sources indiquerait qu’il s’apprête à changer d’emploi et à voler ces informations.
D’autres utilisateurs peuvent tenter de dépasser leur niveau d’accès prévu, par exemple lorsqu’un stagiaire du marketing tente d’accéder à un serveur de fichiers de la R&D et de télécharger de la propriété intellectuelle en cours de développement. Les menaces internes ne sont pas toutes malveillantes ; certaines peuvent simplement résulter de négligence ou d’erreurs banales, comme lorsqu’une équipe d’exploitation informatique écrase accidentellement la liste blanche des sites web d’un pare-feu et bloque soudainement tout le trafic Internet.
Maintenance insuffisante
Les meilleurs outils et architectures de sécurité seront compromis par de mauvaises pratiques de maintenance. Les organisations qui tardent à effectuer les mises à jour logicielles ou à remplacer les composants obsolètes auront du mal à prévenir les attaques.
Perturbation des opérations
Alors que la plupart des attaques ciblent les terminaux (ordinateurs des utilisateurs, serveurs, etc.), certaines cherchent plutôt à perturber les opérations. Les attaques par déni de service distribué (DDoS) seront de plus en plus utilisées contre les ressources exposées sur Internet, mais un attaquant peut également s’en servir pour mettre hors service les réseaux et les serveurs internes. Une mauvaise configuration non intentionnelle ou malveillante de la segmentation ou des équipements réseau peut également entraîner des connexions réseau fragiles ou non fonctionnelles, des flux de trafic instables et d’autres perturbations similaires des opérations.
Menaces de cybersécurité connexes
De nombreuses menaces de cybersécurité affectent indirectement les réseaux par l’intermédiaire d’actifs connexes. Par exemple, les logiciels malveillants, les logiciels espions, les logiciels publicitaires, les vers informatiques, les botnets, les chevaux de Troie et autres logiciels malveillants n’ont généralement pas d’impact sur les équipements réseau (routeurs, pare-feu, etc.) ni sur le trafic réseau. S’ils n’affectent pas le réseau, il ne s’agit pas d’une menace réseau. Ces attaques nuisent plutôt aux terminaux (ordinateurs des utilisateurs, serveurs, conteneurs, etc.) et menacent les applications et les données hébergées sur ces terminaux.
Même si la sécurité réseau doit examiner le trafic réseau afin de détecter les indicateurs de ces types d’attaques et de les empêcher lorsque cela est possible, la responsabilité première de l’arrêt de ces attaques incombe à la sécurité correspondant au point d’attaque : sécurité des e-mails (hameçonnage, pièces jointes malveillantes), sécurité des applications (cross-site scripting, injection SQL, etc.), sécurité des terminaux (antivirus, Endpoint Detection and Response, etc.), sécurité DNS (redirection d’adresses IP, etc.) et sécurité d’Active Directory (élévation des privilèges, ajout d’utilisateurs, etc.).
Bonnes pratiques pour protéger votre réseau
Les bonnes pratiques de sécurité réseau permettent de contrer directement les principales menaces visant le réseau grâce à des technologies et des contrôles spécifiques.
Accès des utilisateurs pour contrôler les utilisateurs malveillants
Pour se protéger contre les utilisateurs non autorisés, la sécurité réseau doit mettre en œuvre un contrôle efficace des accès, ainsi qu’un contrôle efficace de l’accès à distance au réseau. Au minimum, une organisation doit utiliser Active Directory (ou un LDAP équivalent), l’authentification à deux facteurs et des VPN. Les organisations doivent également coordonner les fonctions informatiques et RH afin d’activer et de désactiver simultanément les identifiants et le statut professionnel des employés.
Les organisations peuvent renforcer leur sécurité grâce aux mesures suivantes :
- Amélioration de la gestion des utilisateurs grâce à des contrôles d’accès plus détaillés
- Authentification multifacteur
- Amélioration de l’accès à distance afin de contrôler l’accès aux ressources hébergées en dehors du réseau, telles que OneDrive, les solutions SaaS, etc. Les connexions à distance sécurisées peuvent également empêcher certains types d’interception et de réacheminement des paquets, comme les attaques de l’homme du milieu ou l’analyse de paquets.
- Services VPN cloud
- Passerelles web sécurisées
- Solutions VPN locales mises à jour (ne pas utiliser RDP)
- Navigateurs sécurisés
Détection des actifs pour contrôler les appareils malveillants
Pour se protéger contre les appareils non autorisés ou compromis, les organisations doivent au minimum effectuer périodiquement l’inventaire des appareils connectés au réseau, installer et maintenir à jour un logiciel antivirus pour terminaux et surveiller les actifs clés (bases de données financières, fichiers RH, propriété intellectuelle stratégique, etc.) afin de détecter les accès non autorisés.
Les organisations peuvent renforcer leur sécurité grâce aux mesures suivantes :
- Gestion stricte de l’accès aux actifs
- Les analyses continues visant à détecter les appareils non autorisés empêchent les accès non autorisés à l’aide d’outils de gestion des actifs informatiques (ITAM)
- Contrôle d’accès au réseau (NAC) : les solutions vérifient la présence de logiciels obsolètes ou vulnérables sur les terminaux et redirigent les appareils vers une zone de quarantaine jusqu’à la résolution du problème
- Gestion des appareils mobiles (MDM) : limite les applications sur les appareils mobiles et peut également vérifier si l’appareil a été débridé, s’il utilise un système d’exploitation obsolète ou s’il contient un logiciel malveillant
- Limiter l’accès aux appareils et aux applications
- Associer les appareils à des utilisateurs et à des accès spécifiques
- Créer des listes blanches ou des listes d’autorisation regroupant les actifs spécifiques autorisés à établir des connexions, en particulier pour les ressources critiques
Les appareils beaucoup plus dangereux peuvent être des postes de travail auxquels il manque des mises à jour de sécurité critiques du système d’exploitation, un ordinateur portable infecté par un virus ou l’ordinateur portable d’un pirate se connectant au réseau Wi-Fi depuis le parking public. Les réseaux doivent surveiller en permanence les connexions inconnues, les comportements inhabituels et les appareils compromis.
Les appareils malveillants peuvent également désigner des attaques qui tentent de voler ou de rediriger le trafic réseau. Par exemple, les pirates peuvent utiliser des analyseurs de paquets ou un hameçonnage utilisant un attaque de l’homme du milieu pour voler le trafic réseau. De même, des systèmes de noms de domaine (DNS) et des adresses IP usurpés peuvent rediriger les utilisateurs de connexions légitimes vers des sites web et des terminaux dangereux et malveillants afin de voler des informations ou d’infecter le terminal avec un logiciel malveillant.
Analyse des paquets et surveillance pour contrôler le trafic malveillant
Lors d’une attaque, le trafic réseau peut contenir des indicateurs de compromission (IoC) connus, des signatures de fichiers malveillants connues ou diriger le trafic vers des URL et des adresses IP malveillantes connues. Pare-feu, systèmes de détection des intrusions (IDS), systèmes de prévention des intrusions (IPS), systèmes de détection et de réponse réseau (NDR), systèmes de détection et de réponse étendues (XDR) et autres systèmes similaires peuvent inspecter les paquets afin de détecter, bloquer ou mettre en quarantaine le trafic malveillant.
Dans d’autres cas, le trafic lui-même peut ne pas être identifié comme malveillant, mais la surveillance assurée par un système de gestion des informations et des événements de sécurité (SIEM), un centre des opérations de sécurité (SOC) ou une solution de surveillance similaire peut détecter des connexions inhabituelles. Voir également la section « Surveillance des activités pour contrôler les intentions malveillantes » ci-dessous.
Surveillance des activités et segmentation pour contrôler les intentions malveillantes
Les activités malveillantes ou accidentelles liées à des menaces internes peuvent être détectées à l’aide d’outils tels que la prévention des pertes de données (DLP), l’analyse du comportement des utilisateurs et des entités (UEBA), ou l’analyse comportementale enrichie par l’intelligence artificielle intégrée aux pare-feu et aux solutions IDS/IPS. La technologie de déception utilisant des pots de miel et des techniques de subterfuge similaires peut déclencher des alertes proactives lorsqu’un pirate ou un utilisateur autorisé tente d’effectuer des actions malveillantes.
Les modifications accidentelles ou malveillantes inattendues des systèmes réseau seront détectées plus rapidement et plus efficacement grâce au contrôle des changements. Le contrôle des changements suit les modifications associées aux utilisateurs et aux appareils afin de garantir qu’elles sont toutes autorisées, approuvées et signalées.
Avec l’essor des périmètres définis par logiciel (SDP), des réseaux étendus définis par logiciel (SD-WAN) et de l’accès réseau Zero Trust (ZTNA), les organisations contrôlent davantage les accès à un niveau granulaire afin de prévenir les menaces internes. Les réseaux virtuels peuvent non seulement étendre la portée d’un réseau pour englober des ressources cloud ou des ressources situées dans des zones géographiques dispersées, mais aussi créer une segmentation et une microsegmentation fondées sur les groupes d’utilisateurs (fournisseur, consultant, service marketing, etc.), les niveaux d’accès (utilisateur standard, administrateur, etc.), voire des utilisateurs ou des applications spécifiques. Si elle est correctement définie par les outils de gestion des identités et des accès, la microsegmentation peut même limiter la capacité d’identifiants volés à nuire au réseau ou à atteindre des ressources non autorisées.
Contrôles des correctifs, des mises à jour et des tests — mauvaise maintenance
Pour prévenir les problèmes liés à la maintenance, les organisations doivent effectuer régulièrement l’application de correctifs, les mises à jour et les tests (analyses de vulnérabilités, tests d’intrusion, etc.) sur leur réseau. Les analyses de vulnérabilités et les tests d’intrusion doivent également détecter les erreurs de configuration, les éléments de chiffrement non appliqués ou mal appliqués, une gestion négligente des clés de chiffrement, des mots de passe faibles, l’absence d’autorisation et autres problèmes courants.
Contrôles de surveillance et de résilience — perturbation des opérations
Les perturbations des opérations peuvent être détectées, atténuées ou maîtrisées grâce à la surveillance du réseau, au moyen de solutions telles que les centres des opérations réseau (NOC), les centres des opérations de sécurité (SOC) et les outils de gestion des informations et des événements de sécurité (SIEM). Certains logiciels anti-DDoS et autres fonctionnalités de résilience sont également intégrés aux routeurs, aux pare-feu, etc. Le suivi du contrôle des changements peut aussi aider les équipes de sécurité et d’exploitation à analyser rapidement les perturbations provenant de paramètres réseau modifiés.
Au-delà des logiciels, la sécurité physique et la conception d’une architecture résiliente jouent également un rôle majeur dans la prévention des perturbations du réseau. Une architecture résiliente s’appuyant sur l’équilibrage de charge et la redondance peut absorber les premières attaques DDoS volumétriques afin de donner à la réponse aux incidents le temps d’atténuer l’attaque sans perturber l’activité.
Pour les réseaux basés dans le cloud, les organisations peuvent également mettre en œuvre une architecture hyperscale qui combine les couches de sécurité, de stockage, de calcul et de virtualisation au sein d’une ressource modulaire pouvant être déployée automatiquement et à grande échelle. Toutefois, l’architecture hyperscale doit également être surveillée afin de garantir qu’elle ne déploie pas des ressources financièrement déraisonnables.
En savoir plus : Protection du réseau : comment sécuriser un réseau
Types de solutions de sécurité réseau
De nombreux outils et solutions contribuent aux différentes couches et exigences de la sécurité réseau. Cette section fournit un bref aperçu des outils courants.
Courtier en sécurité d’accès au cloud (CASB)
Qu’elles soient mises en œuvre comme outil distinct ou intégrées à d’autres outils, les solutions de courtier en sécurité d’accès au cloud (CASB) fournissent une authentification et une autorisation dans le cloud pour les utilisateurs et les applications. Ces outils ont été initialement développés pour contrôler l’accès aux applications de logiciel en tant que service (SaaS) et sont généralement intégrés aux solutions de sécurité en périphérie des services d’accès (SASE).
Prévention des pertes de données (DLP)
Les organisations déploient des solutions de prévention des pertes de données (DLP) pour détecter et prévenir les menaces internes et externes qui tentent de voler ou de modifier des données critiques.
Technologie de déception
La technologie de déception crée de faux référentiels de données, utilisateurs et autres actifs, puis les installe au sein de l’écosystème informatique. Lorsque des attaquants tentent d’accéder à ces actifs ou de les examiner, également appelés pots de miel, des alertes sont immédiatement générées afin de permettre aux équipes de sécurité de reconnaître un comportement inapproprié et d’agir.
Gestion de la mobilité d’entreprise et gestion des appareils mobiles (MDM)
À l’instar des solutions ITAM, les solutions de gestion de la mobilité d’entreprise (EMM) et de gestion des appareils mobiles (MDM) se concentrent sur la gestion et le contrôle des appareils mobiles. Certaines solutions de gestion de la mobilité d’entreprise (EMM) contrôlent à la fois l’appareil et la gestion des applications mobiles (MAM) afin d’offrir un contrôle supplémentaire.
Chiffrement
Les équipes de sécurité ne doivent plus supposer que les réseaux sont sûrs. Les données qui transitent par les réseaux doivent être chiffrées lors de leur transmission à l’intérieur comme à l’extérieur du réseau.
Détection et réponse étendues (XDR)
La détection et la réponse étendues (XDR) regroupent les fonctions de protection des terminaux et de sécurité réseau afin de fournir une solution de sécurité unifiée. Selon le fournisseur, d’autres fonctionnalités de réponse aux incidents de sécurité ou d’analyse du comportement des utilisateurs peuvent être incluses.
Pare-feu
La technologie des pare-feu joue le rôle de gardien et de protecteur du trafic réseau. Les technologies de pare-feu modernes peuvent effectuer une inspection approfondie et un filtrage des paquets afin de détecter les virus, de bloquer les sites web malveillants connus et d’assurer de nombreuses autres protections. Les technologies couramment utilisées comprennent :
- Pare-feu en tant que service (FWaaS) : ces outils hébergent des pare-feu évolutifs dans le cloud pour assurer une portée et un contrôle mondiaux
- Pare-feu de nouvelle génération (NGFW) : il s’agit généralement d’appliances physiques ou virtuelles locales qui ajoutent la détection des menaces, la prévention des intrusions, la protection des nouveaux types d’actifs (conteneurs, IoT, etc.), la veille sur les menaces, l’analyse enrichie par l’intelligence artificielle et des fonctionnalités pour les réseaux virtuels
- Gestion unifiée des menaces (UTM) : ces solutions combinent des pare-feu, des passerelles web sécurisées, des passerelles de messagerie, des fonctionnalités d’accès distant, de détection et de prévention des intrusions, ainsi que d’autres fonctions de sécurité
- Pare-feu d’applications web (WAF) : il peut être installé devant des sites web, des serveurs web et des applications spécifiques afin d’ajouter des couches de sécurité adaptées à l’actif concerné
Gestion des identités et des accès à privilèges (IAM/PAM)
Active Directory et les autres solutions LDAP peuvent être difficiles à gérer à grande échelle, mais la sécurité réseau nécessite une gestion solide des utilisateurs. Les outils de gestion des identités et des accès (IAM) permettent aux organisations d’intégrer les systèmes informatiques et RH afin d’intégrer, de catégoriser, de gérer et de désactiver rapidement les comptes des employés. Les outils de gestion des accès à privilèges (PAM) — ou les fonctionnalités intégrées à certains outils IAM — gèrent spécifiquement les accès à privilèges aux ressources clés : données, applications et infrastructure.
Gestion des actifs informatiques (ITAM)
Gestion des actifs informatiques (ITAM) : les outils évaluent les actifs connectés au réseau et contribuent à gérer l’application des correctifs et les mises à jour sur les appareils standard. Pour répondre correctement aux besoins de sécurité réseau, les outils ITAM doivent détecter autre chose que les seuls PC et ordinateurs portables. Dans l’idéal, ITAM doit également détecter les équipements réseau, les actifs cloud, l’Internet des objets (IoT), l’Internet industriel des objets (IIoT), la technologie opérationnelle (OT) et les appareils mobiles (téléphones, tablettes, etc.).
Systèmes de détection des intrusions / systèmes de prévention des intrusions (IDS/IPS)
Les systèmes de détection des intrusions (IDS) inspectent le trafic réseau à la recherche d’activités malveillantes et envoient des alertes aux centres des opérations réseau (NOC), aux centres des opérations de sécurité (SOC) et aux outils de gestion des informations et des événements de sécurité (SIEM). Les systèmes de prévention des intrusions bloquent et mettent proactivement en quarantaine le trafic réseau malveillant ou suspect.
Les solutions combinées de détection et de prévention (IDPS) offrent les deux fonctionnalités, et les fonctions IDPS sont souvent intégrées aux pare-feu et à d’autres solutions de sécurité. Les solutions IPS sans fil spécialisées (wIPS) se concentrent sur la sécurisation des réseaux Wi-Fi.
Authentification multifacteur (MFA)
Pour protéger un réseau contre les identifiants volés, les organisations doivent exiger au moins une authentification à deux facteurs (2FA) pour confirmer l’identité. Les SMS doivent être évités, en particulier pour les ressources critiques, en raison de leur vulnérabilité à l’interception, à l’usurpation et aux attaques par échange de carte SIM. L’authentification multifacteur (MFA) ajoute des caractéristiques biométriques, liées à l’appareil ou à l’utilisateur, ainsi que d’autres caractéristiques, afin de confirmer les identités et d’authentifier les utilisateurs.
Contrôle d’accès au réseau (NAC)
Contrôle d’accès au réseau (NAC) : les solutions peuvent fournir diverses fonctionnalités pour détecter tous les actifs qui se connectent au réseau, mettre en quarantaine les appareils qui ne répondent pas aux exigences de sécurité et bloquer les appareils non autorisés. Les solutions NAC plus sophistiquées permettent d’effectuer des évaluations des risques, des processus d’intégration et des rapports d’événements.
Centre des opérations réseau (NOC)
Les centres des opérations réseau (NOC) se concentrent généralement sur des enjeux opérationnels tels que la maximisation de la disponibilité et de la bande passante, ainsi que l’élimination des goulots d’étranglement. Cependant, les équipes des NOC peuvent souvent détecter des schémas de trafic inhabituels susceptibles de provenir d’activités malveillantes.
Segmentation du réseau
La segmentation du réseau et la microsegmentation plus granulaire créent des sections isolées du réseau. Le trafic d’un segment ne peut pas circuler directement vers d’autres segments sans passer par des routeurs ou des pare-feu, qui peuvent effectuer des inspections de sécurité.
Tests d’intrusion
Pour vérifier que les réseaux et autres infrastructures informatiques disposent d’une sécurité suffisante, les organisations peuvent effectuer des tests d’intrusion. Les tests d’intrusion évaluent les capacités et l’efficacité des contrôles existants afin de confirmer qu’ils réduisent suffisamment le risque d’attaque pour l’organisation.
Contrôle d’accès basé sur les rôles (RBAC)
Le contrôle d’accès basé sur les rôles (RBAC) peut être mis en œuvre comme outil spécialisé ou déployé comme fonctionnalité dans IAM afin d’attribuer des contrôles d’accès à des rôles spécifiques et à leurs exigences.
Périmètre de services d’accès sécurisé (SASE)
Traditionnellement, le pare-feu marquait le début du réseau et des actifs de l’entreprise. Toutefois, l’utilisation moderne des ressources cloud, le travail à distance et les solutions SaaS placent de nombreuses ressources d’entreprise en dehors de la protection du pare-feu. Le périmètre de services d’accès sécurisé (SASE), également appelé périmètre des services de sécurité (SSE), étend la sécurité afin d’englober les ressources cloud.
Accès distant sécurisé
La plupart des organisations ont besoin d’une forme de travail à distance et doivent disposer de moyens sûrs pour accorder un accès sécurisé aux ressources réseau. Le protocole RDP (Remote Desktop Protocol) ne peut plus être considéré comme sûr ; d’autres solutions doivent donc être envisagées :
- Passerelle web sécurisée (SWG) permet aux utilisateurs internes et externes du réseau de bénéficier de la protection d’une passerelle consolidée hébergée dans le cloud pour accéder aux ressources internes et externes
- Réseau privé virtuel (VPN) crée des tunnels chiffrés entre le terminal et le réseau ; cette technologie peut entraîner des problèmes de bande passante opérationnelle, sauf en adoptant des services VPN basés sur le cloud
- La technologie des instances de bureaux virtuels (VDI) et des bureaux en tant que service (DaaS) considère la machine de l’utilisateur comme un terminal permettant de se connecter à un service client léger qui donne accès à toutes les applications et ressources réseau
Gestion des informations et des événements de sécurité (SIEM)
Gestion des informations et des événements de sécurité (SIEM) collectent les journaux et les alertes provenant des terminaux, des équipements réseau et des solutions de surveillance. Les équipes de sécurité des centres des opérations de sécurité (SOC) ou des équipes de détection et de réponse gérées (MDR) peuvent utiliser les outils SIEM pour analyser les alertes afin de détecter et d’arrêter les attaques en cours.
Centre des opérations de sécurité (SOC)
Les centres des opérations de sécurité (SOC) centralisent les équipes de sécurité afin de surveiller les systèmes à la recherche de signes d’attaque, de répondre aux menaces reconnues et d’arrêter les attaques. Les SOC utilisent divers outils de sécurité pour recevoir des alertes et des informations consignées dans toute l’infrastructure informatique.
Analyse du comportement des utilisateurs et des entités (UEBA)
Des outils dédiés d’analyse du comportement des utilisateurs et des entités (UEBA), ainsi que les fonctionnalités UEBA intégrées à d’autres outils, surveillent les tendances concernant les utilisateurs, les appareils et les données afin de détecter les comportements inhabituels et malveillants. Les outils avancés peuvent intégrer l’intelligence artificielle (IA) ou l’apprentissage automatique (ML) pour accélérer la détection.
Réseaux virtuels
Les technologies de périmètre défini par logiciel (SDP), comme les solutions de réseau étendu défini par logiciel (SD-WAN), créent des réseaux virtuels qui peuvent être des sous-sections de réseaux câblés existants ou des réseaux couvrant le monde entier et composés d’actifs spécifiques. Ces outils élargissent la portée et la définition des réseaux, mais introduisent également de nouveaux outils pour la gestion de la sécurité et des opérations.
Analyse des vulnérabilités
Les équipes de sécurité ne peuvent pas partir du principe que l’infrastructure informatique est correctement entretenue ou configurée. Les analyses de vulnérabilités doivent être effectuées sur les réseaux et autres actifs afin de vérifier que les niveaux de maintenance et de sécurité sont appropriés.
Liste blanche
Également appelée liste d’autorisation, la liste blanche crée des listes limitées d’utilisateurs, d’appareils, d’adresses IP ou de services autorisés à se connecter à un réseau ou à un actif réseau spécifique. Les listes blanches ont tendance à être fragiles et fastidieuses à maintenir dans les environnements modernes où les employés changent, où de nouveaux équipements sont ajoutés et où des appareils virtuels peuvent être lancés avec des adresses informatiques variables. Toutefois, pour les actifs les plus critiques, les listes blanches peuvent verrouiller efficacement la sécurité.
Sécurité Zero Trust
Zero Trust considère que rien ne doit être considéré comme fiable par défaut. Tous les utilisateurs, appareils, applications et trafics doivent être vérifiés en continu pour l’authentification et l’autorisation. L’accès réseau Zero Trust (ZTNA) est populaire, mais il ne constitue qu’une des catégories d’outils et des techniques Zero Trust pouvant être appliquées à la sécurité réseau.
Solutions de sécurité complémentaires
La sécurité réseau joue un rôle important, mais elle n’est pas indépendante du reste de la pile de sécurité. Une sécurité réseau efficace dépend de l’application et de la mise en œuvre appropriées de solutions de sécurité complémentaires telles que :
- Sécurité d’Active Directory
- Sécurité des applications
- Sécurité des API
- Sécurité du cloud
- Sécurité des conteneurs
- Sécurité des bases de données
- Gestion des droits numériques (DRM)
- Sécurité DNS
- Sécurité de la messagerie électronique
- Sécurité des terminaux (antivirus, EDR)
- Bac à sable (outil d’investigation)
- Sécurité des charges de travail
- Sécurité web
Quels sont les avantages de la sécurité réseau ?
Une sécurité réseau efficace réduit les deux principaux risques pour l’organisation : l’interruption des opérations et la compromission des données. Réduire le risque d’interruption des opérations protège l’organisation contre les temps d’arrêt et l’inaccessibilité des ressources, qui entraînent des pertes commerciales et une atteinte à la réputation.
Réduire le risque de compromission des données évite les dommages résultant de plusieurs types de données, notamment :
- Vol de propriété intellectuelle
- Dommages liés aux informations personnelles identifiables (PII)
- Données de santé
- Données clients
- Informations financières (comptes bancaires, paiements par carte bancaire, etc.)
Certains types de vols de données menacent les revenus futurs (propriété intellectuelle, clients), tandis que d’autres exposent l’entreprise à la fraude ou aux attaques par hameçonnage (données financières, clients). La plupart des organisations se préoccupent surtout des informations personnelles identifiables, des données de santé, des données de cartes bancaires et d’autres données réglementées, qui donnent généralement lieu à des enquêtes officielles, à des amendes réglementaires et à des avis publics.
Tous les dommages constatés par les employés, les clients, les fournisseurs, les autorités de réglementation ou le public nuisent à la réputation de l’entreprise.
6 défis fondamentaux de la sécurité réseau
Quels que soient les types de sécurité réseau d’une organisation ou leur exhaustivité, chaque organisation fait face à des défis similaires. Ces défis ont une incidence sur la mise en œuvre, la maintenance et l’efficacité continue de la sécurité réseau existante.
Arbitrer les conflits
La mise en œuvre de la sécurité réseau peut affecter les opérations et l’expérience utilisateur — généralement au détriment des performances. Par exemple, l’inspection des paquets peut ajouter des délais de transmission et introduire de la gigue lors des appels ou de la lecture de contenus audio et vidéo. Les équipes de sécurité et des opérations doivent trouver un équilibre entre les besoins contradictoires des parties prenantes afin de parvenir à un compromis qui réponde aux objectifs de réduction des risques de l’organisation.
Évolution des attaques
Il y a dix ans, la plupart des personnes extérieures à l’informatique n’avaient jamais entendu parler des rançongiciels. Bien qu’il s’agisse d’une technologie ancienne, les rançongiciels étaient tombés en désuétude, car les pirates les trouvaient trop difficiles à déployer à grande échelle pendant des années. Les attaquants ont amélioré leurs technologies et les rançongiciels constituent désormais une menace critique largement connue.
Des évolutions similaires élargissent également le périmètre de la sécurité réseau, notamment le travail à distance, les applications SaaS, les conteneurs, lacs de données, l’IoT, etc. L’évolution se poursuivra et les outils de sécurité devront suivre le rythme des attaquants, des nouvelles vulnérabilités et des nouvelles catégories d’actifs.
Chiffrement
Le chiffrement fournit une sécurité essentielle aux données en transit sur le réseau, mais il présente également des risques importants liés aux attaques actuelles et futures. Les attaquants intègrent actuellement aussi le chiffrement à leurs logiciels malveillants afin de protéger le trafic malveillant contre l’inspection du réseau, ce qui accroît la charge imposée à la surveillance de la sécurité, à la protection des terminaux et aux autres technologies chargées de détecter les attaques.
Les nouveaux protocoles et algorithmes continuent également d’être mis à jour à mesure que des vulnérabilités sont révélées. Les anciennes versions de la sécurité de la couche transport (TLS), du protocole de contrôle de transmission (TCP) et de nombreuses normes de chiffrement ne doivent plus être utilisées, tandis que l’arrivée de l’informatique quantique met d’autres normes de chiffrement en danger.
Dépendance
Tous les types de sécurité dépendent d’autres mesures de sécurité correctement mises en œuvre. La sécurité réseau ne fait pas exception : toute mise à jour logicielle manquée, tout terminal non protégé ou tout utilisateur mal catégorisé peut compromettre une sécurité réseau solide et efficace.
Erreur humaine
La meilleure technologie peut être rendue inutile par une erreur humaine lors de l’installation, de la maintenance, de la surveillance ou de la configuration. Si les utilisateurs mal informés sont souvent à l’origine des problèmes les plus nombreux, les administrateurs commettent eux aussi de simples erreurs — notamment lorsqu’ils travaillent de longues heures ou répondent à des urgences soudaines.
Difficultés de recrutement
Les talents techniques dans l’informatique et la sécurité restent très recherchés. Le recrutement, la fidélisation et la formation d’un personnel suffisant constituent des défis coûteux et difficiles pour la plupart des organisations. Faute de personnel adéquat, les organisations peuvent être amenées à se tourner vers des solutions technologiques coûteuses ou à accepter des niveaux de risque plus élevés.
Exposition aux risques liés aux tiers
La technologie permet de resserrer les relations et d’interconnecter davantage les systèmes informatiques d’une organisation avec ceux de ses fournisseurs, prestataires et clients. Toutefois, à mesure que le partage des données et les accès se généralisent, le risque de violation intentionnelle ou accidentelle des données par des personnes extérieures à l’entreprise continue également de croître. De même, les organisations doivent tenter de surveiller et de contrôler la corruption de la chaîne d’approvisionnement technologique, les vulnérabilités non corrigées et les prestataires de services compromis (MSSP piraté, etc.).
Commencer une carrière dans la sécurité réseau
Les meilleures équipes de sécurité réseau disposent d’une expertise en infrastructure réseau et en outils de sécurité réseau, ainsi que d’une connaissance approfondie des logiciels malveillants et des méthodes d’attaque. Les futurs ingénieurs en sécurité réseau commencent souvent dans les opérations réseau ou au service d’assistance. La compréhension des principes fondamentaux des réseaux et de la gestion des appareils sera essentielle pour effectuer les tâches quotidiennes habituelles.
Les tests d’intrusion et la conception d’architectures informatiques peuvent également constituer des compétences utiles, mais certaines organisations externalisent ces spécialités. Des spécialisations connexes telles que la sécurité des terminaux, la réponse aux incidents ou la sécurité des applications peuvent également être utiles, mais ces experts font souvent partie de l’équipe de sécurité élargie et ne passent généralement pas à la sécurité réseau.
Pour obtenir un poste d’ingénieur en sécurité réseau, les débutants peuvent mettre toutes les chances de leur côté grâce à des certifications attestant de leur compréhension théorique de la sécurité ou des réseaux. Les certifications propres à un fournisseur peuvent être utiles aux organisations qui déploient cette technologie, mais des certifications universitaires en cybersécurité plus générales et indépendantes des fournisseurs seront plus universelles.
- Certifications propres aux fournisseurs
- AWS Advanced Networking
- Azure Network Engineer
- Cisco Networking (5 niveaux)
- Fortinet Networking Security Expert
- Google Cloud Engineer
- Juniper Networking (Conception, sécurité, cloud, etc.)
- Palo Alto Networks
- Certification indépendante des fournisseurs
- CompTIA (Ethical Hacking, Network+, Security+, etc.)
- EC Council (Certified Hacker, Network Defender, etc.)
- ISACA (CISA, CISM, etc.)
- Offensive Security (tests d’intrusion)
- SANS (cloud, gestion de la sécurité, tests d’intrusion, etc.)
En résumé : la sécurité réseau, un élément essentiel d’un plan de cybersécurité plus large
La sécurité réseau joue un rôle important pour soutenir et renforcer une architecture de cybersécurité complète. Même pour les organisations qui cherchent à mettre en place un environnement exclusivement SaaS, sans réseau formel, les principes de la sécurité réseau continuent de s’appliquer au contrôle des accès et à la protection contre les fuites de données provenant de leurs ressources SaaS et cloud.
Cependant, aussi importante soit-elle, la sécurité réseau doit être intégrée à une architecture de sécurité complète composée d’outils de sécurité complémentaires, soutenue par une équipe de sécurité informatique bien formée et régulièrement surveillée par une équipe des opérations de sécurité. Les meilleures organisations renforceront également leur sécurité réseau et leur programme de cybersécurité plus large au moyen d’une évaluation des risques, de plans de continuité d’activité et d’une formation de sensibilisation à la sécurité afin de renforcer la sensibilisation à la sécurité et la résilience opérationnelle dans toute l’organisation.
Pour le meilleur comme pour le pire, la sécurité n’est jamais terminée. De nouvelles vulnérabilités et méthodes d’attaque nécessiteront constamment de nouveaux outils et de nouvelles techniques. Les organisations doivent intégrer des tests, une surveillance et une amélioration continus à leur architecture de sécurité — y compris à la sécurité réseau.
Pour en savoir plus sur la sécurité réseau et les autres aspects de la cybersécurité, consultez :