

















このガイドは、2026年の現代的なクラウド環境全体で、クラウドの可視性、データ保護、コンプライアンスの向上を目指すクラウドセキュリティチーム、ITリーダー、セキュリティ管理者を対象としています。クラウドセキュリティ管理の仕組み、主要なクラウドセキュリティ戦略とツール、クラウドインフラと運用を保護するためのベストプラクティスについて解説します。
2026年のクラウドセキュリティ管理に関する要点
- クラウドセキュリティ管理は、組織がサイバー脅威や設定ミスからクラウドデータ、アプリケーション、インフラを保護するのに役立ちます。
- クラウドセキュリティの中核プロセスには、リスク評価、アクセス制御、暗号化、セキュリティ監視、インシデント対応、コンプライアンス管理が含まれます。
- CSPM、CWPP、CNAPPなどのクラウドセキュリティツールは、可視性を高め、監視を自動化し、クラウドセキュリティリスクを軽減できます。
- 効果的なクラウドセキュリティ管理には、組織とクラウドサービスプロバイダーの間で責任を共有するアプローチが必要です。
- 強固なクラウドセキュリティ戦略は、組織のレジリエンスを高め、コンプライアンスを維持し、不正アクセスやデータ侵害への露出を減らします。
クラウドセキュリティ管理とは、一連のクラウド戦略、ツール、プラクティスを通じて、攻撃や脆弱性からクラウドデータと運用を保護するプロセスです。通常、クラウドセキュリティマネージャーとITチームがクラウドセキュリティの管理を担います。これにより企業は、安全で効率的なインフラを維持しながらクラウド技術の能力を効果的に活用できます。クラウドの導入が拡大する中で、これは極めて重要な実践です。
クラウドセキュリティ管理の仕組み
クラウドセキュリティマネージャーとITチームが主導するクラウドセキュリティ管理は、セキュリティ要件とツールの評価・特定から始まります。次にITチームがアクセス制御とデータ暗号化方式を設定し、ネットワークセキュリティの構成とクラウド活動の監視を行います。その後、ITチームがインシデント対応計画を策定・適用し、マネージャーがコンプライアンスを維持します。
効果的なクラウドセキュリティ管理は、クラウドリソースの利用方法と保護方法を定める技術的な制御、ルール、手順を組み合わせることで、完全に機能します。これは、ユーザー、セキュリティチーム、プロバイダーが共有する責任です。クラウドセキュリティ管理には、組織のクラウド環境を保護するための次の主要プロセスが含まれます。
- リスク評価:利用するクラウドサービスを特定し、セキュリティと潜在的なリスクを評価することから始めます。
- アクセス制御:ユーザー権限を設定して機密情報へのアクセスを制限し、必要に応じて更新します。
- データ暗号化:不正アクセスを防ぐため、転送中と保存時のデータを安全に保ちます。
- ネットワークセキュリティ:接続を管理・保護し、正当なトラフィックを許可しながら不審な活動を制限します。
- セキュリティ監視:クラウド活動を継続的に監視し、脅威をリアルタイムで検知して対応します。
- インシデント対応:セキュリティ侵害に迅速に対応し、被害を抑え、通常の運用を復旧するための計画を作成して実行します。
- コンプライアンス:クラウドセキュリティに関するすべての規制・法的基準を満たしていることを確認します。
クラウドセキュリティチームは、各アプリケーションのネイティブなセキュリティ設定を評価し、更新する必要があります。承認されたデバイスと個人だけがデータやサービスにアクセスできるよう、すべてのユーザーとデバイスを管理します。そのうえで、レポートと監視を通じてクラウド活動を把握し、リスク管理と運用管理を向上させます。
クラウドセキュリティ管理には3つの種類があり、それぞれ異なるクラウド機能の保護に重点を置いています。クラウドセキュリティ管理のメリットを最大化し、課題に対処するには、効果的な戦略と目的に合ったクラウドセキュリティツールを適用します。
クラウドセキュリティ管理の3つの種類
クラウドセキュリティ管理には、クラウドデータベースセキュリティ、クラウド移行セキュリティ、クラウドデータベース管理の3つのカテゴリーがあります。クラウドデータベースセキュリティは、クラウドデータベースに保存されたデータの保護に重点を置きます。クラウド移行セキュリティは、データやアプリケーションがクラウド環境へ移行する際に保護します。最後に、クラウドデータベース管理は、パフォーマンスを最大化するため、クラウドデータベース内のデータの保存、整理、アクセス性を監督します。
クラウドデータベースセキュリティ
クラウドデータベースセキュリティは、クラウド環境における侵害、DDoS攻撃、ウイルス、不正アクセスからデータを保護します。データを保護するため、暗号化、アクセス制御、監視、監査を利用します。アクセス制御はユーザーのアクセスを制限し、暗号化は機密性を守り、監視は異常な活動を検知します。セキュリティとレジリエンスを高める追加の対策には、データマスキング、パッチ管理、災害復旧、バックアップなどがあります。
クラウドデータベースセキュリティは、主に次のクラウドセキュリティ機能に重点を置きます。
- 暗号化:クラウドデータベースに保存されたデータの機密性と保護を維持します。
- アクセス制御:クラウドデータへのアクセスを規制し、不正なユーザーの侵入を最小限に抑えます。
- 監査と監視:不審なデータベース活動を検知し、迅速な介入を可能にします。
クラウドデータベースセキュリティのベストプラクティスを適切に適用するには、共有責任モデルを学びましょう。自社とプロバイダーが負うセキュリティ責任の範囲を理解します。次に、クラウドプロバイダーにセキュリティの手順と実践について尋ね、ニーズを満たしていることを確認します。クラウドサービスの利用方法とセキュリティ手順を定めたポリシーを作成し、可能な場合は自動的な適用方法を利用します。
クラウド移行セキュリティ
クラウド移行セキュリティとは、従来型のプログラム、ITリソース、デジタル資産を、完全または部分的にクラウドへ移行するプロセスです。あるクラウドから別のクラウドへの移行や、マルチクラウドアーキテクチャの導入が含まれる場合もあります。クラウド移行セキュリティは、移行中のデータとアプリケーションを保護し、その機密性と完全性を守ります。
対象となるのは、次のクラウド運用を安全に処理することです。
- データ移行:移行プロセス、スケジュール、役割、責任を明確にした堅固な計画を策定します。
- データ転送:安全なプロトコルを確認・利用し、転送中および保存時のすべてのデータが暗号化されていることを検証します。
- IDおよびアクセス管理(IAM):データアクセスを制御し、ユーザーの身元を認証するポリシーを確立します。
ベストプラクティスとして、データの破損や望ましくないアクセスを防ぐ追加のセキュリティ対策を検討します。コントロールプレーンを構成してベースラインを管理し、データプレーンとの継続的な同期を維持します。また、オンプレミスデータをクラウドへ移行する際は、クラウドの従量課金モデルを活用してコストを削減することもできます。
クラウドデータ管理
クラウドデータ管理とは、AWSやMicrosoft Azureなどのクラウドプロバイダーが運用するリモートデータセンターに企業データを保存することです。この手法により、自動バックアップ、専門的なサポート、場所を問わないリモートアクセスが利用できます。自動バックアップ、専門家による支援、リモートアクセスといったメリットにより、データ管理が効率化され、企業のアクセシビリティと信頼性が向上します。
クラウドデータ管理の目的は、次の側面に重点を置きます。
- データのバックアップと復旧:データの破損や喪失に備え、データのコピーと復旧計画の作成を支援します。
- データ統合:異なるクラウドシステムとオンプレミスシステム間のデータ同期を管理します。
- データガバナンス:データガバナンスポリシーと、クラウド固有の規制要件の適用を支援します。
効果的なクラウドデータ管理を実現するには、まず計画を策定します。対象範囲と導入モデルの定義、アクセス制限の設定、データ処理に関するさまざまなアプローチの比較を盛り込みます。データを検証・クレンジングし、品質を確保して、正確な分析と意思決定につなげます。データの定期的なコピーを保存する習慣をつけ、損失を防ぎ、可用性を確保するとともに、自動作成されたデータコピーを検証します。
クラウドセキュリティ管理のメリット
クラウドセキュリティ管理には、より効果的な監視、ユーザーとデバイスの管理、データ保護の強化、ポリシー適用の容易化、動的な拡張性が含まれます。これにより、インフラを効果的に監視し、人を安全に管理し、データを徹底的に保護し、ポリシーを厳格に適用し、組織の発展に合わせてセキュリティ対策をシームレスに変更できます。
高度な監視機能
幅広い監視機能により、ITスタッフはダッシュボードにリモートアクセスして、クラウドインフラ全体のセキュリティを評価できます。これにより、場所を問わず潜在的な脅威や弱点をリアルタイムで監視できます。アクセシビリティが高まることでセキュリティインシデントへの迅速な対応が可能になり、全体的なセキュリティ態勢が改善され、データ侵害やシステム侵害の可能性が低下します。
便利なユーザー・デバイス管理
クラウドセキュリティ管理を適切に適用すれば、場所を問わずデバイスとユーザーを安全に管理できます。これにより、リモートワーク環境でユーザー所有デバイスにマルウェアが存在する懸念に対処できます。アクセスとセキュリティポリシーを効率的に管理することで、不正アクセスや侵害されたデバイスに伴うリスクを低減し、強固で安全なクラウド環境を実現できます。
データ保護の強化
データ保護を強化することで、アクセス制限や脅威検知などの強固な対策を導入し、脅威からデータを守れます。これらの対策により、承認された個人だけが機密データにアクセスできることを保証しながら、潜在的な侵害を能動的に監視できます。クラウドセキュリティ管理は、組織のデジタル資産の完全性と機密性を確保しつつ、データ侵害のリスクを低減します。
社内・社外セキュリティポリシーの適用を強化
社内外のセキュリティポリシーと基準の実施を強化することで、ポリシー違反を迅速に検知・解決する能力も向上します。このクラウドセキュリティ管理へのプロアクティブなアプローチにより、セキュリティの脆弱性が深刻化する前に特定・修正し、組織を保護できます。これにより高いセキュリティ基準を維持し、業界要件へのコンプライアンスを確保します。
動的な拡張性と柔軟性
クラウドセキュリティ管理により、ビジネスの発展に合わせてセキュリティ対策を容易に変更できます。大規模なインフラ変更を行わずに、新たな脅威や変化する要件に対応できます。セキュリティプロセスを円滑に拡張することで、脅威への対応において組織のレジリエンスと適応性を維持し、継続的な成長とイノベーションを促進できます。
クラウドセキュリティ管理の課題
複雑なデータ追跡、マルチテナント環境のセキュリティ懸念、アクセス制限の複雑さ、資産の設定ミスの可能性は、いずれもクラウドセキュリティ管理が対処すべき課題です。データの完全性を効果的に保護し、脅威を防ぐには、定期的な監視、強固なセキュリティ対策、プロアクティブな管理が必要です。
複雑なデータ追跡
サードパーティープロバイダーがクラウドサービスをホストするため、データ追跡が複雑になり、監視が難しく、監査証跡ログの取得が必要になります。これはデータガバナンスとコンプライアンスへの取り組みに影響し、データ侵害や規制不遵守のリスクを高めます。対策として、明確なデータ追跡プロセスを策定し、監査ログを定期的に確認するとともに、重要なデータ利用状況の把握に向けてベンダーとの連携を維持します。
マルチテナント環境におけるセキュリティリスク
マルチテナント構成では、悪意のある攻撃によるセキュリティ脅威が生じ、データの完全性とシステムの安定性が損なわれるおそれがあります。あるテナントへの攻撃が他のテナントに影響を及ぼす可能性があるため、二次被害も問題になります。広範な影響を防ぐには、暗号化やアクセス制御などの強固なセキュリティ対策を導入し、異常な活動を定期的に監視します。
アクセス制限の複雑さ
オンプレミス環境とクラウド環境間のアクセスを管理する際には、シームレスな移行とBYODポリシーへの準拠が必要となり、アクセス制限の複雑さが問題になります。この複雑さは、望ましくないアクセスやセキュリティ侵害につながる可能性があります。これを防ぐには、明確なアクセスプロトコルを策定し、BYODポリシーを厳格に適用するとともに、IDおよびアクセス管理ソリューションを導入して複数環境にわたる統合アクセス制御を実現します。
資産の設定ミスの可能性
専任チームによる綿密な管理と迅速な修正がなければ、資産の設定ミスが悪用可能な脆弱性につながる可能性があります。ネットワークセキュリティを確保するには、厳格な構成管理プロセスを採用し、頻繁に監査を行い、問題があれば速やかに解決します。
クラウドセキュリティ管理の5つの戦略
監査の実施、保護の設定、ユーザーの管理・監視、クラウドセキュリティツールの利用といったクラウドセキュリティ管理戦略により、リスクを最小限に抑えながらクラウド技術のメリットを最大化できます。これらの手順を実施すれば、機密データを保護し、コンプライアンスを確保し、運用を円滑に継続できます。クラウドセキュリティを効果的に管理するための基本戦略をいくつか見ていきましょう。
セキュリティ監査を実施する
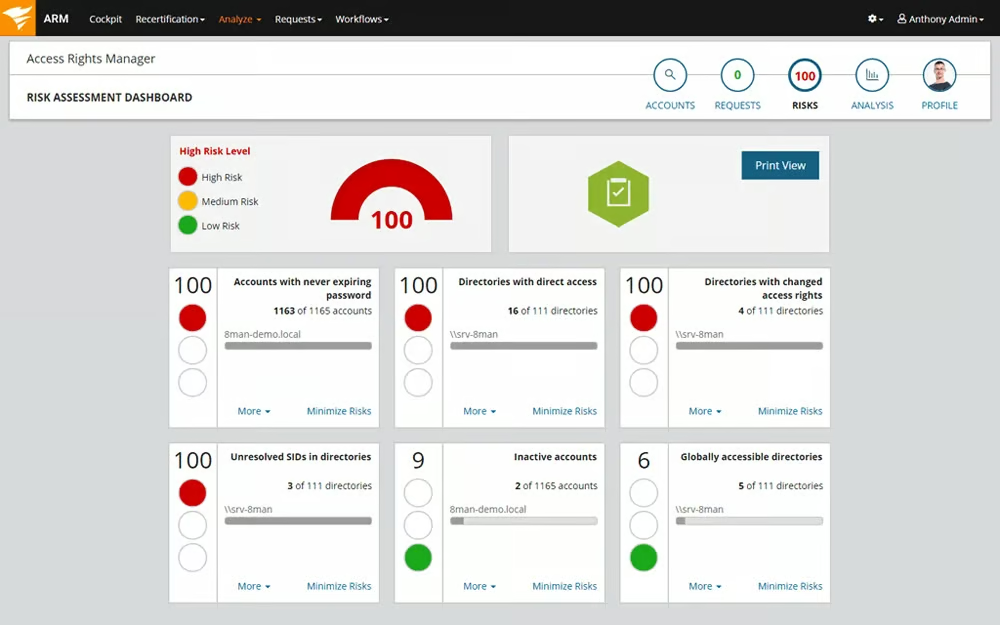
セキュリティ監査は、クラウドインフラの完全性を保護します。クラウドベースの製品やサービスを定期的にスキャンし、潜在的なセキュリティ上の欠陥を探します。次の作業を定期的に行うことで、セキュリティの脆弱性を発見し、修正できます。
- 目的を定義する:規制基準とビジネス目標に沿って、監査の範囲と目的を決定します。
- 制御を評価する:組織の現行のセキュリティ制御と、クラウド資産の構成を調査します。
- 脆弱性をスキャンする:スキャンソフトウェアを使用して、潜在的なセキュリティ上の欠陥や脆弱性を見つけます。
- ログを調査する:アクセス記録を分析して不正アクセスの試みを確認し、疑わしい活動を特定します。
- 変更と修正を監視する:修正戦略を策定し、セキュリティ対策を実施するとともに、変更と脆弱性を継続的に監視します。
SolarWindsの監査ツールを使用してセキュリティ監査を実施する方法を紹介します。
適切な保護レベルを設定する
適切な保護レベルを実装するには、ITセキュリティスタッフにクラウドベースアプリケーションのセキュリティ設定を完全に制御できる権限を与え、最高レベルのセキュリティに設定します。これにより、サイバー攻撃、不正アクセス、データ侵害から保護できます。機密データを保護し、規制へのコンプライアンスを確保し、クラウドサイバーセキュリティの全体的なレジリエンスを強化するため、次のセキュリティ対策を導入します。
- セキュリティポリシーを定義する:クラウドベースアプリケーションに必要なセキュリティレベルと要件を定めた包括的なセキュリティルールを作成します。
- アクセス制御を割り当てる:最小権限の原則に従い、必要なリソースへのアクセスを制限しながら、ユーザーとロールに適切なアクセス権限を付与します。
- 暗号化を実装する:転送中および保存中の機密データを保護し、不正アクセスや傍受を防ぎます。
- 脅威検知ツールを実装する:脅威の検知・監視テクノロジーを使用して、潜在的なセキュリティリスクをリアルタイムで発見し、対応します。
- 定期的なセキュリティチェックを実施する:セキュリティ対策の有効性を評価し、脆弱性を発見するとともに、セキュリティ規則や規制への準拠を確認します。
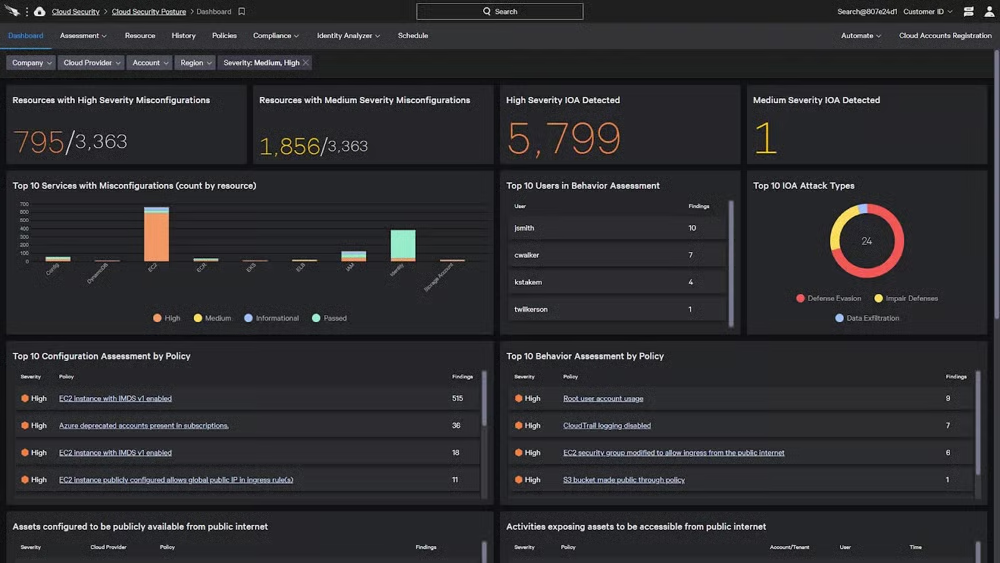
ツールを使用してセキュリティ設定を簡単に構成しましょう。CrowdStrikeの例を見てみましょう。
ユーザーとデバイスを管理する
承認されたデバイスだけがネットワークとデータにアクセスできるようにし、データへのアクセスを適切に制限するユーザーレベルの制御を設定します。アクセス権限をロールの要件に合わせることで、クラウド環境のデータの完全性、機密性、コンプライアンスを保護しながら、運用効率を最適化できます。ユーザーとエンドユーザーデバイスを管理する方法をいくつか紹介します。
- ロールベースアクセス制御(RBAC)を実装する:ユーザーのロールと責任に基づいてアクセス権限を割り当て、業務に必要なデータだけにアクセスできるようにします。
- 多要素認証(MFA)を適用する:パスワードや生体認証などの追加の認証要素を要求し、セキュリティを強化して不正なユーザーアクセスを防ぎます。
- モバイルデバイス管理(MDM)ソリューションを活用する:クラウドリソースにアクセスするモバイルデバイスを管理・保護するため、MDMソリューションを導入します。セキュリティポリシーと暗号化を適用します。
- アクセス制御を定期的に更新する:ユーザーロールの変更を反映するため、アクセス制御を定期的に見直し、更新します。これにより、セキュリティ要件との整合性を継続的に維持できます。
- ツールを使用してデバイスのアクティビティを追跡する:監視ツールを使用して、ユーザーとデバイスのアクティビティをリアルタイムで追跡します。不審な行動やセキュリティインシデントを速やかに検知し、対応します。
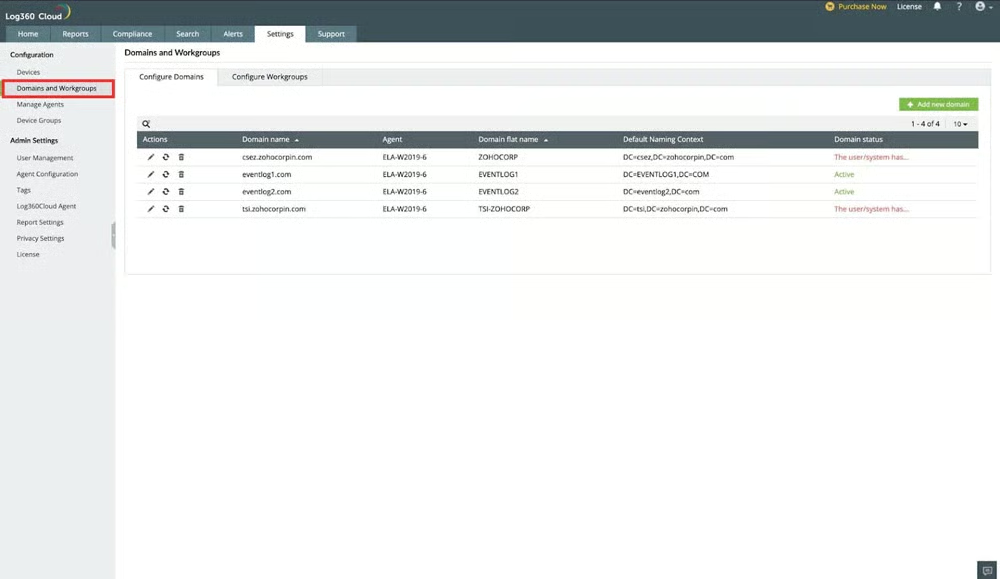
ManageEngineの監視ツールを使用したユーザーとデバイスの管理例を紹介します。
ユーザーアクティビティを監視する
この戦略では、クラウド環境におけるユーザーの操作を追跡するためにレポートを確認します。これにより、セキュリティ上の懸念やコンプライアンス違反に関する洞察を得られます。ユーザーアクティビティを可視化することで、企業は潜在的なセキュリティ脅威をリアルタイムで検知・軽減し、全体的なセキュリティ体制を強化できます。データの完全性、機密性、コンプライアンスを確保しながら、セキュリティインシデントに即時対応するには、次の手順に従います。
- 監視の目的を定義する:セキュリティおよびコンプライアンス基準に従って、監視対象とするユーザーの操作や行動を正確に決定します。
- 監視ツールを選択する:ユーザーの操作を追跡し、詳細な結果を生成できるツールやソフトウェアを選びます。
- 監視パラメーターを構成する:関連するユーザーログを記録し、セキュリティ脅威を示す可能性のある異常なパターンを検知できるよう、監視パラメーターとしきい値を設定します。
- 監視データを分析する:ユーザーアクティビティにおけるパターン、異常、潜在的なセキュリティ脅威を検知するため、監視レポートを定期的に確認・分析します。
- 予防的なセキュリティ対策を講じる:必要に応じてアクセス制御を変更したり、インシデント対応手順を開始したりするなど、特定されたセキュリティ上の懸念に対処します。
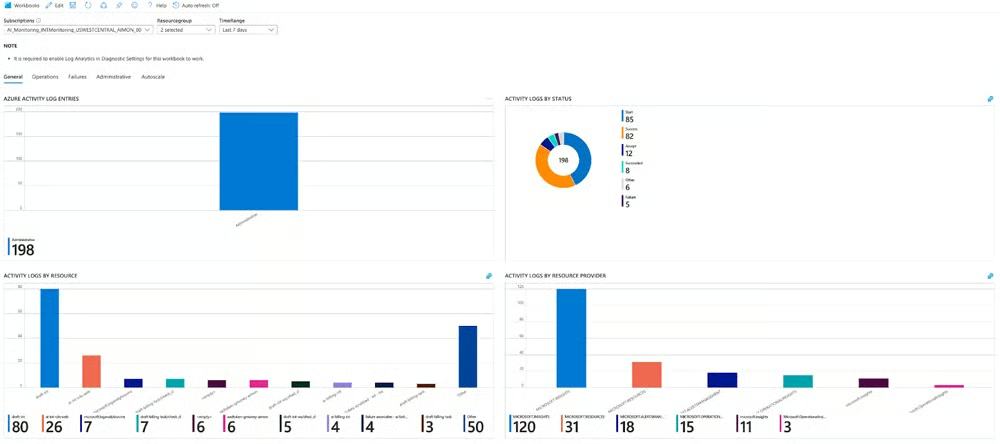
Microsoft Azureを使用した一般的なアクティビティ監視のシナリオを紹介します。
クラウドセキュリティツールを使用する
クラウドセキュリティソリューションを使用して、クラウドセキュリティ管理戦略を強化します。これらのツールには、脅威検知や暗号化のソリューション、IDおよびアクセス管理システムなどがあります。これらのソリューションをクラウド環境に統合することで、脅威検知を改善し、アクセスルールを適用するとともに、データの機密性を保護できます。次の手順でクラウドセキュリティソリューションを評価します。
- セキュリティニーズを評価する:組織のセキュリティニーズを評価し、クラウドセキュリティ製品によって弱点や脅威に対処できる領域を特定します。
- 利用可能な選択肢を調査する:機能、互換性、評判を考慮し、セキュリティ要件を満たすクラウドセキュリティソリューションを探します。
- 選択したツールを実装する:メーカーの仕様とベストプラクティスに従って、クラウドセキュリティ製品を導入・構成します。
- 現行システムと統合する:円滑な運用を確保するため、新しいクラウドセキュリティテクノロジーを既存のセキュリティインフラとプロセスに組み込みます。
- ツールを監視・最適化する:クラウドセキュリティツールのパフォーマンスと有効性を継続的に監視し、必要に応じて構成やプロセスを変更します。
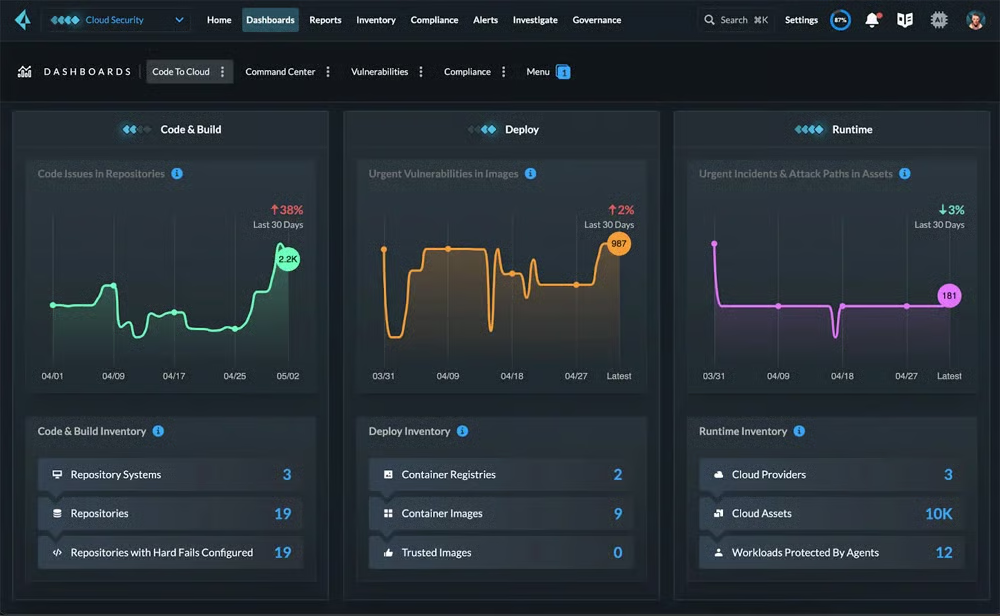
ほとんどのクラウドセキュリティツールでは、Prisma Cloudのこの例のように、通常ダッシュボードビューが開きます。
当社のクラウドセキュリティの基礎を確認して、より堅牢なクラウドセキュリティ管理戦略を理解・策定しましょう。
クラウドセキュリティ管理の主要ツール3選
完全な保護、費用対効果、規制へのコンプライアンスを実現するには、適切なクラウドセキュリティ管理プロバイダーを選ぶことが不可欠です。クラウドサービスプロバイダーを選ぶ際は、機密データが適切に保護されていることを確認するため、セキュリティポリシーとプロセスを慎重に確認します。管理を容易にするには、CWPP、CSPM、CNAPPなどの一般的なクラウドセキュリティツールを使用します。以下で各ソリューションのおすすめプロバイダーを紹介します。
クラウドワークロード保護プラットフォーム(CWPP)
CWPPは、マルウェアやデータ侵害を含むさまざまな脅威から防御します。物理コンピューター、仮想マシン(VM)、コンテナ、サーバーレスアプリケーションを一元的に可視化・管理し、クラウドセキュリティを強化します。CWPPを導入することでリスクを制限し、セキュリティインシデントの影響を軽減して、セキュリティ体制を改善できます。
おすすめのソリューション:Illumio Coreは、きめ細かなクラウドセキュリティ制御とリアルタイムの脅威検知を提供し、高度なマイクロセグメンテーションにおいて優れています。ワークロードを広範に可視化し、変動するワークロードに適応できるため、クラウドワークロードの安全性向上を目指す組織に適しています。Illumio Coreの価格は、保護対象ワークロード50件、ポート25個で年間7,080米ドルからです。
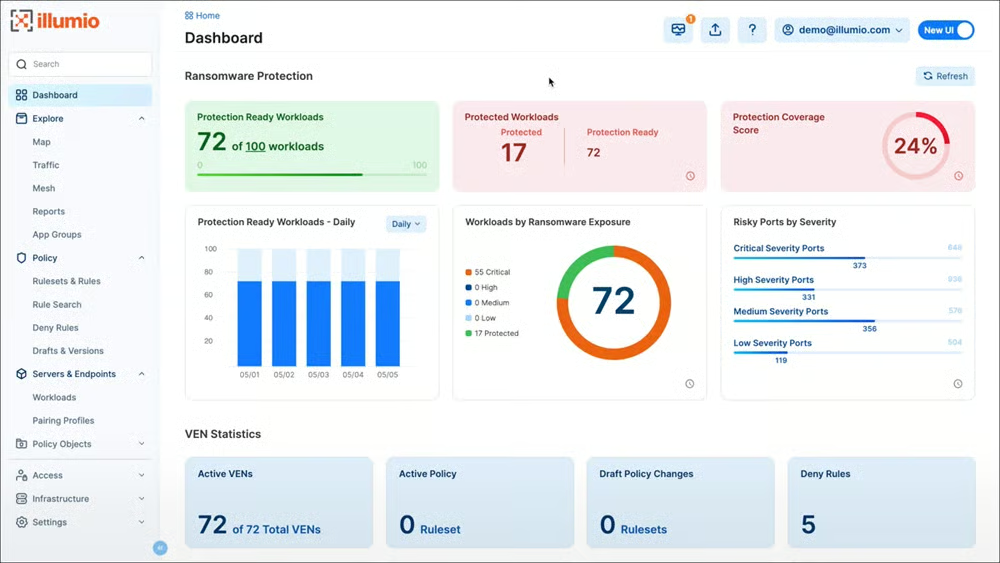
その他のクラウドワークロード保護プラットフォームの選択肢を確認し、各ソリューションのメリット、主な機能、価格などを比較しましょう。
クラウドセキュリティポスチャー管理(CSPM)
CSPMツールは、クラウドシステムにおけるセキュリティとコンプライアンスの問題をリアルタイムで監視、評価、解決します。これらのツールは、CWPPやCIEMとともに、包括的なCNAPPの重要な構成要素です。クラウドの設定ミスを迅速に検知・修正できるため、単独のCSPMソリューションはあらゆる規模の企業にとって有用なツールです。
おすすめのソリューション:Cyscaleはクラウドセキュリティマッピングを専門としており、AWS、Azure、Google Cloud、Alibabaの構成に対応しています。Cyscaleのマッピング機能により、企業はセキュリティとコンプライアンスのリスクをより効率的に可視化・管理できます。Proプランの料金は12か月のサブスクリプションで10,000米ドルで、Azure Marketplace経由で最大1,000件の資産が含まれます。
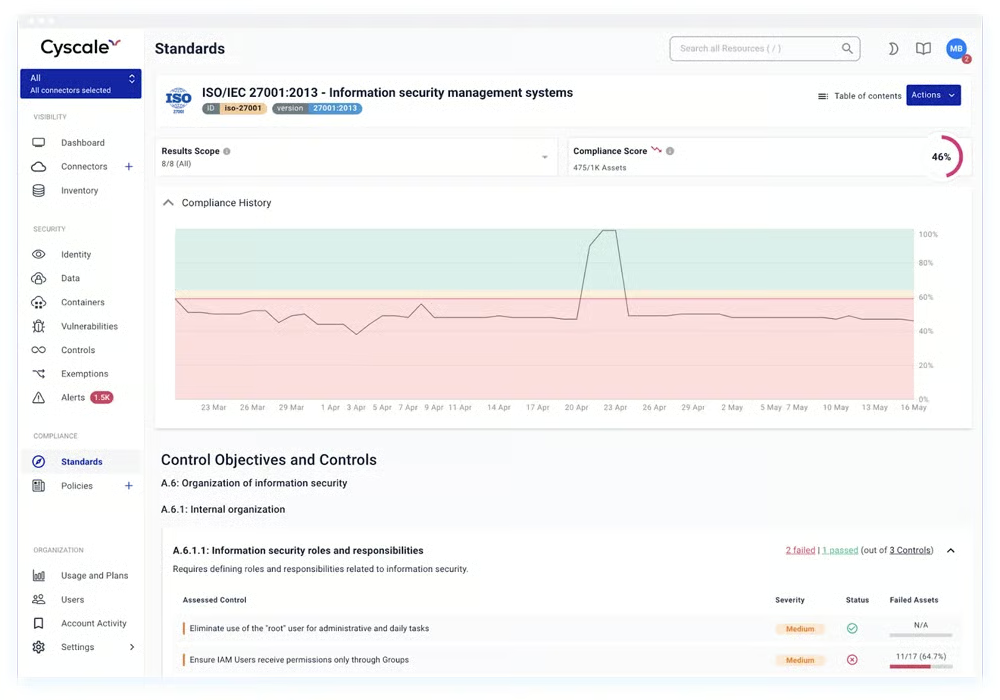
さまざまなクラウドセキュリティポスチャー管理ツールについての包括的なレビューを読み、機能、メリット、コストを評価しましょう。
クラウドネイティブアプリケーション保護プラットフォーム(CNAPP)
CNAPPは、さまざまなセキュリティ脅威からクラウドアプリケーションとワークロードを保護するオールインワンソリューションです。CWPP、CSPM、CIEMなど、さまざまなクラウドセキュリティ機能を組み合わせ、複数のレベルにわたる保護を実現します。これにはワークロード、アプリケーション、ID管理、開発環境が含まれ、クラウドネイティブ環境における幅広い脅威と脆弱性に対応します。
おすすめのソリューション:Palo Alto NetworksのPrisma Cloudは、クラウドネイティブアプリケーション向けの包括的なセキュリティ機能を提供します。同社のCNAPPソリューションは、クラウド環境をフルスタックで保護し、セキュリティチームとDevOpsチームの連携を促進します。Prisma Cloud CNAPPは、プロアクティブなクラウドネイティブアプリケーションセキュリティを必要とする企業に適しています。料金はBusiness Editionクレジット100件で年間9,000米ドルからです。
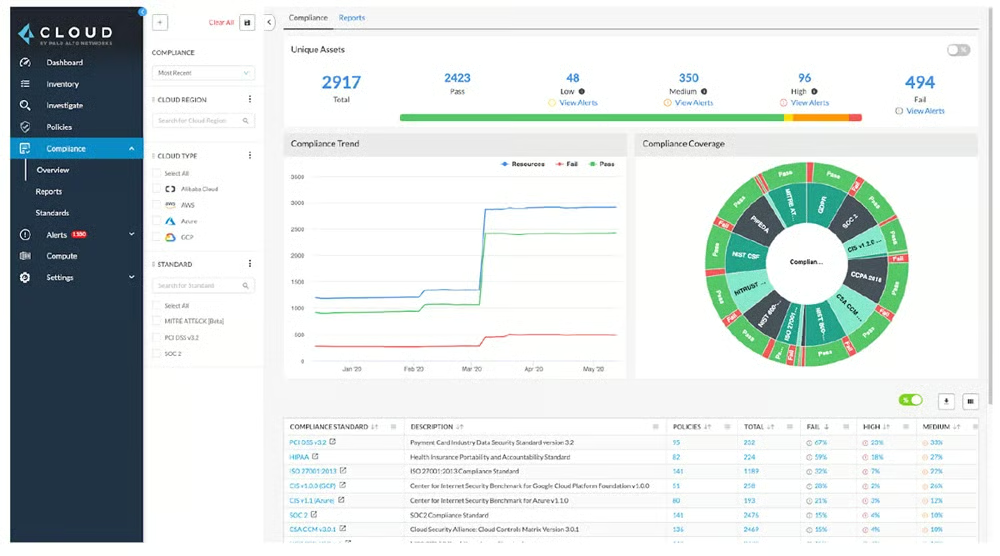
市場で利用できる主要なクラウドネイティブアプリケーション保護プラットフォームについて、各製品の特徴、コスト、メリット、デメリットを網羅した当社の完全な購入ガイドで比較しましょう。
よくある質問(FAQ)
クラウドセキュリティ管理とは何ですか?
クラウドセキュリティ管理とは、セキュリティツール、ポリシー、監視、運用プラクティスを通じて、クラウド環境、アプリケーション、データを保護するプロセスです。安全でコンプライアンスに準拠したクラウド運用を維持しながら、組織がサイバーリスクを軽減できるよう支援します。
クラウドセキュリティ管理が重要なのはなぜですか?
クラウドセキュリティ管理は、組織による機密データの保護、設定ミスの削減、脅威の検知、規制へのコンプライアンスの維持、クラウド環境とワークロード全体の可視性向上を支援します。
クラウドセキュリティ管理の主な構成要素は何ですか?
主な構成要素には、アクセス制御、暗号化、リスク評価、ネットワークセキュリティ、セキュリティ監視、インシデント対応、コンプライアンス管理、クラウド構成管理があります。
クラウドセキュリティにおける共有責任モデルとは何ですか?
共有責任モデルは、どのセキュリティ責任がクラウドプロバイダーに属し、どの責任が顧客に属するかを定義します。通常、プロバイダーはクラウドインフラを保護し、顧客はワークロード、ID、構成、データの保護を担います。
CSPM、CWPP、CNAPPツールとは何ですか?
- CSPM(クラウドセキュリティポスチャー管理)ツールは、クラウドの設定ミスとコンプライアンスリスクを特定します。
- CWPP(クラウドワークロード保護プラットフォーム)ソリューションは、VM、コンテナ、サーバーなどのワークロードを保護します。
- CNAPP(クラウドネイティブアプリケーション保護プラットフォーム)ツールは、複数のクラウドセキュリティ機能を統合プラットフォームに組み込みます。
クラウドセキュリティ管理はコンプライアンスをどのように支援しますか?
クラウドセキュリティ管理は、セキュリティポリシーの適用、アクティビティの監視、機密データの暗号化、監査・コンプライアンスレポートの生成を通じて、組織が規制や業界要件を満たせるよう支援します。
組織が直面する一般的なクラウドセキュリティリスクは何ですか?
一般的なリスクには、クラウド設定の誤り、不正アクセス、安全でないAPI、脆弱なID制御、パッチが適用されていないワークロード、シャドーIT、アクセス管理の不備によるデータ露出などがあります。
組織はクラウドセキュリティの可視性をどのように向上できますか?
組織は、マルチクラウド環境とハイブリッド環境全体に一元的な監視、クラウド資産の検出、ログ記録、自動アラート、セキュリティ分析、ポスチャー管理ツールを導入することで、可視性を向上できます。
クラウド移行セキュリティとは何ですか?
クラウド移行セキュリティは、オンプレミスインフラからクラウド環境へ、またはクラウド環境間でシステムを移行する際に、アプリケーション、ワークロード、データを保護することに重点を置きます。暗号化、IAM制御、安全なデータ転送、監視が含まれます。
クラウドセキュリティ管理のベストプラクティスは何ですか?
ベストプラクティスには、最小権限アクセスの適用、MFAの有効化、保存中および転送中のデータの暗号化、クラウドアクティビティの継続的な監視、バックアップの維持、パッチ適用の自動化、クラウド構成と権限の定期的な確認があります。
まとめ:クラウドセキュリティ管理で戦略を強化する
専任マネージャーが指揮する社内クラウドセキュリティ管理により、企業はクラウドセキュリティ戦略を完全に管理できます。適切な知識、技術、テクノロジーを活用すれば、機密データを保護し、クラウド運用を継続的に維持できます。これらの戦略をクラウドセキュリティの一般的なベストプラクティスと組み合わせ、安全性とセキュリティに優れたクラウドエコシステムを構築しましょう。
当社のクラウドセキュリティのベストプラクティスとヒントに関するガイドを確認して、クラウドセキュリティ管理戦略をさらに改善しましょう。
2024年5月に初公開され、2026年5月に更新されました。