

















リスク管理は、企業が守るべき資産を持つようになって以来、存在してきた概念です。最も分かりやすい例は保険でしょう。生命保険、医療保険、自動車保険などはすべて、損失から身を守るためのものです。
リスク管理は、住宅や車両を守るドアや鍵、金銭や貴重な宝石を保管する金庫、その他の物理的なリスクから守る警察、消防、CCTVなど、物理的なデバイスにも及びます。
データとITインフラの価値が日々高まる中、サイバーセキュリティのリスク管理は、コンプライアンス違反による多大なコストや、広範囲に及ぶ未対処の脆弱性を抱える企業にとって、ますます重要になっています。本記事では、サイバーセキュリティのリスク管理、リスク管理システムの構築、レジリエンスを高めるためのベストプラクティスについて解説します。
サイバーセキュリティのリスク管理とは?
サイバーセキュリティ攻撃は、システムを侵害し、データやその他の企業の貴重な情報を盗み、企業の評判を損なう可能性があります。サイバー攻撃の量と深刻度が増すにつれて、サイバーセキュリティのリスク管理の必要性も高まっています。IT部門は、企業組織を保護するために、戦略、テクノロジー、ユーザー向けの意識向上トレーニングを組み合わせて活用しています。
サイバーセキュリティのリスク管理は、従来のリスク管理の考え方をデジタルシステムとインフラに適用するものです。リスクと脆弱性を特定し、管理上の措置と包括的なソリューションを用いて、組織を十分に保護することを目的とします。
続きを読む:2022年のサードパーティー・リスク管理ツールおすすめ製品
リスク管理システムの構築
保護が必要なIT資産とは?
サイバーセキュリティのリスク管理システムを構築する前に、企業は保護し、優先順位を付けるべき資産を特定する必要があります。National Institute of Standards and Technology(NIST)が「Framework for Improving Critical Infrastructure Cybersecurity」で指摘しているように、万人に適用できる単一のソリューションはありません。
規制コンプライアンスの維持
組織によってテクノロジーインフラも、想定されるリスクも異なります。金融サービス企業や医療機関などの一部の組織には、サイバーセキュリティのリスク管理システムで対処すべき事業上の懸念に加えて、規制上の懸念もあります。サイバーセキュリティには、階層化されたアプローチを採用し、企業データや顧客データなど、最も重要な資産には追加の保護を施すべきです。侵害による評判の損失は、侵害そのもの以上に大きな被害をもたらす可能性があることを忘れてはなりません。
手順の文書化と実装
Citrixは、サイバーセキュリティリスクを生じさせる可能性のあるすべての活動を完全に文書化し、実装するよう組織に推奨しています。企業のサイバーセキュリティプログラムでは、ISO 270001/2に準拠した業界最先端のプラクティスを採用する必要があります。一般的なプログラムには、変更管理による監督と、本番環境以外でのテストおよび評価を伴うハードウェアとソフトウェアの実装が含まれます。
こちらもお読みください:ガバナンス、リスク、コンプライアンス(GRC)ツールのおすすめ製品
リスク管理プロセス
企業が望むリスク態勢を判断するため、事業の各領域から作成したサイバーセキュリティフレームワークを起点にします。
環境データのマッピング
Guidance Softwareは、新しいテクノロジーを利用して企業全体のデータを検出し、マッピングすることを推奨しています。データをマッピングすると、組織は特定のデータやシステムをどのように管理するかを決定し、リスクの範囲を縮小できます。
たとえトレーニングと強固なセキュリティ文化があっても、スプレッドシートの非表示行に保存されたデータや、従業員のプレゼンテーションのノート、長大なメールスレッドに含まれるデータなど、機密情報が単なる事故によって組織外に流出する可能性があります。保存データの中から機密データをスキャンし、本来あるべきでない場所に保存されたデータを削除することで、機密データが偶発的に失われるリスクを大幅に低減できます。
能力成熟度モデルの適用
Deloitteは、リスク管理プロセスに能力成熟度モデル(CMM)アプローチを採用し、次の5段階に従うことを推奨しています。
- 初期:新規または文書化されていない反復プロセスを使用する出発点
- 反復可能:繰り返し実行できる程度に文書化されたプロセス
- 定義済み:機能が定義され、標準的なビジネスプロセスとして確認されている状態
- 管理済み:定量的で合意された指標をプロセスに使用している状態
- 最適化:意図的なプロセス改善をプロセス管理に含む状態
顧客は調査結果を利用して、現在のリスク態勢の基準値と、現在の状態から望ましいリスクエクスポージャーの状態へ移行するために企業が実行すべきことを判断できます。潜在的なリスクを把握するための予防的な措置を講じる限り、リスクにさらされ、サイバーセキュリティインシデントの被害に遭う可能性は低くなります。
続きを読む:2022年のデータベースセキュリティソリューションおすすめ製品
リスクと効果の計算
Deloitteは、リスクと効果を計算し、最小限のコストで最大の改善をもたらすネットワークセキュリティ強化策を優先することも推奨しています。企業によっては、セキュリティアップグレード全体の99パーセントで十分と考えるでしょう。一方、特に規制対象業界では、100パーセントに近づけたいと考える企業もあります。
成熟したリスク管理システムには時間がかかる
企業が計画したサイバーセキュリティのリスク態勢に向けて進展しているかを判断するため、測定可能な段階的なステップと目標(例えば、6カ月以内に5パーセント改善)を設定すべきです。しかし、ネットワークシステムが重要性の低い領域からの侵入に対して脆弱な場合、わずかなセキュリティ脆弱性であっても重大な損失につながる可能性があります。不正な侵入によって、より重要で機密性の高いシステムやデータにアクセスされるおそれがあるためです。システムを100パーセント安全にする唯一の方法は、誰からもアクセスできないようにすることですが、現実的とは言えません。システムを厳格にロックダウンするほど、許可された担当者が業務を遂行するのは難しくなる可能性があります。許可されたユーザーが業務に必要なシステムやデータにアクセスできなければ、システムを危険にさらしかねない回避策を探すようになる可能性があります。
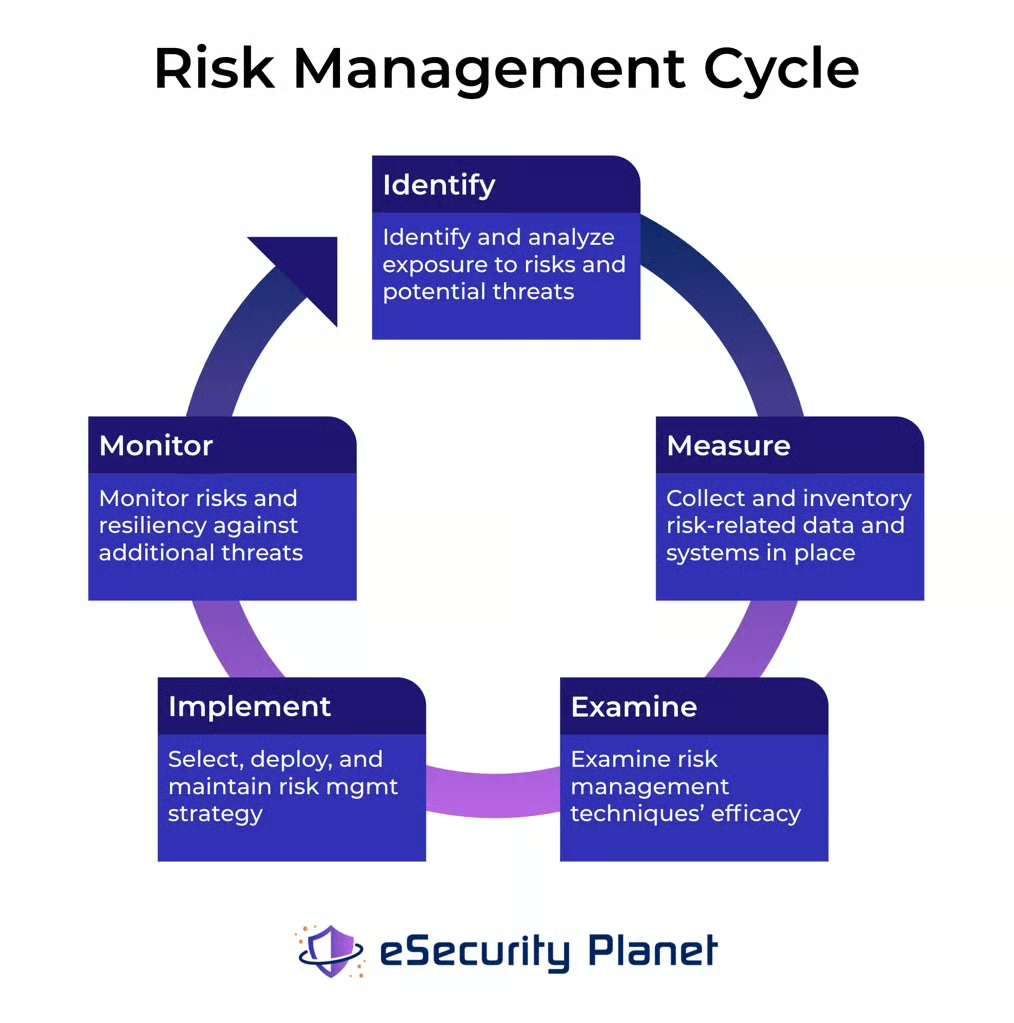
リスク軽減のステップ
検討すべきサイバーセキュリティ対策には、次のようなものがあります。
- インターネットに接続できるデバイスを制限する
- ネットワークアクセス制御(Network Access Control)(NAC)を導入する
- 管理者の認証情報と、各管理者の制御権限へのアクセスを制限する
- OS向けの自動パッチを適用する
- 古いOSを制限する(例:Windows XL以前、またはサポートが終了したOS)
- ファイアウォールで悪意のあるトラフィックを監視・ブロックする
- ウイルス対策プログラムおよびエンドポイントセキュリティ
- 特定のファイルやシステムへのアクセスに二要素認証を要求する
- ガバナンス構造を評価し、けん制と均衡を確保する
- 管理者権限を制限する
こちらもお読みください:インターネットに公開された数千のデータセンター管理アプリ
サイバーリスク管理の強化
高度な暗号化
暗号化はデータベースの新機能ではありませんが、今日の暗号化機能では、サイバー犯罪者や内部脅威からデータを保護するために、さらなる対策が必要です。こうした機能には、きめ細かなロールベースアクセス、標準ベースの暗号技術、高度な鍵管理、きめ細かな職務分離、データの露出を大幅に減らす最先端のアルゴリズムなどがあります。
データの暗号化は外部からの侵害対策として有効ですが、内部によるデータ窃取の防止にはほとんど効果がありません。機密データにアクセスできる内部関係者は、必然的にデータを復号するための認証情報を持つことになります。企業は、USBメモリなどのリムーバブルメディアやその他の手段で企業システムから持ち出されるデータにも対策を講じる必要があります(2022年のフルディスク暗号化ソリューションおすすめ製品)。
データの墨消し
企業は、データを共有する能力とデータ保護のバランスを取る必要があります。データの墨消しを利用すれば、名前や社会保障番号などの機密情報をクエリや更新処理から隠し、最小限の手間で情報を共有できます。
要素レベルのセキュリティ
データの墨消しは不可欠ですが、企業は要素またはプロパティのレベルで、従業員の役割に基づいてこれを実施する必要があります。企業は、カスタムルールと標準搭載のルールを実装できる必要もあります。
続きを読む:MSSPになる:マネージドセキュリティサービス向けツール、サービス、ヒント
人的要素
テクノロジー面での予防策だけでなく、セキュリティ脅威に関する継続的なトレーニングと教育も不可欠です。多くのハッカーは、トロイの木馬やウイルス、その他のマルウェアからフィッシングやスピアフィッシングへと手口を広げ、管理者権限を持つ人を標的にしたり、マルウェアを含む実行可能ファイルへのアクセスや、認証情報、機密性の高い個人データまたは企業データの提供を狙ったりしています。
NISTは、企業の従業員やビジネスパートナーが何が許容され、何が許容されないのかを把握できるよう、企業のポリシーにサイバーセキュリティに関する情報を含めることを推奨しています。
インシデント対応
インターネットに接続しているだけで、企業はサイバーセキュリティリスクにさらされます。組織のデータを侵害しようとする外部および内部からの試みは、日常的に発生しています。そのため、特定のセキュリティインシデントが発生した場合に取るべき行動を判断できるよう、インシデント対応計画を策定しておく必要があります。企業やその業界におけるハッカーの攻撃が増えていることを踏まえると、より厳重な対策を講じるのが賢明でしょう。
インシデント対応計画の必要性
実際に侵害が発生した場合、企業は社内外への通知、法執行機関・取引先・顧客の連絡先、アクションアイテムのチェックリスト、広報対応などを含む詳細な計画を策定しておく必要があります。NISTは、包括的なインシデント対応アクションプランを提供しています。
こちらもお読みください:2022年のデジタルフォレンジックツールおよびソフトウェアおすすめ製品
サイバーセキュリティソリューションとリスク管理サービス
理想的には、組織はファイアウォール、エンドポイント保護、侵入防止、脅威インテリジェンス、アクセス制御などのテクノロジーを組み合わせた、包括的なセキュリティ態勢を構築します。そこに到達するため、組織は包括的な評価を受け、セキュリティ予算を最大限に活用するためのソリューションに関する推奨事項を得られるリスク管理サービスの利用を検討するとよいでしょう。
複数の企業が包括的なリスク管理サービスを提供しています。主な企業は次のとおりです。
- Deloitte
- E&Y
- Booz Allen Hamilton
- Hewlett Packard Enterprise
- KPMG
- PwC
- Symantec
継続的な開発と進展
サイバーセキュリティのリスク管理は継続的なプロセスです。NISTフレームワークもこれを認識し、自らを「生きた文書」と称して、必要に応じて改訂・更新することを意図しています。
企業が最初のリスク評価を実施し、現在のリスク態勢から望ましいリスク態勢へと移行した後も、新たな脆弱性や脅威を探し、発見事項に対処して、望ましいレベルのリスク態勢を継続的に維持するため、定期的な検査が不可欠です。
この記事はもともとPhil Brittが執筆し、2017年3月31日に公開され、Sam Ingallsによって2022年2月13日に更新されました。