

















このガイドは、2026年にクラウドの可視性、脅威検知、運用監視の改善を目指すセキュリティチーム、SOCアナリスト、DevOpsエンジニア、IT管理者を対象としています。主要なクラウドログ管理サービス、プラットフォームの重要な機能、環境に適したソリューションを選ぶ際に考慮すべきポイントを解説します。
2026年版クラウドログ管理ソリューションの主なポイント
- クラウドログ管理サービスは、クラウド環境やハイブリッド環境にまたがる大量のログデータを一元化、分析、保護するのに役立ちます。
- リアルタイムアラート、高度なセキュリティ分析、ログナビゲーションなどの中核機能により、脅威検知とインシデント対応を改善できます。
- 多くのクラウドログ管理プラットフォームは、SIEM、監視ツール、クラウドインフラストラクチャツールと連携し、より広範な運用の可視性を提供します。
- セキュリティチームは、拡張性、連携機能、分析能力、料金の透明性、保持オプションを基準にクラウドログ管理ソリューションを評価すべきです。
- 最新のクラウドログ管理プラットフォームは、コンプライアンスと運用効率を向上させながら、平均解決時間(MTTR)の短縮に役立ちます。
クラウドログ管理とは、ログの生成、集約、保存、分析、アーカイブ、廃棄など、ログデータを包括的に処理することです。主要なログ管理サービスは、シームレスな連携、安全なログ処理、高度なセキュリティ分析などを通じて、トラブルシューティングと運用効率の向上を実現します。最適なクラウドログ管理ソリューションを選べるよう、主要な選択肢とそのユースケースを評価しました。
検討すべきクラウドログ管理サービスのおすすめ6選は次のとおりです。
- ManageEngine:総合的に最適なクラウドログ管理サービス
- Sumo Logic:統合ログ管理の制御に最適な選択肢
- New Relic:最も利用しやすく透明性の高い料金体系
- Sematext Logs:ログデータのスムーズな集約に最適な選択肢
- Datadog:自動ログ異常検知機能に最適
- SolarWinds:迅速なセキュリティインシデント対応に最適なサービス
主要クラウドログ管理サービスの比較
各サービスの提供内容、強み、機能を以下で確認してください。
| ログナビゲーション | 連携と互換性 | リアルタイムアラートと通知 | 高度なセキュリティ分析 | 永久無料プラン | 標準プランの料金 | |
|---|---|---|---|---|---|---|
| ManageEngine Log360 | はい | 主要なサードパーティ製アプリおよびベンダー12社との連携 | はい | アドオン | はい、ストレージ容量50GB/年で利用できます。 | 月額25ドル/月から。 |
| Sumo Logic | はい | 150以上のアプリおよびネイティブ連携 | はい | アドオン | はい、ストレージ容量1GB/日で利用できます。 | 料金は1GBあたり3.00ドルから。 |
| New Relic | はい | 700以上のテクノロジーとの連携 | はい | はい | はい、ストレージ容量月100GBで利用できます。 | 料金はユーザーあたり10ドルから。データ取り込み量が100GBを超える場合は、1GBあたり0.30ドルが加算されます。 |
| Sematext Logs | はい | 100以上のアプリおよびネイティブ連携 | はい | はい | はい、ストレージ容量500MB/日で利用できます。 | 料金は月額45ドルから。Proプランは月額54ドルから。 |
| Datadog | はい | 650以上のテクノロジーとの連携 | はい | アドオン | いいえ。ただし14日間の無料トライアルを利用できます。 | 料金は1GBあたり0.10ドル/月から。ログを15日間保持する場合は、1GBあたり月額1.70ドルが加算されます。 |
| SolarWinds | はい | AWS、Azure、ハイブリッドクラウドアプリケーションのログをサポート | はい | はい | いいえ。ただし30日間の無料トライアルを利用できます。 | 料金は月額279ドルから。 |
注記:特に記載がない限り、すべての料金は契約期間の拘束がなく、使用量に基づきます。
ManageEngine Log360
総合的に最適なクラウドログ管理サービス
総合評価:4.6/5
- 主な機能: 4.2/5
- 料金: 5/5
- 追加機能: 5/5
- カスタマーサポート: 3.9/5
- 使いやすさ: 5/5
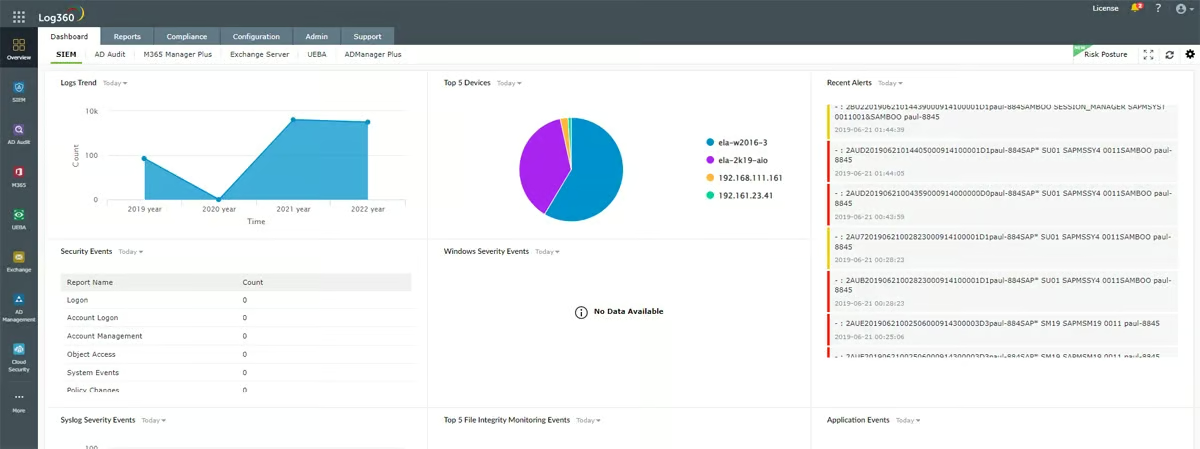
ManageEngine Log360は、ログ管理、Active Directoryの変更監査、クラウドセキュリティ、コンプライアンス管理、インシデント検知、インシデント対応、脅威ハンティング、セキュリティオーケストレーションを含む包括的なSIEMソリューションです。監査対応レポートテンプレートを活用して規制コンプライアンスを実現し、コンプライアンス要件の監視と適用を行う強固なフレームワークも備えています。
ManageEngineは、迅速なログトラブルシューティングのためにセキュリティオーケストレーション、オートメーション、レスポンス(SOAR)を活用しています。一方、SolarWindsがログにトレースコンテキストを追加したことで、平均修復時間が大幅に短縮されます。
料金
- 永久無料プラン:年間50GBのストレージに対応
- ベーシックプラン:年間300ドル以上
- カスタムプラン:見積もりについてはお問い合わせください
主な機能
- Active Directoryの変更監査:重要なAD更新をリアルタイムで監視・監査できます。不審なユーザー行動を追跡し、危険を事前に軽減します。
- クラウドセキュリティ:AWS、Azure、Salesforce、Google Cloud Platformを可視化します。データセキュリティ確保のため、クラウドインフラストラクチャの変更を監視します。
- コンプライアンス管理:監査対応レポートテンプレートを活用して規制コンプライアンスを確保します。事前対応型の管理に役立つコンプライアンス違反アラートも利用できます。
- インシデント検知:リアルタイムのイベント相関分析を使用して脅威を特定します。ブラックリスト登録されたIPアドレスやURLに関する通知を受け取れます。ユーザーとエンティティの行動分析(UEBA)および脅威分析を使用して、高度な脅威を検知します。
- インシデント対応:自動化されたインシデントプロセスを使用して、セキュリティ上の問題に対応します。
- ログ管理:さまざまなソースからログを収集します。ダッシュボード上でログを分析して攻撃を検知し、ログフォレンジックを使って攻撃後の調査を実施します。
- セキュリティオーケストレーション、オートメーション、レスポンス(SOAR):複数のプラットフォームからセキュリティデータを収集し、単一のコンソールに表示します。プロセス設定を使用して、検知したインシデントへの対応を自動化します。
- 脅威ハンティング:高度なセキュリティ脅威を探索します。リアルタイムのイベント対応とログ検索機能を利用できます。
メリット
- 規制要件を満たすためのコンプライアンスレポートとアラートを自動生成します。
- 柔軟な導入に対応します。
- クラウドセキュリティ機能が複数のクラウドプラットフォームをサポートします。
- 自動化されたインシデント対応と相関分析により、脅威の検知と解決を強化します。
- AWS、Azure、Salesforce、Google Cloud Platformを包括的に可視化できます。
デメリット
- 複雑な構成のため、リソースの少ない小規模組織には負担が大きい可能性があります。
- 機能やレポートのカスタマイズには、プラットフォームについての深い理解が必要になる場合があります。
- ログ保持期間が90日間に限られるため、一部の組織には不十分な可能性があります。
Sumo Logic
統合ログ管理の制御に最適な選択肢
総合評価:4.1/5
- 主な機能: 4.8/5
- 料金: 3.9/5
- 追加機能: 3.7/5
- カスタマーサポート: 3.9/5
- 使いやすさ: 4.3/5
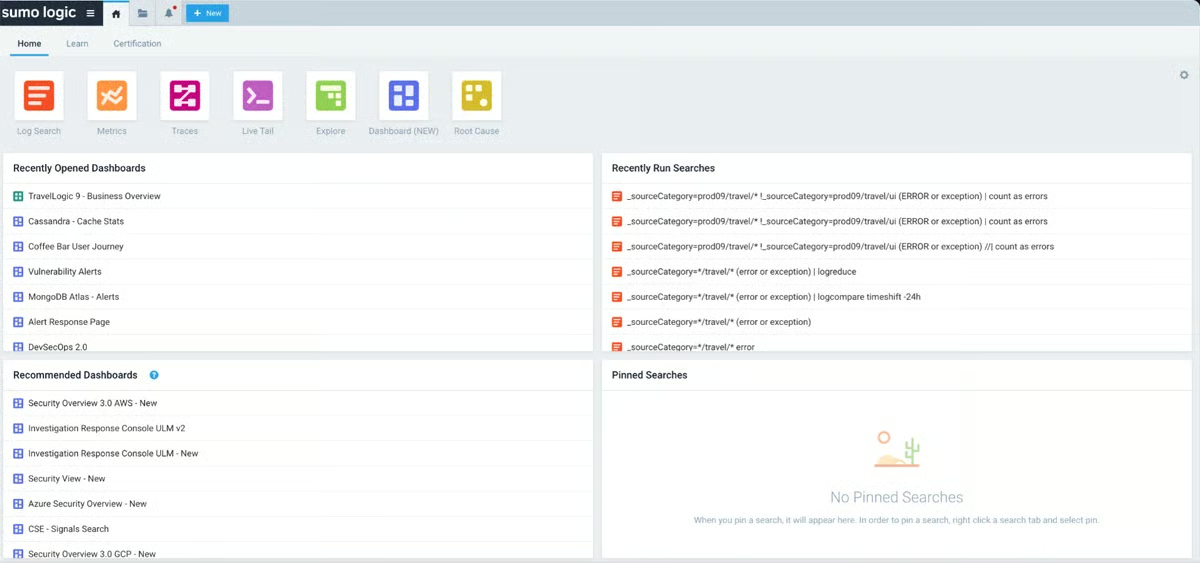
Sumo Logicは、環境(クラウド、オンプレミス、ハイブリッド)を問わず、ソフトウェアスタック全体をカバーする包括的なログ管理ソリューションを提供します。大量のマシンデータを効率的に管理し、現代の企業の業務を強化します。Sumo Logicの統合ログ・メトリクスソリューションは、アプリケーションの提供を高速化し、リアルタイム監視を可能にするとともに、セキュリティとコンプライアンスを改善します。
Sumo Logicは取り込んだギガバイト数に基づいて課金されるため、市場にある他のソリューションより高額です。オンデマンドでより手頃な1GBあたりの料金を求めている場合は、New Relicを確認してください。
料金
- 永久無料プラン:1日あたり1GBのログ容量に対応
- Essentialsプラン:取り込んだデータ1GBあたり3ドル以上
- カスタムプラン:見積もりについてはお問い合わせください
- 無料トライアル:30日間
主な機能
- 自動ログレベル検知:SLIとSLOを通じてログレベルの自動検知と信頼性管理を実施し、効率的なログ分析を実現します。
- A-Zのプラットフォーム機能:Slack、PagerDuty、AWS Lambda、ServiceNowに迅速に接続できるほか、異常ルール、脅威インテリジェンス、エンティティ関係グラフなどの高度な機能を備えています。
- クラウドログ管理:ワンクリックでAWS、Azure、GCPコネクターを利用できます。組み込みのパターン分析、異常検知、予測分析にも対応し、クラウドベースのマシンデータからこれまでにない洞察を得られます。
- グローバルインテリジェンス:世界各地の信頼度スコアとGEO/IPルックアップによってログデータ分析を強化し、ログデータをより深く理解できます。
- マルチクラウド対応:AWS、Azure、GCPに加え、150以上のアプリをすぐに可視化でき、リアルタイムの可視性を実現します。マルチクラウド環境にも柔軟に対応できます。
- オブザーバビリティ:アプリケーションとインフラストラクチャの監視、マルチクラウドオブザーバビリティ、リアルユーザーモニタリング(RUM)を通じて、より深い洞察を提供します。
- 階層型データ分析:調整可能なログデータ保持期間による階層型データ分析を提供し、幅広いデータ分析要件に対する拡張性と柔軟性を確保します。
- 統合ログ管理:リアルタイムアラートと機械学習を備え、問題解決を支援します。セキュリティとコンプライアンスの一元管理ツールにより、監視を簡素化してログ管理を効率化します。
メリット
- Sumo Logicは豊富な機能とシームレスな連携を備えています。
- 広範な監視とRUMを提供し、アプリケーションパフォーマンスに関する洞察を高めます。
- 標準プランのログ保持期間は1年間です。
- 容量制限を超える心配なくログを拡張できる、無制限容量機能を備えています。
- PCI、SOC、CSA、ISO、HIPAAの認証を取得しています。
デメリット
- 大規模な導入で長期のデータ保持が必要な場合、コストが高くなる可能性があります。
- 新規ユーザーにとって、包括的な機能を使いこなすには学習が必要です。
- 消費したデータ1GBあたりの料金は、他のベンダーより高額です。
New Relic
最も利用しやすく透明性の高い料金体系
総合評価:4.5/5
- 主な機能: 4.5/5
- 料金: 5/5
- 追加機能: 4.8/5
- カスタマーサポート: 3.9/5
- 使いやすさ: 4.3/5
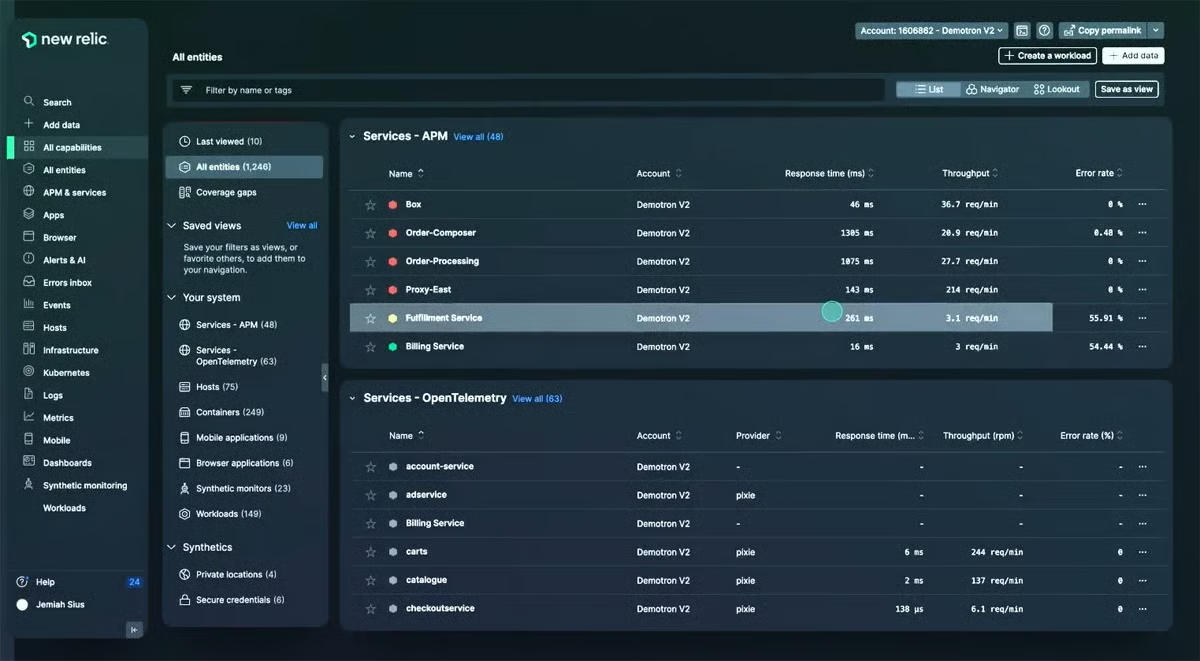
New Relicのクラウドログ管理は、ログを1か所に集約して画面の切り替えを減らすことで、ログ監視を効率化します。開発チームが技術に詳しくない担当者と簡単に洞察を共有できる機能を提供しており、ELKスタックからの移行に適しています。シンプルな料金管理も特徴で、ログ管理ソリューションに明確な料金体系を求める企業に最適です。
New RelicはPCIに準拠していません。また、FedRAMPおよびHIPAAへの準拠には、最上位のエンタープライズプランで利用できる「Data Plus」が必要です。ManageEngine Log 360なら、追加料金なしでよりコンプライアンスに対応したソリューションを利用できます。
料金
- 永久無料プラン:月100GBのデータ取り込みに対応
- Standardプラン:ユーザーあたり月額10ドル以上。無料の100GBを超える分は、1GBあたり0.30ドルが加算されます
- Data Plus:データ取り込み1GBあたり0.50ドル
- カスタムプラン:見積もりについてはお問い合わせください
主な機能
- 高度なトラブルシューティング:JOINとルックアップを使用し、ログやその他のデータを含む単一のクエリで、ビジネスに重大なインシデントを解決します。
- スケーラブルな規模で即座に可視化:検索結果が数秒で返されるため、ログのインデックス作成が不要です。データを分割してセグメント化することで、可視性を柔軟にカスタマイズできます。
- 連携:ログ転送には、Fluentd、Fluent Bit、Logstashのオープンソースソリューションを使用します。AWS、Azureなどのサービスと連携し、データをスムーズに収集できます。エージェントレスのログ管理では、syslogデータをNew RelicのTCPエンドポイントに送信します。
- ログ保持期間の柔軟性:特定の要件に応じてログ保持期間を変更でき、データを長期保存できます。
- 機械学習との連携:機械学習を活用し、ログデータ内のパターンや外れ値をリアルタイムで検出します。機械学習の機能によって問題を事前に検知し、ログデータの分析を改善します。
- 信頼性とサポート:30日間のログ保持、クエリ、アラーム、AIOpsに対応し、機械学習を活用したログ分析によって迅速に対応します。
- 使いやすいインターフェース:開発チームが、技術に詳しくないビジネスチームと洞察を簡単に共有できる機能を備えています。
- 自動アラート:潜在的な脅威をリアルタイムでユーザーに知らせる自動通知により、監視を強化します。
メリット
- 他のプラットフォームと比べて、わずかなコストでスケーラブルなソリューションを利用できます。
- さまざまなソースからログデータを簡単にインポートできる、シンプルな設定を提供します。
- ユーザーベースの透明性の高い料金体系により、明確で予測しやすいコストを実現します。
- 非常に高速な回答と機械学習を活用したログ分析により、問題解決を効率化します。
- ELKスタックから移行するソフトウェアエンジニアリングチームに適しています。
デメリット
- 無料の100GB制限を超えると、企業は支出を管理する必要が生じる可能性があります。
- 標準の30日間というログ保持期間では、一部の大規模組織には不十分な可能性があります。
- コンプライアンスサービスは、上位プランで利用できます。
Sematext Logs
スムーズなログデータ集約に最適な選択肢
総合評価:4.1/5
- 主な機能: 4.3/5
- 料金: 3.3/5
- 追加機能: 4.5/5
- カスタマーサポート: 3.9/5
- 使いやすさ: 5/5
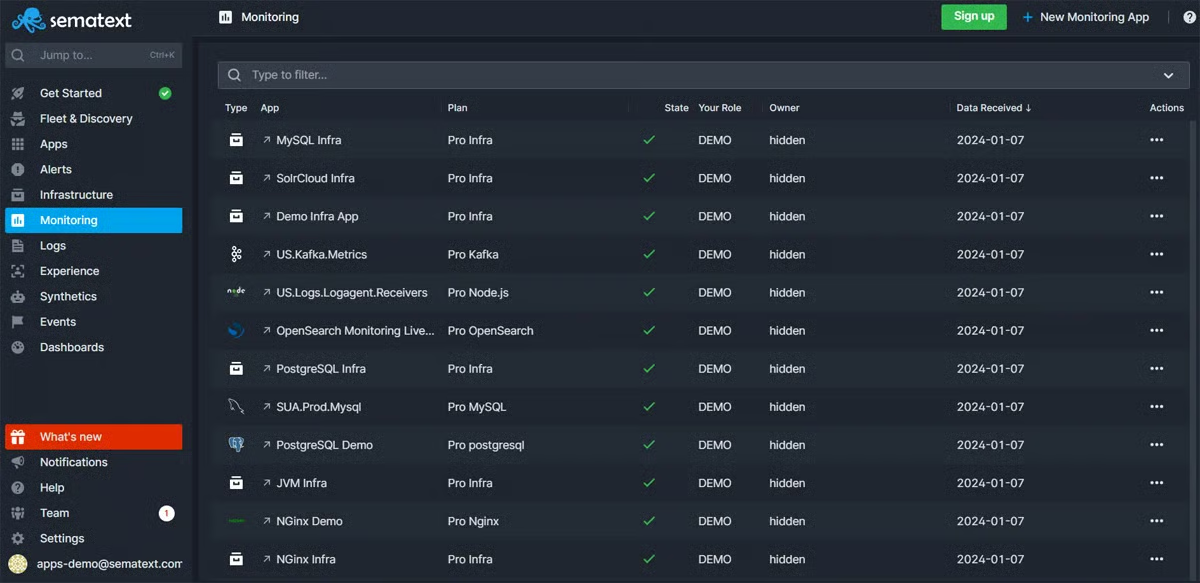
Sematext Logsは、アプリケーションやマイクロサービスを含むさまざまなソースからログを集約、構造化、分析する集中ログ管理プラットフォームです。Sematextは、クラウド環境向けにELKスタックとの連携を含む、豊富な機能を備えたソリューションを提供します。迅速なログ分析とトラブルシューティング機能により、DevOps担当者やIT管理者にエンドツーエンドの洞察を提供するため、シームレスなログ集約と効果的なログ管理を求める組織に適しています。
Sematextの標準プランで提供されるログ保持期間は15日間のみです。より長いログ保持期間の標準プランを求めている場合は、Sumo Logicを試してください。
料金
- 永久無料プラン:ログを7日間保持でき、1日あたり500MBの容量に対応
- Standardプラン:月額45ドル以上
- Proプラン:月額54ドル以上
- カスタムプラン:見積もりについてはお問い合わせください
- 無料トライアル:14日間
主な機能
- 高度なデータフィルタリング:ブール演算子と正確なフィールド参照を使ってすばやく検索し、大規模なログデータセットから関連情報を迅速に見つけられます。
- ログの一元保存:ログを一元的に集約し、クラウド環境でより迅速に分析できます。
- 共同アクセス制御:ロールベースアクセス制御(RBAC)によりユーザーアクセスをきめ細かく管理でき、共同利用するクラウド環境でも安全にログを管理できます。
- 効率的なログクエリ管理:検索を保存、タグ付け、再利用でき、効果的なログ分析を実現します。重要なデータにすばやくアクセスできるよう、プロセスも最適化します。
- ELKホスティングソリューション:インフラストラクチャを管理することなくElasticsearch APIとKibanaを利用でき、複雑な作業を省いてログ分析に集中できます。
- 外部システムとの連携:さまざまなログシッパーとの相互運用性を確保し、柔軟なログ収集を実現します。クラウド環境のさまざまなソースからシームレスにログを収集できます。
- ライブテール:動的なシステムのログデータを即座に可視化できます。
- ログデータの保護:暗号化されたチャネルとアクセス制御によりセキュリティとコンプライアンスを確保します。
メリット
- さまざまなソースのログをリアルタイムで集約・分析できます。
- さまざまなニーズに柔軟に対応する料金モデルを提供します。
- 幅広いログシッパーやシステムとの連携機能を備えています。
- ログ監視ダッシュボードと処理を体験できるインタラクティブなデモを提供します。
- ユーザーの役割と権限をきめ細かく管理でき、スケーラブルなログ管理を支援します。
デメリット
- 機械学習との連携やマルチクラウド機能が利用できるかどうかは明確に示されていません。
- 高度な機能を利用するには、学習や一定の技術的知識が必要です。
- 規模によっては大量のリソースが必要となり、パフォーマンスに影響する可能性があります。
Datadog
自動ログ異常検知機能に最適
総合評価:3.7/5
- 主な機能: 4.4/5
- 料金: 3/5
- 追加機能: 4.3/5
- カスタマーサポート: 3.4/5
- 使いやすさ: 3.7/5
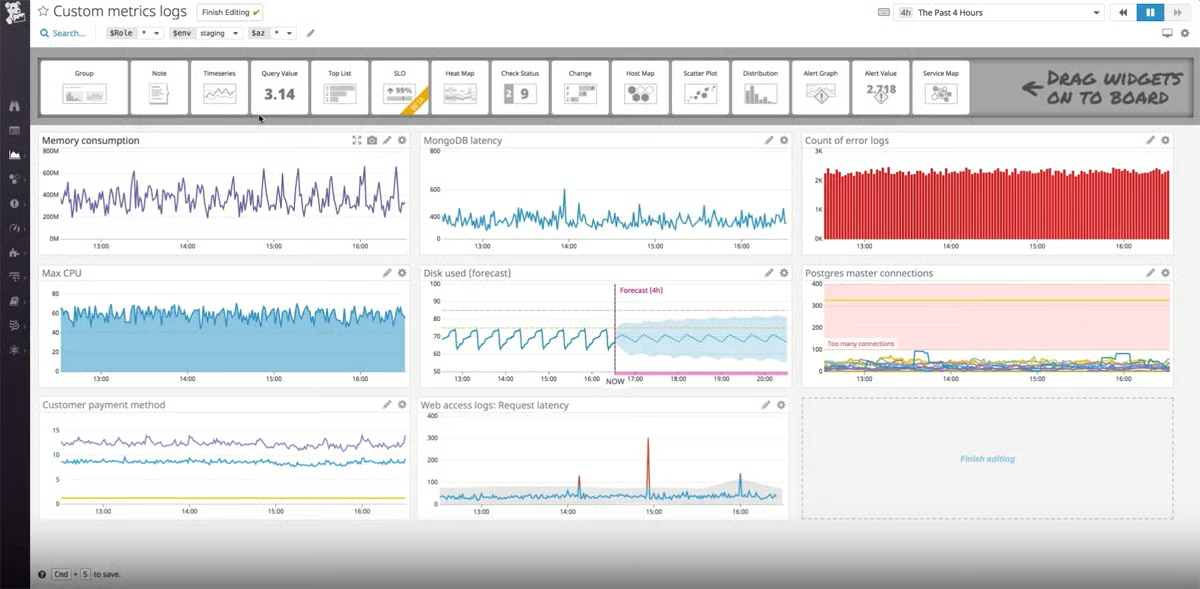
Datadogは、ログ処理、エンリッチメント、無制限のロギングなど、スケーラブルなログ管理機能によって幅広い組織のニーズに対応します。インタラクティブなダッシュボード、ログパターン、自動ログ異常検知を活用して、ログを簡単に調査できます。自動ログ異常検知では、機械学習技術と統計分析を用いて通常の動作を確立します。
Datadogの複雑な料金プランでは、利用状況を常に監視する必要が生じる可能性があります。より透明性の高い料金プランを求める場合は、Sematext Logsを参照してください。
料金
- 標準ログ取り込み:1GBあたり月額0.10ドル以上
- ログの再水和:15日間保持の場合、月額1.70ドル
- カスタムプラン:見積もりについてはお問い合わせください
- 無料トライアル:14日間
主な機能
- カスタム処理とパーサー:特定の要件に合わせてログ処理をカスタマイズできます。
- エンタープライズ級のセキュリティ:エンタープライズ級のセキュリティ機能を提供し、DatadogのRBACと完全に統合されています。
- 統合相関分析:ワンクリックでログとAPMトレースを相関付けられます。ダッシュボードから関連するログへ簡単に移動できます。
- ログ分析とダッシュボード:パーソナライズされたログ分析とダッシュボードを構築できます。
- 無制限のロギング:すべてのログを取り込み、ライブテールで表示し、アーカイブできます。すべてのログからメトリクスを生成し、傾向を追跡できます。圧縮アーカイブから監査ログを再水和できます。
- ログ処理とエンリッチメント:あらかじめ構築されたログ処理パイプラインを利用します。生のログデータから整理されたデータセットを作成し、ログにカスタム参照データを追加できます。Log Forwardingによってログのルーティングを一元化します。
- 再水和とアーカイブ:AWS S3、Azure Blob Storage、Google Cloud Storageにアーカイブできます。Log Rehydrationにより、アーカイブ済みログにアクセスできます。
- スケーラブルなログ管理:ログデータへのアクセスには、きめ細かなRBAC制御を利用できます。リアルタイムで数百万件のログを処理できるよう拡張可能です。
メリット
- PCIおよびHIPAAへの準拠をサポートします。
- 詳細なログ分析とカスタマイズ可能なダッシュボードを提供します。
- Watchdog Insightsを使用して、ログの異常を自動的に特定します。
- ログをクラウドストレージに再水和できるため、監査機能が強化されます。
- ベンダーが提供する650以上の連携に対応しています。
デメリット
- 料金モデルにより、使用パターンや保持要件に応じて料金が変動します。
- 組織はオンデマンド料金を継続的に注意深く監視する必要があります。
- 大規模な環境のセットアップには、技術サポートが必要になる場合があります。
[missing image]
SolarWinds
迅速なセキュリティインシデント対応に最適な選択肢
総合評価:4/5
- 主な機能: 4.3/5
- 料金: 3.2/5
- 追加機能: 4.3/5
- カスタマーサポート: 3.9/5
- 使いやすさ: 5/5
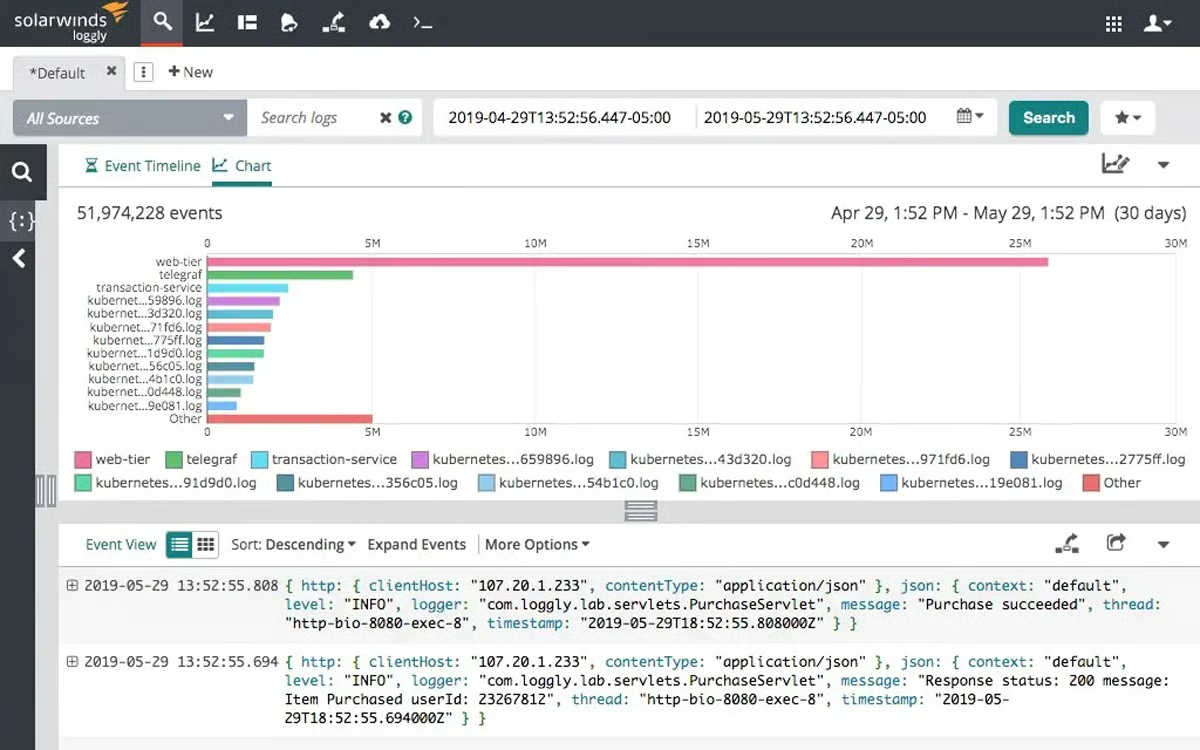
SolarWinds Logglyは、時系列のパフォーマンス統計とログ管理によって幅広いオブザーバビリティを実現し、パフォーマンス問題の特定・解決にかかる時間を短縮します。スケーラブルなテクノロジーによりIT運用をスマートに拡張でき、問題を迅速に診断して平均修復時間(MTTR)を短縮します。共有可能な可視化、コンテキスト化された検索、サラウンド検索機能により、トラブルシューティングを高速化します。
SolarWindsは主要なクラウドサービスと連携できますが、一部の競合製品と比べるとネイティブ連携は少なめです。多様な連携に対応するソリューションについては、Datadogを参照してください。
料金
- Standardプラン: 年額3,348ドル以上
- カスタムプラン: 見積もりについてはお問い合わせください
- 無料トライアル: 30日間
主な機能
- AzureとAWSとの自動連携: AzureおよびAWSのアプリケーションにおけるパフォーマンス問題を迅速に解決できるよう、幅広いサービスや連携にまたがるエンドツーエンドのパフォーマンスメトリクス、トレース、ログを提供します。
- コンテキスト化された検索と共有可視化: すべてのログとデータを対象に、完全かつ共有可能な可視化を提供してトラブルシューティングを加速します。コンテキスト化された検索により、問題を迅速に特定できます。
- 継続的なインサイト: AWS、Azure、ハイブリッドクラウドシステム全体から継続的にプロアクティブなインサイトを得られるため、問題を迅速に解決し、平均修復時間(MTTR)を短縮できます。
- 例外ベースの分析: ログ形式と分析検索機能を使用して通常からの逸脱を認識し、例外を管理します。
- 迅速な修復: 根本原因を可能な限り迅速に特定して伝達し、アプリケーション、サービス、関連インフラストラクチャの可用性を最大限に高めます。
- ビジネスの成長に対応するスケーラブルなテクノロジー: 動的に拡張可能なインフラストラクチャ、アプリケーション、サービスを提供し、IT運用を賢く成長させます。スタック全体のMTTRを短縮し、トラブルシューティングを高速化します。
- 使用パターンの把握と履歴分析: ユーザーのログとインフラストラクチャのデータを長期的に分析し、アプリケーション、サービス、インフラストラクチャ全体の利用パターンを特定します。
- トレースコンテキストの連携: トレースコンテキストをログに統合し、疑わしいログ行がアプリケーションやサービスのパフォーマンスに及ぼす影響を把握することで、トラブルシューティングの時間を短縮します。
メリット
- ログへのトレースコンテキスト機能により、平均修復時間を大幅に短縮できます。
- 包括的なインサイトを得られる統合ログ監視。
- 問題を迅速に検知し、根本原因を伝達できます。
- スケーラブルなテクノロジーにより、ビジネスの動的な成長を支援します。
- 効果的なトラブルシューティングのため、共有可視化とコンテキスト化された検索を提供します。
デメリット
- 一部の高度なクラウド機能では追加の設定が必要です。
- 他のソリューションと比べて、無料版の選択肢が限られています。
- 料金やプランの詳細が不足しています。
クラウドログ管理サービスの主な5つの機能
効果的なクラウドログ管理には、ログナビゲーション、連携と互換性、リアルタイムアラート機能、ログセキュリティとアクセス管理、高度なセキュリティ分析などの主要機能が不可欠です。これらの機能により、企業はログデータを完全に制御し、把握できるようになります。
ログナビゲーション
ログナビゲーションとは、ログデータ内を簡単に移動し、特定の条件や時間範囲に基づいてログを検索・フィルタリングできる機能です。効率的なログナビゲーションにより、トラブルシューティングと問題検知を迅速に行えます。大量のログデータの中から有用な情報を見つけるプロセスを高速化し、平均解決時間(MTTR)を短縮します。
連携と互換性
多数のプラットフォーム、サービス、データソースとのシームレスな連携などが含まれ、ログ管理システムが幅広い種類のログを取り込み、やり取りできるようにします。異種のIT環境で広範なログ収集を行うには、連携が重要です。互換性により、ログ管理ソリューションが既存システムと連携して動作し、統合された可視性と迅速な分析を実現します。
リアルタイムのアラートと通知
ユーザーはあらかじめ設定した条件に基づいて通知を設定でき、特定のイベントや異常が発生した際に速やかに通知を受け取れます。プロアクティブなインシデント対応には、リアルタイムアラートによる問題の迅速な発見が不可欠です。これによりタイムリーに対応でき、潜在的な問題がシステムのパフォーマンスやセキュリティに及ぼす影響を抑えられます。
ログセキュリティとアクセス管理
ログセキュリティとアクセス管理には、暗号化やアクセス制御によるログデータの保護に加え、権限を持つユーザーだけがログを閲覧・変更できるようにすることが含まれます。ログデータを保護することで、機密情報の完全性と安全性を確保できます。アクセス制御により不正アクセスを防ぎ、潜在的なセキュリティ侵害から保護するとともに、データ保護規則の遵守を徹底できます。
高度なセキュリティ分析
高度なセキュリティ分析では、複雑なアルゴリズムや手法を用いてログデータを分析し、傾向を検出して潜在的なセキュリティ脅威を特定します。この機能により、ログ管理ソリューションの異常検知能力が向上し、高度なセキュリティ対策を実現してセキュリティインシデントのリスクを低減できます。
最適なクラウドログ管理サービスの評価方法
主要なクラウドログ管理サービスを総合的に評価するため、体系的なアプローチを採用し、料金、主な機能、追加機能、サポート、使いやすさという5つのカテゴリーに分類しました。各カテゴリーには重要な下位基準を設けています。リストに掲載した各サービスについて、個々の下位基準の評価に基づいて1~5のカテゴリー評価を割り当て、バランスの取れた評価を実現しました。
主な機能 – 25%
ログナビゲーション、連携機能、リアルタイムアラート、ログセキュリティ、データ処理、可視化ツール、高度なセキュリティ分析、標準ログ保持日数など、主要な要素を詳しく評価します。
評価項目の勝者: Sumo Logic
料金 – 20%
無料トライアルの有無、透明性の高い料金戦略、カスタマイズ可能な製品バンドル、全体的な市場競争力などの要素を評価します。
評価項目の勝者: 複数のサービス
追加機能 – 20%
カスタムダッシュボード、異常検知、リアルタイムデータストリーミング、コンプライアンス対応、リソース最適化の提案、マルチクラウド管理のサポートなど、追加的ながら有用な機能を評価します。
評価項目の勝者: ManageEngine
カスタマーサポート – 20%
ライブチャット、メール対応の迅速さ、ドキュメント、デモ、トレーニング資料の質など、カスタマーサービスの窓口の利用しやすさと有効性を評価します。
評価項目の勝者: 複数のサービス
使いやすさ – 15%
自動化のレベル、ナレッジベースのリソース、セットアップに必要な技術スキル、管理インターフェースの魅力と直感性を評価します。
評価項目の勝者: 複数のサービス
よくある質問(FAQ)
クラウドログ管理とは何ですか?
クラウドログ管理とは、クラウドインフラストラクチャ、アプリケーション、エンドポイント、ネットワークシステムが生成するログデータを収集、保存、分析、監視、保護するプロセスです。
クラウドログ管理が重要なのはなぜですか?
クラウドログ管理により、組織はシステムアクティビティの可視性を高め、脅威をより迅速に検知し、運用上の問題をトラブルシューティングし、コンプライアンス要件に対応し、インシデント対応のワークフローを効率化できます。
クラウドログ管理サービスで組織が確認すべき機能は何ですか?
主な機能には、ログの一元収集、リアルタイムアラート、高度な分析、検索・フィルタリング機能、連携、アクセス制御、自動保持ポリシー、セキュリティ監視ツールなどがあります。
クラウドログ管理はセキュリティをどのように向上させますか?
クラウドログ管理プラットフォームは、不審なアクティビティの特定、異常の検知、アラートの発報、フォレンジック調査の支援を行い、分散環境全体にわたる可視性をセキュリティチームに提供します。
ログ管理とSIEMの違いは何ですか?
ログ管理はログデータの収集、保存、分析に重点を置く一方、SIEMプラットフォームはログ管理に加えて、相関分析、脅威検知、セキュリティ分析、インシデント調査の機能を組み合わせています。
クラウドログ管理プラットフォームは既存のセキュリティツールと連携できますか?
はい。多くのクラウドログ管理サービスは、SIEM、EDR/XDRプラットフォーム、クラウドプロバイダー、監視ソリューション、チケット管理システム、DevOpsツールと連携し、運用の可視性と自動化を向上させます。
クラウドログ管理の一般的な用途は何ですか?
一般的な用途には、脅威検知、コンプライアンス監視、トラブルシューティング、パフォーマンス監視、フォレンジック調査、クラウドインフラストラクチャ監視、監査ログなどがあります。
リアルタイムアラートはセキュリティチームにどのように役立ちますか?
リアルタイムアラートにより、セキュリティチームは不審な挙動、運用上の問題、ポリシー違反を迅速に特定でき、対応時間を短縮してセキュリティインシデントの影響を最小限に抑えられます。
コンプライアンスにおいてログ保持はどのような役割を果たしますか?
ログ保持ポリシーにより、監査証跡、セキュリティ記録、運用データを定められた期間保存し、規制や業界の要件を満たせます。
組織はクラウドログ管理ソリューションをどのように選ぶべきですか?
クラウドログ管理プラットフォームを選ぶ際、組織はスケーラビリティ、料金、連携、分析機能、導入の柔軟性、データ保持の選択肢、コンプライアンス対応、使いやすさを評価する必要があります。
まとめ:クラウドログ管理ソリューションで運用を最適化
最新のクラウドログ管理ソリューションを導入することは、対応の俊敏性とセキュリティ態勢の向上を目指す企業にとって、確かな第一歩です。メリットを最大限に享受し、デジタル運用をシームレスかつ安全に効率化できるよう、自社のニーズに最も適したソリューションを慎重に選択してください。購入前に、候補となるサービスの無料トライアル、永久無料プラン、デモが提供されていれば、ぜひ活用して試してみましょう。
セキュリティと脅威検知を強化するには、SIEMツールをクラウドログ管理と統合することを検討してください。
この記事は2024年1月に初公開され、2026年5月に最終更新されました。