

















クラウドデータベースセキュリティとは、クラウドベースのストレージを悪意のある攻撃や意図しない攻撃から守るために用いられる一連の技術と手順を指します。ユーザーとデバイスを認証し、データやリソースへのアクセスを制御し、規制要件に従うことで、データを保護します。このセキュリティアプローチは、クラウド環境におけるデータ侵害、DDoS攻撃、ウイルス、ハッカー、不正アクセスなどの一般的な脅威からデータを守ります。
クラウドデータベースセキュリティの仕組み
クラウドデータベースセキュリティには通常、機密データの特定、ポリシーの設定、暗号化の利用、アクセス制限の導入、監査、ログの監視などが含まれますが、企業のリソースによって異なる場合があります。これは企業(ネットワーク、DBA、セキュリティ、アプリ、コンプライアンス、インフラの各チーム)とクラウドプロバイダーが共同で担う責任であり、定期的な評価と調整が必要です。
ここでは、クラウドデータベースセキュリティの仕組みと、通常これらの方法の実装を担当する部門について説明します。
| 手順 | 担当者 | 実施内容 |
|---|---|---|
| 1. データベース内の機密データを特定する。 | • データベース管理者(DBA) • セキュリティチーム • コンプライアンスチーム | • 機密情報のインベントリを作成する。 • データ分類フレームワークを活用する。 • データベーススキーマ図とフローチャートを使用する。 • データ検出ツールを導入する。 |
| 2. データベースセキュリティのポリシーとプロセスを策定し、実装する。 | • セキュリティチーム • コンプライアンスチーム • 法務部門 • スタッフ | • ポリシーを文書化し、会社の目標と整合させる。 • ポリシーテンプレートと業界規制を活用する。 • コラボレーションプラットフォームを最大限に活用する。 |
| 3. データ送信のための暗号化接続を確立する。 | • ネットワークチーム • セキュリティチーム • インフラチーム | • 安全な通信プロトコル(HTTPSおよびSSL/TLS)を使用する。 • 証明書を使用する。 • 暗号化ガイドラインを確認する。 |
| 4. アクセス制御を設定する。 | • セキュリティチーム • DBA • インフラチーム | • アクセス制御リストとポリシーを管理する。 • アクセス制御フレームワークを使用する。 • RBACモデルを適用する。 • IAMシステムを実装する。 |
| 5. データベース監査を実施する。 | • DBA • セキュリティチーム | • 監査ログを設定する。 • ログ管理ツールを適用する。 • ログのレビューと調査の手順を定める。 |
| 6. データベースのアクティビティログを監視する。 | • セキュリティチーム • インシデント対応チーム | • ログ分析ツールを導入する。 • 基準となるパターンを定義する。 • ログレビューにセキュリティ担当者を参加させる。 |
| 7. SQLインジェクションやその他の脆弱性を確認する。 | • セキュリティチーム • アプリチーム • ペネトレーションテスター | • 脆弱性スキャンツールとペネトレーションテスト用フレームワークを導入する。 • セキュアコーディングの原則に従う。 |
| 8. バックアップと復元を計画する。 | • DBA • インフラチーム | • バックアップおよびリカバリソフトウェアをセットアップする。 • バックアップの頻度を定める。 • 復旧手法を評価する。 |
| 9. 災害復旧計画とインシデント対応計画を策定する。 | • セキュリティチーム • DBA • インフラチーム • インシデント対応チーム | • 災害復旧テンプレートを作成する。 • コミュニケーションチャネルを設定する。 • 訓練を通じて計画をテストする。 |
| 10. 定期的なセキュリティ検査と更新を予定する。 | • セキュリティチーム • コンプライアンスチーム | • 評価内容を決定する。 • 手順を更新する。 • クラウドセキュリティのプラクティスを維持する。 |
クラウドデータベースセキュリティに包括的に取り組むには、十分な情報に基づいて意思決定できるよう、その機能、種類、メリット、脅威を深く理解する必要があります。一般的な危険を把握することは、ベストプラクティスを適用し、適切なクラウドツールを使用してリスクを低減するうえでも役立ちます。包括的で安全なクラウドデータベース運用を実践することで、組織におけるクラウドコンピューティングのメリットを最大限に引き出せます。
クラウドデータベースセキュリティを利用すべき企業・組織とは?
クラウドデータベースセキュリティは単なる予防策ではなく、企業にとって戦略的な投資です。機密データを扱う組織は、データ侵害と、それに伴う法務費用、システム修復費用、被害者への補償、コンプライアンス違反による罰金などのコストを避けるために、クラウドセキュリティのプラクティスを導入すべきです。
- データ保護を重視する企業: クラウドデータベースセキュリティのプラクティスを優先的に適用することで、機密情報を不正なデータアクセスや侵害から確実に保護できます。
- 顧客からの信頼を高めたい企業: クラウドデータベースを保護することで、クラウドデータセキュリティへの取り組みを示し、評判を高め、顧客ロイヤルティを促進することで、顧客からの信頼を向上させられます。
- 業務継続性を高める企業: 中断を防ぐことで、安全なクラウドデータベースは収益源を守り、サイバー脅威の可能性に直面しても、企業の業務を円滑に維持します。
- 規制要件を遵守する組織: クラウドデータベースセキュリティを実装することで、規制を効果的に遵守し、データ侵害に伴う罰則や法的責任を回避できます。
- 財務リスクを低減したい企業: ランサムウェアの身代金支払いの可能性を含む侵害復旧費用を防ぐことで、企業は多額の資金とリソースを節約できます。
クラウドデータベースセキュリティの4つの種類
クラウドデータベースセキュリティの各種類――ネットワークセキュリティ、アクセス管理、脅威対策、情報セキュリティ――は、データの機密性、完全性、可用性を確保します。これらは連携して完全に安全なアーキテクチャを構築する多層的なセキュリティであり、クラウド環境の機密データを攻撃や脆弱性から保護し、リスクを低減します。
ネットワークセキュリティ
ネットワークセキュリティは、ファイアウォールを使用して望ましくないアクセスを防ぐ、クラウドデータベースにおける最初の保護層です。ファイアウォールは、ソフトウェア、ハードウェア、またはクラウド技術を使って送受信トラフィックを制御し、クラウドデータセキュリティポリシーへの準拠を支援します。強力なネットワークセキュリティ対策を実装することで、侵害や不正なデータアクセスを防ぎ、クラウドデータの機密性と完全性を確保できます。
アクセス管理
クラウドデータベースセキュリティのもう1つの種類がアクセス管理です。クラウド内の機密データにアクセスできるのは、認証されたユーザーだけであることを保証します。認証はユーザーの身元を確認し、認可はあらかじめ設定された役割と権限に基づいて特定のデータへのアクセスを許可します。情報へのアクセスを許可された従業員だけに限定することで、データ侵害の危険を減らし、データセキュリティとプライバシー要件へのコンプライアンスを向上させます。
脅威対策
脅威対策では、クラウドデータベースに対するあらゆる脅威を検出、評価し、対応するための先を見越した対策を講じます。監査ツールを使用してデータベースのアクティビティを監視・分析し、異常を検出すると、疑わしい活動や侵害の可能性をリアルタイムで管理者に通知します。継続的な監視によってセキュリティ要件への準拠を維持し、脅威を軽減してデータの完全性を保つための迅速な対応が可能になります。
情報セキュリティ
このセキュリティ層は、クラウドデータベースに保存されたデータの保護に重点を置きます。暗号化技術は機密データを判読不能な形式に変換するため、たとえ傍受されても不正な人物はアクセスできません。さらに、定期的なバックアップと災害復旧戦略を活用し、削除、破損、サイバー攻撃が発生した場合でもデータの可用性を確保します。
クラウドデータベースセキュリティのメリット
クラウドデータベースセキュリティは、データ保護、アクセシビリティ、レジリエンスといったデータベースに関する主要な課題を解決する、包括的なメリットを提供します。また、スケーラブルで安全かつ信頼性の高いデータ管理ソリューションを提供することで、企業のアジャイルな成長とイノベーションを促進します。次のメリットを活用することで、業務効率を高め、セキュリティ態勢を強化し、データ資産をより適切に管理できます。
- スケーラビリティ: 事業要件の変化に合わせてデータベースの規模とパフォーマンスを調整できるため、高額なアップグレードや中断が発生しません。
- 可視性の向上: 内部業務、データの保存場所、ユーザーの操作、アクセスの種類をより適切に監視できます。
- 効率的なネイティブアプリ統合: クラウドに保存されたデータを利用する効率的なネイティブアプリケーションを開発できるため、アプリのデプロイプロセスが高速化します。
- 安全なデータ暗号化: 高度な暗号化アルゴリズムを使用し、転送中、保存中、共有中のデータを安全に保ちます。
- 便利なアクセス: 遠隔地のチーム間の柔軟性とコラボレーションを促進し、セキュリティを損なうことなく、スムーズなデータ交換とコラボレーションを実現します。
- 信頼性の高い災害復旧: 外部サーバーに安全なバックアップを保持し、企業がデータを迅速に復元して業務を継続できるようにします。
クラウドデータベースセキュリティの脅威
メリットがある一方で、クラウドデータベースはAPIの脆弱性、データ侵害、データ漏えい、DoS攻撃、マルウェア、不正アクセスなどの危険にさらされています。現代のシステムに内在するこれらの危険は、データセキュリティを脅かし、深刻な被害を引き起こす可能性があります。幸い、こうした脅威を軽減する方法は存在します。
APIの脆弱性
安全でないAPIは、攻撃者によるデータベースへの不正アクセスに悪用される可能性があります。不十分な認証や不適切な入力検証など、APIの設計または実装上の欠陥を利用して、データを変更したり機密情報にアクセスしたりできます。
APIの脆弱性を防ぐには、OAuthやAPIキーなどの強力な認証方式を使用し、転送中のデータを暗号化します。また、APIを定期的に更新し、利用傾向を監視して、望ましくないアクセス試行を迅速に検知します。
データ侵害
機密情報への不正アクセスは、情報の窃取、破損、暴露につながる可能性があります。データベースやアプリの脆弱性、または漏えいした認証情報の悪用によって発生することがあります。この脅威を軽減するには、機密データを暗号化し、厳格なアクセスルールを実装して、データベースのアクセスログを監視します。セキュリティ監査を頻繁に実施し、問題を早期に検出して修正してください。
データ漏えい
データ漏えいは、機密データが偶発的または意図的に組織のネットワーク外へ流出することで発生します。一般的には、安全でない設定、不注意な従業員の運用、または内部脅威が原因です。
強力なデータガバナンスの原則を実装してデータ漏えいを減らします。次に、データ損失防止ソリューションを導入し、重要なデータを暗号化して、偶発的または意図的なデータ暴露を防ぐためのセキュリティトレーニングを定期的に実施します。
サービス拒否(DoS)攻撃
DoS攻撃は、悪意のあるトラフィックを大量に送り付けてデータベースシステムを妨害し、通常のユーザーがアクセスできない状態にしようとします。これにより、ダウンタイムとサービス停止が発生します。DoS攻撃を防ぐには、ファイアウォールや侵入検知システム(IDS)などのネットワークセキュリティ対策を実装します。レート制限とトラフィックフィルタリングを適用し、トラフィック分散にはコンテンツ配信ネットワーク(CDN)を使用して、ネットワークトラフィックを監視し、異常な活動を検知します。
クラウドサービスを介したマルウェアの拡散
攻撃者は、クラウド同期サービスや侵害されたアカウントを悪用し、複数のデバイスやプラットフォームにマルウェアを拡散します。クラウドストレージにアップロードされたマルウェアは、広範囲にわたる感染と侵害を引き起こします。
クラウド同期を介したマルウェアの送信を防ぐには、強力なエンドポイントセキュリティを使用し、クラウドサービスに厳格なルールを適用します。また、フィッシングの危険性についてスタッフを教育し、ウイルス対策ソフトウェアを最新の状態に保ちます。
不正アクセス
不正アクセスは、悪意のある攻撃者が認証情報を盗んだり、認証メカニズムの欠陥を悪用したり、アクセスルールを回避したりしてデータベースに侵入することで発生します。強力なアクセス制限と認証技術(MFAやRBACなど)を実装し、ユーザー権限を定期的に見直して更新します。また、データベースのアクセスログを監視し、セキュリティ監査とペネトレーションテストを実施して、不正アクセスの脅威を迅速に排除します。
クラウドセキュリティ態勢管理ツールは、クラウド環境の脅威の発見・管理に役立ちます。CSPMの詳細ガイドでは、その仕組みと市場で利用できる最適なソリューションを解説しています。
クラウドデータベースセキュリティのベストプラクティス
クラウドデータベースを保護するには、強力なアクセス制御、データ暗号化、データベースソフトウェアの更新、ゼロトラストセキュリティアプローチなどが必要です。これらのベストプラクティスをアプローチに取り入れることで、不正アクセス、データ侵害、その他のセキュリティ脅威に伴うリスクを効果的に最小化し、クラウド環境に含まれる機密データの安全性を確保できます。
強力なアクセス制御と認証メカニズムを実装する
強力なアクセス制御は、多要素認証(MFA)とロールベースアクセス制御(RBAC)を使用して実装します。不正アクセスの危険を減らすため、最小権限の原則に従い、アクセス権を定期的に見直して変更してください。
保存中および転送中の機密データを暗号化する
AES-256などの強力な暗号化技術を使用して、保存中および転送中のデータを保護します。安全な鍵管理手順を実装することで、データの機密性を確保しながら暗号鍵を保護します。これにより、機密情報を不正アクセスから守ると同時に、データ保護基準へのコンプライアンスも確保できます。
ファイアウォールとネットワークセキュリティツールを活用する
ファイアウォールを使用して送受信ネットワークトラフィックを監視・フィルタリングし、不正アクセスの試行をブロックしてセキュリティを向上させます。侵入検知・防御システム(IDS/IPS)を実装し、悪意のある活動をリアルタイムで特定して阻止することで、防御を強化します。この多層的な方法により、サイバー攻撃からネットワークと機密データを効率的に保護できます。
データベースソフトウェアを最新の状態に保つ
セキュリティを維持するため、データベースプロバイダーが提供するパッチとアップグレードを定期的に適用します。脆弱性レポートとセキュリティアドバイザリを監視し、報告された欠陥にできるだけ早く対処できるようにします。これにより、潜在的なエクスプロイトに対するデータベースの保護が強化されます。また、新たな脅威や脆弱性に対してデータベースインフラストラクチャのレジリエンスと安全性を確保できます。
データを定期的にバックアップする
定期的な自動バックアップを計画し、複数の場所またはクラウドリージョンで冗長性を確保してください。データの損失や破損が発生した場合でもデータの完全性と可用性を維持できるよう、バックアップの復元手順を定期的にテストします。このアプローチにより、業務の継続性を支え、クラウド管理システムの中断に対する防御を強化できます。
データベースのアクティビティを監視・監査する
ユーザーアクティビティ、データの変更、システムイベントを監視するため、ロギングと監査の手法を実装します。補完的なクラウド技術を使用してログを自動化・監視し、疑わしい活動をリアルタイムで検出してアラートを生成し、セキュリティ上の問題に迅速に対応します。環境内の脅威を迅速に検出して軽減できるようにすることで、全体的なセキュリティ態勢を改善します。
全社的なセキュリティ意識を高める
データ保護ポリシー、フィッシングへの警戒、インシデント対応プロトコルについて従業員をトレーニングします。サイバーセキュリティトレーニングプログラムを活用して、従業員向けのセキュリティキャンペーンとユーザー教育を簡単に管理します。フィッシングシミュレーションを実施して従業員の対応をテストし、強力なパスワードポリシーと保護についてトレーニングガイドで取り上げます。また、セキュリティについて話し合う専用の場を設け、長期的なセキュリティ行動を促します。
ゼロトラストセキュリティモデルを採用する
「ゼロトラストソリューションを使用し、ゼロトラストの原則に従います。つまり、「すべてのエンティティはデフォルトで信頼されない。最小権限アクセスを適用し、包括的なセキュリティ監視を実装する」という原則です。出所やリソースにかかわらず、継続的な認証・認可チェックですべてのアクセス要求を検証します。望ましくないアクセスやデータ侵害を防ぐには、動的なリスク評価と行動分析に基づくマイクロセグメンテーションおよび厳格なアクセス制御を使用します。
個別の認証情報セットを使用する
侵害されたアカウントや不正行為による影響を抑えるため、各組織に付与する権限の範囲を制限します。アプリケーションコードがSQLインジェクションなどの脆弱性を抱えている場合は、特に重要です。認証アカウントを分離することで、望ましくないアクセスやデータ侵害のリスクを低減できます。
クラウドデータベースセキュリティの主要ツール
Oracle Data Safe、IBM Guardium、Imperva Data Securityは、現在市場で利用できる主要なクラウドデータベースセキュリティツールです。クラウドデータベースサービスを選ぶ際は、候補となるプロバイダーのセキュリティ手順、ライセンス、コンプライアンスを分析し、自社のセキュリティ要件を満たしているか確認する必要があります。このデューデリジェンスにより、選択したサービスがクラウド保護と規制コンプライアンスの基準を満たしていることを保証できます。
Oracle Data Safe
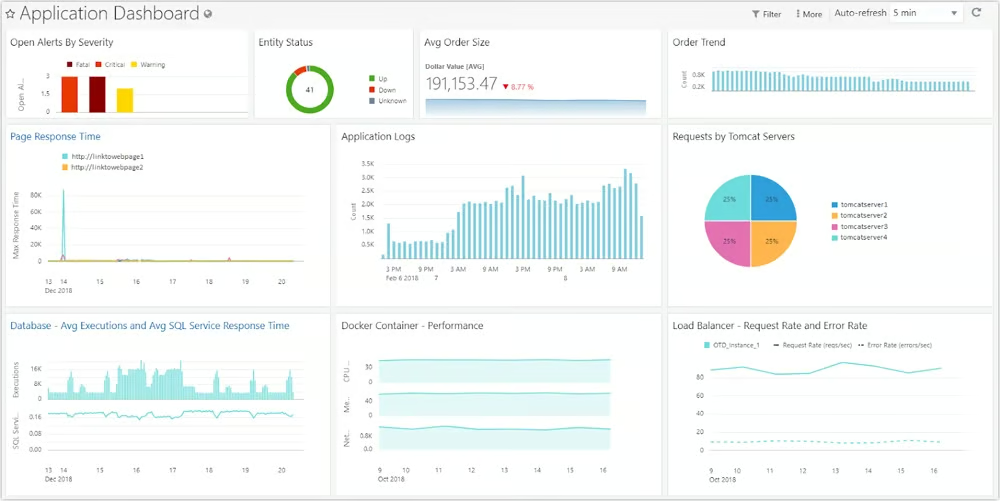
Oracle Data Safeは、Oracleデータベース専用に設計されています。アラートポリシー、最小権限の適用、コンプライアンスレポートなど、高度なセキュリティ機能を備えています。エージェントレスで動作するため、ソフトウェアエージェントがデータを取得することはありません。Oracle Data Safeは、Oracle Cloud Infrastructure(OCI)を利用するチームに適しています。料金は500を超えるターゲットデータベースで月額50米ドルからで、30日間の無料トライアルも利用できます。
IBM Guardium
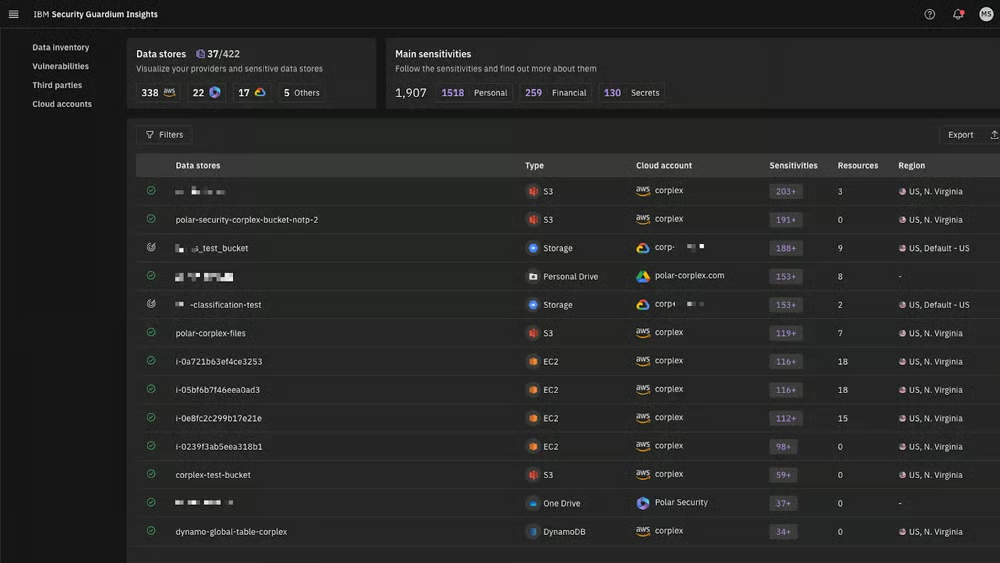
IBM Guardiumは、データのバックアップ、暗号化、脅威検出を提供する、エンタープライズデータベースセキュリティ向けの堅牢なプラットフォームです。エージェント方式とエージェントレス方式の両方のデータ接続を提供するため、大規模企業に適しています。Guardium Insightsには30日間、Key Lifecycle Managerには90日間の無料トライアルが付属します。IBMは直接的な料金の詳細を掲載していませんが、Guardium Insightsには便利な料金計算ツールがあります。
Imperva Cloud Data Security
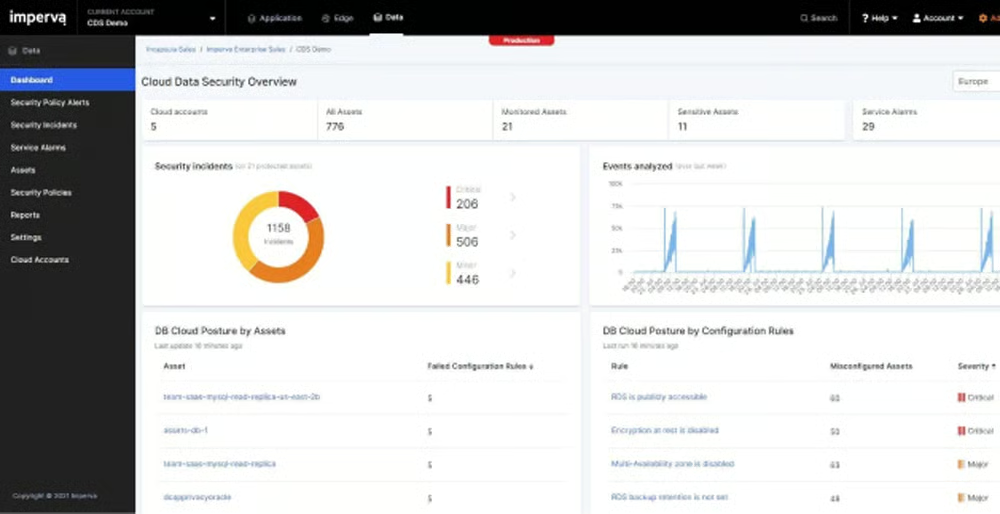
Imperva Cloud Data Securityは、ハイブリッドデータセキュリティプラットフォームと、AWS DBaaS専用に設計されたサービスとしてのクラウドデータベース保護を提供します。24時間365日の電話およびメールサポートを提供するため、継続的な支援を必要とする小規模チームに適しています。AWSでのImpervaの従量課金制料金には、月間最大500万リクエストまでの無料利用枠と、月間最大5,000万イベントまで年間10,000米ドルのベースプランが含まれます。
よくある質問(FAQ)
クラウドデータベースではデータはどのように暗号化されますか?
クラウドデータベース内のデータはAES-256などの強力なアルゴリズムを使用して暗号化され、送信中および保存中のデータセキュリティを確保します。暗号化はデータ入力時に自動的に行われるため、不正な第三者には判読できません。ネットワークフォレンジックツールは、暗号化の完全性を確認してセキュリティを向上させ、潜在的な侵害に対する保護層を追加するとともに、データのライフサイクル全体で機密性を維持します。
クラウドデータベースセキュリティソリューションの主な機能とは?
主要なクラウドデータベースセキュリティソリューションでは通常、顧客管理キー、自動パスワード管理、包括的なロギング、暗号化されたデータベースアクセスが提供されます。
- 顧客管理キー: クラウドプロバイダーへの依存を最小限に抑え、アクセス管理をより細かく制御できます。
- 自動パスワード管理: 承認されたユーザーに一時的なパスワードと権限を付与し、大規模企業のセキュリティを向上させます。
- 包括的なロギング: 不正アクセスの試行を監視して迅速に対応し、セキュリティイベントを容易に管理できる統合記録を提供します。
- 暗号化されたデータベースアクセス: 機密データを不正な拡散から保護し、復号鍵を必要とせずに安全なアクセスを確保します。
クラウドデータベースはどのようにデプロイされますか?
クラウドデータベースは、データベースソフトウェアがインストールされたクラウド仮想マシン(VM)上で稼働します。あるいは、サービスとしてのプラットフォーム(PaaS)では、クラウド企業が完全に管理されたサービスを提供します。これらのモデルはスケーラビリティと管理上の柔軟性をもたらし、幅広い組織のニーズと業務効率に対応できます。
結論:今すぐクラウドデータベースを保護する
基本的なクラウドデータベースセキュリティのプラクティスは不可欠な保護を提供しますが、多層的なセキュリティ防御の一部にすぎません。これらのプラクティスを高度なセキュリティツールと統合し、脅威の検出・対応能力を高めてください。人間の専門知識は、アラートの解釈、問題の調査、追加のセキュリティ対策の適用によって、こうしたツールをさらに強化します。この組み合わせた戦略により全体的な防御力が高まり、機密性の高いクラウドを保護できます。
クラウドデータベースセキュリティのプラクティスをセキュリティ情報およびイベント管理と統合して、クラウドセキュリティイベントの分析を自動化します。さらに、主要なSIEMツールの詳細レビューでは、主な機能、メリット、デメリットなどを紹介しています。