

















Private Clouds verzichten auf die gemeinsam genutzte Umgebung öffentlicher Cloud-Umgebungen und gelten daher als sicherer. Dennoch müssen Nutzer Maßnahmen ergreifen, um die Sicherheit ihrer Private Cloud richtig umzusetzen.
Private-Cloud-Sicherheit umfasst die Techniken, Technologien und Anforderungen zum Schutz von Daten und Ressourcen in einer Private-Cloud-Umgebung. Wir beleuchten die Grundlagen der Private-Cloud-Sicherheit, ihren Zweck, ihre Vorteile und Herausforderungen sowie ihre Unterschiede zur Public-Cloud-Sicherheit.
Lesen Sie auch: Public-Cloud-Sicherheit erklärt: Alles, was Sie wissen müssen
- Was ist der Zweck einer Private Cloud?
- So funktionieren Private Clouds
- Standards für die Private-Cloud-Sicherheit
- Die 7 wichtigsten Vorteile der Private-Cloud-Sicherheit
- 8 häufige Herausforderungen und Risiken der Private-Cloud-Sicherheit
- 10 Lösungen für die Private-Cloud-Sicherheit
- Worin unterscheidet sich die Sicherheit von Private und Public Clouds?
- Fazit: Ihre Private-Cloud-Sicherheitsstrategie verbessern
Was ist der Zweck einer Private Cloud?
Private Clouds können in einem unternehmenseigenen Rechenzentrum gehostet oder von einem Drittanbieter betrieben werden. Gemeinsam ist ihnen jedoch, dass sie auf die „Multi-Tenancy“ öffentlicher Cloud-Anbieter verzichten. Private Clouds sind auf ein bestimmtes Unternehmen zugeschnitten und bieten daher eine bessere Kontrolle über Sicherheitsmaßnahmen. Sie eignen sich sehr gut für sensible und regulierte Daten und Anwendungen, erfordern jedoch ein hohes Maß an Fachwissen und Kosten.
Private-Cloud-Sicherheit bezeichnet daher die Anwendung von Best Practices und Kontrollen, um Daten in Private-Cloud-Umgebungen vor unbefugtem Zugriff, Datenschutzverletzungen und Cyberbedrohungen zu schützen und zugleich höchste Standards bei Datenschutz und Vertraulichkeit zu gewährleisten. Das übergeordnete Ziel der Private-Cloud-Sicherheit besteht darin, Unternehmen die Vorteile des Private-Cloud-Computing zu ermöglichen und gleichzeitig die Integrität und Sicherheit ihrer wichtigsten Assets zu bewahren.
So funktionieren Private Clouds
Private Clouds stellen eine spezialisierte Cloud-Computing-Umgebung bereit, die einer einzigen Organisation gewidmet ist – typischerweise einer Organisation mit hohen Sicherheitsanforderungen. Cybersicherheit wird von Anfang an durch eine Kombination aus physischer Sicherheit, Netzwerksegmentierung, Verschlüsselung, Zugriffsbeschränkungen, Überwachung und weiteren Sicherheitsmaßnahmen integriert. Im Folgenden werden die Schritte zur Einrichtung einer Private Cloud beschrieben; viele Elemente sind von vornherein auf Sicherheit ausgelegt.
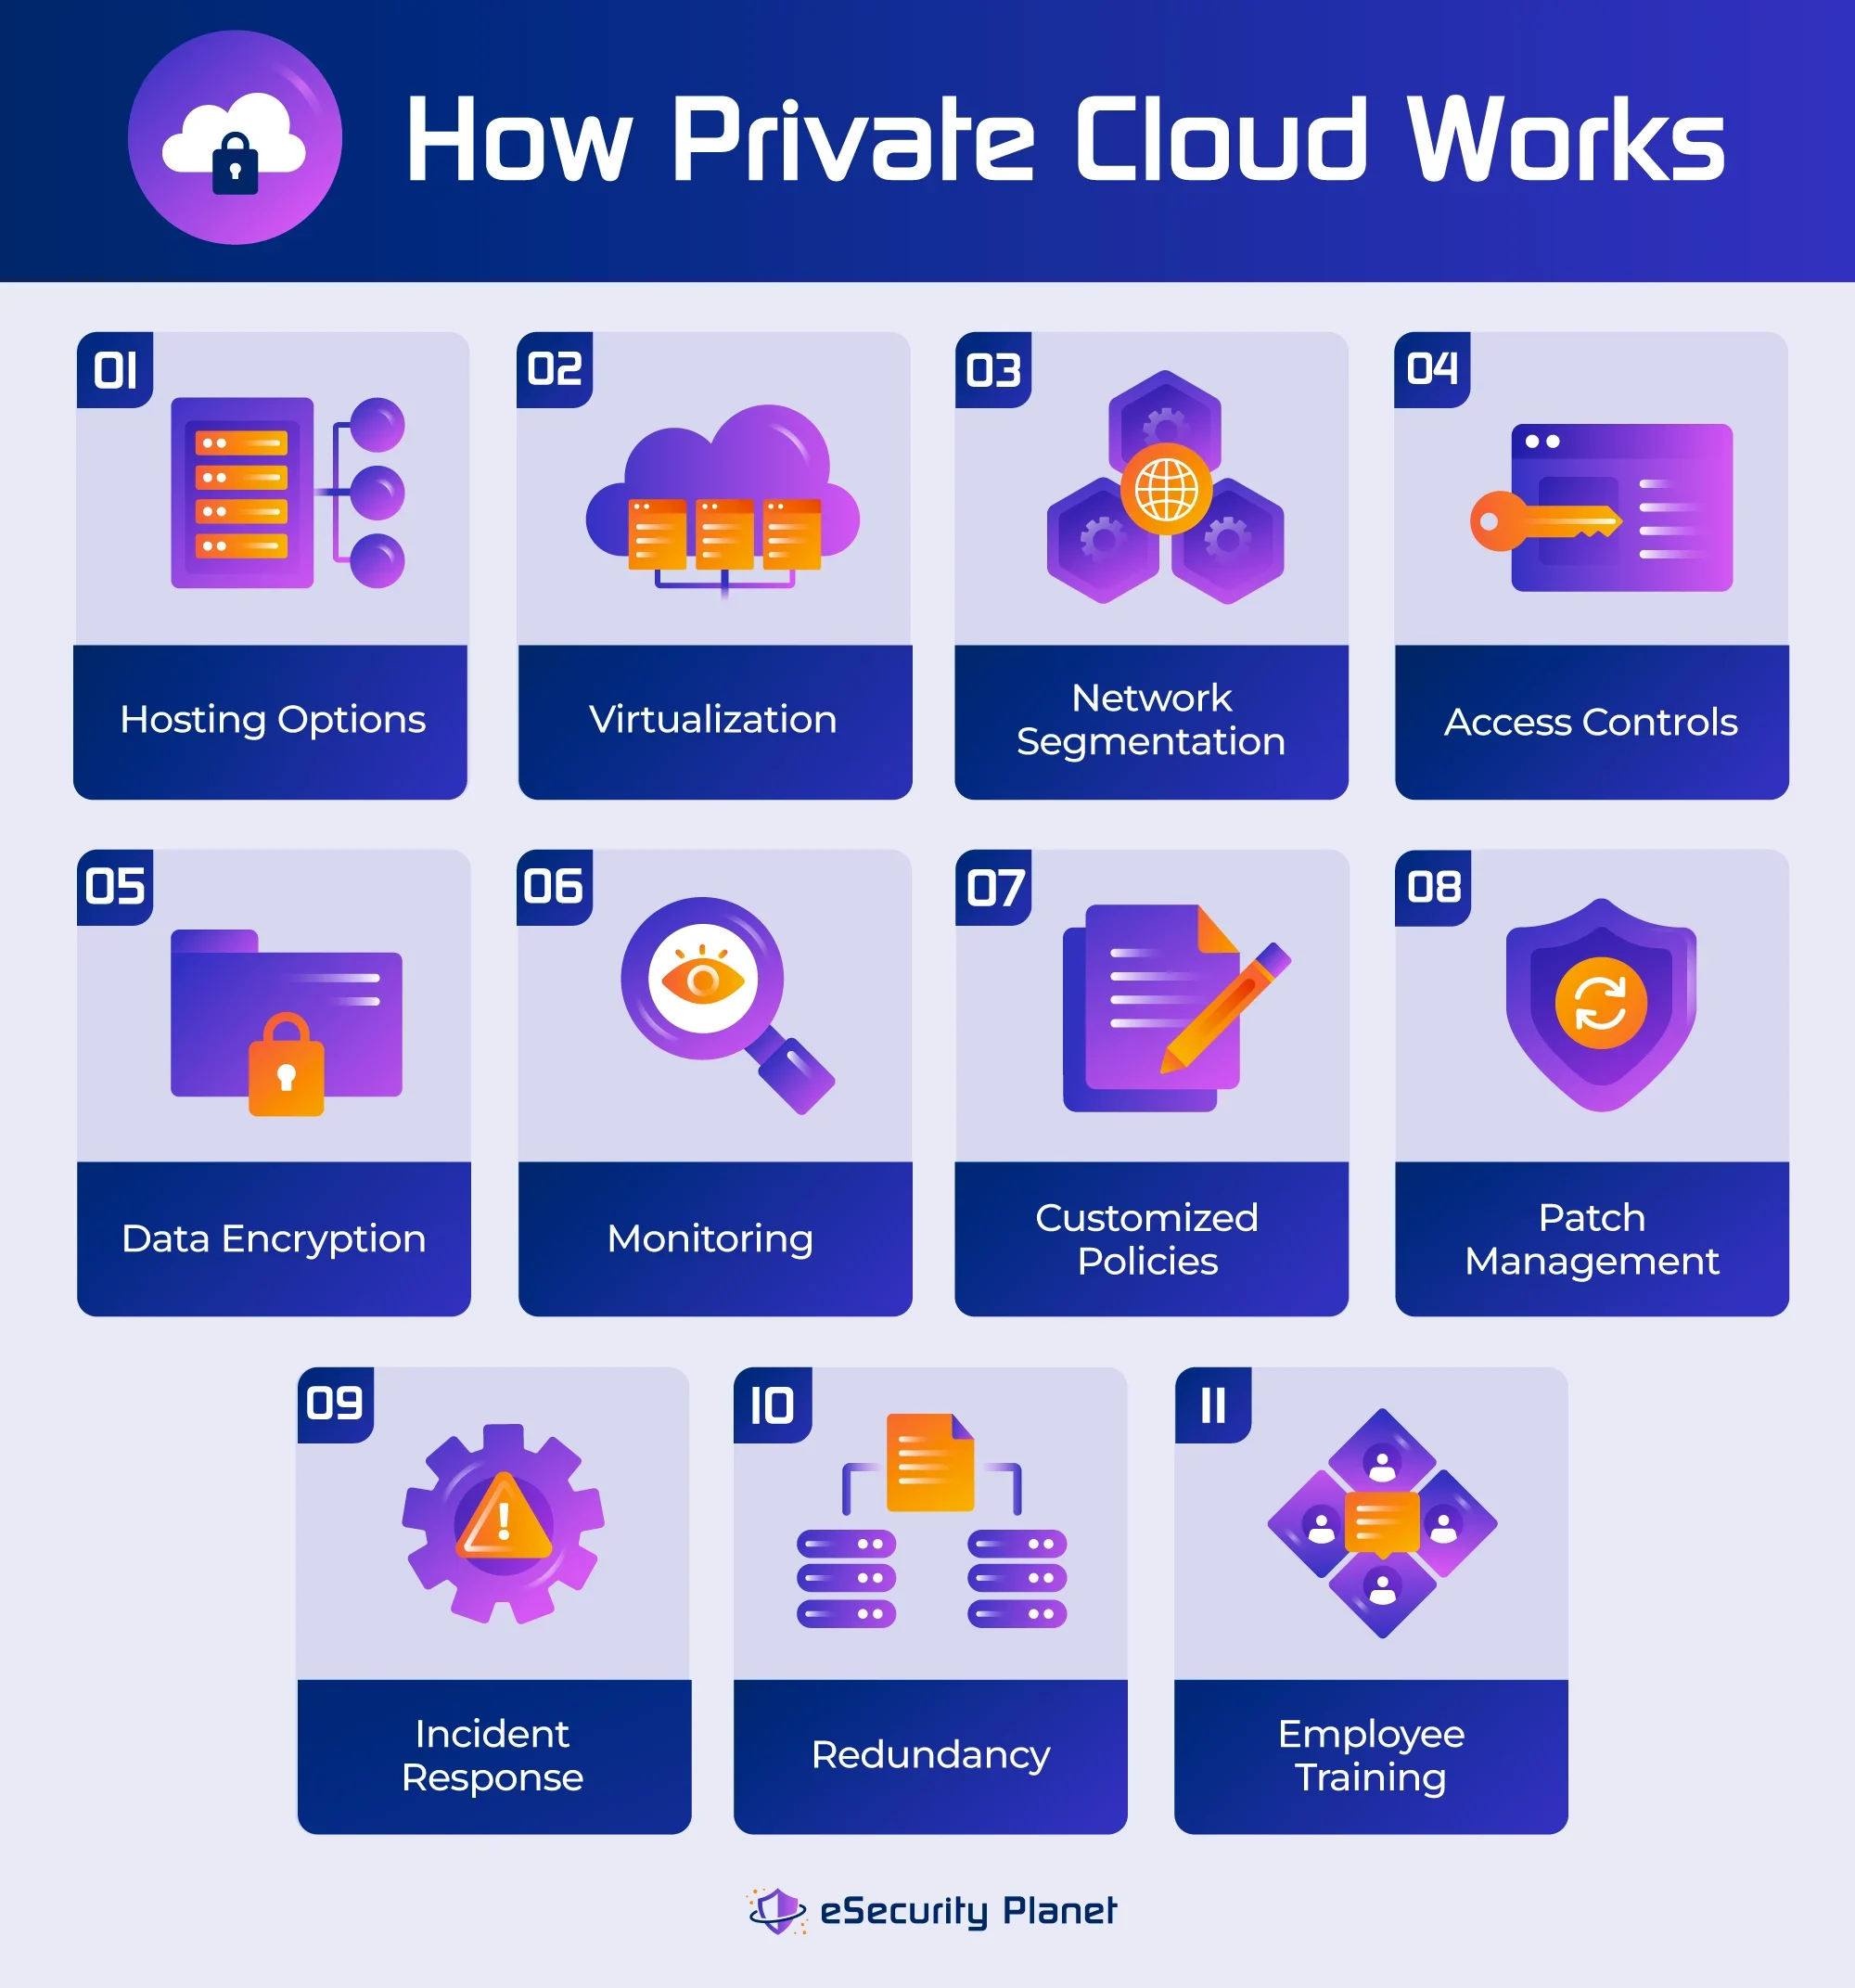
- Einrichten einer Private-Cloud-Infrastruktur: Der Prozess beginnt mit der Einrichtung einer Private-Cloud-Infrastruktur. Private-Cloud-Konfigurationen können lokal oder von Drittanbietern von Cloud-Services gehostet werden.
- Optimieren der Virtualisierung: Virtualisierungstechnologien wie VMware, Hyper-V und Container werden in Private Clouds eingesetzt, um Flexibilität bei der Ressourcenzuweisung und Isolierung zu bieten.
- Implementieren der Netzwerksegmentierung: VLANs sorgen für eine Netzwerksegmentierung, die die Angriffsfläche begrenzt und dabei hilft, Sicherheitsrichtlinien durchzusetzen. Sicherheitsregeln, Zugriffsbeschränkungen und Firewalls können für jedes VLAN angepasst werden.
- Festlegen von Zugriffsregeln: Zugriffskontrollen, etwa Authentifizierung, rollenbasierte Zugriffskontrollen und Berechtigungsverwaltung, beschränken den Zugriff auf sensible Daten und Ressourcen.
- Verschlüsseln sensibler Daten: Mit einer sicheren Schlüsselverwaltung schützt Datenverschlüsselung Daten während der Übertragung und im Ruhezustand. Um unerwünschte Entschlüsselung zu verhindern, werden Verschlüsselungsschlüssel sicher verwaltet.
- Überwachen von Protokollen und Aktivitäten: Eine umfassende und kontinuierliche Überwachung sowie Protokollierung erkennen Aktivitäten und erzeugen Warnmeldungen zu potenziellen Sicherheitsverletzungen. Für Prüfungs- und forensische Zwecke werden detaillierte Aufzeichnungen geführt.
- Anpassen von Richtlinien zur Compliance: Die Richtlinien für die Private-Cloud-Sicherheit werden auf die individuellen Anforderungen einer Organisation und ihre Compliance-Vorgaben zugeschnitten. Diese Richtlinien können branchenspezifischen Compliance-Standards wie HIPAA oder PCI DSS entsprechen und Verfahren zur Durchsetzung von Aufbewahrungs-, Prüfungs- und Meldepflichten umfassen.
- Einspielen von Patches: Patch-Management ist entscheidend, um Schwachstellen zu beheben, die Sicherheit aufrechtzuerhalten und die Private-Cloud-Infrastruktur sowie die Anwendungen mit den neuesten Sicherheitsupdates auf dem aktuellen Stand zu halten.
- Implementieren einer Incident-Response: Ein Incident-Response-Plan umfasst Prozesse zur Erkennung, Eindämmung, Abschwächung und Behebung von Sicherheitsverletzungen. Die Strategie beinhaltet außerdem Kommunikationskanäle, über die alle Beteiligten informiert werden. So wird sichergestellt, dass Sicherheitsverletzungen schnell behandelt werden.
- Sicherstellen von Failover-Mechanismen: Redundanz- und Disaster-Recovery-Systeme gewährleisten eine hohe Verfügbarkeit und Datenkontinuität. Bei Hardwareausfällen oder Katastrophen werden redundante Systeme und Datensicherungen vorgehalten, um Ausfallzeiten und Datenverluste zu minimieren.
- Schulen des Teams: Sicherheitsschulungen für Mitarbeiter und Sensibilisierungsprogramme vermitteln Mitarbeitern das notwendige Wissen, um zum Schutz einer sicheren Private-Cloud-Umgebung beizutragen, etwa durch die Verhinderung von Phishing und den sicheren Umgang mit sensiblen Daten.
Lesen Sie auch: 13 Best Practices und Tipps für die Cloud-Sicherheit
Standards für die Private-Cloud-Sicherheit
Für Unternehmen, die Private-Cloud-Umgebungen betreiben, sind Anforderungen an Datensicherheit und Datenschutz sowie rechtliche Folgen zentrale Anliegen. Die Einhaltung dieser Standards und Gesetze ist entscheidend, um rechtliche Probleme zu vermeiden, sensible Daten zu schützen und das Vertrauen von Stakeholdern und Kunden zu erhalten.
Standards wie ISO 27001 und NIST SP 800-53 zeigen das Engagement für Datensicherheit und können für Aktivitäten im öffentlichen Sektor erforderlich sein. HIPAA und PCI DSS schreiben Gesundheitsdienstleistern beziehungsweise Unternehmen der Zahlungsabwicklung strenge Sicherheits- und Datenschutzstandards vor. GDPR schreibt Unternehmen, die Daten von EU-Bürgern verwalten, unabhängig vom Standort Datenschutz- und Privatsphärenschutz vor. Andere Regierungen sind mit ähnlichen Einschränkungen gefolgt, etwa Kalifornien mit dem CCPA. FISMA verlangt Sicherheitsberichte von Private-Cloud-Anbietern, die Regierungsbehörden bedienen. Der Sarbanes-Oxley Act (SOX) und zahlreiche weitere Datenschutzgesetze schreiben strenge Zugriffskontrollen und Standards für den Umgang mit Daten vor.
Private Clouds müssen zahlreiche Sicherheitsstandards und Best Practices einhalten, um Nutzern ein Höchstmaß an Sicherheit zu bieten. Zu den gängigen Sicherheitsmaßnahmen gehören:
- Zugriffsbeschränkungen zur Begrenzung, wer auf Private-Cloud-Services zugreifen darf und was diese Personen dort tun können
- Verschlüsselte Daten während der Übertragung und im Ruhezustand, um unbefugten Zugriff zusätzlich zu verhindern
- Segmentierung, die ein Netzwerk in kleinere Segmente aufteilt, um die Angriffsfläche zu verkleinern und Angreifer an lateralen Bewegungen zu hindern
- Umfassende Überwachungs- und Protokollierungstechniken zur Erkennung und Behebung von Sicherheitsproblemen
Lesen Sie auch: CSPM vs. CWPP vs. CIEM vs. CNAPP: Wo liegt der Unterschied?
Die 7 wichtigsten Vorteile der Private-Cloud-Sicherheit
Private-Cloud-Sicherheit kann Ihrer Organisation besseren Datenschutz, die Einhaltung gesetzlicher Vorgaben, mehr Kontrolle, eine höhere Leistung, Anpassungsmöglichkeiten und einen starken Schutz der Geschäftskontinuität bieten. Diese potenziellen Vorteile machen sichere Private Clouds zu einer attraktiven Option für Unternehmen mit strengen Sicherheitsanforderungen und rechtlichen Verpflichtungen, da sie damit sensible Daten schützen und zugleich die Kontrolle und Flexibilität über ihre Cloud-Infrastruktur behalten können.
1. Verbesserter Datenschutz
Private-Cloud-Systeme bieten einen stärkeren Datenschutz als Public Clouds. In einer Private Cloud werden Daten innerhalb der spezialisierten Infrastruktur der Organisation gespeichert und verarbeitet, wodurch das Risiko eines unbefugten Zugriffs oder einer Offenlegung von Daten minimiert wird. Dieser verbesserte Datenschutz ist besonders wichtig für Unternehmen, die sensible oder vertrauliche Daten verarbeiten, etwa Finanzinformationen oder persönliche Gesundheitsdaten.
2. Einhaltung gesetzlicher Vorgaben
Private Clouds ermöglichen es Unternehmen, Sicherheitsmaßnahmen festzulegen, die auf individuelle regulatorische Anforderungen zugeschnitten sind. Dies ist besonders in Branchen mit strengen Standards wichtig, etwa im Gesundheitswesen (HIPAA), im Finanzwesen (SOX, FFIEC, GLBA) und bei der Zahlungsabwicklung (PCI DSS). Private-Cloud-Sicherheitslösungen können so angepasst werden, dass sie diese Compliance-Kriterien erfüllen. Dadurch sinkt das Risiko der Nichteinhaltung und der damit verbundenen möglichen Strafen.
3. Mehr Kontrolle
Eigentümer von Private Clouds haben vollständige Kontrolle über ihre Cloud-Infrastruktur, einschließlich Hardware, Software und Sicherheitsregeln. Dank dieses Kontrollgrads können Unternehmen Sicherheitslösungen entwickeln und implementieren, die auf ihre spezifischen Anforderungen und ihre Risikobereitschaft zugeschnitten sind. Private Clouds ermöglichen außerdem eine schnelle Reaktion auf Sicherheitsrisiken und -vorfälle.
4. Höhere Leistung
Private Clouds stellen häufig dedizierte und garantierte Ressourcen für eine konsistente und vorhersehbare Anwendungs- und Workload-Leistung bereit. Öffentliche Clouds können dagegen aufgrund der gemeinsamen Nutzung von Ressourcen durch mehrere Nutzer Leistungsprobleme aufweisen. Eine höhere Leistung ist für Anwendungen entscheidend, die eine schnelle Datenverarbeitung und minimale Latenz erfordern.
5. Anpassbarkeit
Private Clouds können auf individuelle Anforderungen von Anwendungen, Workloads und Sicherheit zugeschnitten werden. Organisationen können Sicherheitslösungen anpassen, um ihre wichtigsten Assets zu schützen und zugleich flexibel auf sich wandelnde Sicherheitsbedrohungen zu reagieren. Diese Anpassbarkeit ermöglicht es Unternehmen, das richtige Gleichgewicht zwischen Sicherheit und betrieblichen Anforderungen zu erreichen.
6. Geringeres Risiko durch „laute Nachbarn“
In einer Public-Cloud-Umgebung nutzen mehrere Anwender dieselbe physische Infrastruktur, was durch „laute Nachbarn“ zu Leistungseinbußen führen kann. Private Clouds verringern dieses Risiko hingegen, da die Ressourcen ausschließlich einem Unternehmen zur Verfügung stehen. So wird eine konsistente Leistung gewährleistet und Unterbrechungen werden vermieden.
7. Geschäftskontinuität
Viele Private-Cloud-Infrastrukturen verfügen über effektive Disaster-Recovery- und Backup-Optionen. Diese Sicherheitsfunktionen gewährleisten die Datenverfügbarkeit und die Geschäftskontinuität bei unvorhergesehenen Ereignissen wie Hardwareausfällen, Naturkatastrophen oder Cyberangriffen. Im Vergleich zu Public Clouds bieten Private Clouds häufig umfassendere Disaster-Recovery-Optionen, sodass Unternehmen sich schnell von Unterbrechungen erholen können.
8 häufige Herausforderungen und Risiken der Private-Cloud-Sicherheit
Private-Cloud-Systeme bieten in puncto Sicherheit zahlreiche Vorteile, bringen aber auch einige Herausforderungen mit sich. Für Unternehmen ist es entscheidend, diese Probleme zu verstehen, um erfolgreiche Sicherheitspläne zu entwickeln. Zu ihrer Bewältigung ist eine Kombination aus technologischen Lösungen, Prozessverbesserungen und strategischer Planung erforderlich.
1. Kosten
Der Aufbau und Betrieb einer Private-Cloud-Infrastruktur kann aufgrund hoher Anfangsinvestitionen in Hardware, Software, Rechenzentrumsressourcen und erfahrenes Personal teuer sein. Laufende Betriebskosten wie Wartung und Sicherheitsupgrades erhöhen die Gesamtbetriebskosten zusätzlich.
So begegnen Sie dieser Herausforderung: Führen Sie eine Kosten-Nutzen-Analyse einer Private Cloud durch, um die Gesamtbetriebskosten zu schätzen und sie mit den Vorteilen zu vergleichen. Prüfen Sie Methoden zur Kostenkontrolle wie Open-Source-Software, Ressourcenoptimierung und verwaltete Private-Cloud-Services von Anbietern.
2. Anforderungen an Fachkenntnisse
Die Verwaltung eines Private-Cloud-Systems erfordert umfangreiche Kenntnisse und Erfahrung in den Bereichen Cloud-Technologien, Virtualisierung und Sicherheit. Für viele Unternehmen kann es schwierig sein, qualifizierte Mitarbeiter zu finden und zu halten, was die Wirksamkeit ihrer Sicherheitsmaßnahmen beeinträchtigen kann.
So begegnen Sie dieser Herausforderung: Investieren Sie in Schulungs- und Zertifizierungsprogramme für IT-Mitarbeiter, damit diese die erforderlichen Kenntnisse in Cloud-Technologien, Virtualisierung und Sicherheit erwerben. Erwägen Sie, Fachkräfte mit bestimmten Aufgaben der Cloud-Administration zu betrauen oder mit Managed-Service-Providern zusammenzuarbeiten. Fördern Sie außerdem, wann immer möglich, eigene Mitarbeiter und entwickeln Sie Ihre Talente im Unternehmen weiter.
3. Skalierbarkeit
Private Clouds verfügen im Gegensatz zu Public Clouds mit ihrer nahezu unbegrenzten Skalierbarkeit über begrenzte Ressourcen. Die Skalierung einer Private-Cloud-Infrastruktur kann insbesondere in Zeiten hoher Nachfrage kompliziert und kostspielig sein.
So begegnen Sie dieser Herausforderung: Um Leistungsschwierigkeiten zu vermeiden, müssen Unternehmen zunächst ein skalierbares Design entwickeln, das die bedarfsgerechte Hinzufügung von Ressourcen ermöglicht. Implementieren Sie Automatisierungs- und Orchestrierungstechnologien, um Ressourcen dynamisch entsprechend der Nachfrage zu verteilen. Ziehen Sie Hybrid-Cloud-Lösungen in Betracht, mit denen Sie in Zeiten hoher Nachfrage auf Ressourcen der Public Cloud zurückgreifen können.
4. Fehlkonfigurationen der Sicherheit
Menschliche Fehler oder Fehlkonfigurationen können zu Sicherheitslücken führen. Falsch konfigurierte Zugriffsbeschränkungen, Firewall-Regeln oder Verschlüsselungseinstellungen können versehentlich sensible Daten offenlegen oder Sicherheitslücken schaffen, die Angreifer ausnutzen können.
So begegnen Sie dieser Herausforderung: Nutzen Sie Technologien zur Sicherheitsautomatisierung und zum Konfigurationsmanagement, um konsistente und sichere Konfigurationen aufrechtzuerhalten. Führen Sie regelmäßig Sicherheitsaudits und Schwachstellenbewertungen durch, um Fehlkonfigurationen zu erkennen und zu beheben.
5. Single Point of Failure
Single Points of Failure können auftreten, wenn eine Private Cloud nicht auf Redundanz ausgelegt ist. Sind keine Failover- und Redundanzstrategien vorhanden, können Hardwareausfälle oder andere Störungen in wichtigen Komponenten zu einem Dienstausfall und Datenverlust führen.
So begegnen Sie dieser Herausforderung: Konzipieren Sie die Private Cloud mit Blick auf Redundanz und berücksichtigen Sie Failover-Methoden sowie Hochverfügbarkeitseinstellungen, um dieser Herausforderung zu begegnen. Nutzen Sie Load Balancing, um den Datenverkehr auf mehrere Server oder Rechenzentren zu verteilen und anzupassen.
6. Compliance-Probleme
Die Einhaltung von Datenschutz- und Sicherheitsvorschriften kann schwierig zu erreichen und aufrechtzuerhalten sein. Unternehmen müssen sicherstellen, dass ihre Sicherheitsmaßnahmen für die Private Cloud Vorschriften wie HIPAA, PCI DSS, GDPR, SOX und weitere erfüllen.
So begegnen Sie dieser Herausforderung: Halten Sie sich über die für Ihre Branche und geografische Region geltenden Vorschriften und Standards auf dem Laufenden. Ziehen Sie Compliance-Spezialisten oder Auditoren hinzu, um den Compliance-Status Ihrer Private Cloud zu analysieren und zu bestätigen. Erwägen Sie den Einsatz von GRC-Tools, um möglichst viele Prozesse zu automatisieren.
7. Komplexität der Integration
Die Integration einer Private Cloud in bestehende On-Premises-Systeme und -Anwendungen kann schwierig sein. Die Aufrechterhaltung der Sicherheit und die Gewährleistung eines reibungslosen Datenflusses während der Integrationsversuche können eine Herausforderung darstellen.
So begegnen Sie dieser Herausforderung: Planen Sie die Integrationsaktivitäten unter Einbeziehung funktionsübergreifender Teams, um einen reibungslosen Datenfluss zu gewährleisten. Implementieren Sie sichere APIs und Protokolle für den Datenaustausch zwischen Systemen. Bei eigener Infrastruktur liegen die Gewährleistung der Interoperabilität von Hardware und Software sowie die entsprechende Verantwortung bei Ihnen. Wenn Sie einen Cloud-Service-Provider nutzen, stellen Sie sicher, dass die Infrastrukturen kompatibel sind. Beauftragen Sie bei Bedarf außerdem Berater. Bei einem derart kostspieligen und kritischen Projekt wollen Sie sicherstellen, dass alles richtig umgesetzt wird.
8. Überwachung und Incident Response
Sicherheitsprobleme wie unbefugte Zugriffe oder Datenschutzverletzungen erfordern umfassende Überwachungssysteme und klar definierte Verfahren zur Incident Response.
So begegnen Sie dieser Herausforderung: Setzen Sie zuverlässige Lösungen für Überwachung und Protokollierung ein, die eine Echtzeittransparenz Ihrer Private-Cloud-Infrastruktur ermöglichen, um dieser Herausforderung zu begegnen. Wenn Sie die Infrastruktur eines Serviceproviders nutzen, aktivieren und erfassen Sie alle verfügbaren Protokolle und überwachen Sie sie mit einer SIEM-Lösung. Erstellen Sie eine Incident-Response-Strategie mit klar definierten Rollen und Zuständigkeiten sowie Kommunikationskanälen und Maßnahmen zur Behebung.
Lesen Sie auch: SIEM vs. SOAR vs. XDR: Wo liegen die Unterschiede?
10 Lösungen für die Private-Cloud-Sicherheit
Die folgenden Anbieter gehören zu den Unternehmen, die Lösungen für die Private-Cloud-Sicherheit anbieten; einige hosten Private Clouds und stellen darüber hinaus zusätzliche Sicherheitsfunktionen bereit.
Amazon VPC
Am besten geeignet für: Skalierbarkeit und Flexibilität
Wichtige Funktionen: Amazon Virtual Private Cloud bietet Skalierbarkeit, Flexibilität und Zugriff auf eine große Bandbreite an AWS-Services, APIs und Tools. Dadurch erhalten Unternehmen umfangreiche Ressourcen und eine einheitliche Cloud-Erfahrung.
Cisco
Am besten geeignet für: Netzwerkkompetenz
Wichtige Funktionen: Cisco bietet Netzwerkkompetenz und -optimierung sowie eine nahtlose Integration von Private und Public Clouds mit Fokus auf Sicherheit und Netzwerkleistung.
Dell Apex Private Cloud
Am besten geeignet für: Maßgeschneiderte Private-Cloud-Lösungen
Wichtige Funktionen: Dell stellt umfassende Private-Cloud-Lösungen bereit, darunter Cloud-Management, Sicherheitssoftware, Beratungsservices und maßgeschneiderte Optionen für virtuelle Private Clouds, die den spezifischen Anforderungen von Unternehmen entsprechen.
HPE
Am besten geeignet für: Anpassbarkeit und Integration
Wichtige Funktionen: Hewlett Packard Enterprise bietet ein hohes Maß an Anpassbarkeit, eine nahtlose Integration zwischen Private und Public Clouds sowie einen starken Fokus auf Sicherheit, um Datenschutz und Compliance zu gewährleisten.
IBM
Am besten geeignet für: Flexibilität und offene Standards
Wichtige Funktionen: Die Private-Cloud-Angebote von IBM basieren auf Open-Source-Frameworks und legen den Schwerpunkt auf Flexibilität und offene Standards. Sie umfassen eine große Bandbreite an Lösungen für Private-Cloud-Infrastrukturen und deren Management.
Microsoft
Am besten geeignet für: Integration in das Microsoft-Ökosystem
Wichtige Funktionen: Bietet eine enge Integration in das Microsoft-Ökosystem und Azure Stack für On-Premises-Bereitstellungen von Private Clouds mit Fokus auf Hybrid-Cloud-Szenarien, Sicherheit und Compliance.
NetApp
Am besten geeignet für: Storage und Datenmanagement
Wichtige Funktionen: NetApp ist auf Storage, Datenmanagement und Datenschutz spezialisiert und bietet Skalierbarkeit sowie ein nahtloses Datenmanagement zwischen On-Premises- und Cloud-Umgebungen.
Oracle
Am besten geeignet für: Skalierbare Private Clouds
Wichtige Funktionen: Oracle bietet eine skalierbare Private Cloud Appliance für gemischte Workloads sowie eine umfassende Suite von Private-Cloud-Lösungen, einschließlich Infrastruktur, Anwendungen und Integrationsservices.
Red Hat
Am besten geeignet für: Open-Source-Umgebungen
Wichtige Funktionen: Red Hat bietet Open-Source-Lösungen für Private Clouds auf Basis von Red Hat OpenStack und Virtualization. Diese ermöglichen Flexibilität und Anpassbarkeit sowie die Integration in Open-Source-Technologien.
VMware
Am besten geeignet für: Virtualisierung und Cloud-Management
Wichtige Funktionen: VMware bietet weit verbreitete Virtualisierungssoftware, leistungsstarke Funktionen für das Cloud-Management und eine Reihe von Lösungen für Private und Hybrid Clouds, darunter VMware Cloud Foundation für optimierte Private-Cloud-Bereitstellungen.
Worin unterscheidet sich die Sicherheit von Private und Public Clouds?
Die folgende Tabelle zeigt einige der wichtigsten Unterschiede zwischen der Sicherheit von Public und Private Clouds.
| Aspekt | Sicherheit der Private Cloud | Sicherheit der Public Cloud |
|---|---|---|
| Datenkontrolle | Vollständige Kontrolle über Daten und Infrastruktur | Modell der geteilten Verantwortung |
| Mandantenfähigkeit | Ein einzelnes Unternehmen | Von mehreren Unternehmen gemeinsam genutzt |
| Flexibilität bei der Compliance | Für Compliance anpassbar | Begrenzte Anpassungsmöglichkeiten für Compliance |
| Kosten | Höhere anfängliche Einrichtungs- und Wartungskosten | Pay-as-you-go-Modell, potenziell geringere Kosten |
| Ressourcenzuweisung | Spezialisierte Ressourcen | Gemeinsam genutzte Ressourcen für mehrere Mandanten |
| Skalierbarkeit | Begrenzte Skalierbarkeit | Hochgradig skalierbar und flexibel |
| Sicherheitsverantwortung | Der Nutzer trägt die volle Verantwortung für die Sicherheit | Cloud-Anbieter und Nutzer teilen sich die Verantwortung |
Fazit: Ihre Private-Cloud-Sicherheitsstrategie verbessern
Private Clouds bieten Unternehmen mehr Kontrolle, Datenschutz und Sicherheit, als sie in einer Public Cloud erhalten würden. Public Clouds bringen zwar eigene Herausforderungen mit sich – allen voran höhere Kosten –, doch die Vorteile einer Private Cloud können die Nachteile überwiegen, insbesondere bei Unternehmen mit strengen Sicherheits- und Compliance-Anforderungen. Für Unternehmen, die die Vorteile einer agilen Cloud-Umgebung maximieren und ihre Daten gleichzeitig sicher schützen möchten, ist es entscheidend, die Komplexität der Private-Cloud-Sicherheit und die verfügbaren Kontrollen zu verstehen.
Lesen Sie als Nächstes: