

















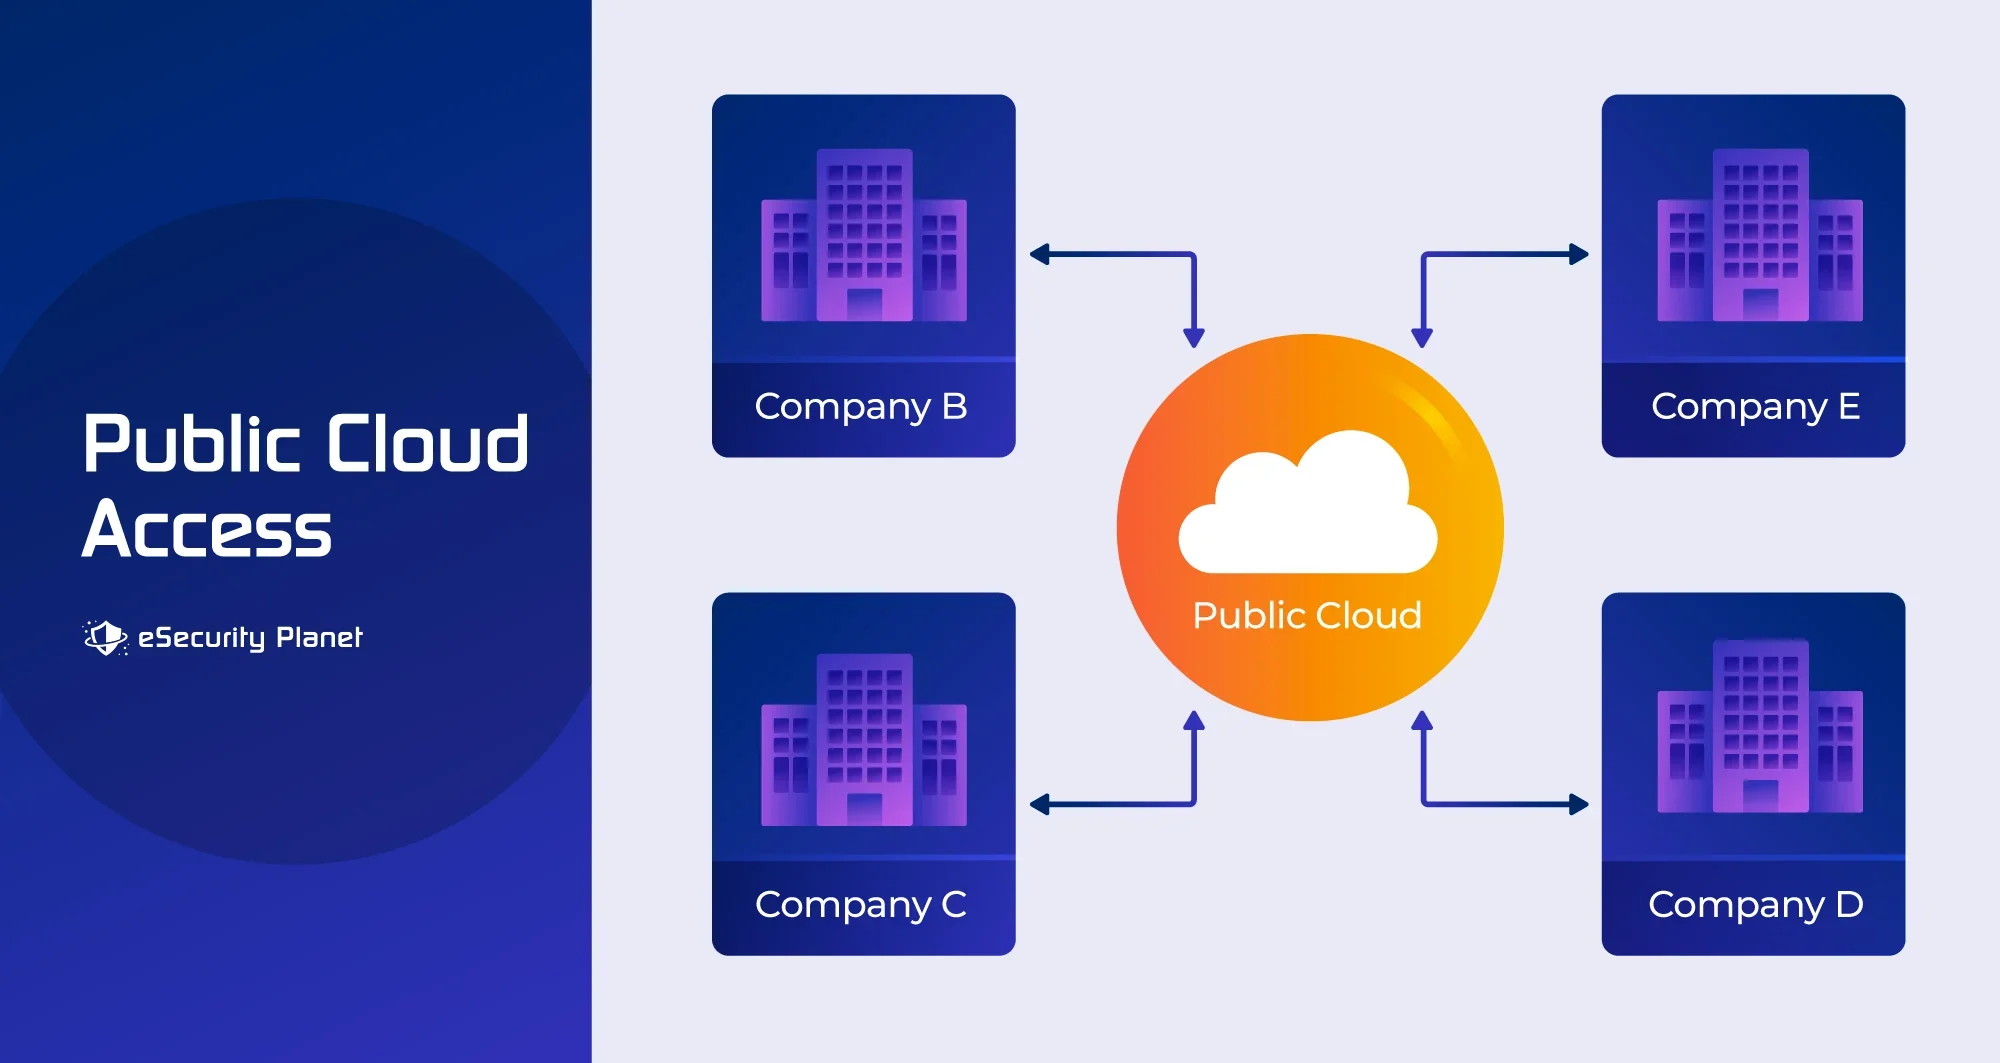
Public-Cloud-Sicherheit bezeichnet Schutzmaßnahmen, die ergriffen werden, um Daten und Ressourcen in Cloud-Umgebungen zu sichern, die von mehreren Nutzern oder Organisationen gemeinsam genutzt werden.
Die Sicherheitsverantwortung in Public-Cloud-Umgebungen wird typischerweise zwischen dem Cloud-Service-Provider und dem Kunden im Rahmen des Modells der geteilten Verantwortung aufgeteilt: Der Cloud-Provider ist für die Sicherung der Cloud-Infrastruktur verantwortlich, der Kunde für Zugriffsverwaltung, Anwendungsanbindungen und -sicherheit sowie für die Speicherung, Übertragung und Sicherung der in der Cloud verwendeten Daten.
Große Cloud-Service-Provider verfügen im Allgemeinen über eine gute Sicherheitsarchitektur. Daher können Cloud-Nutzer recht zuversichtlich sein, dass ihre Daten und Anwendungen sicher sind, wenn sie ihren Teil richtig erledigen. In diesem Artikel befassen wir uns mit Public-Cloud-Sicherheit, unter anderem damit, wie sie funktioniert, wer wofür verantwortlich ist, mit relevanten Standards, Sicherheitsmethoden, gängigen Risiken und den Unterschieden zwischen Public-Cloud- und Private-Cloud-Sicherheit.
Auch lesenswert: 13 Best Practices und Tipps für Cloud-Sicherheit
- So funktioniert Public-Cloud-Sicherheit
- Wer ist für die Sicherung der Public Cloud verantwortlich?
- Standards für Public-Cloud-Sicherheit
- Best Practices für Public-Cloud-Sicherheit
- Die 7 größten Risiken der Public-Cloud-Sicherheit
- Wie unterscheidet sich die Sicherheit bei Public und Private Clouds?
- Fazit: Public Clouds sicher machen
So funktioniert Public-Cloud-Sicherheit
Organisationen können die Sicherheit ihrer Daten und Anwendungen in der Cloud erheblich verbessern, indem sie sechs zentrale Aspekte der Public-Cloud-Sicherheit berücksichtigen: Datenverschlüsselung, Zugriffskontrolle, Firewalls und Netzwerksicherheit, Sicherheitsüberwachung sowie Sicherheitspatches und -upgrades. Diese Schutzmaßnahmen schaffen in Verbindung mit der Einhaltung von Best Practices und Sicherheitsstandards eine robuste Sicherheitsarchitektur für Public-Cloud-Umgebungen.
Datenverschlüsselung
Public-Cloud-Provider setzen starke Verschlüsselungsmechanismen ein, um ruhende Daten zu schützen. Nutzer sollten außerdem die Verschlüsselung für Daten während der Übertragung aktivieren.
- Datenverschlüsselung während der Übertragung stellt sicher, dass Informationen beim Versand über Netzwerke vertraulich bleiben. Sie verhindert, dass Unbefugte sensible Daten während der Übertragung abfangen und darauf zugreifen. Zu diesem Zweck werden häufig starke Verschlüsselungsverfahren wie AES-256 eingesetzt.
- Datenverschlüsselung für ruhende Daten gewährleistet die Sicherheit von in der Cloud gespeicherten Informationen. Selbst wenn jemand Zugriff auf den Cloud-Server oder die Speichermedien erhält, kann er nicht auf die Daten zugreifen, solange die Verschlüsselungsschlüssel nicht vorliegen. Cloud-Services bieten häufig leistungsstarke Verschlüsselungstechnologien zum Schutz gespeicherter Daten.
Zugriffskontrolle
- In der Public Cloud umfasst die Zugriffskontrolle die Festlegung, wer auf welche Ressourcen zugreifen darf. Organisationen können IAM-Systeme verwenden, um Zugriffskontrollen zu entwerfen und durchzusetzen. Berechtigungen werden Nutzern abhängig von ihren Aufgaben und Verantwortlichkeiten zugewiesen. Das Prinzip der minimalen Rechte wird befolgt. Das bedeutet, dass Nutzer nur die für ihre Aufgaben erforderlichen Mindestzugriffsrechte erhalten.
- Authentifizierung stellt sicher, dass Nutzer tatsächlich diejenige Person sind, für die sie sich ausgeben – typischerweise durch Benutzernamen und Passwörter oder durch Multi-Faktor-Authentifizierung (MFA).
- Autorisierung regelt, welche Aktionen Nutzer nach erfolgreicher Authentifizierung ausführen dürfen.
Firewalls und Netzwerksicherheit
- Firewalls dienen in einer Public-Cloud-Umgebung als Barriere zwischen Cloud-Ressourcen und externen Netzwerken. Sie filtern ein- und ausgehenden Netzwerkverkehr und lassen ihn abhängig von festgelegten Sicherheitskriterien zu oder blockieren ihn. Firewalls werden eingesetzt, um Cloud-Ressourcen vor unbefugtem Zugriff und möglichen Gefahren wie Distributed-Denial-of-Service-(DDoS)-Angriffen zu schützen.
- Virtuelle Private Clouds (VPCs), also logisch getrennte Netzwerke innerhalb der Cloud-Umgebung, werden von Public-Cloud-Betreibern häufig angeboten. VPCs ermöglichen es Unternehmen, ihre Cloud-Ressourcen zu segmentieren. Das verbessert die Sicherheit des Cloud-Netzwerks, indem der Datenverkehr zwischen den Ressourcen gesteuert und eine zusätzliche Isolationsebene geschaffen wird.
Sicherheitsüberwachung
- Kontinuierliche Überwachung bedeutet, Aktivitäten in der Cloud in Echtzeit zu beobachten. Dazu gehören die Überwachung von Benutzeranmeldungen, Ressourcenzugriffen und Datenverkehr. Sicherheitsereignisse und Vorfälle werden aufgezeichnet und ausgewertet, um potenzielle Sicherheitsrisiken möglichst früh zu erkennen und darauf zu reagieren.
- Intrusion-Detection-Systeme (IDS) können den Datenverkehr auf Anzeichen verdächtiger oder bösartiger Aktivitäten untersuchen.
- SIEM-Tools sammeln und korrelieren Sicherheitsdaten aus verschiedenen Quellen, um ein umfassendes Bild der Sicherheitslage zu liefern und eine schnelle Reaktion auf Sicherheitsvorfälle zu ermöglichen. SIEM lässt sich in der Cloud relativ einfach einsetzen, da Cloud-Service-Provider Protokolle bereitstellen, die SIEM-Systeme aufnehmen und analysieren können – in der Regel gegen Aufpreis.
Sicherheitspatches und Updates
- Die Sicherheit der zugrunde liegenden Infrastruktur, zu der Server, Hypervisoren und Netzwerkgeräte gehören, liegt in der Verantwortung der Public-Cloud-Provider. Regelmäßige Patches und Upgrades dieser Komponenten sind erforderlich, um bekannte Schwachstellen zu beheben und die Sicherheit der Cloud-Umgebung zu gewährleisten.
- Während der Cloud-Provider die Infrastruktur verwaltet, sind die Nutzer dafür verantwortlich, ihre virtuellen Maschinen (VMs) und Apps auf dem aktuellen Stand zu halten. Werden virtuelle Maschinen und Programme nicht aktualisiert, können sie bekannten Sicherheits-schwachstellen ausgesetzt sein.
Wer ist für die Sicherung der Public Cloud verantwortlich?
Der Cloud-Provider und der Kunde teilen sich die Verantwortung für die Public-Cloud-Sicherheit wie folgt:
- Cloud-Provider: Der Provider ist für den Schutz der zugrunde liegenden Infrastruktur, die physische Sicherheit und die Gewährleistung der Serviceverfügbarkeit verantwortlich. Dazu gehören die Sicherheit von Rechenzentren, die Wartung der Hardware und die Netzwerksicherheit.
- Kunde: Der Kunde ist dafür verantwortlich, seine Daten und Anwendungen innerhalb der Cloud-Umgebung zu schützen. Dazu gehören die Festlegung von Sicherheitseinstellungen, die Kontrolle von Zugriffsrechten und die Verschlüsselung von Daten.
Standards für Public-Cloud-Sicherheit
Sicherheitsstandards und Zertifizierungen sind entscheidend, um sicherzustellen, dass Cloud-Provider ein hohes Sicherheitsniveau aufrechterhalten, Best Practices befolgen und den Kunden Transparenz bieten. Organisationen sollten die Konformität des Providers mit diesen Kriterien bei der Auswahl eines Public-Cloud-Providers zum Schutz ihrer Daten und zur Einhaltung regulatorischer Vorgaben besonders berücksichtigen.
Um ihr Engagement für Sicherheit zu zeigen, erfüllen Public-Cloud-Provider zahlreiche Sicherheitsstandards und Zertifizierungen wie ISO 27001, SOC 2 und PCI DSS. Diese Standards geben Vorgaben für Datensicherheit, Compliance und Risikomanagement.
- ISO 27001 ist ein internationaler Standard, der ein Managementsystem für Informationssicherheit (ISMS) zur Sicherung von Daten und Vermögenswerten in Public-Cloud-Umgebungen etabliert und aufrechterhält.
- SOC 2 (Service Organization Control 2) ist eine Sammlung von Kriterien zur Prüfung der Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und des Datenschutzes von Daten in Public-Cloud-Services. Der Standard wird häufig zur Bewertung der Sicherheitsmaßnahmen von Cloud-Service-Providern eingesetzt.
- PCI DSS (Payment Card Industry Data Security Standard) ist eine Reihe von Sicherheitsanforderungen, die Unternehmen beim Umgang mit Zahlungskartendaten erfüllen müssen – insbesondere, wenn sie Public-Cloud-Umgebungen einsetzen –, um sensible Karteninhaberdaten zu schützen.
Public-Cloud-Provider richten ihre Sicherheitsmaßnahmen und Prozesse an den in diesen Standards festgelegten Kriterien aus. ISO 27001 erfordert beispielsweise detaillierte Risikobewertungen, während SOC 2 strenge Zugriffsbeschränkungen und Prozesse zur Reaktion auf Vorfälle verlangt. Drittanbieter-Auditoren prüfen und analysieren die Provider, um sicherzustellen, dass sie diese Kriterien erfüllen. Kunden erhalten häufig Zugriff auf die Ergebnisse dieser Prüfungen, was Transparenz und Verantwortlichkeit zeigt.
Die Einhaltung dieser Anforderungen ist ein kontinuierlicher Prozess. Um ihre Zertifizierungen aufrechtzuerhalten, müssen Public-Cloud-Unternehmen ihre Sicherheitsrichtlinien ständig überprüfen und verbessern. Dadurch bleibt Sicherheit ein zentraler Schwerpunkt. Die Einhaltung etablierter Standards und Zertifizierungen gibt Kunden die Gewissheit, dass ihre in der Public Cloud gespeicherten Daten und Anwendungen sicher und konform verwaltet werden. Außerdem erleichtert sie Kunden in stark regulierten Branchen die Einhaltung regulatorischer Vorgaben.
Vorteile der Einführung von Standards für Public-Cloud-Sicherheit
- Die Einhaltung von Branchenstandards senkt das Risiko von Sicherheitsverletzungen und Datenoffenlegungen.
- Viele Unternehmen unterliegen branchenspezifischen Vorschriften (z. B. im Gesundheitswesen oder Finanzwesen), die strenge Sicherheitsstandards vorgeben. Die Nutzung eines konformen Cloud-Providers kann regulierten Unternehmen dabei helfen, Prozesse zur Einhaltung regulatorischer Vorgaben zu vereinfachen.
- Kunden können die Sicherheitsmaßnahmen eines Cloud-Providers vor der Beauftragung prüfen, indem sie auf Prüfberichte und Zertifizierungsunterlagen zugreifen.
- Das Wissen, dass ein Cloud-Provider hohe Sicherheitsanforderungen erfüllt, gibt Unternehmen Sicherheit, wenn sie ihre Daten in die Cloud übertragen.
Best Practices für Public-Cloud-Sicherheit
Die Infrastruktur eines Cloud-Providers hostet Public-Cloud-Umgebungen, häufig in weltweit verteilten Rechenzentren. Physische Sicherheitsmaßnahmen, strenge Zugriffsbeschränkungen, Datenisolierung, gemeinsam genutzte Infrastruktur mit logischer Trennung, Verschlüsselung, die Einhaltung von Compliance-Vorgaben und kontinuierliche Überwachung tragen alle zur Sicherheit einer Public-Cloud-Umgebung bei.
So verbessern Sie die Sicherheit in einer Public-Cloud-Umgebung:
- Verwenden Sie eine starke Authentifizierung. Ergänzen Sie die Benutzeranmeldung durch Multi-Faktor-Authentifizierung (MFA) um eine zusätzliche Schutzebene.
- Regelmäßig aktualisieren und patchen. Halten Sie sämtliche Software und Apps auf dem aktuellen Stand, um sich vor bekannten Schwachstellen zu schützen.
- Überwachen Sie Ihre Cloud-Ressourcen kontinuierlich auf verdächtiges Verhalten und richten Sie Warnmeldungen für potenzielle Sicherheitsverletzungen ein.
- Erstellen und implementieren Sie Sicherheitsregeln und Prozesse, die die Cloud-Nutzung Ihrer Organisation regeln.
- Klassifizieren Sie Daten und wenden Sie je nach Sensibilität geeignete Sicherheitsregeln an.
- Schulen Sie Mitarbeiter zu Best Practices und möglichen Risiken der Cloud-Sicherheit.
Cloud-Sicherheitstools haben sich im Laufe der Jahre stark weiterentwickelt. Weitere Informationen finden Sie unter CSPM vs. CWPP vs. CIEM vs. CNAPP: Wo liegt der Unterschied?
Die 7 größten Risiken der Public-Cloud-Sicherheit
Hier sind sieben der größten Risiken für die Public-Cloud-Sicherheit – und Maßnahmen, mit denen Sie sie verhindern können.
1. Datenlecks
Wenn Unbefugte oder nicht autorisierte Organisationen Zugriff auf sensible oder geheime Daten erhalten, die in der Public Cloud gespeichert sind, kommt es zu einer Datenschutzverletzung. Dazu können der Diebstahl oder die Offenlegung sensibler Daten wie Kundeninformationen, Finanzunterlagen oder geistiges Eigentum gehören. Hier sind einige Methoden zum Umgang mit Datenschutzverletzungen:
- Verschlüsseln Sie Daten während der Übertragung und im Ruhezustand, um unbefugten Zugriff selbst im Fall einer Sicherheitsverletzung zu verhindern.
- Starke Zugriffsbeschränkungen und Benutzerauthentifizierung können dazu beitragen, dass nur autorisierte Personen auf sensible Daten zugreifen.
- Überwachen und prüfen Sie kontinuierlich Cloud-Ressourcen, um verdächtige Aktivitäten möglichst früh zu erkennen und darauf zu reagieren.
- Daten sollten klassifiziert werden und abhängig von ihrer Sensibilität strengeren Sicherheitsbeschränkungen unterliegen.
- Eine Strategie zur Reaktion auf Vorfälle sollte erstellt werden, um die Auswirkungen von Datenschutzverletzungen bei ihrem Auftreten zu bewältigen und zu verringern.
2. Unzureichende Zugriffskontrollen
Unzureichende Zugriffskontrollen umfassen fehlerhafte Berechtigungen oder Benutzerrollen, die Personen oder Apps mehr Zugriff gewähren als erforderlich. Dadurch können Daten offengelegt oder unzulässige Aktionen ermöglicht werden. Zu den möglichen Maßnahmen gehören:
- Verwenden Sie minimale Rechte um sicherzustellen, dass Benutzer und Programme nur über den Zugriff verfügen, den sie zur Erfüllung ihrer Aufgaben benötigen.
- Prüfen Sie Zugriffsbeschränkungen regelmäßig, um Fehlkonfigurationen aufzudecken und zu beheben.
- Verwenden Sie IAM-Systeme zur Durchsetzung einheitlicher Zugriffsregeln.
- Schulen Sie Mitarbeiter und Benutzer darin, die Grundsätze und Richtlinien der Zugriffskontrolle zu verstehen und anzuwenden.
3. Unsichere APIs und Cloud-Schnittstellen
Angreifer können unsichere Cloud-Schnittstellen und APIs nutzen, um sich unbefugten Zugriff auf Cloud-Ressourcen zu verschaffen, Daten zu verändern oder Angriffe zu starten.
- Testen Sie APIs regelmäßig auf Schwachstellen und befolgen Sie Best Practices für die Sicherheit.
- Verwenden Sie ein API-Gateway, das als Sicherheits- und Überwachungsebene für Ihre APIs dient.
- Implementieren Sie API-Ratenbegrenzungen und Drosselungen, um den Missbrauch von APIs zu verhindern.
- Authentifizierung und Zugriffsbeschränkungen sollten zum Schutz von APIs und Cloud-Management-Schnittstellen eingesetzt werden.
4. Kontoübernahme
Zu einer Kontoübernahme kommt es, wenn sich ein Angreifer durch den Diebstahl oder das Erraten von Anmeldedaten unbefugten Zugriff auf das Cloud-Konto eines Benutzers verschafft. So können Sie dies verhindern:
- Machen Sie MFA verpflichtend , um Benutzerkonten eine zusätzliche Schutzebene zu verleihen; außerdem sollten komplexe, einzigartige Passwörter verwendet werden.
- Informieren Sie Benutzer über den Wert sicherer Passwörter und die Gefahren von Phishing-Versuchen.
- Überwachen Sie Benutzerkonten kontinuierlich auf verdächtiges Verhalten und unerwünschten Zugriff.
5. Unzureichende Protokollierung und Überwachung
Unzureichende Protokollierung und Überwachung erschweren die rechtzeitige Erkennung und Behebung von Sicherheitsereignissen und Anomalien. So können Sie damit umgehen:
- Verwenden Sie SIEM-Systeme zur Konsolidierung und Analyse von Sicherheitsprotokollen.
- Überwachen Sie Netzwerk- und Systemaktivitäten auf Anomalien.
- Richten Sie Benachrichtigungen zu Sicherheitsvorfällen ein und automatisieren Sie, wo möglich, die Reaktion darauf.
6. Distributed-Denial-of-Service-(DDoS)-Angriffe
DDoS-Angriffe überfluten Cloud-Dienste mit Datenverkehr und machen sie für legitime Benutzer unzugänglich. Führen Sie zur Verhinderung folgende Schritte durch:
- Verwenden Sie DDoS-Schutzdienste Ihres Cloud-Providers.
- Richten Sie eine Datenverkehrsfilterung ein und begrenzen Sie die Rate, um bösartigen Datenverkehr zu verhindern.
- Verwenden Sie ein Content Delivery Network (CDN), um Datenverkehr zu verteilen und DDoS-Angriffe abzufangen.
7. Datenverlust
Datenverlust bezeichnet das unbeabsichtigte Löschen, die Beschädigung oder den Verlust von in der Cloud gespeicherten Daten. So können Sie dies verhindern:
- Sichern Sie Daten regelmäßig, um einen irreversiblen Verlust zu verhindern.
- Erstellen Sie Richtlinien zur Datenaufbewahrung , die festlegen, wie lange Daten gespeichert werden.
- Verwenden Sie Versionierungsfunktionen , um unbeabsichtigte Änderungen oder Löschungen rückgängig zu machen.
- Verwenden Sie Data Loss Prevention (DLP)-Tools und schulen Sie Mitarbeiter im sorgfältigen Umgang mit Daten sowie in der Einhaltung von Richtlinien.
Wie unterscheidet sich die Sicherheit bei Public und Private Clouds?
Die Sicherheit der Public Cloud basiert auf einem Modell der geteilten Verantwortung: Der Cloud-Provider ist für die Sicherheit der Infrastruktur verantwortlich, während der Kunde seine Daten und Anwendungen innerhalb der Cloud schützen muss. Public Clouds bieten Skalierbarkeit und Flexibilität, müssen jedoch sorgfältig konfiguriert werden.
Die Sicherheit der Private Cloud bietet Unternehmen hingegen mehr Flexibilität und Anpassungsmöglichkeiten, geht jedoch mit größeren Sicherheitsverantwortlichkeiten und möglicherweise höheren Kosten einher. Die Entscheidung zwischen Public und Private Cloud sollte auf den individuellen Anforderungen, der Risikotoleranz und den Compliance-Vorgaben einer Organisation beruhen.
| Aspekt | Sicherheit der Public Cloud | Sicherheit der Private Cloud |
|---|---|---|
| Kontrolle | Die Kontrolle über die zugrunde liegende Infrastruktur ist eingeschränkt; der Schwerpunkt liegt stärker auf dem Schutz von Daten und Anwendungen. | Größere Kontrolle über den gesamten Infrastruktur-Stack. |
| Kosten und Komplexität | Die nutzungsabhängige Preisgestaltung ist in der Regel kosteneffizient, allerdings können bei unzureichender Verwaltung versteckte Kosten anfallen. | Kann aufgrund der anfänglichen Kapitalinvestitionen und der laufenden Betriebsausgaben teurer sein. |
| Datenschutz | Datenverschlüsselung und Datenschutz werden von Cloud-Providern verwaltet, müssen von Kunden jedoch angemessen konfiguriert werden. | Benutzer haben direkten Zugriff auf Methoden zur Datenverschlüsselung und Absicherung. |
| Wartung der Infrastruktur | Cloud-Provider übernehmen die Wartung der Infrastruktur. | Vollständige Verantwortung für die Wartung der Infrastruktur. |
| Eigentum an der Infrastruktur | Cloud-Provider besitzen und verwalten die Hardware. | Der Benutzer oder ein Drittanbieter besitzt und verwaltet die Hardware. |
| Netzwerksicherheit | Der Cloud-Provider bietet Funktionen und Dienste für die Netzwerksicherheit an. | Benutzer sind für die Konfiguration und Verwaltung von Netzwerksicherheitsmaßnahmen verantwortlich. |
| Physische Sicherheit | Cloud-Provider gewährleisten die physische Sicherheit von Rechenzentren. | Benutzer sind für physische Sicherheitsmaßnahmen einschließlich der Zugriffskontrolle für Rechenzentren verantwortlich. |
| Einhaltung regulatorischer Vorgaben | Maßnahmen zur Einhaltung von Vorgaben können durch die Zertifizierungen des Cloud-Providers beeinflusst werden. | Ermöglicht die Implementierung bestimmter Sicherheitskontrollen zur Erfüllung regulatorischer Standards. |
| Ressourcenisolierung | Basiert auf den Isolierungsmethoden des Cloud-Providers sowie einer zusätzlichen Konfiguration durch den Kunden. | Bietet eine stärkere Isolierung zwischen verschiedenen Teilen der Infrastruktur. |
| Verantwortungsmodell | Modell der geteilten Verantwortung, bei dem der Cloud-Provider die Sicherheit der Infrastruktur übernimmt. | Benutzer tragen mehr Verantwortung für die Sicherheit, einschließlich der Infrastruktur. |
| Skalierbarkeit und Flexibilität | Skalierbarkeit und Flexibilität werden bereitgestellt, sodass Ressourcen je nach Bedarf problemlos vergrößert oder verkleinert werden können. | Die Skalierbarkeit in der Private-Cloud-Umgebung ist häufig auf die zugewiesenen Ressourcen beschränkt. |
| Sicherheitskonfiguration | Sicherheitskonfigurationen erfordern eine sorgfältige Einrichtung und Konfiguration durch den Kunden. | Sicherheitskonfigurationen können an die Anforderungen des Unternehmens angepasst werden. |
| Sicherheitsupdates und Patch-Management | Der Cloud-Provider verwaltet die Sicherheitspatches für die zugrunde liegende Infrastruktur. | Der Benutzer ist für die Installation von Sicherheitsupdates und Patches verantwortlich. |
Fazit: Public Clouds sicher machen
Die Sicherheit der Public Cloud ist ein dynamisches und sich ständig weiterentwickelndes Gebiet, das kontinuierliche Aufmerksamkeit und die Anpassung an neue Bedrohungen erfordert. Organisationen können die Public Cloud vertrauensvoll einsetzen, wenn sie das Modell der geteilten Verantwortung verstehen, Best Practices für die Sicherheit anwenden und sich über neue Sicherheitsanforderungen auf dem Laufenden halten. Mit dem technologischen Fortschritt müssen sich auch unsere Maßnahmen zur Cloud-Sicherheit weiterentwickeln, damit unsere digitalen Ressourcen in einer sich ständig wandelnden Umgebung geschützt bleiben.
Weiterlesen: