

















プライベートクラウドはパブリッククラウド環境のような共有環境を避けるため、より安全だと考えられています。ただし、ユーザーはプライベートクラウドのセキュリティを適切に確保するため、依然として対策を講じる必要があります。
プライベートクラウドセキュリティとは、プライベートクラウド環境におけるデータとリソースを保護するために用いられる技術、テクノロジー、要件の総称です。ここでは、プライベートクラウドセキュリティの基本、その目的やメリット、課題、パブリッククラウドセキュリティとの違いについて解説します。
こちらもおすすめ:パブリッククラウドセキュリティを解説:知っておくべきすべてのこと
プライベートクラウドの目的とは?
プライベートクラウドは、オンサイトのデータセンターにホスティングすることも、サードパーティーのサービスプロバイダーが運用することもできます。ただし、共通しているのは、パブリッククラウドサービスプロバイダーにおける「マルチテナント」を避けている点です。プライベートクラウドは特定の企業向けに設計されるため、セキュリティ対策をより適切に管理できます。高度な専門知識とコストが必要になる一方で、プライベートクラウドは機密性の高いデータや規制対象のデータ、アプリケーションに非常に適しています。
したがって、プライベートクラウドセキュリティとは、最高水準のデータプライバシーと機密性を確保しながら、不正アクセス、データ侵害、サイバー脅威からプライベートクラウド環境のデータを守るために、ベストプラクティスと制御策を適用することです。最終的な目的は、重要な資産の完全性と安全性を維持しつつ、企業がプライベートクラウドコンピューティングのメリットを享受できるようにすることです。
プライベートクラウドの仕組み
プライベートクラウドは、通常、高いセキュリティ要件を持つ単一の組織専用に、特化したクラウドコンピューティング環境を提供します。物理セキュリティ、ネットワークセグメンテーション、暗号化、アクセス制限、監視などのセキュリティ対策を組み合わせ、導入時点からサイバーセキュリティを組み込みます。プライベートクラウドの構築には以下の手順が含まれます。多くの要素はセキュリティを考慮して設計されています。
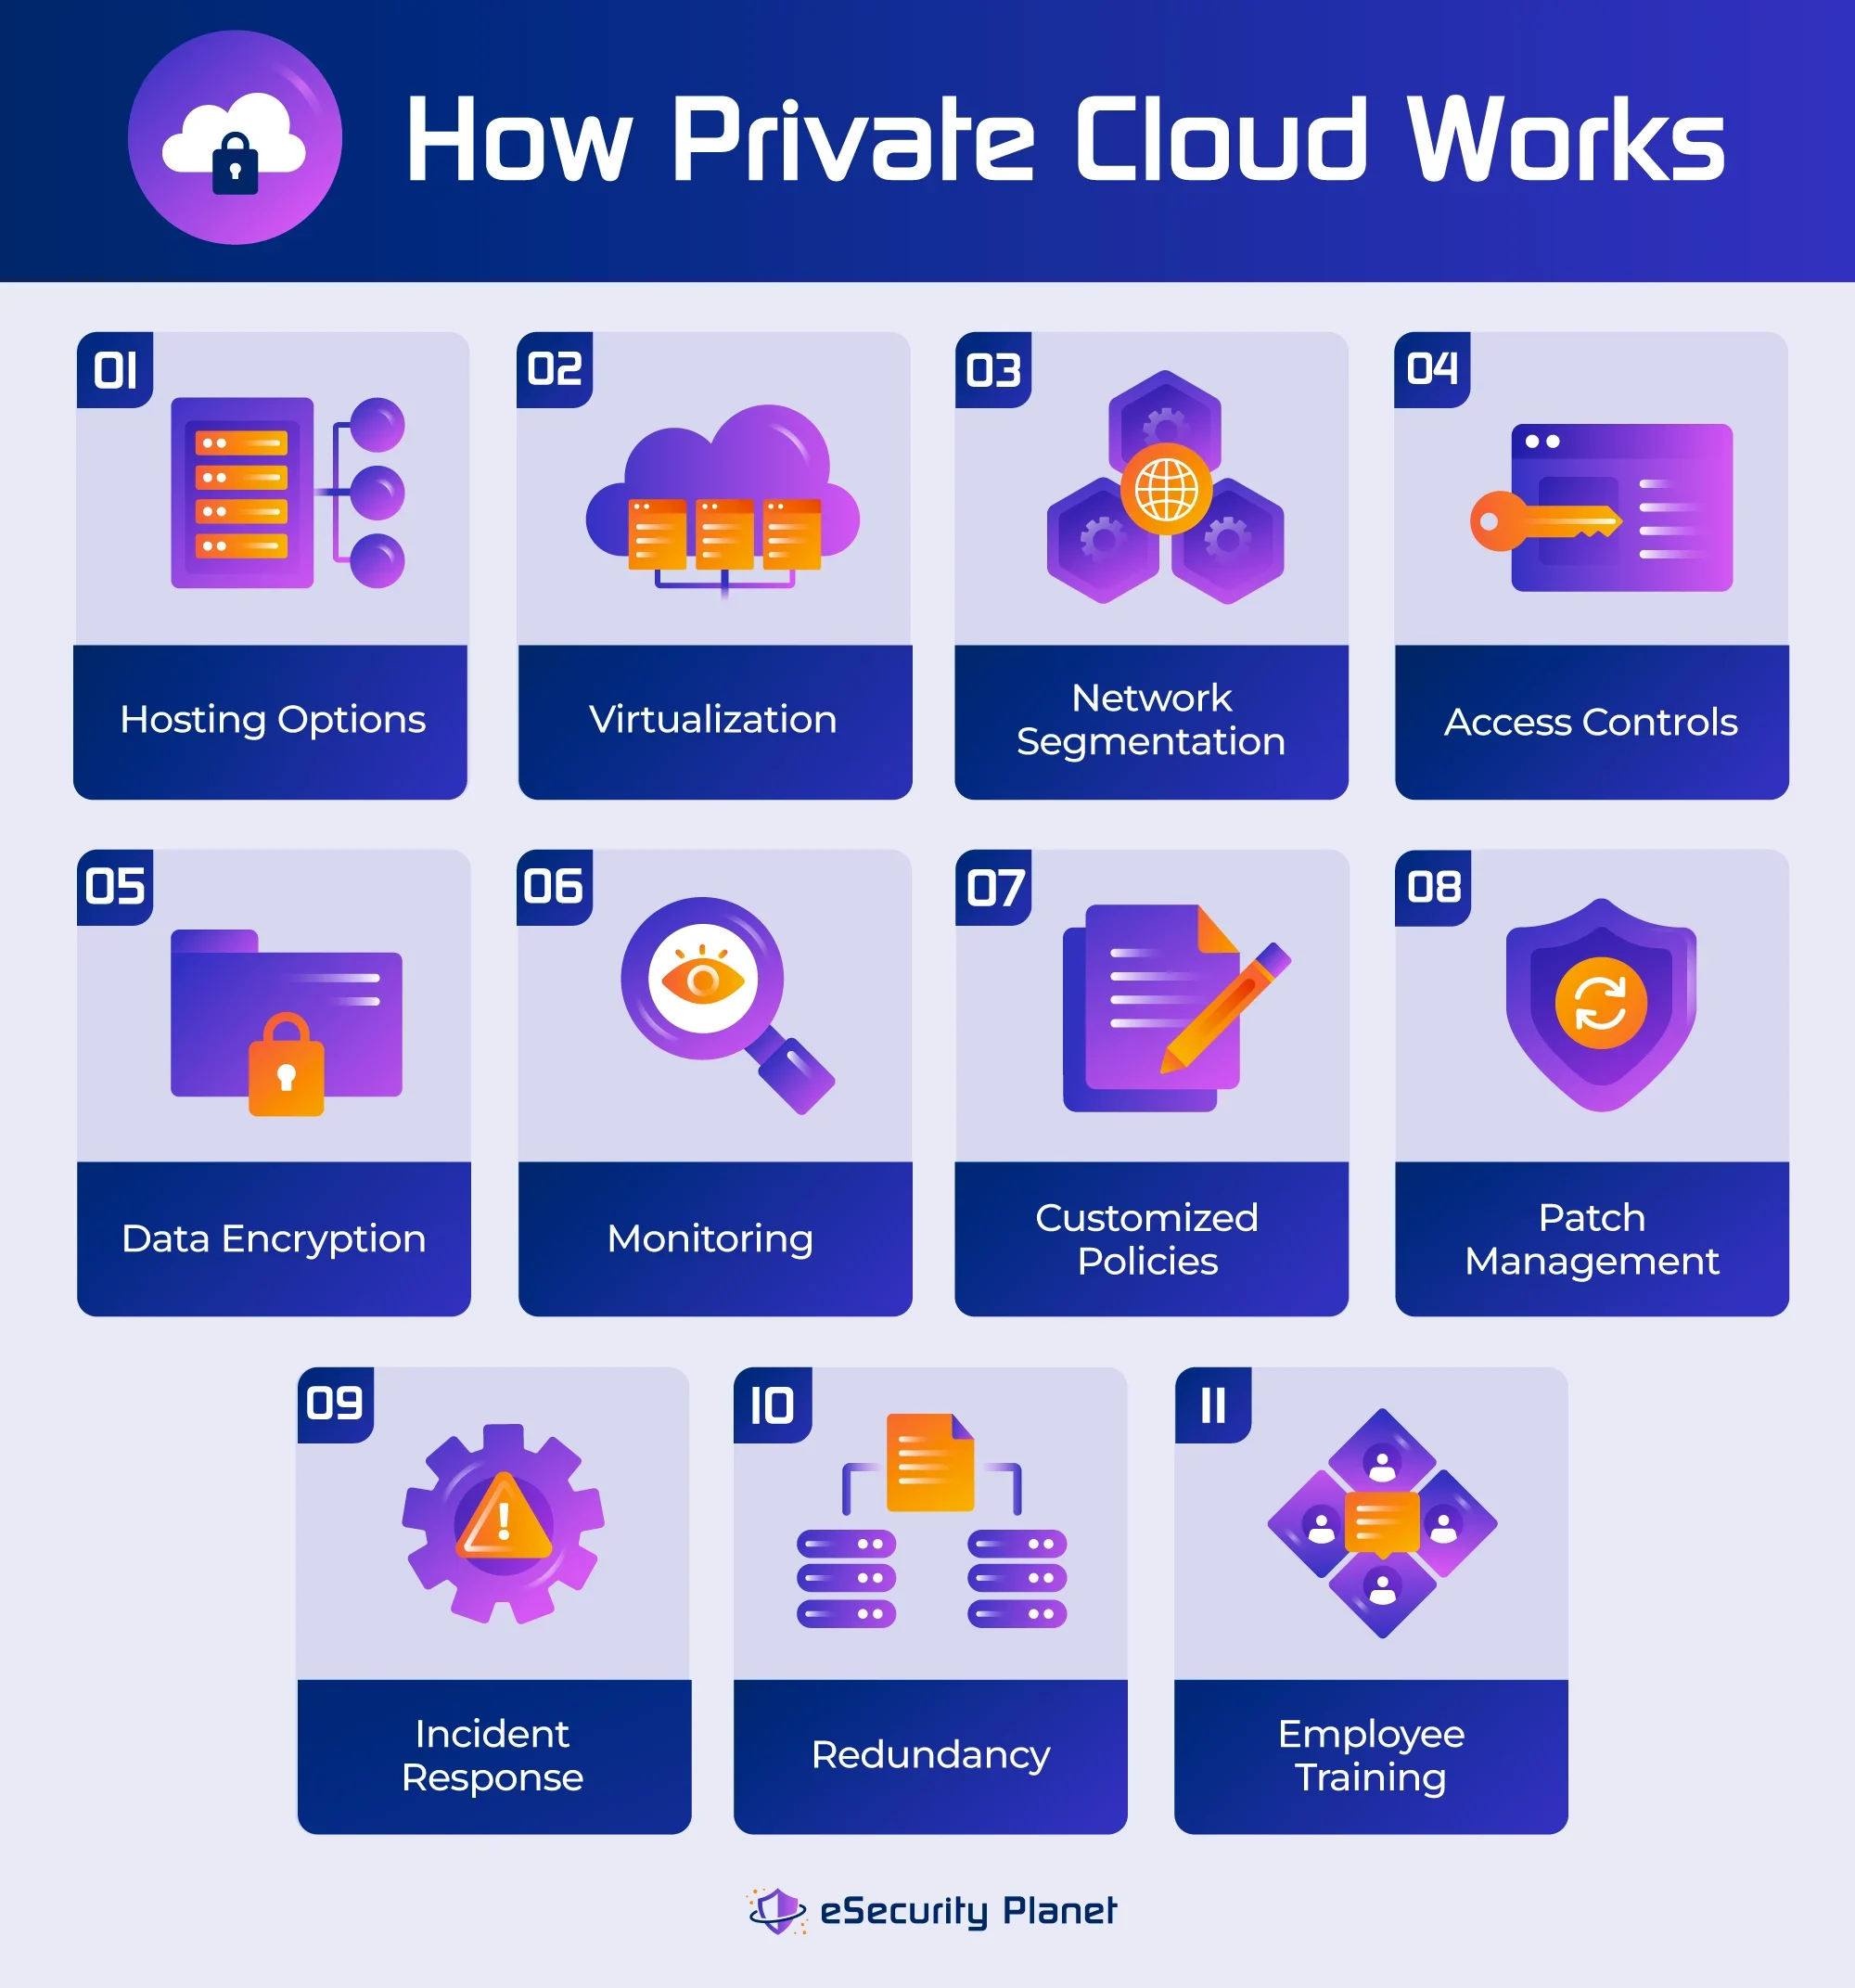
- プライベートクラウド基盤の構築: プロセスは、プライベートクラウド基盤の構築から始まります。プライベートクラウドは、オンプレミスまたはサードパーティーのクラウドサービスプロバイダー上に構成できます。
- 仮想化の最適化: VMware、Hyper-V、コンテナなどの仮想化テクノロジーをプライベートクラウドで利用し、リソース割り当ての柔軟性と分離を実現します。
- ネットワークセグメンテーションの実装: VLANによってネットワークをセグメント化し、攻撃対象領域を限定するとともに、セキュリティポリシーの適用を支援します。セキュリティルール、アクセス制限、ファイアウォールは、VLANごとにカスタマイズできます。
- アクセスルールの設定: アクセス制御(認証、ロールベースのアクセス制御、権限管理など)によって、機密性の高いデータやリソースへのアクセスを制限します。
- 機密データの暗号化:安全な鍵管理により、データ暗号化は転送中および保存中のデータを保護します。意図しない復号を防ぐため、暗号鍵は安全に管理します。
- 記録とアクティビティの監視:包括的かつ継続的な監視とロギングのテクノロジーによってアクティビティを検知し、潜在的なセキュリティ侵害を知らせるアラートを生成します。監査およびフォレンジック調査のため、詳細な記録を保持します。
- コンプライアンスに合わせたポリシーのカスタマイズ:プライベートクラウドのセキュリティポリシーは、組織固有のニーズとコンプライアンス要件に合わせて策定します。HIPAAやPCI DSSなど、業界固有のコンプライアンス基準に準拠させることもでき、データ保持、監査、報告の義務を適用する手順を盛り込む場合もあります。
- パッチの適用: パッチ管理は、脆弱性への対処、セキュリティの維持、プライベートクラウド基盤とアプリケーションの最新のセキュリティ更新への対応に不可欠です。
- インシデント対応の実装:セキュリティ侵害の検知、封じ込め、緩和、復旧のプロセスをインシデント対応計画に定めます。この戦略には、すべての関係者に情報を伝えるためのコミュニケーションチャネルも含まれます。これにより、セキュリティ侵害に迅速に対処できます。
- フェイルオーバー機構の確保:冗長化とディザスターリカバリーシステムによって、高可用性とデータの継続性を確保します。ハードウェア障害や災害が発生した場合に備え、冗長システムとデータバックアップを維持し、ダウンタイムとデータ損失を最小限に抑えます。
- チームのトレーニング: 従業員向けセキュリティトレーニングと啓発プログラムによって、 従業員は安全なプライベートクラウド環境の維持に必要な知識を身につけます。これには、フィッシングの防止や機密データの管理などが含まれます。
こちらもおすすめ:クラウドセキュリティのベストプラクティスとヒント13選
プライベートクラウドセキュリティの基準
プライベートクラウド環境を運用する企業にとって、データセキュリティとプライバシーの要件、そして法的影響は重要な懸念事項です。こうした基準や法律への準拠は、法的問題の回避、機密データの保護、ステークホルダーや顧客からの信頼の維持に不可欠です。
ISO 27001やNIST SP 800-53などの基準は、データセキュリティへの取り組みを示すもので、政府関連の活動では必要になる場合があります。HIPAAとPCI DSSは、それぞれ医療機関と決済処理企業に厳格なセキュリティおよびプライバシー基準を課しています。GDPRは、所在地を問わずEU市民のデータを管理する企業にデータ保護とプライバシー保護を義務付けています。その他の政府もこれに続き、カリフォルニア州のCCPAなど、同様の規制を導入しています。FISMAは、政府機関にサービスを提供するプライベートクラウドプロバイダーにセキュリティ報告を義務付けています。Sarbanes-Oxley法(SOX)をはじめとする多くのデータ保護法では、強力なアクセス制御とデータ取り扱い基準が求められます。
プライベートクラウドは、ユーザーに最高水準のセキュリティを提供するため、多数のセキュリティ基準とベストプラクティスに従う必要があります。一般的なセキュリティ対策には、以下が含まれます。
- アクセス制限によって、誰がプライベートクラウドサービスにアクセスできるか、またアクセス後に何を実行できるかを制限する
- 暗号化されたデータによって、転送中および保存中のデータへの不正アクセスをさらに防止する
- セグメンテーションによってネットワークをより小さなセグメントに分割し、攻撃対象領域を縮小するとともに、攻撃者の横方向の移動を防ぐ
- 包括的な監視とロギングによって、セキュリティ上の問題を検知し対応する
こちらもおすすめ:CSPM、CWPP、CIEM、CNAPPの違いとは?
プライベートクラウドセキュリティの主なメリット7つ
プライベートクラウドセキュリティは、データプライバシーの向上、規制への準拠、管理性の向上、パフォーマンス改善、カスタマイズ性、強固な事業継続性保護を組織にもたらします。こうした潜在的なメリットにより、厳格なセキュリティ要件と法的義務を負う企業にとって、安全なプライベートクラウドは魅力的な選択肢となります。機密データを保護しながら、クラウド基盤に対する管理性と柔軟性を維持できるためです。
1. データプライバシーの強化
プライベートクラウドシステムは、パブリッククラウドよりも強固なデータプライバシーを提供します。プライベートクラウドでは、組織専用の基盤内でデータを保存・処理するため、不正アクセスやデータ漏えいのリスクを最小限に抑えられます。この高いプライバシーは、財務情報や個人の健康記録など、機密情報や秘密情報を扱う企業にとって特に重要です。
2. 規制への準拠
プライベートクラウドを利用すれば、企業は個々の規制要件に合わせたセキュリティ対策を整備できます。これは、医療(HIPAA)、金融(SOX、FFIEC、GLBA)、決済処理(PCI DSS)など、厳格な基準が適用される業界で特に重要です。プライベートクラウドセキュリティソリューションは、こうしたコンプライアンス基準を満たすよう調整できるため、違反のリスクや、それに伴う罰則の可能性を低減できます。
3. 管理性の向上
プライベートクラウドの所有者は、ハードウェア、ソフトウェア、セキュリティルールなど、クラウド基盤を完全に管理できます。このレベルの管理性により、企業は自社固有のニーズとリスク許容度に合わせたセキュリティソリューションを作成・導入できます。また、プライベートクラウドでは、セキュリティリスクやインシデントにも迅速に対応できます。
4. パフォーマンスの向上
プライベートクラウドは、アプリケーションとワークロードのパフォーマンスを一貫して予測可能なものにするため、専用かつ保証されたリソースを提供することが多いです。一方、パブリッククラウドでは、複数ユーザー間でリソースを共有するため、パフォーマンス上の問題が発生する場合があります。パフォーマンスの向上は、高速なデータ処理と低いレイテンシーが求められるアプリケーションに不可欠です。
5. カスタマイズ性
プライベートクラウドは、個々のアプリケーション、ワークロード、セキュリティのニーズに合わせて調整できます。組織は、変化するセキュリティ脅威に適応しながら、最も重要な資産を保護できるようセキュリティソリューションを変更できます。こうしたカスタマイズにより、企業はセキュリティ要件と運用要件の適切なバランスを実現できます。
6. 「ノイジーネイバー」のリスク低減
パブリッククラウド環境では複数のユーザーが同じ物理基盤を利用するため、「ノイジーネイバー」によるパフォーマンス上の問題が発生する可能性があります。一方、プライベートクラウドではリソースが1社専用に割り当てられるため、このリスクを低減でき、一貫したパフォーマンスを確保して中断を排除できます。
7. 事業継続性
多くのプライベートクラウド基盤には、効果的なディザスターリカバリーとバックアップの選択肢があります。こうした安全機能により、ハードウェア障害、自然災害、サイバー攻撃などの予期せぬ事象が発生した場合でも、データの可用性と事業継続性を確保できます。プライベートクラウドは、パブリッククラウドと比べてより包括的なディザスターリカバリーの選択肢を提供することが多く、企業は中断から迅速に復旧できます。
プライベートクラウドセキュリティにおける8つの一般的な課題とリスク
プライベートクラウドシステムにはセキュリティ上の多くのメリットがありますが、課題もいくつか存在します。企業が実効性のあるセキュリティ計画を策定するには、これらの問題を理解することが重要です。問題への対処には、テクノロジーソリューション、プロセス改善、戦略的計画を組み合わせる必要があります。
1. コスト
プライベートクラウド基盤の構築と維持には、ハードウェア、ソフトウェア、データセンターのリソース、経験豊富なスタッフへの多額の初期投資が必要となるため、高いコストがかかる場合があります。メンテナンスやセキュリティアップグレードなどの継続的な運用コストも、総保有コストを押し上げます。
この課題への対処:プライベートクラウドの費用対効果分析を実施して総保有コストを見積もり、メリットと比較します。オープンソースソフトウェア、リソースの最適化、プロバイダーが提供するマネージドプライベートクラウドサービスなど、コスト管理手法を検討します。
2. スキル要件
プライベートクラウドシステムの管理には、クラウドテクノロジー、仮想化、セキュリティに関する幅広い知識と経験が必要です。多くの企業では、適格な従業員の採用と定着が難しく、セキュリティ対策の効率に影響する可能性があります。
この課題への対処:ITスタッフのトレーニングや認定プログラムに投資し、クラウドテクノロジー、仮想化、セキュリティに必要なスキルを習得できるよう支援します。クラウド管理業務の一部を担う専門家を採用するか、マネージドサービスプロバイダーと連携することも検討します。また、可能な限り社内で人材を登用・育成します。
3. スケーラビリティ
プライベートクラウドは、ほぼ無限のスケーラビリティを持つパブリッククラウドとは異なり、利用できるリソースが限られています。特に需要がピークに達する時期には、プライベートクラウド基盤の拡張が複雑で高コストになる場合があります。
この課題への対処:パフォーマンス上の問題を回避するには、まず、必要に応じてリソースを追加できるスケーラブルな設計を構築する必要があります。需要に応じてリソースを動的に分配するため、自動化およびオーケストレーション技術を導入します。需要がピークに達する時期にパブリッククラウドのリソースを利用できるハイブリッドクラウドソリューションも検討します。
4. セキュリティ設定ミス
ヒューマンエラーや設定ミスは、セキュリティ上の欠陥につながる可能性があります。アクセス制限、ファイアウォールルール、暗号化設定などが正しく構成されていないと、誤って機密データを公開したり、攻撃者に悪用されるセキュリティ上の欠陥を生じさせたりする可能性があります。
この課題への対処:一貫性のある安全な設定を維持するため、セキュリティ自動化および構成管理技術を使用します。セキュリティ監査と脆弱性評価を定期的に実施し、設定ミスを発見して修正します。
5. 単一障害点
プライベートクラウドが冗長性を考慮して設計されていない場合、単一障害点が発生する可能性があります。フェイルオーバーと冗長化の戦略が整備されていなければ、主要コンポーネントのハードウェア障害やその他の障害によって、サービス停止やデータ損失が発生する可能性があります。
この課題への対処:この問題に対処するには、フェイルオーバー方式や高可用性設定を含め、冗長性を考慮してプライベートクラウドを設計します。負荷分散を使用して、複数のサーバーやデータセンターにトラフィックを分散・調整します。
6. コンプライアンス上の問題
データプライバシーおよびセキュリティに関する規則や規制への準拠を達成・維持することは困難な場合があります。組織は、プライベートクラウドのセキュリティ対策がHIPAA、PCI DSS、GDPR、SOXなどの基準に準拠していることを確認する必要があります。
この課題への対処:業界および地域に適用される規制と基準の最新情報を常に把握します。コンプライアンス専門家や監査人に相談し、プライベートクラウドのコンプライアンス状況を分析・確認します。可能な限り自動化するため、GRCツールの導入も検討します。
7. 統合の複雑さ
プライベートクラウドを既存のオンプレミスシステムやアプリケーションと統合することは、難しい場合があります。統合を試みる際にセキュリティを維持し、データを滞りなく流通させることは、課題となる可能性があります。
この課題への対処:円滑なデータフローを確保するため、部門横断型のチームが関与する統合作業を計画します。システム間でデータを共有するため、セキュアなAPIとプロトコルを導入します。自社で所有する基盤については、ハードウェアとソフトウェアの相互運用性を確保する管理と責任が自社にあります。クラウドサービスプロバイダーを利用する場合は、基盤に互換性があることを確認します。必要に応じてコンサルタントも雇用します。これほど高コストで重要なプロジェクトでは、確実に成功させる必要があります。
8. 監視とインシデント対応
不正アクセスやデータ侵害などのセキュリティ問題には、綿密な監視システムと明確に定義されたインシデント対応手順が必要です。
この課題への対処:この問題に対処するには、プライベートクラウド基盤をリアルタイムで可視化できる、信頼性の高い監視・ロギングソリューションを導入します。サービスプロバイダーの基盤を利用している場合は、利用可能なすべてのログを有効化して収集し、SIEMソリューションで監視します。役割と責任、コミュニケーションチャネル、是正方法を明確に定義したインシデント対応戦略を策定します。
こちらもおすすめ:SIEM、SOAR、XDRの違いとは?
プライベートクラウドセキュリティソリューション10選
以下のベンダーは、プライベートクラウドセキュリティを提供している企業の一部です。プライベートクラウドをホスティングし、その上に追加のセキュリティ機能を提供している企業もあります。
Amazon VPC
最適な用途:スケーラビリティと柔軟性
主な特徴:Amazon Virtual Private Cloudは、スケーラビリティ、柔軟性、幅広いAWSサービス、API、ツールへのアクセスを提供し、組織に豊富なリソースと統合されたクラウド体験をもたらします。
Cisco
最適な用途:ネットワークの専門知識
主な特徴:Ciscoは、ネットワークに関する専門知識と最適化を提供します。セキュリティとネットワークパフォーマンスを重視し、プライベートクラウドとパブリッククラウドをシームレスに統合できます。
Dell Apex Private Cloud
最適な用途:カスタマイズされたプライベートクラウドソリューション
主な特徴:Dellは、クラウド管理、セキュリティソフトウェア、コンサルティングサービス、組織固有のニーズに対応するカスタマイズ可能な仮想プライベートクラウドの選択肢など、包括的なプライベートクラウドソリューションを提供します。
HPE
最適な用途:カスタマイズ性と統合
主な特徴:Hewlett Packard Enterpriseは、高いカスタマイズ性、プライベートクラウドとパブリッククラウド間のシームレスな統合、データ保護とコンプライアンスを確保するセキュリティ重視の姿勢を提供します。
IBM
最適な用途:柔軟性とオープン標準
主な特徴:IBMのプライベートクラウド製品はオープンソースフレームワークを基盤とし、柔軟性とオープン標準を重視しています。幅広いプライベートクラウド基盤および管理ソリューションを提供します。
Microsoft
最適な用途:Microsoftエコシステムとの統合
主な特徴:Microsoftエコシステムおよびオンプレミスのプライベートクラウド導入向けのAzure Stackと緊密に統合できます。ハイブリッドクラウドのシナリオ、セキュリティ、コンプライアンスを重視しています。
NetApp
最適な用途:ストレージとデータ管理
主な特徴:NetAppは、ストレージ、データ管理、データ保護を専門とし、オンプレミス環境とクラウド環境の間でスケーラビリティとシームレスなデータ管理を提供します。
Oracle
最適な用途:スケーラブルなプライベートクラウド
主な特徴:Oracleは、混在するワークロードに対応するスケーラブルなPrivate Cloud Applianceと、基盤、アプリケーション、統合サービスを含む包括的なプライベートクラウドソリューションスイートを提供します。
Red Hat
最適な用途:オープンソース環境
主な特徴:Red Hatは、Red Hat OpenStackとVirtualizationを基盤とするオープンソースのプライベートクラウドソリューションを提供し、柔軟性、カスタマイズ性、オープンソース技術との統合を実現します。
VMware
最適な用途:仮想化とクラウド管理
主な特徴:VMwareは、広く利用されている仮想化ソフトウェア、堅牢なクラウド管理機能、さまざまなプライベートクラウドおよびハイブリッドクラウドソリューションを提供します。これには、最適化されたプライベートクラウド導入を実現するVMware Cloud Foundationも含まれます。
プライベートクラウドセキュリティとパブリッククラウドセキュリティの違いとは?
以下の表では、パブリッククラウドセキュリティとプライベートクラウドセキュリティの主な違いを示します。
| 項目 | プライベートクラウドセキュリティ | パブリッククラウドセキュリティ |
|---|---|---|
| データ管理 | データと基盤を完全に管理 | 共有責任モデル |
| マルチテナンシー | 単一の組織 | 複数の組織で共有 |
| コンプライアンスの柔軟性 | コンプライアンスに合わせて調整可能 | コンプライアンス向けのカスタマイズは限定的 |
| コスト | 初期設定と維持のコストが高い | 従量課金モデルで、コストを抑えられる可能性がある |
| リソース割り当て | 専用リソース | 複数のテナント間でリソースを共有 |
| スケーラビリティ | スケーラビリティに制限がある | 高いスケーラビリティと柔軟性 |
| セキュリティ責任 | ユーザーがセキュリティの全責任を負う | クラウドプロバイダーとユーザーが責任を共有する |
まとめ:プライベートクラウドセキュリティ戦略を強化する
プライベートクラウドは、パブリッククラウドよりも高い制御性、プライバシー、セキュリティを企業にもたらします。パブリッククラウドには固有の課題があり、その中でも特に無視できないのが高コストですが、プライベートクラウドのメリットはデメリットを上回る可能性があります。特に、厳格なセキュリティ要件やコンプライアンス要件を持つ企業にとっては、その可能性が高いでしょう。プライベートクラウドセキュリティの複雑さと利用可能な制御機能を理解することは、データを安全かつ確実に保護しながら、俊敏なクラウド環境のメリットを最大限に引き出したい企業にとって不可欠です。
次はこちら: