

















このガイドは、2026年にネットワーク防御を強化したいITプロフェッショナル、セキュリティチーム、ビジネスリーダーを対象としています。データを保護し、組織全体のリスク低減に役立つ、最適なネットワークセキュリティツールを紹介します。
ネットワークセキュリティツールには、ネットワークの完全性を維持し、潜在的な侵害を防ぐためのハードウェアおよびソフトウェア技術、手法、ポリシーが組み込まれています。これらのツールは、暗号化、ファイアウォール、侵入検知システム、アクセス制御、定期的なセキュリティ監査などのさまざまな機能を組み合わせ、包括的なネットワークセキュリティ戦略を実現します。ビジネスのセキュリティニーズに最適なツールを選べるよう、主要なネットワークセキュリティツールを調査しました。
2026年に最適なネットワークセキュリティツールは次の7つです。
- ESET:ネットワークセキュリティツール総合ベスト
- Palo Alto:ゼロトラストセキュリティに最適
- Cisco:ネットワークアクセス制御に最適
- Nessus:脆弱性検出に最適
- Fortinet:コア機能とNGFW機能に最適
- Splunk:統合セキュリティに最適
- Malwarebytes:マルウェア対策に最適
主要ネットワークセキュリティツール比較
以下のツールについて、脅威検知、統合プラットフォーム監視、データ損失防止、複数OS対応、無料トライアルの有無を比較しました。
| 脅威検知 | 統合プラットフォーム監視 | データ損失防止 | 複数OS対応 | 無料トライアル | |
|---|---|---|---|---|---|
| ESET | ✔️ | ✔️ | ➕ | ✔️ | 30日間 |
| Palo Alto | ✔️ | ✔️ | ✔️ | ✔️ | 30日間 |
| Cisco | ✔️ | ✔️ | ✔️ | ✔️ | 30日間 |
| Nessus | ✔️ | ✔️ | ✔️ | ✔️ | 7日間 |
| Fortinet | ✔️ | ✔️ | ✔️ | ✔️ | 30日間 |
| Splunk | ✔️ | ✔️ | ✔️ | ✔️ | 14日間 |
| Malwarebytes | ✔️ | ✔️ | ❌ | ✔️ | 14日間 |
✔️=はい ❌=いいえ/不明 ➕=アドオン
ESET – ネットワークセキュリティツール総合ベスト
Pros
- 透明性の高い料金体系
- すっきりしたユーザーインターフェース
- システムに干渉せず動作
Cons
- モバイルデバイス管理には改善の余地がある
- 更新時に問題が発生することがあるとユーザーが報告
- 市場の他のツールよりコストが高い
総合評価:4.4/5
- 主な機能: 4.7/5
- 料金と透明性: 4.8/5
- インフラの特性: 4.7/5
- コンプライアンス認証: 4.3/5
- 使いやすさと管理: 4.5/5
- カスタマーサポート: 3.2/5
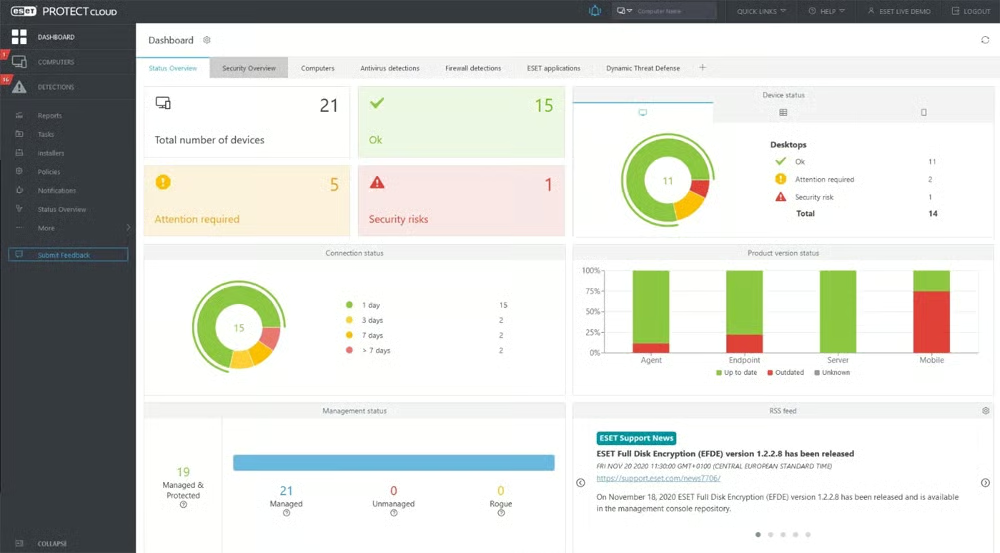
ESETは、ゼロデイ脅威、ランサムウェア、標的型攻撃を実行前に検知して無力化する、グローバルなデジタルセキュリティ企業です。同社の統合サイバーセキュリティプラットフォームであるESET PROTECTプランは、エンドポイントに加え、モバイル、メール、オンラインアプリ、クラウドアプリなど、その他の潜在的な脅威ベクトルも完全に保護します。自動化されたオールインワンの防御を備えるESETは、クラウドおよびオンプレミス導入向けのネットワークセキュリティソリューションの最有力候補です。
料金
- 無料ソリューション:ペアレンタルコントロールアプリと盗難防止機能を利用可能
- ESET PROTECT Complete for Business:デバイス5台で年間288ドル以上
- 見積もりについて問い合わせ:カスタムプランに対応
- 無料トライアル:30日間
- 無料デモ:日程調整のため要問い合わせ
主な機能
- マルウェア検知:マルウェアの発生をユーザーに通知するため、複数の検知手法と情報源を提供します。
- ファイアウォール保護:不要なコンテンツをフィルタリングし、有害な受信・送信トラフィックからネットワークとデバイスを保護します。
- エンドポイント保護:ユーザーは、エンドポイントデバイスに固有の脅威インテリジェンスデータを分析できます。
- コンプライアンス:ISO 27001/9001、HIPAA、PCI、GDPR、NISTなど、主要な業界標準に準拠しています。
- 補完的なセキュリティツール:クラウドアプリ保護、ファイルサーバーセキュリティ、VPN、Wi-Fi保護、パスワードマネージャー、サイバーセキュリティ意識向上トレーニングを提供します。
ESET PROTECTの機能とメリットを詳しく見るには、同プラットフォームに関する独立した編集部レビューをご覧ください。
スクリーンショット
代替製品
ESETのカスタマーサポートは十分な水準ですが、カスタマーサービスの品質についてはPalo Altoのほうがユーザー評価が高くなっています。
Palo Alto Networks – ゼロトラストセキュリティに最適
Pros
- 安定して信頼性が高い
- 一元管理に対応
- ネットワークソリューションの選択肢が豊富
Cons
- 料金体系の透明性に欠ける
- ユーザーはUIを操作しにくいと感じている
- システムリソースを大量に消費する
総合評価:4.3/5
- 主な機能: 4.6/5
- 料金と透明性: 2.4/5
- インフラの特性: 5/5
- コンプライアンス認証: 5/5
- 使いやすさと管理: 4.5/5
- カスタマーサポート: 4.3/5
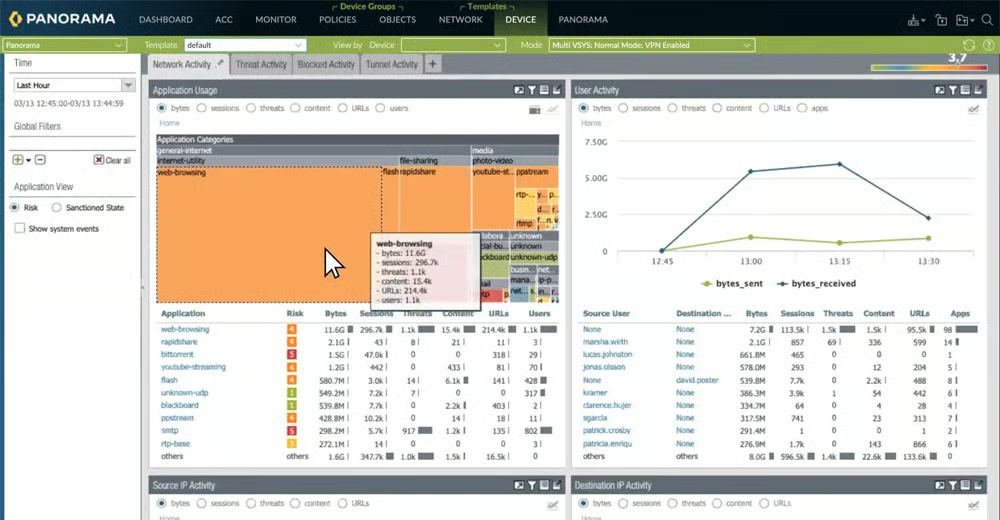
Palo Alto Networksは、企業がマイクロセグメンテーションを通じてゼロトラストセキュリティを実現できるテクノロジー群を提供しています。IDを認証し、最小権限アクセスを要求するとともに、ネットワークトラフィックを継続的に監視することでゼロトラストを実装します。Palo Alto Networksは、仮想、物理、コンテナ化されたファイアウォールの導入方式、ネットワークセキュリティ管理、クラウド提供型セキュリティサービスなどの分野で革新を続けています。
料金
- 見積もりについて問い合わせ:標準プランとカスタム料金に対応
- 無料トライアル:30日間
- 無料デモ:日程調整のため要問い合わせ
主な機能
- 複数の手法による防御:マルウェア対策とネットワーク保護戦略を組み合わせ、既知・未知の脅威に対抗します。
- 単一ルールベース:ファイアウォール、脅威防御、URLフィルタリング、アプリ認識、ユーザー識別、データフィルタリングに単一のルールベースを使用することで、作業負担を軽減します。
- クラウドセキュリティ:Palo Alto VM-Seriesファイアウォールにより、企業はプライベートクラウドとパブリッククラウドの両環境でデータ損失や攻撃を防止できます。
- コンプライアンス:ISO 27001/9001、HIPAA、PCI、GDPR、SOC2、NISTなどの各種コンプライアンス要件や規制に準拠しています。
- 補完的なセキュリティツール:SASE、クラウド提供型セキュリティサービス、IoTセキュリティ、5Gセキュリティなどを提供します。
Palo Altoがセキュアアクセスサービスエッジ(SASE)ソリューションを通じて一元管理とネットワーク監視をどのように実現しているか知りたい場合は、Palo Alto Prisma SASEのレビューをご覧ください。
スクリーンショット
代替製品
一般に、Palo Altoのソリューションは信頼性が高いとユーザーから評価されていますが、習得までのハードルが高いという指摘もあります。一方、Ciscoは複雑な機能を備えながら、使いやすさに貢献するUIがユーザーから評価されています。
Cisco – ネットワークアクセス制御に最適
Pros
- 一元管理に対応
- 豊富な機能
- 小規模から大規模まで幅広い企業に適している
Cons
- 料金体系の透明性に欠ける
- 統合時に問題が発生することがあるとユーザーが報告
- ライセンス体系が複雑だとユーザーが感じている
総合評価:4.2/5
- 主な機能:4.9/5
- 料金と透明性:2.3/5
- インフラの特性: 5/5
- コンプライアンス認証: 5/5
- 使いやすさと管理:5/5
- カスタマーサポート:3.4/5
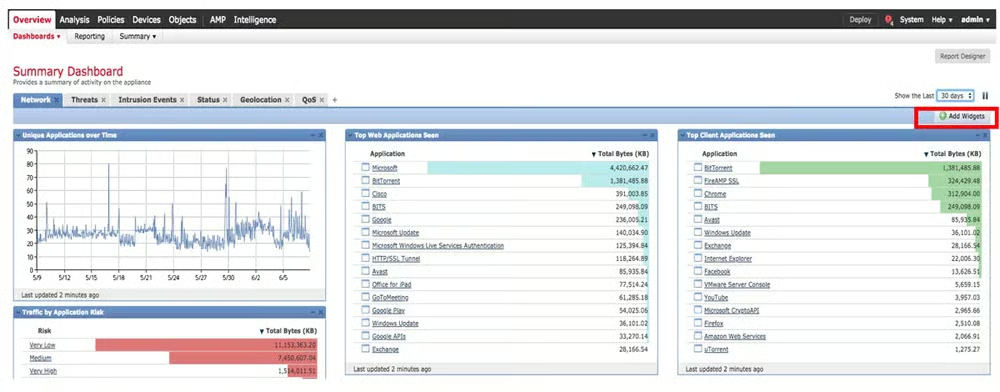
Ciscoは、Identity Services Engine(ISE)を通じてネットワークアクセス制御(NAC)を提供します。このツールは、デバイスとユーザーにポリシーを適用することで、ネットワークの可視化とアクセス管理を実現します。スタック全体のデータを利用してポリシーを適用し、エンドポイントを管理するとともに、信頼できるアクセスを提供します。Ciscoは、IDPSや侵害・攻撃シミュレーションのソリューションも提供しています。Cisco Networkingを通じて、ソリューションをネットワーク管理ダッシュボードに簡単に統合できます。
料金
- 見積もりについて問い合わせ:標準プランとカスタム料金に対応
- 無料トライアル:30日間
- 無料デモ:日程調整のため要問い合わせ
主な機能
- アクセス管理:Cisco Identity Services Engineを通じて、複雑なアクセス管理プロセスを簡素化します。
- ネットワーク分析:Stealthwatchを使用し、プライベートネットワーク、パブリッククラウド、暗号化通信全体のリスクを検出します。
- エンドポイント保護:侵入時点でセキュリティ脅威を阻止し、エンドポイントへの受け入れを許可したすべてのファイルを継続的に監視します。
- コンプライアンス:ISO 27001/9001、HIPAA、PCI、GDPR、SOC2、NISTなどの各種コンプライアンス要件や規制に準拠しています。
- 補完的なセキュリティツール:広域ネットワーク、IoTネットワーク、SASE、SD-WANなどを提供します。
Ciscoは次世代型侵入防止システム(NGIPS)を通じて、より多くの脅威を阻止し、マルウェアの検知率を高め、脅威に関するインサイトを提供することを目指しています。このソリューションについては、Cisco Firepower NGIPSのレビューで詳しく紹介しています。
スクリーンショット
代替製品
Ciscoはすでに幅広い機能を提供していますが、Fortinetはより広範な基本的ネットワークセキュリティ機能でCiscoを上回ります。
Nessus – 脆弱性検出に最適
Pros
- 誤検知率が非常に低い
- 活発なユーザーコミュニティ
- 詳細なスキャン機能
Cons
- 詳細なスキャンは大量のリソースを消費する
- 設定の簡素化が必要
- インターフェースは最初のうちは習得が難しい場合がある
総合評価:4/5
- 主な機能: 3.6/5
- 料金と透明性: 4.3/5
- インフラの特性: 5/5
- コンプライアンス認証: 3.5/5
- 使いやすさと管理: 4.5/5
- カスタマーサポート: 3/5
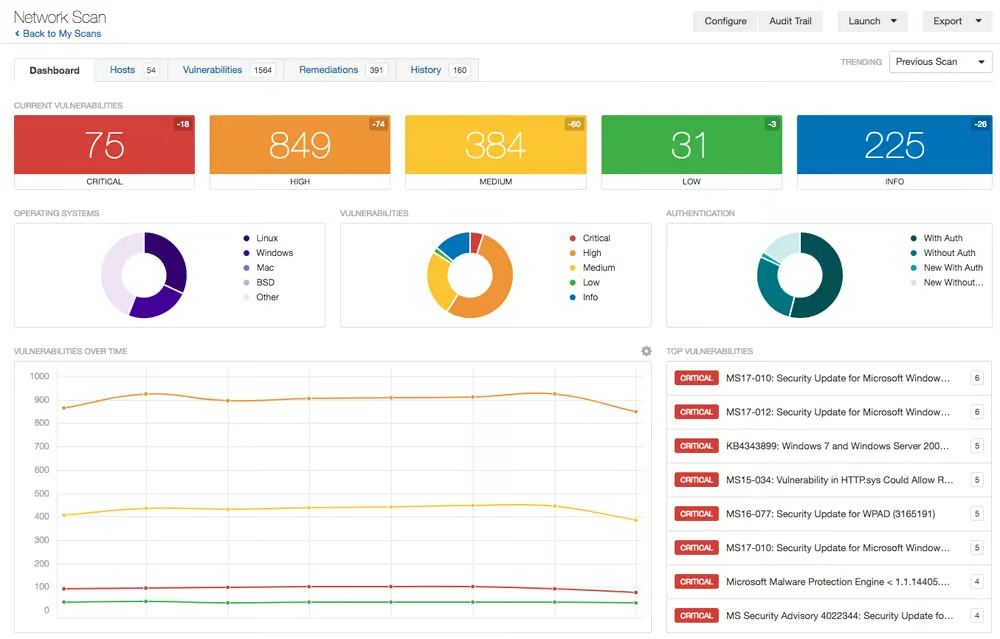
Tenable Nessusは、オープンソースプロジェクトとして始まった脆弱性スキャンツールであり、ネットワークセキュリティに使用されます。現在では、デフォルトパスワード、アクセス拒否の試み、メールリレーの開放を検出し、潜在的なハッカーの侵入経路を非常に高い精度で特定することで、熟練したセキュリティチームに幅広い機能を提供しています。Nessusは、複数のOSやデバイス全体で、ソフトウェアの問題、未適用の更新、マルウェア、設定ミスを発見します。
料金
- 無料版:スキャン機能を限定したTenable Nessus Essentialsを利用可能
- エキスパートプラン:年間5,990ドル以上
- プロフェッショナルプラン:年間3,990ドル以上
- 見積もりについて問い合わせ:カスタム料金に対応
- 無料トライアル:7日間
- 無料デモ:日程調整のため要問い合わせ
主な機能
- 自動スキャン:オペレーターの介入を必要とせず、事前にスクリプト化された脆弱性スキャンを実行します。
- 設定監視:設定ルールセットとポリシー適用対策を追跡し、変更を記録してコンプライアンスを確保します。
- ギャップ分析:許可されていない侵入やポリシー適用に関連するデータを分析し、認証およびセキュリティ手法の改善に役立つ情報を提供します。
- コンプライアンス:ISO 27001/9001、HIPAA、PCI、NISTなどの各種コンプライアンス要件や規制に準拠しています。
- 補完的なセキュリティツール:Webアプリスキャン、クラウドスキャン、変更管理ツールなどを提供します。
Nessusの機能についてさらに詳しく知りたい場合は、Nessusのペネトレーションテスト製品の概要と分析をご覧ください。
スクリーンショット
代替製品
Nessusは脆弱性スキャンを徹底して行えますが、完全な保護に必要な追加のネットワークセキュリティ機能が不足しています。総合的にはESETの方が優れており、より幅広いネットワークセキュリティソリューションを提供して、包括的な保護を実現します。
Fortinet – 基本機能とNGFW機能に最適
Pros
- 設計性に優れたUI
- 強力なNGFW機能
- ネットワークセキュリティソリューションの選択肢が豊富
Cons
- システム停止が断続的に発生するとユーザーが報告
- ログ検索に時間がかかる
- コマンドラインインターフェースの習得に時間がかかる
総合評価:3.9/5
- 主な機能: 5/5
- 料金と透明性: 2.6/5
- インフラの特性: 5/5
- コンプライアンス認証: 2.8/5
- 使いやすさと管理: 4/5
- カスタマーサポート: 2.7/5
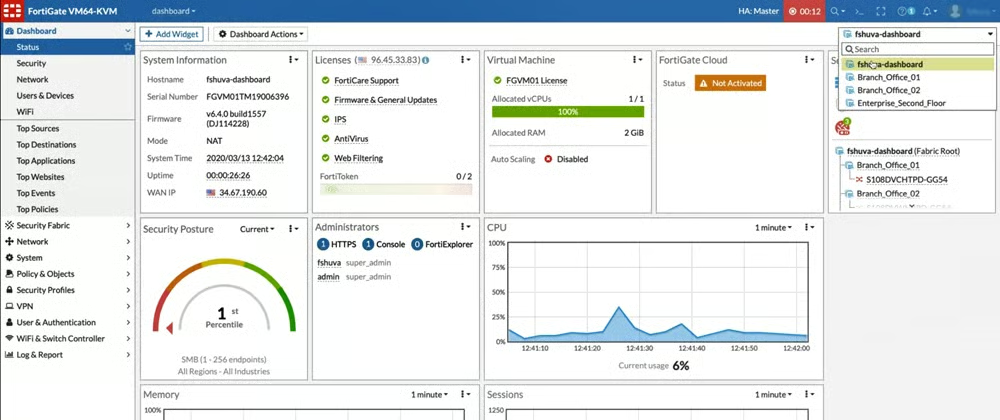
Fortinetは、中小企業から大企業までを対象とするファイアウォールプロバイダーとして長年の実績を持ち、オフィス向けハードウェア、仮想マシン、クラウドアプリケーション(FWaaS)を提供しています。FortinetのFortiGateソリューションには、SSLインスペクション、自動脅威防御、セキュリティファブリック統合、セキュリティ効果の検証が含まれます。Fortinetは、強力な脅威防御、ファイアウォール機能、事業規模に合わせて拡張できるソリューションを含む、包括的な基本機能を提供します。
料金
- 見積もりについて問い合わせ:標準プランとカスタム料金に対応
- 無料トライアル:30日間
- 無料デモ:日程調整のため要問い合わせ
主な機能
- モジュール型ソリューション:単体ソリューションとして提供される複数のFortinet製品の機能を統合します。
- 包括的なネットワークセキュリティ:FortiGate NGFWにより、複雑さを軽減しながら脅威防御とパフォーマンスを実現します。
- セキュリティ情報およびイベント管理:FortiSIEMを使用して、セキュリティ問題を迅速に検出・修正し、コンプライアンス基準を管理できます。
- コンプライアンス:ISO 27001/9001、HIPAA、NISTなどの各種コンプライアンス要件や規制に準拠しています。
- 補完的なセキュリティツール:SASE、SD-WAN、セキュアWebゲートウェイ、DDoS対策、メールセキュリティ、サンドボックス、NACなどを提供します。
FortinetとPalo Altoのファイアウォール製品の違いを詳しく知りたい場合は、比較レビューをご覧ください。
スクリーンショット
代替製品
Fortinetは多様なネットワークセキュリティソリューションを提供していますが、脅威の検知、調査、対応を統合的に行いたい場合は、専用プラットフォームを提供するSplunkが適しています。
Splunk – 統合型セキュリティに最適
Pros
- すべてのログを一元管理するダッシュボードを提供
- カスタムルールの作成機能に優れている
- リアルタイム監視
Cons
- ドキュメントの更新が必要
- UIの改善とデフォルト機能の追加が必要
- 導入に時間がかかるとユーザーが報告
総合評価:3.8/5
- 主な機能: 4.4/5
- 料金と透明性: 2.4/5
- インフラの特性: 5/5
- コンプライアンス認証: 3.5/5
- 使いやすさと管理: 4.3/5
- カスタマーサポート: 3/5
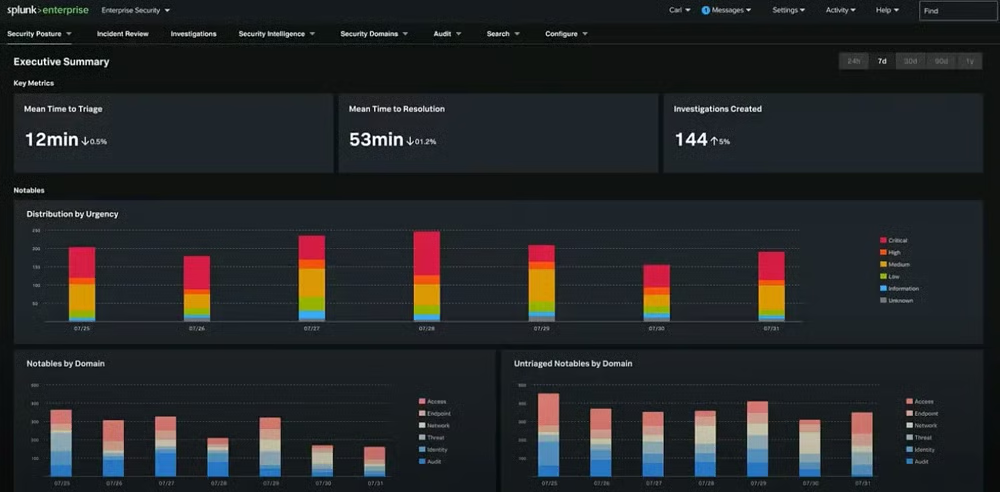
Splunkは、幅広いセキュリティツールやアクティビティを横断した分析を必要とする大規模組織向けのエンタープライズソリューションです。Splunkは、Splunk Mission ControlとObservability Cloudの最近の機能強化により、統合型のネットワークセキュリティで際立っています。企業は現在、ワークフローを合理化し、セキュリティ分析(Enterprise Security)、自動化(SOAR)、脅威インテリジェンスを強化できます。これにより、統合プラットフォーム内での脅威の検知と対応が簡素化されます。
料金
- 見積もりについて問い合わせ:標準プランとカスタム料金に対応
- 無料トライアル:14日間
- 無料デモ:日程調整のため要問い合わせ
主な機能
- 統合監視とオブザーバビリティ:さまざまなITシステムのイベント測定値、ログ、トレース、メタデータを組み合わせ、ITシステムに関するインサイトを得られます。
- 脅威インテリジェンス:広く知られている脅威と、発生時の対処方法に関する知識を蓄積します。
- インシデント管理:イベントを担当者に通知し、手動で介入したり、自動対応を開始したりできます。
- コンプライアンス:ISO 27001/9001、HIPAA、PCI、SOC2などの各種コンプライアンス要件や規制に準拠しています。
- 補完的なセキュリティツール:SIEM、SOAR、アプリパフォーマンス監視、AIOpsなどの追加セキュリティソリューションを提供します。
SplunkのフラッグシップSIEMテクノロジーについてさらに詳しく知りたい場合は、Splunk Enterprise Security(ES)のレビューをご覧ください。
スクリーンショット
代替製品
Splunkは脅威検知において総じて優れていますが、マルウェア対策を強化するなら、マルウェアの防止と駆除に特化したソリューションを提供するMalwarebytesの利用を検討してください。
Malwarebytes – マルウェア防御に最適
Pros
- 一元管理による容易な監視
- マルウェアアプリを効果的に検知・削除
- 高速スキャン
Cons
- リアルタイム保護に改善の余地がある
- インストール済み製品のアップグレードで問題が発生するとユーザーが報告
- エンドポイントあたりのコストが比較的高い
総合評価:3.8/5
- 主な機能: 3.6/5
- 料金と透明性: 3.3/5
- インフラの特性: 5/5
- コンプライアンス認証: 3/5
- 使いやすさと管理: 5/5
- カスタマーサポート: 3/5
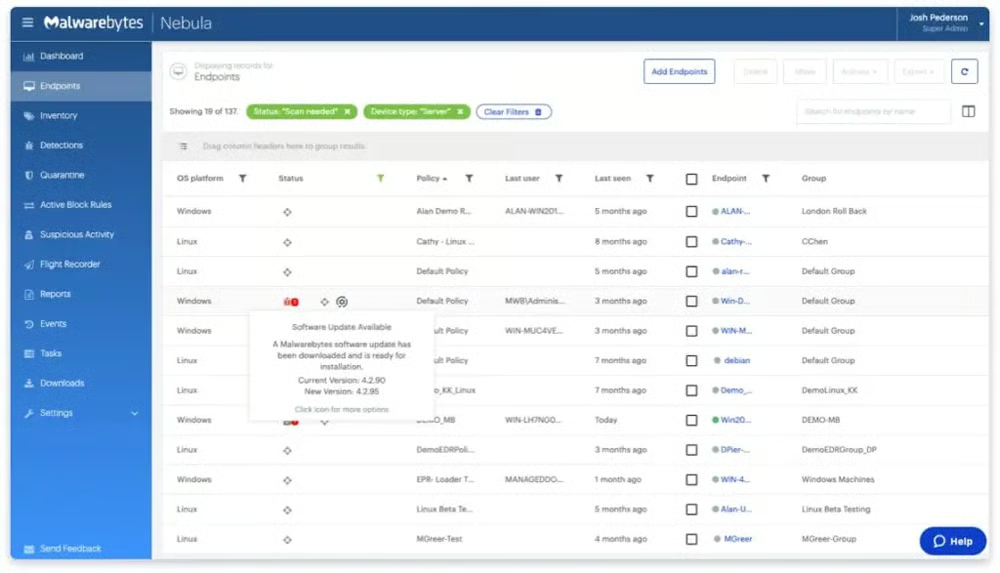
Malwarebytesは、包括的なマルウェア対策と高度なネットワークセキュリティを提供します。エンドポイントセキュリティソリューションでは、複数層の保護、脅威インテリジェンス、人の専門知識を活用し、ランサムウェア、ウイルスなどの脅威から企業を保護します。Malwarebytesの個人情報盗難対策は、特定された情報漏えいをユーザーに迅速に警告して速やかな修復を可能にする、信頼性の高いセキュリティを提供します。
料金
- コアプラン:エンドポイントあたり年間69ドル以上
- アドバンストプラン:エンドポイントあたり年間79ドル以上
- エリートプラン:エンドポイントあたり年間99ドル以上
- アルティメットプラン:エンドポイントあたり年間119ドル以上
- 見積もりについて問い合わせ:カスタム料金に対応
- 無料トライアル:14日間
- 無料デモ:日程調整のため要問い合わせ
主な機能
- ファイアウォール:データパケットを監視し、幅広い攻撃やマルウェアの脅威からエンドポイントデバイスを保護します。
- エンドポイント保護:ユーザーは、各エンドポイントデバイスに固有の脅威インテリジェンスデータを調査できます。
- 自動修復:問題を手動で解決する時間を節約し、一般的なネットワークセキュリティインシデントに迅速に対処します。
- コンプライアンス:ISO 27001/9001、PCI、SOC2、NISTなどの主要なコンプライアンス規制に準拠しています。
- 補完的なセキュリティツール:セキュリティの可視化、アプリのブロック、DNSフィルタリングなど、その他のセキュリティツールを提供します。
詳しく知りたい場合は、比較ガイドを確認して、Malwarebytesの悪意ある脅威の検知・削除機能についてご覧ください。
スクリーンショット
代替製品
Malwarebytesの脆弱性およびパッチ管理サービスは比較的新しいものです。長年の実績を持つソリューションをお求めなら、優れたサポートと幅広い脆弱性検知機能で知られるNessusを検討してください。
ネットワークセキュリティツールの主な5つの機能
ネットワークセキュリティでは、包括的な保護のためにさまざまなツールを利用します。特に重要な機能には、侵害・攻撃シミュレーション、エンドポイント検知・対応、IDおよびアクセス管理、侵入検知・防御、ネットワークアクセス制御があります。
侵害・攻撃シミュレーション(BAS)
侵害・攻撃シミュレーションは、手動のペネトレーションテストやレッドチーム演習と同様に、現実のサイバー攻撃を模倣します。リアルタイムの警告と可視性により、管理者はクラウドやSD-WANフレームワークを含むさまざまなインフラ環境で進行中の脅威に迅速に対応でき、プロアクティブな保護とセキュリティ態勢の強化を実現します。
エンドポイント検知・対応(EDR)
EDRは、ユーザーの入口となるエンドポイントで脅威を特定して緩和する点で、脆弱性管理に似ています。IAM、NAC、特権アクセス管理(PAM)ツールと同様の包括的なセキュリティを提供し、データ損失防止(DLP)、パッチ適用、アプリケーションの許可リスト登録などの追加機能によって保護を強化します。
IDおよびアクセス管理(IAM)
IAMは、アクセス ポリシーを動的に管理するシステムです。IAMはすべてのIDプロトコルに対応し、CASB、EDR、WAFシステムとスムーズに連携します。デバイス、セッション、IDのデータに関するインサイトを提供し、さまざまな環境で信頼性の高いセキュリティと効果的なアクセス管理を実現します。
侵入検知・防御システム(IDPS)
IDPSは、シグネチャベースまたは異常ベースの検知手法を使用してシステムをスキャンし、侵入を検知します。脅威の検知、インテリジェントなアラート、自動ブロックの機能を提供し、セキュリティ脅威を迅速に特定して無力化することで、悪意ある活動から強力に保護します。
ネットワークアクセス制御(NAC)
NACは、適切なエンドポイント設定を確保するポリシー管理ソリューションです。SIEM、NGFWなどのシステムと統合されたNACは、エンドポイントを評価してアクセスを許可し、セキュリティポリシーを適用します。これにより、デバイスのネットワークアクセスを検証・制御してネットワークセキュリティを向上させます。NACの機能には、コンプライアンスルールの適用、ネットワークの可視性向上、不正なデバイスに伴うリスクの制限が含まれます。
最適なネットワークセキュリティツールの評価方法
上位のネットワーク監視ツールを、6つの基本的な基準を含む標準化されたスコアリング方法で評価しました。各基準について評価と採点に使用するサブ基準を定め、製品の合計スコアに反映しました。スコアが最も高かった7つのツールを選出しました。評価結果に加えて、より広範な調査も行い、各製品のユースケースを判断しました。
評価基準
上位のネットワークセキュリティツールを客観的に評価するため、6つの重要な基準を重視しました。基本的な重要性が高い主な機能に最も大きな比重を置きました。次いで、実用性と拡張機能の観点から、料金とネットワークセキュリティインフラを評価しました。コンプライアンス、使いやすさと管理、カスタマーサポートの品質も、運用効率のために重視しました。
- 主な機能(25%):侵害・攻撃シミュレーション、Cloud Access Security Broker(CASB)、EDR、IAM、IDPS、モバイル脅威防御など、各ネットワークセキュリティツールの必須機能を確認しました。
- 評価項目の勝者:Fortinet。
- 料金と透明性(20%):この基準では、無料トライアルの有無、料金の確認しやすさと明確さ、料金モデルの柔軟性、無料プランの提供、無料デモの有無などを評価します。
- 評価項目の勝者:ESET。
- ネットワークセキュリティインフラの特性(20%):各ツールについて、システム連携、複数プラットフォーム間の互換性、統合プラットフォーム監視、ゼロトラストセキュリティ、拡張性、バックアップと復旧に基づいて特性を確認しました。
- 評価項目の勝者:複数の勝者。
- コンプライアンス認証(15%):ISO 27001および9001、HIPAA、PCI DSS、GDPR、SOC2、NISTなどの認証と、特定のコンプライアンスフレームワークの有無を確認しました。
- 評価項目の勝者:複数の勝者。
- 使いやすさと管理(10%):このカテゴリでは、ユーザーインターフェースの直感性、運用を効率化する一元管理パネルの提供、使いやすさとセットアップの簡便さに関するG2やCapterraなどのプラットフォームでの評価によって測定します。
- 評価項目の勝者:複数の勝者。
- カスタマーサポート(10%):この基準では、ライブチャット、電話、メールによるサポートの有無、ドキュメント、デモ、トレーニング資料の充実度、G2やCapterraでユーザーが評価したサポート品質など、サービス品質を測定します。
- 評価項目の勝者:Palo Alto Networks。
よくある質問(FAQ)
エンタープライズネットワークセキュリティとは?
これらのネットワークセキュリティツールは何に使われるのか?
ネットワークセキュリティ製品は、さまざまなサイバー攻撃から組織のネットワークインフラ、データ、資産を保護することで、複数の機能を果たします。これらのツールは連携して多層的なセキュリティアプローチを形成し、幅広いサイバー脅威や脆弱性から企業ネットワークを保護します。上記のネットワークセキュリティツールに加えて、以下にネットワークセキュリティツールとその機能を紹介します。
- データ損失防止(DLP):不正な転送や機密データの漏えいを防ぐため、ネットワーク全体のデータの移動を監視・管理します。
- 仮想プライベートネットワーク(VPN):ネットワークトラフィックを暗号化し、機密データを傍受から保護しながら、リモートユーザーと企業ネットワーク間の安全な通信を確保します。
- ファイアウォール:内部ネットワークと外部の脅威の間の障壁として機能し、指定されたセキュリティルールに従って送受信トラフィックを管理します。
- ウイルス対策およびマルウェア対策ソフトウェア:システムから危険なソフトウェア(マルウェア)を検知・削除し、不正アクセスやデータ侵害を防ぎます。
- セキュリティ情報およびイベント管理(SIEM):さまざまなソースからセキュリティイベントデータを収集、分析、相関付けし、セキュリティインシデントをより効率的に検知・対応します。
- クラウドアクセスセキュリティブローカー(CASB):クラウドサービスへのアクセスを監視・管理し、データセキュリティ、コンプライアンス、脅威対策を確保します。
- モバイル脅威防御:データとユーザーのプライバシーを確保しながら、マルウェア、フィッシング、ネットワーク攻撃などの脅威からモバイルデバイスを保護することに重点を置きます。
ネットワークセキュリティツールの利用における一般的な課題とは?
ネットワークセキュリティソリューションの導入時によくある課題には、既存システムへの統合、豊富な選択肢からのツール選定の難しさ、事業拡大に伴う複雑性の管理などがあります。
- 他のシステムとの統合:多くの企業では、ネットワークインフラ、エンドポイントデバイス、クラウドサービスなど、すでに確立されたITシステムを利用しています。新しいセキュリティツールを既存システムに統合するのは難しい場合があります。
- ツール過多:サイバーセキュリティ市場には、ネットワークセキュリティの特定の領域に対応する多様なツールやソリューションがあります。しかし、選択肢が多すぎると、企業に混乱や不確実性が生じる可能性があります。
- 複雑性の管理:企業の拡大と変化に伴い、ネットワークセキュリティ環境はより複雑になる可能性があります。さまざまなネットワークインフラにまたがる複数のセキュリティツール、設定、ルールの管理が、複雑性をさらに高めます。
結論:ネットワークセキュリティツールで防御を強化する
ネットワークセキュリティの完全性を維持することは、あらゆる組織にとって重要な検討事項です。組織は、予算の制約内で最適な保護を実現するため、さまざまなテクノロジーを組み合わせる必要があります。アクセス制御、脅威インテリジェンス、侵入検知・防御、データ損失防止、メールセキュリティ、エンドポイントセキュリティ、脆弱性スキャン、パッチ管理はいずれも、ネットワークとそのデータの保護に役立ちます。
ビジネスのほぼすべての側面がデジタル化する中、ネットワークセキュリティソフトウェアはサイバー攻撃の影響を最小限に抑えます。セキュリティ上の優先事項を検討し、利用可能な無料トライアルや無料プランを活用して、自社に最適なツールを見極めてください。
単一のツールで完全なセキュリティを保証できるわけではありませんが、まずはファイアウォールのベストプラクティスを実装してください。これらはサイバー脅威に対する最初の防衛線となることが多いためです。