

















Ce guide s’adresse aux professionnels de l’informatique, aux équipes de sécurité et aux dirigeants qui souhaitent renforcer les défenses réseau en 2026. Il présente les meilleurs outils de sécurité réseau pour protéger les données et contribuer à réduire le risque global pour l’organisation.
Les outils de sécurité réseau intègrent des technologies matérielles et logicielles, ainsi que des méthodes et des politiques visant à préserver l’intégrité du réseau et à prévenir les violations potentielles. Ces outils offrent une stratégie complète de sécurité réseau en combinant diverses fonctions de chiffrement, de pare-feu, de systèmes de détection des intrusions, de contrôle des accès et d’audits de sécurité réguliers. Nous avons évalué les principaux outils de sécurité réseau afin de vous aider à choisir celui qui répond le mieux aux besoins de sécurité de votre entreprise.
Voici les sept meilleurs outils de sécurité réseau en 2026 :
- ESET : Meilleur outil global de sécurité réseau
- Palo Alto : Meilleur outil pour la sécurité Zero Trust
- Cisco : Meilleur outil pour le contrôle des accès réseau
- Nessus : Meilleur outil pour la détection des vulnérabilités
- Fortinet : Meilleur outil pour les fonctionnalités essentielles et NGFW
- Splunk : Meilleur choix pour une sécurité unifiée
- Malwarebytes : Meilleur outil pour la protection contre les logiciels malveillants
Comparatif des meilleurs outils de sécurité réseau
Nous avons comparé les fonctionnalités des outils suivants en matière de détection des menaces, de supervision des plateformes unifiées, de prévention des pertes de données, de prise en charge de plusieurs systèmes d’exploitation et de disponibilité d’un essai gratuit.
| Détection des menaces | Supervision des plateformes unifiées | Prévention des pertes de données | Prise en charge de plusieurs systèmes d’exploitation | Essai gratuit | |
|---|---|---|---|---|---|
| ESET | ✔️ | ✔️ | ➕ | ✔️ | 30 jours |
| Palo Alto | ✔️ | ✔️ | ✔️ | ✔️ | 30 jours |
| Cisco | ✔️ | ✔️ | ✔️ | ✔️ | 30 jours |
| Nessus | ✔️ | ✔️ | ✔️ | ✔️ | 7 jours |
| Fortinet | ✔️ | ✔️ | ✔️ | ✔️ | 30 jours |
| Splunk | ✔️ | ✔️ | ✔️ | ✔️ | 14 jours |
| Malwarebytes | ✔️ | ✔️ | ❌ | ✔️ | 14 jours |
✔️=Oui ❌=Non/Incertain ➕=Extension
ESET – Meilleur outil global de sécurité réseau
Pros
- Tarification transparente
- Interface utilisateur épurée
- Fonctionne sans interférer avec le système
Cons
- La gestion des appareils mobiles doit être améliorée
- Les utilisateurs signalent des problèmes occasionnels avec les mises à jour
- Coûts supérieurs à ceux des autres outils du marché
Note globale : 4,4/5
- Fonctionnalités essentielles : 4.7/5
- Tarification et transparence : 4.8/5
- Caractéristiques de l’infrastructure : 4.7/5
- Certifications de conformité : 4.3/5
- Facilité d’utilisation et administration : 4.5/5
- Assistance client : 3.2/5
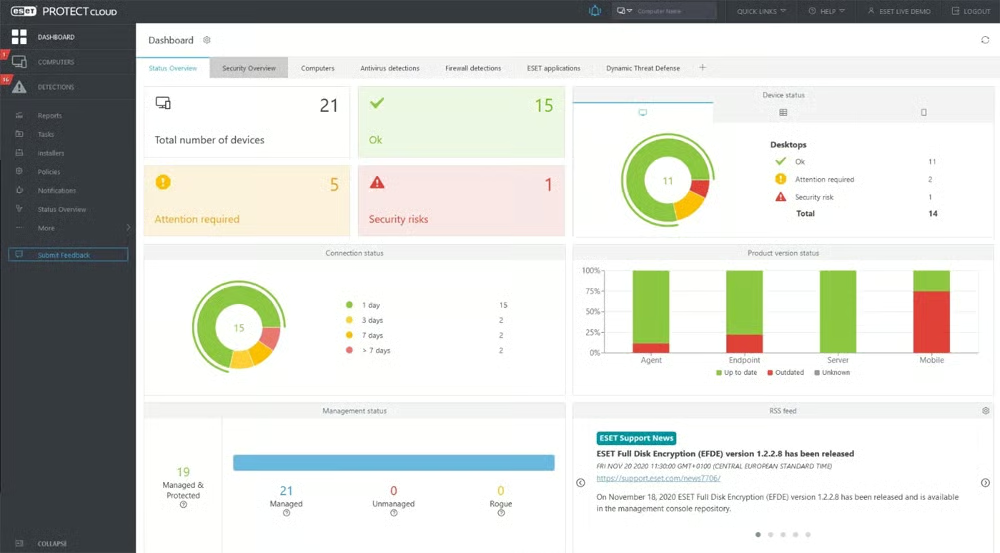
ESET est une entreprise mondiale spécialisée dans la sécurité numérique qui détecte et neutralise les menaces zero-day, les rançongiciels et les attaques ciblées avant leur lancement. Sa plateforme unifiée de cybersécurité, ESET PROTECT, protège entièrement les terminaux et les autres vecteurs de menace potentiels, comme les appareils mobiles, les e-mails, les services en ligne et les applications cloud. Grâce à sa protection automatisée tout-en-un, ESET arrive en tête de notre sélection de solutions de sécurité réseau pour les déploiements cloud et sur site.
Tarification
- Solutions gratuites : l’application de contrôle parental et la fonctionnalité antivol sont disponibles
- ESET PROTECT Complete for Business : 288 $US et plus pour 5 appareils par an
- Contacter pour obtenir un devis : formules personnalisées disponibles
- Essai gratuit : 30 jours
- Démo gratuite : contacter pour planifier une démonstration
Fonctionnalités clés
- Détection des logiciels malveillants : fournit plusieurs techniques et sources d’information pour avertir les utilisateurs de la présence de logiciels malveillants.
- Protection par pare-feu : filtre les contenus indésirables et protège le réseau et les appareils contre le trafic entrant ou sortant malveillant.
- Protection des terminaux : permet aux utilisateurs d’analyser les données de renseignement sur les menaces propres à leurs appareils terminaux.
- Conformité : respecte les principales normes du secteur, telles que les normes ISO 27001/9001, HIPAA, PCI, RGPD, NIST et bien d’autres.
- Outils de sécurité complémentaires : offre une protection des applications cloud, une sécurité des serveurs de fichiers, un VPN, une protection Wi-Fi, un gestionnaire de mots de passe et des formations de sensibilisation à la cybersécurité.
Pour aller plus loin sur les fonctionnalités et avantages d’ESET PROTECT, consultez notre analyse éditoriale indépendante de la plateforme.
Capture d’écran
Alternatives
Bien qu’ESET fournisse une assistance client satisfaisante, Palo Alto obtient de meilleures évaluations de la part des utilisateurs concernant la qualité de son service client.
Palo Alto Networks – Meilleur outil pour la sécurité Zero Trust
Pros
- Stable et fiable
- Offre un contrôle centralisé
- Large éventail de solutions réseau
Cons
- Tarification peu transparente
- Les utilisateurs trouvent l’interface utilisateur difficile à parcourir
- Consomme beaucoup de ressources système
Note globale : 4,3/5
- Fonctionnalités essentielles : 4.6/5
- Tarification et transparence : 2.4/5
- Caractéristiques de l’infrastructure : 5/5
- Certifications de conformité : 5/5
- Facilité d’utilisation et administration : 4.5/5
- Assistance client : 4.3/5
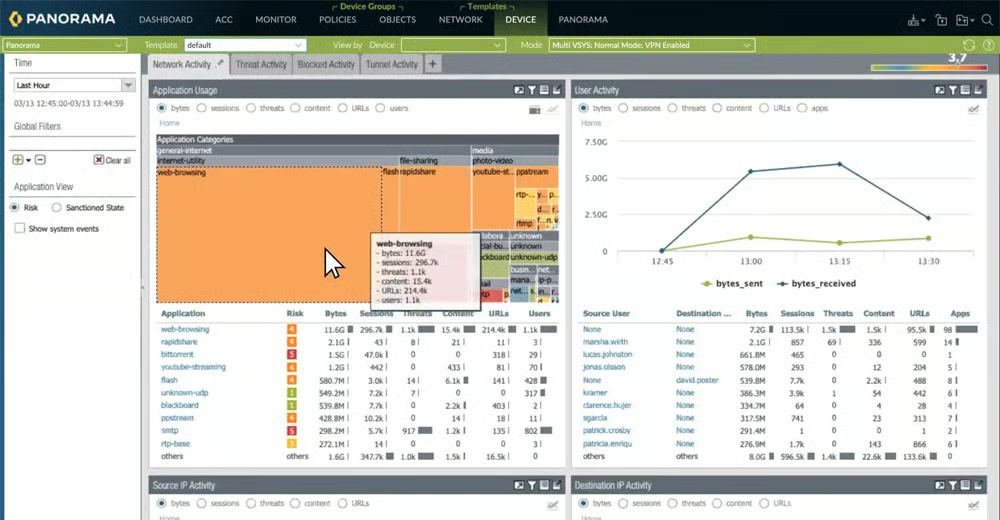
Palo Alto Networks fournit une suite de technologies qui permettent aux entreprises d’assurer la sécurité Zero Trust grâce à la microsegmentation. Elles mettent en œuvre le modèle Zero Trust en authentifiant les identités, en exigeant un accès selon le principe du moindre privilège et en supervisant en permanence le trafic réseau. Palo Alto Networks continue d’innover avec des options de déploiement de pare-feu virtuels, physiques et conteneurisés, la gestion de la sécurité réseau, des services de sécurité fournis depuis le cloud et bien plus encore.
Tarification
- Contacter pour obtenir un devis : formules standard et tarification personnalisée disponibles
- Essai gratuit : 30 jours
- Démo gratuite : contacter pour planifier une démonstration
Fonctionnalités clés
- Prévention multitechnique : combine les stratégies de lutte contre les logiciels malveillants et optimise la protection du réseau pour combattre les menaces connues comme inconnues.
- Base de règles unique : réduit la charge de travail en utilisant une base de règles unique pour le pare-feu, la prévention des menaces, le filtrage des URL, la détection des applications, l’identification des utilisateurs et le filtrage des données.
- Sécurité cloud : le pare-feu Palo Alto VM-Series permet aux entreprises de prévenir les pertes de données et les attaques dans les environnements cloud privés comme publics.
- Conformité : respecte les normes ISO 27001/9001, HIPAA, PCI, RGPD, SOC2, NIST ainsi que d’autres exigences et réglementations spécialisées en matière de conformité.
- Outils de sécurité complémentaires : offre des solutions SASE, des services de sécurité fournis depuis le cloud, une sécurité de l’IoT, une sécurité 5G et bien plus encore.
Si vous souhaitez découvrir comment Palo Alto fournit un contrôle centralisé et une supervision du réseau grâce à sa solution de secure access service edge (SASE), consultez notre analyse de Palo Alto Prisma SASE.
Capture d’écran
Alternatives
Les utilisateurs apprécient généralement la fiabilité des solutions Palo Alto, mais signalent une courbe d’apprentissage abrupte. De leur côté, les utilisateurs de Cisco apprécient son interface, qui contribue à sa facilité d’utilisation malgré la complexité de ses fonctionnalités.
Cisco – Meilleur outil pour le contrôle des accès réseau
Pros
- Gestion centralisée
- Large éventail de fonctionnalités
- Convient aux entreprises de petite comme de grande taille
Cons
- Tarification peu transparente
- Les utilisateurs signalent des problèmes occasionnels d’intégration
- Les utilisateurs trouvent généralement son système de licences complexe
Note globale : 4,2/5
- Fonctionnalités essentielles :4.9/5
- Tarification et transparence :2.3/5
- Caractéristiques de l’infrastructure: 5/5
- Certifications de conformité : 5/5
- Facilité d’utilisation et administration :5/5
- Assistance client :3.4/5
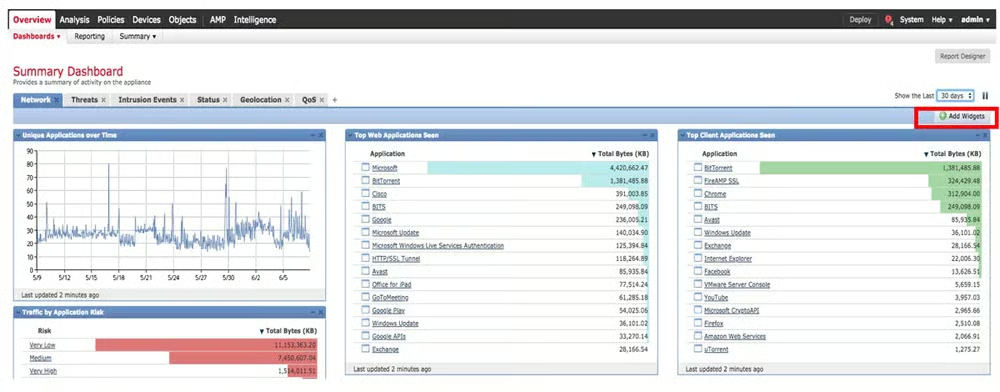
Cisco fournit un contrôle des accès réseau (NAC) via Identity Services Engine (ISE). Cet outil offre une visibilité sur le réseau et une gestion des accès en appliquant des politiques aux appareils et aux utilisateurs. Il exploite les données de l’ensemble de votre stack pour appliquer les politiques, gérer les terminaux et fournir un accès de confiance. Cisco propose également des solutions IDPS ainsi que de simulation de brèches et d’attaques. Vous pouvez intégrer facilement les solutions à votre tableau de bord de gestion du réseau via Cisco Networking.
Tarification
- Contacter pour obtenir un devis : formules standard et tarification personnalisée disponibles
- Essai gratuit : 30 jours
- Démo gratuite : contacter pour planifier une démonstration
Fonctionnalités clés
- Gestion des accès : simplifie le processus complexe de gestion des accès grâce à Cisco Identity Services Engine.
- Analyse du réseau : détecte les risques sur votre réseau privé, vos clouds publics et vos communications chiffrées grâce à Stealthwatch.
- Protection des terminaux : arrête les menaces de sécurité au point d’entrée et supervise en permanence chaque fichier autorisé sur vos terminaux.
- Conformité : respecte les normes ISO 27001/9001, HIPAA, PCI, RGPD, SOC2, NIST ainsi que d’autres exigences et réglementations spécialisées en matière de conformité.
- Outils de sécurité complémentaires : propose des solutions de réseau étendu, de réseau IoT, SASE, SD-WAN et bien plus encore.
Grâce à ses systèmes de prévention des intrusions de nouvelle génération (NGIPS), Cisco vise à bloquer davantage de menaces, à augmenter les taux de détection des logiciels malveillants et à fournir des informations sur les menaces. Pour en savoir plus sur cette solution, consultez notre analyse de Cisco Firepower NGIPS.
Capture d’écran
Alternatives
Cisco propose déjà un large éventail de fonctionnalités, mais Fortinet le surpasse avec une gamme plus étendue de fonctions essentielles de sécurité réseau.
Nessus – Meilleur outil pour la détection des vulnérabilités
Pros
- Taux de faux positifs très faible
- Communauté d’utilisateurs active
- Fonctionnalités d’analyse détaillées
Cons
- L’analyse approfondie consomme beaucoup de ressources
- La configuration doit être simplifiée
- L’interface peut être difficile à maîtriser au début
Note globale : 4/5
- Fonctionnalités essentielles : 3.6/5
- Tarification et transparence : 4.3/5
- Caractéristiques de l’infrastructure : 5/5
- Certifications de conformité : 3.5/5
- Facilité d’utilisation et administration : 4.5/5
- Assistance client : 3/5
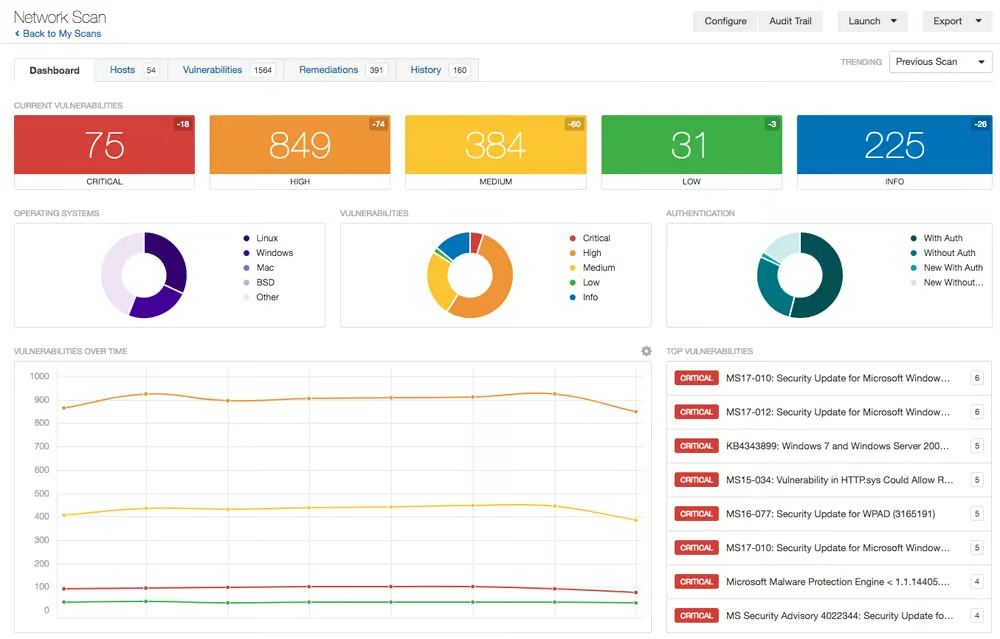
Tenable Nessus est un outil d’analyse des vulnérabilités pour la sécurité réseau, issu à l’origine d’un projet open source. Il offre désormais de nombreuses fonctionnalités aux équipes de sécurité expérimentées, notamment la détection des mots de passe par défaut, des tentatives de déni d’accès, des relais de messagerie ouverts et des points d’entrée potentiels pour les pirates, avec une précision exceptionnelle. Nessus détecte les problèmes logiciels, les mises à jour manquantes, les logiciels malveillants et les erreurs de configuration sur plusieurs systèmes d’exploitation et appareils.
Tarification
- Édition gratuite : Tenable Nessus Essentials disponible avec des analyses limitées
- Formule Expert : 5 990 $US et plus par an
- Formule professionnelle : 3 990 $US et plus par an
- Contacter pour obtenir un devis : tarification personnalisée disponible
- Essai gratuit : 7 jours
- Démo gratuite : contacter pour planifier une démonstration
Fonctionnalités clés
- Analyses automatisées : exécute des analyses de vulnérabilités préprogrammées sans intervention de l’opérateur.
- Supervision de la configuration : suit les ensembles de règles de configuration et les mesures d’application des politiques, en documentant les changements afin de garantir la conformité.
- Analyse des écarts : analyse les données liées aux accès non autorisés et à l’application des politiques afin de fournir des informations pour améliorer les méthodes d’authentification et de sécurité.
- Conformité : respecte les normes ISO 27001/9001, HIPAA, PCI, NIST ainsi que d’autres exigences et réglementations spécialisées en matière de conformité.
- Outils de sécurité complémentaires : propose des analyses des applications web, l’analyse cloud, des outils de gestion des changements et bien plus encore.
Pour approfondir les fonctionnalités de Nessus, consultez notre présentation et analyse du produit de test d’intrusion Nessus.
Capture d’écran
Alternatives
Bien que Nessus soit performant pour l’analyse des vulnérabilités, il ne dispose pas de fonctionnalités supplémentaires de sécurité réseau pour assurer une protection complète. ESET le surpasse globalement en proposant une gamme plus étendue de solutions de sécurité réseau pour une protection plus complète.
Fortinet – Meilleur choix pour les fonctionnalités essentielles et NGFW
Pros
- Interface utilisateur bien conçue
- Fonctionnalités NGFW performantes
- Large choix de solutions de sécurité réseau
Cons
- Les utilisateurs signalent des interruptions intermittentes du système
- Recherche dans les journaux longue
- Courbe d’apprentissage de l’interface en ligne de commande
Note globale : 3,9/5
- Fonctionnalités essentielles : 5/5
- Tarification et transparence : 2.6/5
- Caractéristiques de l’infrastructure : 5/5
- Certifications de conformité : 2.8/5
- Facilité d’utilisation et administration : 4/5
- Assistance client : 2.7/5
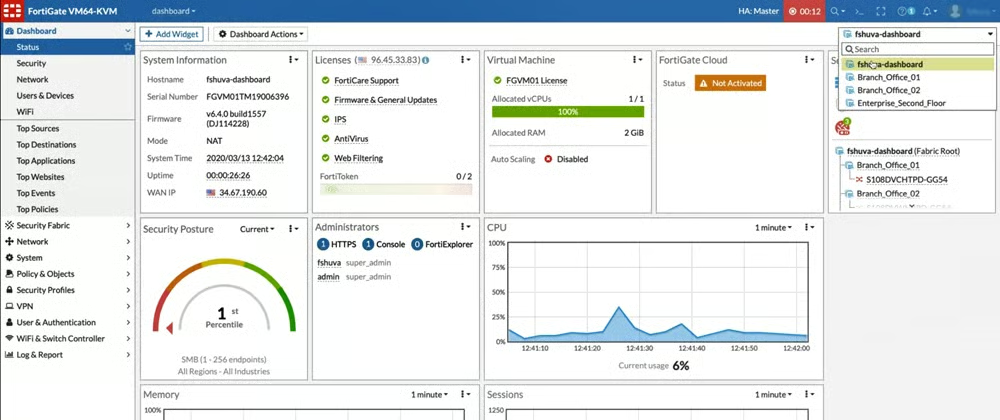
Fortinet fournit depuis longtemps des pare-feu aux PME et aux entreprises, sous la forme de matériel de bureau, de machines virtuelles et d’applications cloud (FWaaS). Les solutions FortiGate de Fortinet incluent l’inspection SSL, la protection automatisée contre les menaces, l’intégration à la Security Fabric et la validation de l’efficacité de la sécurité. Fortinet propose un ensemble complet de fonctionnalités essentielles, comprenant une protection puissante contre les menaces, des fonctionnalités de pare-feu et des solutions évolutives pour les entreprises.
Tarification
- Contacter pour obtenir un devis : Formules standard et tarification personnalisée disponibles
- Essai gratuit : 30 jours
- Démo gratuite : Contacter pour planifier une démonstration
Fonctionnalités clés
- Solution modulaire : Combine les fonctionnalités de plusieurs produits Fortinet proposés comme solutions autonomes.
- Sécurité réseau complète : Offre une protection contre les menaces et des performances élevées tout en réduisant la complexité grâce au NGFW FortiGate.
- Gestion des informations et des événements de sécurité : Permet aux utilisateurs de détecter et de résoudre rapidement les problèmes de sécurité et de gérer les normes de conformité à l’aide de FortiSIEM.
- Conformité : Respecte les normes ISO 27001/9001, HIPAA, NIST ainsi que d’autres exigences et réglementations spécialisées en matière de conformité.
- Outils de sécurité complémentaires : Propose des solutions SASE, SD-WAN, de passerelle web sécurisée, de protection contre les attaques DDoS, de sécurité de la messagerie, de sandboxing, de NAC et bien plus encore.
Si vous souhaitez connaître en détail les différences entre les produits pare-feu de Fortinet et de Palo Alto, consultez notre analyse comparative.
Capture d’écran
Alternatives
Fortinet propose diverses solutions de sécurité réseau, mais si vous vous concentrez sur la détection, l’analyse et la réponse unifiées aux menaces, Splunk offre une plateforme dédiée à cet effet.
Splunk – Meilleur choix pour une sécurité unifiée
Pros
- Fournit un tableau de bord centralisé pour tous les journaux
- Bonnes capacités de création de règles personnalisées
- Supervision en temps réel
Cons
- La documentation doit être mise à jour
- L’interface utilisateur doit être améliorée et proposer davantage de fonctionnalités par défaut
- Les utilisateurs signalent un déploiement long
Note globale : 3,8/5
- Fonctionnalités essentielles : 4.4/5
- Tarification et transparence : 2.4/5
- Caractéristiques de l’infrastructure : 5/5
- Certifications de conformité : 3.5/5
- Facilité d’utilisation et administration : 4.3/5
- Assistance client : 3/5
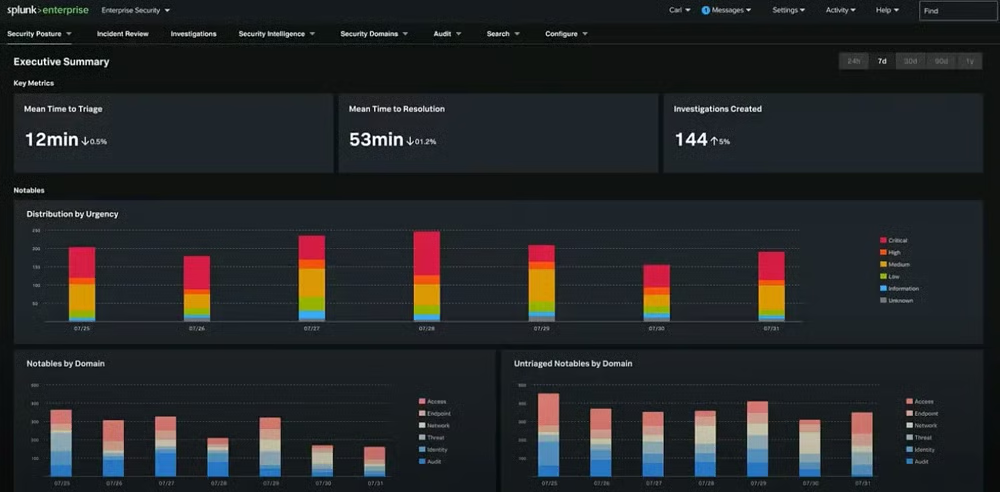
Splunk est une solution d’entreprise destinée aux grandes organisations qui ont besoin d’une visibilité sur un large éventail d’outils et d’activités de sécurité. Splunk se distingue par sa sécurité réseau unifiée, grâce aux avancées récentes de Splunk Mission Control et d’Observability Cloud. Les entreprises peuvent désormais rationaliser leurs workflows et renforcer l’analyse de sécurité (Enterprise Security), l’automatisation (SOAR) et les renseignements sur les menaces. Cela simplifie la détection et la réponse aux menaces au sein d’une plateforme unifiée.
Tarification
- Contacter pour obtenir un devis : Formules standard et tarification personnalisée disponibles
- Essai gratuit : 14 jours
- Démo gratuite : Contacter pour planifier une démonstration
Fonctionnalités clés
- Supervision et observabilité unifiées : Obtenez des informations sur les systèmes informatiques en combinant les mesures des événements, les journaux, les traces et les métadonnées provenant de divers systèmes informatiques.
- Renseignements sur les menaces : Stocke des informations sur les menaces courantes et sur la manière de les traiter lorsqu’elles surviennent.
- Gestion des incidents : Alerte les utilisateurs en cas d’événements et leur permet d’intervenir manuellement ou de lancer une réponse automatique.
- Conformité : Respecte les normes ISO 27001/9001, HIPAA, PCI, SOC2 ainsi que d’autres exigences et réglementations spécialisées en matière de conformité.
- Outils de sécurité complémentaires : Propose des solutions SIEM, SOAR, de supervision des performances des applications, d’AIOps et d’autres solutions de sécurité complémentaires.
Vous souhaitez en savoir plus sur la technologie SIEM phare de Splunk ? Consultez notre analyse de Splunk Enterprise Security (ES).
Capture d’écran
Alternatives
Splunk affiche généralement de bonnes performances en matière de détection des menaces, mais pour renforcer la protection contre les logiciels malveillants, envisagez Malwarebytes, qui fournit des solutions spécialisées de prévention et de suppression des logiciels malveillants.
Malwarebytes – Meilleur outil de protection contre les logiciels malveillants
Pros
- Supervision facile grâce à une gestion centralisée
- Détecte et supprime efficacement les applications malveillantes
- Analyse rapide
Cons
- La protection en temps réel doit être améliorée
- Les utilisateurs signalent certains problèmes lors de la mise à niveau des installations
- Le coût par terminal est relativement élevé
Note globale : 3,8/5
- Fonctionnalités essentielles : 3.6/5
- Tarification et transparence : 3.3/5
- Caractéristiques de l’infrastructure : 5/5
- Certifications de conformité : 3/5
- Facilité d’utilisation et administration : 5/5
- Assistance client : 3/5
Malwarebytes offre une sécurité réseau de haut niveau ainsi qu’une protection complète contre les logiciels malveillants. Ses solutions de sécurité des terminaux s’appuient sur plusieurs couches de protection, des renseignements sur les menaces et l’expertise humaine pour protéger les entreprises contre les rançongiciels, les virus et autres menaces. La protection contre le vol d’identité de Malwarebytes fournit une sécurité fiable en alertant rapidement les utilisateurs de toute fuite d’informations identifiée, ce qui permet d’y remédier sans délai.
Tarification
- Formule Core : 69 $US et plus par terminal et par an
- Formule Advanced : 79 $US et plus par terminal et par an
- Formule Elite : 99 $US et plus par terminal et par an
- Formule Ultimate : 119 $US et plus par terminal et par an
- Contacter pour obtenir un devis : Tarification personnalisée disponible
- Essai gratuit : 14 jours
- Démo gratuite : Contacter pour planifier une démonstration
Fonctionnalités clés
- Pare-feu : Surveille les paquets de données et protège les terminaux contre un large éventail d’attaques et de menaces liées aux logiciels malveillants.
- Protection des terminaux : Permet aux utilisateurs d’examiner les renseignements sur les menaces propres à leurs terminaux.
- Correction automatisée : Réduit le temps consacré à la résolution manuelle des problèmes et traite rapidement les incidents courants de sécurité réseau.
- Conformité : Respecte les principales réglementations en matière de conformité, comme ISO 27001/9001, PCI, SOC2 et NIST.
- Outils de sécurité complémentaires : Offre des outils de visualisation de la sécurité, de blocage des applications, de filtrage DNS et d’autres outils de sécurité supplémentaires.
Consultez notre analyse comparative pour en savoir plus sur les fonctionnalités de Malwarebytes en matière de détection et de suppression des menaces malveillantes.
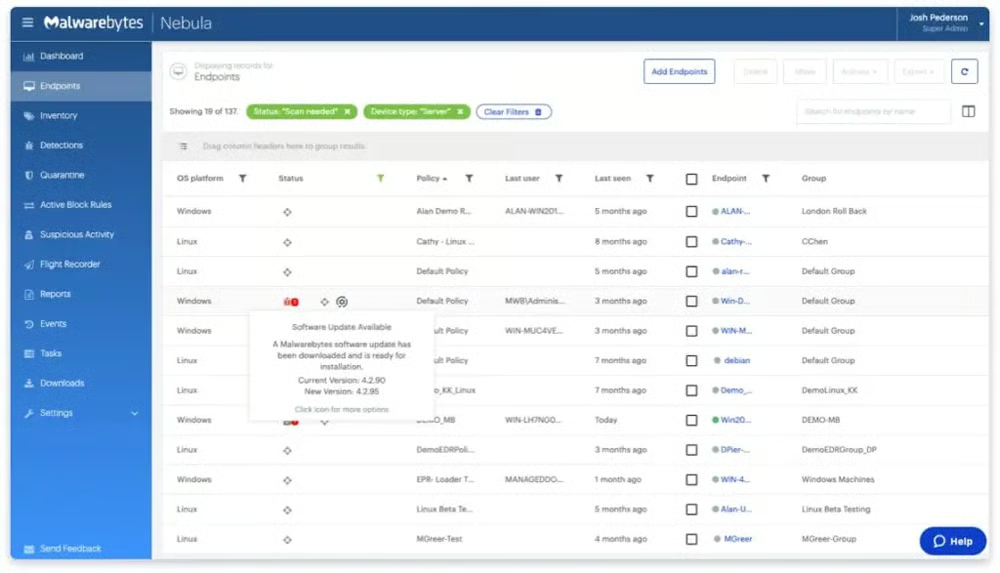
Capture d’écran
Alternatives
Les services de gestion des vulnérabilités et des correctifs de Malwarebytes sont relativement récents. Si vous préférez une solution établie de longue date, envisagez Nessus, reconnu pour la qualité de son assistance et ses vastes capacités de détection des vulnérabilités.
5 fonctionnalités clés des outils de sécurité réseau
La sécurité réseau s’appuie sur divers outils pour assurer une protection complète. Parmi leurs fonctionnalités les plus importantes figurent la simulation de failles et d’attaques, la détection et la réponse sur les terminaux, la gestion des identités et des accès, les systèmes de détection et de prévention des intrusions, ainsi que le contrôle des accès au réseau.
Simulation de failles et d’attaques (BAS)
La simulation de failles et d’attaques reproduit des cyberattaques réelles, à l’image des tests d’intrusion manuels et du red teaming. Grâce aux alertes et à la visibilité en temps réel, les administrateurs peuvent réagir rapidement aux menaces émergentes dans divers environnements d’infrastructure, notamment les architectures cloud et SD-WAN, afin d’assurer une protection proactive et de renforcer la posture de sécurité.
Détection et réponse sur les terminaux (EDR)
L’EDR est comparable à la gestion des vulnérabilités, car il identifie et atténue les menaces aux points d’entrée des utilisateurs. Il offre une sécurité complète similaire à celle des outils IAM, NAC et de gestion des accès privilégiés (PAM), tout en proposant des fonctionnalités supplémentaires, notamment la prévention des pertes de données (DLP), l’application de correctifs et la liste blanche des applications, pour une protection accrue.
Gestion des identités et des accès (IAM)
L’IAM est un système qui gère dynamiquement les politiques d’accès. L’IAM fonctionne avec tous les protocoles d’identité et se connecte facilement aux systèmes CASB, EDR et WAF, en fournissant des informations sur les appareils, les sessions et les identités afin de garantir une sécurité fiable et une gestion efficace des accès dans divers environnements.
Systèmes de détection et de prévention des intrusions (IDPS)
Les IDPS analysent les systèmes à la recherche d’intrusions au moyen de techniques de détection basées sur des signatures ou des anomalies. Les IDPS fournissent des outils de détection des menaces, d’alerte intelligente et de blocage automatisé pour identifier et neutraliser rapidement les menaces de sécurité, garantissant ainsi une protection solide contre les activités malveillantes.
Contrôle des accès au réseau (NAC)
Le NAC est une solution de gestion des politiques qui garantit une configuration correcte des terminaux. Intégré à SIEM, NGFW et d’autres systèmes, le NAC évalue les terminaux, autorise les accès et applique les politiques de sécurité, améliorant ainsi la sécurité réseau en vérifiant et en contrôlant l’accès des appareils au réseau. Les fonctions du NAC comprennent l’application des règles de conformité, l’amélioration de la visibilité du réseau et la limitation des risques associés aux appareils non autorisés.
Comment nous avons évalué les meilleurs outils de sécurité réseau
Nous avons évalué les meilleurs outils de supervision réseau à l’aide d’une méthode de notation standardisée reposant sur six critères fondamentaux. Pour chaque critère, nous avons défini des sous-critères utilisés dans notre évaluation et notre notation, qui ont contribué au score total des produits. Nous avons retenu les sept outils ayant obtenu les meilleurs scores. À partir des résultats, complétés par des recherches plus approfondies, nous avons déterminé les cas d’utilisation de chaque produit.
Critères d’évaluation
Nous avons privilégié six critères essentiels pour évaluer objectivement les meilleurs outils de sécurité réseau. Les fonctionnalités essentielles ont obtenu la pondération la plus élevée en raison de leur importance fondamentale. La tarification et l’infrastructure de sécurité réseau venaient ensuite, pour leur aspect pratique et leurs capacités étendues. La conformité, la facilité d’utilisation et d’administration, ainsi que la qualité de l’assistance client ont également été prises en compte pour leur contribution à l’efficacité opérationnelle.
- Fonctionnalités essentielles (25 %) : Nous avons vérifié les fonctionnalités indispensables de chaque outil de sécurité réseau, telles que la simulation de failles et d’attaques, le Cloud Access Security Broker (CASB), l’EDR, l’IAM, l’IDPS, la protection contre les menaces mobiles, et bien plus encore.
- Gagnant du critère : Fortinet
- Tarification et transparence (20 %) : Ce critère prend en compte des facteurs tels que la disponibilité d’essais gratuits, l’accessibilité et la clarté des tarifs, la flexibilité du modèle tarifaire, la proposition de formules gratuites et la disponibilité de démonstrations gratuites.
- Gagnant du critère : ESET
- Caractéristiques de l’infrastructure de sécurité réseau (20 %) : Nous avons examiné les caractéristiques de chaque outil selon ses intégrations système, sa compatibilité avec plusieurs plateformes, la supervision unifiée de la plateforme, la sécurité zero trust, son évolutivité, ainsi que ses fonctions de sauvegarde et de récupération.
- Gagnant du critère : Plusieurs gagnants
- Certifications de conformité (15 %) : Nous avons examiné des certifications telles qu’ISO 27001 et 9001, HIPAA, PCI DSS, le RGPD, SOC2 et NIST, ainsi que la disponibilité de référentiels de conformité spécifiques.
- Gagnant du critère : Plusieurs gagnants
- Facilité d’utilisation et administration (10 %) : Cette catégorie est évaluée selon le caractère intuitif de l’interface utilisateur, la mise à disposition d’un panneau d’administration centralisé pour rationaliser les opérations, ainsi que les notes attribuées sur des plateformes comme G2 et Capterra pour la simplicité d’utilisation et de configuration.
- Gagnant du critère : Plusieurs gagnants
- Assistance client (10 %) : Ce critère mesure la qualité du service, notamment la disponibilité d’une assistance par chat en direct, par téléphone et par e-mail, la qualité de la documentation, des démonstrations et des supports de formation, ainsi que les évaluations de la qualité de l’assistance par les utilisateurs sur G2 et Capterra.
- Gagnant du critère : Palo Alto Networks
Foire aux questions (FAQ)
Qu’est-ce que la sécurité réseau d’entreprise ?
La sécurité réseau d’entreprise est un terme général qui couvre un éventail de technologies, d’appareils et de processus. Certains experts la définissent simplement comme un ensemble de règles et de configurations qui protège l’intégrité, la confidentialité et l’accessibilité des données au sein d’un réseau d’entreprise. Elle implique le déploiement de logiciels et de matériel pour réduire les vulnérabilités et réagir rapidement aux menaces de sécurité, en mettant l’accent sur des mécanismes de réponse efficaces et des mesures de prévention contre les cyberattaques.
À quoi servent ces outils de sécurité réseau ?
Les produits de sécurité réseau remplissent plusieurs fonctions en protégeant l’infrastructure réseau, les données et les actifs de l’organisation contre diverses cyberattaques. Ces outils fonctionnent ensemble pour former une approche de sécurité multicouche qui protège le réseau de l’entreprise contre un large éventail de cybermenaces et de vulnérabilités. En plus des meilleurs outils de sécurité réseau présentés ci-dessus, voici quelques outils de sécurité réseau et leurs fonctions :
- Prévention des pertes de données (DLP) : Surveille et gère les mouvements de données sur l’ensemble du réseau afin d’empêcher le transfert illégal ou la fuite de données sensibles.
- Réseaux privés virtuels (VPN) : Chiffrent le trafic réseau, garantissant une communication sécurisée entre les utilisateurs distants et le réseau de l’entreprise tout en protégeant les données sensibles contre l’interception.
- Pare-feu : Servent de barrière entre le réseau interne et les menaces externes, en gérant le trafic entrant et sortant selon des règles de sécurité définies.
- Logiciels antivirus et antimalware : Détectent et éliminent les logiciels dangereux (logiciels malveillants) des systèmes, empêchant les accès indésirables et les fuites de données.
- Gestion des informations et des événements de sécurité (SIEM): Collecte, analyse et met en corrélation les données relatives aux événements de sécurité provenant de diverses sources afin de détecter les incidents de sécurité et d’y réagir plus efficacement.
- Cloud access security broker (CASB): Surveille et gère l’accès aux services cloud, garantissant la sécurité des données, la conformité et la protection contre les menaces.
- Protection contre les menaces mobiles : Se concentre sur la protection des appareils mobiles contre les menaces telles que les logiciels malveillants, l’hameçonnage et les attaques réseau, tout en garantissant la confidentialité des données et des utilisateurs.
Quels sont les défis courants liés à l’utilisation des outils de sécurité réseau ?
Les difficultés courantes liées à l’adoption de solutions de sécurité réseau comprennent leur intégration aux systèmes existants, la difficulté à choisir parmi un vaste éventail d’outils accessibles et la gestion de la complexité à mesure que l’entreprise se développe.
- Intégration avec d’autres systèmes : De nombreuses entreprises disposent déjà de systèmes informatiques établis, tels qu’une infrastructure réseau, des terminaux et des services cloud. Il peut être difficile d’intégrer de nouveaux outils de sécurité aux systèmes existants.
- Surcharge d’outils : Le marché de la cybersécurité propose un large éventail d’outils et de solutions, chacun répondant à un domaine distinct de la sécurité réseau. Cependant, l’abondance des options peut entraîner confusion et incertitude pour les entreprises.
- Gestion de la complexité : À mesure que les entreprises se développent et évoluent, leurs environnements de sécurité réseau peuvent devenir plus complexes. La gestion de plusieurs outils, configurations et règles de sécurité dans diverses infrastructures réseau accroît cette complexité.
En conclusion : renforcez votre défense grâce aux outils de sécurité réseau
Préserver l’intégrité de la sécurité réseau est une considération essentielle pour toute organisation. Les organisations doivent combiner différentes technologies afin d’assurer une protection optimale dans les limites de leur budget. Le contrôle des accès, les renseignements sur les menaces, la détection et la prévention des intrusions, la prévention des pertes de données, sécurité des e-mails, la sécurité des terminaux, l’analyse des vulnérabilités et la gestion des correctifs jouent tous un rôle dans la protection du réseau et de ses données.
Alors que presque tous les aspects de l’activité professionnelle deviennent plus numériques, les logiciels de sécurité réseau réduisent l’impact des cyberattaques. Tenez compte de vos priorités en matière de sécurité et utilisez les essais gratuits et les formules gratuites disponibles pour déterminer quel outil vous convient le mieux.
Aucun outil ne garantit une sécurité totale, mais vous pouvez commencer votre stratégie de sécurité réseau en mettant en œuvre les bonnes pratiques de pare-feu, car elles constituent souvent la première ligne de défense contre les cybermenaces.