

















このガイドは、2026年に最適なオープンソースのペネトレーションテストツールを評価したいセキュリティチーム、ペネトレーションテスター、IT管理者向けです。Webアプリケーションセキュリティ、ネットワークスキャン、パスワード監査、エクスプロイト、ワイヤレステストなど、主要なペネトレーションテスト分野にわたって代表的な23種類のツールを比較し、自社環境に適したソリューションを選べるようにします。
2026年のオープンソース・ペネトレーションテストツールに関するポイント
- オープンソースのペネトレーションテストツールを使えば、商用プラットフォームのコストをかけずに、セキュリティチームが脆弱性を特定できます。
- ツールごとに、Webアプリケーションのスキャン、パスワード監査、ネットワーク探索、エクスプロイト、ワイヤレステスト、パケット分析など、特定のタスクに特化しています。
- Nmap、Metasploit、Wireshark、Burp Suite、OWASP ZAPなど、広く利用されているペネトレーションテストツールの多くはKali Linuxに含まれています。
- 組織では、アプリケーション、ネットワーク、ワイヤレス環境、Active Directoryを対象に包括的なペネトレーションテストを実施するため、複数のオープンソースツールを組み合わせることがよくあります。
- 適切なペネトレーションテストツールは、テストの目的、技術的な専門知識、評価対象となるシステムによって異なります。
オープンソースのペネトレーションテストツールは、ペンテストチームがシステムやネットワークの弱点を特定するのに役立つ、無償で利用できるソフトウェアソリューションです。完全なペネトレーションテストを実施するにはさまざまなツールが必要になることが多いため、オープンソースのペンテストツールを使えばコストを抑えられます。以下のツールの多くは、オペレーティングシステムKali Linuxに含まれています。オープンソース製品を網羅したリストに加え、利用可能な有料サービスも紹介します。
ペネトレーションテストの主なカテゴリー
以下のツールを、ペンテスト演習での機能に基づいて分類しました。複数のカテゴリーに該当するものや、カテゴリー間で重複するものもありますが、このリストは各ツールが担う主な機能についての評価を示しています。以下に主要なカテゴリーを示します。各カテゴリーの最適なツールに移動できるリンクも用意しています。
- 最適なWebアプリスキャンツール: ZAP、Nikto、W3af、WPScan
- 最適なパスワードクラッカー: John the Ripper、Medusa、Rubeus
- 最適なペンテストフレームワーク: Burp、Metasploit、Fiddler
- 最適なワイヤレスネットワークスキャンツール: Hashcat、Aircrack-ng、wifite
- 最適なエクスプロイトツール: BeEF、SQLmap、SET
- 最適なスニッフィングツール: Ettercap、Tcpdump、Wfuzz
- 最適なネットワークスキャナー/列挙ツール: Nmap、Wireshark、Gobuster、Amass
Webアプリスキャンツールのベスト4
以下のオープンソースのペネトレーションテストツールは、Webに公開されたアプリケーション、サーバー、その他の資産のセキュリティを専門家がテストするのに役立ちます。上位4つの選択肢は、OWASP、Nikto2、W3af、WPScanです。
OWASP
Open Web Application Security Project(OWASP)が提供するZed Attack Proxy(ZAP)は、テスターのブラウザーとWebアプリケーションの間に入り、リクエストの傍受、コンテンツの変更、パケットの転送などを行います。OWASPのチームが積極的に保守しており、複数のプログラミング言語とスクリプト言語をサポートしています。OWASPは包括的で、スパイダー、パッシブスキャンとアクティブスキャン、リクエストエディター、マーケットプレイス、プラグインなど、豊富な機能を備えています。
長所
- OWASPのチームが積極的に保守している
- スパイダー、パッシブスキャンとアクティブスキャン、アプリケーション・プログラミング・インターフェース(API)、リクエストエディターなど、包括的で豊富な機能を備えている
- 複数のプログラミング言語とスクリプト言語をサポートしている
- グラフィカルインターフェースとコマンドラインインターフェース(CLI)に加え、充実したドキュメントを提供している
- 初心者からエンタープライズのセキュリティチームまで、さまざまな経験レベルに適している
短所
- インストールが難しい場合があり、Burp Suiteなどのプレミアム製品に比べてUXが使いにくい
- 一部の機能を利用するには追加のプラグインが必要
Nikto
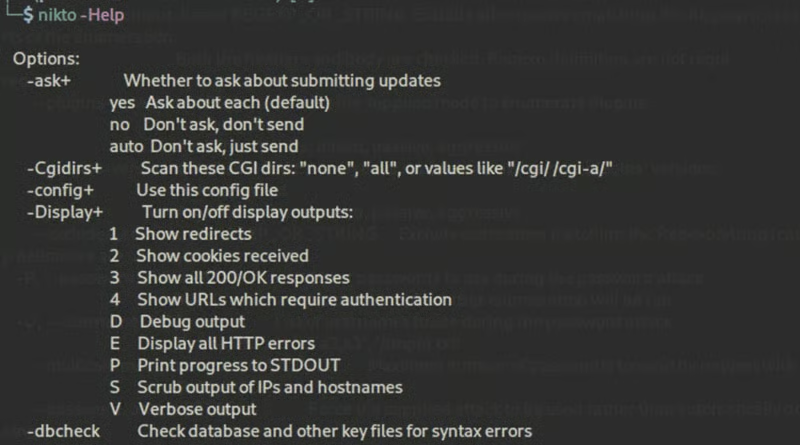
Niktoは、サーバーの設定ミスなど、一般的なWebの欠陥をコマンドラインで特定する軽量なWebサーバースキャナーです。Kali Linuxでインストールできるほか、sudo apt install niktoコマンドで単一パッケージとしてインストールすることもできます。数千件に及ぶ危険性のあるファイルや一般的なゲートウェイインターフェース(CGI)など、複数の項目に対してテストを実行し、数百種類のサーバーについて、古いバージョンやバージョン固有の問題がないかを確認します。
長所
- 一般的なニーズをカバーする、わかりやすいツール
- 侵入検知システム(IDS)をテストできる
- 入出力用のファイルをサポートしている
短所
- 初心者には分かりにくい場合がある
- グラフィカルユーザーインターフェース(GUI)がない
- 確立されたコミュニティやサポートがない
W3af
w3af(Web Application Attack and Audit Framework)は、アプリケーションを分析し、検出結果のレポートを作成するフレームワーク付きのスキャナーです。アプリのマッピングが完了すると、SQLインジェクションなど、コード内の特定のバグを引き起こすよう細工したリクエストを送信し、脆弱性が存在するケースを報告します。
長所
- 習得・使用が容易
- 有用なレポートを生成する
- 多くのタスクを自動化する
- 詳細なドキュメントを提供している
短所
- GUIの操作が難しい場合がある
WPScan
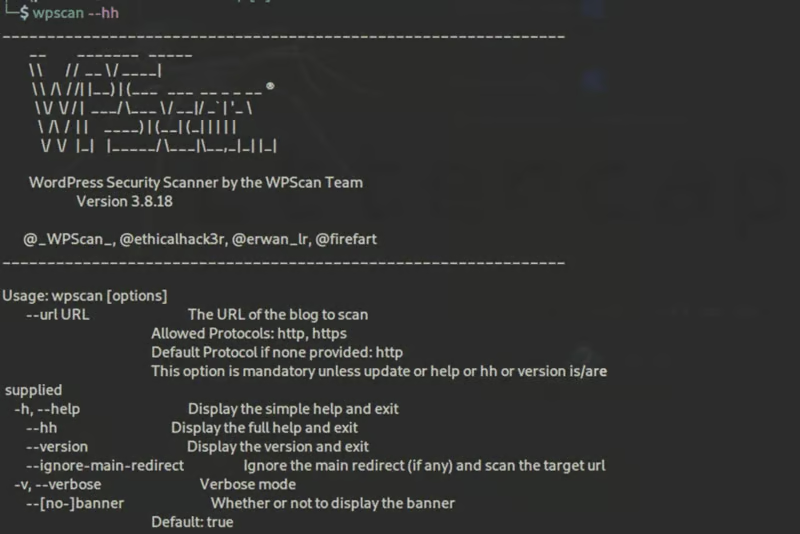
WPScanは、WordPress向けの人気セキュリティツールです。Kali Linuxなどのペンテスト用ディストリビューション、Docker、またはバイナリとして利用できます。クイックスキャンでは、XML-RPCプロトコルの使用や古い依存関係など、WordPressインストールにありがちな欠陥を検出できます。また、ブルートフォース攻撃も効率的に実行できます。内部では、CLIツールがWordPress Vulnerability Database APIを使い、WordPressの脆弱性データをリアルタイムで取得します。
長所
- 包括的で、充実したドキュメントを提供している
- WordPress専用に構築されている
短所
- 無料プランではAPIクォータに制限がある
- Kali Linuxを使わない場合、前提条件が多い
- GUIがない
料金プランのアップグレード: CLIツールは無料ですが機能に制限があります。中小企業向けおよびエンタープライズ向けの有料版も利用できます。
自社でペンテストの取り組みを始めるなら、具体的な優先順位の設定やテストのスケジュール作成などの手順をまとめたペンテストプログラム開発ガイドをご覧ください。
パスワードクラッカーのベスト3
パスワードクラッキングとは、コンピューターシステムに保存されたパスワードを取得することです。システム管理者やセキュリティチームだけでなく、ハッカーもこれらのツールを使って脆弱なパスワードを見つけられます。パスワードクラッカーの上位ツールは、John the Ripper、Medusa、Rubeusです。
John the Ripper
John the Ripperは、Kali Linuxに含まれる最も人気の高い無料パスワードクラッカーの1つです。有料版もあります。複数のパスワードクラッキング手法を1つのパッケージに統合しています。また、macOS、Windows、Webアプリ、グループウェア、データベースサーバー、ネットワークトラフィックのキャプチャ、暗号化された秘密鍵、ファイルシステムとディスク、アーカイブ、ドキュメントファイルなど、数百種類のハッシュと暗号をサポートしています。
長所
- 設定の柔軟性が高い
- マングリングルール(例:Pa$$w0rd)など、一般的な変形をクラッキングできる
- さまざまなパスワードクラッカーの長所を1つのパッケージに統合している
短所
- 習得、セットアップ、設定が難しい場合がある
- 実行ユーザーと同じ権限で動作するため、shadowパスワードを読み取れない
- パスワードの突破以外は何もできない
John the Ripperの使い方や長所・短所の詳細については、John the Ripper:パスワードクラッキングのチュートリアルとレビューをお読みください。
Medusa
Medusaは、Kali Linuxに含まれる興味深い機能を備えた強力なブルートフォースツールです。このコマンドラインツールは、sudo apt install medusaコマンドを使ってLinuxパッケージとしてインストールすることもできます。同時ブルートフォース攻撃のようなスレッドベースの並列テストをサポートし、中断されたMedusaスキャンを再開することもできます。
長所
- 習得・使用が容易
- 高速で並行処理に対応
- 容易に拡張できる
短所
- 他のツールよりも対応するオペレーティングシステムとプラットフォームが少ない
- ドキュメントが不足している
Rubeus
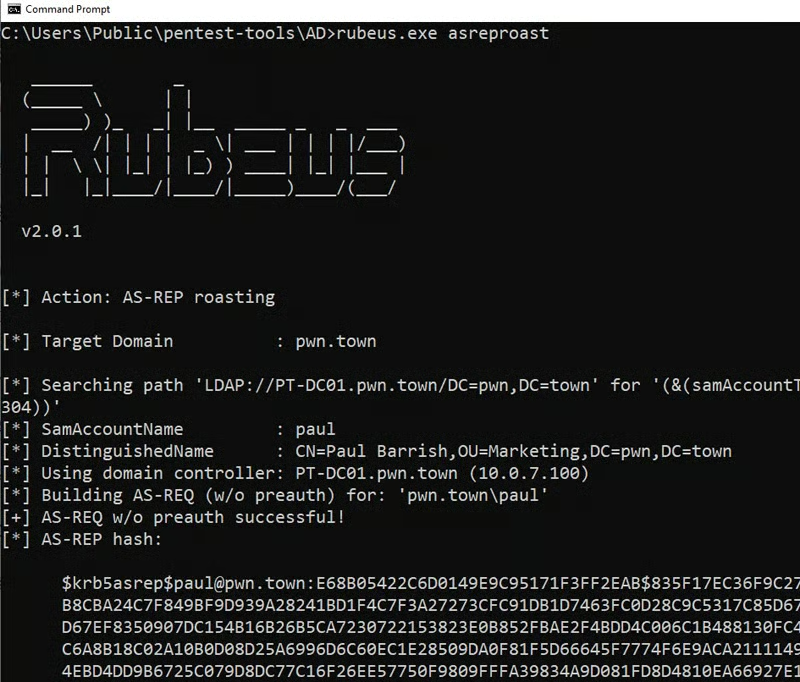
オープンソースで、BSD 3-Clauseライセンスの下で提供されるRubeusは、Kerberosを直接操作・悪用するためのC#ツールセットです。特に、ますます利用が増えているKerberosのユースケースを対象としています。Kerberosは、Active Directory(AD)で使われるチケットベースのネットワーク認証プロトコルですが、設定を誤っているケースが少なくありません。Rubeusは、そこから生じる脆弱性を悪用し、キーの作成や、偽造証明書によるアクセス権の付与などを実行します。
長所
- Kerberosの脆弱性に適している
- Kerberoastingに対するRubeusのアプローチを変更した機能を含む
- 汎用性が高く、被害者のマシンに配置してさまざまなAD関連攻撃を実行できる
短所
- ホスト、ネットワーク、ドメインのいずれの観点からも、複数の方法で検出される可能性がある
- 機密性の高いAPIを使うため、コード自体の初期の武器化段階で検知される可能性がある
Rubeusなどのペンテストツールを使って組織のセキュリティサービスをテストする方法については、SIEMシステムのテストと評価:Rapid7 InsightIDRのレビューをお読みください。
ペンテストフレームワークのベスト3
ペンテストフレームワークとは、セキュリティツールの集合であり、ペネトレーションテストの実行に利用できます。Burp Suite、Metasploit、Fiddlerなどの主要なフレームワークは、スキャンとエクスプロイトの両方をカバーしています。
Burp Suite
Burpは、Kali Linuxのコミュニティエディションに含まれる、攻撃向けソフトウェアスイートの最高峰の1つです。高度なスキャンを実行できる、ペンテストの強力な武器ですが、最もよく知られた用途の1つは、HTTPリクエストなどのトラフィックの傍受です。Burp SuiteのWeb脆弱性スキャナーは、PortSwiggerの研究成果を活用し、Webアプリの脆弱性を自動的に検出します。動的コンテンツや不安定なインターネット接続にも対応できます。
長所
- 攻撃者だけでなく、ほとんどのセキュリティチーム、研究者、専門家が利用している
- 包括的
- 使いやすく、設定も容易
- 組み込みのChromiumブラウザーでJavaScriptをレンダリングし、クロールできる
- クロールアルゴリズムが、テスターと同様の方法で対象のプロファイルを構築する
- ロケーションフィンガープリンティング技術を使って隠れた領域を特定する
短所
- 他のスキャナーよりも習得・使いこなしが難しい
- コミュニティエディション(無料)では多くの機能が利用できず、エンタープライズエディションは比較的高価
- 多くの機能を備えたオールインワンソリューションだが、一部の企業では使わない機能も多い
- あらゆる機能を目指しているものの、主に脆弱性スキャナーとして、一部のペネトレーションツールを備えたものと考えるべき
料金プランのアップグレード:無料のコミュニティツールに加え、PortSwiggerはプロ版とエンタープライズ版のBurpも提供しています。
詳しくは、Burp Suiteの利用を始めるためのペンテストチュートリアルをご覧ください。
Metasploit
MetasploitはRapid7が開発した、Kali Linuxにも含まれる著名なエクスプロイトフレームワークです。脆弱性を悪用するための便利なモジュールとスキャナーを提供します。このモジュール式のエクスプロイト手法では、特定の脆弱性に、ユーザーが選択したペイロードモジュールと自動選択されたエンコーダーモジュールを組み合わせます。成功した場合、ユーザーはMetasploit Frameworkの侵入後モジュールを使ってワークフローをカスタマイズできます。
長所
- 攻撃者だけでなく、ほとんどのセキュリティチーム、研究者、専門家が利用している
- 侵害されたマシンを簡単にエミュレートできる
- payloads GUIまたはプロ版のグラフィカルインターフェースを使って、感染したペイロードを作成できる
- Nmapと簡単に組み合わせられる
- テストを自動化できる
短所
- 初心者やスクリプトキディを含め、ハッキングを大幅に容易にしてしまう
- 有料版は高価
- 最初は使いにくい場合がある
- 非常に大規模な環境では、規模拡大に伴う課題が生じることがある
料金プランのアップグレード:オープンソースのフレームワークに加えて、Rapid7はプロフェッショナル版も提供しています。
Fiddler
Fiddlerは、Webデバッグ、Webセッション操作、セキュリティとパフォーマンスのテストに使える便利な手動ツール群です。これらのツールには、ブラウザーとWebサイトのやり取りを監視するWatcherや、クロスサイトスクリプティングのバグから生じるWebサイトの脆弱性を評価するx5sなどがあります。別のツールであるintruder21では、Webアプリケーションのファジーテストを実行し、ファジングしたペイロードを生成してWebサイトに対して送信できます。
長所
- 優れたWebデバッグプロキシ
- SSL復号を自動化できる
- すべてのプロセス、ブラウザートラフィックのみ、ブラウザー以外のトラフィックのみ、リモートクライアントのいずれを復号するか選択できる
短所
- ペンテストツールとして設計されたものではないが、脆弱性のスキャンに役立つ
- .NETフレームワーク上で有料版を導入する場合に最も役立つ可能性が高い。多数の自動化機能が付属しているため
料金プランのアップグレード:Fiddlerは無料ですが、Telerikは有料版を.NETアプリケーションに統合できます。
ワイヤレスネットワークスキャンツールのベスト3
ワイヤレスネットワークスキャンツールは、ワイヤレスネットワークのセキュリティを、ネットワークパスワードのクラッキングや暗号化プロトコルの強度のテストによって検証します。主要なワイヤレスネットワークスキャンプラットフォームは、Hashcat、Aircrack-ng、wifiteです。
Hashcat
Hashcatは、高度なパスワードリカバリー機能を提供し、テスターがWi-FiパスワードやZIPファイルなどのパスワード保護されたドキュメントをクラッキングできるようにします。すでにKali Linuxに含まれていますが、sudo apt install hashcatコマンドを使ってパッケージとしてインストールすることもできます。
長所
- 典型的なハッカー向けツール
- ブルートフォース攻撃に限定されない
短所
- GUIはないが、サードパーティー製の統合機能がある
- 比較的高度な技術知識が必要
Aircrack-ng
Aircrack-ngは、ワイヤレスネットワークの分析とクラッキングに使う定番ツールです。各種ツールはすべてコマンドラインインターフェースを使い、スクリプト実行に対応しています。Aircrack-ngの主な用途は、Wi-Fiカードの確認、パケットインジェクションによるリプレイ攻撃、パケットのキャプチャー、サードパーティー処理用のテキストファイルへのデータのエクスポートです。
長所
- 802.11ワイヤレスローカルエリアネットワーク(LAN)で、ワイヤレスパケットのスニッフィング、傍受、通過トラフィックの記録に適している
- Linux以外にも対応範囲を拡大し、Windows、OS X、FreeBSD、OpenBSD、NetBSD、Solaris、eComStation 2にも対応している
短所
- ワイヤレスではないネットワークの監視やペンテストは実行できない
wifite
Wifiteは、WEPとWPA2に対する現在の攻撃や従来型の攻撃に対応するワイヤレスネットワーク監査ツールです。自動化されたワイヤレス攻撃ツールとして利用できます。
長所
- ルーターなど、ワイヤレスアクセスポイントのパスワード取得に適している
短所
- 主にペンテスト用のLinuxディストリビューションで使うよう設計されている
- Wifiteは、使用する一連のプログラムからrootとして実行する必要がある
- ダウンロードしたスクリプトを実行するのが難しい
詳しくは、さまざまな種類のネットワークセキュリティソリューションについて、ネットワークの保護に関する追加のサポートが必要な場合はご覧ください。
エクスプロイトツールのベスト3
エクスプロイトツールでは、フィッシングやスプーフィングに対するユーザーの脆弱性から、アプリケーションやデータベースのセキュリティまで、あらゆる対象をテストできます。利用可能なエクスプロイトツールの中で最も便利なのは、BeEF、SQLmap、SETです。
BeEF
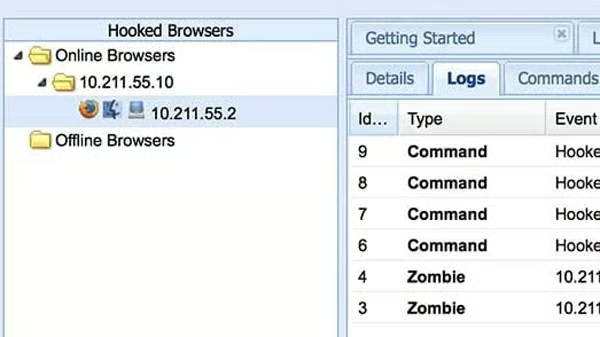
多くのアプリがWebベースであるため、攻撃者はブラウザーを悪用します。Browser Exploitation Framework(BeEF)を使えば、列挙やフィッシング、ソーシャルエンジニアリングといった従来型のタスクをシームレスに実行できます。このソフトウェアは、使いやすいGUIと、さまざまな状況を標的にして認証情報の窃取など多様なタスクを実行できる実用的なクライアントサイド攻撃ベクトルをテスターに提供します。BeEFにはユーザーガイドも用意されており、利用方法や開発に関する疑問を解決できます。
長所
- 偽のパスワードマネージャーへのログインやiFrameを使ったリダイレクトなど、高度な機能が豊富
- 被害者のブラウザーから攻撃者のログまで、あらゆる情報を可視化できる巧妙なインターフェース
- デモに特に便利
- 偽のログインフォームなど、さまざまな罠用のWebページを事前構築して提供
- ホスト探索などに使える包括的なネットワークモジュールを提供
短所
- 基本的なフィッシングモジュールは、サイバーセキュリティーを意識している従業員にはうまく機能しない
SQLmap
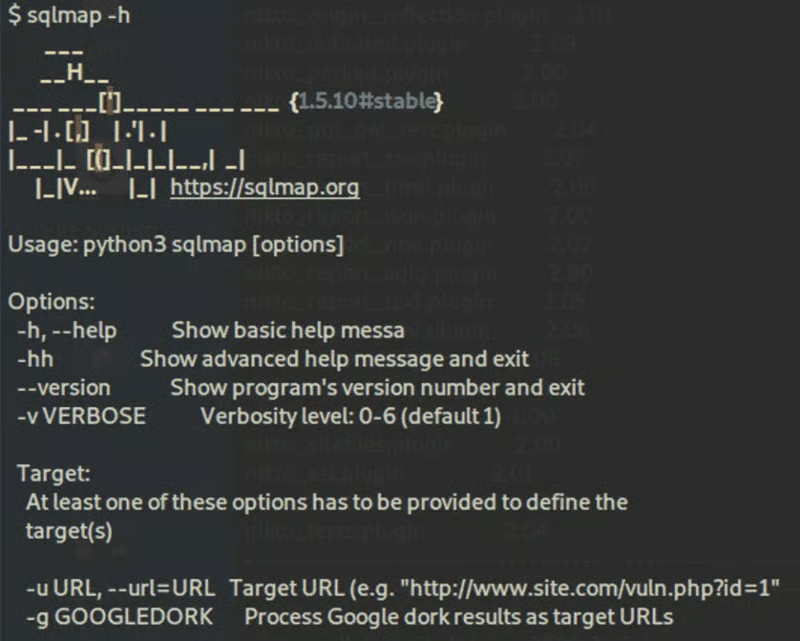
SQLmapはKali Linuxに含まれていますが、GitHubリポジトリからインストールすることもできます。SQLインジェクションの脆弱性の検出と悪用、データベースサーバーの乗っ取りのプロセスを自動化します。SQLmapは、特に検索と列挙に関する高度な機能を提供します。
長所
- さまざまな種類のSQLインジェクションを検出できる
- 幅広いデータベースに対応
短所
- GUIがなく、CLIのみ。ただし、サードパーティー製の統合機能がある
SET
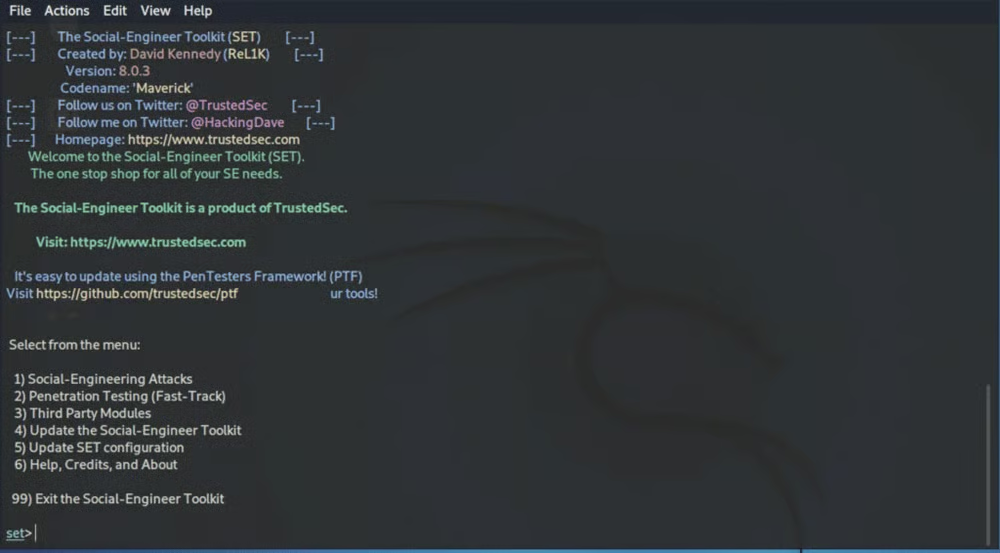
SET(Social Engineer Toolkit)は、スキャナーではソーシャルエンジニアリングのペンテストを実施できないため、人間の要素に焦点を当てています。ユーザーはペイロードや、Googleのログインページのようなフィッシングページ、その他のWeb攻撃を作成できます。
長所
- GUIの代わりに使うコマンドラインのセットが、見やすい形式になっている
- 包括的
- シンプルだが強力
短所
- 最も弱いリンクになりがちな人間のミスに依存する。ただし、一部の攻撃ではこの手順が不要
- GUIが利用できるかどうかが不明確
スニッフィングツールのベスト3
パケットスニファーはネットワークトラフィックを分析・傍受し、データやパスワードを盗んだり、中間者攻撃を仕掛けたりできます。主要なスニッフィングツールを探す場合は、Ettercap、Tcpdump、Wfuzzを検討してください。
Ettercap
Ettercapは、ユーザーがデータをリアルタイムで変更し、中間者(MITM)攻撃を実行できるパケットスニファーです。一般的な用途は、ARP(Address Resolution Protocol)ポイズニングやスプーフィングによってパスワードを傍受することです。攻撃者は被害者とルーターの間に入り、トラフィックを迂回させます。EttercapはKali Linuxで使用できるほか、sudo apt install ettercap-commonコマンドを使ってペンテスト用ディストリビューションにスタンドアロンソフトウェアとしてインストールすることもできます。
長所
- 典型的なハッカー向けツール
- EDR(エンドポイントの検出と対応)などのセキュリティーシステムをテストできる
- GUIとコマンドラインに対応
短所
- 攻撃を実行するには、ユーザーがすでにネットワーク内部にいる必要がある
- インターフェースはさらに洗練できる余地がある
- 習得や使いこなしが難しい場合がある
Tcpdump
Tcpdumpは、ネットワークトラフィックをキャプチャーする移植可能なC/C++ライブラリーlibpcapを開発したのと同じ開発者が作った、強力なコマンドラインパケットアナライザーです。ネットワークインターフェース上のパケットの内容を説明する情報を、タイムスタンプ付きで出力します。
長所
- 後で分析できるよう、パケットデータをファイルに保存できる
- ネットワークインターフェースからパケットを読み取るのではなく、保存済みのパケットファイルを読み取れる
- 保存済みパケットファイルのリストを読み取れる
短所
- コマンドラインのみ
- 場合によってはパフォーマンスに影響する
Wfuzz
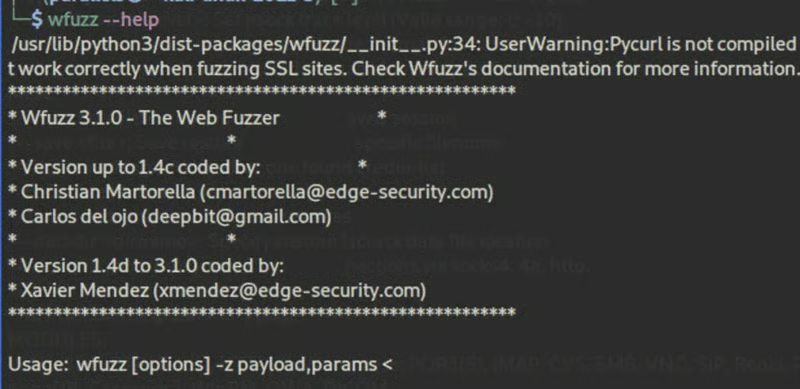
Wfuzzは、ディレクトリ、スクリプト、フォームなど、さまざまな要素に対するブルートフォース攻撃の実行に役立ちます。他の多くのツールと同様にKali Linuxに含まれていますが、sudo apt install wfuzzコマンドで実行することもできます。
長所
- ワードリストを受け入れられる
- 設定をカスタマイズできる
- ドキュメントが整備されている
短所
- 他の選択肢より大幅に遅い
- より多くの中央処理装置(CPU)能力とランダムアクセスメモリー(RAM)が必要
ネットワークスキャン/列挙ツールのベスト4
ネットワークスキャンと列挙のツールは、ネットワークとトラフィックを調査して弱点や脆弱性を探します。主要なネットワークスキャン/列挙ツールは、Nmap Free Security Scanner、Wireshark、Gobuster Directory Scanner、Gobuster Directory Scannerです。
Nmap Free Security Scanner
NmapはKali Linuxに含まれており、nmap.orgからも入手できます。ターミナルで実行できる無料のコマンドラインパッケージで、開いているポートの検出や脆弱性の特定など、さまざまなタスクを実行できます。このツールは大規模なネットワークを高速にスキャンするのに役立ちます。
Nmapは内部で、Nmapネットワーク上で利用可能なホストとサービスを特定するために、生のIPパケットを使用します。攻撃時に標的とすべき最適な領域を示すことで、倫理的なハッカーを支援します。
長所
- 包括的で無料のオープンソースソリューション
- ZenmapなどのGUIと組み合わせられる
- 高度なネットワーク機能が豊富
- カスタムスクリプトに対応
- 巨大なネットワークをスキャンできる規模に対応しつつ、単一ホストにも導入できる
短所
- 設定と習得が難しい場合がある。特にLinuxに不慣れなユーザーには難しい
- 豊富なコマンドとオプションが負担になる可能性がある
- 検出ツールによってNmapのスキャンが発見され、ログに記録される可能性が高い
- Nmapはスキャナーではあるものの、脆弱性を調査して侵入することはできない。ただし、弱点が存在する可能性のある場所を示すことはできる
Wireshark
Wiresharkは、おそらく最も人気のあるネットワークプロトコルアナライザーです。Kali Linuxに含まれるパケットスキャナー、つまりスニファーですが、ほとんどのOSでスタンドアロンソフトウェアまたはパッケージとしてインストールすることもできます。Wiresharkは、ネットワークで何が起きているかを特定し、トラフィックの脆弱性をリアルタイムで評価するためによく使われます。接続レベルの情報や、データパケットの特性、送信元、送信先を強調表示します。
長所
- 多数のパネルと取り外し可能なタブを備えた豊富なインターフェース
- 細部まで確認できる
- トラフィックの脆弱性をリアルタイムで評価できる
- ワイヤレスネットワークの評価に使用できる
- Windows、Linux、Mac、その他ほとんどのOSで動作する
- 出力をXML、PostScript、CSV、プレーンテキストにエクスポートできる
短所
- 他のマッパーより習得や使いこなしが難しい
- ネットワーク上のすべてのリクエストをキャプチャーするため、微調整してフィルターを使う方法を知っておく必要がある
- 潜在的な弱点を示すことはできるが、それを悪用するには依然としてペンテストツールが必要
Gobuster Directory Scanner
GobusterはKali Linuxで使用できるほか、sudo apt install gobusterコマンドを使ってパッケージとしてインストールすることもできます。隠しディレクトリやファイルを迅速に列挙できます。多くのWebアプリはデフォルトのディレクトリや、比較的簡単に見つけられるファイル名を使用しています。そのため、このツールはブルートフォース技術を使ってそれらを発見できます。
長所
- ワードリストと、sudo apt install seclistsコマンドによる追加パッケージに対応
- ディレクトリ、サブドメイン、仮想ホストなど、多くの情報を抽出できる
- プロキシやユーザーエージェントなどを使って、ステータスやプロセスを隠せる
- バックアップファイルや設定ファイルを発見できる
- 出力結果をファイルに保存できる
短所
- Gobusterの一部のモジュールはオプションが限られている
- 堅牢なインストール環境では列挙が難しくなったり、ブロックされたりする可能性が高い
Amass
Amassは、DNS(ドメインネームシステム)やサブドメインの列挙に特に優れたオープンソースのネットワークマッパーです。最新の技術や手法に対応できるよう、積極的に保守・更新されています。スクリプト言語を含め、Nmapと同様の機能も備えています。
長所
- OWASPの支援を受けている
- ドキュメントが整備されている
- さまざまな偵察・情報収集技術を組み合わせている
短所
- コマンドは分かりやすいが、データ分析は初心者には難しい
よくある質問(FAQ)
オープンソースのペネトレーションテストツールとは?
オープンソースのペネトレーションテストツールは、ネットワーク、アプリケーション、ワイヤレス環境、システムの脆弱性を特定するのに役立つ、無料で利用できるセキュリティアプリケーションです。セキュリティ専門家は、ライセンス料を支払うことなく、現実の攻撃をシミュレーションし、セキュリティ対策を検証できます。
最適なオープンソースのペネトレーションテストツールとは?
広く利用されているオープンソースのペネトレーションテストツールには、Nmap、Metasploit Framework、OWASP ZAP、Wireshark、Burp Suite Community Edition、SQLmap、Aircrack-ng、John the Ripper、Gobuster、Amassなどがあります。それぞれペネトレーションテストの異なる段階に特化しています。
オープンソースのペネトレーションテストツールはエンタープライズ環境に適していますか?
はい。多くのエンタープライズセキュリティチームが、ペネトレーションテストプログラムの一環としてオープンソースツールを利用しています。組織では、より広範なカバレッジ、自動化、レポート作成を実現するため、複数のオープンソースツールを組み合わせたり、商用プラットフォームで補完したりすることがよくあります。
これらのペネトレーションテストツールはどのOSに対応していますか?
オープンソースのペネトレーションテストツールの多くは、Kali LinuxやUbuntuなどのLinuxディストリビューションに対応しています。また、WindowsやmacOSで動作するものも多くあります。Dockerコンテナやクロスプラットフォームパッケージで利用できるツールも複数あります。
1つのペネトレーションテストツールでセキュリティ評価を完了できますか?
一般的にはできません。ペネトレーションテストでは通常、偵察、スキャン、パスワード監査、エクスプロイト、Webアプリケーションテスト、ワイヤレスセキュリティ、ネットワーク分析にそれぞれ特化した複数のツールが必要です。
これらのツールを使うにはKali Linuxが必要ですか?
いいえ。これらのツールの多くはKali Linuxにプリインストールされていますが、対応するOSに個別にダウンロードしてインストールすることもできます。
適切なペネトレーションテストツールを選ぶにはどうすればよいですか?
評価の目的に基づいてツールを選びます。たとえば、WebアプリケーションにはOWASP ZAPまたはBurp Suite、ネットワークの探索と分析にはNmapとWireshark、ワイヤレステストにはAircrack-ng、パスワード監査にはJohn the Ripper、エクスプロイトと侵入後のテストにはMetasploitを使用します。
まとめ:オープンソースのペネトレーションテストツール
ペネトレーションテストは、ネットワークを侵入者から守るうえで極めて重要な取り組みです。包括的な有料製品もありますが、多くのペンテストチームは、すでに使い慣れている広く利用されたオープンソースツールを好みます。無料で利用できるオープンソースツールには幅広い選択肢があるため、ペンテスターは大きな費用をかけずに環境を包括的にテストできます。
フル機能の有料製品をお探しなら、次の最適なビジネス向けペンテストソフトウェアガイドをご覧ください。
Jenna Phippsがこの記事を執筆しました。
この記事は2024年9月に初公開され、2026年6月に最終更新されました。