

















Les solutions de gestion des informations et des événements de sécurité (SIEM) aident les organisations à collecter et à analyser les données issues des systèmes informatiques et de cybersécurité afin de détecter les menaces, d’enquêter sur les activités suspectes et de gérer les risques de sécurité. Les meilleures solutions SIEM prennent également en charge la surveillance en temps réel, les exigences de conformité et une réponse plus rapide aux incidents en offrant aux équipes de sécurité une meilleure visibilité sur leurs environnements.
Pour vous aider à trouver la plateforme adaptée, nous avons évalué les principaux outils SIEM en fonction de leurs capacités de sécurité, de leurs fonctionnalités distinctives, de leurs cas d’usage et de leurs limites. Notre comparaison met en évidence les domaines dans lesquels chaque solution est la plus performante, afin que vous puissiez déterminer quelle plateforme SIEM répond aux besoins de sécurité de votre organisation.
Graylog Security est une plateforme SIEM et d’analyse de sécurité qui associe gestion centralisée des journaux, détection des menaces et des anomalies, ainsi que des fonctionnalités d’investigation. Ses options de déploiement flexibles aident les équipes de sécurité à détecter les menaces, à enquêter sur les activités suspectes et à bénéficier d’une meilleure visibilité sur leurs environnements.
Points clés des outils SIEM pour 2026
- Graylog Security est notre premier choix pour une analyse de sécurité flexible, en combinant SIEM, gestion des journaux, détection des menaces et fonctionnalités d’investigation avec des options de déploiement flexibles.
- La meilleure solution SIEM dépend de vos priorités en matière de sécurité. Exabeam se distingue par l’UEBA, LogRhythm par ses déploiements sur site, Splunk par l’observabilité informatique, tandis que d’autres plateformes excellent dans des domaines spécialisés.
- Les capacités de sécurité fondamentales sont le critère le plus important de notre évaluation, puisqu’elles représentent 25 % de la note globale de chaque produit, devant le coût, les fonctionnalités avancées, la facilité d’utilisation et de configuration, ainsi que l’assistance client.
- Ne vous limitez pas au nombre de fonctionnalités pour comparer les outils SIEM. La flexibilité du déploiement, les intégrations, l’évolutivité, l’ergonomie, l’expertise en sécurité et le coût total peuvent fortement influer sur le choix de la plateforme adaptée à votre organisation.
- Testez les logiciels SIEM avant de vous engager, lorsque c’est possible. Les démonstrations, les essais et les preuves de concept peuvent aider à déterminer dans quelle mesure une plateforme prend en charge les sources de données, les flux de travail et les exigences de sécurité de votre organisation.
Voici les sept meilleurs outils et logiciels SIEM à envisager :
Comparatif des meilleurs logiciels et outils SIEM
| Solution | Idéal pour | Prix de départ |
|---|---|---|
| Graylog Security | Idéal pour l’analyse de sécurité flexible | Contacter le service commercial |
| Exabeam Fusion | Meilleure option pour les fonctionnalités d’UEBA | Contacter le service commercial |
| LogRhythm SIEM Platform | Meilleur SIEM sur site | Contacter le service commercial |
| Splunk Enterprise Security | Idéal pour l’observabilité informatique | Contacter le service commercial |
| IBM Security QRadar | Idéal pour l’intégration à l’écosystème IBM | Contacter le service commercial |
| Securonix Unified Defense SIEM | Meilleure intégration SOAR | Contacter le service commercial |
| Rapid7 InsightIDR | Meilleure technologie de piégeage des intrus | Contacter le service commercial |
Graylog Security
Idéal pour l’analyse de sécurité flexible
Note globale : 4,68/5
Fonctionnalités fondamentales : 4.8/5
Coût : 4.6/5
Fonctionnalités avancées : 4.7/5
Facilité d’utilisation et de configuration : 4.6/5
Assistance client : 4.7/5
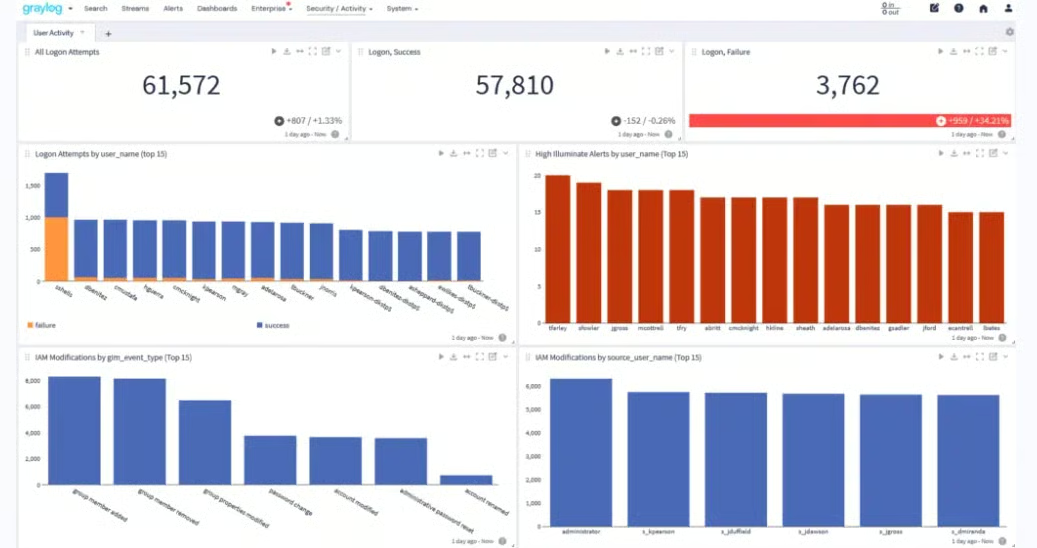
Graylog Security associe des capacités de SIEM à la gestion centralisée des journaux, à l’analyse de sécurité, à la détection des anomalies et à des outils d’investigation pour aider les équipes de sécurité à identifier les menaces et à y répondre. Son architecture flexible prend en charge les déploiements autogérés, hybrides et cloud, ce qui la rend utile aux organisations qui souhaitent mieux contrôler la manière dont elles collectent, conservent et analysent les données de sécurité.
Graylog se distingue par la solidité de sa base de gestion des journaux et son approche pragmatique de l’analyse de sécurité. Des fonctionnalités telles que la détection des anomalies assistée par l’IA et le machine learning, les alertes fondées sur les risques, la prise en charge des règles Sigma, le contexte des actifs et les investigations centralisées offrent aux analystes plusieurs moyens de faire émerger les activités suspectes et de hiérarchiser les menaces. Graylog fournit également du contenu de sécurité préconfiguré via Illuminate afin d’aider les équipes à normaliser les données et à accélérer le déploiement.
Les organisations à la recherche de fonctionnalités SOAR natives étendues peuvent avoir besoin d’outils supplémentaires pour automatiser les réponses complexes. Graylog offre toutefois un bon équilibre entre fonctionnalités SIEM, flexibilité du déploiement et analyse des journaux. La solution convient particulièrement aux équipes de sécurité qui souhaitent bénéficier de puissantes capacités de détection des menaces et d’investigation sans renoncer au contrôle de leurs données de sécurité.
Tarifs
- Prix fournisseur : contacter Graylog pour obtenir un devis personnalisé
- Option gratuite : Graylog Open est disponible gratuitement pour les organisations qui ont besoin d’une gestion centralisée des journaux, mais les fonctionnalités de Graylog Security nécessitent une licence commerciale
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| ✔️ Options de déploiement flexibles dans des environnements autogérés, hybrides et cloud | ❌ Les fonctionnalités SIEM complètes et les fonctions de sécurité avancées nécessitent une formule Graylog Security payante |
| ✔️ Base solide pour la gestion et la recherche dans les journaux pour enquêter sur de grands volumes de données de sécurité | ❌ La configuration et la personnalisation avancées peuvent nécessiter une expertise supplémentaire |
| ✔️ Analyse de sécurité intégrée incluant la détection des anomalies, la notation des risques, les règles Sigma et les investigations | ❌ Les équipes qui ont besoin de fonctionnalités SOAR étendues peuvent devoir recourir à des outils de réponse supplémentaires |
Fonctionnalités clés
Analyse de sécurité : Graylog Security associe les données centralisées des journaux à la corrélation, à l’enrichissement contextuel et à des analyses axées sur la sécurité pour aider les équipes à identifier les activités suspectes et à enquêter sur les menaces potentielles.
Détection des anomalies : L’analyse comportementale assistée par l’IA et le machine learning établit des références à partir des données historiques des journaux et identifie les écarts par rapport à l’activité attendue, aidant ainsi les analystes à détecter les menaces que les règles statiques pourraient laisser passer.
Détection des menaces fondée sur les risques : La notation des risques liés aux événements et aux actifs aide les équipes de sécurité à hiérarchiser les alertes en fonction du risque potentiel pour leur environnement, permettant aux analystes de concentrer leurs investigations sur les activités prioritaires.
Investigations centralisées : Graylog Investigations rassemble les journaux, alertes, événements, recherches, tableaux de bord et autres éléments de preuve pertinents afin que les analystes puissent organiser les investigations et collaborer sans devoir reconstituer manuellement les données provenant de plusieurs vues.
Contenu de sécurité Illuminate : Graylog Illuminate fournit des fonctions préconfigurées d’analyse syntaxique, de normalisation, d’enrichissement, des tableaux de bord et du contenu de sécurité qui aident les équipes à intégrer les sources de données courantes et à commencer plus rapidement à analyser les événements de sécurité.
Exabeam Fusion
Meilleure option pour les fonctionnalités d’UEBA
Note globale : 4,54/5
Fonctionnalités fondamentales : 4.8/5
Coût : 4.0/5
Fonctionnalités avancées : 4.9/5
Facilité d’utilisation et de configuration : 4.4/5
Assistance client : 4.6/5
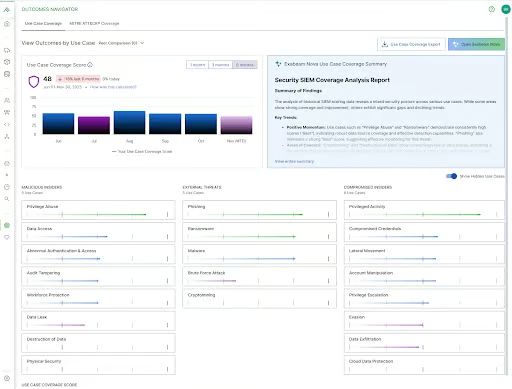
La plateforme cloud native de SIEM Exabeam Fusion unifie le SIEM, l’UEBA, le SOAR et le TDIR automatisé au sein d’une solution unique. Ses analyses comportementales remarquables et ses chronologies intelligentes Smart Timelines contribuent à détecter plus précisément les comptes compromis, les menaces internes et les activités anormales, tout en réduisant le travail manuel d’investigation. La plateforme offre une forte évolutivité grâce à son architecture New-Scale Fusion, à la conservation à long terme des journaux interrogeables et à une vaste bibliothèque d’intégrations et de détections préconfigurées pour accélérer l’intégration.
Exabeam Fusion fournit de puissantes analyses et des flux de travail automatisés, même si ses tarifs peuvent varier selon qu’il complète ou remplace un SIEM existant. Pour les équipes à la recherche d’une détection intelligente, d’investigations automatisées et d’une réponse rationalisée sans lourde charge d’ingénierie, Exabeam Fusion figure parmi les meilleures options de SIEM cloud native disponibles.
Tarifs
- Prix fournisseur : contacter Exabeam
- Modèle : approche flexible permettant de compléter ou de remplacer un SIEM existant, ou de le remplacer entièrement
- Essai gratuit : généralement disponible sur demande
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| ✔️ UEBA de premier plan avec des analyses approfondies des identités et des comportements | ❌ Les tarifs peuvent manquer de transparence selon le modèle de déploiement choisi |
| ✔️ Véritable flux de travail TDIR unifié — SIEM, UEBA et SOAR au sein d’une même plateforme | ❌ Les fonctionnalités avancées peuvent dépasser les besoins des très petites équipes |
| ✔️ Forte évolutivité grâce à New-Scale Fusion, cloud native | ❌ Nécessite une adoption du cloud ; compatibilité limitée avec les déploiements sur site |
Fonctionnalités clés
Analyse comportementale : l’UEBA native établit des références de l’activité des utilisateurs et des entités afin de détecter les menaces internes, les comptes compromis et les comportements anormaux que les systèmes fondés sur des règles laissent souvent passer.
Chronologies intelligentes : crée automatiquement des récits d’attaque en corrélant les événements entre les utilisateurs et les actifs, ce qui réduit les étapes d’investigation manuelle et améliore la compréhension des incidents.
Flux de travail TDIR unifié : intègre le SIEM, l’UEBA et l’automatisation de la réponse au sein d’une même plateforme, afin de rationaliser la détection, l’investigation et la réponse aux menaces sans devoir passer d’un outil à l’autre.
Architecture cloud élastique : New-Scale Fusion évolue dynamiquement pour gérer des volumes d’événements élevés ou variables, offrant de solides performances dans les environnements axés sur le cloud et en forte croissance.
Contenu et intégrations préconfigurés : des centaines de détections, de tableaux de bord et de playbooks, ainsi que plus de 800 intégrations, accélèrent le déploiement, améliorent la couverture et réduisent le délai d’accès à la valeur.
LogRhythm SIEM Platform
Meilleur SIEM sur site
Note globale : 4,54/5
Fonctionnalités fondamentales : 4.3/5
Coût : 4.1/5
Fonctionnalités avancées : 4.0/5
Facilité d’utilisation et de configuration : 3.9/5
Assistance client : 4.2/5
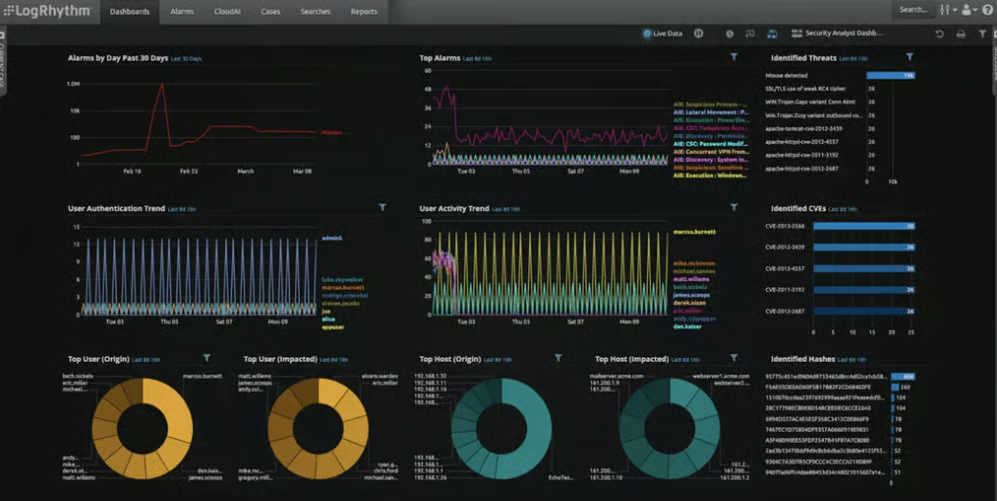
LogRhythm SIEM Platform est une solution SIEM sur site remarquable, connue pour ses fonctionnalités de gestion des journaux, de détection des menaces et de réponse. Son déploiement sur site garantit la maîtrise des données et la conformité, tout en fournissant une solution évolutive adaptée aux exigences de sécurité spécifiques.
Au-delà du SIEM, LogRhythm offre de solides fonctionnalités SOAR, UEBA et NDR, disponibles via des déploiements matériels et logiciels sur site conçus pour les organisations qui doivent garder le contrôle total de leur infrastructure de sécurité. LogRhythm s’impose comme une solution SIEM sur site.
Tarifs
Prix fournisseur : contacter l’équipe commerciale de LogRhythm
Essai gratuit : non disponible
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| ✔️ Un fournisseur de longue date et reconnu de solutions SIEM sur site | ❌ Ne convient pas aux environnements cloud natifs ou privilégiant les SaaS |
| ✔️ Un solide réseau de MSP et de partenaires revendeurs | ❌ Flexibilité limitée des API et des intégrations par rapport aux SIEM cloud natifs |
| ✔️ Interface produit et fonctionnalités d’administration conviviales | ❌ Un rythme de mise à jour traditionnel, aligné sur les cycles de publication des solutions sur site |
Fonctionnalités clés
Analyses avancées : détecte les activités malveillantes en évaluant les schémas dans les contextes de conformité et de sécurité, ce qui améliore la détection proactive des menaces.
Playbooks préconfigurés : ils incluent le triage des alertes, le contexte des menaces et la catégorisation des cas afin de rationaliser la réponse aux incidents grâce à des flux de travail prédéfinis et efficaces.
Détection accélérée : les flux de travail automatisés optimisent la détection et la réponse aux menaces, garantissant une remédiation rapide pour résoudre efficacement les incidents.
Renseignements sur les menaces : LogRhythm Labs fournit des informations utiles et donne accès à des renseignements actuels et complets sur les menaces pour une défense proactive.
Accès aux données : fournit un accès étendu à plus de 950 sources de données tierces ainsi qu’à 1 100 ensembles de règles de corrélation préconfigurés, pour une analyse des menaces plus riche et plus efficace.
Splunk Enterprise Security
Idéal pour l’observabilité informatique
Note globale : 4,22/5
Fonctionnalités fondamentales : 4.7/5
Coût : 3.7/5
Fonctionnalités avancées : 4.5/5
Facilité d’utilisation et de configuration : 3.9/5
Assistance client : 4.3/5
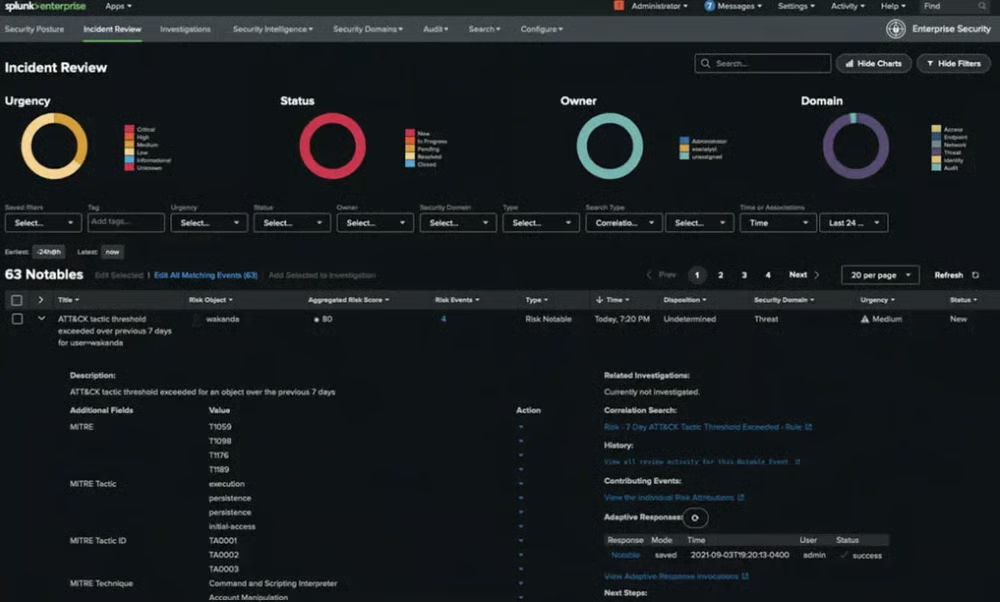
La solution de Splunk Enterprise Security, axée sur les analyses, est évolutive et adaptée aux environnements sur site ou multicloud, et offre de puissantes fonctionnalités de détection des menaces. Elle fournit notamment de puissantes fonctionnalités SIEM tout en démontrant une forte évolutivité grâce à une plateforme qui héberge des milliers d’applications et connecte harmonieusement les données et les flux de travail.
Splunk, connu pour son observabilité informatique, figure parmi les meilleures options pour obtenir une vision complète des environnements informatiques.
Tarifs
Prix fournisseur : contacter Splunk
Essai gratuit : disponible pendant 60 jours via Splunk Enterprise
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| ✔️ Approche complète du SIEM et de la sécurité | ❌ Des ressources potentiellement insuffisantes pour les petites équipes |
| ✔️ Infrastructure et déploiement flexibles | ❌ Tarification complexe et potentiellement élevée |
| ✔️ Large intégration des appareils | ❌ Le niveau d’assistance internationale peut varier selon les régions |
Fonctionnalités clés
Classification des risques : catégorise les risques en fonction de la conformité des utilisateurs et des systèmes à différents référentiels de sécurité, conformément aux normes établies.
Ingestion évolutive : l’évolutivité est disponible pour l’ingestion de données structurées et non structurées, ce qui permet de traiter efficacement un large éventail de types et de volumes de données.
Renseignements intégrés sur les menaces : intègre un outil de gestion des renseignements sur les menaces, ce qui améliore sa capacité à analyser efficacement les cybermenaces émergentes et à y répondre.
Déploiement polyvalent : peut être déployé dans le cloud, sur une infrastructure IaaS, sous forme de logiciel, d’appliance matérielle ou dans des configurations hybrides, offrant ainsi une grande flexibilité aux organisations aux besoins variés.
Plus de 700 détections : fournit un accès à plus de 700 détections, conformes à des référentiels tels que MITRE, NIST, Kill Chain et CIS 20 pour identifier et atténuer complètement les menaces.
IBM Security QRadar
Idéal pour l’intégration à l’écosystème IBM
Note globale : 4,08/5
Fonctionnalités fondamentales : 4.5/5
Coût : 3.8/5
Fonctionnalités avancées : 4.3/5
Facilité d’utilisation et de configuration : 3.7/5
Assistance client : 4.1/5
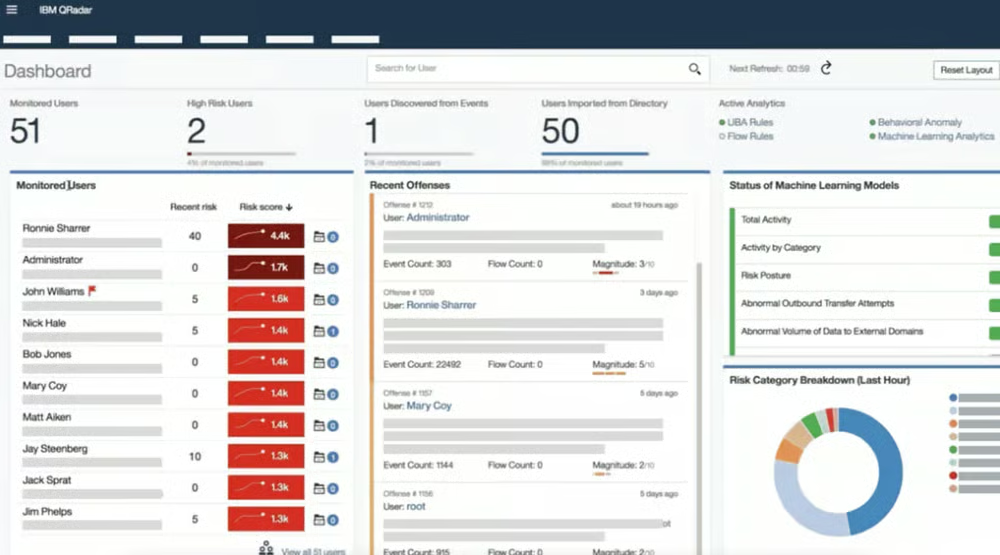
IBM Security QRadar SIEM est un grand favori des entreprises, qui a évolué en parallèle du marché des solutions SIEM. IBM a lancé la suite IBM Security QRadar afin de combiner plus efficacement la détection, l’investigation et la réponse aux menaces, le SOAR, le EDR, et le XDR au sein d’un même service de plateforme pour les utilisateurs du cloud hybride.
Sa présence mondiale offre une assistance localisée, une expertise des réglementations régionales et de vastes canaux de distribution, ce qui en fait un choix fiable dans toutes les régions du monde.
Tarifs
Version gratuite : disponible, mais limitée, via QRadar Community Edition
Formules personnalisées : contacter IBM pour obtenir un devis
Essai gratuit : disponible auprès de certains MSSP
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| ✔️ IA pilotée par l’analyse du comportement des utilisateurs et les informations sur les flux réseau | ❌ Intégration et mise en œuvre difficiles |
| ✔️ Vaste portefeuille et grande expertise en matière de sécurité à l’échelle mondiale | ❌ Interface utilisateur complexe et obsolète |
| ✔️ Écosystème de sécurité étendu et intégration transparente avec QRadar SIEM | ❌ Préoccupations concernant l’assistance produit et les évolutions de la plateforme |
Fonctionnalités clés
Surveillance continue : assure une surveillance continue des environnements sur site et cloud, offrant une visibilité complète tout au long de la chaîne d’attaque.
Renseignements sur les menaces : s’appuie sur Security X-Force d’IBM et sur les flux STIX/TAXII, qui fournissent des informations exhaustives sur les menaces afin de renforcer les mesures de sécurité.
Ressources de conformité : offre une assistance complète en matière de conformité, notamment des ressources pour HIPAA, SOX, ISO, PCI, NIST, GLBA, GDPR et CCPA.
Déploiement polyvalent : propose plusieurs options de déploiement, notamment des appliances matérielles, des logiciels, des solutions SaaS et des machines virtuelles, adaptées aux environnements sur site et IaaS.
Accès aux intégrations : permet une intégration transparente avec plusieurs écosystèmes de sécurité grâce à l’accès à plus de 450 interfaces, API et à un SDK.
Securonix Unified Defense SIEM
Meilleure intégration SOAR
Note globale : 4,3/5
Fonctionnalités fondamentales : 4.6/5
Coût : 4.0/5
Fonctionnalités avancées : 4.7/5
Facilité d’utilisation et de configuration : 4.0/5
Assistance client : 4.2/5
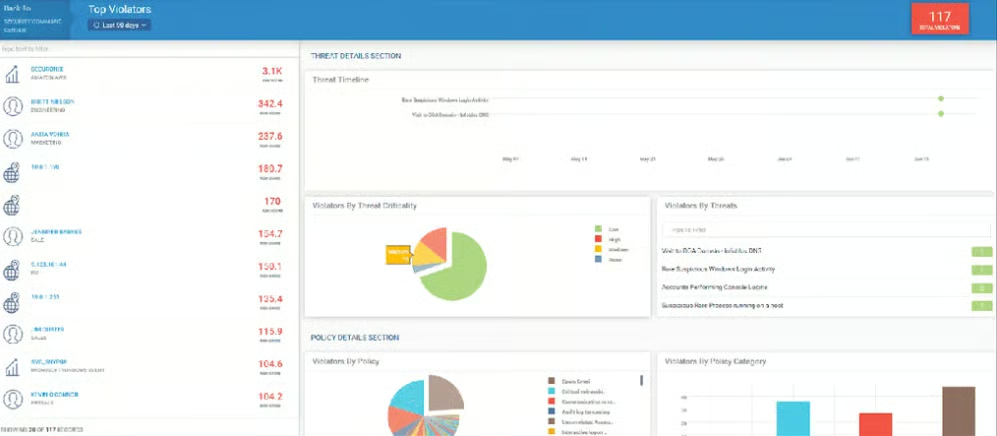
Reconnu pour son approche innovante, Securonix se distingue également par ses fonctionnalités d’intégration SOAR. Sa solution Unified Defense SIEM s’intègre parfaitement au SIEM ainsi qu’à la détection, l’investigation et la réponse aux menaces.
L’Autonomous Threat Sweeper dédié à la détection des menaces s’appuie sur Snowflake Data Cloud pour améliorer la capacité de recherche dans les données. Son Threat Coverage Analyzer évalue les lacunes de sécurité au regard de normes du secteur telles que MITRE ATT&CK et US-CERT.
Tarifs
Prix fournisseur : contacter Securonix Security Operations and Analytics Platform
Essai gratuit : disponible pour l’offre SaaS
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| ✔️ SOAR intégré pour accélérer la réponse aux incidents | ❌ Contrôle d’accès limité fondé sur les rôles (RBAC) |
| ✔️ Les playbooks et les flux de travail guidés réduisent le temps de réponse | ❌ Courbe d’apprentissage de la plateforme abrupte |
| ✔️ Renseignements intégrés sur les menaces, sans coût supplémentaire | ❌ L’abonnement SIEM de base est plus cher que les autres |
Fonctionnalités clés
Ingestion multienvironnement : assure une ingestion centralisée pour les environnements cloud, sur site et hybrides, avec une console uniforme qui simplifie la collecte des données.
Recherche à long terme : permet des analyses approfondies grâce à des fonctionnalités complètes de recherche dans les données historiques, afin de détecter et de gérer les menaces à évolution lente.
Plateforme cloud native : est conçue pour une mise à l’échelle à la demande, avec un modèle d’abonnement SaaS qui apporte flexibilité et efficacité aux opérations de sécurité dans le cloud.
Vaste choix de connecteurs cloud : l’accès à plus de 350 connecteurs et interfaces fondées sur des API permet de collecter un large éventail de données issues de différentes sources cloud.
Contenu adapté aux cas d’usage : grâce à un atelier d’investigation, les utilisateurs peuvent développer des cas fondés sur des exemples du secteur, ce qui améliore l’application pratique et l’analyse.
Rapid7 InsightIDR
Meilleure technologie de piégeage des intrus
Note globale : 4,32/5
Fonctionnalités fondamentales : 4.4/5
Coût : 4.3/5
Fonctionnalités avancées : 4.2/5
Facilité d’utilisation et de configuration : 4.4/5
Assistance client : 4.3/5
Rapid7 propose une plateforme SIEM complète avec sa solution hybride phare SIEM-XDR, InsightIDR. Elle résout les problèmes liés à une focalisation excessive sur les terminaux ou à l’utilisation d’un nombre limité de sources d’événements.
Sa suite de déception, qui comprend des honeypots, des utilisateurs leurres, des identifiants et des fichiers, améliore la détection des menaces tout au long de la chaîne d’attaque. Ces pièges s’appuient sur des recherches continues sur les attaquants pour fournir une visibilité en temps réel au niveau des fichiers et assurer une protection efficace contre les compromissions.
Tarifs
Formules personnalisées : contacter Rapid7 pour obtenir un devis
Essai gratuit : disponible pendant 30 jours
Avantages et inconvénients
| Avantages | Inconvénients |
|---|---|
| ✔️ Installation relativement facile | ❌ Automatisation limitée |
| ✔️ Conservation par défaut des données interrogeables pendant 13 mois | ❌ Nombre élevé de faux positifs |
| ✔️ Contenu de conformité préconfiguré | ❌ Analyses système gourmandes en bande passante |
Fonctionnalités clés
Analyse du trafic réseau : Le système de détection des intrusions (IDS) sélectionné se concentre sur les menaces réelles. Vous pouvez consulter des métadonnées réseau supplémentaires pour évaluer l’ampleur de l’activité.
UEBA : Met automatiquement en corrélation les activités réseau avec des individus et des entités spécifiques.
Renseignements intégrés sur les menaces : La bibliothèque de détection combine l’apprentissage automatique, une cartographie améliorée de la surface d’attaque et des renseignements sur les menaces issus de la communauté open source.
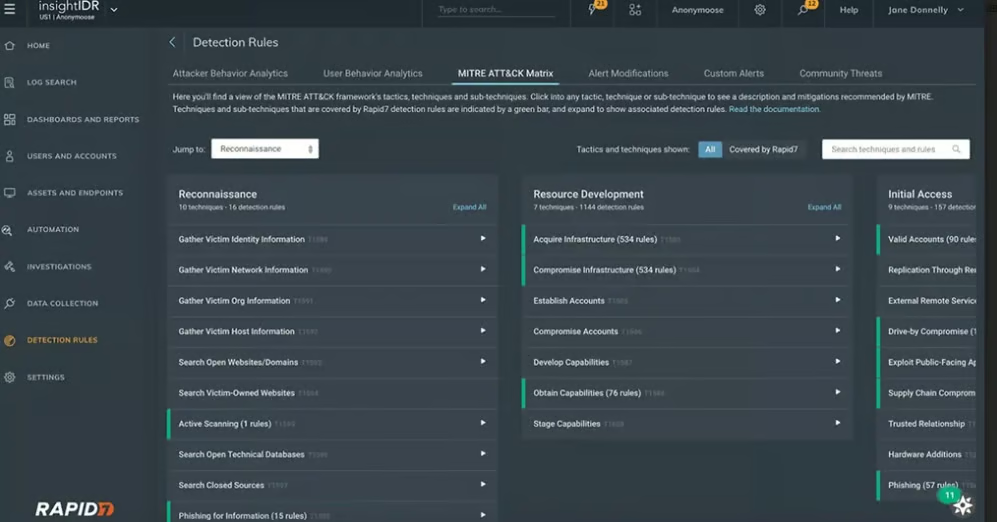
Alignement sur MITRE ATT&CK : Utilise le framework MITRE pour cartographier les détections d’attaquants et d’UEBA. Révèle les tactiques, méthodes et procédures les plus utilisées par les acteurs malveillants.
Technologie de déception : Fournit quatre types de pièges à intrus et injecte de faux identifiants leurres dans vos terminaux pour tromper les pirates.
7 fonctionnalités clés des outils SIEM
Les meilleures solutions SIEM combinent la détection des menaces, l’analyse de sécurité, la gestion des journaux, les intégrations et les fonctionnalités d’investigation afin d’offrir aux équipes de sécurité une meilleure visibilité sur leurs environnements. Bien que les exigences varient selon les organisations, les entreprises qui évaluent des outils SIEM doivent privilégier les fonctionnalités qui améliorent la détection des menaces, accélèrent les investigations et aident les équipes de sécurité à gérer des infrastructures de plus en plus complexes.
Lorsque vous comparez les plateformes SIEM, tenez compte de ces sept fonctionnalités :
Détection avancée des menaces : Utilise des règles, l’analyse comportementale, l’apprentissage automatique, la mise en corrélation et d’autres techniques analytiques pour identifier les activités suspectes et les menaces émergentes qui pourraient autrement passer inaperçues.
Intégration EDR/XDR : Relie les données SIEM aux solutions de détection et de réponse sur les terminaux (EDR) et aux solutions de détection et de réponse étendues (XDR) , fournissant aux analystes un contexte supplémentaire pour détecter les menaces, enquêter sur celles-ci et y répondre sur les terminaux et autres systèmes.
Infrastructure et déploiement flexibles : Prend en charge le déploiement dans des environnements cloud, sur site, hybrides ou autres. La flexibilité du déploiement peut être particulièrement importante pour les organisations soumises à des exigences en matière de résidence des données, de réglementation, d’infrastructure ou de sécurité qui rendent impraticable un SIEM exclusivement SaaS.
Renseignements sur les menaces et intégrations de sécurité : S’intègre aux flux de renseignements sur les menaces et à d’autres technologies de sécurité afin d’enrichir les données d’événements avec un contexte supplémentaire. Des intégrations solides peuvent aider les analystes à mettre en corrélation les activités dans l’ensemble de leur pile de sécurité et à déterminer si un événement constitue une menace réelle.
Mise en correspondance et prise en charge de MITRE ATT&CK : Met en correspondance les détections et les événements de sécurité avec le framework MITRE ATT&CK , aidant les équipes à comprendre les tactiques et techniques des adversaires, à évaluer la couverture de détection et à identifier les lacunes potentielles de leurs contrôles de sécurité.
Gestion unifiée, actifs et rapports de conformité : Centralise les données de sécurité et offre une visibilité sur les utilisateurs, les systèmes et les autres actifs, tout en prenant en charge les exigences de reporting des référentiels réglementaires et de sécurité.
Analyse du comportement des utilisateurs et des entités (UEBA) : Établit des profils comportementaux de référence pour les utilisateurs et les entités et identifie les écarts par rapport à l’activité normale. L’UEBA peut aider les équipes de sécurité à découvrir les comptes compromis, les menaces internes et les comportements suspects que les détections traditionnelles fondées sur des règles pourraient manquer.
Comment nous avons évalué les meilleurs outils SIEM
Pour identifier les meilleures solutions SIEM, eSecurityPlanet a évalué chaque produit dans cinq catégories : fonctionnalités fondamentales, coût, fonctionnalités avancées, facilité d’utilisation et de configuration, et assistance client. Chaque catégorie comprend des sous-critères spécifiques pertinents pour les acheteurs de solutions SIEM, et les produits ont reçu des notes de un à cinq selon leur capacité à répondre à ces exigences.
Nous avons pondéré chaque catégorie en fonction de son importance dans le choix d’une plateforme SIEM, les fonctionnalités de sécurité fondamentales recevant la pondération la plus élevée.
Fonctionnalités fondamentales – 25 %
Nous avons évalué les fonctionnalités de sécurité fondamentales que les organisations doivent attendre des outils SIEM, notamment la chasse aux menaces, la criminalistique numérique, la réponse aux incidents, la gestion unifiée de la sécurité, le reporting de conformité, l’intégration EDR/XDR, la détection avancée des menaces, l’UEBA et la surveillance de l’intégrité.
Lauréat du critère : Graylog Security
Coût – 20 %
Nous avons évalué l’accessibilité et la flexibilité globales des tarifs, notamment les essais gratuits ou versions gratuites, les tarifs publiés, la structure des licences, l’évolutivité avec l’augmentation des volumes de données et la disponibilité de plusieurs formules ou options de déploiement.
Lauréat du critère : Rapid7 InsightIDR
Fonctionnalités avancées – 20 %
Nous avons évalué les fonctionnalités qui étendent un SIEM au-delà de ses fonctions fondamentales de détection et de surveillance. Cela comprend la surveillance des vulnérabilités, l’intégration SOAR et l’automatisation de la réponse, le contenu de sécurité préconfiguré, l’analyse de sécurité et les intégrations avec des plateformes de sécurité tierces.
Lauréat du critère : Exabeam Fusion
Facilité d’utilisation et de configuration – 20 %
Nous avons examiné la rapidité avec laquelle les équipes de sécurité peuvent déployer chaque plateforme et commencer à l’utiliser, notamment l’automatisation, le contenu préconfiguré, les exigences de configuration technique, la documentation et les ressources de connaissances, l’ergonomie des tableaux de bord et l’expérience utilisateur globale. Lorsque cela était pertinent, nous avons également pris en compte les retours d’utilisateurs issus de plateformes telles que G2, Capterra et TrustRadius.
Lauréats du critère : Plusieurs lauréats
Assistance client – 15 %
Nous avons évalué la disponibilité et la qualité de l’assistance client, notamment par téléphone, par e-mail et via d’autres canaux d’assistance, ainsi que la documentation produit, les ressources de formation, les démonstrations et les supports pédagogiques. Nous avons également pris en compte les retours d’utilisateurs pertinents issus de plateformes d’évaluation tierces telles que G2 et Capterra.
Lauréat du critère : Graylog Security
Foire aux questions (FAQ)
Qu’est-ce qu’une solution SIEM ?
Une solution de gestion des informations et des événements de sécurité (SIEM) collecte et analyse les données de sécurité provenant des systèmes d’une organisation afin de contribuer à la détection des menaces, à l’investigation des activités suspectes et à la réponse aux incidents. Les plateformes SIEM centralisent généralement les journaux et les événements de sécurité tout en fournissant des fonctionnalités telles que la mise en corrélation, les alertes, la détection des menaces, les tableaux de bord et le reporting de conformité.
Quelles sont les meilleures solutions SIEM ?
La meilleure solution SIEM dépend de l’infrastructure, des exigences de sécurité, du budget et de l’expertise interne de l’organisation. Graylog Security, Exabeam Fusion, LogRhythm SIEM Platform, Splunk Enterprise Security, IBM Security QRadar, Securonix Unified Defense SIEM et Rapid7 InsightIDR présentent chacun des atouts différents. Les organisations doivent comparer les produits en fonction des fonctionnalités les plus importantes pour leurs opérations de sécurité, plutôt que de se baser uniquement sur le nombre total de fonctionnalités.
Que dois-je rechercher dans un outil SIEM ?
Recherchez une détection robuste des menaces, une collecte et une analyse centralisées des journaux, des intégrations de sécurité, des fonctionnalités d’investigation, un reporting de conformité et une interface que votre équipe de sécurité peut gérer efficacement. Les organisations doivent également prendre en compte les exigences de déploiement, les volumes de données, les modèles de licence, l’évolutivité et l’expertise nécessaire pour exploiter la plateforme.
Quelle est la différence entre un SIEM et la gestion des journaux ?
La gestion des journaux se concentre principalement sur la collecte, le stockage, la recherche et l’analyse des données de journal provenant des applications, de l’infrastructure et des systèmes de sécurité. Le SIEM s’appuie sur des données de sécurité centralisées en ajoutant des fonctionnalités telles que la détection des menaces, la mise en corrélation des événements, les alertes, l’analyse comportementale, les investigations et le reporting de sécurité. Certaines plateformes combinent ces deux fonctionnalités au sein d’un même produit.
Les outils SIEM peuvent-ils détecter les cyberattaques en temps réel ?
Les outils SIEM peuvent analyser en continu les données de sécurité entrantes et générer des alertes lorsqu’ils identifient une activité suspecte ou des événements correspondant à des critères de détection définis. Toutefois, leur efficacité dépend de facteurs tels que la qualité des données collectées, les règles et analyses de détection, les intégrations, la configuration et l’optimisation continue. Un SIEM doit donc être considéré comme un élément d’une stratégie plus large d’opérations de sécurité, et non comme une méthode autonome permettant de prévenir toutes les cyberattaques.
Combien coûte un logiciel SIEM ?
Les tarifs des SIEM varient considérablement selon les fournisseurs. Les coûts peuvent être fondés sur l’ingestion des données, le volume de données, les utilisateurs, les actifs, les charges de travail ou d’autres métriques de licence. Pour estimer le coût total d’une plateforme SIEM, les organisations doivent prendre en compte non seulement le prix de l’abonnement ou de la licence, mais aussi la conservation des données, l’infrastructure, la mise en œuvre, la formation et l’administration continue.
En résumé : choisir la meilleure solution SIEM pour votre entreprise
Les meilleures solutions SIEM offrent aux équipes de sécurité une visibilité centralisée sur les activités dans leurs environnements, tout en les aidant à détecter les menaces, à enquêter sur les comportements suspects, à hiérarchiser les alertes et à répondre plus efficacement aux incidents. Toutefois, la plateforme adaptée dépend de l’infrastructure, de la maturité en matière de sécurité, des volumes de données, des conformité requis, du budget et de l’expertise disponible en matière de sécurité.
Lorsque vous comparez les outils SIEM, privilégiez les fonctionnalités qui répondent à vos principaux défis de sécurité plutôt que de choisir simplement la plateforme proposant la liste de fonctionnalités la plus longue. Tenez compte des fonctionnalités de détection et d’investigation des menaces, des intégrations avec votre pile de sécurité existante, de la flexibilité du déploiement, de l’évolutivité, de la facilité de gestion et du coût total. Les essais gratuits et les démonstrations de produits peuvent également aider votre équipe de sécurité à évaluer l’ergonomie et à déterminer dans quelle mesure une plateforme fonctionne avec votre environnement existant avant de prendre un engagement à long terme.
Comme les plateformes SIEM s’appuient sur des données provenant des terminaux, des applications, des systèmes d’identité, de l’infrastructure réseau et d’autres technologies de sécurité, comprendre les protections de sécurité réseau courantes peut également vous aider à déterminer quelles sources de données et intégrations doivent être prioritaires lors du déploiement d’un SIEM.